

Wat is een datalek? Gids voor preventie in 2026

We horen dagelijks over datalekken, althans zo lijkt het. Maar hoeveel mensen weten eigenlijk wat de term betekent? Hier is een duidelijke definitie die u kunt gebruiken, met dank aan Israel Mazin, medeoprichter, CEO en voorzitter van Memcyco: “Een datalek is de ongeautoriseerde toegang tot en extractie van gevoelige, vertrouwelijke of beschermde informatie.”
Er is trouwens een reden waarom iedereen het over datalekken lijkt te hebben: ze nemen gestaag toe en 2023 bracht een merkbare stijging. Beveiligingsprofessionals en andere IT-professionals gebruiken een breed scala aan cybersecuritysoftware en tools, van beoordelingen van beveiligingsrisico's tot het beperken van schade bij een incident.
In dit artikel leg ik uit hoe en waarom datalekken ontstaan en wat CTO's en andere technologieleiders eraan kunnen doen. Laten we beginnen.

Wat is een datalek?
Hier zijn nog een paar eenvoudige definities van een datalek:
- “Een datalek doet zich voor wanneer vertrouwelijke, beschermde of gevoelige gegevens zonder toestemming worden geraadpleegd, openbaar gemaakt of meegenomen,” zegt Will Teevan, CEO van Recast Software
- “Een datalek is ongeautoriseerde toegang tot en diefstal, wijziging, overdracht of verkoop van privé- of gevoelige gegevens als gevolg van een beveiligingsincident,” zegt Andrew Kraut, senior onderzoeksingenieur bij Permiso.
Deze definities wijzen op een patroon: een datalek houdt ongeautoriseerde toegang tot gevoelige informatie in, gevolgd door diefstal of ander ongeautoriseerd gebruik van die informatie.
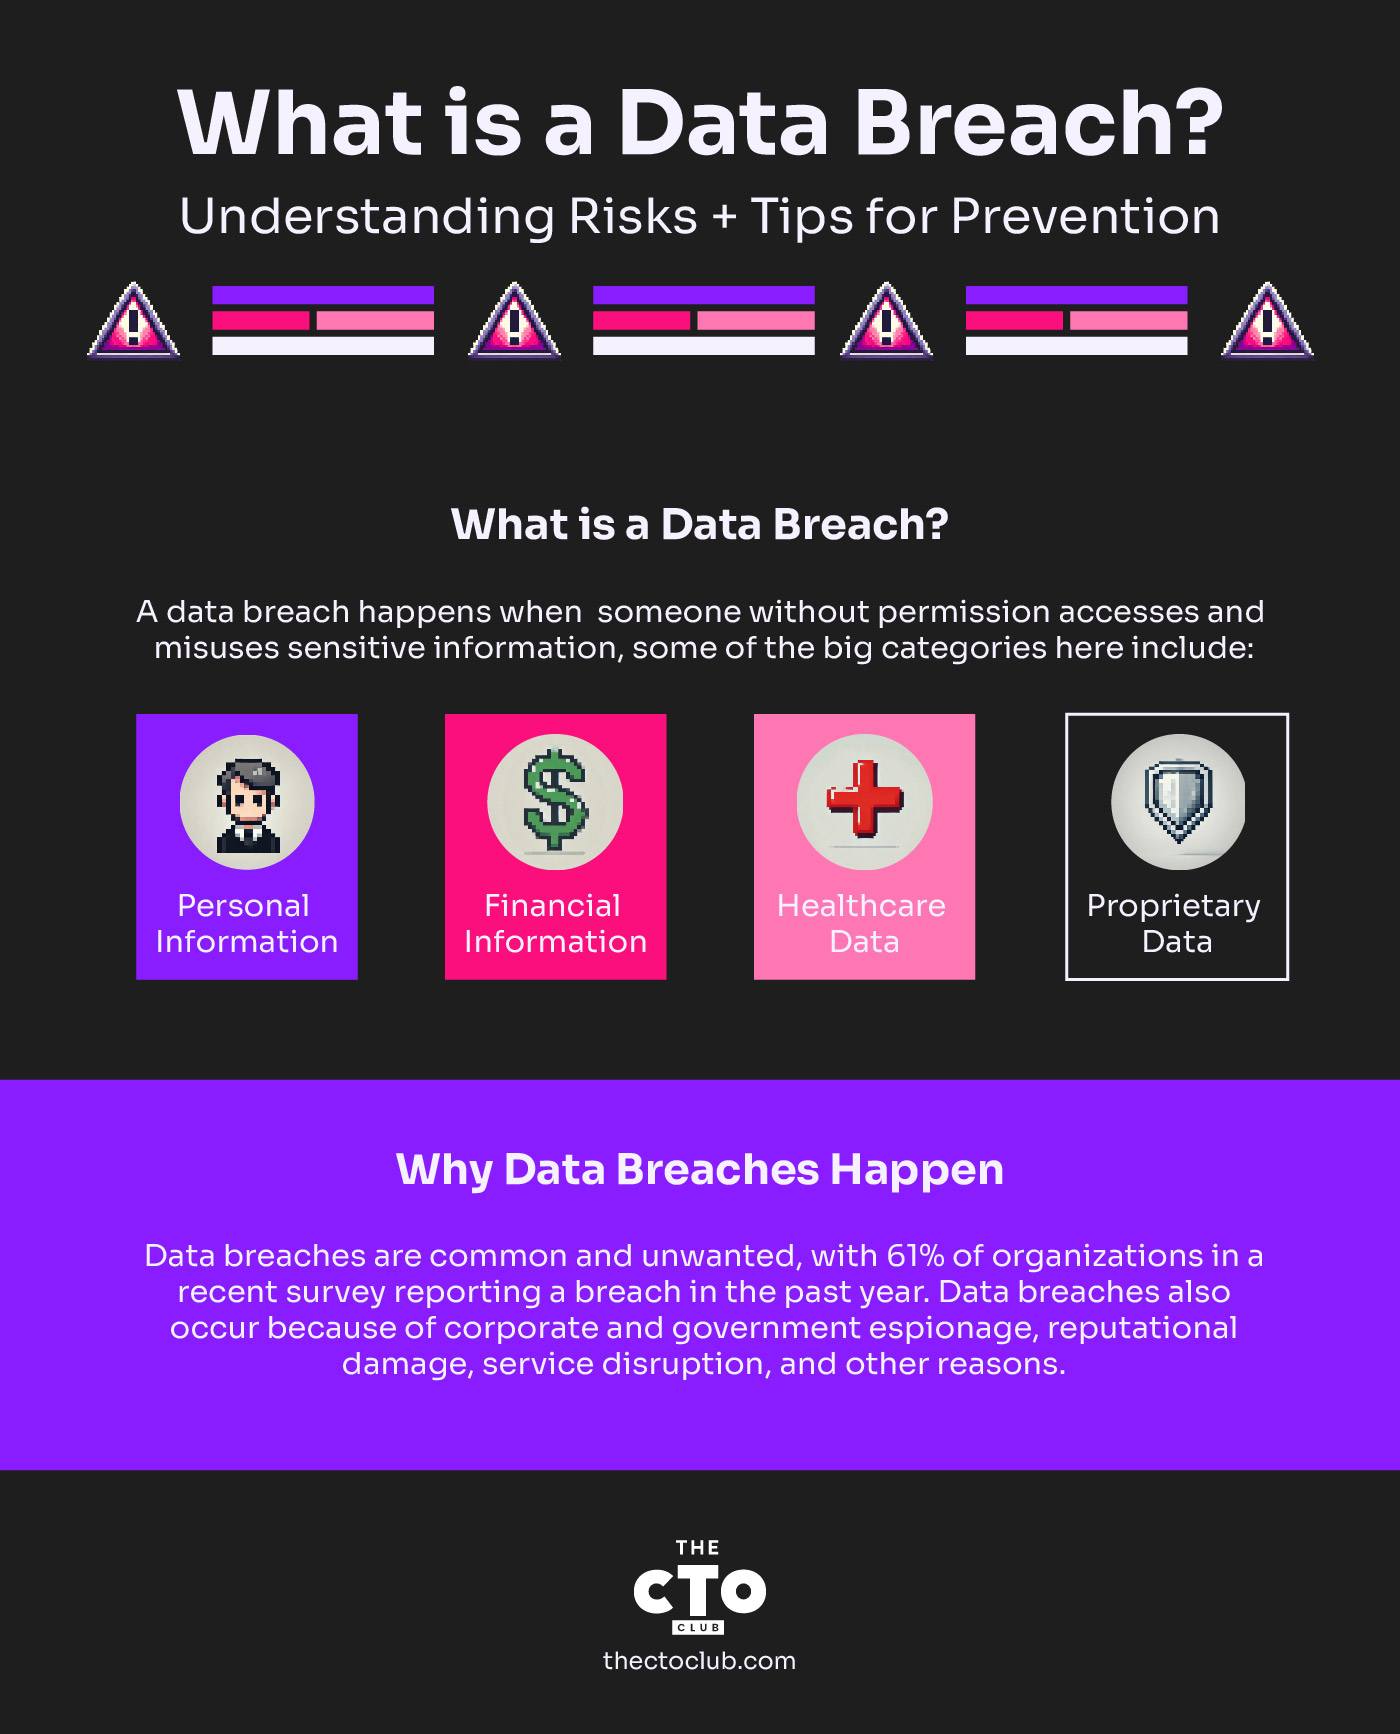
Vrijwel alle vertrouwelijke informatie – dat wil zeggen informatie die anders niet openbaar beschikbaar is – kan tegenwoordig als gevoelig worden beschouwd, maar enkele belangrijke categorieën zijn:
- Persoonlijke informatie: Dit kan alle persoonlijk identificeerbare informatie omvatten—ook bekend als PII—die een bedrijf over zijn klanten verzamelt, zoals adressen, telefoonnummers, rijbewijsnummers, paspoortnummers, burgerservicenummers, geboortedata enzovoort.
- Financiële informatie: Dit omvat doorgaans bankrekeningnummers, creditcardnummers of andere inloggegevens die hackers en cybercriminelen kunnen gebruiken om de financiële rekeningen van een persoon of organisatie te compromitteren of ervan te stelen.
- Gezondheidsgegevens: Hoewel dit terecht als “persoonlijke informatie” kan worden beschouwd, verdienen gezondheidsgegevens een eigen vermelding omdat de sector een belangrijk doelwit is geworden voor cyberaanvallers en andere kwaadwillenden die winst willen maken met ransomware en andere aanvalsvectoren.
- Bedrijfseigen gegevens: Dit omvat de private of bedrijfseigen informatie van een bedrijf, van intellectueel eigendom en onderzoeks- en ontwikkelingsplannen tot marktstrategieën en meer.
Waarom datalekken ontstaan
U hoeft geen CISO of andere beveiligingsprofessional te zijn om te begrijpen dat datalekken slecht zijn. Geen enkel individu of organisatie wil dat het gebeurt – toch komen ze regelmatig voor. In een recent onderzoek dat door het bedrijf van Teevan in samenwerking met het Ponemon Institute werd uitgevoerd, gaf 61% van de respondenten aan dat hun organisatie in de voorafgaande 12 maanden was getroffen door een datalek.
Deze gegevens onderstrepen de alomtegenwoordigheid van cybersecuritydreigingen en de dringende noodzaak voor bedrijven om hun verdediging te versterken.
Waarom komen datalekken zo vaak voor? Simpel gezegd: ze werken. Cyberaanvallers en andere kwaadwillenden hebben cybercriminaliteit omgevormd tot een lucratieve bedrijfstak op zichzelf, met een steeds geavanceerder arsenaal aan aanvalstools en -technieken om hun doelwitten aan te vallen. Hoewel financieel gewin het meest voorkomende motief is, is het niet het enige. Datalekken vinden ook plaats vanwege bedrijfsspionage en overheidsspionage, reputatieschade, onderbreking van dienstverlening en andere redenen.
Het probleem is dat cybercriminelen zich kunnen veroorloven om te falen – en dat vaak doen – terwijl hun doelwitten dat doorgaans niet kunnen.
“Aanvallers hoeven het maar één keer goed te doen, maar verdedigers moeten het elke keer goed doen,” zegt Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Hoe datalekken ontstaan
Een andere belangrijke reden waarom datalekken plaatsvinden, is dat er meer beveiligingsrisico's en aanvalsvectoren zijn in ons steeds digitalere tijdperk dan ooit tevoren. “De complexiteit en verfijning van cyberdreigingen blijven zich voortdurend ontwikkelen”, zegt Teevan.
In grote lijnen vallen deze dreigingen meestal in een (of meer) van de volgende categorieën:
- Menselijke fouten: Dit is al lange tijd een van de belangrijkste onderliggende oorzaken van datalekken: mensen maken fouten. In een beveiligingscontext kan dat van alles omvatten, van het gebruik (en hergebruik) van zwakke wachtwoorden tot het per ongeluk verkeerd omgaan met gevoelige gegevens, verkeerde configuraties van cloudaccounts en meer. Zelfs iets dat zo “eenvoudig” lijkt als een verloren telefoon of laptop kan leiden tot een beveiligingsincident. Bovendien is het niet altijd een fout – verschillende interne dreigingen kunnen leiden tot beveiligingslekken binnen de organisatie.
- Cyberaanvallen: Deze categorie is in de loop der tijd enorm gegroeid in schaal en complexiteit en omvat een grote verscheidenheid aan kwaadaardige hulpmiddelen en methoden die cyberaanvallers kunnen gebruiken om ongeautoriseerde toegang te krijgen tot de gegevens van een organisatie.
“Cyberaanvallen, zoals phishingaanvallen, malware of ransomware, maken misbruik van beveiligingslekken om ongeautoriseerde toegang tot systemen te verkrijgen”, zegt Teevan.
Andere cyberaanvallen zijn onder meer gedistribueerde serviceweigeringaanvallen, of DDoS-aanvallen, die bedoeld zijn om de webapplicaties van een bedrijf te verstoren of uit te schakelen, en het kapen van cloudaccounts.
- Systeemkwetsbaarheden: Tot slot zijn er talloze potentiële kwetsbaarheden – soms het gevolg van een eerdere menselijke fout – in de IT- en bedrijfssystemen van een onderneming. Dit omvat zaken als software waarvoor geen patches zijn geïnstalleerd of die anderszins verouderd is, verkeerd geconfigureerde cloud- of SaaS-accounts, of ontoereikende hulpmiddelen, processen en beleidsregels om beveiligingsrisico's te beperken en op incidenten te reageren.
Opvallende datalekken
Waar zullen we beginnen? Alleen al op basis van het afgelopen decennium of zo zou je een boek kunnen vullen met opvallende datalekken. Serieus, een Wikipedia-lijst van datalekken leest als een overzicht van de belangrijkste bedrijven en overheidsinstanties, en bevat meer dan 460 verwijzingen.
Hier volgen enkele voorbeelden van opvallende datalekken:
- In 2013 werd het webbedrijf Yahoo gehackt in wat nu vaak wordt aangehaald als het grootste datalek ooit. Later werd onthuld dat alle 3 miljard gebruikersaccounts van Yahoo waren gecompromitteerd bij de aanval.
- In 2009 meldde Wired dat de Amerikaanse nationale dienst voor archieven en archiefbeheer onderzoek deed naar een mogelijk lek van persoonsgegevens van tientallen miljoenen Amerikaanse militaire veteranen. De oorzaak? Een defecte harde schijf die naar een leverancier was teruggestuurd zonder dat de gegevens eerst goed waren gewist.
- Eind 2022 werden bij videogamemaker Activision enkele game- en personeelsgegevens gestolen nadat een medewerker slachtoffer was geworden van een phishingfraude.
- Eind 2023 kregen cyberaanvallers toegang tot de persoonsgegevens van ongeveer 6,9 miljoen klanten van de genealogie- en afkomstwebsite 23andMe – een veel groter aantal dan aanvankelijk was gemeld.
Belang van vroegtijdige herkenning van datalekken
Als je zelfs maar een korte geschiedenis van datalekken bekijkt, komt er een patroon naar voren: hoewel geen enkel datalek ooit “goed” is (tenzij je de aanvaller bent), blijken veel datalekken veel erger uit te pakken dan nodig was omdat ze te lang onopgemerkt of ongerapporteerd bleven. Bovendien richten sommige organisaties uiteindelijk veel meer schade aan dan het oorspronkelijke lek, simpelweg door te proberen het onder de mat te vegen in plaats van de getroffen partijen tijdig op de juiste manier over het lek te informeren.
Het snel detecteren van datalekken en erop reageren is cruciaal om de gevolgen ervan tot een minimum te beperken. Dit ligt ten grondslag aan beveiligingsmindsets zoals “ga uit van een lek”, waarbij je beveiligingshouding ervan uitgaat dat incidenten onvermijdelijk zijn en kunnen en zullen plaatsvinden. Een vergelijkbare mentaliteit doordringt meerdere concepten en strategieën binnen moderne gegevensbeveiliging, zoals het model van nul vertrouwen en het principe van minimale bevoegdheden – beveiligingsincidenten zijn een gegeven, dus waarom zou je ervoor zorgen dat je mogelijkheden voor detectie, verdediging en incidentrespons zo sterk mogelijk zijn?
De impact van datalekken op SaaS-bedrijven
Hoewel dit geldt voor bedrijven van alle soorten en groottes, is het bijzonder belangrijk voor SaaS-bedrijven, waarvan het volledige bedrijfsmodel gebaseerd is op vertrouwen in de digitale producten en diensten van het bedrijf. Datalekken bij SaaS-bedrijven hebben meerdere negatieve gevolgen wanneer ze onopgemerkt blijven of niet goed worden afgehandeld, waaronder:
- Financiële verliezen
- Reputatieschade
- Gevolgen voor de naleving van wet- en regelgeving
Hoewel financiële verliezen misschien het meest tastbaar lijken, kunnen gevolgen zoals reputatieschade veel langer aanhouden, gezien het digitale vertrouwen dat nodig is voor succes in zowel B2B- als B2C-SaaS-bedrijven.
Preventie en beperking van datalekken
De uitdagingen zijn hier even duidelijk als talrijk. Elke organisatie die haar spreekwoordelijke hoofd in het zand steekt als het gaat om gegevensbeveiliging, nodigt in feite een datalek uit.
Dus wat moeten we eraan doen? Experts bevelen verschillende beste praktijken en tools voor gegevensbeveiliging aan.
Beste praktijken voor gegevensbeveiliging: 6 principes
1. Beoordeel en versterk uw cyberbeveiligingspositie: “Begin met het evalueren van uw huidige cyberbeveiligingsmaatregelen”, zegt Teevan. “Maak gebruik van tools die helpen potentiële risico’s te kwantificeren en inzicht bieden in kwetsbaarheden van systemen en verouderde applicaties.”
2. Patches, patches, patches: Grondig patchbeheer is een sleutel tot het minimaliseren van systeemkwetsbaarheden en het verminderen van het aantal bekende en onbekende (ook wel “zero-day”) exploits die aanvallers kunnen gebruiken.
“Het automatiseren van het patchproces voor besturingssystemen en applicaties is cruciaal, omdat automatisering snelle patching mogelijk maakt en het kwetsbaarheidsvenster aanzienlijk verkleint”, zegt Teevan.
3. Geef prioriteit aan inzicht in en controle over uw omgevingen: In de IT-beveiliging geldt algemeen dat u niet kunt beschermen wat u niet kunt zien – kwaadwillende actoren gedijen in het duister, wat in IT-termen verwijst naar de gebieden in de systemen van een organisatie die de organisatie zelf niet kent of niet kan zien. Dit omvat het gebruik van monitoringtools voor het dark web om gecompromitteerde gegevens te vinden, waar gestolen informatie vaak wordt verhandeld.
“Een volledig overzicht van uw hardware- en softwarelandschap verkrijgen is essentieel voor goed onderbouwde besluitvorming en een effectieve risicobeoordeling”, zegt Teevan. “Dit verbeterde inzicht in IT-omgevingen stelt organisaties in staat kwetsbaarheden te identificeren, de systeemstatus te bewaken en ervoor te zorgen dat alle bedrijfsmiddelen actueel zijn en beveiligd tegen potentiële bedreigingen.”
Naast inzicht en monitoring in realtime wilt u ook een “papieren” spoor om waar nodig audits te ondersteunen en een gedetailleerd inzicht in beveiligingsincidenten te verkrijgen. Kraut van Permiso raadt aan de toegang tot gegevens te loggen: “Naast wettelijke vereisten is het loggen van gegevenstoegang een uitstekende manier om te controleren of de juiste mensen toegang krijgen tot (of toegang wordt ontzegd tot) de juiste gegevens.”
4. Ga verstandig om met gebruikersrechten: Menselijke fouten zullen altijd voorkomen, maar u kunt ze eenvoudig beheersen door de toegang van mensen tot gegevens en systemen te beperken tot wat ze nodig hebben om hun werk te doen—niet meer.
“Overmatige beheerdersrechten nodigen aanvallen uit,” zegt Teevan. “Beperk de toegang van gebruikers tot essentiële functies om het risico op ongeautoriseerde handelingen die de beveiliging in gevaar kunnen brengen te verkleinen.”
Kraut adviseert om dergelijke strategieën voor gegevensbescherming zo vroeg mogelijk te implementeren: “Bouw strategieën voor gegevensbescherming vanaf het begin in: Als uw technici door technologische controles geen toegang hebben tot vertrouwelijke gegevens, is de kans groot dat aanvallers dat ook niet kunnen. Deze controles zijn niet eenvoudig achteraf toe te voegen wanneer de gegevens eenmaal bestaan.”
Op dezelfde manier vereist en bevordert het beperken van menselijke fouten als hoofdoorzaak van gegevenslekken het gebruik van sterke wachtwoorden en tools zoals meervoudige authenticatie.
5. Kies voor een mensgerichte aanpak van cyberbeveiliging: Beschouw de menselijke factor niet als een zwakte – mensen moeten een belangrijk onderdeel van uw kracht zijn.
“Ontwikkel een op maat gemaakt trainingsprogramma voor cybersecurity en voer regelmatig simulaties uit om de paraatheid van medewerkers te testen”, stelt Kraut voor. Deze proactieve strategie helpt het risico van menselijke fouten, een belangrijke factor bij datalekken, te beperken.
Kraut stelt hier ook een andere mensgerichte werkwijze voor: “Controleer elkaars werk: elke sector kan baat hebben bij deze werkwijze”, zegt hij. “Commerciële luchtvaartmaatschappijen hebben twee piloten die elkaars werk controleren. Bergbeklimmers gebruiken meerdere ankerpunten. Beveiligingsengineers kunnen code- en architectuurbeoordelingen gebruiken om vergissingen op te sporen voordat deze in productie worden genomen.”
6. Voer regelmatig cyberrisicobeoordelingen uit: Het uitvoeren van formele risicobeoordelingen helpt bij het identificeren en prioriteren van kwetsbaarheden. Het inschakelen van expertise van derden kan een onbevooroordeeld beeld bieden en de effectiviteit van uw cybersecuritystrategie vergroten.
Hulpmiddelen om datalekken te voorkomen
Datalekken kunnen bij elke organisatie voorkomen, maar met de juiste hulpmiddelen en technologieën kunt u uw risico aanzienlijk verkleinen.
Hier volgen de belangrijkste categorieën hulpmiddelen die gevoelige gegevens helpen beveiligen en bedreigingen detecteren voordat ze uitgroeien tot grootschalige incidenten:
1. Hulpmiddelen voor gegevensverliespreventie (DLP)
DLP-hulpmiddelen zijn ontworpen om ongeautoriseerde toegang tot of overdracht van gevoelige gegevens te voorkomen. Deze hulpmiddelen bewaken en beheren gegevens tijdens de overdracht (zoals e-mails en bestandsoverdrachten), gegevens in rust (opgeslagen gegevens) en gegevens in gebruik (gegevens die worden verwerkt). DLP-systemen identificeren automatisch gevoelige informatie, zoals creditcardnummers of intellectueel eigendom, en handhaven beveiligingsbeleid om lekken te voorkomen.
- Aanbevolen hulpmiddelen: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Versleutelingshulpmiddelen
Versleuteling is een van de effectiefste manieren om gegevens tegen compromittering te beschermen. Door gevoelige gegevens te versleutelen, blijven deze onleesbaar, zelfs als ze worden onderschept of zonder toestemming worden geraadpleegd. Moderne versleutelingshulpmiddelen kunnen gegevens in rust, tijdens de overdracht en op apparaten zoals laptops en mobiele telefoons beveiligen.
- Aanbevolen hulpmiddelen: BitLocker, VeraCrypt, AxCrypt
3. Systemen voor inbraakdetectie en -preventie (IDPS)
IDPS-hulpmiddelen helpen verdachte activiteiten op uw netwerk te detecteren en voorkomen die op een inbreuk kunnen wijzen. Deze systemen bewaken het verkeer op ongebruikelijke patronen en kunnen aanvallen in realtime blokkeren, zodat een inbreuk wordt gestopt voordat deze plaatsvindt. Ze geven ook waarschuwingen voor potentiële bedreigingen, waardoor uw team snel kan reageren.
- Aanbevolen hulpmiddelen: Snort, Suricata, Cisco Firepower
4. Meervoudige authenticatie (MFA)
MFA voegt een extra beveiligingslaag toe door van gebruikers te verlangen dat zij hun identiteit op meerdere manieren verifiëren, bijvoorbeeld met een wachtwoord en een eenmalige code die naar hun telefoon wordt gestuurd. Zelfs als wachtwoorden gecompromitteerd zijn, maakt MFA het voor aanvallers aanzienlijk moeilijker om ongeautoriseerde toegang tot systemen of gegevens te verkrijgen.
- Aanbevolen hulpmiddelen: Duo Security, Google Authenticator, Okta
5. Hulpmiddelen voor kwetsbaarheidsscans en -beheer
Kwetsbaarheidsscanners identificeren zwakke plekken in uw netwerk, systemen en software die aanvallers kunnen misbruiken. Regelmatig scannen op kwetsbaarheden helpt u beveiligingslekken aan te pakken voordat deze bij een datalek worden misbruikt. Platforms voor kwetsbaarheidsbeheer bieden ook aanbevelingen voor patches om deze problemen proactief op te lossen.
- Aanbevolen hulpmiddelen: Nessus, Qualys, OpenVAS
6. Hulpmiddelen voor beheer van beveiligingsinformatie en -gebeurtenissen (SIEM)
SIEM-hulpmiddelen verzamelen en analyseren beveiligingsgebeurtenissen en geven hier in realtime waarschuwingen over, zodat uw team sneller kan reageren op potentiële bedreigingen. Door gegevens uit verschillende bronnen, zoals firewalls, servers en applicaties, met elkaar in verband te brengen, bieden SIEM-systemen een holistisch beeld van uw beveiligingspositie en helpen ze potentiële inbreuken vroegtijdig te detecteren.
- Aanbevolen hulpmiddelen: Splunk, LogRhythm, IBM QRadar
7. Platforms voor eindpuntbeveiliging (EPP)
Eindpunten zoals laptops, smartphones en IoT-apparaten zijn belangrijke doelwitten voor aanvallers. EPP-hulpmiddelen beschermen deze apparaten door malware-infecties, ransomwareaanvallen en ongeautoriseerde toegang te voorkomen. Sommige geavanceerde platforms bevatten ook functies zoals detectie en respons op eindpunten (EDR) voor realtime opsporing en herstel van bedreigingen.
- Aanbevolen hulpmiddelen: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Het gebruik van een combinatie van deze tools zorgt ervoor dat uw organisatie over een gelaagde verdedigingsstrategie beschikt, waardoor het voor aanvallers moeilijker wordt om uw systemen binnen te dringen. Van encryptie en DLP tot IDPS en SIEM: de implementatie van deze technologieën kan het beveiligingskader bieden dat nodig is om uw gegevens te beschermen tegen mogelijke datalekken.
De kern
Datalekken vormen een bedreiging die alleen maar erger wordt. Het goede nieuws is echter dat de juiste combinatie van technologische hulpmiddelen, proactieve strategieën en sterk technologisch leiderschap de risico’s kan minimaliseren en een snelle reactie en oplossing kan garanderen wanneer zich beveiligingsincidenten voordoen.
Wat is uw aanpak voor gegevensbeveiliging? Zorg ervoor dat u zich aanmeldt voor de nieuwsbrief van The CTO Club voor meer nieuws en discussies uit de sector!


