

Als iemand die zijn weg heeft gevonden in de uitgestrekte oceaan van apps, SaaS- en netwerkmonitoringtools, begrijp ik dat je behoefte hebt aan efficiënte en betrouwbare alternatieven voor Sumo Logic. Sumo Logic is een datavisualisatietool van topniveau die gegevens uit cloudmonitoring omzet in inzichtelijke grafieken. De voordelen zijn duidelijk: het vereenvoudigt het parseren en bewaren van gegevens en biedt oplossingen voor zowel de cloud als op locatie. De echte doorslaggevende factoren zijn echter de vele plug-ins, die de tool veelzijdig maken voor uiteenlopende behoeften.
De pijnpunten die het aanpakt, draaien om het stroomlijnen van complexe gegevensbeheerprocessen. Het bespaart je de hoofdpijn van het doorspitten van enorme hoeveelheden netwerkgegevens en helpt je de afwijkingen te vinden die je aandacht vereisen. Met de beste alternatieven binnen handbereik kun je eenvoudig een oplossing kiezen die bij je behoeften past. Bekijk deze opties dus gerust en vind de tool die het beste bij je past.
Wat is Sumo Logic?
Sumo Logic is een cloudgebaseerd platform voor observeerbaarheid en logbeheer waarmee je gegevens uit apps en infrastructuur kunt verzamelen, analyseren en visualiseren. Het wordt gebruikt door DevOps-teams, beveiligingsanalisten en ontwikkelaars die de systeemstatus moeten bewaken, problemen moeten detecteren en incidenten moeten onderzoeken. Hulpmiddelen voor loganalyse, realtime dashboards en dreigingsdetectie helpen bij het opsporen van fouten, het volgen van prestaties en het reageren op risico's. Kortom, Sumo Logic helpt je team systeemgegevens te begrijpen en sneller te handelen wanneer er iets misgaat.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel van alternatieven voor Sumo Logic
Deze vergelijkingstabel bevat een samenvatting van de prijsgegevens voor mijn beste alternatieven voor Sumo Logic:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor gedistribueerde tracering | Gratis abonnement beschikbaar | Vanaf $26/maand (jaarlijks gefactureerd) | Website | |
| 2 | Het beste voor het monitoren van netwerkverkeer | 30-daagse gratis proefperiode | Vanaf $3/apparaat/maand | Website | |
| 3 | Beste keuze voor ontwikkelaars die logs koppelen aan traceringen op codeniveau | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Het beste voor AI-gestuurde inzichtelijkheid in activiteiten over de volledige stack | Gratis proefperiode van 15 dagen | Vanaf $7/maand | Website | |
| 5 | Best for å samle logger, måledata og spor i én visning | Gratisabonnement tilgjengelig | Fra $15/måned (fakturert årlig) | Website | |
| 6 | Ideaal voor hybride IT-infrastructuurmonitoring op schaal | 14 dagen gratis proefversie | Beschikbaar op aanvraag | Website | |
| 7 | Het beste voor zelfstandig beheerde logboekzoekopdrachten op terabyteschaal | Gratis proefperiode van 60 dagen | $150/user/month | Website | |
| 8 | Het meest geschikt om applicatieprestaties te koppelen aan bedrijfsimpact | 30 dagen gratis proefperiode | Vanaf $6/vCPU/maand (jaarlijks gefactureerd) | Website | |
| 9 | Het beste voor observeerbaarheid van de volledige stack met ingebouwde AI | Gratis abonnement beschikbaar | Vanaf $10/gebruiker/maand | Website | |
| 10 | Het beste voor moderne softwareontwikkelaars die krachtig logbeheer nodig hebben | Gratis abonnement beschikbaar | Vanaf $29/gebruiker/maand (jaarlijks gefactureerd) | Website |


Beoordelingen van de beste alternatieven voor Sumo Logic
Hieronder vind je mijn uitgebreide samenvattingen van de beste alternatieven voor Sumo Logic die op mijn shortlist zijn beland. In mijn beoordelingen bespreek ik de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elke tool in detail, zodat je de beste optie voor jou kunt vinden.
 Beste voor gedistribueerde tracering
- Gratis abonnement beschikbaar
- Vanaf $26/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.6/5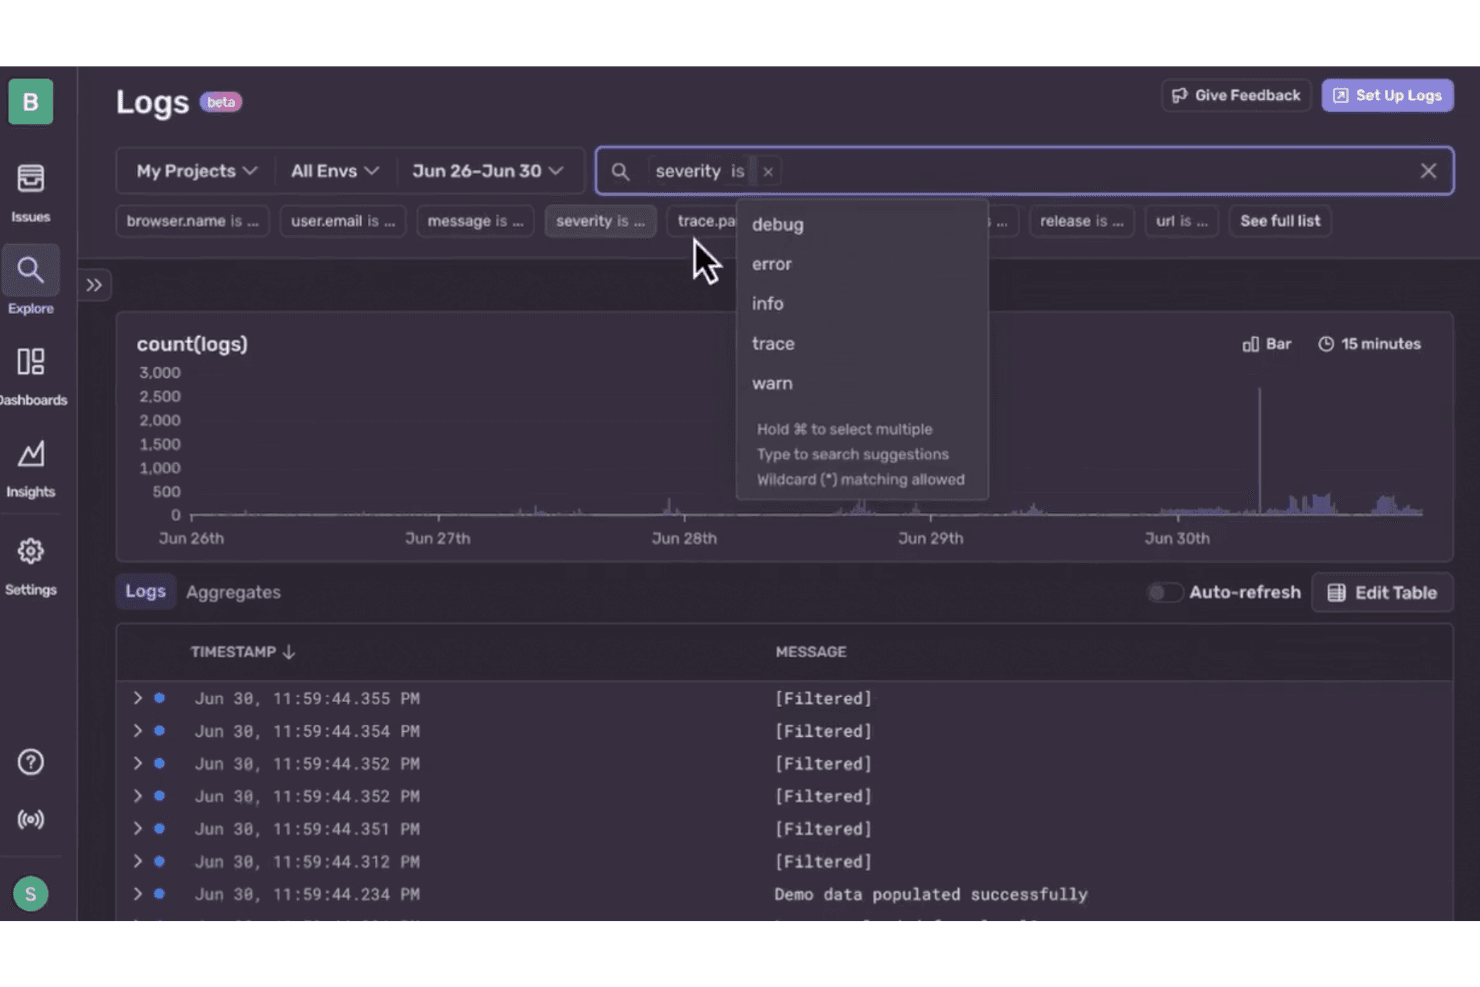
Met Sentry kunnen gebruikers logboeken filteren op ernstniveau voor gerichte foutopsporing. Sentry is een platform voor applicatiemonitoring voor software- en IT-teams dat fouten, logboeken en prestatiegegevens met elkaar verbindt om de oorzaken van storingen en problemen voor gebruikers te helpen achterhalen.
Voor wie is Sentry het meest geschikt?
Sentry is geschikt voor software-engineering- en DevOps-teams die aanvragen door gedistribueerde services heen moeten volgen en willen achterhalen waar vertragingen of fouten beginnen.
Waarom ik voor Sentry koos
Wanneer een aanvraag meerdere services doorloopt, wil ik kunnen zien waar deze vertraagt of mislukt. Ik koos Sentry als optie voor gedistribueerde tracering omdat de weergave voor traceringen fouten verbindt met segmenten in verschillende services, waardoor ik een trage databaseaanroep of falende afhankelijkheid kan opsporen. Die context is nuttig bij het onderzoeken van applicatieproblemen die verder gaan dan alleen zoeken in logboeken.
Belangrijkste functies van Sentry
- Zoeken in logboeken en filters: Zoek in gestructureerde logboeken op bericht, ernstniveau en aangepaste kenmerken.
- Live logboeken: Bekijk binnenkomende loggebeurtenissen in een liveweergave.
- Waarschuwingen op basis van logboeken: Stel waarschuwingen in voor logpatronen of afwijkingen.
- Dashboards voor logboeken: Voeg grafieken uit zoekopdrachten in logboeken toe aan dashboards.
Integraties van Sentry
Sentry biedt integraties met GitHub, GitLab, Bitbucket, Jira, Azure DevOps, Slack, Microsoft Teams, PagerDuty, Discord en Opsgenie. Het integratieplatform, webhooks en de REST API ondersteunen aangepaste integraties.
Pros and Cons
Pros:
- Traceringen tussen services verbinden fouten met segmenten
- Stacktraces bevatten broodkruimels en gebruikerscontext
- Releasecontext helpt regressies op te sporen
Cons:
- De focus op applicaties laat infrastructuurmonitoring elders plaatsvinden
- Gebeurtenisquota kunnen de zichtbaarheid van traceringen onderbreken
Learn more about Sentry: Het beste voor het monitoren van netwerkverkeer
- 30-daagse gratis proefperiode
- Vanaf $3/apparaat/maand
Visit WebsiteCustomer Rating:4.7/5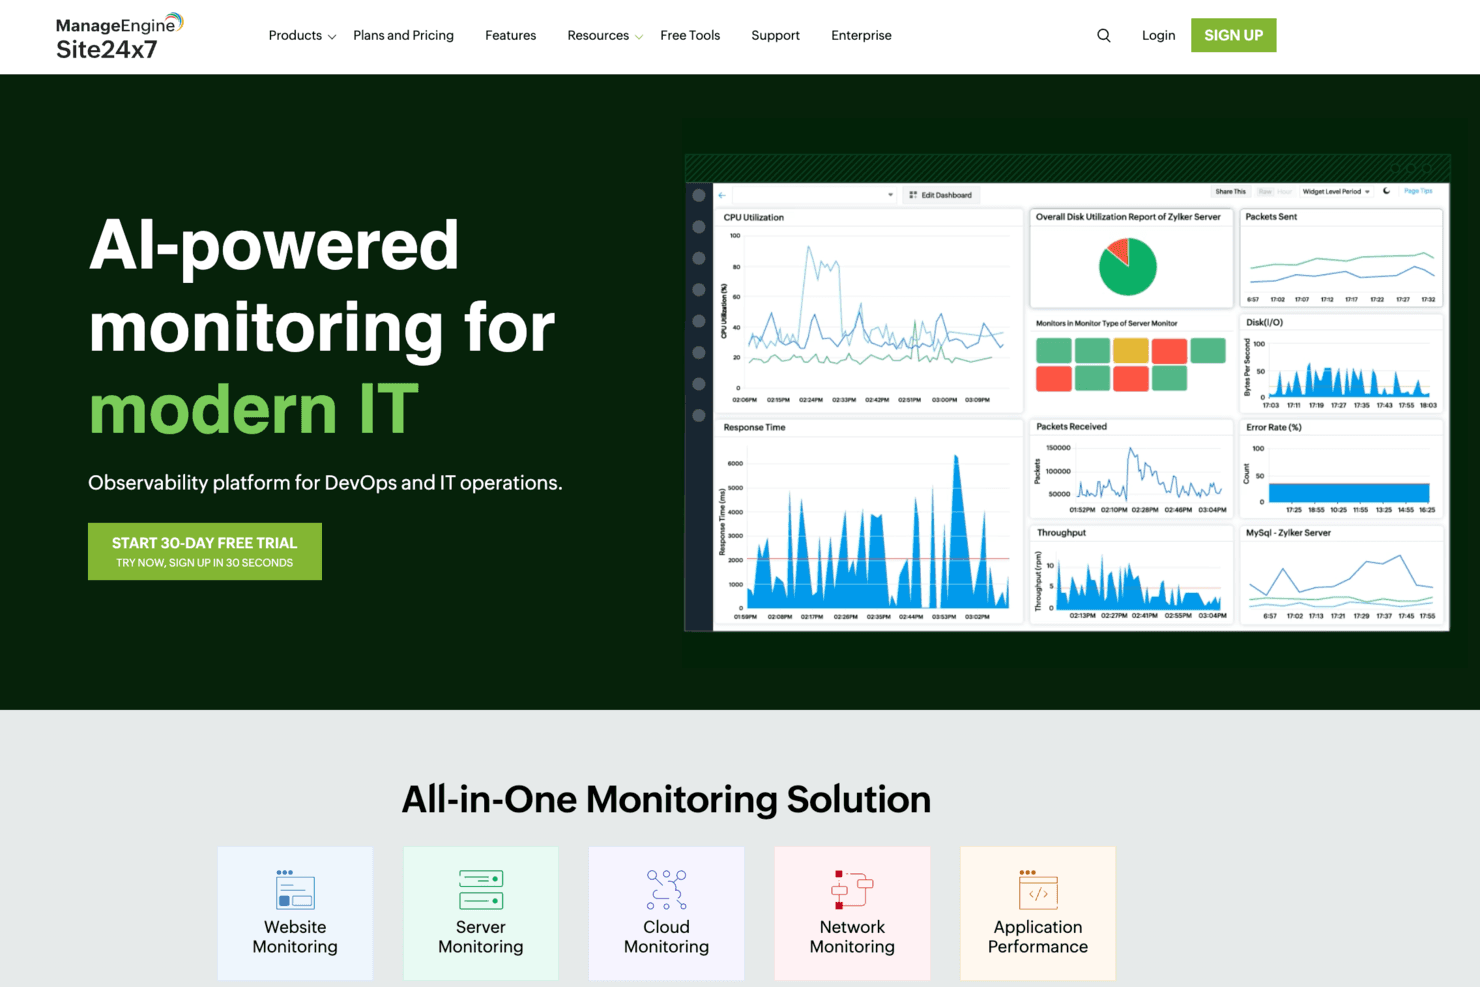
Site24x7 biedt door AI aangedreven monitoringdashboards voor DevOps- en IT-teams. Site24x7 combineert logbeheer met cloudgebaseerde IT-monitoring, zodat infrastructuurteams problemen op servers, applicaties en services kunnen onderzoeken.
Voor wie is Site24x7 het meest geschikt?
Netwerkbeheerders die gedistribueerde of hybride omgevingen beheren, kunnen met Site24x7 verkeerspatronen monitoren en problemen met netwerkprestaties identificeren.
Waarom ik voor Site24x7 heb gekozen
Ik heb Site24x7 gekozen voor de toepassing “Het beste voor het monitoren van netwerkverkeer”, omdat het logbeheer combineert met inzicht in het netwerk. NetFlow-analyse splitst verkeer uit naar apparaat, interface, applicatie en communicatie, zodat ik kan onderzoeken welke host of service een piek in bandbreedte heeft veroorzaakt.
Belangrijkste functies van Site24x7
- Logverzameling: Verzamelt server-, applicatie- en cloudlogs via de agent, API, Fluentd of Logstash.
- Ondersteuning voor logtypen: Monitort meer dan 100 logtypen, waaronder syslog-, Windows-gebeurtenis- en Kubernetes-auditlogs.
- Op logs gebaseerde waarschuwingen: Stelt drempelwaarden in voor loggegevens en waarschuwt vooraf gedefinieerde gebruikersgroepen.
- Logtagging: Past vooraf gedefinieerde of aangepaste regels toe om logs te categoriseren en waarschuwingen te maken.
Integraties van Site24x7
Site24x7 documenteert integraties met ServiceNow, PagerDuty, Jira Service Management, Slack, Microsoft Teams, Opsgenie, Zendesk en Zapier. Het biedt ook een REST API voor aangepaste integraties.
Pros and Cons
Pros:
- NetFlow lokaliseert applicaties en communicaties die veel bandbreedte gebruiken
- Combineert netwerk- en logcontext voor incidenten
- Beoordelaars prijzen gecentraliseerde dashboards en proactieve waarschuwingen
Cons:
- Voor stroomanalyse is een on-premises pollingserver vereist
- Waarschuwingsruis en vertragingen in meetgegevens moeten worden afgestemd
Learn more about Site24x7: Beste keuze voor ontwikkelaars die logs koppelen aan traceringen op codeniveau
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.7/5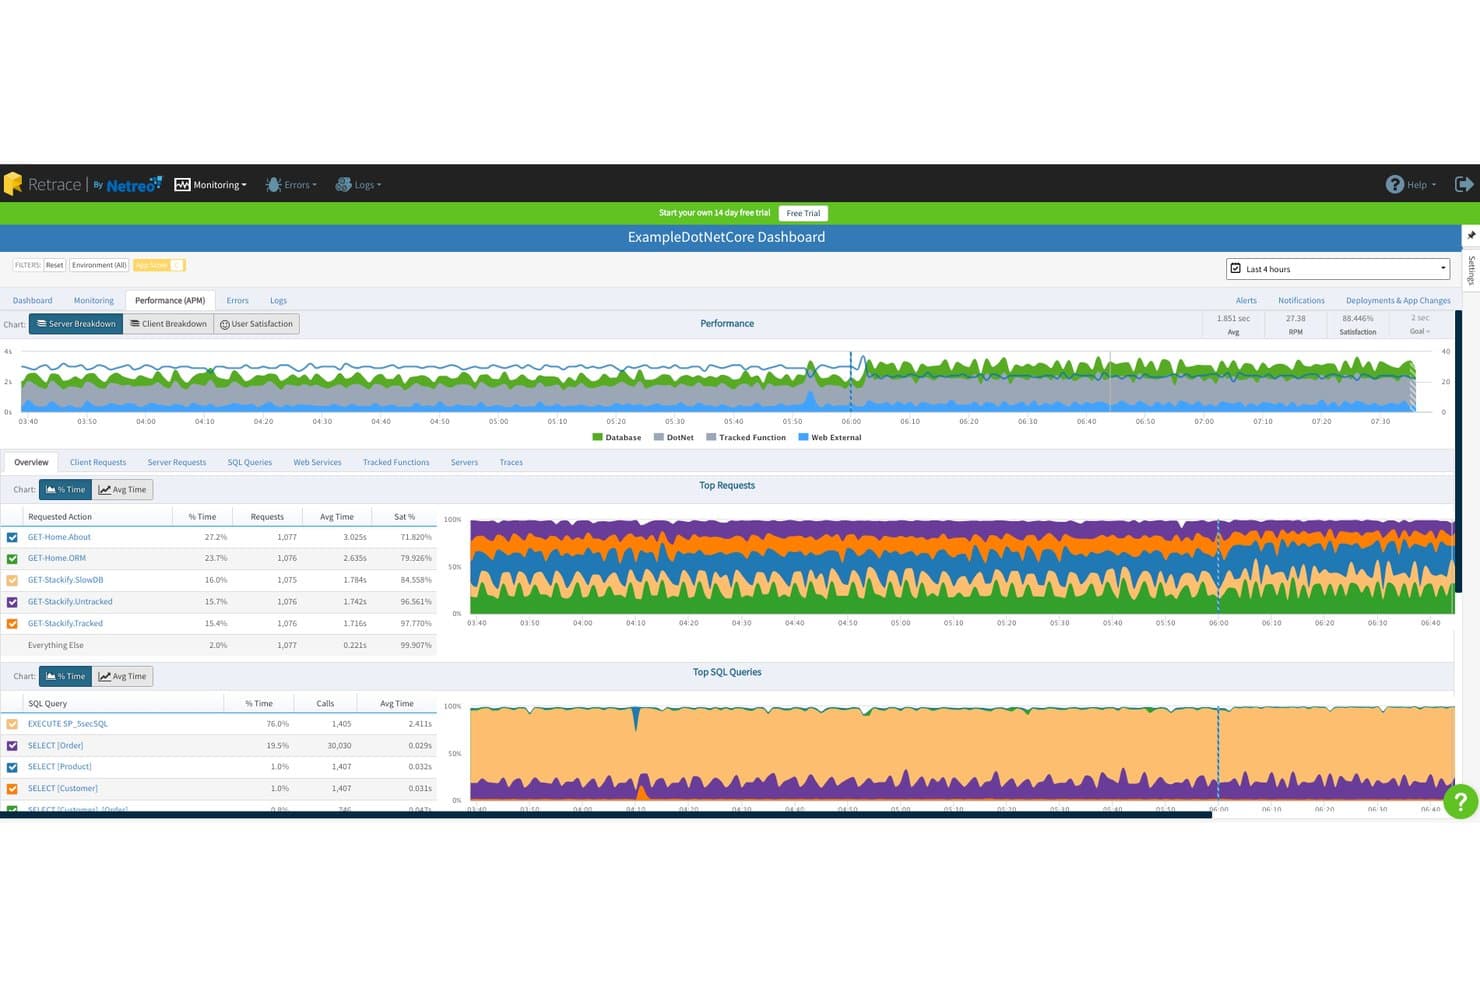
Stackify houdt de prestaties van aanvragen en SQL-query's bij in het APM-dashboard. Voor ontwikkelaars die productieproblemen in applicatielogs en prestatiegegevens diagnosticeren, helpt Stackify fouten en vertragingen met elkaar in verband te brengen, zodat teams storingen sneller kunnen onderzoeken.
Voor wie is Stackify het meest geschikt?
Stackify is geschikt voor softwareontwikkelingsteams die applicatieprestatiemonitoring en fouttracking nodig hebben ter ondersteuning van het dagelijkse applicatieonderhoud.
Waarom ik voor Stackify heb gekozen
Ik heb Stackify gekozen als “Beste keuze voor ontwikkelaars die uitgebreide tools voor applicatieprestaties nodig hebben”, omdat het productiefouten koppelt aan vertragingen. De applicatielogs, fouttracking en prestatiegegevens helpen me tijdens een incident een trage aanvraag te herleiden naar gerelateerde fouten.
Belangrijkste functies van Stackify
- Zoeken in volledige tekst: Zoek in logberichten en filter op velden of tags.
- Gestructureerde logeigenschappen: Zoek in gestructureerde vermeldingen op aangepaste eigenschappen en tags.
- Realtime logstreaming: Volg binnenkomende logvermeldingen zodra ze binnenkomen.
- Waarschuwingen voor opgeslagen zoekopdrachten: Voer opgeslagen zoekopdrachten volgens een schema uit en ontvang een waarschuwing wanneer de resultaten aan ingestelde criteria voldoen.
Stackify-integraties
Retrace documenteert integraties met Slack, Jira, Axosoft, Azure, Octopus en Bamboo. Het ondersteunt ook aangepaste verbindingen via HTTP-API's en webhooks, met een gedocumenteerde Zapier-webhookconfiguratie.
Pros and Cons
Pros:
- Brengt uitzonderingen in verband met omliggende applicatielogs
- Traceringen op codeniveau maken trage SQL-afhankelijkheden zichtbaar
- Implementatiemarkeringen koppelen releases aan prestatieveranderingen
Cons:
- Het product wordt in maart 2027 buiten gebruik gesteld
- Beoordelaars melden beperkte aanpassingsmogelijkheden voor dashboards
Learn more about Stackify: Het beste voor AI-gestuurde inzichtelijkheid in activiteiten over de volledige stack
- Gratis proefperiode van 15 dagen
- Vanaf $7/maand
Visit WebsiteCustomer Rating:4.5/5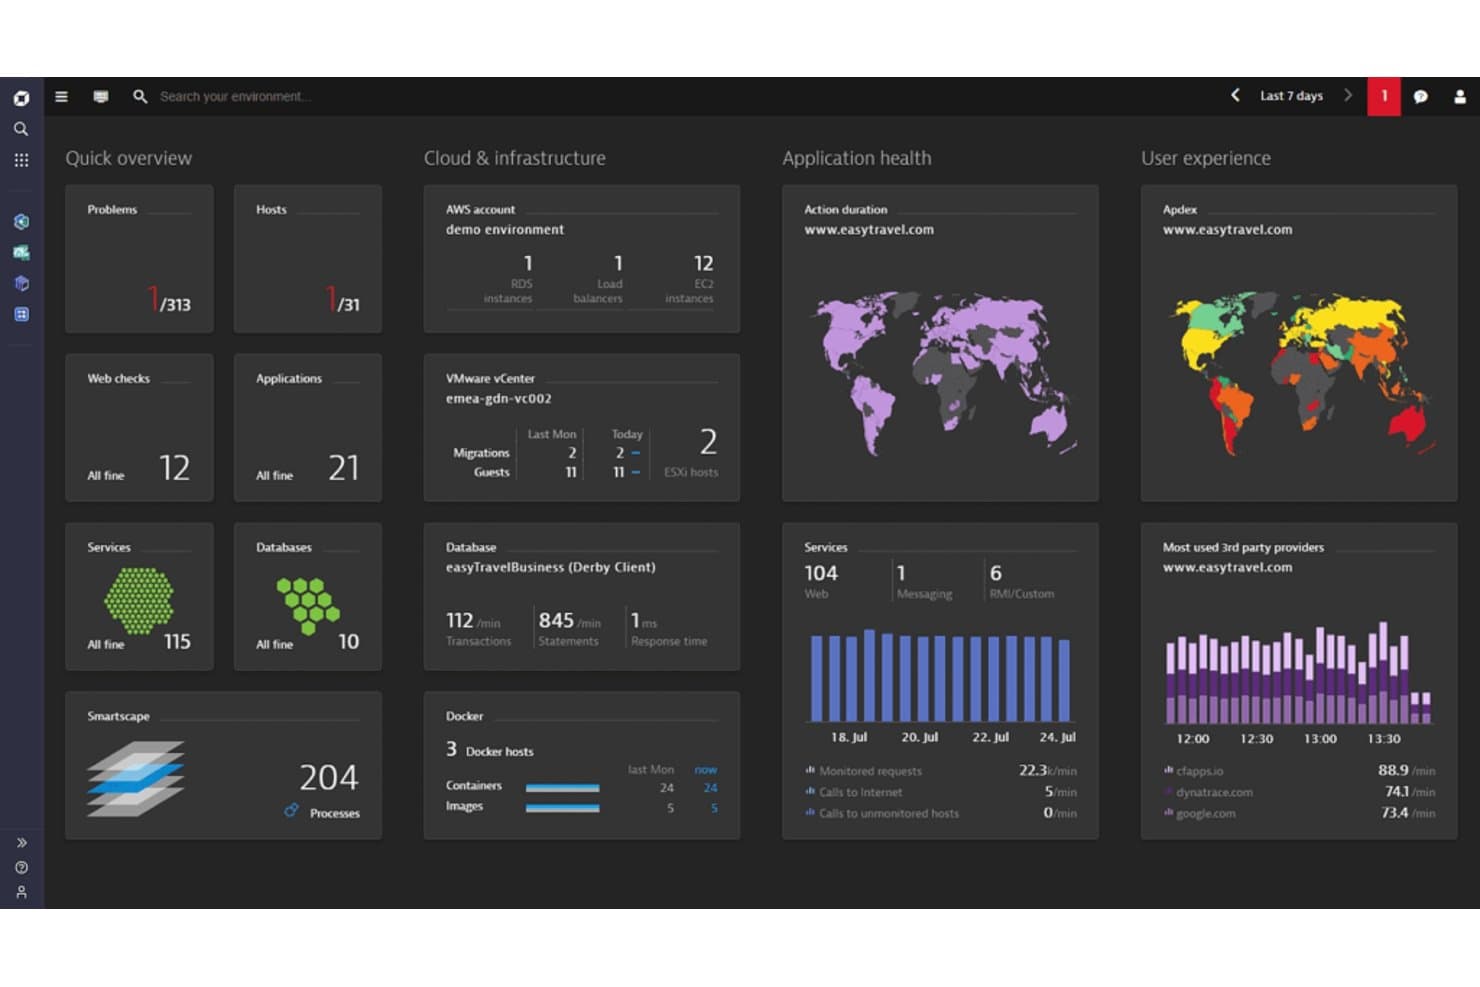
Een foto van het dashboard voor cloudzichtbaarheid van Dynatrace. Dynatrace is een platform voor inzicht in IT- en softwareomgevingen dat log-, applicatie- en infrastructuurgegevens met elkaar verbindt om serviceproblemen te traceren en prestatieproblemen in complexe omgevingen te onderzoeken.
Voor wie is Dynatrace het meest geschikt?
Softwareontwikkelingsteams en IT-beheerteams kunnen Dynatrace gebruiken om AI-ondersteuning toe te passen bij het analyseren van applicatieprestaties en softwareproblemen.
Waarom ik voor Dynatrace heb gekozen
Ik heb Dynatrace gekozen als alternatief voor Sumo Logic voor organisaties die AI-ondersteuning bij software-informatievoorziening belangrijk vinden. De Davis AI analyseert applicatie-, log- en infrastructuurgegevens om een vertraging van een service te koppelen aan de waarschijnlijke oorzaak ervan. Ik vind het prettig dat teams een probleem aan de hand van deze signalen kunnen traceren, in plaats van elke gegevensbron afzonderlijk te onderzoeken.
Belangrijkste functies van Dynatrace
- Logopname: Verzamel logs van hosts, Kubernetes, clouddiensten en applicaties.
- Regels voor logverwerking: Parseer, transformeer en verrijk logs voordat ze worden opgeslagen.
- Log zoeken en filteren: Zoek in logs op inhoud, velden en tijdsbereik.
- Logdashboards: Maak dashboards met visualisaties op basis van loggegevens.
Integraties van Dynatrace
De integratiecatalogus van Dynatrace bevat meer dan 750 integraties, waaronder GitHub, Jira, Slack en ServiceNow; Workflows biedt ook connectoren voor AWS, Kubernetes, Microsoft Teams, PagerDuty, GitLab en Jenkins. Dynatrace biedt API's voor aangepaste integraties.
Pros and Cons
Pros:
- Davis AI correleert signalen om hoofdoorzaken te identificeren
- OneAgent automatiseert detectie in complexe omgevingen
- Uniforme logs, metrieken, traces en gebruikersmonitoring
Cons:
- Het kost tijd om de DQL-syntaxis te leren
- Voor het configureren van dashboards kan handmatig werk nodig zijn
 Best for å samle logger, måledata og spor i én visning
- Gratisabonnement tilgjengelig
- Fra $15/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.5/5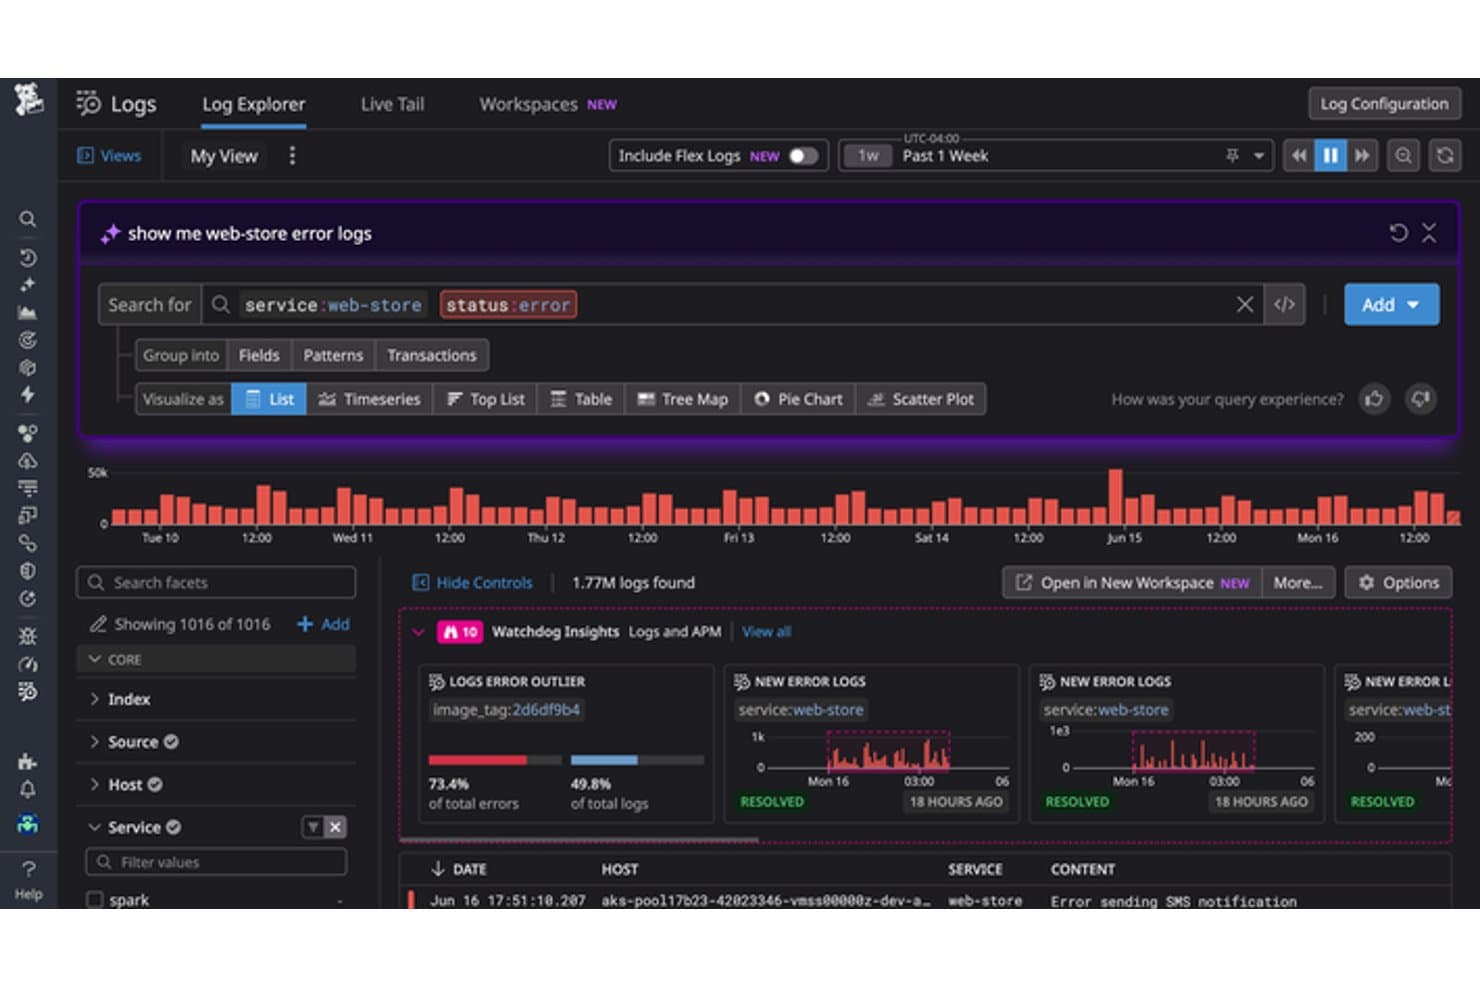
Datadog lar brukere søke i og analysere feillogger med AI-assistert søk. Datadog gir infrastruktur- og driftsteam en plattform for loggadministrasjon, slik at de kan undersøke hendelser på tvers av applikasjoner og infrastruktur og gjøre feilsøking av distribuerte systemer mindre fragmentert.
Hvem passer Datadog best for?
Datadog passer for IT-drift, SRE- og plattformteam som trenger å sammenstille infrastruktur- og applikasjonsdata under håndtering av hendelser.
Hvorfor jeg valgte Datadog
Datadog får en plass på listen min over alternativer til Sumo Logic fordi det er best for dem som trenger samlede måledata, spor og logger. Jeg liker at Loggutforsker lar meg filtrere og undersøke logghendelser og deretter knytte dem sammen med spor og infrastrukturmåledata ved hjelp av sporings-ID-er og tagger. Når en forespørsel om utsjekking mislykkes, kan jeg følge feilene på tvers av tjenester og undersøke relaterte systemsignaler.
Datadog – nøkkelfunksjoner
- Direktevisning: Strømmer indekserte og ikke-indekserte logger nesten i sanntid.
- Behandlingsrørledninger for logger: Tolker og beriker logger med konfigurerbare behandlingskomponenter.
- Loggarkiver: Videresender innsamlede logger til skylagring for langtidsoppbevaring.
- Loggbaserte måledata: Oppretter telle- eller fordelingsmåledata fra logger som samsvarer.
Datadog-integrasjoner
Datadog tilbyr over 1 000 innebygde integrasjoner, blant annet AWS, Azure, Google Cloud, Kubernetes, Slack, PagerDuty og Jira. Det tilbyr også et API for tilpassede integrasjoner.
Pros and Cons
Pros:
- Knytter sammen logger, spor og infrastrukturmåledata
- Loggutforsker gjør undersøkelser av hendelser med store datamengder raskere
- Direktevisning viser hendelser nesten i sanntid
Cons:
- Store loggvolumer kan føre til uforutsigbare kostnader
- Komplisert oppsett kan kreve ekstra konfigurasjonstid
 Ideaal voor hybride IT-infrastructuurmonitoring op schaal
- 14 dagen gratis proefversie
- Beschikbaar op aanvraag
Visit WebsiteCustomer Rating:4.5/5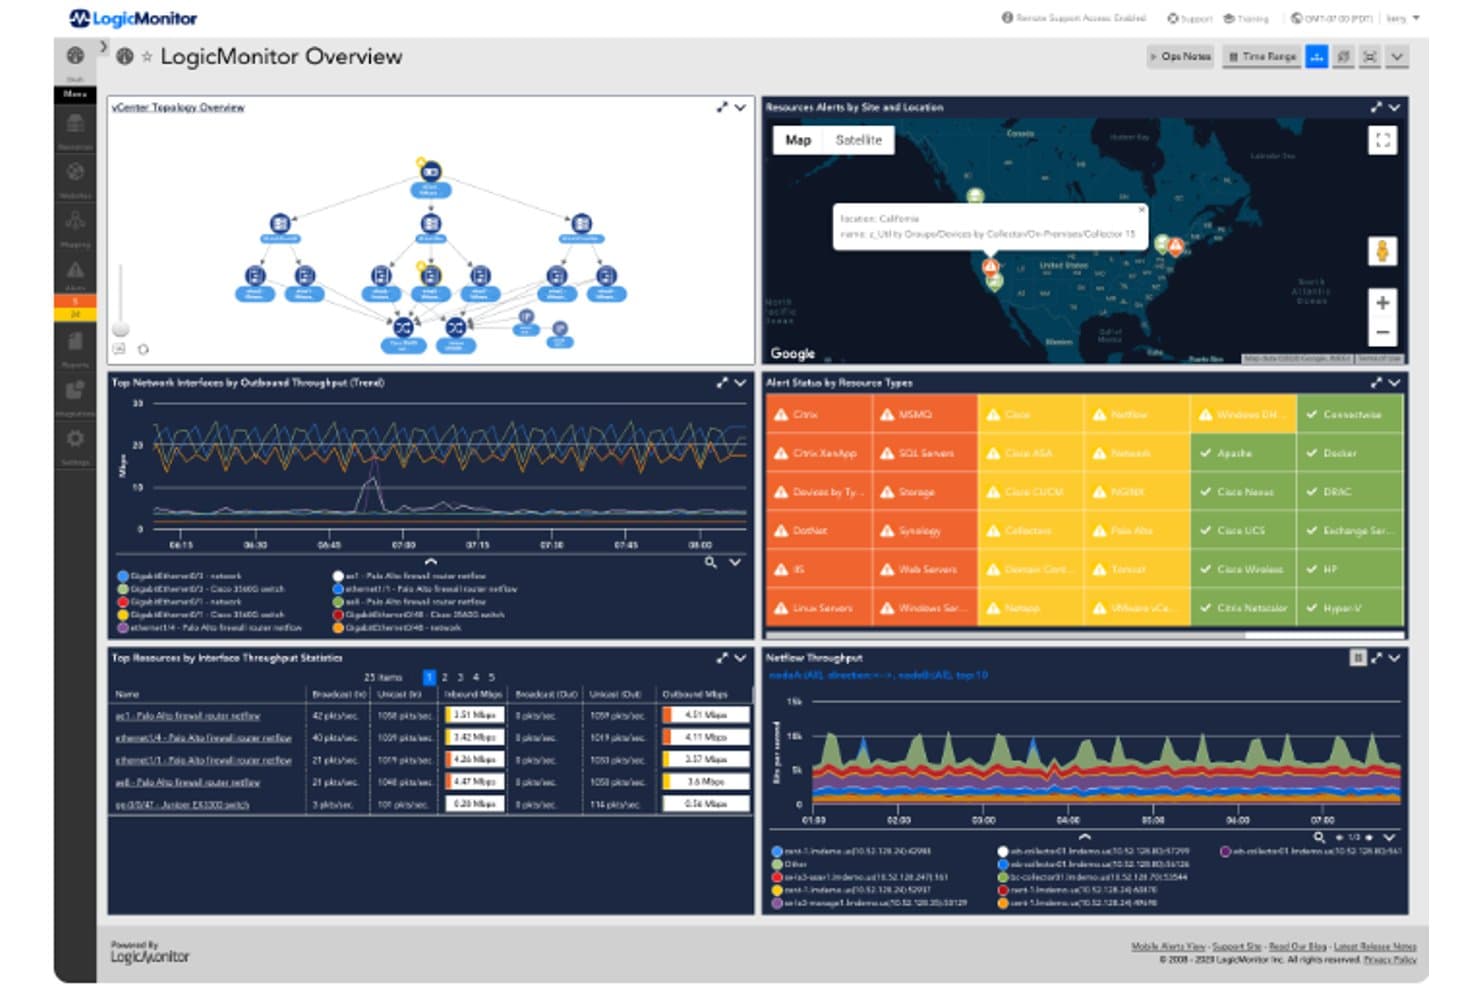
LogicMonitor brengt netwerk-, infrastructuur- en waarschuwingmonitoring samen in één dashboard. Voor teams die alternatieven voor Sumo Logic vergelijken, is LogicMonitor een cloudgebaseerd observabilityplatform dat infrastructuurmetrics en logs in één overzicht samenbrengt, zodat IT- en DevOps-teams storingen en prestatieproblemen in complexe omgevingen kunnen onderzoeken.
Voor wie is LogicMonitor het meest geschikt?
LogicMonitor is geschikt voor IT-operationsteams die geautomatiseerde monitoring nodig hebben voor complexe infrastructuuromgevingen.
Waarom ik voor LogicMonitor heb gekozen
Ik heb voor LogicMonitor gekozen omdat de focus ervan aansluit bij de USP: het is ideaal voor IT- en DevOps-teams die geautomatiseerde infrastructuurmonitoring nodig hebben. Ik vind het prettig dat het infrastructuurmetrics en logs in één overzicht samenbrengt, zodat ik een vertraging van een service kan onderzoeken naast gerelateerde loggebeurtenissen. Geautomatiseerde monitoring in complexe omgevingen helpt teams bovendien infrastructuurproblemen te signaleren zonder afhankelijk te zijn van handmatige controles.
Belangrijkste functies van LogicMonitor
- Logquerytaal: Zoek in logs op resource, resourcegroep en tijdsbereik.
- Filters voor logbronnen: Stel inclusie- of exclusiecriteria in voor verzamelde loggebeurtenissen.
- Logwaarschuwingen op basis van reguliere expressies: Kom overeen met logpatronen met behulp van reguliere expressies om waarschuwingen te activeren.
- Logprofielen voor afwijkingen: Bekijk het gedrag van resources en identificeer afwijkingen van verwachte patronen.
Integraties van LogicMonitor
LogicMonitor documenteert meer dan 3.000 kant-en-klare technologie-integraties; vooraf geconfigureerde integraties voor waarschuwingen en workflows omvatten Slack, PagerDuty, ServiceNow, Jira Service Management, ConnectWise en Datto Autotask. De REST API ondersteunt aangepaste integraties.
Pros and Cons
Pros:
- Uitgebreide monitoring van hybride infrastructuur
- Correlatie van logs en metrics ondersteunt onderzoeken
- Gezondheidsdashboards en waarschuwingen krijgen lof van gebruikers
Cons:
- Voor aangepaste rapporten is veel configuratie nodig
- Cloudmonitoring is afhankelijk van internetconnectiviteit
Learn more about LogicMonitor: Het beste voor zelfstandig beheerde logboekzoekopdrachten op terabyteschaal
- Gratis proefperiode van 60 dagen
- $150/user/month
Visit WebsiteCustomer Rating:4.4/5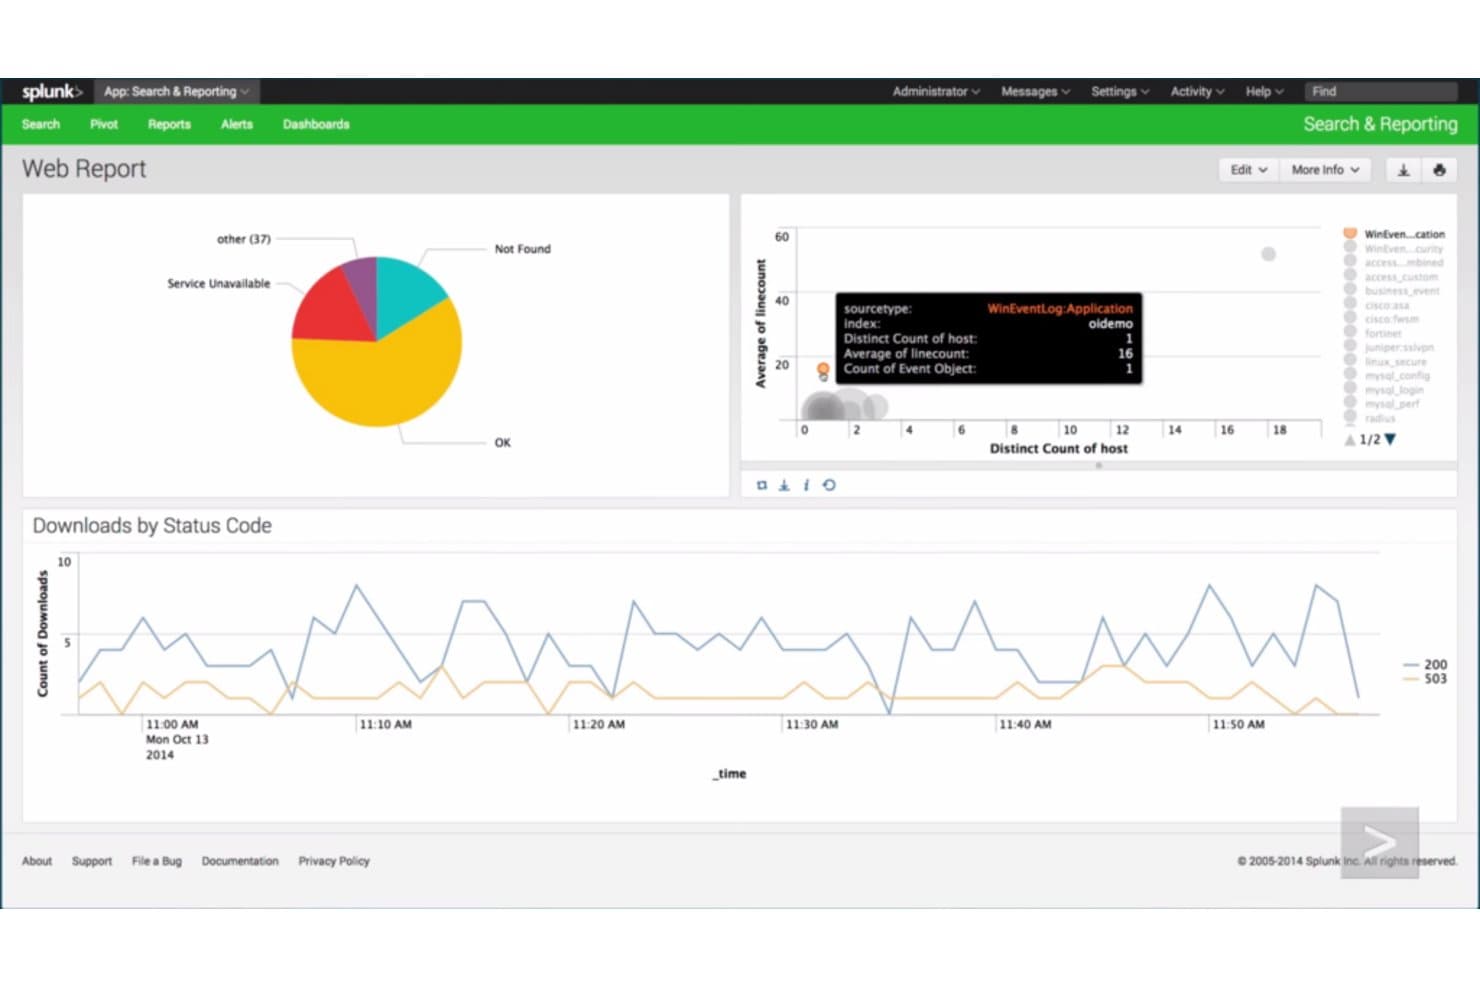
Splunk Enterprise visualiseert webverkeer en downloads in interactieve dashboards. Splunk Enterprise geeft infrastructuur- en beveiligingsteams een doorzoekbare weergave van machinegegevens in on-premises- en cloudsysteemomgevingen, zodat ze incidenten kunnen onderzoeken en serviceproblemen kunnen diagnosticeren.
Voor wie is Splunk Enterprise het meest geschikt?
Splunk Enterprise is geschikt voor IT- en beveiligingsteams bij organisaties met een complexe infrastructuur die machinegegevens uit veel systemen moeten verzamelen en analyseren.
Waarom ik voor Splunk Enterprise heb gekozen
Ik heb voor Splunk Enterprise gekozen omdat het aansluit bij “Het beste voor bedrijven die krachtige gegevensverzameling en analyses nodig hebben.” Het indexeert machinegegevens uit on-premises- en cloudsysteemomgevingen voor zoekopdrachten over meerdere bronnen, terwijl SPL-zoekopdrachten en waarschuwingen me helpen een storing te traceren in applicatie- en infrastructuurlogboeken.
Belangrijkste functies van Splunk Enterprise
- Dashboards: Bouw visuele panelen op basis van zoekresultaten om logboeken en meetgegevens te monitoren.
- Geplande rapporten: Voer opgeslagen zoekopdrachten volgens een schema uit en deel de resultaten.
- Op rollen gebaseerde toegangscontroles: Stel gebruikersrechten in voor gegevens, zoekopdrachten en beheertaken.
- Veldextractie: Extraheer velden uit gebeurtenisgegevens om logboekkenmerken eenvoudiger te kunnen inspecteren.
Integraties van Splunk Enterprise
Splunk Enterprise heeft meer dan 1.000 apps en add-ons beschikbaar via Splunkbase, waaronder opties voor AWS, Microsoft Windows en Google Cloud Platform; beschikbaarheid en ondersteuning verschillen per add-on. Het biedt ook REST API's en SDK's voor aangepaste integraties, plus HTTP Event Collector voor het verzenden van gebeurtenissen naar Splunk.
Pros and Cons
Pros:
- Correlereert gebeurtenissen tussen systemen met SPL
- Doorzoekt machinegegevens in hybride omgevingen
- Aangepaste dashboards ondersteunen incidentonderzoek
Cons:
- Voor SPL-query's is specialistische kennis vereist
- Zoekopdrachten kunnen vertragen bij grote volumes
Learn more about Splunk Enterprise: Het meest geschikt om applicatieprestaties te koppelen aan bedrijfsimpact
- 30 dagen gratis proefperiode
- Vanaf $6/vCPU/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.3/5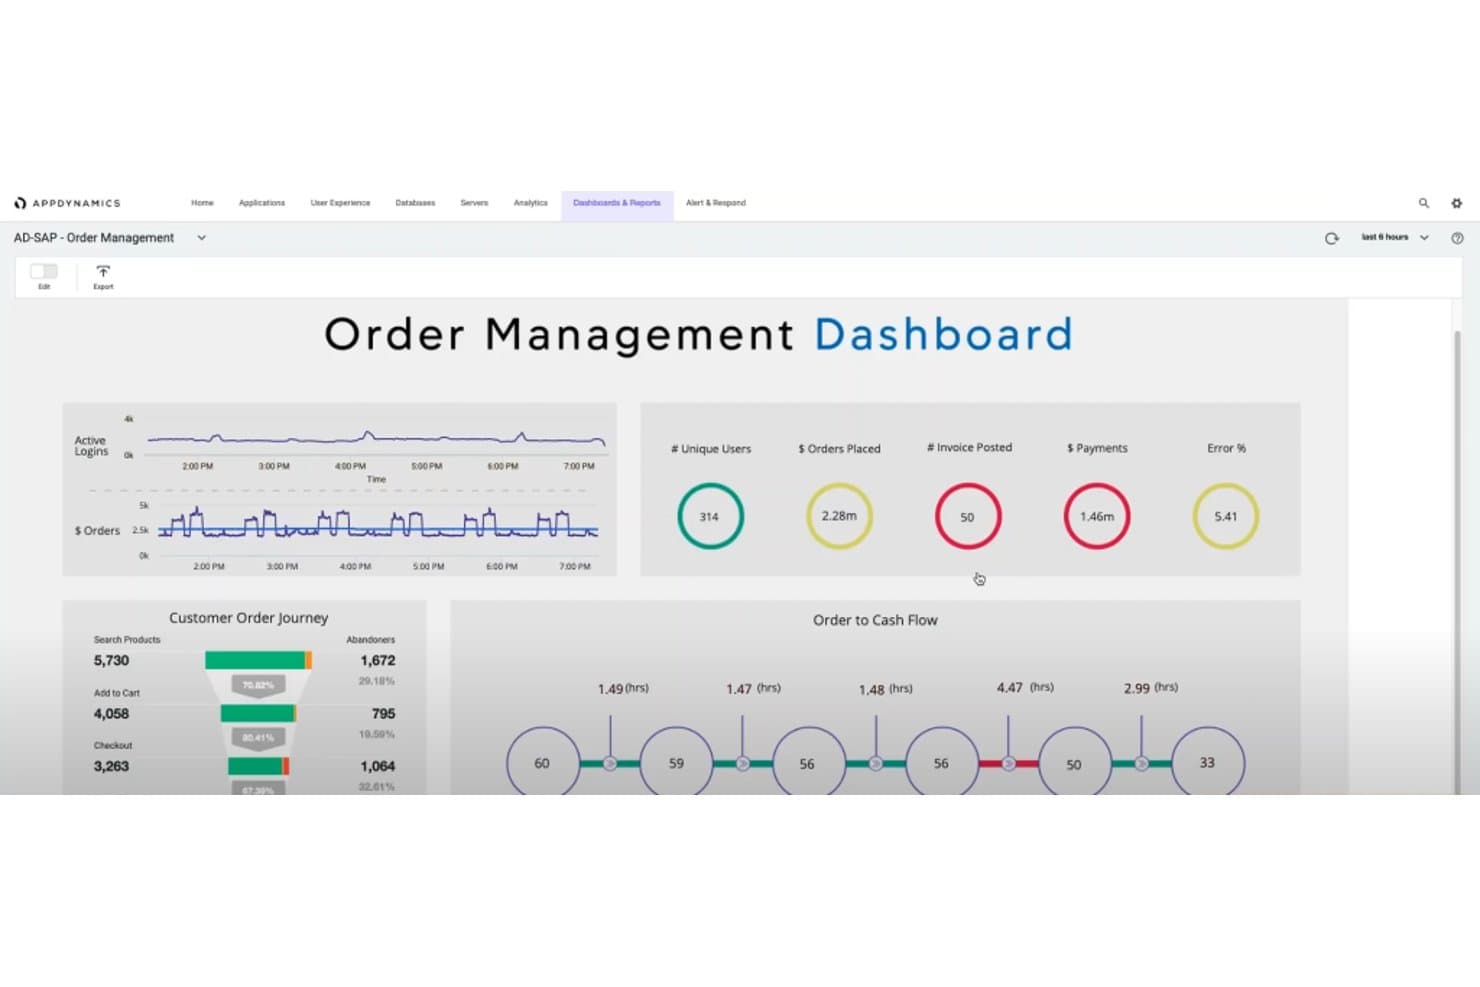
AppDynamics houdt KPI's voor orderbeheer en klantreisstromen bij. AppDynamics is een platform voor het monitoren van applicatieprestaties voor IT-teams die applicatiegedrag moeten koppelen aan loggegevens om fouten, vertragingen en serviceonderbrekingen te onderzoeken.
Voor wie is AppDynamics het meest geschikt?
AppDynamics is geschikt voor IT-beheer- en applicatieteams die prestaties moeten monitoren binnen complexe, onderling verbonden bedrijfsservices.
Waarom ik voor AppDynamics heb gekozen
Ik heb AppDynamics gekozen voor deze shortlist van alternatieven voor Sumo Logic omdat het het meest geschikt is voor bedrijven die prestatiemonitoring van begin tot eind zoeken. Ik vind het prettig dat het monitoring van bedrijfstransacties koppelt aan loggegevens, zodat ik een trage afrekenaanvraag kan traceren en gerelateerde fouten kan onderzoeken. Die koppeling helpt me tijdens een incident onderscheid te maken tussen een fout in de applicatie en een probleem in de infrastructuur.
Belangrijkste functies van AppDynamics
- Loganalyse: Analyseer loggegevens met Analytics en visualiseer resultaten in dashboards.
- Patroonmonitoring: Configureer tekstreeksen of reguliere expressies om overeenkomsten in logbestanden te tellen.
- Monitoring van geroteerde bestanden: Monitor logbestanden die blijven groeien en worden geroteerd naar meerdere bestanden.
- Logmetingen en waarschuwingen: Houd bestandsgroottes en aantallen overeenkomsten bij als metingen voor gezondheidsregels.
Integraties van AppDynamics
AppDynamics documenteert negen ingebouwde integratiemodules, waaronder Jira Actions, ServiceNow en Splunk, en ondersteunt verbindingen met Splunk Cloud Platform of Splunk Enterprise. Het biedt ook REST API's voor aangepaste integraties en automatisering.
Pros and Cons
Pros:
- Traceringen van bedrijfstransacties brengen falende servicestappen aan het licht
- Momentopnamen op codeniveau versnellen de diagnose van de hoofdoorzaak
- Stroomkaarten koppelen de gezondheid van applicaties en infrastructuur
Cons:
- Het instellen van agents vereist aanzienlijk veel configuratie vooraf
- Cloudnative monitoring loopt achter op nieuwere observability-platforms
Learn more about AppDynamics: Het beste voor observeerbaarheid van de volledige stack met ingebouwde AI
- Gratis abonnement beschikbaar
- Vanaf $10/gebruiker/maand
Visit WebsiteCustomer Rating:4.3/5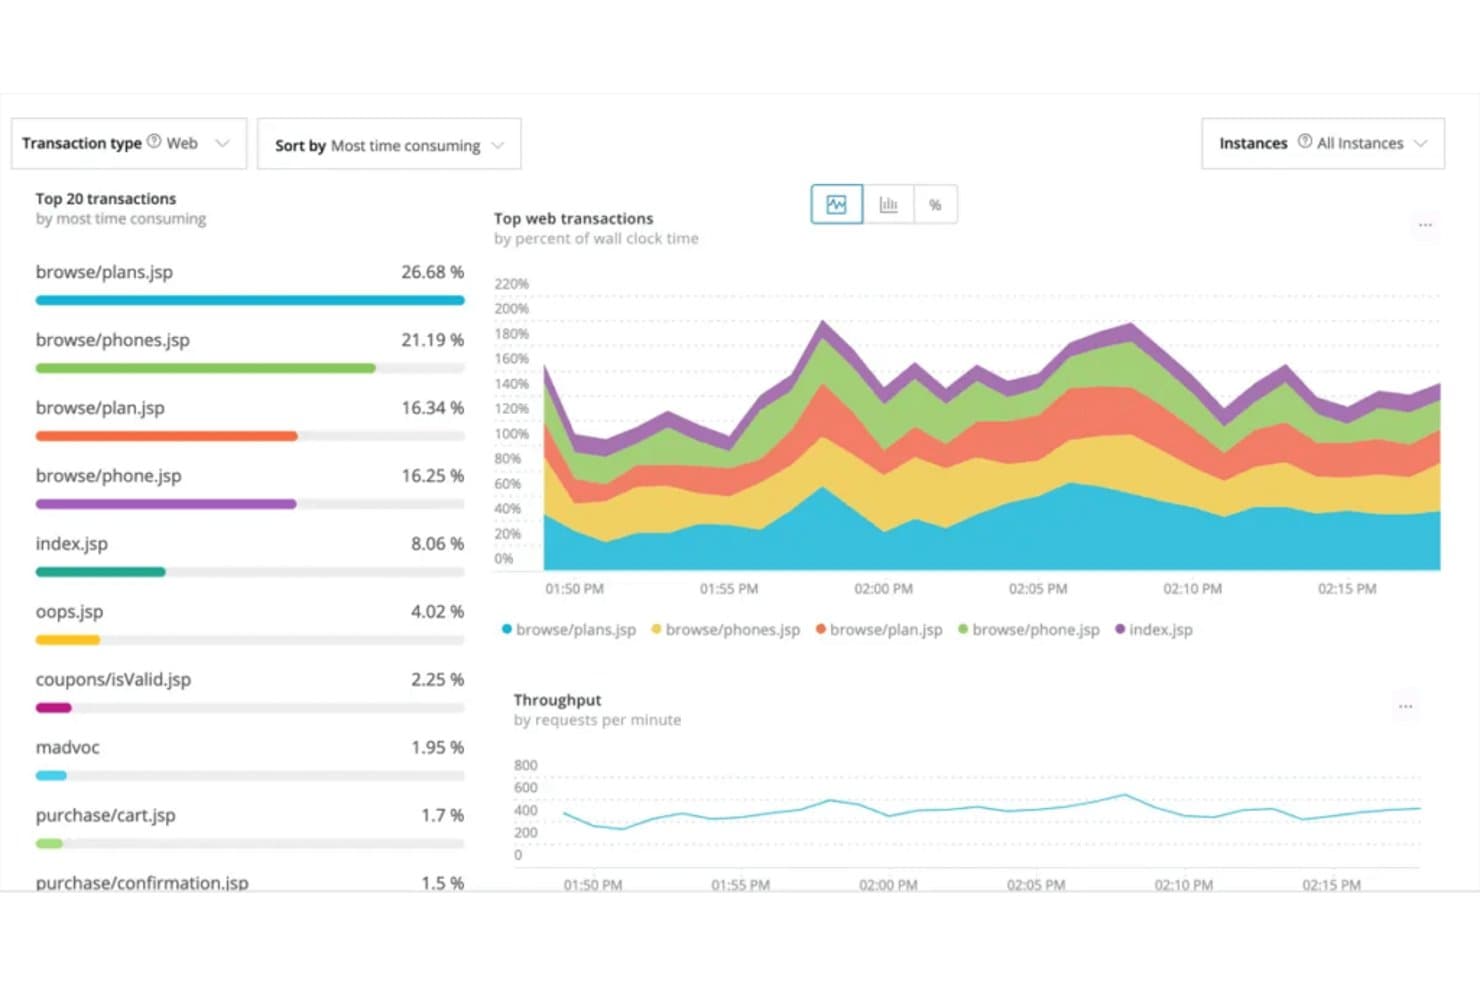
New Relic houdt de belangrijkste webtransacties bij op basis van tijdsverbruik en verwerkingscapaciteit. New Relic is een cloudgebaseerd platform voor observeerbaarheid voor IT- en DevOps-teams dat logboeken, metingen en traceringen samenbrengt om storingen te onderzoeken, problemen met applicaties te vinden en de prestaties van de infrastructuur te monitoren.
Voor wie is New Relic het meest geschikt?
New Relic is geschikt voor IT- en DevOps-teams die applicatie-, infrastructuur- en servicegegevens moeten verbinden om incidenten in complexe omgevingen te onderzoeken.
Waarom ik voor New Relic heb gekozen
Ik heb voor New Relic gekozen, dat het meest geschikt is voor observeerbaarheid van de volledige stack met toegepaste intelligentie, omdat Logs in Context logboekgebeurtenissen verbindt met gerelateerde traceringen en services. Wanneer een waarschuwing op fouten in verschillende services wijst, correleert toegepaste intelligentie signalen tot problemen, waardoor ik het incident via verbonden logboeken en traceringen kan onderzoeken.
Belangrijkste functies van New Relic
- NRQL-logboekquery's: Zoek en filter logboekgebeurtenissen met New Relic Query Language.
- Logboekparsering: Pas ingebouwde of aangepaste regels toe om doorzoekbare kenmerken uit logboeken te extraheren.
- Logboekpatronen: Groepeer vergelijkbare berichten om terugkerende patronen en veranderingen in de loop der tijd te bekijken.
- Datapartities: Organiseer logboekgegevens in partities voor gerichte query's.
Integraties van New Relic
De catalogus Instant Observability van New Relic bevat meer dan 700 integraties en snelstarts, met opties voor AWS, Azure, Google Cloud, Kubernetes, Apache, Cassandra, MySQL, NGINX, Redis en Oracle Database. Je kunt ook New Relic API's of Flex gebruiken om gegevens vanuit aangepaste integraties te verzenden.
Pros and Cons
Pros:
- Correlereert logboeken met traceringen en services
- NRQL-query's combineren logboeken en telemetrie
- AI-samenvattingen versnellen het sorteren van logboekwaarschuwingen
Cons:
- Een drukke interface vertraagt het onderzoeken van logboeken
- Groeiende gegevensopname maakt budgetten onvoorspelbaar
Learn more about New Relic: Het beste voor moderne softwareontwikkelaars die krachtig logbeheer nodig hebben
- Gratis abonnement beschikbaar
- Vanaf $29/gebruiker/maand (jaarlijks gefactureerd)
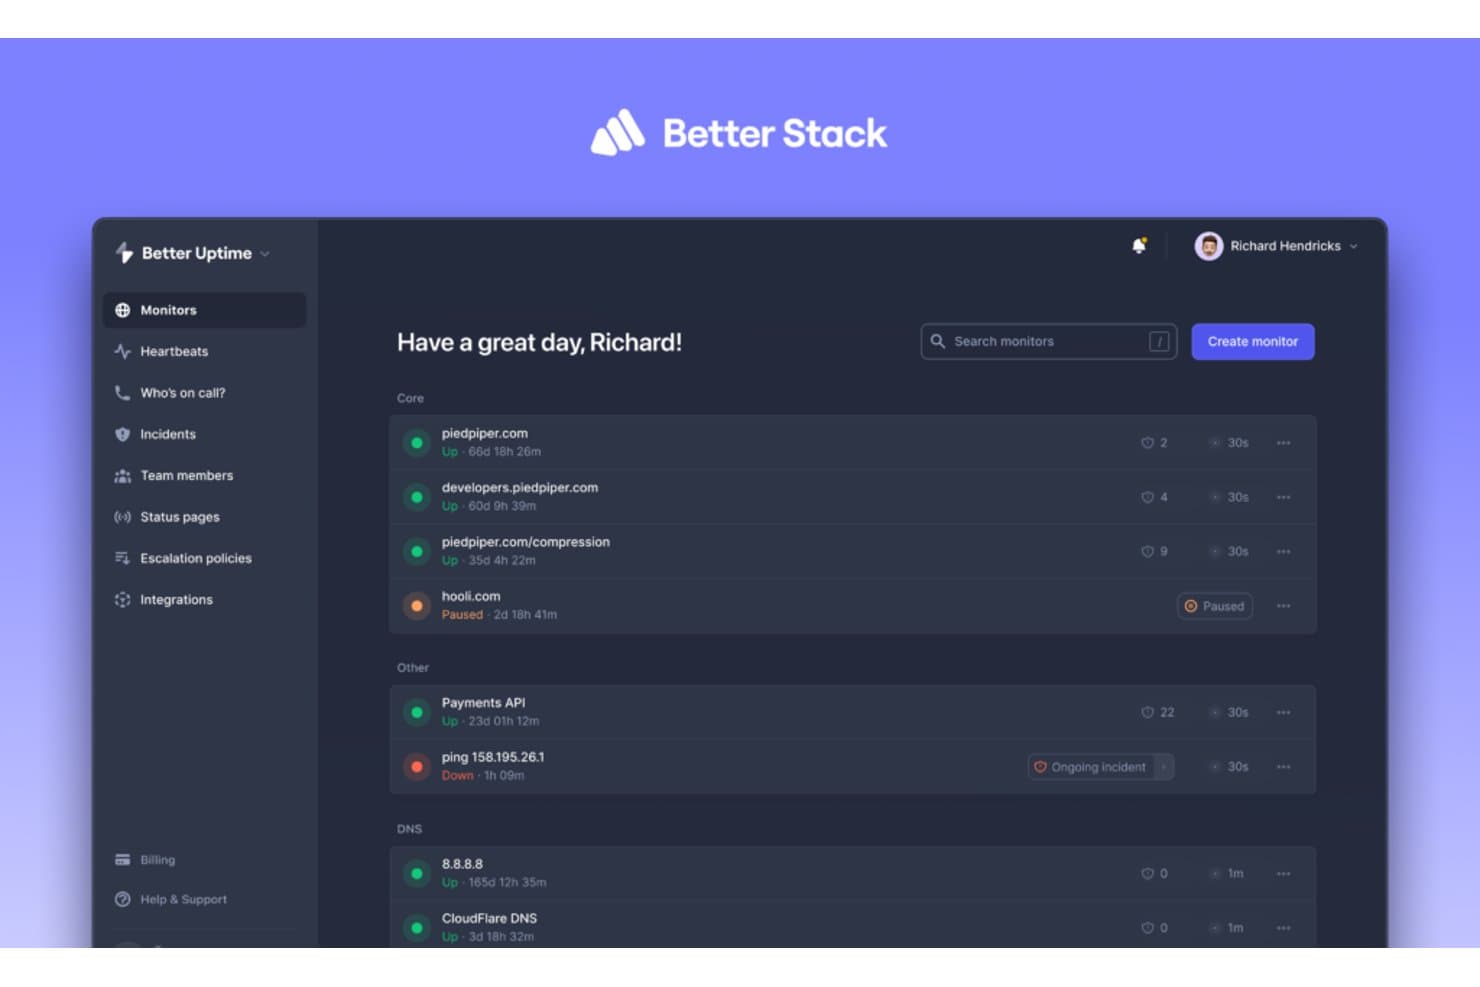
Met Better Stack kunnen gebruikers de beschikbaarheid van meerdere diensten tegelijk bewaken. Better Stack combineert logbeheer en servicemonitoring voor technische teams die productieproblemen moeten onderzoeken, infrastructuurproblemen moeten signaleren en op incidenten moeten reageren.
Voor wie is Better Stack het meest geschikt?
Better Stack is geschikt voor technische en infrastructuurteams die applicatielogs moeten doorzoeken en diensten moeten monitoren tijdens incidentrespons.
Waarom ik voor Better Stack heb gekozen
Ik heb Better Stack gekozen als “Het beste voor moderne softwareontwikkelaars die krachtig logbeheer nodig hebben”, omdat de live logweergave en op SQL gebaseerde zoekfunctie mij helpen productieproblemen te traceren aan de hand van binnenkomende logs. Ik gebruik ook logwaarschuwingen om terugkerende fouten op te sporen en deze tijdens incidenten te onderzoeken.
Belangrijkste functies van Better Stack
- Integraties met logbronnen: Verzamel logs uit applicaties, Docker, Kubernetes, Vector, Syslog of OpenTelemetry.
- Automatisch ontleden: Ontleed logs op basis van het geselecteerde brontype.
- VRL-transformaties: Redigeer persoonsgegevens of verwijder ongewenste gebeurtenissen voordat ze worden opgeslagen.
- Configureerbare bewaartermijn: Stel voor elke bron afzonderlijk een bewaartermijn voor logs in.
Integraties van Better Stack
Better Stack ondersteunt het verzamelen van logs uit Docker, Kubernetes, PostgreSQL, Cloudflare, JavaScript/Node.js en Python, met doorsturen via Vector, Fluent Bit, Logstash, Fluentd of Syslog. Het biedt ook een HTTP API voor aangepaste logverzameling en maakt verbinding met Zapier.
Pros and Cons
Pros:
- Zoeken in actuele logs helpt productieproblemen te traceren
- SQL-query's werken samen met visuele logfilters
- Logwaarschuwingen verbinden onderzoek met incidentrespons
Cons:
- Werkstromen voor logbeheer kunnen omslachtig aanvoelen
- Geen optie voor zelfhosting bij strikte controle over gegevens
Learn more about Better Stack:
Andere alternatieven voor Sumo Logic
Hier zijn nog enkele alternatieven voor Sumo Logic die mijn shortlist niet hebben gehaald, maar die toch het bekijken waard zijn:
- 11Grafana CloudIdeaal voor het visualiseren en analyseren van metriekgegevens uit gemengde bronnen
- 12GraylogHet beste voor grootschalig logbeheer en realtimeanalyse
- 13Logz.ioHet beste voor cloud-native organisaties die waarde hechten aan AI-aangedreven inzichten
- 14LogRhythmIdeaal voor ondernemingen die geavanceerd beheer van beveiligingsinformatie en gebeurtenissen nodig hebben
Andere softwarebeoordelingen
Hoe ik Sumo Logic-alternatieven evalueer
Ik splits mijn evaluatie op in twee lagen: de basismogelijkheden die elke levensvatbare tool moet hebben, en de onderscheidende factoren die het belangrijkst zijn voor teams die verdrinken in cloudlogboeken of de onderliggende oorzaken van incidenten proberen te achterhalen.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke onderstaande kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 75% behalen om in aanmerking te komen voor opname.
- Logaggregatie en -inname: Ik beoordeel uit hoeveel bronnen een tool direct gegevens kan opnemen—denk aan Kubernetes-pods, cloud-VPC's, gecontaineriseerde apps en verouderde syslogservers die allemaal in één pijplijn samenkomen.
- Realtime zoeken en query's: Snel en expressief zoeken is belangrijk wanneer je midden in een incident zit. Ik controleer hoe elke tool omgaat met complexe query's in grote datasets en of de querytaal parsing, filtering en aggregatie ondersteunt.
- Metrische gegevens en observeerbaarheid: Ik zoek naar geïntegreerde weergaven die logboeken, metrische gegevens en traces samenbrengen. Een tool die je dwingt om tussen niet-verbonden dashboards te schakelen om een latentiepiek aan een foutlogboek te koppelen, vertraagt het oplossen van problemen.
- Waarschuwingen en anomaliedetectie: Goede waarschuwingen gaan verder dan statische drempelwaarden. Ik beoordeel of elke tool op machine learning gebaseerde anomaliedetectie biedt en flexibele routering naar kanalen zoals Slack, PagerDuty of webhook-eindpunten.
- Beveiligingsanalyse en SIEM: Voor SecOps-teams controleer ik of het platform bedreigingsdetectie, gebeurteniscorrelatie en nalevingsrapportage ondersteunt voor raamwerken zoals SOC 2, HIPAA of PCI-DSS.
- Cloudgebaseerd en integraties: Elke tool moet kunnen aansluiten op de ecosystemen die teams al gebruiken. Ik zoek naar vooraf gebouwde integraties met AWS, Azure, GCP en veelgebruikte DevOps-toolchains, naast toegang tot open API's.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Gedistribueerde tracing is een belangrijke factor—ik zoek naar native OpenTelemetry-ondersteuning waarmee je één verzoek door tientallen microservices kunt volgen om precies vast te stellen waar latentiepieken ontstaan. Aanpasbare gegevenslagen zijn ook belangrijk omdat ze rechtstreeks van invloed zijn op de kosten; tools die snelle, tussentijdse en langetermijnopslag met het opnieuw beschikbaar maken van gegevens bieden, geven je meer controle over budgetten voor gegevensbewaring. Ik evalueer ook AI-gestuurde inzichten, waarbij platforms automatisch onderliggende oorzaken of anomalieën aan het licht brengen in plaats van tijdens een incident om 2 uur 's nachts handmatig query's te moeten uitvoeren.
Meer dan functies
Het prijsmodel is een van de eerste dingen die ik evalueer. Logvolumes kunnen tijdens incidenten sterk toenemen, dus ik controleer of de factureringsstructuur van een leverancier je voor die pieken laat betalen of voorspelbare kosten biedt. Flexibiliteit bij de implementatie is ook belangrijk—teams in gereguleerde sectoren hebben vaak behoefte aan zelfgehoste of geïsoleerde opties naast SaaS. Ik kijk ook naar de staat van dienst op het gebied van schaalbaarheid, omdat een platform dat 500 GB per dag goed kan doorzoeken, mogelijk moeite heeft met 5 TB. Nalevingscertificeringen zoals SOC 2 en HIPAA laten me zien of een tool vanaf het begin klaar is voor ondernemingen.
Waarom zoeken naar een alternatief voor Sumo Logic?
Hoewel Sumo Logic een goede keuze is als platform voor logbeheer, zijn er verschillende redenen waarom sommige gebruikers op zoek gaan naar alternatieve oplossingen. Misschien zoek je een alternatief voor Sumo Logic omdat…
- De prijs schaalt niet goed bij grote datavolumes.
- De queryprestaties nemen af bij grote datasets.
- De gebruikersinterface kan voor nieuwe gebruikers overweldigend aanvoelen.
- Voor geavanceerde functies is een steile leercurve nodig.
- De integratie met sommige tools verloopt niet zo soepel.
- De waarschuwingsopties voelen te beperkt voor je behoeften.
Als een van deze punten je bekend voorkomt, ben je hier aan het juiste adres. Mijn lijst bevat verschillende opties voor logbeheerplatforms die beter geschikt zijn voor teams die met deze uitdagingen van Sumo Logic te maken hebben en op zoek zijn naar alternatieve oplossingen.
Belangrijkste functies van Sumo Logic
Hier zijn enkele van de belangrijkste functies van Sumo Logic, zodat je kunt vergelijken wat alternatieve oplossingen bieden:
- Op rollen gebaseerd toegangsbeheer: Hiermee kun je instellen wie binnen je team wat mag zien of doen.
- Loganalyse: Hiermee kun je loggegevens uit al je systemen verzamelen, doorzoeken en analyseren.
- Realtime dashboards: Helpen je belangrijke statistieken live te monitoren, zodat je team snel kan reageren.
- Waarschuwingen: Brengen je team op de hoogte wanneer er iets ongewoons of belangrijks in je gegevens gebeurt.
- Gegevensarchivering: Hiermee kun je historische gegevens opslaan voor naleving van regelgeving of toekomstige analyses.
- Cloud-native architectuur: Biedt je team flexibiliteit met schaalbaar, cloudgebaseerd logbeheer.
- Beveiligingsanalyse: Helpt je bedreigingen of beleidsschendingen te detecteren met behulp van je loggegevens.
- Integraties: Maakt eenvoudig verbinding met services zoals AWS, GCP, Azure en Kubernetes.
- Querytaal: Hiermee kun je gegevens grondig onderzoeken met een flexibele en gedetailleerde zoektaal.
- Inzichten op basis van machine learning: Brengt patronen of afwijkingen aan het licht die mogelijk aandacht vereisen.