

Wat is een datalek? Gids voor preventie in 2026

We horen dagelijks over datalekken, zo lijkt het tenminste. Maar hoeveel mensen weten eigenlijk wat de term betekent? Hier is een duidelijke definitie die u kunt gebruiken, met dank aan Israel Mazin, medeoprichter, CEO en voorzitter van Memcyco: “Een datalek is de ongeoorloofde toegang tot en extractie van gevoelige, vertrouwelijke of beschermde informatie.”
Er is trouwens een reden waarom iedereen het over datalekken lijkt te hebben: ze nemen gestaag toe en 2023 bracht een opvallende stijging. Beveiligingsprofessionals en andere IT-professionals gebruiken een breed scala aan cyberbeveiligingssoftware en hulpmiddelen voor alles van beveiligingsrisicobeoordelingen tot beperking van de gevolgen in het geval van een incident.
In dit artikel leg ik uit hoe en waarom datalekken ontstaan en wat CTO’s en andere technologieleiders eraan kunnen doen. Laten we beginnen.

Wat is een datalek?
Hier zijn nog een paar eenvoudige definities van een datalek:
- “Een datalek doet zich voor wanneer vertrouwelijke, beschermde of gevoelige gegevens zonder toestemming worden ingezien, openbaar gemaakt of meegenomen,” zegt Will Teevan, CEO van Recast Software
- “Een datalek is ongeoorloofde toegang tot en diefstal, wijziging, overdracht of verkoop van privé- of gevoelige gegevens als gevolg van een beveiligingsincident,” zegt Andrew Kraut, senior onderzoeksingenieur bij Permiso.
Deze definities wijzen op een patroon: bij een datalek gaat het om ongeoorloofde toegang tot gevoelige informatie, gevolgd door diefstal of ander ongeoorloofd gebruik van die informatie.
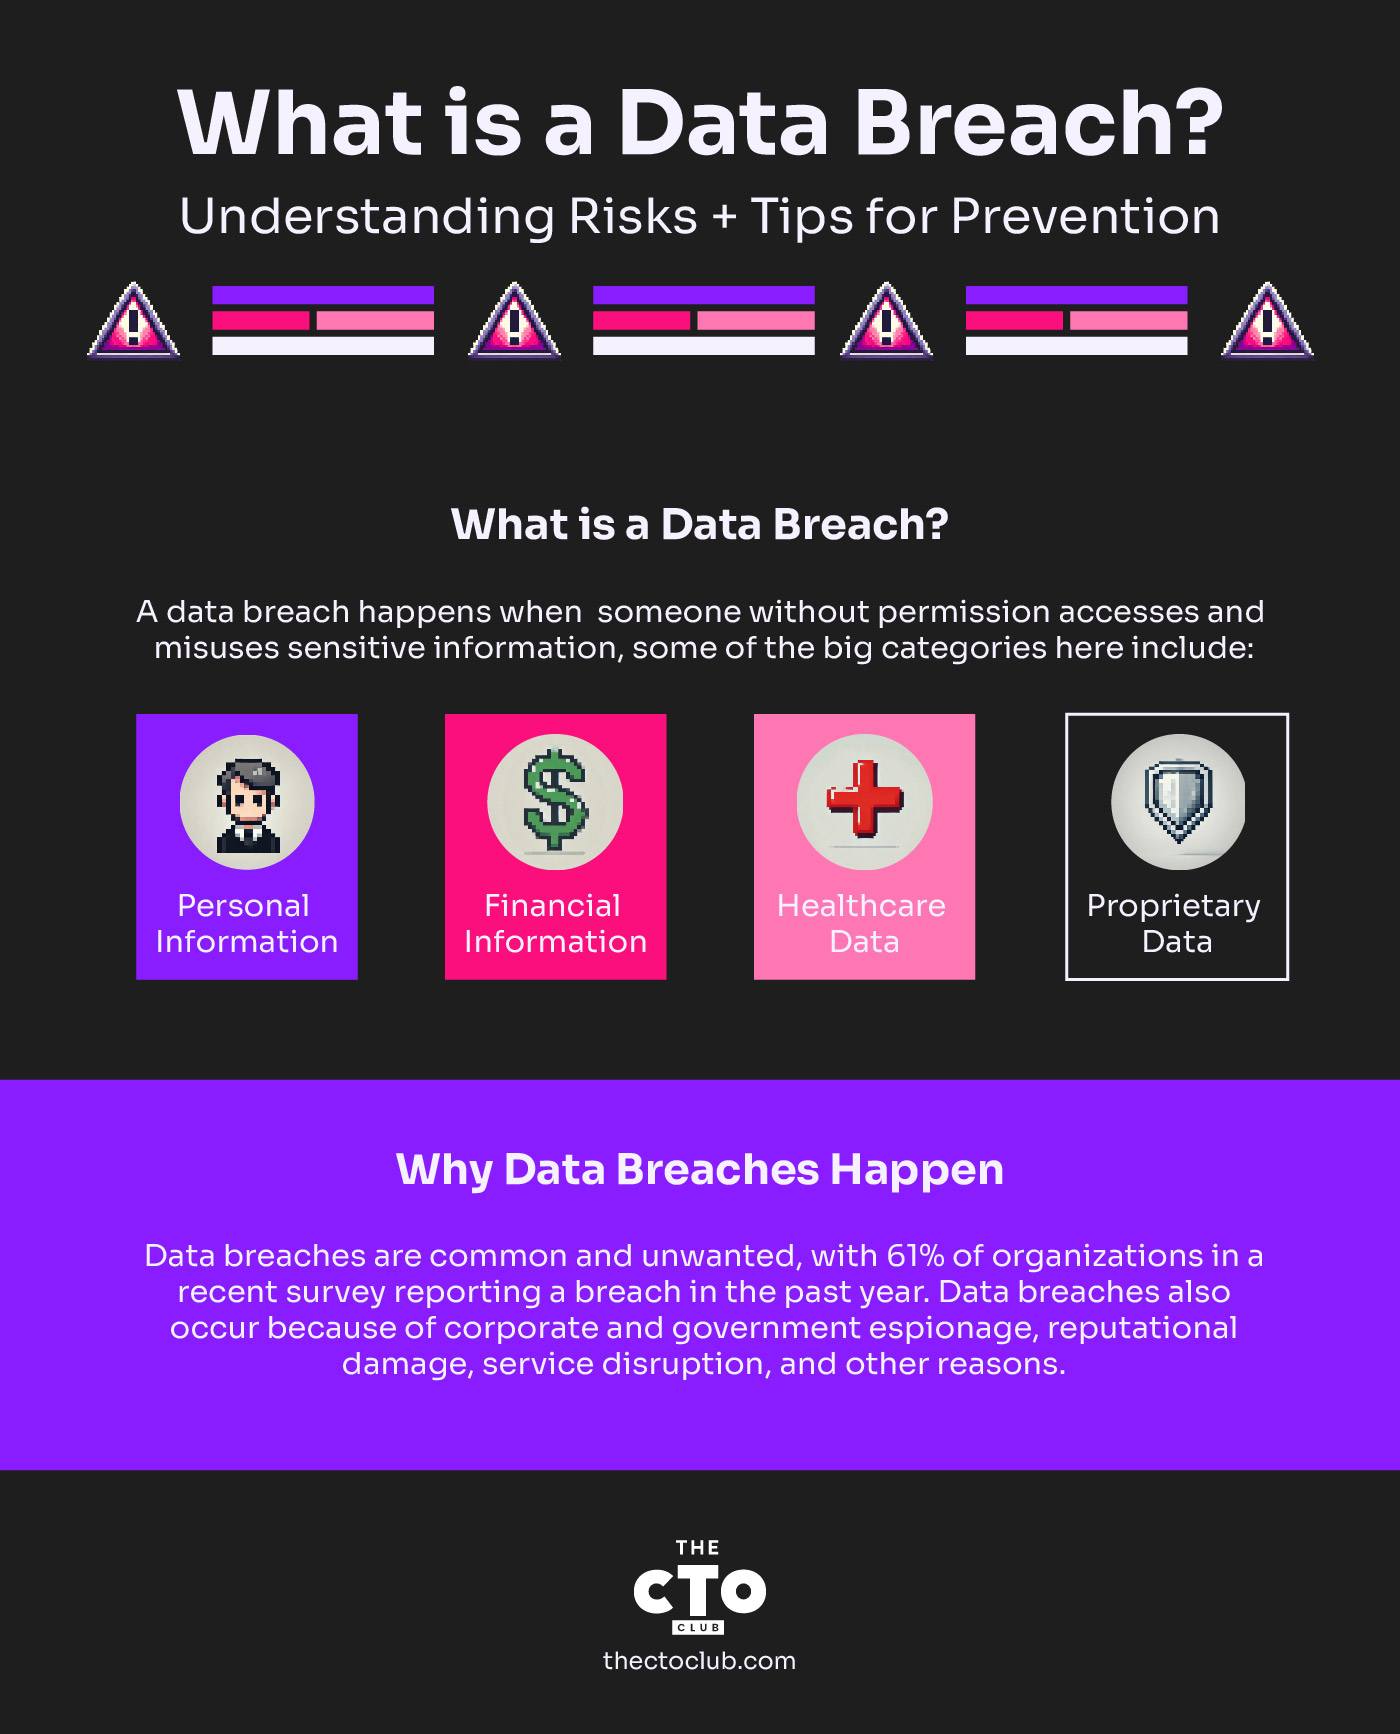
Vrijwel alle vertrouwelijke informatie – dat wil zeggen informatie die niet anderszins openbaar beschikbaar is – kan tegenwoordig als gevoelig worden beschouwd, maar enkele belangrijke categorieën zijn:
- Persoonlijke informatie: Dit kan alle persoonlijk identificeerbare informatie omvatten—ook wel PII genoemd—die een bedrijf over zijn klanten verzamelt, zoals adressen, telefoonnummers, rijbewijsnummers, paspoortnummers, burgerservicenummers, geboortedata enzovoort.
- Financiële informatie: Dit omvat doorgaans bankrekeningnummers, creditcardnummers of andere inloggegevens die hackers en cybercriminelen kunnen gebruiken om de financiële rekeningen van een persoon of organisatie in gevaar te brengen of hiervan geld te stelen.
- Gezondheidsgegevens: Hoewel dit terecht als “persoonlijke informatie” kan worden beschouwd, verdienen gezondheidsgegevens een eigen vermelding, omdat de sector een enorm doelwit is geworden voor cyberaanvallers en andere kwaadwillenden die winst willen maken met ransomware en andere aanvalsvectoren.
- Bedrijfseigen gegevens: Dit omvat de privé- of bedrijfseigen informatie van een bedrijf, van intellectueel eigendom en onderzoeks- en ontwikkelingsplannen tot marktstrategieën en meer.
Waarom datalekken ontstaan
U hoeft geen CISO of andere beveiligingsprofessional te zijn om te begrijpen dat datalekken slecht zijn. Geen enkel individu of geen enkele organisatie wil dat het gebeurt – toch komen ze regelmatig voor. In een recentelijk door het bedrijf van Teevan, in samenwerking met het Ponemon Institute, uitgevoerd onderzoek meldde 61% van de respondenten dat hun organisatie in de voorgaande 12 maanden het slachtoffer was geworden van een datalek.
Deze gegevens onderstrepen het wijdverbreide karakter van cyberbeveiligingsbedreigingen en de dringende noodzaak voor bedrijven om hun verdediging te versterken.
Waarom komen datalekken zo vaak voor? Simpel gezegd: ze werken. Cyberaanvallers en andere kwaadwillenden hebben cybercriminaliteit omgevormd tot een lucratieve bedrijfstak op zich, gewapend met een steeds geavanceerder scala aan aanvalsmiddelen en -technieken om hun doelwitten aan te vallen. Hoewel financieel gewin het meest voorkomende motief is, is het niet het enige. Datalekken vinden ook plaats vanwege bedrijfsspionage en overheidsspionage, reputatieschade, serviceonderbrekingen en andere redenen.
Het addertje onder het gras is dat cybercriminelen zich kunnen veroorloven om te falen – en dat vaak ook doen – terwijl hun doelwitten dat doorgaans niet kunnen.
“Aanvallers hoeven het maar één keer goed te doen, maar verdedigers moeten het elke keer goed doen,” zegt Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Hoe datalekken ontstaan
Een andere belangrijke reden waarom datalekken ontstaan, is dat er in ons steeds digitalere tijdperk meer beveiligingsrisico's en aanvalsvectoren zijn dan ooit tevoren. “De complexiteit en verfijning van cyberdreigingen blijven zich voortdurend ontwikkelen”, zegt Teevan.
In grote lijnen vallen deze dreigingen meestal in een (of meer) van de volgende categorieën:
- Menselijke fouten: Dit is al lange tijd een van de belangrijkste onderliggende oorzaken van datalekken: mensen maken fouten. In een beveiligingscontext kan dat van alles omvatten, van het gebruik (en hergebruik) van zwakke wachtwoorden tot het per ongeluk verkeerd omgaan met gevoelige gegevens en onjuiste configuraties van cloudaccounts. Zelfs iets ogenschijnlijk “eenvoudigs” als een verloren telefoon of laptop kan leiden tot een beveiligingsincident. Bovendien is het niet altijd een fout – verschillende interne dreigingen kunnen leiden tot beveiligingsinbreuken binnen de organisatie.
- Cyberaanvallen: Deze categorie is in de loop der tijd enorm gegroeid in omvang en complexiteit en omvat een grote verscheidenheid aan schadelijke hulpmiddelen en methoden die cyberaanvallers kunnen gebruiken om ongeautoriseerde toegang te krijgen tot de gegevens van een organisatie.
“Cyberaanvallen, zoals phishingaanvallen, malware of ransomware, maken misbruik van beveiligingslekken om ongeautoriseerde toegang tot systemen te verkrijgen”, zegt Teevan.
Andere cyberaanvallen zijn onder meer gedistribueerde denial-of-serviceaanvallen (DDoS-aanvallen), die bedoeld zijn om de webapplicaties van een bedrijf te verstoren of offline te halen, en het kapen van cloudaccounts.
- Kwetsbaarheden in systemen: Tot slot zijn er talloze potentiële kwetsbaarheden – soms het gevolg van een eerste menselijke fout – in de IT- en bedrijfssystemen van een organisatie. Dit omvat zaken als software waarvoor geen patches zijn geïnstalleerd of die anderszins verouderd is, verkeerd geconfigureerde cloud- of SaaS-accounts, of ontoereikende hulpmiddelen, processen en beleidsregels voor het beperken van beveiligingsrisico's en het reageren op incidenten.
Opvallende datalekken
Waar zullen we beginnen? Alleen al met datalekken uit het afgelopen decennium of daaromtrent zou je een boek kunnen vullen. Serieus, een Wikipedia-lijst met datalekken leest als een wie-is-wie van grote bedrijven en overheidsinstanties en bevat meer dan 460 verwijzingen.
Hier zijn enkele voorbeelden van opvallende datalekken:
- In 2013 werd het webbedrijf Yahoo gehackt in wat nu vaak wordt aangehaald als het grootste datalek ooit. Later werd bekendgemaakt dat alle 3 miljard gebruikersaccounts van Yahoo waren gecompromitteerd bij de aanval.
- In 2009 meldde Wired dat de National Archives and Records Administration onderzoek deed naar een mogelijk datalek met persoonlijke gegevens van tientallen miljoenen Amerikaanse militaire veteranen. De oorzaak? Een defecte harde schijf die naar een leverancier was teruggestuurd zonder dat de gegevens eerst goed waren gewist.
- Eind 2022 werden bij videogameproducent Activision gegevens van games en werknemers gestolen nadat een werknemer slachtoffer was geworden van een phishingzwendel.
- Eind 2023 kregen cyberaanvallers toegang tot de persoonlijke gegevens van ongeveer 6.9 miljoen klanten van de genealogie- en stamboomwebsite 23andMe—een veel groter aantal dan aanvankelijk was gemeld.
Het belang van het vroegtijdig herkennen van datalekken
Als je zelfs maar een korte geschiedenis van datalekken bekijkt, komt er een patroon naar voren: hoewel geen enkel datalek ooit “goed” is (tenzij je de aanvaller bent), blijken veel datalekken veel erger uit te pakken dan nodig was, omdat ze te lang onopgemerkt of niet gemeld bleven.
Bovendien brengen sommige organisaties uiteindelijk veel grotere schade toe dan het oorspronkelijke datalek, simpelweg door te proberen het onder het tapijt te vegen in plaats van de betrokken partijen tijdig en op passende wijze over het datalek te informeren.
Het snel detecteren van datalekken en erop reageren is cruciaal om de gevolgen ervan te beperken. Dit is een drijvende kracht achter beveiligingsbenaderingen zoals “ga uit van een inbreuk”, waarbij je beveiligingshouding ervan uitgaat dat incidenten onvermijdelijk zijn en kunnen en zullen plaatsvinden.
Een vergelijkbare mentaliteit komt terug in meerdere concepten en strategieën voor moderne gegevensbeveiliging, zoals zero trust en het principe van minimale bevoegdheden – beveiligingsincidenten zijn onvermijdelijk, dus waarom zou u er niet voor zorgen dat uw mogelijkheden voor detectie, verdediging en incidentrespons zo sterk mogelijk zijn?
De impact van datalekken op SaaS-bedrijven
Hoewel dit geldt voor bedrijven van alle soorten en groottes, is het vooral belangrijk voor SaaS-bedrijven, waarvan het volledige bedrijfsmodel gebaseerd is op vertrouwen in de digitale producten en diensten van het bedrijf. Datalekken bij SaaS-bedrijven hebben meerdere negatieve gevolgen wanneer ze onopgemerkt blijven of de nasleep ervan niet goed wordt afgehandeld, waaronder:
- Financiële verliezen
- Reputatieschade
- Gevolgen voor juridische en regelgevende naleving
Hoewel financiële verliezen het meest tastbaar lijken, kunnen gevolgen zoals reputatieschade veel langer aanhouden, gezien het digitale vertrouwen dat nodig is voor succes in zowel B2B- als B2C-SaaS-bedrijven.
Preventie en beperking van datalekken
De uitdagingen zijn hier even duidelijk als talrijk. Elke organisatie die haar spreekwoordelijke kop in het zand steekt als het gaat om gegevensbeveiliging, nodigt in feite een datalek uit.
Dus, wat moeten we eraan doen? Experts bevelen verschillende beste praktijken en hulpmiddelen voor gegevensbeveiliging aan.
Beste praktijken voor gegevensbeveiliging: 6 principes
1. Beoordeel en versterk uw cyberbeveiligingspositie: “Begin met het evalueren van uw huidige cyberbeveiligingsmaatregelen”, zegt Teevan. “Maak gebruik van hulpmiddelen die helpen om potentiële risico's te kwantificeren en inzicht bieden in kwetsbaarheden van systemen en verouderde applicaties.”
2. Patches, patches, patches: Grondig patchbeheer is een belangrijke sleutel tot het minimaliseren van systeemkwetsbaarheden en het verminderen van het aantal bekende en onbekende (ook wel “zero-day”) exploits die aanvallers ter beschikking staan.
“Het automatiseren van het patchproces voor besturingssystemen en applicaties is cruciaal, omdat automatisering snelle patching mogelijk maakt en het kwetsbaarheidsvenster aanzienlijk verkleint”, zegt Teevan.
3. Geef prioriteit aan zichtbaarheid van en controle over uw omgevingen: In de IT-beveiliging geldt de algemene waarheid dat u niet kunt beschermen wat u niet kunt zien – kwaadwillende actoren gedijen in het duister, wat in IT-termen betekent dat zij actief zijn in die delen van de systemen van een organisatie die bij de organisatie zelf onbekend of onzichtbaar zijn.
Dit omvat het gebruik van hulpmiddelen voor monitoring van het dark web voor gecompromitteerde gegevens, waar gestolen informatie vaak wordt verhandeld.
“Een volledig overzicht van uw hardware- en softwarelandschap verkrijgen is essentieel voor weloverwogen besluitvorming en een effectieve risicobeoordeling”, zegt Teevan.
“Dankzij deze grotere zichtbaarheid in IT-omgevingen kunnen organisaties kwetsbaarheden identificeren, de systeemstatus monitoren en ervoor zorgen dat alle bedrijfsmiddelen actueel zijn en beveiligd tegen potentiële bedreigingen.”
Naast realtime zichtbaarheid en monitoring wilt u ook een “papieren” spoor om audits te ondersteunen en indien nodig een gedetailleerd inzicht in beveiligingsincidenten te verkrijgen.
Kraut van Permiso raadt aan om gegevenstoegang te loggen: “Naast wettelijke vereisten is het loggen van gegevenstoegang een uitstekende manier om te valideren dat de juiste mensen toegang krijgen tot (of toegang wordt ontzegd tot) de juiste gegevens.”
4. Ga verstandig om met gebruikersrechten: Menselijke fouten zullen altijd bestaan, maar u kunt ze eenvoudig beheersen door de toegang van mensen tot gegevens en systemen te beperken tot wat zij nodig hebben om hun werk te doen – niets meer.
“Overmatige beheerdersrechten nodigen aanvallen uit”, zegt Teevan. “Beperk de toegang van gebruikers tot essentiële functionaliteiten om het risico op ongeautoriseerde handelingen die de beveiliging in gevaar kunnen brengen te verkleinen.”
Kraut adviseert om dergelijke strategieën voor gegevensbescherming zo vroeg mogelijk te implementeren: “Bouw strategieën voor gegevensbescherming vanaf het begin in: Als uw technici door technologische controles geen toegang hebben tot vertrouwelijke gegevens, is de kans groot dat aanvallers dat ook niet kunnen. Deze controles zijn niet eenvoudig toe te voegen nadat de gegevens al bestaan.”
Op dezelfde manier vereist het beperken van menselijke fouten als hoofdoorzaak van datalekken dat sterke wachtwoorden en hulpmiddelen zoals meervoudige authenticatie worden voorgeschreven en afgedwongen.
5. Kies voor een mensgerichte aanpak van cybersecurity: Beschouw de menselijke factor niet als een zwakte – mensen zouden een belangrijk onderdeel van je kracht moeten zijn.
“Ontwikkel een op maat gemaakt trainingsprogramma voor cybersecurity en voer regelmatig simulaties uit om de paraatheid van medewerkers te testen”, stelt Kraut voor. Deze proactieve strategie helpt het risico van menselijke fouten, een belangrijke factor bij datalekken, te beperken.
Kraut stelt hier ook een andere mensgerichte werkwijze voor: “Controleer elkaars werk: elke sector kan baat hebben bij deze werkwijze,” zegt hij. “Commerciële luchtvaartmaatschappijen hebben twee piloten die elkaars werk controleren.
Rotsklimmers gebruiken meerdere ankerpunten. Beveiligingsengineers kunnen code- en architectuurbeoordelingen gebruiken om vergissingen op te sporen voordat iets in productie wordt genomen.”
6. Voer regelmatig cyberrisicobeoordelingen uit: Het uitvoeren van formele risicobeoordelingen helpt bij het identificeren en prioriteren van kwetsbaarheden. Het inzetten van expertise van derden kan een onbevooroordeeld beeld bieden en de effectiviteit van je cybersecuritystrategie vergroten.
Hulpmiddelen om datalekken te voorkomen
Datalekken kunnen elke organisatie overkomen, maar met de juiste hulpmiddelen en technologieën kun je je risico aanzienlijk verkleinen.
Hier volgen de belangrijkste categorieën hulpmiddelen die helpen gevoelige gegevens te beveiligen en bedreigingen te detecteren voordat ze uitgroeien tot volledige incidenten:
1. Hulpmiddelen voor het voorkomen van gegevensverlies (DLP)
DLP-hulpmiddelen zijn ontworpen om onbevoegde toegang tot of overdracht van gevoelige gegevens te voorkomen. Deze hulpmiddelen bewaken en beheren gegevens in beweging (zoals e-mails en bestandsoverdrachten), gegevens in rust (opgeslagen gegevens) en gegevens in gebruik (gegevens die worden verwerkt).
DLP-systemen identificeren automatisch gevoelige informatie, zoals creditcardnummers of intellectueel eigendom, en handhaven beveiligingsbeleid om lekken te voorkomen.
- Aanbevolen hulpmiddelen: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Versleutelingshulpmiddelen
Versleuteling is een van de effectiefste manieren om gegevens te beschermen tegen compromittering. Door gevoelige gegevens te versleutelen, blijven ze onleesbaar, zelfs als ze worden onderschept of zonder toestemming worden ingezien. Moderne versleutelingshulpmiddelen kunnen gegevens in rust, tijdens overdracht en op apparaten zoals laptops en mobiele telefoons beveiligen.
- Aanbevolen hulpmiddelen: BitLocker, VeraCrypt, AxCrypt
3. Systemen voor inbraakdetectie en -preventie (IDPS)
IDPS-hulpmiddelen helpen verdachte activiteiten op je netwerk te detecteren en voorkomen die op een inbreuk kunnen wijzen. Deze systemen controleren verkeer op ongebruikelijke patronen en kunnen aanvallen in realtime blokkeren, zodat een inbreuk wordt gestopt voordat deze plaatsvindt. Ze geven ook waarschuwingen voor potentiële bedreigingen, waardoor je team snel kan reageren.
- Aanbevolen hulpmiddelen: Snort, Suricata, Cisco Firepower
4. Meervoudige authenticatie (MFA)
MFA voegt een extra beveiligingslaag toe door gebruikers te verplichten hun identiteit op meerdere manieren te verifiëren, bijvoorbeeld met een wachtwoord en een eenmalige code die naar hun telefoon wordt gestuurd. Zelfs als wachtwoorden zijn gecompromitteerd, maakt MFA het voor aanvallers aanzienlijk moeilijker om onbevoegde toegang tot systemen of gegevens te verkrijgen.
- Aanbevolen hulpmiddelen: Duo Security, Google Authenticator, Okta
5. Hulpmiddelen voor het scannen en beheren van kwetsbaarheden
Kwetsbaarheidsscanners identificeren zwakke plekken in je netwerk, systemen en software die aanvallers kunnen misbruiken. Regelmatig scannen op kwetsbaarheden helpt je beveiligingslacunes aan te pakken voordat ze bij een datalek worden uitgebuit. Platforms voor kwetsbaarheidsbeheer bieden ook aanbevelingen voor patches om deze problemen proactief op te lossen.
- Aanbevolen hulpmiddelen: Nessus, Qualys, OpenVAS
More Articles
- 10 beste cyberbeveiligingsbedrijven in Dallas beoordeeld in 2026
- 10 beste cybersecuritybedrijven in Chicago beoordeeld in 2026
- De 10 beste software voor preventie van gegevensverlies van 2026
- 10 beste cyberbeveiligingssoftware beoordeeld voor 2026
- 10 beste cybersecurityaanbieders voor bedrijven in 2026
6. Hulpmiddelen voor beheer van beveiligingsinformatie en gebeurtenissen (SIEM)
SIEM-hulpmiddelen verzamelen en analyseren beveiligingsgebeurtenissen en geven hier in realtime waarschuwingen over, zodat je team sneller kan reageren op potentiële bedreigingen. Door gegevens uit verschillende bronnen, zoals firewalls, servers en applicaties, met elkaar in verband te brengen, bieden SIEM-systemen een holistisch beeld van je beveiligingsstatus en helpen ze potentiële inbreuken vroegtijdig te detecteren.
- Aanbevolen tools: Splunk, LogRhythm, IBM QRadar
7. Platformen voor eindpuntbescherming (EPP)
Eindpunten zoals laptops, smartphones en IoT-apparaten zijn belangrijke doelwitten voor aanvallers. EPP-tools beschermen deze apparaten door malware-infecties, ransomwareaanvallen en ongeautoriseerde toegang te voorkomen.
Sommige geavanceerde platformen bevatten ook functies zoals eindpuntdetectie en -respons (EDR) voor het in realtime opsporen en verhelpen van bedreigingen.
- Aanbevolen tools: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Door een combinatie van deze tools te gebruiken, zorgt u ervoor dat uw organisatie over een meerlagige verdedigingsstrategie beschikt, waardoor het voor aanvallers moeilijker wordt om uw systemen binnen te dringen.
Van encryptie en DLP tot IDPS en SIEM: door deze technologieën te implementeren, kunt u het beveiligingskader bieden dat nodig is om uw gegevens te beschermen tegen mogelijke datalekken.
Kort samengevat
Datalekken vormen een bedreiging die alleen maar erger wordt. Het goede nieuws is echter dat de juiste combinatie van technologische tools, proactieve strategieën en sterk technologisch leiderschap de risico's kan minimaliseren en kan zorgen voor een snelle reactie en oplossing wanneer beveiligingsincidenten zich voordoen.
Wat is uw aanpak voor gegevensbeveiliging? Zorg ervoor dat u zich aanmeldt voor de nieuwsbrief van The CTO Club voor meer nieuws en discussies uit de sector!


