

6 cyberbeveiligingsbedreigingen voor uw bedrijf in 2026

Cyberbeveiliging beschermt computersystemen, netwerken en gegevens tegen digitale aanvallen, onbevoegde toegang en schade. Specifieke cyberbeveiligingsbedreigingen omvatten verschillende kwaadwillige activiteiten die gericht zijn op het aantasten van de gegevensintegriteit, privacy en functionaliteit van digitale systemen, zoals hacken, virussen en phishingaanvallen.
Om deze uitdagingen aan te pakken, moeten CTO's cyberbeveiligingstools inzetten om bedreigingen effectief te detecteren, voorkomen en beperken. Van endpointbeveiligingssoftware tot geavanceerde platforms voor informatie over bedreigingen: de juiste tools zijn essentieel om systemen te beveiligen, gegevensprivacy te waarborgen en vertrouwen te behouden in het huidige digitale landschap.
Cyberbeveiligingsbedreigingen zijn overal, en de snelle groei van SaaS, clouddiensten en geautomatiseerde kritieke infrastructuur heeft iets wat voorheen slechts een hinderlijk probleem was, veranderd in een aanzienlijke bedreiging.

CTO's moeten hun technologie beschermen. Ongeacht de sector of hoe weinig risico u denkt te lopen, u moet anticiperen op een voortdurend veranderende omgeving van cybercriminaliteit, aanvallen onderscheppen en erop reageren.
Wat zijn cyberbeveiligingsbedreigingen?
Een cyberbeveiligingsbedreiging is elke opzettelijke aanval op een computersysteem door kwaadwillende actoren. Deze bedreigingen nemen vele vormen aan, van eenvoudige pogingen tot onbevoegde toegang door een individuele aanvaller tot grootschalige multinationale aanvallen op beveiligingssystemen via meerdere aanvalsvectoren, waaronder natiestaten en niet-statelijke organisaties.
Cloudsystemen zijn vaak het doelwit van deze aanvallen, dus het is de moeite waard om te weten waar u mee te maken hebt.
Volgens Taylor zijn aanvallers in de afgelopen 2-3 jaar overgestapt van grootschalige, opportunistische phishing naar zeer gerichte, sociaal gemanipuleerde aanvallen.
"Ze gebruiken AI om geloofwaardigere e-mails op te stellen, het gedrag van leidinggevenden na te bootsen en zelfs stem en video te manipuleren," stelt hij. "De perimeter is niet langer de firewall, maar de eindgebruiker, oftewel de menselijke firewall."
"Om zich aan te passen, moeten organisaties verder gaan dan training die alleen bedoeld is om aan vinkjes te voldoen. Ze hebben doorlopende, boeiende en positieve educatie met voortdurende bekrachtiging nodig - iedereen heeft coaching nodig, geen verwijten."
Soorten cyberbeveiligingsbedreigingen
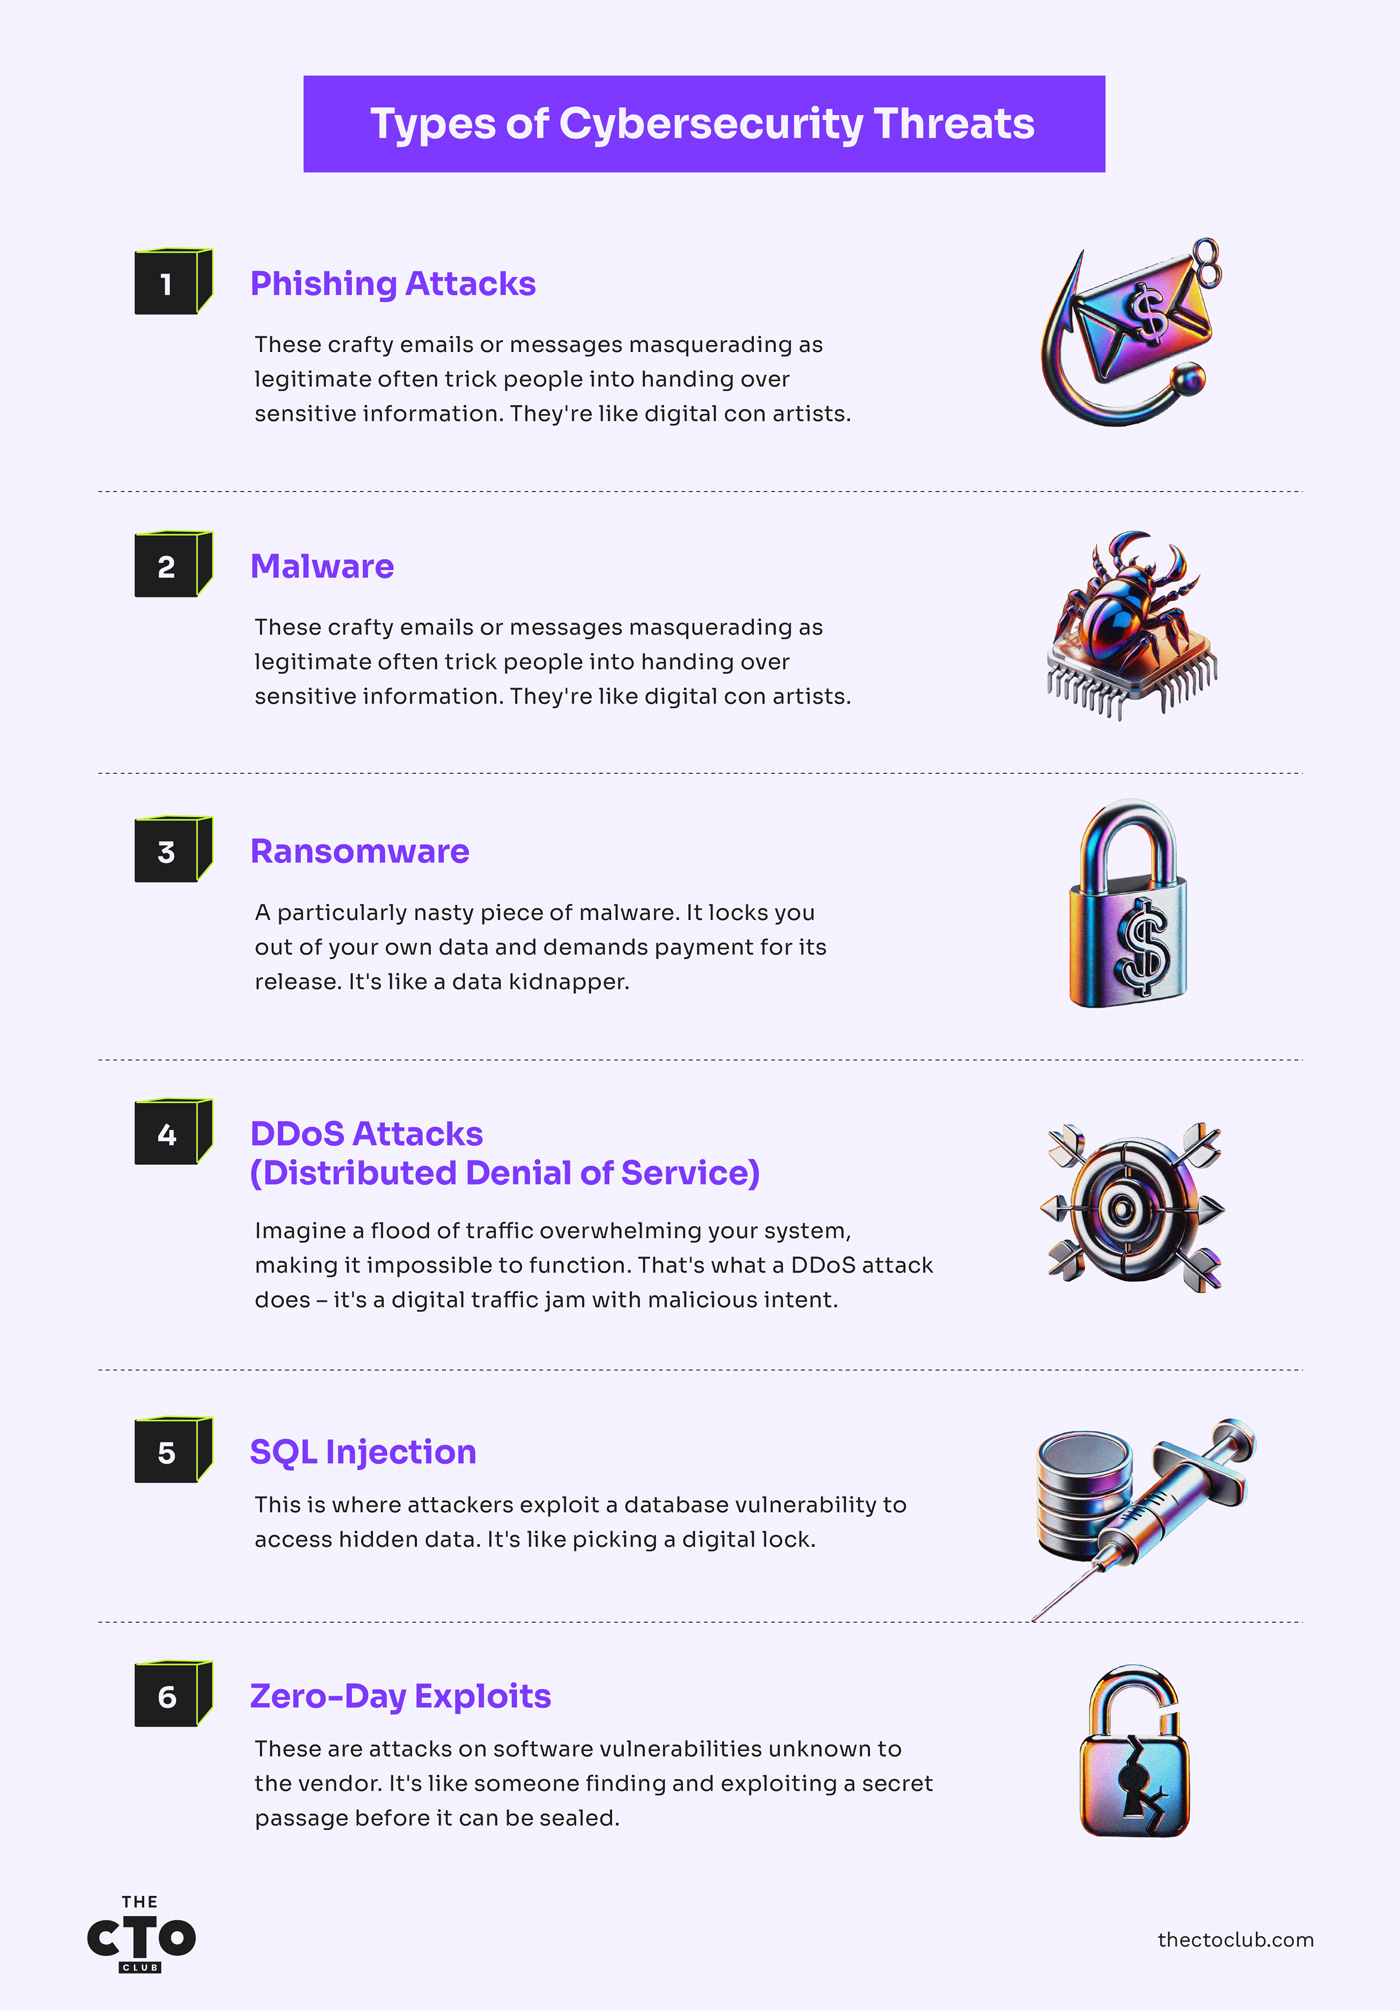
Cyberbeveiligingsbedreigingen komen in vele vormen voor, elk met hun eigen slinkse manier om ravage aan te richten. Laten we ze uitsplitsen:
- Phishingaanvallen: Deze sluwe e-mails of berichten die zich voordoen als legitiem, misleiden mensen vaak zodat ze gevoelige informatie afstaan. Ze zijn als digitale oplichters.
- Malware: Deze brede categorie omvat virussen, wormen en ransomware. Zie malware als de ongewenste indringer die uw systeem binnensluipt om gegevens te stelen of beschadigen, of de controle over te nemen.
- Ransomware: Een bijzonder kwaadaardige vorm van malware. Deze sluit u buiten uw gegevens en eist betaling voor het vrijgeven ervan. Het is als een ontvoerder van gegevens.
- DDoS-aanvallen (Distributed Denial of Service): Stel u een verkeersstroom voor die uw systeem overspoelt, waardoor het onmogelijk wordt om te functioneren. Dat is wat een DDoS-aanval doet – het is een digitale verkeersopstopping met kwaadaardige bedoelingen.
- SQL-injectie: Hierbij misbruiken aanvallers een kwetsbaarheid in een database om toegang te krijgen tot verborgen gegevens, vergelijkbaar met het openbreken van een digitaal slot.
- Zero-day-exploits: Dit zijn aanvallen op softwarekwetsbaarheden die bij de leverancier onbekend zijn. Het is alsof iemand een geheime doorgang vindt en misbruikt voordat deze kan worden afgesloten.
Elke bedreiging vormt een reëel risico en ze ontwikkelen zich voortdurend. Cyberbeveiliging is niet alleen een IT-kwestie; het is een essentieel onderdeel van ons digitale leven. De urgentie om ons tegen deze bedreigingen te beschermen is nog nooit zo groot geweest. Op de hoogte en waakzaam blijven is van cruciaal belang.
Man-in-the-middleaanvallen
Laten we eerlijk zijn – de meesten van ons denken dat we man-in-the-middleaanvallen begrijpen. "O ja, iemand plaatst zich tussen twee communicerende partijen, dat snap ik."
Maar nadat ik de nasleep van deze aanvallen bij drie verschillende bedrijven heb opgeruimd, kan ik u vertellen dat er een wereld van verschil bestaat tussen het begrijpen van het concept en het herkennen van het moment waarop u wordt aangevallen.
Hoe een MitM-aanval eruitziet (niet zoals uw beveiligingsteam denkt)
Vergeet de leerboekdefinitie even. Zo ziet een man-in-the-middleaanval er in de echte wereld daadwerkelijk uit:
- Het is niet duidelijk zichtbaar: Toen een van mijn klanten werd aangevallen, werd hun verkeer 47 dagen lang onderschept voordat iemand het merkte. Geen alarmen, geen merkbare prestatieproblemen, alleen subtiele onregelmatigheden in transactiegegevens die de meeste monitoringsystemen volledig over het hoofd zagen.
- Het gebeurt waar je het het minst verwacht: Iedereen richt zich op externe communicatie. Toch heb ik verwoestende MitM-aanvallen gezien tussen interne systemen – van server naar server, van app naar database – waarbij teams vaak de beveiligingsmaatregelen overslaan die ze extern wel zouden toepassen.
- Het is zelden willekeurig. De dagen van "lukraak aanvallen en hopen op succes" zijn voorbij. Aanvallers van vandaag voeren wekenlang verkenningen uit en brengen communicatiekanalen met een hoge waarde in kaart voordat ze toeslaan. Ze zijn op zoek naar je betalingsverwerkingssystemen, authenticatieservers en API-gateways.
De werkwijze is eenvoudig maar meedogenloos effectief:
- De aanvaller positioneert zichzelf tussen twee partijen – gebruiker en app, server en server, of apparaat en netwerk.
- Ze brengen afzonderlijke versleutelde verbindingen met elke partij tot stand, waardoor beide denken dat ze rechtstreeks met elkaar communiceren.
- Ze ontsleutelen, lezen, wijzigen indien nodig en versleutelen het verkeer vervolgens opnieuw voordat ze het doorsturen.
- Beide partijen geloven dat ze een veilige, privéverbinding hebben, terwijl dat niet zo is.
Het engste deel? Een goed uitgevoerde MitM-aanval ziet er voor de meeste beveiligingstools precies uit als normaal verkeer. Ik heb SOC's met beveiligingsoplossingen ter waarde van miljoenen dollars deze aanvallen volledig zien missen.
Aanvalstechnieken waarvan ik heb gezien dat ze slagen (ondanks "voldoende" beveiliging)
Na tientallen van deze incidenten te hebben onderzocht, zijn dit de technieken die zelfs goed gefinancierde beveiligingsprogramma's consequent omzeilen:
Afluisteren via wifi: nog altijd belachelijk effectief
Ik weet het, het klinkt als beveiliging voor beginners, maar het werkt:
- De valstrik van de directielounge op het vliegveld: De inloggegevens van de CEO van een van mijn productieklanten werden gestolen in een lounge op een vliegveld. De aanvaller zette een frauduleus toegangspunt op met de naam "Executive_Lounge_Premium" en een sterker signaal dan het echte netwerk. Binnen 20 minuten maakte de CEO verbinding en stuurde hij zonder het te weten al het verkeer via de laptop van de aanvaller. Het bedrijf ontdekte drie weken later ongebruikelijke overboekingen met een totale waarde van meer dan $1 miljoen.
- De "upgrade" van het hotelnetwerk: Een andere veelgebruikte techniek houdt in dat aanvallers zich voordoen als IT-ondersteuning, beweren dat ze "het hotelnetwerk aan het upgraden zijn" en nieuwe (kwaadaardige) verbindingsgegevens verstrekken. Je team denkt betere service te krijgen, terwijl het verkeer via het systeem van een aanvaller wordt geleid.
Dat gezegd hebbende, zegt Craig Taylor, een CISSP-gecertificeerde professional in cyberbeveiliging en medeoprichter van CyberHoot, dat de meest voorkomende misvatting is dat man-in-the-middleaanvallen (MITM-aanvallen) alleen een probleem vormen op openbare wifi of in niet-versleutelde omgevingen.
"In werkelijkheid kunnen aanvallers misbruikmaken van slecht certificaatbeheer, verkeerd geconfigureerde VPN's en zelfs gecompromitteerde apparaten binnen vertrouwde netwerken," voegt Taylor toe. "CTO's zien interne bedreigingen vaak over het hoofd en nemen aan dat versleuteling alleen voldoende is".
DNS-vervalsing: je digitale routekaart omleiden
DNS is het navigatiesysteem van het internet en wanneer het wordt gecompromitteerd, stuurt het je naar bestemmingen die er precies zo uitzien als je verwachtte, maar in werkelijkheid onder controle van een aanvaller staan:
- De stille omleiding: Een zorgorganisatie waarmee ik werkte, had maandenlang te maken met een gecompromitteerde DNS. De aanvaller leidde alleen specifieke domeinen met een hoge waarde om – de betalingsverwerker, het EPD-systeem en het e-mailportaal. Voor gebruikers zag alles er volkomen normaal uit, behalve dat al hun inloggegevens werden buitgemaakt.
- De gerichte injectie: Geavanceerdere aanvallers kapen niet al het DNS-verkeer – ze wachten op specifieke zoekopdrachten met een hoge waarde (zoals websites van banken of betalingssystemen) voordat ze valse antwoorden injecteren. Deze selectieve aanpak maakt detectie aanzienlijk moeilijker.
De "sessiekaping" – een bedreiging voor de cyberbeveiliging waar niemand over praat
Deze techniek richt zich op actieve sessies in plaats van op de eerste verbindingen:
- Cookie-diefstal via onbeveiligde wifi: Een aanvaller op hetzelfde netwerk kan sessiecookies van niet-HTTPS-verbindingen stelen, waardoor die actieve sessies kan kapen zonder inloggegevens.
- De timingaanval tussen websites: Ik heb gezien dat aanvallers kleine timingverschillen in reacties gebruiken om vast te stellen of gebruikers bij specifieke diensten zijn ingelogd, en deze informatie vervolgens inzetten om gerichte sessiekapingsaanvallen uit te voeren.
Bij een retailbedrijf dat ik adviseerde, stal een aanvaller de sessiecookies van een geauthenticeerde beheerder en ging vervolgens wekenlang klantgegevens buitmaken – terwijl de beheerder het systeem nog actief gebruikte en er geen enkele aanwijzing was dat er iets mis was.
Compromittering van zakelijke e-mail: de meest winstgevende MitM-aanval
Op e-mail gebaseerde MitM-aanvallen zijn enorm geavanceerd:
- De wijziging van de factuur: Aanvallers houden e-mailuitwisselingen tussen bedrijven in de gaten en onderscheppen en wijzigen vervolgens pdf-facturen om betalingsgegevens aan te passen. Ik heb meegemaakt dat bedrijven miljoenen verloren omdat niemand belde om de plotselinge "bankwijzigingen" in een e-mail te verifiëren.
- De truc met het lookalike-domein: Een bouwbedrijf waarmee ik werkte verloor $927,000 toen een aanvaller "constructioncorp-invoices.com" registreerde (hun werkelijke domein was "constructioncorp.com") en e-mails vanaf dat domein begon te versturen. Het subtiele verschil bleef wekenlang onopgemerkt.
Cyberbeveiligingsbedreigingen in de toeleveringsketen
Ik heb te veel CTO's obsessief hun systemen zien beveiligen, terwijl ze een gapende kwetsbaarheid volledig negeerden – de software en diensten die van "vertrouwde" leveranciers hun omgeving binnenstromen.
Laat ik er geen doekjes om winden: je toeleveringsketen is waarschijnlijk je zwakste schakel, en aanvallers weten dat.
Hoe cyberbeveiligingsbedreigingen in de toeleveringsketen eruitzien
Vergeet het abstracte concept. Dit is de realiteit van moderne aanvallen op toeleveringsketens:
- De aanval die je nooit ziet aankomen: Toen een groot logistiek bedrijf dat ik adviseerde werd gehackt, gebeurde dat niet via hun streng beveiligde perimeter, maar via een routinematige update van een vertrouwd voorraadbeheersysteem. De update was digitaal ondertekend, doorstond alle beveiligingscontroles en werd automatisch uitgerold naar meer dan 400 servers. De achterdeur bleef 143 dagen onopgemerkt.
- Het perfecte Trojaanse paard: Aanvallen op de toeleveringsketen zijn verwoestend effectief omdat ze meeliften op legitieme software van vertrouwde leveranciers. Ze draaien met dezelfde rechten en toegang als de vertrouwde software zelf. Ik heb gezien dat schadelijke code werd uitgerold door je beheerders, die "routineonderhoud uitvoerden".
- De impact is enorm: Toen één leverancier van financiële diensten via zijn bouwpijplijn werd gecompromitteerd, werd de schadelijke code gelijktijdig verspreid naar 734 banken en kredietunies. Dit betekent niet dat één systeem wordt gecompromitteerd – het gaat om honderden of duizenden tegelijk.
SaaS-bedrijven lopen aanzienlijke risico's door derden vanwege hun afhankelijkheid van partners, opdrachtnemers en onderaannemers die essentiële diensten leveren, maar mogelijk niet over vergelijkbare normen en praktijken voor cyberbeveiliging beschikken.
"Dit geldt vooral voor kleinere, gespecialiseerde organisaties, maar kan ook bij grotere entiteiten een rol spelen", stelt Jeff Le, leidinggevende partner bij 100 Mile Strategies en gastonderzoeker bij het National Security Institute. "SaaS-bedrijven onderwerpen hun partners mogelijk niet aan hetzelfde niveau van controle, inventarisatie of grondigheid bij trainingen als hun interne zakelijke partners en belanghebbenden."
Overheden over de hele wereld staan voor vergelijkbare uitdagingen en vertrouwen vaak op basishulpmiddelen zoals Excel-spreadsheets en statische lijsten om hun partners bij te houden. Effectief toezicht vereist voortdurende monitoring die verder gaat dan de interne bedrijfsvoering, inclusief een proactieve beoordeling van externe entiteiten.
"Penetratietests en red-teamtests zijn nuttig, maar er is meer nodig dan momentopnames", voegt Le toe.
Waarom traditionele beveiliging volledig tekortschiet
Je standaardbeveiligingsstrategie schiet volledig tekort tegen aanvallen op de toeleveringsketen:
- Handtekeningverificatie is waardeloos: De gecompromitteerde updates zijn digitaal ondertekend door de legitieme leverancier met diens echte certificaten, waardoor je beveiligingshulpmiddelen ze als 100% legitiem beschouwen.
- Gedragsmonitoring merkt het niet op: Omdat de schadelijke code binnen een vertrouwde toepassing draait, loopt het gedrag ervan vaak samen met legitieme activiteiten.
- Leveranciersbeoordelingen geven een vals gevoel van veiligheid: Ik heb bedrijven gezien met perfecte scores bij beveiligingsaudits die slechts enkele weken later de bron werden van grootschalige compromitteringen van de toeleveringsketen.
De SolarWinds-aanval was geen uitzondering, maar een voorproefje van het nieuwe normaal. De meeste CTO's met wie ik spreek zijn nog altijd totaal niet voorbereid op deze realiteit.
Verdediging tegen cyberbeveiligingsbedreigingen
Je verdedigen tegen aanvallen op de toeleveringsketen vereist een fundamenteel andere aanpak, maar dat betekent niet dat je je leveranciers moet laten vallen of alles zelf moet bouwen:
- Mijn impopulaire mening: Zero Trust voor updates: Zelfs ondertekende updates van vertrouwde leveranciers moeten worden behandeld alsof ze mogelijk gecompromitteerd zijn. Een zorgorganisatie waarmee ik heb gewerkt, voerde een stagingbeleid van 72 uur in voor alle updates van leveranciers in een geïsoleerde omgeving voordat ze breder werden uitgerold. Binnen zes maanden ontdekten ze twee gecompromitteerde updates die anders zonder problemen zouden zijn doorgelaten.
- Softwarecomponentenoverzichten (SBOM's) zijn niet onderhandelbaar: Begin met het eisen van gedetailleerde SBOM's van elke leverancier. Toen een productiebedrijf waarmee ik werkte dit verplicht stelde, ontdekten ze dat 40% van hun leveranciers niet eens een volledige lijst kon produceren van de componenten in hun software. Dat is een waarschuwingssignaal dat je niet kunt negeren.
- Zelfbescherming van applicaties tijdens runtime (RASP): Implementeer oplossingen die verdacht gedrag detecteren en blokkeren, ongeacht de bron. Dit biedt bescherming, zelfs wanneer vertrouwde applicaties zich misdragen.
- Leverancierssegmentatie die daadwerkelijk werkt: Creëer netwerksegmenten die beperken waartoe je leveranciers toegang hebben, zelfs wanneer hun software functioneert zoals bedoeld. Een retailer die ik adviseerde, beperkte de software van zijn kassaleverancier tot uitsluitend de toegang die nodig was. De aanval bleef beperkt tot een kleine groep systemen toen de leverancier later werd gecompromitteerd.
Aanvallen op de toeleveringsketen verdwijnen niet – ze nemen toe in frequentie en verfijning. Maar met de juiste aanpak kun je je blootstelling aanzienlijk verminderen zonder de bedrijfsvoering tot stilstand te brengen.
Zorg dat jij niet de CTO bent die aan de raad van bestuur moet uitleggen waarom je meer vertrouwde op de beveiliging van een leverancier dan op die van je eigen organisatie. Bouw beveiliging die ervan uitgaat dat zelfs je meest vertrouwde partners gecompromitteerd kunnen zijn, want uiteindelijk zal dat bij sommigen gebeuren.
Praktische stappen
Na het implementeren van bescherming tegen MitM-aanvallen binnen verschillende organisaties, is dit wat in de praktijk werkt:
Technische maatregelen die resultaten opleveren
- Certificaat-pinning met terugvalopties: Standaard certificaat-pinning valt te gemakkelijk uit. Implementeer dynamische pinning met passende foutafhandelingsmodi. Een financiële klant verminderde met deze aanpak zijn blootstelling aan MitM-aanvallen met 87%, terwijl de beschikbaarheid van de app 99,9% bleef.
- Implementatie van DNS over HTTPS (DoH): Door je DNS-query's naar versleutelde kanalen te verplaatsen, voorkom je veel MitM-technieken. Bij een juiste implementatie is dit vrijwel onzichtbaar voor gebruikers, terwijl je aanvalsoppervlak aanzienlijk wordt verkleind.
- Authenticatie via meerdere kanalen: Verifieer kritieke handelingen via een afzonderlijk kanaal. Toen een zorgklant verificatie buiten het oorspronkelijke kanaal invoerde voor wijzigingen in de toegang tot zorgverlenerssystemen, stopten ze in de eerste maand drie MitM-pogingen.
- Ook Zero Trust voor intern verkeer: Het idee dat intern verkeer "veilig" is, is achterhaald. Implementeer voor communicatie tussen servers dezelfde verificatie als voor extern verkeer.
Proceswijzigingen die cyberbeveiligingsbedreigingen direct stoppen
- De regel voor verificatie via twee kanalen: Elke financiële wijziging (bankgegevens, betalingsinformatie) vereist verificatie via een ander communicatiekanaal. Dit eenvoudige beleid stopte 94% van de pogingen tot financiële fraude bij een bedrijf waarmee ik heb gewerkt.
- Het beleid "alleen bekende contactpersonen": Stel een lijst op met geverifieerde contactpersonen voor belangrijke leveranciers en partners en verwerk alleen financiële verzoeken van deze vooraf geverifieerde personen.
- Beoordeling van transactieafwijkingen: Implementeer geautomatiseerde systemen die plotselinge veranderingen in transactiepatronen markeren, zoals nieuwe bankrekeningen, ongebruikelijke bedragen of onverwachte ontvangers.
De menselijke factor: beveiliging intuïtief maken
- Microtraining van drie minuten: Vergeet beveiligingstrainingen van een uur. Ik heb beveiligingsvideo's van 3 minuten geïmplementeerd die via Slack/Teams worden verspreid en telkens op één specifieke bedreiging zijn gericht. De betrokkenheid en het onthouden van de informatie namen sterk toe vergeleken met traditionele training.
- De cultuur van "pauzeren en verifiëren": Creëer een cultuur waarin verificatie wordt aangemoedigd en niet als hinderlijk wordt gezien. Geef teamleden publiekelijk erkenning wanneer ze door middel van verificatie potentiële MitM-pogingen onderscheppen.
- Het programma voor gesimuleerde aanvallen: Voer regelmatig (maar ethisch verantwoorde) gesimuleerde MitM-aanvallen uit op je team. Bedrijven die dit doen, zien na verloop van tijd 76% minder succesvolle pogingen tot social engineering.
Implementatie van cyberbeveiligingsbedreigingen
Luister, ik begrijp het – je brengt beveiliging en bedrijfsvoering met elkaar in balans.
Hier is een gefaseerde aanpak die de productiviteit niet zal vernietigen:
- Begin met doelen met een hoge waarde: Bescherm eerst financiële systemen, authenticatiediensten en gevoelige gegevensoverdrachten. Zo behaalt u 80% van het beschermingsvoordeel met 20% van de inspanning.
- Voeg verificatieprocessen toe: Voeg menselijke verificatiestappen toe voor kritieke wijzigingen voordat u technische controles implementeert die de bedrijfsvoering kunnen verstoren.
- Rol technische controles geleidelijk uit: Begin met monitoring voordat u blokkering toepast, implementeer eerst in testomgevingen en zorg voor duidelijke procedures om wijzigingen terug te draaien.
- Maak beveiliging zichtbaar maar niet opdringerig: De beste MitM-bescherming is nauwelijks merkbaar voor gebruikers, maar bevestigt wel duidelijk dat de bescherming actief is.
Waarschuwing
Ik heb te veel puinhopen moeten opruimen na succesvolle MitM-aanvallen, en ze hebben allemaal één ding gemeen: iedereen dacht "dat overkomt ons niet" of "we zijn al beschermd". De realiteit is dat deze aanvallen juist slagen omdat ze dit valse vertrouwen uitbuiten.
Wacht niet tot u aan het bestuur moet uitleggen hoe uw bedrijf $2 million naar de rekening van een aanvaller heeft overgemaakt voordat u begint. Begin met de basis—versleuteling, verificatie en bewustwording—en bouw van daaruit verder.
Dreigingslandschap
Sinds de worm van Morris in 1988 vitale computersystemen uitschakelde, heeft schadelijke code kwetsbaarheden in beveiligde netwerken aangevallen. Wormen zijn vooral relevant in de onderling verbonden SaaS-wereld, omdat ze zichzelf zonder host kunnen repliceren door zich door netwerken te verplaatsen.

Specifieke cyberbeveiligingsdreigingen voor SaaS-platforms
Beveiligingsrisico's nemen verschillende vormen aan en hebben uiteenlopende effecten, afhankelijk van het type infrastructuur dat ze aanvallen. Zo zegt 43% van de organisaties met enige zekerheid dat ze ten minste één datalek hebben gehad dat kan worden teruggevoerd op een verkeerde configuratie van hun SaaS-systeem.
Nog eens 63% zegt niet zeker te kunnen weten of verkeerde SaaS-configuraties de oorzaak zijn. Ondertussen merkt een ander onderzoek op dat bijna de helft van de ondervraagde SaaS-bedrijven kwetsbaarheden over het hoofd ziet.
Daarentegen was slechts 17% van de datalekken gericht op verkeerde IaaS-configuraties. Dit lijkt deels te komen door het grote aantal onnodig ingewikkelde machtigingsstructuren, die vrijwel zeker leiden tot regelmatige pogingen tot ongeautoriseerde toegang.
Bedrijven wereldwijd beschikken momenteel over meer dan 40 miljoen afzonderlijke machtigingen in hun verschillende SaaS-systemen. Voor gegevensbeveiligingsprofessionals kan dit net zo goed een jungle vol roofdieren zijn.
Nog erger zijn de gebrekkige verdedigingssystemen die veel organisaties gebruiken. Het gemiddelde bedrijf heeft bijna 4.500 interne gebruikersaccounts zonder meervoudige authenticatie (MFA). Omdat MFA misschien wel de sterkste afzonderlijke maatregel is voor het voorkomen van datalekken, ontstaat hierdoor een zwakke plek die kan worden uitgebuit door vrijwel elke hacker die erin slaagt door de buitenste schil heen te breken.
De unieke kwetsbaarheid die SaaS-netwerken delen, heeft geleid tot een toename van het model van gedeelde verantwoordelijkheid voor de verdediging tegen cyberaanvallen. Hierdoor wordt de werklast netjes verdeeld tussen gebruikers en cloudproviders.
Hoewel de precieze verdeling enigszins verschilt, houdt het basismodel in dat gebruikers verantwoordelijkheid nemen voor de middelen die ze naar de cloud uploaden. Tegelijkertijd beheert de cyberbeveiligingsprovider de beveiliging van cloud-native applicaties.
Dat gezegd hebbende, merkt Le op dat CSET essentieel is om leiderschap en teams op één lijn te brengen rond gedeelde verwachtingen en standaardwerkwijzen. Hij vervolgt dat cyberbeveiliging een collectieve verantwoordelijkheid binnen de organisatie moet zijn, en niet alleen het domein van de CISO of het technische personeel, aangezien menselijke fouten de zwakste schakel in de beveiligingsketen blijven.
"Met de verspreiding van AI-aangedreven offensieve tools, zoals ransomware-as-a-service en andere kwaadaardige exploits, moeten zero-trustprincipes worden uitgebreid naar het directie- en bestuursniveau om te laten zien dat beveiliging een prioriteit is en niet slechts een slogan," voegt Le eraan toe.
Een bewustwordingscultuur opbouwen
Goede informatiebeveiliging begint met een waakzaam team dat zich bewust is van de dreiging waarmee het te maken heeft. Dat begint met een verhoogd dreigingsbewustzijn, dat je op verschillende manieren kunt aanpakken.
Kwartaal- of maandelijkse bijeenkomsten voor alle medewerkers en een jaarlijkse trainingsmodule zijn goede beginpunten.
Medewerkers met toegang tot gevoelige informatie moeten vaker worden herinnerd aan de risico's en opnieuw worden getraind, idealiter maandelijks of vaker.
Spreek hun taal: risico, omzet en reputatie. Ik heb succes gehad door cyberdreigingen te presenteren als bedrijfsrisico's en niet als technische problemen. In plaats van te zeggen: “We hebben endpointbeveiliging nodig”, zeg ik bijvoorbeeld: “Deze investering verkleint de kans op een ransomware-aanval die de activiteiten kan stilleggen en $250K aan uitvaltijd kan kosten.”
De kracht van regelmatige dreigingsaudits voor cybersecurity
Je moet je trainingsschema ondersteunen met regelmatige beveiligingsaudits. Dit is een fundamenteel onderdeel van de meeste strategieën voor risicobeheer en risicobeperking. Je kunt je interne beveiligingsarchitectuur beoordelen en externe aanvallen door gesimuleerde dreigingsactoren.
Ethische hackactiviteiten van gespecialiseerde cybersecurityleveranciers kunnen zwakke plekken en exploits identificeren die mogelijk niet aan het licht komen bij minder intensieve interne controles.
Investeer in de juiste tools en technologieën
Hoewel mensen essentieel zijn, kunnen ze alleen doen wat hun tools mogelijk maken. Neem de tijd om te investeren in cybersecuritysoftware die je netwerken daadwerkelijk veiliger maakt.
Essentiële cybersecuritytools voor SaaS
Sommige beveiligingstools zijn zo basaal dat iedereen ze zou moeten hebben. Probeer naast overduidelijke zaken zoals goede firewallbescherming en sterke wachtwoorden om te beginnen het volgende:
- Cloudtoegangsbeveiligingsmakelaars (CASB's)
- Beveiligde webgateways
- ACL Analytics
Denk na over hoe je je machtigingen beheert. Er zijn volop hulpmiddelen beschikbaar om je te helpen ongeautoriseerde toegang tot gevoelige gegevens te beperken en tegelijkertijd snelle en veilige aanmeldingen voor geautoriseerde partijen mogelijk te maken. Deze hulpmiddelen zijn kant-en-klaar verkrijgbaar bij verschillende bedrijven, maar ze vallen vrijwel allemaal in dezelfde vier categorieën:
- Verplichte toegangscontrole (MAC)
- Op rollen gebaseerde toegangscontrole (RBAC)
- Discretionaire toegangscontrole (DAC)
- Op regels gebaseerde toegangscontrole (RBAC of RB-RBAC)
Cyberbeveiligingsoplossingen voor bedreigingen beoordelen en selecteren
Als je beveiligingsfuncties toevoegt, is het belangrijk om niet door te slaan. Een hulpmiddel is een hulpmiddel, en de duurste hamer ter wereld is waardeloos wanneer je een schroevendraaier nodig hebt. Investeer alleen in hulpmiddelen die je kunt gebruiken en richt je op het uitrusten van teams in plaats van op het bemannen van coole nieuwe gadgets.
Daarvoor heb je een manier nodig om beveiligingshulpmiddelen te beoordelen terwijl je ze uitprobeert. Idealiter zijn je meetgegevens objectief en door alle partijen verifieerbaar, in plaats van simpelweg te kiezen voor wat je prettig vindt. Richt je op de schaalbaarheid van een hulpmiddel, het vermogen om te integreren met je bestaande besturingssysteem en apps, en hoe goed het kan worden gebruikt in een dynamisch SaaS-ecosysteem.
Taylor voegt daaraan toe dat één onconventionele maar krachtige aanpak bestaat uit "positieve" phishing. "Organisaties die cyberbeveiliging spelelementen geven en goed gedrag belonen, creëren een cultuur van bewustzijn."
Het gaat niet langer om beveiliging die zegt “betrapt”, maar om beveiliging die zegt “we hebben dit onder controle”, vervolgt hij.
CISA: je geheime wapen
Laten we het hebben over de meest onderbenutte hulpbron in je beveiligingsarsenaal. Terwijl je honderdduizenden euro's uitgeeft aan geavanceerde beveiligingshulpmiddelen en consultants, publiceert een overheidsinstantie stilletjes informatie die je bedrijf miljoenen kan besparen – en de meeste CTO's die ik ontmoet maken er nauwelijks gebruik van.
Waarom CISA meer is dan zomaar een overheidsacroniem
Het Agentschap voor cyberbeveiliging en infrastructuurbeveiliging (CISA) is geen bureaucratische achterafinstantie die verouderde adviezen verspreidt.
Het is uitgegroeid tot een machtsfactor op het gebied van cyberbeveiliging die je aandacht verdient:
- Ze zien wat jij niet ziet: CISA heeft zicht op kritieke infrastructuur, overheidssystemen en duizenden datalekken in de private sector. Toen ik de aanbevelingen van CISA na de SolarWinds-aanval implementeerde, identificeerden we indicatoren van een inbreuk in onze omgeving die geen van onze commerciële hulpmiddelen had gemarkeerd – drie weken voordat onze beveiligingsleverancier detectieregels uitbracht.
- Ze zijn sneller dan je leveranciers: Nadat vorig jaar een grote zero-day toesloeg, publiceerde CISA binnen 48 uur uitvoerbare richtlijnen voor risicobeperking, terwijl de meeste beveiligingsleveranciers nog bezig waren met hun marketingmails over de bedreiging. Tijd is je kostbaarste bezit tijdens een aanval, en CISA levert consequent wanneer het erop aankomt.
- Ze spreken zowel de taal van CEO's als die van technici: Hun adviezen combineren technische diepgang met bedrijfsimpact. Dat is ideaal om bedreigingen aan je managementteam uit te leggen zonder de essentiële technische details af te zwakken die je beveiligingsteam nodig heeft.
Dat gezegd hebbende, volgens Jeff Le, beherend directeur bij 100 Mile Strategies en gastonderzoeker aan het National Security Institute, helpt het benutten van de beste CISA-praktijken door samen te werken met bedrijven en oplossingen die zich houden aan de principes van veiligheid vanaf het ontwerp om enkele onvoorspelbare factoren te beperken. Hij zegt echter ook dat hij heeft gezien dat organisaties meer doen om de beveiligingsconfiguratie voor Microsoft 365 en Google Workspace te prioriteren.
"Beide maken gebruik van hulpmiddelen die uitgebreide zichtbaarheid benadrukken, wat urgenter is in cloudomgevingen en helpt hiaten op te vullen en risico's te beperken," vervolgt hij.
Le vervolgt dat "een duidelijk beoordelingskader dat activiteiten koppelt aan het NIST Cybersecurity Framework 2.0 iedereen een routekaart en herinneringen biedt om terug te keren naar basishygiëne en onnodige complexiteit te verminderen, vooral met aandacht voor de aspecten governance en identificatie."
Reageren op cyberbeveiligingsincidenten
Oké, je hebt een aantal uitstekende beveiligingshulpmiddelen geïnstalleerd en iedereen is paranoïde over de vertrouwelijke informatie van het bedrijf. Toch vindt er nog steeds een inbreuk plaats, en die gebeurt nu. Wat doe je?
Incidentrespons plannen
Idealiter heb je al een plan dat je kunt raadplegen tijdens de onvermijdelijke noodsituatie. Verschillende soorten aanvallen vragen om verschillende strategieën, en mogelijk heb je meerdere responsplannen nodig. Dat betekent dat je de dreiging eerst moet identificeren en je respons op gang moet brengen voordat je kunt beginnen met reageren op de dreiging.
Zodra je de dreiging hebt geïdentificeerd (in dit geval een DDoS-aanval), moet je deze zo snel mogelijk isoleren. Gegevenscompartimentering is hierbij je vriend, net als de waterdichte schotten op een zeilschip. Met interne firewalls en een snelle respons kun je doorgaans de toegang van een aanvaller beperken en bepalen hoe lang deze zich op je systemen kan uitleven.
De volgende stap is uitroeiing. Bij een DDoS-aanval kun je een IP-blokkade instellen. Je kunt overschakelen naar reserveservers, je cloudserviceprovider waarschuwen en de politie bellen om hun onderzoek te starten. Wacht tot de aanval voorbij is voordat je begint met herstelwerkzaamheden.
Cyberbeveiligingsdreiging Crisiscommunicatie: intern en extern
Communicatie tussen belanghebbenden is hierbij cruciaal. Mogelijk moeten veel mensen op verschillende locaties samenwerken om de dreiging effectief te stoppen. Net als bij de eerste detectie en respons moet je een plan hebben om zo snel mogelijk communicatiekanalen op te zetten en verschillende opties met uiteenlopende routes opnemen, zodat geen enkel communicatiepad kan worden gecompromitteerd.
Als bijvoorbeeld je interne memo- en e-mailsystemen worden aangevallen, moet iedereen kunnen vaststellen dat dit het geval is en weten dat je in plaats daarvan sms-berichten zult versturen. In extreme gevallen kun je je teamleiders zelfs via sociale media een DM sturen.
Analyse na het incident en herstel
Als het voorbij is, is het tijd om te herstellen. Herstel verloren gegevens en probeer je website weer online te krijgen. Controleer logboeken om te zien waar de schade is aangericht en herstel je back-ups. Organiseer een evaluatie na het incident om vast te stellen wat er is gebeurd, waar de zwakke plek zat en hoe je in de toekomst verbeteringen kunt aanbrengen.
More Articles
- 10 beste cybersecuritybedrijven in Chicago beoordeeld in 2026
- 10 beste cyberbeveiligingssoftware beoordeeld voor 2026
- 10 beste oplossingen voor cyberbeveiliging beoordeeld in 2026
- De ultieme lijst: de 10 beste BAS-software van 2026
- 10 beste software voor risicobeheer van cyberbeveiliging beoordeeld in 2026
De informatie-engine van CISA: zo gebruik je deze
Behandel CISA-waarschuwingen niet langer als een zoveelste beveiligingsnieuwsbrief die je inbox vervuilt. Zo benutten succesvolle CTO's deze bron:
- De catalogus met bekende actief uitgebuite kwetsbaarheden (KEV) is goud waard: De KEV van CISA verspilt je tijd niet aan theoretische kwetsbaarheden – deze richt zich uitsluitend op kwetsbaarheden die actief in het wild worden misbruikt. Ik heb bedrijven geholpen geautomatiseerde patchworkflows op te zetten die rechtstreeks door KEV-updates worden geactiveerd, waardoor hun gemiddelde tijd om herstel uit te voeren daalde van 27 dagen naar 4 dagen.
- Hun waarschuwingen moeten je responsdraaiboeken aansturen: Een zorgorganisatie die ik adviseerde, bouwde responssjablonen op basis van de waarschuwingscategorieën van CISA, met vooraf goedgekeurde acties voor elk ernstniveau. Hierdoor verdwenen besluiteloosheid tijdens incidenten en werd hun gemiddelde responstijd 64% korter.
- Sectorgerichte informatie die je nergens anders kunt krijgen: De risicobeheerteams van CISA voor specifieke sectoren leveren sectorspecifieke informatie over dreigingen die commerciële leveranciers niet kunnen evenaren. Deze informatie is van onschatbare waarde voor gereguleerde sectoren om hun unieke dreigingslandschap te begrijpen.
Verder dan waarschuwingen voor cyberbeveiligingsdreigingen: de over het hoofd geziene diensten van CISA die echte waarde leveren
CISA biedt gratis diensten die kunnen wedijveren met de diensten waarvoor je leveranciers betaalt:
- Beschermende DNS is een vanzelfsprekende keuze: De dienst voor beschermende DNS-resolutie blokkeert kwaadaardige domeinen op basis van federale informatie en is gratis beschikbaar voor publieke en private kritieke infrastructuur. Toen een energiebedrijf waarmee ik werkte dit implementeerde, zag het binnen 90 dagen een afname van 72% in succesvolle phishingpogingen.
- Het SCuBA-project voor cloudbeveiliging: Het project voor veilige cloudbedrijfsapplicaties van CISA biedt richtlijnen voor cloudbeveiliging die door de marketinghype van leveranciers heen prikken. Hun basisaanbevelingen hebben meerdere klanten geholpen kritieke hiaten in hun cloudbeveiliging te dichten die commerciële tools volledig hadden gemist.
- Gratis penetratietests die je niet gebruikt: Via het programma voor risico- en kwetsbaarheidsbeoordeling biedt CISA organisaties met kritieke infrastructuur gratis penetratietests. Dit zijn geen junior analisten – het zijn ervaren professionals die de ergste aanvallen in verschillende sectoren hebben meegemaakt.
CISA effectief inzetten in je beveiligingsprogramma
Zo maak je CISA-informatie operationeel zonder extra werk te creëren:
- Automatiseer CISA-waarschuwingen in je beveiligingsworkflow: Stel een directe integratie van hun feeds met je ticketsysteem of SOAR-platform in. Een productieklant verkortte de tijd voor het beoordelen van kwetsbaarheden met 40% door CISA KEV-vermeldingen rechtstreeks te automatiseren naar geprioriteerde patchtickets.
- Stel een regelmatig CISA-beoordelingsritme in: Wijs een teamlid aan om wekelijks 30 minuten te besteden aan het doornemen van nieuwe CISA-publicaties en het rapporteren van relevante bevindingen tijdens je beveiligingsvergaderingen. Deze kleine investering levert enorm veel op.
- Maak gebruik van hun hulpmiddelen voor incidentrespons voordat je ze nodig hebt: Neem contact op met je regionale CISA-team voordat er een crisis uitbreekt. Een detailhandelaar die ik adviseerde had binnen enkele uren na een aanzienlijk datalek CISA-experts ter plaatse, omdat ze deze relatie maanden eerder hadden opgebouwd.
De meest effectieve beveiligingsleiders die ik ken, maken niet alleen gebruik van de inlichtingen van CISA — ze nemen actief deel aan hun programma's voor het delen van informatie en leveren feedback die het hele ecosysteem versterkt.
Wees niet de CTO die na een datalek haastig de richtlijnen van CISA probeert te implementeren. Maak CISA vandaag nog een integraal onderdeel van je beveiligingsstrategie en je krijgt een onmisbare bondgenoot bij het beschermen van je organisatie tegen bedreigingen die de meeste commerciële hulpmiddelen pas opmerken als het al te laat is.
Branchevoorschriften
Overheden wereldwijd reguleren graag technologisch geavanceerde sectoren, en een ouderwets beveiligingsincident trekt hun aandacht als niets anders. Wees voorbereid op lastige vragen na een datalek.
Inzicht in de AVG, de CCPA en andere voorschriften
De Californische wet op consumentenprivacy (CCPA) en de Algemene verordening gegevensbescherming (GDPR) van de Europese Unie gelden als de gouden standaard voor voorschriften op het gebied van gegevensbeveiliging. Beide zijn relevant voor bedrijven die informatie over landsgrenzen heen verwerken, aangezien je waarschijnlijk aan beide moet voldoen.
De GDPR is waarschijnlijk het meest restrictief, omdat deze zes specifieke wettelijke grondslagen vastlegt voor de manier waarop een bedrijf consumentengegevens mag verwerken. De CCPA doet dit niet, maar vereist wel dat alle gegevensverwerking rechtmatig en niet frauduleus is. De regel van de EU is uitsluitend regelgevend, terwijl Californië toezichthouders en een wettelijke code heeft waarop kan worden voortgebouwd.
Dan is er nog HIPAA. Als je onderneming medische dossiers in de Verenigde Staten verwerkt, legt de Amerikaanse Wet op de overdraagbaarheid en verantwoordingsplicht van ziektekostenverzekeringen normen en sancties op voor gezondheidsinformatie die door particuliere entiteiten wordt beheerd.
Blijf veilig
Het landschap van cyberbeveiligingsbedreigingen stelt organisaties dagelijks voor nieuwe uitdagingen. Om je inzicht in het tegengaan van deze bedreigingen te verdiepen, kan het verkennen van uiteenlopende informatieve boeken over cyberbeveiliging fundamentele kennis en geavanceerde strategieën bieden die essentieel zijn voor het arsenaal van elke technologieleider.
Om deze bedreigingen voor te blijven, heb je actuele kennis nodig en een gemeenschap van goed geïnformeerde leiders die inzichten en strategieën delen. Er zijn veel noemenswaardige bronnen over cyberbeveiliging beschikbaar waarmee je meer kunt leren. Voor CTO's en technologieleiders die vooroplopen op het gebied van innovatie en verdediging in cyberbeveiliging: abonneer je op onze nieuwsbrief voor deskundig advies en geavanceerde oplossingen op het gebied van cyberbeveiliging.
Veelgestelde vragen: je strategie voor cyberbeveiligingsbedreigingen verbeteren
Wat zijn de eerste stappen nadat je een cyberbeveiligingsbedreiging hebt geïdentificeerd?
Je kunt niet bestrijden wat je niet hebt gevonden. Begin met vast te stellen dat er een aanval gaande of aanstaande is en isoleer deze vervolgens om de schade die de aanval kan veroorzaken te beperken. Voer je noodplan voor indamming uit en probeer de aanval te stoppen. Plan ten slotte een nabespreking voor het beveiligingsteam om vast te stellen wat er is gebeurd, wat er misging en wat er goed ging.
Hoe kan ik belanghebbenden ervan overtuigen te investeren in bescherming tegen cyberbeveiligingsbedreigingen?
Belanghebbenden hebben belang bij de blijvende winstgevendheid en functionaliteit van je onderneming. Voor de meeste mensen volstaat het om simpelweg de statistieken op te sommen over hoe vaak aanvallen voorkomen en hoe duur ze kunnen zijn. Als ze nog steeds niet volledig overtuigd zijn, kun je een paar relatief betaalbare verbeteringen voorstellen, zoals MFA installeren op je wifinetwerken, en vervolgens rapporteren hoe succesvol die zijn geweest.
Wat is een veelvoorkomende mythe over cyberbeveiligingsbedreigingen?
Verreweg de meest voorkomende mythe over cyberbeveiliging is dat cybercriminelen geen reden hebben om je netwerk aan te vallen. Zelfs als je geen creditcards of informatie over de nationale veiligheid verwerkt, is de kans groot dat je ten minste enige gevoelige informatie bezit die een paar dollar waard is. Hackers die uit zijn op financieel gewin zullen altijd gemotiveerd zijn om je systemen te kraken.


