

10 beste software voor risicobeheer van cyberbeveiliging beoordeeld in 2026

10 Beste software voor cybersecurityrisicobeheer op een rij


Ik heb toonaangevende software voor cybersecurityrisicobeheer beoordeeld die beveiligingsteams helpt kwetsbaarheden te prioriteren, risicobeoordelingen uit te voeren, risico's van derden te beheren en te voldoen aan wettelijke compliancevereisten. Deze gids richt zich op tools die zijn ontworpen om de risicoblootstelling in moderne IT-omgevingen te beperken.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste software voor cybersecurityrisicobeheer
Deze vergelijkingsgrafiek vat de prijzen, kernfuncties en gebruiksscenario’s samen van de software voor cybersecurityrisicobeheer in deze gids. Hiermee kunnen beveiligingsteams tools vergelijken, de schaalbaarheid beoordelen en opties op een shortlist zetten die aansluiten bij hun risicobeheerprogramma, budget en wettelijke vereisten.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Het beste voor onderzoek naar endpointbedreigingen | Gratis proefversie beschikbaar | Vanaf $59.99/apparaat (jaarlijks gefactureerd) | Website | |
| 2 | Het beste voor AI-aangedreven dreigingsdetectie | Gratis demo beschikbaar | Vanaf $179.99/eindpunt (jaarlijks gefactureerd) | Website | |
| 3 | Ideaal voor uniform beheer van het aanvalsoppervlak | 30 dagen gratis proefperiode + gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 4 | Ideaal voor beoordelingen van cyberbeveiliging | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 5 | Best voor geïntegreerd risicobeheer | Gratis demo beschikbaar | Vanaf $25/gebruiker/maand (jaarlijks gefactureerd, min. 5 plaatsen) | Website | |
| 6 | Beste voor uitgebreid inzicht in risico's | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 7 | Het beste voor doorlopende beveiligingsbeoordelingen | 14 dagen gratis uitproberen + gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 8 | Best voor financiële instellingen | Gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 9 | Beste voor AI-gestuurde risicoanalyse van derden | Gratis demo | Prijs op aanvraag | Website | |
| 10 | Beste voor voortdurende monitoring van beheersmaatregelen | Gratis demo beschikbaar | Prijs op aanvraag | Website |
Beoordelingen van de beste software voor cybersecurityrisicobeheer
Hieronder vind je beknopte beoordelingen van de software voor cybersecurityrisicobeheer op mijn shortlist. Elke beoordeling behandelt de belangrijkste functies, onderscheidende kenmerken, voor- en nadelen, integraties en ideale gebruiksscenario’s om weloverwogen beslissingen te ondersteunen op basis van je risicoprofiel en vereisten.

Het beste voor onderzoek naar endpointbedreigingen
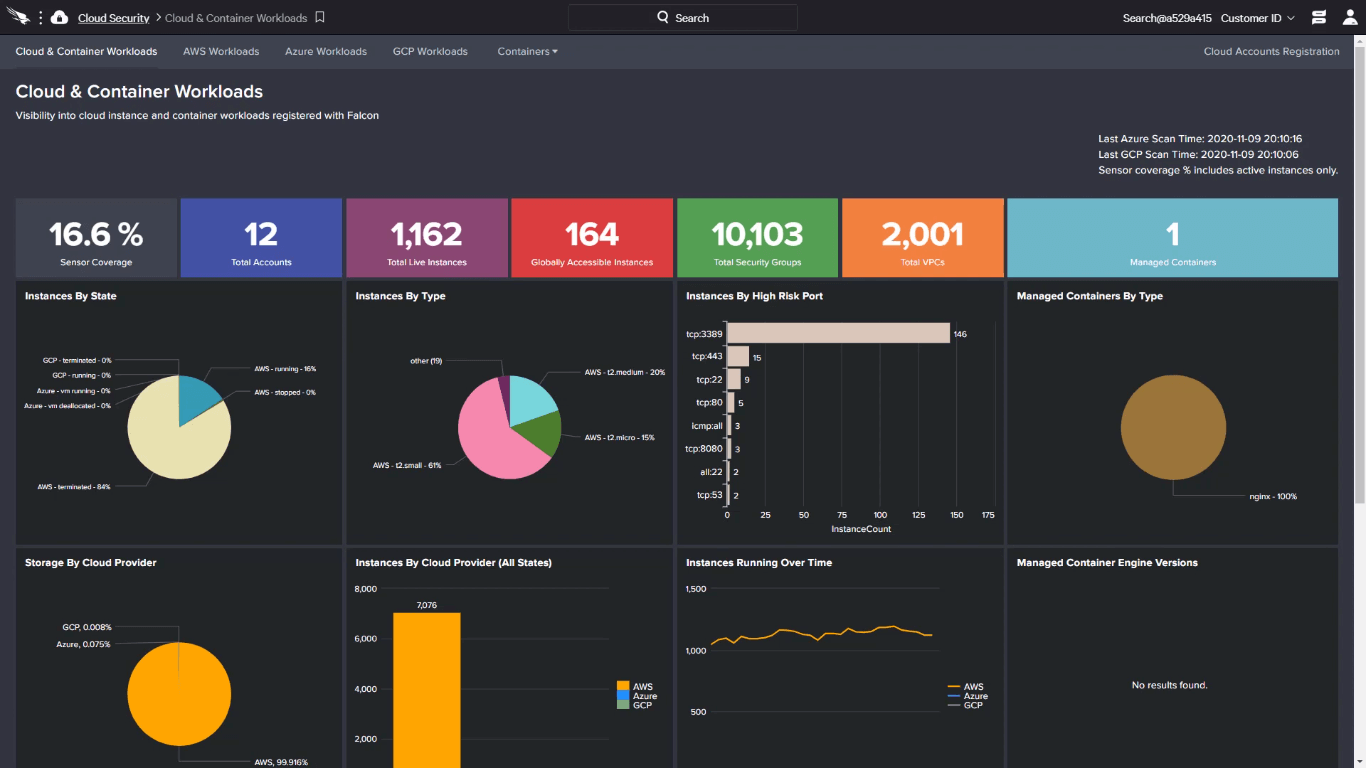
CrowdStrike Falcon is een cloudgebaseerd endpointbeveiligingsplatform dat detectie van bedreigingen, blootstellingsbeheer, identiteitsbescherming en kwetsbaarheidsbeoordeling samenbrengt onder één lichtgewicht agent.
Voor wie is CrowdStrike Falcon het meest geschikt?
CrowdStrike Falcon is zeer geschikt voor securityoperationsteams bij middelgrote tot grote organisaties die complexe, gedistribueerde endpointomgevingen beheren.
Waarom ik voor CrowdStrike Falcon heb gekozen
Ik heb CrowdStrike Falcon gekozen als een van de beste oplossingen vanwege de snelheid waarmee de onderzoeksworkflow daadwerkelijk verloopt. De EDR biedt volledig inzicht in procesbomen en laat zien wat er is uitgevoerd, wat het heeft gestart en wat er binnen het endpoint gebeurt, zodat je geen tijd verliest aan het achterhalen van context wanneer snelheid belangrijk is. Falcon's Realtime respons (RTR) biedt externe toegang op Windows, Linux en macOS om onderzoeks- en herstelwerkzaamheden rechtstreeks op externe hosts uit te voeren, zonder fysieke toegang. Vanuit een RTR-sessie kun je procesinformatie, bestandsartefacten en geheugendumps verzamelen, zoeken naar bestanden of processen, schadelijke processen beëindigen en registers bewerken, allemaal vanuit één console.
Belangrijkste functies van CrowdStrike Falcon
- Beheer van blootstelling met Falcon: Ontdekt en prioriteert voortdurend kwetsbaarheden op endpoints op basis van realtime risicoscores.
- Bedreigingsgrafiek: Brengt biljoenen beveiligingsgebeurtenissen met elkaar in verband om patronen te detecteren en gerelateerde bedreigingen binnen je omgeving aan elkaar te koppelen.
- Detectie van identiteitsbedreigingen: Bewaakt identiteitsopslagplaatsen en authenticatieactiviteiten om aanvallen op basis van inloggegevens en laterale beweging te signaleren.
- Apparaatbeheer: Handhaaft beleidsregels voor toegang tot USB-apparaten en randapparatuur om ongeautoriseerde gegevensoverdracht op beheerde endpoints te voorkomen.
Integraties van CrowdStrike Falcon
CrowdStrike Marketplace is uitgebreid tot meer dan 260 vermeldingen van 140 partners, waaronder integraties met tools zoals Splunk, ServiceNow, Palo Alto Networks, AWS, Microsoft Sentinel, Okta, Zscaler en Google Cloud. De CrowdStrike Falcon API biedt je de volledige kracht van het Falcon-platform en is beschikbaar voor aangepaste integraties. Ondersteuning voor Zapier is niet duidelijk gedocumenteerd.
Pros and Cons
Pros:
- Lichtgewicht agent met minimale impact op het systeem
- Volledige tracering van procesketens voor onderzoeken
- Realtime informatie over bedreigingen uit wereldwijde sensoren
Cons:
- Beperkte mogelijkheden voor endpointbeveiliging zonder internetverbinding
- Sommige modules zijn alleen beschikbaar in abonnementen van een hoger niveau

Het beste voor AI-aangedreven dreigingsdetectie
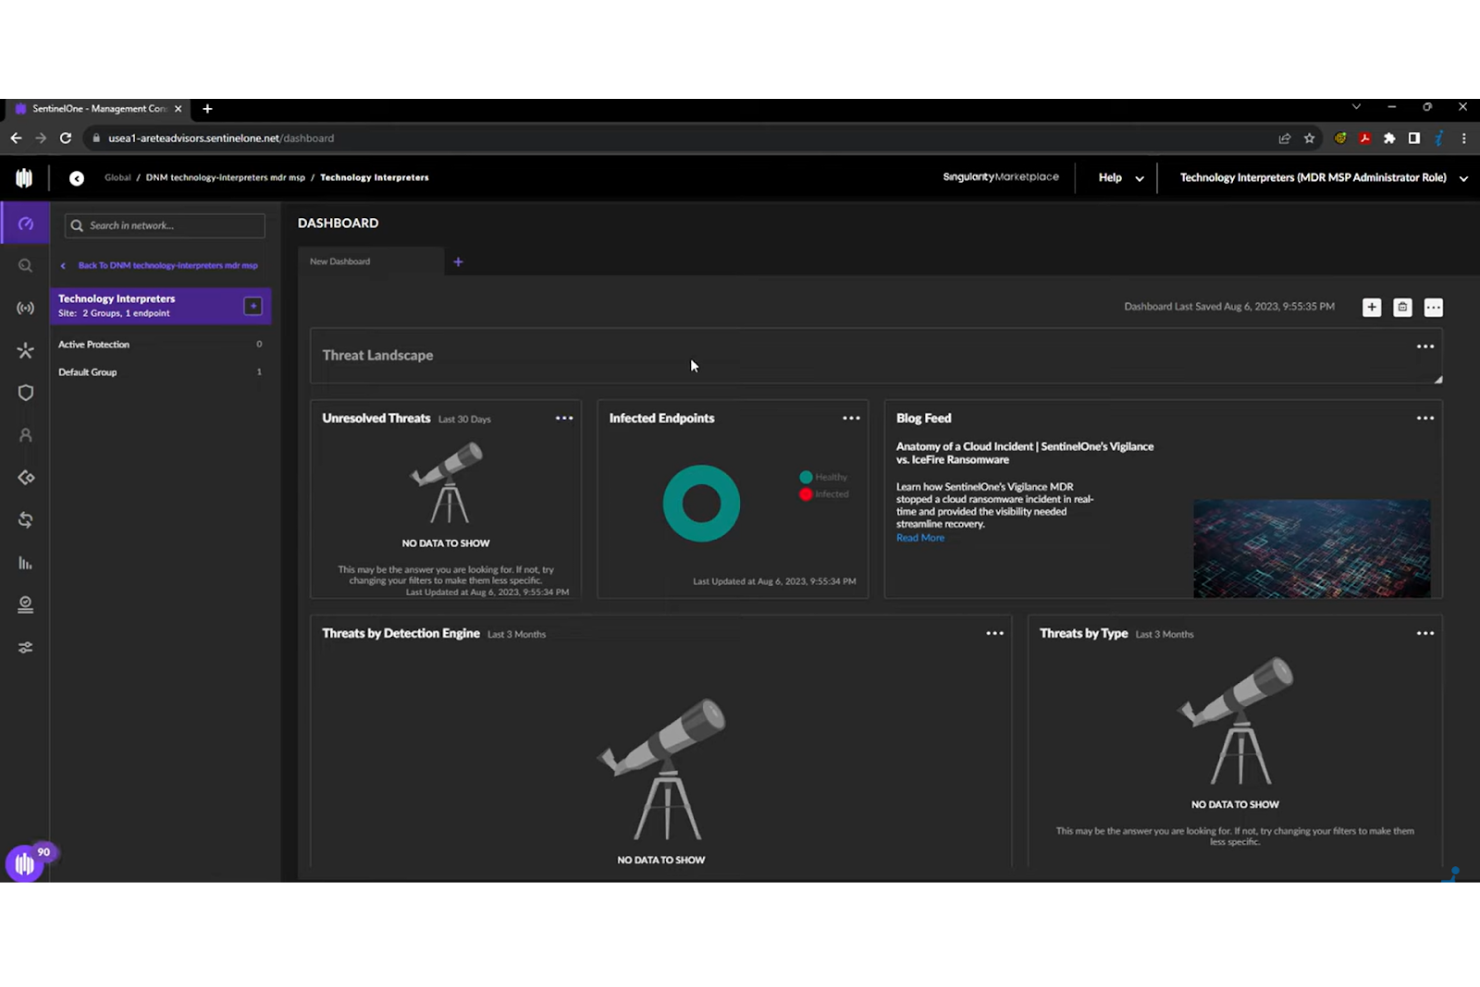
SentinelOne is een AI-aangedreven cybersecurityplatform dat door beveiligingsteams wordt gebruikt om cyberdreigingen op eindpunten, cloudwerklasten en identiteiten te detecteren, analyseren en bestrijden. Het wordt vaak gebruikt door middelgrote en grote organisaties die behoefte hebben aan realtime detectie, geautomatiseerde herstelmaatregelen en inzicht in het volledige aanvalsoppervlak.
Waarom ik voor SentinelOne heb gekozen: SentinelOne onderscheidt zich door AI-aangedreven dreigingsdetectie en geautomatiseerde herstelmaatregelen, mogelijk gemaakt door gedragsanalyse en machinaal leren. Het Singularity-platform verenigt de beveiliging van eindpunten, cloud en identiteiten, zodat teams de risicoblootstelling kunnen verkleinen en inzicht kunnen behouden naarmate omgevingen groeien.
Opvallende functies & integraties:
Functies omvatten geautomatiseerde dreigingsdetectie, realtime dreigingsanalyse en geïntegreerde beveiliging van eindpunten, cloud en identiteiten. Rapportagetools bieden bruikbare inzichten in beveiligingsrisico's.
Integraties omvatten CrowdStrike, Splunk, IBM QRadar, Palo Alto Networks, McAfee, Fortinet, ServiceNow, Microsoft Azure, AWS en Google Cloud.
Pros and Cons
Pros:
- Geautomatiseerde reactie op dreigingen
- Realtime dreigingsanalyse
- Uitgebreid integratie-ecosysteem
Cons:
- Steilere leercurve voor kleinere beveiligingsteams
- Mogelijk complexer dan nodig voor kleine bedrijven

Qualys
Ideaal voor uniform beheer van het aanvalsoppervlak
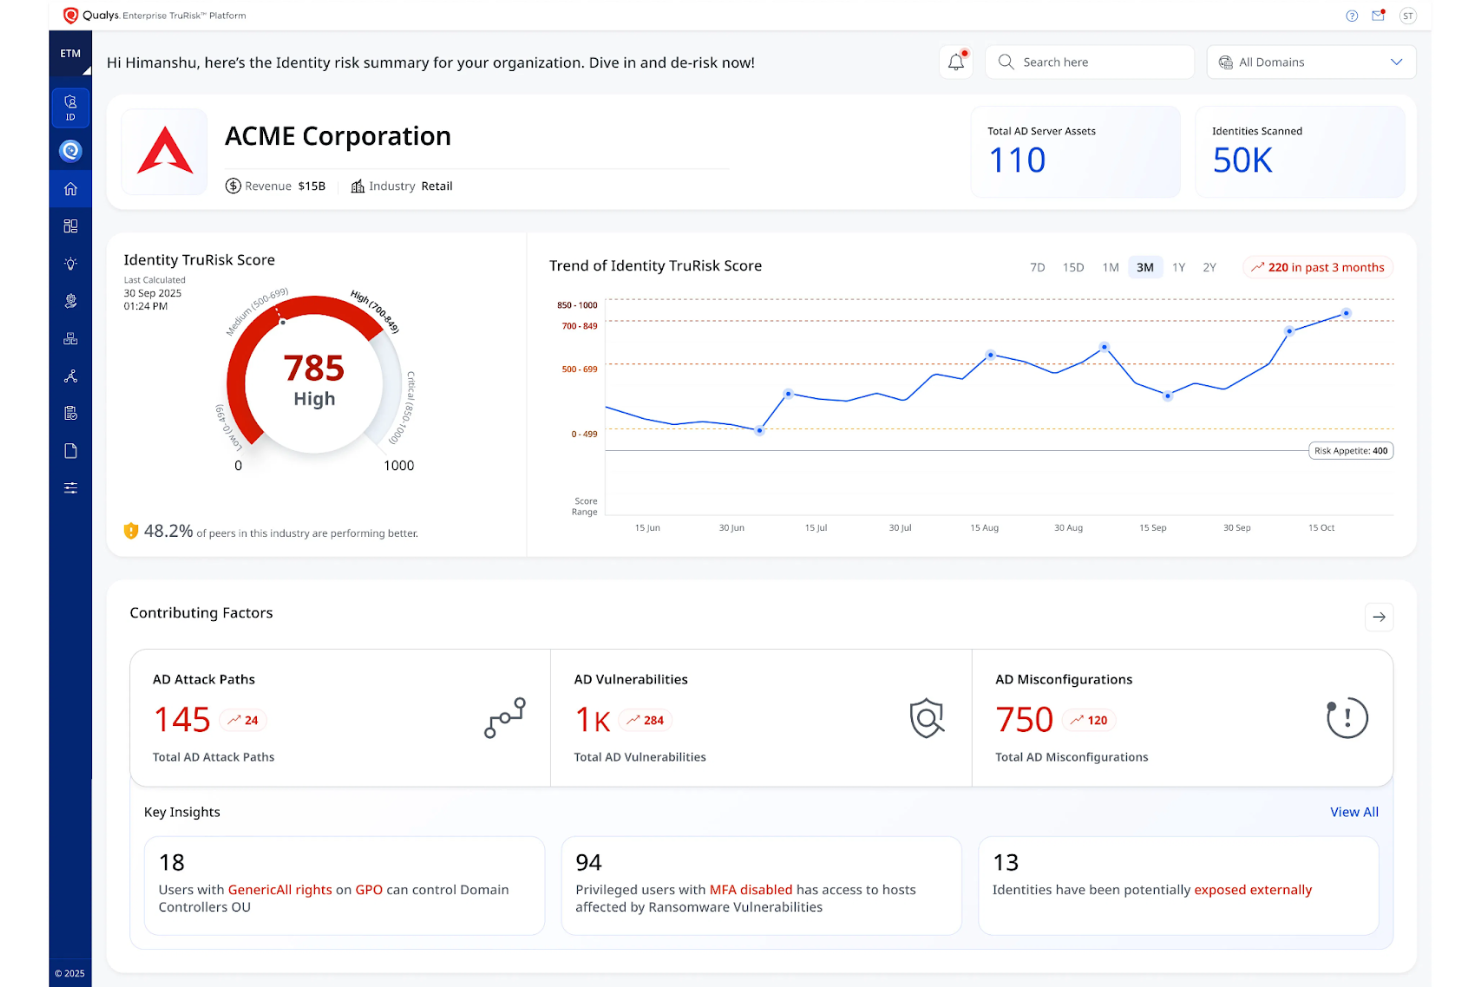
Qualys is een platform voor cyberbeveiligingsrisicobeheer, gericht op kwetsbaarheidsbeheer, bedreigingsdetectie en compliancebeheer in cloudgebaseerde en lokale omgevingen.
Waarom ik Qualys heb gekozen: Qualys onderscheidt zich door zijn uniforme beheer van het aanvalsoppervlak, waarbij geautomatiseerde scans worden gecombineerd met continue monitoring. Door kwetsbaarheidsgegevens te koppelen aan compliancebeheer kunnen beveiligingsteams risico's prioriteren en de naleving van regelgeving in dynamische omgevingen handhaven.
Onderscheidende functies & integraties:
Functies omvatten kwetsbaarheids- en configuratiebeheer, detectie en respons van bedreigingen en cloudbeveiligingsmogelijkheden die continue monitoring in verschillende omgevingen ondersteunen.
Integraties omvatten ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, Palo Alto Networks, McAfee, Fortinet, Tenable en Salesforce.
Pros and Cons
Pros:
- Uniform beheer van het aanvalsoppervlak voor alle bedrijfsmiddelen
- Sterke continue monitoring en kwetsbaarheidsscans
- Koppelt bedreigingsdetectie aan compliancebeheer
Cons:
- Kan complex zijn voor kleine beveiligingsteams zonder toegewijde middelen
- Minder flexibel voor sterk aangepaste risicowerkstromen


BitSight is een platform voor het beheer van cyberbeveiligingsrisico's, gericht op het beheer van risico's van derden en dreigingsinformatie. Het wordt gebruikt door ondernemingen die voortdurende monitoring, risicobeoordelingen en inzicht in hun beveiligingspositie nodig hebben.
Waarom ik BitSight heb gekozen: BitSight onderscheidt zich door zijn beveiligingsbeoordelingen en inzichten in blootstellingen, gebaseerd op voortdurende monitoring. Realtime gegevensverzameling en een brede risicodataset helpen teams bij het beoordelen van leveranciersrisico's en de algehele risicopositie. Deze aanpak ondersteunt goed onderbouwde beslissingen zonder dat diepgaande interne telemetrie nodig is.
Belangrijkste functies & integraties:
Functies omvatten beheer van blootstellingen voor risico-identificatie, cyberdreigingsinformatie voor opkomende dreigingen en hulpmiddelen voor bestuur en rapportage ter ondersteuning van naleving en besluitvorming.
Integraties omvatten ServiceNow, Splunk, IBM QRadar, Palo Alto Networks, AWS, Microsoft Azure, Tenable, McAfee, Fortinet en Salesforce.
Pros and Cons
Pros:
- Duidelijke beveiligingsbeoordelingen voor inzicht in externe risico's
- Voortdurende monitoring met brede risicodekking
- Sterke ondersteuning voor het beheer van risico's van derden
Cons:
- Beter geschikt voor risicoprogramma's van ondernemingen dan voor kleine teams
- Beperkt inzicht in interne controles vergeleken met hulpmiddelen die primair op interne gegevens zijn gericht

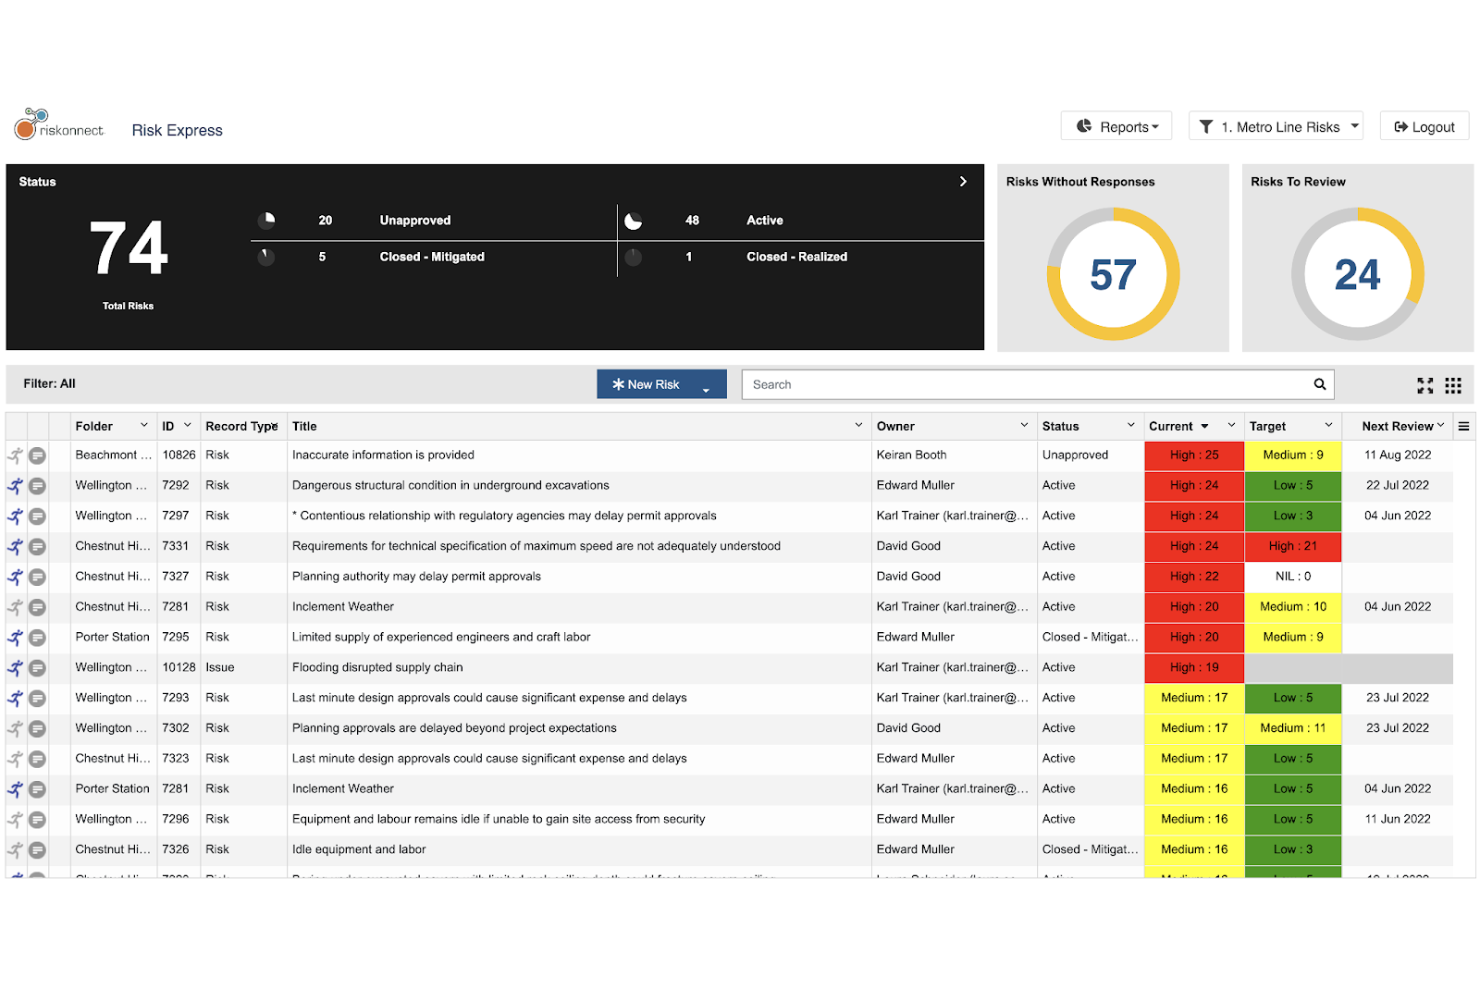
Riskonnect is software voor cyberbeveiligingsrisicobeheer dat wordt gebruikt in sectoren zoals de gezondheidszorg, financiën en productie. Het ondersteunt IT-risico's, compliancebeheer en bedrijfsrisicobeheer, met de nadruk op inzicht en goed onderbouwde besluitvorming.
Waarom ik Riskonnect heb gekozen: Riskonnect onderscheidt zich door risicobeheerprocessen te integreren in IT-, compliance- en bedrijfsprocessen. Ingebouwde risicobeoordelingen en analyses van financiële impact ondersteunen datagestuurde besluitvorming. Dashboards bieden een duidelijke visualisatie van bedrijfsmiddelen, kwetsbaarheden en de risicopositie.
Belangrijkste functies & integraties:
Functies omvatten beheer van beleid en interne controles voor compliance, informatie over bedreigingen om opkomende dreigingen te detecteren en hulpmiddelen voor risicobeperking om kwetsbaarheden aan te pakken.
Integraties omvatten Salesforce, Microsoft Azure, AWS, ServiceNow, IBM QRadar, Palo Alto Networks, McAfee, Fortinet, Tenable en Splunk.
Pros and Cons
Pros:
- Sterk geïntegreerd risicobeheer voor verschillende functies
- Duidelijke dashboards voor inzicht in risico's
- Analyse van financiële impact voor het prioriteren van risico's
Cons:
- Installatie en configuratie kunnen tijdrovend zijn
- Kan complex aanvoelen voor kleinere teams

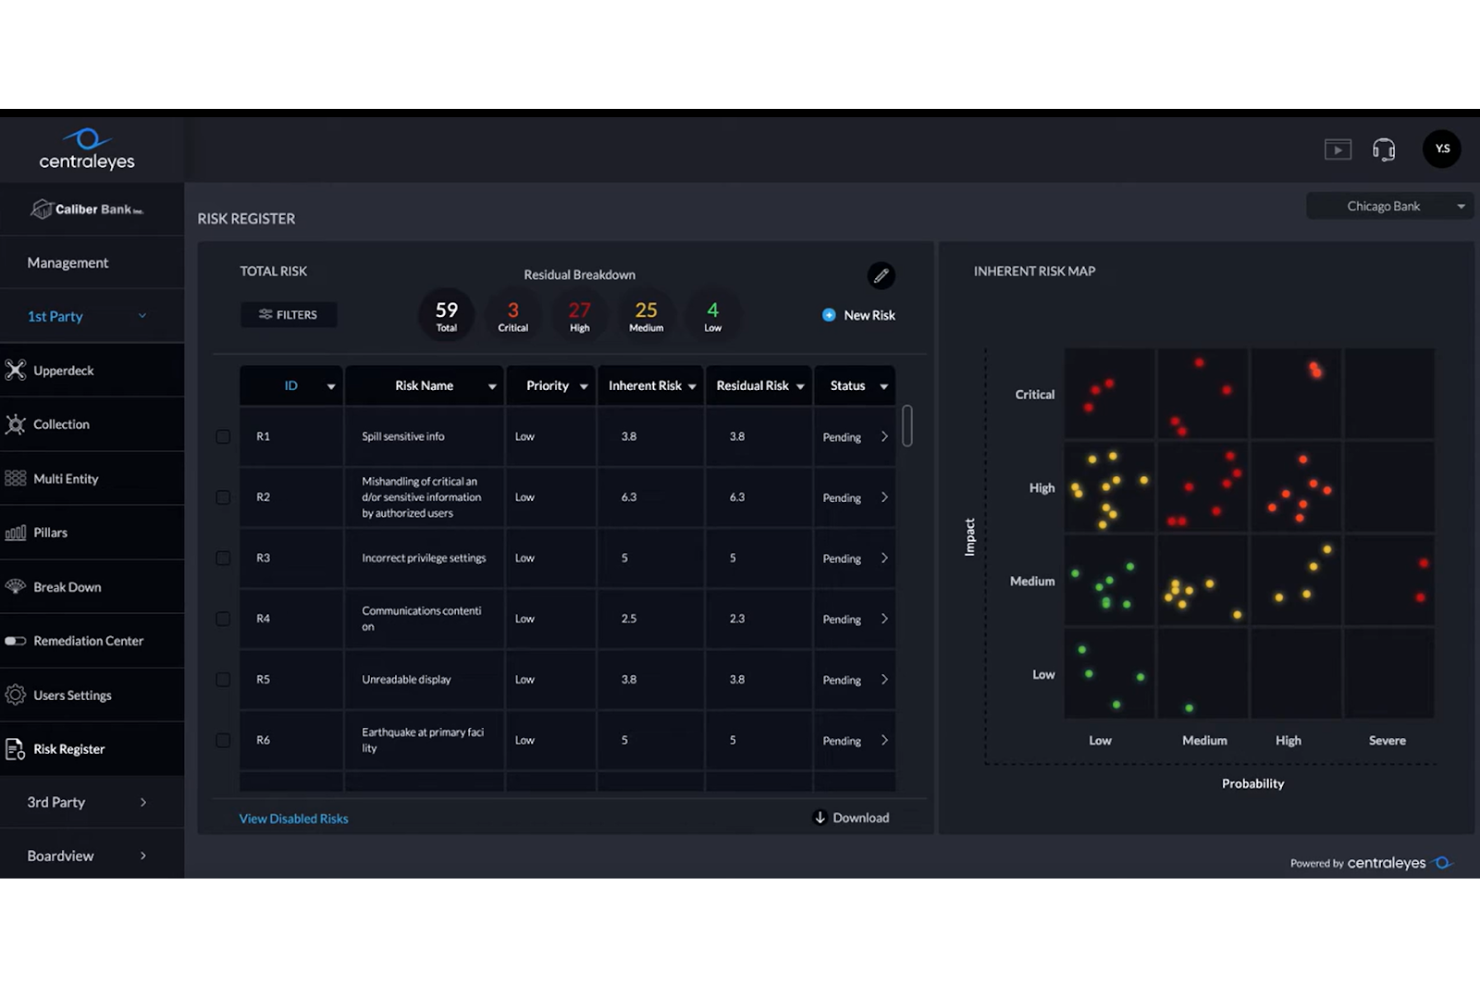
Centraleyes is een platform voor het beheer van cyberbeveiligingsrisico's dat wordt gebruikt door organisaties in gereguleerde sectoren, zoals de financiële sector, verzekeringen, energie en het hoger onderwijs. Het richt zich op risicobeheer, compliancebeheer en het beheer van risico's bij derden.
Waarom ik Centraleyes heb gekozen: Centraleyes onderscheidt zich door uitgebreide zichtbaarheid te bieden in risicobeheer- en complianceworkflows. Ondersteuning voor meer dan 180 wettelijke vereisten maakt het zeer geschikt voor sterk gereguleerde sectoren. Managementdashboards en tools voor AI-governance helpen belanghebbenden op de hoogte te blijven.
Opvallende functies & integraties:
Functies omvatten AI-governance voor het automatiseren van compliancetaken, managementdashboards voor belanghebbenden en diensten voor toezicht op regelgeving die wijzigingen in industrienormen volgen.
Integraties omvatten Microsoft Azure, AWS, ServiceNow, Splunk, Salesforce, IBM QRadar, Palo Alto Networks, McAfee, Fortinet en Tenable.
Pros and Cons
Pros:
- Ondersteunt meer dan 180 complianceframeworks
- Ingebouwd beheer van risico's bij derden
- Uitgebreide zichtbaarheid in compliance- en risicoworkflows
Cons:
- Installatie en configuratie kunnen tijdrovend zijn
- Kan complex aanvoelen voor kleinere organisaties

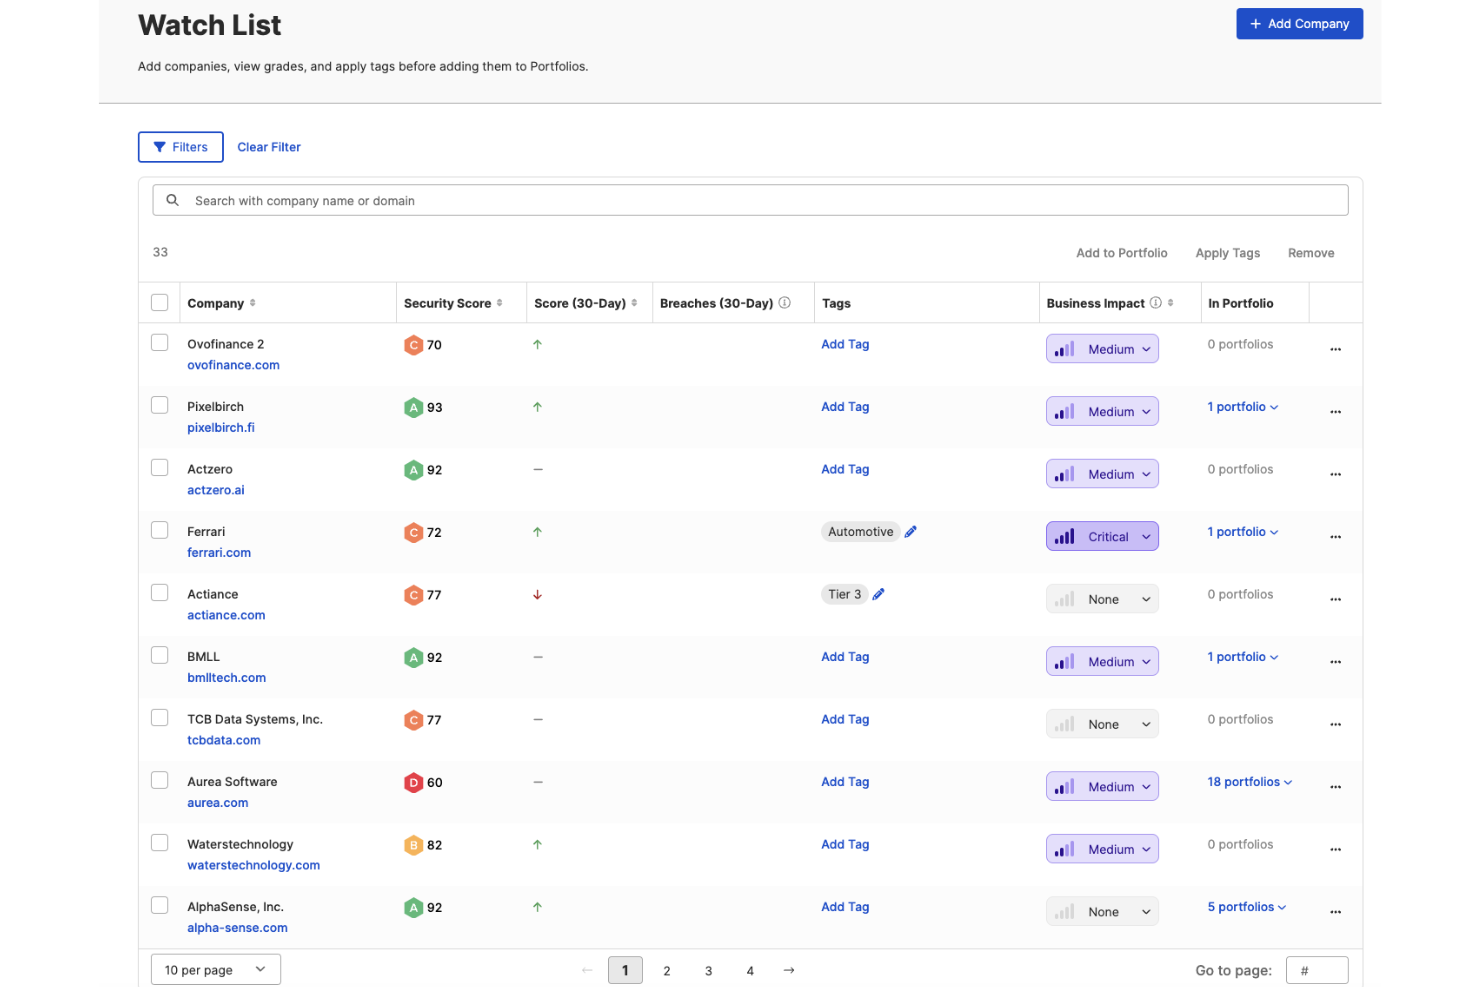
SecurityScorecard is een platform voor het beheer van cyberbeveiligingsrisico's dat doorlopende beveiligingsbeoordelingen biedt voor interne omgevingen en externe leveranciers, zodat teams de beveiligingsstatus op schaal kunnen bewaken.
Waarom ik SecurityScorecard heb gekozen: SecurityScorecard onderscheidt zich door zijn doorlopende beveiligingsbeoordelingen, die veranderingen in de risicostatus van interne systemen en leveranciers zichtbaar maken. Het scoringsmodel helpt beveiligingsteams kwetsbaarheden te prioriteren en actie te ondernemen zonder diepgaande interne telemetrie.
Belangrijkste functies & integraties:
Functies omvatten een gebruiksvriendelijk systeem voor beveiligingsbeoordelingen, doorlopende bewaking van risicosignalen en rapportage die corrigerende maatregelen en risicobeperking ondersteunt.
Integraties omvatten ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, Palo Alto Networks, McAfee, Fortinet, Tenable en Salesforce.
Pros and Cons
Pros:
- Duidelijke, doorlopende beveiligingsbeoordelingen voor interne risico's en leveranciersrisico's
- Gemakkelijk te interpreteren scores voor risicoprioritering
- Sterk inzicht in risico's van externe partijen
Cons:
- Beperkt inzicht in interne controles vergeleken met tools die veel telemetrie gebruiken
- Het meest geschikt voor externe risico's en leveranciersbewaking in plaats van diepgaande interne analyse

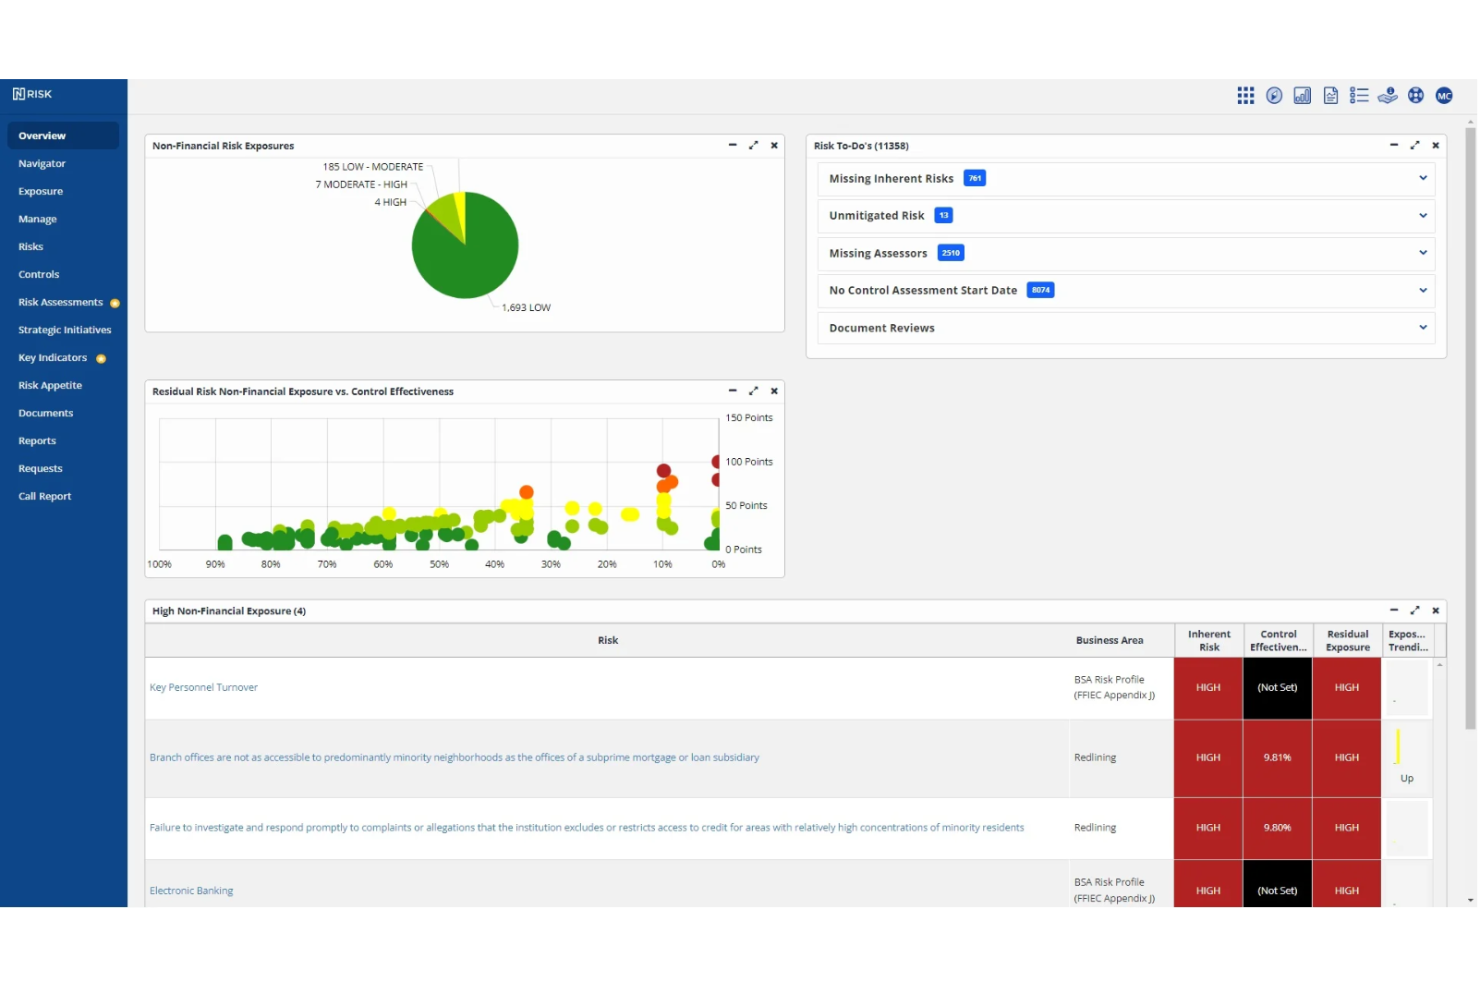
Ncontracts is software voor cyberbeveiligingsrisicobeheer, afgestemd op financiële instellingen zoals banken en kredietverenigingen. Het ondersteunt bedrijfsrisicobeheer, leveranciersrisicobeheer en compliancemanagement om organisaties te helpen risico's te beheren en aan wettelijke vereisten te voldoen.
Waarom ik voor Ncontracts heb gekozen: Ncontracts onderscheidt zich door zijn focus op financiële instellingen en gespecialiseerd compliancemanagement. Realtime risicoanalyse en afgestemde updates over regelgeving ondersteunen weloverwogen beslissingen in sterk gereguleerde omgevingen. Ingebouwd levenscyclusbeheer voor leveranciers en geautomatiseerde auditprocessen sluiten goed aan bij de behoeften op het gebied van financiële compliance.
Opvallende functies & integraties:
Functies omvatten realtime risicoanalyse, afgestemde updates over regelgeving en geautomatiseerde auditprocessen die het compliancemanagement stroomlijnen.
Integraties omvatten Salesforce, Microsoft Azure, AWS, ServiceNow, IBM QRadar, Palo Alto Networks, McAfee, Fortinet, Tenable en Splunk.
Pros and Cons
Pros:
- Gespecialiseerd voor financiële instellingen
- Sterke ondersteuning voor naleving van regelgeving
- Ingebouwde workflows voor leveranciersrisicobeheer
Cons:
- Minder geschikt voor niet-financiële sectoren
- Installatie en configuratie kunnen tijdrovend zijn

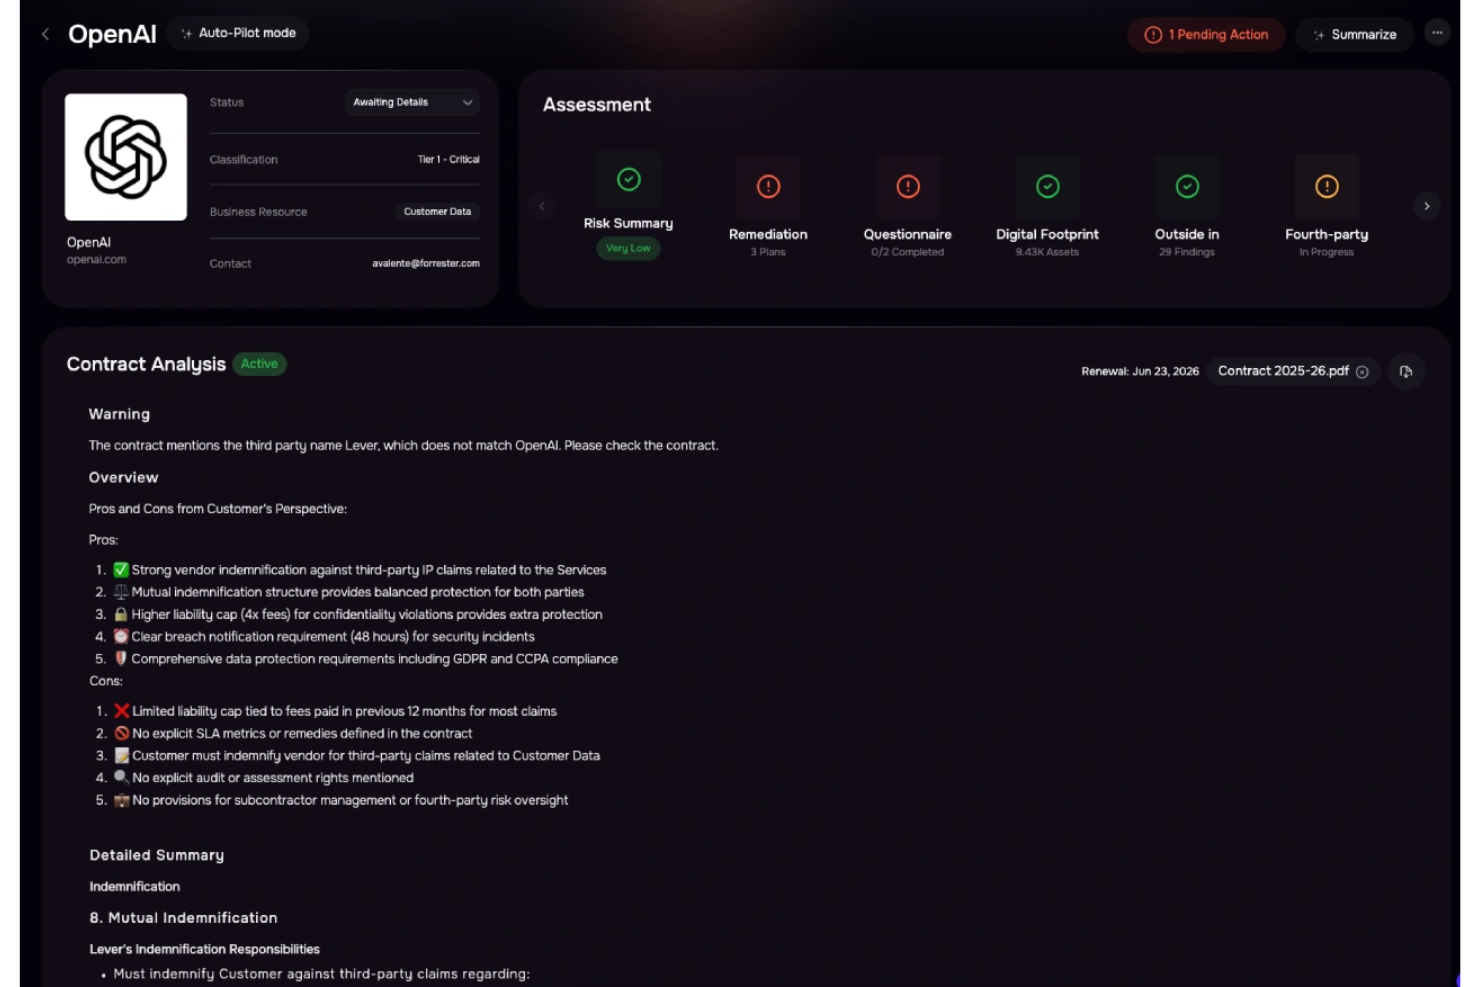
SAFE Security is een geïntegreerd, AI-gestuurd platform voor het beheer van cyberbeveiligingsrisico's dat beveiligingsteams inzicht biedt in eigen en leveranciersomgevingen. Het helpt technische blootstellingen te vertalen naar een zakelijke context door middel van continue bewaking, onboarding van leveranciers en risicokwantificering.
Waarom ik voor SAFE Security heb gekozen: De AI-gestuurde aanpak voor risicobeheer van derden onderscheidt het platform. Agentische AI automatiseert het ontdekken van leveranciers en vragenlijstprocessen, terwijl op FAIR gebaseerde risicokwantificering lacunes in beheersmaatregelen koppelt aan bedrijfsimpact. Dit helpt belanghebbenden weloverwogen beslissingen te nemen met behulp van financieel onderbouwde risicomaatstaven.
Opvallende functies & integraties:
Functies omvatten geautomatiseerde intake van leveranciers en verwerking van vragenlijsten, continue bewaking van aanvalsoppervlakken van leveranciers en datagestuurde risicokwantificering die lacunes in beheersmaatregelen vertaalt naar maatstaven voor bedrijfsimpact.
Integraties omvatten een marktplaats met meer dan 100 hulpmiddelen, waaronder AWS, Azure en CrowdStrike Falcon.
Pros and Cons
Pros:
- Sterke AI-gestuurde werkstromen voor risicobeheer van derden
- Continue bewaking van leveranciers- en interne omgevingen
- Risicokwantificering gekoppeld aan bedrijfsimpact
Cons:
- De implementatie kan complex zijn voor kleinere beveiligingsteams
- Risicokwantificeringsmodellen vereisen mogelijk voorlichting aan belanghebbenden en afstemming

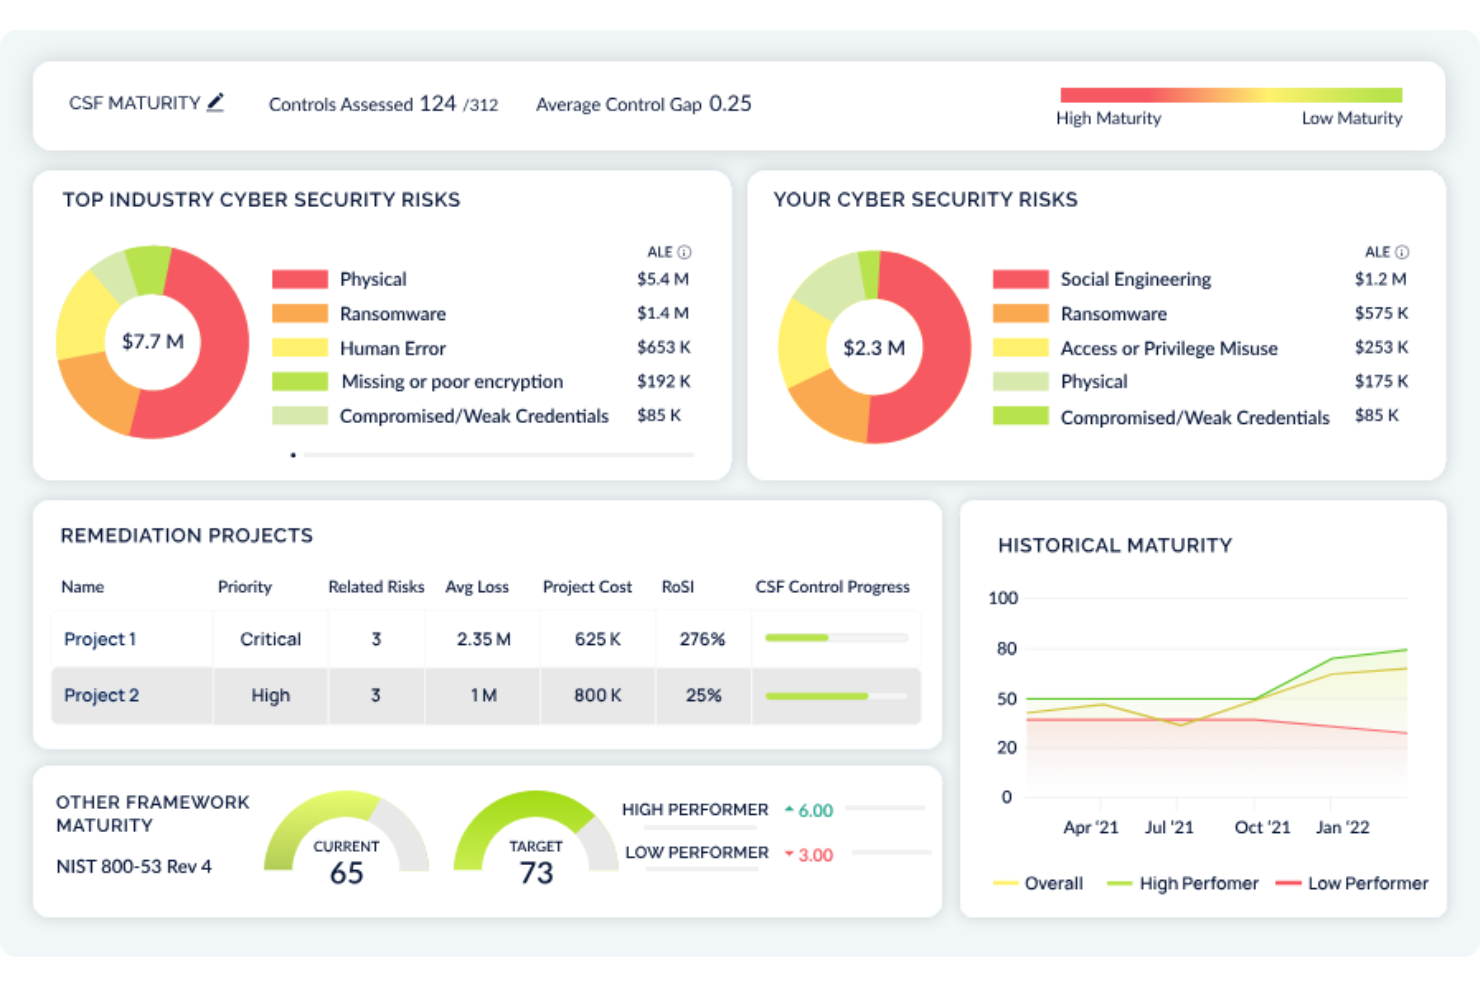
CyberSaint is een platform voor risicobeheer op het gebied van cyberbeveiliging, ontworpen voor ondernemingen die cyberrisico's willen beoordelen, meten en beheren. Het is voornamelijk gericht op beveiligingsteams en leidinggevenden en biedt hulpmiddelen voor nalevingsbeheer en risicokwantificering.
Waarom ik voor CyberSaint heb gekozen: CyberSaint onderscheidt zich door de voortdurende monitoring van beheersmaatregelen, die realtime inzicht in naleving en een duidelijkere beveiligingspositie biedt. Inzichten op basis van AI helpen beveiligingsteams om prioriteit te geven aan kwetsbaarheden, terwijl geautomatiseerde vragenlijsten het beheer van risico's bij derden stroomlijnen en handmatig werk verminderen.
Opvallende functies & integraties:
Functies omvatten realtime monitoring van naleving, waarmee je team op de hoogte blijft van beveiligingsstandaarden. Het platform biedt ook op AI gebaseerde risico-inzichten om te helpen bij het prioriteren van cyberbeveiligingsacties. Daarnaast automatiseert het leveranciersvragenlijsten, waardoor de belasting van risicobeheer bij derden wordt verminderd.
Integraties omvatten ServiceNow, Splunk, IBM QRadar, Microsoft Azure, AWS, Palo Alto Networks, McAfee, Fortinet, Tenable en Salesforce.
Pros and Cons
Pros:
- Sterke voortdurende monitoring van beheersmaatregelen voor naleving
- Op AI gebaseerde risicoprioritering voor beheersmaatregelen en leveranciers
- Vermindert handmatig werk bij het beheer van risico's bij derden
Cons:
- Beter geschikt voor volwassen beveiligingsteams met vastgestelde beheersmaatregelen
- Minder flexibel voor teams die zeer aangepaste dashboards nodig hebben
Andere software voor cybersecurityrisicobeheer
Hier zijn enkele aanvullende opties voor software voor cybersecurityrisicobeheer die niet op de lijst zijn gekomen, maar die nog steeds het evalueren waard kunnen zijn:
- Panorays
E voor risicobeheer van derden
- Balbix
E keuze voor voorspellende vermindering van het risico op beveiligingslekken
- Axonius
E voor assetbeheer
- JupiterOne
Ideaal voor het in kaart brengen van assetrelaties en risicoafhankelijkheden
- Sevco
Ideaal voor continue assetdetectie en het bijhouden van blootstelling
- StandardFusion
Het beste voor risicobeheer en incidentbeheer in middelgrote organisaties


Hoe ik software voor risicobeheer op het gebied van cyberbeveiliging evalueer
Ik let op twee dingen: de basisfunctionaliteit—zoals risicobeoordeling, monitoring en het in kaart brengen van compliance—die een plek op de lijst rechtvaardigt, en de onderscheidende kenmerken die de beste opties van elkaar onderscheiden.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elk van de onderstaande kernfunctionaliteiten. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 75% behalen om voor opname in aanmerking te komen.
- Risico-identificatie en -beoordeling: Ik beoordeel hoe elke tool risico's op het gebied van bedrijfsmiddelen en processen ontdekt en scoort—of de tool gestructureerde methodologieën biedt, zoals matrices voor waarschijnlijkheid maal impact, of geavanceerdere benaderingen zoals FAIR.
- Continue risicomonitoring: Realtime of vrijwel realtime inzicht in een veranderende risicopositie is hierbij belangrijk. Daarom controleer ik op realtime dashboards, geautomatiseerde waarschuwingen en voortdurende tracking van kwetsbaarheden, in plaats van eenmalige scans.
- Toewijzing aan compliancekaders: Elke tool moet controles kunnen toewijzen aan belangrijke kaders zoals NIST CSF, ISO 27001, SOC 2 en PCI DSS. Ik let op vooraf gebouwde kruistabellen die de handmatige inspanning voor audits met meerdere kaders verminderen.
- Risico-kwantificering en rapportage: Ik kijk of platforms risico's vertalen naar bedrijfstermen—heatmaps en kwalitatieve scores vormen de basis, maar financiële kwantificering en dashboards die geschikt zijn voor directie en bestuur tillen dit naar een hoger niveau.
- Workflows voor herstel en risicobeperking: Het signaleren van een risico is slechts de helft van het werk. Daarom beoordeel ik taaktoewijzing, statusregistratie, SLA-beheer en of de tool verbinding maakt met ITSM-platforms om de oplossingen daadwerkelijk af te ronden.
- Risicobeheer van derden/leveranciers: Vragenlijsten voor leveranciers, externe gegevensstromen met beveiligingsbeoordelingen en gelaagde risicoscores spelen allemaal een rol—vooral voor teams die tientallen of honderden leveranciers beheren.
Nadat ik een lijst heb samengesteld met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Kwantificering van cyberrisico's is een belangrijk onderscheidend kenmerk. Ik zoek naar platforms die potentiële verliezen in geldbedragen modelleren met behulp van FAIR of Monte-Carlosimulaties, zodat CISO's een concrete manier hebben om budgetaanvragen te onderbouwen. Beheer van het aanvalsoppervlak onderscheidt leveranciers ook van elkaar; tools die onbekende of verborgen IT-middelen ontdekken, bieden inzicht dat in de meeste risicoregisters ontbreekt. Ik controleer of platforms feeds met bedreigingsinformatie, zoals MITRE ATT&CK- of CVE-gegevens, opnemen om risico's automatisch aan te vullen en opnieuw te prioriteren wanneer nieuwe bedreigingen ontstaan.
Meer dan functies
De diepgang van integraties is belangrijk. Ik beoordeel of een platform standaard verbinding maakt met je SIEM, scanners voor kwetsbaarheden en ITSM-hulpmiddelen zoals ServiceNow of Jira, omdat gebrekkige overdrachten tussen systemen blinde vlekken veroorzaken. Ik controleer ook de eigen beveiligingscertificeringen van de leverancier (SOC 2 Type II, ISO 27001) en de opties voor gegevenslocatie. De tijd tot het behalen van waarde is een andere factor; platforms met vooraf gebouwde risicoregisters, controlebibliotheken en sjablonen voor vragenlijsten zorgen ervoor dat teams binnen enkele weken operationeel zijn, in plaats van na maanden van aangepaste configuratie.
Zo kies je software voor cybersecurityrisicobeheer
Je kunt gemakkelijk verdwalen in lange lijsten met functies en ingewikkelde prijzen. Gebruik deze checklist met factoren om tijdens je selectieproces van software gefocust te blijven:
| Factor | Waar je op moet letten |
|---|---|
| Schaalbaarheid | Groeit de software mee met je organisatie? Houd rekening met toekomstige uitbreiding en of de software grotere hoeveelheden gegevens en meer gebruikers aankan. |
| Integraties | Kan de software integreren met bestaande tools? Controleer de compatibiliteit met SIEM's, cloudproviders en je huidige beveiligingsecosysteem om datasilo's te voorkomen. |
| Aanpasbaarheid | Kun je de software afstemmen op je behoeften? Zoek naar aanpasbare dashboards en rapporten die je workflows voor risicobeheer ondersteunen. |
| Gebruiksgemak | Is de interface intuïtief? Gebruiksvriendelijke tools verkorten de trainingstijd en verbeteren de acceptatie binnen beveiligingsteams. |
| Implementatie en onboarding | Hoe snel kun je aan de slag? Houd rekening met de installatie-inspanningen, ondersteuning bij de onboarding en beschikbare trainingsmiddelen. |
| Kosten | Zijn de prijzen transparant en vallen ze binnen het budget? Vergelijk de eenmalige en doorlopende kosten en beoordeel de waarde, niet alleen de prijs. |
| Beveiligingsmaatregelen | Voldoet de software aan de beveiligingsstandaarden? Zoek naar versleuteling, toegangscontroles en maatregelen die gevoelige gegevens beschermen. |
| Compliancevereisten | Helpt de tool te voldoen aan sectorregelgeving? Beoordeel de dekking van standaarden zoals GDPR, HIPAA of ISO 27001 op basis van je sector. |
Wat is software voor cybersecurityrisicobeheer?
Software voor cybersecurityrisicobeheer helpt organisaties cyberrisico's in hun IT-omgeving te identificeren, beoordelen en beperken. Beveiligingsteams gebruiken deze tools om gevoelige gegevens te beschermen, compliancebeheer uit te voeren en de algehele risicoblootstelling te verminderen. Functies zoals dreigingsdetectie, kwetsbaarheidsbeoordeling en continue monitoring ondersteunen weloverwogen beslissingen en een sterkere beveiligingspositie.
Functies
Let bij het selecteren van software voor cybersecurityrisicobeheer op de volgende belangrijke functies:
- Bedreigingsdetectie: Identificeert cyberdreigingen in realtime ter ondersteuning van een snellere reactie op incidenten.
- Kwetsbaarheidsbeoordeling: Scant systemen om zwakke plekken te identificeren en inspanningen voor risicobeperking te prioriteren.
- Compliancebeheer: Ondersteunt naleving van regelgeving volgens normen zoals GDPR en HIPAA.
- Geautomatiseerde rapportage: Genereert rapporten over beveiligingsstatus, statistieken en risicoblootstelling die klaar zijn voor audits.
- Realtime monitoring: Houdt activiteiten in de omgeving continu in de gaten om opkomende dreigingen zichtbaar te maken.
- Risicobeheer van derden: Beoordeelt leveranciersrisico's om de toeleveringsketen en het bredere ecosysteem te beschermen.
- Prioritering van risico's: Gebruikt datagestuurde analyses om risico's te prioriteren op basis van impact en waarschijnlijkheid.
- Dashboards en visualisatie: Biedt dashboards die belanghebbenden helpen weloverwogen beslissingen te nemen.
- Integratiemogelijkheden: Maakt verbinding met bestaande beveiligingstools ter ondersteuning van geïntegreerde workflows voor risicobeheer.
Voordelen
Het implementeren van software voor het beheer van cyberbeveiligingsrisico's biedt verschillende voordelen voor je team en je bedrijf. Hier zijn enkele voordelen waar je naar kunt uitkijken:
- Verbeterde beveiligingsstatus: Identificeert kwetsbaarheden en cyberdreigingen eerder, waardoor de algehele risicoblootstelling wordt verminderd.
- Betere naleving van regelgeving: Ondersteunt compliancebeheer volgens branchenormen zoals GDPR, HIPAA en ISO.
- Efficiëntere risicobeperking: Automatiseert risicobeoordelingen en prioritering, zodat beveiligingsteams zich kunnen richten op de meest kritieke problemen.
- Betere besluitvorming: Dashboards, statistieken en visualisatie bieden belanghebbenden bruikbare inzichten.
- Minder handmatig werk: Stroomlijnt workflows zoals rapportage, vragenlijsten en risicobeheer van leveranciers.
- Verbeterd risicobeheer van derden: Verbetert het inzicht in leveranciersrisico's in de hele toeleveringsketen.
- Proactief risicobeheer: Doorlopende monitoring helpt teams opkomende dreigingen aan te pakken voordat deze escaleren.
- Kostenefficiëntie op lange termijn: Verkleint de kans op kostbare cyberaanvallen, auditbevindingen en hiaten in de naleving.
Kosten en prijzen
Bij het selecteren van software voor het beheer van cyberbeveiligingsrisico's is het belangrijk om veelvoorkomende prijsmodellen en abonnementen te begrijpen. De kosten variëren op basis van functies, teamgrootte en extra opties. De onderstaande tabel vat typische abonnementen, gemiddelde prijzen en inbegrepen functies samen:
Vergelijkingstabel van abonnementen voor software voor het beheer van cyberbeveiligingsrisico's
| Type abonnement | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisdetectie van bedreigingen, beperkte rapportage en ondersteuning door de gemeenschap. |
| Persoonlijk abonnement | $5-$25/gebruiker /maand | Bedreigingsdetectie, kwetsbaarheidsbeoordeling en basisbeheer van naleving. |
| Zakelijk abonnement | $30-$75/gebruiker /maand | Geavanceerde monitoring, geautomatiseerde rapportage, risicobeheer van derden en aanpasbare dashboards. |
| Ondernemingsabonnement | $80-$150/gebruiker /maand | Volledige functieset, realtime-informatie over bedreigingen, uitgebreide integratiemogelijkheden en toegewijde ondersteuning. |
Veelgestelde vragen over software voor cyberbeveiligingsrisicobeheer
Hier vindt u antwoorden op veelgestelde vragen over software voor cyberbeveiligingsrisicobeheer:
Hoe bepaal ik welke software het beste is voor mijn bedrijf?
Begin met het beoordelen van de behoeften van uw organisatie, waaronder de teamgrootte, de complexiteit van de IT en de vereisten op het gebied van naleving van regelgeving. Richt u op software die uw belangrijkste gebruiksscenario’s ondersteunt, zoals bedreigingsdetectie of nalevingsbeheer. Proefversies en demo’s kunnen helpen om te controleren of de werkprocessen aansluiten voordat u een definitieve keuze maakt.
Kan ik software voor cyberbeveiligingsrisicobeheer integreren met mijn bestaande systemen?
Ja. De meeste software voor cyberbeveiligingsrisicobeheer kan worden geïntegreerd met SIEM’s, cloudplatforms en beveiligingstools voor eindpunten. Controleer de compatibiliteit met uw bestaande ecosysteem om datasilo’s en integratieproblemen te voorkomen.
Hoe vaak moet ik mijn software voor cyberbeveiligingsrisicobeheer bijwerken?
Regelmatige updates zijn essentieel om de beveiliging en functionaliteit te behouden. Volg de update-instructies van de leverancier, waaronder patches voor kwetsbaarheden en verbeteringen van functies. Automatische updates kunnen helpen het operationele risico te beperken.
Wat nu:
Als u momenteel onderzoek doet naar software voor cyberbeveiligingsrisicobeheer, neem dan contact op met een SoftwareSelect-adviseur voor gratis aanbevelingen.
U vult een formulier in en voert een kort gesprek waarin zij dieper ingaan op uw specifieke behoeften. Vervolgens ontvangt u een shortlist van software om te bekijken. Zij ondersteunen u zelfs tijdens het volledige aankoopproces, inclusief prijsonderhandelingen.