Med alle de forskjellige måtene hackere kan angripe bedriftens nettverk og systemer på, lurer du kanskje på hvilke sikkerhetstiltak som er best for å forhindre dette? Ved å kombinere penetrasjonstesting og sårbarhetsvurderinger kan du spare verdifull tid på å løse problemer senere.
For det første må du forstå forskjellen mellom de to, siden begrepene henger sammen, og noen ganger betaler du for penetrasjonstjenester og mottar en rapport på hundre sider med tittelen «penetrasjonstesting», som beskriver svakheter funnet av et sårbarhetsskanningsverktøy.
Mange selskaper gjennomfører penetrasjonstesting som viser seg å være sårbarhetsvurderinger, og derfor er problemet ganske vanlig. I denne artikkelen vil jeg forklare de viktigste forskjellene mellom disse to typene sikkerhetstester: penetrasjonstest (PT) og sårbarhetsskanning (VS).
- Sårbarhetsskanning
- Penetrasjonstesting
- Viktige forskjeller mellom sårbarhetsskanning og penetrasjonstesting
- Hvorfor bør du gjennomføre sårbarhetsskanninger og penetrasjonstester?
Relatert lesning: 4 TRINN FOR Å GJENNOMFØRE EN VELLYKKET NETTVERKSPENETRASJONSTEST
Sårbarhetsskanning
Sårbarheter er som små hindringer du må hoppe over for at bedriftens teknologiinfrastruktur (brannmurer, nettapplikasjoner og så videre) skal være sikker. Disse skanningene kan bidra til å identifisere potensielle problemer med nettverkstrafikken og sikkerheten i nettapplikasjonene, samt avdekke svakheter som kan utnyttes av hackere på jakt etter enkle mål. En typisk vurdering analyserer brannmuren, nettapplikasjonene, serverne og andre enheter som er koblet til bedriftens teknologiinfrastruktur, slik at eventuelle potensielle svakheter eller problemer kan oppdages.
Funn av potensielle sårbarheter tas med i rapporten. Siden resultatene i en sårbarhetsvurderingsrapport ikke ledsages av et forsøk på å utnytte svakhetene, kan noen av dem være falske positiver.
En omfattende sikkerhetsvurdering bør inkludere navn og alvorlighetsgrad (høy/middels/lav) for hver potensielle sårbarhet som blir funnet. Det er viktig å forsikre seg om at du forstår hvilke som er kritiske, før du kaster bort tid på å løse andre mindre presserende problemer, fordi forvirring bare vil føre til flere problemer videre!
En god måte å organisere sikkerhetsfunnene på er etter alvorlighetsgrad. De mest alvorlige sårbarhetene rapporteres som «høy» i henhold til hvor farlige de er, tett fulgt av problemer på middels nivå, merket enten «middels» eller lavere – dette gjør det enklere å vite hva som må løses først når du analyserer rapporten.
Have an account? Log In
Penetrasjonstesting
Penetrasjonstestere er jegere som bruker ferdighetene sine til å finne sårbarheter for å sikre informasjon. Målet med en penetrasjonstest er å oppdage sårbarheter, forsøke å utnytte dem og få tilgang til systemet. Penetrasjonstester brukes til å bekrefte at oppdagede sårbarheter er reelle, og kan inkludere teoretiske funn av sårbarheter som ikke kan utnyttes, i henhold til PCI DSS.
Penetrasjonstestere gjør dette ved å prøve ut mulige angrep på systemer, noe som kan brukes til bevisst hacking eller bare generell forskning. Hvis de lykkes med å trenge inn i et system ved hjelp av en utnyttelse som presenteres som legitim, vil dette vises i penetrasjonstestrapporten sammen med andre testresultater, for eksempel oppdagede utnyttelser og sårbarheter.
Penetrasjonstestprosessen er en viktig del av vurderingen av sannsynligheten for at et cyberangrep kan utnyttes i den virkelige verden. Testeren bruker kunnskapen og ferdighetene sine til å gjenskape det de tror ville skjedd hvis noen forsøkte å logge seg inn på nettverket ditt med ondsinnede hensikter. Dermed kan de se hvor enkelt eller vanskelig dette faktisk kan være med ulike kombinasjoner av programvare og maskinvare.
Viktige forskjeller mellom sårbarhetsskanning og penetrasjonstesting
Penetrasjonstesting kontra sårbarhetsskanning – hvordan er de egentlig forskjellige?
Omfang
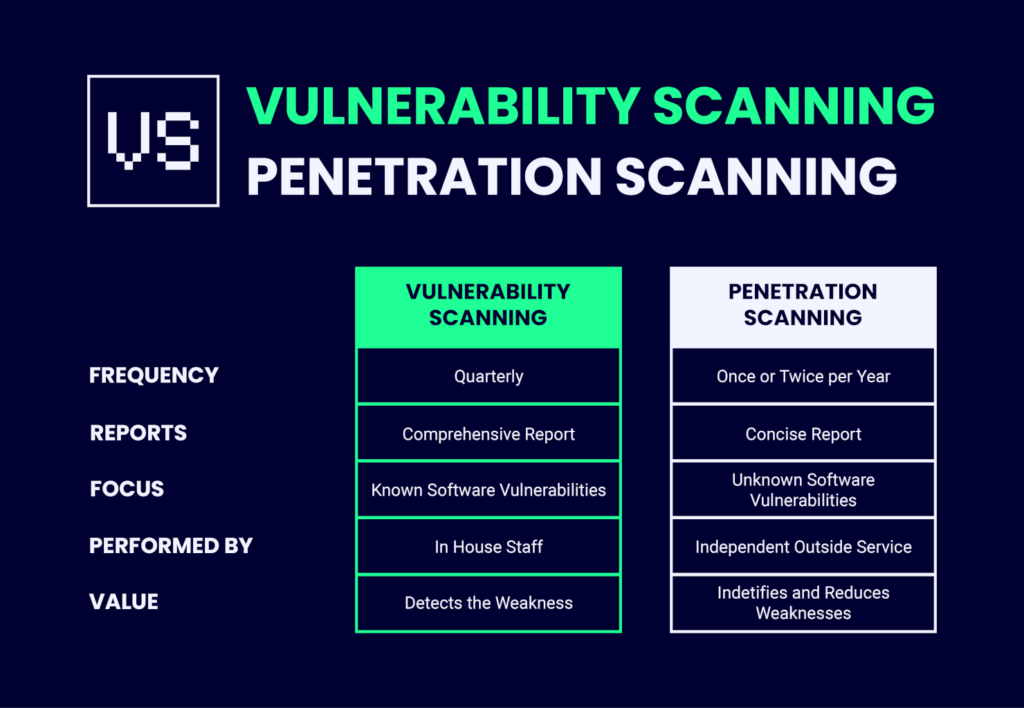
Omfanget av sårbarhetsdekningen er det som skiller sårbarhetsvurderinger fra penetrasjonstesting. Mens en typisk penetrasjonstest bare undersøker ett aspekt i dybden for å finne sårbarheter, dekker en vurdering vanligvis mange områder, for eksempel identifisering av potensielle trusler eller risikofaktorer som kan føre til systemsvikt hvis de ikke håndteres på riktig måte – dette innebærer å forstå hvordan nettverket fungerer, slik at du vet hvor eventuelle endringer i tillegg til standardiserte sikkerhetsrutiner kan gjøres.
Penetrasjonstesting er det perfekte valget for kunder som vil forsikre seg om at nettverkssikkerhetsrisikoene deres ikke har blitt utnyttet, men som ikke har tid eller penger til å gjennomføre grundige tester. Disse ekspertene benytter en «nedenfra og opp»-tilnærming og tester om det finnes sårbarheter i henhold til hvor dypt de går – fra overflatenivå og helt ned til kjerneserverne. Det er en tilnærming der dybde er viktigere enn bredde, fordi det vil ta lengre tid å utbedre problemene på lang sikt dersom det finnes for mange sikkerhetshull.
Automatiseringsnivå
Automatisering er en flott måte å sørge for at organisasjonens sikkerhet holdes oppdatert på. Sårbarhetsvurderinger blir ofte automatisert, noe som betyr at de kan gjennomføres mer effektivt og med større dekning av sårbarheter enn om mennesker skulle utført dem én om gangen.
Penetrasjonstesting kombinerer derimot både automatiserte prosedyrer og prosedyrer som krever menneskelig inngripen, for å undersøke problemer nærmere – denne typen testing ville ikke fungert med robotenes manglende fleksibilitet!
Vanskelighetsgrad
Den tredje forskjellen er hvor vanskelig det er å gjennomføre hver test, og hvilket ferdighetsnivå som kreves av testeren. Automatisert testing, som brukes i stor utstrekning i sikkerhetsvurderinger av sårbarheter, krever lite kompetanse og kan utføres av ansatte i sikkerhetsteamet. Sikkerhetspersonalet i selskapet kan imidlertid oppdage enkelte sårbarheter som de ikke kan utbedre, og utelate dem fra rapporten. Derfor kan en sårbarhetsvurdering utført av en ekstern leverandør være mer nyttig for å eliminere sikkerhetssvakheter. I tillegg vil du bli kjent med sikkerhetsstrategien som benyttes av den eksterne leverandøren.
Penetrasjonstesting krever derimot et langt høyere kunnskapsnivå (på grunn av prosessens manuelle natur) og delegeres vanligvis til et selskap som tilbyr penetrasjonstestingstjenester.
More Articles
- 10 beste verktøy for penetrasjonstesting gjennomgått i 2026
- Perfekt beskyttelse: De 10 beste programvarene for nettsikkerhet i 2026
- 10 beste verktøy for ende-til-ende-testing gjennomgått i 2026
- De 10 beste verktøyene for testing på tvers av nettlesere – anmeldt i 2026
- 17 beste bøker om penetrasjonstesting å lese i 2026
Hvorfor bør du gjennomføre sårbarhetsskanninger og penetrasjonstester?
Hver dag oppdages og rapporteres nye sårbarheter. Selv om samsvarsregler eller grunnleggende sikkerhetspolicyer kan kreve minst månedlig oppdatering, anbefales det å kontrollere sårbarheter oftere. Ved å fremstille sikkerhetsprofilen nøyaktig kan virksomheter oppnå betydelige fordeler.
Avhengig av hvor alvorlige sårbarhetene er, kan enkelte utnyttelser begynne å spre seg ganske raskt. Zero-day-utnyttelser oppstår oftere enn vi skulle ønske. Du utsetter deg for mulige farer hvis du ikke gjennomfører sårbarhetsskanninger regelmessig og følger opp med utbedringer.
Etter at du har fastsatt en skanningsfrekvens og løst problemer etter hvert som de oppstår, vil du ha et solid utgangspunkt for sikkerhets- og samsvarskravene dine.
Basert på funnene fra sårbarhetsskanninger er det lurt å gjennomføre penetrasjonstesting etter noen skanningssykluser. Fordelene med penetrasjonstester for en organisasjon skyldes at sårbarhetsskannere har begrenset kapasitet til å finne bestemte sårbarheter på hver enkelt ressurs. Den faktiske faren ved å utnytte sårbarheter blir kanskje ikke fullt ut avdekket før en penetrasjonstest forsøker å utnytte dem i en bestemt kontekst.
I stedet for å fokusere på én enkelt sårbarhet kan penetrasjonstesteren kombinere eller kjede sammen mange svakheter for å oppnå mer betydelige endringer. Når noe som kanskje ikke vurderes som alvorlig under en sårbarhetskontroll, kjedes sammen med en liste over sårbarheter i passende situasjoner, kan det bli hjørnesteinen i et mer utspekulert angrep.
Det nåværende trusselbildet er så alvorlig at virksomheter ikke har råd til å overse verdien av å kombinere disse to komplementære strategiene.
Konklusjon
Sårbarhetsvurdering og penetrasjonstesting kan være vanskelig å forstå for personer som aldri har gjort det før, men nå kjenner du forskjellen! Selv om begge deler er viktig, er det tydelig at organisasjoner bør fokusere på å ha et helhetlig spekter av cybersikkerhetstiltak på plass, i stedet for å fokusere bare på informasjonssikkerhet.
Har du spørsmål om noen av testtypene som er omtalt her i dag – gi oss beskjed nedenfor! Hvis dette innlegget var nyttig, kan du abonnere på nyhetsbrevet til The QA Lead for flere definisjoner, veiledninger og bransjetips.
Liste over relaterte verktøy:
- PROGRAMVARE FOR SÅRBARHETSSKANNING SOM QA-ANSVARLIGE BRUKER
- PROGRAMVARE FOR YTELSESTESTING FOR QA-TEAMER
- VERKTØY FOR PENETRASJONSTESTING AV WEBAPPLIKASJONER
- VERKTØY FOR PENETRASJONSTESTING FOR QA
Også verdt å sjekke ut: