

Bøker om penetrasjonstesting er ressursene du bør bruke for å bygge praktiske sikkerhetsferdigheter, og de dekker alt fra praktisk utvikling av utnyttelser til å mestre kraftige verktøy som Metasploit.
Enten du er helt ny innen informasjonssikkerhet eller ønsker å skjerpe kunnskapen din, finner du bøker her som bryter ned krevende emner som klientangrep, autentisering og sårbarheter i webservere til forståelige og handlingsrettede trinn. Jeg har lest disse selv og valgt ut de beste alternativene, slik at du kan komme rett i gang med læring som faktisk fester seg.
De 17 beste bøkene om penetrasjonstesting
Jeg har håndplukket de 17 beste bøkene om penetrasjonstesting som direkte tar for seg utfordringene dine.
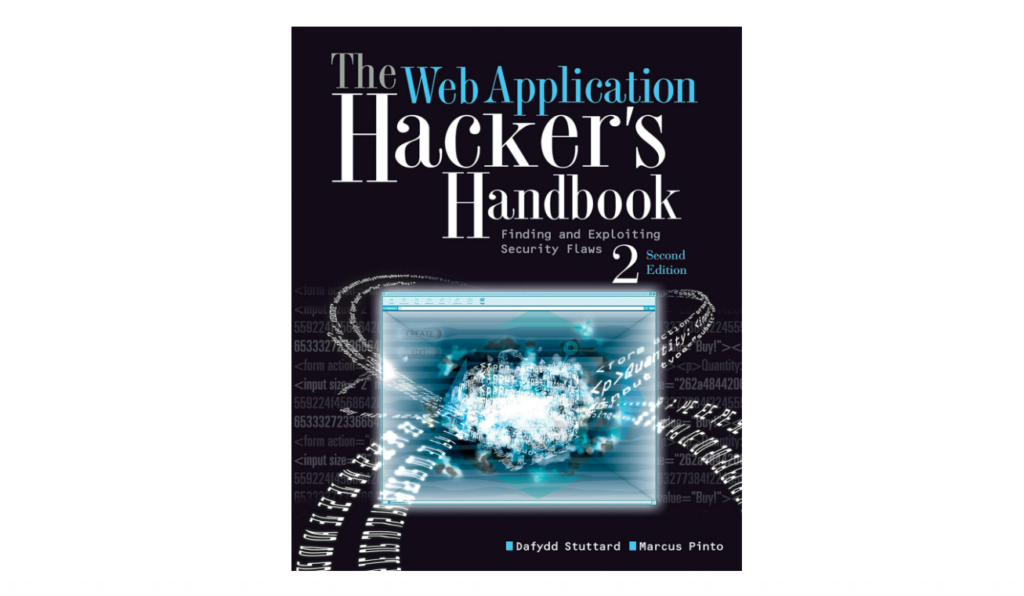
- Håndboken for hackere av webapplikasjoner: Finne og utnytte sikkerhetsfeil av Dafydd Stuttard og Marcus Pinto
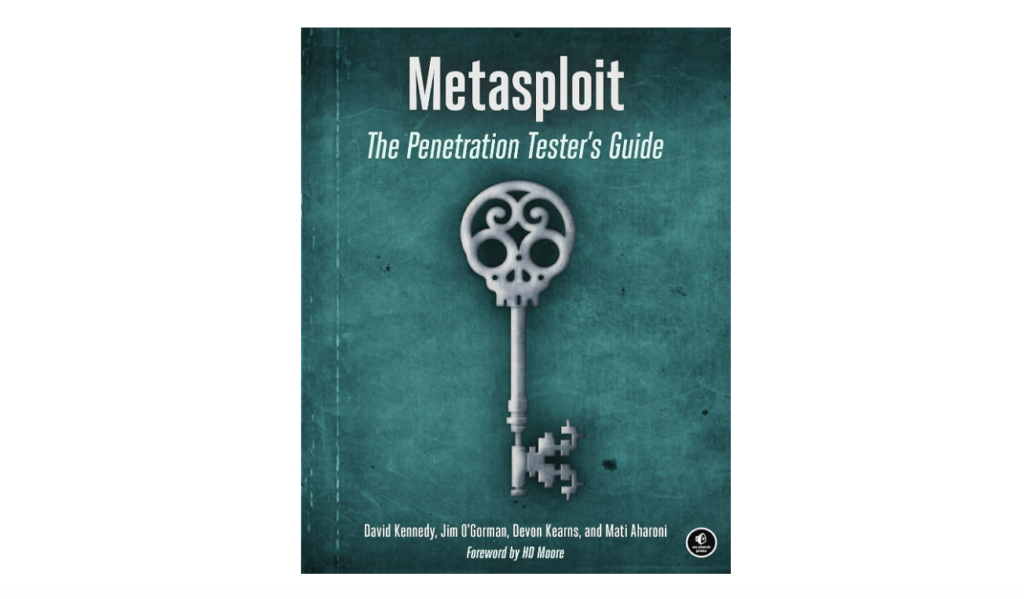
- Metasploit: Veiledning for penetrasjonstestere av David Kennedy, Jim O'Gorman, Devon Kearns og Mati Aharoni
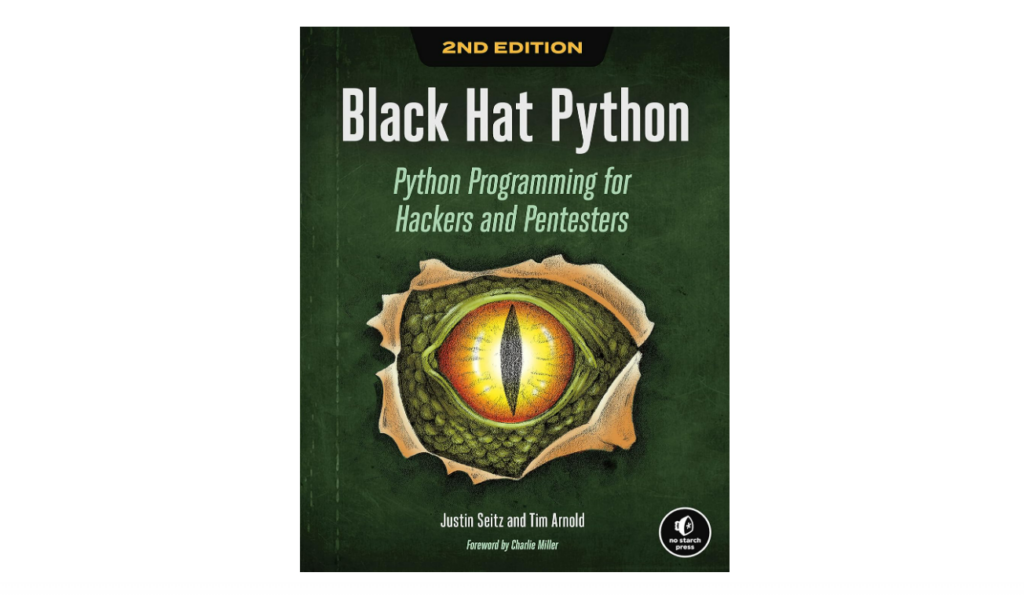
- Svarthat Python: Python-programmering for hackere og penetrasjonstestere av Justin Seitz og Tim Arnold
- Penetrasjonstesting: En praktisk introduksjon til hacking av Georgia Weidman
- Hacking: Kunsten å utnytte sårbarheter av Jon Erickson
- RTFM: Felthåndbok for røde team v2 av Ben Clark og Nick Downer
- Håndboken for shellkodere: Oppdage og utnytte sikkerhetshull av Chris Anley, John Heasman, Felix Lindner og Gerardo Richarte
- Det grunnleggende om hacking og penetrasjonstesting: Etisk hacking og penetrasjonstesting gjort enkelt av Patrick Engebretson
- Avansert penetrasjonstesting: Hacking av verdens sikreste nettverk av Wil Allsopp
- Hackerens håndbok 3: Praktisk veiledning i penetrasjonstesting av Peter Kim
- Håndboken for hackere av mobilapplikasjoner av Dominic Chell, Tyrone Erasmus, Shaun Colley og Ollie Whitehouse
- Gråhatt-hacking: Håndboken for etiske hackere av Allen Harper, Ryan Linn, Stephen Sims, Michael Baucom, Huascar Tejeda, Daniel Fernandez og Moses Frost
- Nmap-nettverksskanning: Den offisielle veiledningen fra Nmap-prosjektet til nettverksoppdagelse og sikkerhetsskanning av Gordon Fyodor Lyon
- Kali Linux 2018: Sikring gjennom penetrasjonstesting: Frigjør hele potensialet i Kali Linux av Shiva V. N Parasram, Alex Samm, Damian Boodoo, Gerard Johansen, Lee Allen, Tedi Heriyanto og Shakeel Ali
- Linux-grunnlag for hackere: Kom i gang med nettverk, skripting og sikkerhet i Kali av OccupyTheWeb
- Planen for penetrasjonstesteren: Start en karriere som etisk hacker av Phillip L. Wylie og Kim Crawley
- Praktisk IoT-hacking: Den definitive veiledningen til angrep på tingenes internett av Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou og Beau Woods
Oversikt over de 17 beste bøkene om penetrasjonstesting
Her er en kort oppsummering av hver bok, hva du lærer, og hvorfor du bør lese den, i tillegg til et sitat jeg liker fra boken. Jeg har lagt til forfatterens LinkedIn-profil og andre steder der du kan komme i kontakt med dem på nettet.
1. Håndboken for hackere av webapplikasjoner: Finne og utnytte sikkerhetsfeil av Dafydd Stuttard og Marcus Pinto
Sammendrag:
Denne omfattende veiledningen går i dybden på nettsikkerhet for applikasjoner. Med utgangspunkt i sin omfattende erfaring tilbyr Stuttard og Pinto praktiske teknikker og metoder for å identifisere og utnytte sårbarheter i nettapplikasjoner.
Dette vil du lære:
Behersk kunsten å oppdage sårbarheter i nettapplikasjoner, lær innovative teknikker for å omgå sikkerhetskontroller, og utrust deg med uunnværlige verktøy og taktikker som brukes av ledende penetrasjonstestere.
Hvorfor du bør lese den:
Dette er obligatorisk lesning for alle som ønsker å forstå detaljene innen sikkerhet for nettapplikasjoner, og boken er full av eksempler fra virkeligheten og etablerte metoder.
Sitat fra boken:
"Nettapplikasjoner er inngangsdøren til de fleste organisasjoner og utsetter dem for angrep som kan avsløre personopplysninger, gjennomføre falske transaksjoner eller kompromittere vanlige brukere."
Om forfatteren:
Dafydd Stuttard er en anerkjent cybersikkerhetsekspert med betydelige bidrag til bransjen. Ta kontakt med ham på Twitter, eller les mer på hans personlige nettsted. Medforfatter Marcus Pinto er også høyt ansett innen cybersikkerhet. Hold deg oppdatert på Marcus på LinkedIn.
2. Metasploit: Veiledning for penetrasjonstestere av David Kennedy, Jim O'Gorman, Devon Kearns og Mati Aharoni
Sammendrag:
Metasploit skiller seg ut som det fremste verktøyet med åpen kildekode for penetrasjonstesting. Denne veiledningen gir en inngående innføring i hvordan du kan utnytte funksjonene, slik at leserne kan utvikle, tilpasse og kjøre avanserte utnyttelser.
Dette vil du lære:
Gå i dybden på oppbygging, utvidelse og integrering av programtillegg i Metasploit, behersk avanserte penetrasjonstester, og lær teknikker for å unngå oppdagelse.
Hvorfor du bør lese den:
Denne boken er en gullgruve for Metasploit-entusiaster og tar deg videre enn standardbruk, noe som gjør den til en uunnværlig ressurs for både nybegynnere og erfarne brukere.
Sitat fra boken:
"Enhver penetrasjonstest bør fortelle en historie. Målet med denne historien er å gi en organisasjon innsikt i de virkelige truslene den står overfor."
Om forfatteren:
David Kennedy har hatt stor innvirkning på cybersikkerhetsområdet gjennom sin ekspertise. Ta kontakt med David på LinkedIn, følg hans nyeste tanker på Twitter, eller les mer om hans bidrag på hans personlige nettsted. Medforfatterne Jim O'Gorman, Devon Kearns og Mati Aharoni bidrar hver med unik innsikt og ekspertise. Ta kontakt med dem på deres respektive plattformer.
Have an account? Log In
3. Black Hat Python: Python-programmering for hackere og penetrasjonstestere av Justin Seitz og Tim Arnold
Sammendrag:
Gå inn i den spennende verdenen av ondsinnet hacking med Python. Seitz og Arnold viser hvordan Python er det ideelle verktøyet for hackingoppgaver som spenner fra rekognosering av nettverk til utforming av ondsinnede nyttelaster.
Dette vil du lære:
Lær å utvikle snikende trojanere og snifferprogrammer ved hjelp av Python, manipulere nettverkstrafikk for skreddersydde utnyttelser og utforme nyttelaster for omfattende fjernstyring.
Hvorfor du bør lese den:
Denne boken er en unik blanding av Python-programmering og hacking, og gir leserne praktiske skript og en dyp forståelse av hvordan en hacker tenker.
Sitat fra boken:
«I en stadig mer kompleks verden er det å forenkle verktøyene våre ikke bare god praksis; det er en overlevelsesferdighet.»
Om forfatteren:
Justin Seitz er en anerkjent skikkelse i skjæringspunktet mellom hacking og Python. Ta kontakt med Justin på LinkedIn, og følg innsikten hans på Twitter. Medforfatter Tim Arnold tilfører et imponerende sett med ferdigheter og kunnskap. Les mer om arbeidene hans på Amazon.
4. Penetrasjonstesting: En praktisk innføring i hacking av Georgia Weidman
Sammendrag:
Georgia Weidmans arbeid er en grunnleggende veiledning for dem som begir seg inn i verdenen av penetrasjonstesting. Boken byr på praktiske øvelser og eksempler fra virkeligheten, og introduserer verktøy og teknikker som er avgjørende for vellykket hacking.
Dette vil du lære:
Behersk kunsten å sette opp et laboratorium og de grunnleggende verktøyene, forstå detaljene ved utnyttelse av Android- og iOS-enheter, og bli kjent med nettverksangrep.
Hvorfor du bør lese den:
Denne boken fungerer som en helhetlig innføring i penetrasjonstesting. Den gjør komplekse emner forståelige for nybegynnere, samtidig som den er verdifull for erfarne fagfolk.
Sitat fra boken:
«Hacking er ingen mystisk vitenskap som bare noen få kjenner til. Med tålmodighet, utholdenhet og denne boken kan hvem som helst lære å hacke.»
Om forfatteren:
Georgia Weidman er en erfaren penetrasjonstester og sikkerhetsforsker. Ta kontakt med henne på LinkedIn, og få oppdateringer på Twitter.
5. Hacking: Utnyttelseskunsten av Jon Erickson
Sammendrag:
Jon Erickson presenterer en omfattende utforskning av hacking, og tar leserne forbi ren teori for å gå inn i de praktiske aspektene ved hacking med ekte kode, utnyttelser og detaljerte diskusjoner.
Dette vil du lære:
Oppdag programmeringens verden fra en hackers perspektiv, fordyp deg i nettverkskommunikasjon og utnyttelser, og forstå arkitekturen til ulike systemer og sårbarhetene deres.
Hvorfor du bør lese den:
Denne boken handler ikke bare om å lære programmering; den handler om å forstå kjernen i hacking og kunsten å tenke som en hacker.
Sitat fra boken:
«For å følge veien, se til mesteren, følg mesteren, gå sammen med mesteren, se gjennom mesteren, bli mesteren.»
Om forfatteren:
Jon Erickson er ekspert på datasikkerhet, utnyttelse og programmering på lavt nivå. Selv om Jon har en lavere profil på nettet, taler arbeidet hans i «Hacking» tydelig om ekspertisen hans.
6. RTFM: Felthåndbok for rødt team v2 av Ben Clark og Nick Downer
Sammendrag:
"RTFM" er oppslagsverket red teamere tyr til. Det er en samling av viktige kommandoer, skript og taktikker som både erfarne fagfolk og nybegynnere finner uvurderlige under operasjoner.
Dette lærer du:
Finn raskt viktige kommandoer for Windows-, Linux- og nettverksoppgaver, forstå det grunnleggende innen skripting og bli kjent med vanlige verktøy som brukes i penetrasjonstesting og red teaming.
Hvorfor du bør lese den:
I pressede situasjoner der hvert sekund teller, kan det å ha en kortfattet og velorganisert håndbok være avgjørende.
Sitat fra boken:
"Kunnskap er grunnlaget for effektiv offensiv sikkerhet."
Om forfatteren:
Ben Clark og Nick Downer er kjent for sin ekspertise innen red teaming og penetrasjonstesting. Selv om de har en relativt lav profil på nettet, har deres samlede kunnskap i "RTFM" blitt hyllet av cybersikkerhetsmiljøet.
7. Shellcoder-håndboken: Oppdagelse og utnyttelse av sikkerhetshull av Chris Anley, John Heasman, Felix Lindner og Gerardo Richarte
Sammendrag:
Denne boken gir en grundig innføring i arbeidet med å avdekke sikkerhetssårbarheter. Forfatterne utforsker avanserte hackingteknikker og viser hvordan angripere utnytter sikkerhetssvakheter.
Dette lærer du:
Behersk teknikker for å oppdage sårbarheter i ulike operativsystemer, skriv shellcode for forskjellige utnyttelser og forstå avanserte metoder for å omgå moderne sikkerhetsforsvar.
Hvorfor du bør lese den:
Hvis du ønsker å ligge i forkant av motstandere og forstå sikkerhetssårbarheters finurligheter, er denne boken et must, siden den kombinerer teori med eksempler fra virkeligheten.
Sitat fra boken:
"Å forstå sårbarhetene i kode og hvordan angripere utnytter dem, er avgjørende for å bygge et sterkt forsvar."
Om forfatteren:
Chris Anley og medforfatterne John Heasman, Felix Lindner og Gerardo Richarte er fremtredende skikkelser innen cybersikkerhet. Selv om de har en relativt privat digital tilstedeværelse, kommer ekspertisen deres tydelig frem i det felles arbeidet.
8. Grunnleggende hacking og penetrasjonstesting: Etisk hacking og penetrasjonstesting gjort enkelt av Patrick Engebretson
Sammendrag:
Engebretson gir en trinnvis innføring i etisk hacking. Boken presenterer de grunnleggende konseptene innen penetrasjonstesting, noe som gjør den ideell for nybegynnere.
Dette lærer du:
Forstå fasene i en penetrasjonstest, fra rekognosering til utnyttelse, bli kjent med verktøy som Metasploit og Wireshark, og begynn på reisen din innen etisk hacking.
Hvorfor du bør lese den:
Denne boken er laget for dem som er nye innen penetrasjonstesting, og tilbyr en tydelig og lettfattelig fremgangsmåte som gjør nybegynnere til kompetente etiske hackere.
Sitat fra boken:
"Den mest effektive måten å beskytte et system på er å forstå verktøyene hackere bruker, og vite hvordan man omgår dem."
Om forfatteren:
Patrick Engebretson er underviser og forfatter med et sterkt engasjement for cybersikkerhet. Ta kontakt med Patrick på plattformer som Twitter for å lære mer om hans bidrag til bransjen.
9. Avansert penetrasjonstesting: Hacking av verdens sikreste nettverk av Wil Allsopp
Sammendrag:
Allsopp går i dybden på avansert penetrasjonstesting og presenterer scenarier og teknikker som utfordrer selv de sikreste nettverkene og systemene.
Dette lærer du:
Utvikle avanserte ferdigheter innen sosial manipulering, lær å unngå moderne deteksjonsteknikker, og utnytt kraftige sårbarheter i nettverk og systemer for å få kontroll.
Hvorfor du bør lese den:
Denne boken er utviklet for fagfolk som ønsker å heve ferdighetene sine innen penetrasjonstesting, og gir et innblikk i tankesettet og taktikkene til elitehackere.
Sitat fra boken:
"For å virkelig forstå systemsikkerhet må man sette seg inn i angriperens tankesett og utnytte systemer og nettverk på de mest kreative måtene."
Om forfatteren:
Wil Allsopp er en anerkjent ekspert innen avansert trusselhåndtering og cybersikkerhet. Les mer om arbeidene hans i hans Amazon-portefølje
10. Hackerens håndbok 3: Praktisk guide til penetrasjonstesting av Peter Kim
Sammendrag:
Peter Kims tredje bok i serien «Hackerens håndbok» fortsetter å levere førsteklasses strategier innen penetrasjonstesting. Det er en omfattende guide fylt med praktiske metoder som bryter ned kompleksiteten i angrep fra den virkelige verden.
Dette lærer du:
Teknikker for avansert penetrasjonstesting, effektive verktøy for ulike stadier av et angrep og strategier for å omgå selv de mest robuste sikkerhetsforsvarene.
Hvorfor du bør lese den:
Med innsikt fra frontlinjen sørger denne håndboken for at leserne holder seg i forkant innen etisk hacking, ved å kombinere praktiske øvelser med teori.
Sitat fra boken:
"Hvis du ikke angriper nettverket ditt, vil noen andre gjøre det."
Om forfatteren:
Peter Kim er anerkjent for sine betydelige bidrag til cybersikkerhetsfeltet. Finn ut mer om arbeidene hans i hans Amazon-portefølje.
11. Håndboken for hackere av mobilapplikasjoner av Dominic Chell, Tyrone Erasmus, Shaun Colley og Ollie Whitehouse
Sammendrag:
I en tid der mobilen dominerer, tilbyr denne håndboken en grundig studie av sårbarheter i mobile miljøer. Forfatterne analyserer svakheter i mobilapplikasjoner og presenterer verktøy og teknikker for beskyttelse.
Dette lærer du:
Grundige metoder for hacking av både iOS- og Android-apper, tilnærminger til omvendt utvikling og strategier for sikring av mobilapplikasjoner.
Hvorfor du bør lese den: Etter hvert som mobilen blir stadig mer sentral i våre digitale liv, blir det avgjørende å forstå sikkerhetssårbarhetene. Denne boken gir deg denne grunnleggende kunnskapen.
Sitat fra boken:
"Mobil sikkerhet handler ikke bare om enheten, men om å sikre hele reisen."
Om forfatteren:
Dominic Chell, Tyrone Erasmus, Shaun Colley og Ollie Whitehouse er ledende eksperter innen mobil sikkerhet. Ta kontakt med Dominic på LinkedIn, Tyrone på LinkedIn, Shaun på LinkedIn og Ollie på LinkedIn.
12. Hacking med grå hatt: Den etiske hackerens håndbok av Allen Harper, Ryan Linn, Stephen Sims, Michael Baucom, Huascar Tejeda, Daniel Fernandez og Moses Frost
Sammendrag:
«Hacking med grå hatt» befinner seg i skjæringspunktet mellom etisk hacking og angrep fra den virkelige verden, og avdekker avanserte teknikker og verktøy som brukes av hackere, presentert fra et etisk perspektiv.
Dette lærer du:
Avanserte teknikker for penetrasjonstesting, strategier for skadevareanalyse og innsikt i de nyeste sårbarhetene og hvordan de kan bekjempes.
Hvorfor du bør lese den:
Denne håndboken er laget for dem som ønsker å fordype seg i etisk hacking, og gir kunnskapen som trengs for å forsvare seg mot sofistikerte motstandere.
Sitat fra boken:
«Det beste forsvaret er å forstå angrepet.»
Om forfatterne:
Teamet bestående av Allen Harper, Ryan Linn, Stephen Sims, Michael Baucom, Huascar Tejeda, Daniel Fernandez og Moses Frost bringer med seg et rikt spekter av ekspertise innen etisk hacking og cybersikkerhet. Deres samlede kunnskap i boken etablerer dem som autoriteter på området.
13. Nettverksskanning med Nmap: Den offisielle Nmap-prosjektveiledningen for nettverksoppdagelse og sikkerhetsskanning av Gordon Fyodor Lyon
Sammendrag:
Lyons veiledning er den offisielle håndboken for Nmap, et kraftig verktøy for nettverksskanning. Den gir en grundig gjennomgang av Nmaps funksjoner, fra grunnleggende skanningsteknikker til avansert bruk.
Dette lærer du:
Detaljene ved nettverksoppdagelse, kunsten å utforme avanserte Nmap-kommandoer og metoder for å optimalisere sikkerhetsskanning.
Hvorfor du bør lese den:
Nmap er et uunnværlig verktøy for alle cybersikkerhetseksperter, og denne boken tilbyr en autoritativ veiledning direkte fra skaperen av Nmap.
Sitat fra boken:
«Med de riktige verktøyene og litt tålmodighet kan vi finne nesten hva som helst.»
Om forfatteren:
Gordon Fyodor Lyon, kjent på nettet som Fyodor, er hjernen bak Nmap. Ta kontakt med ham på LinkedIn og Twitter.
14. Kali Linux 2018: Sikring gjennom penetrasjonstesting: Utnytt Kali Linux' fulle potensial av Shiva V. N Parasram, Alex Samm, Damian Boodoo, Gerard Johansen, Lee Allen, Tedi Heriyanto og Shakeel Ali
Sammendrag:
Denne omfattende veiledningen gir en grundig innføring i Kali Linux, en av de mest kraftfulle plattformene for penetrasjonstesting. Forfatterne dekker de mange verktøyene og funksjonene, slik at leserne kan utnytte plattformens fulle potensial.
Dette lærer du:
Teknikker for nettverksskanning, oppdagelse av sårbarheter, utnyttelse av trådløse nettverk og en rekke angrep ved hjelp av Kali Linux-verktøy.
Hvorfor du bør lese den:
For dem som ønsker å beherske Kali Linux og det omfattende verktøysettet, er denne boken en uvurderlig ressurs som beskriver både grunnleggende og avanserte funksjoner.
Sitat fra boken:
«Innen penetrasjonstesting er kunnskap makt, og Kali Linux er nøkkelen.»
Om forfatterne:
Forfattergruppen – Shiva V. N Parasram, Alex Samm, Damian Boodoo, Gerard Johansen, Lee Allen, Tedi Heriyanto og Shakeel Ali – samler et bredt spekter av ekspertise innen cybersikkerhet og penetrasjonstesting.
15. Linux-grunnleggende for hackere: Kom i gang med nettverk, skripting og sikkerhet i Kali av OccupyTheWeb
Sammendrag:
Denne boken er tilpasset nybegynnere og avmystifiserer Linux ved å gi en grunnleggende forståelse med Kali Linux-distribusjonen. Den tilbyr en perfekt kombinasjon av Linux-grunnleggende og hackingteknikker.
Dette vil du lære:
Grunnleggende om Linux-operativsystemet, det grunnleggende innen nettverk og skripting, samt en innføring i sikkerhetskonsepter ved bruk av Kali.
Hvorfor du bør lese den:
For nykommere i hackingverdenen gir denne boken en lettfattelig innføring som kombinerer Linux-grunnleggende med viktige hackingkonsepter.
Sitat fra boken:
«Ta Linux til deg, og la det forsterke hackingferdighetene dine.»
Om forfatteren:
OccupyTheWeb er kjent for å gjøre cybersikkerhet og hacking tilgjengelig for nybegynnere. Selv om det finnes få konkrete detaljer, er ekspertisen hans tydelig gjennom bidragene hans til hackingmiljøet.
More Articles
16. Penetrasjonstesterens plan: Slik starter du en karriere som etisk hacker av Phillip L. Wylie og Kim Crawley
Sammendrag:
Denne planen fungerer som en grunnleggende veiledning for dem som begir seg inn i den etiske hackingens verden. Wylie og Crawley gir innsikt, råd og praktiske trinn for å komme i gang med en karriere innen penetrasjonstesting.
Dette vil du lære:
Det viktigste innen penetrasjonstesting, trinnene for å gå over til en karriere innen etisk hacking, samt en grundig gjennomgang av verktøyene, teknikkene og tankesettene til profesjonelle penetrasjonstestere.
Hvorfor du bør lese den:
Hvis du står ved et veiskille og vurderer en karriere innen etisk hacking, tilbyr denne boken veiledningen, ekspertisen og inspirasjonen du trenger for å ta steget.
Sitat fra boken:
«I cybersikkerhetens verden er etiske hackere frontlinjekrigere som forsvarer og styrker digitale riker.»
Om forfatterne:
Phillip L. Wylie er en anerkjent skikkelse innen penetrasjonstesting og cybersikkerhet. Ta kontakt med ham på LinkedIn og Twitter. Kim Crawley er en anerkjent cybersikkerhetsforfatter og -forsker. Ta kontakt med henne på Twitter og les mer om arbeidet hennes.
17. Praktisk IoT-hacking: Den definitive veiledningen til angrep på tingenes internett av Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou og Beau Woods
Sammendrag:
Ettersom tingenes internett (IoT) gjennomsyrer alle deler av det moderne livet, går denne veiledningen i dybden på sårbarhetene og sikkerhetsutfordringene som IoT-enheter innebærer. Forfatterne utforsker grundig teknikker for å utnytte og beskytte IoT-systemer.
Dette vil du lære:
Metoder for å vurdere sikkerheten til IoT-enheter, taktikker for å utnytte vanlige IoT-sårbarheter og strategier for å forsvare og sikre IoT-økosystemer.
Hvorfor du bør lese den:
Med den økende utbredelsen av IoT-enheter er det avgjørende å forstå sikkerhetslandskapet deres. Denne boken gir en grundig og praktisk tilnærming til både hacking av og forsvar mot IoT.
Sitat fra boken:
"Tingenes internett er fremtiden, men med innovasjon følger ansvar; ansvaret for å sikre det."
Om forfatterne:
Fotios Chantzis, Ioannis Stais, Paulino Calderon, Evangelos Deirmentzoglou og Beau Woods utgjør et samlet kraftsenter av kunnskap innen IoT-sikkerhet. Deres mangfoldige erfaringer og innsikter gjør dem til de fremste autoritetene på området.
Hvilke bøker om penetrasjonstesting anbefaler du?
Selv om jeg har forsøkt å lage en omfattende liste over viktige bøker om penetrasjonstesting, er cybersikkerhetslandskapet stort og i stadig utvikling. Hvis det finnes bøker om penetrasjonstesting som du mener burde ha vært med på denne listen, ber jeg deg dele anbefalingene dine. Innsikten din vil være uvurderlig for å sikre at andre lesere får tilgang til de beste ressursene på området.



