


Vi hører om datainnbrudd hver dag, eller det virker i hvert fall slik. Men hvor mange vet egentlig hva begrepet betyr? Her er en enkel definisjon du kan bruke, med tillatelse fra Israel Mazin, medgründer, administrerende direktør og styreleder i Memcyco: «Et datainnbrudd er uautorisert tilgang til og uthenting av sensitiv, konfidensiell eller beskyttet informasjon.»
Det er en grunn til at alle ser ut til å snakke om datainnbrudd: De har økt jevnt, og 2023 førte med seg en merkbar økning. Sikkerhetseksperter og andre IT-fagfolk bruker et bredt utvalg av programvare og verktøy for cybersikkerhet til alt fra vurderinger av sikkerhetsrisiko til skadebegrensning dersom en hendelse skulle oppstå.
I denne artikkelen forklarer jeg hvordan og hvorfor datainnbrudd skjer, og hva teknologidirektører og andre teknologiledere kan gjøre med dem. La oss komme i gang.
Hva er et datainnbrudd?
Her er et par flere enkle definisjoner av datainnbrudd:
- «Et datainnbrudd oppstår når konfidensielle, beskyttede eller sensitive data åpnes, gjøres kjent eller tas uten tillatelse», sier Will Teevan, administrerende direktør i Recast Software
- «Et datainnbrudd er uautorisert tilgang til og tyveri, endring, overføring eller salg av private eller sensitive data som følge av en sikkerhetshendelse», sier Andrew Kraut, senioringeniør innen forskning hos Permiso.
Disse definisjonene peker på et mønster: Et datainnbrudd innebærer uautorisert tilgang til sensitiv informasjon og påfølgende tyveri eller annen uautorisert bruk av denne informasjonen.
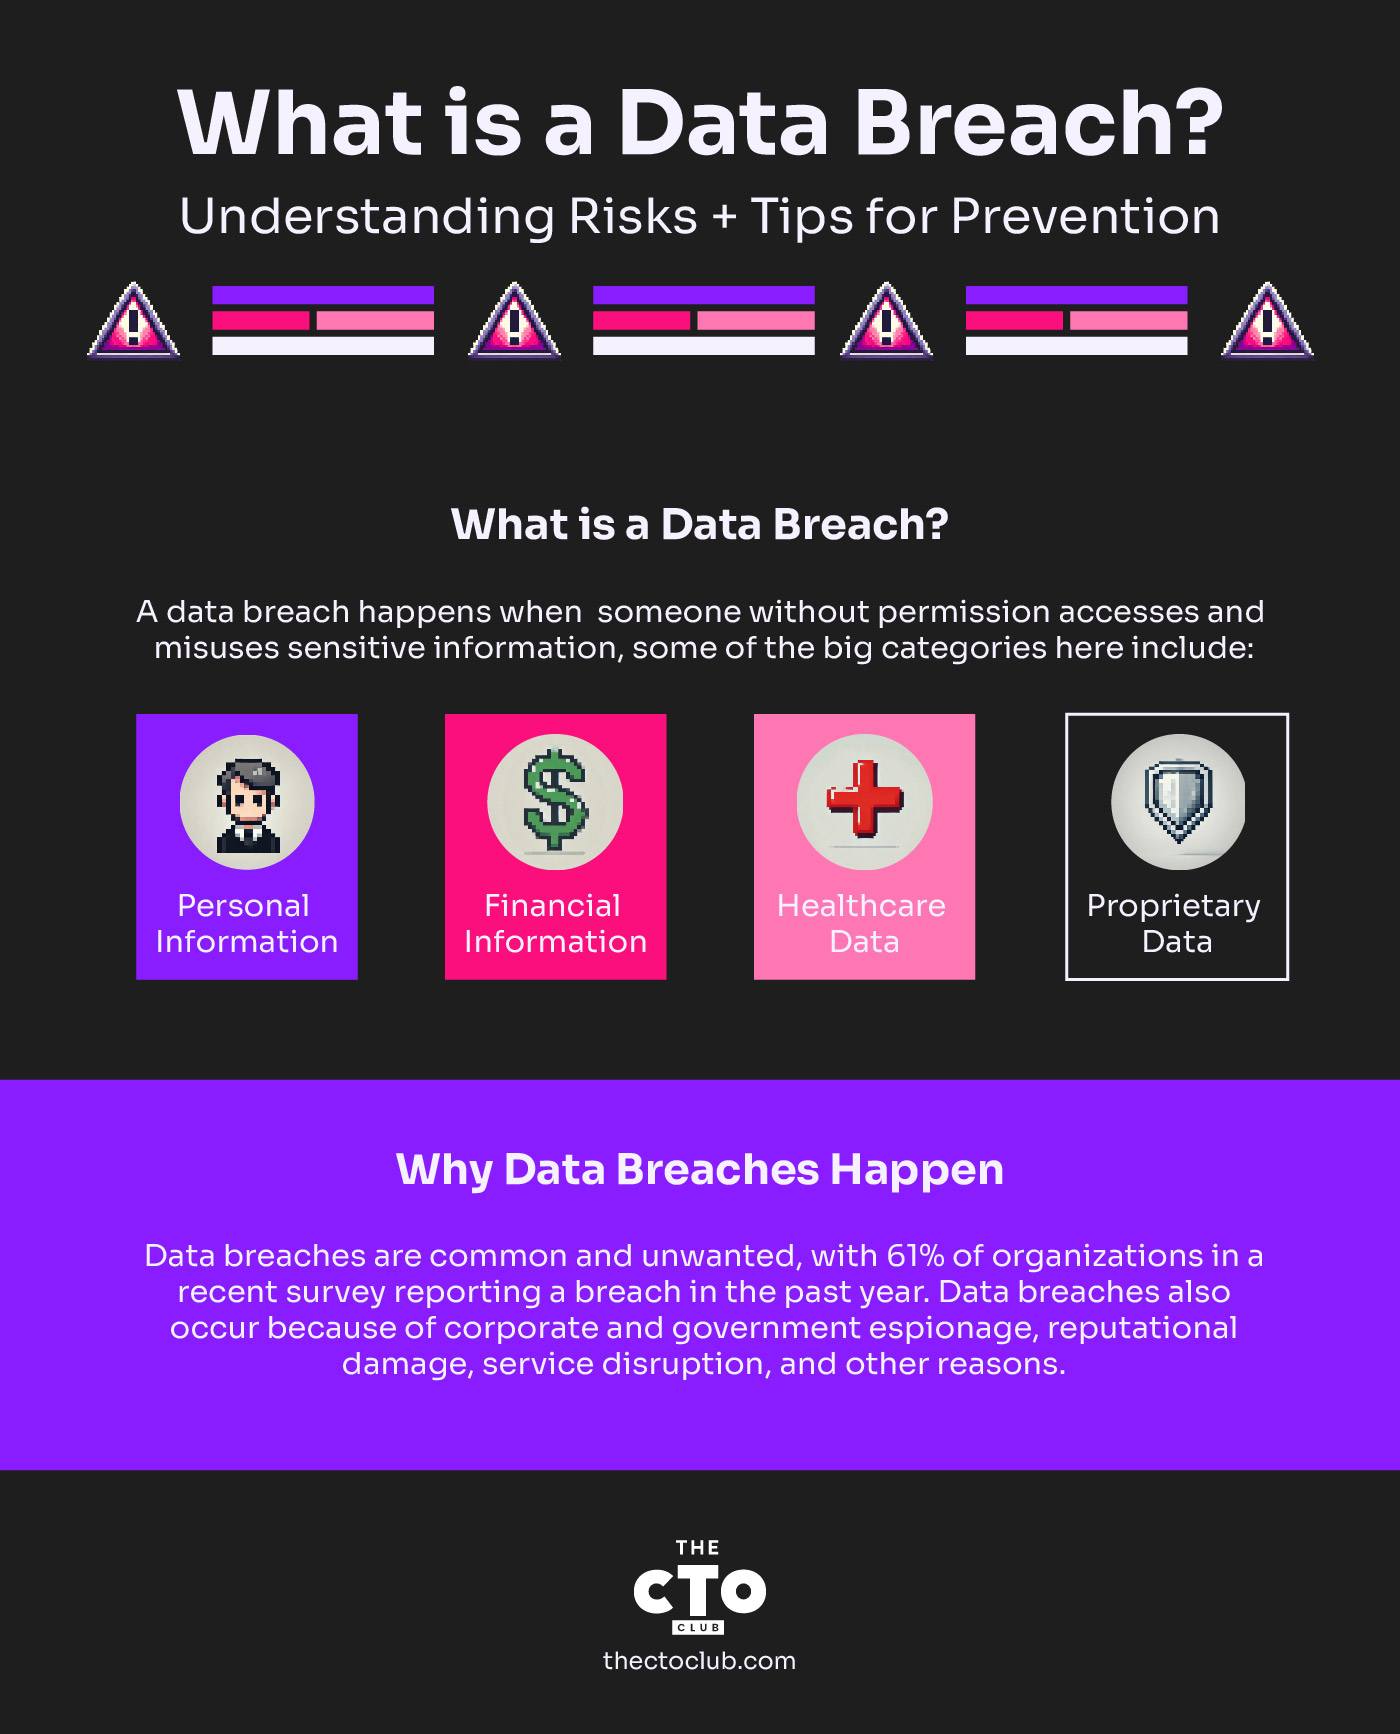
Så godt som all konfidensiell informasjon – det vil si informasjon som ellers ikke er offentlig tilgjengelig – kan regnes som sensitiv i dag, men noen av de viktigste kategoriene omfatter:
- Personopplysninger: Dette kan omfatte alle typer personlig identifiserbar informasjon – også kjent som PII – som et selskap samler inn om kundene sine, for eksempel adresser, telefonnumre, førerkortnumre, passnumre, personnumre, fødselsdatoer og så videre.
- Finansiell informasjon: Dette omfatter vanligvis bankkontonumre, kredittkortnumre eller annen påloggingsinformasjon som hackere og nettkriminelle kan bruke til å kompromittere eller stjele fra en enkeltpersons eller organisasjons finansielle kontoer.
- Helsedata: Selv om dette med rette kan regnes som «personopplysninger», fortjener helseinformasjon å nevnes separat fordi bransjen har blitt et massivt mål for nettangripere og andre ondsinnede aktører som ønsker å tjene på løsepengevirus og andre angrepsvektorer.
- Beskyttede data: Dette omfatter et selskaps private eller beskyttede informasjon, fra immaterielle rettigheter til forsknings- og utviklingsplaner, markedsstrategier og mer.
Hvorfor datainnbrudd skjer
Du trenger ikke å være CISO eller en annen sikkerhetsekspert for å forstå at datainnbrudd er dårlig nytt. Ingen enkeltpersoner eller organisasjoner ønsker at det skal skje – likevel skjer det regelmessig. I en undersøkelse som nylig ble gjennomført av Teevans selskap i samarbeid med Ponemon Institute, oppga 61 % av respondentene at organisasjonen deres hadde blitt utsatt for et datainnbrudd i løpet av de foregående 12 månedene.
Disse dataene understreker hvor utbredte cybersikkerhetstruslene er, og hvor presserende behovet er for at virksomheter styrker forsvaret sitt.
Hvorfor er datainnbrudd så vanlige? Kort sagt: De fungerer. Nettangripere og andre ondsinnede aktører har gjort nettkriminalitet til en lukrativ bransje i seg selv, utstyrt med et stadig mer sofistikert utvalg av angrepsverktøy og -teknikker for å gå etter målene sine. Selv om økonomisk gevinst er det vanligste motivet, er det ikke det eneste. Datainnbrudd skjer også på grunn av spionasje mot selskaper og myndigheter, omdømmeskade, tjenesteforstyrrelser og andre årsaker.
Det avgjørende er at nettkriminelle har råd til å mislykkes – og det mange ganger – mens målene deres som regel ikke har det.
«Angriperne trenger bare å lykkes én gang, mens forsvarerne må lykkes hver gang», sier Kraut.


Slik skjer datainnbrudd
En annen viktig årsak til at datainnbrudd skjer, er at det finnes flere sikkerhetsrisikoer og trusselvektorer i vår stadig mer digitale tidsalder enn noen gang før. «Kompleksiteten og raffinementet til cybertrusler utvikler seg kontinuerlig», sier Teevan.
Grovt sett passer disse truslene vanligvis inn i én (eller flere) av følgende kategorier:
- Menneskelige feil: Dette har lenge vært en av de viktigste bakenforliggende årsakene til datainnbrudd: Folk gjør feil. I en sikkerhetssammenheng kan dette omfatte alt fra bruk (og gjenbruk) av svake passord til utilsiktet feil håndtering av sensitive data, feilkonfigurerte skykontoer og mer. Selv noe så «enkelt» som en mistet telefon eller bærbar datamaskin kan føre til en sikkerhetshendelse. Dessuten er det ikke alltid snakk om en feil – ulike interne trusler kan føre til sikkerhetsbrudd i organisasjonen.
- Cyberangrep: Denne kategorien har vokst enormt i omfang og kompleksitet over tid og omfatter et bredt spekter av ondsinnede verktøy og metoder som cyberangripere kan bruke for å få uautorisert tilgang til en organisasjons data.
«Cyberangrep, som phishingangrep, skadevare eller løsepengevirus, utnytter sikkerhetshull for å få uautorisert tilgang til systemer», sier Teevan.
Andre cyberangrep omfatter distribuert tjenestenekt eller DDoS, angrep som har til hensikt å forstyrre eller ta ned en bedrifts nettapplikasjoner, samt kapring av skykontoer.
- Systemsvakheter: Til slutt finnes det utallige potensielle sårbarheter – noen ganger som følge av innledende menneskelige feil – i en bedrifts IT- og forretningssystemer. Dette omfatter blant annet programvare som ikke er sikkerhetsoppdatert eller på annen måte er utdatert, feilkonfigurerte sky- eller SaaS-kontoer, eller utilstrekkelige verktøy, prosesser og retningslinjer for å minimere sikkerhetsrisikoer og håndtere hendelser.
Bemerkelsesverdige datainnbrudd
Hvor skal vi begynne? Bare fra det siste tiåret eller så kunne man fylt en bok med bemerkelsesverdige datainnbrudd. Seriøst, en Wikipedia-liste over datainnbrudd leses som en hvem-er-hvem-liste over store selskaper og offentlige etater, og den inneholder mer enn 460 referanser.
Her er noen eksempler på bemerkelsesverdige datainnbrudd:
- I 2013 ble nettselskapet Yahoo hacket i det som nå ofte omtales som tidenes største datainnbrudd. Senere ble det avslørt at alle Yahoos 3 milliarder brukerkontoer ble kompromittert i angrepet.
- I 2009 rapporterte Wired at National Archives and Records Administration undersøkte et mulig brudd på personopplysninger til titalls millioner amerikanske militærveteraner. Årsaken? En defekt harddisk som ble sendt tilbake til en leverandør uten at dataene først var blitt slettet på riktig måte.
- Sent i 2022 fikk videospillprodusenten Activision spill- og ansattdata stjålet etter at en ansatt ble offer for en phishing-svindel.
- Sent i 2023 fikk cyberangripere tilgang til personopplysningene til rundt 6,9 millioner kunder hos slektsforskningsnettstedet 23andMe – et langt høyere antall enn det som først ble rapportert.
Have an account? Log In
Hvorfor det er viktig å oppdage datainnbrudd tidlig
Hvis du ser på selv en kort historikk over datainnbrudd, trer et mønster frem: Selv om ingen datainnbrudd noen gang er «bra» (i hvert fall ikke med mindre du er angriperen), viser mange seg å bli langt verre enn nødvendig fordi de enten forble uoppdaget eller ikke ble rapportert på for lenge.
Dessuten ender noen organisasjoner opp med å gjøre langt større skade enn det opprinnelige innbruddet, ganske enkelt ved å forsøke å feie det under teppet i stedet for å sende et passende varsel om datainnbruddet til berørte parter i tide.
Det er avgjørende å oppdage og håndtere datainnbrudd raskt for å begrense konsekvensene. Dette er en drivkraft bak sikkerhetstenkemåter som «anta innbrudd», der sikkerhetstilnærmingen din tar utgangspunkt i at hendelser uunngåelig kan og vil skje.
En lignende tankegang gjennomsyrer flere konsepter og strategier innen moderne datasikkerhet, som nulltillit og prinsippet om minste privilegium – sikkerhetshendelser er uunngåelige, så hvorfor sørge for at funksjonene for deteksjon, forsvar og hendelsesrespons er så sterke som mulig?
Konsekvensene av datainnbrudd for SaaS-selskaper
Selv om dette gjelder selskaper av alle former og størrelser, er det spesielt viktig for SaaS-selskaper, hvis virksomhet i sin helhet bygger på tillit til selskapets digitale produkter og tjenester. Datainnbrudd i SaaS-selskaper medfører flere negative konsekvenser når de ikke oppdages eller håndteres riktig i etterkant, blant annet:
- Økonomiske tap
- Omdømmeskade
- Konsekvenser for juridisk og regulatorisk etterlevelse
Selv om økonomiske tap kan virke mest håndgripelige, kan konsekvenser som omdømmeskade vare mye lenger, gitt den digitale tilliten som kreves for å lykkes i både B2B- og B2C-SaaS-virksomheter.
Forebygging og begrensning av datainnbrudd
Utfordringene her er like tydelige som de er mange. Enhver organisasjon som stikker det såkalte hodet i sanden når det gjelder datasikkerhet, inviterer i praksis til et datainnbrudd.
Så hva bør vi gjøre med det? Eksperter anbefaler ulike beste praksiser og verktøy for datasikkerhet.

Bransjeinnsikt
“For å forebygge og begrense datainnbrudd er det avgjørende å opprettholde oppdaterte sikkerhetstiltak, gjennomføre regelmessig opplæring av ansatte i databeskyttelse, benytte sterke krypteringsmetoder og kontinuerlig overvåke systemene for uvanlig aktivitet,” sier Mazin fra Memcyco.
Beste praksiser for datasikkerhet: 6 prinsipper
1. Vurder og styrk cybersikkerheten: “Begynn med å evaluere de nåværende cybersikkerhetstiltakene,” sier Teevan. “Ta i bruk verktøy som bidrar til å kvantifisere potensielle risikoer, og som gir innsikt i systemsårbarheter og utdaterte applikasjoner.”
2. Oppdater, oppdater, oppdater: Grundig håndtering av sikkerhetsoppdateringer er en av nøklene til å minimere systemsårbarheter og redusere antallet kjente og ukjente (også kalt «nulldagsutnyttelser») utnyttelser som er tilgjengelige for angripere.
“Det er avgjørende å automatisere oppdateringsprosessen for operativsystemer og applikasjoner, ettersom automatisering legger til rette for raske oppdateringer og reduserer sårbarhetsperioden betydelig,” sier Teevan.
3. Prioriter oversikt over og kontroll over miljøene dine: Det finnes en generell sannhet innen IT-sikkerhet: Du kan ikke beskytte det du ikke kan se – ondsinnede aktører trives i mørket, noe som i IT-sammenheng betyr områder i en organisasjons systemer som organisasjonen selv ikke kjenner til eller har oversikt over.
Dette omfatter bruk av verktøy for overvåking av det mørke nettet for kompromitterte data, der stjålet informasjon ofte omsettes.
“Det er avgjørende å få en helhetlig oversikt over maskinvare- og programvarelandskapet for å kunne ta informerte beslutninger og gjennomføre effektive risikovurderinger,” sier Teevan.
“Denne økte synligheten i IT-miljøene gjør det mulig for organisasjoner å identifisere sårbarheter, overvåke systemtilstanden og sørge for at alle ressurser er oppdaterte og sikret mot potensielle trusler.”
I tillegg til synlighet og overvåking i sanntid trenger du også et «papirspor» for å støtte revisjoner og få en detaljert forståelse av sikkerhetshendelser når det er nødvendig.
Kraut fra Permiso anbefaler å loggføre datatilgang: “I tillegg til regulatoriske krav er logging av datatilgang en god måte å kontrollere at de riktige personene får tilgang til (eller nektes tilgang til) de riktige dataene.”
4. Vær smart med brukertillatelser: Menneskelige feil vil alltid forekomme, men du kan håndtere dem enkelt ved å begrense personers tilgang til data og systemer til det de trenger for å utføre jobben sin – ikke noe mer.
“Omfattende administratorrettigheter inviterer til angrep,” sier Teevan. “Begrens brukertilgangen til nødvendig funksjonalitet for å redusere risikoen for uautoriserte handlinger som kan svekke sikkerheten.”
Kraut anbefaler å innføre slike databeskyttelsesstrategier så tidlig som mulig: “Bygg inn strategier for databeskyttelse fra starten av: Hvis ingeniørene dine ikke får tilgang til konfidensielle data på grunn av teknologiske kontroller, er det en god antakelse at angripere heller ikke får tilgang. Disse kontrollene er ikke enkle å innføre etter at dataene allerede finnes."
På samme måte krever og håndhever det å begrense menneskelige feil, som er en grunnårsak til datalekkasjer, sterke passord og verktøy som flerfaktorautentisering.
5. Ta i bruk en menneskesentrert tilnærming til cybersikkerhet: Ikke betrakt mennesket som en svakhet – mennesker bør være en viktig del av styrken deres.
«Utvikle et tilpasset opplæringsprogram i cybersikkerhet og gjennomfør regelmessige simuleringer for å teste de ansattes beredskap», foreslår Kraut. Denne proaktive strategien bidrar til å redusere risikoen som menneskelige feil medfører, og som er en betydelig faktor i datainnbrudd.
Kraut foreslår også en annen personsentrert praksis her: «Kontroller hverandres arbeid: Alle bransjer kan dra nytte av denne praksisen,» sier han. «Kommersielle flyselskaper har to piloter som kontrollerer hverandre.
Fjellklatrere bruker flere forankringspunkter. Sikkerhetsingeniører kan bruke kode- og arkitekturgjennomganger for å oppdage uoppdagede feil før produksjonssetting.»
6. Gjennomfør regelmessige vurderinger av cyberrisiko: Formelle risikovurderinger bidrar til å identifisere og prioritere sårbarheter. Bruk av ekspertise fra tredjeparter kan gi et upartisk perspektiv og gjøre cybersikkerhetsstrategien mer effektiv.
Verktøy for å forhindre datainnbrudd
Datainnbrudd kan ramme alle organisasjoner, men med de riktige verktøyene og teknologiene kan du redusere risikoen betydelig.
Her er de viktigste kategoriene av verktøy som bidrar til å beskytte sensitive data og oppdage trusler før de utvikler seg til fullskala hendelser:
1. Verktøy for forebygging av datatap (DLP)
DLP-verktøy er utviklet for å forhindre uautorisert tilgang til eller overføring av sensitive data. Disse verktøyene overvåker og kontrollerer data i bevegelse (som e-poster og filoverføringer), data i hvile (lagrede data) og data i bruk (data som behandles).
DLP-systemer identifiserer automatisk sensitiv informasjon, som kredittkortnumre eller immaterielle rettigheter, og håndhever sikkerhetspolicyer for å forhindre lekkasjer.
- Anbefalte verktøy: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Krypteringsverktøy
Kryptering er en av de mest effektive måtene å beskytte data mot kompromittering på. Ved å kryptere sensitive data forblir de uleselige selv om de blir fanget opp eller åpnet uten autorisasjon. Moderne krypteringsverktøy kan sikre data i hvile, under overføring og på enheter som bærbare datamaskiner og mobiltelefoner.
- Anbefalte verktøy: BitLocker, VeraCrypt, AxCrypt
3. Systemer for inntrengingsdeteksjon og -forebygging (IDPS)
IDPS-verktøy bidrar til å oppdage og forhindre mistenkelig aktivitet i nettverket som kan tyde på et datainnbrudd. Disse systemene overvåker trafikken for uvanlige mønstre og kan blokkere angrep i sanntid, slik at et datainnbrudd stoppes før det skjer. De varsler også om potensielle trusler, slik at teamet kan reagere raskt.
- Anbefalte verktøy: Snort, Suricata, Cisco Firepower
4. Flerfaktorautentisering (MFA)
MFA legger til et ekstra sikkerhetslag ved å kreve at brukerne bekrefter identiteten sin på flere måter, for eksempel med et passord og en engangskode som sendes til telefonen. Selv om passord blir kompromittert, gjør MFA det betydelig vanskeligere for angripere å få uautorisert tilgang til systemer eller data.
- Anbefalte verktøy: Duo Security, Google Authenticator, Okta
5. Verktøy for sårbarhetsskanning og -håndtering
Sårbarhetsskannere identifiserer svakheter i nettverket, systemene og programvaren som angripere kan utnytte. Regelmessig skanning etter sårbarheter hjelper deg med å håndtere sikkerhetshull før de utnyttes i et datainnbrudd. Plattformer for sårbarhetshåndtering tilbyr også anbefalinger for oppdateringer som kan løse disse problemene proaktivt.
- Anbefalte verktøy: Nessus, Qualys, OpenVAS
More Articles
6. Verktøy for sikkerhetsinformasjon og hendelseshåndtering (SIEM)
SIEM-verktøy samler inn, analyserer og varsler om sikkerhetshendelser i sanntid, slik at teamet ditt kan reagere raskere på potensielle trusler. Ved å korrelere data fra ulike kilder, som brannmurer, servere og applikasjoner, gir SIEM-systemer en helhetlig oversikt over sikkerhetsnivået og bidrar til å oppdage potensielle datainnbrudd tidlig.
- Anbefalte verktøy: Splunk, LogRhythm, IBM QRadar
7. Plattformer for endepunktbeskyttelse (EPP)
Endepunkter som bærbare datamaskiner, smarttelefoner og IoT-enheter er attraktive mål for angripere. EPP-verktøy beskytter disse enhetene ved å forhindre skadevareinfeksjoner, løsepengeangrep og uautorisert tilgang.
Noen avanserte plattformer inkluderer også funksjoner som deteksjon og respons for endepunkter (EDR), som brukes til proaktiv trusseljakt og utbedring i sanntid.
- Anbefalte verktøy: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Ved å bruke en kombinasjon av disse verktøyene sikrer du at organisasjonen har en sikkerhetsstrategi med flere lag, noe som gjør det vanskeligere for angripere å trenge inn i systemene dine.
Fra kryptering og DLP til IDPS og SIEM kan implementering av disse teknologiene gi sikkerhetsrammeverket som trengs for å beskytte dataene dine mot potensielle datainnbrudd.
Kort oppsummert
Datainnbrudd er en trussel som bare blir verre. Den gode nyheten er imidlertid at den rette kombinasjonen av teknologiverktøy, proaktive strategier og sterk teknologiledelse kan minimere risikoen og sikre rask respons og løsning når sikkerhetshendelser oppstår.
Hvordan går du frem for å sikre dataene dine? Sørg for å abonnere på nyhetsbrevet til The CTO Club for flere bransjenyheter og diskusjoner!



