

Den beste programvaren for hendelseshåndtering hjelper team med å oppdage trusler raskere, koordinere responstiltak på tvers av team og redusere nedetid ved å automatisere viktige deler av hendelseslivssyklusen.
Hvis du har håndtert varselutmattelse, uklare eskaleringsveier eller måttet sette sammen en respons ved hjelp av frakoblede verktøy, vet du hvor vanskelig det er å håndtere en hendelse effektivt uten det rette systemet på plass. Manuelt arbeid forsinker løsningen, kontekst går tapt mellom team, og analysen etter hendelsen blir basert på gjetting.
Jeg har testet verktøy for hendelseshåndtering i aktive produksjonsmiljøer og samarbeidet med sikkerhets- og DevOps-team som håndterer alvorlige driftsavbrudd og reelle sikkerhetsbrudd. Jeg har vurdert hvor godt disse plattformene håndterer varsler i sanntid, sporer handlinger og støtter både automatisert og menneskestyrt respons.
Denne veiledningen går gjennom plattformene som tilbyr rask oppdagelse, nyttige integrasjoner og oversiktlige eskaleringsarbeidsflyter, slik at du kan velge et verktøy som forbedrer responstiden og gir teamet bedre kontroll under kritiske hendelser.
Hvorfor du kan stole på våre programvareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Teamet vårt har testet og anmeldt programvare siden 2012. Vi er selv teknologiledere, så vi vet hvor vanskelig og hvor viktig det er å velge riktig programvare.
I denne guiden har vi vurdert verktøyene gjennom praktisk testing og uavhengig research og gitt dem poeng ut fra våre utvelgelseskriterier.
Anmeldelsene våre bygger på vår egen redaksjonelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabell for programvare for hendelseshåndtering
Denne sammenligningstabellen oppsummerer prisdetaljene for mine beste utvalgte programmer for hendelseshåndtering:
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Best for beredskap | 4.4 out of 5 | Priser på forespørsel Gratis demo tilgjengelig | Website |
Best egnet for samsvarsrapportering | 4.5 out of 5 | Priser på forespørsel 30 dagers gratis prøveperiode + gratis demo | Website |
Best for proaktiv trusseljakt | Not rated | Pris oppgis på forespørsel Gratis prøveversjon + gratis demonstrasjon tilgjengelig | Website |
Best for ruting av varsler fra blandede teknologistakker | 4.8 out of 5 | $10/bruker/måned Gratis abonnement + 14 dagers gratis prøveperiode + gratis demo tilgjengelig | Website |
Best for enhetlig sikkerhet | 4.4 out of 5 | $1,075/måned 14 dagers gratis prøveperiode | Website |
Best for sanntidsanalyse | 4.3 out of 5 | Pris på forespørsel Gratis abonnement tilgjengelig | Website |
Best for skalerbarhet | 4.3 out of 5 | $86/5 brukere/måned 14-dagers gratis prøveperiode | Website |
Best egnet for trusselintelligens | 4.5 out of 5 | $470/måned Gratis abonnement tilgjengelig | Website |
Best for proaktiv trusseloppdagelse | Not rated | Priser oppgis på forespørsel | Website |
Best for atferdsanalyse | Not rated | Pris på forespørsel 90 dagers gratis prøveperiode | Website |


Anmeldelser av den beste programvaren for hendelseshåndtering
Nedenfor finner du mine detaljerte sammendrag av den beste programvaren for hendelseshåndtering som kom med på kortlisten. Anmeldelsene mine gir en detaljert gjennomgang av de viktigste funksjonene, fordelene og ulempene, integrasjonene og ideelle bruksområdene for hvert verktøy, slik at du kan finne det beste alternativet for deg.


Preparis' dashbord for hendelseshåndtering gir en detaljert oversikt over hendelser på tvers av organisasjonen, inkludert hendelser som involverer IT. Preparis er en plattform for hendelseshåndtering utviklet for organisasjoner som skal håndtere nødsituasjoner effektivt. Den hjelper fagpersoner innen kontinuitetsstyring ved å tilby verktøy for hendelsesrapportering, responsplanlegging og kommunikasjon.
Hvorfor jeg valgte Preparis: Den er skreddersydd for beredskap og gir 360° oversikt gjennom integrerte dashbord for å dokumentere hendelser og opprettholde samsvar. Virtuelle kriserom lar teamet ditt koordinere responser i sanntid, noe som forbedrer evnen til å tilpasse planer basert på direkte data. Plattformens evne til å distribuere handlingslister sikrer at alle vet hvilken rolle de har under en krise. Disse funksjonene gjør Preparis til et utmerket valg for team som ønsker å forbedre beredskapen sin.
Fremtredende funksjoner & integrasjoner:
Funksjoner omfatter hendelsesrapportering, responsplanlegging og kommunikasjonsverktøy i sanntid. Du kan opprette virtuelle kriserom for å koordinere teamets innsats. Integrerte dashbord gir 360° oversikt, slik at du kan dokumentere hendelser og ta datadrevne beslutninger.
Integrasjoner omfatter Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram og Zendesk.
Pros and Cons
Pros:
- Kommunikasjonsverktøy i sanntid
- Dashbord med 360° oversikt
- Virtuelle kriserom
Cons:
- Det er rapportert om integrasjonsproblemer
- Begrensede funksjoner uten nettforbindelse
Learn more about Preparis: Best egnet for samsvarsrapportering
- 30 dagers gratis prøveperiode + gratis demo
- Priser på forespørsel
Visit WebsiteCustomer Rating:4.5/5
Funksjonen for aktive varsler i EventLog Analyzer gjør det mulig for brukere å overvåke og administrere varsler i sanntid på en effektiv måte. ManageEngine EventLog Analyzer henvender seg til organisasjoner som ser etter en pålitelig programvare for hendelseshåndtering for å administrere og analysere loggdataene sine effektivt. Funksjonene for overvåking av logger i sanntid og samsvarsadministrasjon gjør løsningen attraktiv for IT-team i bransjer der sikkerhet og samsvar er avgjørende. Ved å tilby verktøy for grundig logganalyse, sikkerhetsrevisjon og samsvarsrapportering håndterer den utfordringene med å beskytte sensitiv informasjon og oppfylle regulatoriske krav, noe som er avgjørende for sektorer som finans og helsevesen.
Hvorfor jeg valgte ManageEngine EventLog Analyzer
Jeg valgte ManageEngine EventLog Analyzer på grunn av den bemerkelsesverdige kapasiteten for samsvarsrapportering, som er avgjørende for organisasjoner som håndterer sensitive data. Verktøyet tilbyr forhåndsdefinerte samsvarsrapporter for standarder som PCI DSS, HIPAA og GDPR, noe som forenkler revisjonsprosessen for teamet ditt. Varslingssystemet i sanntid sørger for umiddelbar varsling om brudd på samsvarskrav, slik at hendelser kan håndteres raskt. Disse omfattende funksjonene for loggadministrasjon, med fokus på samsvar, gjør løsningen uunnværlig for bransjer der overholdelse av regelverk er kritisk.
Viktige funksjoner i ManageEngine EventLog Analyzer
I tillegg til styrkene innen samsvarsrapportering fant jeg også flere andre funksjoner som gjør ManageEngine EventLog Analyzer til et utmerket valg for hendelseshåndtering:
- Revisjon av nettverksenheter: Gir omfattende overvåking av brannmurer, rutere og svitsjer, slik at mistenkelig aktivitet raskt blir identifisert.
- Overvåking av filintegritet: Sporer endringer i kritiske filer og mapper og varsler deg om uautoriserte endringer som kan indikere et sikkerhetsbrudd.
- Automatisert hendelseshåndtering: Tilbyr forhåndsdefinerte arbeidsflyter for håndtering av hendelser, slik at teamet ditt kan reagere raskt og effektivt på potensielle trusler.
- Sikkerhetsanalyse: Forbedrer nettverkssynligheten ved å analysere hendelseslogger og identifisere potensielle trusler gjennom avansert analyse.
Integrasjoner med ManageEngine EventLog Analyzer
Integrasjonene omfatter ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus og Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Oppretting av tilpassede rapporter
- Sanntidsvarsler
- Automatisert rapportering
Cons:
- Behov for tilpasning
- Integrasjonsutfordringer
Learn more about ManageEngine EventLog Analyzer: Best for proaktiv trusseljakt
- Gratis prøveversjon + gratis demonstrasjon tilgjengelig
- Pris oppgis på forespørsel

Heimdals enhetlige administrasjonsoversikt gir deg tydelig innsyn i endepunktsamsvar, status for oppdateringer og sikkerhetskontroller på tvers av alle administrerte enheter. For organisasjoner som søker en pålitelig programvareløsning for hendelseshåndtering, tilbyr Heimdal en avansert plattform utviklet for å styrke cybersikkerheten på tvers av flere sektorer. Heimdal er skreddersydd for bransjer som helsevesen, offentlig sektor og utdanning, og håndterer utfordringer som samsvar med standarder som ISO 27001 og HIPAA. Med funksjoner som nettverkssikkerhet, trusseljakt og sårbarhetshåndtering sikrer Heimdal robust beskyttelse mot cybertrusler, noe som gjør løsningen til et ideelt valg for virksomheter som ønsker å beskytte sine digitale ressurser.
Hvorfor jeg valgte Heimdal
Jeg valgte Heimdal på grunn av deres unike tilnærming til hendelseshåndtering, særlig funksjonene for utvidet deteksjon og respons (XDR). Heimdals plattform utmerker seg ved å tilby sanntidsdeteksjon og -respons på trusler, støttet av døgnkontinuerlig overvåking fra et sikkerhetsoperasjonssenter (SOC). Dette sikrer at teamet ditt raskt kan håndtere potensielle sikkerhetsbrudd, og dermed minimere nedetid og skade. I tillegg gjør Heimdals integrasjon med tredjepartsverktøy plattformen mer fleksibel, noe som gjør den til et allsidig valg for virksomheter som ønsker å styrke cybersikkerheten.
Heimdals viktigste funksjoner
I tillegg til de fremtredende XDR-funksjonene tilbyr Heimdal flere andre viktige funksjoner som styrker effektiviteten i hendelseshåndteringen:
- Nettverkssikkerhet: Gir omfattende beskyttelse mot nettverksbaserte trusler og sørger for at organisasjonens data forblir sikre.
- Trusseljakt: Identifiserer og nøytraliserer proaktivt potensielle trusler før de kan forårsake skade, og styrker dermed den overordnede sikkerheten.
- Sårbarhetshåndtering: Overvåker og vurderer kontinuerlig sårbarheter i systemet, slik at du raskt kan håndtere svakheter.
- Endepunktsikkerhet: Sikrer alle endepunkter i nettverket og forhindrer uautorisert tilgang samtidig som dataintegriteten ivaretas.
Integrasjoner med Heimdal
Heimdal oppgir for øyeblikket ingen innebygde integrasjoner, men plattformen støtter tilpassede integrasjoner basert på API.
Pros and Cons
Pros:
- Automatiserer oppdateringer på tvers av endepunkter
- Effektiv deteksjon av sårbarheter og trusler
- Detaljert oversikt over ressurser og lisenser
Cons:
- Ingen innebygde integrasjoner tilgjengelig
- Grensesnittet krever tid til opplæring
Learn more about Heimdal: Best for ruting av varsler fra blandede teknologistakker
- Gratis abonnement + 14 dagers gratis prøveperiode + gratis demo tilgjengelig
- Fra $10/bruker/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.8/5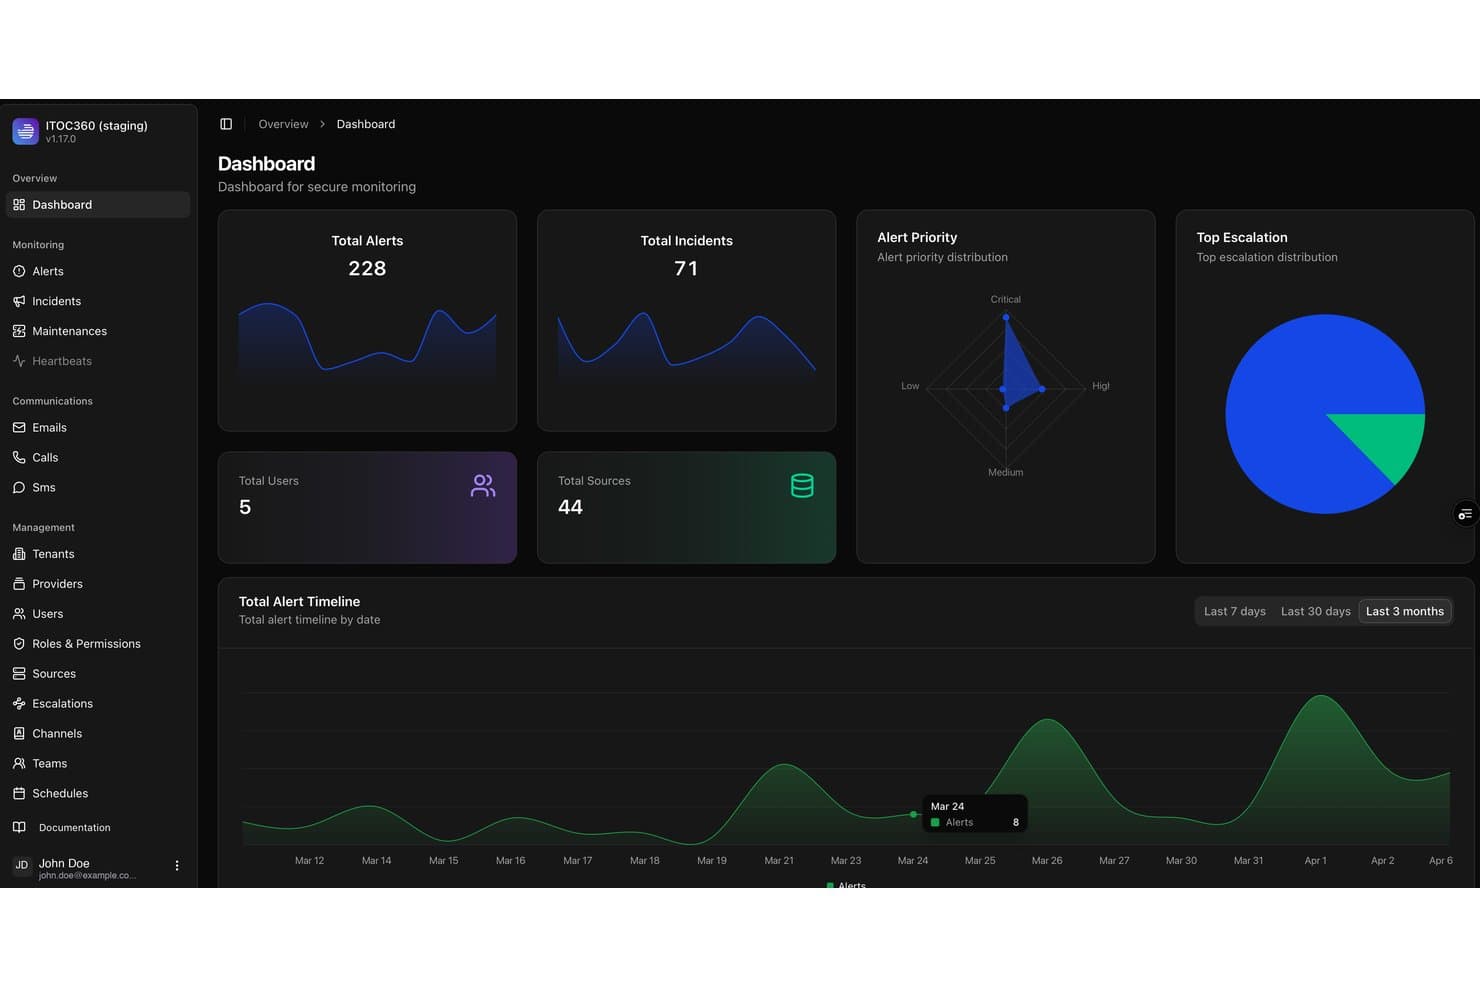
ITOC360 sporer varsler, hendelser og kilder på et sentralt dashbord. ITOC360 er en plattform for hendelsesrespons som håndterer mottak av varsler, AI-drevet deduplisering, vaktplanlegging, eskaleringsruting og rapportering etter hendelser på tvers av et bredt spekter av overvåkings-, sikkerhets- og DevOps-verktøy.
Hvem passer ITOC360 best for?
ITOC360 passer godt for DevOps- og SRE-team som håndterer varsler på tvers av en blanding av infrastruktur-, sikkerhets- og observasjonsverktøy i ett enkelt miljø.
Hvorfor jeg valgte ITOC360
ITOC360 får en plass på kortlisten min på grunn av måten plattformen håndterer varselsruting på tvers av en genuint blandet overvåkingsstakk. Med mer enn 59 innebygde integrasjoner som omfatter Prometheus, Datadog, CrowdStrike, AWS GuardDuty og Microsoft Sentinel, samler den signaler fra infrastruktur-, sikkerhets- og observasjonsverktøy i ett rutingslag. Jeg liker spesielt den AI-drevne dedupliseringen, som slår sammen relaterte varsler til én hendelse, slik at vaktingenøren får ett varsel i stedet for en flom.
Viktige funksjoner i ITOC360
- Vaktplanlegging og rotasjon: Konfigurerer tidssonebevisste planer, skiftoverstyringer, høytidsrotasjoner og sikkerhetskopidekning for team av alle størrelser.
- AI-genererte rapporter etter hendelser: Samler hendelsestidslinjer, Slack-samtaler og APM-diagrammer i en rapport som kan eksporteres etter hver hendelse.
- Hendelseshandlinger i chat: Lar de som håndterer hendelser bekrefte, eskalere, tildele på nytt eller løse hendelser og utløse kjøreprosedyrer direkte fra en Slack- eller Teams-tråd.
- Vedlikeholdsvinduer: Undertrykker forventede varsler under planlagt arbeid, slik at vaktingeniører ikke varsles om støy.
Integrasjoner i ITOC360
ITOC360 tilbyr mer enn 59 innebygde integrasjoner, blant annet Prometheus, Datadog, Grafana, Amazon CloudWatch, Microsoft Sentinel, CrowdStrike, Jira, ServiceNow, Slack og Microsoft Teams. Plattformen tilbyr også et REST API samt innkommende webhooks for egendefinerte integrasjoner.
Pros and Cons
Pros:
- Varselgruppering reduserer dupliserte varsler
- Tidssonebevisste planer støtter sikkerhetskopidekning
- Hendelsestidslinjer forenkler rekonstruksjon etter hendelser
Cons:
- Begrenset antall lagrede filtre og massehandlinger for varsler
- Noen eksporter krever manuell formatering for rapporter
Learn more about ITOC360: Best for enhetlig sikkerhet
- 14 dagers gratis prøveperiode
- $1,075/måned (fakturert årlig)
Visit WebsiteCustomer Rating:4.4/5
AlienVault bidrar til å håndtere sikkerhetshendelser. AlienVault USM er en enhetlig sikkerhetsplattform utviklet for IT- og sikkerhetsteam. Den tilbyr viktige sikkerhetsfunksjoner som oppdagelse av ressurser, sårbarhetsvurdering og inntrengingsdeteksjon.
Hvorfor jeg valgte AlienVault USM: Den tilbyr en enhetlig tilnærming til sikkerhet ved å kombinere flere viktige sikkerhetsverktøy i én plattform. Oppdagelse av ressurser og sårbarhetsvurdering er integrert for å hjelpe teamet ditt med å identifisere risikoer på en enkel måte. Funksjoner for inntrengingsdeteksjon og atferdsovervåking fungerer sammen for å oppdage trusler i sanntid. Disse verktøyene gjør plattformen til et godt valg for dem som ønsker å sentralisere sikkerhetsarbeidet.
Fremtredende funksjoner og integrasjoner:
Funksjoner inkluderer oppdagelse av ressurser, sårbarhetsvurdering og inntrengingsdeteksjon. Atferdsovervåking muliggjør trusseldeteksjon i sanntid. Plattformen tilbyr også funksjoner for sikkerhetsinformasjon og hendelseshåndtering (SIEM).
Integrasjoner inkluderer AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow og Splunk.
Pros and Cons
Pros:
- Enkel oppdagelse av ressurser
- Enhetlige sikkerhetsverktøy
- Trusseldeteksjon i sanntid
Cons:
- Førstegangsoppsett kan kreve teknisk ekspertise
- Tidvise falske positiver
Learn more about AlienVault USM: Best for sanntidsanalyse
- Gratis abonnement tilgjengelig
- Pris på forespørsel
Visit WebsiteCustomer Rating:4.3/5
Dra nytte av Sumo Logics logganalyse. Sumo Logic er en skybasert tjeneste for loggbehandling og analyse, skreddersydd for IT- og sikkerhetsteam. Den hjelper deg med å overvåke, feilsøke og sikre applikasjonene og infrastrukturen din.
Hvorfor jeg valgte Sumo Logic: Den utmerker seg innen sanntidsanalyse og gir kontinuerlig innsikt som hjelper teamet ditt med å ta velinformerte beslutninger raskt. Plattformens avanserte spørringer og dashbord gir innsikt i dataene dine og forbedrer evnen din til å oppdage og håndtere hendelser. Funksjoner for avviksdeteksjon varsler deg om uvanlig aktivitet og bidrar til å holde systemene dine sikre. Disse funksjonene gjør Sumo Logic til et verdifullt valg for team som trenger umiddelbar innsikt.
Fremtredende funksjoner & integrasjoner:
Funksjoner omfatter avanserte spørringer og dashbord for grundig dataanalyse. Avviksdeteksjon hjelper deg med å identifisere uvanlig aktivitet. Sanntidsovervåking sørger for at systemene dine hele tiden er under oppsyn.
Integrasjoner omfatter AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow og Splunk.
Pros and Cons
Pros:
- Kontinuerlig innsikt
- Sanntidsovervåking
- Avanserte spørringsfunksjoner
Cons:
- Begrensede funksjoner uten nett
- Høyt ressursforbruk
 Best for skalerbarhet
- 14-dagers gratis prøveperiode
- $86/5 brukere/måned
Visit WebsiteCustomer Rating:4.3/5
Splunk lar deg oppdage og reagere raskt på sikkerhetshendelser. Splunk er en dataanalyseplattform utviklet for IT- og sikkerhetsteam som skal overvåke og analysere maskindata. Den gir innsikt som støtter drift, sikkerhet og forretningsanalyse. Fergal Glynn, CMO i Mindgard, forklarte: “Ved å bruke Splunk Mission Control satte jeg opp en arbeidsflyt som geolokaliserer mistenkelige IP-adresser og oppretter saker automatisk. Som et resultat ble de manuelle trinnene bokstavelig talt halvert, og jeg brukte tiden min på å løse problemer i stedet for å spore dem opp.”
Hvorfor jeg valgte Splunk: Den håndterer store datamengder uten problemer. Plattformens sanntidsdataanalyse gjør det mulig for teamet ditt å reagere raskt på innsikt. De tilpassbare dashbordene hjelper deg med å visualisere data på måter som passer behovene dine. Disse funksjonene gjør Splunk til et ideelt valg for organisasjoner som ønsker å skalere dataanalysearbeidet sitt.
Fremtredende funksjoner & integrasjoner:
Funksjoner inkluderer sanntidsdataanalyse, som hjelper deg med å ta raske beslutninger basert på aktuell informasjon. Tilpassbare dashbord lar deg tilpasse datavisningene dine for å dekke spesifikke behov. Plattformens maskinlæringsfunksjoner forbedrer teamets evne til å identifisere mønstre og avvik.
Integrasjoner inkluderer AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack og Tableau.
Pros and Cons
Pros:
- Sanntidsanalyse
- Håndterer store datamengder
- Tilpassbare dashbord
Cons:
- Komplekst førstegangsoppsett
- Begrensede funksjoner uten nettforbindelse
Learn more about Splunk: Best egnet for trusselintelligens
- Gratis abonnement tilgjengelig
- Fra $470/måned (infrastrukturkostnader er ikke inkludert)
Visit WebsiteCustomer Rating:4.5/5
Administrer arbeidsflyten i virksomheten din med QRadar. IBM Security QRadar SIEM er et verktøy for sikkerhetsinformasjon og hendelseshåndtering rettet mot IT-sikkerhetsteam. Det hjelper deg med å oppdage, undersøke og håndtere sikkerhetstrusler på tvers av organisasjonen din.
Hvorfor jeg valgte IBM Security QRadar SIEM: Det tilbyr fremragende trusselintelligens og gir dyptgående innsikt i potensielle sikkerhetsproblemer. De avanserte analysefunksjonene hjelper teamet ditt med å identifisere og prioritere trusler på en effektiv måte. Overvåking i sanntid sikrer at du alltid er klar over hva som skjer i nettverket ditt. Disse funksjonene gjør QRadar SIEM til et ideelt valg for team som ønsker å forbedre evnen til å oppdage trusler.
Fremtredende funksjoner & integrasjoner:
Funksjoner omfatter avanserte analyser som hjelper deg med å prioritere trusler basert på deres potensielle innvirkning. Overvåking i sanntid holder nettverket ditt under konstant oppsyn. Verktøyet tilbyr også detaljert rettsmedisinsk analyse, noe som bidrar til undersøkelser etter hendelser.
Integrasjoner omfatter Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware og SAP.
Pros and Cons
Pros:
- Nettverksovervåking i sanntid
- Dyptgående trusselintelligens
- Avanserte analysefunksjoner
Cons:
- Førstegangsoppsett kan kreve teknisk ekspertise
- Begrensede tilpasningsmuligheter
Learn more about IBM Security QRadar SIEM: Best for proaktiv trusseloppdagelse
- Priser oppgis på forespørsel
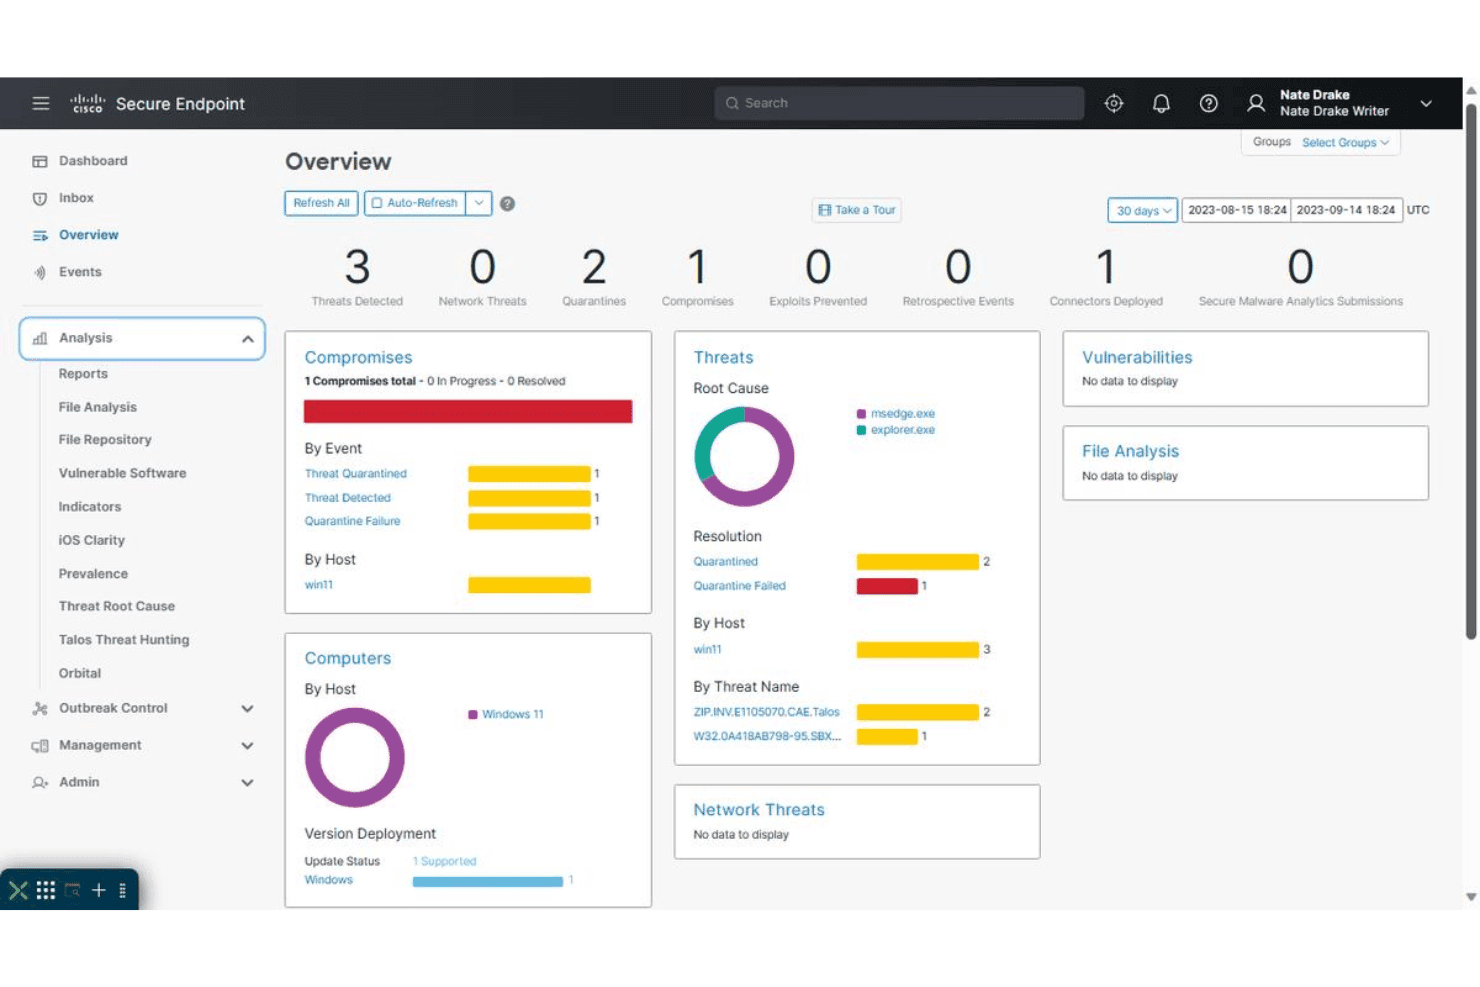
Cisco Secure Endpoint viser et sikkerhetsoversiktsdashbord med trusseloppdagelser, karantenesettinger, kompromitteringer og analyse av rotårsaker på tvers av overvåkede verter. Cisco Secure Endpoint, tidligere kjent som AMP for Endpoints, er en skybasert løsning utviklet for å styrke sikkerheten for organisasjonens endepunkter. Den fokuserer på å forbedre funksjonene for hendelsesrespons ved å gi deg verktøyene du trenger for å oppdage, håndtere og reagere effektivt på trusler.
Hvorfor jeg valgte Cisco Secure Endpoint: En av grunnene til at jeg valgte Cisco Secure Endpoint, er de avanserte funksjonene for oppdagelse og respons på endepunkter (EDR). Denne funksjonen er avgjørende for å identifisere og håndtere trusler proaktivt, slik at teamet ditt raskt kan reagere på hendelser. I tillegg gir de integrerte funksjonene for utvidet oppdagelse og respons (XDR) en samlet oversikt over trusler på tvers av ulike angrepsvektorer, automatiserer hendelseshåndteringen og forbedrer responstidene ytterligere.
En annen viktig funksjon som skiller seg ut, er Talos Threat Hunting, som tilbyr menneskestyrt trusseloppdagelse i tråd med MITRE ATT&CK-rammeverket. Denne proaktive tilnærmingen bidrar til å identifisere skjulte trusler og gir varsler med høy treffsikkerhet sammen med råd om utbedring, slik at teamet ditt alltid ligger ett skritt foran. Kontroll av USB-enheter er en annen kritisk funksjon som lar deg administrere enhetsbruk og få oversikt under undersøkelser.
Fremtredende funksjoner og integrasjoner i Cisco
Funksjoner inkluderer risikobasert sårbarhetshåndtering, som bidrar til å identifisere og håndtere sårbarheter for å redusere potensielle angrepsflater. Løsningen gir også omfattende beskyttelse ved å kombinere oppdagelse, respons og administrasjon av brukertilgang for endepunkter, noe som sikrer robust beskyttelse. Den tilbyr dessuten forbedrede undersøkelsesfunksjoner, som gir dypere innsikt i trusselaktivitet og forbedrer responsstrategiene.
Integrasjoner inkluderer Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud og Cisco SecureX.
Pros and Cons
Pros:
- Avanserte funksjoner for trusseloppdagelse forbedrer sikkerheten ved effektivt å identifisere og reagere på ulike cybertrusler.
- Integrasjon med andre Cisco-sikkerhetsprodukter gir et samlet sikkerhetsøkosystem.
- Omfattende sikkerhetsfunksjoner gir flerlagsbeskyttelse og oversikt over trusler.
Cons:
- Integrasjonsutfordringer med andre sikkerhetsløsninger som Microsoft Defender og ESET.
- Lavere ytelse på eldre maskinvare kan være et problem for brukere med utdaterte systemer.
Learn more about Cisco Secure Endpoints:

VMware Carbon Black bidrar til å håndtere sårbarheter på virtuelle maskiner. Carbon Black er en plattform for endepunktsikkerhet utviklet for IT- og sikkerhetsteam som fokuserer på å beskytte enheter og data. Den hjelper deg med å oppdage, forhindre og håndtere trusler rettet mot endepunktene dine.
Hvorfor jeg valgte Carbon Black: Den utmerker seg innen endepunktsikkerhet og tilbyr avanserte tiltak for trusseloppdagelse og -forebygging. Plattformens kontinuerlige overvåkingsfunksjoner gir teamet ditt innsikt i endepunktaktivitet i sanntid. Plattformens funksjoner for hendelseshåndtering gjør det mulig å iverksette raske tiltak for å redusere risiko. Disse funksjonene gjør Carbon Black til et godt valg for team som prioriterer beskyttelse av endepunkter.
Fremtredende funksjoner og integrasjoner:
Funksjoner omfatter avansert trusseloppdagelse, som hjelper deg med å identifisere potensielle sikkerhetsproblemer raskt. Kontinuerlig overvåking holder deg informert om endepunktaktivitet i sanntid. Funksjoner for hendelseshåndtering lar deg handle raskt for å redusere trusler.
Integrasjoner omfatter Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta og Zscaler.
Pros and Cons
Pros:
- Innsikt i sanntid
- Avansert trusseloppdagelse
- Kontinuerlig overvåking av endepunkter
Cons:
- Begrensede funksjoner uten nettilkobling
- Bratt læringskurve
Learn more about Carbon Black:
Annen programvare for hendelseshåndtering
Her er noen flere alternativer for programvare for hendelseshåndtering som ikke kom med på kortlisten, men som likevel er verdt å se nærmere på:
- 11Rapid7 InsightIDRBest for trusseldeteksjon
- 12CrowdStrike Falcon InsightBest for beskyttelse av endepunkter
- 13VaronisBest for innsikt i datasikkerhet
- 14Palo Alto NetworkBest for AI-drevet trusseldeteksjon
- 15TenableBest for sårbarhetshåndtering
- 16AcutinexBest for sårbarhetsdeteksjon
- 17TripwireBest for overvåking av filintegritet
- 18Greenbone OpenVASBest for samlet sårbarhetsskanning
- 19LogRhythmBest for sanntidsvurdering av trusler
- 20Cynet 360Best for omfattende trusseldeteksjon
- 21RSA NetWitness PlatformBest for kriminalteknisk detaljerte trusselinnsikter
- 22Oligo SecurityBest for risikoanalyse av biblioteker med åpen kildekode
Hvordan jeg evaluerer programvare for hendelseshåndtering
Når en beredskapsingeniør blir varslet klokken 2 om natten, har verktøyene de bruker betydning—derfor deler jeg evalueringen inn i grunnleggende krav og faktorene som skiller de beste plattformene fra resten.
Kjernefunksjonalitet (grunnkrav for denne listen)
Når jeg velger verktøy til listen min, vurderer jeg hvert av dem på en skala fra 0 (tilbyr ikke funksjonaliteten) til 5 (utmerker seg på dette området) for hver av kjernefunksjonene nedenfor. Deretter beregner jeg verktøyets totalscore som en prosentandel. Hvert verktøy må oppnå en samlet minimumsscore på 75 % for å bli vurdert for inkludering.
- Varsling & levering av varsler: Jeg ser på hvor mange kanaler et verktøy støtter—telefon, SMS, push, e-post, Slack—og om det kan fjerne duplikater fra støyende overvåkingsvarsler før de overvelder den ansvarlige på vakt.
- Vaktplanlegging & eskalering: God administrasjon av vaktrotasjoner er viktig når du skal sikre dekning døgnet rundt på tvers av tidssoner, så jeg evaluerer hvordan hvert verktøy håndterer overstyringer, eskaleringsnivåer og mangler ved vaktoverleveringer.
- Sporing av hendelseslivssyklus: Hvert verktøy bør la team flytte en hendelse gjennom definerte stadier—fra utløst til bekreftet til løst—med konfigurerbare alvorlighetsnivåer og et revisjonsspor for samsvarsgjennomganger.
- Samarbeid & kriserom: Jeg undersøker om plattformen kan opprette en dedikert Slack- eller Microsoft Teams-kanal, hente inn de riktige beredskapsressursene og opprettholde en løpende tidslinje slik at de som kommer sent, raskt kan få oversikt.
- Overvåkings- & ITSM-integrasjoner: En oversikt over et verktøys integrasjoner forteller deg mye. Jeg evaluerer hvordan det kobler seg til observasjonsstakker som Datadog eller Prometheus, og om det synkroniserer toveis med ITSM-plattformer som ServiceNow eller Jira.
- Ettergjennomganger & responsanalyse: Når brannen er slukket, trenger teamene data. Jeg ser etter innebygde maler for ettergjennomganger, automatisk genererte hendelsestidslinjer og instrumentpaneler som følger utviklingen i MTTA og MTTR over tid.
Når jeg har en liste over verktøy som oppfyller kriteriene, vurderer jeg hva som skiller hver plattform fra de andre.
Utslagsgivende faktorer (det som skiller leverandørene)
Slik sammenligner jeg ulike leverandører:
Fremtredende funksjoner
Kartlegging av tjenesteavhengigheter er svært viktig—når en hendelse utløses, reduserer det tiden for feilsøking betydelig å vite hvilke oppstrømsystemer som er berørt, og hvem som eier dem. Jeg ser også etter automatiserte kjørebøker som kan starte diagnostikk eller starte en tjeneste på nytt uten å vente på et menneske. AI-drevet hendelsesassistanse tilfører verdi ved å klassifisere varsler automatisk og foreslå grunnårsaker under feilsøkingen. Offentlige statussider holder eksterne interessenter informert under driftsavbrudd, slik at supportteamet ditt ikke begraves i forespørsler om oppdateringer.
Utover funksjonene
Samsvar og sikkerhetsnivå veier tungt—jeg ser etter SOC 2 Type II-sertifisering, støtte for SSO/SAML og rollebaserte tilgangskontroller, spesielt for team i regulerte bransjer som helsevesen eller finans. Åpenhet om priser er også viktig, fordi prismodeller basert på antall beredskapsansvarlige kan føre til kraftig økte kostnader når vaktlisten vokser. Jeg evaluerer om en leverandør tilbyr et gratisnivå for mindre team, slik at de kan prøve plattformen før de forplikter seg. Fleksibilitet i utrullingen fullfører bildet, siden enkelte organisasjoner trenger alternativer for hvor data lagres, eller oppsett som driftes selv, for å oppfylle interne styringsretningslinjer.
Slik velger du programvare for hendelseshåndtering
Det er lett å gå seg vill i lange funksjonslister og kompliserte prisstrukturer. For å hjelpe deg med å holde fokus mens du går gjennom den unike prosessen med å velge programvare, får du her en sjekkliste over faktorer du bør ha i tankene:
| Faktor | Hva du bør vurdere |
| Skalerbarhet | Kontroller at programvaren kan vokse i takt med organisasjonens behov. Vurder om den kan håndtere økte datamengder og flere brukere uten at ytelsen svekkes. |
| Integrasjoner | Kontroller om programvaren integreres sømløst med eksisterende verktøy, for eksempel systemer med SIEM-programvare, skytjenester og løsninger for endepunktsikkerhet. Dette bidrar til å effektivisere arbeidsflyten og forbedre den generelle effektiviteten. |
| Tilpasningsmuligheter | Se etter programvare som lar deg tilpasse dashbord, varsler og rapportering etter dine spesifikke behov. Tilpasningsmuligheter sikrer at verktøyet oppfyller dine unike operative krav. |
| Brukervennlighet | Velg programvare med et intuitivt grensesnitt som reduserer læringskurven for teamet. Et brukervennlig design kan fremskynde implementeringen og øke adopsjonsraten. |
| Budsjett | Vurder de totale eierkostnadene, inkludert abonnementsavgifter, oppsettskostnader og eventuelle tillegg. Kontroller at løsningen passer innenfor budsjettet samtidig som den oppfyller alle nødvendige krav. |
| Sikkerhetstiltak | Kontroller at programvaren har robuste sikkerhetsfunksjoner som kryptering, programvare for IT-varsling og regelmessige oppdateringer. Dette er avgjørende for å beskytte sensitive data og sikre samsvar med bransjereguleringer. |
| Støttetjenester | Vurder nivået på kundestøtten som tilbys, for eksempel tilgjengelighet døgnet rundt og dedikerte kundeansvarlige. Rask og pålitelig støtte kan være avgjørende under hendelser. |
| Samsvar | Kontroller at programvaren oppfyller bransjestandarder og samsvarskrav som gjelder for organisasjonen din, for eksempel GDPR eller HIPAA, for å unngå potensielle bøter og juridiske problemer. |
Trender innen programvare for hendelseshåndtering
I undersøkelsen min samlet jeg inn utallige produktoppdateringer, pressemeldinger og versjonslogger fra ulike leverandører av programvare for hendelseshåndtering. Her er noen nye trender jeg følger med på:
- AI-drevet trusseldeteksjon: Flere leverandører bruker AI for å forbedre funksjonene for trusseldeteksjon. AI bidrar til å identifisere mønstre og avvik raskere og gir innsikt i sanntid. Selskaper som IBM QRadar leder an med AI-forbedret analyse.
- Skybaserte løsninger: Leverandører går over til skybaserte arkitekturer, noe som gir bedre skalerbarhet og fleksibilitet. Denne trenden støtter eksterne team og gir enklere tilgang til oppdateringer. Løsninger som CrowdStrike Falcon er fullstendig skybaserte og gir sømløs utrulling.
- Nulltillitsmodeller for sikkerhet: Det blir stadig viktigere å implementere en nulltillitsmodell. Denne modellen sikrer at alle forespørsler om tilgang blir verifisert, noe som reduserer risikoen for interne trusler. Palo Alto Networks har integrert nulltillitsprinsipper i løsningene sine.
- Atferdsanalyse: Flere verktøy integrerer atferdsanalyse for å oppdage uvanlig brukeraktivitet. Dette bidrar til å identifisere interne trusler og kompromitterte kontoer. Rapid7 InsightIDR bruker atferdsanalyse for å forbedre trusseldeteksjonen.
- Integrerte trusselintelligensstrømmer: Leverandører tilbyr i stadig større grad integrerte trusselintelligensstrømmer for å gi oppdatert informasjon om trusler. Dette hjelper brukerne med å prioritere risikoer mer effektivt. FireEye Helix tilbyr omfattende integrasjon av trusselintelligens.
Hva er programvare for hendelsesrespons?
Programvare for hendelsesrespons er et sett med verktøy som er utviklet for å hjelpe organisasjoner med å oppdage, håndtere og reagere på cybersikkerhetstrusler. IT-sikkerhetseksperter og hendelsesresponsteam bruker vanligvis disse verktøyene for å beskytte nettverkene og dataene sine.
Trusseldeteksjon, overvåking i sanntid og automatiserte varsler bidrar til å identifisere risikoer og håndtere hendelser effektivt. Når du vurderer alternativer, bør du vurdere omfattende tjenester for håndtering av cyberhendelser som tilbyr disse viktige funksjonene. Samlet sett forbedrer disse verktøyene en organisasjons evne til å opprettholde sikkerhet og etterlevelse.
Funksjoner i programvare for hendelsesrespons
Når du velger programvare for hendelsesrespons, bør du se etter følgende viktige funksjoner:
- Automatiserte varsler: Varsler teamet ditt umiddelbart når trusler eller uvanlig aktivitet oppdages, slik at dere kan sette inn tiltak før små problemer utvikler seg til store problemer.
- Saksbehandling: Organiserer alle hendelsesdetaljer, bevis og kommunikasjon på ett praktisk sted. Dette hjelper deg med å følge fremdriften, tildele oppgaver og sørge for at ingenting blir oversett.
- Automatisering av spillbøker: Lar deg opprette og ta i bruk standardiserte responsprosedyrer trinn for trinn. Automatisering av rutineoppgaver betyr at du kan reagere raskere og med færre feil, særlig i stressende situasjoner.
- Sporing og rapportering av hendelser: Gir deg en enkel måte å overvåke hver hendelses livssyklus på, fra oppdagelse til løsning, og generere detaljerte rapporter om hvordan hendelsene ble håndtert. Denne innsikten hjelper deg med å finne mønstre og forbedre prosessene dine over tid.
- Integrasjoner med tredjeparter: Kobler seg til andre sikkerhets- og IT-verktøy (for eksempel SIEM-systemer, e-post og billettsystemer), slik at du kan samle inn data og iverksette koordinerte tiltak uten å måtte veksle mellom ulike plattformer.
- Rollebaserte tilgangskontroller: Sikrer at sensitiv informasjon bare er synlig for de riktige teammedlemmene. Dette beskytter organisasjonens data og sørger for at konfidensielle opplysninger forblir sikre under en hendelse.
- Kommunikasjonsverktøy: Tilbyr sikre kanaler der teamet ditt kan chatte, dele oppdateringer og koordinere tiltak i sanntid. God kommunikasjon er avgjørende når hvert sekund teller.
- Innsamling av kriminaltekniske data: Støtter innsamling og bevaring av kritiske bevis under en hendelse. Det betyr at du kan finne ut hva som skjedde og støtte eventuelle undersøkelser eller revisjoner etter hendelsen.
- Tilpassbare dashbord: Viser måleverdiene og varslene som er viktigst for deg, i et tydelig format som gir deg oversikt med et øyekast. Ved å tilpasse dashbordet kan du raskt oppdage trender og fange opp hastesaker.
Vanlige AI-funksjoner i programvare for hendelsesrespons
I tillegg til standardfunksjonene i programvare for hendelsesrespons som er nevnt ovenfor, innlemmer mange av disse løsningene AI med funksjoner som:
- Automatisert trusseldeteksjon: Bruker AI til kontinuerlig å skanne nettverkstrafikk og systemlogger, og oppdager mistenkelige mønstre eller sjeldne atferdsmønstre raskere og mer nøyaktig enn tradisjonelle regelbaserte verktøy.
- Intelligent prioritering av varsler: Sorterer og rangerer varsler ved å analysere konteksten og den potensielle virkningen. Det betyr at du kan fokusere på det som faktisk betyr noe, i stedet for å bli overveldet av falske alarmer.
- AI-drevet analyse av grunnårsak: Går gjennom enorme mengder hendelsesdata for raskt å finne ut hvorfor og hvordan en hendelse startet. Dette fremskynder undersøkelsen og hjelper deg med å forhindre gjentakelser.
- Avviksdeteksjon: Bruker maskinlæring til å oppdage avvik fra normal bruker- eller systematferd og flagger tidlige tegn på kompromittering som mennesker kan overse.
- Prediksjon av hendelser: Forutsier sannsynlige fremtidige trusler eller sårbarheter basert på historiske mønstre, slik at du kan gå fra reaktiv til proaktiv respons og utbedre potensielle svakheter før angripere finner dem.
Fordeler med programvare for hendelsesrespons
Implementering av programvare for hendelsesrespons gir flere fordeler for teamet og virksomheten din. Her er noen av fordelene du kan se frem til:
- Raskere trusseldeteksjon: Sanntidsovervåking og automatiserte varsler hjelper teamet ditt med å identifisere og håndtere trusler raskt.
- Forbedret samsvar: Funksjoner for samsvarsrapportering bidrar til å oppfylle bransjereguleringer og reduserer risikoen for bøter.
- Forbedret sikkerhetsnivå: Kontinuerlig overvåking og funksjoner for trusseldeteksjon styrker den generelle sikkerheten.
- Effektiv ressursfordeling: Avansert analyse prioriterer trusler, slik at teamet ditt kan fokusere på de mest presserende problemene.
- Redusert responstid: Automatisering av hendelseshåndtering begrenser konsekvensene av sikkerhetsbrudd ved å muliggjøre raske tiltak.
- Innsiktsfull dataanalyse: Analyse av brukeradferd gir innsikt i potensielle interne trusler og styrker sikkerhetstiltakene.
- Fleksibel integrasjon: Integrasjonsfunksjoner sikrer smidig samhandling med eksisterende verktøy og forbedrer effektiviteten i arbeidsflyten.
Kostnader og priser for programvare for hendelseshåndtering
Ved valg av programvare for hendelseshåndtering er det viktig å forstå de ulike prismodellene og abonnementene som er tilgjengelige. Kostnadene varierer basert på funksjoner, teamstørrelse, tillegg og mer. Tabellen nedenfor oppsummerer vanlige abonnementer, gjennomsnittsprisene deres og typiske funksjoner som er inkludert i programvareløsninger for hendelseshåndtering:
Sammenligningstabell for abonnementer på programvare for hendelseshåndtering
| Abonnementstype | Gjennomsnittspris | Vanlige funksjoner |
| Gratisabonnement | $0 | Grunnleggende programvare for inntrengingsdeteksjon, begrensede varsler og brukerstøtte fra fellesskapet. |
| Personlig abonnement | $5-$25/bruker/måned | Sanntidsovervåking, automatiserte varsler og grunnleggende rapportering. |
| Bedriftsabonnement | $30-$75/bruker/måned | Avansert analyse, samsvarsrapportering og analyse av brukeradferd. |
| Foretaksabonnement | $80-$150/bruker/måned | Tilpassbare dashbord, integrasjonsfunksjoner og dedikert brukerstøtte. |
Vanlige spørsmål om programvare for hendelseshåndtering
Her er noen svar på vanlige spørsmål om programvare for hendelseshåndtering:
Hvordan kan du sikre effektiviteten til en plan for hendelseshåndtering med programvare?
Bruk programvare som støtter regelmessig testing, sanntidsovervåking og tydelige arbeidsflyter for å holde planen effektiv. Spor hendelser, automatiser prosedyreverk og gjennomgå måledata for responsen for å oppdage svakheter raskt. Sørg for at verktøyene dine integreres med kommunikasjons- og loggingssystemer, og planlegg jevnlige skrivebordsøvelser for å teste både teamet og plattformen.
Hvordan forbedrer atferdsanalyse hendelseshåndteringen?
Atferdsanalyse oppdager uvanlige mønstre ved å lære hva som er «normalt» for systemene dine. Med plattformer for hendelseshåndtering får du varsler om potensielle trusler basert på avvik, for eksempel uventede innloggingssteder eller filtilgang. Dette gjør teamet ditt raskere til å finne skjulte eller stadig utviklende angrep som standardregler kanskje ikke oppdager.
Hvordan er automatiserte varsler til nytte for team som håndterer hendelser?
Automatiserte varsler gjør responsen raskere ved å varsle teamet ditt umiddelbart om mistenkelig aktivitet. De er pålitelige og hindrer at hendelser går ubemerket hen, slik at du kan håndtere trusler så snart de oppstår. Sanntidsvarsler forbedrer reaksjonstiden og sikrer at alle følger den samme prosessen, noe som opprettholder ensartethet på tvers av skift.
Hvorfor er skalerbarhet viktig i programvare for hendelseshåndtering?
Skalerbarhet betyr at programvaren kan håndtere mer data, flere brukere og flere integrasjoner etter hvert som organisasjonen vokser. Du blir ikke overbelastet og trenger ikke å bytte plattform etter en fusjon eller i en fase med sterk vekst. For CTO-er sikrer dette at du beskytter større og mer komplekse miljøer med det samme settet av pålitelige verktøy.
Hvilke integrasjoner bør programvare for hendelseshåndtering støtte i IT-miljøer for virksomheter?
Se etter løsninger som integreres med SIEM-systemet ditt, skyleverandører, systemer for endepunktsdeteksjon, verktøy for saksbehandling og kommunikasjonsplattformer som Slack eller Teams. Finn programvare som kan kobles til overvåkingsplattformene dine, for eksempel Sumo Logic eller alternativer DevSecOps-verktøy. Sømløse integrasjoner lar deg starte undersøkelser, automatisere oppretting av saker og eskalere hendelser uten å bytte verktøy, slik at responsen blir raskere og bedre koordinert.
Hvordan måler du avkastningen på investeringer i programvare for hendelseshåndtering?
Mål ROI ved å følge med på redusert responstid ved hendelser, færre alvorlige sikkerhetsbrudd og hvor mye manuelt arbeid teamet ditt sparer. Vurder også unngåtte bøter for manglende overholdelse av regelverk, forbedret oppetid og reduserte kostnader ved å undersøke falske positiver. Hvis plattformen effektiviserer arbeidsflytene og holder virksomheten i jevn drift, oppnår du reell verdi.
Kan programvare for hendelseshåndtering bidra til overholdelse av regelverk?
Ja, mange plattformer automatiserer innsamling av bevis, sikrer dokumentasjon av hendelser og genererer rapporter som er klare for samsvarskontroller. Dette forenkler revisjoner og hjelper deg med å dokumentere at responsen oppfyller regelverk som GDPR eller HIPAA – samtidig som tiden teamet bruker på papirarbeid reduseres.