

Le migliori alternative a Terraform aiutano i team a definire, effettuare il provisioning e gestire l'infrastruttura con meno colli di bottiglia nei flussi di lavoro, un'applicazione più rigorosa delle policy e integrazioni in linea con gli stack tecnologici esistenti. Questi strumenti consentono agli ingegneri di automatizzare le distribuzioni, applicare le regole di governance e mantenere ambienti riproducibili senza dipendere esclusivamente dall'ecosistema di HashiCorp.
I team spesso iniziano a cercare alternative a Terraform dopo aver riscontrato difficoltà come il debug di errori HCL poco trasparenti, la gestione dei file di stato tra team distribuiti o il tentativo di estendere Terraform con integrazioni che non supporta nativamente. Altri incontrano limitazioni nell'applicazione di policy di sicurezza avanzate o hanno bisogno di un allineamento più stretto con i linguaggi che i loro sviluppatori già utilizzano.
Ho lavorato con gruppi di ingegneria che sono passati da Terraform ad altri framework IaC, ho valutato queste piattaforme rispetto a distribuzioni di produzione reali e ho testato le loro prestazioni in condizioni concrete, come implementazioni multi-cloud e ambienti soggetti a requisiti di conformità. Questa esperienza mi ha permesso di sviluppare una visione pratica dei punti di forza di ciascuno strumento e delle difficoltà che può creare.
In questa guida scoprirai quali alternative a Terraform offrono una sintassi più chiara, una governance più solida e un'integrazione più fluida nei moderni flussi di lavoro DevOps, così potrai scegliere la piattaforma più adatta alla tua strategia infrastrutturale.
Che cos'è Terraform?
Terraform è uno strumento di infrastruttura come codice (IaC) che consente di definire e gestire l'infrastruttura utilizzando il codice. Viene comunemente utilizzato da sviluppatori, ingegneri DevOps e professionisti IT che devono automatizzare e scalare l'infrastruttura in modo efficiente.
Funzionalità come il provisioning delle risorse, il supporto multi-cloud e la gestione dello stato aiutano ad automatizzare le attività infrastrutturali, ridurre gli errori manuali e garantire la coerenza. Il valore complessivo di Terraform risiede nella sua capacità di semplificare la gestione dell'infrastruttura e migliorare l'efficienza.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa delle alternative a Terraform
Questa tabella comparativa riassume i dettagli sui prezzi delle mie migliori alternative a Terraform:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Ideale per l'IaC multilingue | 4.0 out of 5 | 4 | 5 | 3 | 4 | 4 | 4 | $40/mese Piano gratuito disponibile | Website |
Ideale per l'integrazione DevSecOps | 2.7 out of 5 | 3 | 2 | 3 | 2 | 2 | 4 | $29/utente/mese Piano gratuito + prova gratuita disponibili | Website |
Ideale per gli ambienti di sviluppo VM | Not rated | Not rated | 2 | Not rated | 1 | 3 | 2 | Prezzi su richiesta Piano gratuito disponibile | Website |
Ideale per l'integrazione continua | 1.5 out of 5 | 1 | 1 | 1 | 1 | 3 | 2 | Prezzo su richiesta Non disponibile | Website |
Ideale per la gestione delle risorse AWS | Not rated | 4 | 4 | 3 | Not rated | 3 | 3 | $0.0009 per operazione del gestore Piano gratuito disponibile | Website |
Ideale per l'automazione IT | 2.7 out of 5 | 2 | 3 | 2 | 2 | 3 | 4 | Prezzi su richiesta Piano gratuito + demo gratuita disponibile | Website |
Ideale per l'orchestrazione multi-cloud | 3.2 out of 5 | 3 | 3 | 3 | 4 | 3 | 3 | Prezzi su richiesta Piano gratuito + prova gratuita di 60 giorni disponibile | Website |
Ideale per le risorse Google Cloud | Not rated | 2 | 3 | 3 | Not rated | 2 | 3 | Prezzi su richiesta Piano gratuito + prova gratuita disponibile | Website |
Ideale per l'IaC open source | 3.3 out of 5 | 3 | 4 | 3 | 4 | 4 | 2 | Prezzo su richiesta Non disponibile | Website |
Ideale per l'integrazione con Kubernetes | 3.2 out of 5 | 3 | 4 | 1 | 4 | 4 | 3 | $1,000/mese Demo gratuita disponibile | Website |


Recensioni delle migliori alternative a Terraform
Di seguito trovi i miei riepiloghi dettagliati delle migliori alternative a Terraform incluse nella mia selezione. Le mie recensioni offrono uno sguardo approfondito alle funzionalità principali, ai pro e contro, alle integrazioni e ai casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per l'IaC multilingue
- Piano gratuito disponibile
- A partire da $40/mese
Visit WebsiteCustomer Rating:4.8/5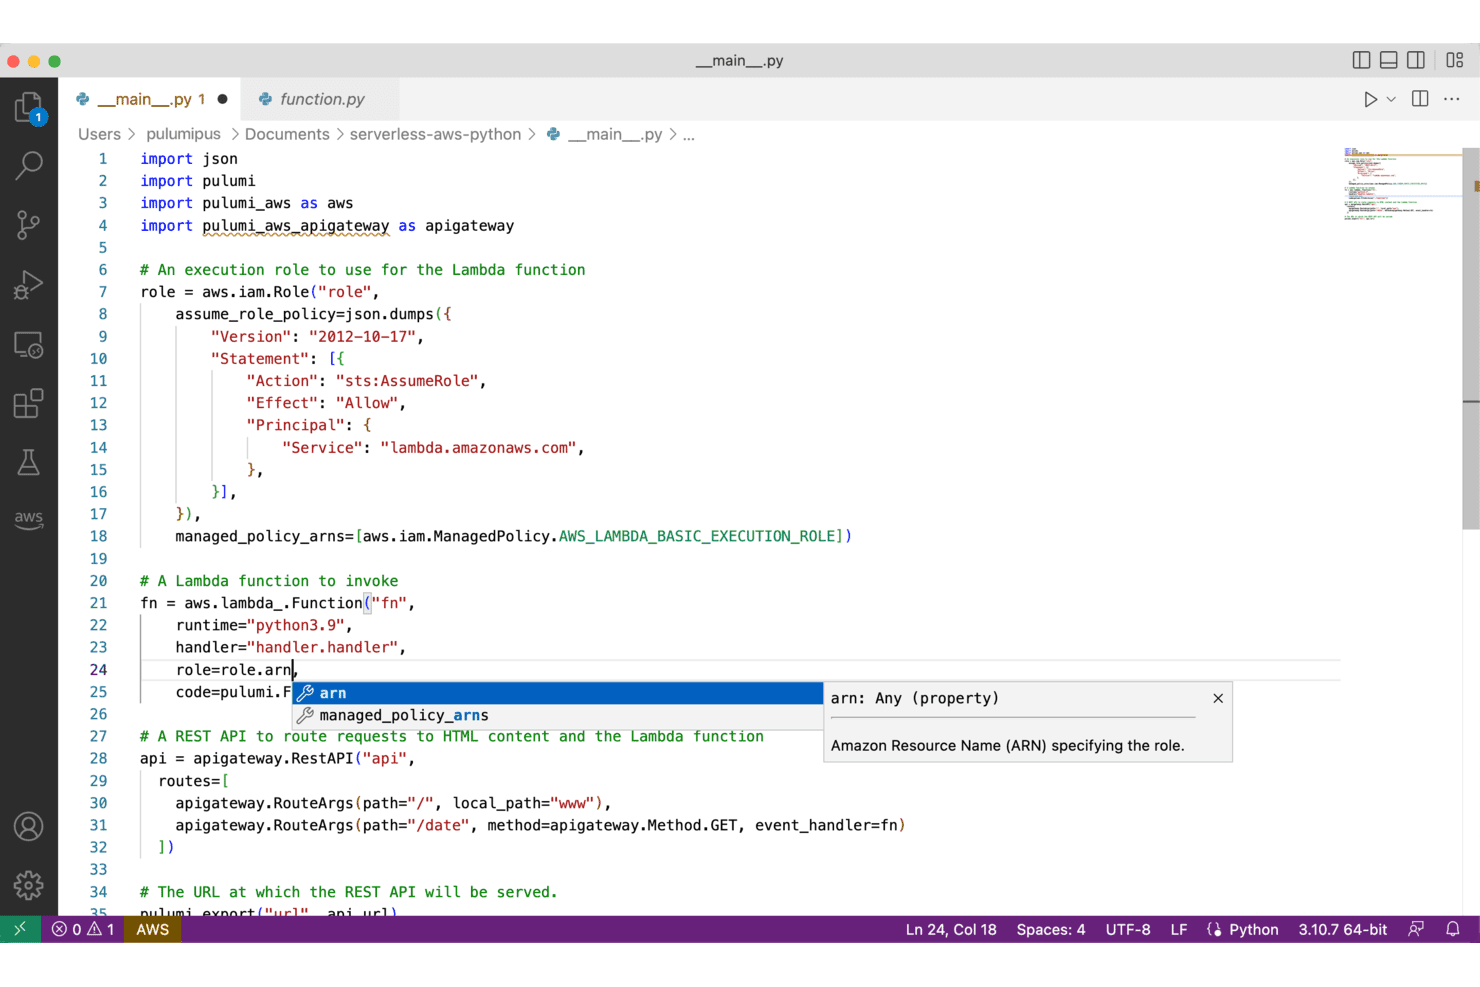
Pulumi consente di utilizzare l'infrastruttura come codice con Python e risorse AWS. Pulumi è una piattaforma per l'infrastruttura come codice che consente ai team DevOps e di ingegneria della piattaforma di definire, distribuire e gestire l'infrastruttura cloud utilizzando linguaggi di programmazione generici come Python, TypeScript e Go, invece di un linguaggio specifico del dominio.
Per chi è più adatto Pulumi?
Pulumi è particolarmente adatto ai team DevOps e di ingegneria della piattaforma che desiderano scrivere il codice dell'infrastruttura negli stessi linguaggi che utilizzano già per lo sviluppo delle applicazioni.
Perché ho scelto Pulumi
Ho scelto Pulumi come una delle migliori soluzioni perché è l'unica alternativa a Terraform che consente al mio team di scrivere il codice dell'infrastruttura in TypeScript, Python, Go o .NET insieme al codice effettivo dell'applicazione, utilizzando cicli, funzioni e classi reali invece di un linguaggio specifico del dominio. Posso eseguire
pulumi convertper migrare l'HCL esistente in un programma tipizzato in Python o TypeScript e fare riferimento agli output dello stato di Terraform affiancati durante una transizione incrementale. La gestione dei criteri come codice supporta TypeScript, Python e OPA/Rego, quindi gli stessi vincoli di controllo che il mio team già scrive possono governare anche le distribuzioni dell'infrastruttura.Funzionalità principali di Pulumi
- Provider nativi multi-cloud: Pulumi include provider nativi progettati specificamente per AWS, Azure, Google Cloud e Kubernetes, generati direttamente dagli schemi API upstream per garantire una copertura aggiornata delle risorse.
- API di automazione di Pulumi: consente di incorporare le operazioni sull'infrastruttura nel codice dell'applicazione, permettendo di creare portali per sviluppatori personalizzati, strumenti CLI e flussi di lavoro CI/CD basati sull'infrastruttura.
- Rilevamento e correzione delle derive: i piani commerciali di Pulumi Cloud aggiungono il rilevamento programmato delle derive, che confronta lo stato registrato con le risorse cloud attive e può correggerle automaticamente secondo una frequenza configurabile.
- Pulumi ESC (Environments, Secrets, and Config): centralizza segreti e configurazioni provenienti da AWS Secrets Manager, HashiCorp Vault, Azure Key Vault e altri provider in un piano di controllo componibile e versionato.
Integrazioni di Pulumi
Pulumi offre oltre 200 integrazioni native con provider cloud e di servizi, tra cui AWS, Azure, Google Cloud, Kubernetes, Terraform, OpenTofu, GitHub, GitLab e Azure DevOps. Fornisce inoltre API REST, SDK, webhook e un'API di automazione per flussi di lavoro personalizzati relativi all'infrastruttura.
Pros and Cons
Pros:
- Scrivere l'infrastruttura in linguaggi di programmazione familiari
- Convertire HCL e migrare in modo incrementale
- Applicare vincoli di controllo con criteri basati sul codice
Cons:
- I codebase di grandi dimensioni possono diventare più difficili da navigare
- L'ecosistema dei provider è meno maturo di quello di Terraform
Learn more about Pulumi: Ideale per l'integrazione DevSecOps
- Piano gratuito + prova gratuita disponibili
- A partire da $29/utente/mese (con fatturazione annuale)
Visit WebsiteCustomer Rating:4.5/5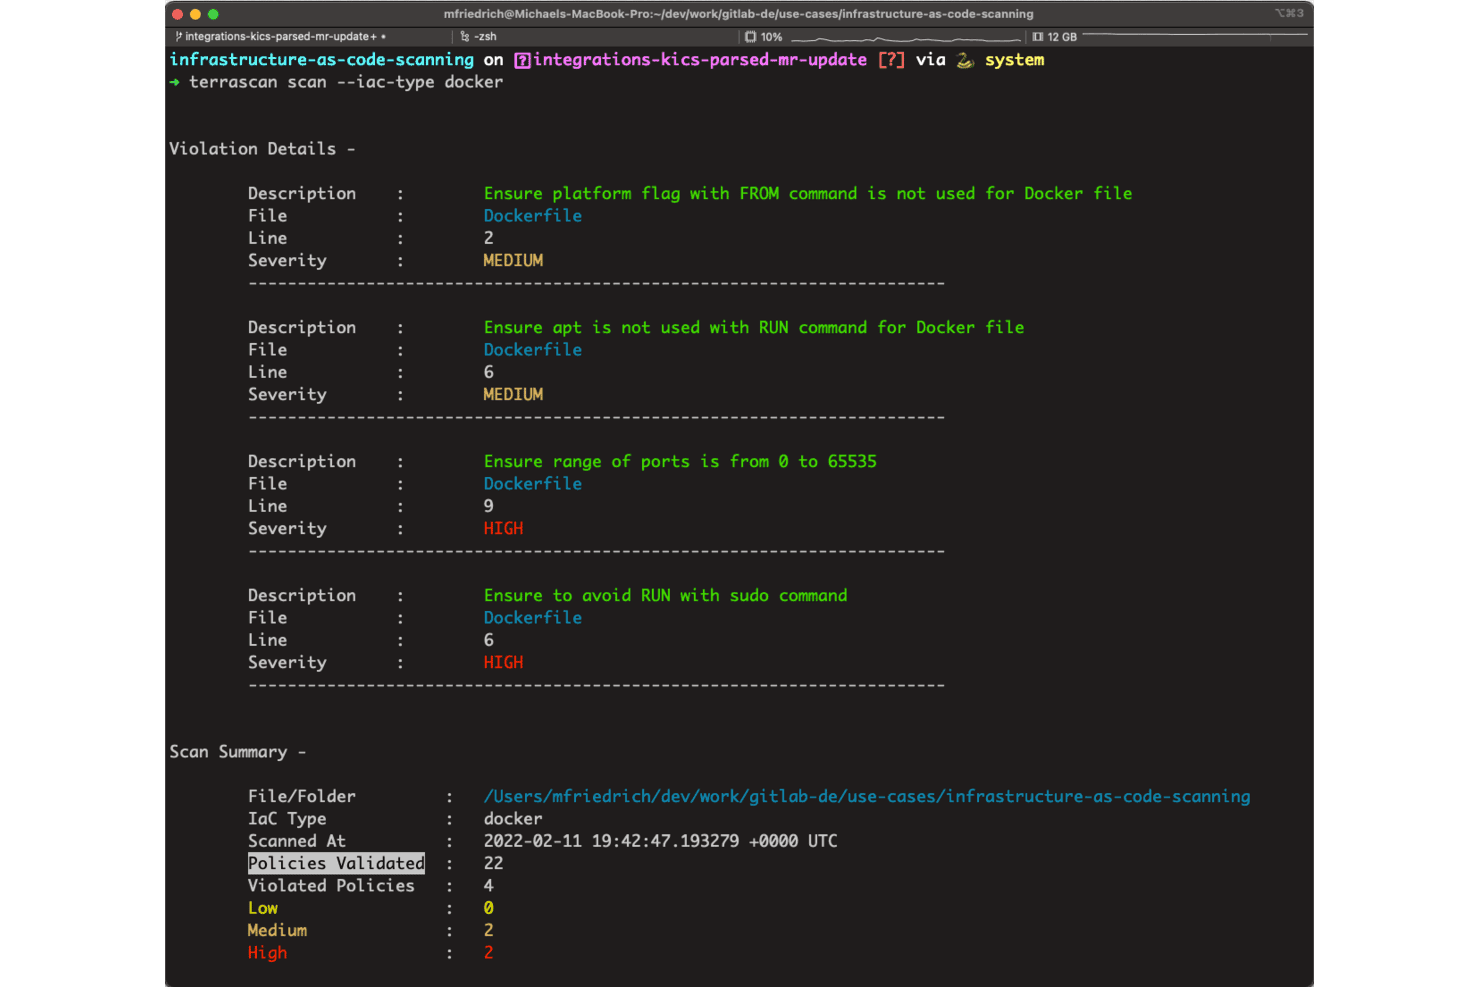
GitLab evidenzia le violazioni di sicurezza dei Dockerfile con livelli di gravità tramite Terrascan. GitLab è una piattaforma DevSecOps che integra i flussi di lavoro di Terraform e OpenTofu in un ambiente unificato per il controllo del codice sorgente, le pipeline CI/CD, la gestione dello stato e l'analisi della sicurezza, risultando quindi una soluzione ideale per i team DevOps che desiderano gestire l'infrastruttura come codice senza dover assemblare strumenti separati.
Per chi è più adatto GitLab?
GitLab è particolarmente adatto ai team DevOps che già utilizzano GitLab per il controllo del codice sorgente e la CI/CD e desiderano gestire i flussi di lavoro di Terraform o OpenTofu senza aggiungere uno strumento separato.
Perché ho scelto GitLab
Ho incluso GitLab tra le mie scelte principali perché è l'unica piattaforma di questo elenco che integra i flussi di lavoro di Terraform e OpenTofu in un ambiente DevSecOps completo, includendo il controllo del codice sorgente, le pipeline CI/CD, la gestione dello stato e l'analisi della sicurezza senza richiedere strumenti separati. Apprezzo particolarmente il fatto che le richieste di merge mostrino direttamente l'output del piano Terraform, consentendo al mio team di esaminare le modifiche alle risorse e ottenere le approvazioni prima dell'applicazione. GitLab gestisce inoltre lo stato in modo nativo, con controllo delle versioni, blocco e autorizzazioni a livello di progetto integrati.
Funzionalità principali di GitLab
- Back-end dello stato gestito da GitLab: Archivia i file di stato di Terraform e OpenTofu con controllo delle versioni, blocco e autorizzazioni a livello di progetto integrati nelle distribuzioni GitLab.com, autogestite e dedicate.
- Registro privato dei moduli Terraform: Consente ai team di pubblicare e utilizzare moduli Terraform privati tra i progetti tramite CI/CD, con controlli degli accessi basati sui ruoli per la pubblicazione e l'eliminazione.
- Autenticazione cloud basata su OIDC: Autentica i processi CI presso provider cloud come GCP utilizzando la federazione delle identità dei carichi di lavoro, eliminando la necessità di archiviare credenziali a lunga durata come segreti della pipeline.
- Criteri di esecuzione delle pipeline: Impone requisiti per i processi CI/CD a livello organizzativo tra i progetti, consentendo ai team responsabili della sicurezza e della conformità di inserire o sostituire le configurazioni delle pipeline su larga scala.
Integrazioni di GitLab
GitLab si integra con Terraform e OpenTofu e si connette a Terraform Cloud, Terraform Enterprise, HashiCorp Vault, Flux, AWS, Microsoft Azure e Google Cloud. Offre inoltre API REST, GraphQL, webhook, OAuth 2.0 e MCP per le integrazioni personalizzate.
Pros and Cons
Pros:
- I piani delle richieste di merge mostrano le modifiche alle risorse per la revisione
- Lo stato condiviso include il controllo delle versioni e il blocco
- La revisione del codice e la distribuzione condividono un unico flusso di lavoro
Cons:
- Terraform e OpenTofu continuano a effettuare il provisioning dell'infrastruttura
- I modelli obsoleti lasciano ai team la gestione delle immagini delle pipeline
 Ideale per gli ambienti di sviluppo VM
- Piano gratuito disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.6/5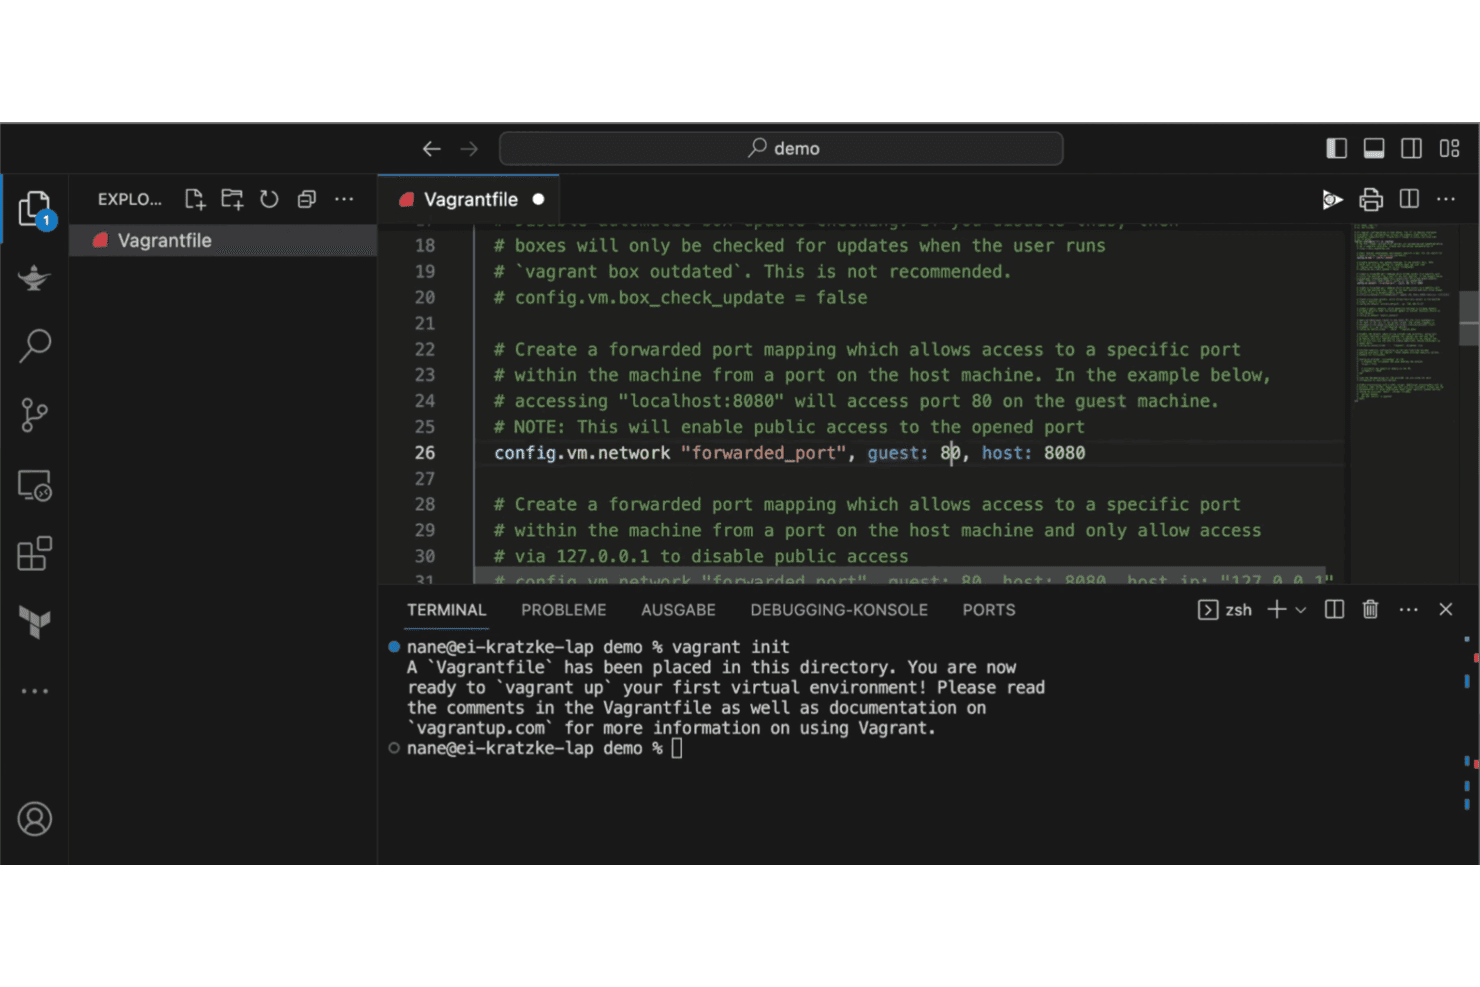
Vagrant consente agli utenti di configurare l'inoltro delle porte nel Vagrantfile tramite VS Code. Vagrant è uno strumento da riga di comando di HashiCorp che consente ai team di sviluppo di creare e condividere ambienti VM riproducibili a partire da un singolo Vagrantfile, rappresentando un'opzione leggera per i team che necessitano di configurazioni locali coerenti senza configurazione manuale.
Per chi è più indicato Vagrant?
Vagrant è adatto agli sviluppatori e ai piccoli team di sviluppo che necessitano di ambienti VM locali coerenti e riproducibili, senza dover configurare manualmente ogni macchina da zero.
Perché ho scelto Vagrant
Ho incluso Vagrant tra le mie scelte principali perché è lo strumento di riferimento per i team che necessitano di ambienti di sviluppo VM coerenti e riproducibili, senza dover configurare manualmente ogni macchina. Un singolo Vagrantfile definisce l'intero ambiente e può essere inserito nel controllo versione, così ogni sviluppatore esegue
vagrant upe ottiene esattamente la stessa configurazione su Linux, macOS e Windows. Apprezzo in particolare il supporto nativo a strumenti di provisioning come script shell, Chef e Puppet, che rende semplice gestire ambienti locali ripetibili.Funzionalità principali di Vagrant
- Controllo versione del Vagrantfile: Definisci l'intero ambiente VM in un singolo Vagrantfile, inseriscilo nel controllo versione e condividilo con il team.
- Supporto per più strumenti di provisioning: Esegui automaticamente script shell, Chef o Puppet durante
vagrant upper installare e configurare il software sulla macchina guest. - Flessibilità dei provider: Gestisci VM su VirtualBox, Docker e VMware tramite il sistema di provider basato su plugin di Vagrant.
- Vagrant Share: Condividi un ambiente Vagrant in esecuzione con altri usando un singolo comando per una collaborazione rapida o per l'accesso remoto.
Integrazioni di Vagrant
Vagrant offre integrazioni native con VirtualBox e Docker, oltre al supporto dei provider per VMware, AWS e Rackspace. La sua API Vagrant Cloud supporta integrazioni personalizzate tramite richieste HTTP in stile REST e risposte JSON.
Pros and Cons
Pros:
- Ambienti VM locali ripetibili per i test
- I Vagrantfile versionati standardizzano le configurazioni degli sviluppatori
- La configurazione semplice consente ai team di iniziare rapidamente
Cons:
- Nessun monitoraggio dello stato o flusso di lavoro plan/apply
- Le configurazioni basate su Ruby creano un secondo modello IaC
Learn more about Vagrant: Ideale per l'integrazione continua
- Non disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.4/5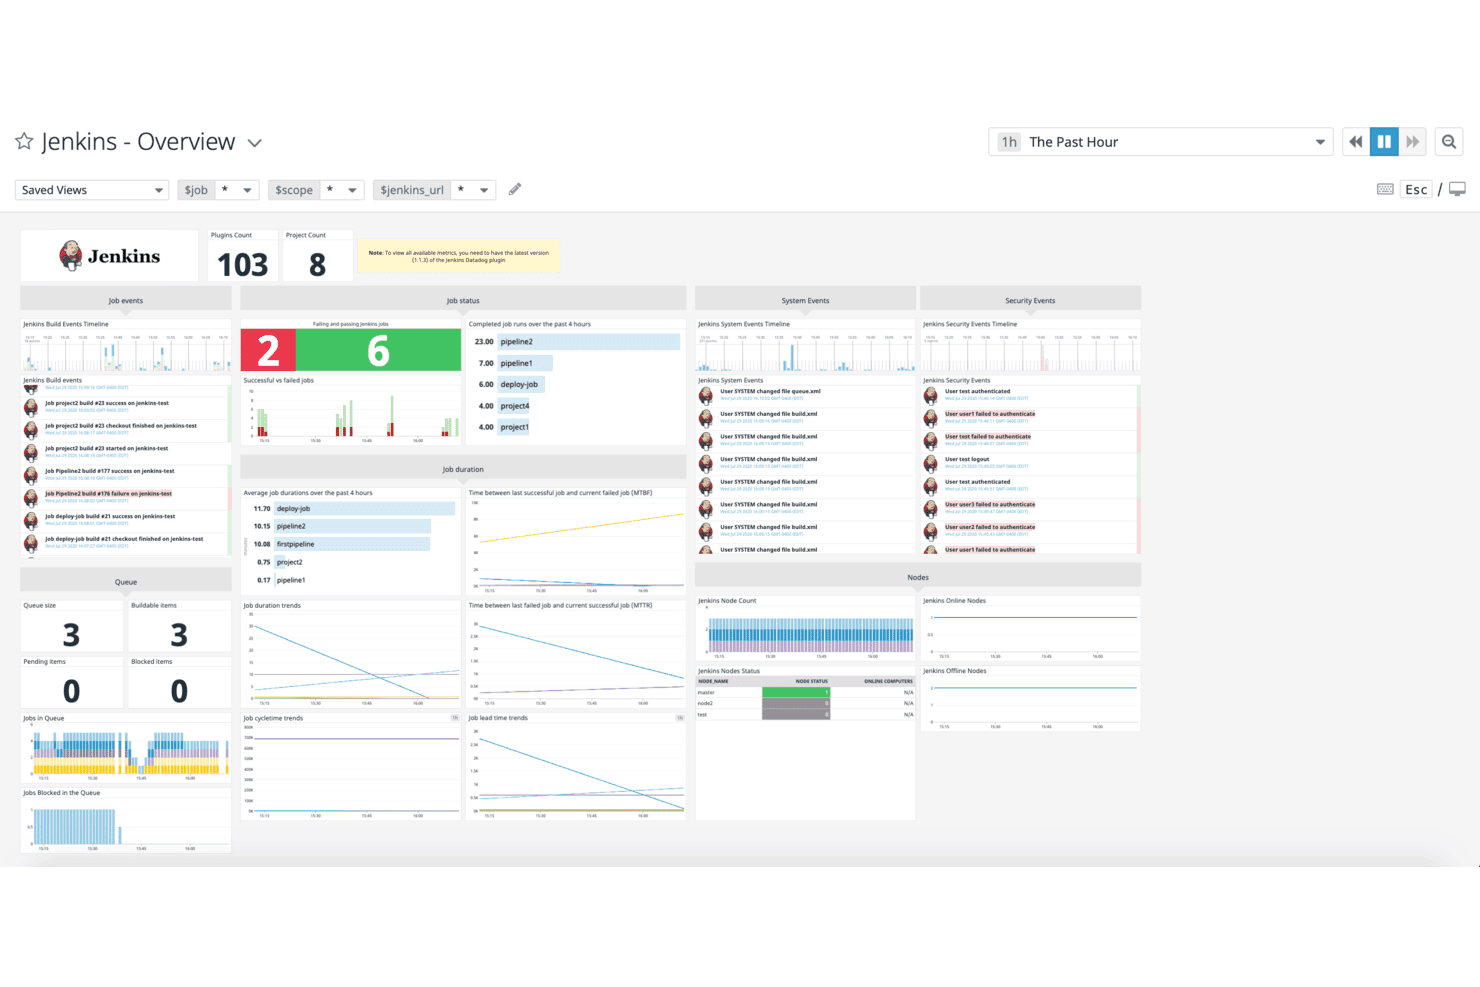
Jenkins centralizza in un'unica dashboard il monitoraggio delle compilazioni, della coda e degli eventi di sicurezza. Jenkins è un server di automazione open source che i team DevOps e di ingegneria della piattaforma utilizzano per orchestrare pipeline CI/CD, attivare flussi di lavoro per l'infrastruttura e integrarsi con strumenti come Terraform, Kubernetes e i principali provider cloud.
A chi è più adatto Jenkins?
Jenkins è particolarmente adatto ai team DevOps che gestiscono già pipeline CI/CD e desiderano orchestrare le esecuzioni di Terraform all'interno dei flussi di lavoro di automazione esistenti.
Perché ho scelto Jenkins
Ho scelto Jenkins come una delle soluzioni migliori perché è la base CI/CD di cui molti team DevOps si fidano già e gestisce l'integrazione continua con una profondità difficile da replicare. Utilizzo pipeline definite in Jenkinsfile e archiviate direttamente nel controllo del codice sorgente per attivare i passaggi
terraform planeterraform applycome parte di un flusso di lavoro più ampio di compilazione e distribuzione. I controlli di approvazione della pipeline mi consentono di limitare chi può confermare un'applicazione, così le modifiche all'infrastruttura seguono lo stesso processo di revisione del codice dell'applicazione.Funzionalità principali di Jenkins
- Integrazione di compilazione Terraform: Il plugin Terraform di Jenkins esegue
terraform planeterraform applycome passaggi della pipeline direttamente da un Jenkinsfile. - Pipeline come codice: Definisci l'intero flusso di lavoro CI/CD in un
Jenkinsfilearchiviato nel controllo del codice sorgente insieme al codice dell'applicazione e dell'infrastruttura. - Controlli granulari delle autorizzazioni: Assegna autorizzazioni a livello di processo e di credenziali per controllare quali utenti possono compilare, configurare o accedere alle risorse sensibili della pipeline.
- Oltre 2.300 plugin: Collega Jenkins a Git, GitHub, Kubernetes e ai servizi dei provider cloud tramite plugin gestiti dalla community.
Integrazioni di Jenkins
Jenkins supporta oltre 2.300 plugin forniti dalla community, tra cui Git, GitHub, Kubernetes e Terraform, oltre a passaggi cloud per AWS, Azure e Google Cloud. La sua API simile a REST supporta integrazioni CI/CD personalizzate.
Pros and Cons
Pros:
- Automatizza le esecuzioni di Terraform insieme alle pipeline di compilazione
- Le approvazioni della pipeline possono bloccare le applicazioni dell'infrastruttura
- I Jenkinsfile sottoposti al controllo di versione mantengono i flussi di lavoro verificabili
Cons:
- Non esegue il provisioning dell'infrastruttura senza Terraform
- Nessun blocco dello stato o rilevamento delle derive nativo
 Ideale per la gestione delle risorse AWS
- Piano gratuito disponibile
- A partire da $0.0009 per operazione del gestore
Visit WebsiteCustomer Rating:4.4/5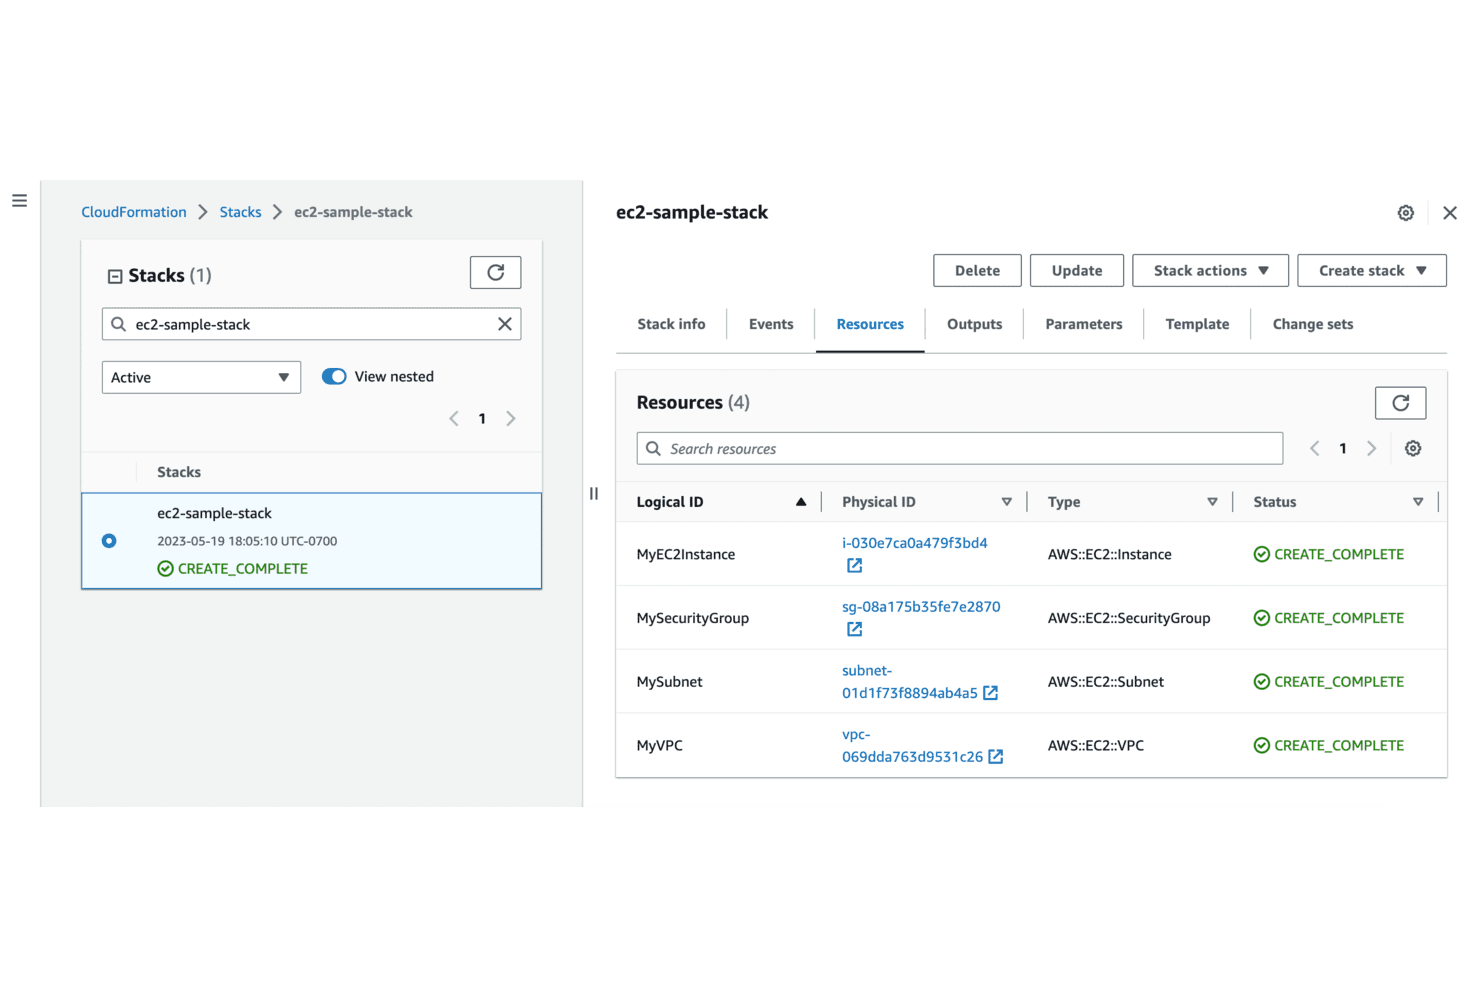
AWS CloudFormation monitora in un'unica vista le risorse sottoposte a provisioning e i relativi stati. AWS CloudFormation è il servizio nativo di Amazon per l'infrastruttura come codice, progettato per i team che operano interamente all'interno di AWS e desiderano fornire, gestire e sottoporre a controllo di versione le risorse cloud tramite modelli dichiarativi senza mantenere un proprio backend per lo stato.
Per chi è più adatto AWS CloudFormation?
AWS CloudFormation è una scelta naturale per i team che operano già interamente all'interno di AWS e desiderano un'infrastruttura nativa come codice senza gestire un backend separato per lo stato.
Perché ho scelto AWS CloudFormation
Ho scelto AWS CloudFormation come una delle soluzioni migliori perché è la soluzione IaC nativa per i team già profondamente integrati nell'ecosistema AWS. Apprezzo molto il fatto che i set di modifiche consentano di visualizzare in anteprima esattamente quali risorse verranno sostituite o eliminate prima di confermare, mentre il rilevamento delle modifiche non rilevate segnala tutte le modifiche manuali effettuate al di fuori dello stack, così che i modelli rimangano la fonte di verità. Se la tua infrastruttura utilizza esclusivamente AWS, non troverai una corrispondenza più stretta tra il tuo strumento IaC e il tuo provider cloud.
Funzionalità principali di AWS CloudFormation
- Supporto per AWS CDK: Crea l'infrastruttura utilizzando TypeScript, Python, Java o .NET tramite AWS Cloud Development Kit, che CloudFormation provvede poi a distribuire.
- StackSets: Distribuisci, aggiorna o elimina un insieme comune di risorse AWS tra più account e regioni a partire da un singolo modello.
- Attivatori di ripristino: Monitora gli allarmi CloudWatch durante la creazione e gli aggiornamenti degli stack, ripristinando automaticamente le operazioni se si attiva un allarme specificato.
- Generatore IaC: Esegue la scansione delle risorse AWS esistenti e genera automaticamente modelli CloudFormation in formato JSON o YAML per importarle o migrarle negli stack gestiti.
Integrazioni di AWS CloudFormation
AWS CloudFormation offre integrazioni del marketplace con MongoDB Atlas, Datadog, Atlassian Opsgenie, JFrog, Trend Micro, Splunk, Aqua Security, FireEye, Sysdig e Snyk. L'API del servizio AWS CloudFormation, gli SDK AWS e AWS CLI supportano le integrazioni personalizzate.
Pros and Cons
Pros:
- Provisioning AWS ripetibile tramite modelli sottoposti a controllo di versione
- I set di modifiche mostrano in anteprima sostituzioni ed eliminazioni
- Lo stato dello stack gestito supporta il ripristino automatico
Cons:
- Il provisioning esclusivo per AWS esclude i casi d'uso multi-cloud di Terraform
- I modelli di grandi dimensioni possono diventare difficili da gestire
Learn more about AWS CloudFormation: Ideale per l'automazione IT
- Piano gratuito + demo gratuita disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.2/5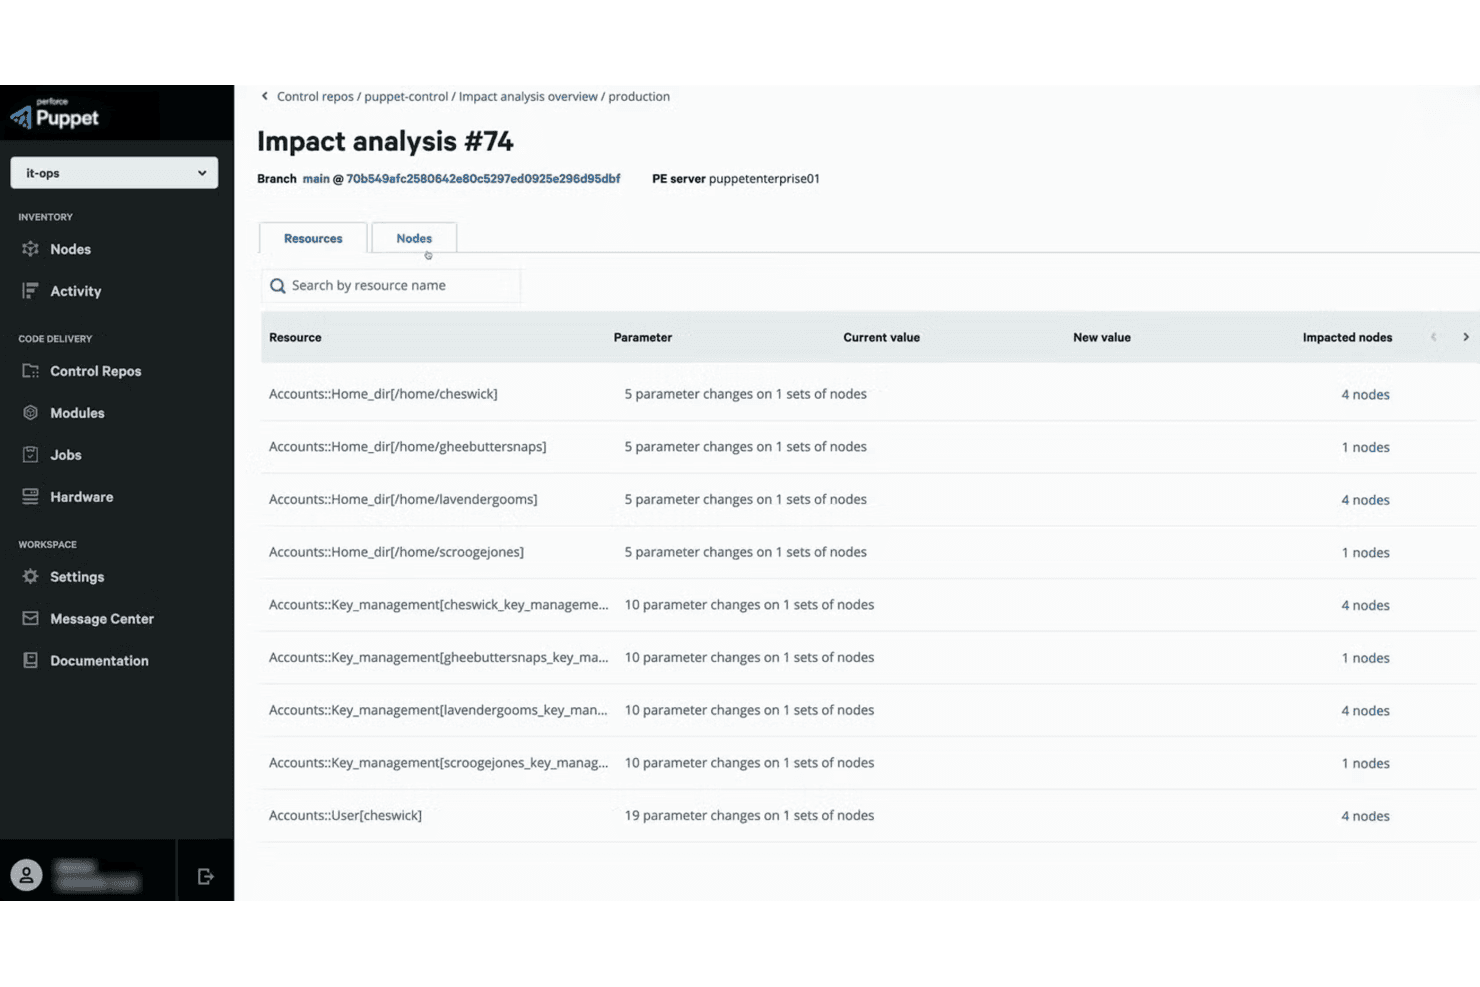
Puppet mostra l'analisi dell'impatto a livello di risorsa prima delle distribuzioni del codice. Puppet Enterprise è una piattaforma di gestione della configurazione rivolta ai team IT e infrastrutturali che gestiscono grandi flotte di server in ambienti ibridi e multi-cloud, aiutandoli a imporre stati di sistema coerenti, rilevare le derive e automatizzare la conformità.
Per chi è più adatto Puppet?
Puppet Enterprise è adatto ai team IT e infrastrutturali che gestiscono grandi flotte di server e necessitano di applicare configurazioni coerenti in ambienti ibridi e multi-cloud.
Perché ho scelto Puppet
Ho scelto Puppet come una delle migliori soluzioni per l'automazione IT perché applica continuamente lo stato di configurazione desiderato alle flotte di server, rilevando e correggendo automaticamente le derive prima che diventino un problema. Mentre Terraform esegue il provisioning dell'infrastruttura, Puppet se ne occupa successivamente, gestendo la configurazione a livello di sistema operativo e applicazione negli ambienti locali, cloud e ibridi tramite un repository di controllo basato su Git. Apprezzo inoltre il fatto che gli oltre 7.000 moduli di Puppet Forge facciano sì che raramente sia necessario scrivere l'automazione da zero.
Funzionalità principali di Puppet
- Controllo degli accessi basato sui ruoli: Assegna ruoli predefiniti e personalizzati—Amministratori, Operatori, Visualizzatori, Responsabili della distribuzione del codice—con autorizzazioni granulari che controllano ciò che ogni utente può visualizzare o modificare negli ambienti gestiti.
- Analisi dell'impatto: Genera report precedenti all'unione che mostrano l'ambito e il rischio delle modifiche al codice Puppet, con integrazione CI/CD per segnalare i problemi prima della distribuzione.
- Connettore per i dati di osservabilità: Esporta i dati relativi all'infrastruttura, alle modifiche, alla conformità e all'applicazione delle patch di Puppet verso strumenti come Splunk, Datadog, Grafana e Prometheus.
- Integrazione con ServiceNow: Consente agli utenti autorizzati di attivare attività e piani Puppet direttamente da ServiceNow e sincronizza i dati dei nodi Puppet nei record CMDB di ServiceNow.
Integrazioni di Puppet
Puppet Enterprise dispone di integrazioni native con ServiceNow e Splunk, oltre a integrazioni documentate con Terraform, Datadog, New Relic, Prometheus e Grafana. Le API HTTP(S) supportano integrazioni personalizzate.
Pros and Cons
Pros:
- Impone la coerenza della configurazione nelle flotte di server
- Rileva e corregge automaticamente le derive della configurazione
- I moduli Forge riducono il lavoro di configurazione personalizzato
Cons:
- Non esegue il provisioning dell'infrastruttura cloud come Terraform
- Alcuni moduli cloud non coprono tutti i servizi richiesti
Learn more about Puppet: Ideale per l'orchestrazione multi-cloud
- Piano gratuito + prova gratuita di 60 giorni disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.1/5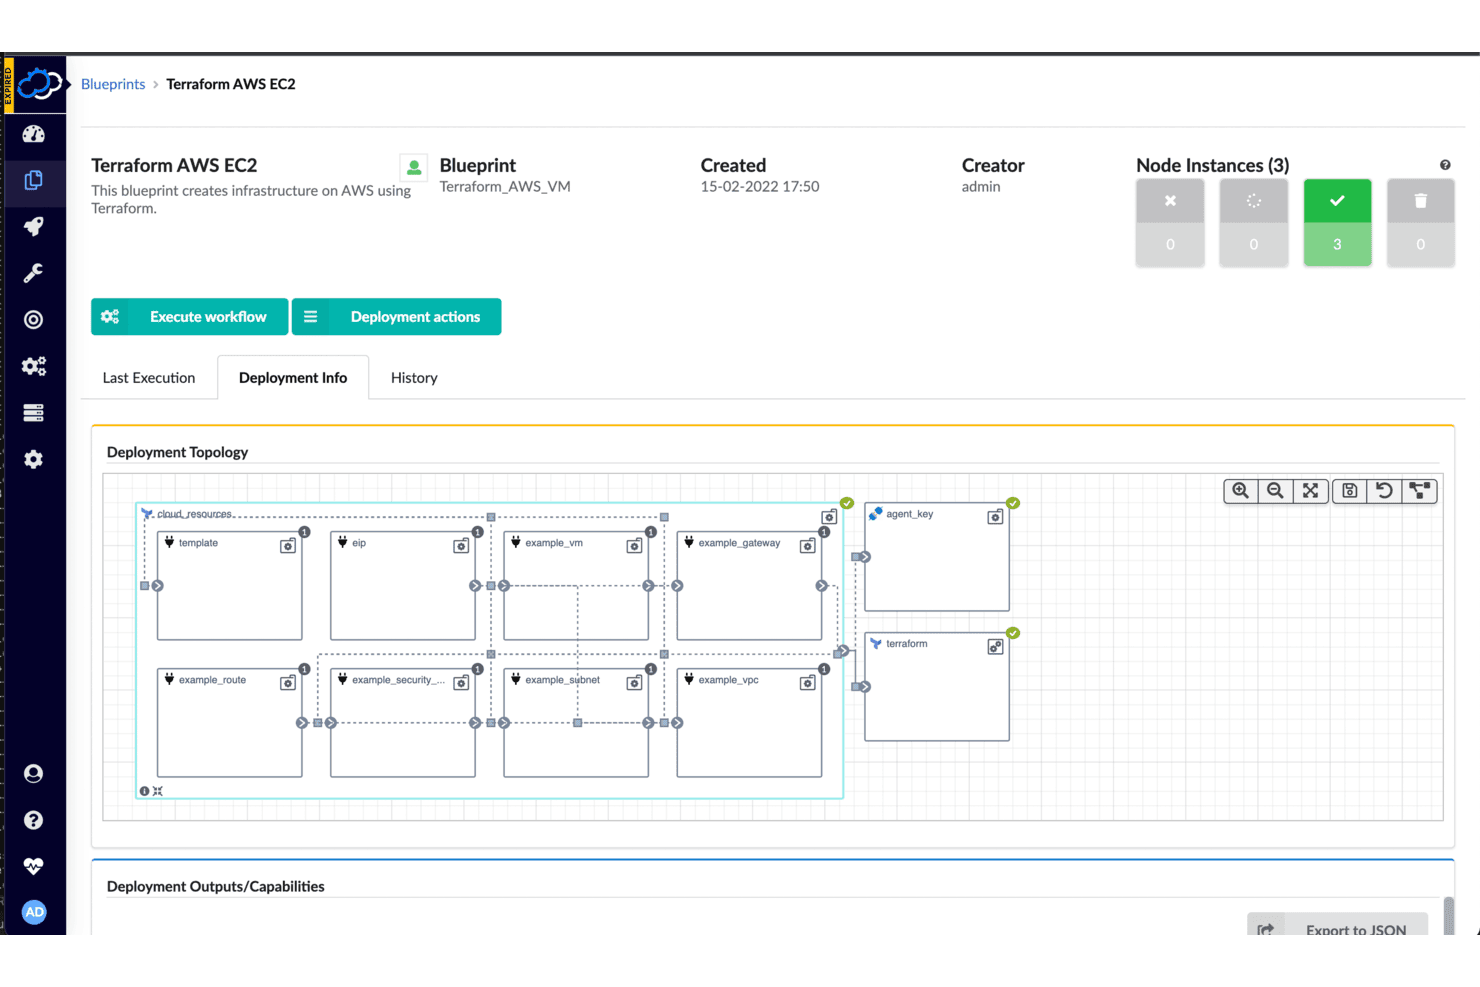
Cloudify visualizza la topologia della distribuzione dell'infrastruttura per AWS EC2. Cloudify è una piattaforma di orchestrazione open source che consente ai team DevOps e di ingegneria delle piattaforme di gestire l'infrastruttura su più cloud, cluster Kubernetes e ambienti locali tramite un unico motore unificato per i flussi di lavoro.
Per chi è più adatto Cloudify?
Cloudify è adatto agli architetti dell'infrastruttura e agli ingegneri delle piattaforme di grandi organizzazioni che gestiscono catene di strumenti diversificate su più cloud, cluster Kubernetes e ambienti locali.
Perché ho scelto Cloudify
Ho scelto Cloudify perché è l'opzione più solida della mia lista per i team che eseguono l'infrastruttura su più cloud contemporaneamente. Il suo componente aggiuntivo Terraform consente di gestire i moduli AWS e Azure affiancati all'interno di un unico modello, mentre il linguaggio specifico di dominio di Cloudify modella le relazioni tra questi ambienti, le risorse condivise e i relativi cicli di vita distribuiti. Inoltre, l'architettura dei gestori dei gestori di Cloudify Spire consente di orchestrare e ripristinare centralmente le distribuzioni in ambienti multisito e periferici da un unico punto.
Funzionalità principali di Cloudify
- Gestione del ciclo di vita tramite il componente aggiuntivo Terraform: Il componente aggiuntivo Terraform esegue direttamente dai modelli Cloudify le operazioni init, plan, apply, refresh, import e destroy.
- Flussi di lavoro integrati per il ripristino e la scalabilità: Cloudify genera automaticamente flussi di lavoro per il ripristino e la scalabilità a partire dal suo modello dello stato desiderato per le operazioni successive.
- Integrazione con le pipeline CI/CD: Le integrazioni native con Jenkins, GitHub Actions, GitLab CI/CD e CircleCI consentono di attivare le operazioni sugli ambienti Cloudify dalle pipeline esistenti.
- Archivio dei segreti con archiviazione crittografata: I segreti vengono crittografati nel database utilizzando la crittografia simmetrica Fernet e sono accessibili tra le distribuzioni.
Integrazioni di Cloudify
Cloudify offre integrazioni native documentate con AWS, Microsoft Azure, Terraform, Ansible, Docker, OpenStack, VMware vSphere e ServiceNow. Supporta inoltre i flussi di lavoro Jenkins, GitHub Actions, GitLab CI/CD e CircleCI, oltre alle API REST e Python per le integrazioni personalizzate.
Pros and Cons
Pros:
- Orchestra l'infrastruttura multi-cloud oltre il provisioning
- Esegue moduli Terraform all'interno di modelli compositi
- Flussi di lavoro integrati per il ripristino e la scalabilità
Cons:
- Utilizza Terraform come involucro anziché sostituirlo
- Il linguaggio YAML specifico di dominio e il gestore aggiungono un sovraccarico operativo
Learn more about Cloudify: Ideale per le risorse Google Cloud
- Piano gratuito + prova gratuita disponibile
- Prezzi su richiesta
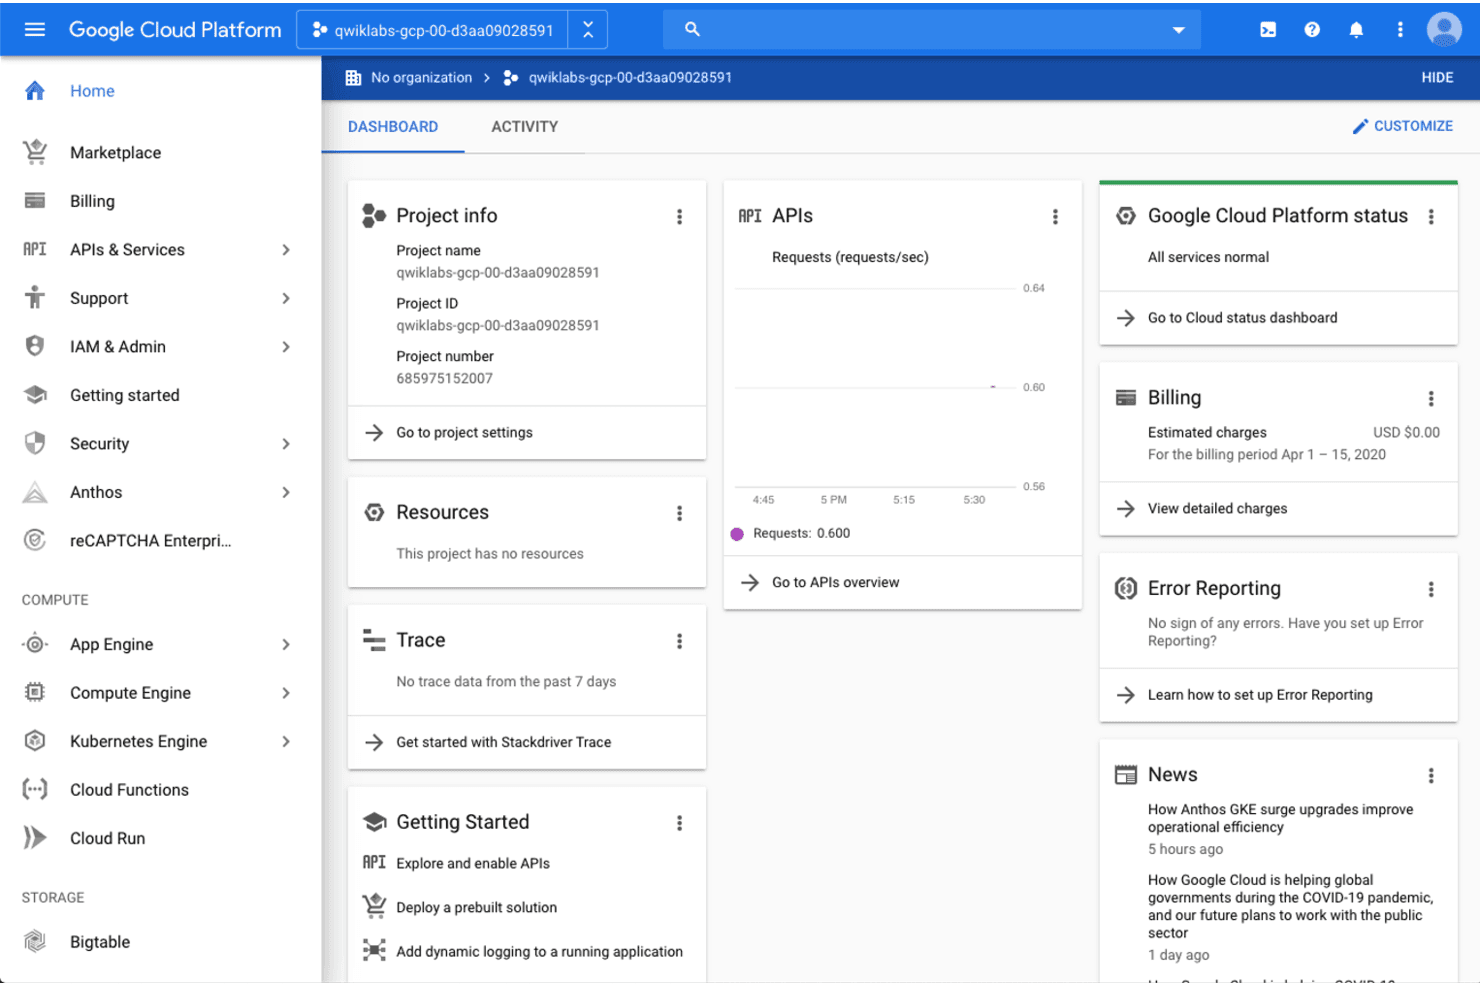
Google Cloud Platform offre un pannello di controllo centrale per gestire le risorse e le API del progetto. Google Cloud Deployment Manager è il servizio nativo di Google per l'infrastruttura come codice, che consente di definire, distribuire e gestire in modo dichiarativo le risorse Google Cloud utilizzando configurazioni YAML e modelli Jinja o Python.
Per chi è più adatto Google Cloud Deployment Manager?
Team già impegnati nell'utilizzo di Google Cloud che necessitano di un modo gratuito per gestire in modo dichiarativo le risorse GCP e stanno pianificando attivamente un percorso di migrazione verso Infrastructure Manager o Terraform.
Perché ho scelto Google Cloud Deployment Manager
Ho incluso Google Cloud Deployment Manager in questo elenco specificamente per i team impegnati nell'utilizzo di GCP che necessitano di un modo nativo e gratuito per predisporre in modo dichiarativo risorse come Compute Engine, BigQuery e Cloud SQL utilizzando YAML e modelli Jinja o Python. Apprezzo il supporto per le anteprime delle distribuzioni, gli aggiornamenti sul posto o in sequenza e il ripristino delle distribuzioni precedenti, tutto all'interno del framework IAM di Google. Detto questo, il supporto è terminato ad aprile 2026, quindi lo considererei principalmente uno strumento di transizione durante la pianificazione di una migrazione verso Infrastructure Manager o Terraform tramite l'utilità DM Convert integrata.
Caratteristiche principali di Google Cloud Deployment Manager
- Configurazione dichiarativa basata su YAML: definisci la tua infrastruttura Google Cloud in file YAML, con modelli Jinja o Python per definizioni di risorse riutilizzabili e parametrizzate.
- Controllo degli accessi basato su IAM: assegna ruoli predefiniti — Amministratore, Editor, Visualizzatore, Editor dei tipi e Visualizzatore dei tipi — per controllare chi può creare, gestire o visualizzare le distribuzioni a livello di progetto.
- Integrazione con Cloud Audit Logs: registra automaticamente le operazioni amministrative e di accesso ai dati, inclusi gli eventi di creazione, aggiornamento, applicazione di patch, eliminazione e annullamento dell'anteprima delle distribuzioni.
- Strumento di migrazione DM Convert: converte le configurazioni e i modelli YAML esistenti di Deployment Manager in file Terraform o Kubernetes Resource Model, con comandi di importazione generati per lo stato di Terraform.
Integrazioni di Google Cloud Deployment Manager
Google Cloud Deployment Manager offre integrazioni native documentate con Cloud Storage, Compute Engine e Cloud SQL. Fornisce inoltre un'API REST e supporta provider di tipi API personalizzati per connettere API aggiuntive.
Pros and Cons
Pros:
- Configurazione rapida della distribuzione apprezzata dai recensori
- Lo stato gestito evita operazioni separate sui file di stato
- DM Convert genera comandi di importazione Terraform
Cons:
- Le configurazioni esclusive per Google Cloud aumentano il vincolo verso il fornitore
- Il supporto è terminato; la dismissione del servizio è prevista nel 2027
Learn more about Google Cloud Deployment Manager (GCP):
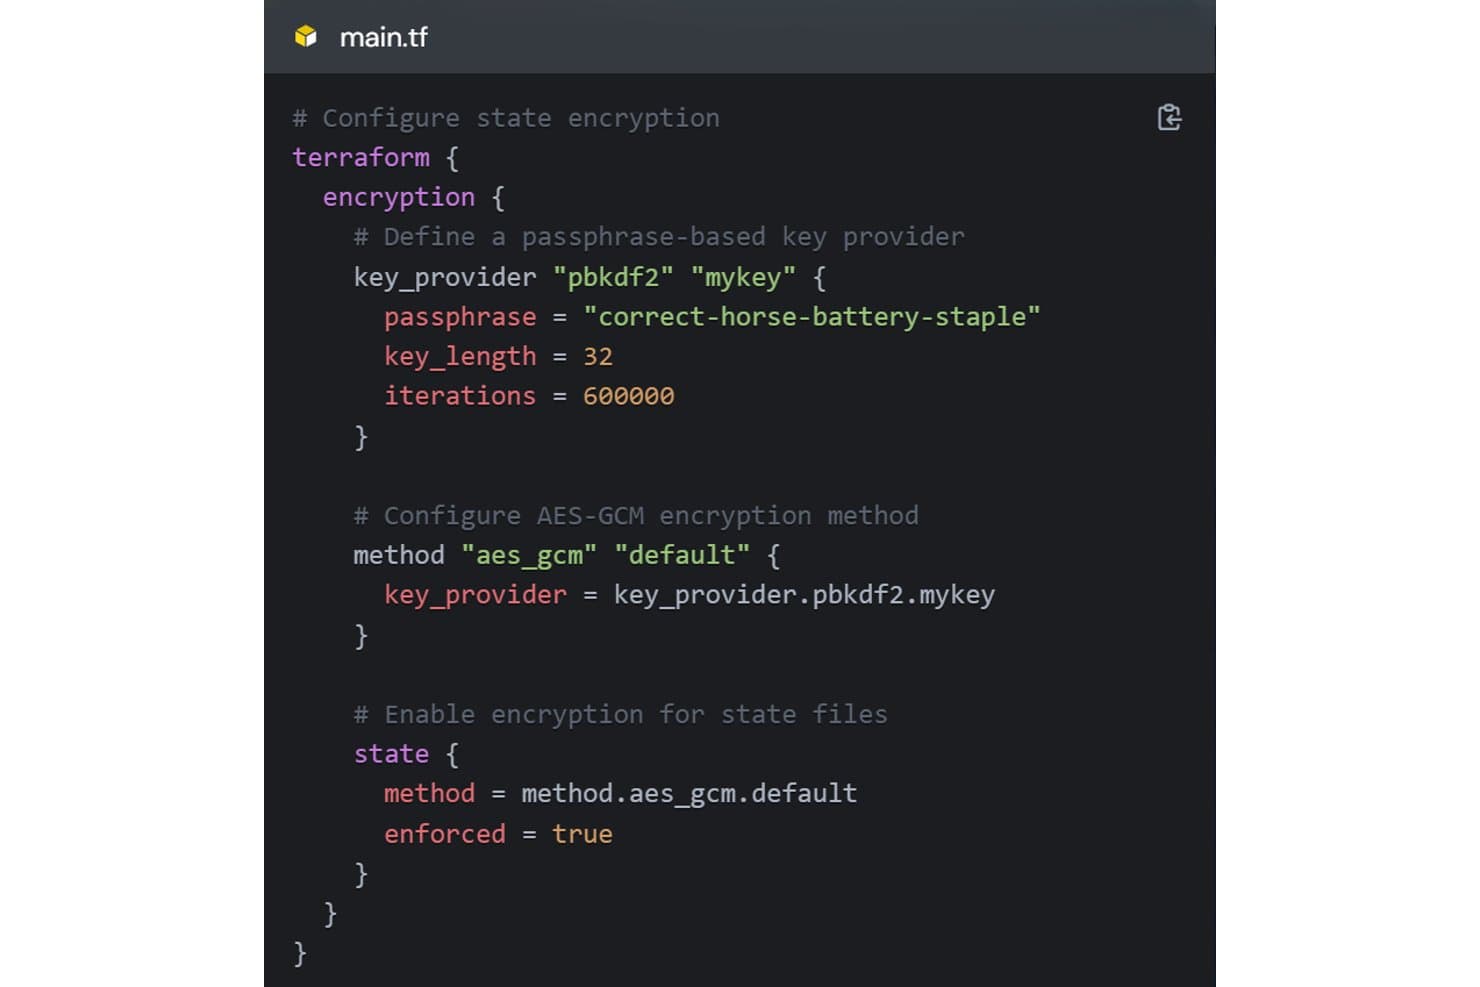
OpenTofu crittografa i file di stato utilizzando AES-GCM e un provider di chiavi basato su una passphrase. OpenTofu è uno strumento IaC open source governato dalla Linux Foundation che consente ai team responsabili dell'infrastruttura di definire, fornire e gestire risorse cloud e locali attraverso un familiare flusso di lavoro dichiarativo, risultando quindi una scelta naturale per i team che desiderano abbandonare Terraform senza riscrivere le configurazioni esistenti.
Per chi è più adatto OpenTofu?
OpenTofu è particolarmente adatto ai team responsabili dell'infrastruttura che stanno abbandonando Terraform a causa di dubbi sulle licenze e desiderano un sostituto immediato con il minimo attrito durante la migrazione.
Perché ho scelto OpenTofu
Ho scelto OpenTofu perché è la risposta open source più credibile al cambiamento delle licenze di Terraform, governata dalla Linux Foundation anziché da una singola entità commerciale. Ciò che apprezzo di più è la semplicità della migrazione: la maggior parte delle configurazioni Terraform esistenti funziona senza modifiche e il passaggio consiste sostanzialmente nell'eseguire
tofuinvece diterraform. Inoltre, la crittografia dello stato a riposo e l'iterazione dei provider confor_eachoffrono ai team funzionalità realmente utili che vanno oltre una semplice sostituzione binaria.Funzionalità principali di OpenTofu
- Flusso di lavoro Scrittura, Pianificazione, Applicazione: Un flusso di lavoro dichiarativo in tre fasi che consente di creare la configurazione, visualizzare in anteprima le modifiche proposte senza eseguirle e applicarle solo dopo la revisione.
- Moduli riutilizzabili: Pacchetti condivisibili e configurabili di codice per l'infrastruttura che i team possono recuperare dal Registro OpenTofu o gestire privatamente per standardizzare le distribuzioni.
- Backend per lo stato remoto: Memorizza lo stato dell'infrastruttura in backend remoti, tra cui S3, Azure Blob e GCS, con supporto per il blocco dello stato per impedire operazioni simultanee in conflitto.
- Comando
tofu import: Porta le risorse dell'infrastruttura esistente sotto la gestione di OpenTofu importandole nello stato a un indirizzo di risorsa specificato.
Integrazioni di OpenTofu
OpenTofu offre oltre 4.000 integrazioni con provider del marketplace attraverso il suo Registro, tra cui AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub e GitLab. Il Registro OpenTofu fornisce inoltre un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- La maggior parte delle configurazioni Terraform può essere migrata con modifiche minime
- La governance della Linux Foundation riduce la dipendenza da un singolo fornitore
- La crittografia dello stato aggiunge protezione dei dati a riposo
Cons:
- Le approvazioni dipendono da CI o TACOS esterni
- Gli script con valori codificati e i flussi di lavoro HCP complicano la migrazione
Learn more about OpenTofu: Ideale per l'integrazione con Kubernetes
- Demo gratuita disponibile
- A partire da $1,000/mese
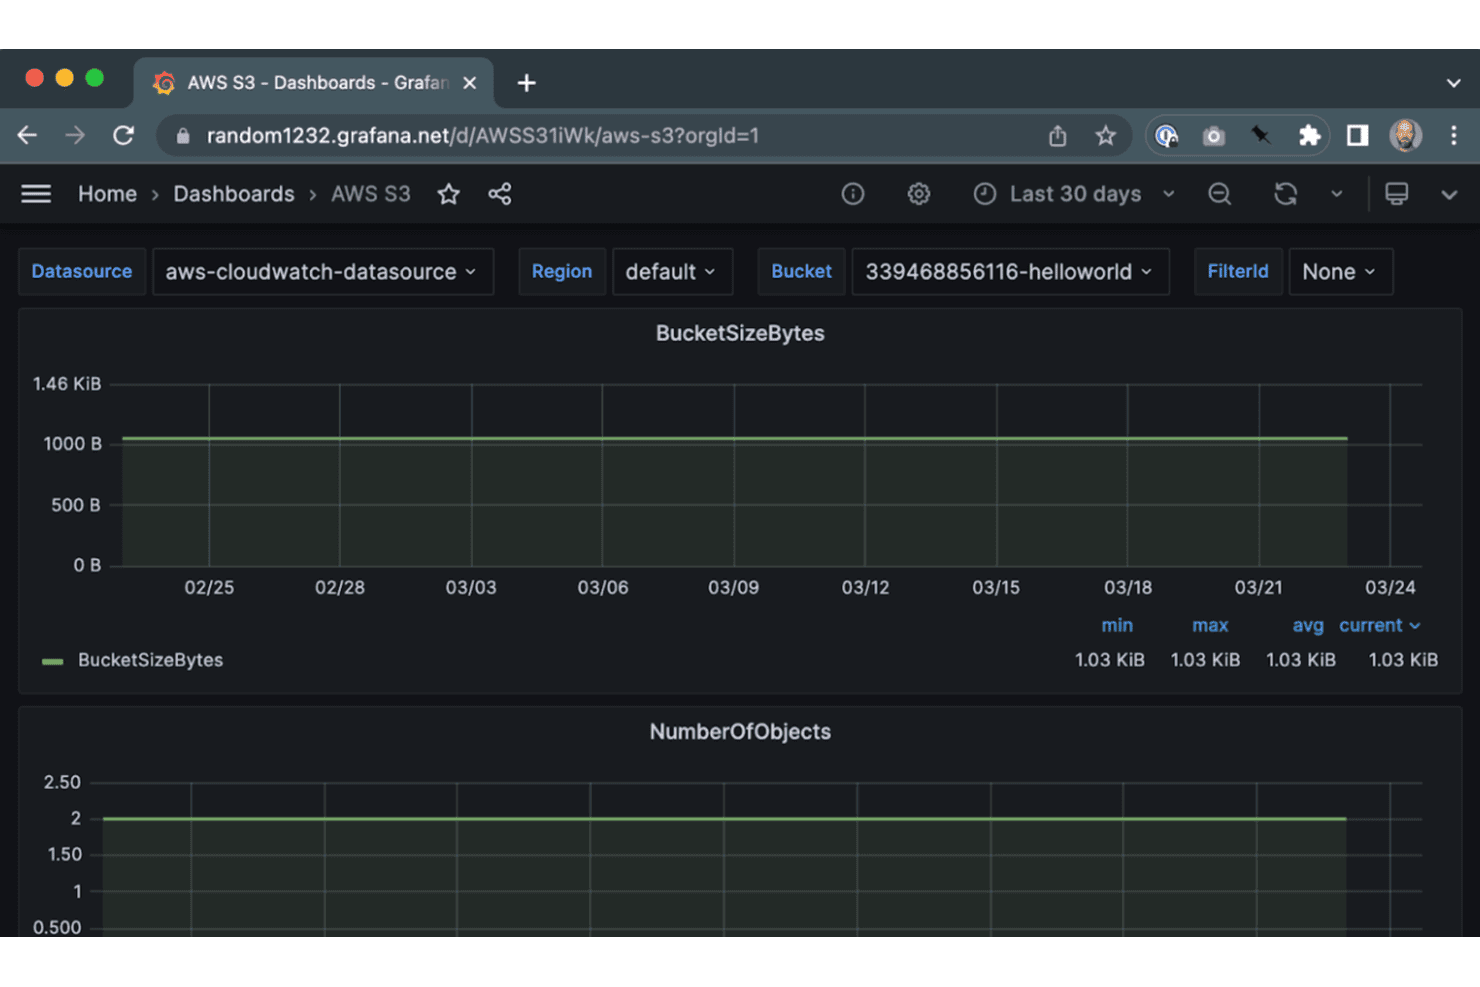
Crossplane monitora le dimensioni del bucket AWS S3 e il numero di oggetti tramite Grafana. Crossplane è un framework open source per piani di controllo nativi Kubernetes, progettato per gli ingegneri delle piattaforme e DevOps che desiderano gestire l'infrastruttura cloud utilizzando le stesse API dichiarative e gli stessi strumenti che usano già per le applicazioni.
Per chi è più adatto Crossplane?
Crossplane è particolarmente adatto ai team di ingegneria della piattaforma che utilizzano già Kubernetes e desiderano gestire l'infrastruttura cloud tramite le stesse API e gli stessi flussi di lavoro che usano per le applicazioni.
Perché ho scelto Crossplane
Ho incluso Crossplane tra le mie scelte principali perché è l'unico strumento qui presente che tratta l'infrastruttura come una risorsa Kubernetes nativa, consentendo di gestire i servizi cloud con gli stessi comandi
kubectle le stesse policy RBAC già utilizzati per i carichi di lavoro. Apprezzo in particolare il modo in cui le risorse composite consentono ai team di piattaforma di esporre agli sviluppatori API curate e self-service senza concedere loro l'accesso diretto al cloud. I cicli di riconciliazione sempre attivi di Crossplane correggono inoltre continuamente le deviazioni, quindi, se qualcuno modifica direttamente un bucket GCP, Crossplane ripristina silenziosamente lo stato dichiarato senza alcun intervento manuale.Funzionalità principali di Crossplane
- Funzioni di composizione multilinguaggio: Scrivi funzioni di composizione in YAML, KCL, Python o Go per definire il modo in cui Crossplane crea e configura le risorse dell'infrastruttura.
- Marketplace di Upbound: Cerca, installa e pubblica provider, configurazioni, funzioni e componenti aggiuntivi per estendere il tuo piano di controllo su AWS, Azure, GCP e OCI.
- Importazione in modalità di osservazione: Porta le risorse cloud esistenti sotto la gestione di Crossplane utilizzando una policy
Observee un'annotazione external-name, senza interrompere la risorsa in esecuzione. - Controllo delle revisioni dei pacchetti: Configura l'attivazione automatica o manuale delle revisioni dei pacchetti dei provider e imposta il numero di revisioni inattive conservate nell'intera flotta dei tuoi piani di controllo.
Integrazioni di Crossplane
Crossplane offre integrazioni del marketplace con AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud Infrastructure, Terraform, Argo CD e Kyverno. Fornisce inoltre API REST e Kubernetes per le integrazioni personalizzate.
Pros and Cons
Pros:
- Infrastruttura nativa Kubernetes insieme ai carichi di lavoro
- Le astrazioni self-service preservano i controlli del team
- La riconciliazione ripristina le modifiche esterne
Cons:
- Nessuna anteprima generica del piano in stile Terraform
- Nessuna compatibilità con lo stato Terraform o con HCL
Learn more about Crossplane:
Altre alternative a Terraform
Ecco alcune alternative aggiuntive a Terraform che non sono entrate nella mia selezione, ma che vale comunque la pena prendere in considerazione:
- 11MorpheusIdeale per la gestione del cloud ibrido
- 12env0Ideale per la governance del cloud
- 13KubernetesIdeale per l'orchestrazione dei container
Cómo Evalúo las Alternativas a Microsoft Visio
Analizo estas herramientas en dos capas: la capacidad base para trabajo real de diagramación IT como topologías de red y arquitectura en la nube, y después los diferenciadores que distinguen una herramienta de otra.
Funcionalidad Básica (Requisitos Fundamentales Para Esta Lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en esta área) para cada funcionalidad básica que se detalla abajo. Luego, calculo el puntaje total de la herramienta en porcentaje. Cada herramienta debe lograr un puntaje total mínimo del 65% para ser considerada para su inclusión.
- Bibliotecas de Formas para Diagramas Técnicos: Verifico si la herramienta incluye plantillas dedicadas para topologías de red, arquitectura en la nube (iconos de AWS, Azure, GCP), UML, DER y BPMN—no solo figuras genéricas de diagramas de flujo.
- Accesibilidad Multiplataforma: Una de las mayores limitaciones de Visio es su enfoque primero en Windows, por lo que evalúo si cada herramienta funciona en macOS, Linux y la web además de Windows.
- Colaboración en Tiempo Real: Para equipos IT y de desarrollo distribuidos revisando diagramas de arquitectura juntos, busco edición colaborativa en vivo, comentarios e historial de versiones en vez de flujos basados en envío de archivos.
- Compatibilidad de Archivos Visio: La migración importa, así que verifico la capacidad de cada herramienta para importar y exportar archivos VSDX junto a formatos estándar como SVG, PNG y PDF con una fidelidad razonable.
- Integraciones con Herramientas Dev y IT: Evalúo cómo cada herramienta se conecta a los ecosistemas que los equipos ya usan—Confluence, Jira, GitHub, Google Workspace, Microsoft 365 y Slack, por ejemplo.
- Diagramación Basada en Datos: Herramientas como Lucidchart y Holori pueden extraer datos en vivo de cuentas cloud o archivos CSV para generar diagramas automáticamente, así que busco este tipo de soporte de automatización.
Una vez tengo una lista de herramientas que cumplen con estos criterios, considero lo que diferencia a cada plataforma.
Factores Diferenciadores (Qué Distingue a los Proveedores)
Así es como comparo y contrasto los distintos proveedores:
Características Destacadas
La ingeniería inversa es un gran diferenciador: algunas herramientas pueden analizar entornos en vivo de AWS, Azure o GCP y generar automáticamente diagramas de arquitectura, ahorrando horas de documentación manual. También evalúo el soporte para diagramas como código en formatos como Mermaid y PlantUML, ya que los equipos de desarrollo suelen preferir almacenar lo visual en Git junto con su base de código. La diagramación asistida por IA también es relevante, donde las herramientas generan esquemas a partir de instrucciones de texto para agilizar los primeros borradores de mapas de infraestructura compleja.
Más Allá de las Características
La flexibilidad de despliegue es un factor clave: algunos equipos necesitan opciones autohospedadas o en entornos cerrados para diagramas de infraestructura sensible, mientras que otros se conforman con SaaS. Evalúo la seguridad junto a esto, comprobando el cumplimiento de SOC 2, el soporte para SSO/SAML y los controles de acceso granulares ya que los diagramas de arquitectura suelen exponer superficies de ataque. Los modelos de precios también varían mucho; analizo si las herramientas cobran por editor o por usuario, ya que los equipos IT suelen necesitar que muchos stakeholders visualicen los diagramas sin inflar los costos.
Perché cercare un'alternativa a Terraform?
Sebbene Terraform sia una buona scelta tra gli strumenti di infrastruttura come codice (IaC), esistono diversi motivi per cui alcuni utenti cercano soluzioni alternative. Potresti essere alla ricerca di un'alternativa a Terraform perché…
- Hai bisogno del supporto multilingue per il tuo team
- Stai affrontando difficoltà con la curva di apprendimento di Terraform
- Richiedi una migliore integrazione con i sistemi esistenti
- Hai bisogno di funzionalità più avanzate per la gestione delle politiche
- Il tuo team è alla ricerca di strumenti per la collaborazione in tempo reale
- La disponibilità geografica di Terraform ti limita
Se ti riconosci in una di queste situazioni, sei nel posto giusto. Il mio elenco contiene diverse opzioni di strumenti di Infrastruttura come codice (IaC) più adatte ai team che affrontano queste difficoltà con Terraform e cercano soluzioni alternative.
Funzionalità principali di Terraform
Ecco alcune delle funzionalità principali di Terraform per aiutarti a confrontare e valutare ciò che offrono le soluzioni alternative:
- Flusso di lavoro in tre fasi: Terraform utilizza un flusso di lavoro basato su scrittura, pianificazione e applicazione, che aiuta il tuo team a definire, visualizzare in anteprima e distribuire in modo efficiente le modifiche all'infrastruttura.
- Supporto per più fornitori: Funziona con un'ampia gamma di fornitori, consentendoti di gestire diversi servizi cloud e locali.
- Infrastruttura immutabile: Terraform promuove un approccio basato sull'infrastruttura immutabile, semplificando gli aggiornamenti e garantendo la coerenza.
- Gestione dello stato: Tiene traccia delle modifiche all'infrastruttura tramite un file di stato, aiutandoti a gestire e comprendere lo stato attuale della tua infrastruttura.
- Moduli di configurazione riutilizzabili: Puoi creare moduli riutilizzabili per standardizzare i componenti dell'infrastruttura in ambienti diversi.
- Integrazione con il controllo versione: Terraform si integra con i sistemi di controllo versione, facilitando la collaborazione e il monitoraggio delle modifiche all'interno del tuo team.
- Distribuzione automatizzata delle risorse: Automatizza la distribuzione delle risorse, riducendo l'impegno manuale e gli errori nella gestione dell'infrastruttura.
- Coinvolgimento della comunità: Terraform incoraggia i contributi e le discussioni della comunità, promuovendo una comunità attiva di utenti che contribuisce a migliorare lo strumento.