

In quanto persona che ha navigato nel vasto oceano delle app, delle soluzioni SaaS e degli strumenti di monitoraggio delle reti, comprendo la tua necessità di alternative efficienti e affidabili a Sumo Logic. Sumo Logic è uno strumento di visualizzazione dei dati di fascia alta che trasforma i dati di monitoraggio del cloud in grafici intuitivi. I vantaggi sono chiari: semplifica l'analisi e la conservazione dei dati, offrendo soluzioni cloud e locali. I veri elementi distintivi, tuttavia, sono la sua vasta gamma di componenti aggiuntivi, che lo rende versatile per esigenze diverse.
I problemi che risolve riguardano principalmente la semplificazione dei complessi processi di gestione dei dati. Ti risparmia la fatica di esaminare enormi quantità di dati di rete e aiuta a individuare le anomalie che richiedono la tua attenzione. Con le migliori alternative a portata di mano, puoi scegliere facilmente una soluzione adatta alle tue esigenze. Procedi, esplora queste opzioni e trova lo strumento più adatto a te.
Che cos'è Sumo Logic?
Sumo Logic è una piattaforma cloud per l'osservabilità e la gestione dei log che ti aiuta a raccogliere, analizzare e visualizzare i dati provenienti da app e infrastrutture. Viene utilizzata dai team DevOps, dagli analisti della sicurezza e dagli sviluppatori che devono monitorare lo stato dei sistemi, rilevare i problemi e analizzare gli incidenti. Gli strumenti di analisi dei log, i pannelli di controllo in tempo reale e quelli per il rilevamento delle minacce aiutano a individuare gli errori, monitorare le prestazioni e rispondere ai rischi. Nel complesso, Sumo Logic aiuta il tuo team a interpretare i dati di sistema e ad agire più rapidamente quando qualcosa va storto.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa delle alternative a Sumo Logic
Questa tabella comparativa riassume i dettagli sui prezzi delle migliori alternative a Sumo Logic che ho selezionato:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per il tracciamento distribuito | Piano gratuito disponibile | A partire da $26/mese (fatturato annualmente) | Website | |
| 2 | Ideale per il monitoraggio del traffico di rete | Prova gratuita di 30 giorni | Da $3/dispositivo/mese | Website | |
| 3 | Ideale per gli sviluppatori che collegano i log alle tracce a livello di codice | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 4 | Ideale per l'osservabilità basata sull'IA nelle operazioni dell'intero stack | Prova gratuita di 15 giorni | A partire da $7/mese | Website | |
| 5 | Ideale per unificare log, metriche e tracce in un'unica vista | Piano gratuito disponibile | A partire da $15/mese (fatturato annualmente) | Website | |
| 6 | Ideale per il monitoraggio dell'infrastruttura IT ibrida su larga scala | Versione di prova gratuita di 14 giorni | Disponibile su richiesta | Website | |
| 7 | Ideale per la ricerca autonoma nei log su scala di terabyte | Prova gratuita di 60 giorni | $150/user/month | Website | |
| 8 | Ideale per collegare le prestazioni delle applicazioni all'impatto aziendale | Prova gratuita di 30 giorni | Da $6/vCPU/mese (con fatturazione annuale) | Website | |
| 9 | Ideale per l'osservabilità full-stack con IA integrata | Piano gratuito disponibile | A partire da $10/utente/mese | Website | |
| 10 | Il migliore per gli ingegneri moderni che necessitano di una gestione robusta dei log | Piano gratuito disponibile | A partire da $29/utente/mese (con fatturazione annuale) | Website |


Recensioni delle migliori alternative a Sumo Logic
Di seguito trovi i miei riepiloghi dettagliati delle migliori alternative a Sumo Logic incluse nel mio elenco. Le mie recensioni offrono uno sguardo approfondito sulle funzionalità principali, sui pro e contro, sulle integrazioni e sui casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per il tracciamento distribuito
- Piano gratuito disponibile
- A partire da $26/mese (fatturato annualmente)
Visit WebsiteCustomer Rating:4.5/5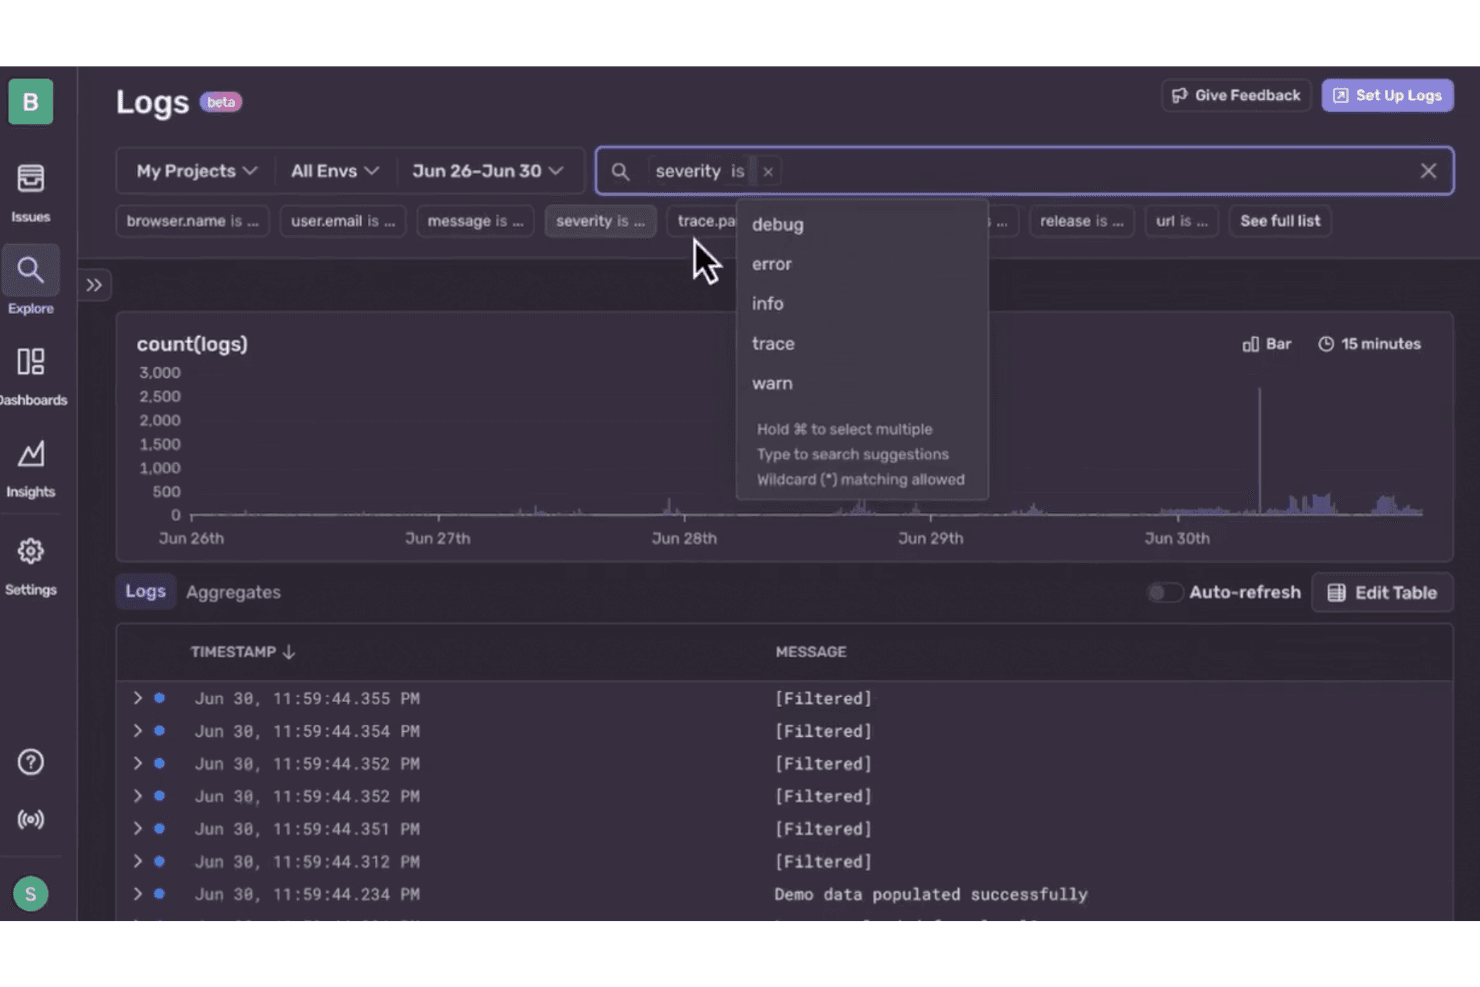
Sentry consente agli utenti di filtrare i registri in base al livello di gravità per un debug mirato. Sentry è una piattaforma di monitoraggio delle applicazioni per i team software e IT che collega errori, registri e dati sulle prestazioni per aiutare a individuare le cause delle interruzioni e dei problemi visibili agli utenti.
Per chi è più indicato Sentry?
Sentry è adatto ai team di ingegneria del software e DevOps che devono tracciare le richieste attraverso servizi distribuiti e individuare dove iniziano la latenza o i malfunzionamenti.
Perché ho scelto Sentry
Quando una richiesta attraversa diversi servizi, voglio vedere dove rallenta o si interrompe. Ho scelto Sentry come soluzione ideale per il tracciamento distribuito perché la sua visualizzazione delle tracce collega gli errori agli intervalli attraverso i servizi, aiutandomi a individuare una chiamata lenta al database o una dipendenza malfunzionante. Questo contesto è utile quando si analizzano i problemi delle applicazioni andando oltre la semplice ricerca nei registri.
Funzionalità principali di Sentry
- Ricerca e filtri dei registri: Esegui interrogazioni nei registri strutturati in base al messaggio, alla gravità e agli attributi personalizzati.
- Registri in tempo reale: Guarda gli eventi dei registri in arrivo in una vista in tempo reale.
- Avvisi basati sui registri: Imposta avvisi per modelli o anomalie nei registri.
- Pannelli di controllo dei registri: Aggiungi ai pannelli di controllo grafici basati sulle interrogazioni dei registri.
Integrazioni di Sentry
Sentry offre integrazioni con GitHub, GitLab, Bitbucket, Jira, Azure DevOps, Slack, Microsoft Teams, PagerDuty, Discord e Opsgenie. La sua piattaforma di integrazione, i webhook e l'API REST supportano integrazioni personalizzate.
Pros and Cons
Pros:
- Le tracce tra i servizi collegano gli errori agli intervalli
- Le tracce dello stack includono breadcrumb e contesto dell'utente
- Il contesto della versione aiuta a individuare le regressioni
Cons:
- L'attenzione alle applicazioni lascia il monitoraggio dell'infrastruttura ad altri strumenti
- Le quote degli eventi possono interrompere la visibilità delle tracce
Learn more about Sentry: Ideale per il monitoraggio del traffico di rete
- Prova gratuita di 30 giorni
- Da $3/dispositivo/mese
Visit WebsiteCustomer Rating:4.7/5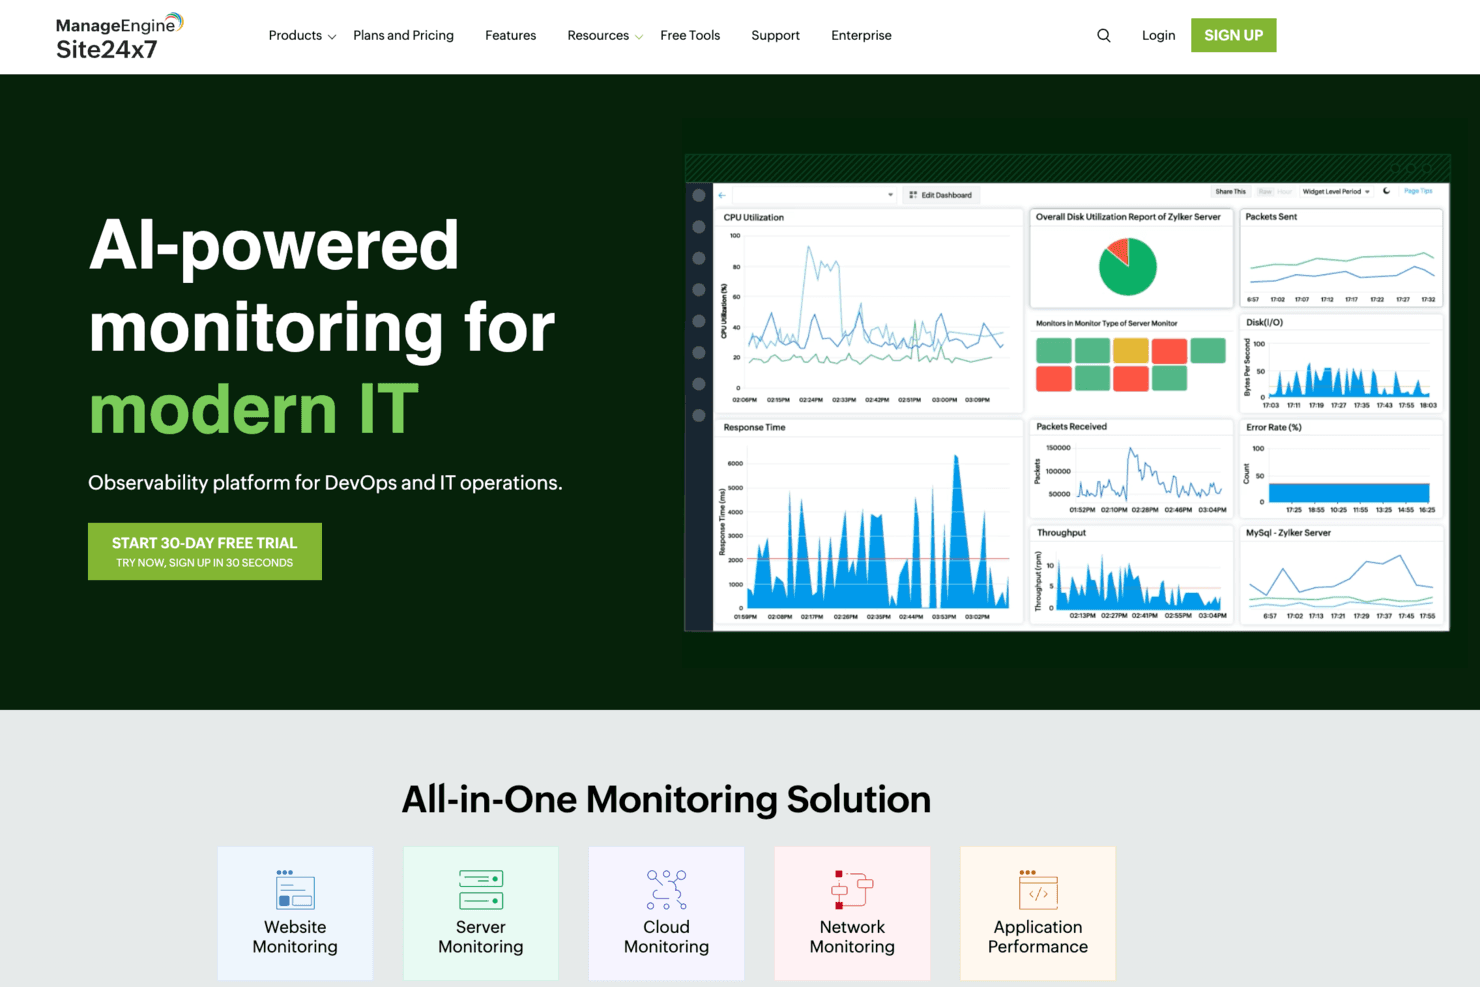
Site24x7 fornisce dashboard di monitoraggio basate sull'intelligenza artificiale per i team DevOps e IT. Site24x7 combina la gestione dei registri con il monitoraggio IT basato sul cloud, aiutando i team infrastrutturali a investigare i problemi su server, applicazioni e servizi.
A chi è più adatto Site24x7?
Gli amministratori di rete che gestiscono ambienti distribuiti o ibridi possono monitorare i modelli di traffico e identificare i problemi di prestazioni della rete con Site24x7.
Perché ho scelto Site24x7
Ho scelto Site24x7 per il caso d'uso “Ideale per il monitoraggio del traffico di rete” perché combina la gestione dei registri con la visibilità sulla rete. L'analisi NetFlow suddivide il traffico per dispositivo, interfaccia, applicazione e conversazione, così posso individuare quale host o servizio ha causato un picco di larghezza di banda.
Funzionalità principali di Site24x7
- Raccolta dei registri: raccoglie i registri di server, applicazioni e cloud tramite il proprio agente, API, Fluentd o Logstash.
- Supporto per i tipi di registro: monitora più di 100 tipi di registro, inclusi syslog, gli eventi di Windows e i registri di audit di Kubernetes.
- Avvisi basati sui registri: imposta soglie sui dati dei registri e invia notifiche a gruppi di utenti predefiniti.
- Tag dei registri: applica regole predefinite o personalizzate per categorizzare i registri e creare avvisi.
Integrazioni di Site24x7
Site24x7 documenta le integrazioni con ServiceNow, PagerDuty, Jira Service Management, Slack, Microsoft Teams, Opsgenie, Zendesk e Zapier. Fornisce inoltre un'API REST per le integrazioni personalizzate.
Pros and Cons
Pros:
- NetFlow identifica con precisione le applicazioni e le conversazioni che consumano più larghezza di banda
- Unifica il contesto degli incidenti di rete e dei registri
- I recensori apprezzano le dashboard centralizzate e gli avvisi proattivi
Cons:
- L'analisi dei flussi richiede una sonda locale
- Il rumore degli avvisi e i ritardi nelle metriche richiedono una configurazione accurata
Learn more about Site24x7: Ideale per gli sviluppatori che collegano i log alle tracce a livello di codice
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.7/5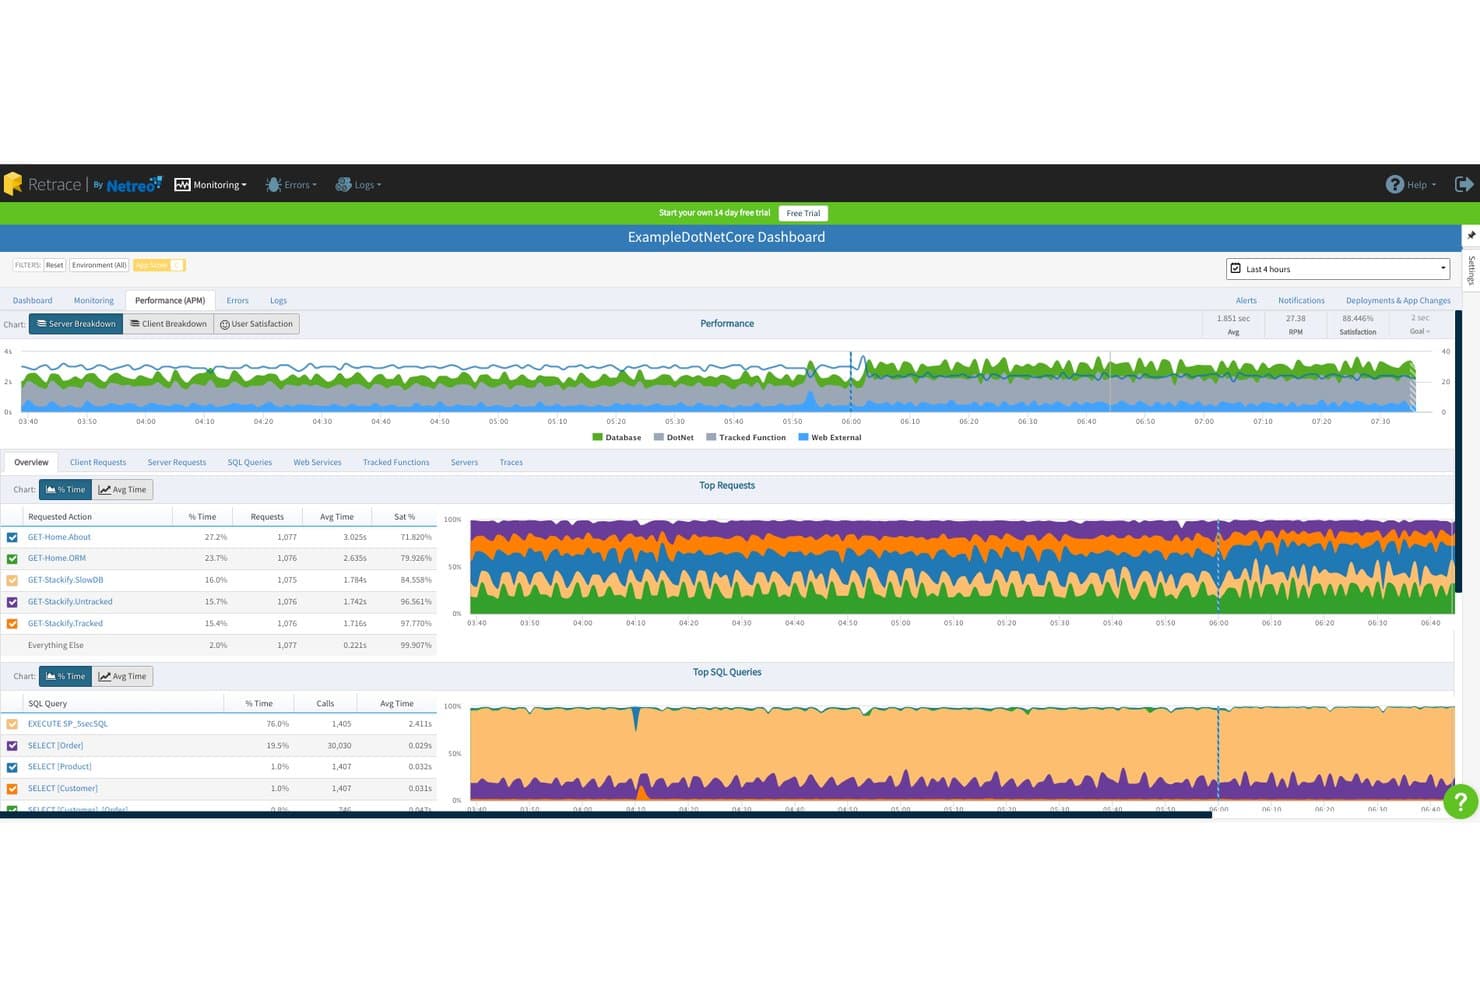
Stackify monitora le prestazioni delle richieste e le query SQL nella sua dashboard APM. Per gli sviluppatori che diagnosticano problemi in produzione nei log applicativi e nei dati sulle prestazioni, Stackify aiuta a collegare errori e rallentamenti, così i team possono analizzare più rapidamente i guasti.
A chi è più adatto Stackify?
Stackify è adatto ai team di sviluppo software che necessitano di monitoraggio delle prestazioni delle applicazioni e tracciamento degli errori per supportare la manutenzione quotidiana delle applicazioni.
Perché ho scelto Stackify
Ho scelto Stackify come “La soluzione migliore per gli sviluppatori che necessitano di strumenti completi per le prestazioni delle applicazioni” perché collega gli errori in produzione ai rallentamenti. I suoi log applicativi, il tracciamento degli errori e i dati sulle prestazioni mi aiutano a ricondurre una richiesta lenta agli errori correlati durante un incidente.
Funzionalità principali di Stackify
- Ricerca nel testo completo: Cerca nei messaggi di log e filtra per campi o tag.
- Proprietà strutturate dei log: Cerca nelle voci strutturate per proprietà personalizzate e tag.
- Monitoraggio dei log in tempo reale: Segui le voci di log in arrivo man mano che vengono registrate.
- Avvisi per query salvate: Esegui le ricerche salvate secondo una pianificazione e ricevi un avviso quando i risultati corrispondono ai criteri impostati.
Integrazioni di Stackify
Retrace documenta le integrazioni con Slack, Jira, Axosoft, Azure, Octopus e Bamboo. Supporta inoltre connessioni personalizzate tramite API HTTP e webhook, con una configurazione documentata del webhook Zapier.
Pros and Cons
Pros:
- Correla le eccezioni con i log applicativi circostanti
- Le tracce a livello di codice rivelano le dipendenze SQL lente
- Gli indicatori di distribuzione collegano le release alle variazioni delle prestazioni
Cons:
- Il prodotto raggiungerà la fine del ciclo di vita a marzo 2027
- I recensori segnalano una personalizzazione limitata della dashboard
Learn more about Stackify: Ideale per l'osservabilità basata sull'IA nelle operazioni dell'intero stack
- Prova gratuita di 15 giorni
- A partire da $7/mese
Visit WebsiteCustomer Rating:4.5/5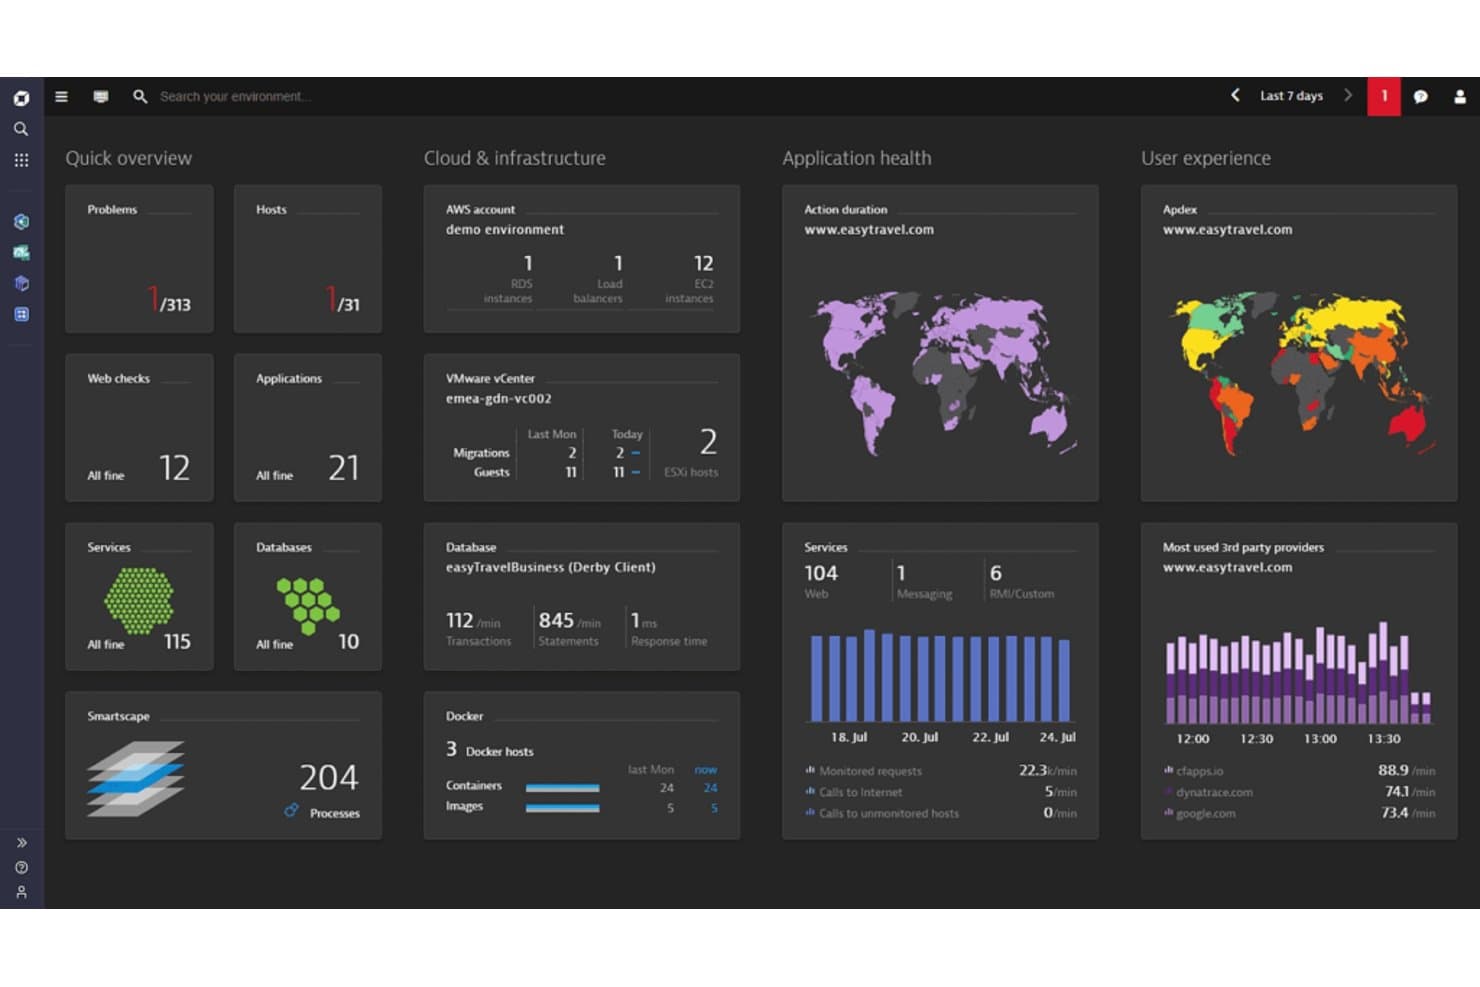
Una foto della dashboard di visibilità cloud di Dynatrace. Dynatrace è una piattaforma di osservabilità per i team IT e software che collega dati di log, applicazioni e infrastruttura per aiutare a tracciare i problemi dei servizi e analizzare i problemi di prestazioni in ambienti complessi.
Per chi è più indicato Dynatrace?
I team di ingegneria del software e delle operazioni IT possono utilizzare Dynatrace per applicare l'assistenza dell'IA durante l'analisi delle prestazioni delle applicazioni e dei problemi software.
Perché ho scelto Dynatrace
Ho scelto Dynatrace come alternativa a Sumo Logic per le organizzazioni che danno priorità all'assistenza dell'IA nell'intelligence software. La sua IA Davis analizza i dati delle applicazioni, dei log e dell'infrastruttura per aiutare a collegare un rallentamento del servizio alla sua probabile causa. Mi piace il fatto che i team possano tracciare un problema attraverso questi segnali invece di analizzare ogni fonte di dati in modo isolato.
Funzionalità principali di Dynatrace
- Acquisizione dei log: Raccogli i log da host, Kubernetes, servizi cloud e applicazioni.
- Regole di elaborazione dei log: Analizza, trasforma e arricchisci i log prima dell'archiviazione.
- Ricerca e filtraggio dei log: Esegui query nei log in base al contenuto, ai campi e all'intervallo di tempo.
- Dashboard dei log: Crea dashboard con visualizzazioni basate sui dati dei log.
Integrazioni di Dynatrace
Il catalogo delle integrazioni di Dynatrace elenca oltre 750 integrazioni, tra cui GitHub, Jira, Slack e ServiceNow; Workflows offre inoltre connettori per AWS, Kubernetes, Microsoft Teams, PagerDuty, GitLab e Jenkins. Dynatrace fornisce API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Davis AI correla i segnali per identificare le cause principali
- OneAgent automatizza il rilevamento in ambienti complessi
- Log, metriche, tracce e monitoraggio degli utenti unificati
Cons:
- La sintassi DQL richiede tempo per essere appresa
- La configurazione della dashboard può richiedere interventi manuali
 Ideale per unificare log, metriche e tracce in un'unica vista
- Piano gratuito disponibile
- A partire da $15/mese (fatturato annualmente)
Visit WebsiteCustomer Rating:4.5/5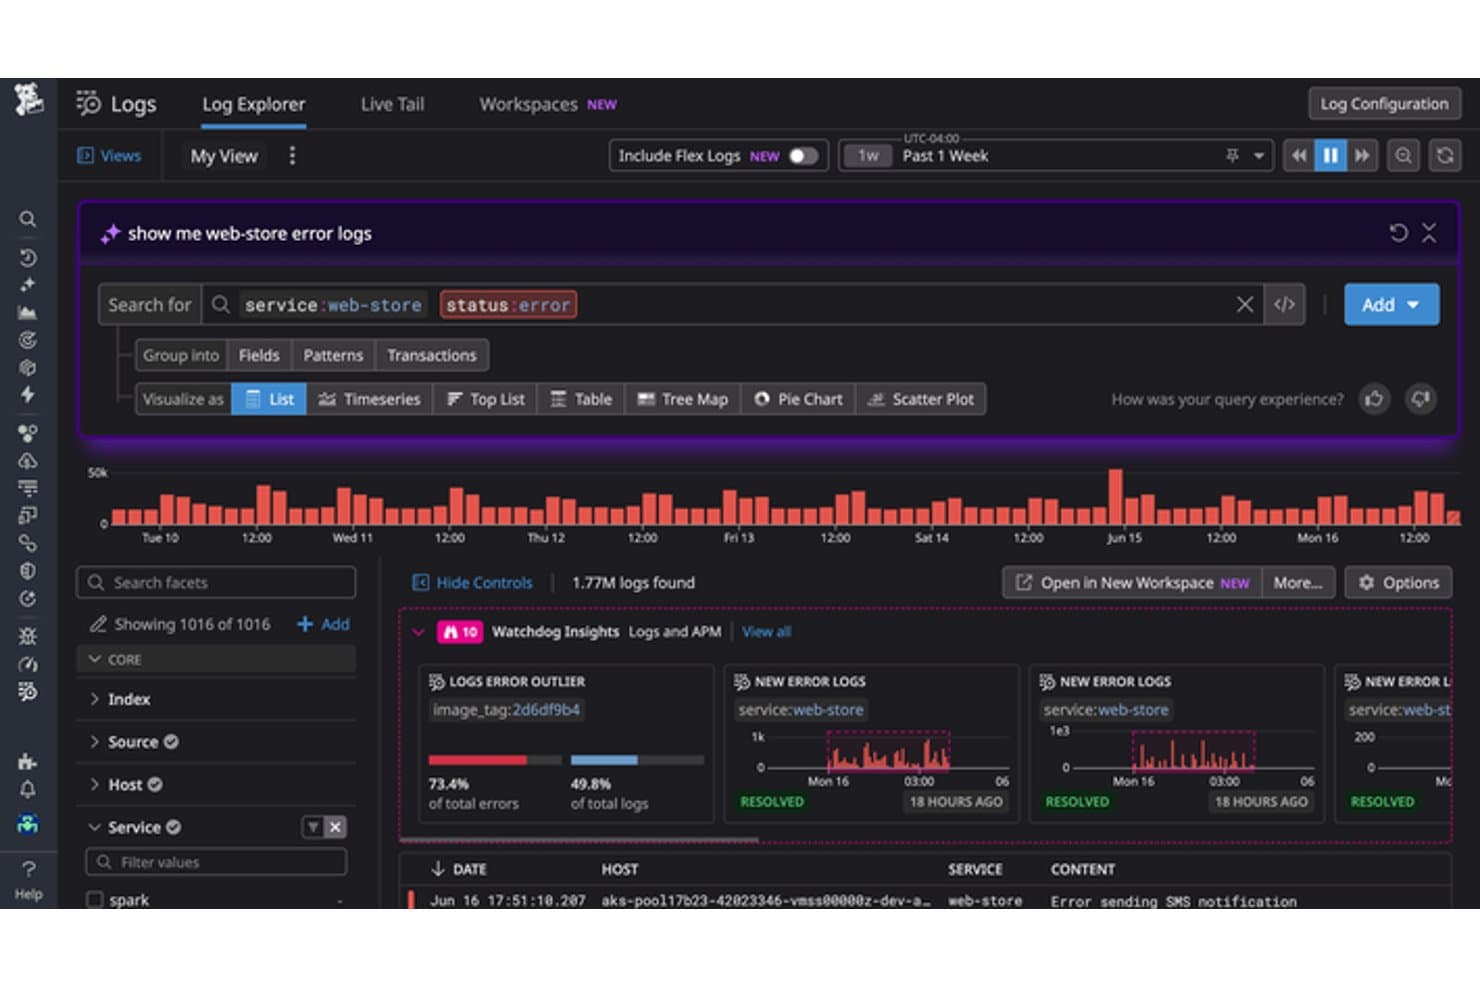
Datadog consente agli utenti di interrogare e analizzare i log degli errori con una ricerca assistita dall'IA. Datadog offre ai team responsabili dell'infrastruttura e delle operazioni una piattaforma di gestione dei log per analizzare gli incidenti tra applicazioni e infrastruttura, contribuendo a rendere meno frammentaria la risoluzione dei problemi nei sistemi distribuiti.
Per chi è più adatto Datadog?
Datadog è adatto ai team addetti alle operazioni IT, SRE e alle piattaforme che devono correlare i dati dell'infrastruttura e delle applicazioni durante la risposta agli incidenti.
Perché ho scelto Datadog
Datadog merita un posto nella mia lista di alternative a Sumo Logic perché è ideale per chi ha bisogno di metriche, tracce e log unificati. Mi piace il fatto che Log Explorer consenta di filtrare e analizzare gli eventi dei log, per poi correlarli con le tracce e le metriche dell'infrastruttura utilizzando gli ID delle tracce e i tag. Quando una richiesta di pagamento non va a buon fine, posso seguirne gli errori tra i servizi e analizzare i segnali di sistema correlati.
Funzionalità principali di Datadog
- Live Tail: Trasmette i log indicizzati e non indicizzati quasi in tempo reale.
- Pipeline di elaborazione dei log: Analizza e arricchisce i log con processori configurabili.
- Archivi dei log: Inoltra i log acquisiti verso l'archiviazione cloud per la conservazione a lungo termine.
- Metriche basate sui log: Crea metriche di conteggio o distribuzione dai log corrispondenti.
Integrazioni di Datadog
Datadog offre più di 1.000 integrazioni integrate, tra cui AWS, Azure, Google Cloud, Kubernetes, Slack, PagerDuty e Jira. Fornisce inoltre un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Correla log, tracce e metriche dell'infrastruttura
- Log Explorer accelera le analisi degli incidenti ad alto volume
- Live Tail mette in evidenza gli eventi quasi in tempo reale
Cons:
- Volumi elevati di log possono comportare costi imprevedibili
- La configurazione complessa può richiedere ulteriore tempo
 Ideale per il monitoraggio dell'infrastruttura IT ibrida su larga scala
- Versione di prova gratuita di 14 giorni
- Disponibile su richiesta
Visit WebsiteCustomer Rating:4.5/5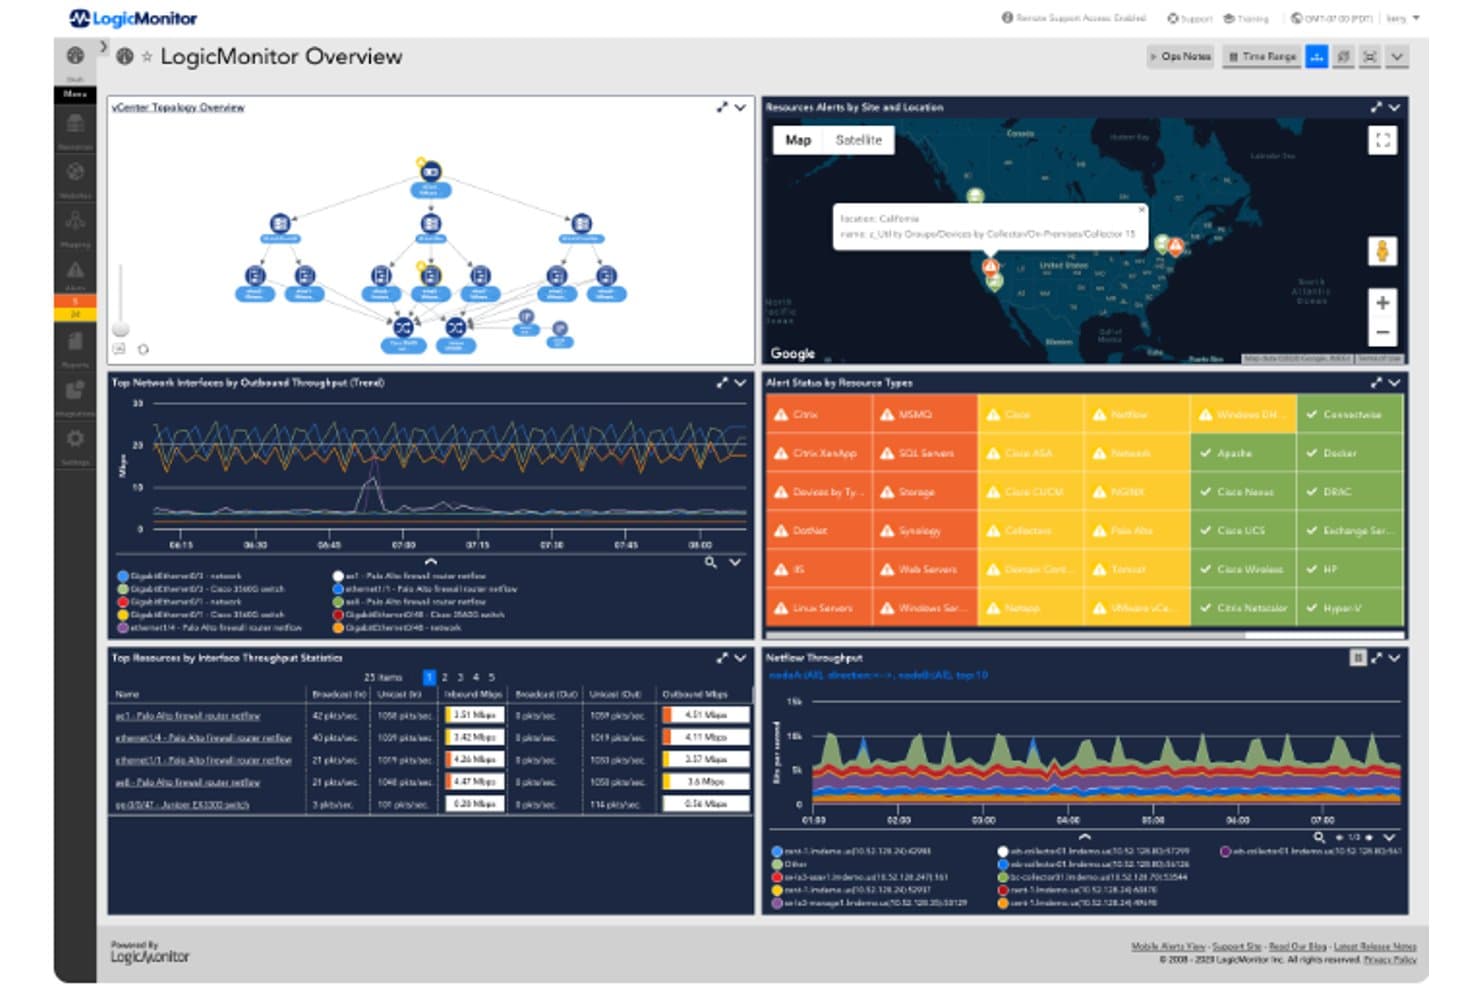
LogicMonitor unifica il monitoraggio della rete, dell'infrastruttura e degli avvisi in un unico pannello di controllo. Per i team che confrontano le alternative a Sumo Logic, LogicMonitor è una piattaforma di osservabilità basata sul cloud che riunisce metriche e log dell'infrastruttura in un'unica vista, aiutando i team IT e DevOps a indagare sulle interruzioni e sui problemi di prestazioni in ambienti complessi.
Per chi è più adatto LogicMonitor?
LogicMonitor è adatto ai team operativi IT che necessitano di un monitoraggio automatizzato in ambienti infrastrutturali complessi.
Perché ho scelto LogicMonitor
Ho scelto LogicMonitor perché il suo obiettivo corrisponde al suo principale punto di forza: è ideale per le attività operative IT e per i team DevOps che necessitano di un monitoraggio automatizzato dell'infrastruttura. Mi piace il fatto che riunisca metriche e log dell'infrastruttura in un'unica vista, permettendomi di indagare su un rallentamento del servizio insieme agli eventi di log correlati. Il monitoraggio automatizzato in ambienti complessi aiuta inoltre i team a individuare i problemi dell'infrastruttura senza affidarsi a controlli manuali.
Funzionalità principali di LogicMonitor
- Linguaggio per le query dei log: Cerca nei log per risorsa, gruppo di risorse e intervallo di tempo.
- Filtri per l'origine dei log: Imposta criteri di inclusione o esclusione per gli eventi di log raccolti.
- Avvisi sui log basati su espressioni regolari: Corrispondi ai modelli nei log con espressioni regolari per attivare gli avvisi.
- Profili delle anomalie dei log: Esamina il comportamento delle risorse e individua le deviazioni dai modelli previsti.
Integrazioni di LogicMonitor
LogicMonitor documenta oltre 3.000 integrazioni tecnologiche pronte all'uso; le integrazioni preconfigurate per avvisi e flussi di lavoro includono Slack, PagerDuty, ServiceNow, Jira Service Management, ConnectWise e Datto Autotask. La sua API REST supporta integrazioni personalizzate.
Pros and Cons
Pros:
- Monitoraggio esteso dell'infrastruttura ibrida
- La correlazione tra log e metriche facilita le analisi
- I pannelli di controllo e gli avvisi sullo stato ricevono apprezzamenti dagli utenti
Cons:
- I report personalizzati richiedono una configurazione considerevole
- Il monitoraggio del cloud dipende dalla connettività Internet
Learn more about LogicMonitor: Ideale per la ricerca autonoma nei log su scala di terabyte
- Prova gratuita di 60 giorni
- $150/user/month
Visit WebsiteCustomer Rating:4.4/5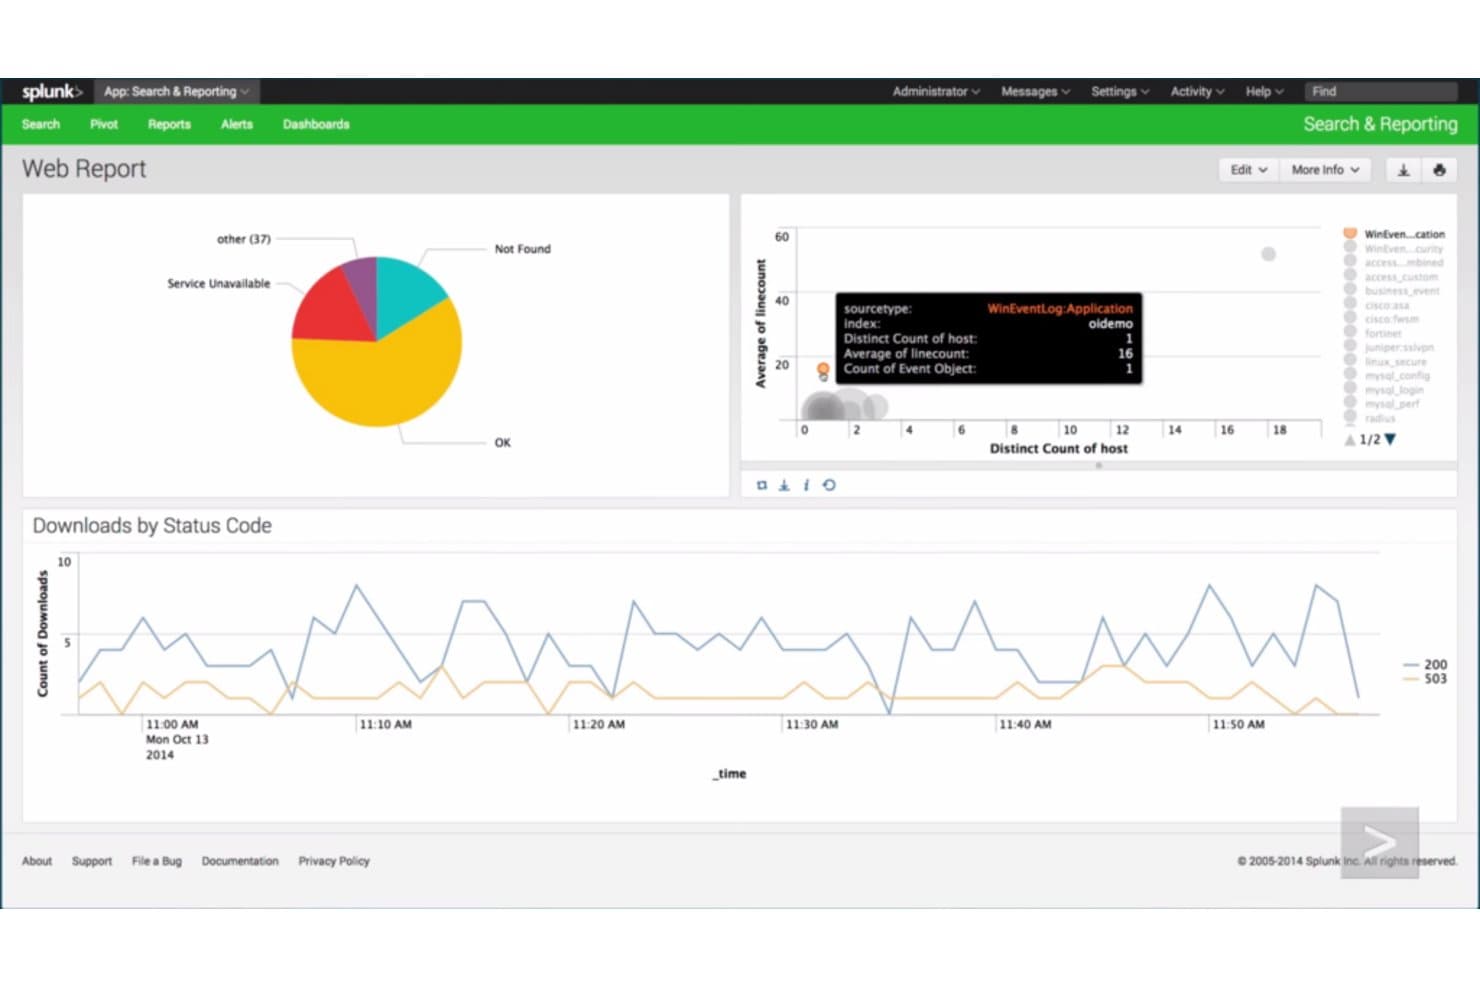
Splunk Enterprise visualizza il traffico web e i download tramite pannelli di controllo interattivi. Splunk Enterprise offre ai team responsabili dell'infrastruttura e della sicurezza una vista consultabile dei dati macchina nei sistemi locali e cloud, aiutandoli a investigare gli incidenti e diagnosticare i problemi dei servizi.
Per chi è più adatto Splunk Enterprise?
Splunk Enterprise è adatto ai team IT e di sicurezza di organizzazioni con infrastrutture complesse che devono raccogliere e analizzare i dati macchina provenienti da numerosi sistemi.
Perché ho scelto Splunk Enterprise
Ho scelto Splunk Enterprise perché corrisponde a “Ideale per le aziende che richiedono raccolta e analisi dei dati ad alte prestazioni”. Indicizza i dati macchina provenienti dai sistemi locali e cloud per consentire ricerche tra fonti diverse, mentre le ricerche e gli avvisi SPL mi aiutano a risalire alla causa di un'interruzione analizzando i log delle applicazioni e dell'infrastruttura.
Funzionalità principali di Splunk Enterprise
- Pannelli di controllo: Crea pannelli visivi dai risultati delle ricerche per monitorare log e metriche.
- Report pianificati: Esegui le ricerche salvate secondo una pianificazione e condividine i risultati.
- Controlli degli accessi basati sui ruoli: Imposta le autorizzazioni degli utenti per dati, ricerche e attività amministrative.
- Estrazione dei campi: Estrai i campi dai dati degli eventi per rendere più facile l'ispezione degli attributi dei log.
Integrazioni di Splunk Enterprise
Splunk Enterprise dispone di oltre 1.000 app e componenti aggiuntivi disponibili tramite Splunkbase, incluse opzioni per AWS, Microsoft Windows e Google Cloud Platform; disponibilità e supporto variano in base al componente aggiuntivo. Offre inoltre API REST e SDK per integrazioni personalizzate, oltre al Raccoglitore di eventi HTTP per inviare eventi a Splunk.
Pros and Cons
Pros:
- Correla gli eventi tra i sistemi con SPL
- Cerca nei dati macchina in ambienti ibridi
- I pannelli di controllo personalizzati supportano le indagini sugli incidenti
Cons:
- Le query SPL richiedono competenze specialistiche
- Le ricerche possono rallentare con volumi elevati
Learn more about Splunk Enterprise: Ideale per collegare le prestazioni delle applicazioni all'impatto aziendale
- Prova gratuita di 30 giorni
- Da $6/vCPU/mese (con fatturazione annuale)
Visit WebsiteCustomer Rating:4.3/5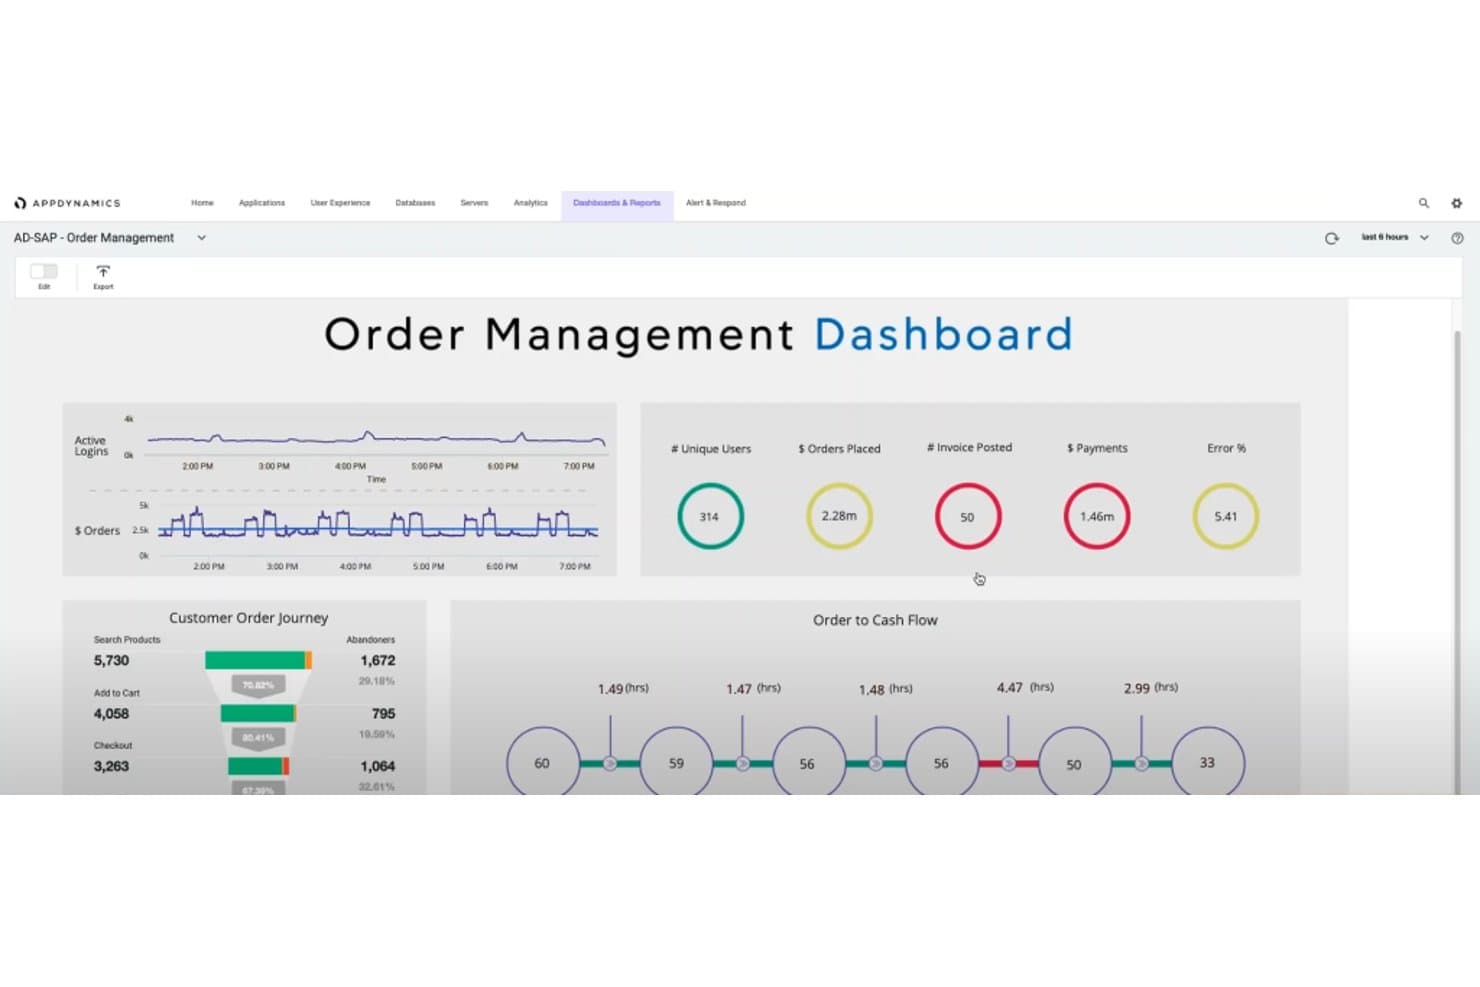
AppDynamics monitora i KPI della gestione degli ordini e i flussi del percorso del cliente. AppDynamics è una piattaforma di monitoraggio delle prestazioni delle applicazioni per i team IT che devono collegare il comportamento delle applicazioni ai dati dei log per analizzare errori, rallentamenti e interruzioni dei servizi.
Per chi è più adatto AppDynamics?
AppDynamics è adatto ai team delle operazioni IT e delle applicazioni che devono monitorare le prestazioni di servizi aziendali complessi e interconnessi.
Perché ho scelto AppDynamics
Ho scelto AppDynamics per questa selezione di alternative a Sumo Logic perché è ideale per le aziende che cercano un monitoraggio delle prestazioni da un capo all'altro. Mi piace il modo in cui collega il monitoraggio delle transazioni aziendali ai dati dei log, consentendomi di tracciare una richiesta di pagamento lenta e di esaminare gli errori correlati. Questo collegamento mi aiuta a distinguere un errore dell'applicazione da un problema dell'infrastruttura durante un incidente.
Caratteristiche principali di AppDynamics
- Analisi dei log: Analizza i dati dei log con Analytics e visualizza i risultati nei pannelli di controllo.
- Monitoraggio dei modelli: Configura stringhe di testo o espressioni regolari per contare le corrispondenze nei file di log.
- Monitoraggio dei file ruotati: Monitora i file di log che continuano a crescere e vengono ruotati in più file.
- Metriche e avvisi dei log: Tieni traccia delle dimensioni dei file e del numero di corrispondenze come metriche per le regole di stato.
Integrazioni di AppDynamics
AppDynamics documenta nove moduli di integrazione integrati, tra cui Jira Actions, ServiceNow e Splunk, e supporta la connessione a Splunk Cloud Platform o Splunk Enterprise. Offre inoltre API REST per integrazioni personalizzate e l'automazione.
Pros and Cons
Pros:
- Le tracce delle transazioni aziendali evidenziano i passaggi di servizio che non funzionano
- Le istantanee a livello di codice accelerano la diagnosi della causa principale
- Le mappe dei flussi collegano lo stato dell'applicazione e dell'infrastruttura
Cons:
- La configurazione degli agenti richiede una notevole impostazione iniziale
- Il monitoraggio nativo del cloud è meno avanzato rispetto alle piattaforme di osservabilità più recenti
Learn more about AppDynamics: Ideale per l'osservabilità full-stack con IA integrata
- Piano gratuito disponibile
- A partire da $10/utente/mese
Visit WebsiteCustomer Rating:4.3/5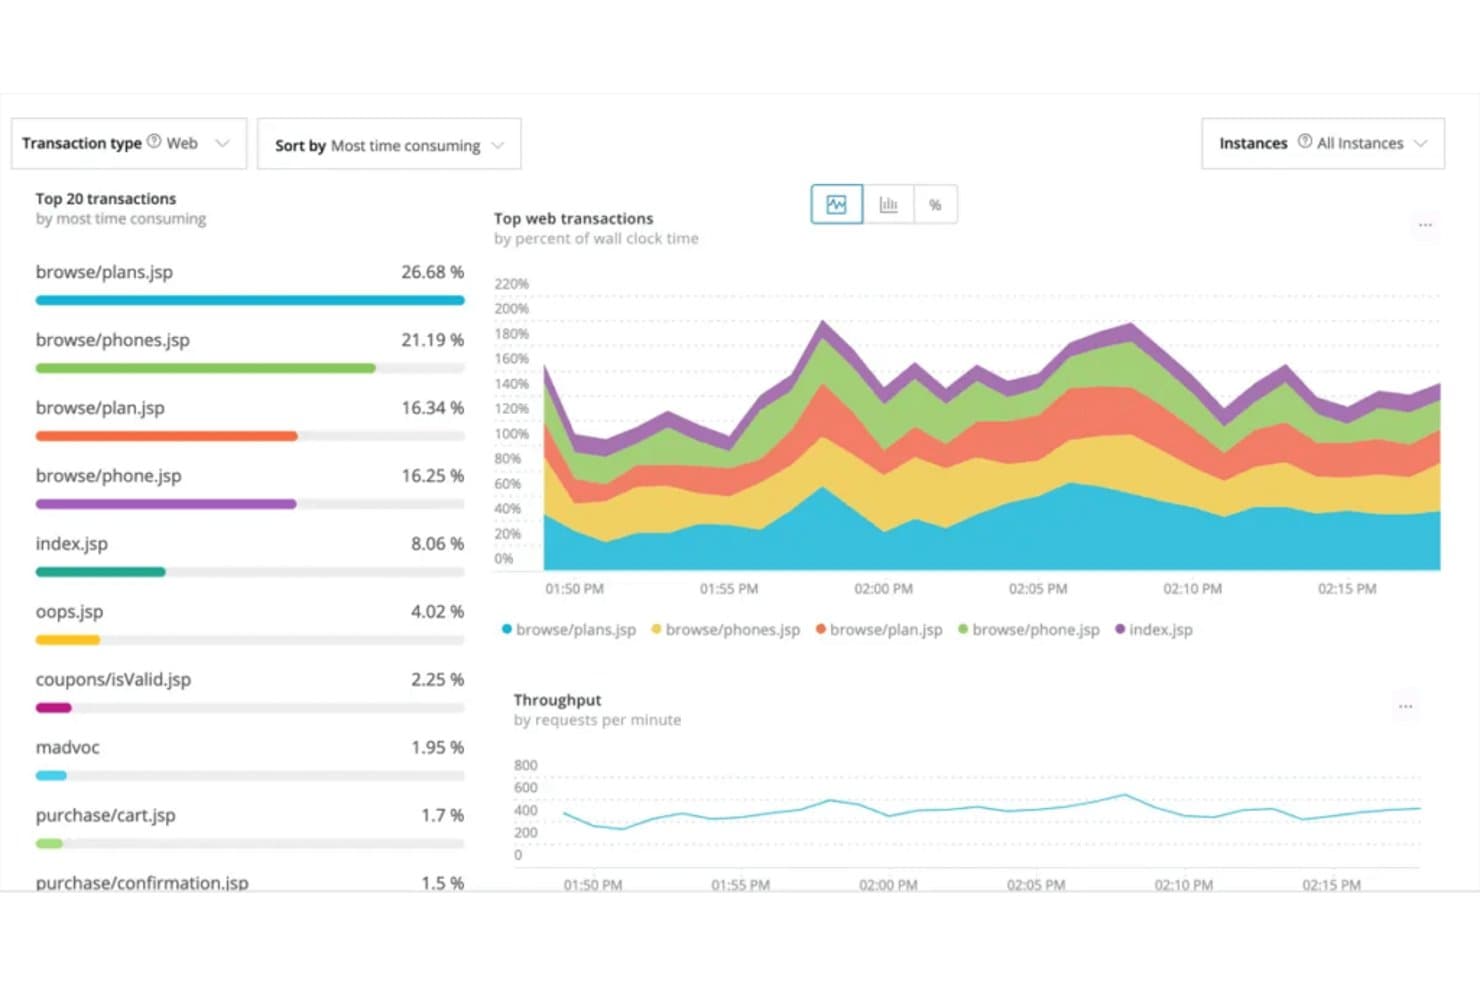
New Relic monitora le principali transazioni web in base al consumo di tempo e alla velocità di elaborazione. New Relic è una piattaforma di osservabilità basata sul cloud per i team IT e DevOps, che riunisce log, metriche e tracce per aiutare a indagare sulle interruzioni, individuare i problemi delle applicazioni e monitorare le prestazioni dell'infrastruttura.
Per chi è più adatto New Relic?
New Relic è adatto ai team IT e DevOps che devono collegare i dati delle applicazioni, dell'infrastruttura e dei servizi per indagare sugli incidenti in ambienti complessi.
Perché ho scelto New Relic
Ho scelto New Relic, la soluzione migliore per l'osservabilità full-stack con intelligenza applicata, perché Logs in Context collega gli eventi dei log alle tracce e ai servizi correlati. Quando un avviso segnala errori tra diversi servizi, l'intelligenza applicata mette in correlazione i segnali trasformandoli in problemi, aiutandomi a indagare sull'incidente attraverso log e tracce collegati.
Funzionalità principali di New Relic
- Query NRQL dei log: Cerca e filtra gli eventi dei log con il linguaggio di query di New Relic.
- Analisi dei log: Applica regole integrate o personalizzate per estrarre attributi ricercabili dai log.
- Modelli dei log: Raggruppa messaggi simili per esaminare i modelli ricorrenti e le variazioni nel tempo.
- Partizioni dei dati: Organizza i dati dei log in partizioni per eseguire query mirate.
Integrazioni di New Relic
Il catalogo Instant Observability di New Relic include oltre 700 integrazioni e configurazioni rapide, con opzioni per AWS, Azure, Google Cloud, Kubernetes, Apache, Cassandra, MySQL, NGINX, Redis e Oracle Database. Puoi anche utilizzare le API di New Relic o Flex per inviare dati da integrazioni personalizzate.
Pros and Cons
Pros:
- Mette in correlazione log, tracce e servizi
- Le query NRQL riuniscono log e dati di telemetria
- I riepiloghi dell'IA velocizzano la valutazione degli avvisi dei log
Cons:
- Un'interfaccia affollata rallenta le analisi dei log
- La crescita dell'acquisizione dei dati rende imprevedibili i budget
Learn more about New Relic: Il migliore per gli ingegneri moderni che necessitano di una gestione robusta dei log
- Piano gratuito disponibile
- A partire da $29/utente/mese (con fatturazione annuale)
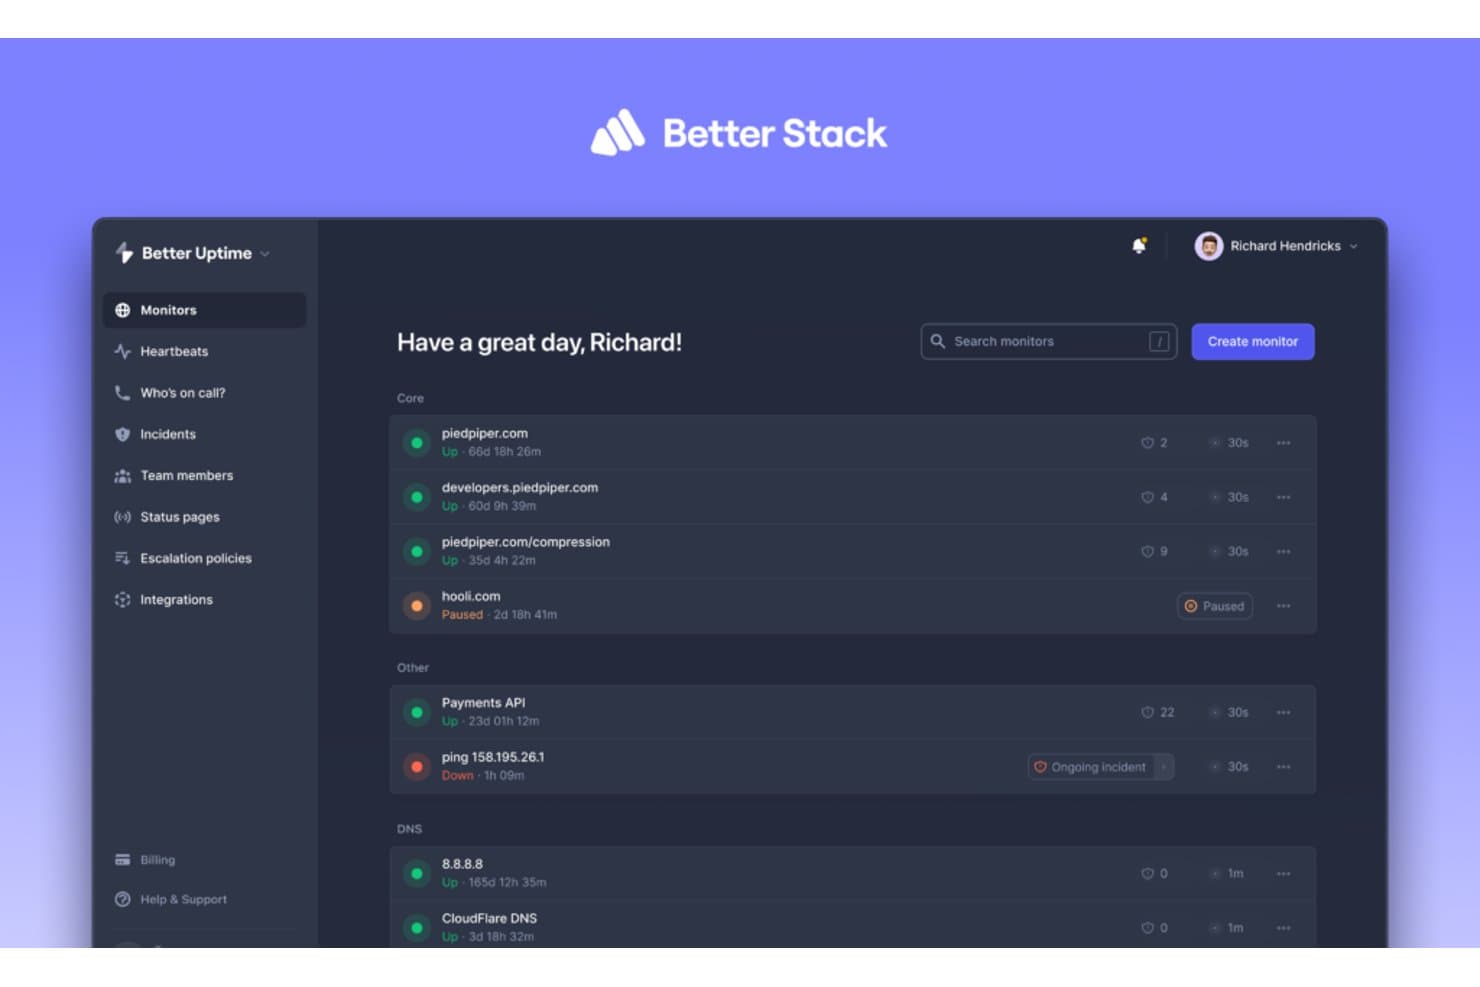
Better Stack consente agli utenti di monitorare contemporaneamente il tempo di attività di più servizi. Better Stack combina la gestione dei log e il monitoraggio dei servizi per i team di ingegneria che devono analizzare gli errori in produzione, individuare i problemi dell'infrastruttura e rispondere agli incidenti.
Per chi è più indicato Better Stack?
Better Stack è adatto ai team di ingegneria e infrastruttura che devono cercare nei log delle applicazioni e monitorare i servizi durante la risposta agli incidenti.
Perché ho scelto Better Stack
Ho scelto Better Stack come “Il migliore per gli ingegneri moderni che necessitano di una gestione robusta dei log” perché la sua visualizzazione continua in tempo reale e la ricerca basata su SQL mi aiutano a tracciare gli errori in produzione attraverso i log in arrivo. Utilizzo anche gli avvisi sui log per rilevare i guasti ricorrenti e analizzarli durante gli incidenti.
Funzionalità principali di Better Stack
- Integrazioni con le sorgenti dei log: Raccogli i log da applicazioni, Docker, Kubernetes, Vector, Syslog o OpenTelemetry.
- Analisi automatica: Analizza i log in base al tipo di sorgente selezionato.
- Trasformazioni VRL: Oscura i dati personali o elimina gli eventi indesiderati prima dell'archiviazione.
- Conservazione configurabile: Imposta periodi di conservazione dei log separatamente per ogni sorgente.
Integrazioni di Better Stack
Better Stack supporta l'acquisizione dei log da Docker, Kubernetes, PostgreSQL, Cloudflare, JavaScript/Node.js e Python, con inoltro tramite Vector, Fluent Bit, Logstash, Fluentd o Syslog. Offre inoltre un'API HTTP per l'acquisizione personalizzata dei log e si integra con Zapier.
Pros and Cons
Pros:
- La ricerca con visualizzazione continua aiuta a tracciare gli errori in produzione
- Le query SQL si combinano con i filtri visivi dei log
- Gli avvisi sui log collegano le analisi alla risposta agli incidenti
Cons:
- I flussi di lavoro per la gestione dei log possono risultare macchinosi
- Nessuna opzione autogestita per un controllo rigoroso dei dati
Learn more about Better Stack:
Altre alternative a Sumo Logic
Ecco alcune alternative aggiuntive a Sumo Logic che non sono state incluse nel mio elenco, ma che vale comunque la pena prendere in considerazione:
- 11Grafana CloudIdeale per visualizzare e analizzare metriche provenienti da fonti miste
- 12GraylogIdeale per la gestione e l'analisi dei log su larga scala in tempo reale
- 13Logz.ioIdeale per organizzazioni cloud-native che valorizzano approfondimenti basati sull'intelligenza artificiale
- 14LogRhythmIdeale per le aziende che necessitano di una gestione avanzata delle informazioni e degli eventi di sicurezza
Altre recensioni di software
Come Valuto le Alternative a Sumo Logic
Divido la mia valutazione in due livelli: le funzionalità di base che ogni strumento valido deve possedere e i fattori di differenziazione che contano di più per i team sommersi da log cloud o alla ricerca delle cause primarie degli incidenti.
Funzionalità Core (Requisiti Minimi per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ognuna delle funzionalità core elencate di seguito. Poi, calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 75% per essere considerato.
- Aggregazione & Ingestione Log: Valuto quanti tipi di sorgenti uno strumento può ingerire nativamente—immaginate pod Kubernetes, VPC cloud, app containerizzate e server syslog legacy che confluiscono in un’unica pipeline.
- Ricerca & Query in Tempo Reale: Query veloci ed espressive sono fondamentali durante un incidente. Verifico come ogni strumento gestisce query complesse su grandi dataset e se il suo linguaggio di interrogazione supporta parsing, filtri e aggregazioni.
- Metriche & Osservabilità: Cerco viste unificate che combinino log, metriche e tracce. Uno strumento che costringe a passare tra dashboard disconnessi per correlare un picco di latenza con un errore rallenta la risoluzione dei problemi.
- Alerting & Rilevamento Anomalie: Un buon sistema di alerting va oltre le soglie statiche. Valuto se ogni strumento offre rilevamento anomalie basato su ML e instradamento flessibile verso canali come Slack, PagerDuty o endpoint webhook.
- Analitiche di Sicurezza & SIEM: Per i team SecOps, verifico se la piattaforma supporta rilevamento minacce, correlazione di eventi e report di conformità per framework come SOC 2, HIPAA o PCI-DSS.
- Cloud-Native & Integrazioni: Ogni strumento dovrebbe integrarsi con gli ecosistemi già utilizzati dai team. Cerco integrazioni predefinite con AWS, Azure, GCP e le principali toolchain DevOps, oltre all’accesso API aperto.
Una volta ottenuta la lista degli strumenti che rispettano questi criteri, considero cosa distingue ciascuna piattaforma.
Fattori di Differenziazione (Cosa Distingue i Vendor)
Ecco come confronto e metto a contrasto i diversi fornitori:
Funzionalità Distintive
Il tracing distribuito è fondamentale—cerco il supporto nativo OpenTelemetry che consente di seguire una singola richiesta attraverso decine di microservizi per isolare esattamente dove avvengono i picchi di latenza. Anche i livelli di dati personalizzabili sono importanti perché incidono direttamente sui costi; gli strumenti che offrono storage hot, warm e cold con reidratazione consentono di controllare meglio il budget di conservazione. Valuto inoltre le funzionalità di insight basate su AI, dove le piattaforme evidenziano automaticamente le cause principali o anomalie invece di richiedere interrogazioni manuali durante un incidente alle 2 di notte.
Oltre le Funzionalità
Il modello di prezzo è uno dei primi aspetti che valuto. I volumi di log possono impennarsi durante gli incidenti, quindi verifico se la struttura di fatturazione di un fornitore penalizza queste impennate o offre costi prevedibili. Anche la flessibilità di deploy è importante—i team in settori regolamentati spesso necessitano di opzioni self-hosted o air-gapped accanto al SaaS. Mi soffermo anche sui risultati di scalabilità, poiché una piattaforma efficiente con query su 500 GB al giorno potrebbe avere problemi con 5 TB. Le certificazioni di conformità come SOC 2 e HIPAA mi indicano se uno strumento è pronto per l’utilizzo enterprise fin da subito.
Perché cercare un'alternativa a Sumo Logic?
Sebbene Sumo Logic sia una buona scelta come piattaforma per la gestione dei log, ci sono diversi motivi per cui alcuni utenti cercano soluzioni alternative. Potresti cercare un'alternativa a Sumo Logic perché…
- Il prezzo non scala bene con volumi elevati di dati.
- Le prestazioni delle query rallentano con grandi set di dati.
- L'interfaccia utente può risultare complessa per i nuovi utenti.
- Le funzionalità avanzate richiedono una curva di apprendimento ripida.
- L'integrazione con alcuni strumenti non è così fluida.
- Le opzioni di avviso sembrano troppo limitate per le tue esigenze.
Se ti riconosci in uno di questi punti, sei nel posto giusto. Il mio elenco contiene diverse opzioni di piattaforme per la gestione dei log più adatte ai team che affrontano queste difficoltà con Sumo Logic e sono alla ricerca di soluzioni alternative.
Caratteristiche principali di Sumo Logic
Ecco alcune delle caratteristiche principali di Sumo Logic, utili per confrontare le funzionalità offerte dalle soluzioni alternative:
- Controllo degli accessi basato sui ruoli: consente di stabilire chi può vedere o fare cosa all'interno del team.
- Analisi dei log: consente di raccogliere, cercare e analizzare i dati dei log in tutti i sistemi.
- Dashboard in tempo reale: aiutano a monitorare in tempo reale le metriche principali, così il team può reagire rapidamente.
- Avvisi: informano il team quando nei dati si verifica qualcosa di insolito o importante.
- Archiviazione dei dati: consente di conservare i dati storici per la conformità normativa o per analisi future.
- Architettura nativa del cloud: offre al team flessibilità grazie a una gestione dei log scalabile e basata sul cloud.
- Analisi della sicurezza: aiutano a rilevare minacce o violazioni delle policy utilizzando i dati dei log.
- Integrazioni: si collega facilmente a servizi come AWS, GCP, Azure e Kubernetes.
- Linguaggio di interrogazione: consente di esaminare i dati utilizzando un linguaggio di ricerca flessibile e dettagliato.
- Informazioni basate sull'apprendimento automatico: evidenziano modelli o anomalie che potrebbero richiedere attenzione.