

Si votre équipe a déjà été confrontée à des conflits de fusion qui ont ralenti un sprint ou vu des heures de travail disparaître faute de suivi de version rigoureux, vous savez déjà pourquoi choisir le bon outil de gestion de code source (SCM) est essentiel. Que vous travailliez seul ou avec une équipe répartie à l’international, gérer les contributions au code, suivre les modifications et appliquer les bonnes pratiques peut rapidement devenir chaotique.
J'ai travaillé en étroite collaboration avec des équipes de développement pour évaluer et déployer des outils de gestion de code source réellement utiles pour améliorer la collaboration et réduire les frictions. J’ai testé ces outils en conditions réelles, pas seulement en environnement de test, et je sais quelles fonctionnalités allègent la vie des développeurs et lesquelles compliquent inutilement les choses.
Dans ce guide, je vous présente les outils de gestion de code source qui se démarquent par leur fiabilité, leur convivialité et leur soutien à la collaboration. Que vous gériez un monorepo ou jongliez avec des microservices, ces solutions vous aideront à maîtriser votre base de code en toute confiance.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Résumé des meilleurs outils de gestion de code source
Ce tableau comparatif résume les informations tarifaires de mes outils SCM favoris afin de vous aider à trouver celui qui correspond à vos besoins et à votre budget.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour les équipes Git et SVN réunies sur une même plateforme | Essai gratuit de 30 jours et forfait gratuit disponibles | À partir de $35/mois | Website | |
| 2 | Essai gratuit de 30 jours | À partir de $75/utilisateur/an (facturé annuellement) | Website | ||
| 3 | Idéal pour les équipes utilisant plusieurs VCS dans le cloud géré | Essai gratuit de 14 jours | À partir de 12,50 $/utilisateur/mois | Website | |
| 4 | Idéal pour les flux de travail des équipes de développement de jeux vidéo et d’artistes | Forfait gratuit disponible | À partir de 38 $/siège/mois | Website | |
| 5 | Idéal pour l’hébergement Git auto-hébergé sur une infrastructure minimale | Essai gratuit de 30 jours | À partir de $9.50/user/month (facturé annuellement) | Website | |
| 6 | Idéal pour la revue de code native à l’IA à grande échelle | Oui | $4/user/month | Website | |
| 7 | Idéal pour la traçabilité du code dans l’écosystème Atlassian | Forfait gratuit disponible | À partir de $3.65/utilisateur/mois | Website | |
| 8 | Idéal pour la gestion du code source DevSecOps tout-en-un | Formule gratuite disponible | À partir de 29 $/utilisateur/mois (facturation annuelle) | Website | |
| 9 | Idéal pour la revue de code avant fusion à grande échelle | Essai gratuit de 30 jours | À partir de $18,000/an (facturé annuellement) | Website | |
| 10 | Idéal pour les équipes de développement utilisant la pile Microsoft | Forfait gratuit disponible | À partir de $6.00/utilisateur/mois | Website |


Avis détaillés sur les meilleurs outils de gestion de code source
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils de gestion de code source ayant retenu mon attention. Mes évaluations proposent une analyse approfondie des fonctionnalités clés, des points forts et faibles, des intégrations et des cas d’usage idéaux pour chacun, afin de vous aider à choisir l’outil qui vous convient le mieux.
 Idéal pour les équipes Git et SVN réunies sur une même plateforme
- Essai gratuit de 30 jours et forfait gratuit disponibles
- À partir de $35/mois
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.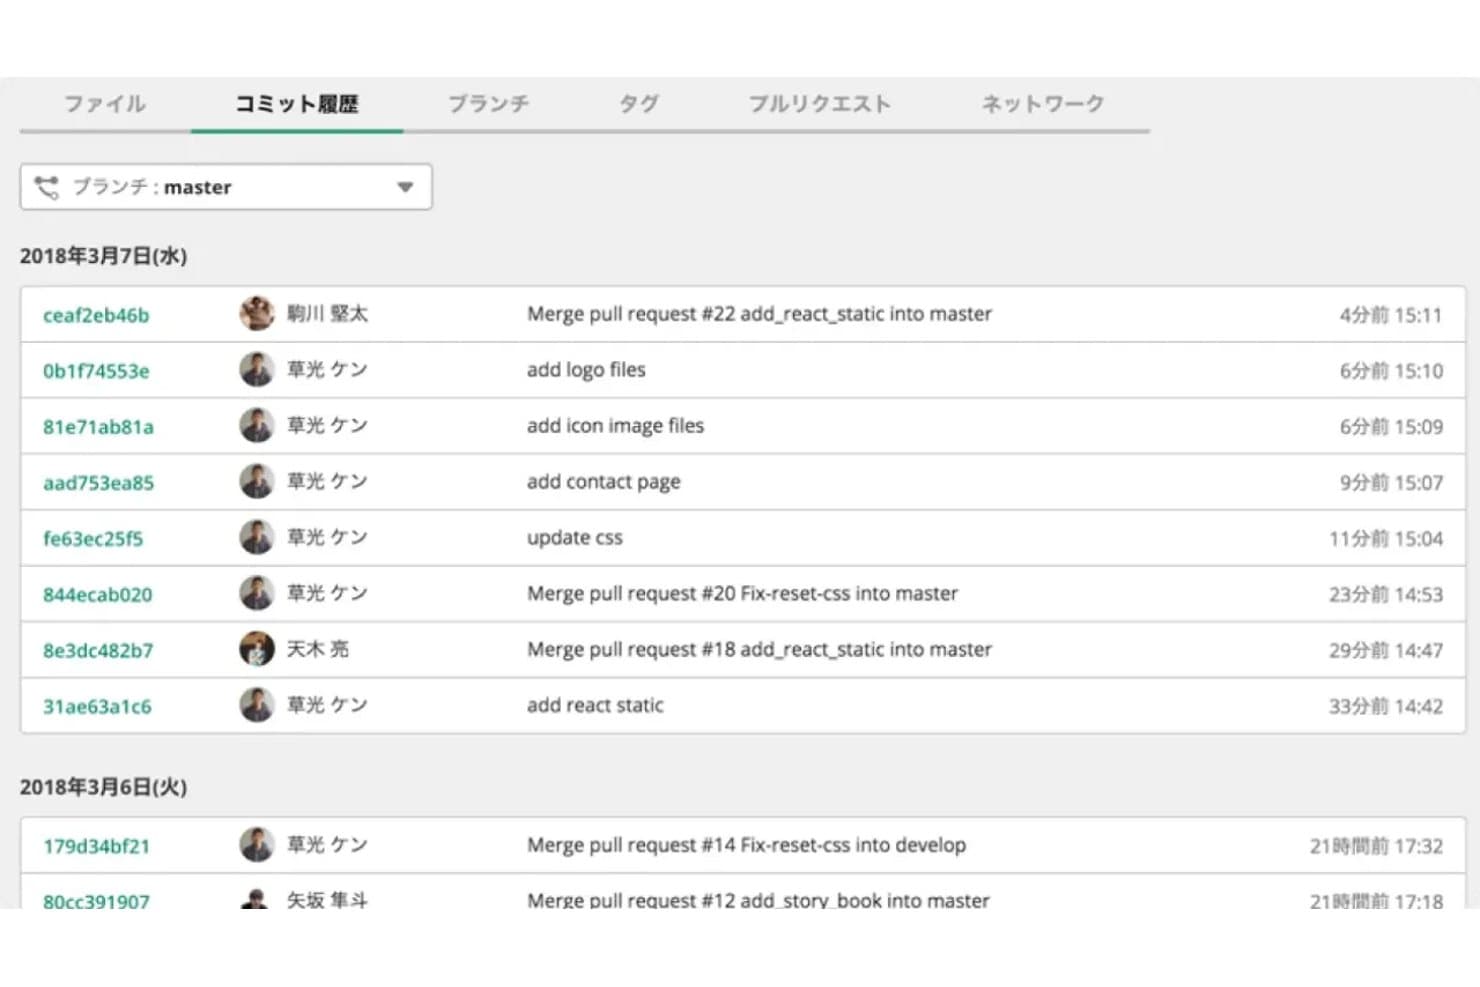
Backlog affiche un historique complet des commits Git avec leurs auteurs et leurs horodatages. Backlog est une plateforme de gestion de projets et de gestion du code source qui combine l’hébergement de dépôts Git et SVN avec un suivi intégré des problèmes, des workflows de demandes de fusion et une gestion des branches.
À qui Backlog convient-il le mieux ?
Backlog convient aux équipes qui utilisent Git et SVN côte à côte, en particulier celles qui passent progressivement d’un contrôle de version centralisé à un contrôle distribué et qui ont besoin d’un suivi des problèmes intégré au même outil.
Pourquoi j’ai choisi Backlog
Backlog figure dans ma sélection parce qu’il s’agit de l’un des rares outils de gestion du code source à prendre réellement en charge Git et SVN côte à côte, sur la même plateforme et dans le même projet. J’apprécie le fait que les commits soient directement liés aux problèmes sans nécessiter la configuration d’un plugin : lorsqu’un développeur envoie une correction vers une branche protégée, le lien entre le code et l’élément de travail est déjà établi. Les équipes en pleine transition depuis SVN n’ont pas à répartir leur workflow entre deux outils pendant la migration.
Principales fonctionnalités de Backlog
- Branches protégées : les administrateurs peuvent restreindre les accès en écriture et en suppression à certaines branches, en attribuant les autorisations au niveau de l’utilisateur ou de l’équipe.
- Workflow de demandes de fusion : les dépôts Git prennent en charge les fusions fondées sur des demandes de fusion, avec commentaires intégrés, comparaisons côte à côte, attribution de réviseurs et actions d’approbation ou de rejet.
- Contrôles d’accès pour les entreprises : l’authentification unique SAML, le provisionnement SCIM, l’intégration à Active Directory, la liste blanche d’adresses IP et les journaux d’audit sont disponibles avec les forfaits Entreprise.
- Tarification forfaitaire par compte : les forfaits Standard, Premium et Entreprise prennent en charge un nombre illimité d’utilisateurs, de sorte que les coûts n’augmentent pas avec l’effectif.
Intégrations de Backlog
Backlog propose des intégrations documentées avec Jenkins, Slack, Microsoft Teams, Google Chat, Cacoo, Google Drive, Microsoft OneDrive, Dropbox et LambdaTest. La connectivité avec GitHub Actions, l’API REST OAuth 2.0 et la prise en charge des webhooks permettent de créer des workflows CI/CD personnalisés.
Pros and Cons
Pros:
- Prend en charge les workflows Git et SVN
- Combine la gestion du code avec le suivi des problèmes
- La tarification forfaitaire permet un nombre illimité d’utilisateurs par forfait
Cons:
- Aucune CI/CD ni analyse de sécurité intégrée
- Le workflow de demandes de fusion est limité à Git
Learn more about Backlog:
- Essai gratuit de 30 jours
- À partir de $75/utilisateur/an (facturé annuellement)
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
RhodeCode permet aux utilisateurs de laisser des commentaires de revue de code intégrés directement dans les demandes de fusion. RhodeCode est une plateforme de gestion du code source auto-hébergée qui prend en charge les dépôts Git, Mercurial et SVN depuis une interface unique, avec des fonctionnalités intégrées de revue de code, de contrôle des accès et d’analyse des demandes de fusion assistée par IA.
À qui RhodeCode s’adresse-t-il le mieux ?
RhodeCode convient particulièrement aux équipes d’ingénierie des secteurs de la défense, de la fintech ou des industries réglementées qui doivent gérer des dépôts Git, Mercurial et SVN derrière un pare-feu.
Pourquoi j’ai choisi RhodeCode
RhodeCode figure dans ma sélection parce qu’il s’agit de l’une des rares plateformes de gestion du code source à prendre en charge Git, Mercurial et SVN depuis une interface unique, ce qui est particulièrement important lorsque votre équipe est en pleine migration et ne peut pas se permettre d’abandonner les anciens dépôts. J’apprécie également le fait que son programme d’installation Docker RCstack fonctionne entièrement hors ligne, afin que les équipes travaillant dans des environnements isolés ne soient pas contraintes de dépendre du cloud. La revue de code assistée par IA, qui prend en charge les déploiements de modèles locaux, garantit que le code sensible ne quitte jamais votre réseau.
Principales fonctionnalités de RhodeCode
- Autorisations sur les branches et contrôle des fusions : protège les branches contre les poussées forcées et exige l’approbation d’une revue de code avant toute fusion de modifications.
- Système de gestion des artefacts : stocke les fichiers binaires tels que les sorties de compilation et les journaux en dehors du contrôle de version, avec un accès contrôlé par des listes de contrôle d’accès et la prise en charge de fichiers de taille illimitée.
- Sélection automatique des réviseurs : affecte des réviseurs aux demandes de fusion selon des règles configurables liées aux chemins de fichiers, aux équipes ou aux personnes.
- Journaux d’audit et rapports d’activité : enregistre les accès et l’activité des dépôts dans votre environnement afin de faciliter les contrôles de conformité et les enquêtes de sécurité.
Intégrations de RhodeCode
RhodeCode s’intègre à Jenkins, TeamCity, Travis CI, JIRA, Slack, Redmine, Trello et GitHub Issues. Son API JSON-RPC et ses webhooks prennent en charge les connexions CI/CD personnalisées et l’automatisation des dépôts.
Pros and Cons
Pros:
- Gère Git, Mercurial et SVN conjointement
- Déploiement isolé pour les environnements réglementés
- La revue de code assistée par IA s’exécute entièrement sur site
Cons:
- Aucun pipeline CI/CD intégré
- L’interface utilisateur semble dépassée et peu intuitive
Learn more about RhodeCode: Idéal pour les équipes utilisant plusieurs VCS dans le cloud géré
- Essai gratuit de 14 jours
- À partir de 12,50 $/utilisateur/mois
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.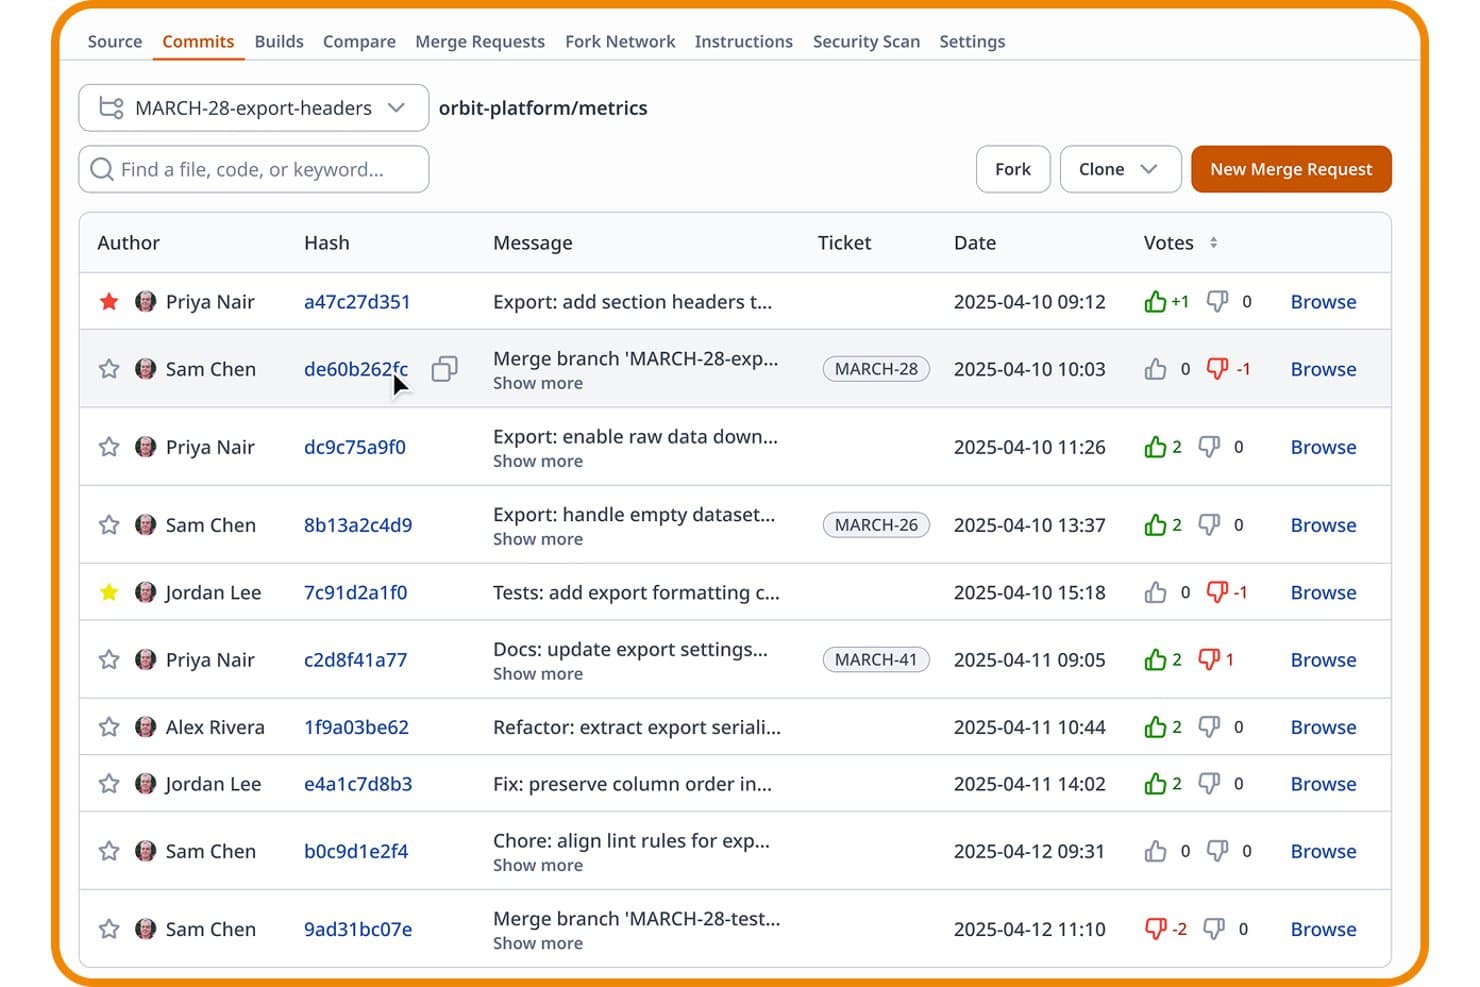
Assembla permet aux utilisateurs de suivre les validations, les votes et les tickets dans une seule vue. Assembla est une plateforme SCM gérée qui prend en charge Git, SVN et Perforce dans un environnement hébergé unique, avec des flux de travail intégrés pour la revue de code, des contrôles d'accès, la gestion de projets et des intégrations pour les pipelines CI/CD.
À qui Assembla convient-elle le mieux ?
Assembla convient particulièrement aux équipes d'ingénierie dans les secteurs du jeu vidéo, des effets visuels et des industries réglementées qui utilisent Git, SVN et Perforce côte à côte et ont besoin d'une plateforme gérée unique pour prendre en charge les trois.
Pourquoi j'ai choisi Assembla
J'ai inclus Assembla dans ma sélection des meilleures solutions, car c'est l'une des seules plateformes SCM gérées à exécuter Git, SVN et Perforce sous un même toit, ce qui est véritablement rare. J'apprécie particulièrement le fait que les équipes SVN bénéficient de demandes de fusion, du verrouillage des fichiers et de la mise en attente sans devoir abandonner leur flux de travail existant, tandis que Perforce dispose d'instances périphériques répliquées à l'échelle mondiale sur AWS pour des validations à faible latence dans les studios de jeux vidéo et les pipelines d'effets visuels. Les tickets sont directement liés aux validations et aux demandes de fusion dans les trois types de VCS, de sorte que la traçabilité reste intacte lorsque votre équipe n'utilise pas uniquement Git.
Fonctionnalités clés d'Assembla
- Analyse des secrets : Assembla analyse automatiquement chaque validation afin de détecter les clés d'API et les mots de passe codés en dur avant qu'ils n'atteignent la production.
- Protection des branches et approbations des demandes de fusion : Vous pouvez imposer la validation des réviseurs requis et des crochets côté serveur dans les dépôts Git, SVN et Perforce avant qu'une fusion ne soit effectuée.
- Tableaux intégrés de sprints et Kanban : Les forfaits Growth et Custom Cloud incluent la planification des sprints, la gestion du carnet de produit, les graphiques d'avancement et les tableaux de cartes Kanban directement dans la plateforme.
- SSO SAML 2.0 avec RBAC et liste d'autorisation IP : Assembla prend en charge l'intégration avec Active Directory et LDAP, ainsi que des autorisations détaillées fondées sur les rôles et des restrictions d'accès au niveau du réseau.
Intégrations d'Assembla
Assembla propose huit intégrations natives documentées, notamment Jenkins, Travis CI, GitHub, Slack, Jira, TestRail, Trello et Zapier. Son API REST et ses déclencheurs web prennent en charge les flux de travail CI/CD personnalisés et l'automatisation.
Pros and Cons
Pros:
- Exécute Git, SVN et Perforce conjointement
- Gestion de projets intégrée à la plateforme
- Analyse des secrets à chaque validation de code
Cons:
- Aucun outil natif de pipelines CI/CD
- Aucun forfait gratuit permanent proposé
Learn more about Assembla: Idéal pour les flux de travail des équipes de développement de jeux vidéo et d’artistes
- Forfait gratuit disponible
- À partir de 38 $/siège/mois
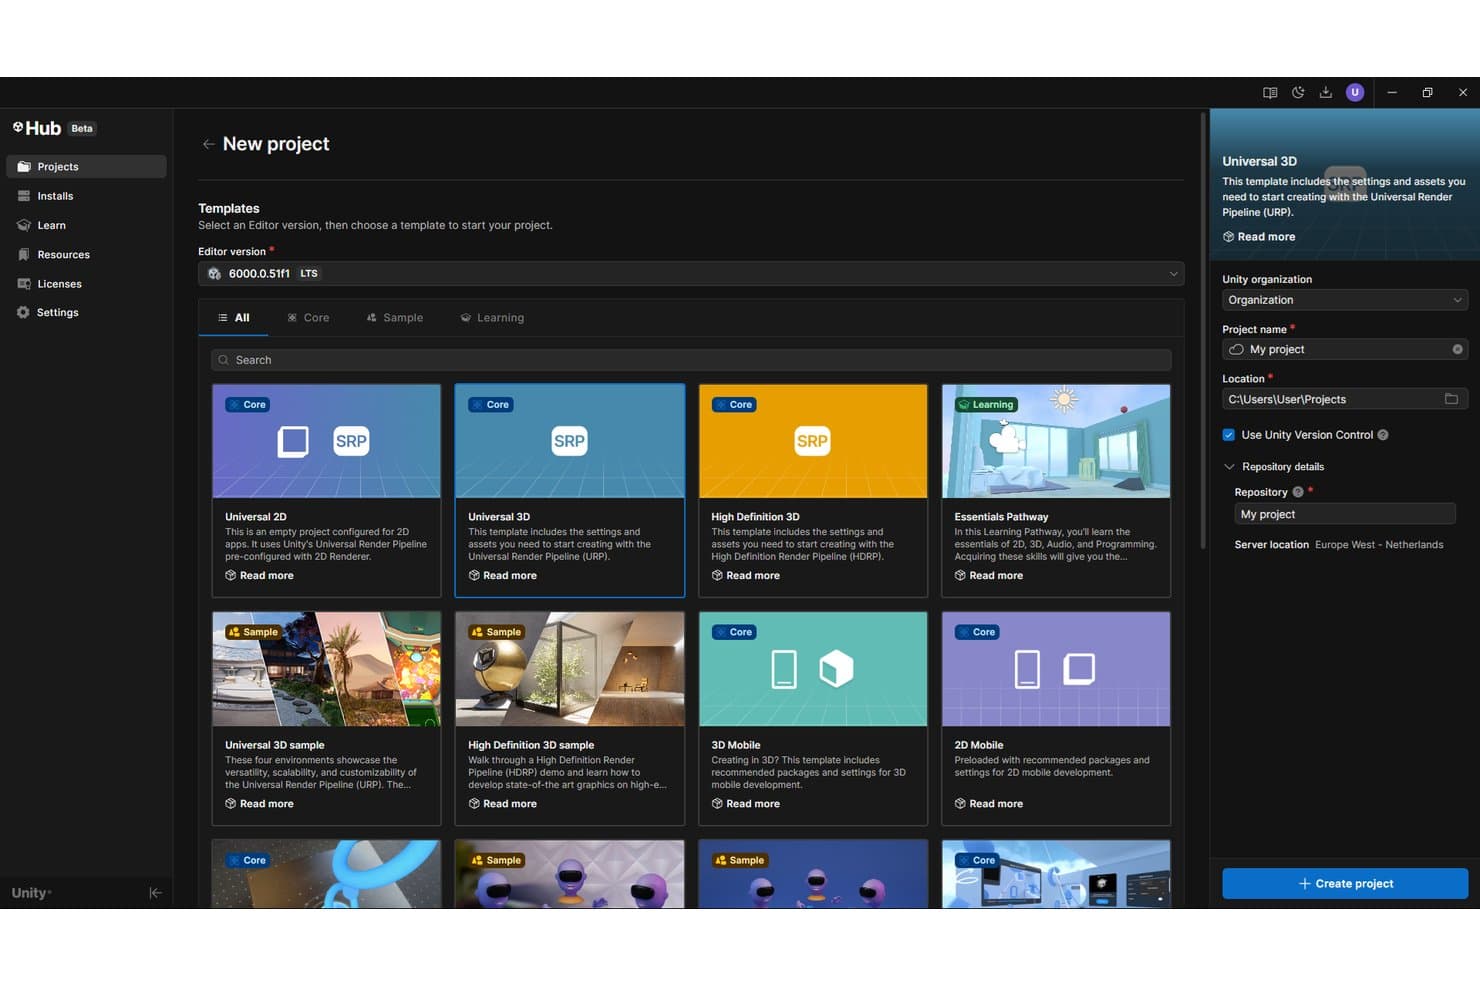
Unity Version Control permet aux utilisateurs de créer des projets avec le contrôle de version activé par défaut. Unity Version Control est un système de contrôle de version distribué conçu pour les studios de jeux vidéo et les équipes mixtes de développeurs et d’artistes. Il offre la gestion des branches et des fusions, le verrouillage des fichiers, la gestion des ressources binaires volumineuses et des flux de fusion automatisés via MergeBot.
À qui Unity Version Control convient-il le mieux ?
Unity Version Control convient particulièrement aux studios de jeux vidéo et aux équipes de médias interactifs qui gèrent des ressources binaires volumineuses et des flux de travail mixtes entre développeurs et artistes au sein du même dépôt.
Pourquoi j’ai choisi Unity Version Control
Unity Version Control figure sur ma liste restreinte, car aucun autre outil de gestion du code source ne gère aussi efficacement la séparation entre artistes et développeurs. J’apprécie particulièrement le client Gluon : les artistes verrouillent et valident directement les ressources binaires sans manipuler l’intégralité du dépôt, tandis que les programmeurs exécutent des flux de travail de branchement parallèles dans la même base de code. Les verrous intelligents se propagent automatiquement entre les branches : un squelette de personnage verrouillé le reste donc même après la fusion d’une branche, un scénario de conflit que les outils basés sur Git ne peuvent tout simplement pas résoudre nativement.
Fonctionnalités clés de Unity Version Control
- Fusion sémantique : Un outil de comparaison et de fusion qui comprend les langages et résout les conflits au niveau des méthodes et des fonctions, réduisant ainsi les faux positifs lors des fusions de code.
- Explorateur visuel des branches : Une interface graphique basée sur une chronologie qui affiche l’historique des branches, les fusions et les ensembles de modifications dans l’ensemble de votre dépôt.
- Automatisation avec MergeBot : Des robots configurables qui fusionnent automatiquement les branches de tâches une fois que des conditions telles que le statut de la compilation d’intégration continue ou l’approbation de la revue de code sont remplies.
- Réplication de serveurs multisites : Deux serveurs sur site ou plus se synchronisent entre différents emplacements géographiques, offrant aux équipes distribuées un accès à faible latence à un dépôt partagé.
Intégrations de Unity Version Control
Unity Version Control propose des intégrations documentées avec Jenkins, TeamCity, Bamboo, Unity Build Automation, Jira et Slack. Son API REST prend en charge l’automatisation personnalisée et les webhooks, tandis que GitSync et GitServer assurent l’interopérabilité avec Git.
Pros and Cons
Pros:
- Gère nativement les fichiers binaires volumineux
- Flux de travail des artistes et des développeurs dans un même dépôt
- Les verrous intelligents empêchent les conflits d’écrasement des ressources
Cons:
- Possibilités limitées d’affinement des revues de code pour les ressources textuelles
- Écosystème d’intégrations plus restreint que celui des outils basés sur Git
Learn more about Unity Version Control: Idéal pour l’hébergement Git auto-hébergé sur une infrastructure minimale
- Essai gratuit de 30 jours
- À partir de $9.50/user/month (facturé annuellement)
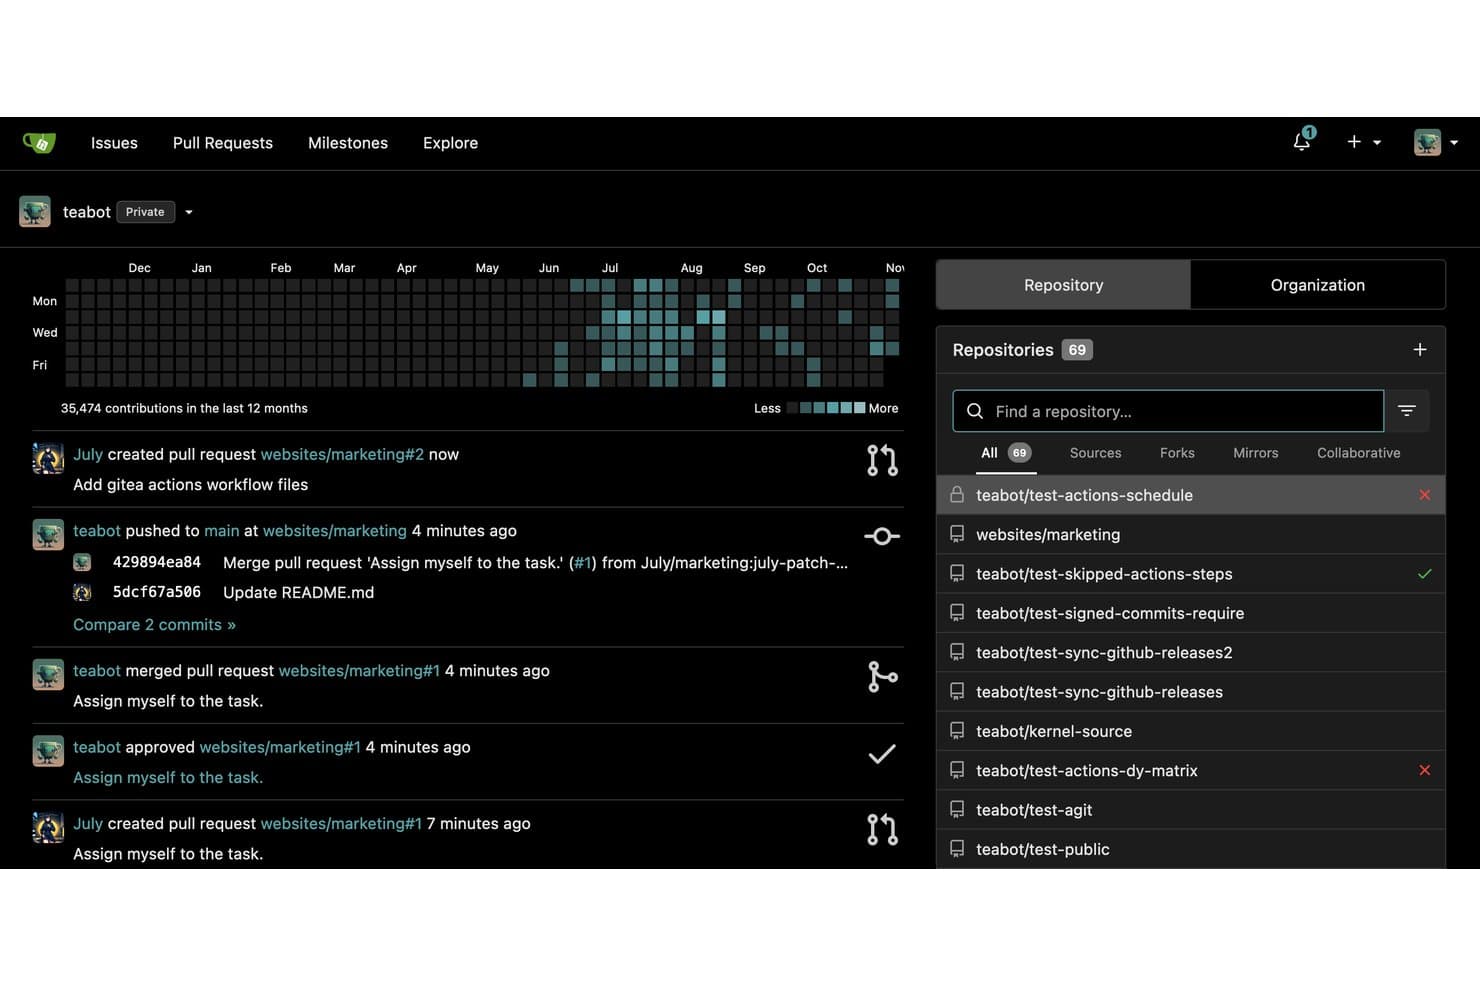
Gitea centralise la gestion des dépôts et le suivi de l’activité dans un seul tableau de bord. Gitea est une plateforme Git auto-hébergée qui regroupe l’hébergement de code, la revue de code basée sur les demandes de fusion, l’intégration et la livraison continues intégrées via Gitea Actions, le suivi des problèmes, les tableaux Kanban et un registre de paquets multiformat au sein d’un seul binaire léger.
À qui Gitea convient-il le mieux ?
Gitea convient parfaitement aux équipes chargées des plateformes et des infrastructures qui ont besoin d’un hébergement Git complet sur une infrastructure limitée ou isolée, sans la surcharge de plateformes plus lourdes.
Pourquoi ai-je choisi Gitea ?
Gitea figure dans ma sélection parce qu’il regroupe l’hébergement Git complet, Gitea Actions (intégration et livraison continues compatibles avec GitHub Actions), le suivi intégré des problèmes et un registre de paquets prenant en charge plus de 20 formats au sein d’un seul binaire Go fonctionnant avec seulement 150 à 200 Mo de RAM. Je l’ai choisi spécifiquement pour les équipes opérant dans des environnements isolés ou aux ressources limitées, où le déploiement d’une instance GitLab n’est tout simplement pas réaliste. Les règles de protection des branches s’appliquent à l’échelle de toute l’organisation, et la plateforme complète se déploie sans dépendances externes.
Principales fonctionnalités de Gitea
- Règles de protection des branches : définissez les conditions à remplir avant de pouvoir fusionner du code dans des branches protégées, notamment les approbations requises et les vérifications d’état.
- Flux de travail AGit : soumettez des correctifs pour révision sans créer de fork d’un dépôt, afin que les contributeurs puissent ouvrir des demandes de fusion directement depuis leur branche locale au moyen d’une seule commande push.
- Registre de paquets multiformat : hébergez et distribuez des paquets dans plus de 20 formats, notamment npm, PyPI, Maven, Helm et Docker/OCI, depuis la même instance que votre code.
- Tableaux de projet Kanban : organisez les problèmes et les demandes de fusion dans des colonnes de tableau visuelles afin de suivre la progression du développement au fil des sprints ou des jalons.
Intégrations de Gitea
Gitea s’intègre à Drone, Woodpecker CI, Argo CD, Jenkins, Slack, Discord, Microsoft Teams et Lark, avec une API REST et des webhooks pour les connexions d’intégration et de livraison continues personnalisées.
Pros and Cons
Pros:
- Fonctionne avec un minimum de ressources serveur
- Flux d’intégration et de livraison continues compatibles avec GitHub Actions inclus
- Hébergement Git complet dans un seul binaire
Cons:
- Aucune revue de code native assistée par l’IA
- Les fonctionnalités d’entreprise sont réservées aux forfaits payants
Learn more about Gitea: Idéal pour la revue de code native à l’IA à grande échelle
- Oui
- $4/user/month
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Voici la fonctionnalité de gestion du code dans GitHub. GitHub est une plateforme SCM native à Git qui combine l’hébergement de dépôts, les flux de travail de branchement et de fusion, la revue de code basée sur les demandes de fusion, l’intégration et le déploiement continus (CI/CD) via GitHub Actions, ainsi que le développement assisté par l’IA grâce à GitHub Copilot.
À qui GitHub convient-il le mieux ?
GitHub convient particulièrement aux équipes d’ingénierie qui ont besoin d’une revue de code assistée par l’IA, d’une analyse de sécurité et de l’intégration et du déploiement continus (CI/CD) intégrés à une plateforme unique.
Pourquoi j’ai choisi GitHub
GitHub mérite sa place parmi les meilleurs outils de ma sélection, car sa revue de code native à l’IA est véritablement intégrée au flux de travail des demandes de fusion, et non ajoutée a posteriori. J’apprécie le fait que Copilot fonctionne comme un véritable réviseur : il signale les problèmes, suggère des corrections et génère automatiquement des corrections pour environ 90 % des types d’alertes détectés grâce à Copilot Autofix. En combinant cela avec les files de fusion et CODEOWNERS, on obtient un processus de revue contrôlé par des règles qui s’adapte parfaitement à des centaines de dépôts.
Fonctionnalités clés de GitHub
- GitHub Actions : Une plateforme CI/CD native qui vous permet de compiler, tester et déployer du code à l’aide de flux de travail basés sur YAML, déclenchés par des événements push, des demandes de fusion, des planifications ou un lancement manuel.
- GitHub Advanced Security : Une suite complémentaire qui comprend l’analyse SAST avec CodeQL, l’analyse des secrets avec protection contre les poussées, ainsi que les mises à jour automatisées des dépendances de Dependabot exécutées directement dans les demandes de fusion.
- Utilisateurs gérés par l’entreprise (EMU) : Un modèle de provisionnement qui relie les comptes des développeurs à votre fournisseur d’identité, donnant à votre équipe informatique un contrôle complet du cycle de vie des accès des utilisateurs via SAML SSO et SCIM.
- Projets GitHub : Un outil intégré de suivi des projets proposant des vues en tableau, en tableau Kanban et en feuille de route, des champs personnalisés et l’automatisation des flux de travail pour gérer les problèmes et les demandes de fusion entre les dépôts.
Intégrations GitHub
GitHub propose des intégrations natives avec Jira et Slack, ainsi que des intégrations de la place de marché pour Jenkins, CircleCI, Azure Pipelines, Snyk et Datadog. Les API REST et GraphQL, les webhooks et les applications GitHub prennent en charge les connexions personnalisées aux systèmes SCM, CI/CD, de sécurité et de gestion des flux de travail.
Pros and Cons
Pros:
- La revue de code basée sur l’IA signale et corrige les problèmes
- Plateforme de bout en bout, du dépôt au déploiement
- Forte conformité pour les secteurs réglementés
Cons:
- Les fichiers de flux de travail YAML nécessitent une expertise en scripts
- Absence de tableau de bord intégré des métriques DORA
 Idéal pour la traçabilité du code dans l’écosystème Atlassian
- Forfait gratuit disponible
- À partir de $3.65/utilisateur/mois
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.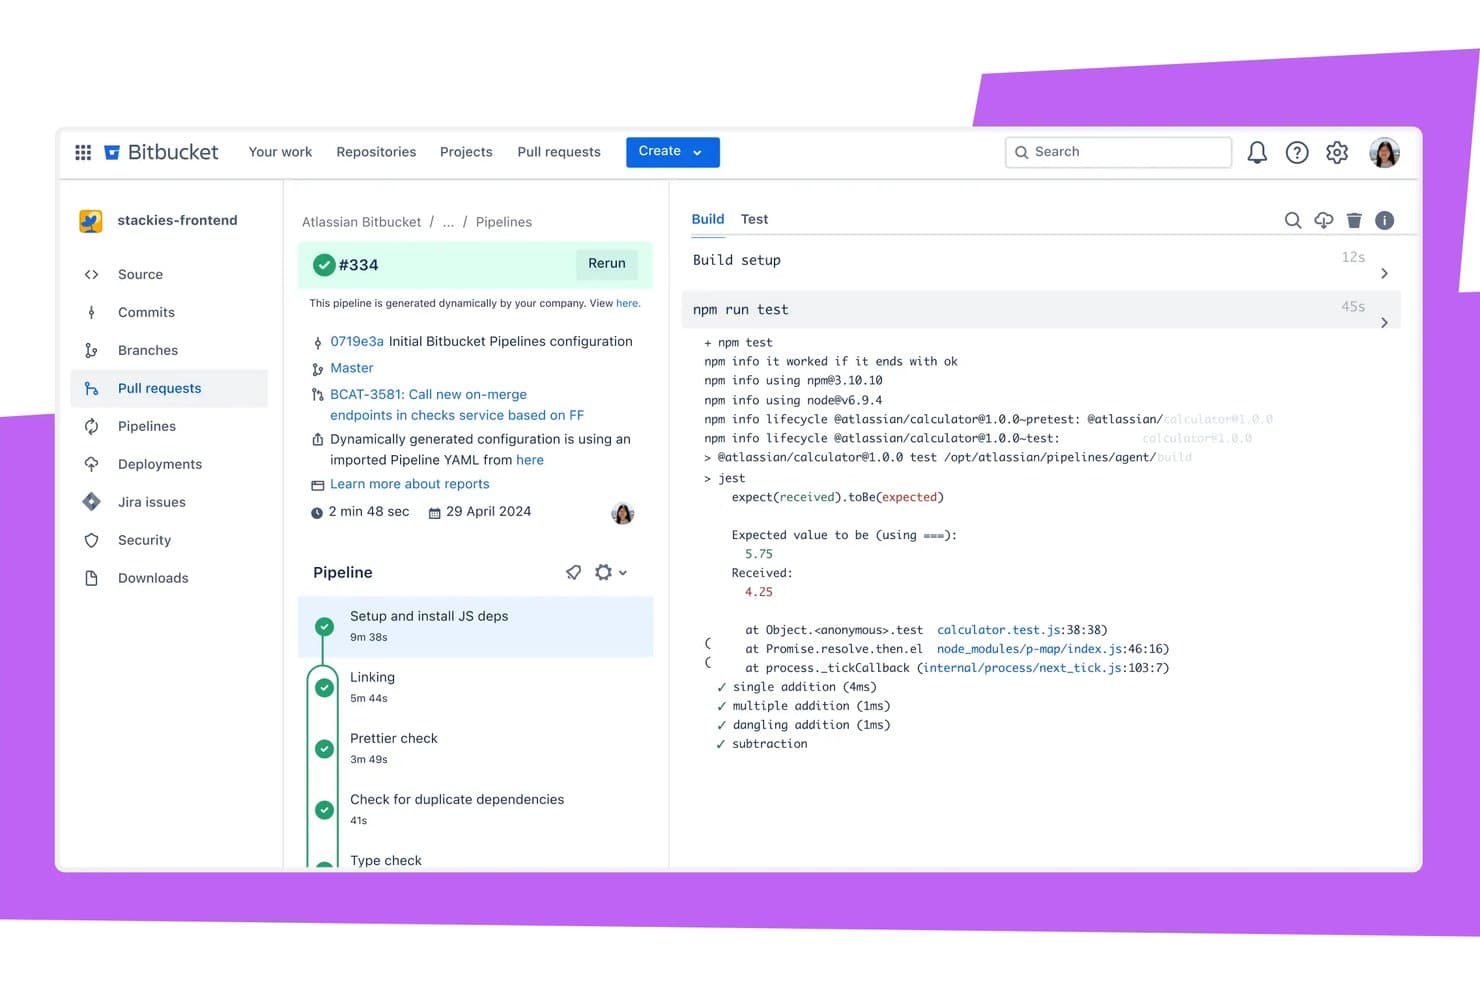
Bitbucket affiche les échecs des tests directement dans les journaux de compilation des pipelines. Bitbucket est une plateforme de gestion et de collaboration de code source basée sur Git qui combine l’hébergement de dépôts, les flux de travail de branches, les revues de demandes d’extraction, les pipelines CI/CD intégrés et l’analyse DevSecOps native dans un seul outil.
À qui Bitbucket convient-il le mieux ?
Bitbucket convient aux équipes d’ingénierie qui utilisent déjà Jira, Confluence ou d’autres outils Atlassian et qui ont besoin d’une traçabilité du code intégrée directement à leur flux de travail existant.
Pourquoi j’ai choisi Bitbucket
Bitbucket figure dans ma sélection parce qu’il relie étroitement le code au travail dans l’ensemble de l’écosystème Atlassian. Lorsqu’un développeur effectue un commit à l’aide d’une clé de ticket Jira, ce commit met automatiquement à jour le statut du ticket, tandis que la branche, la compilation et le statut du déploiement s’affichent directement sur le ticket Jira. J’apprécie également la fonctionnalité Code Insights, qui intègre les résultats des analyses de sécurité aux demandes d’extraction et peut bloquer les fusions lorsqu’elle détecte des vulnérabilités, assurant ainsi une traçabilité rigoureuse du code jusqu’à la production.
Fonctionnalités principales de Bitbucket
- Analyse DevSecOps native : les Pipes intégrés détectent les secrets, les erreurs de configuration IaC et les vulnérabilités des dépendances directement dans Bitbucket Pipelines.
- Contrôles de fusion obligatoires : le forfait Premium permet aux administrateurs de bloquer les fusions de demandes d’extraction jusqu’à ce que les compilations réussissent, que les approbations requises soient obtenues et que les commentaires soient résolus.
- Agent d’IA Rovo Dev : il résume les échecs de compilation, génère des notes de déploiement et associe les résultats aux tickets Jira sans quitter Bitbucket.
- Exécuteurs autohébergés : les équipes peuvent connecter leur propre infrastructure à Bitbucket Pipelines, avec jusqu’à 100 exécuteurs standard disponibles sans frais supplémentaires.
Intégrations de Bitbucket
Bitbucket propose des intégrations natives avec Jira Software, Jira Service Management, Confluence, Jenkins, AWS, Azure et Google Cloud, ainsi que plus de 50 Pipes. Les API REST et les webhooks prennent en charge les intégrations personnalisées et les flux de travail CI/CD.
Pros and Cons
Pros:
- Intégration approfondie avec Jira pour la traçabilité du code
- Analyse DevSecOps intégrée et blocage des demandes d’extraction
- Options de déploiement hybrides pour le cloud et le centre de données
Cons:
- L’authentification unique SAML nécessite un abonnement distinct
- Problèmes de performances avec les dépôts très volumineux
Learn more about Bitbucket: Idéal pour la gestion du code source DevSecOps tout-en-un
- Formule gratuite disponible
- À partir de 29 $/utilisateur/mois (facturation annuelle)
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.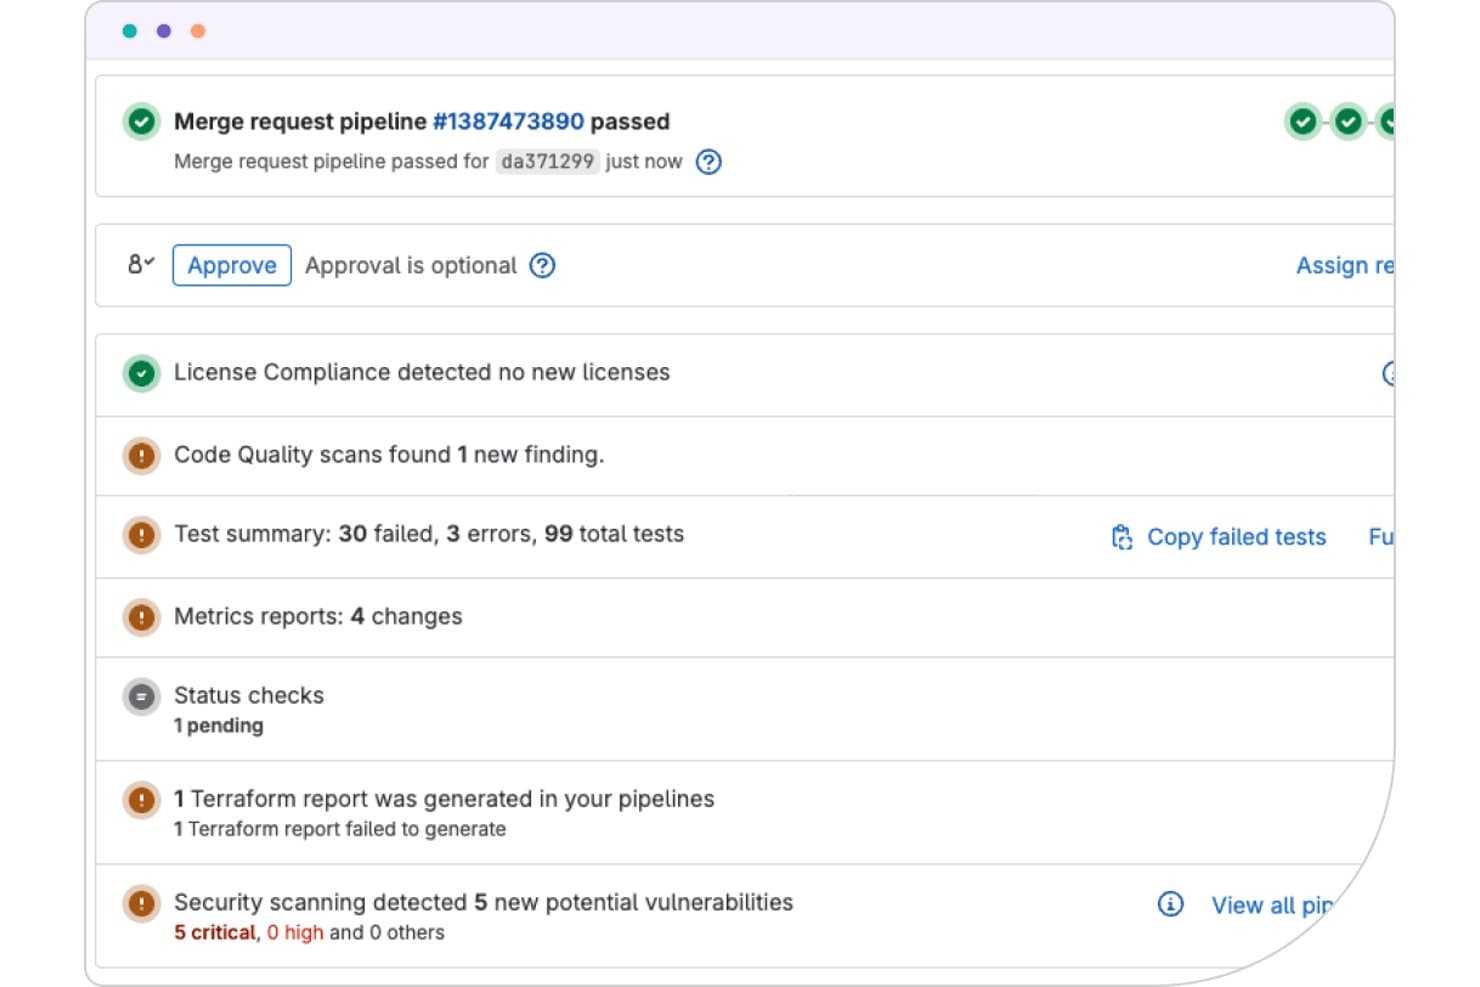
GitLab affiche les résultats de sécurité, de test et de conformité directement dans les demandes de fusion. GitLab est une plateforme DevSecOps qui unifie la gestion du code source, les pipelines CI/CD, l’analyse de sécurité et la planification de projets au sein d’une seule application.
À qui GitLab convient-il le mieux ?
GitLab convient aux équipes DevOps et d’ingénierie de plateforme qui souhaitent disposer du contrôle des sources, de la CI/CD et de l’analyse de sécurité au même endroit, plutôt que d’assembler des outils distincts.
Pourquoi ai-je choisi GitLab ?
GitLab figure sur ma liste restreinte, car c’est le seul outil de gestion du code source qui fournit le contrôle des sources, la CI/CD et l’analyse de sécurité dans une seule application, au lieu de s’appuyer sur un ensemble disparate de services connectés. Je suis particulièrement impressionné par sa suite de sécurité native : SAST, DAST, l’analyse des conteneurs et la détection des secrets présentent toutes leurs résultats directement dans les demandes de fusion. Les trains de fusion sont un autre atout majeur : ils permettent de maintenir la branche principale fonctionnelle, même lorsque le volume de validations est élevé.
Fonctionnalités clés de GitLab
- Trains de fusion : Testez et fusionnez séquentiellement les modifications en file d’attente afin de maintenir la stabilité de la branche principale malgré des volumes élevés de validations.
- Tableau de bord des métriques DORA4 : Suivez directement dans la plateforme la fréquence des déploiements, le délai d’exécution, le taux d’échec des modifications et le temps nécessaire à la restauration.
- Analyse du flux de valeur : Visualisez et mesurez chaque étape de votre cycle de vie du développement logiciel afin d’identifier les points de ralentissement.
- Plateforme d’agents GitLab Duo : Elle permet aux agents d’IA d’ouvrir automatiquement des demandes de fusion, d’effectuer des revues de code et de corriger les vulnérabilités dans le cadre de gouvernance existant.
Intégrations GitLab
GitLab s’intègre à Jira, Jenkins, Kubernetes, AWS, Google Cloud, Azure, JetBrains, VS Code, Slack et Checkmarx grâce à des intégrations documentées et à son écosystème de partenaires. Les API REST et GraphQL prennent en charge les flux de travail personnalisés.
Pros and Cons
Pros:
- CI/CD et DevSecOps natifs dans un seul outil
- Résultats de l’analyse de sécurité intégrés aux demandes de fusion
- Déploiement sur des clouds SaaS, autohébergés et gouvernementaux
Cons:
- L’interface utilisateur peut sembler encombrée
- Le volet de revue de code ne permet pas de filtrer par type de fichier
 Idéal pour la revue de code avant fusion à grande échelle
- Essai gratuit de 30 jours
- À partir de $18,000/an (facturé annuellement)
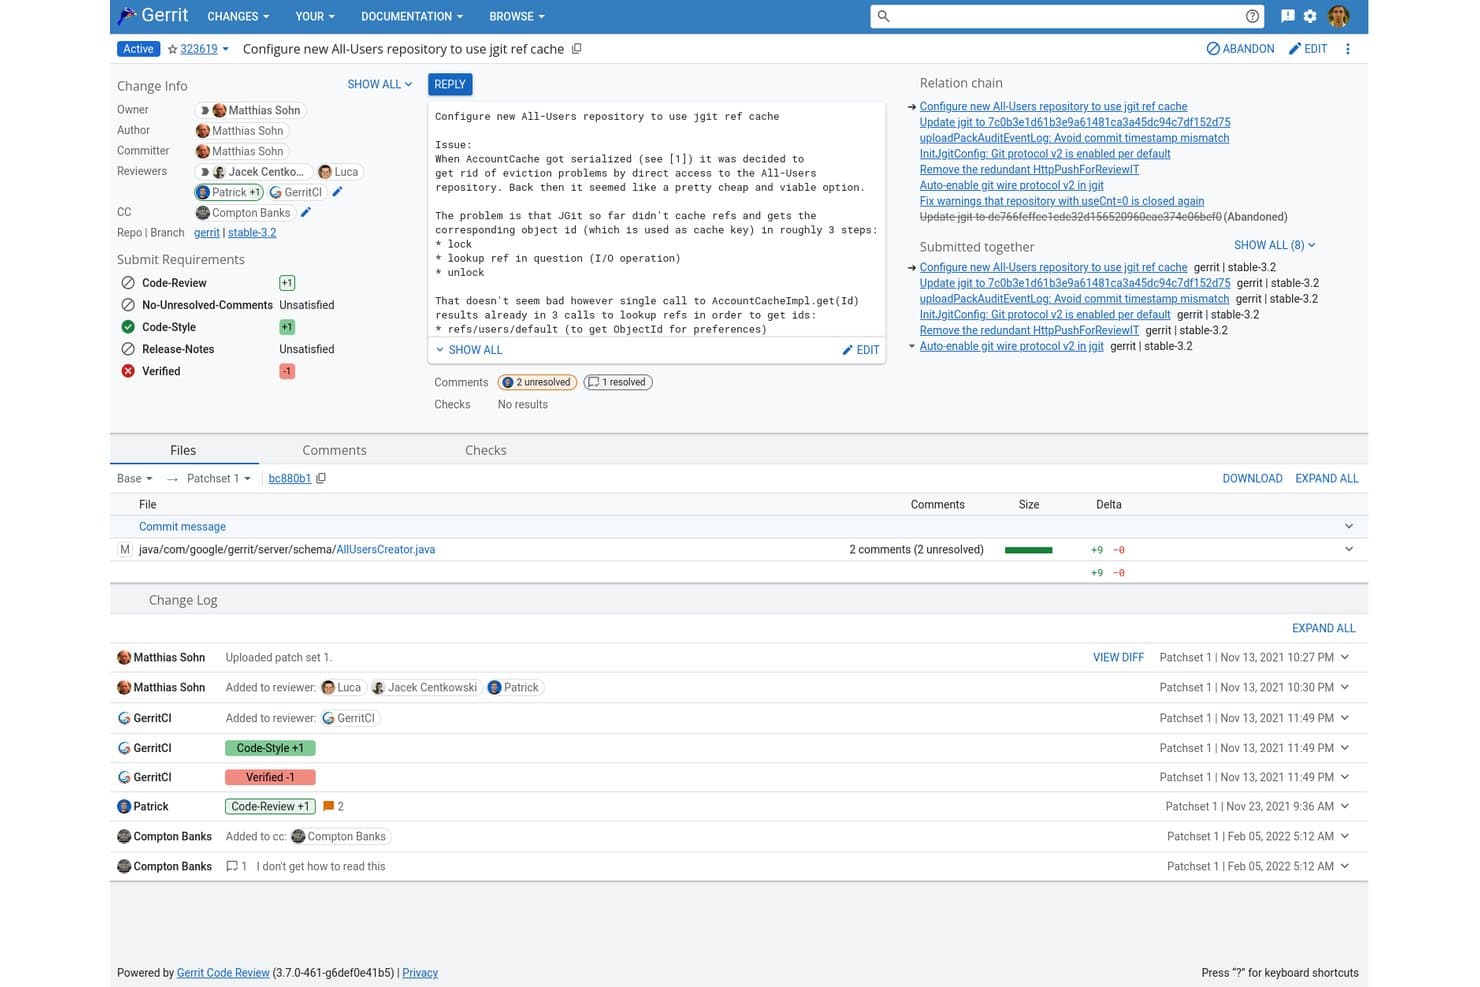
Gerrit centralise la revue de code, les commentaires et les contrôles CI dans une seule vue. Gerrit est une plateforme open source de revue de code native de Git qui combine la revue avant fusion basée sur des ensembles de correctifs, un contrôle d'accès granulaire au niveau des références, un hébergement de dépôts flexible et des intégrations CI/CD grâce à un riche écosystème de plug-ins.
À qui Gerrit convient-il le mieux ?
Gerrit est le choix privilégié des ingénieurs plateforme et DevOps qui utilisent Git à l'échelle de l'entreprise, là où une validation stricte avant fusion et un contrôle d'accès granulaire sont incontournables.
Pourquoi j'ai choisi Gerrit
Gerrit figure dans ma sélection parce que son modèle de revue basé sur des ensembles de correctifs est conçu spécifiquement pour imposer des contrôles qualité avant fusion à une échelle que la plupart des plateformes ne peuvent égaler. J'apprécie la façon dont les libellés d'approbation configurables et les exigences de soumission permettent aux équipes de définir précisément ce que signifie « prêt à fusionner », jusqu'à exiger un vote
non_author. Le regroupement actif-actif et la réplication multisite lui permettent de gérer des bases de code comme AOSP sans difficulté.Principales fonctionnalités de Gerrit
- Réplication globale multisite : Gerrit réplique les dépôts entre des nœuds principaux répartis géographiquement à l'aide de plug-ins Kafka et Zookeeper, afin de maintenir la synchronisation des équipes distribuées.
- Authentification par jeton Bearer OAuth : Des jetons limités dans le temps, révocables et dotés d'une portée définie remplacent les mots de passe HTTP persistants, offrant un contrôle plus strict sur l'accès aux API et aux comptes de service.
- Automatisation des flux Gerrit : Un moteur de règles expérimental qui déclenche des actions sur les modifications lorsque les conditions définies sont remplies, vous permettant d'automatiser les étapes répétitives du flux de travail de revue.
- Regroupement actif-actif : Gerrit prend en charge les configurations de clusters actifs-actifs à plusieurs nœuds principaux avec des mises à niveau sans interruption, maintenant votre environnement SCM disponible pendant les périodes de maintenance.
Intégrations de Gerrit
Gerrit s'intègre à Jenkins, Zuul CI, GitHub Actions, Kafka, Zookeeper, LDAP, OAuth et Kubernetes. Il prend en charge plus de 100 plug-ins communautaires ainsi qu'une API REST et des webhooks pour les intégrations CI/CD personnalisées.
Pros and Cons
Pros:
- Les revues basées sur des ensembles de correctifs imposent une qualité stricte avant fusion
- ACL au niveau des références pour un contrôle d'accès granulaire
- Fiabilité éprouvée à l'échelle des monodépôts d'entreprise
Cons:
- Aucun suivi des problèmes ni analyse de sécurité intégrés
- Le flux de travail Git complexe diffère des demandes de fusion
Learn more about Gerrit: Idéal pour les équipes de développement utilisant la pile Microsoft
- Forfait gratuit disponible
- À partir de $6.00/utilisateur/mois
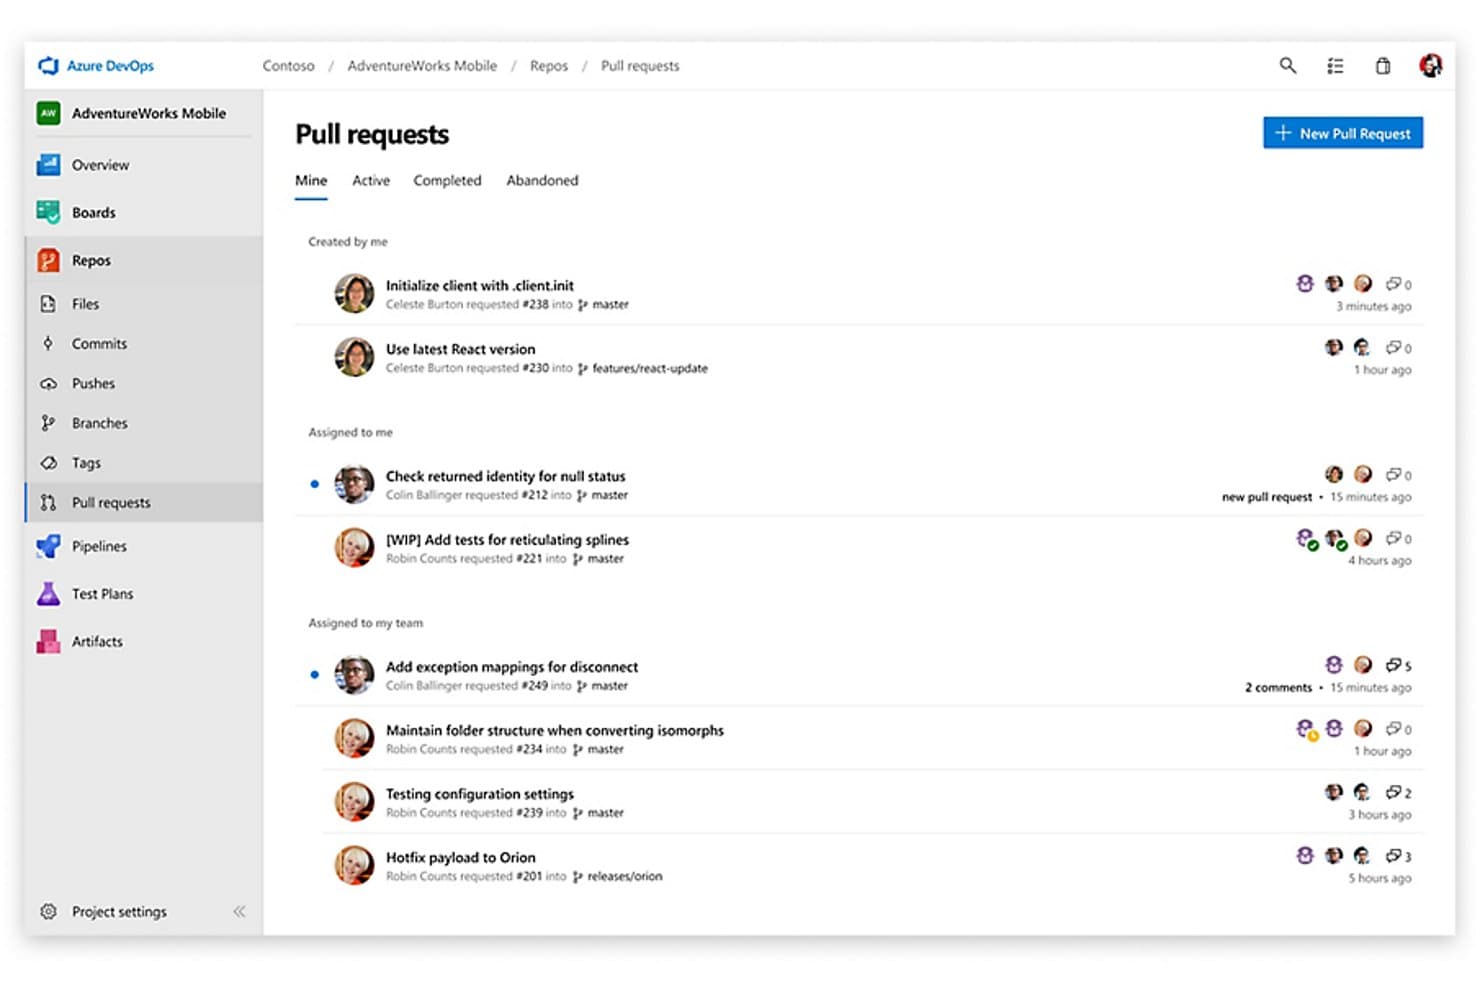
Azure Repos centralise le suivi des demandes de tirage entre les branches et les membres de l’équipe. Azure Repos est la solution de gestion du contrôle de code source de Microsoft au sein de la suite Azure DevOps. Elle propose l’hébergement de référentiels Git et TFVC, des stratégies de branche configurables, des flux de travail de demandes de tirage et une intégration CI/CD native via Azure Pipelines.
Pour qui Azure Repos est-il le mieux adapté ?
Azure Repos est particulièrement adapté aux équipes qui utilisent déjà des outils Microsoft tels qu’Azure, Visual Studio et Microsoft Entra ID, et qui souhaitent regrouper leur contrôle de code source, leur CI/CD et le suivi du travail au même endroit.
Pourquoi j’ai choisi Azure Repos
Azure Repos mérite sa place dans ma liste, car c’est le seul outil de gestion du contrôle de code source intégré nativement à une suite SDLC complète conçue autour de l’écosystème Microsoft. J’apprécie particulièrement la façon dont les stratégies de branche sont directement liées à la validation des compilations Azure Pipelines : ainsi, un échec de l’exécution CI bloque effectivement une fusion sans configuration externe. En y associant Scalar pour les performances des monodépôts et l’analyse CodeQL de GitHub Advanced Security, directement accessible dans le flux de travail des demandes de tirage, les équipes utilisant la pile Microsoft bénéficient d’une gouvernance rigoureuse du code sans devoir ajouter des outils distincts.
Fonctionnalités clés d’Azure Repos
- Prise en charge de deux systèmes de contrôle de version : Azure Repos permet aux équipes d’héberger des référentiels Git et TFVC au sein d’un même projet, prenant en charge côte à côte les flux de travail distribués et centralisés.
- Analyse avec GitHub Advanced Security : l’analyse statique CodeQL intégrée, l’analyse des vulnérabilités des dépendances et la protection contre la transmission de secrets font apparaître les problèmes de sécurité directement dans le flux de travail des demandes de tirage.
- Attribution automatique des réviseurs : les stratégies de branche peuvent attribuer automatiquement les réviseurs de code en fonction des chemins des fichiers modifiés, afin d’impliquer les bonnes personnes sans intervention manuelle.
- Liaison aux éléments de travail Azure Boards : les validations, les branches et les demandes de tirage peuvent être liées aux éléments de travail Azure Boards, les stratégies de branche pouvant imposer que chaque demande de tirage fasse référence à au moins un élément suivi.
Intégrations d’Azure Repos
Azure Repos propose des intégrations natives dans l’écosystème Microsoft, notamment avec Azure Boards, Azure Pipelines, Azure Artifacts, Azure Test Plans, Visual Studio et Microsoft Entra ID. Son API REST, son interface de ligne de commande, ses webhooks et ses intégrations Marketplace permettent de se connecter à Jenkins, CircleCI, GitHub Actions et d’autres outils.
Pros and Cons
Pros:
- Prise en charge de Git et TFVC pour le contrôle de version
- Intégration approfondie avec Azure et l’écosystème Microsoft
- Analyse de sécurité et protection contre les secrets intégrées
Cons:
- L’expérience utilisateur des demandes de tirage est en retrait par rapport à celle des concurrents
- Les fonctionnalités de sécurité avancées sont disponibles uniquement en mode SaaS
Learn more about Azure Repos:
Autres outils de gestion de code source
Voici quelques autres solutions SCM à envisager, qui n’ont pas été retenues dans ma sélection principale mais qui méritent tout de même le détour :
- 11
- 12PerforceIdéal pour le contrôle de version de fichiers binaires volumineux et de monodépôts
- 13SubversionIdéal pour le contrôle centralisé des versions au sein d’équipes de secteurs réglementés
- 14
- 15GitKrakenIdéal pour les flux de travail Git natifs de l’IA sur n’importe quel hôte
- 16Fossil SCMIdéal pour une gestion du code source prête pour l’audit au sein d’équipes sur réseaux isolés
- 17
- 18Micro Focus AccuRevIdéal pour le contrôle de version
Comment j’évalue les outils SCM
Je divise mon évaluation en deux niveaux : les exigences de base, comme le contrôle de version et les politiques de branche, et les éléments différenciateurs, comme l’analyse de sécurité et la profondeur de l’intégration CI/CD.
Fonctionnalités essentielles (critères incontournables pour cette liste)
Lorsque je sélectionne les outils de ma liste, j’évalue chacun d’entre eux sur une échelle de 0 (la fonctionnalité n’est pas proposée) à 5 (l’outil excelle dans ce domaine) pour chaque fonctionnalité essentielle indiquée ci-dessous. Ensuite, je convertis le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total minimum de 75 % pour être pris en compte.
- Contrôle de version : J’accorde de l’importance aux outils qui proposent une analyse de sécurité intégrée, comme SAST, DAST et la détection de secrets, directement dans le flux de travail SCM, afin que les vulnérabilités soient détectées rapidement. Les fonctionnalités avancées de contrôle de version prenant en charge les monodépôts volumineux avec des extractions partielles et LFS sont essentielles pour gérer efficacement les bases de code à l’échelle de l’entreprise.
- Branchement & fusion : Je recherche des modèles de branchement qui intègrent des fonctionnalités de développement assisté par IA, comme les résumés automatisés des demandes de fusion et l’assistance intelligente à la revue, afin d’accélérer les flux de travail et de réduire la fatigue des réviseurs, tout en offrant de solides stratégies de fusion et une détection des conflits.
- Hébergement de dépôts : Je privilégie les options d’hébergement proposant des déploiements SaaS, autohébergés et hybrides, avec des certifications de conformité comme SOC 2 et ISO 27001, ainsi qu’une résidence géographique des données pour répondre aux besoins des entreprises. La prise en charge des installations isolées ou sur site constitue un facteur essentiel dans les environnements réglementés.
- Contrôle des accès & autorisations : Je me concentre sur des autorisations granulaires dotées d’une gestion des identités de niveau entreprise, notamment SSO, SAML et le provisionnement SCIM, afin de garantir un accès sécurisé et conforme dans tous les services qui gèrent des bases de code sensibles.
- Flux de travail de revue de code : J’attends des fonctionnalités robustes de demande de fusion intégrées à des améliorations pilotées par l’IA, avec des réviseurs obligatoires, des commentaires en ligne et des vérifications d’état pour permettre des revues approfondies et collaboratives allant au-delà des approbations de base.
- Intégrations CI/CD & DevOps : J’évalue les outils selon leurs intégrations avec les environnements de développement intégrés, la gestion de projets et les plateformes d’observabilité, ainsi que selon la robustesse de leurs API et la prise en charge des webhooks pour l’automatisation personnalisée. Les fonctionnalités CI/CD natives et une évolutivité fiable, avec la prise en charge d’un CDN mondial, jouent également un rôle essentiel dans la gestion fluide des pipelines.
Une fois que j’ai établi une liste d’outils répondant à ces critères, j’examine ce qui distingue chaque plateforme.
Facteurs différenciateurs (ce qui distingue les fournisseurs)
Voici comment je compare les différents fournisseurs :
Fonctionnalités remarquables
L’analyse de sécurité intégrée constitue un facteur de différenciation important. Les outils qui détectent les vulnérabilités des dépendances ou les secrets exposés directement dans le flux de travail SCM évitent aux équipes d’ajouter séparément des outils SAST. J’évalue également les fonctionnalités de développement assisté par IA, comme les suggestions de code et les résumés automatisés des demandes de fusion, qui réduisent la fatigue liée aux revues dans les dépôts à fort volume. La recherche de code et les informations sur l’ingénierie complètent l’ensemble : les métriques DORA et les analyses des contributeurs aident les responsables d’équipe à repérer les goulots d’étranglement avant qu’ils ne ralentissent la livraison.
Au-delà des fonctionnalités
La flexibilité du déploiement est très importante : certaines équipes ont besoin du SaaS, tandis que d’autres, dans des secteurs réglementés, exigent des installations autohébergées ou isolées. Je vérifie si un fournisseur propose les deux options. Les certifications de conformité comme SOC 2 et ISO 27001 pèsent également dans la balance, en particulier pour les équipes qui traitent des propriétés intellectuelles sensibles ou travaillent dans le cadre d’exigences d’audit strictes. La structure tarifaire est un autre facteur que j’évalue attentivement, car les modèles par utilisateur peuvent rapidement devenir coûteux pour les organisations d’ingénierie en croissance. Une offre gratuite généreuse pour les petites équipes ou les projets open source constitue un facteur de différenciation significatif.
Comment choisir un outil de gestion de code source
Face à la profusion de fonctionnalités et à la complexité des grilles tarifaires, il est facile de perdre le fil. Pour vous aider dans votre processus de sélection logiciel, voici une liste de critères à garder à l'esprit :
| Facteur | Ce qu'il faut considérer |
| Scalabilité | Assurez-vous que l’outil puisse évoluer avec votre équipe. Vérifiez s’il peut gérer l’augmentation du code source et un nombre croissant d’utilisateurs sans problème de performance. |
| Intégrations | Vérifiez s’il s’intègre à vos outils actuels comme les pipelines CI/CD, les logiciels de gestion de projet et les autres plateformes essentielles que vous utilisez. |
| Personnalisation | Cherchez des fonctionnalités permettant d’adapter les flux de travail et les tableaux de bord aux processus et préférences de votre équipe. |
| Facilité d’utilisation | Évaluez l’interface de l’outil pour son intuitivité. Un design convivial réduit la courbe d’apprentissage et favorise son adoption rapide par votre équipe. |
| Budget | Faites correspondre le coût de l’outil à votre budget. Prenez en compte à la fois les coûts initiaux et les dépenses récurrentes pour vous assurer qu’ils s’inscrivent dans votre plan financier. |
| Garanties de sécurité | Passez en revue les mesures de sécurité existantes. Assurez-vous qu’il propose des fonctionnalités comme le chiffrement, le contrôle d’accès et la conformité aux normes du secteur. |
| Support & formation | Considérez la disponibilité de l’assistance client et des ressources de formation pour que votre équipe utilise efficacement l’outil et résolve rapidement tout problème. |
| Performance | Évaluez les performances de l’outil en période de forte charge. Il doit rester fiable et constant, même lors des pics d’utilisation, afin de maintenir vos projets sur la bonne voie. |
Tendances des outils SCM
Lors de mes recherches, je me suis appuyé sur de nombreuses mises à jour de produits, communiqués de presse et journaux de versions provenant de différents fournisseurs d’outils SCM. Voici quelques tendances émergentes que je surveille de près :
- Développement cloud-native : De plus en plus d’outils SCM passent à des architectures cloud-native, ce qui permet aux équipes de collaborer en temps réel depuis n’importe où. Cette tendance aide les entreprises à réduire les coûts d’infrastructure et à améliorer l’accessibilité, avec des fournisseurs comme GitHub et GitLab proposant des solutions cloud robustes. Des alternatives à Git existent également pour les équipes IT qui ne travaillent pas dans l’environnement Git.
- Analyses pilotées par l’IA : Les fournisseurs intègrent l’IA pour fournir des analyses prédictives et des suggestions sur la qualité du code. Cela aide les équipes à détecter rapidement des problèmes potentiels et à améliorer l’efficacité du code. Par exemple, certains outils proposent aujourd’hui des fonctionnalités de revue de code alimentées par l’IA, qui mettent en avant les erreurs et suggèrent des corrections.
- Fonctionnalités de sécurité renforcées : Face à la montée des menaces informatiques, les outils SCM renforcent la sécurité. Des fonctionnalités comme l’analyse des vulnérabilités intégrée et les contrôles de conformité deviennent la norme. Des outils tels qu’Azure DevOps intègrent ces mécanismes pour protéger le code source contre les failles potentielles.
- Intégration DevOps : L’intégration entre les outils SCM et les pratiques DevOps devient de plus en plus étroite. Cette tendance favorise l’intégration et le déploiement continus, facilitant ainsi la mise en production rapide des modifications. Des plateformes comme Bitbucket renforcent leurs capacités DevOps pour accompagner cette évolution.
- Prise en charge des microservices : Avec l’adoption croissante des architectures basées sur les microservices, les outils SCM évoluent afin de prendre en charge ces environnements. Cela permet aux développeurs de gérer efficacement plusieurs bases de code. Des solutions telles qu’AWS CodePipeline s’adaptent à ce besoin grandissant.
Qu’est-ce qu’un outil SCM ?
Un outil SCM est un logiciel utilisé pour la gestion du code source et le suivi des modifications dans les projets de développement logiciel. Les développeurs, ingénieurs DevOps et professionnels IT utilisent généralement ces outils pour collaborer sur le code et gérer le contrôle de version.
Des fonctionnalités telles que le contrôle de version, la gestion des branches et la revue de code favorisent la collaboration et garantissent la qualité du code. Globalement, ces outils apportent un soutien essentiel à des processus de développement logiciel efficaces et organisés.
Fonctionnalités d’un outil SCM
Lorsque vous choisissez un outil SCM, soyez attentif aux fonctionnalités clés suivantes :
- Gestion des branches : Permet aux développeurs de travailler sur différentes fonctionnalités ou corrections simultanément sans affecter la base de code principale.
- Revue de code : Facilite les relectures entre pairs afin d'assurer la qualité du code et de détecter rapidement d'éventuels problèmes.
- Gestion de la configuration : Gère et maintient des configurations cohérentes entre les différents environnements de développement.
- Support d'intégration : Se connecte parfaitement avec d'autres outils tels que les pipelines CI/CD et les logiciels de gestion de projet afin d'améliorer l'efficacité du flux de travail.
- Outils de gestion de versions : Suit les modifications du code au fil du temps, aidant les équipes à gérer et à revenir à des versions antérieures si nécessaire.
- Fonctionnalités de sécurité : Fournit des outils intégrés pour l’analyse des vulnérabilités et la vérification de conformité afin de protéger les bases de code.
- Flux de travail automatisés : Rationalise les tâches répétitives, réduisant l'effort manuel et augmentant la productivité.
- Analytique et rapports : Offre des informations sur la performance du code et la productivité de l’équipe via des rapports détaillés.
- Scalabilité : Permet de gérer efficacement une augmentation du nombre d’utilisateurs et des bases de code plus volumineuses à mesure que votre équipe s’agrandit.
- Collaboration en temps réel : Permet aux membres de l'équipe de travailler ensemble sur le code simultanément, améliorant ainsi la communication et réduisant les retards.
Avantages d’un outil de gestion de configuration logicielle (SCM)
L’implémentation d’un outil SCM procure plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns dont vous pouvez bénéficier :
- Amélioration de la collaboration : Les fonctionnalités de collaboration en temps réel permettent à votre équipe de travailler ensemble efficacement, réduisant les retards et améliorant la communication.
- Qualité de code renforcée : Les processus de revue de code aident à maintenir des normes élevées en détectant les erreurs et en proposant des améliorations.
- Gestion efficace des versions : Les systèmes de contrôle de version permettent de suivre les modifications et de revenir à des versions antérieures, assurant ainsi stabilité et cohérence des projets.
- Productivité accrue : Les flux de travail automatisés réduisent les tâches manuelles, libérant ainsi du temps à votre équipe pour qu'elle se concentre sur un développement plus stratégique.
- Scalabilité : Accompagne la croissance de l'équipe en gérant davantage d’utilisateurs et des bases de code plus importantes sans problèmes de performance.
- Meilleure sécurité : Les fonctionnalités de sécurité intégrées, comme l’analyse des vulnérabilités, contribuent à protéger votre base de code des menaces potentielles.
- Analyses approfondies : Des analyses détaillées et des rapports fournissent des informations précieuses sur les performances de l’équipe et l’efficacité du code, facilitant de meilleures prises de décisions.
Coûts et tarification d’un outil SCM
Le choix d’un outil SCM nécessite de comprendre les différents modèles de tarification et plans disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des options et plus encore. Le tableau ci-dessous résume les plans courants, leurs prix moyens, ainsi que les fonctionnalités typiquement incluses dans les solutions SCM :
Tableau comparatif des plans pour un outil SCM
| Type de plan | Prix moyen | Fonctionnalités courantes |
| Plan gratuit | $0 | Contrôle de version basique, utilisateurs limités et outils de collaboration essentiels. |
| Plan personnel | $5-$25 /utilisateur /mois | Contrôle de version amélioré, gestion de branches et revue de code basique. |
| Plan business | $30-$60 /utilisateur /mois | Outils de revue de code avancés (outils de revue de code), fonctionnalités de sécurité et support d’intégration. |
| Plan entreprise | $70-$100 /utilisateur /mois | Analytique complète, personnalisation avancée et support dédié. |
FAQ sur les outils SCM
Voici des réponses aux questions courantes concernant les outils SCM :
Comment les outils SCM soutiennent-ils les pratiques DevOps ?
Les outils SCM jouent un rôle crucial dans DevOps en facilitant l’intégration et le déploiement continus (CI/CD). Ils aident à gérer les modifications du code, automatiser les workflows et permettre la collaboration entre les membres de l’équipe. Cette intégration favorise des mises en production plus rapides et une livraison logicielle plus fiable, en adéquation avec les objectifs DevOps.
Les outils SCM peuvent-ils gérer des projets de grande envergure ?
Oui, de nombreux outils SCM sont conçus pour évoluer avec les besoins de votre équipe. Ils peuvent gérer efficacement de vastes bases de code et de nombreux contributeurs. Des fonctionnalités telles que la gestion des branches et le contrôle de version garantissent que même les projets complexes restent organisés et maîtrisables, ce qui les rend adaptés aux opérations à grande échelle.
Quelles mesures de sécurité existent dans les outils SCM ?
Les outils SCM incluent souvent des fonctionnalités de sécurité telles que le contrôle d’accès, le chiffrement et les journaux d’audit pour protéger votre base de code. De plus, beaucoup d’entre eux peuvent être intégrés à des logiciels d’automatisation réseau pour une surveillance approfondie. Ces mesures permettent de prévenir les accès non autorisés et d’assurer la conformité avec les normes du secteur. Elles garantissent la sécurité de votre propriété intellectuelle et de vos informations sensibles.
Comment les outils SCM s'intègrent-ils avec d'autres logiciels ?
Les outils SCM offrent généralement des intégrations avec diverses plateformes de développement et de gestion de projets. Cette connectivité permet un échange de données fluide et une efficacité accrue des workflows. En s’intégrant à des outils comme les pipelines CI/CD et les gestionnaires de tickets, les solutions SCM contribuent à fluidifier les processus de développement. Côté réseau et déploiement, les logiciels RMM peuvent aussi compléter efficacement votre ensemble d’outils de gestion du code.
Existe-t-il des coûts liés à l'utilisation des outils SCM ?
Bien que certains outils SCM proposent des formules gratuites, les fonctionnalités avancées et le support de grandes équipes sont généralement payants. Les modèles de tarification varient souvent selon le nombre d’utilisateurs ou l’accès aux fonctionnalités. Il est important d’évaluer la structure tarifaire au regard des besoins et du budget de votre équipe afin de garantir un bon rapport qualité-prix.
Quelles ressources de formation sont disponibles pour les outils SCM ?
De nombreux fournisseurs SCM offrent un large éventail de ressources pédagogiques, notamment des tutoriels, de la documentation, des webinaires et des forums communautaires. Ces ressources permettent aux utilisateurs de se former rapidement et efficacement. Un accès à des supports de formation complets facilite grandement l’intégration des nouveaux utilisateurs et augmente l’adoption de l’outil.
Quelle est la prochaine étape ?
Si vous êtes en train de rechercher des outils SCM, contactez gratuitement un conseiller SoftwareSelect pour des recommandations personnalisées.
Il vous suffit de remplir un formulaire et d’échanger brièvement afin de détailler vos besoins. Vous recevrez ensuite une présélection de solutions à examiner. L’équipe vous accompagne même tout au long du processus d’achat, négociation des prix incluse. Faites appel à des experts !