

Les meilleurs outils de gestion des vulnérabilités aident les équipes à identifier rapidement les failles, à réduire les risques de sécurité et à maintenir des systèmes plus sûrs et conformes dans l’ensemble de leur infrastructure. Lorsque les faiblesses ne sont pas détectées, que les cycles de correction reposent sur des tâches manuelles ou que les alertes génèrent davantage de bruit que d’informations utiles, les menaces peuvent rapidement se développer et créer des lacunes inutiles dans les opérations de sécurité.
La plateforme de gestion des vulnérabilités adaptée offre aux équipes de sécurité et informatiques une visibilité claire, une analyse automatisée et une hiérarchisation précise afin qu’elles puissent comprendre quels problèmes nécessitent une action immédiate et les résoudre avant qu’ils n’aient un impact sur l’entreprise. En tant que Chief Technology Officer avec plus de 20 ans d’expérience dans le test et la mise en œuvre d’outils de sécurité au sein d’environnements de production réels, j’ai évalué les meilleures solutions en fonction de la précision de la détection, de la qualité de l’automatisation et de la facilité d’utilisation dans le cadre des opérations de sécurité courantes.
Chaque évaluation couvre les fonctionnalités, les avantages et les inconvénients ainsi que les cas d’utilisation idéaux afin d’aider votre équipe à choisir le meilleur outil de gestion des vulnérabilités pour réduire les risques de manière fiable et efficace.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des outils de gestion des vulnérabilités
Ce tableau comparatif récapitule les informations tarifaires relatives à ma sélection des meilleurs outils de gestion des vulnérabilités.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Idéal pour la surveillance en temps réel des menaces externes | Not rated | Tarification sur demande | Website |
Idéal pour une sécurité complète du code au cloud | 4.3 out of 5 | $350/mois Forfait gratuit disponible | Book Demo |
Idéal pour les évaluations des risques liés aux fournisseurs tiers | 4.5 out of 5 | Tarification sur demande Démo gratuite disponible | Website |
Idéal pour la gestion des vulnérabilités et des correctifs des terminaux | 4.5 out of 5 | Tarification sur demande Essai gratuit disponible | Website |
Idéal pour l’analyse sécurisée du code | 4.4 out of 5 | Tarification sur demande Essai gratuit disponible | Website |
Idéal pour la surveillance proactive de la sécurité réseau | 4.7 out of 5 | Tarification sur demande Essai gratuit de 14 jours disponible | Website |
Meilleure visibilité native de l'exposition des terminaux dans l'UEM | 4.7 out of 5 | $3/appareil/mois Essai gratuit de 14 jours + démo gratuite disponible | Website |
Idéal pour la gestion automatisée des correctifs | Not rated | Tarification sur demande Essai gratuit + démo gratuite disponible | Website |
Idéal pour la surveillance continue des vulnérabilités | 4.8 out of 5 | $119/mois Essai gratuit disponible | Website |
Idéal pour l’analyse complète des vulnérabilités | 4.5 out of 5 | $69/mois Démo gratuite disponible | Website |


Évaluations des meilleurs outils de gestion des vulnérabilités
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils de gestion des vulnérabilités qui figurent dans ma sélection. Mes évaluations présentent en détail les principales fonctionnalités, les avantages & inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour la surveillance en temps réel des menaces externes
- Tarification sur demande

Tableau de bord NordStellar affichant des informations sur les violations de données en temps réel, notamment données divulguées, niveaux de risque et indicateurs de sécurité clés tels que violations, infections et identifiants volés. NordStellar est une plateforme conçue pour vous aider à gérer les vulnérabilités avec un accent sur l'intelligence des menaces externes et la sécurité. Elle fournit des outils permettant d'identifier et d'atténuer les menaces potentielles en temps réel, garantissant que votre organisation reste protégée contre les cybermenaces.
Pourquoi j'ai choisi NordStellar : J'ai choisi NordStellar pour ses alertes en temps réel, sa détection avancée des menaces et sa gestion automatisée de la surface d'attaque qui vous gardent en avance sur les risques informatiques. Grâce à la surveillance instantanée des violations de données et du dark web, il avertit votre équipe en cas de données compromises ou de menaces émergentes, permettant ainsi une réaction rapide. En centralisant l'intelligence issue de plus de 36 000 sources et en priorisant les risques, NordStellar aide à la fois les dirigeants et les équipes de sécurité à maintenir une protection proactive et complète.
Fonctionnalités phares & intégrations :
Les fonctionnalités incluent la protection de la marque, qui aide à détecter et à prévenir l'utilisation non autorisée de votre marque en ligne. La plateforme propose également une surveillance en temps réel, permettant de garder une vigilance constante sur les menaces sécuritaires. Enfin, sa capacité d'intégration avec les plateformes SIEM et SOAR vous permet d'incorporer facilement NordStellar à votre infrastructure de sécurité existante, renforçant ainsi votre posture globale de sécurité.
Les intégrations comprennent Splunk, plateformes SIEM, plateformes SOAR, Email, Slack, Webhooks et API.
Pros and Cons
Pros:
- Alertes en temps réel pour les cybermenaces
- Découverte et cartographie automatisées des actifs
- S'intègre avec SIEM et SOAR
Cons:
- Tarification non divulguée publiquement
- Assistance limitée pour l'application mobile
Learn more about NordStellar: Idéal pour une sécurité complète du code au cloud
- Forfait gratuit disponible
- À partir de $350/mois
Visit WebsiteCustomer Rating:4.3/5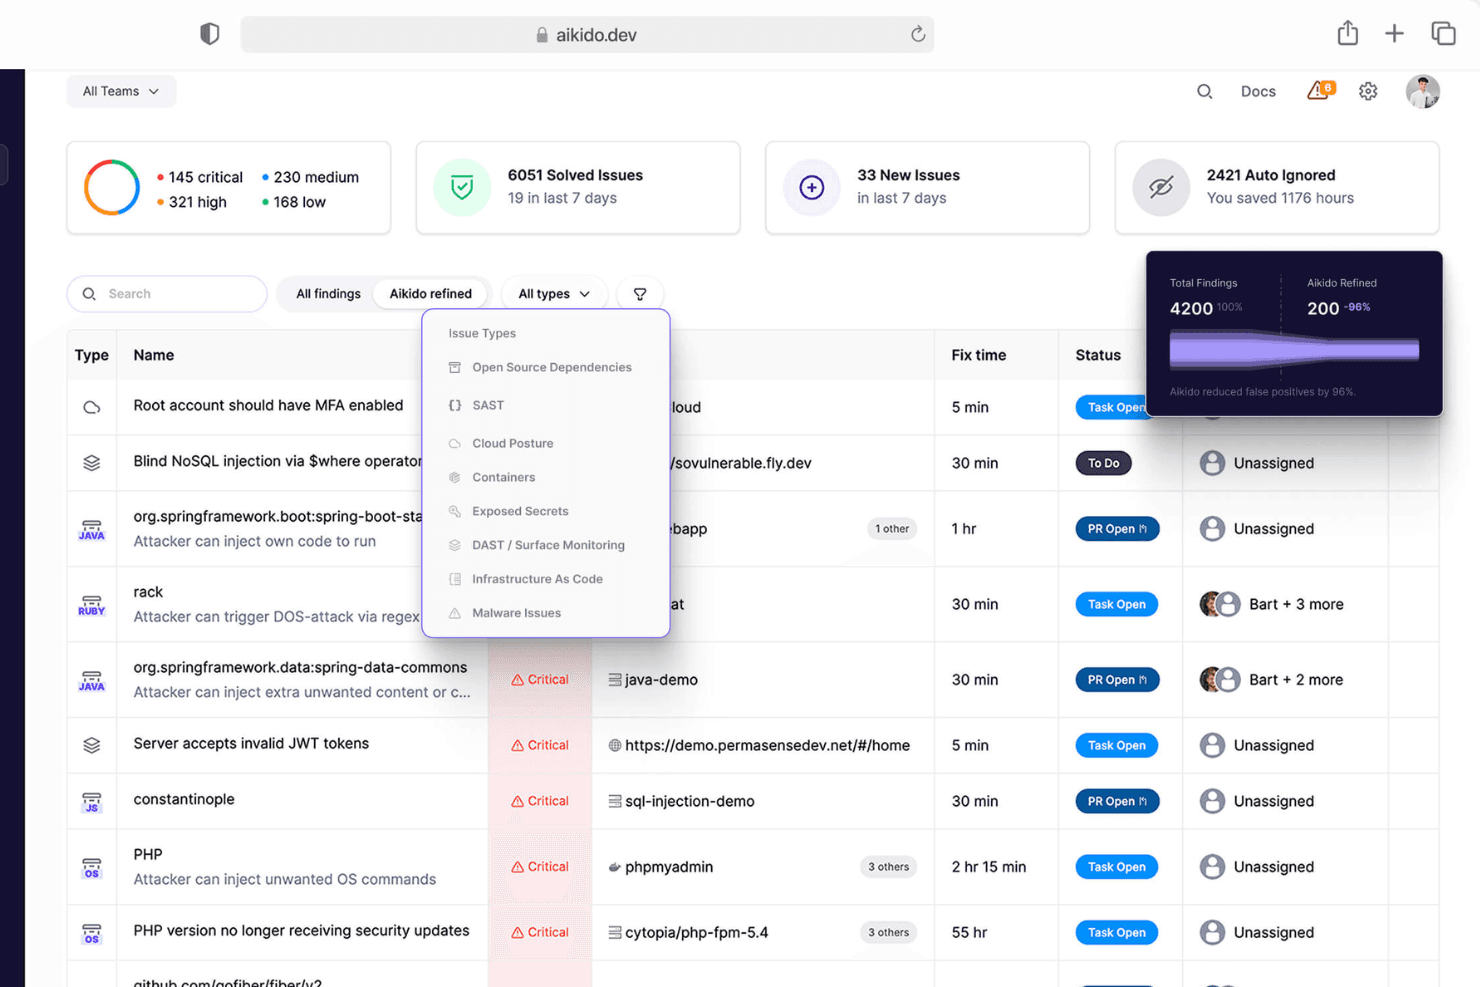
Aikido Security fournit un tableau de bord unifié permettant de trier et de filtrer les problèmes par type, gravité et source de l'analyse. Aikido Security est une plateforme tout-en-un qui vous aide à identifier et à corriger les vulnérabilités dans votre code et vos environnements cloud. Elle propose une gamme d'outils pour détecter les risques de sécurité, de l'analyse statique du code à la gestion de la posture cloud.
Pourquoi j'ai choisi Aikido Security : l'analyse statique du code (SAST) d'Aikido analyse votre code source afin de détecter les vulnérabilités telles que l'injection SQL et les scripts intersites avant qu'elles ne deviennent des problèmes. Cette approche proactive permet à votre équipe de traiter rapidement les menaces potentielles et de renforcer la sécurité de votre application. De plus, la fonctionnalité de détection des secrets d'Aikido vérifie dans votre code la présence de clés API, de mots de passe et d'autres informations sensibles exposées, afin d'empêcher les fuites accidentelles susceptibles d'être exploitées.
Fonctionnalités et intégrations remarquables :
Fonctionnalités : elles comprennent les capacités de gestion de la posture cloud (CSPM), qui détectent les risques dans votre infrastructure cloud auprès des principaux fournisseurs et vous aident à maintenir un environnement cloud sécurisé. Aikido propose également l'analyse de l'infrastructure sous forme de code (IaC), l'analyse des dépendances open source, l'analyse des images de conteneurs, la surveillance de la surface d'attaque et la détection des logiciels malveillants dans les dépendances.
Intégrations avec Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana et GitHub.
Pros and Cons
Pros:
- Dispose d'un tableau de bord complet et de rapports personnalisables
- Fournit des informations exploitables
- Évolutif pour les équipes en croissance
Cons:
- Les CVE non corrigées sont exclues par défaut des analyses de conteneurs éphémères
- Les règles SAST personnalisées doivent être activées par Aikido
Learn more about Aikido Security: Idéal pour les évaluations des risques liés aux fournisseurs tiers
- Démo gratuite disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.5/5
Prevalent fournit un espace centralisé pour surveiller les risques liés aux fournisseurs, y compris les vulnérabilités cyber. Prevalent est une plateforme de gestion des risques liés aux tiers qui aide les organisations à évaluer et surveiller les risques associés à leurs fournisseurs et prestataires. En automatisant la collecte et l'analyse des données des fournisseurs, Prevalent vous permet de vous concentrer sur la réduction des risques et d'assurer la conformité à travers l'ensemble de votre écosystème fournisseurs.
Pourquoi j'ai choisi Prevalent : En tant qu'outil de gestion des vulnérabilités, Prevalent propose une cyber-intelligence pour vous aider à identifier et résoudre les problèmes de sécurité potentiels au sein de votre réseau de fournisseurs. Il surveille plus de 550 000 entreprises pour détecter des incidents de cybersécurité en suivant plus de 1 500 forums criminels, de nombreuses pages du dark web, et diverses sources de menaces. Cette surveillance étendue vous permet de rester informé sur les vulnérabilités et de prendre des mesures proactives pour protéger votre organisation.
Fonctionnalités et intégrations remarquables :
Fonctionnalités incluent des processus automatisés d'intégration et de désengagement, simplifiant la gestion des relations avec les fournisseurs. La plateforme propose également un tableau de bord fournisseur centralisant les rapports de sécurité, de performance et de conformité, ce qui facilite la surveillance et la gestion des risques par votre équipe. De plus, Prevalent offre des conseils de remédiation intégrés.
Intégrations incluent Active Directory, BitSight, ServiceNow, SecZetta et Source Defense.
Pros and Cons
Pros:
- Fonctionnalités étendues pour la gestion des risques fournisseurs
- Les utilisateurs peuvent personnaliser les rapports selon des besoins spécifiques
- Protocoles de sécurité avancés pour protéger les données
Cons:
- La plateforme est complexe et nécessite un temps d'apprentissage
- Les difficultés lors de la migration des données peuvent compliquer la configuration initiale
Learn more about Prevalent: Idéal pour la gestion des vulnérabilités et des correctifs des terminaux
- Essai gratuit disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.5/5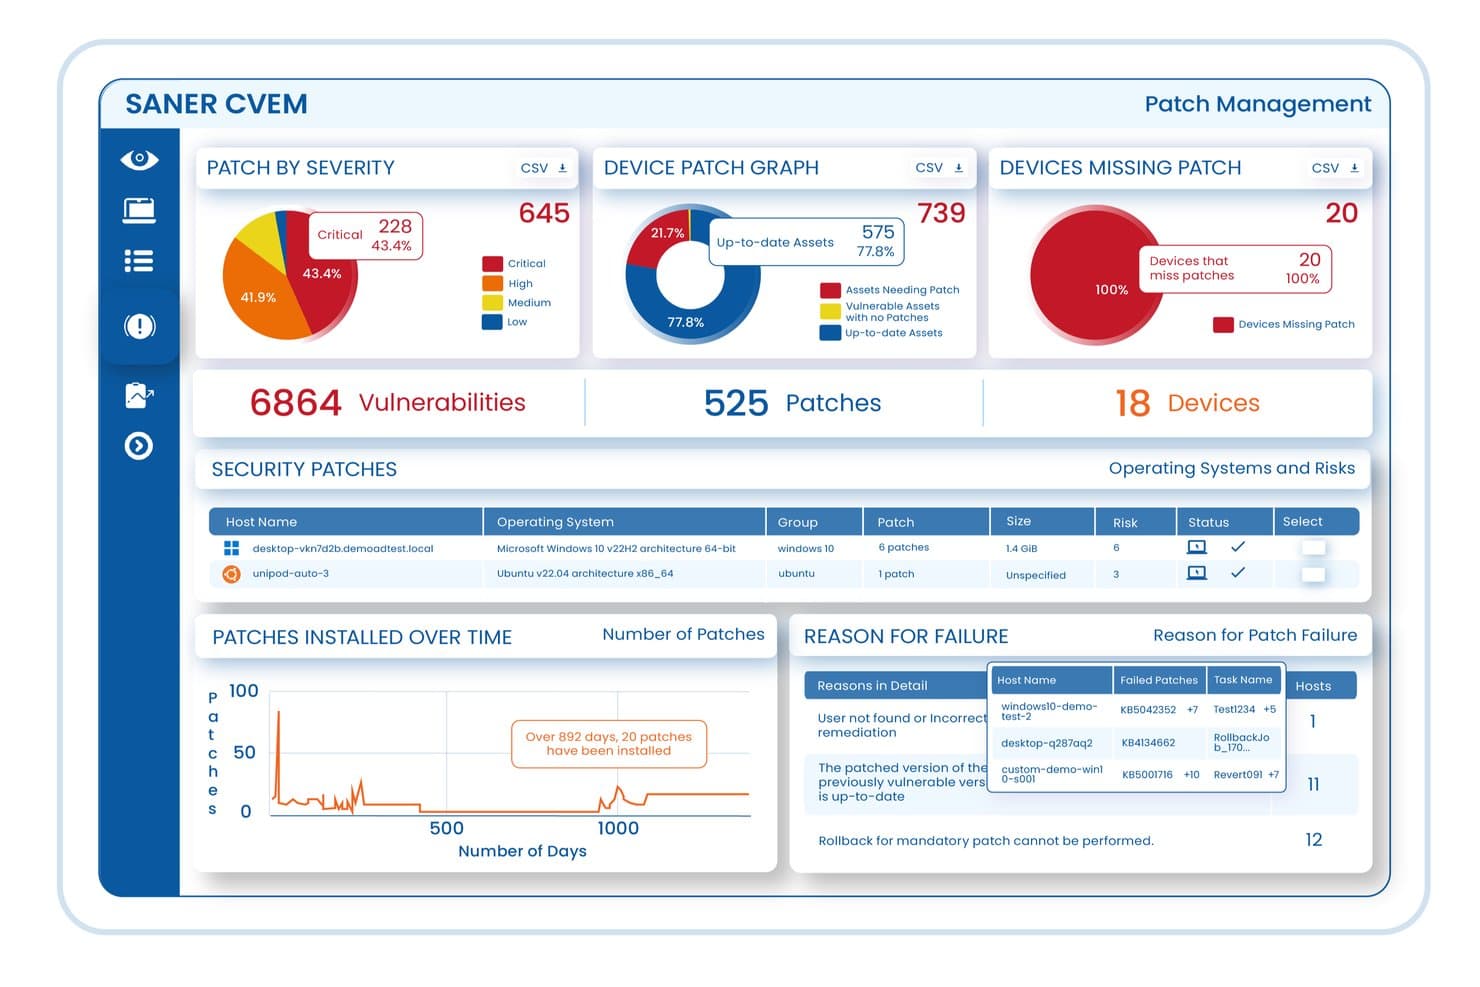
Une vue d’ensemble interactive de la plateforme SecPod Saner de gestion continue des vulnérabilités et de l’exposition (CVEM), mettant en évidence le suivi des vulnérabilités de bout en bout, la gestion automatisée des correctifs et la hiérarchisation des risques sur les terminaux d’entreprise. SecPod (Saner Platform) est une plateforme de gestion continue des vulnérabilités et de l’exposition qui combine l’analyse des terminaux, la hiérarchisation basée sur les risques, la correction des correctifs et l’application de la conformité dans les environnements informatiques d’entreprise, le tout depuis une console unique.
À qui SecPod (Saner Platform) convient-il le mieux ?
SecPod convient bien aux équipes de sécurité informatique des entreprises de taille moyenne à grande qui ont besoin d’une plateforme unique pour gérer la détection des vulnérabilités, l’application des correctifs et la conformité dans des environnements de terminaux distribués.
Pourquoi j’ai choisi SecPod (Saner Platform)
J’ai inclus SecPod (Saner Platform) dans ma sélection principale, car sa détection automatisée des terminaux va bien au-delà de l’analyse basique des CVE. La plateforme effectue des vérifications continues sur les terminaux Windows, macOS, Linux et IBM AIX à l’aide d’une bibliothèque de plus de 160 000 contrôles de sécurité, couvrant les correctifs manquants, les mauvaises configurations et les actifs exposés sans intervention manuelle. J’apprécie également que sa détection des anomalies de posture basée sur l’IA surveille plus de 100 paramètres d’appareils à l’aide de modèles d’apprentissage automatique, en signalant les écarts comportementaux que les outils d’analyse basés sur les signatures ne détectent généralement pas.
Principales fonctionnalités de SecPod (Saner Platform)
- Hiérarchisation des risques basée sur SSVC : classe les vulnérabilités à l’aide des scores de probabilité d’exploitation EPSS, du statut CISA KEV et de la criticité des actifs afin de concentrer en priorité la remédiation sur les expositions présentant les risques les plus élevés.
- Remédiation des correctifs en boucle fermée : suit les vulnérabilités depuis leur détection initiale jusqu’à l’application du correctif et la vérification de leur résolution, le tout au sein de la même plateforme.
- Application des référentiels de conformité : audite en continu les configurations des terminaux par rapport aux référentiels CIS, NIST, HIPAA, PCI DSS et STIG.
- Mappage MITRE ATT&CK : associe les vulnérabilités détectées aux techniques MITRE ATT&CK et aux classifications CWE afin de fournir un contexte structuré sur les menaces.
Intégrations de SecPod (Saner Platform)
La plateforme Saner de SecPod s’intègre à ServiceNow, ELK, IBM QRadar, Wazuh et Jira, et prend également en charge une intégration native avec Freshservice. Son architecture privilégiant les API permet l’intégration avec les pipelines SIEM, SOAR, ITSM et DevOps, et une API REST est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Plus de 200 000 contrôles de vulnérabilités SCAP intégrés
- Agent léger nécessitant peu de ressources
- Inclut la remédiation, et pas seulement la détection
Cons:
- Options limitées de personnalisation des rapports et des tableaux de bord
- La configuration initiale de l’agent nécessite un travail important
Learn more about SecPod (Saner Platform): Idéal pour l’analyse sécurisée du code
- Essai gratuit disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.4/5
SonarQube affiche les vulnérabilités et les bogues du projet, ainsi que l’état de la porte de qualité SonarQube aide les équipes de développement et de sécurité à détecter les vulnérabilités, les problèmes de qualité du code, les secrets et les erreurs de configuration de l’infrastructure en tant que code avant leur mise en production. Il se distingue en combinant l’analyse statique de la sécurité des applications (SAST), l’analyse de la composition logicielle (SCA) et l’assurance de la qualité du code généré par l’IA sur plus de 40 langages, ce qui en fait une solution particulièrement adaptée aux équipes qui gèrent la sécurité des applications dans le cadre de leurs flux de travail DevSecOps.
À qui SonarQube convient-il le mieux ?
SonarQube est un choix pertinent pour les équipes de développement et les ingénieurs en sécurité des organisations qui doivent gérer les vulnérabilités du code dans plusieurs langages et environnements.
Pourquoi j’ai choisi SonarQube
J’ai choisi SonarQube parce qu’il aide votre équipe à détecter et à gérer les vulnérabilités directement dans la base de code grâce aux tests statiques de sécurité des applications, à la détection des secrets et à l’analyse des dépendances. Son analyse sécurisée du code convient bien aux équipes de développement qui doivent détecter les problèmes lors des demandes de fusion et des contrôles CI/CD avant leur mise en production. J’apprécie également le fait que ses portes de qualité puissent bloquer la progression du code à risque jusqu’à ce que les normes de sécurité et de qualité soient respectées. Pour les équipes qui utilisent du code généré par l’IA, SonarQube peut également examiner les problèmes et suggérer des correctifs avant la fusion de ce code.
Principales fonctionnalités de SonarQube
D’autres fonctionnalités de SonarQube prennent en charge les flux de travail de développement sécurisé et de gestion des vulnérabilités :
- Analyse multilingue : analyse les bases de code dans plus de 30 langages de programmation afin d’identifier les vulnérabilités, les bogues et les problèmes de sécurité.
- Analyse de l’infrastructure en tant que code : examine les fichiers Terraform, Kubernetes et autres fichiers IaC afin de détecter les erreurs de configuration et les risques de sécurité.
- Création de règles personnalisées : permet à votre équipe de créer et d’appliquer des règles de sécurité ou de conformité fondées sur les normes internes.
- Enrichissement des demandes de fusion : affiche les résultats de sécurité dans les demandes de fusion afin que les équipes puissent résoudre les problèmes avant la fusion.
Intégrations de SonarQube
Les intégrations comprennent GitHub, GitLab, Bitbucket, Azure DevOps, Atlassian Jira et Slack.
Pros and Cons
Pros:
- Analyse le code, les secrets, les dépendances et l’IaC dans un seul flux de travail
- Les portes de qualité contribuent à bloquer le code à risque avant la mise en production
- Les retours sur les demandes de fusion aident les développeurs à corriger les vulnérabilités plus tôt
Cons:
- L’auto-hébergement est requis pour les fonctionnalités avancées sur site
- Les fonctionnalités SCA avancées nécessitent le module complémentaire de sécurité avancée de SonarQube
Learn more about SonarQube: Idéal pour la surveillance proactive de la sécurité réseau
- Essai gratuit de 14 jours disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.7/5
Auvik permet aux utilisateurs de gérer leurs réseaux avec une visibilité complète de n'importe où. Auvik est une plateforme de gestion réseau qui vous aide à surveiller, sécuriser et gérer votre infrastructure réseau grâce à une surveillance continue, au suivi des appareils et à la détection des menaces.
Pourquoi j'ai choisi Auvik : J'ai choisi Auvik pour ses fonctionnalités de surveillance proactive du réseau qui soutiennent la gestion des vulnérabilités grâce à la visibilité en temps réel sur l'activité des appareils, les menaces potentielles et les risques de conformité. La cartographie automatique du réseau et l’analyse du trafic d’Auvik permettent d’identifier les appareils non autorisés et les comportements inhabituels, fournissant les informations de base nécessaires pour repérer tôt les vulnérabilités. La plateforme inclut également des fonctions telles que la sauvegarde des configurations et des alertes automatisées, permettant des temps de réaction plus rapides face aux risques potentiels. Bien qu'Auvik ne soit pas une suite complète de gestion des vulnérabilités, son orientation sécurité et ses intégrations renforcent la posture globale de sécurité d'une organisation.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités incluent la surveillance réseau en temps réel, la cartographie automatisée du réseau, l'analyse du trafic, la gestion des configurations, les rapports de conformité et les alertes sur les menaces potentielles. Auvik propose également des communications chiffrées et des outils de surveillance proactive qui aident les MSP et les équipes informatiques à identifier les vulnérabilités du réseau avant qu'elles ne s'aggravent.
Les intégrations comprennent Microsoft Teams, Slack, ServiceNow, Cisco, Fortinet, Palo Alto Networks, Datto, Duo, IT Glue, Salesforce, Zendesk et Zoom.
Pros and Cons
Pros:
- Système d'alerte rapide et précis
- Surveillance sur un tableau de bord unique
- Représentation graphique visuelle détaillée des réseaux
Cons:
- Pourrait bénéficier de plus d'intégrations
- La personnalisation de la plateforme peut être chronophage
Learn more about Auvik: Meilleure visibilité native de l'exposition des terminaux dans l'UEM
- Essai gratuit de 14 jours + démo gratuite disponible
- À partir de $3/appareil/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.7/5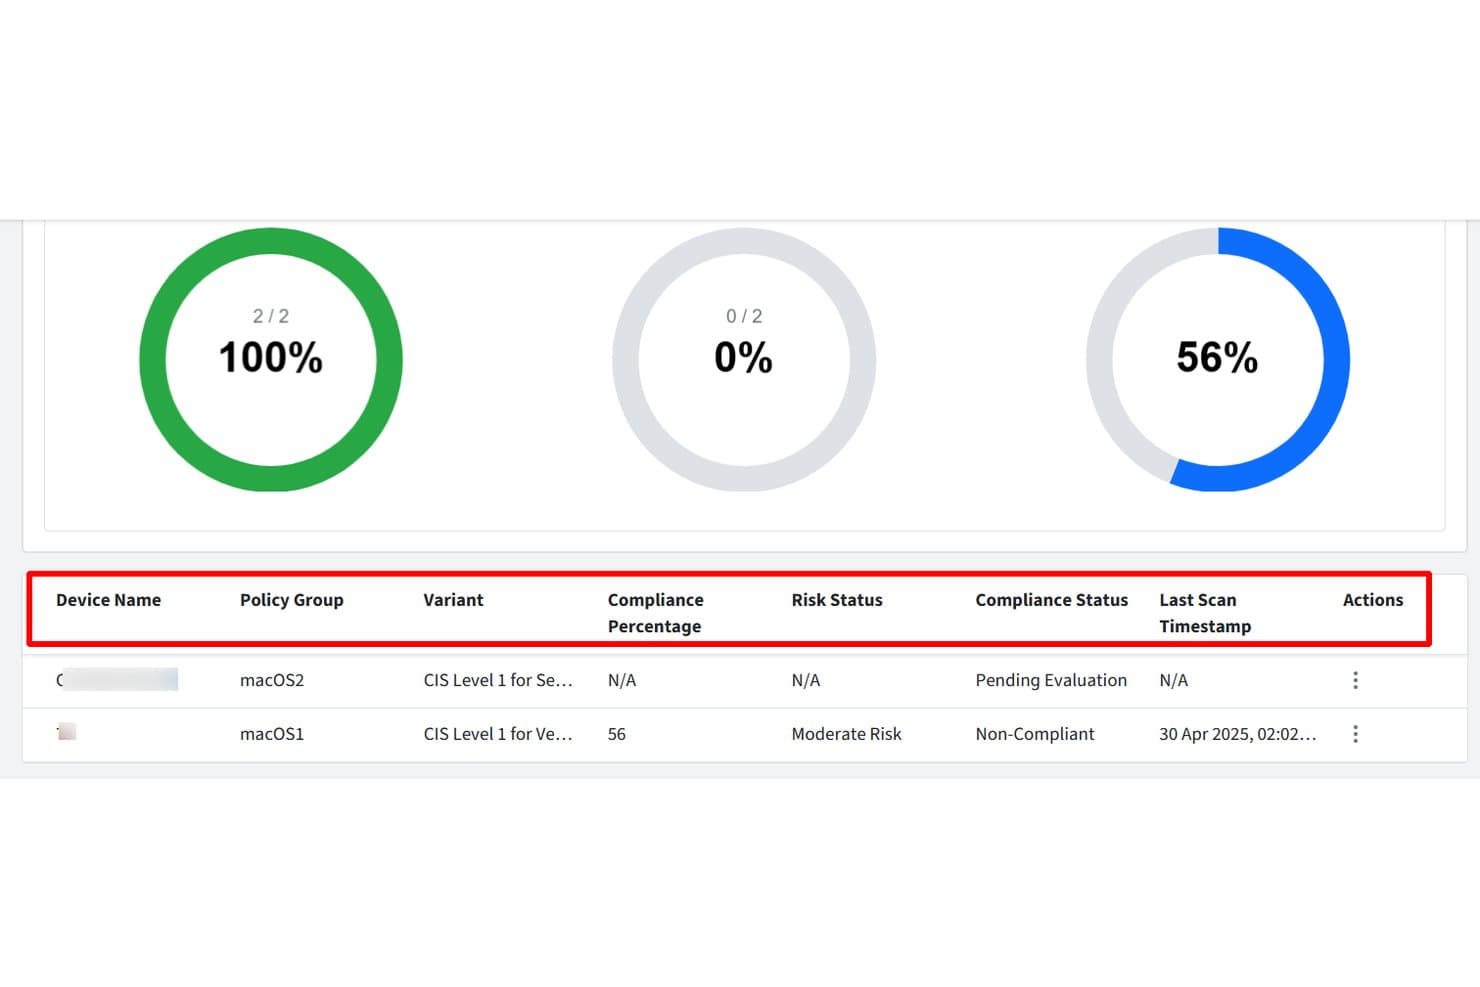
Scalefusion suit en un coup d'œil l'état de conformité et les niveaux de risque des appareils. Veltar est un produit de sécurité des terminaux intégré à la plateforme UEM Scalefusion, qui fournit une analyse continue des vulnérabilités, une hiérarchisation fondée sur les risques et un inventaire des actifs sur les appareils Windows et macOS gérés.
À qui Scalefusion convient-il le mieux ?
Scalefusion convient particulièrement aux équipes informatiques qui gèrent déjà des parcs Windows et macOS via une plateforme UEM et qui souhaitent bénéficier d'une visibilité sur les vulnérabilités sans déployer d'agent d'analyse distinct.
Pourquoi j'ai choisi Scalefusion
Le Veltar de Scalefusion figure dans ma sélection, car il comble le fossé entre la gestion des appareils UEM et la visibilité sur les vulnérabilités sans nécessiter d'agent d'analyse distinct. J'apprécie particulièrement la façon dont le score de risque regroupe le CVSS, l'EPSS, le statut KEV et l'ancienneté de la vulnérabilité en un indicateur composite unique, ce qui me permet de voir immédiatement quels terminaux Windows ou macOS présentent le plus grand niveau d'exposition. Les seuils SLA configurables pour les CVE de gravité Critique et Élevée permettent à mon équipe de recevoir automatiquement des alertes de dépassement avant qu'un problème ne passe inaperçu.
Fonctionnalités clés de Scalefusion
- Analyse continue des vulnérabilités du système d'exploitation et des applications : Veltar identifie les vulnérabilités sur les terminaux Windows et macOS inscrits en récupérant toutes les heures les données CVE auprès de la NVD et du MSRC.
- Seuils SLA configurables : Les administrateurs peuvent définir des limites SLA en jours pour les CVE de gravité Critique et Élevée, avec des alertes de dépassement automatiques affichées dans le tableau de bord Aperçu.
- Exportation CSV des données de vulnérabilités et d'actifs : Les vues Applications, Systèmes d'exploitation, Appareils et Vulnérabilités prennent toutes en charge les exportations CSV filtrées pour partager les données d'inventaire et de CVE en externe.
- Routage des correctifs intégré à l'UEM : Lorsqu'un correctif est disponible, l'action 'Appliquer maintenant' de Veltar redirige directement les administrateurs vers le processus de correction Windows ou macOS concerné dans la console UEM de Scalefusion.
Intégrations de Scalefusion
Scalefusion s'intègre à Check Point Harmony et prend en charge les contrôles de compte pour les applications cloud Google et Microsoft. Il fournit également une API développeur et des webhooks pour les intégrations personnalisées.
Pros and Cons
Pros:
- Utilise l'inscription existante, sans agent d'analyse distinct
- Combine le CVSS, l'EPSS, le KEV et l'ancienneté des vulnérabilités
- Les vues centralisées des appareils facilitent le triage pratique des terminaux
Cons:
- Analyse uniquement les terminaux Windows et macOS gérés
- Aucun processus de gestion des tickets, d'attribution de responsabilité ou de vérification de résolution
Learn more about Scalefusion: Idéal pour la gestion automatisée des correctifs
- Essai gratuit + démo gratuite disponible
- Tarification sur demande

Heimdal propose un tableau de bord complet pour la gestion des actifs informatiques. Heimdal propose une solution complète pour les entreprises à la recherche d'un logiciel de gestion des vulnérabilités efficace. Sa plateforme est particulièrement attrayante pour les secteurs qui accordent la priorité à la cybersécurité, tels que la finance, la santé et les organismes gouvernementaux. En se concentrant sur la gestion automatique des correctifs et la supervision des actifs, Heimdal répond au besoin crucial d'une correction rapide des vulnérabilités, garantissant ainsi la sécurité de vos systèmes face aux menaces potentielles.
Pourquoi j'ai choisi Heimdal
J'ai choisi Heimdal pour son attention exceptionnelle accordée à la gestion automatisée des correctifs, une fonctionnalité qui répond directement au besoin d'une correction rapide des vulnérabilités. Cela garantit que vos systèmes sont constamment à jour, réduisant ainsi le risque d'exploitation. De plus, les capacités de gestion des actifs de Heimdal vous permettent de garder une vue d'ensemble de votre inventaire logiciel, facilitant ainsi l'identification et la hiérarchisation des vulnérabilités. Son intégration transparente avec des outils tiers renforce encore son utilité dans des environnements informatiques variés.
Fonctionnalités clés de Heimdal
En plus de ses points forts principaux, Heimdal offre plusieurs autres fonctionnalités précieuses :
- Chasse aux menaces : Permet l'identification et la neutralisation proactive des menaces potentielles au sein de votre réseau.
- Gestion unifiée des endpoints : Offre un contrôle centralisé sur tous les postes pour renforcer la sécurité et la conformité.
- Rapports de conformité : Génère des rapports détaillés pour assurer le respect des normes et réglementations du secteur.
- Interface conviviale : Propose un tableau de bord intuitif facilitant la navigation et la gestion des politiques.
Intégrations Heimdal
Les intégrations natives ne sont actuellement pas listées par Heimdal ; cependant, la plateforme prend en charge les intégrations personnalisées via API.
Pros and Cons
Pros:
- Automatise la gestion des correctifs sur tous les postes
- Détection avancée des vulnérabilités et menaces
- Visibilité détaillée sur les actifs et licences
Cons:
- Aucune intégration native disponible
- L'interface nécessite un temps d'adaptation
Learn more about Heimdal: Idéal pour la surveillance continue des vulnérabilités
- Essai gratuit disponible
- À partir de $119/mois
Visit WebsiteCustomer Rating:4.8/5
La vue de la surface d’attaque dans Intruder aide à identifier et à gérer les vulnérabilités potentielles de votre réseau. Intruder est un outil de gestion des vulnérabilités basé sur l’informatique en nuage qui vous aide à identifier et à corriger les failles de sécurité de votre infrastructure numérique.
Pourquoi j’ai choisi Intruder La gestion continue des vulnérabilités d’Intruder garantit que vos systèmes sont régulièrement analysés à la recherche de nouvelles menaces. Cette fonctionnalité lance automatiquement des analyses lorsque des modifications sont détectées, ce qui vous aide à anticiper les risques de sécurité potentiels. De plus, la gestion de la surface d’attaque d’Intruder découvre les actifs inconnus tels que les sous-domaines et les API non suivies, offrant ainsi une vue complète de l’exposition de votre organisation. L’outil propose également une gestion de l’exposition, qui combine plusieurs moteurs d’analyse afin d’identifier plus d’un millier de problèmes liés à la surface d’attaque que d’autres outils d’analyse pourraient ne pas détecter.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités incluent une hiérarchisation qui s’appuie sur les dernières informations relatives aux menaces, telles que la liste des vulnérabilités exploitées connues de la CISA et les prédictions d’exploitation fondées sur l’apprentissage automatique. L’outil propose également un accès privé à des programmes de chasse aux bogues, permettant à votre équipe de collaborer avec des pirates informatiques d’élite afin de découvrir des vulnérabilités que les outils d’analyse automatisés pourraient ne pas repérer.
Les intégrations incluent AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel et Okta.
Pros and Cons
Pros:
- Détection complète des vulnérabilités
- Analyse et surveillance automatisées
- Fonctionnalités de création de rapports de conformité
Cons:
- Faux positifs occasionnels
- La fonctionnalité de surface d’attaque est limitée au forfait haut de gamme
Learn more about Intruder: Idéal pour l’analyse complète des vulnérabilités
- Démo gratuite disponible
- À partir de $69/mois
Visit WebsiteCustomer Rating:4.5/5
Le tableau de bord principal d'Astra Pentest offre un aperçu de l'état de sécurité et des vulnérabilités détectées. Astra Pentest est un outil de sécurité complet conçu pour effectuer des tests de pénétration approfondis sur diverses plateformes, notamment les applications web, les environnements cloud, les applications mobiles, les API, les réseaux et les systèmes blockchain. Il aide les utilisateurs à identifier les vulnérabilités grâce à un scanner intelligent et un tableau de bord convivial, assurant ainsi une sécurité robuste des applications web.
Pourquoi j'ai choisi Astra Pentest : L'une de ses principales caractéristiques est le scanner de vulnérabilités, qui réalise plus de 8 000 tests, y compris des contrôles pour les CVE connus, l'OWASP Top 10 et le SANS 25. Ce scanner est conçu pour couvrir toutes les failles possibles, garantissant ainsi des évaluations de sécurité complètes. De plus, le scanner peut analyser les pages situées derrière les écrans de connexion grâce à une extension de navigateur, ce qui simplifie la sécurisation de chaque partie d'une application.
Fonctionnalités principales et intégrations :
Parmi les fonctionnalités clés d'Astra Pentest figurent les pentests pour applications web, la sécurité cloud, les applications mobiles, l’API, la sécurité réseau et la blockchain. Il propose également des rapports, la conformité, et des certificats de sécurité vérifiables publiquement.
Les intégrations incluent GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins, CircleCI.
Pros and Cons
Pros:
- Tableau de bord centralisé pour la gestion des vulnérabilités
- Vérifications de sécurité complètes pour la conformité
- Interface conviviale
Cons:
- Des faux positifs sont possibles avec l’outil
- Options de personnalisation limitées
Learn more about Astra Pentest:
Autres outils de gestion des vulnérabilités
Voici quelques autres options d’outils de gestion des vulnérabilités qui ne figurent pas dans ma sélection, mais qui méritent tout de même votre attention :
- 11New RelicIdéal pour obtenir des informations de sécurité sans configuration
- 12IBM Security QRadar EDRIdéal pour une veille complète sur les menaces
- 13Cisco Vulnerability ManagementIdéal pour une couverture étendue des appareils et des protocoles
- 14Microsoft Defender Vulnerability ManagementIdéal pour l'intégration avec l'écosystème Microsoft
- 15Tenable Vulnerability ManagementIdéal pour la sécurité de l’Active Directory et de l’infrastructure
- 16Qualys VMDRIdéal pour une gestion complète des actifs informatiques
- 17InsightVM (Nexpose)Le meilleur pour une visibilité complète et en temps réel
- 18Wiz Vulnerability ManagementIdéal pour la sécurité des environnements multi-cloud
- 19CyCognitoIdéal pour la gestion de la surface d'attaque
- 20Arctic WolfIdéal pour les services de détection et de réponse managées
- 21Frontline Vulnerability ManagerIdéal pour l'intégration de la sécurité cloud et réseau
- 22AdluminIdéal pour la sécurité axée sur le secteur financier
- 23NucleusIdéal pour la gestion de la conformité multi-cadres
- 24Oligo SecurityIdéal pour la protection des bibliothèques open source à l’exécution
- 25CYRISMAIdéal pour son interface utilisateur intuitive et la correction automatisée
- 26NowSecureIdéal pour la sécurité des applications mobiles
Comment j'évalue les outils de gestion des vulnérabilités
Je divise les évaluations en deux niveaux : les exigences de base dont une équipe SecOps ne peut se passer, et les facteurs différenciateurs — comme l'intelligence d'exploitation et l'analyse des chemins d'attaque — qui distinguent les meilleurs outils.
Fonctionnalités de base (Prérequis pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j'attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle ci-dessous. Ensuite, je convertis le score total de l'outil en pourcentage. Chaque outil doit atteindre un score total minimum de 65 % pour être pris en compte.
- Découverte et inventaire des actifs : Je vérifie si l'outil peut cartographier automatiquement les points de terminaison, les charges de travail cloud, les conteneurs et les équipements réseau — en particulier dans les environnements hybrides où le shadow IT a tendance à se cacher.
- Analyse des vulnérabilités : La couverture des analyses est importante, donc j'évalue la prise en charge des scans authentifiés et non authentifiés sur les systèmes d'exploitation, les applications web, les bases de données et les configurations cloud.
- Priorisation basée sur les risques : Au lieu de simplement lister les scores CVSS, l'outil doit intégrer la disponibilité d'exploits, l'intelligence sur les menaces et la criticité des actifs pour faire remonter ce qui nécessite réellement une attention prioritaire.
- Flux de travail de remédiation et suivi : Je recherche l'attribution de tickets, le suivi des SLA et la synchronisation bidirectionnelle avec des outils tels que Jira ou ServiceNow afin que les conclusions ne restent pas dans un tableau de bord alors que les équipes perdent de vue les responsables.
- Rapports et conformité : La saison des audits révèle quels outils sont efficaces ici — j'évalue les modèles intégrés pour PCI-DSS, HIPAA, ISO 27001 et NIST, ainsi que la capacité à personnaliser les rapports pour différents intervenants.
- Surveillance continue et intégrations : Un scan unique n'est qu'un instantané. Je privilégie la planification de scans réguliers et en temps réel, associés à des connecteurs natifs pour les SIEM, plateformes EDR et pipelines CI/CD.
Une fois ma liste d'outils répondant à ces critères obtenue, j'examine ce qui distingue chaque plateforme.
Facteurs différenciateurs (Ce qui distingue les fournisseurs)
Voici comment je compare et oppose différents fournisseurs :
Fonctionnalités remarquables
L'analyse des chemins d'attaque est un important facteur différenciateur — je privilégie les outils capables de cartographier la façon dont les vulnérabilités en chaîne et les failles d'identité pourraient permettre à un attaquant un mouvement latéral vers les actifs les plus critiques. L'EPSS et l'intelligence d'exploitation sont aussi importants, car un outil intégrant des données réelles de mise en œuvre d'exploits permet aux équipes de dépasser les scores de risques théoriques. Pour les équipes DevSecOps, l'analyse des conteneurs et de l'infrastructure comme code (IaC) intègre la détection dans la chaîne de construction, interceptant les mauvaises configurations dans les manifests Terraform ou Kubernetes avant qu'ils n'atteignent la production.
Au-delà des fonctionnalités
Les modèles de licence varient largement dans ce domaine — certains fournisseurs facturent par IP, d'autres par actif ou par utilisateur — donc j'évalue si la structure tarifaire correspond à la croissance future de votre environnement. La flexibilité de déploiement est également cruciale, notamment pour les équipes gérant des réseaux isolés ou ayant des exigences strictes en matière de localisation des données, où une option auto-hébergée est essentielle. J'examine aussi la compatibilité avec l'écosystème, en recherchant des connecteurs natifs avec votre pile SIEM, SOAR et ITSM existante afin que les remontées s'intègrent dans vos processus sans scripts personnalisés.
Comment choisir un outil de gestion des vulnérabilités
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus personnalisé de sélection de logiciels, voici une liste des facteurs à prendre en compte :
| Facteur | Points à prendre en compte |
| Évolutivité | Assurez-vous que l’outil peut évoluer avec votre entreprise. Vérifiez s’il peut gérer des volumes de données plus importants et davantage d’utilisateurs sans compromettre les performances. |
| Intégrations | Vérifiez si l’outil s’intègre à vos logiciels existants, tels que les systèmes SIEM, les outils de gestion des tickets et les services cloud, afin de fluidifier les flux de travail. |
| Personnalisation | Recherchez des options de personnalisation qui vous permettent d’adapter les tableaux de bord, les rapports et les alertes aux besoins et aux préférences spécifiques de votre équipe. |
| Facilité d’utilisation | Choisissez un outil doté d’une interface intuitive et d’une courbe d’apprentissage réduite afin de garantir une adoption rapide par votre équipe. |
| Budget | Évaluez le coût par rapport aux fonctionnalités proposées. Envisagez des formules tarifaires flexibles adaptées à vos contraintes financières et offrant un bon rapport qualité-prix. |
| Mesures de sécurité | Évaluez la capacité de l’outil à protéger les données sensibles et à respecter les réglementations du secteur, en vous assurant que des mesures de sécurité robustes sont en place. |
| Assistance du fournisseur | Prenez en compte la réputation du fournisseur en matière d’assistance client, notamment sa disponibilité, son temps de réponse et les ressources qu’il met à disposition pour résoudre les problèmes. |
| Fonctionnalités de création de rapports | Recherchez des capacités complètes de création de rapports qui fournissent des informations sur les vulnérabilités et la conformité, afin de vous aider à prendre des décisions éclairées en matière de sécurité. |
Tendances des outils de gestion des vulnérabilités
Dans le cadre de mes recherches, j’ai recueilli d’innombrables mises à jour de produits, communiqués de presse et journaux de versions auprès de différents fournisseurs d’outils de gestion des vulnérabilités. Voici quelques-unes des tendances émergentes que je surveille :
- Détection des menaces alimentée par l’IA : Les fournisseurs utilisent l’intelligence artificielle pour améliorer les capacités de détection des menaces. L’IA peut identifier les schémas et les anomalies plus rapidement que les méthodes traditionnelles, ce qui aide les équipes à réagir plus rapidement aux menaces. Certains outils intègrent l’apprentissage automatique pour prédire les vulnérabilités potentielles.
- Sécurité cloud native : Alors que de plus en plus d’entreprises migrent vers le cloud, les outils évoluent afin de proposer de meilleures fonctionnalités de sécurité cloud native. Cette tendance est essentielle pour les entreprises qui dépendent fortement de l’infrastructure cloud, car elle offre une meilleure visibilité sur les vulnérabilités propres au cloud.
- Modèles de sécurité zéro confiance : De plus en plus d’outils adoptent des modèles zéro confiance, qui exigent une vérification pour chaque utilisateur et chaque appareil. Cette approche renforce la sécurité en partant du principe que les menaces peuvent être internes ou externes. Des fournisseurs comme Cisco intègrent les principes de la zéro confiance à leurs plateformes.
- Capacités améliorées de création de rapports : La création de rapports détaillés et personnalisables gagne en importance. Les utilisateurs ont besoin d’informations sur les vulnérabilités et l’état de la conformité. Les outils proposent des fonctionnalités de création de rapports plus avancées pour répondre à ces besoins, permettant ainsi une meilleure gestion des risques.
- Analyse du comportement des utilisateurs : Certains fournisseurs intègrent l’analyse du comportement des utilisateurs afin de surveiller et d’identifier les activités inhabituelles. Cette tendance aide à détecter les menaces internes et les comptes compromis, ajoutant une couche de sécurité supplémentaire pour les entreprises.
Que sont les outils de gestion des vulnérabilités ?
Les outils de gestion des vulnérabilités détectent, suivent et contribuent à corriger les failles de sécurité sur l’ensemble des actifs d’une organisation. Ils sont utilisés par les équipes de sécurité, les administrateurs informatiques et le personnel chargé des opérations qui doivent réduire les risques et maintenir les systèmes à jour sans s’appuyer sur des vérifications manuelles.
Les fonctionnalités d’analyse automatisée, de notation des risques et de création de rapports permettent de détecter les problèmes plus tôt, de déterminer les corrections à effectuer en priorité et de tenir les équipes informées. Globalement, ces outils aident les organisations à maintenir des systèmes plus sûrs et plus fiables avec moins d’efforts manuels.
Fonctionnalités des outils de gestion des vulnérabilités
Lorsque vous sélectionnez des outils de gestion des vulnérabilités, soyez attentif aux fonctionnalités clés suivantes :
- Détection des menaces optimisée par l’IA : utilise l’intelligence artificielle pour identifier rapidement les schémas et les anomalies, aidant ainsi les équipes à réagir plus vite aux menaces.
- Sécurité native du cloud : fournit des fonctionnalités de sécurité spécialisées pour les environnements cloud et offre une visibilité sur les vulnérabilités propres au cloud.
- Modèles de sécurité Zero Trust : exige une vérification pour chaque utilisateur et chaque appareil, renforçant la sécurité en partant du principe que tout accès peut constituer une menace.
- Fonctionnalités de création de rapports améliorées : propose des rapports détaillés et personnalisables qui fournissent des informations sur les vulnérabilités et l’état de conformité.
- Analyse du comportement des utilisateurs : surveille et identifie les activités inhabituelles des utilisateurs afin de détecter les menaces internes et les comptes compromis.
- Priorisation des risques : aide les équipes à se concentrer sur les vulnérabilités les plus critiques en évaluant et en classant les menaces potentielles.
- Gestion automatisée des correctifs : simplifie le processus d’application des correctifs de sécurité, réduisant la charge de travail manuelle et limitant les vulnérabilités.
- Surveillance continue : évalue en permanence le réseau afin de détecter les nouvelles vulnérabilités dès leur apparition.
- Rapports de conformité : garantit que les mesures de sécurité respectent les normes et réglementations du secteur, simplifiant ainsi le processus de mise en conformité.
- Tableaux de bord personnalisables : permet aux utilisateurs d’adapter leur affichage des données et des indicateurs à leurs besoins et préférences spécifiques.
Avantages des outils de gestion des vulnérabilités
La mise en œuvre d’outils de gestion des vulnérabilités offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des bénéfices dont vous pouvez profiter :
- Amélioration de la posture de sécurité : en identifiant et en gérant les vulnérabilités, ces outils contribuent à protéger vos systèmes contre les menaces potentielles et à réduire les risques de sécurité.
- Gestion efficace des risques : les fonctionnalités de priorisation des risques permettent à votre équipe de se concentrer sur les vulnérabilités les plus critiques et de garantir une utilisation efficace des ressources.
- Conformité renforcée : les rapports de conformité vous aident à respecter les normes et réglementations du secteur, à simplifier les audits et à réduire le stress lié à la conformité.
- Gain de temps : la gestion automatisée des correctifs et la surveillance continue réduisent les tâches manuelles, permettant à votre équipe de se consacrer à d’autres activités importantes.
- Prise de décision éclairée : les rapports détaillés et les analyses fournissent des informations qui favorisent de meilleures décisions et stratégies en matière de sécurité.
- Visibilité accrue : des fonctionnalités telles que la sécurité native du cloud et l’analyse du comportement des utilisateurs vous offrent une vision plus claire de votre réseau et des menaces potentielles.
- Détection proactive des menaces : la détection des menaces optimisée par l’IA permet d’identifier et de corriger plus rapidement les vulnérabilités, afin de préserver la sécurité de vos systèmes.
Coûts et tarifs des outils de gestion des vulnérabilités
Le choix d’outils de gestion des vulnérabilités nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient selon les fonctionnalités, la taille de l’équipe, les modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d’outils de gestion des vulnérabilités :
Tableau comparatif des forfaits des outils de gestion des vulnérabilités
| Type de forfait | Prix moyen | Fonctionnalités courantes |
| Forfait gratuit | $0 | Analyse de base des vulnérabilités, rapports limités et assistance communautaire. |
| Forfait personnel | $5-$25/utilisateur/mois | Fonctionnalités d’analyse standard, priorisation des risques et contrôles de conformité de base. |
| Forfait entreprise | $30-$60/utilisateur/mois | Analyses avancées, gestion automatisée des correctifs et tableaux de bord personnalisables. |
| Forfait grandes entreprises | $70-$150/utilisateur/mois | Rapports complets, détection des menaces optimisée par l’IA et assistance dédiée. |
Outils de gestion des vulnérabilités (FAQ)
Voici quelques réponses aux questions fréquentes concernant les outils de gestion des vulnérabilités :
Comment fonctionnent les outils de gestion des vulnérabilités ?
Les outils de gestion des vulnérabilités évaluent votre réseau à l’aide de scanners d’adresses IP, de scanners réseau et de ports, entre autres. Ils hiérarchisent les problèmes afin que les faiblesses les plus critiques soient corrigées en priorité et suggèrent des mesures correctives concrètes. Ce processus contribue à sécuriser vos systèmes en corrigeant rapidement les vulnérabilités.
Quel est le point commun entre la plupart des outils d'évaluation des vulnérabilités ?
Une fonctionnalité essentielle des outils d’évaluation des vulnérabilités est leur capacité à analyser vos systèmes. Ils exécutent des analyses automatisées sur l’ensemble de votre réseau, en examinant chaque appareil, application et système à la recherche de vulnérabilités potentielles. Cette automatisation garantit une couverture complète et une détection efficace des vulnérabilités.
Quels sont les modèles tarifaires habituels des outils de gestion des vulnérabilités ?
Une fonctionnalité essentielle des outils d’évaluation des vulnérabilités est leur capacité à analyser vos systèmes. Ils exécutent des analyses automatisées sur l’ensemble de votre réseau, en examinant chaque appareil, application et système à la recherche de vulnérabilités potentielles. Cette automatisation garantit une couverture complète et une détection efficace des vulnérabilités.
Quel est l'inconvénient d'une analyse automatisée effectuée par un outil de détection des vulnérabilités ?
Les analyses automatisées réalisées par les outils de détection des vulnérabilités présentent certains inconvénients. Elles peuvent ne pas détecter les vulnérabilités récemment découvertes ou les vulnérabilités complexes difficiles à automatiser. Cette limitation signifie que des vérifications manuelles peuvent être nécessaires pour garantir une couverture de sécurité complète.
À quelle fréquence les analyses de vulnérabilités doivent-elles être effectuées ?
La fréquence des analyses de vulnérabilités dépend des besoins et de la tolérance au risque de votre organisation. En général, il est préférable d’effectuer régulièrement des analyses, par exemple chaque semaine ou chaque mois, afin d’assurer une protection continue contre les menaces émergentes. Des analyses régulières contribuent à maintenir un niveau de sécurité élevé.
Les outils de gestion des vulnérabilités peuvent-ils s'intégrer aux systèmes de sécurité existants ?
Oui, de nombreux outils de gestion des vulnérabilités peuvent s’intégrer aux systèmes de sécurité existants. Cette intégration permet un partage fluide des données et une meilleure gestion des menaces. En fonctionnant avec votre infrastructure actuelle, ces outils renforcent votre stratégie globale de sécurité.