

Dans le monde technologique actuel, où tout évolue rapidement, la gestion de plusieurs connexions peut vite devenir un casse-tête. Vous jonglez probablement avec d’innombrables mots de passe, ce qui peut représenter un risque pour la sécurité et nuire à votre productivité. C’est là que les solutions d’authentification unique (SSO) entrent en jeu, en simplifiant l’accès sans compromettre la sécurité.
J’ai testé et évalué différents logiciels afin de vous proposer les meilleures options disponibles. D’après mon expérience, une bonne solution SSO peut vous faire gagner du temps et réduire les problèmes de sécurité, pour une plus grande tranquillité d’esprit.
Dans cet article, je vous présente mes meilleurs choix. Vous bénéficierez d’un aperçu impartial des fonctionnalités, des avantages et des éléments qui distinguent chaque outil. Que vous travailliez dans l’informatique, le développement ou tout autre domaine technologique, vous trouverez ici de quoi aider votre équipe à travailler plus efficacement.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des solutions d’authentification unique
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleures solutions SSO :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour le cycle de vie des accès aux applications piloté par les RH | Essai gratuit de 14 jours | À partir de 8 $/utilisateur/mois (facturation annuelle) | Website | |
| 2 | Idéal pour un SSO conditionnel sur les appareils et les applications | Essai gratuit de 14 jours | Tarification sur demande | Website | |
| 3 | Idéal pour la prise en charge de plusieurs protocoles SSO | Version gratuite disponible (jusqu'à 50 utilisateurs de domaine) | À partir de 595 $ (500 utilisateurs de domaine) | Website | |
| 4 | Idéal pour l'annuaire en tant que service | Essai gratuit de 30 jours + démo gratuite disponible | $10/utilisateur/mois (facturé annuellement) | Website | |
| 5 | Idéal pour les intégrations de plateformes SaaS | Essai gratuit de 30 jours | $12/utilisateur/mois (facturé annuellement) | Website | |
| 6 | Idéal pour les intégrations multi-facteurs | Démo gratuite disponible | $10/utilisateur/mois (facturé annuellement) | Website | |
| 7 | Idéal pour les règles d'accès basées sur l'IP | Essai gratuit de 30 jours disponible | À partir de 2 $/utilisateur/mois | Website | |
| 8 | Idéal pour l’intégration de la gestion des mots de passe | $6/utilisateur/mois (facturé annuellement) | Website | ||
| 9 | Idéal pour l’intégration avec Azure | Essai gratuit de 30 jours disponible | 6 $/utilisateur/mois (facturé annuellement) | Website | |
| 10 | Idéal pour les cas d’utilisation spécifiques à la gestion du personnel | Essai gratuit de 30 jours + démo gratuite disponible | 5$/utilisateur/mois (facturé annuellement) | Website |


Avis sur les meilleures solutions d’authentification unique
Vous trouverez ci-dessous mes résumés détaillés des meilleures solutions d’authentification unique retenues dans ma sélection. Mes avis présentent en détail les fonctionnalités clés, les avantages et inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil, afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour le cycle de vie des accès aux applications piloté par les RH
- Essai gratuit de 14 jours
- À partir de 8 $/utilisateur/mois (facturation annuelle)
Visit WebsiteCustomer Rating:4.7/5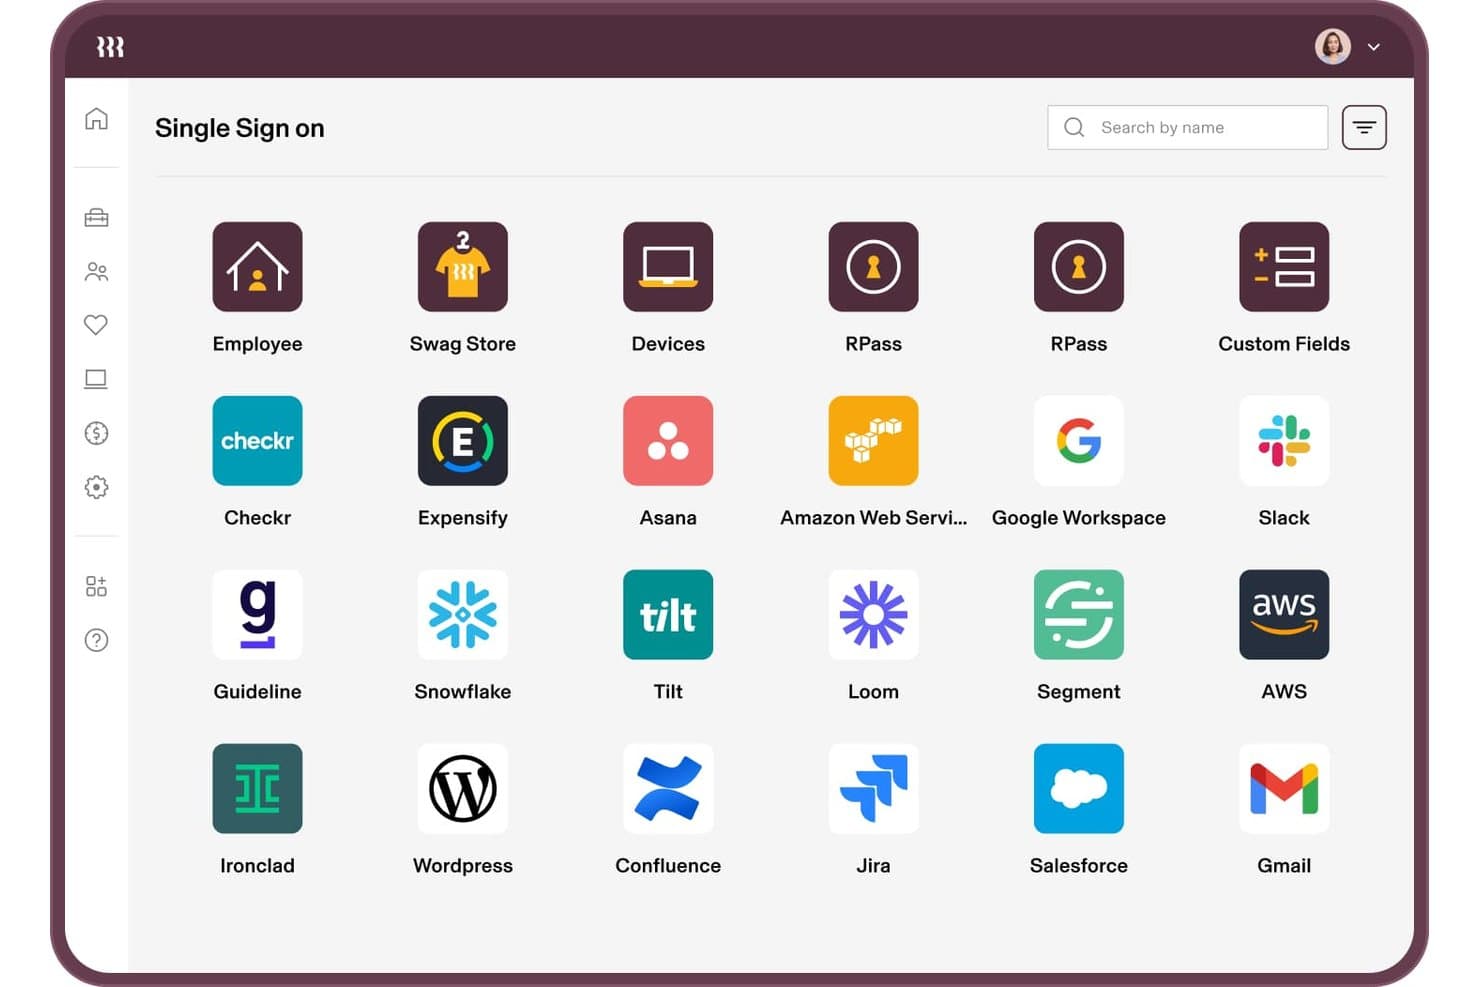
Rippling IT prend en charge les connexions SSO à plus de 20 applications telles que Slack, AWS et Jira. Rippling IT est une solution d’authentification unique et de gestion des accès et des identités intégrée à une plateforme RH-IT unifiée, qui combine l’authentification fédérée, le provisionnement automatisé tout au long du cycle de vie, l’application des politiques MFA, la confiance des appareils et la gestion des annuaires.
À qui Rippling IT convient-il le mieux ?
Rippling IT convient particulièrement aux équipes informatiques qui souhaitent que l’accès aux applications soit directement lié aux données RH, afin que l’intégration et le départ des employés s’effectuent automatiquement, sans intervention manuelle.
Pourquoi j’ai choisi Rippling IT
J’ai choisi Rippling IT comme l’une des meilleures solutions, car elle relie directement l’authentification unique à vos données RH : l’accès aux applications est ainsi automatiquement mis à jour lorsque le rôle d’une personne change ou lorsqu’elle quitte l’entreprise. Les Supergroups et RQL vous permettent de créer des groupes d’accès qui se mettent à jour automatiquement en fonction d’attributs tels que le service, le lieu ou l’ancienneté. La confiance des appareils ajoute une couche supplémentaire en limitant les connexions aux appareils détenant un certificat émis par Rippling, afin de maintenir un accès résistant à l’hameçonnage sans configuration supplémentaire.
Fonctionnalités clés de Rippling IT
- Annuaire LDAP virtuel : permet aux applications plus anciennes et aux équipements réseau de s’authentifier à l’aide des identifiants Rippling sans nécessiter la prise en charge de protocoles modernes.
- Serveur RADIUS cloud : permet aux employés de se connecter au Wi-Fi et au VPN avec leur identité Rippling, en centralisant l’accès au réseau et aux applications.
- Gestionnaire de mots de passe RPass : prend en charge les applications qui ne permettent pas l’authentification unique, afin que les utilisateurs disposent d’un espace unique pour stocker leurs identifiants sur l’ensemble des applications.
- Détection de l’informatique fantôme et de l’IA fantôme : met en évidence l’utilisation d’applications non autorisées et les autorisations OAuth, afin que vous puissiez identifier et gérer les risques liés aux accès dans votre environnement.
Intégrations de Rippling IT
Rippling IT propose plus de 600 intégrations prédéfinies d’authentification unique et de provisionnement, notamment avec Microsoft 365, Google Workspace, Slack, Salesforce, GitHub, Jira, AWS, Zoom, Asana et HubSpot. Son API ainsi que ses applications SAML et SCIM personnalisées permettent de prendre en charge des intégrations supplémentaires.
Pros and Cons
Pros:
- Les changements RH déclenchent automatiquement la mise à jour des accès
- La confiance des appareils bloque les connexions depuis des appareils non fiables
- Les clés d’accès réduisent les demandes d’assistance liées aux mots de passe
Cons:
- Les politiques complexes nécessitent une configuration minutieuse
- Les réponses de l’assistance peuvent être frustrantes pour les administrateurs
Learn more about Rippling IT: Idéal pour un SSO conditionnel sur les appareils et les applications
- Essai gratuit de 14 jours
- Tarification sur demande
Visit WebsiteCustomer Rating:4.7/5
Écran de configuration de l'organisation Scalefusion OneIdP pour saisir les informations de l'entreprise et configurer les paramètres de connexion. Scalefusion OneIdP est une plateforme de gestion de l'identité et de l'accès conditionnel qui intègre l'authentification unique (SSO) à l'authentification des appareils afin de renforcer la sécurité organisationnelle. Elle garantit que l'identité de l'utilisateur ainsi que la conformité de l'appareil sont vérifiées avant d'accorder l'accès aux applications d'entreprise.
Pourquoi j'ai choisi Scalefusion OneIdP : J'ai choisi Scalefusion OneIdP car il met l'accent sur l'authentification basée sur l'appareil et l'accès conditionnel en temps réel, ajoutant ainsi une couche précieuse de sécurité supplémentaire au-delà du SSO traditionnel. Cette approche permet aux organisations de s'assurer que seuls les appareils de confiance et conformes à la politique peuvent se connecter, réduisant considérablement les risques de sécurité. J'apprécie également son accès administrateur juste-à-temps, qui offre des privilèges temporaires élevés uniquement lorsque cela est nécessaire, minimisant ainsi la fenêtre d'utilisation abusive potentielle.
Fonctionnalités phares & intégrations :
Les fonctionnalités incluent son évaluation continue de l'accès, qui surveille dynamiquement la conformité de l'appareil et peut révoquer l'accès si les conditions de sécurité changent. Cela aide les organisations à appliquer les principes du Zero Trust tout au long de la session utilisateur. Scalefusion OneIdP intègre également l'authentification multifacteur (MFA) pour renforcer encore la sécurité. La plateforme s'intègre à Google Workspace, Microsoft Entra, Amazon Web Services (AWS), Cisco Duo, Okta, Salesforce, Bamboo HR, Slack, Notion, HubSpot, Figma, Zoom et Asana.
Pros and Cons
Pros:
- Large prise en charge des intégrations tierces
- Prend en charge l'authentification multifacteur (MFA)
- Renforcement solide de la sécurité basée sur l'appareil
Cons:
- Options de personnalisation avancées limitées
- Prix plus élevé pour certains utilisateurs
Learn more about Scalefusion OneIdP: Idéal pour la prise en charge de plusieurs protocoles SSO
- Version gratuite disponible (jusqu'à 50 utilisateurs de domaine)
- À partir de 595 $ (500 utilisateurs de domaine)
Visit WebsiteCustomer Rating:4.4/5
La fonctionnalité d'authentification unique (SSO) dans ManageEngine ADSelfService Plus propose divers paramètres pour gérer le SSO à travers différentes applications. ManageEngine ADSelfService Plus est un outil d'auto-gestion des mots de passe conçu pour améliorer l'expérience utilisateur et la sécurité. Il permet aux utilisateurs de réinitialiser leurs mots de passe et de déverrouiller leurs comptes sans avoir besoin de l'aide du service informatique.
Pourquoi j'ai choisi ManageEngine ADSelfService Plus : Il prend en charge plusieurs protocoles d'authentification unique (SSO), notamment SAML, OAuth et OpenID Connect. Cette flexibilité permet aux organisations d'intégrer un large éventail d'applications, qu'elles soient hébergées dans le cloud ou sur site, dans un cadre d'authentification unique. En s'appuyant sur les identifiants Active Directory, ADSelfService Plus élimine le besoin de multiples noms d'utilisateur et mots de passe. L'utilisation de politiques basées sur les unités organisationnelles (OU) et les groupes pour contrôler l'accès garantit en outre que seuls les utilisateurs autorisés peuvent accéder à certaines applications, ajoutant ainsi une couche de sécurité supplémentaire.
Fonctionnalités et intégrations remarquables :
Une autre fonctionnalité notable est le rapport d'audit d'accès aux applications, qui enregistre toutes les activités des utilisateurs lors de l'accès SSO. Cette fonction est essentielle pour maintenir la conformité et pour les besoins d'audit, car elle fournit un journal détaillé de qui a accédé à quoi et quand. De plus, l'intégration de l'authentification multifactorielle (MFA) avec le SSO ajoute une couche de sécurité supplémentaire. L'outil s'intègre à Spiceworks Cloud Help Desk, ManageEngine ServiceDesk Plus et ManageEngine ADManager Plus.
Pros and Cons
Pros:
- Offre une synchronisation efficace des mots de passe
- Prend en charge la MFA
- Interface facile à naviguer
Cons:
- Le processus d'inscription des utilisateurs peut être chronophage
- Pour les grandes équipes, le coût des licences peut devenir important
Learn more about ManageEngine ADSelfService Plus: Idéal pour l'annuaire en tant que service
- Essai gratuit de 30 jours + démo gratuite disponible
- $10/utilisateur/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.6/5
Image 10 : capture d’écran du portail utilisateur JumpCloud JumpCloud modernise les services d'annuaire pour les environnements basés sur le cloud grâce à une solution d'annuaire en tant que service. Cela simplifie la gestion des utilisateurs et des systèmes pour les organisations, quel que soit le système d'exploitation ou la localisation.
Pourquoi j'ai choisi JumpCloud : Dans le processus de sélection des outils les plus performants, JumpCloud s'est distingué par ses capacités d'annuaire robustes et flexibles, spécialement conçues pour des environnements informatiques diversifiés et dispersés. Après une analyse comparative avec d'autres plateformes, il est devenu évident que son engagement à moderniser les services d'annuaire était inégalé. Sur cette base, j'ai choisi JumpCloud, convaincu qu'il convient parfaitement à ceux ayant besoin d'une solution d'annuaire en tant que service.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités remarquables de JumpCloud incluent sa capacité à gérer des utilisateurs sur différentes plates-formes comme Mac, Linux et Windows depuis une seule console. De plus, il offre un contrôle précis des politiques système et des configurations de sécurité. En termes d'intégrations, JumpCloud se connecte facilement à une multitude de ressources informatiques, y compris des fournisseurs cloud, des applications héritées et des réseaux sur site.
Pros and Cons
Pros:
- Gestion des utilisateurs et des systèmes multiplateformes depuis un emplacement centralisé
- Intégrations complètes avec une multitude de ressources informatiques
- Approche moderne des services d'annuaire traditionnels
Cons:
- Une courbe d'apprentissage est possible pour ceux habitués aux systèmes d'annuaire traditionnels
- Certaines fonctionnalités avancées peuvent n'être disponibles que dans les offres haut de gamme
- La migration depuis des systèmes hérités peut nécessiter une planification et une exécution minutieuses
Learn more about JumpCloud: Idéal pour les intégrations de plateformes SaaS
- Essai gratuit de 30 jours
- $12/utilisateur/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.8/5
Image 6 : aperçu de la boîte de connexion et du portail d'administration Frontegg Frontegg propose une suite de fonctionnalités préconçues permettant d'accélérer le développement des plateformes SaaS. L'accent est mis sur les fonctionnalités d'intégration, spécialement conçues pour les plateformes SaaS, ce qui en fait un choix optimal pour les entreprises qui privilégient des intégrations fiables et approfondies.
Pourquoi j'ai choisi Frontegg : Dans le paysage des outils destinés aux plateformes SaaS, Frontegg s'est distingué lors de mon processus de sélection grâce à son accent sur les intégrations. Après avoir comparé et évalué plusieurs outils, je me suis progressivement orienté vers Frontegg en raison de ses capacités d'intégration complètes. Je l'ai choisi comme la meilleure solution pour les intégrations de plateformes SaaS, en raison de sa capacité à relier de manière cohérente différentes plateformes.
Fonctionnalités et intégrations remarquables :
Frontegg est reconnu pour ses fonctionnalités d'authentification et d'autorisation, permettant aux plateformes SaaS de gérer finement les rôles et les accès des utilisateurs. De plus, il propose des notifications événementielles en temps réel, offrant aux entreprises une visibilité immédiate. Surtout, Frontegg s'intègre en profondeur avec des plateformes SaaS populaires telles que Salesforce, Slack et HubSpot, garantissant ainsi une large compatibilité pour tous les types d'entreprises.
Pros and Cons
Pros:
- Intégration complète avec les principales plateformes SaaS
- Fonctionnalités d'authentification et d'autorisation avancées
- Notifications en temps réel et basées sur les événements
Cons:
- Peut présenter une courbe d'apprentissage pour les débutants
- Les fonctionnalités avancées peuvent être complexes pour certains utilisateurs
- L'orientation vers les plateformes SaaS peut ne pas répondre à tous les besoins des entreprises
Learn more about Frontegg: Idéal pour les intégrations multi-facteurs
- Démo gratuite disponible
- $10/utilisateur/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.5/5
Image 5 : Tableau de bord récapitulatif des applications Ping Identity Ping Identity est une solution IAM de premier plan qui offre de solides capacités d'intégration multi-facteurs. C'est un choix populaire pour les entreprises qui privilégient une sécurité renforcée grâce à plusieurs mesures d'authentification.
Pourquoi j'ai choisi Ping Identity : Après avoir comparé différents outils pour les intégrations multi-facteurs, j'ai choisi Ping Identity pour sa large gamme de choix d'intégration et son engagement à être le meilleur. Il s'est clairement démarqué lors de mon évaluation et représente un aspect essentiel des cadres de sécurité modernes.
Fonctionnalités et intégrations phares :
L'un des principaux atouts de Ping Identity est son authentification multi-facteurs adaptative, qui permet aux entreprises de définir des politiques invitant les utilisateurs à fournir une vérification supplémentaire si nécessaire. L'outil bénéficie également d'une conception centrée sur l'utilisateur, assurant une expérience fluide même avec plusieurs couches d'authentification. En matière d'intégration, Ping Identity est compatible avec diverses applications et plateformes, garantissant aux entreprises la possibilité de déployer l'authentification multi-facteurs sur l'ensemble de leur écosystème numérique.
Pros and Cons
Pros:
- Options complètes d'authentification multi-facteurs
- Authentification adaptative basée sur des politiques
- Compatibilité étendue avec les applications pour les intégrations
Cons:
- Peut être complexe pour les petites organisations
- La facturation annuelle peut dissuader certains utilisateurs potentiels
- La configuration initiale et la personnalisation peuvent être complexes
Learn more about Ping Identity: Idéal pour les règles d'accès basées sur l'IP
- Essai gratuit de 30 jours disponible
- À partir de 2 $/utilisateur/mois
Visit WebsiteCustomer Rating:4.5/5
Écran de connexion miniOrange IDP mettant en avant l'authentification sécurisée par nom d'utilisateur avec options de connexion sociale intégrées pour un contrôle centralisé de l'accès. Pour les entreprises souhaitant renforcer la sécurité et simplifier l'authentification, miniOrange IDP propose une solution pratique de Single Sign-On. Il est conçu pour les organisations qui gèrent plusieurs applications et souhaitent réduire la charge de la gestion de différents identifiants. Grâce à la prise en charge des sources d'identité existantes et de multiples protocoles d'authentification, miniOrange IDP aide les entreprises à maintenir un accès sécurisé et une gestion cohérente des utilisateurs à travers divers environnements informatiques.
Pourquoi j'ai choisi miniOrange IDP
J'ai choisi miniOrange IDP pour sa forte orientation vers un Single Sign-On sûr et efficace. Il prend en charge des protocoles largement utilisés tels que SAML, OAuth et OpenID Connect, ce qui le rend compatible avec un vaste éventail d'applications. Il intègre également des contrôles de sécurité solides comme l'authentification multi-facteurs (MFA) et des règles d'accès basées sur l'IP pour limiter l'accès non autorisé. Ensemble, ces fonctionnalités font de miniOrange IDP une option fiable pour les organisations souhaitant améliorer leur sécurité sans ajouter de complexité à l'accès utilisateur.
Fonctionnalités clés de miniOrange IDP
En plus de sa compatibilité avec divers protocoles et mesures de sécurité, j'ai également trouvé que les fonctionnalités suivantes ajoutent de la valeur :
- Sources d'identité et support des protocoles : Se connecte à Active Directory, LDAP, Google Workspace et Microsoft Entra ID, et prend en charge SAML, OAuth, OpenID Connect, JWT et WS-Federation (WS-Fed) pour une compatibilité avec les applications SaaS, cloud et héritées.
- Authentification adaptative et sans mot de passe : Adapte les exigences d'authentification selon le contexte utilisateur, comme l'appareil ou la localisation, et propose une authentification MFA ainsi que des options de connexion sans mot de passe, dont la biométrie et les notifications push.
- Provisionnement automatisé et contrôles d'accès : Permet le provisionnement automatisé des utilisateurs sur les applications, des règles d'accès basées sur l'IP et une gestion centralisée des accès des utilisateurs.
- Prise en charge des applications héritées et personnalisées : Offre des connecteurs, des API et des options de reverse proxy pour sécuriser les applications anciennes et internes.
Intégrations miniOrange IDP
Les intégrations incluent Salesforce, Google Workspace, Microsoft 365, AWS, Atlassian, ServiceNow, Zoom, Dropbox et WordPress. La plateforme supporte plus de 6 000 intégrations préconstruites à travers les applications SaaS, cloud, sur site et héritées. Des connecteurs et API sont disponibles pour les intégrations d'applications personnalisées ou internes.
Pros and Cons
Pros:
- Large support des protocoles (SAML, OAuth, OpenID)
- Sécurité renforcée (MFA, SSO adaptatif)
- Expérience utilisateur personnalisable et provisionnement automatisé
Cons:
- Moins d'intégrations natives que certains concurrents
- L'installation et la configuration peuvent être complexes pour les utilisateurs non techniques
Learn more about miniOrange: Idéal pour l’intégration de la gestion des mots de passe
- $6/utilisateur/mois (facturé annuellement)

Image 9 : Solutions d’authentification unique LastPass LastPass SSO combine l’authentification unique (Single Sign-On) avec une gestion fiable des mots de passe afin d’offrir une solution globale pour un accès plus facile et plus sécurisé aux applications professionnelles. C’est un choix de premier plan pour les organisations cherchant à simplifier leurs procédures de gestion des mots de passe et des accès.
Pourquoi j’ai choisi LastPass Single Sign-On (SSO) : Je recommande LastPass SSO comme meilleur choix pour la gestion des mots de passe. Sa crédibilité provient de son origine dans un système de gestion de confiance. L’intégration de la gestion des mots de passe à une solution d’authentification unique distingue LastPass SSO, en faisant l’outil idéal pour une intégration efficace.
Fonctionnalités phares & intégrations :
LastPass SSO se distingue par son authentification adaptative, qui ajuste la sécurité en fonction du comportement de l’utilisateur et de sa localisation, ajoutant ainsi une couche de protection supplémentaire. De plus, son tableau de bord centralisé offre une visibilité claire sur les activités des utilisateurs et les risques potentiels en matière de sécurité. Côté intégrations, LastPass SSO prend en charge un large éventail d’applications, allant des solutions cloud comme Salesforce et Slack aux applications sur site, assurant ainsi une couverture étendue.
Pros and Cons
Pros:
- Forte légitimité d’un leader reconnu de la gestion des mots de passe
- L’authentification adaptative renforce la sécurité selon le contexte
- Intégrations complètes avec les applications cloud et sur site
Cons:
- Certains utilisateurs peuvent percevoir la solution comme un simple gestionnaire de mots de passe
- Les grandes entreprises peuvent rencontrer des défis liés à la montée en charge
- La configuration initiale peut nécessiter du temps et des compétences
Learn more about LastPass Single Sign-On (SSO): Idéal pour l’intégration avec Azure
- Essai gratuit de 30 jours disponible
- 6 $/utilisateur/mois (facturé annuellement)

Image 12 : Solution d’authentification unique Microsoft Entra ID Microsoft Entra ID est une plateforme de gestion des identités sécurisée et efficace, conçue pour les utilisateurs d’Azure. Elle simplifie les tâches des organisations ayant investi dans l’écosystème Microsoft et s’intègre parfaitement à Azure.
Pourquoi j’ai choisi Microsoft Entra ID : Dans ma recherche d’un outil de gestion des identités, l’intégration native de Microsoft Entra ID à Azure l’a distingué des autres candidats. Après avoir évalué et comparé diverses plateformes, il est apparu évident que pour les entreprises exploitant déjà la puissance d’Azure, Microsoft Entra ID propose une solution harmonisée. Je l’ai choisi car il est spécialement conçu pour une intégration facile avec Azure, ce qui le rend particulièrement précieux pour les entreprises axées sur Azure.
Fonctionnalités et intégrations remarquables :
Parmi les fonctionnalités clés de Microsoft Entra ID figurent l’authentification unique, l’authentification multifacteur et des rapports de sécurité avancés. Comme on peut s’y attendre, ses forces résident dans sa connexion avec les outils Microsoft. Non seulement il s’intègre parfaitement à Azure, mais il se connecte aussi à d’autres services Microsoft, de Microsoft 365 à Dynamics 365.
Pros and Cons
Pros:
- Intégration poussée avec Azure et autres outils Microsoft
- Fournit des fonctionnalités de sécurité complètes garantissant une protection robuste de l’identité utilisateur
- Développé par Microsoft, il offre une expérience utilisateur cohérente pour les habitués de l’écosystème Microsoft
Cons:
- Peut ne pas être le choix idéal pour les entreprises qui n'utilisent pas les produits Microsoft
- L’interface utilisateur peut paraître complexe à ceux qui ne connaissent pas les plateformes Microsoft
- Courbe d’apprentissage potentiellement plus élevée pour les personnes venant de solutions non-Microsoft
Learn more about Microsoft Entra ID: Idéal pour les cas d’utilisation spécifiques à la gestion du personnel
- Essai gratuit de 30 jours + démo gratuite disponible
- 5$/utilisateur/mois (facturé annuellement)

Image 11 : Fonctionnalité d’authentification unique (SSO) d’Okta Workforce Identity Okta Workforce Identity gère l'authentification des utilisateurs, la gestion des accès et le cycle de vie des employés, offrant un accès sécurisé et efficace aux outils et données dont ils ont besoin. Conçu spécifiquement pour les cas d'utilisation des employés, il est idéal pour les scénarios propres à la gestion des collaborateurs.
Pourquoi j'ai choisi Okta Workforce Identity : Lors de mon processus de sélection, Okta Workforce Identity a retenu mon attention grâce à son approche approfondie des défis uniques auxquels sont confrontées les forces de travail modernes. Après l'avoir comparé à d'autres plateformes, il est apparu clairement qu'Okta avait élaboré une solution répondant spécifiquement aux besoins nuancés des employés d'aujourd'hui. J'ai choisi Okta Workforce Identity car il démontre une compréhension claire des problématiques des employés et y répond mieux que la plupart des autres plateformes.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités clés d’Okta Workforce Identity comprennent l’authentification adaptative multifacteur, la gestion centralisée des utilisateurs et le provisioning automatisé. Les capacités d’intégration de la plateforme sont tout aussi impressionnantes, permettant une connexion fluide avec de nombreux outils d’entreprise, des plateformes de communication comme Slack aux suites de productivité telles que Microsoft 365.
Pros and Cons
Pros:
- Focalisation approfondie sur les défis du personnel assurant des solutions spécialisées
- Propose une vaste gamme d’intégrations avec les principales applications d’entreprise
- Des fonctionnalités de sécurité avancées comme l’authentification adaptative multifacteur protègent efficacement les identités des utilisateurs
Cons:
- Certaines fonctionnalités peuvent exiger des compétences techniques pour leur mise en œuvre
- L’intégration avec des outils moins répandus peut nécessiter des configurations supplémentaires
- Pour les très petites entreprises, la plateforme peut offrir plus de fonctionnalités que nécessaire, ce qui peut compliquer l’expérience utilisateur
Learn more about Okta Workforce Identity:
Autres solutions d’authentification unique
Voici quelques autres solutions SSO qui n’ont pas été retenues dans ma sélection, mais qui méritent tout de même votre attention :
- 11miniOrangeIdéal pour la compatibilité multiplateforme
- 12ForgeRockIdéal pour la montée en charge dans les grandes entreprises
- 13SecureAuthIdéal pour l'authentification adaptative
- 14GluuIdéal pour les déploiements open source
- 15RipplingIdéal pour une gestion centralisée des employés
- 16ScalefusionIdéal pour l'accès zero-trust
Comment j’évalue les solutions d’authentification unique
J’examine chaque plateforme SSO selon deux axes : les capacités de base — prise en charge des protocoles, MFA et gestion du provisionnement — qui déterminent son éligibilité à figurer sur la liste, et les éléments différenciateurs qui distinguent réellement les meilleures options.
Fonctionnalités de base (Critères obligatoires de cette liste)
Pendant ma sélection, j’attribue à chaque outil une note de 0 (fonction absente) à 5 (excellence dans ce domaine) pour chacun des aspects essentiels ci-dessous. Ensuite, je convertis le score total en pourcentage. Tout outil doit obtenir un score total minimum de 75 % pour être considéré.
- Protocoles d’authentification fédérée : Je vérifie les standards SSO pris en charge (SAML 2.0, OAuth 2.0, OIDC) et la simplicité de leur configuration pour des applications comme Salesforce ou AWS.
- Intégrations applicatives préconstruites : La taille et le niveau de l’annuaire d’intégration sont importants. J’examine si les grandes applications SaaS, plateformes cloud et systèmes sur site disposent de connecteurs prêts à l’emploi.
- Authentification multifacteur : Je regarde la variété des méthodes MFA disponibles — notifications push, TOTP, clés physiques, biométrie — et si les administrateurs peuvent les imposer par application ou groupe d’utilisateurs.
- Annuaire utilisateur et gestion du provisionnement : Le provisionnement — et retrait — automatisé via SCIM ou synchronisation d’annuaires avec AD et LDAP est capital. Une gestion manuelle des utilisateurs uniquement constitue un point négatif.
- Politiques d’accès et accès conditionnel : J’évalue ici la granularité et le contexte des règles — les admins peuvent-ils restreindre l’accès par fiabilité du terminal, localisation ou rôle utilisateur, à travers les applications connectées ?
- Audit, journalisation et rapports : Je recherche des journaux d’authentification détaillés avec fonctionnalités de filtrage, exportation et transfert vers SIEM, afin de soutenir la réponse aux incidents et les audits de conformité.
Une fois la liste des outils remplissant ces critères établie, j’étudie les spécificités propres à chaque plateforme.
Facteurs différenciateurs (Ce qui distingue les fournisseurs)
Voici comment je compare et oppose les différents fournisseurs :
Fonctionnalités remarquables
L’authentification sans mot de passe est une vraie différenciation. Les plateformes qui prennent en charge FIDO2/WebAuthn et la connexion biométrique suppriment le plus grand vecteur d’attaque tout en accélérant l’expérience utilisateur. J’évalue aussi le scoring adaptatif du risque, où la plateforme analyse des signaux comportementaux pour déclencher une authentification renforcée uniquement en cas d’activité inhabituelle (comme une connexion sur un appareil inconnu). Pour les équipes qui développent des applications maison, les SDK et API pensés pour les développeurs sont primordiaux. Je vérifie si la solution propose des composants d’authentification intégrables dans les workflows CI/CD existants.
Au-delà des fonctionnalités
Les certifications de conformité font partie de mes premières vérifications. Si votre organisation requiert une attestation SOC 2 Type II, HIPAA ou FedRAMP, le fournisseur SSO doit détenir ces certifications. La transparence tarifaire est tout aussi importante : j’analyse si les coûts par utilisateur restent prévisibles lorsque l’on passe de quelques centaines à des dizaines de milliers d’identités. Enfin, j’examine la profondeur de l’écosystème : la plateforme peut-elle se connecter à des outils SIRH comme Workday et à des SIEM comme Splunk pour assurer l’automatisation du cycle de vie et une visibilité complète sur la sécurité ?
Comment choisir une solution d’authentification unique
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus personnalisé de sélection de logiciels, voici une liste de critères à garder à l’esprit :
| Critère | Points à prendre en compte |
|---|---|
| CritèreÉvolutivité | Points à prendre en compteLa solution évoluera-t-elle avec votre équipe ? Tenez compte des limites d’utilisateurs, des performances en cas de forte charge et des besoins futurs d’expansion. |
| CritèreIntégrations | Points à prendre en compteSe connecte-t-elle à vos outils existants ? Vérifiez la présence d’intégrations natives et la disponibilité d’une API afin d’éviter les solutions de contournement manuelles. |
| CritèrePersonnalisation | Points à prendre en comptePouvez-vous l’adapter à vos flux de travail ? Recherchez une certaine souplesse au niveau des paramètres, des options de personnalisation de la marque et des rôles utilisateurs. |
| CritèreFacilité d’utilisation | Points à prendre en compteEst-elle facile à utiliser pour votre équipe ? Évaluez l’interface, la courbe d’apprentissage et les retours d’utilisateurs similaires. |
| CritèreMise en œuvre et intégration | Points à prendre en compteDans quel délai pouvez-vous commencer ? Tenez compte du temps de configuration, des ressources de formation disponibles et de l’assistance proposée pendant la transition. |
| CritèreCoût | Points à prendre en compteLa solution correspond-elle à votre budget ? Comparez les niveaux tarifaires, les frais cachés et les coûts par rapport aux avantages. Soyez attentif aux frais supplémentaires liés aux utilisateurs ou fonctionnalités additionnels. |
| CritèreMesures de sécurité | Points à prendre en compteLes mesures de protection des données sont-elles suffisantes ? Recherchez les normes de chiffrement, les contrôles d’accès et la conformité aux réglementations en matière de sécurité. |
| CritèreExigences de conformité | Points à prendre en compteLa solution respecte-t-elle les normes du secteur ? Assurez-vous qu’elle répond aux exigences légales ou réglementaires auxquelles votre organisation doit se conformer. |
Que sont les solutions d’authentification unique ?
Les solutions d’authentification unique sont des outils qui permettent aux utilisateurs d’accéder à plusieurs applications avec un seul ensemble d’identifiants de connexion. Les professionnels de l’informatique, les experts en sécurité et les responsables d’équipe utilisent généralement ces outils pour simplifier la gestion des utilisateurs et renforcer la sécurité. Des fonctionnalités telles que l’authentification multifacteur, la gestion des utilisateurs et la transmission sécurisée des données contribuent à intégrer les systèmes de manière sûre et efficace. Dans l’ensemble, ces outils permettent aux organisations de gagner du temps et de réduire les risques de sécurité.
Fonctionnalités
Lors de la sélection de solutions d’authentification unique, prêtez attention aux principales fonctionnalités suivantes :
- Accès par authentification unique : permet aux utilisateurs de se connecter une seule fois et d’accéder à plusieurs applications, réduisant ainsi la lassitude liée aux mots de passe et améliorant la sécurité.
- Authentification multifacteur : ajoute un niveau de sécurité supplémentaire en exigeant une vérification additionnelle au-delà du simple mot de passe.
- Gestion des utilisateurs : simplifie le processus d’ajout, de suppression et de gestion des accès des utilisateurs dans différentes applications.
- Transmission sécurisée des données : garantit que toutes les données échangées entre les utilisateurs et les applications sont chiffrées et protégées.
- Capacités d’intégration : se connecte de manière fluide aux outils et applications existants afin de fournir une expérience utilisateur unifiée.
- Pages de connexion personnalisables : permettent aux organisations d’appliquer leur identité visuelle à leurs interfaces de connexion, pour une apparence et une expérience cohérentes.
- Rapports avancés : fournissent des informations sur les habitudes d’accès des utilisateurs et les menaces potentielles pour la sécurité grâce à des analyses détaillées.
- Prise en charge de la conformité : garantit le respect des réglementations et des normes propres au secteur, en minimisant les risques juridiques.
- Compatibilité multiplateforme : fonctionne sur différents appareils et systèmes d’exploitation, garantissant l’accessibilité à tous les utilisateurs.
- Détection des menaces par l’IA : utilise l’intelligence artificielle pour identifier les menaces potentielles pour la sécurité et y répondre en temps réel.
Avantages
La mise en œuvre de solutions d’authentification unique offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns de ceux dont vous pouvez bénéficier :
- Sécurité renforcée : en utilisant l’authentification multifacteur et la transmission sécurisée des données, vous pouvez protéger votre organisation contre les accès non autorisés.
- Productivité accrue : l’accès par authentification unique réduit le temps consacré à la gestion de plusieurs connexions, permettant à votre équipe de se concentrer sur son travail.
- Gestion simplifiée des utilisateurs : les fonctionnalités de gestion des utilisateurs facilitent le contrôle des accès entre les applications, ce qui permet aux équipes informatiques de gagner du temps.
- Expérience utilisateur améliorée : les pages de connexion personnalisables et les capacités d’intégration créent une expérience cohérente et conviviale.
- Économies : en regroupant les processus d’authentification, vous pouvez réduire les coûts associés à la gestion de plusieurs systèmes.
- Garantie de conformité : la prise en charge de la conformité aide votre organisation à respecter les réglementations du secteur, en minimisant les risques juridiques.
- Détection des menaces en temps réel : la détection des menaces par l’IA aide à identifier et à atténuer rapidement les menaces pour la sécurité, protégeant ainsi vos données et vos systèmes.
Coûts & tarifs
La sélection de solutions d’authentification unique nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d’authentification unique :
Tableau comparatif des forfaits de solutions d’authentification unique
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesGestion de base des utilisateurs, accès par authentification unique et intégrations limitées. |
| Type de forfaitForfait personnel | Prix moyen$5-$15/utilisateur/mois | Fonctionnalités courantesAuthentification multifacteur, pages de connexion personnalisables et transmission sécurisée des données. |
| Type de forfaitForfait professionnel | Prix moyen$15-$25/utilisateur/mois | Fonctionnalités courantesRapports avancés, prise en charge de la conformité et capacités d’intégration améliorées. |
| Type de forfaitForfait entreprise | Prix moyen$25-$50/utilisateur/mois | Fonctionnalités courantesDétection des menaces par l’IA, assistance dédiée et options complètes de personnalisation. |
FAQ sur les solutions d’authentification unique
Voici quelques réponses aux questions fréquentes sur les solutions d’authentification unique :
Quelles sont les exigences de base d’une solution SSO classique ?
Une solution SSO classique nécessite une authentification forte, des communications sécurisées et une sécurité des jetons. Vous aurez également besoin d’une gestion efficace des sessions et du contrôle des accès. La journalisation des audits et la protection contre les attaques courantes sont également cruciales. Ces éléments garantissent une expérience d’authentification unique sécurisée et efficace
Comment fonctionne le SSO étape par étape ?
Le SSO fonctionne en redirigeant les utilisateurs vers un outil de connexion central. Après avoir saisi leurs identifiants, le système les authentifie et génère un jeton. Ce jeton permet d’accéder à plusieurs applications sans connexions répétées. Il s’agit d’un processus simplifié qui améliore le confort des utilisateurs tout en maintenant la sécurité.
Quelle est la principale préoccupation liée à l’authentification unique ?
La principale préoccupation liée à l’authentification unique est la sécurité. Si un attaquant obtient un accès, il pourrait atteindre plusieurs applications. Vous devez mettre en place des mesures pour détecter les accès non autorisés et désactiver rapidement les comptes compromis. Veillez toujours à ce que votre solution SSO inclue des fonctionnalités d’authentification forte et de surveillance.
Le SSO est-il sécurisé ?
Le SSO peut être sécurisé s’il est correctement mis en œuvre. Il réduit la fatigue liée aux mots de passe et centralise l’authentification, mais vous devez vous assurer que des mesures de sécurité strictes sont en place. Utilisez l’authentification multifacteur et surveillez étroitement les accès afin d’atténuer les risques associés à un point de défaillance unique.