

Le guide d’un CTO des 10 meilleures plateformes SOAR de 2026

Liste des meilleures plateformes SOAR


En naviguant dans les eaux tumultueuses de la cybersécurité, j’ai été directement témoin des dommages que les logiciels malveillants peuvent causer et des défis auxquels les équipes SecOps sont confrontées au quotidien. Les plateformes SOAR sont conçues pour rationaliser et renforcer votre réponse à ce type de menaces. Grâce à ces outils, les organisations peuvent non seulement renforcer leurs défenses contre les cybermenaces, mais aussi alléger les tâches manuelles accablantes qui submergent souvent les équipes de sécurité.
En regroupant vos processus de sécurité au sein d’une plateforme de réponse unique, vous pouvez traiter et résoudre les problèmes plus rapidement, afin de garantir la continuité de vos opérations. Je suis sincèrement convaincu que la plateforme SOAR adaptée peut transformer votre posture de cybersécurité. Découvrez les options qui pourraient bien être la solution que vous recherchez.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des meilleures plateformes SOAR
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la détection des menaces en temps réel | Démo gratuite disponible | Tarification sur demande | Website | |
| 2 | Idéal pour intégrer XDR et SOAR | Essai gratuit + démo gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour l'intégration avec les ressources Google Cloud | Not available | Tarification sur demande | Website | |
| 4 | Idéal pour les environnements d'entreprise complexes | Not available | Tarification sur demande | Website | |
| 5 | Idéal pour l'intégration rapide des renseignements sur les menaces | Not available | Prix sur demande | Website | |
| 6 | Idéal pour le triage des menaces de phishing | Not available | Tarification sur demande | Website | |
| 7 | Idéal pour les playbooks d’intelligence sur les menaces | Not available | Tarifs sur demande | Website | |
| 8 | Idéal pour l'intégration avec le SIEM de Splunk | Not available | Tarification sur demande | Website | |
| 9 | Idéal pour l'orchestration de la sécurité native au cloud | Not available | Tarification sur demande | Website | |
| 10 | Idéal pour l'automatisation pilotée par événements | Plan gratuit disponible + démo gratuite | Tarification sur demande | Website |
Avis sur les meilleures plateformes SOAR
Idéal pour la détection des menaces en temps réel
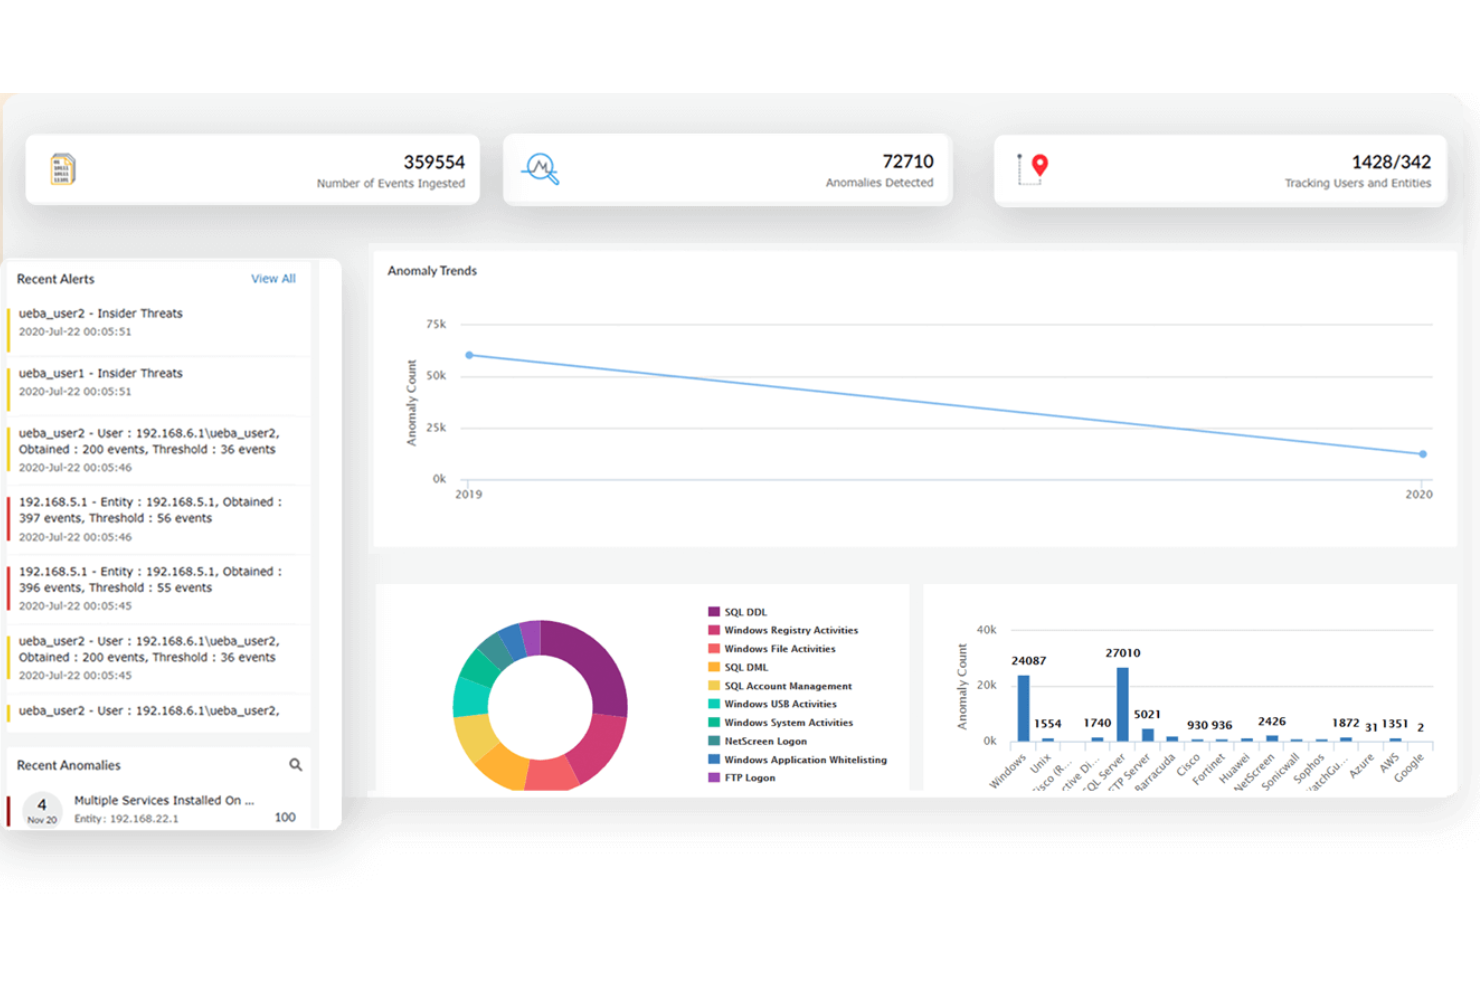
ManageEngine Log360 est une solution de gestion des informations et des événements de sécurité (SIEM) conçue pour aider les organisations à détecter, hiérarchiser, enquêter et répondre aux menaces de sécurité. Elle combine diverses capacités de sécurité, notamment la prévention des pertes de données (DLP) et des fonctionnalités de courtier en sécurité d'accès au cloud (CASB), afin d'offrir une protection complète aux environnements sur site, cloud et hybrides.
Pourquoi j'ai choisi ManageEngine Log360 :
J'apprécie son système intégré de gestion des incidents, qui permet de configurer des alertes en temps réel pour les menaces potentielles. Cette fonctionnalité garantit que votre équipe est informée rapidement des incidents de sécurité, ce qui permet une réponse rapide et la mise en place de mesures d'atténuation. De plus, l'analyse du comportement des utilisateurs et des entités (UEBA) exploite les changements comportementaux pour repérer les activités anormales au sein de votre réseau. En comprenant les comportements types des utilisateurs et des entités, la plateforme peut signaler les écarts susceptibles d'indiquer des menaces et permettre des mesures proactives.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités incluent la visualisation des données via des tableaux de bord intuitifs et des rapports intégrés, ce qui aide votre équipe à interpréter plus facilement des données complexes. La plateforme propose également l'analyse comportementale pour détecter les anomalies, attribuer des scores de risque aux utilisateurs et entités, et corroborer les menaces grâce à des techniques d'apprentissage automatique. Par ailleurs, l'intégration de l'intelligence sur les menaces fournit des alertes concernant des adresses IP et URL placées sur liste noire reconnues via des flux basés sur STIX/TAXII, vous permettant d'anticiper les attaques potentielles en étant informé des entités malveillantes connues.
Les intégrations incluent Constella Intelligence, Webroot BrightCloud Threat Intelligence, protocoles STIX/TAXII, AlienVault OTX, ThreatFox, dispositifs Palo Alto, dispositifs Barracuda CloudGen, dispositifs Sophos XG, dispositifs Cisco, dispositifs Fortinet, Endpoint Central et ADManager Plus.
Pros and Cons
Pros:
- Fournit des informations essentielles de connexion pour plusieurs plateformes
- Alertes en temps réel
- Rapports personnalisables
Cons:
- La configuration peut être complexe
- Peut nécessiter des licences supplémentaires pour différents composants
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

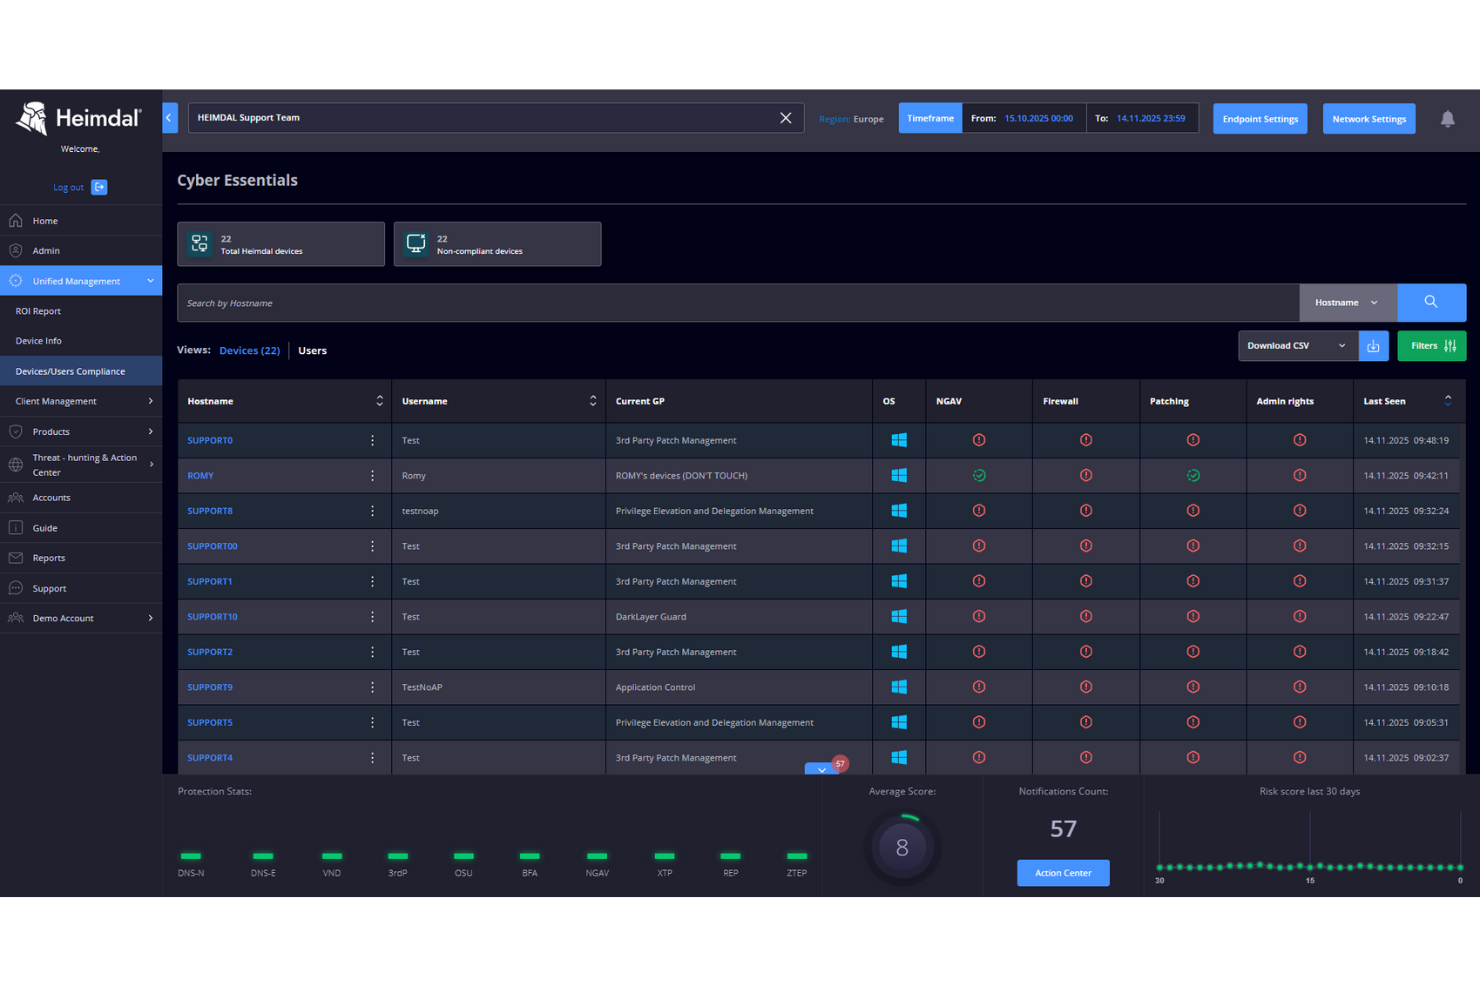
Heimdal propose une plateforme de cybersécurité conçue pour les organisations de divers secteurs, avec un accent sur la détection et la réponse aux menaces. Elle prend en charge des domaines tels que la santé, la finance et la vente au détail en combinant la chasse aux menaces et la gestion des vulnérabilités sur une seule plateforme. Cette configuration aide les équipes à répondre rapidement aux incidents tout en maintenant visibilité et contrôle sur leur environnement de sécurité. Pour les organisations qui ont besoin d'une gestion centralisée de la sécurité et de temps de réponse plus rapides, Heimdal couvre les exigences essentielles sans complexité superflue.
Pourquoi j'ai choisi Heimdal
J'ai choisi Heimdal car il combine de manière pragmatique les capacités d'Extended Detection and Response (XDR) avec celles de SOAR. La plateforme permet aux équipes de sécurité d'automatiser les réponses et de gérer les incidents à l'aide de workflows personnalisés, ce qui réduit l'intervention manuelle lors de menaces actives. Son accent mis sur la conformité et la gouvernance des données, tous secteurs confondus, s'avère également pertinent pour les organisations soumises à de fortes exigences réglementaires. Globalement, Heimdal fonctionne non seulement comme un ensemble d'outils de sécurité, mais aussi comme une plateforme qui soutient les opérations de sécurité quotidiennes dans un paysage de menaces complexe.
Principales fonctionnalités de Heimdal
Parmi les autres fonctionnalités notables de Heimdal :
- Chasse aux menaces : Cette fonctionnalité permet à votre équipe de rechercher de manière proactive des menaces potentielles sur votre réseau, renforçant ainsi la sécurité globale.
- Gestion des vulnérabilités : Heimdal aide à identifier et à corriger les vulnérabilités dans vos systèmes, réduisant ainsi les risques d'exploitation.
- Gestion des accès privilégiés : Cette fonctionnalité contrôle et surveille les comptes à privilèges afin de prévenir tout accès non autorisé.
- Sécurité des e-mails : Heimdal protège contre les menaces véhiculées par e-mail, telles que le phishing et les malwares, sécurisant vos canaux de communication.
Intégrations Heimdal
Les intégrations incluent Microsoft 365, Azure, AWS, Splunk, IBM QRadar, ServiceNow, PagerDuty, Slack, Jira et Zendesk.
Pros and Cons
Pros:
- Automatisation du déploiement des correctifs du système d’exploitation et des applications tierces
- Contrôles renforcés des accès privilégiés
- Plateforme unifiée pour la gestion de la sécurité
Cons:
- La personnalisation des rapports peut être limitée
- La configuration avancée nécessite un temps d’apprentissage

Idéal pour l'intégration avec les ressources Google Cloud
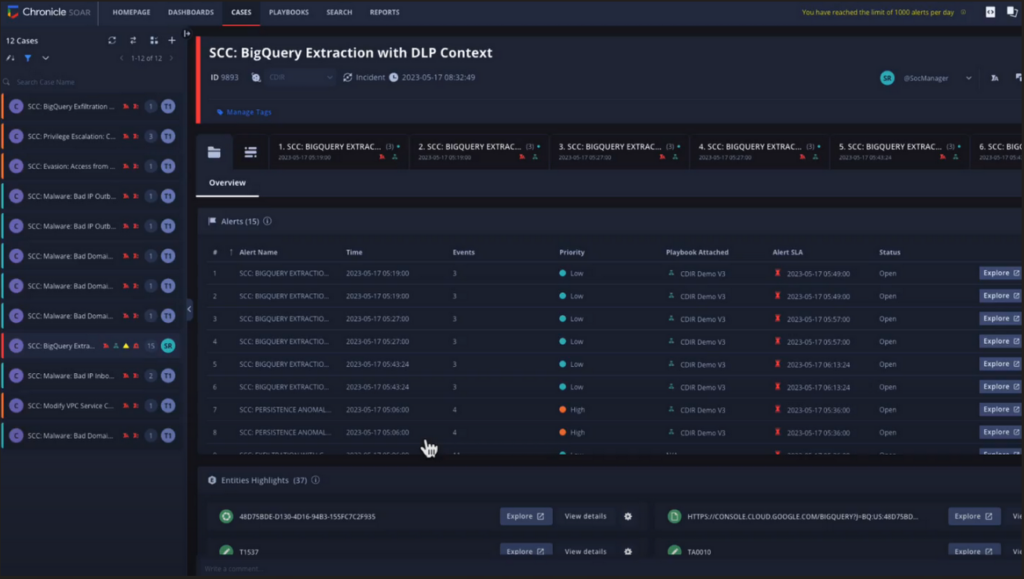
Google Cloud Chronicle SOAR se présente comme une solution de cybersécurité de pointe faisant partie de la vaste gamme de services de Google Cloud. Spécialement conçu pour offrir une automatisation et une orchestration de la sécurité robustes, sa valeur intrinsèque réside dans ses capacités d'intégration inégalées avec les autres ressources de Google Cloud.
Pourquoi j'ai choisi Google Cloud Chronicle SOAR :
Parcourir la multitude d'outils SOAR pour trouver celui qui se démarque vraiment n'est pas une tâche simple. Dans cette démarche, j'ai choisi Google Cloud Chronicle SOAR car il possède un avantage d'intégration unique avec la suite complète des ressources Google Cloud. Cette synergie harmonieuse en fait le choix privilégié lorsque l'on recherche une intégration étroite avec l'écosystème Google Cloud.
Fonctionnalités phares & intégrations :
Au cœur de Google Cloud Chronicle SOAR, on retrouve des fonctionnalités telles que la détection de menaces en temps réel et des analyses avancées propulsées par les capacités d'apprentissage automatique de Google. Le tableau de bord propose des indicateurs intuitifs, aidant les analystes de sécurité à prioriser rapidement les menaces et incidents cyber.
Sa force d'intégration réside dans sa compatibilité avec d'autres services de Google Cloud, de BigQuery pour des analyses approfondies à Google Cloud Storage pour une conservation de données étendue.
Pros and Cons
Pros:
- Intégration profonde avec les services Google Cloud
- Capacités de chasse aux menaces avancées alimentées par l'apprentissage automatique de Google
- Tableau de bord complet fournissant des métriques et des analyses détaillées
Cons:
- Peut être complexe pour les entreprises non familières avec l'écosystème Google Cloud
- Les avantages de l'intégration peuvent ne pas séduire les utilisateurs hors Google Cloud
- Courbe d'apprentissage potentielle pour ceux qui découvrent l'univers SOAR.

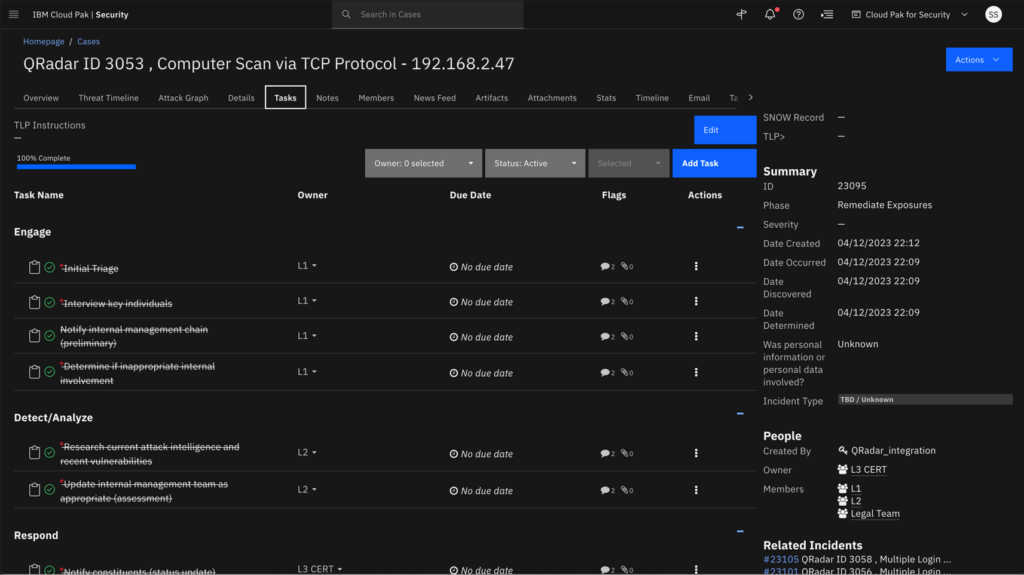
IBM Security QRadar SOAR s'impose comme un pilier dans le paysage de la cybersécurité, dédié à l'orchestration et à l'automatisation des opérations de sécurité afin de renforcer les mécanismes de défense. Sa conception et ses fonctionnalités intrinsèques le rendent particulièrement apte à naviguer et à gérer les complexités des environnements d'entreprise sophistiqués.
Pourquoi j'ai choisi IBM Security QRadar SOAR :
Dans ma recherche des meilleures solutions SOAR, IBM Security QRadar SOAR a retenu mon attention grâce à ses fonctionnalités poussées et à sa grande évolutivité. En jugeant et comparant son potentiel à d'autres solutions, sa capacité intrinsèque à gérer des environnements d'entreprise multifacettes s'est démarquée. Cela m'a amené à le choisir comme principale option pour les entreprises évoluant dans des environnements complexes, avec de nombreux processus et systèmes de sécurité.
Fonctionnalités et intégrations remarquables :
IBM Security QRadar SOAR propose une combinaison d'analyses enrichies par l'IA et de workflows automatisés, permettant aux analystes de sécurité de répondre rapidement aux incidents et de réduire les faux positifs. L'outil offre un tableau de bord personnalisable, permettant une visualisation en temps réel des cybermenaces et du cycle de vie des incidents de sécurité.
En matière d'intégrations, QRadar se distingue grâce à son approche axée sur l'API, permettant des connexions avec des plateformes telles que ServiceNow, Palo Alto Networks et Rapid7, renforçant ainsi ses capacités de sécurité réseau.
Pros and Cons
Pros:
- Son évolutivité élevée le rend adapté aux grandes entreprises aux besoins de sécurité variés.
- Les analyses pilotées par l'IA accélèrent la recherche de menaces et les processus de remédiation.
- Son solide cadre API garantit la compatibilité avec divers outils et plateformes de sécurité.
Cons:
- La richesse fonctionnelle de l'environnement peut paraître intimidante pour les petites entreprises ou celles ayant des opérations de sécurité simples.
- Comme pour la plupart des solutions de niveau entreprise, la courbe d'apprentissage peut s'avérer plus raide pour les nouveaux utilisateurs.
- Certains utilisateurs pourraient ressentir le besoin d'ajouter des plugins complémentaires pour exploiter tout son potentiel.

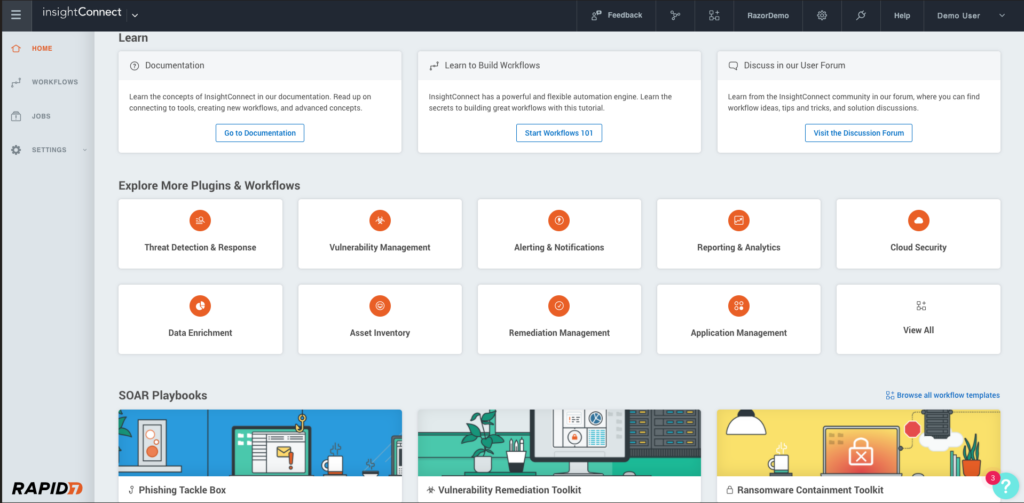
InsightConnect, développé par Rapid7, est une solution SOAR essentielle conçue pour automatiser efficacement les processus de sécurité. Grâce à ses compétences à accélérer l'intégration de la veille sur les menaces, il aide efficacement les entreprises à réagir plus rapidement et plus efficacement face aux cyberattaques, ce qui met en avant sa spécialisation dans l’intégration rapide de renseignements sur les menaces.
Pourquoi j'ai choisi InsightConnect :
Dans le paysage complexe de la cybersécurité, choisir le bon outil exige souvent un savant mélange de discernement et de comparaison. J'ai opté pour InsightConnect non seulement pour ses fonctionnalités impressionnantes, mais aussi pour sa capacité unique à intégrer rapidement les renseignements sur les menaces dans les opérations de sécurité. Cette intégration rapide constitue la principale raison pour laquelle il est considéré comme la meilleure solution pour l'intégration rapide de la veille sur les menaces.
Fonctionnalités phares & intégrations :
Le tableau de bord d'InsightConnect joue un rôle de sentinelle en offrant une visibilité en temps réel sur les menaces potentielles et les données de sécurité, ce qui permet aux équipes SOC de mieux prioriser et gérer les alertes de sécurité. Grâce à sa fonctionnalité de glisser-déposer, la création de flux de travail automatisés devient plus accessible, réduisant les tâches manuelles et simplifiant les processus décisionnels.
Parmi ses intégrations, InsightConnect se connecte avec ServiceNow, Palo Alto Networks et la suite de son entreprise mère, Rapid7, garantissant ainsi aux analystes sécurité d'avoir les outils nécessaires à portée de main.
Pros and Cons
Pros:
- Visibilité en temps réel sur les données et alertes de sécurité
- Interface glisser-déposer facilitant la création de workflows
- Solides capacités d'intégration, notamment avec les produits Rapid7
Cons:
- La courbe d'apprentissage peut être abrupte pour les nouveaux utilisateurs
- Certaines fonctionnalités peuvent s’avérer complexes pour les besoins des petites entreprises
- Nécessite une compréhension globale des processus de sécurité pour une utilisation optimale.

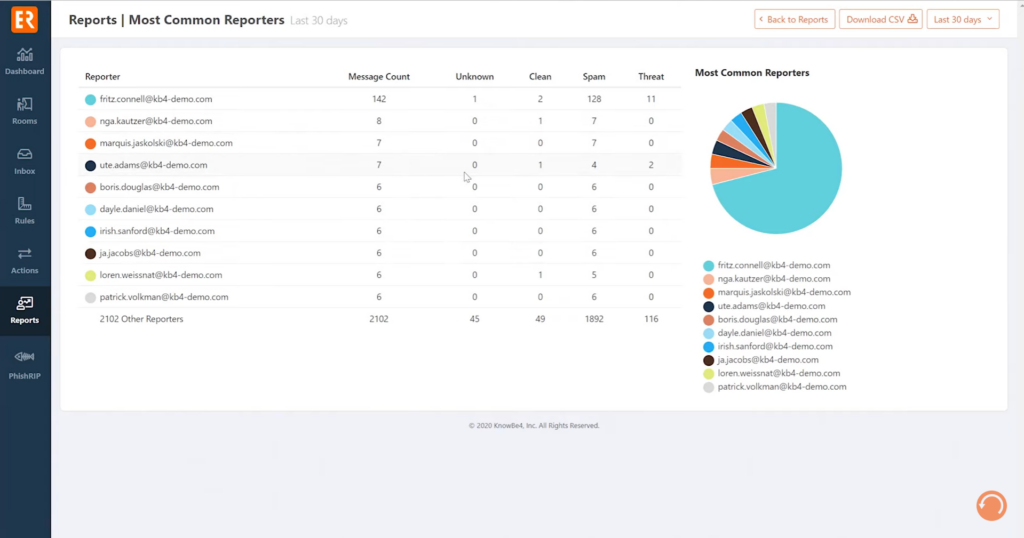
KnowBe4 PhishER est une plateforme de cybersécurité conçue pour faire face à la menace toujours croissante du phishing. Elle aide les organisations à évaluer et à répondre rapidement aux e-mails suspects de phishing, consolidant ainsi sa position comme le choix de référence pour le triage des menaces de phishing.
Pourquoi j'ai choisi KnowBe4 PhishER :
Dans mon exploration des outils de cybersécurité, j'ai été attiré par KnowBe4 PhishER en raison de sa focalisation dédiée sur le phishing. Lorsqu'il s'agissait de choisir un outil pour cette liste, ses capacités spécialisées étaient difficiles à ignorer. Je suis convaincu que son expertise dans le triage des menaces de phishing le distingue de la gamme de solutions SOAR disponibles.
Fonctionnalités phares & Intégrations :
Parmi ses fonctionnalités les plus précieuses, KnowBe4 PhishER propose des tableaux de bord personnalisables, permettant aux analystes de sécurité de prioriser et de gérer les alertes de phishing en temps réel. Sa composante d'apprentissage automatique aide à catégoriser rapidement les menaces potentielles, réduisant la surcharge d'alertes pour les équipes SOC.
Côté intégration, KnowBe4 PhishER se connecte à des plateformes phares comme ServiceNow pour les processus de réponse aux incidents et dispose de plugins qui le relient à un écosystème plus large de données de sécurité.
Pros and Cons
Pros:
- Spécialisé dans les menaces de phishing, répondant à une problématique majeure de cybersécurité
- Les capacités d'apprentissage automatique aident à classifier rapidement les menaces de phishing potentielles
- Intégrations robustes avec les principales plateformes de gestion des informations et des événements de sécurité
Cons:
- Peut ne pas offrir une solution SOAR globale pour les cybermenaces hors phishing
- Les entreprises n'ayant pas le phishing comme préoccupation principale pourront trouver la solution trop spécialisée
- Les organisations ayant besoin d'intégrations variées devront peut-être investir dans des plugins ou des outils supplémentaires.

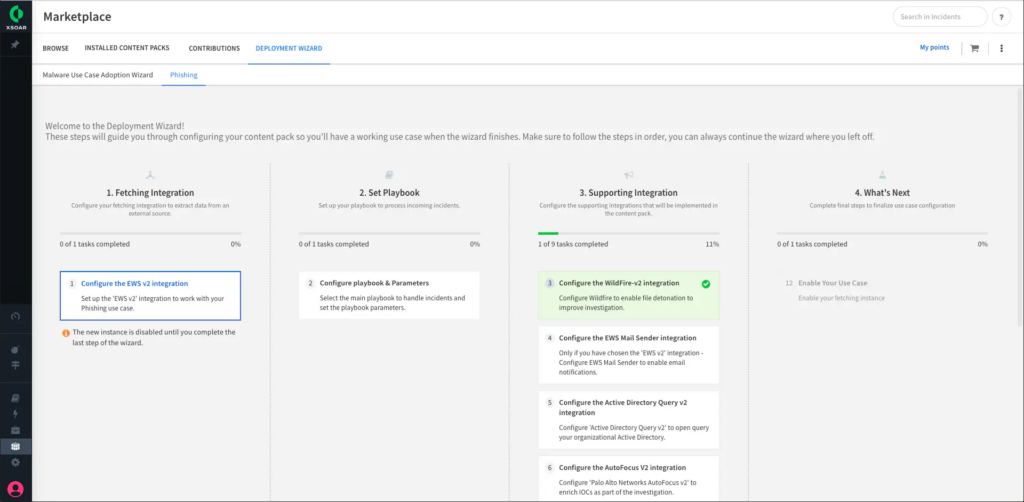
Cortex XSOAR, développé par Palo Alto Networks, offre une solution SOAR complète qui centralise les opérations de sécurité. Plus précisément, son expertise en matière de playbooks d’intelligence sur les menaces garantit aux analystes de sécurité des instructions structurées pour naviguer face aux cybermenaces.
Pourquoi j’ai choisi Cortex XSOAR :
Opter pour Cortex XSOAR a été une décision réfléchie motivée par son approche robuste des playbooks de renseignement sur les menaces. En comparant différentes plateformes, cet outil s’est clairement démarqué par sa capacité à fournir des playbooks sophistiqués adaptés à des cyberattaques spécifiques. Son engagement à simplifier le processus décisionnel lors de la réponse aux menaces informatiques le distingue comme la « meilleure solution pour les playbooks d’intelligence sur les menaces ».
Fonctionnalités et intégrations remarquables :
Cortex XSOAR se distingue par ses playbooks personnalisables, permettant aux équipes de sécurité de hiérarchiser les cybermenaces à partir de données en temps réel. Son composant d’intelligence artificielle améliore la précision de la chasse aux menaces tout en réduisant les faux positifs.
Côté intégrations, Cortex XSOAR s’assemble avec des plateformes telles que Rapid7, ServiceNow et Siemplify, assurant ainsi une circulation fluide des données de cybersécurité au sein du centre des opérations de sécurité.
Pros and Cons
Pros:
- Des playbooks robustes sur l’intelligence des menaces adaptés à différentes cybermenaces.
- L’intégration avec les principales plateformes de cybersécurité augmente ses fonctionnalités.
- Le composant d’intelligence artificielle aide à la détection et à la remédiation précise des menaces.
Cons:
- Peut sembler intimidant pour les entreprises novices en solutions SOAR.
- L’accent sur les playbooks peut éclipser d’autres fonctionnalités pour certains utilisateurs.
- Le déploiement sur site peut être compliqué pour les organisations ne disposant pas de l’infrastructure requise.

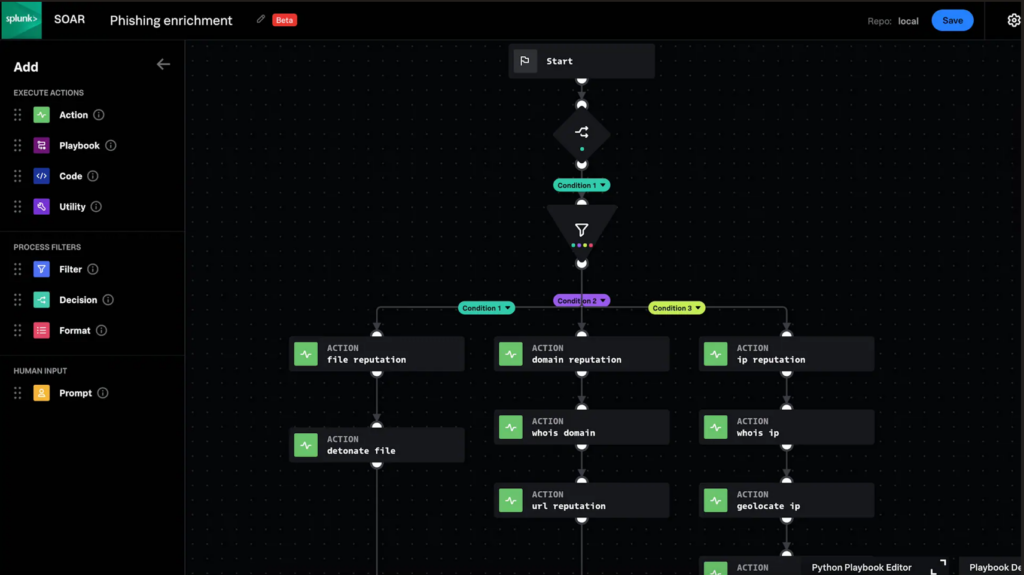
Splunk SOAR, anciennement connu sous le nom de Phantom, est une solution de cybersécurité complète qui renforce les opérations de sécurité grâce à ses puissantes capacités d'orchestration et d'automatisation. Sa principale force réside dans son intégration avec le SIEM de Splunk, créant ainsi un écosystème renforcé pour faire face aux menaces et aux cyberattaques.
Pourquoi j'ai choisi Splunk SOAR :
Dans le processus de sélection des solutions SOAR les plus influentes, j'ai constaté que Splunk SOAR dispose d'un avantage unique, principalement en raison de son intégration parfaite avec le SIEM de Splunk. En comparant divers outils, ses remarquables capacités d'intégration ont clairement démontré son aptitude à améliorer la posture de sécurité des entreprises.
La synergie inégalée qu'il offre avec le SIEM de Splunk m'a conduit à le considérer comme le meilleur choix pour les organisations déjà engagées dans l'écosystème Splunk.
Fonctionnalités clés & intégrations :
Splunk SOAR se distingue par ses tableaux de bord personnalisables offrant une visibilité en temps réel sur les données de sécurité, aidant ainsi les analystes à prendre des décisions éclairées. Grâce à des fonctionnalités telles que les workflows automatisés et l'intelligence artificielle, il excelle dans la réduction de la fatigue liée aux alertes et la priorisation des véritables menaces de sécurité.
De plus, ses intégrations vont au-delà du SIEM de Splunk, en incluant notamment des plateformes comme Palo Alto Networks, Rapid7 et ServiceNow, pour n'en nommer que quelques-unes.
Pros and Cons
Pros:
- L'intégration approfondie avec le SIEM de Splunk assure une expérience de centre des opérations de sécurité cohérente.
- Les tableaux de bord personnalisables offrent des informations exploitables sur les menaces potentielles et les cyberattaques en cours.
- Large éventail d'intégrations avec d'autres plateformes, ce qui le rend polyvalent dans des environnements technologiques diversifiés.
Cons:
- Peut avoir une courbe d'apprentissage plus prononcée pour ceux qui ne sont pas familiers avec l'écosystème Splunk.
- Bien que son intégration avec le SIEM de Splunk soit inégalée, les organisations n'utilisant pas Splunk pourraient ne pas exploiter tout son potentiel.
- Certains utilisateurs peuvent trouver l'interface moins intuitive que celle d'autres outils SOAR.

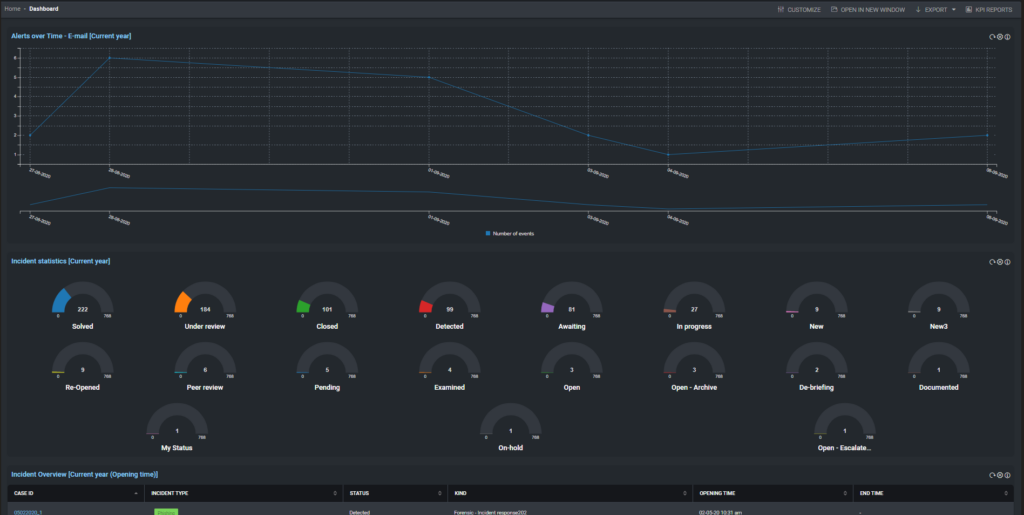
S'élevant parmi la multitude d'outils de cybersécurité, Sumo Logic Cloud SOAR est une solution avancée qui rationalise et orchestre les opérations de sécurité dans le domaine du cloud. Sa spécialité réside dans l'offre d'une orchestration de la sécurité native au cloud, la rendant indispensable pour les entreprises solidement ancrées dans des architectures cloud.
Pourquoi j'ai choisi Sumo Logic Cloud SOAR :
Le vaste paysage des outils SOAR rend le choix difficile, mais j'ai opté pour Sumo Logic Cloud SOAR après une comparaison rigoureuse et un examen minutieux. Sa différenciation provient de ses fonctionnalités intrinsèques et natives au cloud, ce qui reste rare même parmi ses concurrents. Cette caractéristique nourrit ma conviction qu'il est inégalé pour les organisations en quête d'une solution de sécurité spécialement conçue pour les infrastructures cloud.
Fonctionnalités marquantes & intégrations :
Sumo Logic Cloud SOAR est propulsé par l'intelligence artificielle, qui aide à la prise de décision en temps réel et à la priorisation des menaces potentielles. Il propose un tableau de bord intuitif qui simplifie non seulement les processus de gestion des incidents, mais aide aussi au suivi du cycle de vie complet des problèmes de sécurité. Ses capacités d'intégration comprennent des outils tels que ServiceNow pour la gestion des incidents, Rapid7 pour la gestion des vulnérabilités, et Palo Alto Networks pour renforcer la sécurité réseau.
Pros and Cons
Pros:
- Approche cloud-native adaptée aux infrastructures professionnelles modernes
- Analyse avancée basée sur l'IA pour la gestion des menaces en temps réel
- Intégrations complètes avec des outils de cybersécurité reconnus
Cons:
- Peut ne pas convenir aux entreprises reposant sur des infrastructures sur site
- Une courbe d'apprentissage abrupte pour les nouveaux utilisateurs
- Dépendance vis-à-vis d'autres plateformes pour une solution SOAR totalement complète

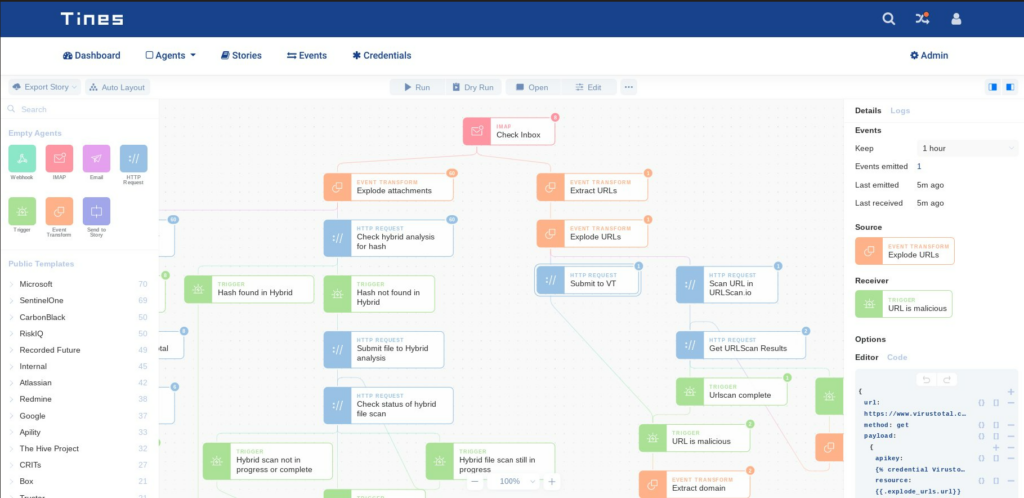
Tines est une plateforme d'automatisation de la cybersécurité de pointe, axée sur l'assistance aux équipes SOC et aux analystes en sécurité dans leurs processus de réponse aux incidents. Avec un accent central sur l'automatisation pilotée par les événements, Tines veille à ce que les opérations de sécurité ne soient pas seulement réactives, mais également conçues de manière proactive face aux menaces potentielles.
Pourquoi j'ai choisi Tines :
Choisir Tines a été le fruit de l'observation de son approche unique de l'automatisation, notamment dans le domaine des tâches de sécurité pilotées par les événements. En évaluant la valeur de diverses solutions SOAR, Tines s'est démarqué par sa capacité à gérer les menaces cyber en temps réel grâce à l'automatisation.
C'est précisément ce créneau de l'automatisation orientée événements qui en fait le meilleur choix pour les organisations souhaitant adopter une posture proactive en cybersécurité.
Fonctionnalités et intégrations remarquables :
Tines excelle grâce à ses capacités d'automatisation par glisser-déposer, permettant même à ceux qui ne connaissent pas la programmation de mettre en place des flux de travail complexes. Son composant d'apprentissage automatique est efficace pour réduire la lassitude face aux alertes, en faisant la différence entre les véritables alertes de sécurité et les faux positifs.
À noter également, Tines offre des intégrations avec des plateformes reconnues telles que ServiceNow, Rapid7 et Siemplify, créant ainsi un écosystème de cybersécurité cohérent.
Pros and Cons
Pros:
- Une automatisation robuste pilotée par les événements encourage des mesures de cybersécurité proactives.
- La fonction de glisser-déposer permet de créer et de modifier facilement des flux de travail automatisés.
- Les intégrations avec les principales plateformes de cybersécurité améliorent son utilité dans un environnement technologique varié.
Cons:
- Peut être perçu comme trop spécialisé pour les organisations recherchant une solution SOAR plus généraliste.
- Nécessite un petit temps d'adaptation pour les analystes de sécurité peu familiers avec les processus orientés événements.
- Bien que sa personnalisation soit un atout, cela peut s'avérer chronophage pour certains utilisateurs.
Autres plateformes SOAR
Voici une liste d’autres plateformes SOAR que j’ai présélectionnées, mais qui ne figurent pas parmi les meilleures. Elles méritent certainement d’être examinées.
- Swimlane
Idéal pour la montée en charge dans les grandes entreprises
- Logpoint SOAR
Idéal pour les besoins de conformité aux données européennes
- Cyberbit SOC 3D
Idéal pour des opérations de sécurité multicouches
- CyberSponse
Idéal pour l'automatisation de la réponse aux incidents


Cómo Evalúo las Plataformas de Análisis IoT
Evalúo las plataformas de análisis IoT en dos niveles: requisitos básicos que toda herramienta debe cumplir y diferenciadores—como la ejecución en el borde o el soporte de gemelos digitales—que determinan su encaje en escenarios reales.
Funcionalidad Principal (Requisitos Indispensables Para Esta Lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en esta área) para cada funcionalidad principal listada a continuación. Después, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta debe alcanzar una puntuación mínima total del 65% para ser considerada para su inclusión.
- Ingesta de Datos IoT: Reviso si la plataforma soporta de forma nativa protocolos como MQTT, AMQP y CoAP, para que los dispositivos puedan transmitir telemetría sin necesidad de middleware complejo o adaptadores personalizados.
- Procesamiento de Datos Temporales: El manejo de datos de sensores con marca de tiempo a gran escala es clave, así que evalúo la velocidad de las consultas, el muestreo y las políticas de retención en grandes flotas de dispositivos.
- Análisis en Tiempo Real y Alertas: Busco procesamiento de flujos con reglas configurables, como la activación de alertas cuando la vibración de un motor supera un umbral o el nivel de un tanque cae inesperadamente.
- Integración de Dispositivos y en el Borde: Aquí evalúo conectores nativos con grandes concentradores IoT como AWS IoT Core, Azure IoT Hub o Google Cloud IoT y el soporte para despliegue en puerta de enlace en el borde.
- Análisis Predictivo y de ML: La plataforma debería ofrecer capacidades de ML integradas o estrechamente integradas, para casos como predecir fallos en equipos a partir de tendencias de sensores o detectar lecturas anómalas.
- Visualización IoT y Tableros: Busco widgets diseñados para el propósito—mapas de dispositivos en tiempo real, vistas de estado de activos y gráficos temporales—que den a los operadores visibilidad inmediata sobre el rendimiento de la flota.
Una vez tengo una lista de herramientas que cumplen con este criterio, considero qué diferencia a cada plataforma.
Factores Diferenciadores (Qué Distingue a los Proveedores)
Así es como comparo y contrasto diferentes proveedores:
Características Destacadas
La ejecución de análisis en el borde es un gran diferenciador. Busco plataformas que permitan desplegar modelos en puertas de enlace, para que una planta detecte fallos incluso cuando la conectividad a la nube falla. El soporte de gemelos digitales también es importante—reflejar activos físicos en tiempo real permite simular cambios antes de aplicarlos en producción. También valoro si la plataforma ofrece un constructor de reglas sin código. Esto permite al personal de operaciones configurar alertas y automatizaciones sin depender de desarrolladores.
Más Allá de las Características
La flexibilidad de despliegue es algo que siempre evalúo. Algunos equipos necesitan implementaciones locales o híbridas para entornos aislados, mientras que otros son completamente nativos en la nube sobre AWS, Azure o GCP. Las integraciones de ecosistema son igual de importantes—verifico conectores preconstruidos para sistemas SCADA, MES e historiadores que ya suelen funcionar en entornos industriales. El modelo de precios es otro factor que analizo detenidamente. Los modelos por dispositivo, por mensaje y por volumen escalan de forma muy distinta cuando se integran miles de sensores en múltiples sitios.
Comment choisir une plateforme SOAR
Il est facile de se perdre dans les longues listes de fonctionnalités et les structures tarifaires complexes. Pour vous aider à rester concentré pendant votre processus personnalisé de sélection de logiciels, voici une liste de facteurs à garder à l’esprit :
| Facteur | Éléments à prendre en compte |
|---|---|
| Évolutivité | Vérifiez si la plateforme peut évoluer avec votre équipe. Pourra-t-elle gérer une augmentation du volume de données et du nombre d’utilisateurs ? Recherchez des options proposant des forfaits flexibles pour accompagner la croissance. |
| Intégrations | Vérifiez si la plateforme s’intègre à vos outils existants. La compatibilité avec vos systèmes de sécurité actuels est essentielle pour garantir un flux de travail fluide. |
| Personnalisation | Évaluez la facilité avec laquelle vous pouvez adapter la plateforme à vos processus spécifiques. Pouvez-vous modifier les flux de travail et les rapports sans assistance technique importante ? |
| Facilité d’utilisation | Évaluez si votre équipe peut rapidement apprendre à utiliser la plateforme. Recherchez des interfaces intuitives et une documentation claire afin de réduire au minimum le temps de formation. |
| Mise en œuvre et intégration | Réfléchissez au temps et aux ressources nécessaires pour être opérationnel. Existe-t-il des modèles ou une assistance pour faciliter la transition ? Tenez compte de la courbe d’apprentissage pour votre équipe. |
| Coût | Comparez les modèles tarifaires et vérifiez leur transparence. Existe-t-il des coûts cachés ou des frais pour les fonctionnalités supplémentaires ? Adaptez le coût à votre budget et au retour sur investissement attendu. |
| Mesures de sécurité | Assurez-vous que la plateforme offre des mesures de sécurité robustes. Renseignez-vous sur le chiffrement des données, les contrôles d’accès et la conformité aux normes du secteur telles que le RGPD ou HIPAA. |
| Disponibilité de l’assistance | Tenez compte du niveau d’assistance dont vous bénéficierez. Une assistance est-elle disponible 24 heures sur 24 et 7 jours sur 7, et quels sont les délais de réponse ? Vérifiez que l’assistance correspond aux besoins et aux fuseaux horaires de votre équipe. |
Que sont les plateformes SOAR ?
Les plateformes SOAR sont des solutions logicielles qui automatisent et orchestrent les opérations de sécurité, aidant les équipes à gérer les menaces de sécurité et à y répondre plus efficacement. Les analystes de sécurité, les intervenants en cas d’incident et les professionnels de l’informatique utilisent généralement ces outils pour améliorer les délais de réponse aux incidents et optimiser les flux de travail de sécurité.
Les fonctionnalités d’automatisation, d’intégration et d’analyse en temps réel facilitent la gestion des alertes de sécurité, le partage des renseignements sur les menaces et la gestion efficace des incidents. Dans l’ensemble, ces outils améliorent l’efficacité opérationnelle et renforcent la posture de sécurité.
Fonctionnalités
Lors de la sélection de plateformes SOAR, surveillez les fonctionnalités clés suivantes :
- Automatisation : Simplifie les tâches répétitives, permettant aux équipes de sécurité de se concentrer sur des problèmes plus complexes.
- Intégration : Se connecte facilement aux outils de sécurité existants afin de créer un écosystème de sécurité unifié.
- Gestion des incidents : Fournit des outils permettant de suivre, gérer et résoudre efficacement les incidents de sécurité.
- Renseignements sur les menaces : Offre des données et des informations en temps réel pour aider à identifier rapidement les menaces et à y répondre.
- Flux de travail personnalisables : Permet aux utilisateurs d’adapter les processus aux opérations et aux besoins spécifiques en matière de sécurité.
- Analyse et création de rapports : Fournit des informations sur les opérations et les incidents de sécurité grâce à des rapports détaillés.
- Collaboration en temps réel : Permet aux équipes de travailler efficacement ensemble lors de la réponse aux incidents.
- Interface conviviale : Garantit une utilisation facile et réduit la courbe d’apprentissage des nouveaux utilisateurs.
- Mesures de protection de la sécurité : Met en œuvre un chiffrement robuste et des contrôles d’accès afin de protéger les données sensibles.
- Évolutivité : Accompagne la croissance en gérant l’augmentation des volumes de données et des besoins des utilisateurs à mesure que l’organisation se développe.
Avantages
La mise en œuvre de plateformes SOAR offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des avantages dont vous pouvez bénéficier :
- Efficacité améliorée : L’automatisation réduit les tâches manuelles, permettant à votre équipe de se concentrer sur les initiatives stratégiques de sécurité.
- Délais de réponse réduits : Les analyses en temps réel et les renseignements sur les menaces permettent d’identifier et de résoudre plus rapidement les incidents de sécurité.
- Collaboration renforcée : Des fonctionnalités telles que les outils de collaboration en temps réel permettent à votre équipe de travailler efficacement ensemble pendant les incidents.
- Prise de décision améliorée : Des analyses et des rapports détaillés fournissent des informations qui contribuent à orienter les stratégies et les actions de sécurité.
- Économies : En intégrant les outils existants et en automatisant les processus, vous pouvez réduire le besoin de ressources supplémentaires et limiter les coûts opérationnels.
- Évolutivité : La capacité à évoluer avec votre organisation garantit que la plateforme reste efficace à mesure que vos besoins évoluent.
- Sécurité renforcée : Des mesures de protection robustes protègent les données sensibles et contribuent à maintenir la conformité avec les normes du secteur.
Coûts et tarifs
La sélection de plateformes SOAR nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions de plateformes SOAR :
Tableau comparatif des forfaits des plateformes SOAR
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Gestion de base des incidents, intégrations limitées et assistance de la communauté. |
| Forfait personnel | $10-$30/par utilisateur/mois | Gestion des incidents, intégrations avec les outils populaires et analyses de base. |
| Forfait professionnel | $40-$80/par utilisateur/mois | Analyses avancées, flux de travail personnalisables et options d’assistance améliorées. |
| Forfait entreprise | $100+/par utilisateur/mois | Capacités d’intégration complètes, collaboration en temps réel et assistance prioritaire. |
FAQ sur les plateformes SOAR
Voici quelques réponses aux questions courantes sur les plateformes SOAR :
Quels sont les principaux composants d’une plateforme SOAR ?
Les plateformes SOAR incluent généralement l’orchestration de la sécurité, l’automatisation et la réponse aux incidents. Elles intègrent divers outils et processus de sécurité, automatisent les tâches répétitives et coordonnent les réponses aux incidents afin d’améliorer l’efficacité et la gestion des menaces de sécurité.
Quelles sont les trois fonctionnalités offertes par une plateforme SOAR ?
Les plateformes SOAR offrent la gestion des menaces et des vulnérabilités, la coordination de la réponse aux incidents et l’automatisation des opérations de sécurité. Ces fonctionnalités aident votre équipe à gérer les incidents de sécurité plus efficacement et à réduire le temps nécessaire pour répondre aux menaces.
Quelles sont les deux fonctionnalités qui font partie d’une plateforme SOAR ?
Les deux principales fonctionnalités d’une plateforme SOAR sont l’orchestration et l’automatisation, qui s’ajoutent à la réponse aux incidents. Ces fonctionnalités aident votre équipe à rationaliser les opérations de sécurité, à réduire les efforts manuels et à traiter rapidement les menaces potentielles.
Comment une plateforme SOAR améliore-t-elle la réponse aux incidents ?
Les plateformes SOAR améliorent la réponse aux incidents en automatisant les tâches courantes et en fournissant des renseignements en temps réel sur les menaces. Votre équipe peut ainsi se concentrer sur les problèmes plus complexes, réagir plus rapidement aux incidents et minimiser l’impact des failles de sécurité.
Les plateformes SOAR peuvent-elles s’intégrer à d’autres outils de cybersécurité ?
Oui, l’un des principaux atouts des plateformes SOAR est leur capacité à s’intégrer à un large éventail d’outils de cybersécurité, notamment les systèmes SIEM, les plateformes de renseignements sur les menaces, les pare-feu et les solutions de sécurité des terminaux. Cela garantit une posture de sécurité cohérente et des opérations rationalisées entre les différents outils et plateformes.
Et maintenant :
Si vous êtes en train d’étudier les plateformes SOAR, contactez gratuitement un conseiller SoftwareSelect pour obtenir des recommandations.
Vous remplissez un formulaire et échangez brièvement avec un conseiller, qui examine en détail vos besoins. Vous recevrez ensuite une sélection restreinte de logiciels à évaluer. Il vous accompagnera même tout au long du processus d’achat, y compris lors des négociations tarifaires.