

Les logiciels PKI gérés vous aident à émettre, suivre et renouveler les certificats numériques afin que votre équipe puisse sécuriser les systèmes sans devoir constamment lutter contre les dates d’expiration, les lacunes en matière de conformité ou la gestion manuelle des clés.
De nombreuses équipes se tournent vers ces outils après avoir consacré trop de temps à surveiller les certificats arrivant à expiration, à jongler avec les processus internes ou à craindre qu’un élément ne passe entre les mailles du filet lors des audits. Ce n’est pas que l’infrastructure à clé publique soit nouvelle, mais sa gestion à grande échelle sans outils dédiés peut rapidement devenir ingérable.
J’ai accompagné des organisations dans la sélection et la mise en œuvre d’outils PKI qui réduisent les risques, répondent aux exigences des politiques et rendent la gestion des certificats moins lourde pour des équipes déjà très sollicitées. Ce guide s’appuie sur cette expérience afin de vous aider à choisir une solution adaptée à votre environnement et à récupérer du temps pour vous concentrer sur d’autres priorités.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des logiciels PKI
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleurs logiciels PKI :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la gestion automatisée de la sécurité | Prix sur demande | Website | ||
| 2 | Idéal pour les tâches de gestion du cycle de vie des certificats | La tarification de la plateforme DigiCert PKI dépend de plusieurs facteurs et n'est donc disponible que sur demande. | Website | ||
| 3 | Idéal pour les configurations PKI basées sur Windows | Microsoft Active Directory Certificate Services est inclus avec la licence Windows Server. Le prix de Windows Server commence à partir de 972 $ (facturé annuellement). | Website | ||
| 4 | Idéal pour l’émission de certificats en entreprise | Les tarifs de GlobalSign PKI ne sont pas publiquement divulgués et sont disponibles sur demande. | Website | ||
| 5 | Idéal pour le renouvellement automatisé des certificats | Venafi fonctionne selon un modèle ‘Tarification sur demande’, obligeant les utilisateurs potentiels à les contacter pour obtenir un devis. | Website | ||
| 6 | Idéal pour la prise en charge des protocoles et du matériel | EJBCA propose une version Community gratuite, mais pour obtenir le tarif de la version Enterprise, il faut en faire la demande. | Website | ||
| 7 | Idéal pour un déploiement PKI flexible | Tarification sur demande | Website | ||
| 8 | Meilleure solution PKI open source | Gratuit à utiliser | Website | ||
| 9 | Idéal pour une couverture de chiffrement à grande échelle | À partir de 12 $/utilisateur/mois (facturé annuellement) | Website | ||
| 10 | Idéal pour la gestion complexe des certificats | Essai gratuit de 30 jours | Tarification sur demande | Website |


Avis sur les meilleurs logiciels PKI
Vous trouverez ci-dessous mes résumés détaillés des meilleurs logiciels PKI retenus dans ma sélection. Mes avis offrent un aperçu approfondi des principales fonctionnalités, des avantages & inconvénients, des intégrations et des cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.


Voici un exemple d'écriture d'un secret dans HashiCorp Vault. Les secrets sont toujours chiffrés et enregistrés dans le stockage principal. HashiCorp Vault prend en charge votre sécurité numérique, offrant une suite complète pour l'accès basé sur l'identité et la protection des données sensibles à travers divers systèmes. L'outil gère de façon impressionnante l'automatisation de la gestion des secrets, des clés de chiffrement et des certificats.
Pourquoi j'ai choisi HashiCorp Vault :
J'ai sélectionné HashiCorp Vault en raison de son engagement envers l'automatisation de la sécurité. Dans le paysage dynamique de la sécurité numérique, Vault excelle à rationaliser le processus et à réduire la supervision manuelle. L'accent remarquable de l'outil sur l'automatisation offre un bouclier redoutable pour les données sensibles.
C'est pourquoi je pense que HashiCorp Vault se distingue vraiment comme le meilleur choix pour les entreprises qui doivent gérer des systèmes de sécurité automatisés.
Fonctionnalités remarquables et intégrations :
La fonctionnalité de secrets dynamiques de Vault réduit le risque d'exposition indésirable de données en créant des secrets à la demande, révoqués après utilisation. Son module de chiffrement en tant que service permet aux utilisateurs de chiffrer les données sans se soucier de la complexité de la gestion des clés.
Quant aux intégrations, Vault s'adapte parfaitement à votre infrastructure existante. Il fonctionne très bien avec des plateformes populaires comme AWS, Google Cloud et Azure, pour une couverture étendue.
Pros and Cons
Pros:
- Gestion des clés et des secrets robuste et flexible
- Large éventail d'intégrations pour un déploiement polyvalent
- Les secrets dynamiques garantissent une sécurité maximale des données
Cons:
- Courbe d'apprentissage abrupte pour les nouveaux utilisateurs
- La documentation détaillée peut sembler écrasante
- La structure tarifaire n'est pas affichée de manière transparente
Learn more about HashiCorp Vault: Idéal pour les tâches de gestion du cycle de vie des certificats
- La tarification de la plateforme DigiCert PKI dépend de plusieurs facteurs et n'est donc disponible que sur demande.

Voici une capture d'écran du tableau de bord DigiCert pour les inspecteurs de certificats. La plateforme DigiCert PKI fournit des solutions de certificats à haut niveau d'assurance, évolutives et fiables. Elle se distingue dans la gestion du cycle de vie en simplifiant et en automatisant les processus d'émission, de renouvellement et de gestion des certificats numériques, ce qui en fait le meilleur choix pour ces tâches.
Pourquoi ai-je choisi la plateforme DigiCert PKI :
J'ai choisi la plateforme DigiCert PKI en raison de son approche complète de la gestion du cycle de vie des certificats, qui la fait ressortir parmi les autres outils. Son automatisation des processus complexes liés aux certificats explique pourquoi elle est la meilleure pour la gestion du cycle de vie, garantissant l'efficacité et la fluidité des opérations sur les certificats.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités notables de la plateforme incluent l'émission et le renouvellement automatisés de certificats, une interface utilisateur intuitive pour une gestion facile et des API robustes pour l'intégration. La plateforme DigiCert PKI propose également des intégrations clés avec des systèmes largement utilisés tels que Microsoft Active Directory, Microsoft Autoenrollment et d'autres éléments d'infrastructure informatique, étendant ainsi ses capacités de gestion du cycle de vie des certificats à ces environnements.
Pros and Cons
Pros:
- Rationalise les processus d'émission et de renouvellement de certificats
- Des API robustes permettent l'intégration avec divers systèmes
- Propose une interface de gestion conviviale
Cons:
- La structure tarifaire peut être complexe et n'est pas communiquée directement
- Certains utilisateurs peuvent trouver l'ensemble des fonctionnalités de la plateforme trop vaste
- La mise en place et la configuration peuvent prendre du temps
Learn more about DigiCert PKI Platform: Idéal pour les configurations PKI basées sur Windows
- Microsoft Active Directory Certificate Services est inclus avec la licence Windows Server. Le prix de Windows Server commence à partir de 972 $ (facturé annuellement).

Découvrez Microsoft Active Directory Certificate Services avec la console des modèles de certificats. La capture d'écran montre la fonctionnalité de duplication de modèle. Microsoft Active Directory Certificate Services (AD CS) est un rôle dans Windows Server qui permet la création d'une infrastructure à clé publique (PKI) pleinement fonctionnelle. Étroitement intégré à l’écosystème Microsoft, il devient la solution PKI de référence pour les environnements axés sur Windows.
Pourquoi j'ai choisi Microsoft Active Directory Certificate Services (AD CS) :
Dans le processus de sélection des outils PKI, AD CS a retenu mon attention en raison de son intégration transparente dans l'écosystème Microsoft. Je pense que cette intégration en fait le meilleur choix pour les environnements centrés sur Windows, où il fournit une solution PKI native et simplifiée.
Fonctionnalités principales et intégrations :
Parmi les fonctionnalités d’AD CS, on retrouve la possibilité de personnaliser le contenu et les extensions des certificats, ainsi que la prise en charge de l’émission automatisée de certificats via des modèles. Sa principale force réside dans son intégration à Microsoft Active Directory, permettant un déploiement et une gestion faciles des certificats dans un environnement Windows.
Pros and Cons
Pros:
- Intégration transparente dans l’écosystème Microsoft
- Personnalisation du contenu et des extensions des certificats
- Émission automatisée des certificats grâce aux modèles
Cons:
- Limité aux environnements Windows
- Peut être complexe à mettre en place sans une bonne compréhension des principes PKI
- Nécessite une licence Windows Server, ce qui peut être coûteux pour les petites organisations
Learn more about Microsoft Active Directory Certificate Services (AD CS): Idéal pour l’émission de certificats en entreprise
- Les tarifs de GlobalSign PKI ne sont pas publiquement divulgués et sont disponibles sur demande.

Voici un exemple d’image de l’écran d’accueil SSL géré dans la plateforme de gestion de certificats de GlobalSign. GlobalSign PKI est une plateforme conçue pour sécuriser les identités numériques des organisations à grande échelle. Elle excelle dans la gestion de volumes importants de certificats et l'inscription automatisée, ce qui en fait un choix privilégié pour les entreprises recherchant une protection robuste de niveau professionnel.
Pourquoi j'ai choisi GlobalSign PKI :
Pour sélectionner les outils de cette liste, j'ai évalué chacun d'entre eux en fonction de leurs qualités distinctives. GlobalSign PKI s'est imposé grâce à sa capacité à gérer l'émission à grande échelle et l'inscription automatisée, des critères essentiels pour la protection des entreprises. Cette robustesse explique pourquoi je pense qu'il est le meilleur choix pour les organisations nécessitant une protection étendue.
Fonctionnalités et intégrations remarquables :
GlobalSign PKI offre un ensemble complet de fonctionnalités, incluant la gestion du cycle de vie des certificats, l'inscription automatisée et la prise en charge de multiples types de certificats. Il propose des intégrations avec Microsoft Active Directory et d'autres systèmes d'infrastructure informatique, garantissant une large couverture de protection sur les différentes applications de l'organisation.
Pros and Cons
Pros:
- Assure une protection étendue de niveau entreprise
- Gère efficacement l’émission de certificats à grand volume
- Propose une inscription automatisée pour plus de simplicité
Cons:
- L’absence de tarification transparente peut représenter un défi pour les utilisateurs potentiels
- Certains clients ont signalé des temps de réponse lents du service client
- La plateforme peut présenter une courbe d’apprentissage élevée pour les nouveaux utilisateurs des solutions PKI
Learn more about GlobalSign PKI: Idéal pour le renouvellement automatisé des certificats
- Venafi fonctionne selon un modèle ‘Tarification sur demande’, obligeant les utilisateurs potentiels à les contacter pour obtenir un devis.

Voici une capture d'écran du tableau de bord de Venafi. Venafi est une plateforme PKI reconnue qui centralise et automatise le cycle de vie des certificats numériques. Grâce à ses fonctionnalités d'automatisation, en particulier l'émission et le renouvellement sans intervention humaine, Venafi convient parfaitement à ceux qui recherchent une gestion simplifiée des certificats.
Pourquoi j'ai choisi Venafi :
Lorsque je sélectionnais les plateformes PKI à inclure dans cette liste, Venafi s'est distinguée par ses capacités d'automatisation avancée. Sa fonctionnalité d'émission et de renouvellement des certificats sans intervention humaine la démarque nettement, ce qui m'a conduit à la qualifier de meilleure option pour l'automatisation.
Fonctionnalités remarquables et intégrations :
Venafi se distingue par l'automatisation avancée du cycle de vie des certificats, incluant l'émission, le renouvellement et la révocation. De plus, elle s'intègre aux principaux systèmes informatiques comme les fournisseurs cloud, les outils DevOps, et bien d'autres, ce qui en fait une plateforme hautement adaptable.
Pros and Cons
Pros:
- Automatisation avancée du cycle de vie des certificats
- S'intègre avec les principaux systèmes informatiques
- Fournit une visibilité sur toutes les identités machine et leurs risques associés
Cons:
- Tarification non transparente nécessitant un devis personnalisé
- Peut être complexe à mettre en place et à gérer sans formation adéquate
- Le support client peut être lent en dehors des heures de pointe
Learn more about Venafi: Idéal pour la prise en charge des protocoles et du matériel
- EJBCA propose une version Community gratuite, mais pour obtenir le tarif de la version Enterprise, il faut en faire la demande.

Voici une capture d'écran du tableau de bord web d'EJBCA. EJBCA est une solution PKI robuste et indépendante des plateformes, conçue pour permettre l'émission et la gestion transparentes des certificats numériques. Grâce à sa capacité à prendre en charge tous les principaux protocoles et matériels, EJBCA est idéale pour l'interopérabilité dans des environnements informatiques hétérogènes.
Pourquoi j'ai choisi EJBCA :
J'ai sélectionné EJBCA pour cette liste car elle se distingue par sa large interopérabilité. Sa compatibilité avec les principaux protocoles et matériels la différencie et en fait un choix idéal pour des écosystèmes informatiques variés. C'est pourquoi je l'ai jugée comme étant la meilleure en termes d'interopérabilité.
Fonctionnalités clés et intégrations :
EJBCA propose un ensemble complet de fonctionnalités, notamment une gestion approfondie du cycle de vie des certificats, des intégrations flexibles et une prise en charge des modules matériels de sécurité. Elle s'intègre à une variété de plateformes et d'appareils, renforçant ainsi sa position de solution PKI polyvalente et interopérable.
Pros and Cons
Pros:
- Interopérabilité élevée avec les principaux protocoles et matériels
- Gestion robuste du cycle de vie des certificats
- Intégrations étendues de plateformes et d'appareils
Cons:
- Le tarif de la version Enterprise n'est pas disponible publiquement
- Peut être complexe à configurer pour les personnes non familières avec les applications basées sur Java
- Le support communautaire peut ne pas être aussi réactif ou complet que le support Enterprise
Learn more about EJBCA (Enterprise JavaBeans Certificate Authority): Idéal pour un déploiement PKI flexible
- Tarification sur demande

Voici une image d'exemple du tableau de bord PrimeKey EJBCA sur Graylog. PrimeKey EJBCA® Enterprise sert d'autorité de certification robuste, assurant une gestion sécurisée et flexible des identités numériques. Le logiciel est conçu pour répondre aux besoins des organisations de toutes tailles, offrant une gamme d'options personnalisables pour s'adapter à la complexité des différents environnements informatiques.
Pourquoi j'ai choisi PrimeKey EJBCA® Enterprise :
J'ai sélectionné PrimeKey EJBCA® Enterprise pour sa capacité d'adaptation. Dans un paysage technologique regorgeant de besoins et de cas d'utilisation variés, la nature personnalisable de cette solution PKI représente un avantage évident. Sa faculté à s'ajuster aux exigences spécifiques d'une organisation en fait le meilleur choix pour ceux qui souhaitent une option de déploiement flexible.
Fonctionnalités et intégrations remarquables :
PrimeKey EJBCA® Enterprise se distingue par son puissant système de gestion des certificats et ses workflows adaptables. Il prend en charge plusieurs hiérarchies d'autorités de certification (CA) et un large éventail de profils de certificats. Du côté des intégrations, il s'interface aisément avec les HSM de fournisseurs tels que Thales et Utimaco, et propose une API REST pour une intégration transparente à l'infrastructure informatique existante.
Pros and Cons
Pros:
- Polyvalent et personnalisable pour répondre à des besoins spécifiques
- Gestion complète des certificats et des workflows
- Options d'intégration robustes, y compris l'API REST
Cons:
- Peut s'avérer complexe pour les utilisateurs novices
- Un support peut être requis lors de la configuration initiale
- Information transparente sur les tarifs non disponible
Learn more about PrimeKey EJBCA® Enterprise:

L'interface web d'OpenXPKI permet d'accéder au catalogue des workflows, autorisant les utilisateurs à initier de nouveaux workflows et à poursuivre le travail sur des instances existantes. OpenXPKI est une solution PKI open source puissante conçue pour offrir flexibilité et sécurité. L'outil propose une architecture évolutive, prête pour l'entreprise, qui vous permet de façonner une solution de sécurité parfaitement alignée avec vos besoins spécifiques.
Pourquoi j'ai choisi OpenXPKI :
OpenXPKI a retenu mon attention grâce à son caractère open source. Ce facteur en fait non seulement une option économique, mais autorise aussi une personnalisation et une évolutivité étendues. Sa diversité de conception et son adaptabilité distinguent OpenXPKI, qui mérite ainsi le titre de meilleure solution open source pour adapter une architecture de sécurité.
Fonctionnalités et intégrations remarquables :
OpenXPKI offre un environnement riche en fonctionnalités avec des workflows personnalisables, la gestion de multiples hiérarchies d'AC et une gestion sophistiquée des jetons. L’outil propose également une API complète pour l’intégration et l’automatisation, et s’intègre à de nombreuses bases de données telles que MySQL, Oracle et PostgreSQL.
Pros and Cons
Pros:
- Open source et utilisation gratuite
- Large choix de personnalisation et d’évolutivité
- API robuste pour l’intégration et l’automatisation
Cons:
- La courbe d’apprentissage peut être abrupte pour les débutants
- Nécessite une configuration plus poussée comparée aux solutions PKI commerciales
- Absence de support client dédié
Learn more about OpenXPKI: Idéal pour une couverture de chiffrement à grande échelle
- À partir de 12 $/utilisateur/mois (facturé annuellement)

L'application cliente KeyTalk permet le chiffrement natif et sécurisé des emails, ainsi que l'accès aux environnements Cloud, hybrides et locaux, qui ont été protégés grâce à l'authentification par certificat client obligatoire. KeyTalk est une solution PKI efficace conçue pour sécuriser et automatiser la gestion de vos certificats numériques sur plusieurs appareils. La force de KeyTalk réside dans sa capacité de montée en charge, ce qui en fait une solution idéale pour les organisations gérant un grand nombre d'appareils, d'où son statut de meilleure option pour la sécurité évolutive.
Pourquoi j'ai choisi KeyTalk :
J'ai choisi KeyTalk pour son impressionnante capacité à évoluer et à gérer le cycle de vie des certificats sur d'innombrables appareils, ce qui lui permet de se distinguer des autres solutions PKI de la liste. Pour sécuriser de nombreux appareils, je pense que KeyTalk est la solution la plus performante, c'est pourquoi je la considère comme la meilleure pour une sécurité évolutive.
Fonctionnalités et intégrations remarquables :
Les principales fonctionnalités de KeyTalk incluent le renouvellement, la révocation et l'installation automatisés des certificats sur différents appareils. Il excelle également dans la prise en charge de divers types de certificats comme SSL/TLS, la signature de code et les certificats utilisateurs. À noter que KeyTalk s'intègre à une large gamme de systèmes serveurs, d'applications logicielles et de composants réseau, renforçant ainsi son utilité dans des infrastructures informatiques diverses.
Pros and Cons
Pros:
- Évolutivité exceptionnelle pour la gestion des appareils
- Large éventail de certificats pris en charge
- Intégrations étendues avec systèmes et applications
Cons:
- Peut être surdimensionné pour les petites entreprises
- Interface pouvant être difficile pour les utilisateurs novices
- Un prix premium qui ne conviendra pas à tous les budgets
Learn more about KeyTalk: Idéal pour la gestion complexe des certificats
- Essai gratuit de 30 jours
- Tarification sur demande
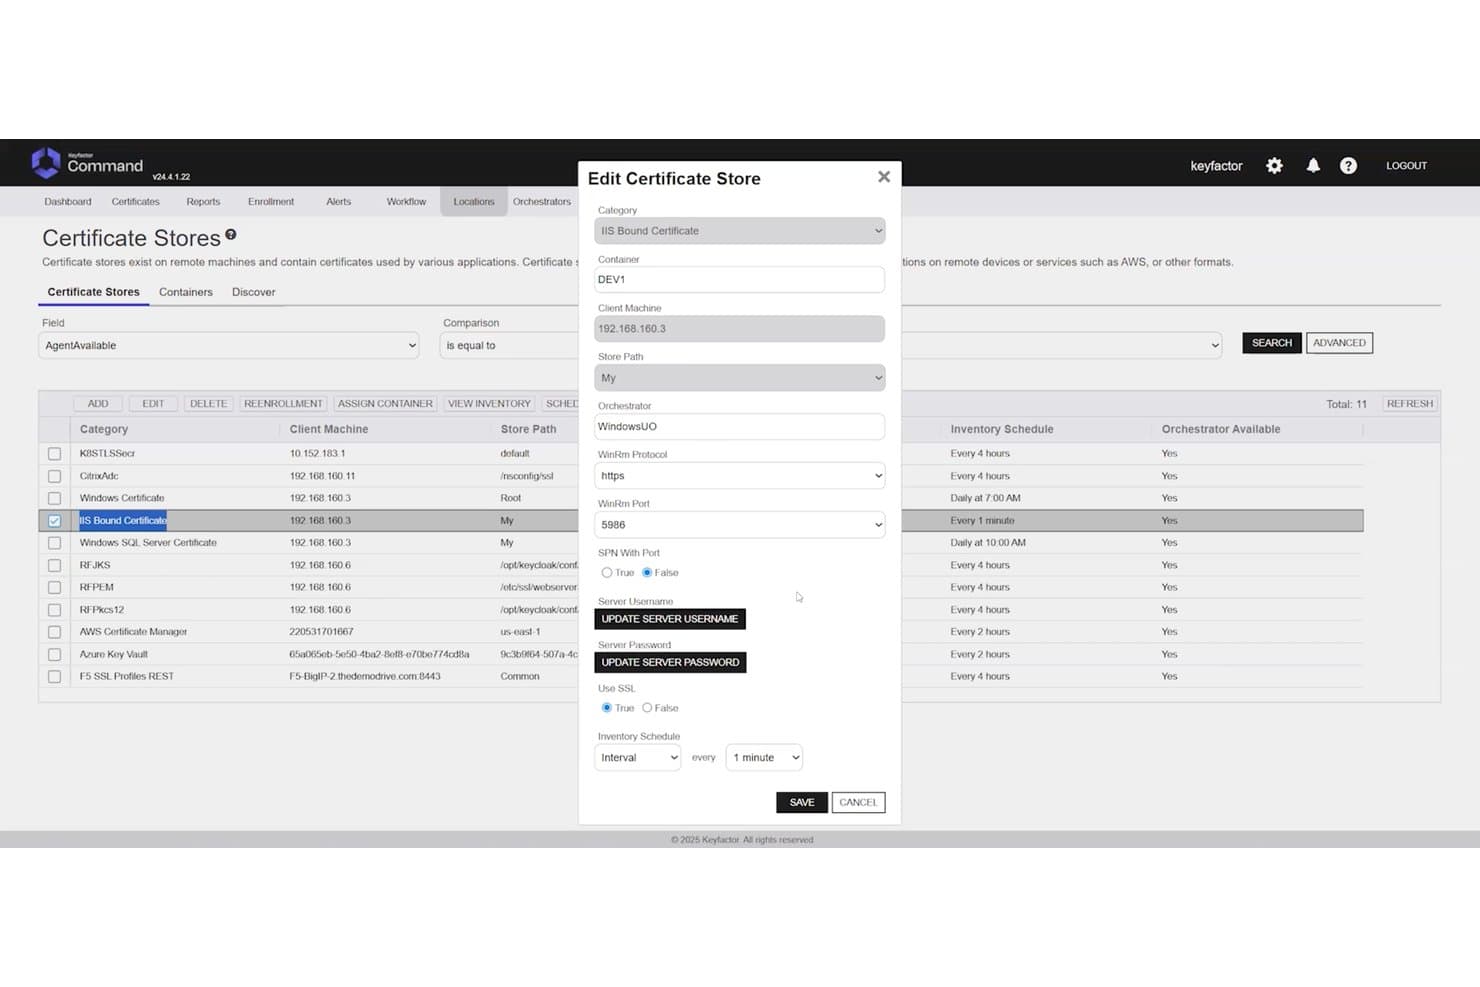
Keyfactor Command permet aux utilisateurs de configurer les magasins de certificats IIS avec des paramètres détaillés. Keyfactor Command est une plateforme PKI indépendante des autorités de certification (AC) qui centralise la gestion du cycle de vie des certificats, la gestion des clés cryptographiques et la découverte automatisée dans les environnements multicloud, sur site et hybrides.
À qui Keyfactor Command convient-il le mieux ?
Keyfactor Command convient parfaitement aux équipes responsables de la PKI et de la sécurité en entreprise qui gèrent des environnements complexes comportant plusieurs AC, avec d'importants besoins en matière de conformité et d'automatisation.
Pourquoi ai-je choisi Keyfactor Command ?
Keyfactor Command figure sur ma liste restreinte, car aucune autre plateforme ne gère une telle complexité liée à plusieurs AC à cette échelle. Je suis particulièrement impressionné par son architecture indépendante des AC, qui vous permet de gérer des certificats avec n'importe quelle combinaison d'AC publiques et privées, sans vous enfermer auprès d'un seul émetteur. Lorsqu'une AC est compromise, la réémission groupée sur l'ensemble de votre inventaire constitue une réponse réellement rapide, et non une course contre la montre de plusieurs jours. Sa préparation à l'ère post-quantique, notamment l'inventaire des certificats PQC et la prise en charge des OID personnalisés, en fait le choix idéal à long terme pour les entreprises qui gèrent des centaines de millions de certificats.
Fonctionnalités clés de Keyfactor Command
- Découverte des certificats à l'échelle du réseau : Analyse sans agent des plages d'adresses IP, des sous-réseaux, des magasins de clés, des environnements cloud et des référentiels de code pour détecter les certificats non gérés et non autorisés.
- Contrôle d'accès basé sur les rôles avec intégration au fournisseur d'identité : Les contrôles d'accès basés sur les rôles sont directement reliés à Active Directory et aux fournisseurs d'identité externes, avec une inscription pilotée par des flux de travail et des étapes d'approbation.
- Intégration aux HSM : Prise en charge native de Thales Luna, AWS CloudHSM et Azure Key Vault, avec prise en charge de modules validés selon la norme FIPS 140-2 pour le stockage sécurisé des clés.
- Interface d'automatisation DevOps en libre-service : Une interface dédiée permet aux équipes DevOps de demander et de gérer les certificats de manière autonome, avec une prise en charge native de cert-manager et des pipelines CI/CD.
Intégrations de Keyfactor Command
Keyfactor Command propose plus de 100 intégrations prêtes à l'emploi, notamment avec Thales Luna HSM, AWS CloudHSM, Azure Key Vault, Active Directory et cert-manager. La plateforme fournit également des API REST et des SDK pour les intégrations personnalisées et prend en charge les flux de travail CI/CD.
Pros and Cons
Pros:
- Gère les parcs de certificats utilisant plusieurs AC
- Automatise le renouvellement et la réémission en masse
- Prend en charge des contrôles précis des stratégies et des audits
Cons:
- La configuration peut dérouter les nouveaux administrateurs
- L'interface semble obsolète pour certains évaluateurs
Learn more about Keyfactor Command:
Autres logiciels PKI
Voici quelques options supplémentaires de logiciels PKI qui n’ont pas été retenues dans ma sélection, mais qui méritent tout de même d’être examinées : je n’ai pas trouvé d’informations précises sur les fournisseurs de logiciels PKI.
- 11GoDaddy PKI PlatformIdéale pour la fiabilité soutenue par la marque
- 12KeycloakIdéal pour l’intégration de plusieurs protocoles
- 13Ubisecure Certificate AuthorityIdéal pour le contrôle d'identité numérique
- 14SafeNet Trusted AccessIdéal pour l'accès intelligent et l'authentification
Comment j’évalue les logiciels PKI
Je divise mon évaluation en deux niveaux : les exigences de base, comme la prise en charge de la hiérarchie CA et l’automatisation de la gestion du cycle de vie des certificats, puis les éléments différenciateurs qui déterminent la meilleure adéquation à votre environnement spécifique.
Fonctionnalités clés (Prérequis pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j’évalue chacun sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excellent dans ce domaine) pour chaque fonctionnalité clé ci-dessous. Ensuite, je calcule le score total de l’outil sous forme de pourcentage. Chaque outil doit obtenir un score total minimum de 65 % pour être pris en considération.
- Gestion du cycle de vie des certificats : J’évalue comment chaque plateforme gère la délivrance, le renouvellement, la découverte et la révocation — en particulier les workflows de renouvellement automatisé qui évitent les interruptions causées par des certificats expirés.
- Gestion de l’Autorité de Certification : Je recherche la capacité à mettre en place des hiérarchies de CA privées et à s’intégrer avec des CA publiques, car la plupart des environnements d’entreprise nécessitent les deux types de certificats : internes et publiquement reconnus.
- Gestion des clés cryptographiques : La génération sécurisée de clés, leur stockage, et l’intégration HSM sont primordiales. Je vérifie si la plateforme prend en charge les appliances HSM dédiées ou les services HSM cloud pour la protection des clés.
- Prise en charge des standards et protocoles : Chaque outil doit prendre en charge les standards PKI fondamentaux tels que x.509, SCEP, ACME et OCSP/CRL. Une couverture protocolaire plus large signifie moins de bricolages lors de l’enrôlement de types d’endpoints divers.
- Automatisation et accès API : Les API REST et les intégrations prêtes à l’emploi avec des outils DevOps comme Kubernetes et Terraform sont des critères essentiels, car le provisioning manuel n’est pas viable dans des environnements CI/CD.
- Application des politiques et conformité : J’évalue la granularité du contrôle RBAC, la profondeur des logs d’audit et la présence de modèles de politique intégrés facilitant l’application des longueurs minimales de clés, restrictions d’algorithmes, et durées de validité.
Une fois que j’ai une liste d’outils répondant à ces critères, j’examine leurs facteurs distinctifs.
Facteurs différenciateurs (Ce qui distingue les fournisseurs)
Voici comment je compare et oppose différents fournisseurs :
Fonctionnalités remarquables
La préparation post-quantique est une priorité pour moi. Les plateformes qui intègrent déjà des algorithmes crypto-agiles donnent à votre équipe une longueur d’avance avant les échéances de migration. J’évalue aussi l’orchestration multi-cloud des CA — les équipes ayant des charges de travail sur AWS, Azure et sur site ne devraient pas avoir besoin de consoles séparées pour chaque CA. Les workflows natifs DevOps complètent l’ensemble : les intégrations cert-manager et Terraform natives permettent aux ingénieurs de demander des certificats dans leurs pipelines existants, sans devoir soumettre de tickets.
Au-delà des fonctionnalités
La flexibilité de déploiement est essentielle ici. Certaines équipes ont besoin d’une solution SaaS pour la rapidité, tandis que d’autres exigent des installations en air gap ou sur site afin de respecter les règles de souveraineté des données. J’examine également de près les certifications de conformité détenues par le fournisseur telles que WebTrust, Critères Communs et SOC 2 Type II — ces certifications vous font gagner des mois de préparation à l’audit. L’intégration à l’écosystème est également clé : les connecteurs aux fournisseurs d’identité comme Entra ID, aux fournisseurs HSM comme Thales, et aux plateformes SIEM déterminent l’intégration de la PKI à votre existant.
Comment choisir un logiciel PKI
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus spécifique de sélection d’un logiciel, voici une liste de critères à garder à l’esprit :
| Facteur | Éléments à prendre en compte |
|---|---|
| FacteurÉvolutivité | Éléments à prendre en compteLe logiciel peut-il évoluer avec votre organisation ? Tenez compte de vos besoins futurs et vérifiez si l'outil peut gérer un volume accru de certificats sans problèmes de performances. |
| FacteurIntégrations | Éléments à prendre en compteFonctionne-t-il avec vos systèmes existants ? Vérifiez sa compatibilité avec votre infrastructure informatique actuelle et les applications tierces dont vous dépendez. |
| FacteurPersonnalisation | Éléments à prendre en comptePouvez-vous adapter le logiciel à vos processus ? Recherchez des options permettant de personnaliser les flux de travail, les politiques et les autorisations des utilisateurs afin de répondre aux besoins de votre équipe. |
| FacteurFacilité d'utilisation | Éléments à prendre en compteL'interface est-elle conviviale ? Un outil difficile à utiliser peut nuire à la productivité. Recherchez une navigation intuitive et des instructions claires. |
| FacteurMise en œuvre et intégration | Éléments à prendre en compteCombien de temps faudra-t-il pour être opérationnel ? Tenez compte du temps et des ressources nécessaires à la configuration, ainsi que de la qualité de l'assistance à l'intégration proposée par le fournisseur. |
| FacteurCoût | Éléments à prendre en compteLe prix correspond-il à votre budget ? Évaluez non seulement les coûts initiaux, mais aussi les éventuels frais cachés ou dépenses à long terme susceptibles de survenir. |
| FacteurMesures de sécurité | Éléments à prendre en compteDes mesures de sécurité robustes sont-elles en place ? Assurez-vous que le logiciel respecte les normes du secteur et propose des fonctionnalités telles que le chiffrement et les contrôles d'accès. |
| FacteurExigences de conformité | Éléments à prendre en compteRépond-il aux exigences réglementaires ? Vérifiez si le logiciel permet de respecter les réglementations relatives à la protection des données applicables à votre secteur. |
Qu'est-ce qu'un logiciel PKI ?
Un logiciel PKI est un outil qui aide à gérer les certificats numériques et les clés de chiffrement afin de sécuriser les données et les systèmes. Il est principalement utilisé par les équipes informatiques, les professionnels de la sécurité et les administrateurs système qui doivent protéger les systèmes internes, les identités des utilisateurs et les communications en ligne.
Des fonctionnalités telles que l'émission de certificats, le suivi des renouvellements et le stockage des clés facilitent l'organisation, réduisent le travail manuel et évitent les certificats expirés ou mal gérés. Ces outils simplifient la gestion du chiffrement sans ajouter de stress à votre flux de travail.
Fonctionnalités
Lors du choix d'un logiciel PKI, soyez attentif aux fonctionnalités clés suivantes :
- Gestion des certificats : automatise l'émission, le renouvellement et la révocation des certificats numériques, ce qui permet de gagner du temps et de réduire les erreurs.
- Chiffrement : protège les données sensibles en les convertissant dans un format sécurisé, accessible uniquement aux utilisateurs autorisés.
- Authentification des utilisateurs : garantit que seules les personnes autorisées peuvent accéder aux systèmes et aux données en vérifiant l'identité des utilisateurs.
- Prise en charge de la conformité : aide les organisations à respecter les réglementations et les normes du secteur, réduisant ainsi le risque de sanctions pour non-conformité.
- Capacités d'intégration : fonctionne de manière fluide avec l'infrastructure informatique existante et les applications tierces afin d'assurer la continuité des flux de travail.
- Politiques personnalisables : permettent de créer des politiques de sécurité adaptées aux besoins et aux exigences spécifiques de l'organisation.
- Évolutivité : prend en charge l'augmentation du volume de certificats et les changements organisationnels sans compromettre les performances.
- Contrôles d'accès : offrent un contrôle granulaire sur les personnes pouvant accéder à certaines données ou certains systèmes, renforçant ainsi la sécurité globale.
- Journalisation des audits : enregistre les activités du système afin de surveiller et d'analyser les incidents de sécurité, ce qui facilite les investigations judiciaires.
- Interface conviviale : propose une navigation intuitive et des instructions claires, facilitant la gestion et l'utilisation du logiciel.
Avantages
La mise en œuvre d'un logiciel PKI offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns de ceux dont vous pouvez bénéficier :
- Sécurité renforcée : chiffre les données et garantit que seuls les utilisateurs autorisés y ont accès, protégeant ainsi vos informations sensibles.
- Conformité réglementaire : favorise le respect des normes et des réglementations du secteur, réduisant le risque d'amendes pour non-conformité.
- Efficacité opérationnelle : automatise les tâches de gestion des certificats, permettant de gagner du temps et de réduire le risque d'erreurs manuelles.
- Évolutivité : évolue avec votre organisation, en prenant en charge davantage d'utilisateurs et de certificats sans nécessiter de changements majeurs.
- Confiance accrue : vérifie l'identité des utilisateurs et chiffre les communications, renforçant la confiance des clients et des partenaires.
- Économies : réduit le besoin de processus manuels et le risque de failles de sécurité potentielles, permettant de réaliser des économies à long terme.
- Préparation aux audits : fournit des journaux et des rapports détaillés pour les audits de sécurité, facilitant l'identification et la résolution des vulnérabilités.
Coûts et tarifs
La sélection d’un logiciel PKI nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires, entre autres. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles PKI :
Tableau comparatif des forfaits pour les logiciels PKI
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesGestion de base des certificats, assistance limitée et options de chiffrement minimales. |
| Type de forfaitForfait personnel | Prix moyen$10-$30/utilisateur/mois | Fonctionnalités courantesChiffrement renforcé, authentification des utilisateurs et assistance en matière de conformité. |
| Type de forfaitForfait professionnel | Prix moyen$40-$80/utilisateur/mois | Fonctionnalités courantesGestion avancée du cycle de vie des certificats, capacités d’intégration et évolutivité. |
| Type de forfaitForfait entreprise | Prix moyen$100-$200/utilisateur/mois | Fonctionnalités courantesPolitiques personnalisables, assistance complète et journalisation étendue des audits. |
FAQ sur les logiciels PKI
Voici quelques réponses aux questions courantes sur les logiciels PKI :
Comment gérez-vous les certificats numériques ?
La gestion des certificats numériques consiste à émettre, renouveler et révoquer les certificats selon les besoins. Vous aurez besoin d’un système qui automatise ces tâches afin de réduire les erreurs et de gagner du temps. Les logiciels PKI incluent souvent des outils permettant de suivre l’état des certificats et de vous avertir des prochaines expirations.
Quel est le rôle d’une autorité de certification ?
Une autorité de certification (CA) est une entité de confiance qui émet des certificats numériques. Ces certificats vérifient l’identité du détenteur du certificat. Lors du choix d’un logiciel PKI, assurez-vous qu’il prend en charge l’intégration avec des autorités de certification établies ou qu’il vous permet de configurer la vôtre.
Comment les logiciels PKI renforcent-ils la sécurité ?
Les logiciels PKI renforcent la sécurité en chiffrant les données et en vérifiant les identités. Ils utilisent des clés publiques et privées pour sécuriser les communications. Lors de l’évaluation des options, tenez compte de l’efficacité avec laquelle le logiciel gère les clés et vérifiez s’il prend en charge l’authentification multifacteur.
Les outils logiciels PKI sont-ils difficiles à utiliser ?
Le niveau de difficulté peut varier selon l’outil. Certains logiciels PKI présentent une courbe d’apprentissage importante en raison de leurs nombreuses fonctionnalités et capacités. Cependant, la plupart des outils PKI modernes accordent la priorité à l’expérience utilisateur en proposant des interfaces intuitives et une assistance complète pour faciliter l’intégration des utilisateurs et leur utilisation continue.
Les logiciels PKI peuvent-ils s’intégrer aux systèmes existants ?
L’intégration est essentielle pour garantir un flux de travail fluide. La plupart des logiciels PKI peuvent se connecter à l’infrastructure informatique et aux applications tierces. Vérifiez la compatibilité avec vos systèmes actuels afin d’éviter les interruptions et de garantir un fonctionnement harmonieux.
Comment les logiciels PKI gèrent-ils l’évolutivité ?
L’évolutivité permet au logiciel de s’adapter à l’évolution de vos besoins. Que vous agrandissiez votre équipe ou augmentiez l’utilisation des certificats, le logiciel doit pouvoir gérer davantage d’utilisateurs et de données sans problèmes de performances. Tenez compte de vos projets futurs lors de l’évaluation des options d’évolutivité.