

SOAR ou SIEM : un duo puissant pour une sécurité rationalisée

Le domaine de la cybersécurité se développe avec la création d'outils et de technologies innovants destinés à gérer et à atténuer l'éventail des menaces et des défis auxquels les entreprises sont confrontées aujourd'hui. Deux concepts majeurs sont le SOAR (orchestration, automatisation et réponse en matière de sécurité) et le SIEM (gestion des informations et des événements de sécurité). Tous deux offrent des fonctionnalités distinctes, mais interdépendantes, conçues pour accroître l'efficacité et les performances des opérations de cybersécurité.
Les outils SIEM peuvent sécuriser votre infrastructure informatique en surveillant et en détectant les menaces de sécurité. Le SOAR adopte une approche plus proactive. Il s'intègre à divers outils de sécurité pour collecter des données et permet d'automatiser les réponses aux menaces de faible niveau. Les plateformes SOAR sont conçues pour rationaliser et renforcer votre réponse à ces menaces.


Le débat entre le SOAR et le SIEM est souvent animé, mais comprendre quand et comment les utiliser peut améliorer considérablement la posture de sécurité d'une entreprise. Dans cet article, vous découvrirez les principales fonctionnalités du SIEM et du SOAR.
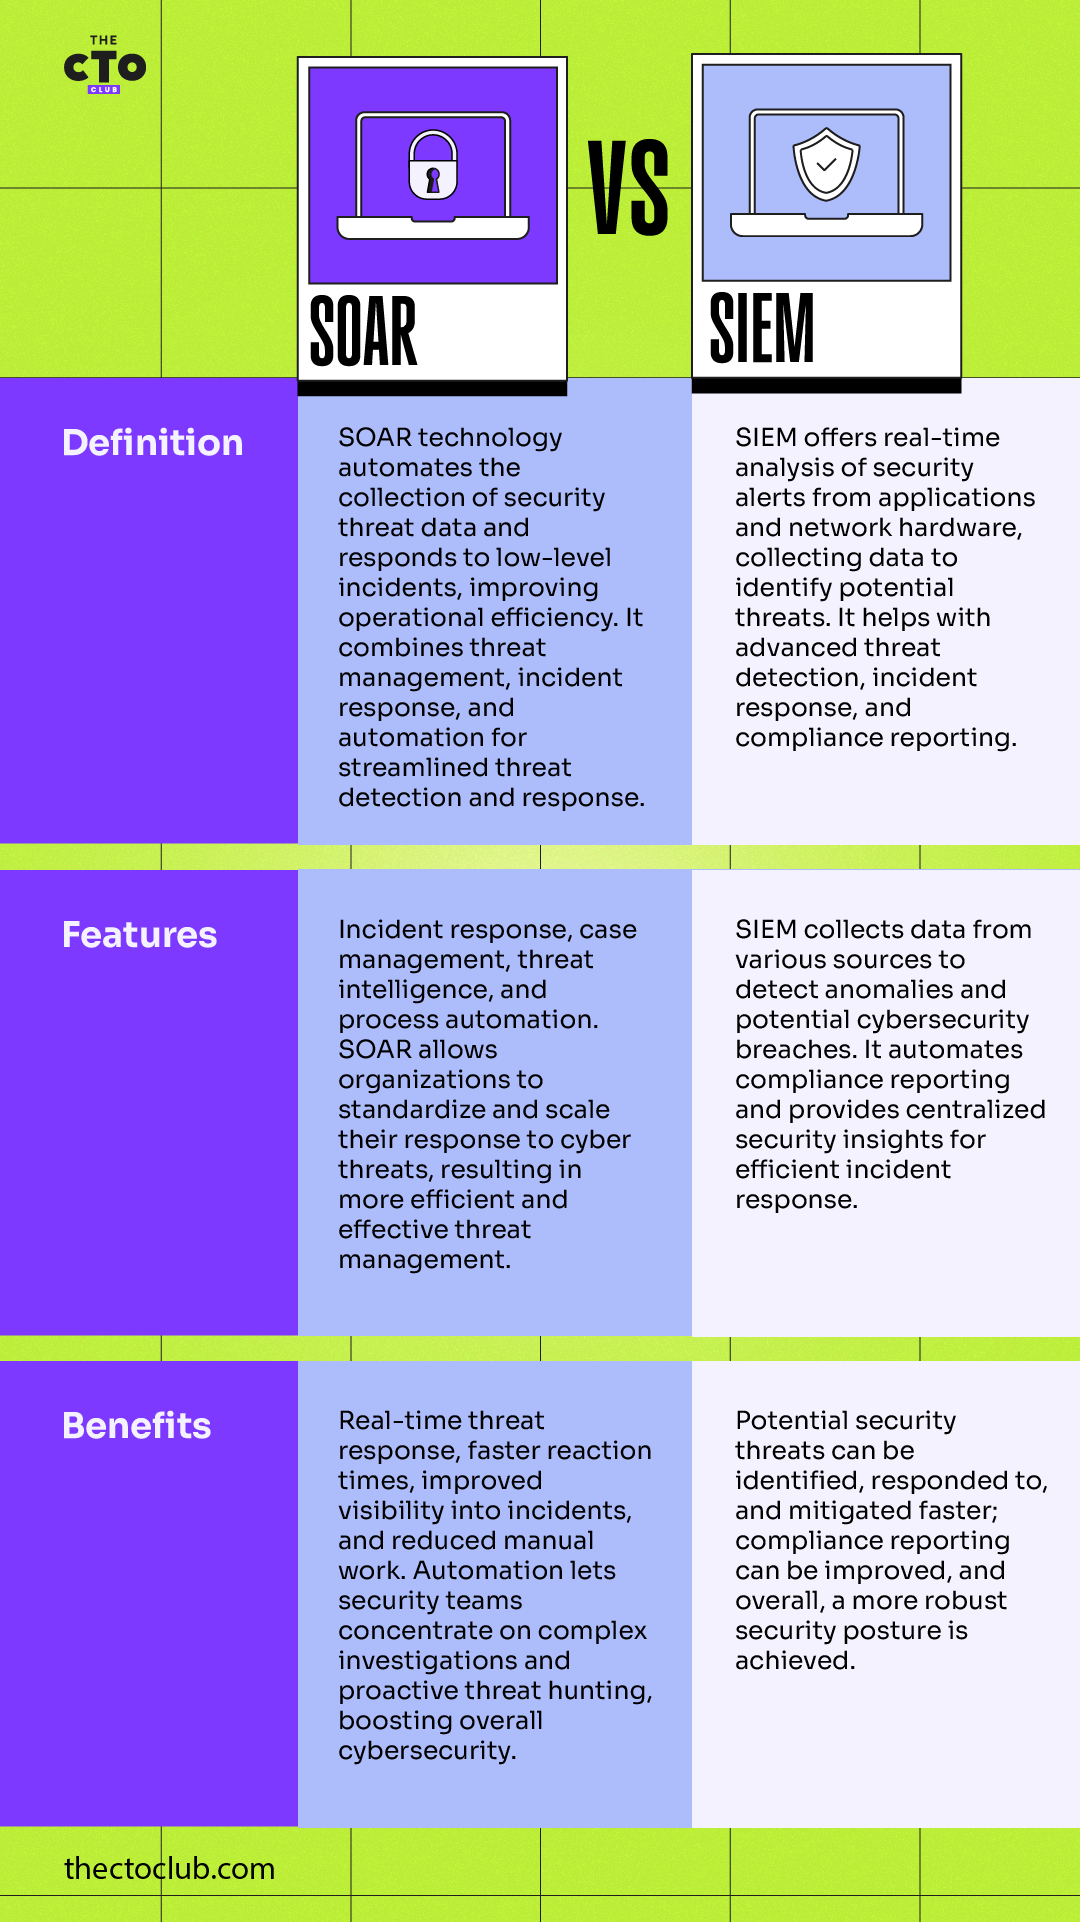
Comprendre le SOAR et le SIEM : définition, fonctionnalités et avantages
Principales différences
Bien que les outils SOAR et SIEM semblent similaires, ils présentent quelques différences essentielles. Les outils SIEM se concentrent principalement sur la journalisation des données, la corrélation et l'analyse des événements afin d'identifier les activités anormales et suspectes. Ils mettent en évidence les événements ou anomalies spécifiés, mais n'entreprennent aucune action au-delà de cela.
En revanche, les outils SOAR centralisent les données de renseignement sur les menaces et offrent une vue d'ensemble de l'environnement de sécurité. Ils vont plus loin que les solutions SIEM en proposant des actions de réponse automatisées. Ces actions peuvent aller de l'envoi de notifications au personnel concerné afin qu'il agisse, jusqu'à l'isolation active des appareils affectés ou au blocage des adresses IP malveillantes.
Le SIEM seul nécessite généralement une intervention manuelle pour trier les alertes identifiées, ce qui peut prendre du temps et entraîner des retards en cas d'incident de sécurité majeur. Avec le SOAR, vous pouvez réduire les efforts humains en automatisant ces processus de manière proactive.
Les outils SOAR peuvent réduire considérablement les délais de réponse en déclenchant des flux de travail spécifiques en réponse aux menaces identifiées, ce qui améliore l'efficacité et les performances de la sécurité. Bien que le SOAR et le SIEM puissent fonctionner indépendamment, l'intégration des deux systèmes peut offrir une stratégie de détection et de réponse aux menaces plus fluide et plus efficace, favorisant ainsi une stratégie globale de cybersécurité.


SOAR ou SIEM selon les besoins de l'entreprise
Lorsque vous choisissez entre le SOAR et le SIEM pour répondre aux besoins de votre entreprise, il est essentiel d'identifier les exigences propres à votre organisation. Les solutions SIEM excellent dans la collecte de données et fournissent des informations précieuses sur les schémas d'activité, en signalant les événements notables à examiner. Si votre entreprise a principalement besoin d'une meilleure visibilité sur ses écosystèmes, de la corrélation des journaux et d'alertes événementielles, une solution SIEM peut être plus adaptée. Elle est particulièrement efficace dans les environnements où les réglementations de conformité exigent une journalisation et une analyse détaillées des événements.
Toutefois, le SOAR est davantage orienté vers la recherche proactive de menaces, la réponse aux incidents et l'automatisation. Cette plateforme est reconnue pour sa capacité à intégrer divers outils de cybersécurité, permettant une coordination unifiée de la réponse aux menaces.
Si votre entreprise accorde une grande importance à la rapidité de la réponse aux menaces, à la détection et à la correction des failles avant qu'elles ne s'aggravent, le SOAR pourrait être une meilleure option. La capacité du SOAR à créer un flux de travail rationalisé, à réduire le temps de réponse et à alléger la charge de travail de votre équipe de sécurité peut apporter une valeur et une efficacité considérables à votre entreprise.
-

ManageEngine Log360
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.2 -
Logmanager
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.5 -
Heimdal
Visit Website


Mises en œuvre réussies du SOAR et du SIEM
Un exemple de mise en œuvre réussie d'un système SIEM nous est fourni par un important prestataire de services de santé. L'entreprise rencontrait des difficultés liées à l'immense quantité de journaux utilisateurs et d'alarmes, ce qui augmentait le risque de négliger des événements de sécurité critiques.
En mettant en œuvre une solution SIEM, le volume des journaux a été considérablement réduit et les incidents importants ont été rapidement identifiés. Le système a également fourni un emplacement central pour l'analyse et la création de rapports, améliorant ainsi la posture de sécurité de l'organisation.
De même, les systèmes SOAR se sont révélés essentiels. Par exemple, un groupe bancaire international était confronté à un niveau élevé de cybermenaces et de fausses alertes, et les méthodes conventionnelles de gestion des menaces se révélaient inefficaces.
La mise en œuvre d'un système SOAR leur a permis de réduire le temps de réponse de plusieurs heures à quelques minutes. En automatisant les tâches répétitives, ils ont pu concentrer leurs ressources sur les menaces complexes.
La plateforme SOAR a amélioré l'efficacité et la précision, et les a aidés à faire face à un paysage des menaces en évolution rapide. Dans les deux cas, l'intégration du SIEM et du SOAR s'est révélée essentielle pour renforcer leur infrastructure de sécurité.
L'avenir de la cybersécurité avec SOAR et SIEM
À mesure que nous avançons dans l'ère numérique, nous découvrons quels outils peuvent créer un puissant système de défense en matière de cybersécurité. Les cybermenaces sophistiquées qui apparaissent nécessitent une réponse tout aussi avancée ; ainsi, l'intégration des capacités de détection des événements du SIEM aux mécanismes de réponse automatisée du SOAR représente l'avenir de la cybersécurité.
En outre, les progrès futurs de ces technologies seront probablement étroitement liés à la gestion de la sécurité du cloud. À mesure que les entreprises transfèrent leurs activités vers le cloud, la demande de solutions SIEM et SOAR compatibles avec le cloud, offrant des renseignements sur les menaces en temps réel et des réponses automatisées augmentera. Il est clair que la combinaison de SOAR et de SIEM jouera un rôle déterminant dans la définition des normes de cybersécurité de nouvelle génération.
Pour en savoir plus sur la cybersécurité, abonnez-vous à notre newsletter pour recevoir les dernières informations !

