

Tietoturvahaavoittuvuudet eivät ole vain riski – ne ovat jatkuva haaste. Tiimisi on löydettävä heikkoudet ennen hyökkääjiä, mutta manuaalinen testaus vie aikaa, automaattiset tarkistukset voivat tuottaa valtavan määrän vääriä positiivisia tuloksia, eikä muuttuvien uhkien seuraaminen ole helppoa. Suojaatpa pilvisovelluksia, testaatpa rajapintoja tai varmistatpa vaatimustenmukaisuuden, oikean tietoturvatestaustyökalun valinta on ratkaisevan tärkeää.
Siksi olen käyttänyt aikaa sellaisten tietoturvatyökalujen testaamiseen ja arviointiin, jotka todella auttavat tiimejä tunnistamaan haavoittuvuuksia, automatisoimaan testausta ja keskittymään todellisiin uhkiin hidastamatta kehitystä. Tästä oppaasta löydät yksityiskohtaisia tietoja parhaista tällä hetkellä saatavilla olevista tietoturvatestaustyökaluista, niiden tärkeimmistä ominaisuuksista, ihanteellisista käyttäjistä ja siitä, miten ne voivat auttaa suojaamaan järjestelmiäsi.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tietoturvatestaustyökalujen vertailutaulukko
Tässä vertailutaulukossa korostetaan tärkeimpiä ominaisuuksia, etuja ja haittoja, integraatioita sekä parhaiden tietoturvatestaustyökalujeni ihanteellisia käyttötapauksia.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Paras ennakoivaan haavoittuvuuksien havaitsemiseen | 4.3 out of 5 | Alkaen 350 $/kuukausi Ilmainen paketti saatavilla | Book Demo |
Sopii parhaiten haavoittuvuuksien skannaukseen | 4.7 out of 5 | Enintään 1 000 $/kehittäjä/vuosi Ilmainen esittely saatavilla | Website |
Sopii parhaiten koodin laadun analysointiin | 4.4 out of 5 | Hinnoittelu pyynnöstä Ilmainen kokeilu saatavilla | Website |
Paras automaattiseen esikarsintaan | Not rated | $34/kehittäjä/kuukausi Ilmainen sopimus saatavilla | Book Demo |
Sopii parhaiten kontekstitietoiseen koodianalyysiin | 4.5 out of 5 | Alkaen 200 $/kuukausi Maksuton paketti saatavilla | Book Demo |
Paras tiimityöhön | 4.9 out of 5 | Alkaen 1¢/tekoälyhyvitys Ilmainen esittely saatavilla | Website |
Paras kattavaan haavoittuvuusanalyysiin | 4.5 out of 5 | $69 kuukaudessa Ilmainen esittely saatavilla | Website |
Paras reaaliaikaiseen valvontaan | 4.3 out of 5 | $10/käyttäjä/kuukausi Maksuton palvelupaketti saatavilla | Website |
Paras avoimen lähdekoodin hallintaan | Not rated | Alkaen 135 $/käyttäjä/kuukausi + kulut 14 päivän ilmainen kokeilu + ilmainen paketti + ilmainen esittely saatavilla | Website |
Paras verkkosovellusten haavoittuvuuksien skannaukseen | Not rated | Hinnoittelu pyynnöstä | Website |


Parhaiden tietoturvatestaustyökalujen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista tietoturvatestaustyökaluista, jotka pääsivät esivalintaani. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, etuihin & haittoihin, integraatioihin ja ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Paras ennakoivaan haavoittuvuuksien havaitsemiseen
- Ilmainen paketti saatavilla
- Alkaen 350 $/kuukausi
Visit WebsiteCustomer Rating:4.3/5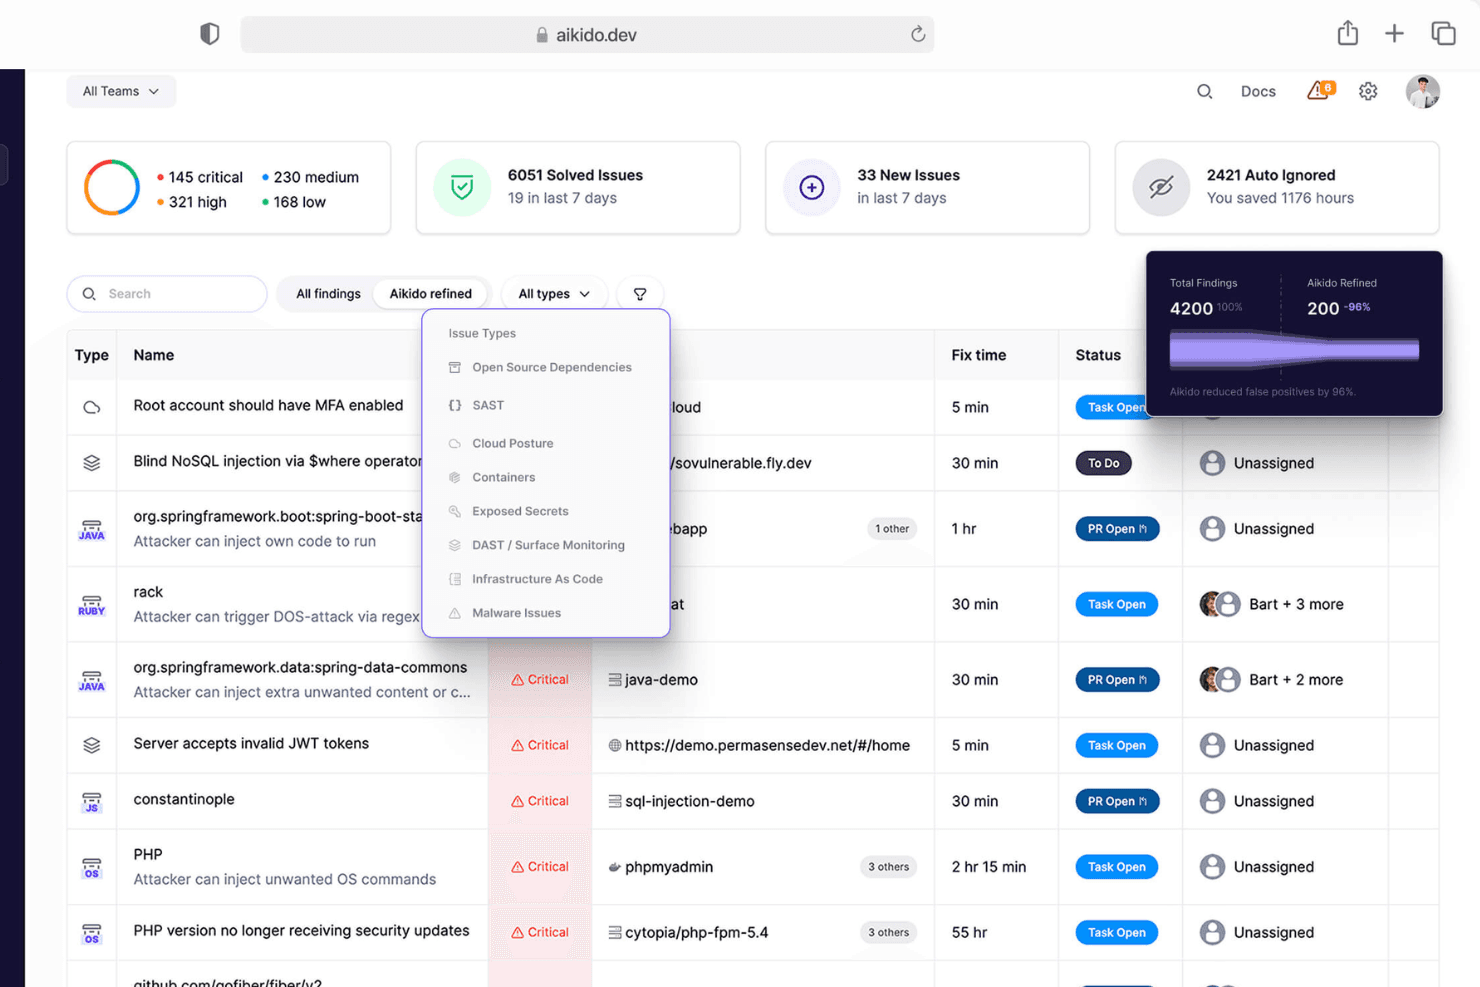
Aikido Security tarjoaa yhtenäisen hallintapaneelin, jossa ongelmia voi lajitella ja suodattaa tyypin, vakavuuden ja tarkistuslähteen mukaan. Aikido Security on kattava alusta, joka on suunniteltu suojaamaan koko teknologiapinosi koodista pilveen. Se kokoaa erilaiset tietoturvaskannerit yhdeksi keskitettyksi järjestelmäksi, jonka avulla voit valvoa ja suojata sovelluksiasi.
Miksi valitsin Aikido Securityn: Pidän siitä, että se tarjoaa staattista sovellusten tietoturvatestausta (SAST). Aikido tarkistaa lähdekoodisi tietoturvariskien varalta ennen kuin muutokset voidaan yhdistää, mikä auttaa havaitsemaan haavoittuvuudet varhaisessa vaiheessa kehitysprosessia. Tämä ennakoiva lähestymistapa varmistaa, että mahdollisiin uhkiin puututaan nopeasti, mikä vähentää tietoturvaloukkausten todennäköisyyttä. Toinen huomionarvoinen ominaisuus on Aikidon pilviympäristön tietoturvan hallinta (CSPM). Se havaitsee pilvi-infrastruktuurin riskit, kuten virheelliset määritykset sekä virtuaalikoneiden ja konttikuvien haavoittuvuudet, tärkeimmiltä pilvipalveluntarjoajilta.
Erityisen hyvät ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu avoimen lähdekoodin riippuvuuksien tarkistus (SCA), joka valvoo jatkuvasti koodiasi tunnettujen haavoittuvuuksien varalta ja tuottaa ohjelmistojen materiaaliluetteloita (SBOM). Lisäksi Aikidon pintavalvonta (DAST) testaa verkkosovelluksesi käyttöliittymää ja rajapintoja dynaamisesti haavoittuvuuksien tunnistamiseksi simuloitujen hyökkäysten avulla.
Integraatioihin kuuluu GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams ja Jira.
Pros and Cons
Pros:
- Skaalautuu kasvavien tiimien tarpeisiin
- Tarjoaa käytännönläheisiä näkemyksiä
- Kattava hallintapaneeli ja mukautettavat raportit
Cons:
- Päätepisteiden suojaus kattaa vain kehittäjien toimitusketjuun liittyvät riskit
- Korjaamattomat haavoittuvuudet jätetään oletusarvoisesti pois lyhytkestoisista tarkistuksista
Learn more about Aikido Security: Sopii parhaiten haavoittuvuuksien skannaukseen
- Ilmainen esittely saatavilla
- Enintään 1 000 $/kehittäjä/vuosi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.7/5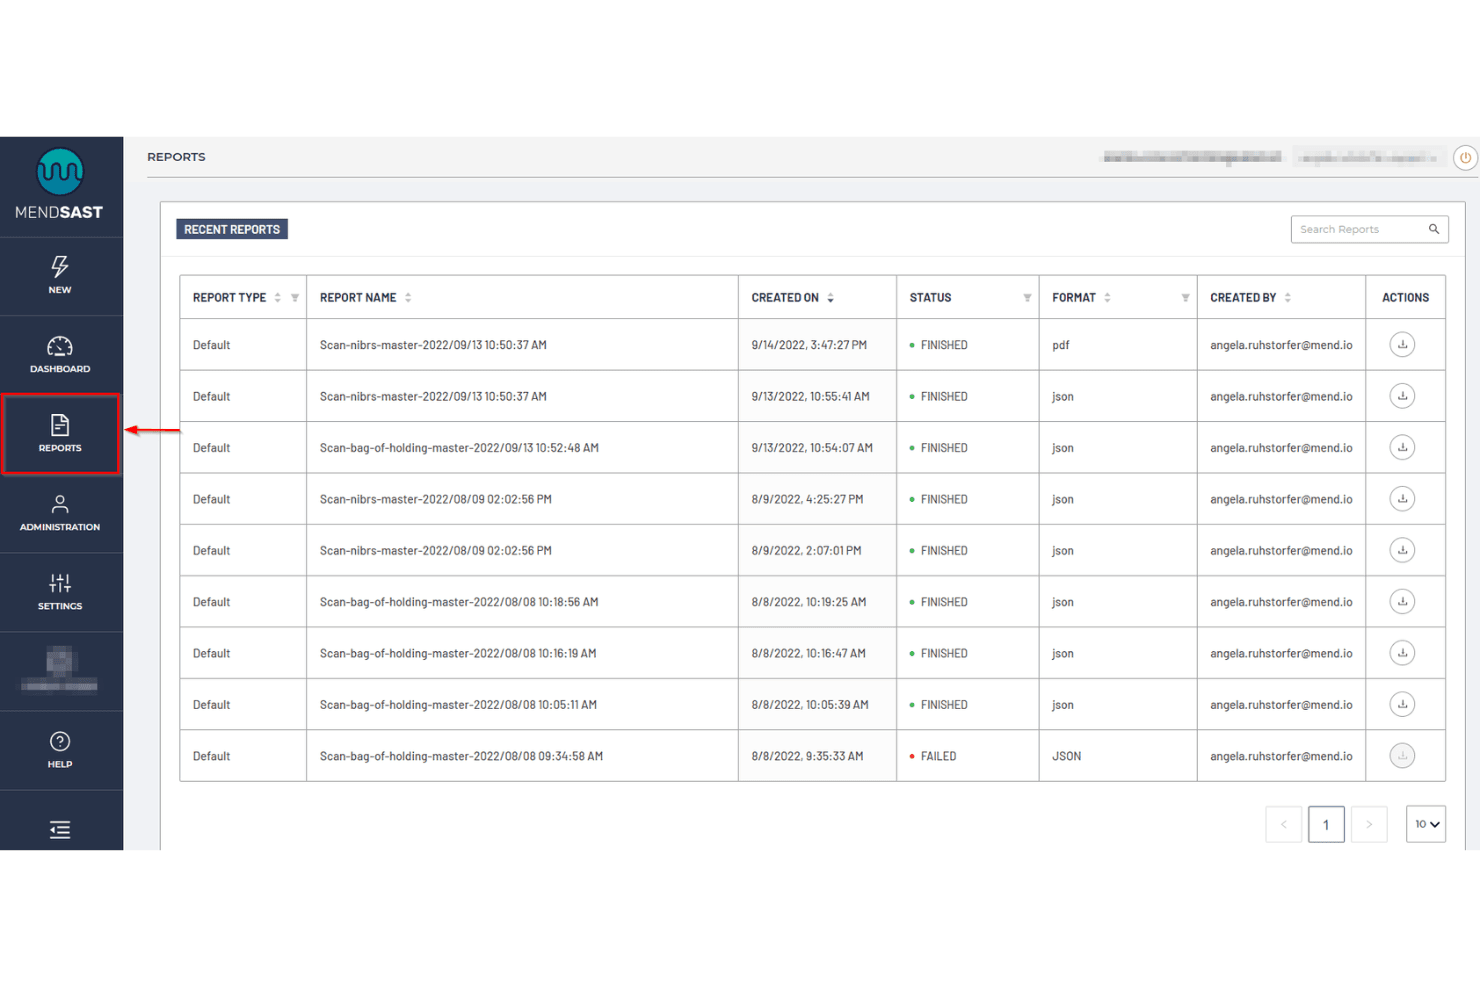
Mend.io:n raportointinäyttö näyttää skannaustulokset, tiedostomuodot, tilat ja raportin metatiedot. Mend AppSec on sovellusturvallisuuden testausalusta, joka yhdistää SAST-, SCA- ja konttiskannauksen saavutettavuusanalyysiin perustuvaan priorisointiin ja toimittaa löydökset sekä korjausehdotukset suoraan muutospyyntöihin ja CI/CD-putkiin.
Kenelle Mend.io sopii parhaiten?
Mend AppSec sopii erinomaisesti tietoturvatekniikan tiimeille, jotka tarvitsevat kattavan SAST- ja SCA-tuen sekä saavutettavuusanalyysiin perustuvan priorisoinnin osaksi kehittäjien työnkulkuja.
Miksi valitsin Mend.io:n
Mend AppSec pääsi esivalintalistalleni, koska se yhdistää SAST:n ja SCA:n saavutettavuusanalyysiin perustuvaan priorisointiin. Se ei siis vain ilmoita haavoittuvuuksista, vaan kertoo, mitkä niistä hyökkääjä voi tosiasiallisesti saavuttaa koodissasi. Pidän erityisesti siitä, että korjausehdotukset toimitetaan suoraan muutospyyntöön, jolloin korjaaminen pysyy osana kehittäjän nykyistä työnkulkua. Alusta kattaa myös konttiskannauksen, ja voit lisätä DAST:n käynnissä olevien sovellusten ja rajapintojen testaamiseen, kun tarvitset laajempaa kattavuutta.
Mend.io:n tärkeimmät ominaisuudet
- SBOM-tiedostojen luonti: Luo SBOM-tiedostoja SPDX- ja CycloneDX-muodoissa ja tuo kolmannen osapuolen SBOM-tiedostoja. VEX-tietojen avulla voidaan viestiä komponenttien hyödynnettävyydestä.
- Haitallisten pakettien tunnistus: Tunnistaa kirjoitusvirheitä hyödyntävät paketit, riippuvuussekaannushyökkäykset sekä tietojen ulossiirto- tai takaovikoodia sisältävät paketit ennen niiden päätymistä koodikantaasi.
- Yhtenäinen tietoturvakäytäntömoottori: Soveltaa käytäntöjä SAST-, SCA- ja konttilöydöksiin vakavuuskynnysten, lisenssisääntöjen ja korjausten SLA-aikojen avulla sekä lähettää automaattisia ilmoituksia tai estää koontiversiot rikkomusten yhteydessä.
- Konttien ja Kubernetesin skannaus: Skannaa näköistiedostot ja rekisterit haavoittuvuuksien ja salaisuuksien varalta sekä integroituu Amazon EKS:n, Microsoft AKS:n, Google GKE:n ja natiivin Kubernetesin kanssa käyttöönottokontekstin esiin tuomiseksi.
Mend.io-integraatiot
Mend AppSec -integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Azure DevOps, Jira, ServiceNow, Jenkins, CircleCI, Docker ja Amazon ECR. Mukautettuja integraatioita varten on saatavilla API, ja komentoriviliittymä sekä yhtenäinen agentti tukevat CI/CD-putkien skannausta.
Pros and Cons
Pros:
- Saavutettavuusanalyysi auttaa kohdentamaan riippuvuuksien korjaukset
- Skannaa omistusoikeudellista koodia, riippuvuuksia ja kontteja
- Automaattiset riippuvuuspäivitykset vähentävät korjausruuhkaa
Cons:
- Saavutettavuusanalyysi on edelleen betavaiheessa Javan ja JavaScriptin osalta
- Arvioijien mukaan löydöksiä on paljon ja ne vaativat manuaalista lajittelua
Learn more about Mend.io: Sopii parhaiten koodin laadun analysointiin
- Ilmainen kokeilu saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.4/5
SonarQuben laatukytkimen raportti osoittaa, noudattaako koodi organisaation laatukäytäntöä. SonarQube on monipuolinen ratkaisu integroidun koodin tietoturvaan (SAST, SCA) ja koodin laatuun sekä itse hallittaviin että pilvipohjaisiin käyttöönottoihin. Se analysoi organisaation omaa koodia, tekoälyn tuottamaa koodia ja avoimen lähdekoodin koodia havaitakseen haavoittuvuudet, virheet ja ylläpidettävyysongelmat kehityksen elinkaaren varhaisessa vaiheessa. Alusta tarjoaa myös tekoälypohjaisia korjausehdotuksia manuaalisen virheenkorjauksen tarpeen vähentämiseksi sekä sisältää yli 400 mallia hyödyntävän sisäänrakennetun salaisuuksien tunnistuksen.
Miksi valitsin SonarQuben: Valitsin SonarQuben sen tasapainoisen lähestymistavan vuoksi. Se tukee useita ohjelmointikieliä ja keskittyy koodin laatuun sekä tietoturvaan. Se tarjoaa selkeää tietoa luotettavuudesta ja ylläpidettävyydestä sekä sopii luontevasti CI/CD-putkiin. Mukautettavien laatukriteerien ja tietoturva-analyysin yhdistelmä auttaa tiimejä ylläpitämään yhdenmukaisia ja turvallisia koodausstandardeja.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluvat tuki 35 ohjelmointikielelle, mukautettavat laatukriteerit, yksityiskohtainen staattinen analyysi sekä yli 400 mallia hyödyntävä salaisuuksien tunnistus.
Integraatioihin kuuluvat Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Travis CI, CircleCI, TeamCity ja Visual Studio. Ilmainen SonarQube-IDE-laajennus on saatavilla VS Codeen, JetBrainsin IDE-ympäristöihin, Cursorille, Windsurfiin ja muille.
Pros and Cons
Pros:
- Integroituu CI/CD-putkiin
- Parantaa koodausstandardeja
- Laaja kielituki
Cons:
- Saattaa kuluttaa paljon resursseja
- Vaatii käyttöönoton ja määritysten tekemisen
Learn more about SonarQube: Paras automaattiseen esikarsintaan
- Ilmainen sopimus saatavilla
- Alkaen $34/kehittäjä/kuukausi

Corgea merkitsee vakavan SQL-injektio-ongelman ja ehdottaa parametroitua korjausta suoraan GitHubin pull requestissa. Corgea parantaa tiimisi tietoturvaominaisuuksia paikantamalla ja korjaamalla epävarmaa koodia, mikä tekee siitä ihanteellisen ratkaisun tietohallintojohtajille, jotka haluavat suojata digitaaliset omaisuutensa. Tekoälypohjainen teknologia soveltuu toimialoille, joilla vaaditaan tiukkoja tietoturvatoimenpiteitä, kuten rahoitus- ja terveydenhuoltoalalle, käsittelemällä haavoittuvuuksia, jotka voivat vaarantaa arkaluonteiset tiedot. Integroimalla Corgea olemassa oleviin työnkulkuihisi tiimisi voi hallita tietoturvariskejä tehokkaasti, mikä lisää mielenrauhaa ja antaa sinun keskittyä innovointiin.
Miksi valitsin Corgean
Valitsin Corgean sen tekoälypohjaisen staattisen sovellustietoturvatestauksen (SAST) vuoksi. Se tunnistaa erinomaisesti monimutkaisia haavoittuvuuksia, joita perinteiset menetelmät saattavat jättää huomaamatta. Automaattinen esikarsinta vähentää merkittävästi virheellisiä positiivisia tuloksia, säästää tiimisi aikaa ja antaa sen keskittyä todellisiin uhkiin. Lisäksi Corgean mukautettavien tunnistuskäytäntöjen ansiosta voit räätälöidä työkalun vastaamaan erityisiä tietoturvatarpeitasi ja varmistaa kattavan suojan uusia uhkia vastaan.
Corgean keskeiset ominaisuudet
Keskeisten vahvuuksiensa lisäksi Corgea tarjoaa useita muita hyödyllisyyttä parantavia ominaisuuksia:
- Riippuvuuksien tarkistus: Tämä ominaisuus tarkistaa projektisi riippuvuudet haavoittuvuuksien varalta useilla ohjelmointikielillä.
- SAST-automaattikorjaus: Luo tietoturvakorjauksia automaattisesti, mikä vähentää koodikannan suojaamiseen tarvittavaa manuaalista työtä.
- Tietosuojavuotojen tunnistus: Tunnistaa arkaluonteiset tiedot, kuten AWS-avaimet ja todennustiedot, tietosuojaloukkausten estämiseksi.
- Monikielituki: Tukee useita ohjelmointikieliä, kuten Javaa, Pythonia ja Rubyä, mikä varmistaa yhteensopivuuden projektiesi kanssa.
Corgean integraatiot
Integraatioihin kuuluvat GitHub Actions, GitLab CI, Jenkins, Azure DevOps, JIRA, Slack, Zapier ja webhookit.
Pros and Cons
Pros:
- Tekoäly tunnistaa monimutkaisia haavoittuvuuksia
- Automaattiset suojatun koodin korjaukset
- Laajat CI/CD-integraatiot
Cons:
- CI-integraatioiden käyttöönotto on tarpeen
- Keskittyy pääasiassa koodin tietoturvaan
Learn more about Corgea: Sopii parhaiten kontekstitietoiseen koodianalyysiin
- Maksuton paketti saatavilla
- Alkaen 200 $/kuukausi
Visit WebsiteCustomer Rating:4.5/5
ZeroPath tarjoaa yhtenäisen tietoturvan hallintapaneelin, joka tuo yhdellä silmäyksellä esiin tarkistustoiminnan, haavoittuvuustyypit, ongelmien vakavuuden ja tärkeimmät kriittiset löydökset. ZeroPath on suunniteltu kehitystiimeille ja tietoturva-ammattilaisille, jotka haluavat upottaa koodikantaansa syvällisemmän haavoittuvuuksien tunnistuksen joutumatta seulomaan lukemattomia vääriä hälytyksiä. Toimit todennäköisesti nopeasti etenevässä ohjelmistokehitysympäristössä, jossa kehittäjät tarvitsevat käyttökelpoista palautetta ja tietoturvatiimisi haluaa merkityksellisiä tuloksia melun sijaan. ZeroPath sopii organisaatioille, jotka rakentavat monimutkaisia sovelluksia (esimerkiksi finanssiteknologian, terveydenhuollon tai SaaS-alan sovelluksia), joissa liiketoimintalogiikalla, valtuutusprosesseilla ja nykyaikaisilla uhkaluokilla on merkitystä.
Miksi valitsin ZeroPathin
Valitsin ZeroPathin, koska se asettaa kontekstitietoisen koodianalyysin sovellusturvallisuuden keskiöön. Se käyttää tekoälypohjaista SAST-moottoria, joka ymmärtää sovelluksesi logiikkaa ja pystyy tuomaan esiin valtuutuksen ohituksia, riippuvuuksiin liittyviä riskejä ja monimutkaisia virheitä yleisten ongelmien sijaan. Se tarjoaa myös automaattisia korjausominaisuuksia – kun se löytää haavoittuvuuden, se voi ehdottaa tai jopa luoda vetopyyntöön perustuvia korjauksia tarkistettavaksesi. Nämä ominaisuudet sopivat tavoitteeseesi, jos haluat edetä nopeammin ja pitää riskit samalla hallinnassa.
ZeroPathin tärkeimmät ominaisuudet
Näiden keskeisten vahvuuksien lisäksi tiimisi hyötyy seuraavista ominaisuuksista:
- Versionhallintaintegraatio: GitHubin, GitLabin, Bitbucketin ja Azure DevOpsin natiivi tuki mahdollistaa nopean käyttöönoton ja saumattoman integroinnin työnkulkuusi.
- IaC-määritysten virheiden tunnistus: Infrastruktuuri koodina -määritykset (esim. Terraform-, CloudFormation- ja Kubernetes-määritykset) tarkistetaan tietoturvavirheiden varalta.
- Salaisuuksien tarkistus: Se tunnistaa tietovarastoistasi vuotaneet salaisuudet tai kovakoodatut tunnistetiedot ja ilmoittaa niistä.
- Automaattinen vaatimustenmukaisuusraportointi: Luo vaatimustenmukaisuusraportteja standardeille, kuten SOC 2:lle ja ISO 27001:lle, ja varmista, että organisaatiosi täyttää sääntelyvaatimukset.
ZeroPathin integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack sekä nykyiset tietoturvatyökalut, kuten Snyk, Semgrep ja Checkmarx.
Pros and Cons
Pros:
- Se tarjoaa selkeät korjausehdotukset, jotka nopeuttavat tietoturvatarkistuksiasi.
- Se vähentää hälyttäviä mutta merkityksettömiä löydöksiä, jotta tiimisi voi keskittyä todellisiin ongelmiin.
- Se havaitsee logiikkavirheet ja piilevät riskit, jotka saattavat jäädä tavallisissa tarkistuksissa huomaamatta.
Cons:
- Työnkulun mukauttaminen sen automaation ympärille saattaa viedä aikaa.
- Integraatiovaihtoehdot eivät ehkä ole riittävän kattavat monimutkaisiin yritysympäristöihin.
Learn more about Zeropath: Paras tiimityöhön
- Ilmainen esittely saatavilla
- Alkaen 1¢/tekoälyhyvitys
Visit WebsiteCustomer Rating:4.9/5
QA Wolfin alustalla tarjottava koontinäyttö antaa tietoa viimeaikaisesta testaustoiminnasta ja korjaamista edellyttävistä virheilmoituksista. QA Wolf on tiimeille tarkoitettu laadunvarmistuksen testaustyökalu, joka mahdollistaa tehokkaan yhteistyön. Tämä työkalu sopii erinomaisesti tiimeille, jotka pyrkivät parantamaan testaustoimintojaan ja lyhentämään käyttöönottoaikoja.
Miksi valitsin QA Wolfin: QA Wolf tarjoaa ainutlaatuisia ominaisuuksia, jotka helpottavat tiimityötä. Sen kyky automatisoida 80 %:n testikattavuus neljän kuukauden aikana erottuu edukseen. Alusta tukee rajattomasti rinnakkaisia testiajoja, mikä lyhentää laadunvarmistuksen testausjaksoja merkittävästi. Lisäksi tekoälyn hyödyntäminen epäonnistuneiden testien tutkimisessa tuo lisäarvoa sen yhteistyötä tukevaan lähestymistapaan ja varmistaa nopeuden ja tarkkuuden. Se yhdistää tekoälyn tehokkuuden ihmisen valvontaan, joten se on luotettava valinta tiimityöhön.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat Playwrightin käyttöön perustuva verkkosivustojen ja Appiumin käyttöön perustuva mobiililaitteiden automaattinen testaus, mikä mahdollistaa testien nopean automatisoinnin. Työkalu tukee rajattomasti rinnakkaisia testiajoja, mikä lyhentää laadunvarmistuksen testausjaksoja huomattavasti. Se hyödyntää myös tekoälyä epäonnistuneiden testien tutkimiseen, mikä varmistaa ongelmien nopean tunnistamisen ja ratkaisemisen.
Integraatioihin kuuluvat Jenkins, CircleCI, GitHub Actions, Azure DevOps, Travis CI, GitLab CI, Bamboo, TeamCity ja Bitbucket Pipelines.
Pros and Cons
Pros:
- Tehokas virheraportointi
- Merkittävä ajansäästö
- Nopea testien automatisointi
Cons:
- Uusille käyttäjille mahdollisesti haastava oppimiskäyrä
- Hinnoittelun rajallinen läpinäkyvyys
Learn more about QA Wolf: Paras kattavaan haavoittuvuusanalyysiin
- Ilmainen esittely saatavilla
- Alkaen $69 kuukaudessa
Visit WebsiteCustomer Rating:4.5/5
Astra Pentest tarjoaa kattavan hallintapaneelin tietoturva-arviointien seurantaan. Astra Pentest on tietoturvatestaustyökalu, joka on suunniteltu suojaamaan digitaalisia omaisuuksiasi. Se tarjoaa perusteellisen analyysin verkkosovelluksistasi, verkoistasi ja muusta varmistaen, että haavoittuvuudet tunnistetaan ja korjataan.
Miksi valitsin Astra Pentestin: Valitsin Astra Pentestin, koska se tarjoaa sekä automatisoitua että manuaalista testausta, mikä mahdollistaa järjestelmäsi tietoturvan perusteellisen arvioinnin. Tämä ominaisuus varmistaa, että saat kattavan analyysin haavoittuvuuksista, mikä on ratkaisevan tärkeää vahvojen tietoturvastandardien ylläpitämiseksi. Lisäksi Astra Pentest tarjoaa yksityiskohtaisen haavoittuvuuksien hallintapaneelin, jonka avulla voit seurata ja hallita tehokkaasti havaittuja ongelmia. Toinen syy Astra Pentestin valintaan on sen keskittyminen vaatimustenmukaisuustestaukseen. Se auttaa varmistamaan, että järjestelmäsi täyttävät kansainväliset tietoturvastandardit, kuten SOC2:n ja HIPAA:n. Tämä vaatimustenmukaisuusominaisuus on erityisen hyödyllinen organisaatioille, joiden on noudatettava tiukkoja sääntelyvaatimuksia. Lisäksi Astra Pentest tarjoaa jatkuvaa skannausta ja uudelleentestausta, mikä antaa mielenrauhaa siitä, että järjestelmäsi pysyvät suojattuina ajan mittaan.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluu julkisesti todennettavissa oleva tunkeutumistestauksen sertifikaatti, joka lisää sidosryhmiesi luottamusta ja varmuutta. Työkalun integraatio CI/CD-putkistoihin mahdollistaa automaattiset tietoturvatarkistukset kehitysprosessin aikana ja minimoi haavoittuvuudet ennen niiden päätymistä tuotantoon. Lisäksi Astra Pentest tarjoaa reaaliaikaista korjaustukea, jonka avulla tiimisi voi ratkaista nopeasti havaitut ongelmat.
Integraatioihin kuuluvat Slack, JIRA, GitHub, GitLab, Circle CI, Jenkins ja muut integraatiot, joita ei ole nimenomaisesti lueteltu haetussa aineistossa.
Pros and Cons
Pros:
- Yhdistää automatisoidun ja manuaalisen testauksen
- Integroituu tärkeimpiin CI/CD-työkaluihin
- Tarjoaa vaatimustenmukaisuuteen keskittyviä tietoturvaskannauksia
Cons:
- Suorituskykyongelmia raskaiden skannausten aikana
- Asiakastuen vastausaika vaihtelee
Learn more about Astra Pentest: Paras reaaliaikaiseen valvontaan
- Maksuton palvelupaketti saatavilla
- Alkaen $10/käyttäjä/kuukausi
Visit WebsiteCustomer Rating:4.3/5
Haavoittuvuustiedot suoraan telemetriatietojesi yhteydessä. New Relic on kattava havainnointialusta yrityksille, jotka tarvitsevat reaaliaikaista valvontaa ja sovellusten suorituskyvyn parantamista.
Miksi valitsin New Relicin: Alusta loistaa reaaliaikaisessa valvonnassa sovellusten suorituskyvyn valvonnan (APM) ja interaktiivisen sovellusten tietoturvatestauksen (IAST) ominaisuuksiensa ansiosta. Se tukee yli 780:tä integraatiota, joten se mukautuu erinomaisesti erilaisiin teknologiakokonaisuuksiin. Käyttöön perustuva hinnoittelumalli tarjoaa joustavuutta ja sopii erilaisiin organisaatioiden tarpeisiin. Ennakoiva uhkien hallinta ja nollapäivähaavoittuvuuksista ilmoittaminen ovat keskeisiä ominaisuuksia, jotka tukevat sen ainutlaatuista myyntivalttia eli reaaliaikaista valvontaa.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluu päästä päähän -havainnointi, joka mahdollistaa sovellusten kattavan valvonnan. Alusta tarjoaa reaaliaikaista uhkien hallintaa haavoittuvuuksien käsittelemiseksi niiden ilmetessä. Käyttäjät hyötyvät myös nollapäivähaavoittuvuuksista ilmoittavista hälytyksistä, jotka parantavat turvallisuustoimia.
Integraatioihin kuuluvat AWS, Azure, Google Cloud Platform, Kubernetes, Docker, Jenkins, GitHub, Slack, PagerDuty ja Microsoft Teams.
Pros and Cons
Pros:
- Parantaa tiimien yhteistyötä
- Reaaliaikaiset uhkahälytykset
- Laajat integraatiomahdollisuudet
Cons:
- Rajallinen tuki pienemmille tiimeille
- Tietojen määrä voi tuntua ylivoimaiselta
Learn more about New Relic: Paras avoimen lähdekoodin hallintaan
- 14 päivän ilmainen kokeilu + ilmainen paketti + ilmainen esittely saatavilla
- Alkaen 135 $/käyttäjä/kuukausi + kulut (laskutetaan vuosittain)

Sonatypen käytäntöjen hallintajärjestelmä antaa AppSec-tiimeille hallinnan ohjelmistoonsa jokaisessa kehitysvaiheessa. Sonatype on tietoturvatestaustyökalu, joka keskittyy avoimen lähdekoodin hallintaan ja ohjelmistojen toimitusketjun tietoturvaan. Se palvelee kehitystiimejä ja yrityksiä varmistamalla avoimen lähdekoodin komponenttien turvallisuuden ja vaatimustenmukaisuuden.
Miksi valitsin Sonatypen: Sonatype on erinomainen avoimen lähdekoodin hallinnassa Nexus-alustansa ansiosta, joka automatisoi tietoturvatarkistukset ja vaatimustenmukaisuuden valvonnan. Se tarjoaa avoimen lähdekoodin komponenttien reaaliaikaisen valvonnan, mikä auttaa tiimiäsi käsittelemään haavoittuvuuksia nopeasti. Työkalu tarjoaa myös yksityiskohtaisia tietoja komponenttien kunnosta, jotta voit tehdä perusteltuja päätöksiä. Sen kyky integroitua erilaisiin kehitysympäristöihin parantaa sen hyödyllisyyttä avoimen lähdekoodin tietoturvan hallinnassa.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluu automaattinen käytäntöjen valvonta, joka auttaa ylläpitämään vaatimustenmukaisuutta kaikissa projekteissasi. Se tarjoaa komponenttitietoa, jonka avulla saat tietoa avoimen lähdekoodin komponenttien laadusta ja tietoturvasta. Alusta tarjoaa myös reaaliaikaisia ilmoituksia haavoittuvuuksista, joten voit toimia nopeasti.
Integraatioihin kuuluvat Jenkins, GitHub, GitLab, Bitbucket, Bamboo, Azure DevOps, Jira, Eclipse, IntelliJ IDEA ja Visual Studio.
Pros and Cons
Pros:
- Yksityiskohtaiset tiedot komponenteista
- Reaaliaikaiset ilmoitukset haavoittuvuuksista
- Vahva keskittyminen avoimen lähdekoodin tietoturvaan
Cons:
- Jyrkkä oppimiskäyrä aloittelijoille
- Määritys voi olla monimutkainen
Learn more about Sonatype:

Käyttäjät voivat ladata helppolukuisia HTML-muotoisia haavoittuvuusraportteja jokaisen skannauksen jälkeen. Wapiti on avoimen lähdekoodin verkkosovellusten haavoittuvuuksien skanneri, joka on suunniteltu tietoturva-ammattilaisille ja kehittäjille. Se tunnistaa verkkosovellusten haavoittuvuuksia suorittamalla mustan laatikon testausta, joka simuloi verkkosovelluksiin kohdistuvia hyökkäyksiä heikkouksien paljastamiseksi.
Miksi valitsin Wapitin: Wapiti tarjoaa suoraviivaisen lähestymistavan verkkosovellusten haavoittuvuuksien skannaukseen mustan laatikon testausmenetelmällään. Se pystyy havaitsemaan useita haavoittuvuuksia, kuten SQL-injektioita ja sivustojen välisiä komentosarjahyökkäyksiä, mikä takaa verkkosovellusten kattavan tarkastelun. Työkalun kyky suorittaa sekä GET- että POST-HTTP-hyökkäysmenetelmiä parantaa sen tehokkuutta. Sen komentorivikäyttöliittymä mahdollistaa joustavat ja mukautettavat skannausasetukset, mikä tekee siitä arvokkaan työkalun verkkosovellusten haavoittuvuuksien skannaukseen.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluu laaja-alainen haavoittuvuuksien tunnistus, joka mahdollistaa perusteelliset tietoturva-arvioinnit. Työkalu tukee sekä GET- että POST-HTTP-hyökkäysmenetelmiä ja varmistaa kattavan testauksen. Wapitin komentorivikäyttöliittymä mahdollistaa joustavat ja mukautettavat skannausasetukset, jotka vastaavat tarpeitasi.
Integraatioihin kuuluu yhteensopivuus useiden verkkoteknologioiden ja -alustojen, kuten HTML5:n, XML:n, JSONin, SOAPin ja AJAXin, kanssa.
Pros and Cons
Pros:
- Yksinkertainen komentorivikäyttöliittymä
- Mukautettavat skannausasetukset
- Tukee useita hyökkäysmenetelmiä
Cons:
- Voi kuluttaa paljon resursseja
- Rajoitettu käyttöliittymä
Learn more about Wapiti:
Muut tietoturvatestaustyökalut
Tässä on joitakin muita tietoturvatestaustyökaluja, jotka eivät päässeet esivalintaani, mutta joihin kannattaa silti tutustua:
- 11Zed Attack Proxy (ZAP)Sopii parhaiten penetraatiotestaukseen
- 12SQLMapParas SQL-injektioiden testaamiseen
- 13ImmuniWebParas tekoälypohjaiseen tietoturvaan
- 14BeEF (Browser Exploitation Framework)Paras selainten tietoturvan testaamiseen
- 15VegaParas verkkosovellusten tietoturvaan
- 16NowSecureParas automatisoituun mobiilisovellusten tietoturvatestaukseen
Miten arvioin tietoturvatestauksen työkaluja
Jaan arviointini kahteen tasoon: työkalun edellytettäviin perusominaisuuksiin ja erottaviin tekijöihin, jotka erottavat vaihtoehdot toisistaan CI/CD-putkia skannaaville tai penetraatiotestejä suorittaville tiimeille.
Perustoiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa kyseistä toiminnallisuutta)–5 (on erinomainen tällä alueella) kunkin alla luetellun perustoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 %:n kokonaispistemäärä, jotta sitä voidaan harkita mukaan otettavaksi.
- Haavoittuvuuksien skannaus: Tarkistan, suorittaako työkalu automaattisia skannauksia ajan tasalla olevia CVE- ja OWASP-tietokantoja vasten verkkosovelluksille, rajapinnoille ja verkkokohteille.
- SAST-, DAST- tai IAST-testaus: Etsin tukea vähintään yhdelle testausmenetelmälle sekä laajaa kieli- ja kehyskattavuutta todellisia koodikantoja varten.
- Penetraatiotestauksen ominaisuudet: Olipa toiminta automaattista tai manuaalista, työkalun tulee mennä haavoittuvuuksien listaamista pidemmälle ja validoida hyödynnettävyys hyökkäyssimulaation avulla.
- CI/CD-putken integrointi: Natiiviliitännät esimerkiksi Jenkinsin, GitHub Actionsin tai GitLab CI:n kaltaisiin työkaluihin ovat tässä tärkeitä, jotta tietoturvaskannaukset suoritetaan osana jokaista koontia.
- Riskien raportointi ja priorisointi: Löydöksille on annettava CVSS-pohjainen vakavuusluokitus ja toimintaohjeet korjaamista varten, ei ainoastaan raakoja haavoittuvuuslistauksia, jotka kuormittavat selvitystyötä.
- Vaatimustenmukaisuuskehysten mukainen kartoitus: Arvioin, yhdistyvätkö skannaustulokset esimerkiksi PCI-DSS-, HIPAA- tai ISO 27001 -standardeihin auditointivalmiin tulosteen avulla.
Kun minulla on luettelo työkaluista, jotka täyttävät nämä kriteerit, tarkastelen sitä, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Rajapintojen tietoturvatestaus on keskeinen erottava tekijä, jota etsin, sillä useimmat tiimit tarjoavat nykyään kymmeniä REST- ja GraphQL-päätepisteitä, jotka perinteiset skannerit jättävät kokonaan huomiotta. Säilöjen ja IaC:n skannaus on yhtä tärkeää – Terraformin tai Kubernetesin kautta käyttöönotettavia ratkaisuja hyödyntävät tiimit tarvitsevat työkaluja, jotka havaitsevat virheelliset määritykset ennen niiden päätymistä tuotantoon. Arvioin myös kehittäjien korjaustyönkulkuja, kuten IDE:n sisäisiä korjausehdotuksia tai automaattisesti luotuja vetopyyntöjä, jotka kaventavat haavoittuvuuden löytämisen ja sen todellisen korjaamisen välistä kuilua.
Ominaisuuksia laajemmin
Käyttöönoton joustavuus on asia, jonka tarkistan aina – säännellyillä toimialoilla toimivat tiimit tarvitsevat usein itse ylläpidettäviä tai eristetyn verkon vaihtoehtoja, eivät pelkästään SaaS-palveluita. Myös integraatioekosysteemillä on merkitystä, erityisesti kaksisuuntaisella synkronoinnilla SIEM-alustojen, kuten Splunkin, tai tikettityökalujen, kuten Jiran, kanssa, sillä löydösten on siirryttävä olemassa oleviin työnkulkuihin. Arvioin myös toimittajan uhkatutkimuksen tukea, sillä aktiivisten tietoturvatutkimusryhmien tukemilla työkaluilla on yleensä nopeammin julkaistavat tunnistepäivitykset ja parempi kattavuus uusien CVE-haavoittuvuuksien osalta.
Näin valitset tietoturvatestaustyökalut
On helppo takertua pitkiin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin. Jotta pysyt keskittyneenä käydessäsi läpi yksilöllistä ohjelmistonvalintaprosessiasi, tässä on luettelo huomioon otettavista tekijöistä:
| Tekijä | Mitä kannattaa huomioida |
| Skaalautuvuus | Varmista, että työkalu voi kasvaa tiimisi mukana. Arvioi, pystyykö se käsittelemään kasvavia työkuormia ja käyttäjien tarpeita. |
| Integraatiot | Etsi yhteensopivuutta nykyisten työkalujesi, kuten CI/CD-putkien ja versionhallintajärjestelmien, kanssa. |
| Mukautettavuus | Tarkista, mahdollistaako työkalu asetusten mukauttamisen vastaamaan erityisiä testaustarpeitasi ja työnkulkujasi. |
| Helppokäyttöisyys | Valitse työkalu, jossa on intuitiivinen käyttöliittymä. Sen pitäisi minimoida tiimisi oppimiskynnys. |
| Budjetti | Sovita työkalun kustannukset taloudellisiin rajoitteisiisi. Arvioi, tarjoaako se vastinetta rahalle. |
| Tietoturvasuojaukset | Varmista työkalun ominaisuudet arkaluonteisten tietojen suojaamisessa ja vaatimustenmukaisuusstandardien noudattamisessa. |
| Tuki | Huomioi asiakastuen ja opetusohjelmien sekä oppaiden kaltaisten resurssien saatavuus. |
| Suorituskyky | Arvioi työkalun nopeutta ja tarkkuutta haavoittuvuuksien havaitsemisessa vaikuttamatta järjestelmän suorituskykyyn. |
Tietoturvatestaustyökalujen trendit
Tutkimuksessani keräsin lukemattomia tuoteuutisia, lehdistötiedotteita ja julkaisutietoja eri tietoturvatestaustyökalujen toimittajilta. Tässä ovat nousevat trendit, joita seuraan:
- Tekoäly ja koneoppiminen: Näitä teknologioita käytetään haavoittuvuuksien havaitsemisen ja analysoinnin tehostamiseen. Ne voivat tunnistaa malleja ja ennustaa mahdollisia uhkia nopeammin kuin perinteiset menetelmät. ImmuniWebin kaltaiset toimittajat hyödyntävät tekoälyä tarjotakseen älykkäämpiä uhka-arvioita.
- Pilviturvallisuuteen keskittyminen: Kun yhä useammat yritykset siirtyvät pilveen, työkalut painottavat nyt pilviympäristöihin kohdistuvaa tietoturvatestausta. Näin varmistetaan, että pilviympäristöt ovat yhtä turvallisia kuin paikallisesti ylläpidetyt ympäristöt. Snykin kaltaiset ratkaisut mukauttavat tarjontaansa pilviympäristöjen haavoittuvuuksien käsittelemiseksi.
- Reaaliaikainen uhkatiedustelu: Käyttäjät haluavat ajantasaisia tietoja mahdollisista uhkista. Työkalut integroivat reaaliaikaisia uhkatietosyötteitä tarjotakseen välittömiä hälytyksiä ja suosituksia. Tämä trendi on ratkaisevan tärkeä, jotta yritykset voivat reagoida nopeasti tietoturvapoikkeamiin.
- DevSecOps-työkalujen integrointi: Tietoturvatestauksesta on tulossa olennainen osa DevOps-elinkaarta. Työkalut suunnitellaan nyt integroitaviksi saumattomasti CI/CD-putkiin, mikä edistää tietoturvan siirtämistä kehitysprosessin alkuvaiheisiin. Tämä integrointi auttaa havaitsemaan ongelmat aiemmin kehitysprosessin aikana.
- Käyttäjien toiminnan analytiikka: Käyttäjien toiminnan analysoinnista on tulossa keskeinen ominaisuus sellaisten poikkeamien havaitsemiseksi, jotka voivat viitata tietoturvaloukkauksiin. Tämä trendi auttaa tunnistamaan sisäpiiriuhkia ja poikkeavia käyttökuvioita. Siitä on tulossa olennainen osa kattavia tietoturvastrategioita.
Mitä tietoturvatestaustyökalut ovat?
Tietoturvatestaustyökalut ovat ohjelmistoratkaisuja, jotka on suunniteltu tunnistamaan järjestelmien, sovellusten ja verkkojen haavoittuvuuksia ja heikkouksia. Tietoturva-ammattilaiset, kehittäjät ja IT-tiimit käyttävät näitä työkaluja yleisesti organisaatioidensa tietoturvan parantamiseen. Ominaisuudet, kuten haavoittuvuuksien havaitseminen, reaaliaikainen uhkatiedustelu ja pilviturvallisuuteen keskittyminen, auttavat suojaamaan arkaluonteisia tietoja ja varmistamaan vaatimustenmukaisuuden. Kaiken kaikkiaan nämä työkalut tarjoavat olennaista tukea turvallisten ja toimintavarmojen IT-ympäristöjen ylläpitämiseen.
Tietoturvatestaustyökalujen ominaisuudet
Kun valitset tietoturvatestaustyökaluja, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Haavoittuvuuksien havaitseminen: Tunnistaa sovellusten heikkoudet ja tietoturva-aukot, mikä auttaa estämään mahdollisia tietoturvaloukkauksia.
- Reaaliaikainen uhkatiedustelu: Tarjoaa ajantasaisia hälytyksiä uusista uhkista, mikä mahdollistaa välittömän reagoinnin ja torjuntatoimet.
- Pilviturvallisuuteen keskittyminen: Varmistaa, että pilviympäristöt on suojattu, ja huomioi pilvipohjaisten järjestelmien erityiset haasteet.
- DevSecOps-integrointi: Sijoittuu osaksi CI/CD-putkia ja mahdollistaa tietoturvatarkistukset koko kehitysprosessin ajan, jotta ongelmat voidaan havaita varhain.
- Käyttäjien toiminnan analytiikka: Valvoo ja analysoi käyttäjien toimia havaitakseen poikkeavia malleja, jotka voivat viitata tietoturvauhkiin.
- Automaattinen skannaus: Suorittaa säännöllisiä ja automatisoituja tietoturva-arviointeja, vähentää manuaalisen työn tarvetta ja säästää aikaa.
- Mukautettavat koontinäytöt: Tarjoaa mukautettuja näkymiä ja raportteja, joiden avulla tiimit voivat keskittyä olennaisimpiin tietoturvamittareihin ja havaintoihin.
- Tekoäly- ja koneoppimisominaisuudet: Tehostavat uhkien havaitsemista ja analysointia sekä tarjoavat älykkäämpiä ja nopeampia tietoturva-arviointeja.
- Vaatimustenmukaisuuden tuki: Auttaa varmistamaan, että järjestelmät täyttävät toimialakohtaiset määräykset ja standardit, mikä vähentää vaatimustenmukaisuuden rikkomisen riskiä.
- Manuaalisen testauksen työkalut: Tarjoaa mahdollisuuksia perusteellisiin manuaalisiin arviointeihin tietoturva-ammattilaisille, jotka tarvitsevat yksityiskohtaista analyysia.
Tietoturvatestaustyökalujen hyödyt
Tietoturvatestaustyökalujen käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä on muutamia etuja, joita voit odottaa:
- Parantunut tietoturvan taso: Tunnistamalla ja korjaamalla haavoittuvuuksia nämä työkalut auttavat suojaamaan järjestelmiäsi mahdollisilta uhkilta.
- Ajansäästö: Automaattinen tarkistus vähentää manuaalisten tarkistusten tarvetta ja vapauttaa tiimisi keskittymään muihin tehtäviin.
- Parantunut vaatimustenmukaisuus: Vaatimustenmukaisuutta tukevat työkalut varmistavat, että täytät alan standardit, mikä vähentää seuraamusten riskiä.
- Ongelmien varhainen havaitseminen: Integrointi muiden DevOps-tietoturvatyökalujen kanssa mahdollistaa tietoturvatarkistukset koko kehityksen ajan ja auttaa havaitsemaan ongelmat ennen niiden pahenemista.
- Tietoon perustuva päätöksenteko: Mukautettavat koontinäytöt ja yksityiskohtaiset raportit tarjoavat tietoa, joka ohjaa tietoturvastrategioitasi.
- Ennakoiva uhkien hallinta: Reaaliaikainen uhkatieto pitää sinut ajan tasalla uusista uhkista ja mahdollistaa nopean toiminnan.
- Skaalautuvuus: Yrityksesi kasvaessa nämä työkalut voivat mukautua kasvaviin tarpeisiin ja varmistaa jatkuvan tietoturvan kattavuuden.
Tietoturvatestaustyökalujen kustannukset ja hinnoittelu
Tietoturvatestaustyökalujen valinta edellyttää saatavilla olevien hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon tietoturvatestaustyökaluratkaisujen yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Tietoturvatestaustyökalujen suunnitelmien vertailutaulukko
| Suunnitelman tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
| Ilmainen suunnitelma | $0 | Haavoittuvuuksien perustason tarkistus, rajoitettu tuki ja yhteisön käyttöoikeus. |
| Henkilökohtainen suunnitelma | $10-$30 /user /month | Edistyneet tarkistusominaisuudet, perustason raportointi ja sähköpostituki. |
| Yrityssuunnitelma | $50-$100 /user /month | Kattava tarkistus, reaaliaikaiset ilmoitukset, vaatimustenmukaisuuden tarkistukset ja puhelintuki. |
| Yritystason suunnitelma | $150-$300/user /month | Täysi ominaisuusvalikoima, nimetty asiakkuudenhallinta, mukautetut integraatiot ja ympärivuorokautinen tuki. |
Turvallisuustestaustyökalujen usein kysytyt kysymykset
Tässä on vastauksia yleisiin turvallisuustestaustyökaluja koskeviin kysymyksiin:
Mitä työkalua käytetään turvallisuustestaukseen?
Turvallisuustestauksessa käytetään verkkosovelluksiin esimerkiksi Burp Suite- ja OWASP ZAP -työkaluja sekä verkkoanalyysiin Nmapia ja Wiresharkia. Nämä työkalut havaitsevat ja lieventävät turvallisuusongelmia eri osa-alueilla. Ne tarjoavat edistyneitä ominaisuuksia, jotka ovat välttämättömiä perusteelliseen turvallisuustestaukseen.
Mitkä ovat turvallisuustestauksen kolme tyyppiä?
Turvallisuustestauksen kolme päätyyppiä ovat haavoittuvuuksien skannaus, \u003ca href=\u0022https://thectoclub.com/tools/best-enterprise-penetration-testing-tools/\u0022\u003eläpäisytestaus\u003c/a\u003e ja staattinen analyysi. Haavoittuvuuksien skannauksessa käytetään automatisoituja työkaluja heikkouksien tunnistamiseen. \u003ca href=\u0022https://thectoclub.com/tools/best-web-application-penetration-testing-tools/\u0022\u003eLäpäisytestauksessa\u003c/a\u003e simuloidaan hyökkäyksiä turvallisuusaukkojen löytämiseksi. Staattisessa analyysissä lähdekoodista etsitään mahdollisia haavoittuvuuksia.
Onko turvallisuustestaus toiminnallista vai ei-toiminnallista?
Turvallisuustestausta pidetään ei-toiminnallisen testauksen muotona. Siinä keskitytään siihen, miten järjestelmä toimii odottamattomissa tilanteissa, eikä tiettyihin toiminnallisuuksiin. Ei-toiminnallisilla testeillä, kuten turvallisuustestauksella, arvioidaan järjestelmän kestävyyttä ja kykyä käsitellä uhkia.
Mitkä ovat turvallisuustestauksen kuusi perusperiaatetta?
Kuusi perusperiaatetta ovat luottamuksellisuus, eheys, saatavuus, todentaminen, valtuutus ja kiistämättömyys. Näillä periaatteilla varmistetaan, että tiedot on suojattu luvattomalta käytöltä, ne pysyvät oikeina ja saatavilla ja että toiminnot ovat jäljitettävissä. Ne muodostavat tehokkaan turvallisuustestauksen perustan.
Kuinka usein turvallisuustestausta tulisi tehdä?
Säännöllinen turvallisuustestaus on ratkaisevan tärkeää turvallisen ympäristön ylläpitämiseksi. Testausta tulisi tehdä ihanteellisesti vähintään neljännesvuosittain ja jokaisen merkittävän järjestelmämuutoksen jälkeen. Tämä auttaa tunnistamaan uudet haavoittuvuudet ja varmistaa jatkuvan suojan kehittyviä uhkia vastaan.
Voidaanko turvallisuustestaustyökalut integroida CI/CD-putkiin?
Kyllä, monet turvallisuustestaustyökalut voidaan integroida CI/CD-putkiin. Tämä integraatio mahdollistaa jatkuvat turvallisuustarkistukset kehitysprosessin aikana. Se auttaa havaitsemaan haavoittuvuudet varhain ja varmistaa, että turvallisuus on osa ohjelmistokehityksen elinkaarta.