

Parhaat verkkosovellusten penetraatiotestaustyökalut auttavat tiimejä löytämään haavoittuvuudet varhaisessa vaiheessa, varmistamaan tietoturvavalvonnan toimivuuden ja suojaamaan arkaluonteisia tietoja monimutkaisissa sovelluksissa. Kun väärät määritykset jäävät huomaamatta tarkistuksissa, automaattiset skannerit eivät havaitse korkean riskin ongelmia tai manuaalisen testauksen ja CI/CD-putkien välille jää aukkoja, tietoturvaheikkoudet voivat jäädä huomaamatta ja niiden korjaaminen myöhemmin voi tulla kalliiksi.
Oikea penetraatiotestausalusta tarjoaa tietoturvatiimeille tarkat havainnot, selkeät raportit ja työnkulut, jotka sopivat luontevasti olemassa oleviin kehitysprosesseihin. Yli 20 vuoden kokemuksella teknologiajohtajana sekä tietoturvatyökalujen testaamisesta ja käyttöönotosta aktiivisissa verkkoympäristöissä olen arvioinut parhaat ratkaisut tarkkuuden, integraatioiden laadun ja helppokäyttöisyyden perusteella. Jokaisessa arvostelussa käsitellään ominaisuudet, hyvät ja huonot puolet sekä ihanteelliset käyttötapaukset, jotta tiimisi voi valita parhaan verkkosovellusten penetraatiotestaustyökalun vahvemman ja luotettavamman sovellusturvallisuuden varmistamiseksi.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Verkkosovellusten penetraatiotestaustyökalujen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi valitsemieni WAPT-työkalujen hinnoittelutiedoista.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Parhaiten mukautettaviin haavoittuvuusarviointiraportteihin | Ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 2 | Sopii parhaiten liiketoimintalogiikan haavoittuvuuksien havaitsemiseen | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 3 | Paras vaihtoehto tekoälyn ja ihmisten yhdistämää tunkeutumistestausta varten | Ilmainen paketti saatavilla | Alkaen 200 $/kuukausi | Website | |
| 4 | Paras tekoälyavusteiseen penetraatiotestaukseen | Ilmainen paketti saatavilla | Alkaen 350 $/kuukausi | Website | |
| 5 | Paras päivittäisten pilvimääritysten tarkistusten ansiosta | 14 päivän maksuton kokeilu + maksuton esittely saatavilla | Alkaen $149/kuukausi | Website | |
| 6 | Paras jatkuvaan haavoittuvuuksien skannaukseen | Ilmainen demo saatavilla | Alkaen $69/kuukausi | Website | |
| 7 | Sopii parhaiten DeepScaniin monimutkaisissa verkkosovelluksissa | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 8 | Sopii parhaiten automaattisen ja manuaalisen testauksen yhdistämiseen | Ilmainen esittely saatavilla | Hinnoittelu pyynnöstä | Website | |
| 9 | Soveltuu parhaiten säikeisiin perustuvaan rinnakkaistestaukseen | Ilmainen esittely saatavilla | Alkaen $29/kuukausi | Website | |
| 10 | Paras ulkoisten resurssien etsintään | Website |


Parhaiden verkkosovellusten penetraatiotestaustyökalujen arvostelut
Alla ovat yksityiskohtaiset yhteenvedot parhaista verkkosovellusten penetraatiotestaustyökaluista, jotka pääsivät koosteeseeni. Arvosteluissani tarkastellaan yksityiskohtaisesti kunkin työkalun keskeisiä ominaisuuksia, hyviä ja huonoja puolia, integraatioita ja ihanteellisia käyttötapauksia, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Parhaiten mukautettaviin haavoittuvuusarviointiraportteihin
- Ilmainen esittely saatavilla
- Hinta pyydettäessä

Terra Security tarjoaa yksityiskohtaisen löydösten tietopaneelin, jossa näytetään SVG-latauksen avulla löydetyn tallennetun XSS-haavoittuvuuden tiedot, mukaan lukien resurssin päätepiste, signaalin muodostuminen ja suoritusjälki sovellusten tietoturvatestausta varten. Terra Security on tekoälypohjainen tunkeutumistestaus palveluna (PTaaS)-alusta, joka yhdistää autonomiset tietoturva-agentit sertifioituihin ihmistestaajiin tarjotakseen jatkuvaa verkkosovellusten, rajapintojen, verkkojen ja pilviympäristöjen haavoittuvuustestausta.
Kenelle Terra Security sopii parhaiten?
Terra Security sopii erityisen hyvin keskisuurten ja suurten organisaatioiden tietoturvatiimeille, jotka tarvitsevat jatkuvaa ja validoitua tunkeutumistestausta vuosittaisten yksittäisten arviointien sijaan.
Miksi valitsin Terra Securityn
Valitsin Terra Securityn yhdeksi parhaista vaihtoehdoista, koska sen raportit sisältävät poikkeuksellisen paljon yksityiskohtia ja liiketoimintaympäristöön liittyvää tietoa. Sen sijaan että Terra toimittaisi yleisen luettelon CVE-haavoittuvuuksista, sen raportit ovat sertifioitujen tunkeutumistestaajien allekirjoittamia, perustuvat organisaatiosi yksilölliseen riskiprofiiliin ja ovat jäsenneltyjä niin, että ne ovat ymmärrettäviä kaikille sidosryhmille kehittäjistä johtoon. Vakavuuspisteytyksessä mennään CVSS:ää pidemmälle ottamalla huomioon hyväksikäytettävyyden todentaminen, vertailukelpoiset tosielämän tietomurrot ja mahdolliset taloudelliset vaikutukset. Näin korjaustoimenpiteitä koskevat päätökset perustuvat todelliseen liiketoimintariskiin abstraktien teknisten luokitusten sijaan.
Terra Securityn tärkeimmät ominaisuudet
- Jatkuva muutoksiin perustuva skannaus: Terra valvoo tuotantoympäristöäsi ja suorittaa uuden testin, kun se havaitsee merkittäviä muutoksia sovelluksessasi tai infrastruktuurissasi.
- Generatiivinen hyökkäyspolkujen ketjutus: Tekoälyagentit ketjuttavat yksittäiset havainnot monivaiheisiksi hyökkäyspoluiksi, mikä kuvastaa sitä, miten todellinen hyökkääjä etenisi ympäristössäsi.
- Vain validoidut löydökset: Jokainen ilmoitettu haavoittuvuus vahvistetaan hyväksikäytettäväksi ennen kuin se päätyy käsiteltäväksesi, mikä karsii väärät positiiviset tulokset.
- Tekoälyavusteinen hyökkäystestaus: Terra testaa tekoälyjärjestelmiä, LLM-integraatioita ja tekoälyavustajia kehotteiden injektoinnin, tietovuotojen ja mallien manipuloinnin varalta.
Terra Securityn integraatiot
Terra Securityn verkkosivuilla ei ole selkeästi dokumentoitu natiivi-integraatioita. Alusta integroituu CI/CD-työnkulkuihin ja kerää käyttöönoton yhteydessä sovelluksen kontekstia, kuten käyttöoikeudet, arkkitehtuurin ja CI/CD-integraatiot. Terra Security on saatavilla myös AWS Marketplacessa AWS:n hankintatyönkulkuja käyttäville tiimeille.
Pros and Cons
Pros:
- Testaa liiketoimintalogiikkaa tavanomaista skannausta laajemmin
- Toimittaa alustavat tulokset tunneissa
- Kattaa verkkosovellus-, verkko- ja tekoälypinnat
Cons:
- Ei itsepalveluvaihtoehtoa tai ilmaista kokeilujaksoa
- Kolmansien osapuolten arviointitietoja on verkossa rajallisesti
Learn more about Terra Security: Sopii parhaiten liiketoimintalogiikan haavoittuvuuksien havaitsemiseen
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä

Escape havaitsee liiketoimintalogiikan haavoittuvuudet verkkosovellusten penetraatiotesteissä. Escape on verkkosovellusten penetraatiotestaustyökalu, joka on suunniteltu organisaatioille, joiden on vastattava nykyaikaisen digitaalisen turvallisuuden haasteisiin. Se on erikoistunut havaitsemaan liiketoimintalogiikan haavoittuvuuksia, jotka perinteisiltä skannereilta jäävät usein huomaamatta, joten se soveltuu erityisesti rahoitus-, terveydenhuolto- ja teknologia-aloille. Integroimalla sen olemassa oleviin teknologiakokonaisuuksiin Escape auttaa varmistamaan jatkuvan tietoturvan validoinnin ja mukautuu nykyaikaisten sovellusten nopeisiin käyttöönottosykleihin.
Miksi valitsin Escapen
Valitsin Escapen, koska se tunnistaa erinomaisesti monimutkaisia liiketoimintalogiikan haavoittuvuuksia tekoälypohjaisen dynaamisen sovellusturvatestauksen (DAST) avulla, mikä erottaa sen perinteisistä työkaluista. Liiketoimintalogiikan turvallisuuteen keskittyminen on ratkaisevan tärkeää organisaatioille, jotka kohtaavat kehittyneitä kyberuhkia. Lisäksi Escapen integrointi CI/CD-putkiin varmistaa, että tietoturvatestaus pysyy nopeiden kehityssyklien tahdissa ja tarjoaa reaaliaikaisia näkemyksiä sekä käytännöllisiä korjausohjeita. Näiden ominaisuuksien ansiosta Escape on vakuuttava valinta tiimeille, jotka pyrkivät parantamaan tietoturvan tasoaan hidastamatta innovointia.
Escapen tärkeimmät ominaisuudet
Liiketoimintalogiikan testausominaisuuksien lisäksi Escape tarjoaa seuraavat toiminnot:
- Ohjelmointirajapintojen etsintä: Tunnistaa ja dokumentoi sovelluksesi ohjelmointirajapinnat automaattisesti ja varmistaa kattavan tietoturvan kattavuuden.
- GraphQL-tietoturvatestaus: Tarjoaa GraphQL-ohjelmointirajapinnoille erikoistunutta testausta ja käsittelee tähän teknologiaan liittyviä ainutlaatuisia haavoittuvuuksia.
- Vaatimustenmukaisuusraportointi: Luo yksityiskohtaisia raportteja, jotka auttavat täyttämään alan vaatimustenmukaisuusstandardit ja yksinkertaistavat auditointiprosessia.
- Arkaluonteisten tietojen vuotojen havaitseminen: Tunnistaa sovelluksissasi mahdollisesti tapahtuvat tietovuodot ja auttaa suojaamaan arkaluonteisia tietoja.
Escapen integraatiot
Escape integroituu nykyaikaisiin teknologiakokonaisuuksiin, kuten CI/CD-alustoihin, ja tarjoaa saumattoman tietoturvan validoinnin. Natiivisti tuettuja integraatioita ovat GitHub, GitLab, Jenkins, JIRA, Slack, Bitbucket, Azure DevOps, AWS, Docker ja Kubernetes.
Pros and Cons
Pros:
- Jatkuva skannaus ja varmennus tukevat jatkuvaa tietoturvan valvontaa
- Edistyksellinen skannausteknologia, joka löytää monenlaisia tietoturvaongelmia
- Tehokas ohjelmointirajapintojen haavoittuvuuksien havaitseminen, mukaan lukien REST- ja GraphQL-päätepisteet
Cons:
- Alustan päivitysten käyttöönotto ja niihin sopeutuminen voi viedä aikaa
- Edistyneiden ominaisuuksien tehokas käyttö edellyttää teknistä perehtyneisyyttä
Learn more about Escape: Paras vaihtoehto tekoälyn ja ihmisten yhdistämää tunkeutumistestausta varten
- Ilmainen paketti saatavilla
- Alkaen 200 $/kuukausi
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
ZeroPath tarjoaa yhtenäisen tietoturvan hallintapaneelin, jossa näkyvät yhdellä silmäyksellä tunkeutumistestit, tarkistustoiminta, haavoittuvuustyypit, ongelmien vakavuusasteet ja tärkeimmät kriittiset löydökset. ZeroPath on tekoälylähtöinen sovellusturvallisuusalusta, joka on suunniteltu turvallisuustietoisille yrityksille, jotka haluavat tehostaa verkkosovellustensa tietoturvaprosesseja. Tarjoamalla edistyneitä työkaluja, kuten staattisen sovellusturvallisuustestauksen (SAST) ja automaattisen haavoittuvuuksien korjaamisen, ZeroPath auttaa tiimiäsi havaitsemaan ja käsittelemään haavoittuvuuksia tehokkaasti.
Miksi valitsin ZeroPathin
Valitsin ZeroPathin, koska se yhdistää jatkuvan tekoälypohjaisen testauksen ja ihmisten suorittaman hyökkäysanalyysin. Se sopii erinomaisesti, jos etsit verkkosovellusten tunkeutumistestaustyökalua, joka menee pintapuolisia tarkistuksia pidemmälle. Saat automaattisen tiedustelun ja haavoittuvuuksien etsinnän, joka toimii ympäri vuorokauden, joten tiimisi näkee tietoturva-aukot heti niiden ilmetessä. Asiantuntevat tunkeutumistestaajat vahvistavat löydökset ja tutkivat monimutkaisia hyökkäysketjuja, joten sinun ei tarvitse arvailla, mitkä ongelmat ovat todellisia tai hyödynnettävissä. Tämän yhdistelmän ansiosta tiimisi voi asettaa merkitykselliset haavoittuvuudet tärkeysjärjestykseen ja ryhtyä toimiin luottavaisin mielin.
ZeroPathin tärkeimmät ominaisuudet
Jatkuvan tekoälyn ja ihmisten suorittaman testauksen lisäksi tiimisi voi hyödyntää myös seuraavia ominaisuuksia:
- Automaattinen haavoittuvuuksien korjaaminen: Tämä ominaisuus tarjoaa tunnistettuihin haavoittuvuuksiin automaattiset korjaukset ja sujuvoittaa kehitystiimisi ongelmanratkaisuprosessia.
- Reaaliaikainen palaute: ZeroPath tarjoaa välittömiä tietoja tietoturvaongelmista niiden ilmetessä, joten tiimisi voi käsitellä ne nopeasti.
- Korjausten automaattinen uudelleentestaus: Kun tiimisi ottaa korjaustiedoston käyttöön, ZeroPath vahvistaa korjauksen ja varmistaa, että ongelma on ratkaistu.
- SARIF-vertailu: Tämä ominaisuus mahdollistaa tietoturvaraporttien yksityiskohtaisen analysoinnin ja vertailun sekä parantaa tiimisi kykyä seurata ja hallita haavoittuvuuksia.
- Reaaliaikainen haavoittuvuuksien havaitseminen: Alusta ilmoittaa heti, kun muuttuvissa sovellusympäristöissä ilmenee uusia heikkouksia.
ZeroPathin integraatiot
Integraatioihin kuuluvat GitHub, GitLab, Azure DevOps ja Bitbucket.
Pros and Cons
Pros:
- Jatkuva valvonta havaitsee uusia haavoittuvuuksia ympäri vuorokauden
- Tekoälypohjainen tiedustelu laajentaa piilotettujen hyökkäyspintojen kattavuutta
- Konseptitodistushyökkäykset selventävät tiimeille todellista riskiä
Cons:
- Ei ihanteellinen tiimeille, jotka haluavat ainoastaan perinteisiä yksittäisiä testejä
- Työnkulun mukauttaminen automaation ympärille voi viedä aikaa
Learn more about Zeropath: Paras tekoälyavusteiseen penetraatiotestaukseen
- Ilmainen paketti saatavilla
- Alkaen 350 $/kuukausi
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.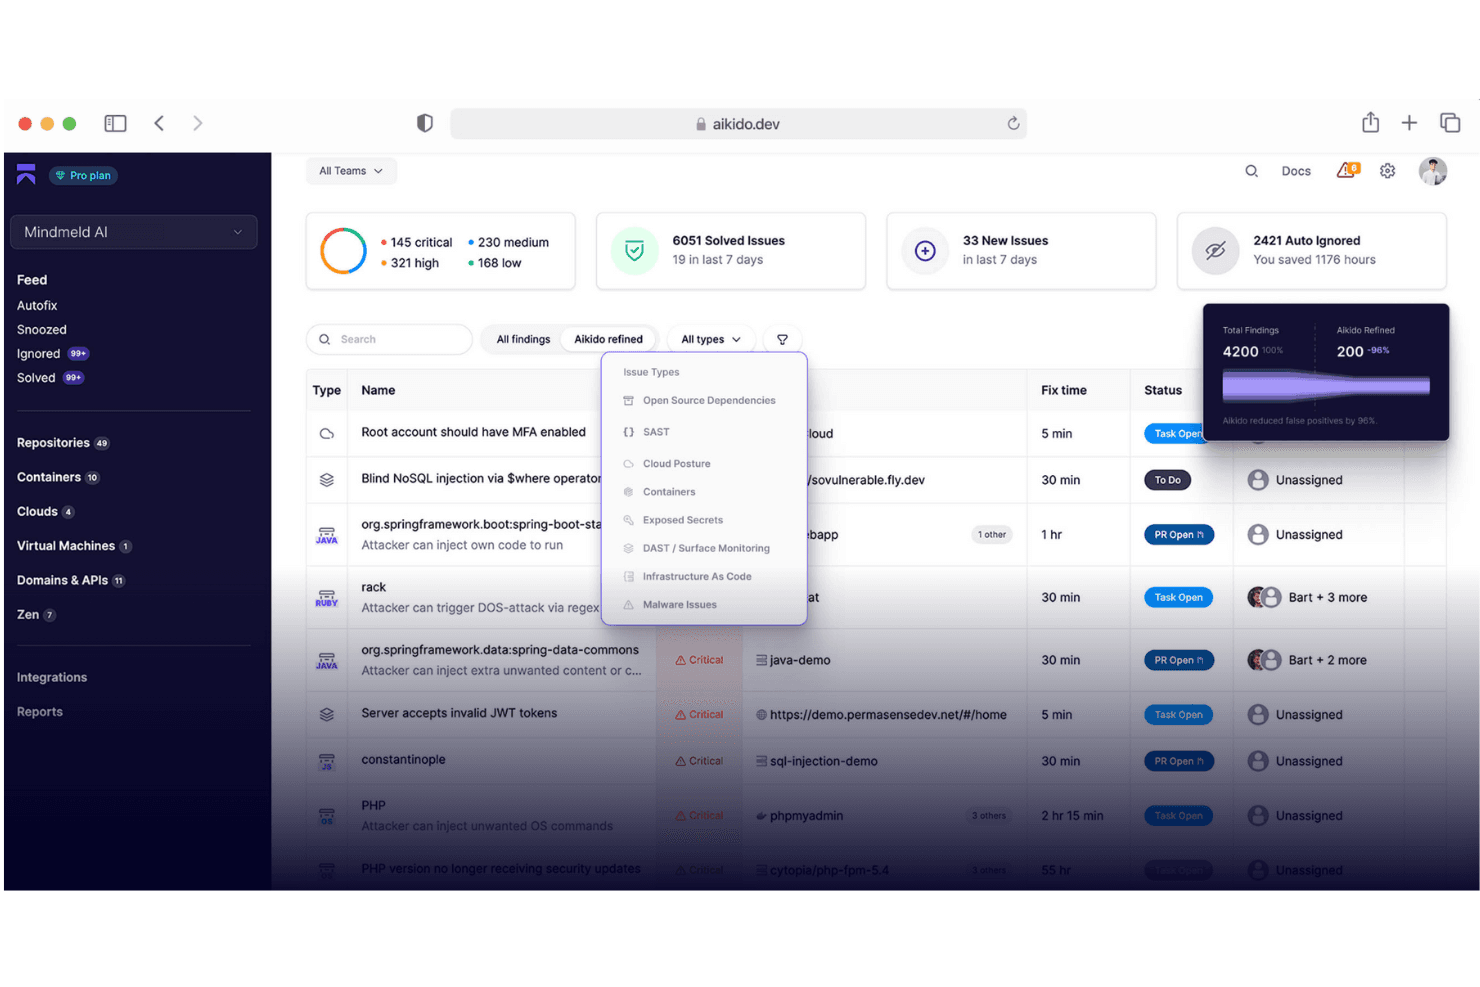
Aikido Security tarjoaa yhtenäisen hallintapaneelin, jossa ongelmia voi lajitella ja suodattaa tyypin, vakavuuden ja skannauslähteen mukaan. Aikido Security on tekoälylähtöinen sovellusturvallisuusalusta, joka yhdistää automatisoidun penetraatiotestauksen, DAST:n, SAST:n, SCA:n, salaisuuksien tunnistuksen ja API-skannauksen koko ohjelmistokehityksen elinkaaren ajan.
Kenelle Aikido Security sopii parhaiten?
Aikido Security sopii erinomaisesti kasvuvaiheen yritysten teknologiajohtoisille tiimeille, jotka haluavat automatisoidun tietoturvakattavuuden ilman erillistä AppSec-tiimiä.
Miksi valitsin Aikido Securityn
Aikido Security pääsi suosikkilistalleni ennen kaikkea erilaisen penetraatiotestauslähestymistapansa ansiosta. Pidän siitä, että se ottaa käyttöön yli 200 autonomista agenttia, jotka varmistavat haavoittuvuuden hyödynnettävyyden ennen havainnon ilmoittamista. Näin jokainen raportoitu haavoittuvuus on todellinen. Se havaitsee myös liiketoimintalogiikan ongelmia, kuten IDOR-haavoittuvuuksia ja pääsyn eri vuokralaisten tietoihin, jotka useimmat skannerit jättävät kokonaan huomaamatta, ja tuottaa auditointiin valmiita raportteja, jotka on jäsennelty SOC 2- ja ISO 27001 -vaatimusten mukaisesti.
Aikido Securityn tärkeimmät ominaisuudet
- API-skannaus: Tukee REST-, GraphQL-, gRPC- ja SOAP-päätepisteiden kattavaa testausta.
- Hyökkäyspinnan valvonta (DAST): Analysoi verkkosovellusten käyttöliittymiä ja rajapintoja dynaamisesti todellisten haavoittuvuuksien havaitsemiseksi.
- Salaisuuksien tunnistus: Tunnistaa vuotaneet API-avaimet, tunnistetiedot ja muut arkaluonteiset tiedot koodista automaattisesti.
- IDE-lisäosaintegraatio: Tuo tietoturvaongelmien tunnistuksen suoraan tuettuihin kehittäjäympäristöihin.
Aikido Securityn integraatiot
Aikido Security tarjoaa natiiviset integraatiot GitHubiin, GitLabiin, Bitbucketiin, Jiraan, Jenkinsiin, CircleCI:hin, Dockeriin, Google Cloudiin, Asanaan, Mondayhin, DigitalOceaniin ja Slackiin. Mukautettuja integraatioita varten on saatavilla API.
Pros and Cons
Pros:
- Autonomiset agentit vahvistavat jokaisen raportoidun haavoittuvuuden
- Havaitsee liiketoimintalogiikan puutteita, jotka useimmat skannerit jättävät huomaamatta
- Tuottaa auditointiin valmiita vaatimustenmukaisuuden penetraatiotestiraportteja
Cons:
- Raportointi voi olla pienille tiimeille ylivoimaista
- Rajoitetut manuaalisen penetraatiotestauksen ominaisuudet perinteisiin työkaluihin verrattuna
Learn more about Aikido Security: Paras päivittäisten pilvimääritysten tarkistusten ansiosta
- 14 päivän maksuton kokeilu + maksuton esittely saatavilla
- Alkaen $149/kuukausi
Visit WebsiteCustomer Rating:4.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.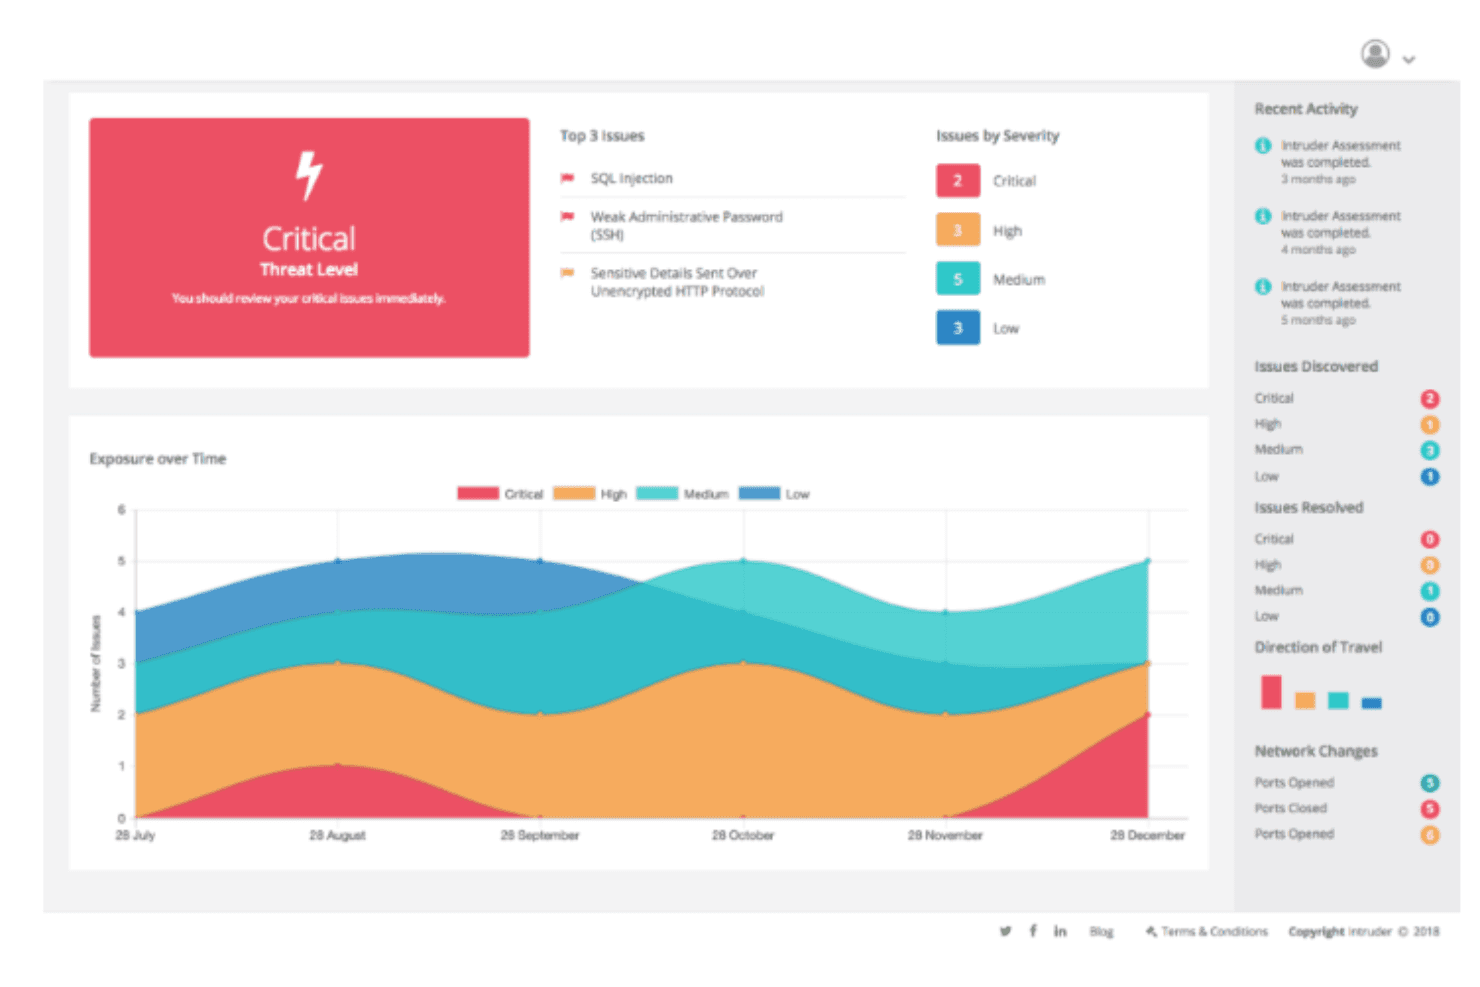
Intruder valvoo järjestelmiäsi automaattisesti havaitakseen mahdolliset uhat ja ilmoittaakseen niistä niiden ilmaantuessa. Intruder on jatkuvan altistumisen hallinta-alusta, joka yhdistää automaattisen haavoittuvuuksien tarkistuksen, tekoälyohjatun penetraatiotestauksen, hyökkäyspinta-alan valvonnan ja pilvipalveluiden tietoturvamääritysten tarkistukset verkkosovelluksissa, rajapinnoissa ja infrastruktuurissa.
Kenelle Intruder sopii parhaiten?
Intruder sopii erityisesti pienten ja keskisuurten yritysten tietoturva- ja IT-tiimeille, jotka tarvitsevat jatkuvaa haavoittuvuuksien kattavuutta ilman suurta erillistä tietoturvatoimintojen tiimiä.
Miksi valitsin Intruderin
Valitsin Intruderin yhdeksi parhaista vaihtoehdoista, koska sen päivittäiset pilvimääritysten tarkistukset tarjoavat tiimilleni lähes reaaliaikaisen näkymän AWS-, Azure- ja GCP-ympäristöjen tietoturvan muutoksiin. Toisin kuin työkalut, jotka tarkistavat ympäristön viikoittain tai tarvittaessa, Intruderin CSPM toimii päivittäin ja ilmoittaa virheellisistä määrityksistä ennen kuin niitä voidaan hyödyntää. Hyödynnän myös sen uusien uhkien tarkistuksia, joissa Intruderin tietoturvatiimi tarkistaa manuaalisesti äskettäin julkistetut kriittiset haavoittuvuudet ja tarkistaa kohteesi ilman, että sinun tarvitsee määrittää mitään.
Intruderin tärkeimmät ominaisuudet
- Tekoälyohjattu penetraatiotestaus: Käynnistää tarvittaessa penetraatiotestejä, joissa tekoäly simuloi hyökkääjän toimintaa sovelluksissasi.
- GregAI-tietoturva-analyytikko: Tekee yhteenvedon ympäristöstäsi löydetyistä haavoittuvuuksista, varmistaa ne ja priorisoi ne tekoälyn avulla.
- Todennettujen verkkosovellusten tarkistus: Tukee salasanasuojattujen tai istuntorajoitettujen verkkosovellusten haavoittuvuuksien tarkistamista.
- Uusien uhkien tunnistus: Etsii ennakoivasti altistumisestasi nollapäivähaavoittuvuuksia ja merkittäviä haavoittuvuuksia sekä testaa niitä vastaan.
Intruderin integraatiot
Intruder tarjoaa natiiviset integraatiot AWS:n, Microsoft Azuren, Google Cloudin, Jiran, GitHubin, GitLabin, ServiceNow'n, Slackin, Microsoft Teamsin ja Oktan kanssa. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Automaattiset päivittäiset pilvimääritysten tarkistukset
- Tekoälyohjattu penetraatiotestaus ja yhteenvedot haavoittuvuuksista
- Pienten IT-tiimien nopea käyttöönotto
Cons:
- Ilmoitusten hallinta voi olla rajallista
- Ei ihmisten suorittamaa manuaalista penetraatiotestausta
Learn more about Intruder: Paras jatkuvaan haavoittuvuuksien skannaukseen
- Ilmainen demo saatavilla
- Alkaen $69/kuukausi
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.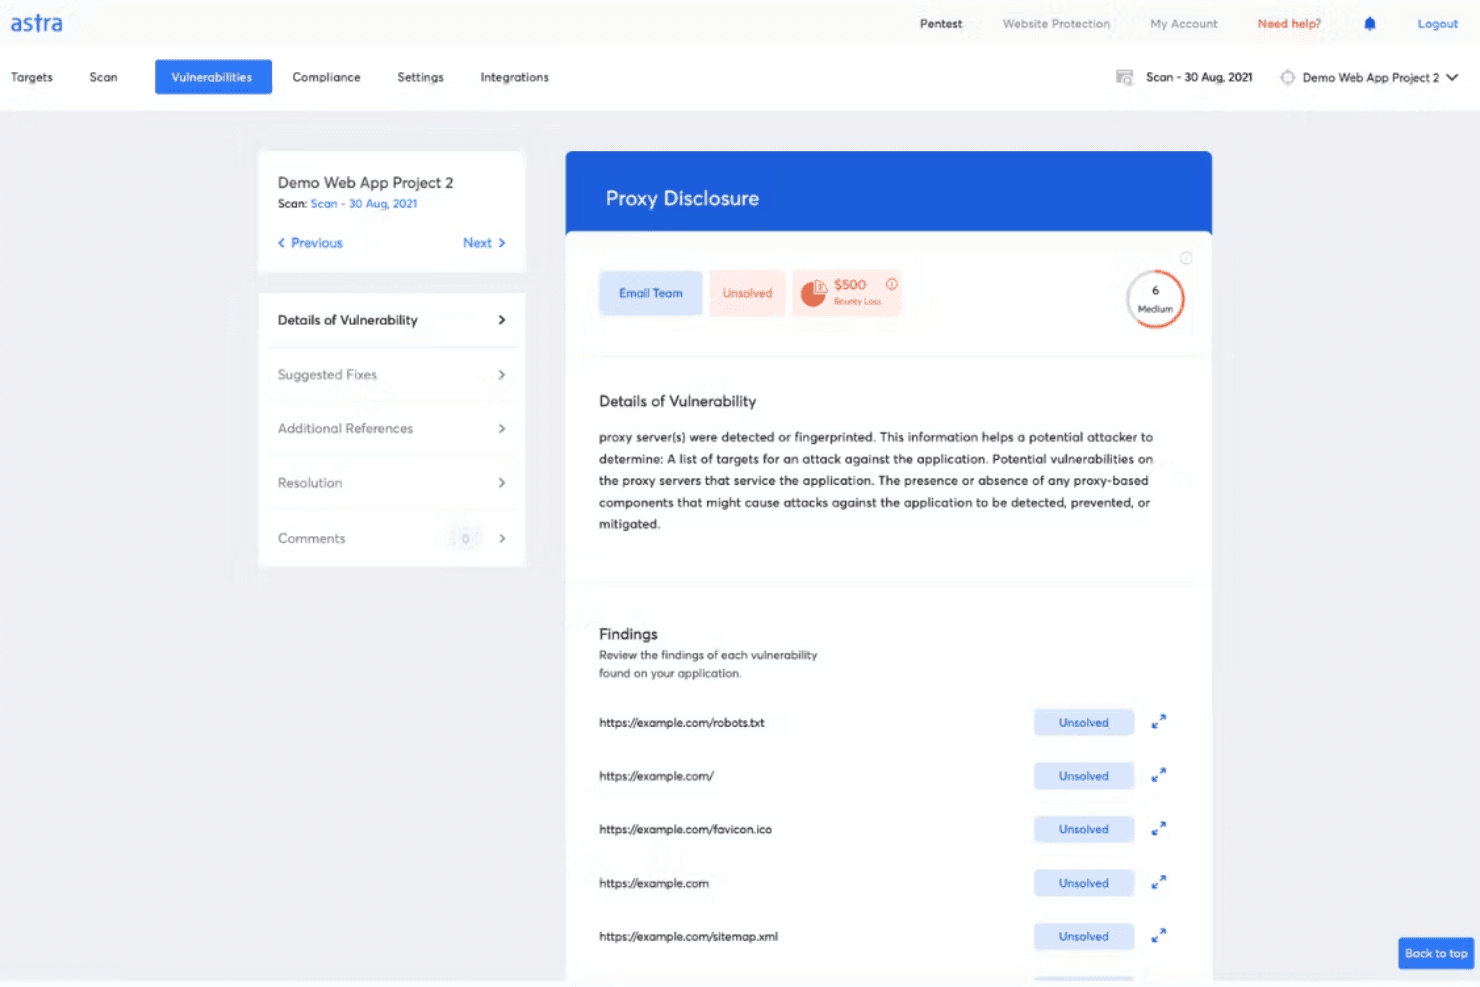
Astran penetraatiotestit voivat etsiä haavoittuvuuksia ja tarjoavat yksityiskohtaiset havainnot ja suositukset. Astra Pentest on PTaaS-alusta, joka yhdistää automatisoidun DAST-skannauksen, asiantuntijoiden suorittaman manuaalisen penetraatiotestauksen, API-tietoturvatestauksen ja pilvihaavoittuvuuksien skannauksen yhteen hallintapaneeliin.
#### Kenelle Astra Pentest sopii parhaiten?
Se sopii erinomaisesti tietoturvatietoisille startup- ja keskisuurten yritysten tiimeille, jotka tarvitsevat vaatimustenmukaisuuden täyttäviä penetraatiotestausraportteja jatkuvan automatisoidun skannauksen ohella.
#### Miksi valitsin Astra Pentestin
Astra Pentest ansaitsee paikkansa yhtenä parhaista vaihtoehdoista lyhyellä listallani, koska sen jatkuva DAST-skannaus suorittaa yli 10 000 testitapausta, mukaan lukien kirjautumisen taakse jäävät todennetut skannaukset, jotka useimmat skannerit jättävät kokonaan väliin. Pidän myös siitä, että palvelu lisää mukaan asiantuntijoiden tarkistamat skannaustulokset, joten tiimini ei huku skannerin raakatulosteeseen vaan käsittelee vahvistettuja havaintoja. Tekoälyavusteinen väärien positiivisten tulosten lajittelu pitää signaali-kohinasuhteen hallittavana, vaikka skannaukset suoritettaisiin jatkuvasti.
#### Astra Pentestin tärkeimmät ominaisuudet
- Tietoturva-asiantuntijoiden suorittama manuaalinen penetraatiotestaus: Sertifioidut ammattilaiset suorittavat hyökkäystestejä OWASP-, SANS-, CREST- ja PTES-ohjeistusten mukaisesti.
- API-tietoturva-alusta: Skannaa API:t OWASP API Top 10 -ongelmien varalta ja löytää varjo- tai orpoendpointeja reaaliaikaisen liikenteen kaappauksen avulla.
- Vaatimustenmukaisuuteen keskittyvä raportointi: Luo erilliset raportit SOC2-, ISO 27001-, PCI-DSS-, HIPAA- ja GDPR-vaatimuksia varten.
- Julkisesti todennettava penetraatiotestaussertifikaatti: Saat jokaisen onnistuneen penetraatiotestin jälkeen jaettavan sertifikaatin, joka vahvistaa korjausten tekemisen ja uusintatestauksen valmistumisen.
#### Astra Pentestin integraatiot
Astra Pentest tarjoaa natiivit integraatiot Bitbucketin, CircleCI:n, GitHubin, GitLabin, Jenkinsin, Jiran, Microsoft Azuren ja Slackin kanssa. Se tarjoaa myös API-käyttöoikeuden mukautettuja integraatioita varten ja tukee reaaliaikaisen API-liikenteen kaappausta Postmanin, Kongin, AWS:n, GCP:n ja Nginxin kanssa.
Pros and Cons
Pros:
- Automatisoitu DAST ja manuaaliset penetraatiotestit yhdistettyinä
- Vaatimustenmukaisuuden täyttävä raportointi useille standardeille
- Korjausten työnkulku integroitu penetraatiotestauksen hallintapaneeliin
Cons:
- Mobiilisovellusten haavoittuvuustestausta ei sisälly
- Skannaukset voivat tuottaa ajoittain vääriä positiivisia tuloksia
Learn more about Astra Pentest: Sopii parhaiten DeepScaniin monimutkaisissa verkkosovelluksissa
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.2/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.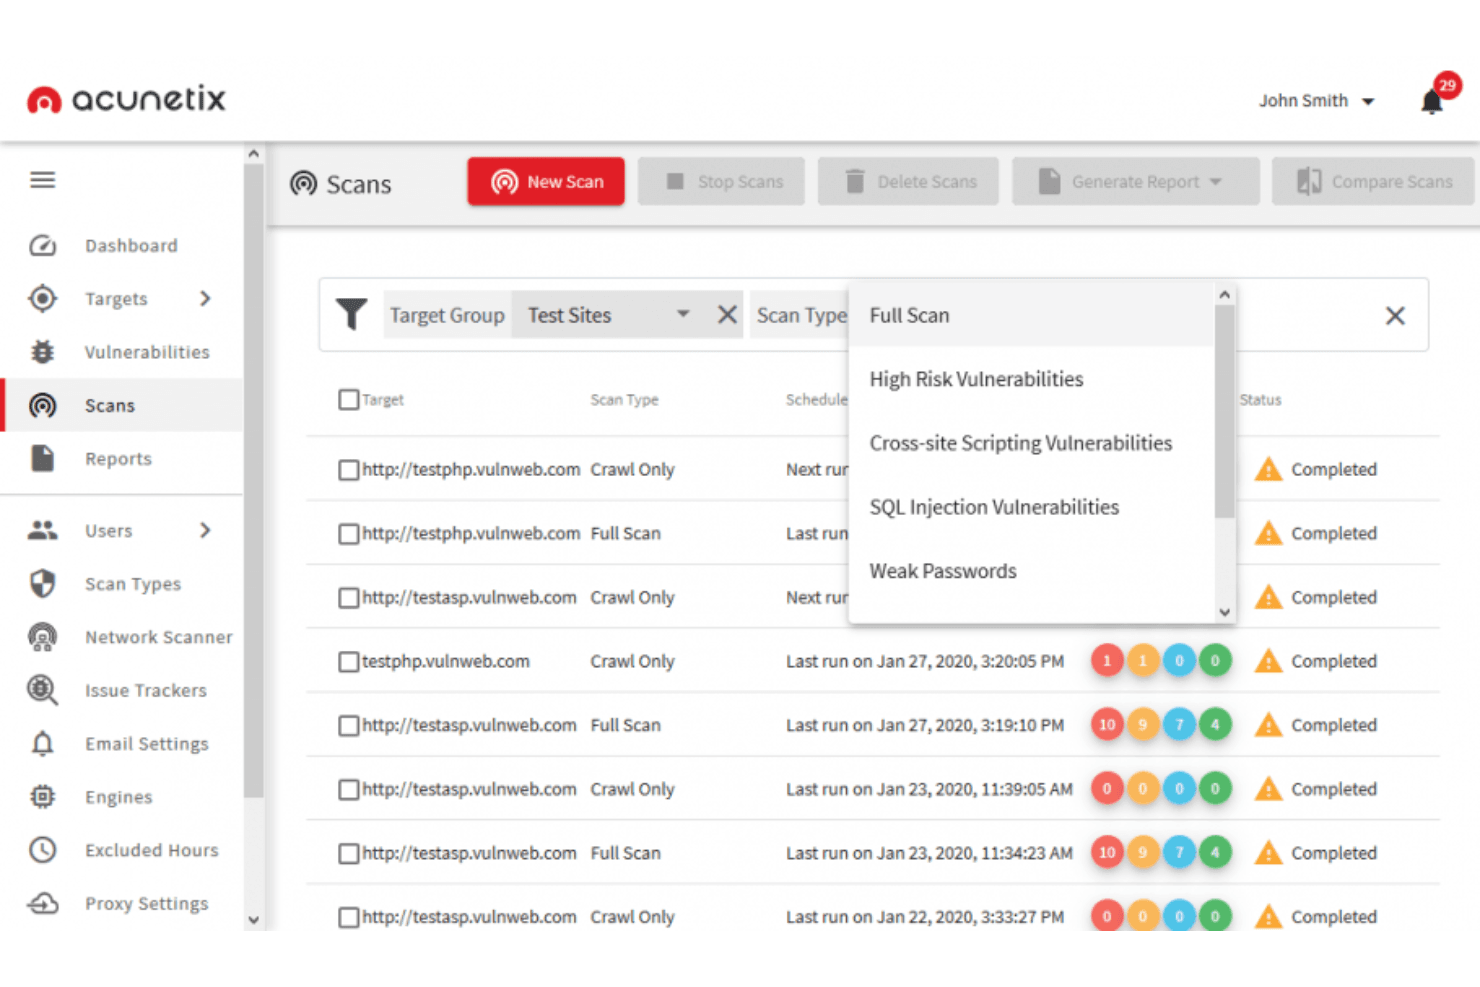
Acunetix tunnistaa monenlaisia haavoittuvuuksia, kuten OWASP Top 10 -haavoittuvuudet, SQL-injektiot, XSS-haavoittuvuudet, virheelliset määritykset, paljastuneet tietokannat ja kaistan ulkopuoliset haavoittuvuudet. Acunetix on DAST-painotteinen verkkosovellusten tietoturvaskanneri, joka havaitsee haavoittuvuuksia verkkosovelluksissa, rajapinnoissa ja LLM-malleissa DeepScanin, AcuSensorin ja tekoälypohjaisen analyysin avulla ja tuo esiin hyödynnettävissä olevia ongelmia monimutkaisissa, runsaasti JavaScriptiä hyödyntävissä ympäristöissä.
Kenelle Acunetix sopii parhaiten?
Acunetix sopii yritysten tietoturva- ja AppSec-tiimeille, jotka tarvitsevat automatisoitua haavoittuvuuksien skannausta suurille verkkosovellus- ja rajapintakokonaisuuksille.
Miksi valitsin Acunetixin
Acunetix päätyi suosikkieni joukkoon ennen kaikkea siksi, että DeepScan käsittelee tehokkaasti runsaasti JavaScriptiä hyödyntäviä yksisivuisia sovelluksia. Useimmat skannerit eivät havaitse AJAX-kutsujen tai asiakaspuolen hahmonnuksen taakse piilotettuja haavoittuvuuksia, mutta DeepScan suorittaa JavaScriptin todella, jotta se voi indeksoida selaimessa näkyvän sisällön. Luotan myös AcuSensoriin, joka sijoittaa lähdekoodiin tunnistimen ja yhdistää mustan laatikon skannauksen sisäiseen palautteeseen. Näin se havaitsee haavoittuvuuksia, jotka pelkkä ulkoinen skannaus yleensä jättää huomaamatta.
Acunetixin tärkeimmät ominaisuudet
- Ennakoiva riskipisteytys: Käyttää koneoppimismalleja haavoittuvuusriskin arvioimiseen ennen skannauksen aloittamista.
- Roolipohjaiset käyttöoikeudet: Mahdollistaa käyttäjäroolien ja käyttöoikeuksien määrittämisen skannaus- ja korjausprosessien hallintaa varten.
- Automaattinen uudelleentestaus ja validointi: Testaa havaitut ongelmat uudelleen korjausten jälkeen varmistaakseen, että haavoittuvuudet on korjattu kokonaan.
- Rajapintojen tietoturvaskannaus: Skannaa REST-, GraphQL- ja SOAP-rajapinnat tietoturvaongelmien varalta verkkosovellusten testauksen ohella.
Acunetixin integraatiot
Acunetix tarjoaa natiivit integraatiot Jiran, GitHubin, GitLabin, Azure DevOpsin, Bitbucketin, Bamboon, Bugzillan, F5 BIG-IP:n ja Cloudflaren kanssa. Mukautettuja integraatioita varten on saatavilla rajapinta.
Pros and Cons
Pros:
- Skannaa yksisivuisia ja runsaasti JavaScriptiä hyödyntäviä sovelluksia
- Yhdistää DAST-skannauksen valinnaiseen interaktiiviseen skannaukseen
- Sisältää verkon reunavyöhykkeen haavoittuvuuksien skannauksen
Cons:
- Skannausten ajoitusmahdollisuudet ovat rajalliset
- Raporttien mukautusmahdollisuudet ovat rajalliset
Learn more about Acunetix: Sopii parhaiten automaattisen ja manuaalisen testauksen yhdistämiseen
- Ilmainen esittely saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:3.8/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.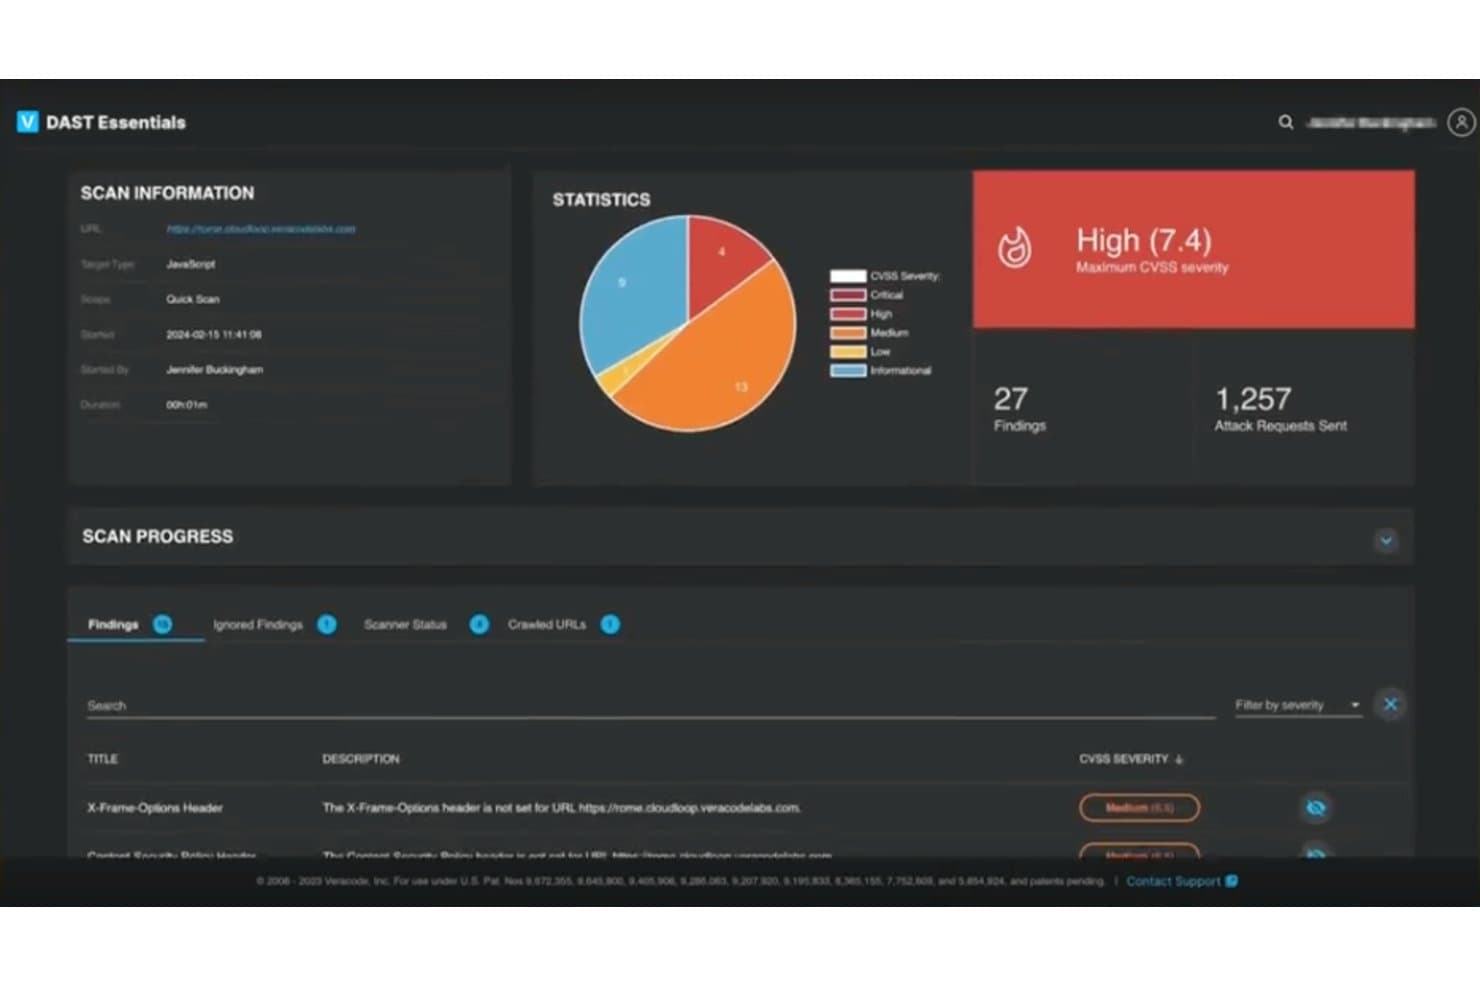
Veracode tarjoaa DAST Essentials -koontinäytön, jossa näkyvät dynaamisen sovellusskannauksen tulokset, kuten CVSS-vakavuusluokitukset, havaintojen määrä ja lähetetyt hyökkäyspyynnöt. Veracode on sovellusten tietoturvatestausalusta, joka kokoaa SAST-, DAST- ja SCA-testauksen sekä sertifioidun manuaalisen penetraatiotestauksen yhteen paikkaan ja sisältää sisäänrakennetun tekoälypohjaisen korjausohjeistuksen.
Kenelle Veracode sopii parhaiten?
Veracode sopii hyvin säänneltyjen toimialojen yritysten tietoturva- ja kehitystiimeille, joiden on täytettävä PCI DSS:n, HIPAA:n tai GDPR:n kaltaiset vaatimustenmukaisuusvelvoitteet.
Miksi valitsin Veracoden
Veracode päätyi suosikkilistalleni, koska se yhdistää aidosti automaattisen skannauksen ja sertifioidun manuaalisen penetraatiotestauksen yhdeksi alustaksi. Pidän siitä, että DAST-havainnot voidaan siirtää suoraan PTaaS-toimeksiantoihin, jolloin sertifioidut testaajat jatkavat siitä, mihin skanneri jäi, sen sijaan että työ tehtäisiin uudelleen. Veracode Fix luo näihin havaintoihin perustuvia tekoälypohjaisia koodikorjauksia, mikä kaventaa havainnon tekemisen ja korjaamisen välistä kuilua.
Veracoden tärkeimmät ominaisuudet
- Riskinhallinnan koontinäyttö: Havainnollistaa sovellusten riskiprofiilia ja käytäntöjen noudattamista eri kohteissa.
- Konttien ja IaC:n tietoturva: Skannaa konttikuvat ja infrastruktuurin koodina haavoittuvuuksien ja virheellisten määritysten varalta.
- IDE-integraatiot: Tarjoaa reaaliaikaista palautetta haavoittuvuuksista kehitysympäristöissä, kuten Visual Studiossa ja IntelliJ:ssä.
- Ohjelmointirajapintojen tietoturvatestaus: Tutkii REST- ja GraphQL-päätepisteet haavoittuvuuksien ja liiketoimintalogiikan puutteiden varalta.
Veracoden integraatiot
Veracode tarjoaa natiivisti integraatiot Jenkinsin, Azure DevOpsin, Jiran, GitHubin, Bitbucketin, Eclipsen, IntelliJ:n, Visual Studion ja Impervan kanssa. Mukautettuja integraatioita varten on saatavilla ohjelmointirajapinta.
Pros and Cons
Pros:
- Yhdistää manuaaliset ja automaattiset testausprosessit
- Tuottaa sertifioidut penetraatiotestausraportit vaatimustenmukaisuuden auditointeja varten
- Kattaa SAST-, DAST-, SCA- ja ohjelmointirajapintojen tietoturvan
Cons:
- Manuaaliset arvioinnit edellyttävät ylimääräistä koordinointia
- Mukautettujen työnkulkujen hienosäätö on rajallista
Learn more about Veracode: Soveltuu parhaiten säikeisiin perustuvaan rinnakkaistestaukseen
- Ilmainen esittely saatavilla
- Alkaen $29/kuukausi

Medusa tarjoaa Python-sidontaliittymän yksityiskohtaista määritystä ja hallintaa varten. Medusa on nopea ja modulaarinen työkalu kirjautumistietojen raakavoimahyökkäyksiin, mikä tekee siitä olennaisen työkalun verkkosovellusten tunkeutumistestaukseen. GitHubissa avoimen lähdekoodin projektina saatavilla oleva työkalu tarjoaa arvokkaan keinon arvioida verkkosovellusten tietoturvaa.
Miksi valitsin Medusan: Yksi syy Medusan valintaan on sen säikeisiin perustuva rinnakkaistestaus. Tämän ominaisuuden avulla voit suorittaa useita raakavoimayrityksiä samanaikaisesti, mikä voi nopeuttaa testausprosessia merkittävästi. Medusan avulla voit testata samanaikaisesti useita isäntiä, käyttäjiä tai salasanoja, mikä tekee siitä aikaa säästävän työkalun verkkosovellusten tietoturva-arviointeihin.
Toinen merkittävä syy on sen modulaarinen rakenne, jonka ansiosta työkalua voidaan laajentaa eri palveluihin sopivaksi. Medusa tukee useita protokollia, kuten SMB:tä, HTTP:tä ja SSH:ta. Tämä monipuolisuus mahdollistaa tunkeutumistestaustoimien mukauttamisen verkkosovelluksesi ympäristön erityistarpeisiin ja varmistaa kattavan tietoturva-arvioinnin.
Medusan tärkeimmät ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu joustava käyttäjän syöte, jonka avulla voit määrittää kohdetiedot yksittäisinä syötteinä tai tiedostoina. Tämä tarjoaa tarvittavan mukautuvuuden erilaisiin tilanteisiin. Työkalu tukee useita protokollia, joten voit testata erilaisia palveluita, jotka edellyttävät etätodennusta. Lisäksi Medusan avoimen lähdekoodin ansiosta voit käyttää ja muokata lähdekoodia vastaamaan erityisiä tunkeutumistestaustarpeitasi.
Integraatioihin kuuluvat SMB, HTTP, MS-SQL, POP3, RDP, SSHv2, Telnet, VNC, MySQL, PostgreSQL, LDAP ja IMAP.
Pros and Cons
Pros:
- Tukee useita protokollia, joten se soveltuu monenlaisiin testaustilanteisiin
- Säikeisiin perustuva rinnakkaistestaus parantaa nopeutta ja tehokkuutta
- Nopea käyttöönotto vähäisillä määrityskomennoilla
Cons:
- Perusominaisuudet eivät välttämättä kata kaikkia käyttäjien tarpeita
- Yksinkertaiset verkkokaupat vaativat suunnittelutaitoja viimeistellymmän ulkoasun saavuttamiseksi
Learn more about Medusa:
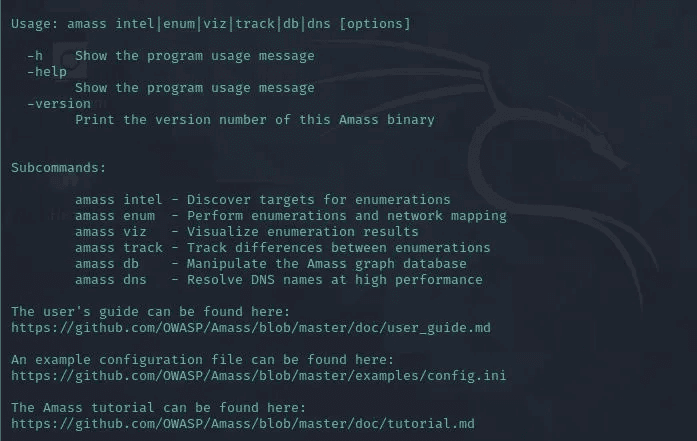
Amass tarjoaa sovelluksessa kattavan käyttäjäoppaan Amass on OWASP:n avoimen lähdekoodin tiedustelutyökalu, joka suorittaa DNS-enumerointia, aliverkkotunnusten etsintää ja ulkoisen verkon kartoitusta hyödyntäen passiivista OSINT-tiedonkeruuta ja aktiivisen tiedustelun tekniikoita.
Kenelle Amass sopii parhaiten?
Amass sopii erinomaisesti penetraatiotestaajille ja bug bounty -metsästäjille, joiden on kartoitettava organisaation koko ulkoinen hyökkäyspinta toimeksiannon tiedusteluvaiheen aikana.
Miksi valitsin Amassin
Amass pääsee suosikkityökalujeni joukkoon, koska mikään muu ilmainen työkalu ei kokoa ulkoisten resurssien tietoja yhtä perusteellisesti. Se kyselyttää samanaikaisesti yli 80:tä lähdettä ja hakee aliverkkotunnuksia varmenteiden läpinäkyvyyslokeista, DNS-tietokannoista ja Shodanin ja VirusTotalin kaltaisista rajapinnoista yhdellä suorituskerralla. Pidän myös
amass track-alakomennosta, joka vertailee useiden enumerointien tuloksia ja tuo esiin toimeksiantojen välillä äskettäin paljastuneet resurssit.Amassin keskeiset ominaisuudet
- Avoin resurssimalli: Jäsentää resurssien suhteet ja ominaisuudet toimialueiden, IP-osoitteiden ja ASN-tunnusten välillä mahdollistaen verkon perusteellisen kartoituksen.
- YAML-pohjainen asetusten hallinta: Tukee monipuolista mukauttamista helppokäyttöisten YAML-asetustiedostojen avulla.
- Komentorivin alikomennot: Sisältää työkalut, kuten
intel,enum,vizjadb, kohdennettuihin etsintä- ja visualisointitehtäviin. - Docker- ja Homebrew-tuki: Tarjoaa joustavat asennusvaihtoehdot nopeaan käyttöönottoon erilaisissa teknisissä ympäristöissä.
Amassin integraatiot
Amass tarjoaa natiivin integraation Maltegon ja Neo4j:n kanssa resurssien visualisointia varten sekä tukee asennusta Dockerin ja Homebrew'n kautta. Mukautettuja integraatioita varten on saatavilla rajapinta.
Pros and Cons
Pros:
- Käsittelee sekä aktiivista että passiivista resurssien etsintää
- Tukee aliverkkotunnusten enumerointia OSINT-lähteiden avulla
- Komentorivipohjaiset työnkulut nopeaan komentosarjojen automatisointiin
Cons:
- Virallista graafista käyttöliittymää ei ole
- Vaatii manuaalista hienosäätöä parhaan tarkkuuden saavuttamiseksi
Learn more about Amass:
Muut verkkosovellusten penetraatiotestaustyökalut
Tässä on joitakin muita verkkosovellusten penetraatiotestaustyökaluvaihtoehtoja, jotka eivät päässeet koosteeseeni mutta joihin kannattaa silti tutustua:
- 11GobusterParas kehittäjille
- 12Rapid7Sopii parhaiten haavoittuvuuksien tunnistamisen automatisointiin
- 13NessusHelppokäyttöiset tunnistetietoja käyttävät ja käyttämättömät tarkistukset
- 14NMapKevyt ratkaisu verkkosovellusten tunkeutumistestaukseen
- 15John the RipperParhaimmillaan, kun tarvitaan laajaa tiiviste- ja salausalgoritmitukea
- 16MetasploitAutomatisoi manuaaliset testit ja sujuvoita prosessiasi
- 17Core ImpactSopii parhaiten monivaiheisten hyökkäysten jäljentämiseen
- 18SQLMapParas SQL-injektiotekniikoihin
- 19ZeroThreatParas ilman asetuksia tapahtuvaan automaattiseen hyökkäyssimulointiin
- 20PcloudySopii parhaiten toiminnallisen käyttökokemuksen testaukseen
Miten arvioin verkkosovellusten penetraatiotestauksen työkaluja
Arvioin jokaisen työkalun perusvaatimusten perusteella: pystyykö se käsittelemään todennettua skannausta, tarjoamaan API-kattavuutta ja tunnistamaan OWASP-haavoittuvuuksia. Tämän jälkeen painotan erottavia tekijöitä, kuten CI/CD-sopivuutta ja todisteisiin perustuvaa haavoittuvuuksien hyödyntämisen todentamista.
Ydintoiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, pisteytän jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa) – 5 (on erinomainen tällä alueella) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Automaattinen haavoittuvuuksien skannaus: Tarkistan, havaitseeko skanneri luotettavasti OWASP Top 10 -luokan ongelmat, kuten tallennetun XSS:n käyttäjäprofiilin kentissä tai SQL-injektion hakuvastaavissa parametreissa, ilman liiallisia vääriä positiivisia tuloksia.
- Manuaalisen testauksen työkalupakki: Hyvä välityspalvelin, toistotyökalu ja hyötykuormien muokkain ovat tässä tärkeitä. Etsin työkaluja, joiden avulla pyynnön voi siepata, parametria muokata ja pyyntö toistaa vaivattomasti.
- Todennuksen käsittely: Arvioin, miten kukin työkalu hallitsee todennettuja skannauksia OAuth-, SSO- ja JWT-kirjautumisprosessien kaltaisissa tilanteissa, sillä suurin osa todellisen maailman hyökkäyspinnasta sijaitsee todennuksen takana.
- Raportointi ja korjausohjeet: Raporteissa havainnot tulisi yhdistää vakavuustasoihin ja vaatimustenmukaisuuskehyksiin, kuten PCI-DSS:ään tai SOC 2:een, ja niiden tulisi sisältää selkeät korjausohjeet, joiden perusteella kehittäjä voi toimia.
- CI/CD- ja DevSecOps-integraatio: Etsin natiiviliitännäisiä tai API-rajapintoja, jotka yhdistävät työkalut esimerkiksi Jenkins-, GitLab CI- tai GitHub Actions -työkaluihin, jotta skannaukset suoritetaan automaattisesti jokaisen vetopyynnön tai koontiversion yhteydessä.
- Modernien sovellusten ja API-rajapintojen kattavuus: Työkalujen on pystyttävä käsittelemään JavaScript-pohjaisia SPA-sovelluksia, REST-päätepisteitä ja GraphQL-skeemoja. Arvioin, pystyvätkö ne tuomaan OpenAPI-määrityksiä ja testaamaan perus-HTML-lomakkeita laajemmin.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erottuvat ominaisuudet
Todisteisiin perustuva skannaus on merkittävä erottava tekijä. Etsin työkaluja, jotka vahvistavat automaattisesti haavoittuvuuden hyödynnettävyyden sen sijaan, että ne vain ilmoittaisivat mahdollisesta osumasta. Tämä lyhentää laajoihin toimeksiantoihin liittyvään luokitteluun kuluvaa aikaa. Myös hyökkäyspinnan kartoittaminen on tärkeää: työkalut, jotka kartoittavat unohtuneet aliverkkotunnukset tai dokumentoimattomat API-päätepisteet, antavat testaajille kattavamman kuvan ennen skannauksen aloittamista. Arvioin myös laajennettavuutta, sillä tiimit tarvitsevat usein mukautettuja tarkistuksia omia kehyksiään varten. Komentosarjamoottorin tai liitännäismarkkinapaikan avulla voi rakentaa omaan teknologiapinoon sopivia hyötykuormia.
Ominaisuuksia laajemmin
Käyttöönottomallilla on merkitystä: säännellyillä toimialoilla sisäisiä sovelluksia skannaavat tiimit tarvitsevat usein itse ylläpidettäviä tai verkkoyhteydestä eristettyjä vaihtoehtoja, eivät pelkästään SaaS-ratkaisuja. Arvioin myös lisensointirakennetta, sillä kohdekohtainen hinnoittelu voi kasvaa nopeasti, kun testattavana on kymmeniä mikropalveluita. Myös toimittajan uskottavuus vaikuttaa arviooni. Tiheästi julkaistavat tunnistepäivitykset ja aktiivinen CVE-tutkimus kertovat tiimistä, joka pysyy kehittyvien uhkien tahdissa. Lopuksi huomioin koulutusresurssit ja yhteisön vahvuuden, sillä laboratorioita, sertifiointeja ja aktiivisen käyttäjäfoorumin tarjoava työkalu auttaa uusia testaajia pääsemään nopeammin vauhtiin.
Näin valitset verkkosovellusten penetraatiotestaustyökalun
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä edetessäsi oman ohjelmistonvalintaprosessisi parissa, tässä on tarkistuslista huomioon otettavista tekijöistä:
| Tekijä | Mitä ottaa huomioon |
|---|---|
| TekijäSkaalautuvuus | Mitä ottaa huomioonSkaalautuuko työkalu kasvavien tarpeidesi mukaan? Ota huomioon käyttäjien ja sovellusten määrä, joita se pystyy käsittelemään ilman suorituskykyongelmia. |
| TekijäIntegraatiot | Mitä ottaa huomioonIntegroituuko se nykyisiin järjestelmiisi? Etsi yhteensopivuutta muiden jo käyttämiesi tietoturvatyökalujen ja kehitysalustojen kanssa. |
| TekijäMukautettavuus | Mitä ottaa huomioonVoitko mukauttaa työkalun vastaamaan erityisiä työnkulkujasi? Tarkista, mahdollistaako se koontinäyttöjen ja raporttien mukauttamisen. |
| TekijäHelppokäyttöisyys | Mitä ottaa huomioonOnko työkalu tiimisi kannalta helppokäyttöinen? Arvioi oppimiskäyrä ja se, edellyttääkö työkalu laajaa koulutusta tai teknistä asiantuntemusta. |
| TekijäKäyttöönotto ja perehdytys | Mitä ottaa huomioonKuinka kauan käyttöönotto ja toiminnan aloittaminen kestävät? Ota huomioon käyttöönoton monimutkaisuus ja resurssien, kuten opetusohjelmien ja tuen, saatavuus käyttöönoton aikana. |
| TekijäKustannukset | Mitä ottaa huomioonSopiiko hinnoittelu budjettiisi? Vertaa kustannuksia tarjottuihin ominaisuuksiin ja etsi piilokuluja tai pitkäaikaisia sopimuksia. |
| TekijäTietoturvatoimet | Mitä ottaa huomioonOnko käytössä vahvoja tietoturvatoimia? Varmista, että työkalu täyttää tietoturvastandardisi ja tarjoaa tietosuojaominaisuuksia. |
| TekijäVaatimustenmukaisuusvaatimukset | Mitä ottaa huomioonTäyttääkö se alan vaatimustenmukaisuusstandardit? Varmista, että työkalu tukee tarvittavia säädöksiä, kuten GDPR:ää tai PCI-DSS:ää, omalla toimialallasi. |
Mitä verkkosovellusten penetraatiotestauksen työkalut ovat?
Verkkosovellusten penetraatiotestauksen työkalut tunnistavat verkkosovellusten tietoturva-aukkoja. Tietoturva-ammattilaiset ja kehittäjät käyttävät näitä työkaluja yleensä arkaluonteisten tietojen suojaamiseen ja sovellusten turvallisuuden varmistamiseen.
Automaattinen skannaus, reaaliaikaiset hälytykset ja yksityiskohtaiset raportointiominaisuudet auttavat tunnistamaan uhkia ja ylläpitämään tietoturvastandardeja. Kaiken kaikkiaan nämä työkalut ovat välttämättömiä verkkosovellusten suojaamiseksi mahdollisilta hyökkäyksiltä.
Ominaisuudet
Kun valitset verkkosovellusten penetraatiotestauksen työkaluja, kiinnitä huomiota seuraaviin tärkeisiin ominaisuuksiin:
- Kattava haavoittuvuuksien skannaus: Tämä ominaisuus skannaa verkkosovelluksesi automaattisesti monenlaisten tietoturva-aukkojen, kuten SQL-injektioiden, sivustojen välisten komentosarjahyökkäysten ja väärin määritettyjen tietoturva-asetusten, varalta. Se auttaa havaitsemaan piilevät uhat ajoissa, joten sinun ei tarvitse jatkuvasti jahdata tietoturvaongelmia yksitellen.
- Todennuksen testaus: Tämä tarkistaa, ovatko sovelluksesi kirjautumis- ja istunnonhallintamekanismit turvallisia. Simuloimalla erityyppisiä hyökkäyksiä saat selville, ovatko tunnistetiedot, istunnot ja käyttöoikeudet aukottomasti suojattuja vai tarvitsevatko ne parannuksia.
- Raportointi ja analytiikka: Selkeät ja yksityiskohtaiset raportit tiivistävät skannausten tulokset tavalla, jonka perusteella voit todella toimia. Nämä työkalut järjestävät haavoittuvuudet vakavuuden mukaan, tarjoavat korjausohjeita ja antavat usein mahdollisuuden viedä tulokset jaettaviksi tiimillesi (tai pientä esittelyä varten).
- Mukautettavat testitapaukset: Voit hienosäätää omia testiskenaarioitasi tai luoda niitä itse ympäristösi yksilöllisten riskien käsittelemiseksi. Näin saat testauksesta hallintaasi, eikä sen tarvitse noudattaa jäykkää ”yksi ratkaisu sopii kaikille” -mallia.
- Integraatio-ominaisuudet: Nämä työkalut muodostavat yhteyden muihin tietoturva- tai kehitysalustoihisi, kuten CI/CD-putkiin, tikettijärjestelmiin tai tietoturvan koontinäyttöihin. Tämä auttaa pitämään työnkulkusi sujuvana, joten sinun ei tarvitse jatkuvasti siirtyä välilehdeltä toiselle.
- Ryömintä ja kartoitus: Tämä tutkii koko verkkosovelluksesi ja kartoittaa julkisen sekä piilotetun sisällön. Et menetä suojattavia sovelluksesi osia, koska työkalu tuo ne kaikki esiin.
- Väärien positiivisten tulosten vähentäminen: Kukaan ei halua tuhlata aikaa tekaistuihin uhkiin. Työkalut, jotka vähentävät tehokkaasti vääriä positiivisia tuloksia, auttavat keskittymään todellisiin tietoturvaongelmiin haamujen jahtaamisen sijaan.
- Vaatimustenmukaisuuden tarkistukset: Monet työkalut tarkistavat verkkosovellustesi vaatimustenmukaisuuden standardien, kuten OWASP Top 10:n tai PCI DSS:n, suhteen. Tämä auttaa varmistamaan, että täytät alan vaatimukset, mikä voi pitää sekä tarkastajat että asiakkaat tyytyväisinä.
Verkkosovellusten penetraatiotestauksen työkalujen yleiset tekoälyominaisuudet
Edellä lueteltujen verkkosovellusten penetraatiotestauksen työkalujen vakio-ominaisuuksien lisäksi monet näistä ratkaisuista ottavat käyttöön tekoälyä esimerkiksi seuraavilla ominaisuuksilla:
- Automaattinen uhkien havaitseminen: Tässä tekoäly oppii aiemmista tarkistuksista ja uusista uhkatiedoista havaitakseen tietoturvaongelmat, jotka saattavat jäädä tavallisissa tarkistuksissa huomaamatta. Järjestelmä kehittyy jatkuvasti, joten sinun ei tarvitse itse havaita jokaista hankalaa haavoittuvuutta.
- Älykäs priorisointi: Tekoäly analysoi tarkistustietoja, ennustaa haavoittuvuuksien todellisen vaikutuksen ja asettaa ne riskin mukaiseen järjestykseen. Saat käytännönläheisiä näkemyksiä siitä, mihin kannattaa tarttua ensin, etkä vain pitkää luetteloa ongelmista.
- Mukautuva indeksointi: Tekoälypohjaiset indeksoijat oppivat jopa monimutkaisten tai dynaamisten verkkosivustojen rakenteen ja löytävät piilotettuja reittejä tai sisältöä tehokkaammin kuin perinteiset työkalut. Tämä tarkoittaa, että tietoturvatarkistuksessa jää vähemmän kohtia huomaamatta.
- Kontekstuaalinen hyökkäyssimulointi: Tekoälyn avulla nämä työkalut mukauttavat simuloidut hyökkäykset sovelluksesi yksilöllisten ominaisuuksien ja käyttäjien toiminnan perusteella, mikä antaa tarkemman kuvan todellisesta altistumisestasi.
- Poikkeamien havaitseminen: Tekoäly tarkkailee verkkosovellustasi epätavallisen toiminnan, kuten poikkeavien kirjautumismallien tai odottamattomien tietopyyntöjen, varalta ja merkitsee ne tarkistettaviksi. Saat ennakkovaroituksen epätavallisista uhista ennen kuin ne aiheuttavat vakavia ongelmia.
Edut
Verkkosovellusten penetraatiotestaukseen tarkoitettujen työkalujen käyttöönotto tarjoaa tiimillesi ja yrityksellesi useita etuja. Tässä muutamia etuja, joita voit odottaa:
- Parantunut tietoturva: Tunnistamalla haavoittuvuudet automaattisella tarkistuksella tiimisi voi torjua uhat ennen kuin niistä tulee vakavia ongelmia.
- Ajansäästö: Reaaliaikaiset hälytykset ja automatisoidut prosessit säästävät tiimisi aikaa, jolloin se voi keskittyä muihin tärkeisiin tehtäviin.
- Tehostettu vaatimustenmukaisuus: Vaatimustenmukaisuuden tukeminen varmistaa, että yrityksesi täyttää alan sääntelyvaatimukset ja vähentää oikeudellisia riskejä.
- Parempaan tietoon perustuva päätöksenteko: Yksityiskohtaiset raportit tarjoavat tietoa, joka auttaa priorisoimaan tietoturvatoimenpiteitä ja kohdentamaan resursseja tehokkaasti.
- Mukautettava käyttökokemus: Mukautettavien koontinäyttöjen avulla käyttäjät voivat keskittyä olennaisiin tietoihin, mikä tehostaa työnkulkua ja parantaa käyttäjätyytyväisyyttä.
- Helppokäyttöisyys: Helppokäyttöinen käyttöliittymä lyhentää oppimiskäyrää, mikä helpottaa työkalujen käyttöönottoa ja tehokasta käyttöä tiimissäsi.
Kustannukset & hinnoittelu
Verkkosovellusten penetraatiotestaukseen tarkoitettujen työkalujen valinta edellyttää saatavilla olevien hinnoittelumallien ja palvelupakettien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon verkkosovellusten penetraatiotestaustyökalujen yleisistä palvelupaketeista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Verkkosovellusten penetraatiotestaustyökalujen palvelupakettien vertailutaulukko
| Palvelupaketin tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
|---|---|---|
| Palvelupaketin tyyppiIlmainen palvelupaketti | Keskimääräinen hinta$0 | Yleiset ominaisuudetPerustason tarkistusominaisuudet, rajoitetut raportit ja yhteisön tuki. |
| Palvelupaketin tyyppiHenkilökohtainen palvelupaketti | Keskimääräinen hinta$10-$30/käyttäjä/kuukausi | Yleiset ominaisuudetAutomaattinen tarkistus, reaaliaikaiset hälytykset, mukautettavat koontinäytöt ja sähköpostituki. |
| Palvelupaketin tyyppiYrityspalvelupaketti | Keskimääräinen hinta$50-$100/käyttäjä/kuukausi | Yleiset ominaisuudetYksityiskohtaiset raportit, integraatio-ominaisuudet, vaatimustenmukaisuuden tuki ja puhelintuki. |
| Palvelupaketin tyyppiYritystason palvelupaketti | Keskimääräinen hinta$150-$300/käyttäjä/kuukausi | Yleiset ominaisuudetKehittynyt uhkatiedustelu, oma asiakkuuspäällikkö, täydellinen mukautettavuus ja ympärivuorokautinen tuki. |
Verkkosovellusten penetraatiotestaustyökalujen usein kysytyt kysymykset
Tässä vastauksia yleisiin WAPT-työkaluja koskeviin kysymyksiin:
Kuinka usein verkkosovellusten penetraatiotestaus tulisi suorittaa?
Penetraatiotestaus on suositeltavaa suorittaa vähintään kerran vuodessa tai aina, kun sovellukseen tehdään merkittäviä muutoksia. Säännöllinen testaus auttaa tunnistamaan uusia haavoittuvuuksia, joita sovelluksen päivitykset tai sen käyttöympäristön muutokset voivat aiheuttaa.
Voivatko penetraatiotestaustyökalut korvata manuaalisen testauksen?
Eivät. Penetraatiotestaustyökalut täydentävät manuaalista testausta, mutta eivät korvaa sitä. Automaattiset työkalut voivat tunnistaa tunnetut haavoittuvuudet nopeasti, mutta manuaalinen testaus on välttämätöntä monimutkaisten logiikkavirheiden ja kontekstisidonnaisten tietoturvaongelmien löytämiseksi, sillä niiden havaitseminen edellyttää ihmisen näkemystä ja asiantuntemusta.
Miten varmistetaan, että penetraatiotestauksen havainnot käsitellään?
Testauksen jälkeen haavoittuvuudet tulee asettaa tärkeysjärjestykseen riskitason perusteella. Laadi korjaussuunnitelma, jossa määritellään selkeät aikataulut ja vastuut. Päivitä tietoturvakäytäntöjäsi säännöllisesti ja suorita seurantatestejä varmistaaksesi, että ongelmat on ratkaistu.