

Parhaat tietoturvapoikkeamien hallintaohjelmistot auttavat tiimejä havaitsemaan uhat nopeammin, koordinoimaan reagointivaiheita eri tiimien välillä ja vähentämään käyttökatkoja automatisoimalla poikkeamien elinkaaren keskeisiä osia.
Jos olet joutunut käsittelemään hälytysväsymystä, epäselviä eskalointipolkuja tai kokoamaan reagoinnin yhteen irrallisista työkaluista, tiedät, kuinka vaikeaa poikkeaman tehokas hallinta on ilman oikeaa järjestelmää. Manuaalinen työ hidastaa ratkaisua, asiayhteys katoaa tiimien välillä ja poikkeaman jälkeisestä analyysistä tulee arvailua.
Olen testannut tietoturvapoikkeamien hallintatyökaluja tuotantoympäristöissä ja työskennellyt tietoturva- ja DevOps-tiimien kanssa, jotka hallitsevat vakavia käyttökatkoja ja todellisia tietomurtoja. Olen arvioinut, kuinka hyvin nämä alustat käsittelevät reaaliaikaisia hälytyksiä, seuraavat toimia ja tukevat sekä automaattista että ihmisten ohjaamaa reagointia.
Tässä oppaassa esitellään alustat, jotka tarjoavat nopean havaitsemisen, hyödylliset integraatiot ja selkeät eskalointityönkulut, jotta voit valita työkalun, joka parantaa reagointiaikaa ja antaa tiimillesi paremman hallinnan kriittisten tapahtumien aikana.
Miksi luottaa ohjelmistosuosituksiimme
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Tiimimme on testannut ja arvioinut ohjelmistoja vuodesta 2012 lähtien. Teknologiajohtajina tiedämme itse, kuinka vaikeaa — ja tärkeää — oikean ohjelmiston valitseminen on.
Tätä opasta varten arvioimme työkaluja käytännön testauksen ja itsenäisen tutkimuksen avulla, pisteyttäen työkalut valintakriteeriemme perusteella.
Arvostelumme perustuvat inhimilliseen toimitukselliseen harkintaamme, eivät myyntipuheeseen.
Asiantuntija-arvioijat:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tietoturvapoikkeamien hallintaohjelmistojen vertailutaulukko
Tässä vertailutaulukossa esitetään yhteenveto parhaiksi valitsemieni tietoturvapoikkeamien hallintaohjelmistojen hinnoittelutiedoista:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Sopii parhaiten hätätilanteisiin varautumiseen | Ilmainen esittely saatavilla | Hinnoittelu pyydettäessä | Website | |
| 2 | Sopii parhaiten vaatimustenmukaisuusraportointiin | 30 päivän maksuton kokeilu + maksuton esittely | Hinnoittelu pyynnöstä | Website | |
| 3 | Paras ennakoivaan uhkien metsästykseen | Ilmainen kokeiluversio ja ilmainen esittely saatavilla | Hinta pyydettäessä | Website | |
| 4 | Paras yhtenäiseen tietoturvaan | 14 päivän ilmainen kokeilujakso | $1,075/kuukausi (laskutetaan vuosittain) | Website | |
| 5 | Paras reaaliaikaiseen analytiikkaan | Ilmainen palvelupaketti saatavilla | Hinnoittelu pyynnöstä | Website | |
| 6 | Paras skaalautuvuuteen | 14 päivän ilmainen kokeilu | $86/5 users/month | Website | |
| 7 | Sopii parhaiten uhkatiedusteluun | Ilmainen paketti saatavilla | Alkaen $470/kuukaudessa (infrastruktuurin kustannukset eivät sisälly hintaan) | Website | |
| 8 | Paras ennakoivaan uhkien havaitsemiseen | Hinnoittelu saatavilla pyynnöstä | Website | ||
| 9 | Paras käyttäytymisanalytiikkaan | 90 päivän ilmainen kokeilujakso | Hinta pyynnöstä | Website | |
| 10 | Paras uhkien havaitsemiseen | 30 päivän ilmainen kokeilujakso | Alkaen $3.82/omaisuus/kuukausi | Website |


Parhaiden tietoturvapoikkeamien hallintaohjelmistojen arviot
Alla ovat yksityiskohtaiset yhteenvedot parhaista tietoturvapoikkeamien hallintaohjelmistoista, jotka pääsivät esivalintaani. Arvioni tarjoavat yksityiskohtaisen katsauksen kunkin työkalun tärkeimpiin ominaisuuksiin, hyviin ja huonoihin puoliin & integraatioihin sekä ihanteellisiin käyttötapauksiin, jotta löydät itsellesi parhaiten sopivan vaihtoehdon.
 Sopii parhaiten hätätilanteisiin varautumiseen
- Ilmainen esittely saatavilla
- Hinnoittelu pyydettäessä
Visit WebsiteCustomer Rating:4.3/5
Preparisin häiriötilanteiden hallinnan koontinäyttö tarjoaa yksityiskohtaisen yleiskatsauksen organisaation häiriötilanteisiin, mukaan lukien IT-järjestelmiin liittyvät tilanteet. Preparis on organisaatioille suunniteltu häiriötilanteiden hallinta-alusta, jonka avulla hätätilanteita voidaan hallita tehokkaasti. Se palvelee liiketoiminnan jatkuvuudesta vastaavia ammattilaisia tarjoamalla häiriötilanteiden raportointiin, toimintasuunnitteluun ja viestintään tarkoitettuja työkaluja.
Miksi valitsin Preparisin: Se on räätälöity hätätilanteisiin varautumiseen ja tarjoaa integroitujen koontinäyttöjen avulla 360°:n näkyvyyden häiriötilanteiden dokumentointiin ja vaatimustenmukaisuuden ylläpitämiseen. Virtuaalisten kriisihuoneiden avulla tiimisi voi koordinoida toimia reaaliajassa, mikä parantaa kykyäsi mukauttaa suunnitelmia ajantasaisen datan perusteella. Alustan kyky jakaa tehtäväluetteloita varmistaa, että kaikki tietävät roolinsa kriisin aikana. Näiden ominaisuuksien ansiosta Preparis on erinomainen valinta tiimeille, jotka haluavat parantaa valmiuttaan hätätilanteisiin.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat häiriötilanteiden raportointi, toimintasuunnittelu ja reaaliaikaiset viestintätyökalut. Voit perustaa virtuaalisia kriisihuoneita tiimisi toimien koordinointiin. Integroidut koontinäytöt tarjoavat 360°:n näkymän, jonka avulla voit dokumentoida häiriötilanteita ja tehdä dataan perustuvia päätöksiä.
Integraatioihin kuuluvat Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram ja Zendesk.
Pros and Cons
Pros:
- Reaaliaikaiset viestintätyökalut
- 360°:n näkyvyyden koontinäytöt
- Virtuaaliset kriisihuoneet
Cons:
- Raportoitu integraatio-ongelmista
- Rajalliset offline-ominaisuudet
Learn more about Preparis: Sopii parhaiten vaatimustenmukaisuusraportointiin
- 30 päivän maksuton kokeilu + maksuton esittely
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.5/5
EventLog Analyzerin aktiivisten hälytysten ominaisuuden avulla käyttäjät voivat valvoa ja hallita reaaliaikaisia hälytyksiä tehokkaasti. ManageEngine EventLog Analyzer soveltuu organisaatioille, jotka etsivät luotettavaa poikkeamienhallintaohjelmistoa lokitietojensa tehokkaaseen hallintaan ja analysointiin. Sen reaaliaikaisen lokien valvonnan ja vaatimustenmukaisuuden hallinnan ominaisuudet tekevät siitä kiinnostavan IT-tiimeille toimialoilla, joilla turvallisuus ja vaatimustenmukaisuus ovat ratkaisevan tärkeitä. Tarjoamalla työkaluja lokien perusteelliseen analysointiin, tietoturvatarkastuksiin ja vaatimustenmukaisuusraportointiin se vastaa arkaluonteisten tietojen suojaamisen ja viranomaisvaatimusten täyttämisen haasteisiin, mikä on olennaista esimerkiksi rahoitus- ja terveydenhuoltoaloilla.
Miksi valitsin ManageEngine EventLog Analyzerin
Valitsin ManageEngine EventLog Analyzerin sen huomattavan vaatimustenmukaisuusraportointiominaisuuden vuoksi, joka on olennainen arkaluonteisia tietoja käsitteleville organisaatioille. Työkalu tarjoaa ennalta määritettyjä vaatimustenmukaisuusraportteja standardeille, kuten PCI DSS, HIPAA ja GDPR, mikä helpottaa tiimisi auditointiprosessia. Sen reaaliaikainen hälytysjärjestelmä varmistaa välittömät ilmoitukset vaatimustenmukaisuuden rikkomuksista, mikä mahdollistaa nopean poikkeamiin reagoinnin. Nämä kattavat lokienhallintaominaisuudet, joissa keskitytään vaatimustenmukaisuuteen, tekevät siitä välttämättömän aloilla, joilla sääntelyvaatimusten noudattaminen on kriittistä.
ManageEngine EventLog Analyzerin tärkeimmät ominaisuudet
Vaatimustenmukaisuusraportoinnin vahvuuksien lisäksi löysin useita muita ominaisuuksia, jotka tekevät ManageEngine EventLog Analyzerista erinomaisen valinnan poikkeamien hallintaan:
- Verkkolaitteiden tarkastus: Tarjoaa palomuurien, reitittimien ja kytkimien kattavan valvonnan ja varmistaa, että epäilyttävä toiminta havaitaan nopeasti.
- Tiedostojen eheyden valvonta: Seuraa kriittisten tiedostojen ja kansioiden muutoksia ja ilmoittaa luvattomista muokkauksista, jotka voivat viitata tietoturvaloukkaukseen.
- Automaattinen poikkeamiin reagointi: Tarjoaa ennalta määritettyjä työnkulkuja poikkeamien käsittelyyn, mikä auttaa tiimiäsi reagoimaan nopeasti ja tehokkaasti mahdollisiin uhkiin.
- Tietoturva-analytiikka: Parantaa verkon näkyvyyttä analysoimalla tapahtumalokeja ja tunnistamalla mahdollisia uhkia edistyneen analytiikan avulla.
ManageEngine EventLog Analyzerin integraatiot
Integraatioihin kuuluvat ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus ja Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Mukautettujen raporttien luominen
- Reaaliaikaiset hälytykset
- Automaattinen raportointi
Cons:
- Mukauttamisen tarve
- Integraatiohaasteet
Learn more about ManageEngine EventLog Analyzer: Paras ennakoivaan uhkien metsästykseen
- Ilmainen kokeiluversio ja ilmainen esittely saatavilla
- Hinta pyydettäessä

Heimdalin yhtenäinen hallintapaneeli tarjoaa selkeän näkyvyyden kaikkien hallittujen päätelaitteiden vaatimustenmukaisuuteen, korjauspäivitysten tilaan ja tietoturvakontrolleihin. Luotettavaa tietoturvapoikkeamien hallintaan tarkoitettua ohjelmistoratkaisua etsiville organisaatioille Heimdal tarjoaa edistyneen alustan, joka on suunniteltu parantamaan kyberturvallisuutta useilla toimialoilla. Terveydenhuollon, julkishallinnon ja koulutuksen kaltaisille toimialoille räätälöity Heimdal auttaa ratkaisemaan esimerkiksi ISO 27001- ja HIPAA-standardien noudattamiseen liittyviä haasteita. Verkkoturvan, uhkien metsästyksen ja haavoittuvuuksien hallinnan kaltaisten ominaisuuksien avulla Heimdal takaa vahvan suojan kyberuhkia vastaan, joten se on ihanteellinen valinta yrityksille, jotka pyrkivät suojaamaan digitaalisia omaisuuseriään.
Miksi valitsin Heimdalin
Valitsin Heimdalin sen ainutlaatuisen tietoturvapoikkeamiin reagointiin liittyvän lähestymistavan vuoksi, erityisesti sen laajennettujen tunnistus- ja reagointiominaisuuksien (XDR) ansiosta. Heimdalin alusta on erinomainen reaaliaikaisessa uhkien tunnistamisessa ja niihin reagoinnissa, ja sitä tukee ympärivuorokautinen tietoturvatoimintakeskuksen (SOC) valvonta. Näin tiimisi voi puuttua nopeasti mahdollisiin tietoturvaloukkauksiin, mikä vähentää käyttökatkoja ja vahinkoja. Lisäksi Heimdalin integrointi kolmannen osapuolen työkaluihin parantaa sen joustavuutta, joten se on monipuolinen valinta yrityksille, jotka haluavat vahvistaa kyberturvallisuutensa suojauksia.
Heimdalin tärkeimmät ominaisuudet
Erinomaisten XDR-ominaisuuksiensa lisäksi Heimdal tarjoaa useita muita tärkeitä ominaisuuksia, jotka tehostavat tietoturvapoikkeamiin reagointia:
- Verkkoturva: Tarjoaa kattavan suojan verkkopohjaisia uhkia vastaan ja varmistaa, että organisaatiosi tiedot pysyvät turvassa.
- Uhkien metsästys: Tunnistaa ja neutraloi ennakoivasti mahdolliset uhat ennen kuin ne voivat aiheuttaa vahinkoa, mikä parantaa yleistä tietoturvatasoasi.
- Haavoittuvuuksien hallinta: Valvoo ja arvioi järjestelmäsi haavoittuvuuksia jatkuvasti, joten voit korjata heikkoudet nopeasti.
- Päätelaitteiden suojaus: Suojaa kaikki verkostosi päätelaitteet, estää luvattoman käytön ja varmistaa tietojen eheyden.
Heimdal-integraatiot
Heimdal ei tällä hetkellä ilmoita natiivisti tuettuja integraatioita, mutta alusta tukee ohjelmointirajapintaan perustuvia mukautettuja integraatioita.
Pros and Cons
Pros:
- Automatisoi korjauspäivitykset päätelaitteissa
- Vahva haavoittuvuuksien ja uhkien tunnistus
- Yksityiskohtainen näkyvyys omaisuuseriin ja käyttöoikeuksiin
Cons:
- Natiivisti tuettuja integraatioita ei ole
- Käyttöliittymän käyttöönotto vaatii aikaa
Learn more about Heimdal: Paras yhtenäiseen tietoturvaan
- 14 päivän ilmainen kokeilujakso
- $1,075/kuukausi (laskutetaan vuosittain)
Visit WebsiteCustomer Rating:4.4/5
AlienVault auttaa tietoturvapoikkeamien käsittelyssä. AlienVault USM on IT- ja tietoturvatiimeille suunniteltu yhtenäinen tietoturvan hallinta-alusta. Se tarjoaa olennaisia tietoturvaominaisuuksia, kuten resurssien etsinnän, haavoittuvuuksien arvioinnin ja tunkeutumisen havaitsemisen.
Miksi valitsin AlienVault USM:n: Se tarjoaa yhtenäisen lähestymistavan tietoturvaan yhdistämällä useita olennaisia tietoturvatyökaluja yhdeksi alustaksi. Resurssien etsintä ja haavoittuvuuksien arviointi on integroitu, jotta tiimisi voi tunnistaa riskit helposti. Tunkeutumisen havaitsemis- ja käyttäytymisen seurantaominaisuudet toimivat yhdessä uhkien havaitsemiseksi reaaliajassa. Näiden työkalujen ansiosta se on hyvä valinta niille, jotka haluavat keskittää tietoturvatoimensa.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat resurssien etsintä, haavoittuvuuksien arviointi ja tunkeutumisen havaitseminen. Käyttäytymisen seuranta mahdollistaa uhkien havaitsemisen reaaliajassa. Alusta tarjoaa myös tietoturvatietojen ja tapahtumien hallinnan (SIEM) ominaisuudet.
Integraatioihin kuuluvat AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow ja Splunk.
Pros and Cons
Pros:
- Helppo resurssien etsintä
- Yhtenäiset tietoturvatyökalut
- Reaaliaikainen uhkien havaitseminen
Cons:
- Käyttöönotto saattaa edellyttää teknistä asiantuntemusta
- Satunnaiset väärät positiiviset hälytykset
Learn more about AlienVault USM: Paras reaaliaikaiseen analytiikkaan
- Ilmainen palvelupaketti saatavilla
- Hinnoittelu pyynnöstä
Visit WebsiteCustomer Rating:4.3/5
Hyödynnä Sumo Logicin lokianalytiikkaa. Sumo Logic on pilvipohjainen lokienhallinta- ja analytiikkapalvelu, joka on suunniteltu IT- ja tietoturvatiimeille. Sen avulla voit valvoa, selvittää ongelmia ja suojata sovelluksiasi ja infrastruktuuriasi.
Miksi valitsin Sumo Logicin: Se loistaa reaaliaikaisessa analytiikassa ja tarjoaa jatkuvaa älykkyyttä, jonka avulla tiimisi voi tehdä nopeasti perusteltuja päätöksiä. Alustan edistyneet kyselyt ja koontinäytöt tarjoavat tietoa datastasi ja parantavat kykyäsi havaita ja käsitellä poikkeamia. Poikkeamien tunnistusominaisuudet ilmoittavat epätavallisista toiminnoista ja auttavat pitämään järjestelmäsi suojattuina. Näiden ominaisuuksien ansiosta Sumo Logic on arvokas valinta tiimeille, jotka tarvitsevat välitöntä tietoa.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluvat edistyneet kyselyt ja koontinäytöt perusteelliseen data-analyysiin. Poikkeamien tunnistus auttaa tunnistamaan epätavalliset toiminnot. Reaaliaikainen valvonta varmistaa, että järjestelmiäsi valvotaan jatkuvasti.
Integraatioihin kuuluvat AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow ja Splunk.
Pros and Cons
Pros:
- Jatkuva älykkyys
- Reaaliaikainen valvonta
- Edistyneet kyselyominaisuudet
Cons:
- Rajoitetut offline-ominaisuudet
- Suuri resurssien kulutus


Splunkin avulla voit havaita tietoturvapoikkeamat ja reagoida niihin nopeasti. Splunk on data-analytiikka-alusta, joka on suunniteltu IT- ja tietoturvatiimeille konedatan valvontaan ja analysointiin. Se tarjoaa näkemyksiä, jotka tukevat toimintoja, tietoturvaa ja liiketoimintatiedustelua. Mindgardin CMO Fergal Glynn selitti: “Splunk Mission Controlin avulla määritin toimintokäsikirjan, joka paikantaa epäilyttävät IP-osoitteet maantieteellisesti ja luo tiketit automaattisesti. Tämän seurauksena manuaaliset vaiheet vähenivät kirjaimellisesti puoleen, ja käytin aikani ongelmien ratkaisemiseen niiden jäljittämisen sijaan.”
Miksi valitsin Splunkin: Se käsittelee suuria tietomääriä vaivattomasti. Sen reaaliaikaiset data-analytiikkaominaisuudet auttavat tiimiäsi toimimaan nopeasti havaintojen perusteella. Mukautettavien koontinäyttöjen avulla voit visualisoida dataa tarpeitasi vastaavilla tavoilla. Näiden ominaisuuksien ansiosta Splunk sopii ihanteellisesti organisaatioille, jotka haluavat laajentaa data-analytiikan käyttöään.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluu reaaliaikainen data-analytiikka, jonka avulla voit tehdä nopeita päätöksiä ajantasaisen tiedon perusteella. Mukautettavien koontinäyttöjen avulla voit mukauttaa datanäkymiäsi vastaamaan erityistarpeita. Alustan koneoppimisominaisuudet parantavat tiimisi kykyä tunnistaa malleja ja poikkeamia.
Integraatioihin kuuluvat AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack ja Tableau.
Pros and Cons
Pros:
- Reaaliaikainen analytiikka
- Käsittelee suuria tietomääriä
- Mukautettavat koontinäytöt
Cons:
- Monimutkainen alkuasetusten määrittäminen
- Rajalliset offline-ominaisuudet
Learn more about Splunk: Sopii parhaiten uhkatiedusteluun
- Ilmainen paketti saatavilla
- Alkaen $470/kuukaudessa (infrastruktuurin kustannukset eivät sisälly hintaan)
Visit WebsiteCustomer Rating:4.5/5
Hallitse liiketoimintasi työnkulkua QRadarilla. IBM Security QRadar SIEM on tietoturvatiedon ja tapahtumien hallintatyökalu, joka on suunnattu IT-tietoturvatiimeille. Sen avulla voit havaita, tutkia ja torjua tietoturvauhkia kaikkialla organisaatiossasi.
Miksi valitsin IBM Security QRadar SIEMin: Se tarjoaa poikkeuksellisen hyvää uhkatiedustelua ja antaa perusteellisia tietoja mahdollisista tietoturvaongelmista. Sen edistyneet analytiikkaominaisuudet auttavat tiimiäsi tunnistamaan ja priorisoimaan uhat tehokkaasti. Reaaliaikainen valvonta varmistaa, että olet aina tietoinen verkossasi tapahtuvasta. Näiden ominaisuuksien ansiosta QRadar SIEM on ihanteellinen valinta tiimeille, jotka keskittyvät uhkien tunnistuskykynsä parantamiseen.
Keskeiset ominaisuudet & integraatiot:
Ominaisuuksiin kuuluu edistynyt analytiikka, joka auttaa priorisoimaan uhat niiden mahdollisen vaikutuksen perusteella. Reaaliaikainen valvonta pitää verkkosi jatkuvan valvonnan alaisena. Työkalu tarjoaa myös yksityiskohtaisen rikosteknisen analyysin, joka auttaa tapahtumien jälkeisissä tutkimuksissa.
Integraatioihin kuuluvat Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware ja SAP.
Pros and Cons
Pros:
- Reaaliaikainen verkon valvonta
- Perusteellinen uhkatiedustelu
- Edistyneet analytiikkaominaisuudet
Cons:
- Alkuasetukset saattavat edellyttää teknistä asiantuntemusta
- Rajoitetut mukautusmahdollisuudet
Learn more about IBM Security QRadar SIEM: Paras ennakoivaan uhkien havaitsemiseen
- Hinnoittelu saatavilla pyynnöstä
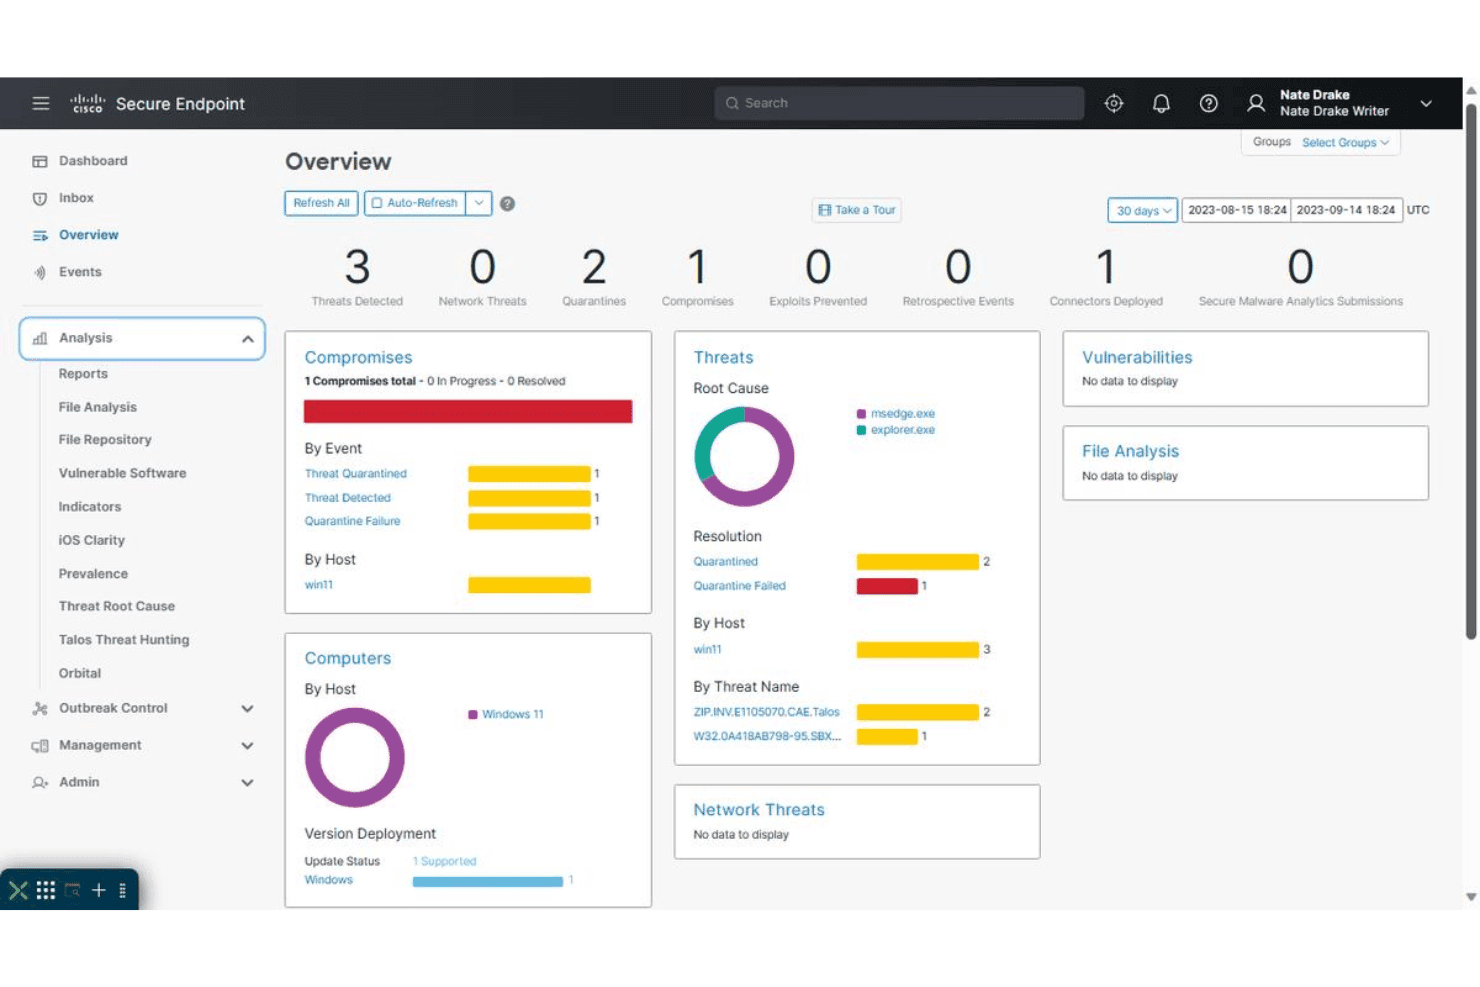
Cisco Secure Endpoint näyttää tietoturvan yleiskatsauksen koontinäytön, jossa esitetään valvottujen isäntien uhat, karanteenit, vaarantumiset ja juurisyyanalyysi. Cisco Secure Endpoint, joka tunnettiin aiemmin nimellä AMP for Endpoints, on pilvipohjainen ratkaisu, joka on suunniteltu vahvistamaan organisaatiosi päätelaitteiden tietoturvaa. Se keskittyy parantamaan häiriötilanteisiin vastaamisen valmiuksia ja tarjoaa tarvittavat työkalut uhkien tehokkaaseen havaitsemiseen, hallintaan ja niihin vastaamiseen.
Miksi valitsin Cisco Secure Endpointin: Yksi syy Cisco Secure Endpointin valintaan ovat sen edistyneet päätelaitteiden havaitsemis- ja reagointiominaisuudet (EDR). Tämä ominaisuus on ratkaisevan tärkeä uhkien ennakoivassa tunnistamisessa ja hallinnassa, minkä ansiosta tiimisi voi reagoida häiriötilanteisiin nopeasti. Lisäksi integroidut XDR-ominaisuudet tarjoavat yhtenäisen näkymän eri hyökkäysvektoreiden uhkiin, automatisoivat häiriötilanteiden hallintaa ja parantavat entisestään reagointiaikoja.
Toinen erottuva keskeinen ominaisuus on Talosin uhkien etsintä, joka tarjoaa ihmisten toteuttamaa uhkien havaitsemista MITRE ATT&CK -kehyksen mukaisesti. Tämä ennakoiva lähestymistapa auttaa tunnistamaan piilotettuja uhkia ja tarjoaa erittäin luotettavia hälytyksiä sekä korjaussuosituksia, mikä varmistaa, että tiimisi pysyy aina askeleen edellä. USB-laitteiden hallinta on toinen tärkeä ominaisuus, jonka avulla voit hallita laitteiden käyttöä ja saada näkyvyyttä tutkimusten aikana.
Ciscon keskeiset ominaisuudet ja integraatiot
Ominaisuuksiin kuuluu riskiperusteinen haavoittuvuuksien hallinta, joka auttaa tunnistamaan ja hallitsemaan haavoittuvuuksia mahdollisten hyökkäyspintojen pienentämiseksi. Ratkaisu tarjoaa myös kattavan suojan yhdistämällä päätelaitteiden havaitsemisen, reagoinnin ja käyttäjien käyttöoikeuksien hallinnan, mikä varmistaa vankan tietoturvan. Lisäksi se tarjoaa paremmat tutkintaominaisuudet, joiden avulla uhkien toiminnasta saadaan syvällisempää tietoa ja reagointistrategioita voidaan parantaa.
Integraatioihin kuuluvat Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud ja Cisco SecureX.
Pros and Cons
Pros:
- Edistyneet uhkien havaitsemisominaisuudet parantavat tietoturvaa tunnistamalla erilaisia kyberuhkia ja reagoimalla niihin tehokkaasti.
- Integraatio muiden Ciscon tietoturvatuotteiden kanssa tarjoaa yhtenäisen tietoturvaekosysteemin.
- Kattavat tietoturvaominaisuudet tarjoavat monitasoisen suojan ja näkyvyyden uhkiin.
Cons:
- Integraatiohaasteet muiden tietoturvaratkaisujen, kuten Microsoft Defenderin ja ESETin, kanssa.
- Hitaampi suorituskyky vanhemmalla laitteistolla voi olla ongelma käyttäjille, joiden järjestelmät ovat vanhentuneita.
Learn more about Cisco Secure Endpoints: Paras käyttäytymisanalytiikkaan
- 90 päivän ilmainen kokeilujakso
- Hinta pyynnöstä

VMWare Carbon Black auttaa hallitsemaan virtuaalikoneiden haavoittuvuuksia. Carbon Black on päätelaitteiden tietoturva-alusta, joka on suunniteltu laitteiden ja tietojen suojaamiseen keskittyville IT- ja tietoturvatiimeille. Se auttaa havaitsemaan, estämään ja torjumaan päätelaitteisiin kohdistuvia uhkia.
Miksi valitsin Carbon Blackin: Se on erinomainen päätelaitteiden tietoturvassa ja tarjoaa edistyneitä uhkien havaitsemis- ja estämistoimenpiteitä. Sen jatkuvan valvonnan ominaisuudet tarjoavat tiimillesi reaaliaikaisia tietoja päätelaitteiden toiminnasta. Alustan häiriötilanteisiin reagoinnin ominaisuudet mahdollistavat nopean toiminnan riskien lieventämiseksi. Näiden toimintojen ansiosta Carbon Black on hyvä valinta tiimeille, jotka asettavat päätelaitteiden suojauksen etusijalle.
Keskeiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu edistynyt uhkien havaitseminen, jonka avulla mahdolliset tietoturvaongelmat voidaan tunnistaa nopeasti. Jatkuva valvonta pitää sinut ajan tasalla päätelaitteiden toiminnasta reaaliajassa. Häiriötilanteisiin reagoinnin ominaisuuksien avulla voit toimia nopeasti uhkien lieventämiseksi.
Integraatioihin kuuluvat Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta ja Zscaler.
Pros and Cons
Pros:
- Reaaliaikaiset tiedot
- Edistynyt uhkien havaitseminen
- Jatkuva päätelaitteiden valvonta
Cons:
- Rajoitetut offline-ominaisuudet
- Jyrkkä oppimiskäyrä
Learn more about Carbon Black: Paras uhkien havaitsemiseen
- 30 päivän ilmainen kokeilujakso
- Alkaen $3.82/omaisuus/kuukausi

Tutustu Rapid7 InsightIDR:n kattavaan SIEM-ratkaisuun. Rapid7 InsightIDR on tietoturvatietojen ja -tapahtumien hallinnan (SIEM) työkalu, joka on suunniteltu IT-tietoturvatiimeille. Se auttaa havaitsemaan, tutkimaan ja torjumaan verkon uhkia.
Miksi valitsin Rapid7 InsightIDR:n: Se loistaa uhkien havaitsemisessa käyttämällä käyttäjien käyttäytymisen analytiikkaa poikkeamien tunnistamiseen. Sen visuaaliset poikkeamien aikajanat tarjoavat selkeän näkymän mahdollisiin tietoturvapoikkeamiin, mikä helpottaa tiimisi nopeaa reagointia. Automaattiset torjuntaominaisuudet vähentävät uhkien lieventämiseen tarvittavaa aikaa. Näiden ominaisuuksien ansiosta se on hyvä valinta tiimeille, jotka keskittyvät ennakoivaan uhkien hallintaan.
Erityisen huomionarvoiset ominaisuudet ja integraatiot:
Ominaisuuksiin kuuluu käyttäjien käyttäytymisen analytiikka, joka auttaa havaitsemaan epäilyttävän toiminnan. Visuaaliset poikkeamien aikajanat tarjoavat kattavan näkymän tietoturvatapahtumiin. Työkalun automaattiset torjuntaominaisuudet auttavat hallitsemaan uhkia tehokkaasti.
Integraatioihin kuuluvat AWS, Azure, Office 365, Cisco, Palo Alto Networks, VMware, Okta, Duo Security, ServiceNow ja Splunk.
Pros and Cons
Pros:
- Automaattiset torjuntaominaisuudet
- Tehokas uhkien havaitseminen
- Visuaaliset poikkeamien aikajanat
Cons:
- Rajoitetut mukautusmahdollisuudet
- Jyrkkä oppimiskäyrä
Learn more about Rapid7 InsightIDR:
Muut tietoturvapoikkeamien hallintaohjelmistot
Tässä on joitakin muita tietoturvapoikkeamien hallintaohjelmistovaihtoehtoja, jotka eivät päässeet esivalintaani, mutta joihin kannattaa silti tutustua:
- 11CrowdStrike Falcon InsightParas päätepisteiden suojaukseen
- 12VaronisParas tietoturvatietojen saamiseen
- 13Palo Alto NetworkParas tekoälypohjaiseen uhkien tunnistukseen
- 14TenableParas haavoittuvuuksien hallintaan
- 15AcutinexParas haavoittuvuuksien tunnistamiseen
- 16TripwireSopii parhaiten tiedostojen eheyden valvontaan
- 17Greenbone OpenVASParas vaihtoehto kaikki yhdessä -haavoittuvuuksien skannaukseen
- 18LogRhythmSopii parhaiten uhkien reaaliaikaiseen arviointiin
- 19Cynet 360Paras kattavaan uhkien tunnistamiseen
- 20RSA NetWitness PlatformParhaat rikosteknisen analyysin tasoiset uhkatiedot
- 21Oligo SecurityParas avoimen lähdekoodin kirjastojen riskianalyysiin
Miten arvioin häiriötilanteiden hallintaohjelmistoja
Kun päivystävä insinööri saa hälytyksen kello kahdelta yöllä, hänen käyttämillään työkaluilla on merkitystä – siksi jaan arviointini välttämättömiin perusominaisuuksiin ja erottaviin tekijöihin, jotka nostavat parhaat alustat muiden yläpuolelle.
Perustoiminnot (tämän luettelon vähimmäisvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0:sta (ei tarjoa toimintoa) 5:een (on erinomainen tällä osa-alueella) jokaisen alla luetellun perustoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 75 prosentin kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Hälytykset ja ilmoitusten toimitus: Tarkastelen, kuinka monta kanavaa työkalu tukee – puhelinta, tekstiviestejä, push-ilmoituksia, sähköpostia ja Slackia – sekä sitä, pystyykö se poistamaan päällekkäiset meluisat valvontahälytykset ennen kuin ne kuormittavat päivystävää vastaajaa.
- Päivystysvuorojen aikataulutus ja eskalointi: Hyvä vuorojen hallinta on tärkeää, kun päivystys kattaa kaikki aikavyöhykkeet vuorokauden ympäri, joten arvioin, miten kukin työkalu käsittelee ohituksia, eskalointitasoja ja vuoronvaihdon aukkoja.
- Häiriötilanteen elinkaaren seuranta: Jokaisen työkalun pitäisi antaa tiimien siirtää häiriötilanne määriteltyjen vaiheiden läpi – käynnistetystä tunnistettuun ja ratkaistuun – sekä tarjota määritettävät vakavuustasot ja tarkastusketju vaatimustenmukaisuuden tarkasteluja varten.
- Yhteistyö ja tilannehuoneet: Tarkistan, pystyykö alusta luomaan erillisen Slack- tai Microsoft Teams -kanavan, kutsumaan oikeat vastaajat mukaan ja ylläpitämään jatkuvaa aikajanaa, jotta myöhemmin liittyvät pääsevät nopeasti tilanteen tasalle.
- Valvonta- ja ITSM-integraatiot: Työkalun integraatioluettelo kertoo paljon. Arvioin, miten se yhdistyy Datadogin tai Prometheuksen kaltaisiin havainnointipinoihin ja synkronoituuko se kaksisuuntaisesti ServiceNow’n tai Jiran kaltaisten ITSM-alustojen kanssa.
- Jälkianalyysit ja vastausanalytiikka: Kun tulipalo on sammutettu, tiimit tarvitsevat tietoa. Etsin sisäänrakennettuja jälkianalyysimalleja, automaattisesti luotuja häiriötilanteiden aikajanoja ja koontinäyttöjä, jotka seuraavat MTTA- ja MTTR-trendejä ajan mittaan.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertaan eri toimittajia keskenään:
Erityisominaisuudet
Palveluriippuvuuksien kartoituksella on suuri merkitys – kun häiriötilanne käynnistyy, tieto siitä, mihin ylävirran järjestelmiin se vaikuttaa ja kuka niistä vastaa, lyhentää vianmääritykseen kuluvaa aikaa huomattavasti. Etsin myös automatisoituja toimintaohjeita, jotka voivat käynnistää diagnostiikan tai käynnistää palvelun uudelleen ilman ihmisen odottamista. Tekoälypohjainen häiriötilanteiden avustus tuo lisäarvoa luokittelemalla hälytykset automaattisesti ja ehdottamalla perimmäisiä syitä vianmäärityksen aikana. Julkiset tilasivut pitävät ulkoiset sidosryhmät ajan tasalla käyttökatkosten aikana, jotta tukitiimi ei huku päivityspyyntöihin.
Ominaisuuksia laajempi tarkastelu
Vaatimustenmukaisuus ja tietoturvan taso painavat arvioinnissa paljon – tarkistan SOC 2 Type II -sertifioinnin, SSO/SAML-tuen ja roolipohjaiset käyttöoikeudet, erityisesti terveydenhuollon tai rahoitusalan kaltaisilla säännellyillä toimialoilla toimiville tiimeille. Hinnoittelun läpinäkyvyys on myös tärkeää, sillä vastaajakohtaiset hinnoittelumallit voivat kasvattaa kustannuksia nopeasti päivystysvuorossa olevien määrän kasvaessa. Arvioin, tarjoaako toimittaja pienemmille tiimeille maksuttoman tason, jolla alustaa voi kokeilla ennen sitoutumista. Käyttöönoton joustavuus täydentää kokonaisuutta, sillä jotkin organisaatiot tarvitsevat tietojen sijaintivaihtoehtoja tai itse isännöityjä asennuksia sisäisten hallintokäytäntöjen täyttämiseksi.
Miten valita tietoturvapoikkeamien hallintaohjelmisto
Laajoihin ominaisuusluetteloihin ja monimutkaisiin hinnoittelurakenteisiin on helppo juuttua. Jotta pysyt keskittyneenä oman ohjelmistonvalintaprosessisi aikana, tässä on tarkistuslista huomioon otettavista tekijöistä:
| Tekijä | Mitä tulee ottaa huomioon |
| Skaalautuvuus | Varmista, että ohjelmisto voi kasvaa organisaatiosi tarpeiden mukana. Harkitse, pystyykö se käsittelemään suurempia tietomääriä ja käyttäjämääriä suorituskyvystä tinkimättä. |
| Integraatiot | Tarkista, integroituko ohjelmisto saumattomasti olemassa oleviin työkaluihisi, kuten SIEM-ohjelmistoihin, pilvipalveluihin ja päätelaitteiden tietoturvaratkaisuihin. Tämä auttaa sujuvoittamaan työnkulkuasi ja parantamaan yleistä tehokkuutta. |
| Mukautettavuus | Etsi ohjelmistoa, jonka avulla voit mukauttaa koontinäyttöjä, hälytyksiä ja raportointia vastaamaan erityistarpeitasi. Mukautettavuus varmistaa, että työkalu täyttää ainutlaatuiset toiminnalliset vaatimuksesi. |
| Helppokäyttöisyys | Valitse ohjelmisto, jossa on intuitiivinen käyttöliittymä ja joka lyhentää tiimisi oppimiskäyrää. Käyttäjäystävällinen suunnittelu voi nopeuttaa käyttöönottoa ja parantaa käyttöönottoprosentteja. |
| Budjetti | Arvioi kokonaiskustannukset, mukaan lukien tilausmaksut, käyttöönottokustannukset ja mahdolliset lisäosat. Varmista, että ratkaisu sopii budjettiisi ja täyttää samalla kaikki tarvittavat vaatimukset. |
| Turvallisuustoimet | Varmista, että ohjelmisto sisältää tehokkaita tietoturvaominaisuuksia, kuten salauksen, IT-hälytysohjelmiston ja säännölliset päivitykset. Tämä on olennaista arkaluonteisten tietojen suojaamiseksi ja alan säädösten noudattamisen varmistamiseksi. |
| Tukipalvelut | Harkitse tarjotun asiakastuen tasoa, kuten ympärivuorokautista saatavuutta ja nimettyjä asiakkuuspäälliköitä. Nopea ja luotettava tuki voi olla ratkaisevan tärkeää häiriötilanteissa. |
| Vaatimustenmukaisuus | Varmista, että ohjelmisto täyttää organisaatioosi liittyvät alan standardit ja vaatimustenmukaisuusvaatimukset, kuten GDPR:n tai HIPAA:n, jotta vältät mahdolliset sakot ja oikeudelliset ongelmat. |
Häiriötilanteisiin vastaamiseen tarkoitettujen ohjelmistojen trendit
Tutkimuksessani keräsin lukemattomia tuotepäivityksiä, lehdistötiedotteita ja julkaisutietoja eri häiriötilanteisiin vastaavien ohjelmistojen toimittajilta. Tässä on joitakin nousevia trendejä, joita seuraan:
- AI-pohjainen uhkien havaitseminen: Yhä useammat toimittajat hyödyntävät AI-teknologiaa uhkien havaitsemisominaisuuksien parantamiseen. AI auttaa tunnistamaan malleja ja poikkeamia nopeammin sekä tarjoaa reaaliaikaisia näkemyksiä. IBM QRadarin kaltaiset yritykset ovat edelläkävijöitä AI-tehostetun analytiikan hyödyntämisessä.
- Pilvinatiiviset ratkaisut: Toimittajat siirtyvät pilvinatiiveihin arkkitehtuureihin, mikä mahdollistaa paremman skaalautuvuuden ja joustavuuden. Tämä trendi tukee etätiimejä ja helpottaa päivitysten käyttöä. CrowdStrike Falconin kaltaiset ratkaisut ovat täysin pilvipohjaisia ja mahdollistavat saumattoman käyttöönoton.
- Nollaluottamuksen tietoturvamallit: Nollaluottamukseen perustuvan lähestymistavan käyttöönotosta on tulossa ratkaisevan tärkeää. Tämä malli varmistaa jokaisen käyttöpyynnön, mikä vähentää sisäisten uhkien riskiä. Palo Alto Networks on integroinut nollaluottamuksen periaatteet tarjontaansa.
- Käyttäytymisanalytiikka: Yhä useammat työkalut integroivat käyttäytymisanalytiikkaa epätavallisen käyttäjätoiminnan havaitsemiseksi. Tämä auttaa tunnistamaan sisäiset uhat ja vaarantuneet tilit. Rapid7 InsightIDR hyödyntää käyttäytymisanalytiikkaa uhkien havaitsemisen tehostamiseen.
- Integroidut uhkatietosyötteet: Toimittajat tarjoavat yhä useammin integroituja uhkatietosyötteitä ajantasaisen uhkatiedon tarjoamiseksi. Tämä auttaa käyttäjiä priorisoimaan riskejä tehokkaammin. FireEye Helix tarjoaa kattavan uhkatietojen integroinnin.
Mitä häiriötilanteisiin vastaava ohjelmisto on?
Häiriötilanteisiin vastaava ohjelmisto on joukko työkaluja, jotka on suunniteltu auttamaan organisaatioita havaitsemaan kyberturvallisuusuhkia, hallitsemaan niitä ja vastaamaan niihin. IT-tietoturva-ammattilaiset ja häiriötilanteisiin vastaavat tiimit käyttävät yleensä näitä työkaluja verkkojensa ja tietojensa suojaamiseen.
Uhkien havaitseminen, reaaliaikainen valvonta ja automaattiset hälytykset auttavat tunnistamaan riskejä ja hallitsemaan häiriötilanteita tehokkaasti. Vaihtoehtoja arvioidessasi harkitse kattavien kyberhäiriötilanteisiin vastaavien palvelujen tarkastelua, sillä ne tarjoavat nämä olennaiset ominaisuudet. Kaiken kaikkiaan nämä työkalut parantavat organisaation kykyä ylläpitää tietoturvaa ja vaatimustenmukaisuutta.
Häiriötilanteisiin vastaavan ohjelmiston ominaisuudet
Kun valitset häiriötilanteisiin vastaavaa ohjelmistoa, kiinnitä huomiota seuraaviin keskeisiin ominaisuuksiin:
- Automaattiset hälytykset: Ilmoittaa tiimillesi välittömästi, kun uhkia tai epätavallista toimintaa havaitaan, jotta voit ryhtyä toimiin ennen kuin pienistä ongelmista tulee suuria.
- Tapausten hallinta: Järjestää kaikki tapauksen tiedot, todisteet ja viestinnän yhteen kätevään paikkaan. Näin voit seurata edistymistä, jakaa tehtäviä ja varmistaa, ettei mikään jää huomaamatta.
- Toimintamallien automatisointi: Mahdollistaa standardoitujen, vaiheittaisten toimintamenettelyjen luomisen ja käyttöönoton. Rutiinitehtävien automatisointi tarkoittaa, että voit reagoida nopeammin ja tehdä vähemmän virheitä, erityisesti stressaavissa tilanteissa.
- Poikkeamien seuranta ja raportointi: Tarjoaa helpon tavan seurata jokaisen poikkeaman elinkaarta havaitsemisesta ratkaisemiseen ja luoda yksityiskohtaisia raportteja siitä, miten tilanteet käsiteltiin. Näiden tietojen avulla voit löytää malleja ja parantaa prosessejasi ajan mittaan.
- Kolmansien osapuolten integraatiot: Yhdistyy muihin tietoturva- ja IT-työkaluihisi, kuten SIEM-järjestelmiin, sähköpostiin ja tikettijärjestelmiin, joten voit kerätä tietoja ja ryhtyä koordinoituihin toimiin siirtymättä eri alustojen välillä.
- Roolipohjaiset käyttöoikeudet: Varmistaa, että arkaluonteiset tiedot näkyvät vain oikeille tiimin jäsenille. Tämä suojaa organisaatiosi tietoja ja pitää luottamukselliset yksityiskohdat turvassa poikkeaman aikana.
- Viestintätyökalut: Tarjoaa tiimillesi suojatut kanavat keskusteluun, päivitysten jakamiseen ja toimien koordinointiin reaaliajassa. Hyvä viestintä on ratkaisevan tärkeää, kun jokainen sekunti merkitsee.
- Oikeuslääketieteellisten tietojen kerääminen: Tukee kriittisten todisteiden keräämistä ja säilyttämistä poikkeaman aikana. Näin voit selvittää, mitä tapahtui, sekä tukea poikkeaman jälkeisiä tutkimuksia tai tarkastuksia.
- Mukautettavat koontinäytöt: Näyttää sinulle tärkeimmät mittarit ja hälytykset selkeässä yhdellä silmäyksellä hahmotettavassa muodossa. Koontinäytön mukauttaminen auttaa havaitsemaan trendit ja kiireelliset ongelmat nopeasti.
Tietoturvapoikkeamien käsittelyohjelmistojen yleiset tekoälyominaisuudet
Edellä lueteltujen tietoturvapoikkeamien käsittelyohjelmistojen vakiotoimintojen lisäksi monet näistä ratkaisuista sisältävät tekoälyä hyödyntäviä ominaisuuksia, kuten:
- Automaattinen uhkien havaitseminen: Tekoäly tarkkailee jatkuvasti verkkoliikennettä ja järjestelmälokeja ja havaitsee epäilyttävät mallit tai harvinaisen toiminnan nopeammin ja tarkemmin kuin perinteiset sääntöpohjaiset työkalut.
- Älykäs hälytysten priorisointi: Lajittelee ja järjestää hälytykset analysoimalla niiden asiayhteyttä ja mahdollista vaikutusta. Näin voit keskittyä siihen, millä todella on merkitystä, sen sijaan että hukkuisit väärien hälytysten alle.
- Tekoälypohjainen juurisyyanalyysi: Käy läpi valtavia määriä poikkeamatietoja selvittääkseen nopeasti, miksi ja miten poikkeama sai alkunsa. Tämä nopeuttaa tutkimustasi ja auttaa estämään vastaavat tilanteet jatkossa.
- Poikkeamien havaitseminen: Hyödyntää koneoppimista normaalista käyttäjän tai järjestelmän toiminnasta poikkeavien tilanteiden havaitsemiseen ja ilmoittaa mahdollisen tietoturvaloukkauksen varhaisista merkeistä, jotka ihmiset saattaisivat jättää huomaamatta.
- Poikkeamien ennustaminen: Ennustaa historiallisten mallien perusteella todennäköisiä tulevia uhkia tai haavoittuvuuksia, minkä ansiosta voit siirtyä reaktiivisesta ennakoivaan toimintaan ja korjata mahdolliset puutteet ennen kuin hyökkääjät löytävät ne.
Tietoturvapoikkeamien käsittelyohjelmistojen hyödyt
Tietoturvapoikkeamien käsittelyohjelmiston käyttöönotto tarjoaa useita hyötyjä tiimillesi ja yrityksellesi. Tässä muutamia etuja, joita voit odottaa:
- Uhkien nopeampi havaitseminen: Reaaliaikainen valvonta ja automaattiset hälytykset auttavat tiimiäsi tunnistamaan ja käsittelemään uhat nopeasti.
- Parempi vaatimustenmukaisuus: Vaatimustenmukaisuusraportoinnin ominaisuudet auttavat täyttämään toimialan sääntelyvaatimukset ja vähentävät sakkojen riskiä.
- Vahvempi tietoturvan taso: Jatkuva valvonta ja uhkien havaitsemisominaisuudet vahvistavat yleistä tietoturvaasi.
- Tehokas resurssien kohdentaminen: Kehittynyt analytiikka priorisoi uhat, jolloin tiimisi voi keskittyä kiireellisimpiin ongelmiin.
- Lyhyempi reagointiaika: Tietoturvapoikkeamien käsittelyn automatisointi minimoi tietoturvaloukkausten vaikutukset mahdollistamalla nopeat toimet.
- Oivalluksia tarjoava data-analyysi: Käyttäytymisanalytiikka tarjoaa tietoa mahdollisista sisäpiirin uhkista ja parantaa tietoturvatoimia.
- Joustavat integraatiot: Integraatio-ominaisuudet varmistavat sujuvan toiminnan nykyisten työkalujen kanssa ja tehostavat työnkulkua.
Tietoturvapoikkeamien käsittelyohjelmistojen kustannukset ja hinnoittelu
Tietoturvapoikkeamien käsittelyohjelmiston valinta edellyttää saatavilla olevien erilaisten hinnoittelumallien ja suunnitelmien ymmärtämistä. Kustannukset vaihtelevat ominaisuuksien, tiimin koon, lisäosien ja muiden tekijöiden perusteella. Alla oleva taulukko sisältää yhteenvedon tietoturvapoikkeamien käsittelyohjelmistoratkaisujen yleisistä suunnitelmista, niiden keskimääräisistä hinnoista ja tyypillisistä ominaisuuksista:
Tietoturvapoikkeamien käsittelyohjelmistojen suunnitelmien vertailutaulukko
| Paketin tyyppi | Keskimääräinen hinta | Yleiset ominaisuudet |
| Ilmainen paketti | $0 | Perustason tunkeutumisen havaitsemisohjelmisto, rajalliset hälytykset ja yhteisön tuki. |
| Henkilökohtainen paketti | $5-$25/user/month | Reaaliaikainen valvonta, automaattiset hälytykset ja perustason raportointi. |
| Yrityspaketti | $30-$75/user/month | Kehittynyt analytiikka, vaatimustenmukaisuusraportointi ja käyttäjien toiminnan analytiikka. |
| Yritystason paketti | $80-$150/user/month | Mukautettavat koontinäytöt, integrointiominaisuudet ja omistautunut tuki. |
Häiriötilanteiden hallintaohjelmiston usein kysytyt kysymykset
Tässä on vastauksia yleisiin häiriötilanteiden hallintaohjelmistoa koskeviin kysymyksiin:
Miten voit varmistaa häiriötilanteiden toimintasuunnitelman tehokkuuden ohjelmiston avulla?
Käytä ohjelmistoa, joka tukee säännöllistä testausta, reaaliaikaista valvontaa ja selkeitä työnkulkuja, jotta suunnitelmasi pysyy tehokkaana. Seuraa häiriötilanteita, automatisoi toimintamalleja ja tarkastele reagointimittareita havaitaksesi heikkoudet nopeasti. Varmista, että työkalusi integroituvat viestintä- ja lokijärjestelmiin, ja järjestä säännöllisiä pöytäharjoituksia sekä tiimisi että alustan testaamiseksi.
Miten käyttäytymisanalytiikka tehostaa häiriötilanteisiin reagointia?
Käyttäytymisanalytiikka havaitsee epätavalliset toimintamallit oppimalla, miltä järjestelmiesi normaali toiminta näyttää. Häiriötilanteiden hallinta-alustojen avulla saat hälytyksiä mahdollisista uhkista poikkeamien perusteella, kuten odottamattomista kirjautumispaikoista tai tiedostojen käytöstä. Tämä auttaa tiimiäsi löytämään nopeammin huomaamattomat tai kehittyvät hyökkäykset, jotka tavanomaiset säännöt saattavat jättää huomiotta.
Miten automaattiset hälytykset hyödyttävät häiriötilanteiden hallintatiimejä?
Automaattiset hälytykset nopeuttavat reagointia ilmoittamalla tiimillesi välittömästi epäilyttävästä toiminnasta. Ne ovat luotettavia ja estävät häiriötilanteita jäämästä huomaamatta, joten voit puuttua uhkiin heti niiden ilmaantuessa. Reaaliaikaiset hälytykset parantavat reaktioaikaa ja varmistavat, että kaikki noudattavat samaa prosessia, mikä ylläpitää yhdenmukaisuutta työvuorojen välillä.
Miksi skaalautuvuus on tärkeää häiriötilanteiden hallintaohjelmistossa?
Skaalautuvuus tarkoittaa, että ohjelmistosi pystyy käsittelemään enemmän tietoja, käyttäjiä ja integraatioita organisaatiosi kasvaessa. Järjestelmäsi ei hidastu eikä sinun tarvitse vaihtaa alustaa yritysoston jälkeen tai nopean kasvun vaiheessa. Teknologiajohtajille tämä varmistaa, että suurempia ja monimutkaisempia ympäristöjä voidaan suojata samoilla luotetuilla työkaluilla.
Mitä integraatioita häiriötilanteiden hallintaohjelmiston tulisi tukea yritysten IT-ympäristöissä?
Etsi ratkaisuja, jotka integroituvat SIEM-järjestelmääsi, pilvipalveluntarjoajiin, päätelaitteiden havaitsemisjärjestelmiin, tikettityökaluihin ja Slackin tai Teamsin kaltaisiin viestintäalustoihin. Etsi ohjelmisto, joka yhdistyy valvonta-alustoihisi, kuten Sumo Logic tai vaihtoehtoinen DevSecOps-työkalu. Saumattomien integraatioiden avulla voit käynnistää tutkinnan, automatisoida tikettien luomisen ja eskaloida häiriötilanteita ilman työkalujen välillä vaihtamista, mikä tekee reagoinnista nopeampaa ja koordinoidumpaa.
Miten häiriötilanteiden hallintaohjelmistoinvestointien sijoitetun pääoman tuottoa mitataan?
Mittaa sijoitetun pääoman tuottoa seuraamalla häiriötilanteisiin reagointiaikojen lyhenemistä, vakavien tietoturvaloukkausten vähentymistä ja tiimisi säästämää manuaalisen työn määrää. Ota huomioon myös vältetyt sääntelyyn liittyvät sakot, parantunut käytettävyysaika ja väärien positiivisten havaintojen tutkimisen pienentyneet kustannukset. Jos alustasi tehostaa työnkulkuja ja pitää liiketoimintasi sujuvasti käynnissä, saat siitä todellista hyötyä.
Voiko häiriötilanteiden hallintaohjelmisto auttaa sääntelyn noudattamisessa?
Kyllä. Monet alustat automatisoivat todisteiden keräämisen, varmistavat häiriötilanteiden dokumentoinnin ja tuottavat vaatimustenmukaisuusvalmiita raportteja. Tämä yksinkertaistaa auditointeja ja auttaa osoittamaan, että reagointisi täyttää esimerkiksi GDPR:n tai HIPAA:n kaltaisten säädösten vaatimukset, samalla kun tiimisi paperityöhön käyttämä aika vähenee.