

Kuulemme tietomurroista päivittäin, tai ainakin siltä vaikuttaa. Mutta kuinka moni oikeastaan tietää, mitä termi tarkoittaa? Tässä on suoraviivainen määritelmä, jota voit käyttää. Sen tarjoaa Israel Mazin, Memcycon toinen perustaja, toimitusjohtaja ja hallituksen puheenjohtaja: “Tietomurto tarkoittaa arkaluonteisten, luottamuksellisten tai suojattujen tietojen luvatonta käyttöä ja haltuunottoa.”
Tietomurroista puhutaan jatkuvasti hyvästä syystä: niiden määrä on kasvanut tasaisesti, ja vuonna 2023 nähtiin huomattava piikki. Tietoturva-ammattilaiset ja muut IT-ammattilaiset käyttävät laajaa valikoimaa kyberturvallisuusohjelmistoja ja työkaluja kaikkeen tietoturvariskien arvioinnista vaarantuneen tilanteen hallintaan.
Tässä artikkelissa kerron, miten ja miksi tietomurtoja tapahtuu sekä mitä CTO:t ja muut teknologiajohtajat voivat tehdä niiden ehkäisemiseksi ja hallitsemiseksi. Aloitetaan.
Mikä on tietomurto?
Tässä on vielä pari suoraviivaista tietomurron määritelmää:
- “Tietomurto tapahtuu, kun luottamuksellisia, suojattuja tai arkaluonteisia tietoja käytetään, luovutetaan tai otetaan haltuun ilman lupaa”, sanoo Recast Softwaren toimitusjohtaja Will Teevan.
- “Tietomurto tarkoittaa yksityisten tai arkaluonteisten tietojen luvatonta käyttöä, varastamista, muuttamista, siirtämistä tai myyntiä tietoturvapoikkeaman seurauksena”, sanoo Andrew Kraut, Permison vanhempi tutkimusinsinööri.
Nämä määritelmät paljastavat tietyn kaavan: tietomurtoon liittyy arkaluonteisten tietojen luvaton käyttö ja sitä seuraava tietojen varastaminen tai muu luvaton hyödyntäminen.
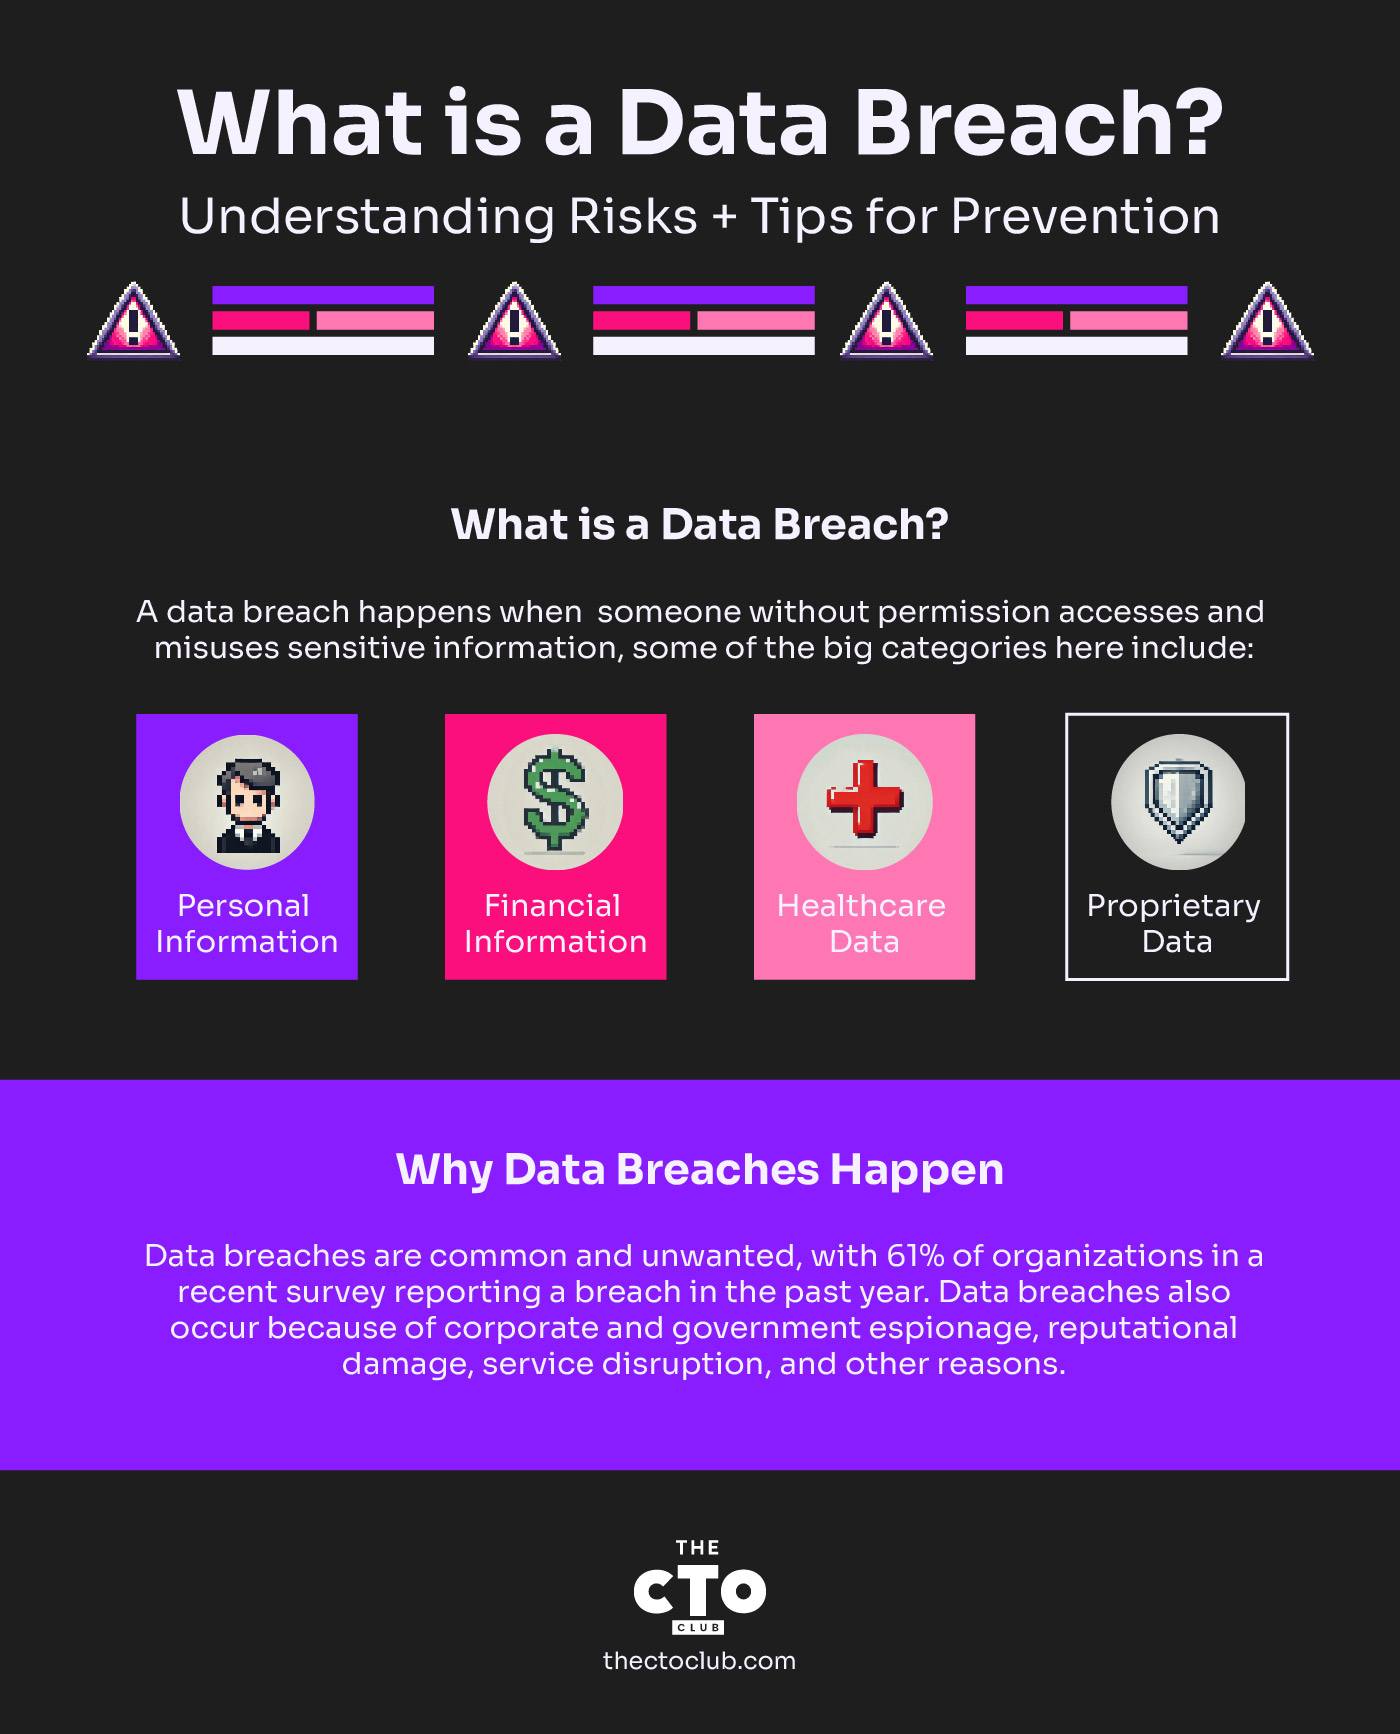
Nykyään lähes mitä tahansa luottamuksellista tietoa – eli tietoa, joka ei ole muuten julkisesti saatavilla – voidaan pitää arkaluonteisena, mutta keskeisiä luokkia ovat muun muassa:
- Henkilötiedot: Näihin voivat kuulua kaikki henkilön tunnistamisen mahdollistavat tiedot – joista käytetään myös lyhennettä PII – joita yritys kerää asiakkaistaan, kuten osoitteet, puhelinnumerot, ajokorttinumerot, passinumerot, henkilötunnukset, syntymäajat ja niin edelleen.
- Taloudelliset tiedot: Näihin kuuluvat yleensä pankkitilien numerot, luottokorttien numerot tai muut kirjautumistiedot, joita hakkerit ja kyberrikolliset voivat käyttää yksityishenkilön tai organisaation taloudellisten tilien vaarantamiseen tai tyhjentämiseen.
- Terveydenhuollon tiedot: Vaikka näitä voidaan perustellusti pitää “henkilötietoina”, terveystiedot ansaitsevat oman mainintansa, koska toimialasta on tullut merkittävä kohde kyberhyökkääjille ja muille pahantahtoisille toimijoille, jotka pyrkivät hyötymään kiristyshaittaohjelmista ja muista uhkavektoreista.
- Omistusoikeudelliset tiedot: Näihin kuuluvat yrityksen yksityiset tai omistusoikeudelliset tiedot aina immateriaalioikeuksista tutkimus- ja kehityssuunnitelmiin, markkinastrategioihin ja muuhun.
Miksi tietomurtoja tapahtuu?
Sinun ei tarvitse olla CISO tai muu tietoturva-ammattilainen ymmärtääksesi, että tietomurrot ovat haitallisia. Yksikään henkilö tai organisaatio ei halua joutua niiden kohteeksi – silti niitä tapahtuu säännöllisesti. Teevanin yrityksen hiljattain yhteistyössä Ponemon Instituten kanssa toteuttamassa kyselyssä 61 % vastaajista kertoi, että heidän organisaatioonsa oli kohdistunut tietomurto edeltävien 12 kuukauden aikana.
Nämä tiedot korostavat kyberturvallisuusuhkien yleisyyttä ja yritysten kiireellistä tarvetta vahvistaa puolustustaan.
Miksi tietomurrot ovat niin yleisiä? Yksinkertaisesti sanottuna: Ne toimivat. Kyberhyökkääjät ja muut pahantahtoiset toimijat ovat tehneet kyberrikollisuudesta itsessään tuottoisan toimialan. Heillä on käytössään yhä kehittyneempi valikoima hyökkäystyökaluja ja -tekniikoita kohteidensa tavoittamiseen. Taloudellinen hyöty on yleisin motiivi, mutta ei ainoa. Tietomurtoja tapahtuu myös yritys- ja valtioiden vakoilun, mainehaittojen, palvelukatkosten ja muiden syiden vuoksi.
Ratkaisevaa on se, että kyberrikollisilla on varaa epäonnistua – ja vieläpä usein – kun taas heidän kohteillaan ei yleensä ole.
“Hyökkääjien tarvitsee onnistua vain kerran, mutta puolustajien on onnistuttava joka kerta”, Kraut sanoo.


Miten tietomurrot tapahtuvat
Toinen merkittävä syy tietomurtojen tapahtumiseen on se, että tietoturvariskejä ja uhkavektoreita on yhä digitaalisemmaksi muuttuvassa ajassamme enemmän kuin koskaan. ”Kyberuhkien monimutkaisuus ja kehittyneisyys kasvavat jatkuvasti”, Teevan sanoo.
Yleisesti ottaen nämä uhat kuuluvat yleensä yhteen (tai useampaan) seuraavista kategorioista:
- Inhimilliset virheet: Tämä on jo pitkään ollut yksi tietomurtojen suurimmista perimmäisistä syistä: ihmiset tekevät virheitä. Tietoturvan näkökulmasta tähän voi kuulua kaikki heikkojen salasanojen käytöstä (ja uudelleenkäytöstä) arkaluonteisten tietojen tahattomaan väärinkäsittelyyn sekä pilvitilien virheellisiin määrityksiin ja muuhun. Jopa niinkin ”yksinkertainen” asia kuin kadonnut puhelin tai kannettava tietokone voi johtaa tietoturvapoikkeamaan. Lisäksi kyse ei aina ole virheestä – erilaiset sisäpiiriuhat voivat johtaa tietoturvaloukkauksiin organisaation sisällä.
- Kyberhyökkäykset: Tämän kategorian mittakaava ja monimutkaisuus ovat kasvaneet valtavasti ajan myötä, ja siihen kuuluu monenlaisia haitallisia työkaluja ja menetelmiä, joita kyberhyökkääjät voivat käyttää päästäkseen luvattomasti käsiksi organisaation tietoihin.
”Kyberhyökkäykset, kuten tietojenkalasteluhyökkäykset, haittaohjelmat tai kiristysohjelmat, hyödyntävät tietoturva-aukkoja päästäkseen luvattomasti käsiksi järjestelmiin”, Teevan sanoo.
Muita kyberhyökkäyksiä ovat hajautetut palvelunestohyökkäykset eli DDoS-hyökkäykset, joiden tarkoituksena on häiritä yrityksen verkkosovelluksia tai kaataa ne, sekä pilvitilien kaappaukset.
- Järjestelmien haavoittuvuudet: Yrityksen IT- ja liiketoimintajärjestelmissä on lopuksi valtavasti mahdollisia haavoittuvuuksia – joskus ne ovat seurausta alkuperäisestä inhimillisestä virheestä. Näihin kuuluvat esimerkiksi korjaamattomat tai muutoin vanhentuneet ohjelmistot, virheellisesti määritetyt pilvi- tai SaaS-tilit sekä riittämättömät työkalut, prosessit ja käytännöt tietoturvariskien minimoimiseksi ja poikkeamiin reagoimiseksi.
Merkittävät tietomurrot
Voi, mistä aloittaisimme? Pelkästään viimeisen noin vuosikymmenen ajalta merkittävistä tietomurroista voisi kirjoittaa kokonaisen kirjan. Vakavasti puhuen Wikipedian tietomurtoluettelo on kuin luettelo suurimmista yrityksistä ja valtion virastoista, ja se sisältää yli 460 viitettä.
Tässä muutamia esimerkkejä merkittävistä tietomurroista:
- Vuonna 2013 verkkoyhtiö Yahoo hakkeroitiin tapauksessa, jota pidetään nykyään usein kaikkien aikojen suurimpana tietomurtona. Myöhemmin paljastui, että hyökkäyksessä kaikki Yahoon 3 miljardia käyttäjätiliä vaarantuivat.
- Vuonna 2009 Wired kertoi, että National Archives and Records Administration tutki kymmenien miljoonien yhdysvaltalaisten sotilasveteraanien henkilötietojen mahdollista vuotamista. Syy? Viallinen kiintolevy, joka lähetettiin takaisin toimittajalle ilman, että sen tiedot oli ensin asianmukaisesti poistettu.
- Vuoden 2022 lopulla videopeliyhtiö Activisionilta varastettiin peli- ja työntekijätietoja, kun työntekijä joutui tietojenkalasteluhuijauksen uhriksi.
- Vuoden 2023 lopulla kyberhyökkääjät pääsivät käsiksi sukututkimus- ja esi-isätietosivusto 23andMen noin 6,9 miljoonan asiakkaan henkilötietoihin – huomattavasti useampien kuin alun perin ilmoitettiin.
Have an account? Log In
Tietomurtojen varhaisen tunnistamisen merkitys
Jos tarkastelet edes lyhyesti tietomurtojen historiaa, esiin nousee tietty kaava: vaikka mikään tietomurto ei ole koskaan ”hyvä” (ainakaan jos et ole hyökkääjä), monet osoittautuvat paljon pahemmiksi kuin niiden tarvitsisi olla, koska niitä ei havaittu tai niistä ei ilmoitettu riittävän pitkään aikaan.
Lisäksi jotkin organisaatiot aiheuttavat lopulta paljon suurempaa vahinkoa kuin alkuperäinen tietomurto yksinkertaisesti yrittämällä lakaista sen maton alle sen sijaan, että ne ilmoittaisivat asianmukaisesti tietomurrosta asianosaisille ajoissa.
Tietomurtojen nopea havaitseminen ja niihin reagointi on ratkaisevan tärkeää niiden vaikutusten minimoimiseksi. Tämä on yksi sellaisten tietoturvan toimintatapojen taustalla olevista syistä, kuten ”oleta tietomurto”, jossa tietoturva-asennossa lähdetään siitä, että poikkeamia voi ja tulee väistämättä tapahtumaan.
Samanlainen ajattelutapa läpäisee useita modernin tietoturvan käsitteitä ja strategioita, kuten nollaluottamuksen ja vähimpien oikeuksien periaatteen – tietoturvapoikkeamat ovat väistämättömiä, joten miksi et varmistaisi, että havaitsemis-, puolustus- ja poikkeamien käsittelyvalmiutesi ovat mahdollisimman vahvat?
Tietomurtojen vaikutus SaaS-yrityksiin
Vaikka tämä pätee kaikenkokoisiin ja -tyyppisiin yrityksiin, se on erityisen tärkeää SaaS-yrityksille, joiden koko liiketoiminta perustuu luottamukseen yrityksen digitaalisiin tuotteisiin ja palveluihin. SaaS-tietomurrot aiheuttavat useita kielteisiä vaikutuksia, jos niitä ei havaita tai niiden jälkiseurauksia ei käsitellä asianmukaisesti, kuten:
- Taloudelliset tappiot
- Mainehaitat
- Oikeudelliset ja sääntelyn noudattamiseen liittyvät vaikutukset
Vaikka taloudelliset tappiot saattavat vaikuttaa konkreettisimmilta, mainehaittojen kaltaiset seuraukset voivat kestää paljon pidempään, sillä sekä B2B- että B2C-SaaS-liiketoiminnan menestys edellyttää digitaalista luottamusta.
Tietomurtojen ehkäisy ja vaikutusten lieventäminen
Haasteet ovat tässä yhtä selkeitä kuin lukuisia. Organisaatio, joka suhtautuu tietoturvaan kuin vertauskuvallinen pää pensaassa, käytännössä kutsuu tietomurron luokseen.
Mitä meidän siis pitäisi tehdä asialle? Asiantuntijat suosittelevat erilaisia tietoturvan parhaita käytäntöjä ja tietoturvatyökaluja.

Alan näkemys
“Tietomurtojen \u003ca href=\u0022https://thectoclub.com/news/how-to-prevent-a-data-breach/\u0022\u003eehkäisemiseksi ja vaikutusten lieventämiseksi\u003c/a\u003e on tärkeää pitää tietoturvatoimet ajan tasalla, järjestää työntekijöille säännöllistä tietosuojaa koskevaa koulutusta, käyttää vahvoja salausmenetelmiä ja valvoa järjestelmiä jatkuvasti epätavallisen toiminnan havaitsemiseksi”, sanoo Memcycon Mazin.
Tietoturvan parhaat käytännöt: 6 periaatetta
1. Arvioi ja vahvista kyberturvallisuutesi tasoa: “Aloita arvioimalla nykyiset kyberturvallisuustoimesi”, Teevan sanoo. “Hyödynnä työkaluja, jotka auttavat määrittämään mahdolliset riskit ja tarjoavat tietoa järjestelmien haavoittuvuuksista ja vanhentuneista sovelluksista.”
2. Korjaa, korjaa, korjaa: Tehokas korjaustiedostojen hallinta on yksi avaintekijä järjestelmien haavoittuvuuksien minimoimisessa ja hyökkääjien käytettävissä olevien tunnettujen ja tuntemattomien (eli “nollapäivän”) haavoittuvuuksien hyödyntämisyritysten määrän vähentämisessä.
“Käyttöjärjestelmien ja sovellusten korjausprosessin automatisointi on ratkaisevan tärkeää, sillä automaatio mahdollistaa nopean korjaamisen ja lyhentää merkittävästi haavoittuvuusikkunaa”, Teevan sanoo.
3. Aseta ympäristöjesi näkyvyys ja hallinta etusijalle: IT-tietoturvassa on yleisesti pätevä totuus: et voi suojata sitä, mitä et näe – pahantahtoiset toimijat kukoistavat pimeässä, mikä tarkoittaa IT-termein organisaation järjestelmien alueita, joita organisaatio itse ei tunne tai näe.
Tähän kuuluu pimeän verkon valvontatyökalujen käyttö vaarantuneiden tietojen seurantaan, sillä varastetuilla tiedoilla käydään usein kauppaa.
“Laitteisto- ja ohjelmistoympäristön kattavan kokonaiskuvan saavuttaminen on olennaista perusteltujen päätösten tekemiseksi ja tehokkaaksi riskien arvioimiseksi”, Teevan sanoo.
“IT-ympäristöjen parantunut näkyvyys auttaa organisaatioita tunnistamaan haavoittuvuuksia, valvomaan järjestelmien kuntoa ja varmistamaan, että kaikki resurssit ovat ajan tasalla ja suojattuina mahdollisia uhkia vastaan.”
Reaaliaikaisen näkyvyyden ja valvonnan lisäksi tarvitset myös “paperijäljen”, joka auttaa tarkastusten tukemisessa ja tietoturvapoikkeamien yksityiskohtaisessa ymmärtämisessä aina tarvittaessa.
Permison Kraut suosittelee tietojen käytön kirjaamista: “Sääntelyvaatimusten lisäksi tietojen käytön kirjaaminen on erinomainen tapa varmistaa, että oikeat henkilöt saavat käyttöoikeuden oikeisiin tietoihin tai että heiltä evätään pääsy niihin.”
4. Harkitse käyttäjäoikeuksia tarkkaan: Inhimillisiä virheitä tapahtuu aina, mutta voit hallita niitä helposti rajoittamalla ihmisten pääsyn tietoihin ja järjestelmiin vain siihen, mitä he tarvitsevat työtehtäviensä suorittamiseen – ei mihinkään muuhun.
“Liialliset ylläpitäjäoikeudet kutsuvat hyökkäyksiä”, Teevan sanoo. “Rajoita käyttäjien pääsy vain välttämättömiin toimintoihin luvattomien toimien riskin pienentämiseksi, sillä ne voivat vaarantaa tietoturvan.”
Kraut neuvoo ottamaan tällaiset tietosuojastrategiat käyttöön mahdollisimman varhain: “Rakenna tietosuojastrategiat mukaan alusta alkaen: jos insinöörisi eivät teknisten hallintakeinojen ansiosta pääse käsiksi luottamuksellisiin tietoihin, on hyvä olettaa, etteivät hyökkääjätkään pääse. Näitä hallintakeinoja ei ole helppo ottaa käyttöön sen jälkeen, kun tiedot ovat jo olemassa.”
Samoin inhimillisten virheiden rajoittaminen tietovuotojen perimmäisenä syynä edellyttää vahvojen salasanojen sekä monivaiheisen tunnistautumisen kaltaisten työkalujen käyttöä.
5. Omaksu ihmiskeskeinen kyberturvallisuusmalli: Älä pidä inhimillistä tekijää heikkoutena – ihmisten tulisi olla keskeinen osa vahvuuttasi.
”Laadi räätälöity kyberturvallisuuskoulutuksen opetussuunnitelma ja järjestä säännöllisiä simulaatioita työntekijöiden valmiuksien testaamiseksi”, Kraut ehdottaa. Tämä ennakoiva strategia auttaa pienentämään inhimillisten virheiden aiheuttamaa riskiä, joka on merkittävä tietomurtoihin vaikuttava tekijä.
Kraut ehdottaa tässä myös toista ihmiskeskeistä käytäntöä: ”Tarkistakaa toistenne työ: jokainen toimiala voi hyötyä tästä käytännöstä,” hän sanoo. ”Kaupallisilla lentoyhtiöillä on kaksi lentäjää tarkistamassa toistensa työtä.
Kalliokiipeilijät käyttävät useita varmistuksia. Tietoturva-insinöörit voivat käyttää koodin ja arkkitehtuurin katselmointeja havaitakseen puutteet ennen tuotantoon siirtymistä.”
6. Suorita säännöllisiä kyberriskien arviointeja: Muodollisten riskinarviointien suorittaminen auttaa tunnistamaan haavoittuvuudet ja asettamaan ne tärkeysjärjestykseen. Kolmannen osapuolen asiantuntemuksen hyödyntäminen voi tarjota puolueettoman näkemyksen ja tehostaa kyberturvallisuusstrategiaasi.
Työkalut tietomurtojen estämiseen
Tietomurtoja voi tapahtua missä tahansa organisaatiossa, mutta oikeiden työkalujen ja teknologioiden avulla voit pienentää riskiäsi merkittävästi.
Seuraavassa on keskeisiä työkaluluokkia, jotka auttavat suojaamaan arkaluonteisia tietoja ja havaitsemaan uhat ennen kuin niistä kehittyy täysimittaisia tietoturvapoikkeamia:
1. Datan menetyksen estämisen (DLP) työkalut
DLP-työkalut on suunniteltu estämään arkaluonteisten tietojen luvaton käyttö tai siirtäminen. Nämä työkalut valvovat ja hallitsevat siirrettäviä tietoja (kuten sähköposteja ja tiedostonsiirtoja), levossa olevia tietoja (tallennettuja tietoja) ja käytössä olevia tietoja (käsiteltäviä tietoja).
DLP-järjestelmät tunnistavat automaattisesti arkaluonteiset tiedot, kuten luottokorttinumerot tai immateriaalioikeudet, ja valvovat tietoturvakäytäntöjä vuotojen estämiseksi.
- Suositellut työkalut: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Salaustyökalut
Salaus on yksi tehokkaimmista tavoista suojata tietoja vaarantumiselta. Salaamalla arkaluonteiset tiedot ne pysyvät lukukelvottomina, vaikka ne siepattaisiin tai niitä käytettäisiin ilman lupaa. Nykyaikaiset salaustyökalut voivat suojata levossa olevia ja siirrettäviä tietoja sekä laitteissa, kuten kannettavissa tietokoneissa ja matkapuhelimissa, olevia tietoja.
- Suositellut työkalut: BitLocker, VeraCrypt, AxCrypt
3. Tunkeutumisen havaitsemis- ja estojärjestelmät (IDPS)
IDPS-työkalut auttavat havaitsemaan ja estämään verkossa tapahtuvaa epäilyttävää toimintaa, joka voi viitata tietomurtoon. Nämä järjestelmät valvovat liikennettä epätavallisten mallien varalta ja voivat estää hyökkäykset reaaliajassa pysäyttäen tietomurron ennen sen tapahtumista. Ne tarjoavat myös hälytyksiä mahdollisista uhista, minkä ansiosta tiimisi voi reagoida nopeasti.
- Suositellut työkalut: Snort, Suricata, Cisco Firepower
4. Monivaiheinen tunnistautuminen (MFA)
MFA lisää tietoturvaa edellyttämällä käyttäjiä todentamaan henkilöllisyytensä useilla tavoilla, kuten salasanalla ja puhelimeen lähetettävällä kertakäyttöisellä koodilla. Vaikka salasanat vaarantuisivat, MFA vaikeuttaa merkittävästi hyökkääjien luvatonta pääsyä järjestelmiin tai tietoihin.
- Suositellut työkalut: Duo Security, Google Authenticator, Okta
5. Haavoittuvuuksien skannaus- ja hallintatyökalut
Haavoittuvuusskannerit tunnistavat verkon, järjestelmien ja ohjelmistojen heikkouksia, joita hyökkääjät voisivat hyödyntää. Säännöllinen haavoittuvuuksien skannaaminen auttaa korjaamaan tietoturva-aukot ennen kuin niitä hyödynnetään tietomurrossa. Haavoittuvuuksien hallinta-alustat tarjoavat myös korjaussuosituksia näiden ongelmien ennakoivaan ratkaisemiseen.
- Suositellut työkalut: Nessus, Qualys, OpenVAS
More Articles
6. Tietoturvatiedon ja tapahtumien hallinnan (SIEM) työkalut
SIEM-työkalut keräävät ja analysoivat tietoturvatapahtumia sekä hälyttävät niistä reaaliajassa, mikä auttaa tiimiäsi reagoimaan mahdollisiin uhkiin nopeammin. Korreloimalla tietoja eri lähteistä, kuten palomuureista, palvelimista ja sovelluksista, SIEM-järjestelmät tarjoavat kattavan näkymän tietoturvasi tilaan ja auttavat havaitsemaan mahdolliset tietomurrot varhaisessa vaiheessa.
- Suositellut työkalut: Splunk, LogRhythm, IBM QRadar
7. Päätepisteiden suojausalustat (EPP)
Päätepisteet, kuten kannettavat tietokoneet, älypuhelimet ja esineiden internetin laitteet, ovat hyökkääjien ensisijaisia kohteita. EPP-työkalut suojaavat näitä laitteita estämällä haittaohjelmatartuntoja, kiristyshaittaohjelmahyökkäyksiä ja luvattoman käytön.
Jotkin kehittyneet alustat sisältävät myös ominaisuuksia, kuten päätepisteiden tunnistuksen ja reagoinnin (EDR), jotka mahdollistavat uhkien reaaliaikaisen metsästyksen ja korjaamisen.
- Suositellut työkalut: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Näiden työkalujen yhdistelmän käyttö varmistaa, että organisaatiollasi on monikerroksinen puolustusstrategia, mikä vaikeuttaa hyökkääjien pääsyä järjestelmiisi.
Salauksesta ja DLP:stä IDPS:ään ja SIEM:iin näiden teknologioiden käyttöönotto voi tarjota tarvittavan tietoturvakehyksen tietojesi suojaamiseksi mahdollisilta tietomurroilta.
Lopuksi
Tietomurrot ovat uhka, joka vain pahenee. Hyvä uutinen on kuitenkin se, että oikea yhdistelmä teknologiatuotteita, ennakoivia strategioita ja vahvaa teknologiajohtamista voi minimoida riskit sekä varmistaa nopean reagoinnin ja ratkaisun tietoturvapoikkeamien ilmetessä.
Miten sinä lähestyt tietoturvaa? Muista liittyä The CTO Clubin uutiskirjeen tilaajaksi saadaksesi lisää alan uutisia ja osallistuaksesi keskusteluihin!





