Veracode-Bewertung: Vorteile, Nachteile, Funktionen und Preise erklärt


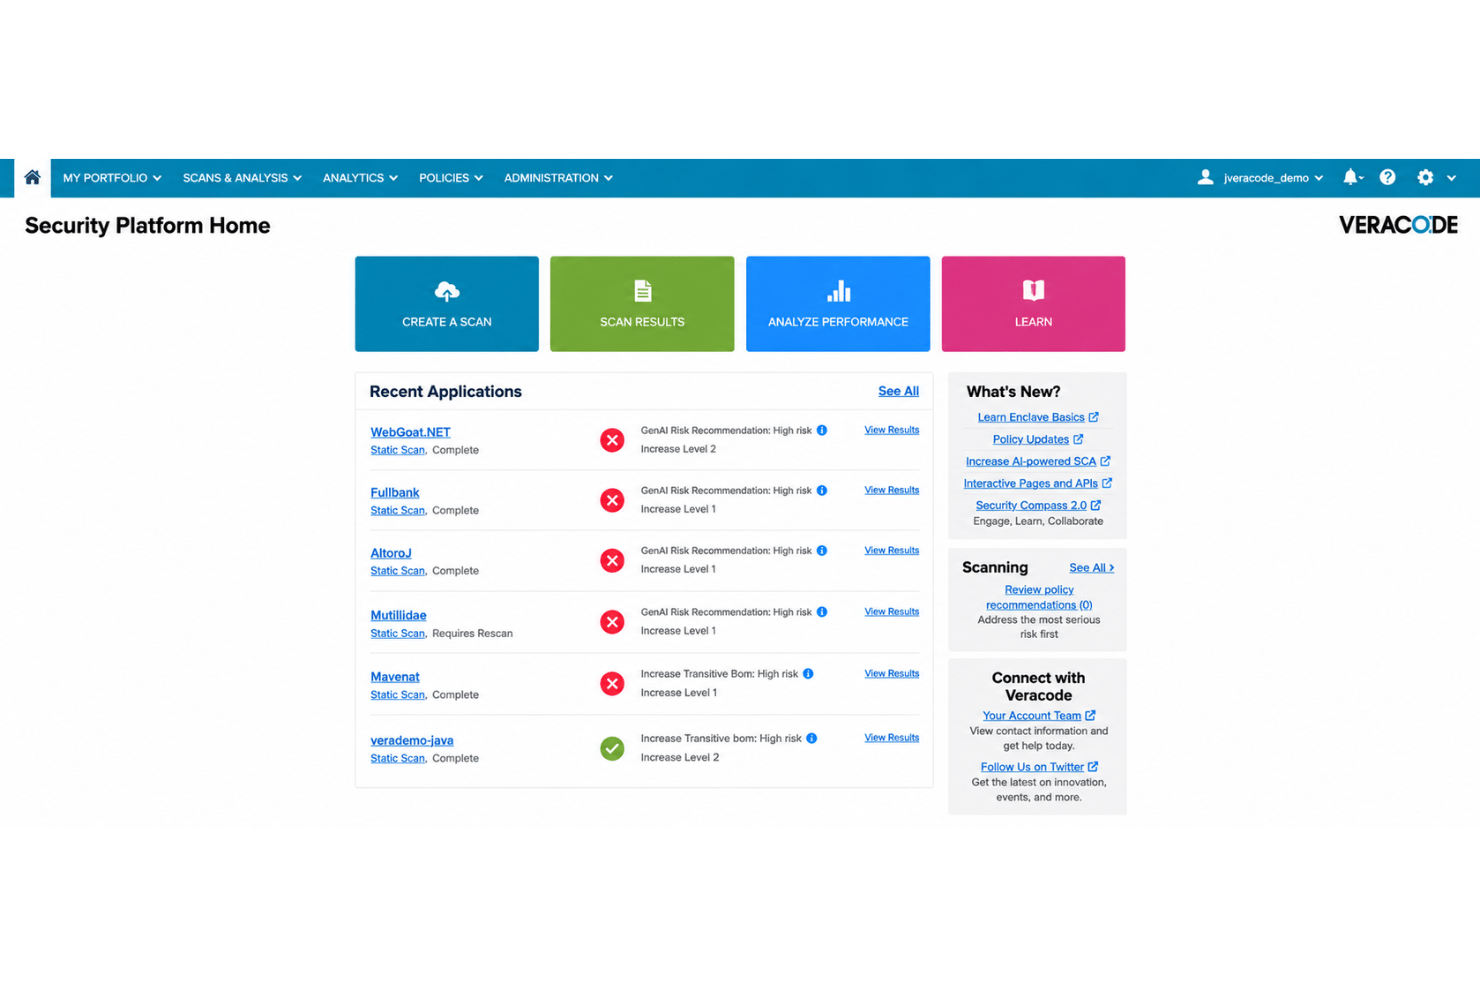
Veracode is an application security software for development and security teams that need to scan code, open source dependencies, and running applications for vulnerabilities across the software development lifecycle. I'd reach for it when you want a unified platform that combines SAST, DAST, SCA, and container scanning under one policy engine, rather than stitching together point tools.
Compared to Checkmarx, which leans heavily on on-prem deployments and deeper tuning work, Veracode gives you a SaaS-first setup that gets your team scanning and triaging findings faster without standing up scan infrastructure yourself.
Veracode Evaluation Summary
- Pricing upon request
- Free demo available
Warum Sie unseren Software-Empfehlungen vertrauen können
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Veracode Overview
I think Veracode stands out for its SaaS-first approach, letting teams start scanning without heavy setup or infrastructure. Its all-in-one dashboard ties together static, dynamic, software composition, and container analysis, which saves time compared to juggling separate tools. I find the interface approachable, with policy management and triage features that suit larger DevSecOps and development teams. Pricing can be high for smaller teams, and limits on customization occasionally frustrate power users. Still, if you want fast onboarding, strong coverage across modern application stacks, and dependable support, Veracode should be at the top of your list for enterprise and mid-size environments.
pros
-
SaaS delivery skips on-prem setup and maintenance costs
-
Unified dashboard covers SAST, DAST, SCA, and container scanning
-
Policy management centralizes governance for large application portfolios
cons
-
Scan times can be lengthy for large codebases
-
API coverage lags behind leading competitors
-
False positives require extra manual triage effort



Unsere Bewertungsmethodik
Wie wir Werkzeuge testen & bewerten
Wir haben Jahre damit verbracht, unser System zur Softwareprüfung und -bewertung aufzubauen, zu verfeinern und zu verbessern. Das Bewertungsraster ist darauf ausgelegt, die Feinheiten der Softwareauswahl und Effektivität eines Tools einzufangen, wobei wir uns auf kritische Aspekte des Entscheidungsprozesses konzentrieren.
Nachfolgend sehen Sie genau, wie unser Test- und Bewertungssystem anhand von sieben Kriterien funktioniert. Es ermöglicht uns eine unparteiische Bewertung der Software basierend auf Grundfunktionalität, besonderen Funktionen, Benutzerfreundlichkeit, Onboarding, Kundensupport, Integrationen, Kundenbewertungen und Preis-Leistungs-Verhältnis.
Grundfunktionalität (25 % der Endbewertung)
Der Ausgangspunkt unserer Bewertung ist immer die Grundfunktionalität des Werkzeugs. Verfügt es über die grundlegenden Funktionen und Merkmale, die ein Benutzer erwarten würde? Sind grundlegende Funktionen auf höherpreisige Tarife beschränkt? Im Kern erwarten wir, dass ein Tool den Basisfähigkeiten seiner Konkurrenten standhält.
Besondere Features (25 % der Endbewertung)
Anschließend bewerten wir ungewöhnliche, herausragende Funktionen, die über die typische Grundfunktionalität von Tools dieser Art hinausgehen. Eine hohe Bewertung zeigt spezialisierte oder einzigartige Eigenschaften, die das Produkt schneller, effizienter oder für den Nutzer wertvoller machen.
Wir bewerten außerdem, wie einfach sich das Tool mit anderen üblichen Werkzeugen im Technologie-Stack integrieren lässt, um die Funktionalität und den Nutzen der Software zu erweitern. Tools mit vielen nativen Integrationen, Drittanbieter-Anbindungen und API-Zugang zur Erstellung kundenspezifischer Integrationen erhalten die besten Bewertungen.
Benutzerfreundlichkeit (10 % der Endbewertung)
Wir betrachten, wie schnell und einfach Aufgaben aus dem Bereich der Grundfunktionalität mit dem Tool erledigt werden können. Gut bewertete Software ist durchdacht gestaltet, intuitiv bedienbar, bietet mobile Apps, Vorlagen und lässt relativ komplexe Aufgaben einfach erscheinen.
Onboarding (10 % der Endbewertung)
Wir wissen, wie wichtig die schnelle Einführung eines neuen Tools für das Team ist, daher bewerten wir, wie leicht sich ein Werkzeug mit minimalem Training erlernen und nutzen lässt. Wir bewerten, wie schnell ein Teammitglied ohne Vorerfahrung anfangen kann. Hoch bewertete Lösungen benötigen wenig bis gar keine Unterstützung.
Kundensupport (10 % der Endbewertung)
Wir prüfen, wie schnell und einfach man bei Problemen Hilfe per Telefon, Live-Chat oder Wissensdatenbank erhält. Tools und Anbieter mit Echtzeit-Support werden besser bewertet, während Chatbots schlechter abschneiden.
Kundenbewertungen (10 % der Endbewertung)
Neben unserer eigenen Prüfung beziehen wir den Net Promoter Score aktueller und ehemaliger Kunden mit ein. Wir bewerten, wie wahrscheinlich es ist, dass sie sich erneut für das Werkzeug entscheiden würden. Hoch bewertete Software weist einen hohen Net Promoter Score auf.
Preis-Leistungs-Verhältnis (10 % der Endbewertung)
Abschließend vergleichen wir unter Berücksichtigung aller Kriterien den durchschnittlichen Preis der Einstiegspakete mit den Grundfunktionen und bewerten den Mehrwert aus den anderen Bewertungsbereichen. Software, die mehr fürs gleiche Geld bietet, schneidet besser ab.
Core Features
Static Application Security Testing (SAST)
Static analysis scans source code and compiled code for security flaws during development without running the application. This helps your team catch vulnerabilities and code quality issues early before code moves to production.
Dynamic Application Security Testing (DAST)
Dynamic analysis tests live, running applications for exploitable vulnerabilities from an attacker’s perspective. You can assess web apps for common issues like SQL injection or cross-site scripting in staging or production environments.
Software Composition Analysis (SCA)
Analyze open source components to identify outdated libraries, known vulnerabilities, and license compliance issues. This helps you manage risk from third-party dependencies automatically across your entire application portfolio.
Container Security Scanning
Scan container images for vulnerabilities, configuration risks, and policy violations before deployment. Teams get actionable feedback to secure containers integrated directly into CI/CD pipelines.
Centralized Policy Management
Define and enforce security policies across multiple projects and teams through one dashboard. You can set risk thresholds, remediation targets, and track your security posture for every application in your portfolio.
Triage and Remediation Guidance
Prioritize findings by risk and get specific remediation advice for developers right in the platform. This speeds up response times and helps your team focus on the most urgent vulnerabilities.
Ease of Use
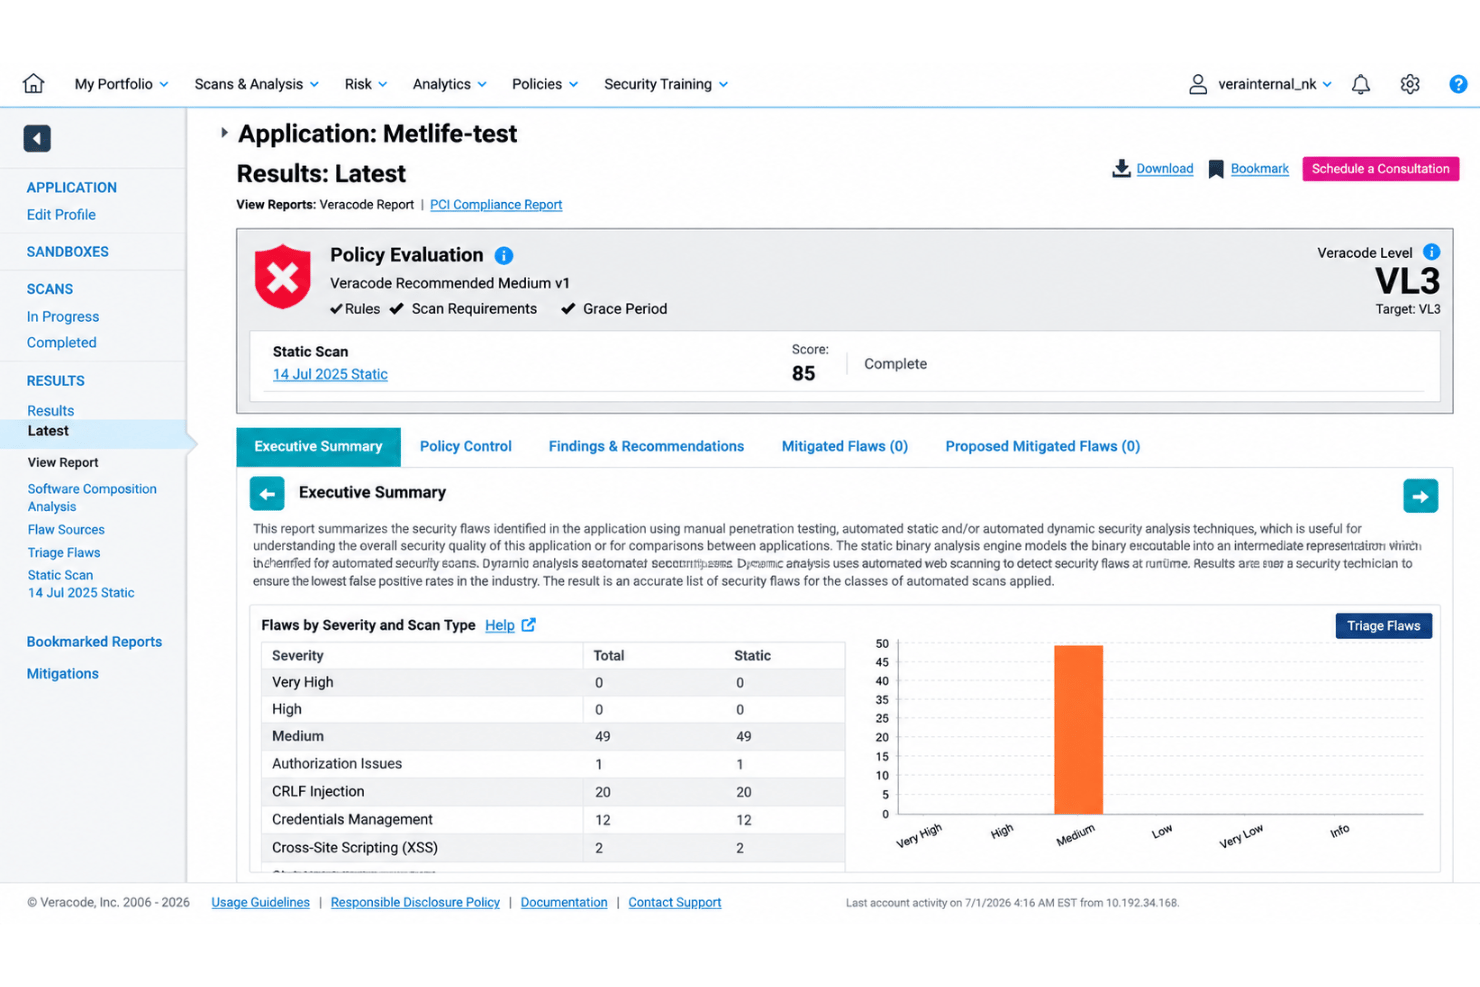
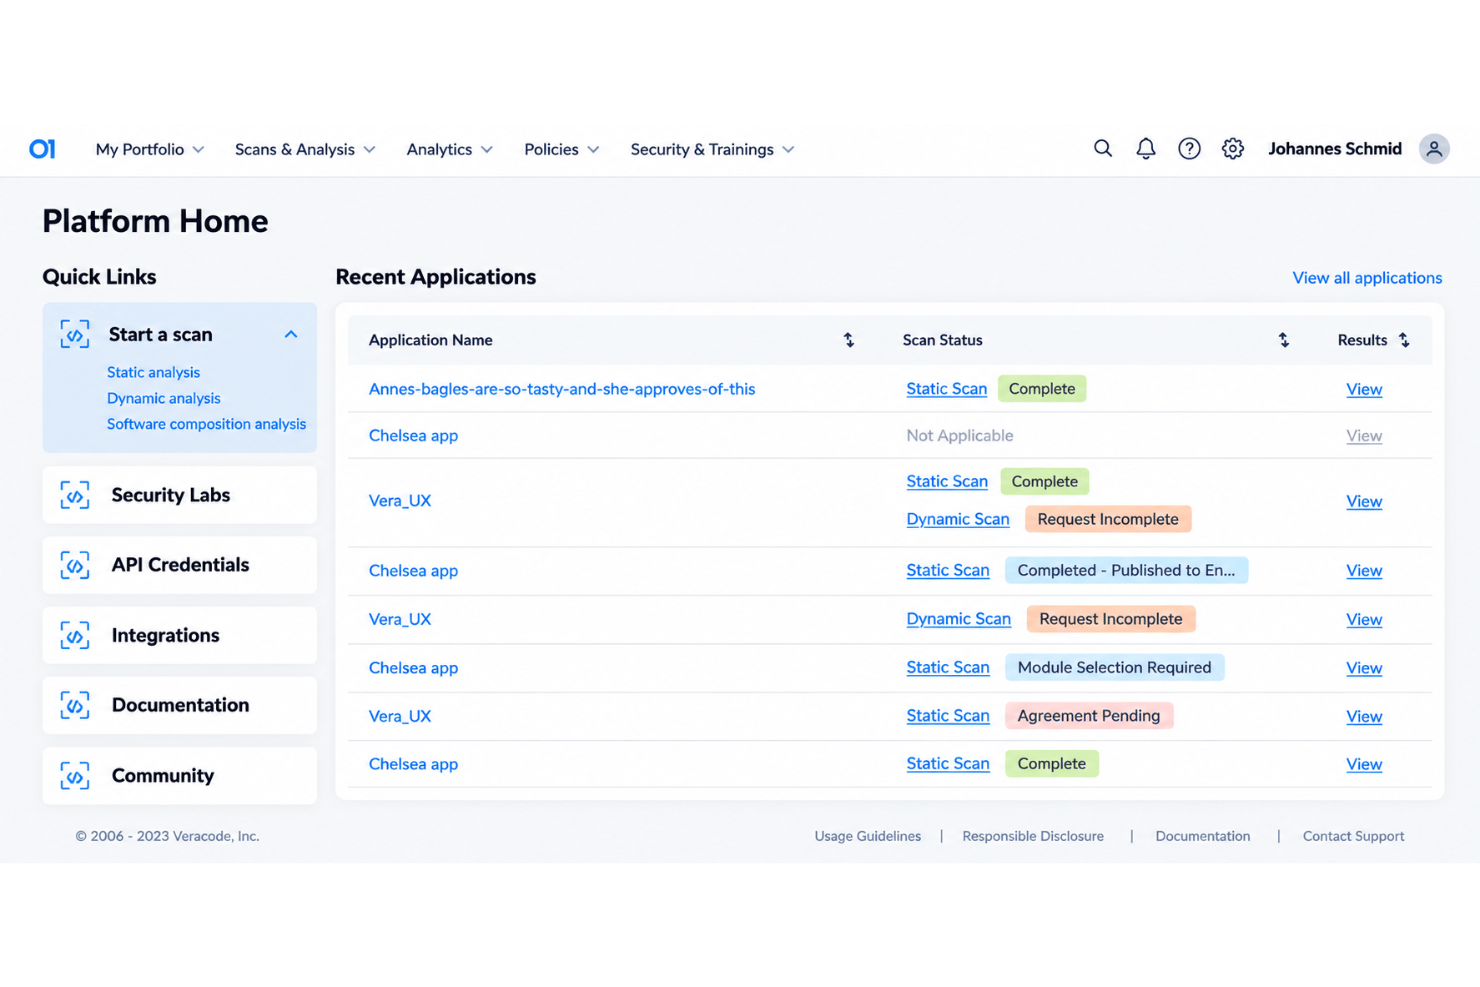
Veracode is easy to onboard for most teams, with a SaaS delivery model that skips manual setup or complex infrastructure. The dashboard brings SAST, DAST, SCA, and container scanning into one view, making it simple to manage policies and findings. Some users mention that large codebase scans take time and that false positives add extra triage, but the platform’s organized interface and clear workflows keep day-to-day usage straightforward.
Integrations
Veracode integrates with Jira, GitHub, GitLab, Azure DevOps, AWS, Bitbucket, ServiceNow, and Snyk, among others.
Veracode also provides both XML and REST API and supports integration with third-party tools for expanded connectivity.
Veracode Specs
- A/B Testing
- API
- Automated Testing
- Browser Compatibility Testing
- Bug Tracking
- Calendar Management
- CI/CD Integration
- Dashboard
- Data Export
- Data Import
- Data Visualization
- Developer Tools
- External Integrations
- History/Version Control
- Manual Testing
- Multi-User
- Notifications
- Performance Testing
- Regression Testing
- Scheduling
- Status Notifications
- Third-Party Plugins/Add-Ons