

Tools zur IT-Asset-Erkennung identifizieren und katalogisieren automatisch jedes Gerät, jedes System und jedes Software-Asset in der IT-Landschaft Ihres Unternehmens. Wenn Sie diese Tools evaluieren, wissen Sie, wie entscheidend die Echtzeit-Transparenz für Compliance und Sicherheit sowie zur Vermeidung einer unkontrollierten Ausweitung des Asset-Bestands ist – insbesondere da hybride Umgebungen und die Nutzung von SaaS zunehmen.
In diesem Leitfaden erhalten Sie einen klaren Überblick über die Optionen zur Erfassung von Assets, zur Integration der Erkennung in Ihre bestehenden Systeme und zum Umgang mit allem – von lokalen Servern bis hin zu IoT- und Cloud-Diensten.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle: Tools zur IT-Asset-Erkennung
Vergleichen Sie Preise und Spezifikationen der Tools zur IT-Asset-Erkennung, die es in meine Auswahl geschafft haben, direkt miteinander.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für die schnelle Integration von ITSM-Workflows | Kostenlose Testversion + kostenlose Demo verfügbar | Ab $19/Agent/Monat (jährlich abgerechnet) | Website | |
| 2 | Am besten für die Asset-Inventarisierung auf SaaS-Plattformen geeignet | Kostenlose Demo verfügbar | Ab $39/Benutzer/Monat (jährlich abgerechnet) | Website | |
| 3 | Am besten für die Abbildung der Schwachstellenexposition | Kostenlose Testversion verfügbar | Preise auf Anfrage | Website | |
| 4 | Am besten für browserbasierte Inventarverwaltung geeignet | Kostenlose Testversion + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 5 | Am besten für Integrationen über IT- und Sicherheitstools hinweg geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 6 | Am besten für die automatisierte Infrastrukturzuordnung geeignet | Kostenlose Testversion verfügbar | Preise auf Anfrage | Website | |
| 7 | Am besten geeignet für die agentenlose netzwerkweite Erkennung von Geräten | Kostenlose Testversion + kostenlose Demo verfügbar | Ab $239/Monat (jährlich abgerechnet) | Website | |
| 8 | Am besten für die integrierte Nachverfolgung von Softwarelizenzen geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 9 | Am besten für native CMDB-Erkennung und -Abgleich | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 10 | Am besten für die Identifizierung von Cloud-Workloads geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website |


Bewertungen von Tools zur IT-Asset-Erkennung
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Tools zur IT-Asset-Erkennung, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die Funktionen, Integrationen und besten Anwendungsfälle jedes Tools, damit Sie das für Sie beste finden.
 Am besten für die schnelle Integration von ITSM-Workflows
- Kostenlose Testversion + kostenlose Demo verfügbar
- Ab $19/Agent/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.6/5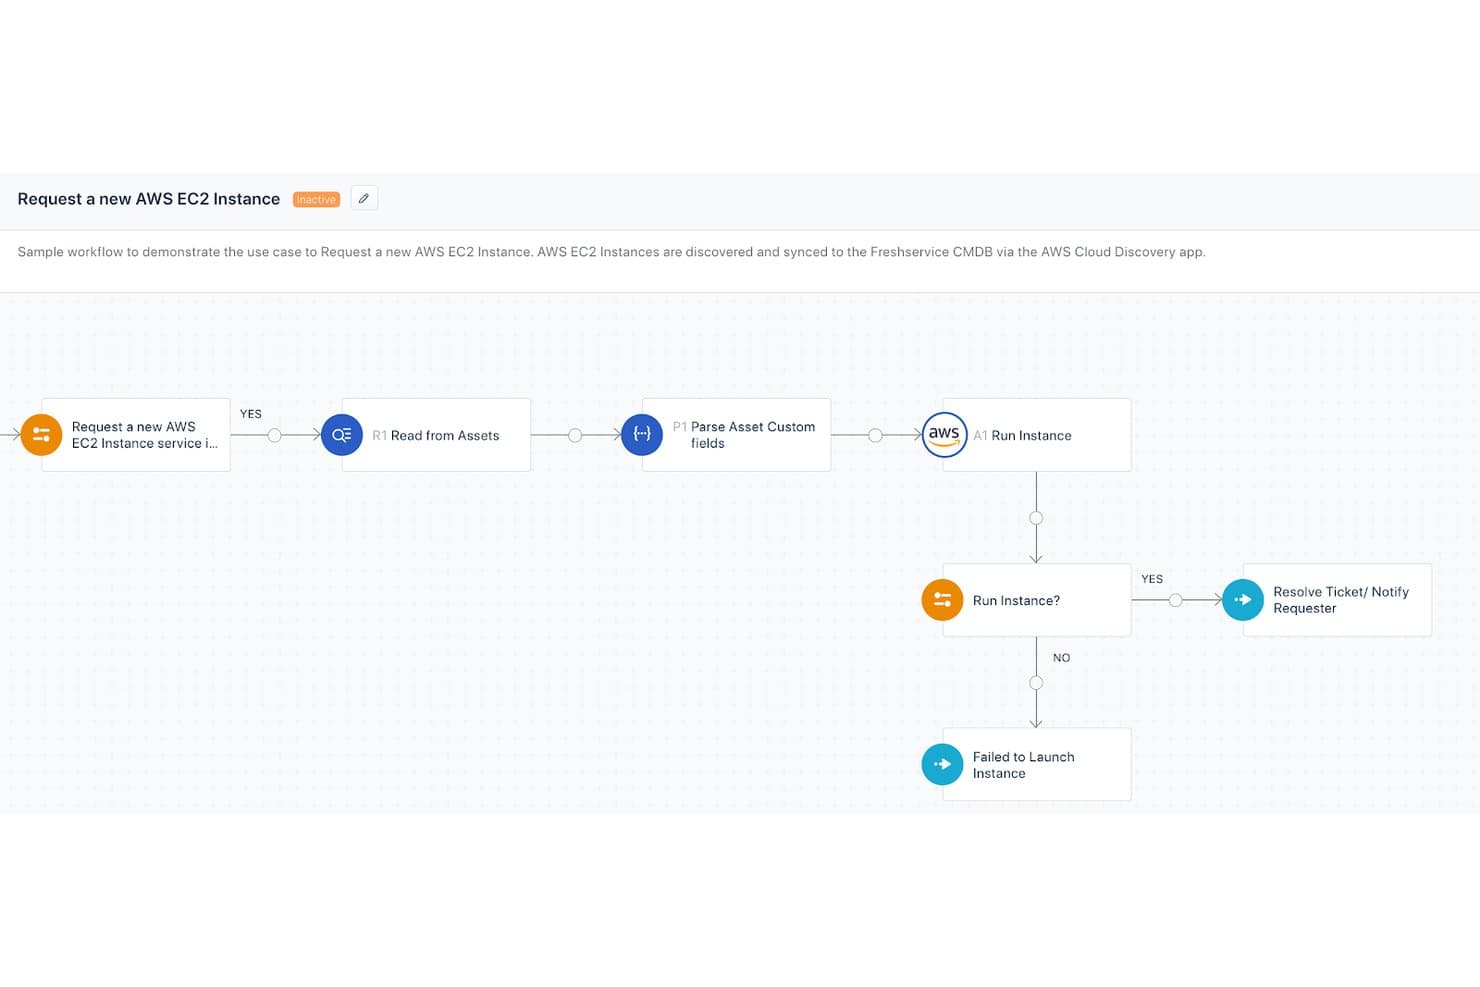
Freshservice automatisiert Workflows zur Bereitstellung von AWS-EC2-Instanzen. Freshservice ist eine cloudbasierte ITSM- und IT-Asset-Management-Plattform, die automatisierte Asset-Erkennung, agentenbasiertes und agentenloses Scannen, eine sich selbst aktualisierende CMDB und Softwarelizenz-Tracking in lokalen, Cloud- und hybriden Umgebungen kombiniert.
Für wen eignet sich Freshservice von Freshworks am besten?
Freshservice eignet sich besonders für IT-Betriebsteams in mittelständischen bis großen Unternehmen, die komplexe Infrastrukturen in mehreren Umgebungen verwalten und eine Asset-Erkennung benötigen, die eng mit Workflows für Vorfälle, Änderungen und das Servicemanagement verknüpft ist.
Warum ich mich für Freshservice von Freshworks entschieden habe
Ich habe Freshservice in meine Top-Auswahl aufgenommen, weil die Asset-Erkennung direkt in dieselbe Plattform einfließt, auf der mein Team Vorfälle, Änderungen und Serviceanfragen verwaltet. Wenn eine Prüfsonde ein neues Gerät scannt und die CMDB aktualisiert, kann dieser Asset-Datensatz sofort mit offenen Tickets und Änderungs-Workflows verknüpft werden, ohne manuelle Datenübertragung. Außerdem gefällt mir die Funktion zur Abhängigkeitszuordnung, die zeigt, wie erkannte Assets mit Services verbunden sind, sodass mein Team die Auswirkungen vor Änderungen beurteilen kann.
Wichtige Funktionen von Freshservice von Freshworks
- Agentenlose Netzwerkerkennung: Netzwerke mithilfe von SNMP, WMI und SSH auf verbundene Geräte und Endpunkte scannen, ohne Agenten zu installieren.
- Integrationen für Cloud-Infrastrukturen: Direkte Verbindung mit AWS, Azure, VMware und GCP zur Erkennung von Cloud-Assets und virtuellen Maschinen.
- Softwarelizenzverwaltung: Installierte Software erfassen sowie Berechtigungs- und Compliance-Daten an einem Ort verwalten.
- Echtzeit-Tracking von Asset-Änderungen: Asset-Datensätze kontinuierlich aktualisieren und Konfigurations- oder Beziehungsänderungen protokollieren, sobald sie auftreten.
Integrationen von Freshservice von Freshworks
Freshservice bietet native Integrationen mit ServiceNow, Jira, Azure Active Directory, AWS, Microsoft 365, Google Workspace, Jamf, Intune und Slack. Für benutzerdefinierte Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- CMDB wird nach jedem Erkennungsscan automatisch aktualisiert
- Agentenbasierte und agentenlose Erkennung nativ unterstützt
- Asset-Datensätze lassen sich direkt mit Service-Tickets verknüpfen
Cons:
- Die Tiefe der SaaS-Erkennung für cloudnative Umgebungen ist begrenzt
- Erweiterte Berichte erfordern ein Upgrade auf einen höherstufigen Tarif
Learn more about Freshservice by Freshworks: Am besten für die Asset-Inventarisierung auf SaaS-Plattformen geeignet
- Kostenlose Demo verfügbar
- Ab $39/Benutzer/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.4/5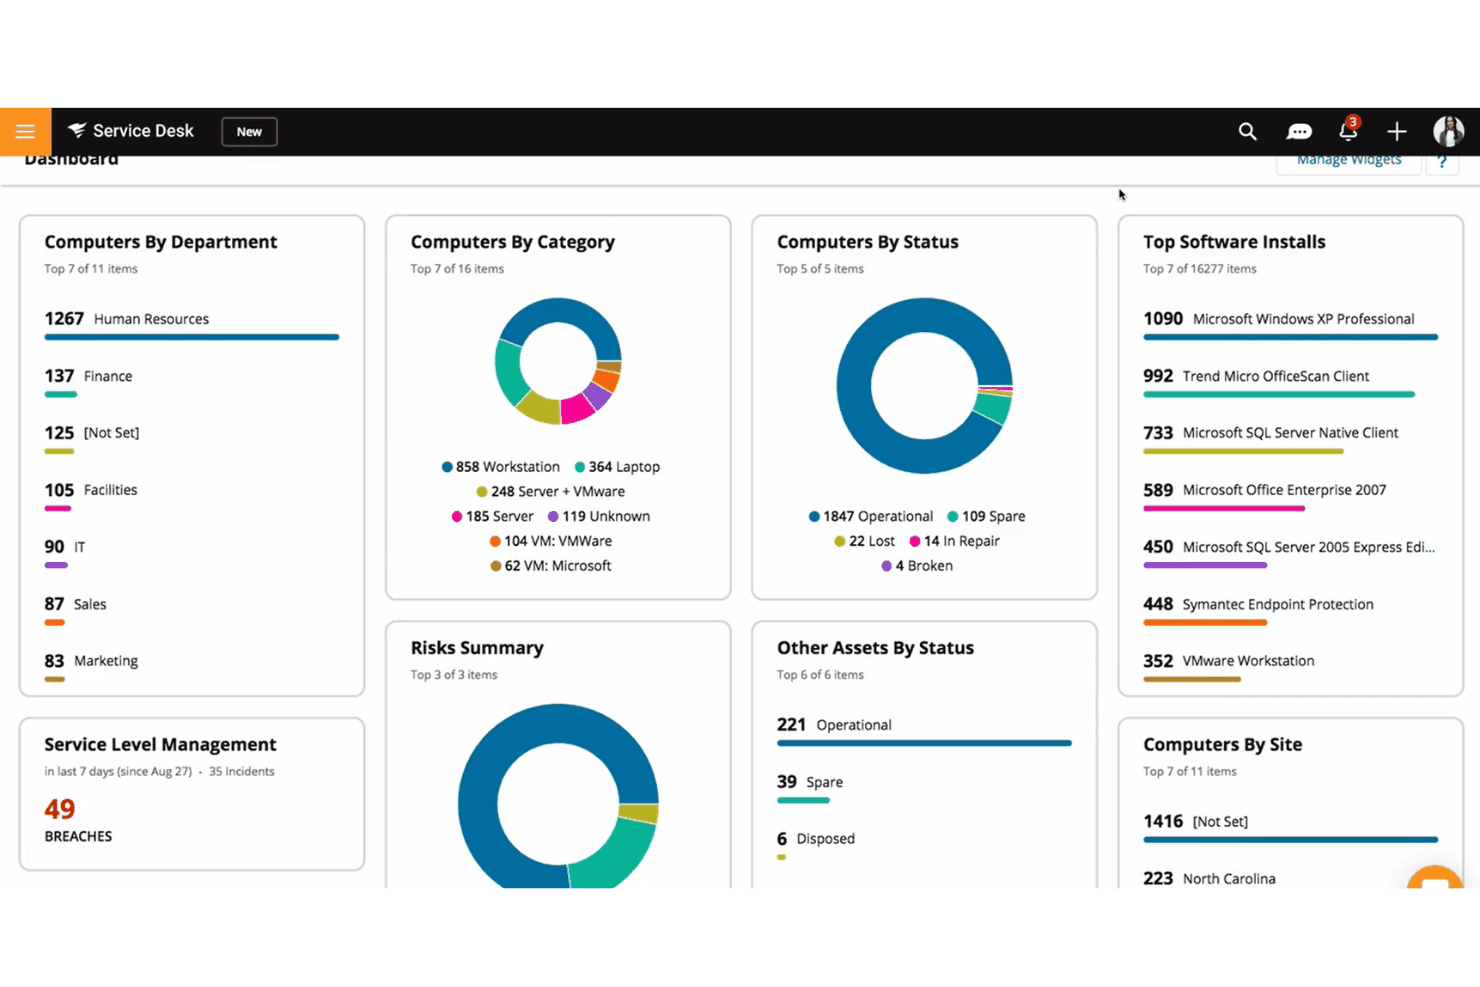
SolarWinds Service Desk bietet ein visuelles Dashboard für Asset- und IT-Management. SolarWinds Service Desk ist eine cloudbasierte ITSM-Plattform mit integrierter IT-Asset-Erkennung, die agentenbasierte und agentenlose Netzwerkscans, Hardware- und Softwareinventarisierung, CMDB-Befüllung sowie die Nachverfolgung der Lizenzkonformität kombiniert.
Für wen eignet sich SolarWinds Service Desk am besten?
Die Lösung eignet sich besonders für mittelständische und große IT-Teams, die Asset-Erkennung, CMDB und ITSM in einer einzigen SaaS-Plattform verwalten möchten.
Warum ich SolarWinds Service Desk ausgewählt habe
Ich habe SolarWinds Service Desk ausgewählt, weil die Funktion SolarWinds Discovery sowohl agentenbasierte als auch agentenlose Scans nativ innerhalb einer als SaaS bereitgestellten ITSM-Plattform durchführt. Besonders gut gefällt mir das Tool Asset Map, das den Gerätestandort, den Besitzer, die IP-Adresse und den Status in Cloud-Umgebungen wie Azure, AWS und Jamf präzise ermittelt. Was die Lösung auszeichnet, ist, dass die Daten zu den erkannten Assets direkt in die integrierte CMDB fließen, sodass mein Team neben dem Service Desk keine separate Inventardatenbank pflegen muss.
Die wichtigsten Funktionen von SolarWinds Service Desk
- Erkennungsscanner: Durchsucht Ihr Netzwerk kontinuierlich mithilfe agentenloser Technologie nach IP-verbundenen Geräten.
- Visuelle CMDB und Abhängigkeitszuordnung: Bietet grafische Ansichten der Abhängigkeiten und Beziehungen von Assets.
- Nachverfolgung der Lizenzkonformität: Überwacht installierte Software und erfasst deren Nutzung zur Unterstützung von Audits und Compliance.
- Auditverlauf und Datenmaskierung: Führt detaillierte Protokolle über Änderungen an Assets und schützt vertrauliche Informationen in Berichten.
Integrationen von SolarWinds Service Desk
SolarWinds Service Desk bietet native Integrationen mit Jira, Slack, Salesforce, Jamf, Intune, Microsoft Azure und AWS. Für benutzerdefinierte Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Für die Bereitstellung ist keine lokale Infrastruktur erforderlich
- Erkennt Assets in AWS, Azure und Jamf
- Integrierte Nachverfolgung der Lizenzkonformität
Cons:
- Anpassungsmöglichkeiten für Berichte sind relativ begrenzt
- Geringere Erkennungstiefe als bei dedizierten eigenständigen Tools
Learn more about SolarWinds Service Desk: Am besten für die Abbildung der Schwachstellenexposition
- Kostenlose Testversion verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.3/5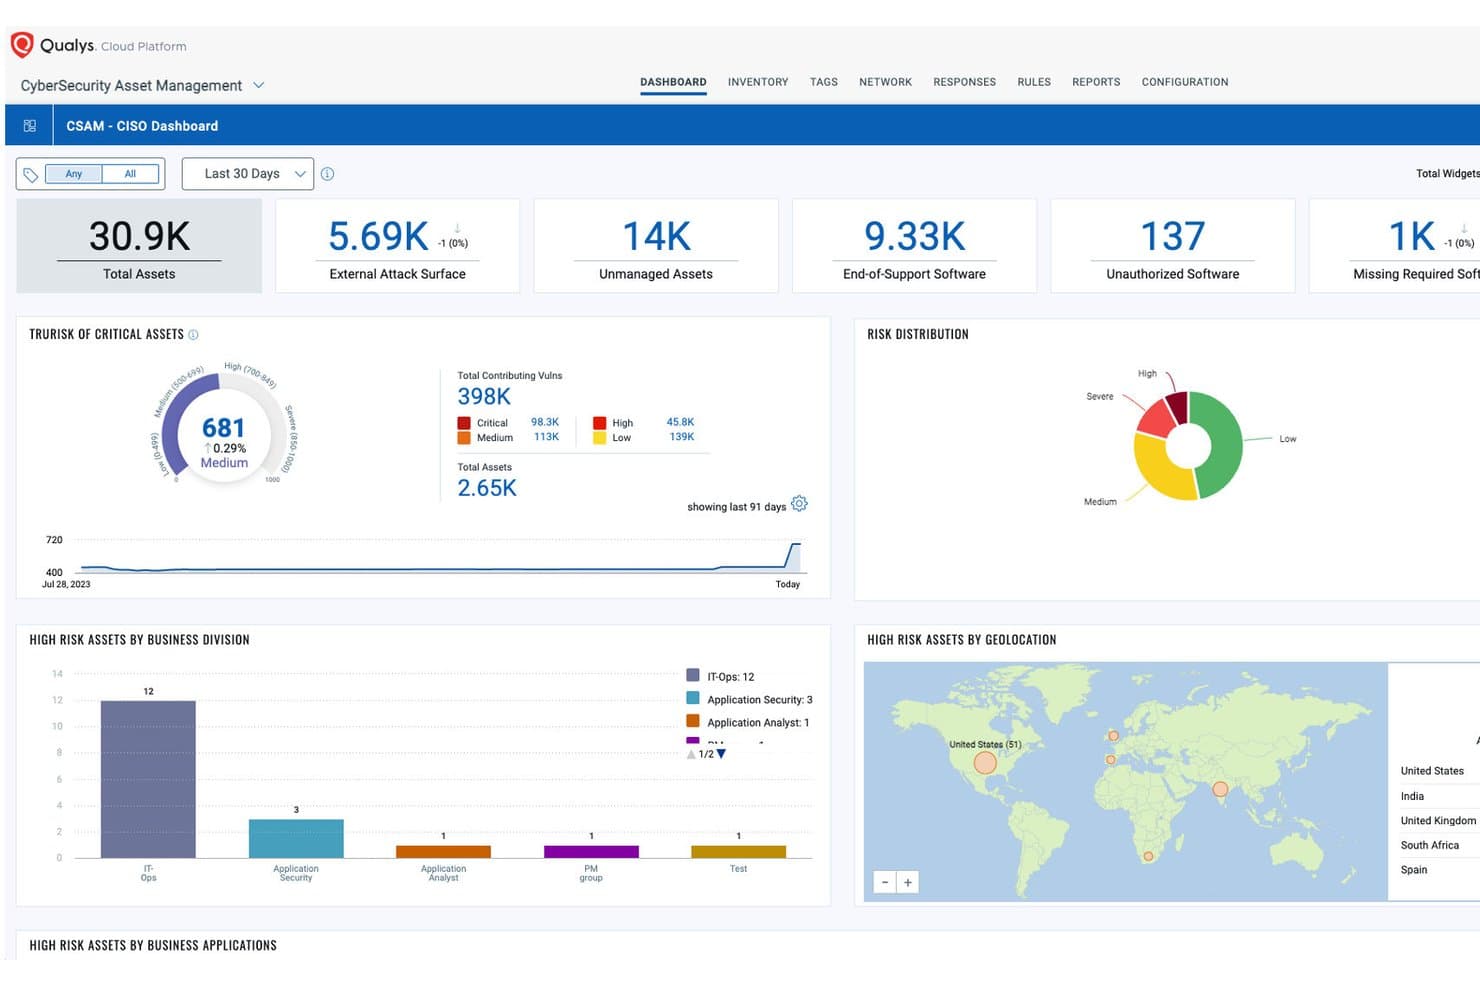
Qualys zentralisiert die Transparenz über Asset-Risiken in verschiedenen Abteilungen und geografischen Regionen. Qualys Global AssetView ist eine cloudnative Plattform zur Erkennung und Inventarisierung von IT-Assets, die die Erkennung über mehrere Sensoren (Agents, Scanner, passive Sensoren und Cloud-Konnektoren) mit Schwachstellenkontext in lokalen, Cloud-, Container- und OT/IoT-Umgebungen kombiniert.
Für wen ist Qualys am besten geeignet?
Für IT-Sicherheits- und Betriebsteams in mittelgroßen bis großen Unternehmen, die eine Asset-Inventarisierung benötigen, die eng mit Workflows für das Schwachstellenmanagement verknüpft ist.
Warum ich Qualys ausgewählt habe
Qualys verdient einen Platz unter den besten Lösungen auf meiner Auswahlliste, weil die Asset-Erkennung so eng mit dem Schwachstellenkontext verknüpft ist. Besonders gut gefällt mir die direkte Verbindung von Global AssetView mit VMDR, durch die jedes erkannte Asset sofort Teil des Umfangs der Schwachstellenbewertung wird. Außerdem gefällt mir die TruRisk-Bewertung, die Assets nach ihrer geschäftlichen Bedeutung priorisiert, sodass mein Team die Behebung priorisieren kann, anstatt jede CVE in einer flachen, ungewichteten Liste zu verfolgen.
Wichtige Funktionen von Qualys
- Asset-Erkennung über mehrere Sensoren: Agenten, agentenlose Verfahren, APIs und passive Netzwerksensoren kombinieren, um Assets in hybriden Umgebungen zu erfassen.
- Standardisierung von Hardware und Software: Asset-Namen, Hersteller und Software im gesamten Inventar automatisch standardisieren, um Suche und Berichterstellung zu erleichtern.
- Anreicherung des Produktkatalogs: Erkannte Assets mit Lebenszyklusdaten wie Garantie, Lebensende und Details zur Lizenzkategorie anreichern.
- Benutzerdefinierte Kennzeichnung und hierarchische Organisation: Assets manuell oder dynamisch kennzeichnen und mit flexiblen Kennzeichnungshierarchien gruppieren, um Berichte und Zugriffskontrollen zu unterstützen.
Integrationen von Qualys
Qualys bietet native Integrationen mit ServiceNow, Splunk, AWS, Azure und Google Cloud Platform und stellt REST-APIs für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Die Erkennung fließt direkt in das Schwachstellenmanagement ein
- Abdeckung durch mehrere Sensoren in hybriden Umgebungen
- Die TruRisk-Bewertung priorisiert Assets nach ihrer geschäftlichen Bedeutung
Cons:
- Die Bereitstellung von Agents führt bei der Skalierung zu zusätzlicher Komplexität bei der Einrichtung
- Die Navigation in der Benutzeroberfläche über verschiedene Module hinweg kann fragmentiert wirken
Learn more about Qualys: Am besten für browserbasierte Inventarverwaltung geeignet
- Kostenlose Testversion + kostenlose Demo verfügbar
- Preise auf Anfrage
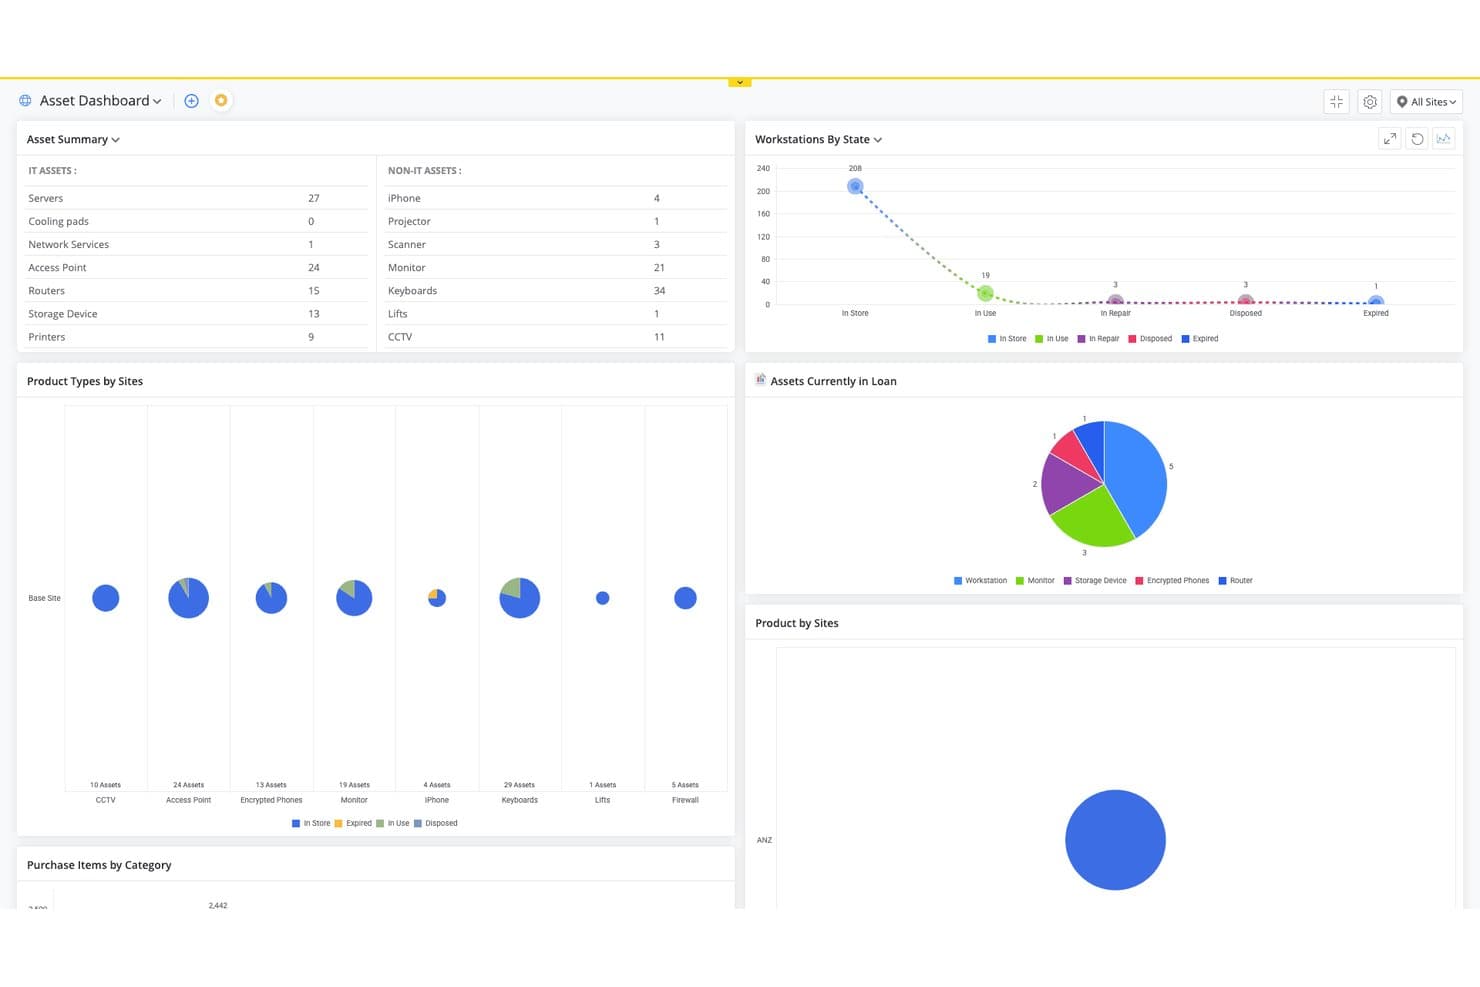
ManageEngine AssetExplorer verfolgt IT- und Nicht-IT-Assets standortübergreifend in einem Dashboard. ManageEngine AssetExplorer ist eine browserbasierte IT-Asset-Management-Plattform, die agentenbasierte und agentenlose Netzwerkerkennung, Hardware- und Softwareinventarisierung, CMDB sowie die Nachverfolgung der Lizenzkonformität in lokalen und Cloud-Umgebungen kombiniert.
Für wen eignet sich ManageEngine AssetExplorer am besten?
Die Lösung eignet sich besonders für IT-Asset-Manager in mittelgroßen Unternehmen, die eine strukturierte Nachverfolgung des Lebenszyklus von Hardware und Software benötigen, ohne die Komplexität von Lösungen für Großunternehmen.
Warum ich ManageEngine AssetExplorer ausgewählt habe
Ich habe ManageEngine AssetExplorer ausgewählt, weil der gesamte Inventarisierungsworkflow in einem Browser ausgeführt wird und kein umfangreicher Client installiert oder gewartet werden muss. Besonders gut gefällt mir die Oberfläche für den Asset-Lebenszyklus mit Ziehen-und-Ablegen-Funktion, mit der ich Beschaffungs- bis Aussonderungs-Workflows für jeden Asset-Typ visuell abbilden kann. Die agentenlose Überprüfung bedeutet außerdem, dass ich eine vollständige Hardware- und Softwareinventarisierung von Desktops, Servern und Switches abrufen kann, ohne in der gesamten IT-Umgebung Agents bereitzustellen.
Die wichtigsten Funktionen von ManageEngine AssetExplorer
- CMDB-Visualisierung: Beziehungen und Abhängigkeiten zwischen Assets in einer grafischen CMDB-Oberfläche anzeigen.
- Konformität von Softwarelizenzen: Nutzungsrechte, Zuweisungen und Nutzung in Echtzeit über alle verwalteten Assets hinweg nachverfolgen.
- Automatisierte Bestellauftragsverwaltung: Bestellaufträge für IT-Assets direkt in der Plattform erstellen, bearbeiten und nachverfolgen.
- Rollenbasierte Zugriffskontrollen: Benutzern auf Grundlage ihrer Verantwortlichkeiten und organisatorischen Rollen detaillierte Berechtigungen zuweisen.
Integrationen von ManageEngine AssetExplorer
ManageEngine AssetExplorer bietet native Integrationen mit ManageEngine ServiceDesk Plus, Endpoint Central, Zoho Analytics, Microsoft 365, SolarWinds und Lansweeper und stellt eine API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Agentenlose Überprüfung deckt nicht verwaltete Netzwerkgeräte ab
- Integrierte Nachverfolgung der Konformität von Softwarelizenzen
- Asset-Lebenszyklusverwaltung von der Beschaffung bis zur Aussonderung
Cons:
- Die Berichtsschnittstelle wirkt veraltet und unflexibel
- Die Erkennung von Cloud-Assets ist im Vergleich zu Wettbewerbern weniger umfassend
Learn more about ManageEngine AssetExplorer: Am besten für Integrationen über IT- und Sicherheitstools hinweg geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage
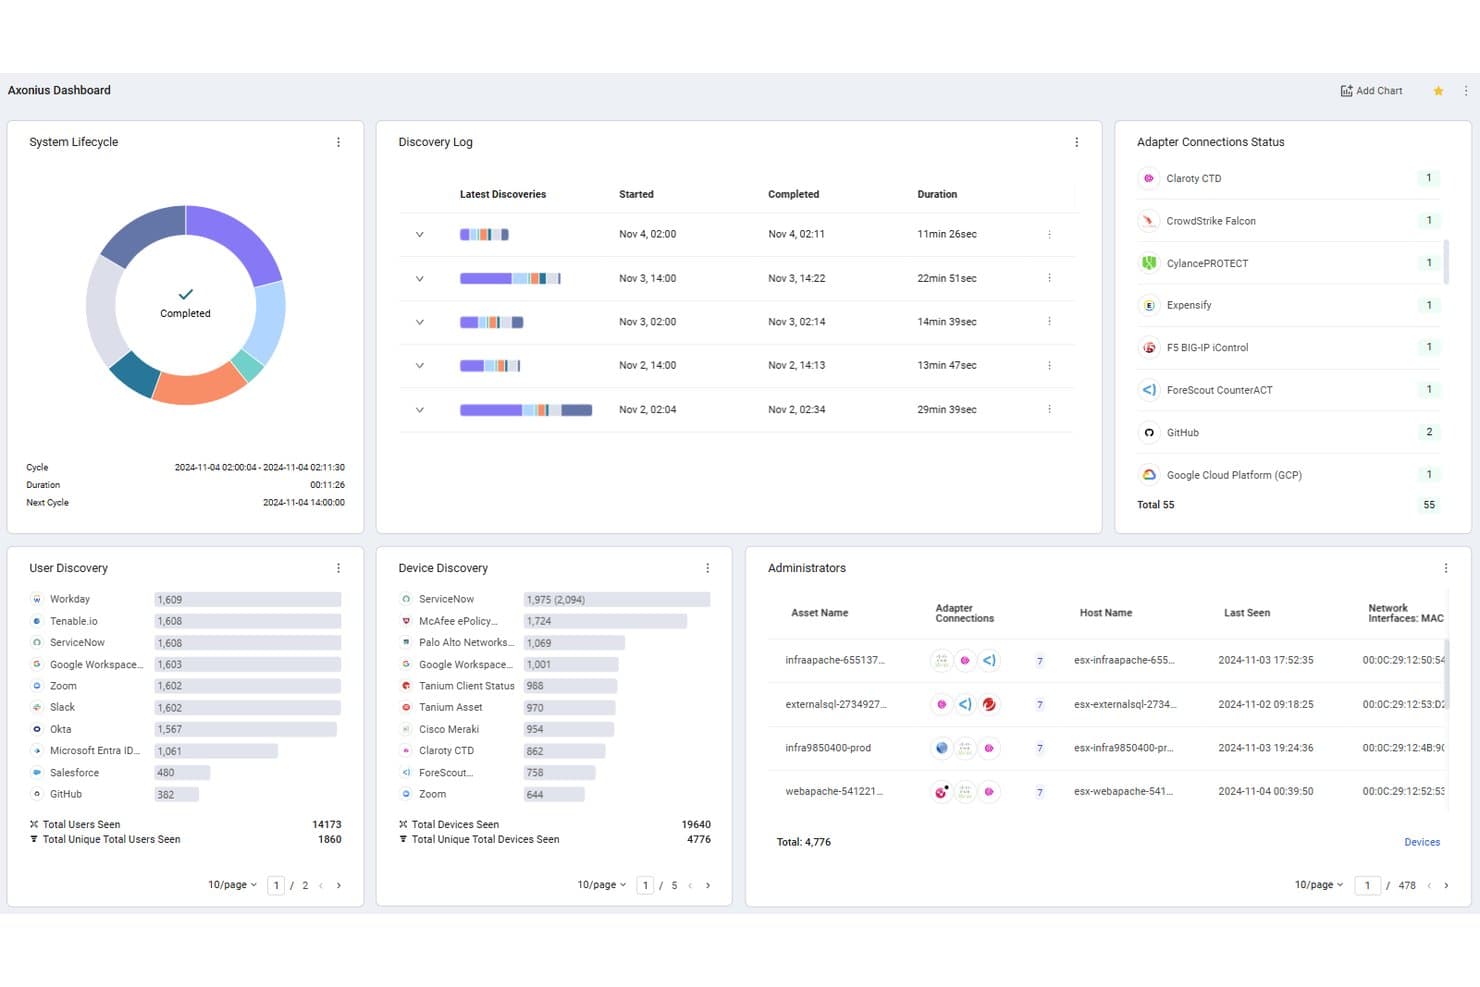
Axonius zentralisiert die Erkennung von Assets über Benutzer, Geräte und Adapter hinweg. Axonius ist eine Plattform für die Analyse von Cybersicherheits-Assets, die Asset-Daten aus mehr als 1.400 Adaptern für Endpunkt-Agenten, Cloud-Anbieter, SaaS-Apps und IAM-Lösungen aggregiert und korreliert und in einem kontinuierlich abgeglichenen Inventar zusammenführt.
Für wen ist Axonius am besten geeignet?
Axonius eignet sich besonders für Sicherheits- und IT-Betriebsteams in mittelgroßen bis großen Unternehmen, die bereits mehrere Tools für Endpunkte, Cloud und Identitäten in ihrer Umgebung einsetzen.
Warum ich Axonius ausgewählt habe
Axonius gehört zu den besten Lösungen auf meiner Auswahlliste, weil die Plattform Asset-Daten verarbeitet, die sich über CrowdStrike, Tanium, Active Directory und AWS verteilen und jeweils eine andere Antwort liefern. Axonius ruft Daten über API-basierte Adapter aus all diesen Quellen ab, ohne dass Scanner oder Agenten erforderlich sind, und führt sie in einem einzigen korrelierten Asset-Datensatz zusammen. Am besten gefällt mir das Aktionszentrum: Mehr als 600 Aktionen über dieselben Adapter ermöglichen es mir, ein ServiceNow-Ticket zu eröffnen oder ein Gerät zu isolieren, ohne die Plattform verlassen zu müssen.
Die wichtigsten Funktionen von Axonius
- Kontinuierlicher Asset-Abgleich: Das Inventar wird nahezu in Echtzeit aktualisiert, indem aktuelle Daten aus verbundenen Adaptern abgerufen werden.
- Erkennung von Cloud- und SaaS-Ressourcen: Native Konnektoren erfassen Assets in AWS, Azure, Google Cloud und den wichtigsten SaaS-Plattformen.
- Richtlinien- und Durchsetzungszentrum: Erstellen und automatisieren Sie auslöserbasierte Aktionen für Compliance und die Pflege von Assets.
- Benutzerdefinierter Abfrage-Builder: Leistungsstarke Suchfilter ermöglichen es Ihnen, Asset-Bedingungen zu identifizieren und individuell zusammengestellte Asset-Listen zu exportieren.
Axonius-Integrationen
Axonius bietet mehr als 1.400 native Integrationen, darunter ServiceNow, CrowdStrike, Tanium, Microsoft 365, Okta, AWS, Google Cloud Platform, Azure, Palo Alto Networks und Cisco. Für benutzerdefinierte Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Erkennt Assets gleichzeitig in Cloud-, SaaS- und lokalen Umgebungen
- Für die Erkennung der meisten Assets sind keine Agenten erforderlich
- Identifiziert nicht verwaltete Geräte und Schatten-IT-Geräte automatisch
Cons:
- Die anfängliche Konfiguration der Adapter ist bei großem Umfang zeitaufwendig
- Es dauert einige Zeit, die Abfragesprache gründlich zu erlernen
Learn more about Axonius: Am besten für die automatisierte Infrastrukturzuordnung geeignet
- Kostenlose Testversion verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.8/5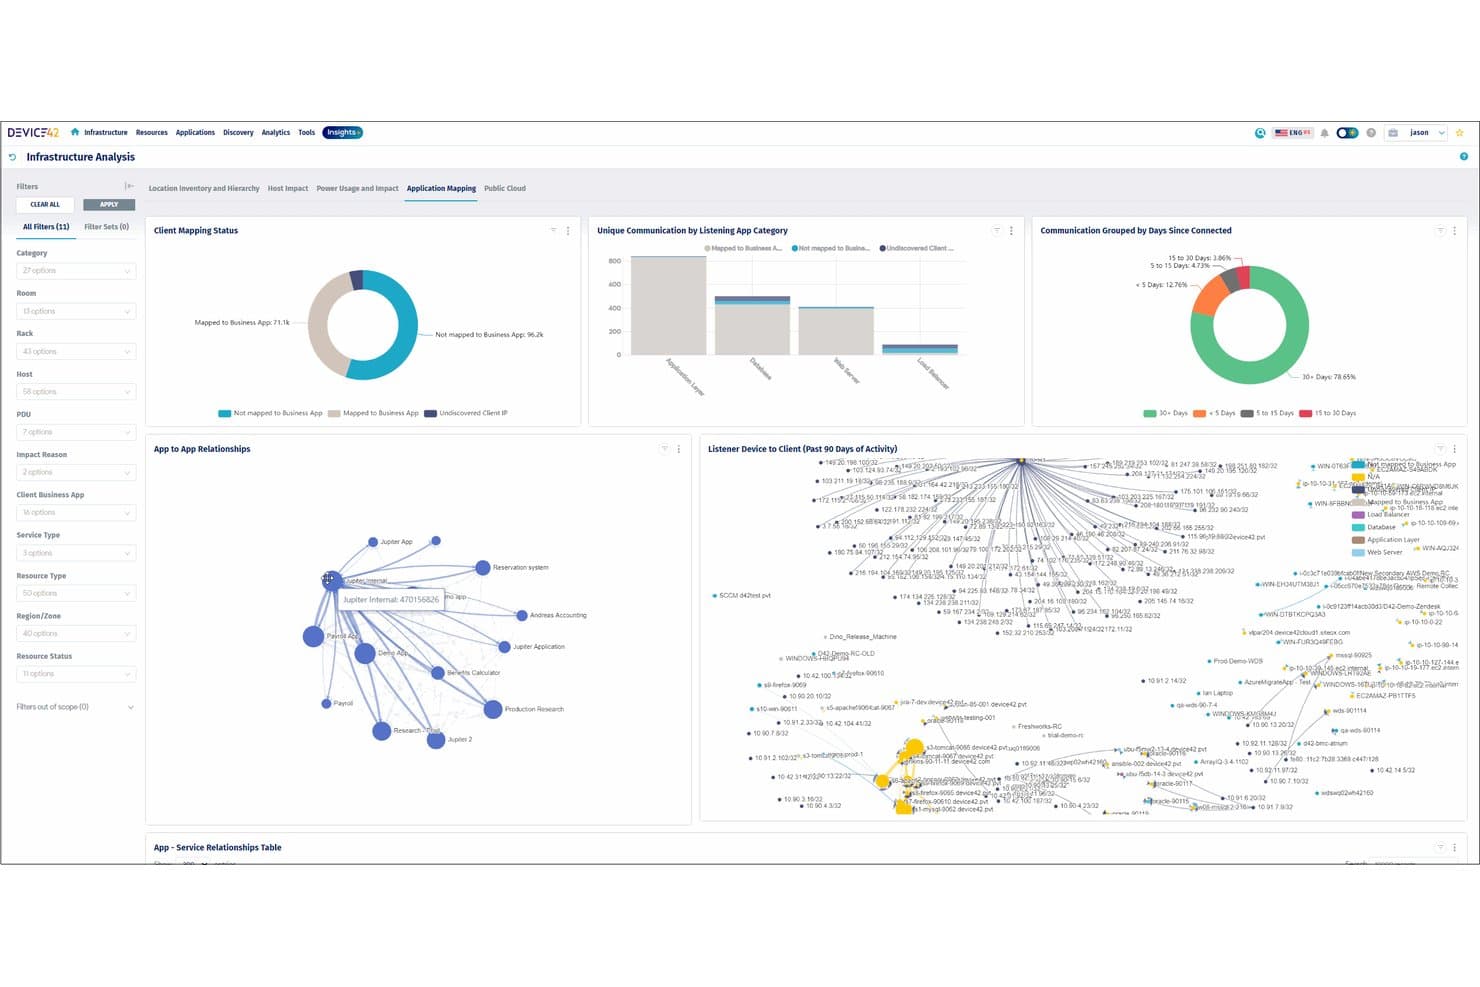
Device42 stellt Beziehungen zwischen Anwendungen und die Kommunikation mit Clients visuell dar. Device42 ist eine agentenlose Plattform zur Erkennung von IT-Ressourcen und für CMDBs, die physische, virtuelle, Cloud- und hybride Umgebungen mithilfe einer Erkennung über mehrere Protokolle scannt, um ein kontinuierlich aktualisiertes Inventar von Hardware, Software und Infrastrukturabhängigkeiten zu erstellen.
Für wen ist Device42 am besten geeignet?
Device42 eignet sich besonders für IT-Betriebs- und Infrastrukturteams in mittelständischen bis großen Unternehmen, die komplexe Umgebungen mit mehreren Standorten und lokalen, Cloud- sowie virtuellen Systemen verwalten.
Warum ich Device42 ausgewählt habe
Device42 gehört aufgrund seiner Fähigkeit, die Infrastruktur in großem Maßstab abzubilden, zu den besten Lösungen auf meiner Auswahlliste. Besonders überzeugt mich, dass die Plattform agentenloses Scannen über mehrere Protokolle (SNMP, WMI, SSH, IPMI) verwendet, um ohne manuelle Konfiguration automatisch Abhängigkeitskarten für physische Server, VMs und Cloud-Instanzen zu erstellen. Die Wirkungsdiagramme verfolgen Beziehungen vom Blade-Gehäuse bis hin zu einzelnen VMs und Dienstverbindungen. Darauf verlasse ich mich, wenn ich kaskadierende Ausfälle in einer hybriden Umgebung diagnostiziere.
Wichtige Funktionen von Device42
- Messung von Softwarelizenzen: Verfolgt Nutzung, Berechtigungen und Compliance für Lizenzmodelle auf Benutzer-, Geräte- und CPU-Basis.
- Automatische Garantieabfragen: Ruft den Garantiestatus mithilfe von Anbieter-APIs direkt von Dell, IBM und Lenovo ab.
- Vorgefertigte ITSM-Integrationen: Verbindet sich nativ mit ServiceNow, Jira, Freshservice, Zendesk und anderen Plattformen.
- Planung und Export von Berichten: Ermöglicht bedarfsgesteuerte oder geplante Exporte zum Zustand der IT-Ressourcen, zum Inventar und zur Änderungshistorie im .csv-Format.
Device42-Integrationen
Device42 bietet native Integrationen mit ServiceNow, Jira, Freshservice, Zendesk und PagerDuty sowie eine API für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Agentenloses Scannen über mehrere Protokolle in hybriden Umgebungen
- Abhängigkeitskarten verfolgen Beziehungen über verschiedene Infrastrukturebenen hinweg
- Integrierte CMDB mit kontinuierlicher automatischer Aktualisierung
Cons:
- Die Ersteinrichtung erfordert umfangreiche Netzwerkkenntnisse
- Die Benutzeroberfläche wirkt im Vergleich zu neueren Wettbewerbern veraltet
Learn more about Device42: Am besten geeignet für die agentenlose netzwerkweite Erkennung von Geräten
- Kostenlose Testversion + kostenlose Demo verfügbar
- Ab $239/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.3/5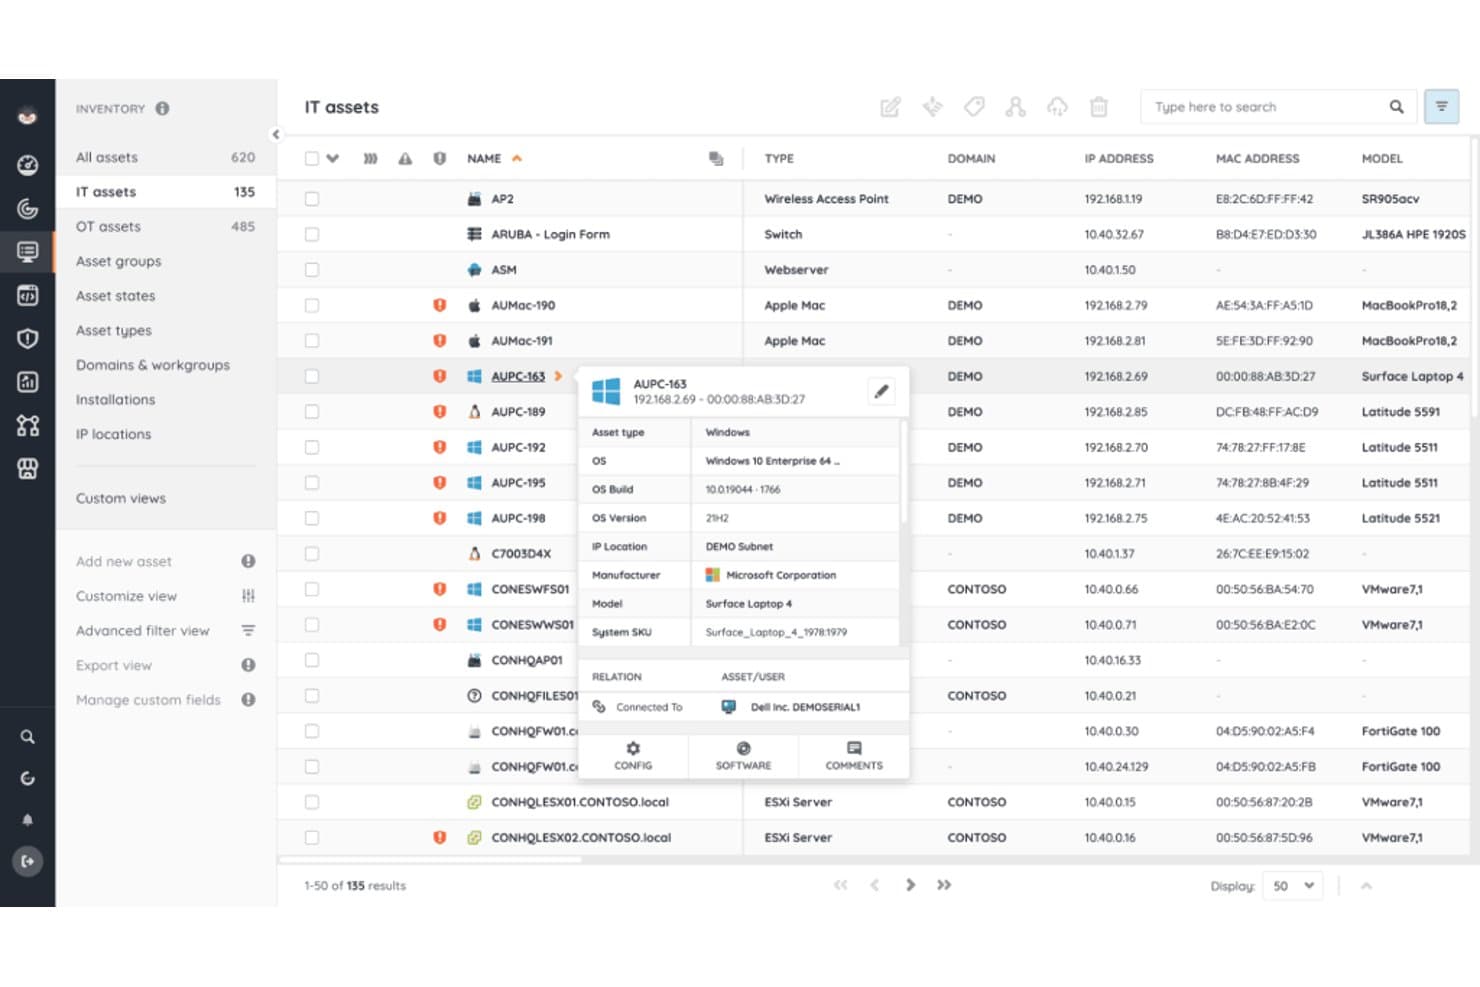
Lansweeper zeigt detaillierte Ressourcenprofile sowie Informationen zu Betriebssystemen und Hardware an. Lansweeper ist eine Plattform zur Erkennung und Bestandsaufnahme von IT-Ressourcen, die Netzwerke in IT-, OT-, IoT- und Cloud-Umgebungen mithilfe agentenloser, agentenbasierter und passiver Erkennungsmethoden scannt, um einen einheitlichen Ressourcenbestand aufzubauen.
Für wen ist Lansweeper am besten geeignet?
Lansweeper eignet sich für Netzwerk- und Systemadministratoren in mittelgroßen bis großen Unternehmen, die komplexe Umgebungen mit unterschiedlichen Geräten verwalten, welche sich über physische, virtuelle und Cloud-Infrastrukturen erstrecken.
Warum ich Lansweeper ausgewählt habe
Lansweeper steht auf meiner Auswahlliste, weil die Plattform agentenloses Scannen in großem Umfang besonders gut handhabt. Die anmeldeinformationsfreie Geräteerkennung (CDR) identifiziert Geräte anhand ihrer Merkmale, ohne dass Anmeldedaten erforderlich sind. Dadurch werde ich nicht durch nicht verwaltete oder gesperrte Endpunkte blockiert. Der passive Netzwerkverkehrssensor erkennt außerdem Geräte, die aktive Scans übersehen, indem er den Live-Netzwerkverkehr analysiert – genau dort verbirgt sich ein großer Teil der Schatten-IT.
Die wichtigsten Funktionen von Lansweeper
- Cloud-API-Integrationen: Stellt direkt Verbindungen zu AWS, Azure und Google Cloud her, um Ressourcen ohne lokale Sensoren zu erkennen.
- Einblicke in Schwachstellen und Lebenszyklen: Zeigt Hardware- und Softwareschwachstellen sowie Risiken durch das Ende des Lebenszyklus und das Ende des Supports auf.
- Direkte ITSM-Integrationen: Bietet direkte Konnektoren für ServiceNow, Jira Service Management und ConnectWise zur gemeinsamen Nutzung von Ressourcendaten.
- Benutzerdefinierter Berichtsgenerator: Ermöglicht es Benutzern, detaillierte Ressourcen- und Bestandsberichte zu erstellen, zu planen und zu exportieren, um Compliance und Audits zu unterstützen.
Lansweeper-Integrationen
Lansweeper bietet native Integrationen mit ServiceNow, Jira Service Management, Jira Assets, ConnectWise, HaloITSM und HappyFox. Für benutzerdefinierte Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Agentenloses CDR-Scannen ohne Geräteanmeldedaten
- Passiver Sensor macht verborgene Schatten-IT-Geräte sichtbar
- Deckt IT-, OT- und IoT-Umgebungen nativ ab
Cons:
- Die anfängliche Konfiguration des Scans erfordert einen erheblichen manuellen Einrichtungsaufwand
- Die Abdeckung bei der Erkennung mobiler Geräte ist relativ begrenzt
Learn more about Lansweeper: Am besten für die integrierte Nachverfolgung von Softwarelizenzen geeignet
- Kostenlose Demo verfügbar
- Preise auf Anfrage
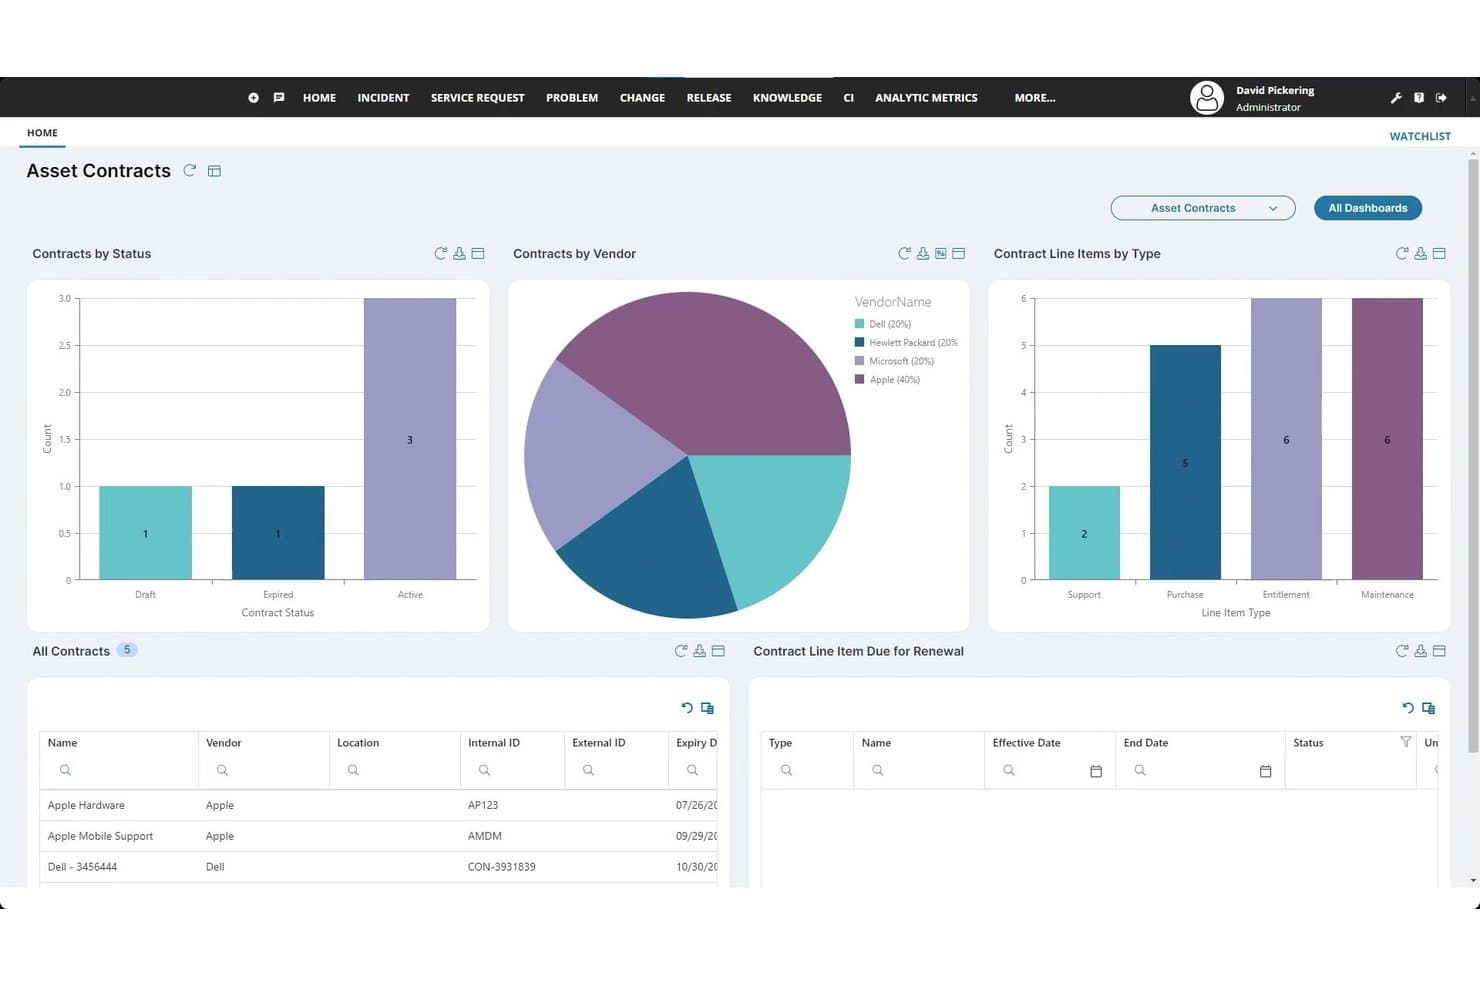
Ivanti ITSM verfolgt Asset-Verträge nach Anbieter, Status und Verlängerungsdaten. Ivanti Neurons for Discovery ist eine Plattform zur Erkennung von IT-Assets in Unternehmen, die Netzwerke kontinuierlich mit aktiven und passiven Verfahren scannt, um Hardware-, Software-, Cloud-, OT-/IoT- und SaaS-Assets in Infrastrukturen mit mehreren Umgebungen zu inventarisieren.
Für wen eignet sich Ivanti ITSM am besten?
Die Lösung eignet sich besonders für IT-Betriebs- und Asset-Management-Teams in mittelständischen Unternehmen und Großunternehmen, die komplexe Infrastrukturen mit mehreren Umgebungen betreiben.
Warum ich Ivanti ITSM ausgewählt habe
Ivanti Neurons for Discovery hat sich einen Platz auf meiner Auswahlliste verdient, weil die Nachverfolgung von Softwarelizenzen direkt in den Erkennungsprozess integriert ist und nicht als separates Modul hinzugefügt wird. Mir gefällt, dass mein Team sehen kann, welche Lizenzen aktiv sind, bei welchen Verträgen eine Verlängerung ansteht und wo Lizenzkosten verschwendet werden, ohne zwischen verschiedenen Tools wechseln zu müssen. Durch das passive Scannen werden außerdem nicht verwaltete Geräte erkannt, sodass ich bei einem Softwareaudit nicht mit einem unvollständigen Überblick arbeite.
Wichtige Funktionen von Ivanti ITSM
- Kontinuierliche passive und aktive Erkennung: Kombiniert passives Netzwerk-Monitoring mit aktivem Scannen, um alle verbundenen Geräte zu finden, sobald sie dem Netzwerk beitreten.
- Asset-Abdeckung für mehrere Umgebungen: Erkennt und inventarisiert Geräte in lokalen, Cloud-, virtuellen, SaaS- und OT-/IoT-Umgebungen.
- Integration mit CMDB und ITSM: Synchronisiert erkannte Asset-Daten direkt mit Ivanti sowie mit CMDB- oder ITSM-Plattformen von Drittanbietern, um Workflows zu automatisieren.
- Zusammenführung von Schwachstellendaten: Übernimmt und zentralisiert Ergebnisse aus Tenable, Qualys und Rapid7 in einem einheitlichen Dashboard zur Analyse der Gefährdungslage.
Integrationen von Ivanti ITSM
Ivanti Neurons for Discovery bietet native Integrationen mit ServiceNow, Microsoft 365, Azure, Tenable, Rapid7, Qualys, Cisco, BMC, Okta, Zscaler und CrowdStrike. Für benutzerdefinierte Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Identifiziert OT- und IoT-Geräte sicher passiv
- Integrierte Messung und Rückgewinnung von Softwarelizenzen
- Erkennt Assets in der Cloud, in SaaS-Umgebungen und lokal
Cons:
- Die Ersteinrichtung und Feinabstimmung erfordern viel Zeit
- Berichtsdashboards bieten nur begrenzte Möglichkeiten zur individuellen Anpassung
Learn more about Ivanti ITSM: Am besten für native CMDB-Erkennung und -Abgleich
- Kostenlose Demo verfügbar
- Preis auf Anfrage
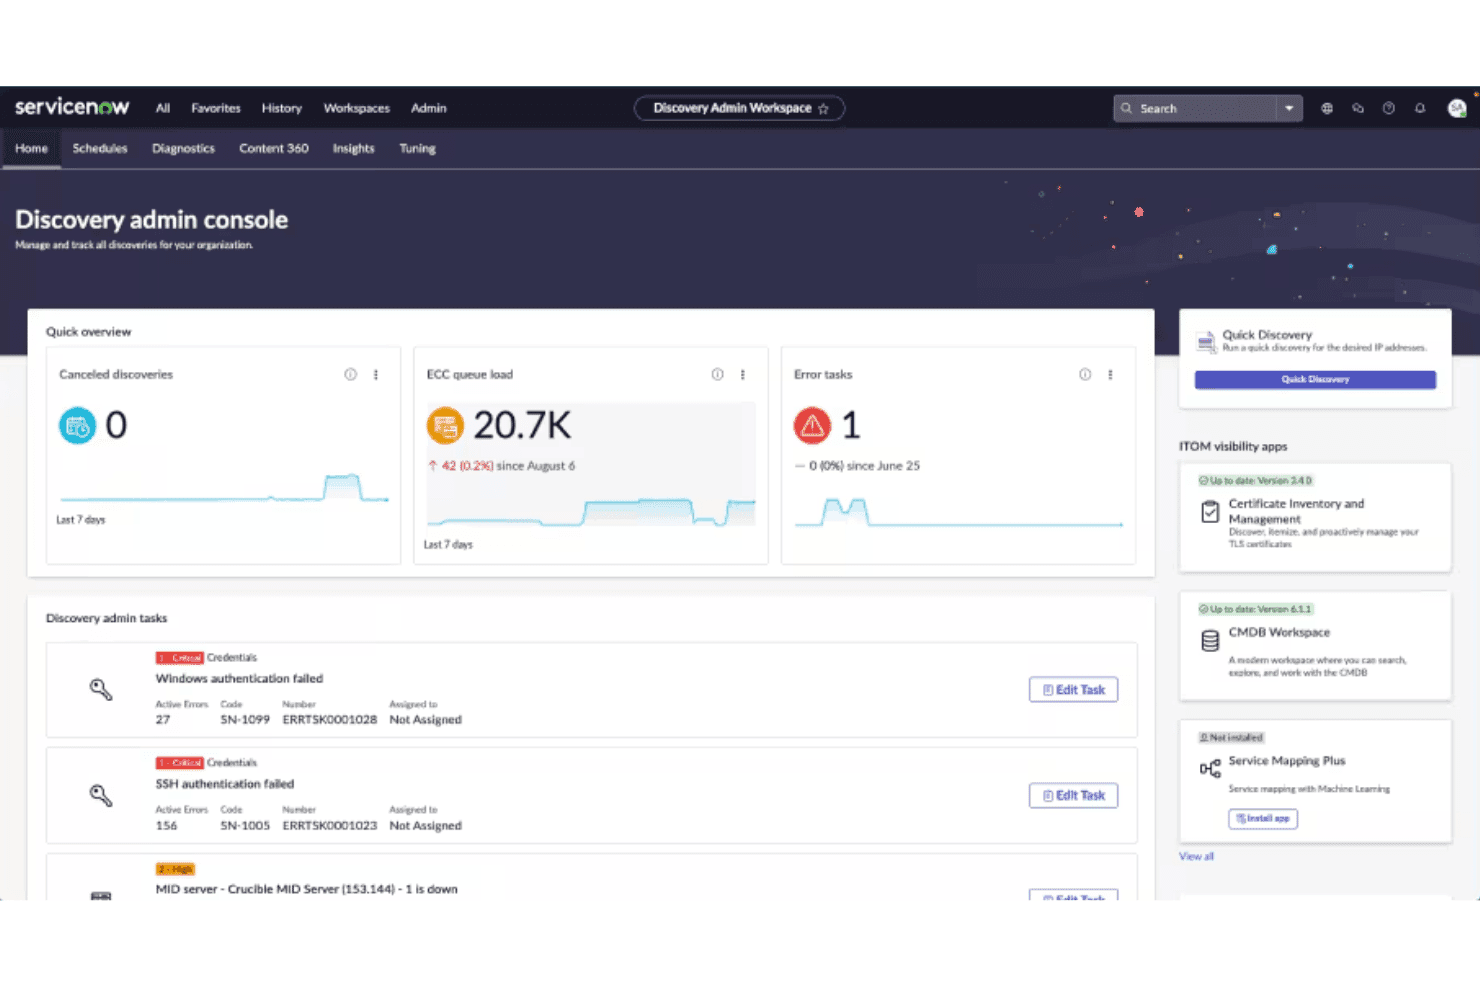
ServiceNow Discovery zentralisiert Verwaltungsaufgaben, Fehler und die Überwachung der Warteschlange. ServiceNow Discovery ist ein IT-Asset-Erkennungsmodul innerhalb der ServiceNow-ITOM-Suite, das lokale, Cloud-, containerisierte und hybride Umgebungen mithilfe agentenloser und agentenbasierter Methoden scannt, um eine native CMDB zu befüllen und abzugleichen.
Für wen ist ServiceNow Discovery am besten geeignet?
Die Lösung eignet sich besonders für große Unternehmen mit komplexen, hybriden Infrastrukturen, die eine eng mit einer bestehenden ServiceNow-ITSM- oder ITOM-Umgebung gekoppelte Erkennung benötigen.
Warum ich mich für ServiceNow Discovery entschieden habe
ServiceNow Discovery gehört zu den besten Lösungen auf meiner Auswahlliste, weil die Identifikations- und Abgleich-Engine (IRE) wirklich einzigartig ist. Wenn mein Team einen Erkennungsscan durchführt, dedupliziert und gleicht die IRE eingehende CI-Daten automatisch mit vorhandenen CMDB-Datensätzen ab und beseitigt dadurch verwaiste Einträge sowie widersprüchliche Asset-Datensätze. Außerdem gefällt mir das ereignisgesteuerte Erkennungsmodell, das Konfigurationsänderungen in Cloud-Umgebungen genau bei ihrem Auftreten erfasst, anstatt auf den nächsten geplanten Scan zu warten.
Wichtige Funktionen von ServiceNow Discovery
- Agent Client Collector: Erfasst Asset-Daten von Endpunkten und Domänencontrollern und schließt damit herkömmliche Lücken bei agentenlosen Scans.
- Ereignisgesteuerte Erkennung: Empfängt Konfigurationsereignisse aus Cloud-Quellen in Echtzeit, um aktuelle Asset-Daten zu gewährleisten.
- Service-Graph-Konnektoren: Nimmt Daten aus Cloud- und Infrastrukturlösungen von Drittanbietern auf und normalisiert sie.
- Inhaltsbibliothek: Verwendet KI-gestützte Anwendungs-Fingerabdrücke, um erkannte Software in verschiedenen Umgebungen zu identifizieren und zu klassifizieren.
Integrationen von ServiceNow Discovery
ServiceNow Discovery bietet native Integrationen innerhalb des ServiceNow-Ökosystems und ermöglicht die Integration mit Cloud-Plattformen von Drittanbietern wie AWS, Azure, Google Cloud Platform, Cisco ACI und VMware vSphere. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Native CMDB-Abstimmung ohne manuelle Bereinigung
- Deckt Cloud-, lokale und containerisierte Umgebungen nativ ab
- IRE dedupliziert CI-Datensätze automatisch
Cons:
- Die Optimierung der Erkennung erfordert erheblichen Konfigurationsaufwand
- Erfordert eine vollständige Lizenzierung der ServiceNow-Plattform
Learn more about ServiceNow Discovery: Am besten für die Identifizierung von Cloud-Workloads geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage
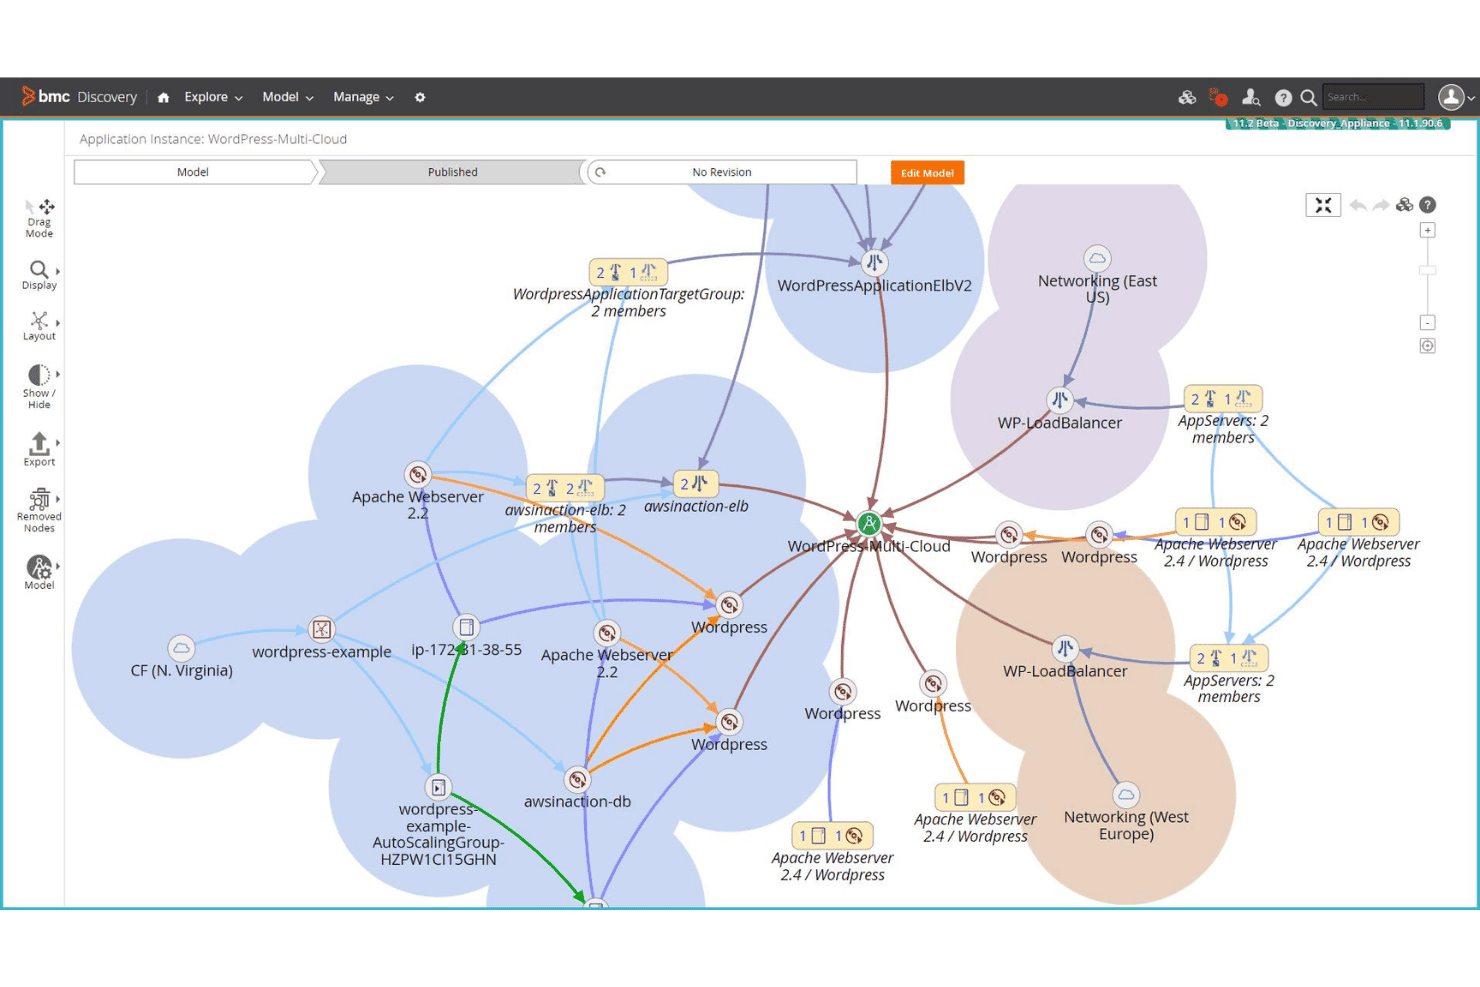
BMC Helix Discovery bildet die Abhängigkeiten einer WordPress-Anwendung in mehreren Clouds visuell ab. BMC Helix Discovery ist eine agentenlose Plattform zur IT-Asset-Erkennung, die Hardware, Software und Serviceabhängigkeiten in lokalen, Multi-Cloud- und containerisierten Umgebungen automatisch scannt und abbildet.
Für wen ist BMC Helix Discovery am besten geeignet?
Die Lösung eignet sich besonders für IT-Betriebs- und Sicherheitsteams in Unternehmen, die große hybride oder Multi-Cloud-Infrastrukturen verwalten.
Warum ich BMC Helix Discovery ausgewählt habe
BMC Helix Discovery steht auf meiner engeren Auswahlliste, weil die Lösung Cloud-Workloads in großem Maßstab besonders gut identifiziert. Die meisten Tools zur Erkennung haben Schwierigkeiten, mit dynamischen Cloud-Umgebungen Schritt zu halten, aber BMC Helix scannt AWS-, Azure- und GCP-Workloads kontinuierlich und bildet ihre Abhängigkeiten in Echtzeit ab. Besonders gefällt mir Blueprint-Automated Service Modeling, das visuelle Servicekarten erstellt und genau zeigt, welche Cloud-Ressourcen eine bestimmte Geschäftsanwendung unterstützen.
Wichtige Funktionen von BMC Helix Discovery
- Agentenloses Scannen: Erkennt IT-Assets im Netzwerk, ohne dass Software auf den Endpunkten installiert werden muss.
- Servicebewusstes Abbilden von Abhängigkeiten: Visualisiert automatisch die Beziehungen zwischen erkannten Assets und abgebildeten Geschäftsdiensten.
- CMDB-Integration: Synchronisiert erkannte Asset- und Beziehungsdaten mit ServiceNow-, BMC-Helix- oder Remedy-CMDB-Plattformen.
- Erkennung von SSL/TLS-Zertifikaten: Identifiziert und inventarisiert Sicherheitszertifikate, die in Ihrer IT-Infrastruktur eingesetzt werden.
Integrationen von BMC Helix Discovery
BMC Helix Discovery bietet native Integrationen mit den Plattformen ServiceNow, BMC Helix ITSM und Remedy CMDB. Für individuelle Integrationen steht eine API zur Verfügung.
Pros and Cons
Pros:
- Detaillierte Abbildung von Abhängigkeiten bei Multi-Cloud-Workloads
- Agentenloses Scannen deckt nicht verwaltete Netzwerkgeräte ab
- Echtzeit-Erkennung von Änderungen in hybriden Umgebungen
Cons:
- Komplexe Ersteinrichtung bei großen Bereitstellungen
- Die Anpassungsmöglichkeiten für Berichte sind relativ begrenzt
Learn more about BMC Helix Discovery:
Weitere Tools zur IT-Asset-Erkennung
Hier finden Sie einige weitere Tools zur IT-Asset-Erkennung, die es nicht in meine Auswahl geschafft haben, die sich aber dennoch näher anzusehen lohnen:
- 11Tanium AssetAm besten für Echtzeittransparenz über Assets im großen Maßstab geeignet
- 12ArmisAm besten für passive Erkennung von IoT- und OT-Geräten
- 13SecPod (Saner Platform)Am besten für Analysen der Sicherheitslage
- 14InvGate AssetsAm besten geeignet für intuitive Berichte zum Anlagenlebenszyklus
- 15NinjaOneAm besten für schnelle Remote-Asset-Prüfungen
- 16Flexera OneAm besten für die Governance von Hybrid-Cloud-Ressourcen
- 17Open-AudITAm besten geeignet für die Open-Source-Netzwerkerkennung
- 18AssetSonarAm besten zur Verfolgung von SaaS-Abonnements
Wie ich Tools zur IT-Asset-Erkennung bewerte
Ich bewerte diese Tools in zwei Ebenen: grundlegende Anforderungen wie das Scannen mehrerer Umgebungen und die CMDB-Integration sowie Unterscheidungsmerkmale wie die Identifizierung von OT-/IoT-Geräten und die Messung der Lizenznutzung.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne für jede der unten aufgeführten Kernfunktionen auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (zeichnet sich in diesem Bereich aus). Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um und verwende 65 % als Maßstab, um die allgemeine Eignung für die Liste zu beurteilen.
- Automatisierte Netzwerkerkennung: Ich prüfe, ob das Tool Subnetze mithilfe von Protokollen wie SNMP, WMI und SSH scannt, anstatt auf die manuelle Eingabe von IT-Assets angewiesen zu sein.
- Hardware- und Softwareinventar: Jedes Tool sollte detaillierte Spezifikationen, installierte Softwareversionen und Patch-Stände erfassen – nicht nur Gerätenamen oder IP-Adressen.
- Agentenbasiertes und agentenloses Scannen: Ich achte auf die Unterstützung beider Methoden, damit Sie verwaltete Endpunkte und nicht verwaltete Geräte wie Laptops von Auftragnehmern oder Laborgeräte erreichen können.
- Abdeckung mehrerer Umgebungen: Die Erkennung sollte lokale, Cloud-, virtuelle und Remote-Umgebungen umfassen, damit bei einer Prüfung keine Lücken entstehen.
- CMDB-/ITSM-Integration: Ich bewerte, ob das Tool Daten zu IT-Assets über native Konnektoren oder offene APIs in Plattformen wie ServiceNow oder Jira einspeist.
- Kontinuierliche Überwachung: Ich achte auf eine nahezu in Echtzeit erfolgende Erkennung von Änderungen, die neue Geräte, entfernte Geräte oder Konfigurationsabweichungen meldet, ohne auf einen geplanten Scan zu warten.
Sobald ich eine Liste von Tools habe, die die Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (Wodurch sich Anbieter abheben)
So vergleiche ich verschiedene Anbieter miteinander:
Herausragende Funktionen
Die Erkennung von Cloud- und SaaS-Ressourcen ist wichtig, weil sich Umgebungen schnell verändern. Kurzlebige Instanzen werden in AWS oder Azure gestartet, und Mitarbeitende führen nicht genehmigte Apps ein, die Schatten-IT erzeugen. Ich achte auf native Konnektoren, die solche IT-Assets automatisch sichtbar machen. Die Messung von Softwarelizenzen ist ein weiteres Unterscheidungsmerkmal, da sie dabei hilft, ungenutzte Installationen zu erkennen und Lizenzen zurückzugewinnen, bevor eine Prüfung eine Überlizenzierung feststellt. Für Teams, die Produktionsbereiche oder Krankenhausnetzwerke verwalten, identifiziert die Erkennung von OT-/IoT-Geräten mithilfe passiver Datenverkehrsanalyse verbundene Geräte, ohne empfindliche Anlagen zu beeinträchtigen.
Über die Funktionen hinaus
Die Bereitstellungsarchitektur ist ein wichtiger Faktor, den ich bewerte. Teams mit mehreren Standorten benötigen verteilte Kollektoren, die netzwerkseitig isolierte oder segmentierte Netzwerke scannen können, und SaaS- sowie lokale Optionen wirken sich auf die Einhaltung von Anforderungen an die Datenresidenz aus. Auch das Integrationsökosystem ist wichtig – ich prüfe, ob ein Tool Daten zu IT-Assets neben ITSM-Konnektoren in SIEM- oder SOAR-Plattformen einspeisen kann, da Erkennungsdaten an Wert verlieren, wenn sie isoliert bleiben. Auch das Preismodell verdient besondere Aufmerksamkeit, insbesondere eine Abrechnung pro IT-Asset, deren Kosten bei saisonal steigenden Cloud-Arbeitslasten in die Höhe schnellen können.
So wählen Sie Tools zur IT-Asset-Erkennung aus
Wenn Sie entscheiden, welche Tools zur IT-Asset-Erkennung für Ihr Team geeignet sind, sollten Sie zunächst Ihre wichtigsten Prioritäten den jeweiligen Funktionen und Bereitstellungsfaktoren zuordnen, die sich direkt auf Audit-Bereitschaft, Sicherheit und betriebliche Übergaben auswirken:
| Wenn Ihre Priorität darin besteht | Achten Sie auf |
|---|---|
| Wenn Ihre Priorität darin bestehtCloud- und SaaS-Assets zu erfassen | Achten Sie aufNative Konnektoren für AWS, Azure und SaaS |
| Wenn Ihre Priorität darin bestehtStandortübergreifend schnell einsatzbereit zu sein | Achten Sie aufVerteilte oder schlanke Datensammler |
| Wenn Ihre Priorität darin bestehtEchtzeitwarnungen zu Schatten-IT zu erhalten | Achten Sie aufKontinuierliche, passive Netzwerküberwachung |
| Wenn Ihre Priorität darin bestehtFehlgeschlagene CMDB-Importe zu reduzieren | Achten Sie aufBidirektionale, normalisierte CMDB-Integrationen |
| Wenn Ihre Priorität darin bestehtLizenz-Compliance und die Vorbereitung auf Audits zu unterstützen | Achten Sie aufIntegrierte Lizenzmessung und Nutzungsberichte |
So prüfen Sie Ihre Auswahl
- Führen Sie einen Erkennungsscan in einem Testsubnetz durch: Testen Sie innerhalb der ersten Woche den agentenlosen Scan des Tools für alle physischen und virtuellen Assets.
- Exportieren Sie Daten und übertragen Sie sie in Ihre CMDB: Bitten Sie um eine native ServiceNow- oder BMC-Demonstration und prüfen Sie, ob die Asset-Attribute ohne Datenverlust zugeordnet werden.
- Prüfen Sie die Genauigkeit der Lizenzmessung und Berichte: Fordern Sie ein Lizenz-Audit bzw. einen Export an, der mindestens drei wichtige von Ihnen verwendete Softwaretitel abdeckt.
- Fordern Sie Sicherheitsdokumentationen des Anbieters an: Bitten Sie um aktuelle Verschlüsselungsmethoden und Compliance-Nachweise (SOC 2, ISO 27001).
- Treffen Sie eine Entscheidung: sofortige SaaS-Geschwindigkeit im Vergleich zu umfassenderer Abdeckung lokaler Umgebungen und des IoT – priorisieren Sie anhand Ihrer komplexesten Umgebung.
Was sind Tools zur IT-Asset-Erkennung?
Tools zur Erkennung von IT-Assets sind spezialisierte Softwarelösungen, die automatisch sämtliche Hardware, Software und vernetzten Geräte in den Umgebungen eines Unternehmens scannen und identifizieren. Sie ermöglichen IT-Teams, ein Echtzeitinventar zu führen, Sicherheitsprüfungen zu unterstützen, nicht verwaltete oder nicht autorisierte Assets zu identifizieren und Workflows wie Lizenzverwaltung oder Schwachstellenbewertungen zu unterstützen. Diese Tools spielen eine entscheidende Rolle dabei, die IT-Infrastruktur aktuell, konform und vor verborgenen Risiken geschützt zu halten.
Funktionen
Achten Sie bei der Auswahl von Tools zur Erkennung von IT-Assets auf die folgenden wichtigen Funktionen:
- Automatisiertes Netzwerkscanning: Erkennt alle mit Ihrem Netzwerk verbundenen Geräte und Endpunkte ohne manuelle Eingaben und stellt sicher, dass bei der Inventarisierung nichts übersehen wird.
- Hardwareinventar: Erfasst detaillierte Informationen zu Gerätespezifikationen, Seriennummern und Besitzaufzeichnungen in Ihrer gesamten Infrastruktur.
- Softwareinventar: Verfolgt sämtliche installierte Software, Versionsnummern, Patch-Status und Nutzung, damit Sie Schwachstellen oder Lizenzlücken erkennen können.
- Agentenbasierte und agentenlose Erkennung: Bietet sowohl agentenbasierte als auch agentenlose Scans, um verwaltete Geräte sowie vorübergehend verbundene oder nicht verwaltete Endpunkte abzudecken.
- Unterstützung mehrerer Umgebungen: Erkennt Assets in lokalen, virtuellen, Cloud- und Remote-Umgebungen und ermöglicht so eine einheitliche, aktuelle Asset-Aufzeichnung.
- Echtzeit-Erkennung von Änderungen: Aktualisiert Asset-Aufzeichnungen sofort, wenn Geräte hinzugefügt, geändert oder entfernt werden, und hilft Ihnen, schnell auf nicht autorisierte Aktivitäten zu reagieren.
- Integration mit CMDB und ITSM: Überträgt oder synchronisiert Asset-Daten direkt mit Configuration-Management-Datenbanken oder Service-Management-Plattformen, um umfassendere IT-Abläufe zu unterstützen.
- Rollenbasierte Zugriffskontrollen: Ermöglicht die Definition von Benutzerrollen und Berechtigungen zur Wahrung der Datensicherheit, insbesondere für Prüfungs- oder Compliance-Zwecke.
- Anpassbare Berichte: Erstellt geplante oder bei Bedarf angeforderte Berichte, die Inventaränderungen, Softwarenutzung und nicht konforme Assets hervorheben.
- Lizenz-Compliance-Management: Überwacht Softwareberechtigungen im Vergleich zu Installationen, unterstützt Prüfungen und reduziert übermäßige Ausgaben für Lizenzen.
Lösungen für die Erkennung von IT-Assets enthalten normalerweise keine AI als Teil ihres Funktionsangebots.
Vorteile
Die Implementierung von Tools zur Erkennung von IT-Assets bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Vollständige Transparenz über Assets: Erhalten Sie mithilfe automatisierter Scanfunktionen ein genaues Echtzeitinventar aller Hardware- und Software-Assets in sämtlichen Umgebungen.
- Erkennung von Schatten-IT: Identifizieren Sie mithilfe agentenloser und nativer Cloud-Erkennung schnell nicht autorisierte Geräte sowie nicht genehmigte Cloud- oder SaaS-Konten.
- Bereitschaft für Prüfungen und Compliance: Halten Sie Aufzeichnungen durch kontinuierliche Überwachung und Integration in CMDB- oder ITSM-Plattformen aktuell und erleichtern Sie so Prüfungen.
- Lizenzoptimierung: Verfolgen Sie Softwarenutzung und -berechtigungen und helfen Sie Ihrem Team dadurch, eine übermäßige Bereitstellung zu vermeiden und Lizenzkosten zu senken.
- Schnellere Reaktion auf Vorfälle: Ermöglichen Sie Sicherheits- und IT-Teams, Geräte schnell zu lokalisieren und Schwachstellen zu beheben, bevor sich Bedrohungen verschärfen.
- Reduzierter manueller Arbeitsaufwand: Eliminieren Sie wiederkehrende Datenerfassungsaufgaben durch automatisierte Inventarisierungs-, Berichts- und Integrations-Workflows.
- Verbessertes Änderungsmanagement: Erkennen Sie Ergänzungen, Entfernungen oder Konfigurationsabweichungen in Echtzeit, damit betriebliche Änderungen nicht unbemerkt bleiben.
Kosten und Preise
Bei der Auswahl von Tools zur Erkennung von IT-Assets ist es wichtig, die verschiedenen verfügbaren Preismodelle und Tarife zu verstehen. Die Kosten variieren abhängig von Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, deren Durchschnittspreise und typische enthaltene Funktionen von Lösungen zur Erkennung von IT-Assets zusammen:
Vergleichstabelle für Tarife von Tools zur Erkennung von IT-Assets
| Tarifart | Durchschnittspreis | Übliche Funktionen |
|---|---|---|
| TarifartKostenloser Tarif | Durchschnittspreis$0 | Übliche FunktionenGrundlegendes Netzwerkscanning, begrenztes Inventar, eingeschränkte Berichterstellung und Community-Support. |
| TarifartPersönlicher Tarif | Durchschnittspreis$10–$30/Monat | Übliche FunktionenZugriff für einzelne Benutzer, erweiterte Berichterstellung, Softwareinventar und E-Mail-Benachrichtigungen. |
| TarifartGeschäftstarif | Durchschnittspreis$50–$150/Monat | Übliche FunktionenUnterstützung mehrerer Benutzer, automatisierte Erkennung, Integration mit CMDB-/ITSM-Systemen und geplante Scans. |
| TarifartUnternehmenstarif | Durchschnittspreis$200–$500+/Monat | Übliche FunktionenIndividuelle Bereitstellungsoptionen, API-Zugriff, unbegrenzte Assets, Premium-Support und Compliance-Berichte. |
Häufig gestellte Fragen zu IT-Asset-Erkennungstools
Hier finden Sie Antworten auf häufige Fragen zu IT-Asset-Erkennungstools:
Wie oft sollten Sie Scans zur Asset-Erkennung durchführen?
Sie sollten regelmäßig Erkennungsscans durchführen—viele Teams planen sie täglich oder wöchentlich—, damit die Bestandsdaten aktuell bleiben und neue oder nicht autorisierte Geräte schnell erkannt werden.
Können IT-Asset-Erkennungstools nicht verwaltete oder unbekannte Geräte finden?
Ja, die meisten Tools können nicht verwaltete oder unbekannte Geräte mithilfe von Netzwerk-Scans und passiver Überwachung erkennen und helfen Ihnen dadurch, Schatten-IT und verborgene Risiken zu bewältigen.
Unterstützen diese Tools Cloud- und Remote-Umgebungen?
Ja, viele IT-Asset-Erkennungstools bieten Konnektoren für AWS, Azure und SaaS-Anwendungen und ermöglichen Remote-Scans, sodass Sie den Überblick über alle Umgebungen behalten.
Welche Sicherheitsmaßnahmen sollten Sie von Asset-Erkennungstools erwarten?
Achten Sie auf rollenbasierte Zugriffskontrollen, verschlüsselte Datenspeicherung und -übertragung sowie Prüfprotokollierung, um Compliance zu unterstützen und sensible Bestandsdaten zu schützen.
Wie integrieren sich IT-Asset-Erkennungstools in bestehende ITSM- oder CMDB-Systeme?
Die meisten Lösungen bieten vorgefertigte Konnektoren oder APIs, um erkannte Assets direkt mit ITSM-Plattformen und Konfigurationsverwaltungsdatenbanken zu synchronisieren und so Arbeitsabläufe zu optimieren.