

Die Verwaltung Ihres Netzwerks kann eine Herausforderung sein, insbesondere wenn Ihr aktuelles Werkzeug Ihre Anforderungen nicht erfüllt. Wenn die Funktionen von Auvik nicht zu Ihren Geschäftszielen passen oder die Preise Ihr Budget überschreiten, suchen Sie möglicherweise nach einer Alternative, die besser zu Ihrem Team passt.
Ich habe verschiedene Netzwerkverwaltungswerkzeuge getestet und geprüft. In dieser Liste stelle ich meine bevorzugten Auvik-Alternativen vor. Sie erhalten Einblicke in die Funktionen, die Benutzerfreundlichkeit und die spezifischen Vorteile, die jedes Werkzeug bietet.
Dieser Leitfaden bietet Ihnen klare und unvoreingenommene Informationen, damit Sie die beste Auvik-Alternative für Ihre Anforderungen auswählen können. Nutzen Sie ihn, um die passende Lösung für Ihr Team zu finden.
Was ist Auvik?
Auvik ist eine Netzwerkverwaltungssoftware, die IT-Fachleute bei der Überwachung und Verwaltung der Netzwerkinfrastruktur unterstützt. Sie wird häufig von Netzwerkadministratoren und IT-Managern eingesetzt, die komplexe Netzwerkumgebungen effizient überwachen müssen.
Die automatische Netzwerkzuordnung, die Echtzeitüberwachung und die Alarmfunktionen helfen dabei, Probleme schnell zu erkennen und die Netzwerkleistung aufrechtzuerhalten. Insgesamt bietet Auvik einen Mehrwert, indem es Netzwerkverwaltungsaufgaben vereinfacht und die Transparenz in Ihrem Netzwerk verbessert.
Vergleichstabelle der Auvik-Alternativen
Diese Vergleichstabelle fasst die Preisinformationen meiner bevorzugten Auvik-Alternativen zusammen:
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Am besten für benutzerfreundliche Analysen | 3.5 out of 5 | 2 | 3 | 4 | 4 | 4 | 4 | $35/Monat 14-tägige kostenlose Testversion verfügbar | Website |
Am besten geeignet für Netzwerkleistung | Not rated | 4 | 4 | 4 | 2 | Not rated | 4 | $2,829 30-tägige kostenlose Testversion + Demo verfügbar | Website |
Am besten für Open-Source-Beobachtbarkeit geeignet | 3.0 out of 5 | 2 | 4 | 4 | 4 | 1 | 3 | $325/Monat Kostenloser Tarif + 5-tägige kostenlose Testversion + kostenlose Demo verfügbar | Website |
Am besten für die Überwachung von Cloud-Umgebungen geeignet | 2.8 out of 5 | 3 | 3 | 3 | 2 | 3 | 3 | Ab 5 $/Monat Kostenloser Tarif + 14-tägige kostenlose Testversion + kostenlose Demo verfügbar | Website |
Am besten für hybride Beobachtbarkeit geeignet | 3.7 out of 5 | 4 | 4 | 4 | 4 | 2 | 4 | $19/Monat 14-tägige kostenlose Testversion + kostenlose Demo verfügbar | Website |
Am besten für Sicherheitsautomatisierung geeignet | Not rated | Not rated | 3 | 2 | 4 | 5 | 1 | Preise auf Anfrage Kostenlose Demo verfügbar | Website |
Am besten für anpassbare Warnungen | 2.5 out of 5 | 2 | 4 | 3 | 2 | 2 | 2 | $2,595 als Einmalzahlung Kostenlose Demo + 30-tägige kostenlose Testversion + kostenloser Tarif verfügbar | Website |
Am besten für hybride Umgebungen geeignet | 2.8 out of 5 | 2 | 2 | 3 | 4 | 4 | 2 | Preis auf Anfrage Kostenlose Demo verfügbar | Website |
Am besten für Überwachung aus einer Hand geeignet | 3.5 out of 5 | 4 | 4 | 5 | 4 | 1 | 3 | $200/Monat Kostenloser Tarif + 30-tägige Testversion + kostenlose Demo verfügbar | Website |
Am besten für die Überwachung verteilter Umgebungen geeignet | 3.8 out of 5 | 3 | 4 | 4 | 4 | 4 | 4 | Preis auf Anfrage Kostenloser Tarif + kostenlose Testversion verfügbar | Website |


Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Bewertungen der besten Auvik-Alternativen
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Auvik-Alternativen, die es auf meine Auswahlliste geschafft haben. Meine Bewertungen bieten einen detaillierten Einblick in die wichtigsten Funktionen, Vor- und Nachteile, Integrationen und idealen Anwendungsfälle jedes Werkzeugs, damit Sie die beste Lösung für sich finden.
 Am besten für benutzerfreundliche Analysen
- 14-tägige kostenlose Testversion verfügbar
- Ab $35/Monat
Visit WebsiteCustomer Rating:4.9/5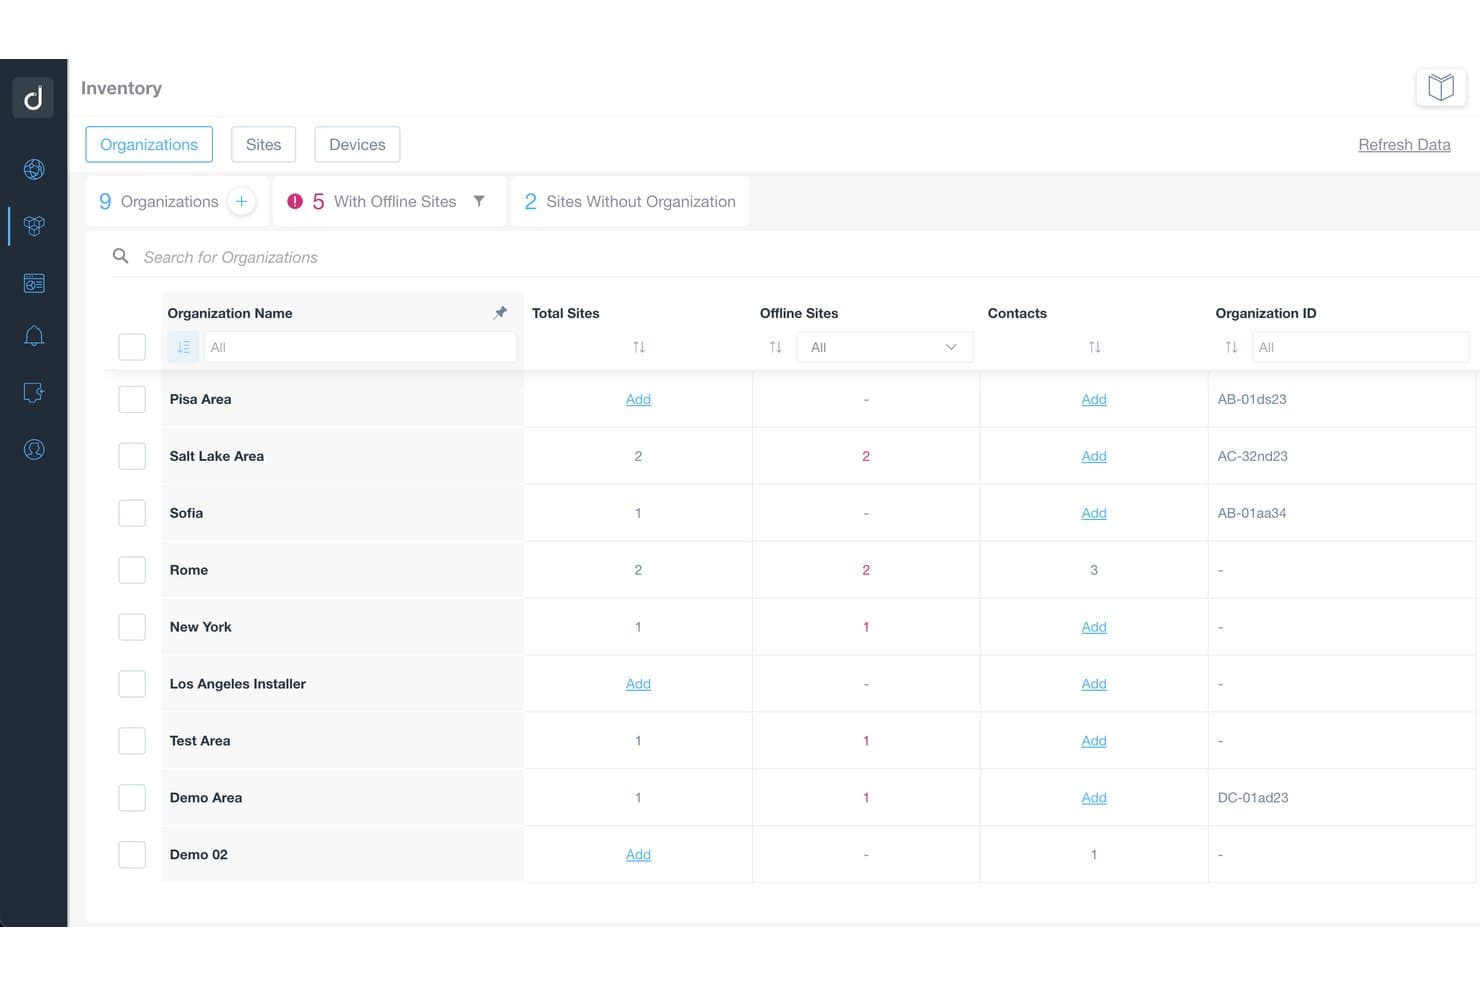
Domotz-Inventaransicht mit Kundenorganisationen sowie deren Gesamtzahl an Standorten und Anzahl der Offline-Standorte. Domotz ist eine cloudbasierte Plattform zur Netzwerküberwachung und -verwaltung, die für MSPs und IT-Teams entwickelt wurde, die Geräte an mehreren Kundenstandorten über ein einziges Dashboard entdecken, überwachen und per Fernzugriff verwalten müssen.
Für wen ist Domotz am besten geeignet?
Domotz eignet sich besonders für MSPs, die mehrere Kundenstandorte verwalten und eine unkomplizierte Netzwerküberwachung ohne komplexe Preise pro Gerät benötigen.
Warum ich Domotz ausgewählt habe
Ich habe Domotz als eine der besten Lösungen ausgewählt, weil die Analysen genau den richtigen Mittelweg treffen: Dashboards, die echte Signale hervorheben, ohne Sie mit überflüssigen Informationen zu überfluten. Besonders gut gefällt mir, dass ich mit den benutzerdefinierten Dashboards die Bandbreitennutzung, Schnittstellenfehler und den Gerätezustand in übersichtliche Ansichten aufteilen kann. Die erweiterten Berichte erfassen außerdem Geschwindigkeitstestergebnisse, WAN-Latenztrends und Betriebszeitdaten pro Gerät, die ich als gebrandete PDF-Datei planen und am ersten jedes Monats direkt an Kunden senden kann.
Wichtige Funktionen von Domotz
- Geräteerkennung an mehreren Standorten: Erkennt und inventarisiert automatisch IP-verbundene Geräte an allen überwachten Standorten über eine einzige Plattform.
- Sicherung und Wiederherstellung von Konfigurationen: Sichert Gerätekonfigurationen alle sechs Stunden und unterstützt den Vergleich, die Versionierung und die Wiederherstellung von Konfigurationen auf Switches, Firewalls und Access Points.
- Fernzugriff auf Geräte: Bietet integrierten SSH-, RDP-, Telnet-, HTTP/HTTPS- und TCP-Tunnel-Zugriff auf Geräte in entfernten Netzwerken, ohne dass ein separates VPN erforderlich ist.
- Integration der PSA-Ticketverwaltung: Verbindet sich mit ConnectWise und Autotask, um Servicetickets basierend auf Netzwerk- und Geräteereignissen automatisch zu erstellen, zu aktualisieren und zu schließen.
Domotz-Integrationen
Domotz führt über 100 Anbieterintegrationen auf, darunter native Integrationen für ConnectWise PSA, Autotask, Datto, Kaseya, Halo und Microsoft Power BI. Die REST-API und Webhooks unterstützen benutzerdefinierte Integrationen und ereignisgesteuerte Workflows.
Pros and Cons
Pros:
- Übersichtliche Gerätekarten beschleunigen die Analyse von Kundennetzwerken
- Geplante Berichte zeigen Latenz und Betriebszeit
- Fernzugriff unterstützt die standortübergreifende Fehlerbehebung
Cons:
- Keine Sichtbarkeit des Datenverkehrs auf Anwendungsebene
- Eine detaillierte Topologie erfordert auslesbare SNMP-Daten
Learn more about Domotz: Am besten geeignet für Netzwerkleistung
- 30-tägige kostenlose Testversion + Demo verfügbar
- Ab $2,829
Visit WebsiteCustomer Rating:4.5/5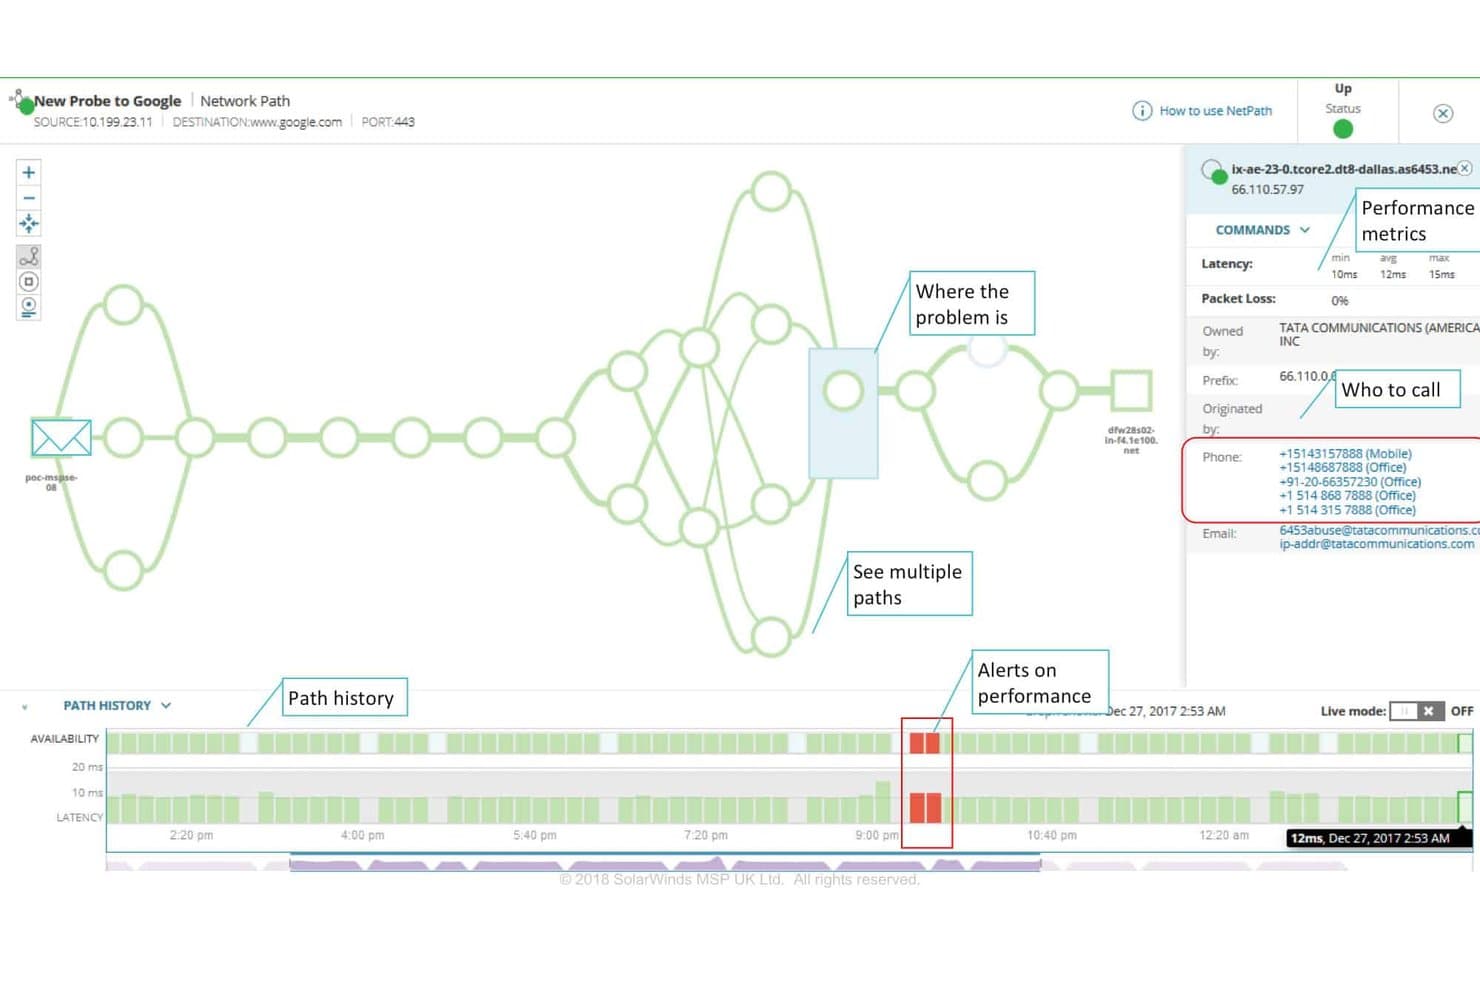
NetPath bildet jeden Hop von der Quelle zum Ziel ab und kennzeichnet, wo Latenz- und Verfügbarkeitsprobleme auftreten. SolarWinds Network Performance Monitor ist ein Netzwerküberwachungstool auf Unternehmensebene, das für IT-Teams und NetOps-Ingenieure entwickelt wurde, die umfassende Transparenz über herstellerübergreifende Infrastrukturen, Diagnosen auf Pfadebene und Echtzeitwarnungen zur Leistung in komplexen Umgebungen benötigen.
Für wen eignet sich SolarWinds Network Performance Monitor am besten?
SolarWinds NPM eignet sich besonders für NetOps-Ingenieure und Netzwerkadministratoren in mittelgroßen bis großen Unternehmen, die umfassende Diagnosen auf Pfadebene über komplexe, herstellerübergreifende Infrastrukturen benötigen.
Warum ich SolarWinds Network Performance Monitor ausgewählt habe
Ich habe SolarWinds Network Performance Monitor ausgewählt, weil es bei der Diagnose der Netzwerkleistung tiefer geht als die meisten Tools in dieser Kategorie. NetPath bietet mir eine Hop-für-Hop-Ansicht des Pfads zwischen einem Quell- und einem Zieldienst und zeigt genau, wo Latenz oder Paketverlust über lokale und Cloud-Segmente hinweg auftreten. Mit PerfStack kann ich mehrere Metriken auf einer gemeinsamen Zeitachse zusammenführen, sodass ich einen Anstieg des Paketverlusts mit einem Bandbreitenanstieg oder einem Schnittstellenfehler in Beziehung setzen kann, ohne zwischen verschiedenen Bildschirmen wechseln zu müssen.
Wichtige Funktionen von SolarWinds Network Performance Monitor
- Topologieabhängige Warnungen: Unterdrückt nachgelagerte Warnungen auf Grundlage von Netzwerkabhängigkeiten, sodass Sie sich auf die Grundursache statt auf eine Flut verwandter Benachrichtigungen konzentrieren können.
- Überwachung drahtloser Netzwerke: Überwacht WLAN-Controller, Zugangspunkte und verbundene Clients, einschließlich WLAN-Wärmekarten für Cisco-Zugangspunkte, die Abdeckung und Signalstärke anzeigen.
- Kapazitätsprognosen: Projiziert Nutzungstrends für überwachte Knoten, Schnittstellen und Volumes, damit Sie den Ressourcenbedarf vorhersehen können, bevor daraus Probleme entstehen.
- Tiefgehende Paketinspektion: Analysiert Datenverkehr aus mehr als 1.200 Anwendungen und klassifiziert ihn anhand von Ziel-IP-Adressen, Ports und Datenverkehrsvolumen nach Kategorie und Risikostufe.
Integrationen von SolarWinds Network Performance Monitor
Direkte Integrationen sind für SolarWinds Network Performance Monitor nicht eindeutig dokumentiert. Das Tool stellt über SNMP, WMI und API-gestützte Geräteabfragen eine Verbindung zu unterstützten herstellerübergreifenden Geräten her, die Verfügbarkeit einer kundenorientierten API wird jedoch nicht angegeben.
Pros and Cons
Pros:
- Diagnosen auf Pfadebene lokalisieren Netzwerkengpässe
- Topologieabhängige Warnungen reduzieren nachgelagerte Benachrichtigungen
- Detaillierte Dashboards unterstützen die Untersuchung von Vorfällen
Cons:
- Abfrageintervalle können Warnungen verzögern
- Keine integrierte Konfigurationssicherung
Learn more about SolarWinds Network Performance Monitor: Am besten für Open-Source-Beobachtbarkeit geeignet
- Kostenloser Tarif + 5-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab $325/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.5/5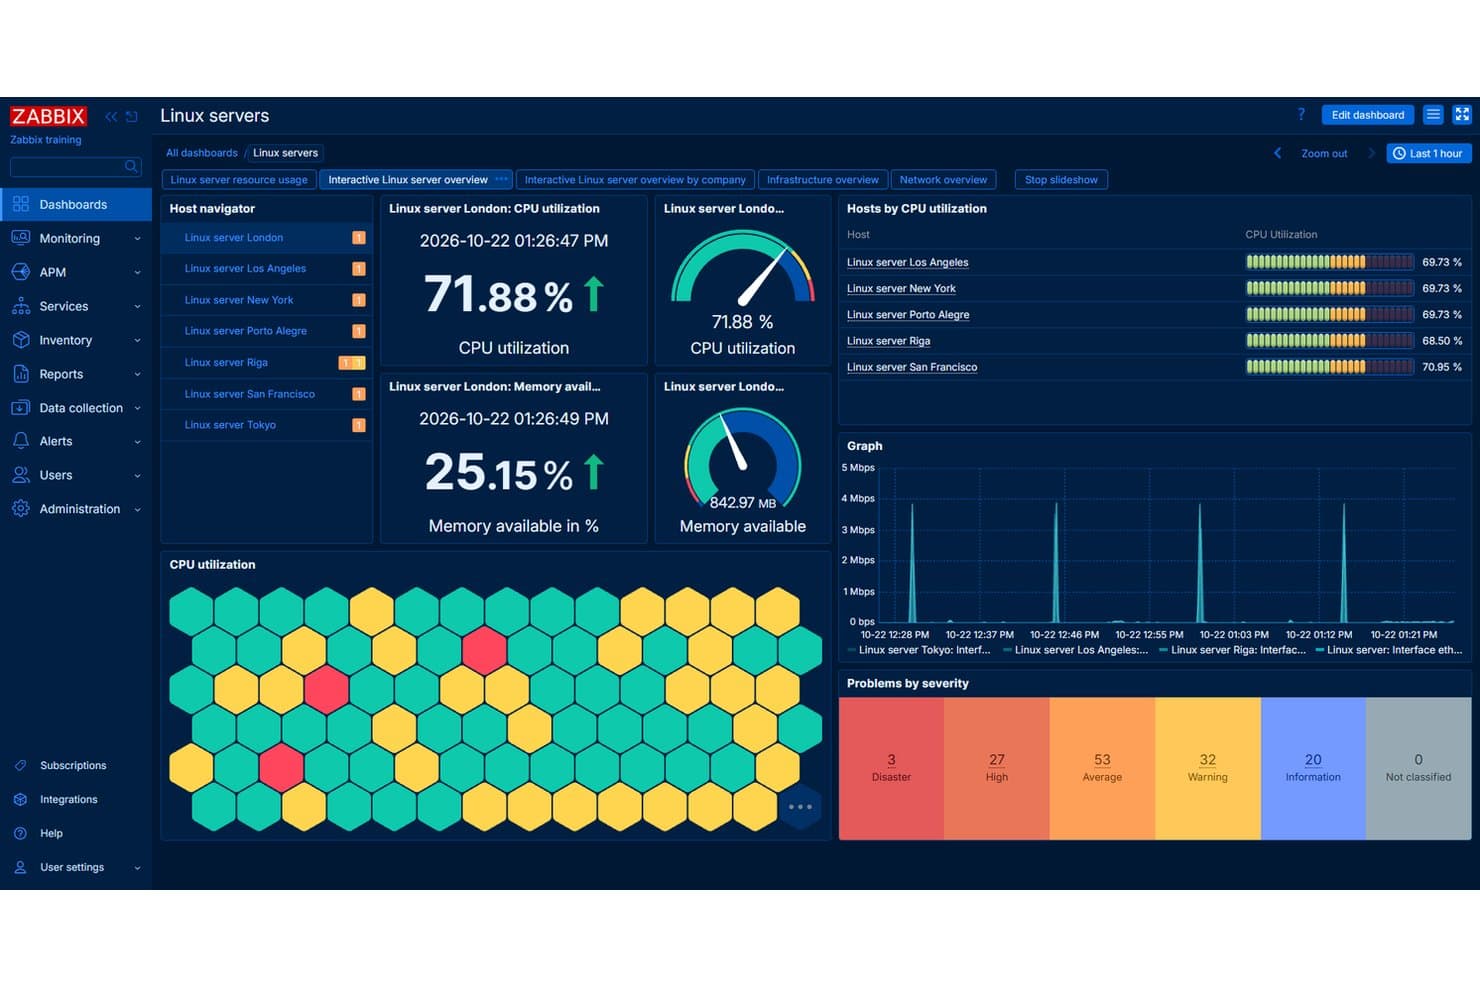
Interaktives Zabbix-Dashboard für Linux-Server mit Übersicht über CPU, Arbeitsspeicher und Problemschweregrad. Zabbix ist eine kostenlose Open-Source-Überwachungsplattform, die kostenbewusste IT-Teams und MSPs anspricht, die Infrastruktur, Netzwerkgeräte und Umgebungen mit mehreren Standorten überwachen müssen, ohne gerätebezogene Lizenzgebühren zu zahlen.
Für wen ist Zabbix am besten geeignet?
Zabbix eignet sich hervorragend für IT-Teams und MSPs, die eine Infrastrukturüberwachung auf Unternehmensniveau wünschen, ohne gerätebezogene Lizenzgebühren zu zahlen.
Warum ich mich für Zabbix entschieden habe
Ich habe Zabbix in meine engere Auswahl aufgenommen, weil es eine der wenigen Open-Source-Überwachungsplattformen ist, die tatsächlich auf Beobachtbarkeit auf Unternehmensniveau skaliert, ohne eine gerätebezogene Lizenzrechnung zu verursachen. Ich schätze, wie die proxybasierte Architektur es meinem Team ermöglicht, Datensammler an entfernte Standorte zu verteilen, Daten selbst bei einem Verbindungsabbruch lokal zwischenzuspeichern und anschließend alles an einen zentralen Server weiterzuleiten. Darüber hinaus kann die SNMP-basierte Erkennung IP-Bereiche durchsuchen, Hosts automatisch Gruppen zuweisen und Überwachungsvorlagen in einer einzigen Regel verknüpfen.
Wichtige Funktionen von Zabbix
- Trenderkennung: Zabbix prognostiziert Messwerte und schätzt die verbleibende Zeit, bis ein konfigurierter Problemschwellenwert erreicht wird.
- Eskalationsabläufe: Warnmeldungen können an verschiedene Benutzergruppen weitergeleitet, in bestimmten Intervallen wiederholt und beim Auftreten von Problemen mit automatisierten Behebungsskripten verknüpft werden.
- Überwachung von Geschäftsdiensten: Benutzer können Dienststrukturen definieren, Ausfälle simulieren und die Verfügbarkeit anhand von SLA-Zielen auf täglicher, wöchentlicher oder monatlicher Basis verfolgen.
- Mehrfaktor-Authentifizierung: Zabbix unterstützt TOTP und Duo Universal Prompt MFA sowie SSO, SAML, LDAP und die SCIM-Bereitstellung.
Zabbix-Integrationen
Zabbix verfügt über native Integrationen mit ServiceNow, Zendesk, Jira ServiceDesk, ManageEngine ServiceDesk und anderen ITSM-Plattformen. Das Integrationsverzeichnis führt 570 Marken und 2.010 Lösungen auf, während die JSON-RPC-API benutzerdefinierte Integrationen unterstützt.
Pros and Cons
Pros:
- Findet Geräte in VLANs
- Zentralisiert die Überwachung mehrerer Standorte über Proxys
- Benutzerdefinierte Dashboards zeigen den Netzwerkstatus an
Cons:
- Erkennungsscanner müssen möglicherweise manuell angepasst werden
- Die Ersteinrichtung erfordert Zeit und Konfigurationsaufwand
 Am besten für die Überwachung von Cloud-Umgebungen geeignet
- Kostenloser Tarif + 14-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab 5 $/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.5/5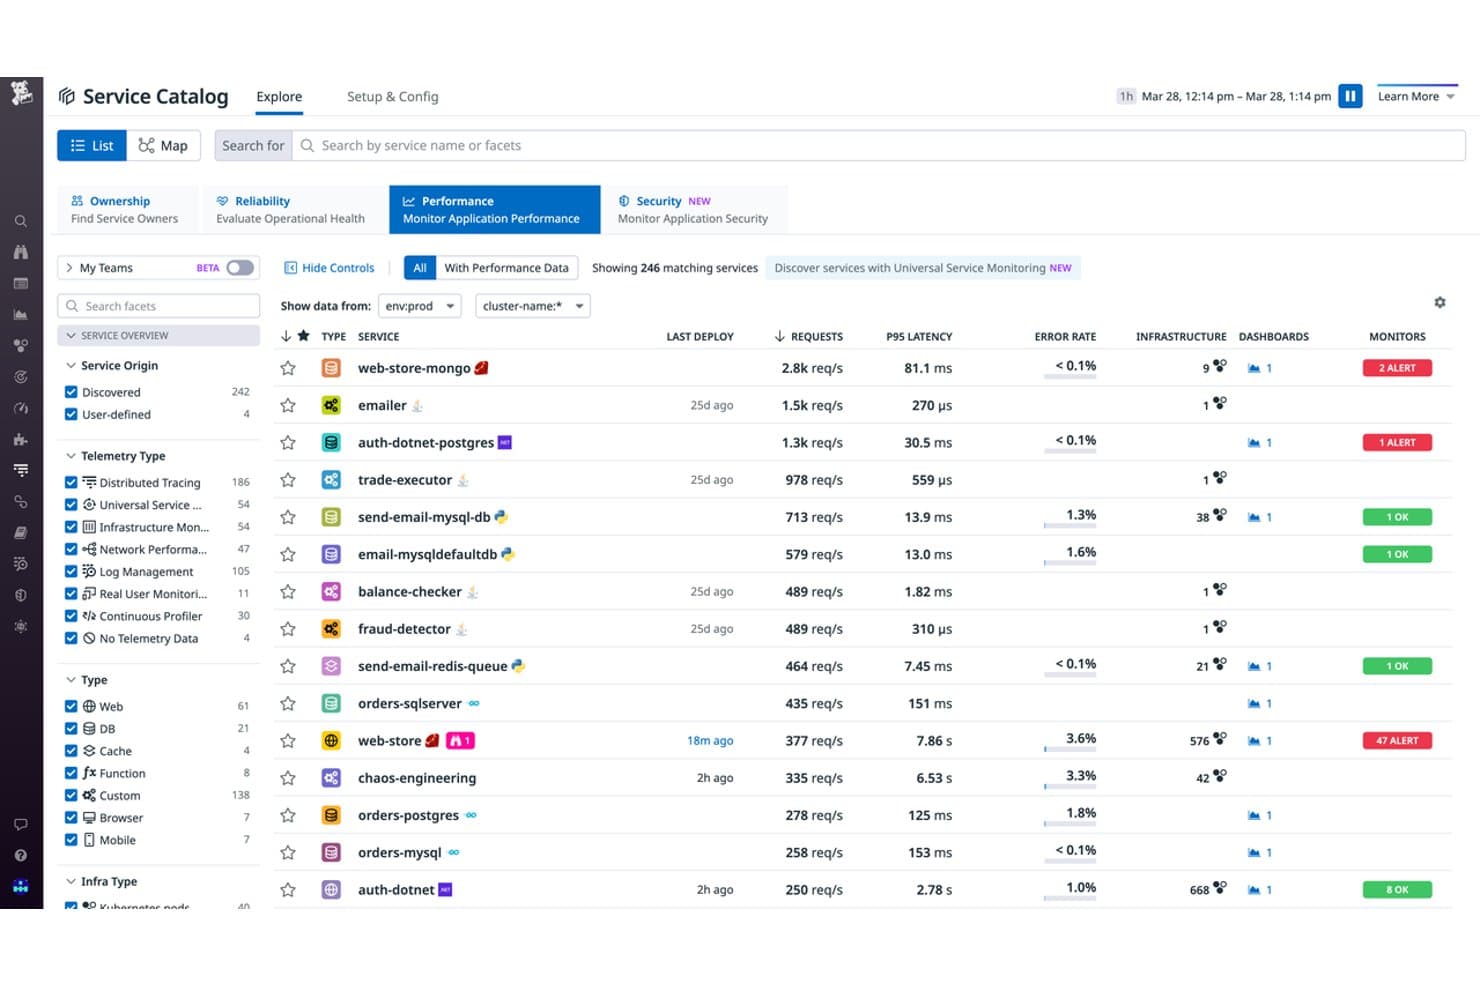
Die Leistungsansicht des Datadog-Dienstkatalogs zeigt Anfrageraten, Latenzzeiten, Fehlerraten und den Überwachungsstatus pro Dienst. Datadog ist eine cloudbasierte Überwachungsplattform, die NetOps-Ingenieure und IT-Netzwerkadministratoren anspricht, die den Zustand von Netzwerkgeräten, Datenverkehrsflüsse und die Anwendungsleistung in hybriden und Multi-Cloud-Umgebungen über eine einzige Oberfläche hinweg korrelieren müssen.
Für wen ist Datadog am besten geeignet?
Datadog eignet sich für NetOps-Ingenieure und IT-Netzwerkadministratoren, die den Zustand von Netzwerkgeräten, Datenverkehrsflüsse und die Anwendungsleistung an einem Ort über hybride und Multi-Cloud-Umgebungen hinweg korrelieren müssen.
Warum ich Datadog ausgewählt habe
Ich habe Datadog als eine der besten Auvik-Alternativen ausgewählt, weil es wirklich für die Überwachung von Cloud-Umgebungen entwickelt wurde, und zwar auf eine Weise, wie es die meisten Netzwerküberwachungstools nicht sind. Datadog glänzt bei der stackübergreifenden Korrelation: Es verknüpft den Zustand von Netzwerkgeräten, Datenverkehrsflüsse aus der NetFlow-Analyse und die Anwendungsleistung in einer einzigen Ansicht. So kann ich feststellen, ob eine Verlangsamung auf ein Netzwerk- oder ein Anwendungsproblem zurückzuführen ist, ohne zwischen Tools wechseln zu müssen. Die Netzwerk-Topologiekarte zeigt außerdem mithilfe von LLDP- und CDP-Daten automatisch die physischen Verbindungen zwischen Geräten an. Das ist äußerst hilfreich, wenn ich während eines Ausfalls die Auswirkungen auf vor- und nachgelagerte Systeme nachverfolge.
Hauptfunktionen von Datadog
- NetFlow-Verkehrsanalyse: Erfasst und analysiert NetFlow v5, v9, IPFIX, sFlow und jFlow, um Aufschlüsselungen des Datenverkehrs nach Quelle, Ziel, Port, Protokoll und Anwendung anzuzeigen.
- Netzwerk-Konfigurationsverwaltung: Erfasst laufende und Startkonfigurationen von Geräten über SSH, speichert den Verlauf bis zu einem Jahr und unterstützt Vergleiche zwischen verschiedenen Versionen.
- Visualisierung des Netzwerkpfads: Zeigt schrittweise Pfaddaten zwischen Endpunkten an, einschließlich Latenz- und Paketverlustmetriken für jeden Sprung.
- Geplante Übersichtsberichte: Versendet regelmäßig PDF-Momentaufnahmen von Übersichten per E-Mail, Slack oder Microsoft Teams mit konfigurierbaren Zeiträumen und Filtern.
Datadog-Integrationen
Datadog bietet native Integrationen mit Cisco, Cisco Meraki, Juniper Networks, F5 Networks, Arista und Aruba. Die HTTP-REST-API und die offiziellen SDKs unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Korreliert Netzwerkprobleme mit dem Zustand von Anwendungen
- Bildet physische Verbindungen über LLDP und CDP ab
- Verfolgt Konfigurationsänderungen mit Versionsvergleichen
Cons:
- Erfordert den Wechsel zwischen Organisationen in verschiedenen Kundennetzwerken
- Aggregierter NetFlow kann Gespräche mit geringem Datenvolumen verbergen
 Am besten für hybride Beobachtbarkeit geeignet
- 14-tägige kostenlose Testversion + kostenlose Demo verfügbar
- Ab $19/Monat
Visit WebsiteCustomer Rating:4.5/5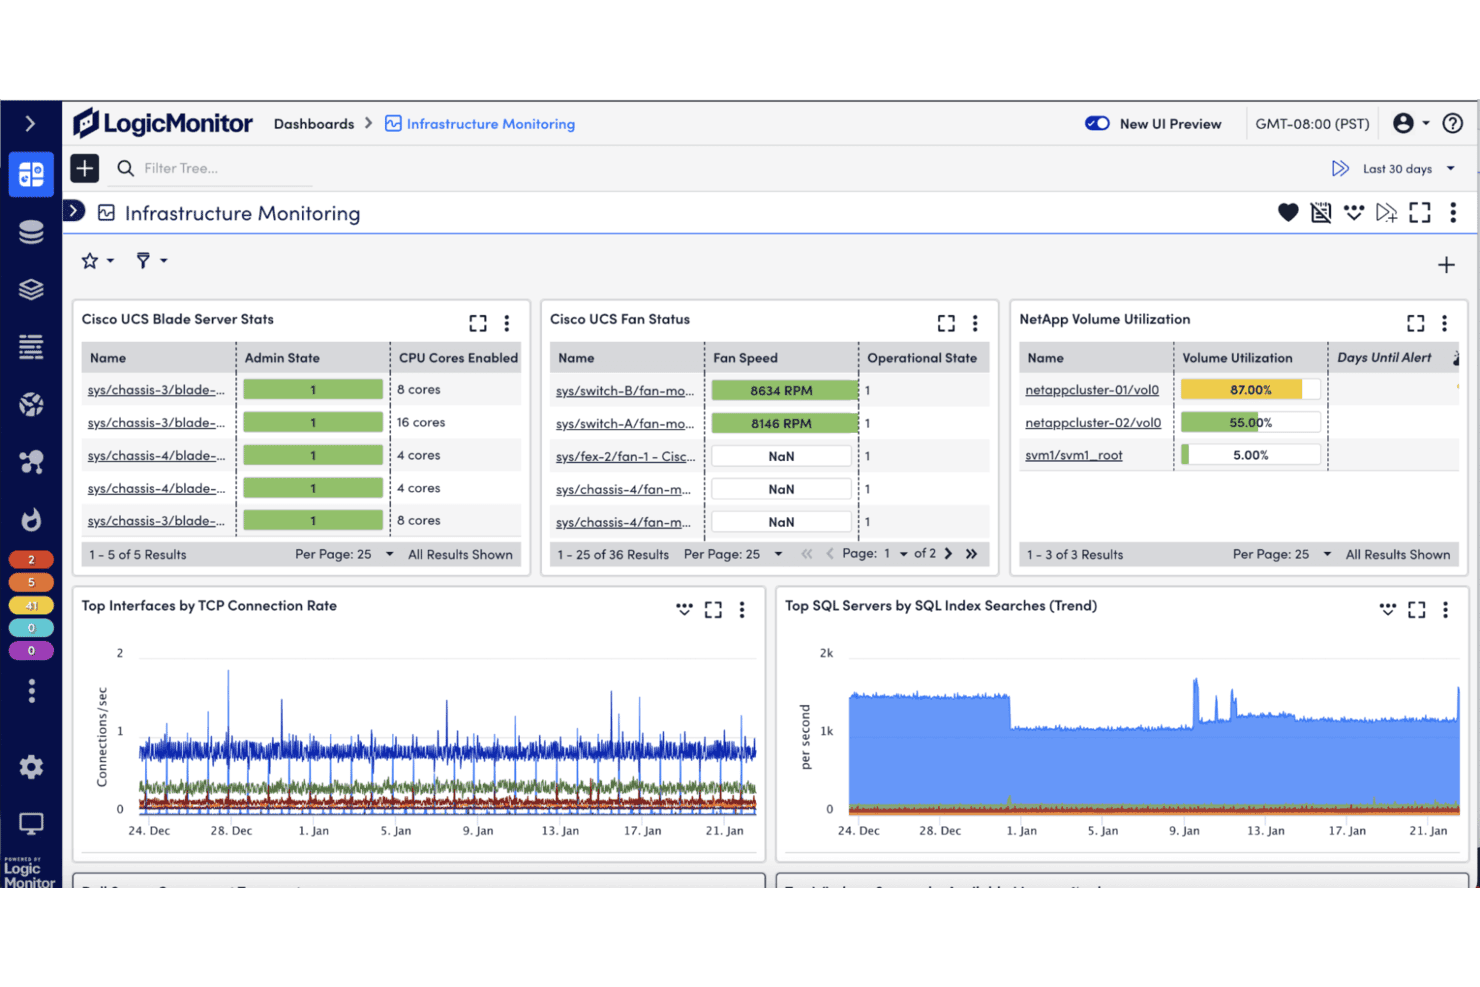
Dashboard zur Infrastrukturüberwachung von LogicMonitor mit Überwachung der Cisco-UCS-Hardware, der NetApp-Speichervolumes sowie von Netzwerk- und SQL-Server-Trends. LogicMonitor ist eine hybride Plattform für Beobachtbarkeit, die IT-Teams und MSPs eine einheitliche Transparenz über lokale Infrastrukturen, Cloud-Umgebungen und Netzwerkgeräte bietet – ohne auf jeder überwachten Ressource Agenten installieren zu müssen.
Für wen ist LogicMonitor am besten geeignet?
LogicMonitor eignet sich besonders für IT-Teams und MSPs, die komplexe hybride Umgebungen verwalten, die sich über lokale Infrastrukturen, mehrere Clouds und verteilte Netzwerkstandorte erstrecken.
Warum ich LogicMonitor ausgewählt habe
Ich habe LogicMonitor als eine der besten Lösungen ausgewählt, weil die Plattform hybride Beobachtbarkeit auf eine Weise umsetzt, die lokale Infrastrukturen, Cloud-Dienste und Netzwerkgeräte tatsächlich von einer einzigen Plattform aus abdeckt. Ich schätze die auf Collectors basierende Architektur, die Ressourcen erkennt und überwacht, ohne auf jedem Gerät Agenten installieren zu müssen. In der Praxis bedeutet das, dass mein Team Topologiekarten mit LLDP, CDP, BGP, OSPF und EIGRP in einer gemischten Umgebung erstellen kann, ohne jeden Endpunkt einzeln bearbeiten zu müssen. Die Ebene für Ereignisintelligenz verdichtet anschließend Alarmfluten zu priorisierten, umsetzbaren Erkenntnissen, anstatt die Bereitschaftswarteschlangen zu überfluten.
Die wichtigsten Funktionen von LogicMonitor
- NetScan-basierte Geräteerkennung: LogicMonitor scannt Ihre Infrastruktur regelmäßig mit ICMP, Skripten oder CSV sowie den erweiterten NetScan-Methoden, um Netzwerkressourcen automatisch zu identifizieren und zur Überwachung hinzuzufügen.
- Überwachung des Netzwerkdatenverkehrs: Die Plattform erfasst und visualisiert Daten zum Datenverkehr über NetFlow, IPFIX, sFlow und NBAR2 und bietet Ansichten für die aktivsten Kommunikationspartner, Endpunkte, Ports, Anwendungen und QoS.
- Vergleich von Konfigurationsversionen: Die Registerkarte „Konfigurationen“ speichert Gerätekonfigurationsversionen mit Zeitstempeln, ermöglicht den direkten Vergleich und erlaubt die Festlegung einer Gold-Basislinie für laufende Prüfungen auf Abweichungen.
- Integration mit ConnectWise und Autotask: LogicMonitor kann auf Grundlage von Alarmen automatisch Tickets in ConnectWise oder Autotask erstellen, aktualisieren und schließen sowie sie anhand von Geräteeigenschaften an Service-Boards und Unternehmen weiterleiten.
LogicMonitor-Integrationen
LogicMonitor bietet mehr als 3.000 Integrationen, darunter native Integrationen mit Amazon, Azure, Cisco, Fortinet, Google Cloud, IBM und Juniper Mist. Die REST-API sowie die Python- und Go-SDKs unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Die auf Collectors basierende Erkennung macht Endpunktagenten überflüssig
- Frühzeitige Alarme machen schneller auf Netzwerkprobleme aufmerksam
- Datenverkehrsansichten identifizieren die aktivsten Kommunikationspartner und Anwendungen
Cons:
- Topologiekarten können Verbindungen auf Layer 2 übersehen
- Schwellenwerte für Alarme müssen angepasst werden, um die Anzahl unnötiger Meldungen zu reduzieren
Learn more about LogicMonitor: Am besten für Sicherheitsautomatisierung geeignet
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.6/5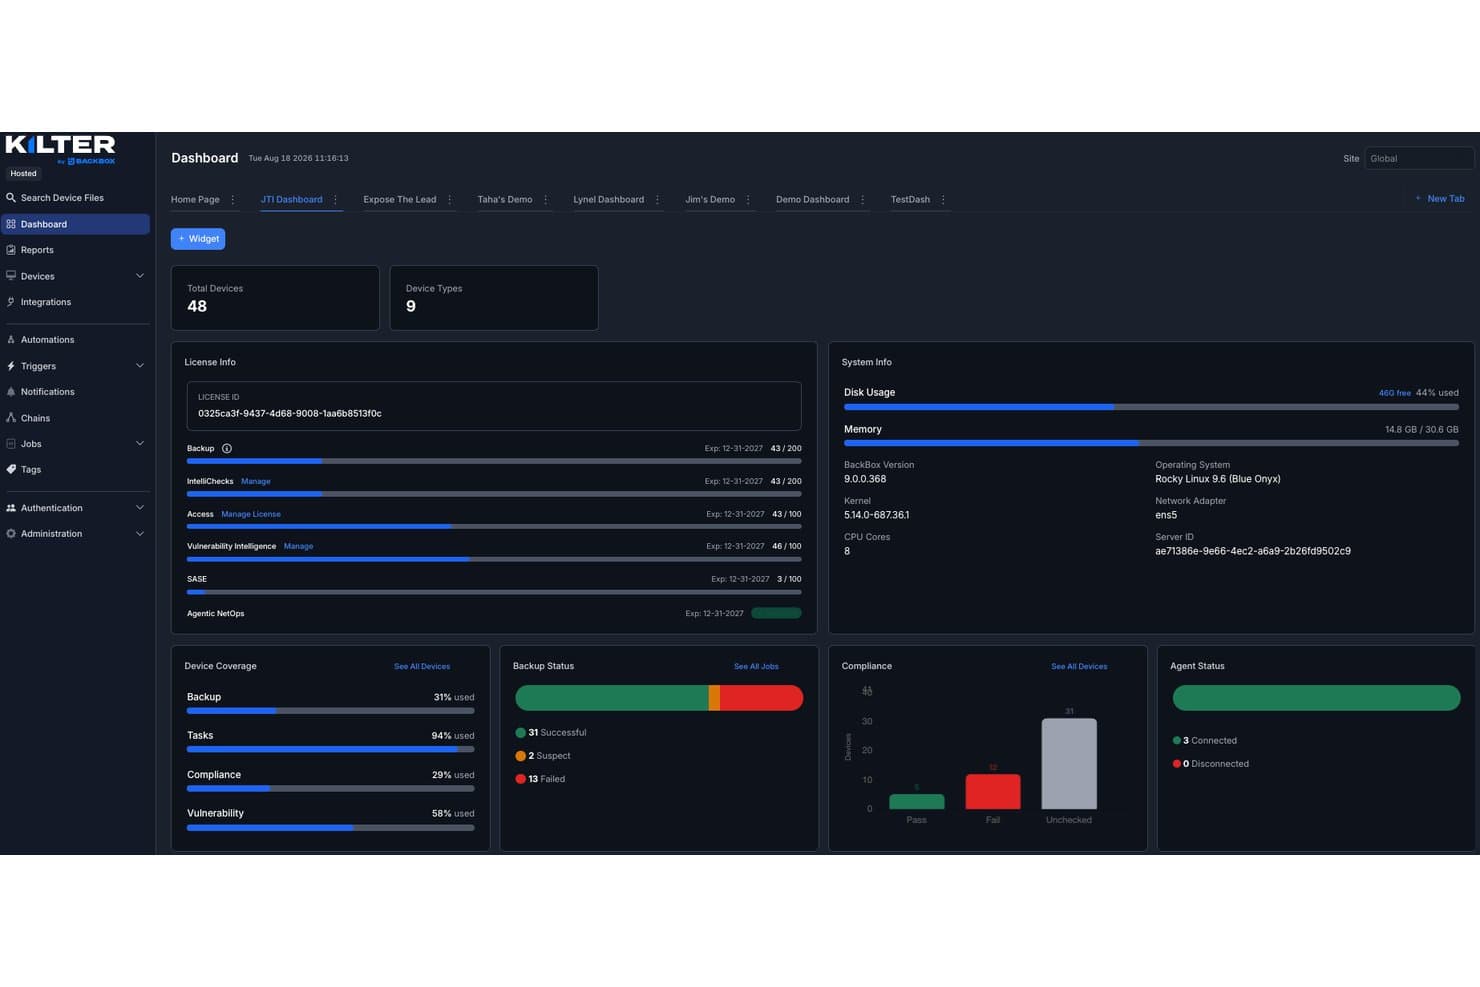
Das BackBox-9.0-Dashboard mit der Gesamtzahl der Geräte, der Lizenznutzung, dem Sicherungsstatus, der Compliance und den Agentenverbindungen. Die Kilter-Plattform von BackBox wurde für NetOps-Teams und MSPs entwickelt, die die Konfigurationssicherung, die Durchsetzung von Compliance-Vorgaben und die Behebung von Sicherheitslücken in großen Netzwerkumgebungen mit Geräten verschiedener Anbieter automatisieren müssen.
Für wen eignet sich BackBox am besten?
Die Kilter-Plattform von BackBox eignet sich für NetOps-Ingenieure und MSPs, die die Konfigurationssicherung, die Durchsetzung von Compliance-Vorgaben und die Behebung von Sicherheitslücken in großen Netzwerkflotten mit Geräten verschiedener Anbieter automatisieren müssen.
Warum ich mich für BackBox entschieden habe
Ich habe BackBox als eines der besten Produkte in meiner engeren Auswahl ausgewählt, weil die Kilter-Plattform die Sicherheitsautomatisierung auf eine Weise ernst nimmt, die den meisten Netzwerktools fehlt. Besonders gut gefällt mir, dass sie CVEs direkt mit Ihrem Gerätebestand abgleicht und automatisch Workflows zur Behebung erstellen kann, sodass Sie keine Schwachstellendatenbanken manuell abgleichen müssen. Außerdem automatisiert sie Compliance-Prüfungen anhand von Frameworks wie NIST, PCI DSS und STIGs und behebt anschließend Abweichungen, ohne auf ein geplantes Wartungsfenster warten zu müssen.
Wichtige Funktionen von BackBox
- Unterstützung von Geräten verschiedener Anbieter: Kilter verwaltet Netzwerk- und Sicherheitsgeräte von mehr als 180 Anbietern über eine einzige Konsole.
- Sichere Mandantenfähigkeit: Kilter ALM umfasst eine Mandantentrennung mit rollenbasierter Zugriffskontrolle und einer verteilten Architektur zur Trennung von Kundendaten.
- Zuordnung von CVEs zu Geräten: Kilter gleicht Ihren Gerätebestand mit Schwachstellendatenbanken ab, um zu ermitteln, welche Geräte von bestimmten CVEs betroffen sind.
- Ereignisgesteuerte Automatisierung: Kilter kann automatisierte Aufgaben auf Grundlage von Netzwerkereignissen auslösen, darunter Betriebssystem- und Firmware-Upgrades mit Prüfungen vor und nach der Ausführung.
Integrationen von BackBox
BackBox verfügt über dokumentierte native Integrationen mit ServiceNow und unterstützt Integrationen mit Slack und Opengear. Außerdem stellt das Unternehmen eine REST-API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Stellt nach Geräteausfällen bekannte funktionierende Konfigurationen wieder her
- Automatisiert Sicherungen für mehr als 180 Anbieter
- Sichere Mandantenfähigkeit eignet sich für Managed-Service-Provider
Cons:
- Keine automatisierte Topologieerkennung oder Netzwerkzuordnung
- Warnmeldungen bieten nur begrenzten Kontext und keine klare Zuordnung der Vorfallverantwortung
Learn more about BackBox: Am besten für anpassbare Warnungen
- Kostenlose Demo + 30-tägige kostenlose Testversion + kostenloser Tarif verfügbar
- Ab $2,595 als Einmalzahlung
Visit WebsiteCustomer Rating:4.6/5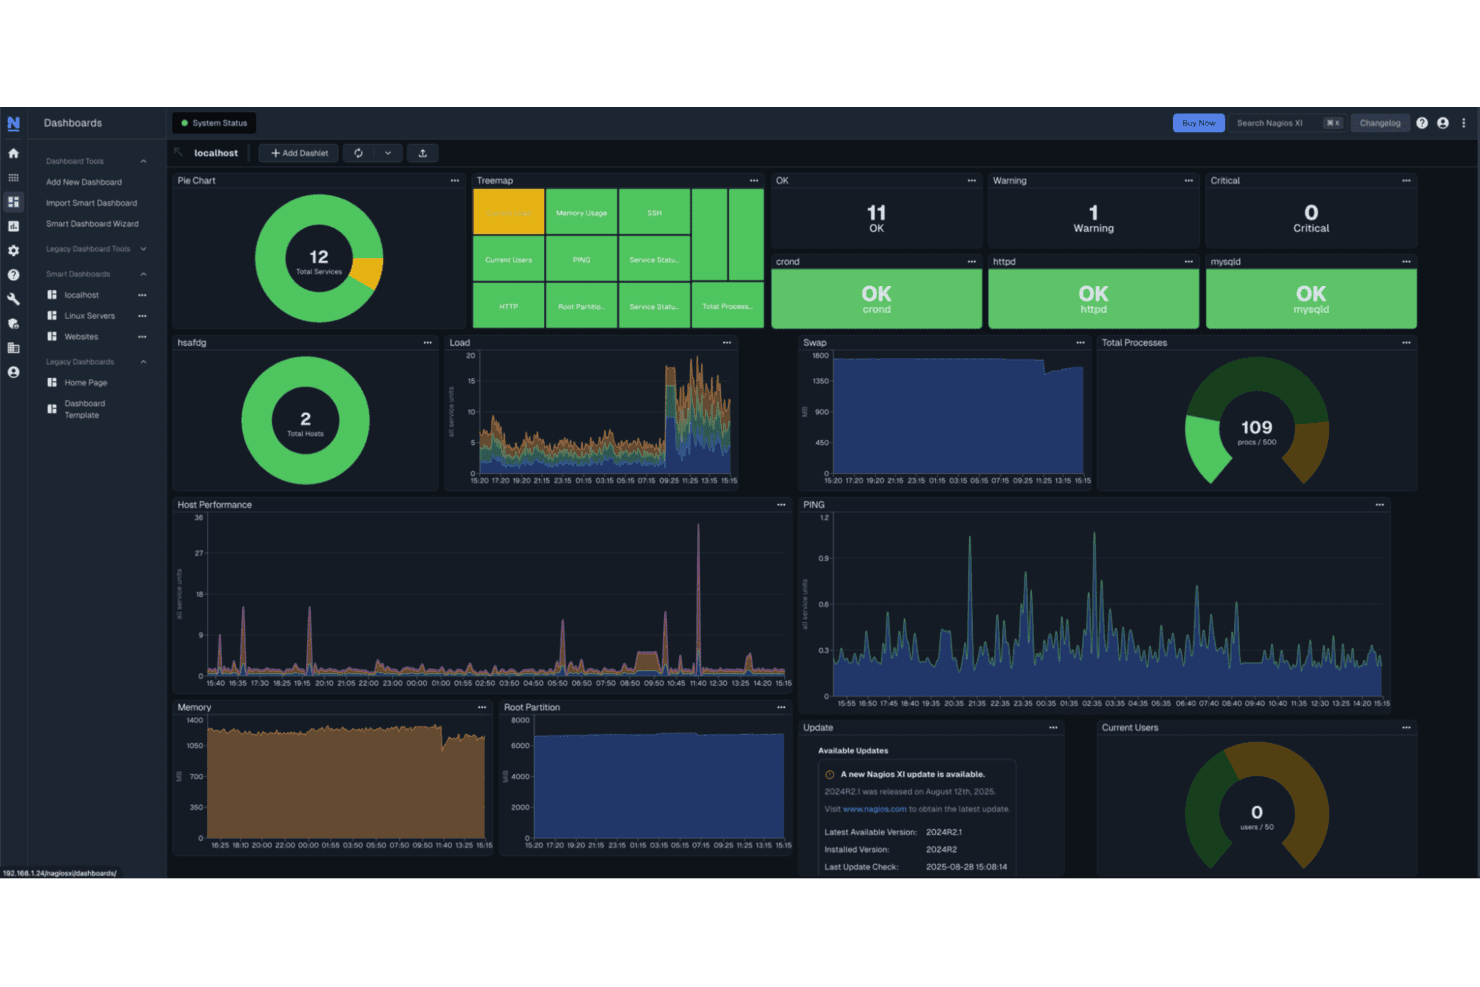
Das Nagios-XI-localhost-Übersichtsfenster mit dem Dienststatus, der Systemauslastung, dem Arbeitsspeicher und verfügbaren Update-Benachrichtigungen. Nagios XI ist ein selbst gehostetes Tool zur Überwachung der Infrastruktur, das IT-Teams anspricht, die eine detaillierte Kontrolle darüber benötigen, wie sie Server, Netzwerkgeräte und Anwendungen überwachen – ohne auf eine cloudbasierte Plattform angewiesen zu sein.
Für wen ist Nagios XI am besten geeignet?
Nagios XI eignet sich für IT-Teams, die eine umfassende Kontrolle über Warnungskonfigurationen benötigen und mit der Verwaltung einer selbst gehosteten, Linux-basierten Überwachungsumgebung vertraut sind.
Warum ich Nagios XI ausgewählt habe
Ich habe Nagios XI ausgewählt, weil die Anpassung von Warnungen weiter geht als bei den meisten Überwachungstools, die ich verwendet habe. Sie können präzise Schwellenwerte pro Host oder Dienst definieren, Wiederholungsintervalle konfigurieren, bevor eine Warnung ausgelöst wird, und Benachrichtigungen abhängig vom Überwachungsobjekt an bestimmte Kontakte oder Gruppen weiterleiten. Besonders gut gefällt mir, dass Sie Warnungen direkt mit der Erstellung von ServiceNow-Tickets verknüpfen können, sodass ein Verstoß gegen die Infrastruktur nicht nur jemanden benachrichtigt, sondern automatisch einen nachverfolgbaren Vorfall eröffnet.
Wichtige Funktionen von Nagios XI
- Automatische Erkennung: XI verwendet Ping und Nmap, um definierte Netzwerkbereiche zu scannen und Hosts sowie Dienste anzuzeigen, die noch nicht überwacht werden.
- Fernzugriff auf Geräte: Sie können sich direkt über RDP, VNC, Telnet oder SSH aus der XI-Oberfläche mit überwachten Geräten verbinden.
- Vergleich von Konfigurationsmomentaufnahmen: XI erstellt jedes Mal, wenn Sie Änderungen anwenden, eine Konfigurationsmomentaufnahme. Dadurch können Sie beliebige zwei Momentaufnahmen vergleichen, um genau zu sehen, was hinzugefügt oder entfernt wurde.
- Geplante Berichtszustellung: XI kann Berichte und Übersichtsseiten automatisch nach täglichen, wöchentlichen oder monatlichen Zeitplänen als PDF-Anhänge per E-Mail versenden.
Integrationen von Nagios XI
Nagios XI bietet Integrationen mit PagerDuty, Slack und ServiceNow, obwohl die Materialien des Anbieters diese nicht eindeutig als native Integrationen dokumentieren. Außerdem steht eine REST API für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Schwellenwerte für Warnungen und Wiederholungsintervalle anpassen
- Benutzerdefinierte Übersichten unterstützen individuelle Benutzeransichten
- Erweiterungen erweitern die Überwachung auf Altsysteme
Cons:
- Die Erkennung erfordert eine manuelle Konvertierung und bietet keine Topologiekarten
- Keine Transparenz des Datenverkehrs auf Ablauf- oder Benutzerebene
Learn more about Nagios XI: Am besten für hybride Umgebungen geeignet
- Kostenlose Demo verfügbar
- Preis auf Anfrage
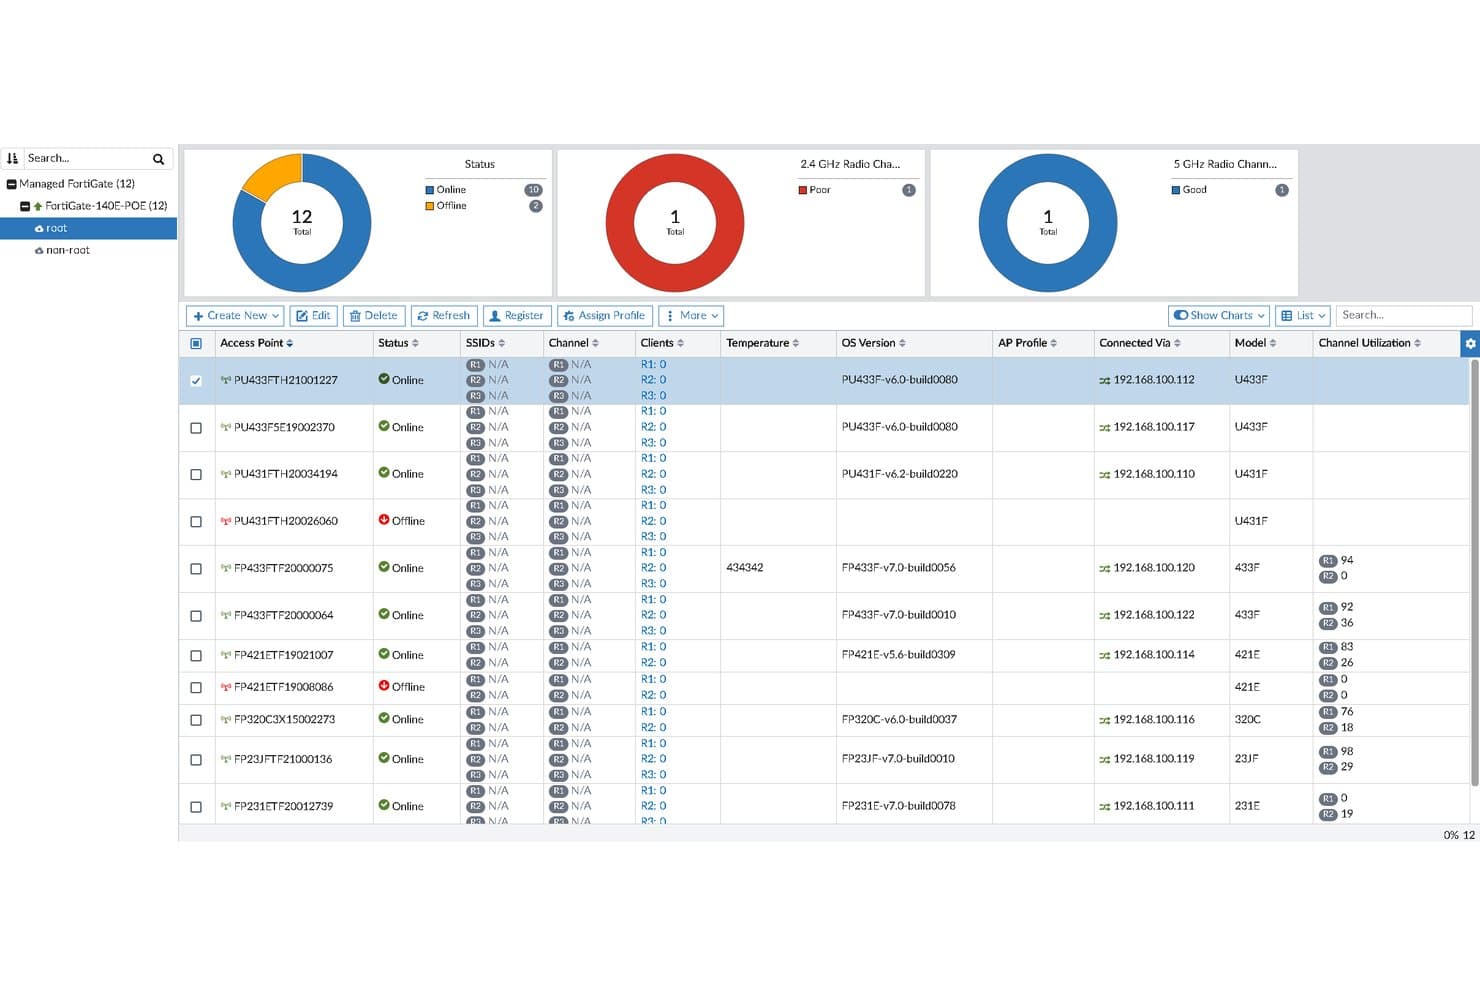
FortiManager-Zugriffspunktliste mit Status, Kanälen, Clients und Kanalauslastung für verwaltete FortiGate-Geräte. Fortinet FortiManager ist eine zentralisierte Netzwerkverwaltungsplattform für IT-Teams und MSPs, die Fortinet-lastige Umgebungen betreiben. Sie bietet Richtliniensteuerung, Konfigurationsverwaltung und mandantenfähige Administration für lokale, Cloud- und hybride Bereitstellungen.
Für wen eignet sich Fortinet FortiManager am besten?
FortiManager eignet sich besonders für Netzwerkadministratoren und MSPs, die Fortinet-lastige Umgebungen betreiben und eine zentrale Richtliniensteuerung sowie mandantenfähige Verwaltung über lokale, Cloud- und hybride Infrastrukturen hinweg benötigen.
Warum ich Fortinet FortiManager ausgewählt habe
FortiManager gehört zu meiner engeren Auswahl, weil die Lösung speziell für Teams entwickelt wurde, die Fortinet-lastige Infrastrukturen sowohl in lokalen als auch in Cloud-Umgebungen betreiben. Ich schätze, dass ich dank der ADOM-basierten Segmentierung separate Verwaltungsbereiche für verschiedene Standorte oder Kunden einrichten kann, wobei Administratoren nur auf die Geräte und VDOMs beschränkt werden, denen sie zugewiesen sind. Außerdem nutze ich den Verlauf der Konfigurationsversionen, mit dem ich Änderungen an Dutzenden von FortiGate-Geräten zentral vergleichen, zurücksetzen und prüfen kann.
Wichtige Funktionen von Fortinet FortiManager
- Bereitstellung ohne manuellen Eingriff: Stellt FortiGate-Zweigstellengeräte mithilfe von Gerätevorlagen und vordefinierten Vorlagen in großem Umfang bereit, ohne manuelle Konfiguration vor Ort.
- REST-API und Automatisierungsverknüpfungen: Automatisiert Arbeitsabläufe auf verwalteten Geräten mithilfe von REST-API-Aufrufen, Skripten und Konnektoren, um Konfigurationsänderungen auszulösen.
- Planung von Firmware-Upgrades: Plant und installiert Firmware-Updates zentral für mehrere FortiGate-Geräte über eine einzige Konsole.
- Überwachung der SD-WAN-Leistung: Überwacht Bandbreite, Latenz, Jitter und Paketverlust über SD-WAN-Verbindungen hinweg mit einer konfigurierbaren Verlaufsaufbewahrung von bis zu 180 Tagen.
Integrationen von Fortinet FortiManager
Fortinet FortiManager bietet dokumentierte schlüsselfertige Integrationen mit Splunk, IBM QRadar, ServiceNow und Tufin sowie eine REST-API für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Zentralisierte Richtlinien vereinfachen die Firewall-Administration über mehrere Standorte hinweg
- ADOMs unterstützen eine getrennte Kundenverwaltung
- Der Versionsverlauf ermöglicht den Vergleich und das Zurücksetzen von Änderungen
Cons:
- Die manuelle IP-basierte Erkennung liefert keine vollständigen Topologiekarten
- Detailliertere Datenverkehrsanalysen hängen von den Funktionen von FortiAnalyzer ab
Learn more about Fortinet FortiManager: Am besten für Überwachung aus einer Hand geeignet
- Kostenloser Tarif + 30-tägige Testversion + kostenlose Demo verfügbar
- Ab $200/Monat (jährlich abgerechnet)
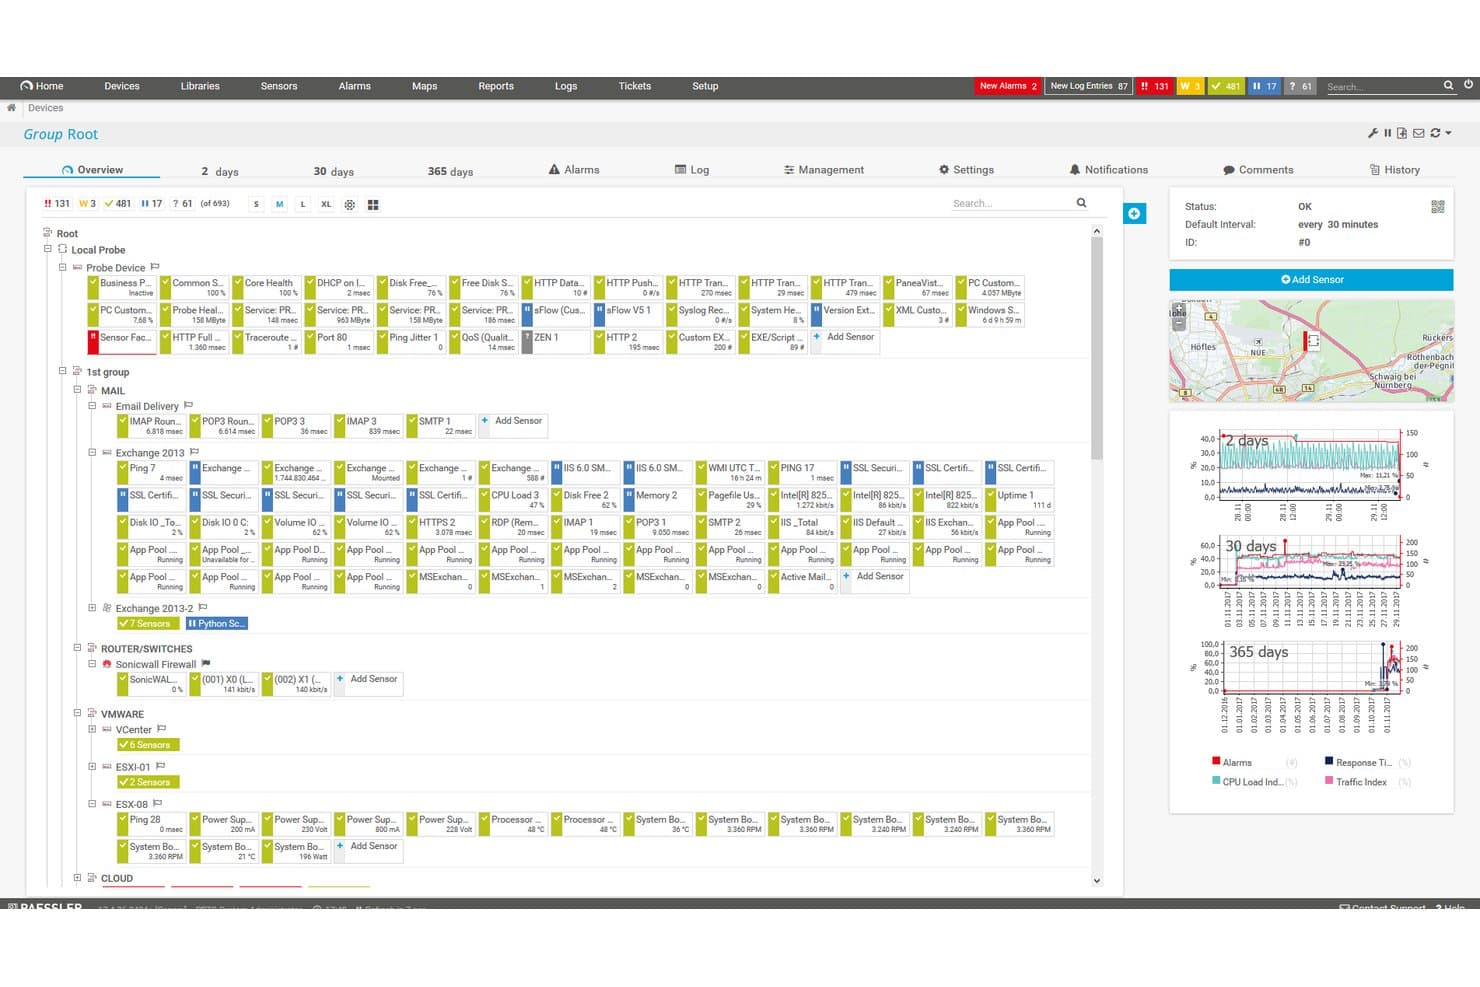
PRTG-Gerätebaum mit Sonden, Gruppen und Sensorstatus im überwachten Netzwerk. Paessler PRTG ist ein lokal installiertes Netzwerküberwachungstool, das sich an IT-Administratoren, MSPs und NetOps-Teams richtet, die Netzwerke, Server, Anwendungen, Cloud-Dienste und OT-Umgebungen von einer einzigen Installation aus überwachen müssen.
Für wen ist Paessler PRTG am besten geeignet?
PRTG eignet sich hervorragend für IT-Administratoren und NetOps-Teams, die gemischte lokal installierte Umgebungen verwalten und eine einzige Installation benötigen, um Netzwerke, Server, Anwendungen und OT-Infrastrukturen abzudecken.
Warum ich mich für Paessler PRTG entschieden habe
Ich habe mich für Paessler PRTG entschieden, weil es Netzwerke, Server, Anwendungen, Cloud-Dienste und OT-Umgebungen von einer einzigen lokal installierten Plattform aus abdeckt – etwas, das nur selten ohne die Kombination mehrerer Tools zu finden ist. Besonders gefällt mir, dass mein Team mit den über 250 vorkonfigurierten Sensoren alles überwachen kann, vom NetFlow-Datenverkehr bis hin zu VMware-Hypervisoren, ohne Erweiterungen zu benötigen. Die KI-gestützte Anomalieerkennung erkennt ungewöhnliches Verhalten, bevor es zu einem Ausfall kommt. Die Architektur mit verteilten Sonden ermöglicht es mir außerdem, entfernte Standorte von einem zentralen Server aus zu überwachen, ohne für jeden Standort eine separate Plattform bereitzustellen.
Wichtige Funktionen von Paessler PRTG
- Mehrkanalige Alarmbenachrichtigungen: Senden Sie Alarme per E-Mail, SMS, mobilen Push-Benachrichtigungen, Microsoft Teams, Slack, Syslog oder SNMP-Trap. Außerdem können automatisierte HTTP-Aktionen oder Skripte ausgelöst werden.
- Verteilte Remote-Sonden: Stellen Sie Sonden in entfernten Büros, Niederlassungen oder Netzwerksegmenten bereit, um verteilte Standorte von einer einzigen zentralen Installation aus zu überwachen.
- Flussbasierte Datenverkehrsanalyse: Überwachen Sie die Bandbreitennutzung nach IP-Adresse oder Anwendung mit NetFlow, IPFIX, jFlow und sFlow. Als Ausweichmöglichkeit stehen Sensoren zur Paketerfassung zur Verfügung.
- Rollenbasierte Zugriffskontrolle: Weisen Sie Benutzergruppen Zugriffsrechte für Geräte, Sensoren, Karten und Berichte zu. Die Rechte können lokal festgelegt oder über den Gerätebaum vererbt werden.
Integrationen von Paessler PRTG
Paessler PRTG bietet native Überwachungsintegrationen für AWS, Microsoft Azure, Microsoft 365, VMware und Hyper-V sowie die Zustellung von Alarmen an Microsoft Teams und Slack. Außerdem stehen die REST API v2 und die HTTP API für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Überwacht Netzwerke, Server und OT gemeinsam
- Rezensenten loben die Warnmeldungen, die Ausfälle erkennen
- Flusssensoren helfen bei der Behebung von Bandbreitenproblemen
Cons:
- Native Netzwerkkarten müssen manuell erstellt werden
- Rezensenten beschreiben die Oberfläche als veraltet oder unübersichtlich
Learn more about Paessler PRTG: Am besten für die Überwachung verteilter Umgebungen geeignet
- Kostenloser Tarif + kostenlose Testversion verfügbar
- Preis auf Anfrage
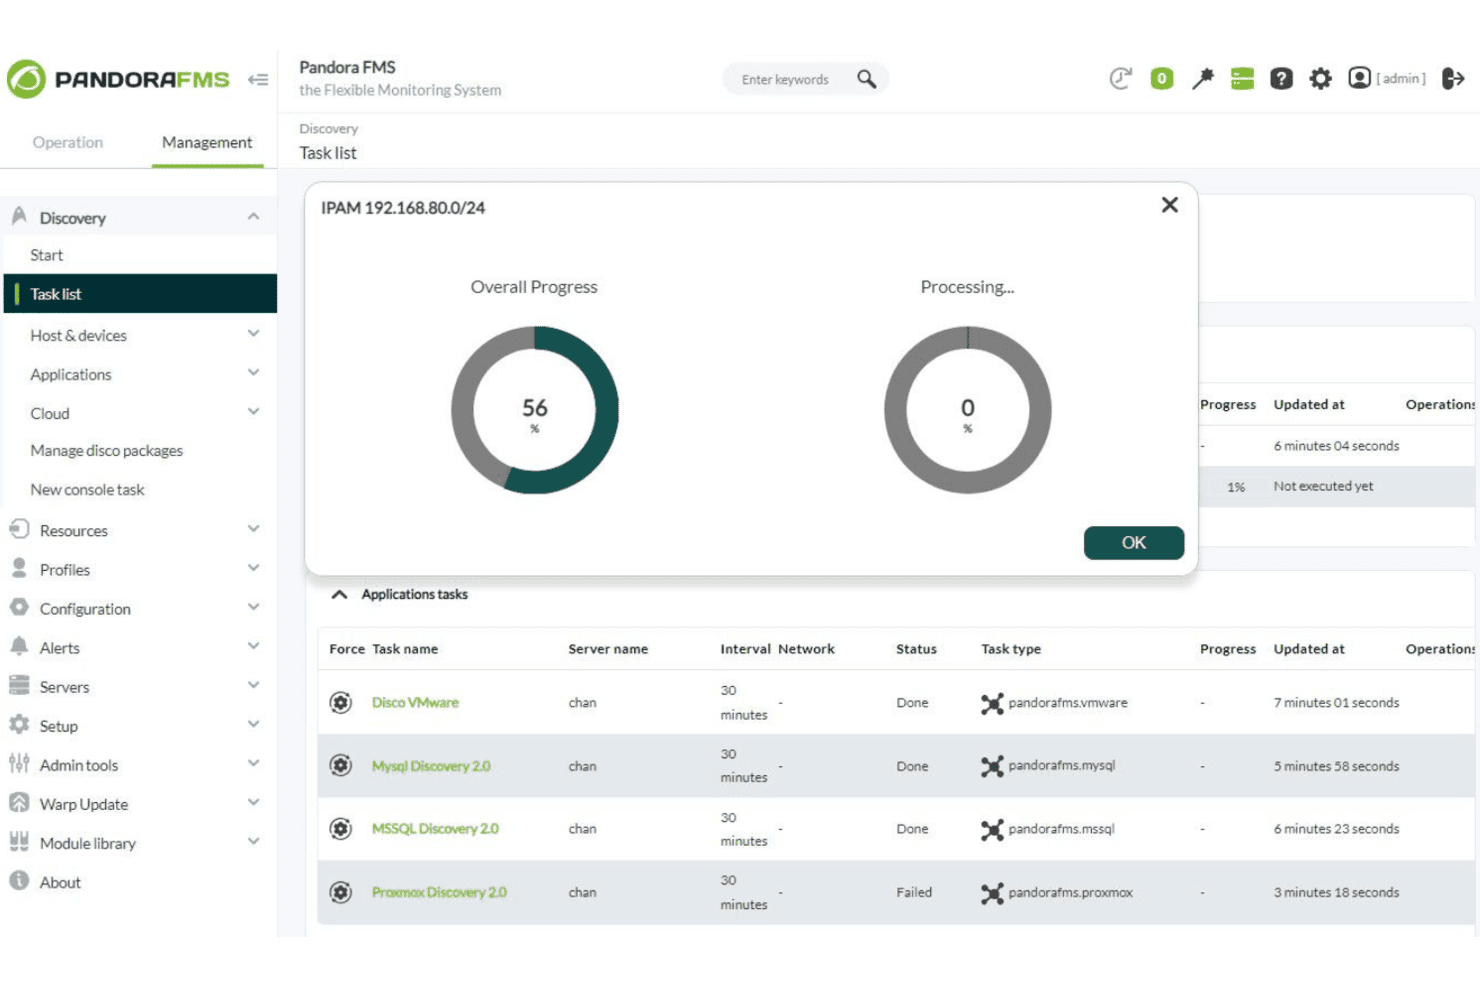
Pandora-FMS-Aufgabenliste für die Erkennung, die IPAM-Netzwerkscans und Anwendungserkennungsaufgaben verfolgt. Pandora FMS ist eine flexible Überwachungsplattform für IT-Teams, die verteilte Umgebungen, Umgebungen mit mehreren Standorten oder Umgebungen mit mehreren Mandanten verwalten. Sie bietet Netzwerkerkennung, Leistungsüberwachung, NetFlow-Analyse und Konfigurationsverwaltung für lokale und Cloud-Bereitstellungen.
Für wen eignet sich Pandora FMS am besten?
Pandora FMS eignet sich besonders für IT-Teams und MSPs, die verteilte Umgebungen oder Umgebungen mit mehreren Standorten verwalten und eine zentrale Übersicht über Netzwerke, Server und entfernte Standorte benötigen.
Warum ich Pandora FMS ausgewählt habe
Ich habe Pandora FMS ausgewählt, weil die Lösung speziell für verteilte Umgebungen entwickelt wurde, in denen eine zentrale Konsole isolierte Netzwerke, entfernte Standorte und Bereitstellungen für Kunden mit mehreren Mandanten erreichen muss. Besonders gut gefällt mir, wie Satellitenserver und Zwischenprobes eingesetzt werden, um die Überwachung auf Netzwerksegmente auszuweiten, die nicht direkt mit dem zentralen Server kommunizieren können. Die MSP-Edition bietet eine mandantenbasierte Trennung nach Gruppen und erweiterte ACLs, sodass ich jedem Kunden Einblick in die eigene Umgebung gewähren kann, ohne dass Daten zwischen Mandanten vermischt werden.
Hauptfunktionen von Pandora FMS
- NetFlow- und sFlow-Datenverkehrsanalyse: Überwacht den Netzwerkverkehr nach Quell-IP-Adresse und Protokoll, mit Top-N-Verbindungsberichten, Datenverkehrskarten und konfigurierbaren Modulen für schwellenwertbasierte Warnungen.
- Netzwerkkonfigurationsverwaltung (NCM): Plant automatisierte Sicherungen von Gerätekonfigurationen, verfolgt den Versionsverlauf, vergleicht Änderungen und unterstützt die vorlagenbasierte Wiederherstellung von Konfigurationen über SSH oder Telnet.
- Rollenbasierte Zugriffskontrolle mit erweiterten ACLs: Steuert den Benutzerzugriff auf Ebene der Konsolenbereiche mit separaten Berechtigungsstufen zum Anzeigen von Gerätedaten, Ausführen von NCM-Aufgaben und Verwalten von Gerätevorlagen.
- Anpassbare geplante Berichte: Erstellt planmäßig Berichte in den Formaten HTML, PDF, JSON oder CSV zu Netzwerkleistung, Inventar, NetFlow-Datenverkehr und SLA-Verfügbarkeitsdaten.
Integrationen von Pandora FMS
Pandora FMS bietet Marktplatz-Integrationen für VMware, KVM, Amazon EC2, Office 365, MySQL, PostgreSQL, Oracle, SAP R3 und Microsoft SQL Server. Außerdem stehen eine REST-API und Befehlszeilenwerkzeuge für benutzerdefinierte Integrationen zur Verfügung.
Pros and Cons
Pros:
- Satellitenprobes überwachen isolierte und entfernte Standorte
- Zentrale Dashboards decken mehrere Kundennetzwerke ab
- Benutzerdefinierte Berichte verfolgen den Netzwerkzustand und Änderungen
Cons:
- Warnschwellenwerte erfordern eine manuelle Feinabstimmung
- Erweiterte Berichte können bei langfristigen Messwerten langsamer werden
Learn more about Pandora FMS:
Weitere Auvik-Alternativen
Hier sind einige weitere Auvik-Alternativen, die es nicht auf meine Auswahlliste geschafft haben, aber dennoch einen Blick wert sind:
- 11Progress WhatsUp GoldBeste Wahl für die Überwachung hybrider Clouds
- 12OpManager PlusAm besten für das IT-Betriebsmanagement
- 13LinkEyeAm besten für KI-gestützte Diagnosen
- 14Quantum Spark Security Management PortalAm besten für die Sicherheitsverwaltung geeignet
- 15NinjaOneOptimal für die Endpunktverwaltung
- 16AteraAm besten für umfassendes IT-Management
So bewerte ich Alternativen zu Auvik
Ich unterteile jedes Tool in zwei Ebenen: die Grundfunktionen (automatisierte Erkennung, Multi-Tenant-Dashboards, SNMP-Unterstützung), die die Aufnahme ermöglichen, und die Unterscheidungsmerkmale, die die besten Optionen hervorheben.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (hervorragend in diesem Bereich) anhand jeder unten aufgeführten Kernfunktion. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestpunktzahl von 65 % erreichen, um in die engere Auswahl zu kommen.
- Netzwerkerkennung & -visualisierung: Ich bewerte, wie schnell und genau ein Tool Subnetze scannt, Geräte identifiziert und eine Live-Topologiekarte generiert—insbesondere über VLANs und entfernte Standorte hinweg.
- Echtzeit-Überwachung der Netzwerkleistung: Jedes Tool sollte Gerätemetriken wie CPU, Arbeitsspeicher, Bandbreite und Verfügbarkeit in Intervallen erfassen, die schnell genug sind, um Probleme zu erkennen, bevor Nutzer sie melden.
- Multi-Site- & Multi-Tenant-Unterstützung: Ich prüfe, ob Netzwerkadministratoren und MSP-Teams Mandanten oder Standorte in isolierte Ansichten mit rollenbasierter Zugriffskontrolle und separaten Dashboards segmentieren können.
- Konfigurations-Backup & -Management: Ich achte auf automatisierte Konfigurations-Snapshots, Versionshistorie und Diff-Vergleiche—hilfreich, wenn eine Switch-Konfigurationsänderung um 2 Uhr nachts eine Außenstelle lahmlegt.
- SNMP & Protokollunterstützung: Eine breite Protokollabdeckung ist wichtig. Ich bewerte die Unterstützung von SNMP v1/v2/v3, Syslog und Flow-Protokollen wie NetFlow oder sFlow über gängige Anbieter wie Cisco, Meraki und Fortinet hinweg.
- Alarmierungs- & Benachrichtigungssystem: Ich beurteile, wie flexibel die Alarm-Schwellenwerte sind und ob Benachrichtigungen an die richtigen Kanäle weitergeleitet werden—E-Mail, Slack, Teams oder direkt in eine PSA-Ticket-Warteschlange.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, schaue ich mir an, wodurch sich jede Plattform abhebt.
Unterscheidungsmerkmale (Was Anbieter unterscheidet)
So vergleiche ich verschiedene Anbieter miteinander:
Herausragende Funktionen
PSA- und RMM-Integrationen sind besonders für MSP-Teams wichtig. Ich achte auf native Anbindungen an Tools wie ConnectWise oder Autotask, damit Alarme automatisch Tickets erzeugen, ohne dass manuell eingegriffen werden muss. NetFlow-Traffic-Analyse ist ein weiteres Unterscheidungsmerkmal—so lässt sich genau feststellen, welche Anwendungen oder Endpunkte bei einer Verlangsamung Bandbreite verbrauchen, und das geht weit über einfaches SNMP-Polling hinaus. Ich werte außerdem die automatisierten Dokumentationsfunktionen aus, denn Tools, die Bestandslisten der Geräte und IP-Adressen laufend aktualisieren, sparen wöchentlich viele Stunden manueller Arbeit.
Mehr als nur Funktionen
Die Preisstruktur ist ein großes Thema. Ich schaue, ob ein Tool pro Gerät, pro Knoten oder pro fakturierbarem Endpunkt abrechnet—denn bei MSPs mit Hunderten Kundennetzwerken kann das falsche Modell die Marge schnell zunichte machen. Ich beurteile außerdem, ob die Plattform eher zu MSP-Workflows oder zu internen IT-Teams passt, denn Multi-Tenant-Isolierung und White-Label-Reporting sind nicht für jeden Käufer wichtig. Auch die Bereitstellung spielt eine Rolle. Ein cloud-natives Tool mit schnellen Netzwerkscans bringt schnellen Mehrwert, während On-Premises-Optionen Teams entgegenkommen, die strenge Datenschutzanforderungen haben.
Warum nach einer Auvik-Alternative suchen?
Auvik ist zwar eine gute Wahl für Netzwerkverwaltungssoftware, dennoch gibt es mehrere Gründe, warum manche Benutzer nach alternativen Lösungen suchen. Dazu können folgende Gründe gehören:
- Ihr Team benötigt erweiterte Sicherheitsfunktionen
- Sie benötigen Unterstützung für größere Netzwerke
- Sie benötigen flexiblere Preisoptionen
- Ihr Unternehmen ist in einer Region mit Einschränkungen tätig
- Sie wünschen eine bessere Integration mit bestimmten Werkzeugen
Wenn einer dieser Punkte auf Sie zutrifft, sind Sie hier richtig. Meine Liste umfasst mehrere Optionen für Netzwerkverwaltungssoftware, die besser für Teams geeignet sind, die mit diesen Herausforderungen bei Auvik konfrontiert sind und nach alternativen Lösungen suchen.
Funktionen
Hier sind einige der wichtigsten Funktionen von Auvik, damit Sie die Angebote dieser Verwaltungsplattformen gegenüberstellen und vergleichen können:
- Automatisierte Netzwerkerkennung und -zuordnung: Identifiziert und kartiert Netzwerkgeräte in Echtzeit und verschafft Ihnen einen klaren Überblick über den Aufbau Ihres Netzwerks.
- Laufende Bestandsverwaltung: Aktualisiert regelmäßig Änderungen an Geräten, damit Ihr Netzwerkbestand stets aktuell bleibt.
- Konfigurationsverwaltung: Bietet stündliche Sicherungen und Versionskontrolle für Gerätekonfigurationen, unterstützt die Compliance und vereinfacht die Wiederherstellung.
- Proaktive Überwachung und Alarmierung: Bietet mehr als 50 vorkonfigurierte Alarme, um Probleme frühzeitig zu erkennen und zu beheben.
- Datenverkehrsanalyse: Liefert Kennzahlen zur Bandbreitennutzung und Anwendungsleistung, um die Netzwerkeffizienz zu optimieren.
- Netzwerksicherheit: Bietet Echtzeittransparenz und Warnmeldungen zu potenziellen Bedrohungen und hilft Ihnen dabei, die Sicherheit Ihres Netzwerks zu gewährleisten.
- Netzwerkdokumentation: Hält Aufzeichnungen für Audits und Budgetplanung aktuell und vereinfacht Verwaltungsaufgaben.
- Verteilte Netzwerkverwaltung: Ermöglicht MSPs die zentrale Verwaltung von Netzwerken an mehreren Standorten.
- Netzwerkautomatisierung: Erleichtert die Erkennung, Dokumentation und Serverüberwachung, damit Ihr Team Zeit spart.