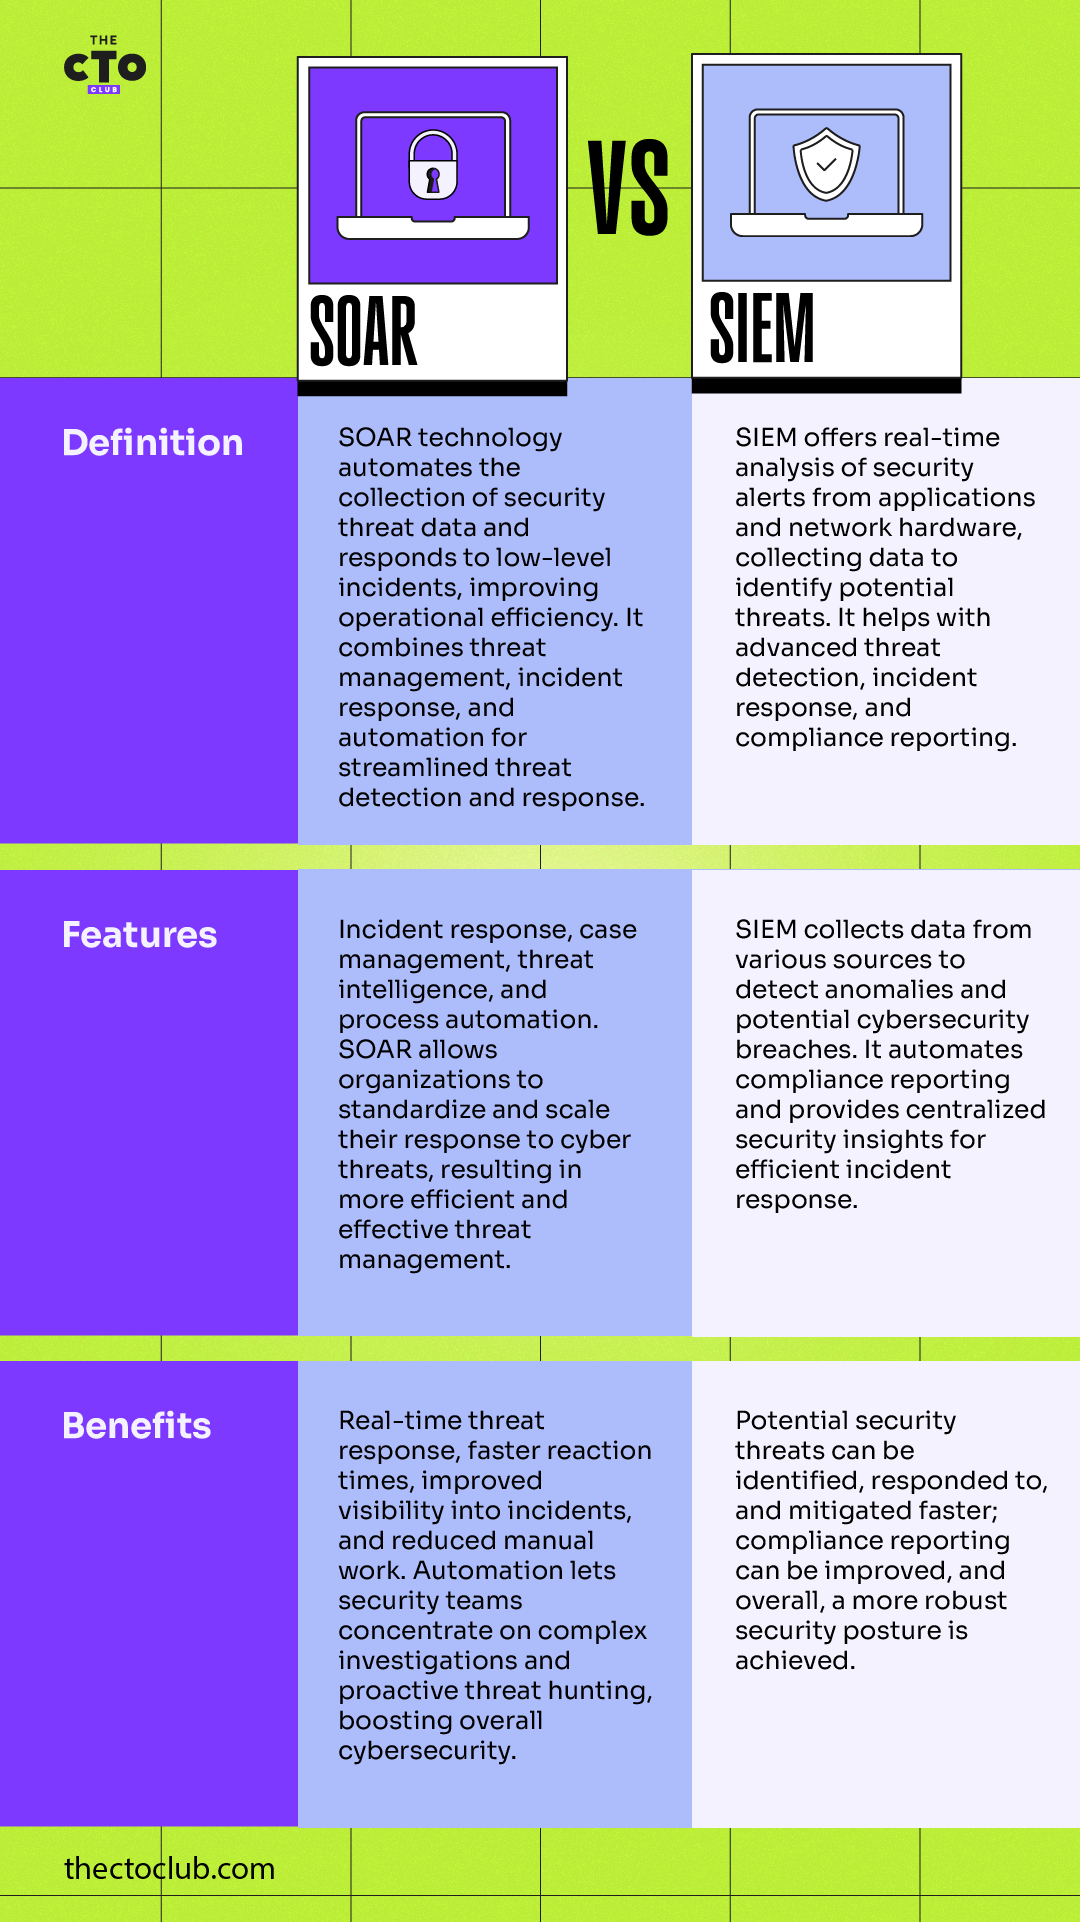
Das Gebiet der Cybersicherheit entwickelt sich durch die Entwicklung innovativer Tools und Technologien weiter, um die vielfältigen Bedrohungen und Herausforderungen zu verwalten und einzudämmen, mit denen Unternehmen heute konfrontiert sind. Zwei bedeutende Konzepte sind SOAR (Sicherheitsorchestrierung, -automatisierung und -reaktion) und SIEM (Sicherheitsinformations- und Ereignismanagement). Beide bieten eigenständige, aber miteinander verbundene Funktionen, die darauf ausgelegt sind, die Effizienz und Effektivität von Cybersicherheitsprozessen zu steigern.
SIEM-Tools können Ihre IT-Infrastruktur durch die Überwachung und Erkennung von Sicherheitsbedrohungen schützen. SOAR verfolgt einen proaktiveren Ansatz. Es lässt sich in verschiedene Sicherheitstools integrieren, um Daten zu sammeln, und ermöglicht automatisierte Reaktionen auf Bedrohungen niedriger Stufe. SOAR-Plattformen sind darauf ausgelegt, Ihre Reaktion auf solche Bedrohungen zu optimieren und zu stärken.

Brancheneinblick
Der Begriff SIEM wurde von Analysten bei Gartner geprägt. Er verbindet das Sicherheitsereignismanagement (SEM), das Protokoll- und Ereignisdaten in Echtzeit analysiert, um Bedrohungsüberwachung, Ereigniskorrelation und Reaktionen auf Vorfälle bereitzustellen, mit dem Sicherheitsinformationsmanagement (SIM), das Protokolldaten sammelt, analysiert und darüber berichtet.
Die Debatte zwischen SOAR und SIEM wird häufig geführt, doch das Verständnis darüber, wann und wie sie eingesetzt werden, kann die Sicherheitslage eines Unternehmens erheblich verbessern. In diesem Artikel erfahren Sie mehr über die wichtigsten Funktionen von SIEM und SOAR.
SOAR und SIEM verstehen: Definition, Funktionen und Vorteile
Have an account? Log In
Wichtige Unterschiede
Auch wenn SOAR- und SIEM-Tools ähnlich erscheinen, gibt es einige wichtige Unterschiede. SIEM-Tools konzentrieren sich hauptsächlich auf die Protokollierung und Korrelation von Daten sowie die Durchführung von Ereignisanalysen, um ungewöhnliche und verdächtige Aktivitäten zu erkennen. Sie weisen auf die festgelegten Ereignisse oder Anomalien hin, ergreifen darüber hinaus jedoch keine weiteren Maßnahmen.
SOAR-Tools zentralisieren dagegen Bedrohungsdaten und bieten einen umfassenden Überblick über die Sicherheitsumgebung. Sie gehen einen Schritt weiter als SIEM-Lösungen, indem sie automatisierte Reaktionen ermöglichen. Diese Maßnahmen können von der Übermittlung von Benachrichtigungen an die zuständigen Mitarbeiter, damit diese aktiv werden, bis hin zur aktiven Isolierung betroffener Geräte oder Sperrung schädlicher IPs reichen.
SIEM allein erfordert in der Regel ein manuelles Eingreifen, um erkannte Warnungen zu sortieren. Dies kann zeitaufwendig sein und bei einem größeren Sicherheitsvorfall zu Verzögerungen führen. Mit SOAR können Sie den menschlichen Aufwand minimieren, indem Sie diese Prozesse proaktiv automatisieren.
SOAR-Tools können die Reaktionszeiten erheblich verkürzen, indem sie als Reaktion auf erkannte Bedrohungen bestimmte Workflows auslösen und dadurch die Effizienz und Wirksamkeit der Sicherheit verbessern. SOAR und SIEM können zwar unabhängig voneinander funktionieren, doch die Integration beider Systeme kann eine nahtlosere und effektivere Strategie zur Erkennung und Reaktion auf Bedrohungen ermöglichen und so eine ganzheitliche Cybersicherheitsstrategie fördern.


SOAR vs. SIEM entsprechend den geschäftlichen Anforderungen
Bei der Wahl zwischen SOAR und SIEM für Ihre geschäftlichen Anforderungen ist es entscheidend, die individuellen Bedürfnisse Ihres Unternehmens zu ermitteln. SIEM-Lösungen zeichnen sich durch die Datensammlung aus und liefern wertvolle Einblicke in Aktivitätsmuster, wobei sie bemerkenswerte Ereignisse zur Untersuchung kennzeichnen. Wenn die wichtigste Anforderung Ihres Unternehmens eine bessere Transparenz über seine Ökosysteme, Protokollkorrelation und Ereigniswarnungen ist, kann eine SIEM-Lösung geeigneter sein. Sie ist besonders leistungsfähig in Umgebungen, in denen Compliance-Vorschriften eine detaillierte Protokollierung und Ereignisanalyse erfordern.
SOAR ist dagegen stärker auf proaktive Bedrohungssuche, Reaktion auf Vorfälle und Automatisierung ausgerichtet. Diese Plattform ist für ihre Fähigkeit bekannt, verschiedene Cybersicherheitstools zu integrieren und dadurch eine einheitliche Koordination der Reaktion auf Bedrohungen zu ermöglichen.
Wenn Ihr Unternehmen großen Wert auf eine schnelle Reaktion auf Bedrohungen sowie auf die Erkennung und Behebung von Schwachstellen legt, bevor diese eskalieren, könnte SOAR die bessere Option sein. Die Fähigkeit von SOAR, einen optimierten Workflow zu erstellen, die Reaktionszeit zu verkürzen und die Arbeitsbelastung Ihres Sicherheitsteams zu verringern, kann Ihrem Unternehmen erheblichen Nutzen und Effizienz bieten.

More Articles
- So steuern Sie Schatten-KI in Ihrer gesamten Belegschaft mit Devs.ai
- Remote-Netzwerkmanagement: Implementierungsleitfaden für 2026
- Wie man Hiver für ITSM nutzt: Ein praktischer Leitfaden für moderne IT-Teams
- Datadog-Implementierung: Eine vollständige Schritt-für-Schritt-Anleitung
- Atera Kostenloser Test Leitfaden: Eine Schritt-für-Schritt-Anleitung zur Agenteninstallation
Erfolgreiche Implementierungen von SOAR und SIEM
Eine erfolgreiche Implementierung eines SIEM-Systems zeigt sich in diesem Beispiel eines führenden Gesundheitsdienstleisters. Das Unternehmen hatte mit enormen Mengen an Benutzerprotokollen und Alarmmeldungen zu kämpfen, wodurch das Risiko stieg, kritische Sicherheitsereignisse zu übersehen.
Durch die Implementierung einer SIEM-Lösung konnte das Protokollvolumen deutlich reduziert und wichtige Vorfälle schnell identifiziert werden. Das System stellte außerdem einen zentralen Ort für Analysen und Berichte bereit und verbesserte dadurch die Sicherheitslage des Unternehmens.
Auch SOAR-Systeme haben sich als unverzichtbar erwiesen. So hatte beispielsweise eine internationale Bankengruppe mit einer hohen Zahl von Cyberbedrohungen und Fehlalarmen zu kämpfen, während herkömmliche Methoden des Bedrohungsmanagements sich als unwirksam erwiesen.
Durch die Implementierung eines SOAR-Systems konnte die Reaktionszeit von Stunden auf Minuten reduziert werden. Durch die Automatisierung wiederkehrender Aufgaben konnten die Ressourcen auf komplexe Bedrohungen konzentriert werden.
Die SOAR-Plattform steigerte Effizienz und Genauigkeit und half dabei, mit einer sich schnell verändernden Bedrohungslandschaft umzugehen. In beiden Fällen erwies sich die Integration von SIEM und SOAR als entscheidend für die Verbesserung der Sicherheitsinfrastruktur.
Die Zukunft der Cybersicherheit mit SOAR und SIEM
Während wir weiter in das digitale Zeitalter vordringen, lernen wir, welche Werkzeuge ein leistungsstarkes System zur Abwehr von Cyberbedrohungen schaffen können. Die immer raffinierteren Cyberbedrohungen erfordern eine ebenso fortschrittliche Reaktion. Daher liegt die Zukunft der Cybersicherheit in der Verbindung der Fähigkeiten von SIEM zur Ereigniserkennung mit den automatisierten Reaktionsmechanismen von SOAR.
Darüber hinaus werden zukünftige Fortschritte bei diesen Technologien wahrscheinlich eng mit dem Management der Cloud-Sicherheit verbunden sein. Da Unternehmen ihre Abläufe zunehmend in die Cloud verlagern, wird die Nachfrage nach cloudkompatiblen SIEM- und SOAR-Lösungen mit Echtzeit-Bedrohungsinformationen und automatisierten Reaktionen steigen. Es ist offensichtlich, dass die Kombination aus SOAR und SIEM eine entscheidende Rolle bei der Definition von Cybersicherheitsstandards der nächsten Generation spielen wird.
Weitere Informationen zur Cybersicherheit finden Sie, wenn Sie unseren Newsletter mit den neuesten Erkenntnissen abonnieren!