

17 beste IT-Sicherheitsnewsletter, die du 2026 abonnieren solltest


Den Bedrohungen und Veränderungen in der Branche immer einen Schritt voraus zu sein, bedeutet, den Posteingang mit den richtigen Newslettern zur IT-Sicherheit zu füllen. Ich habe vertrauenswürdige Newsletter zusammengestellt, die Ihnen helfen, sich durch die Informationsflut zu arbeiten und auf dem neuesten Stand zu bleiben – ganz gleich, ob Sie Fehler beheben, Upgrades planen oder die Führungsebene informieren.
Die 17 besten Newsletter zur IT-Sicherheit
Nachfolgend finden Sie meine Zusammenfassungen der besten Newsletter zur IT-Sicherheit. Meine Bewertungen geben einen Überblick über die Zielgruppe, die Häufigkeit, die Kosten und mehr für jeden Newsletter.
1. Krebs on Security – Am besten für Ermittlungen zur Cyberkriminalität
- Zielgruppe: Fachleute für IT-Sicherheit und Cybersicherheitsforscher
- Häufigkeit: Mehrmals pro Woche
- Kosten: Kostenlos
Krebs on Security ist die unabhängige investigative Publikation von Brian Krebs, die sich mit Cyberkriminalität, Datenschutzverletzungen und den Aktivitäten von Bedrohungsakteuren beschäftigt – mit einer Tiefe, die Sie anderswo nur selten finden.
Seit 2009 ist sie eine unverzichtbare Ressource für Sicherheitsexperten. Damals verließ Krebs die Washington Post, um sich hauptberuflich mit der Berichterstattung über Computersicherheit zu beschäftigen.
Warum abonnieren? Wenn Sie ausführliche Berichte wünschen, die tatsächlich den Geldflüssen folgen – indem sie Ransomware-Gruppen, Betrugsnetzwerke und Zeitabläufe von Datenschutzverletzungen bis zu ihrem Ursprung zurückverfolgen –, sollten Sie diesen Newsletter unbedingt speichern. Brian Krebs genießt den Ruf, wichtige Geschichten aufzudecken, bevor sie von den großen Medien aufgegriffen werden. Dadurch erhalten Sie häufig frühzeitig verlässliche Informationen über Bedrohungen, die Ihre Umgebung beeinträchtigen könnten.
2. The Hacker News – Am besten für zeitnahe Warnungen vor Schwachstellen

- Zielgruppe: Cybersicherheitsexperten, IT-Administratoren und Forscher
- Häufigkeit: Täglich
- Kosten: Kostenlos
Hacker News wurde 2010 von Mohit Kumar gegründet und hat sich zu einem der meistgelesenen Nachrichtenangebote für Cybersicherheit entwickelt. Das Angebot richtet sich an IT- und Sicherheitsexperten, die über Schwachstellen, Datenschutzverletzungen und aktive Bedrohungskampagnen auf dem Laufenden bleiben müssen.
Warum abonnieren? The Hacker News verdient sich seinen Platz in Ihrem Posteingang durch Schnelligkeit: Meldungen zu CVEs, Warnungen vor aktiven Angriffen und Hinweise zu Sicherheitsaktualisierungen treffen schnell ein, sodass Sie nicht erst Tage später aufholen müssen. Das tägliche Format vermittelt Ihnen ein kontinuierliches Bild davon, was sich in der Bedrohungslandschaft ereignet, ohne dass Sie mehrere Quellen durchsuchen müssen.
3. Dark Reading – Am besten für Nachrichten und Analysen zur Unternehmenssicherheit
- Zielgruppe: Fachleute für Unternehmenssicherheit, CISOs und IT-Risikomanager
- Häufigkeit: Täglich
- Kosten: Kostenlos
Dark Reading berichtet seit über 20 Jahren über Cybersicherheit in Unternehmen und wird von Informa TechTarget betrieben. Das Angebot richtet sich gezielt an Sicherheitsverantwortliche und Praktiker, die in komplexen Unternehmensumgebungen arbeiten.
Warum abonnieren? Dark Reading geht tiefer als Schlagzeilen – hier finden Sie Analysen zu Anwendungssicherheit, Cloud-Risiken, ICS/OT, IAM und mehr. Damit ist der Newsletter sowohl für CISOs nützlich, die über ihre Risikoposition nachdenken, als auch für Analysten, die bestimmte Bedrohungsbereiche verfolgen. Die Inhalte der CISO Corner sind besonders hervorzuheben, wenn Sie eine Führungsrolle innehaben, da sie sich auf strategische Sicherheitsentscheidungen statt nur auf technische Hinweise konzentrieren.
4. SANS NewsBites – Am besten für von Experten kommentierte Cybersicherheits-Schlagzeilen
- Zielgruppe: Führungskräfte im Sicherheitsbereich und erfahrene Cybersicherheitsexperten
- Häufigkeit: Zweimal pro Woche
- Kosten: Kostenlos
SANS NewsBites ist eine zweimal wöchentlich erscheinende Zusammenfassung zur Cybersicherheit des SANS Institute und befindet sich inzwischen im 28. Jahrgang. Jede Ausgabe stellt die wichtigsten Sicherheitsnachrichten der Woche zusammen und ergänzt sie um Expertenkommentare von Praktikern aus der SANS-Community.
Warum abonnieren? Das Besondere an NewsBites ist die Kommentierungsebene – Sie erhalten nicht nur Links, sondern auch Kontext von Personen, die die operativen Auswirkungen der behandelten Themen verstehen, von Analysen zum Patch Tuesday bis hin zu Warnungen zu kritischer Infrastruktur.
Der Newsletter ist besonders nützlich, wenn Sie als erfahrene Fachkraft oder Führungskraft im Sicherheitsbereich informiert bleiben müssen, aber eine Einordnung durch Experten statt nur unverarbeitete Schlagzeilen wünschen.
5. Crypto-Gram – Am besten für Analysen zu Sicherheitsführung und Politik
- Zielgruppe: Sicherheitsexperten, Technologen und Politikexperten weltweit
- Häufigkeit: Monatlich
- Kosten: Kostenlos
Crypto-Gram ist ein monatlicher Newsletter von Bruce Schneier – einer der einflussreichsten Stimmen in der Cybersicherheit –, der seit 1998 erscheint. Er fasst seine Blogbeiträge des jeweils vergangenen Monats in einer einzigen Zusammenfassung zusammen und behandelt dabei Kryptografie, Datenschutz, KI-Sicherheit, Überwachung sowie die politischen Entscheidungen, die all diese Bereiche prägen.
Warum abonnieren? Was Schneier anders macht als die meisten Sicherheitsnewsletter, ist seine echte politische und gesellschaftliche Perspektive. Er ist Dozent an der Harvard Kennedy School und Vorstandsmitglied der EFF. Daher verbindet seine Kommentierung technische Entwicklungen mit ihren tatsächlichen Auswirkungen auf die Welt – und geht damit über Patch-Hinweise und Bedrohungswarnungen hinaus.
Der Newsletter eignet sich besonders gut, wenn Sie als erfahrene Fachkraft oder Führungskraft im Sicherheitsbereich gründlicher darüber nachdenken möchten, wohin sich das Feld entwickelt, und nicht nur darüber, was gerade geschieht.
6. CyberWire Daily Briefing – Am besten für Cybersicherheitsaufklärung

- Zielgruppe: Praktiker und Entscheidungsträger im Bereich Cybersicherheit in allen Branchen
- Häufigkeit: Jeden Wochentag
- Kosten: Kostenlos
Das CyberWire Daily Briefing ist ein kostenloser Newsletter, der wochentags von N2K Networks herausgegeben wird. Er liefert einen kompakten Lageüberblick zu Bedrohungen, Schwachstellen, politischen Entwicklungen und Nachrichten aus dem Markt. Er richtet sich an Cybersicherheitsprofis, die auf dem Laufenden bleiben möchten, ohne stundenlang mehrere Quellen verfolgen zu müssen.
Warum abonnieren? Das Daily Briefing deckt ein breites Spektrum ab – von laufenden Ransomware-Kampagnen und Angriffen auf Lieferketten bis hin zu CISA-Empfehlungen und regulatorischen Entwicklungen. So erhalten Sie jeden Morgen an einem Ort einen umfassenden Überblick über die Lage. Es ist besonders nützlich, wenn Ihre Rolle erfordert, dass Sie über verschiedene Bereiche hinweg informiert bleiben – sei es Bedrohungsanalyse, Compliance oder Sicherheitsmanagement.
7. Risky Business – Am besten für unabhängige Nachrichten und Richtlinienanalysen
- Zielgruppe: Sicherheitsfachleute, politische Entscheidungsträger und Branchenforscher weltweit
- Häufigkeit: Viermal pro Woche
- Kosten: Kostenlos
Risky Business ist eine unabhängige Medienmarke für Cybersicherheit, die 2007 von Patrick Gray gegründet wurde und zwei kostenlose Newsletter veröffentlicht, die von Catalin Cimpanu und Tom Uren verfasst werden. Zusammen bieten sie vier Ausgaben pro Woche mit Themen von laufender Bedrohungsanalyse bis hin zu den politischen und geopolitischen Kräften, die die Sicherheitsbranche prägen.
Warum abonnieren? Was Risky Business auszeichnet, ist die Qualität seiner Autoren – Cimpanu ist einer der produktivsten Sicherheitsjournalisten, die heute tätig sind, und Uren arbeitete 15 Jahre lang bei der Australian Signals Directorate, bevor er sich der Analyse zuwandte.
Das Risky Bulletin behandelt operative Nachrichten wie Sicherheitsverletzungen, APTs und Maßnahmen von Strafverfolgungsbehörden, während Seriously Risky Business eine breitere Perspektive auf staatliche Richtlinien und Nachrichtendienste einnimmt.
8. tl;dr sec – Am besten für technische Zusammenfassungen aus den Bereichen Anwendungssicherheit, Cloud und KI
- Zielgruppe: Fachleute und Ingenieure für Anwendungs- und Cloud-Sicherheit
- Größe: Über 90.000 Mitglieder
- Häufigkeit: Wöchentlich
- Kosten: Kostenlos
tl;dr sec ist ein kostenloser wöchentlicher Newsletter von Clint Gibler, einem angesehenen Forscher im Bereich Anwendungssicherheit, der zuletzt die Cybersicherheitsbemühungen bei OpenAI leitete. Jede Ausgabe fasst die besten Werkzeuge, Konferenzvorträge, Forschungsarbeiten und Fachbeiträge aus den Bereichen Anwendungssicherheit, Cloud-Sicherheit, KI-/ML-Sicherheit und Red-Team-Angriffe zu einer einzigen leicht verständlichen Lektüre zusammen.
Warum abonnieren? Was ich hier besonders wertvoll finde, ist Giblers Auswahlkompetenz – er ist Praktiker, daher gehören zu den von ihm hervorgehobenen Ressourcen diejenigen, die Ingenieure und Sicherheitsforscher tatsächlich verwenden, und nicht nur gerade angesagte Schlagzeilen. Jede Ausgabe behandelt in der Regel eine fokussierte Auswahl an Themen ausführlich, sodass Sie Hinweise auf echte Werkzeuge und Techniken erhalten und nicht nur Zusammenfassungen.
9. Tägliches SecurityWeek-Briefing – Am besten für Sicherheitsupdates in Unternehmen
- Zielgruppe: CISOs von Unternehmen, Analysten, Mitarbeiter in der Reaktion auf Sicherheitsvorfälle und Sicherheitsverantwortliche
- Häufigkeit: Täglich
- Kosten: Kostenlos
Das tägliche Briefing von SecurityWeek ist ein kostenloser täglicher Newsletter von SecurityWeek, einer Publikation zur Cybersicherheit in Unternehmen, die seit 2010 besteht. Er wird von Mike Lennon redigiert und enthält Beiträge anerkannter Namen wie Ryan Naraine und Kevin Townsend. Die Themen reichen von Bedrohungsanalyse und Schadsoftware bis hin zu CISO-Strategien und ICS-/OT-Sicherheit.
Warum abonnieren? Wenn Sie in einer Führungsposition oder als leitender Analyst tätig sind, ist dies eine solide tägliche Zusammenfassung, die das gesamte Spektrum der Unternehmenssicherheit abdeckt – von der Reaktion auf Sicherheitsvorfälle über Risikomanagement, Cloud und Endgeräteschutz bis hin zur Netzwerksicherheit – ohne sich auf einen einzelnen Bereich zu beschränken. Die redaktionelle Perspektive richtet sich eher an Entscheidungsträger, sodass die Berichterstattung technische Entwicklungen häufig mit geschäftlichen und strategischen Auswirkungen verknüpft.
10. Infosecurity-Magazin – Am besten für globale Bedrohungen und Einblicke von CISOs
- Zielgruppe: Globale Fachleute für Informationssicherheit und Entscheidungsträger auf CISO-Ebene
- Häufigkeit: Wöchentlich
- Kosten: Kostenlos
Das Infosecurity-Magazin ist ein wöchentlicher Newsletter von Reed Exhibitions, einem Teil der RELX Group, derselben Organisation, die auch hinter der Konferenz Infosecurity Europe steht. Dadurch gehört er zu den institutionell am stärksten verankerten Publikationen in diesem Bereich.
Er deckt die gesamte Bandbreite der Informationssicherheit ab – von Ransomware und Bedrohungsaufklärung bis hin zu regulatorischen Entwicklungen und Cloud-Sicherheit – und bietet neben der globalen Berichterstattung eine besonders starke EMEA-Perspektive.
Warum abonnieren? Der entscheidende Unterschied ist die Verbindung zum umfassenderen Infosecurity-Ökosystem. Dadurch präsentiert der Newsletter häufig ereignisbezogene Einblicke, Kommentare von Experten und Forschungsergebnisse, die direkt an die Themen anknüpfen, die auf Branchenebene diskutiert werden. Die Berichterstattung richtet sich eher an erfahrene Praktiker und Führungskräfte, sodass technische Entwicklungen häufig mit Politik, Compliance und organisatorischen Risiken verknüpft werden.
11. CyberScoop – Am besten für Nachrichten zur Cybersicherheit auf Bundesebene
- Zielgruppe: Führungskräfte für Cybersicherheit auf Bundesebene und leitende IT-Sicherheitsverantwortliche in Unternehmen
- Häufigkeit: Täglich
- Kosten: Kostenlos
CyberScoop ist ein täglicher Newsletter zur Cybersicherheit, der von der in Washington, D.C. ansässigen Mediengesellschaft Scoop News Group herausgegeben wird, die auch FedScoop und DefenseScoop betreibt. Er berichtet über Bedrohungsaufklärung, Sicherheitsverletzungen und Branchenentwicklungen, wobei ein besonders starker Fokus auf der Cybersicherheitspolitik der Bundesregierung und Initiativen des öffentlichen Sektors liegt.
Warum abonnieren? Wenn Ihre Arbeit die IT-Sicherheit des Bundes, die Einhaltung staatlicher Vorgaben oder Infrastrukturen des öffentlichen Sektors betrifft, ist CyberScoop einer der wenigen Newsletter, die diese Schnittstelle mit echter Tiefe und Beständigkeit abdecken. Sie erhalten täglich Berichte, die Entwicklungen der Unternehmenssicherheit mit den Vorgängen auf politischer und regulatorischer Ebene in Washington verknüpfen – ein Kontext, der anderswo nur schwer zu finden ist.
12. Unüberwachtes Lernen – Am besten für die Analyse von KI- und Sicherheitstrends
- Zielgruppe: CISOs, Sicherheitsexperten, Hacker und Technologen
- Größe: Mehr als 110.000 Mitglieder
- Häufigkeit: Wöchentlich
- Kosten: Kostenlos
Unsupervised Learning ist ein wöchentlicher Newsletter und Podcast, der von Daniel Miessler betrieben wird, einem erfahrenen Sicherheitsexperten und Schöpfer bekannter Open-Source-Projekte wie SecLists und des Fabric-KI-Frameworks. Er behandelt die Schnittstelle zwischen Cybersicherheit, KI, nationaler Sicherheit und Technologie anhand kuratierter Zusammenfassungen und eigener Essays.
Warum abonnieren? Was diesen Newsletter besonders macht, ist Daniels analytische Einordnung – statt lediglich zu berichten, was passiert ist, kontextualisiert er Trends und stellt Verbindungen zwischen Sicherheitsentwicklungen und umfassenderen Veränderungen in den Bereichen KI und Technologie her. Jede Ausgabe basiert auf 5–20 Stunden Recherche und Lektüre, sodass Sie eine verdichtete, meinungsstarke Einschätzung erhalten und keinen gewöhnlichen Nachrichtenüberblick.
13. CISO Series – Am besten für Sicherheitsführung und Einblicke in Anbieter

- Zielgruppe: CISOs, Sicherheitsverantwortliche und Cybersicherheitsanbieter
- Erscheinungsweise: Zweiwöchentlich
- Kosten: Kostenlos
CISO Series ist ein von David Spark gegründetes Cybersicherheitsmediennetzwerk, das auf der Beziehung zwischen Sicherheitsexperten und den Anbietern aufbaut, die sie unterstützen.
Es veröffentlicht neben täglichen Nachrichtenüberblicken und Live-Sendungen einen wöchentlichen Newsletter – alles in einem bewusst gesprächigen und oft humorvollen Ton.
Warum abonnieren? Die meisten Sicherheitsnewsletter behandeln Bedrohungen und Werkzeuge – CISO Series widmet sich den geschäftlichen und menschlichen Dynamiken der Sicherheitsführung, einschließlich Anbieterbeziehungen, Kaufentscheidungen und den Gesprächen in CISO-Gemeinschaften. Der zweiwöchentliche Newsletter fasst die besten Diskussionen, Podcast-Höhepunkte und Debatten der Community aus der jeweiligen Woche zusammen, sodass Sie einen Eindruck davon bekommen, was Sicherheitsverantwortliche tatsächlich denken und besprechen.
14. Return on Security – Am besten für Geschäftsentwicklungen und Finanzierungsnachrichten im Bereich Cybersicherheit
- Zielgruppe: Sicherheitsverantwortliche, CISOs, Gründer und Cybersicherheitsinvestoren
- Erscheinungsweise: Wöchentlich
- Kosten: Kostenlos
Return on Security ist ein wöchentlicher Marktüberblick zur Cybersicherheit, der von Mike Privette betrieben wird, einem ehemaligen CISO, der die Branche heute als selbsternannter „Cybersicherheitsökonom“ analysiert. Er richtet sich an Sicherheitsverantwortliche, Gründer und Investoren, die die wirtschaftlichen Kräfte verstehen möchten, welche die Branche prägen – und nicht nur die Bedrohungslandschaft.
Warum abonnieren? Die wichtigste Reihe, „Sicherheit, finanziert“, verfolgt jede Woche Finanzierungsrunden, Fusions- und Übernahmeaktivitäten sowie Veränderungen bei Marktsegmenten – genau der Kontext, der Ihnen hilft zu verstehen, wohin sich die Branche entwickelt und warum Anbieter diese Schritte unternehmen. Wenn Sie als Sicherheitsverantwortlicher Anbieter bewerten, als Gründer in diesem Bereich tätig sind oder einfach Cybersicherheit als Branche und nicht nur als Fachgebiet betrachten möchten.
15. Security Boulevard – Am besten für Nachrichten von führenden Sicherheitsexperten
- Zielgruppe: IT-Sicherheitsexperten, CISOs und DevSecOps-Ingenieure
- Erscheinungsweise: Täglich
- Kosten: Kostenlos
Security Boulevard ist eine 2017 von der Techstrong Group gestartete Nachrichten- und Community-Plattform für Cybersicherheit und beherbergt das Security Creators Network – eine Gemeinschaft von über 400 Sicherheitsbloggern und Praktikern, die eigene Inhalte beitragen. Die Plattform richtet sich an Sicherheitsexperten, die täglich eine umfassende Berichterstattung über Bedrohungen, Cloud-Sicherheit, DevSecOps, Anwendungssicherheit und Strategien auf CISO-Ebene wünschen.
Warum abonnieren? Was Security Boulevard auszeichnet, ist die enorme Bandbreite an Perspektiven, die dort zusammenkommt – Sie erhalten nicht nur eine redaktionelle Stimme, sondern Beiträge von Dutzenden aktiven Praktikern und Cybersicherheitsexperten, die über ihre tatsächliche Arbeit berichten. Der tägliche Newsletter greift auf diese Vielfalt zurück und ergänzt sie um die Originalberichterstattung von Redakteuren wie Michael Vizard. So erhalten Sie an einem Ort sowohl gemeinschaftsbasierte Einblicke als auch professionellen Journalismus.
More Articles
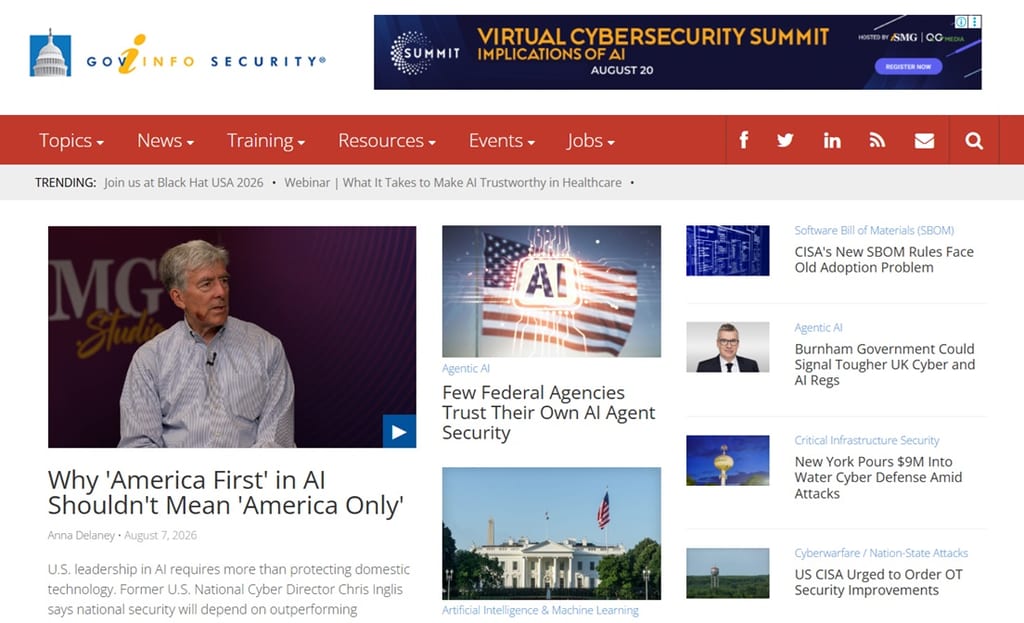
16. GovInfoSecurity – Am besten für sicherheitsbezogene Nachrichten mit Schwerpunkt auf Compliance
- Zielgruppe: Verantwortliche für staatliche Sicherheit und IT-Experten mit Schwerpunkt auf Compliance
- Häufigkeit: Täglich
- Kosten: Kostenlos
GovInfoSecurity ist eine täglich erscheinende Publikation zur Informationssicherheit, die von ISMG herausgegeben wird und sich speziell auf die Schnittstelle zwischen staatlichen Stellen, Compliance und Cybersicherheit konzentriert. Sie behandelt Risikomanagement, regulatorische Aktualisierungen, Betrug und Datensicherheit aus der Perspektive des öffentlichen Sektors.
Warum abonnieren? Wenn Ihre Arbeit staatliche Systeme, Compliance-Vorgaben oder regulierte Umgebungen betrifft, bietet GovInfoSecurity eine Berichterstattung, die allgemeine Sicherheitsnewsletter auslassen – etwa Richtlinienänderungen, Berichte über Sicherheitsverletzungen auf Behördenebene und Aktualisierungen von Compliance-Rahmenwerken. Außerdem erhalten Sie Zugriff auf Webcasts, Whitepapers und Interviews mit führenden Experten, die mehr in die Tiefe gehen als ein typischer Nachrichtenüberblick.
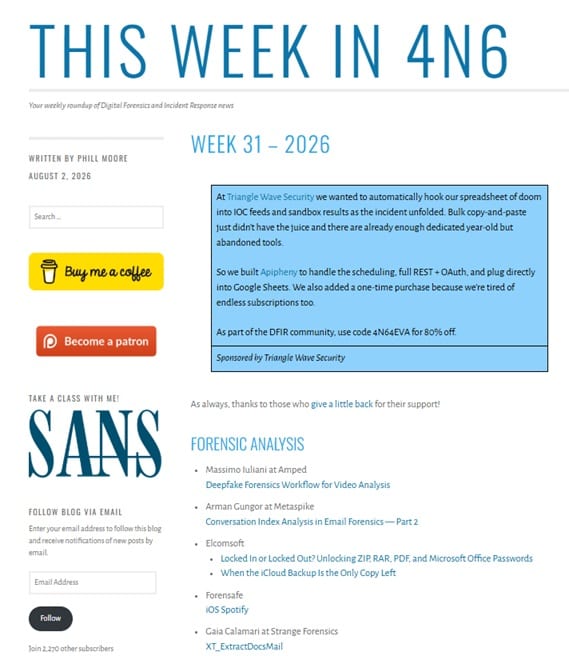
17. This Week in 4n6 – Am besten für Nachrichten zu digitaler Forensik und Reaktion auf Sicherheitsvorfälle
- Zielgruppe: Experten für digitale Forensik und die Reaktion auf Sicherheitsvorfälle
- Häufigkeit: Wöchentlich
- Kosten: Kostenlos
This Week in 4n6 ist ein kostenloser wöchentlicher Überblick von Phill Moore – einem leitenden Sicherheitsforscher bei Microsoft und SANS-Dozenten –, der die DFIR-Community seit 2016 verfolgt. Jede Ausgabe fasst Blogbeiträge, Veröffentlichungen von Tools, Podcasts, Konferenzvorträge und Fachartikel aus den Bereichen digitale Forensik und Reaktion auf Sicherheitsvorfälle zusammen.
Warum abonnieren? Wenn Sie im Bereich DFIR, Bedrohungssuche oder Malware-Analyse arbeiten, ist dies einer der gründlichsten verfügbaren Community-Aggregatoren – er erspart Ihnen, selbst Dutzende einzelner Blogs und Feeds verfolgen zu müssen. Sie erhalten jede Woche Links zu neuen Tool-Veröffentlichungen, Erfahrungsberichten von Praktikern und Forschungsarbeiten an einem einzigen Ort.
Was kommt als Nächstes?
Steigern Sie Ihr SaaS-Wachstum und Ihre Führungskompetenzen. Abonnieren Sie unseren Newsletter und erhalten Sie die neuesten Erkenntnisse von CTOs und angehenden Technologieführungskräften. Wir helfen Ihnen, mit Leitfäden, Ressourcen und Strategien führender Experten intelligenter zu skalieren und stärker zu führen!

