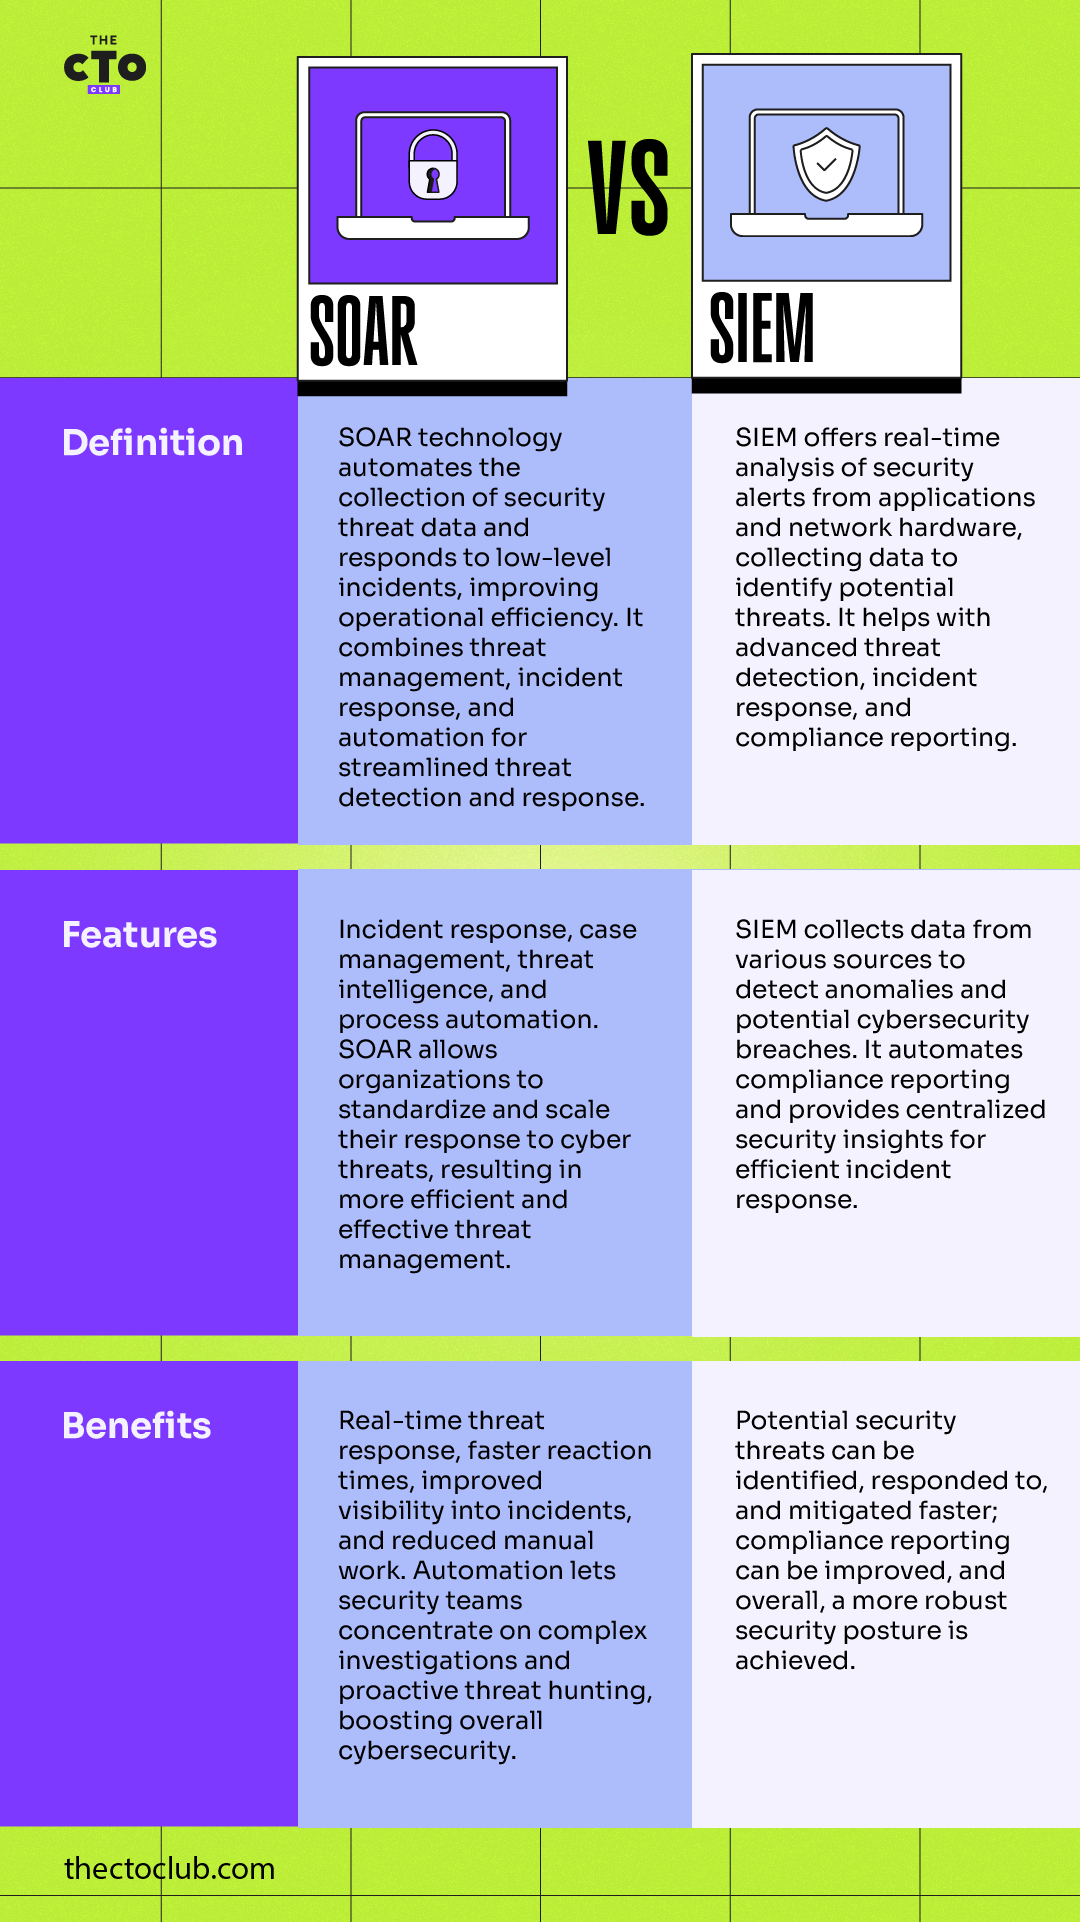
Cybersikkerhedsområdet vokser med udviklingen af innovative værktøjer og teknologier til at håndtere og afbøde de mange trusler og udfordringer, som virksomheder står over for i dag. To fremtrædende begreber er SOAR (sikkerhedsorkestrering, automatisering og respons) og SIEM (sikkerhedsinformation og hændelseshåndtering). Begge tilbyder separate, men indbyrdes forbundne funktioner, der er designet til at øge effektiviteten af cybersikkerhedsdriften.
SIEM-værktøjer kan holde din IT-infrastruktur sikker ved at overvåge og opdage sikkerhedstrusler. SOAR har en mere proaktiv tilgang. Det integreres med forskellige sikkerhedsværktøjer for at indsamle data og muliggør automatiserede svar på trusler på lavt niveau. SOAR-platforme er designet til at effektivisere og styrke din reaktion på sådanne trusler.

Brancheindsigt
Betegnelsen SIEM blev opfundet af analytikere hos Gartner, og den kombinerer håndtering af sikkerhedshændelser (SEM), som analyserer log- og hændelsesdata i realtid for at muliggøre trusselsovervågning, hændelseskorrelation og hændelsesrespons, med håndtering af sikkerhedsinformation (SIM), som indsamler, analyserer og rapporterer om logdata.
Debatten mellem SOAR og SIEM bliver ofte rejst, men en forståelse af, hvornår og hvordan de skal anvendes, kan forbedre en virksomheds sikkerhedsniveau betydeligt. I denne artikel lærer du om de vigtigste funktioner i SIEM og SOAR.
Forståelse af SOAR og SIEM: Definition, funktioner og fordele
Have an account? Log In
Vigtige forskelle
Selvom SOAR- og SIEM-værktøjer kan virke ens, er der nogle vigtige forskelle. SIEM-værktøjer fokuserer primært på logning af data, korrelation og hændelsesanalyse for at identificere unormal og mistænkelig aktivitet. De fremhæver de angivne hændelser eller anomalier, men foretager ikke yderligere handlinger.
SOAR-værktøjer centraliserer derimod trusselsintelligensdata og giver et omfattende overblik over sikkerhedsmiljøet. De går et skridt videre end SIEM-løsninger ved at tilbyde automatiserede reaktioner. Disse handlinger kan spænde fra at sende meddelelser til det relevante personale, så de kan gribe ind, til aktivt at isolere berørte enheder eller blokere ondsindede IP-adresser.
SIEM alene kræver typisk manuel indgriben for at sortere identificerede alarmer, hvilket kan være tidskrævende og medføre forsinkelser i tilfælde af en alvorlig sikkerhedshændelse. Med SOAR kan du minimere den menneskelige indsats ved proaktivt at automatisere disse processer.
SOAR-værktøjer kan reducere reaktionstiderne markant ved at udløse specifikke arbejdsgange som reaktion på identificerede trusler, hvilket forbedrer sikkerhedsdriftens effektivitet og virkning. Selvom SOAR og SIEM kan fungere uafhængigt af hinanden, kan en integration af de to systemer give en mere problemfri og effektiv strategi til opdagelse og håndtering af trusler og dermed understøtte en helhedsorienteret cybersikkerhedsstrategi.


SOAR kontra SIEM baseret på virksomhedens behov
Når du vælger mellem SOAR og SIEM ud fra virksomhedens behov, er det vigtigt at identificere organisationens unikke krav. SIEM-løsninger er særligt gode til dataindsamling og giver værdifuld indsigt i aktivitetsmønstre, samtidig med at de markerer bemærkelsesværdige hændelser til undersøgelse. Hvis din virksomheds primære behov er bedre synlighed i dens økosystemer, logkorrelation og hændelsesalarmer, kan en SIEM-løsning være mere velegnet. Den er især effektiv i miljøer, hvor lovgivningsmæssige krav til overholdelse nødvendiggør detaljeret logning og hændelsesanalyse.
SOAR er derimod mere rettet mod proaktiv trusselsjagt, hændelsesrespons og automatisering. Denne platform er kendt for sin evne til at integrere forskellige cybersikkerhedsværktøjer, hvilket muliggør en samlet koordinering af trusselsresponsen.
Hvis din virksomhed lægger stor vægt på hurtig reaktion på trusler, opdagelse og afhjælpning af mangler, før de eskalerer, kan SOAR være en bedre løsning. SOAR's evne til at skabe en strømlinet arbejdsgang, reducere reaktionstiden og mindske arbejdsbyrden for dit sikkerhedsteam kan skabe betydelig værdi og effektivitet for din virksomhed.

More Articles
- Sådan styrer du skygge-AI på tværs af din arbejdsstyrke med Devs.ai
- Sådan bruger du Hiver til ITSM: En praktisk vejledning til moderne IT-teams
- Implementering af Datadog: En komplet trin-for-trin-guide
- Guide til Ateras gratis prøveperiode: En trin-for-trin-gennemgang af agentinstallationen
- Sådan bygger du en AI-drevet virksomhedsapp med Devs.ai
Succesfulde implementeringer af SOAR og SIEM
Et vellykket eksempel på implementering af et SIEM-system kan ses hos en førende sundhedsudbyder. Virksomheden havde problemer med enorme mængder brugerlogfiler og alarmer, hvilket øgede risikoen for at overse kritiske sikkerhedshændelser.
Ved at implementere en SIEM-løsning blev mængden af logfiler reduceret betydeligt, og vigtige hændelser blev identificeret hurtigt. Systemet leverede også en central placering til analyse og rapportering, hvilket forbedrede organisationens sikkerhedsniveau.
SOAR-systemer har på samme måde vist sig at være afgørende. En international bankkoncern stod eksempelvis over for et højt niveau af cybertrusler og falske alarmer, og konventionelle metoder til trusselsstyring viste sig at være ineffektive.
Implementeringen af et SOAR-system gjorde det muligt for dem at reducere responstiden fra timer til minutter. Ved at automatisere gentagne opgaver kunne de fokusere deres ressourcer på komplekse trusler.
SOAR-platformen øgede effektiviteten og nøjagtigheden og hjalp dem med at håndtere et trusselslandskab i hastig udvikling. I begge tilfælde viste integrationen af SIEM og SOAR sig at være afgørende for at styrke deres sikkerhedsinfrastruktur.
Fremtidens cybersikkerhed med SOAR og SIEM
Efterhånden som vi bevæger os længere ind i den digitale tidsalder, lærer vi, hvilke værktøjer der kan skabe et stærkt cybersikkerhedsforsvar. De sofistikerede cybertrusler, der dukker op, kræver et tilsvarende avanceret svar; derfor er integrationen af SIEM's funktioner til registrering af hændelser med SOAR's automatiserede reaktionsmekanismer fremtiden inden for cybersikkerhed.
Desuden vil fremtidige fremskridt inden for disse teknologier sandsynligvis være tæt forbundet med styring af cloudsikkerhed. Efterhånden som virksomheder i stigende grad flytter deres drift til skyen, vil der være større efterspørgsel efter cloud-kompatible SIEM- og SOAR-løsninger, der tilbyder trusselsinformation i realtid og automatiserede svar. Det står klart, at kombinationen af SOAR og SIEM vil spille en afgørende rolle i fastlæggelsen af næste generations cybersikkerhedsstandarder.
Hvis du vil vide mere om cybersikkerhed, kan du tilmelde dig vores nyhedsbrev med de seneste indsigter!