

Som en person, der har navigeret i det enorme hav af apps, SaaS- og netværksovervågningsværktøjer, forstår jeg dit behov for effektive og pålidelige alternativer til Sumo Logic. Sumo Logic er et førsteklasses datavisualiseringsværktøj, der omdanner data fra cloud-overvågning til indsigtsfulde grafer. Fordelene er tydelige: Det forenkler fortolkning og opbevaring af data og tilbyder både cloudbaserede og lokale løsninger. De virkelige fordele er dog det store udvalg af plugins, som gør værktøjet alsidigt og egnet til forskellige behov.
De problemer, værktøjet løser, handler især om at strømline komplekse processer til datahåndtering. Det sparer dig for besværet med at gennemgå store mængder netværksdata og hjælper med at identificere de uregelmæssigheder, der kræver din opmærksomhed. Med de bedste alternativer lige ved hånden kan du nemt vælge en løsning, der matcher dine behov. Gå videre, udforsk disse muligheder, og find det værktøj, der passer bedst til dig.
Hvad er Sumo Logic?
Sumo Logic er en cloudbaseret platform til overvågning og loghåndtering, som hjælper dig med at indsamle, analysere og visualisere data fra apps og infrastruktur. Den bruges af DevOps-teams, sikkerhedsanalytikere og udviklere, der har brug for at overvåge systemets tilstand, opdage problemer og undersøge hændelser. Loganalyse, realtidsdashboards og værktøjer til trusselsregistrering hjælper med at opdage fejl, følge ydeevnen og reagere på risici. Overordnet hjælper Sumo Logic dit team med at forstå systemdata og handle hurtigere, når noget går galt.
Hvorfor du kan stole på vores softwareanbefalinger
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vores team har testet og anmeldt software siden 2012. Vi er selv teknologiledere, så vi ved, hvor svært og hvor vigtigt det er at vælge den rigtige software.
Til denne guide har vi vurderet værktøjerne gennem praktisk afprøvning og uafhængig research og givet dem point ud fra vores udvælgelseskriterier.
Vores anmeldelser bygger på vores egen redaktionelle vurdering. De er ikke et salgsargument.
Ekspertanmeldere:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Sammenligningstabel over alternativer til Sumo Logic
Denne sammenligningstabel opsummerer prisoplysningerne for mine bedste alternativer til Sumo Logic:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bedst til distribueret sporing | Gratis abonnement tilgængeligt | Fra $26/måned (faktureret årligt) | Website | |
| 2 | Bedst til overvågning af netværkstrafik | 30 dages gratis prøveperiode | Fra $3/enhed/måned | Website | |
| 3 | Bedst til udviklere, der forbinder logfiler med spor på kodeniveau | Gratis demo tilgængelig | Pris oplyses efter forespørgsel | Website | |
| 4 | Bedst til AI-drevet observerbarhed på tværs af hele driften | 15 dages gratis prøveperiode | Fra $7/måned | Website | |
| 5 | Bedst til at samle logfiler, målinger og spor i én visning | Gratis abonnement tilgængeligt | Fra $15/måned (faktureres årligt) | Website | |
| 6 | Bedst til hybrid infrastrukturovervågning i stor skala | 14 dages gratis prøveperiode | Fås efter anmodning | Website | |
| 7 | Bedst til selvadministreret logsøgning i terabyteskala | 60-dages gratis prøveperiode | $150/user/month | Website | |
| 8 | Bedst til at forbinde applikationsydeevne med forretningspåvirkning | 30 dages gratis prøveperiode | Fra $6/vCPU/måned (faktureres årligt) | Website | |
| 9 | Bedst til observabilitet på tværs af hele stakken med indbygget AI | Gratis abonnement tilgængeligt | Fra $10/bruger/måned | Website | |
| 10 | Bedst til moderne udviklere, der har brug for robust logstyring | Gratis abonnement tilgængeligt | Fra $29/bruger/måned (faktureres årligt) | Website |


Anmeldelser af de bedste alternativer til Sumo Logic
Nedenfor finder du mine detaljerede opsummeringer af de bedste alternativer til Sumo Logic, som kom med på min liste. Mine anmeldelser giver et detaljeret indblik i de vigtigste funktioner, fordele & ulemper, integrationer og ideelle anvendelsesområder for hvert værktøj, så du kan finde det bedste til dig.
 Bedst til distribueret sporing
- Gratis abonnement tilgængeligt
- Fra $26/måned (faktureret årligt)
Visit WebsiteCustomer Rating:4.5/5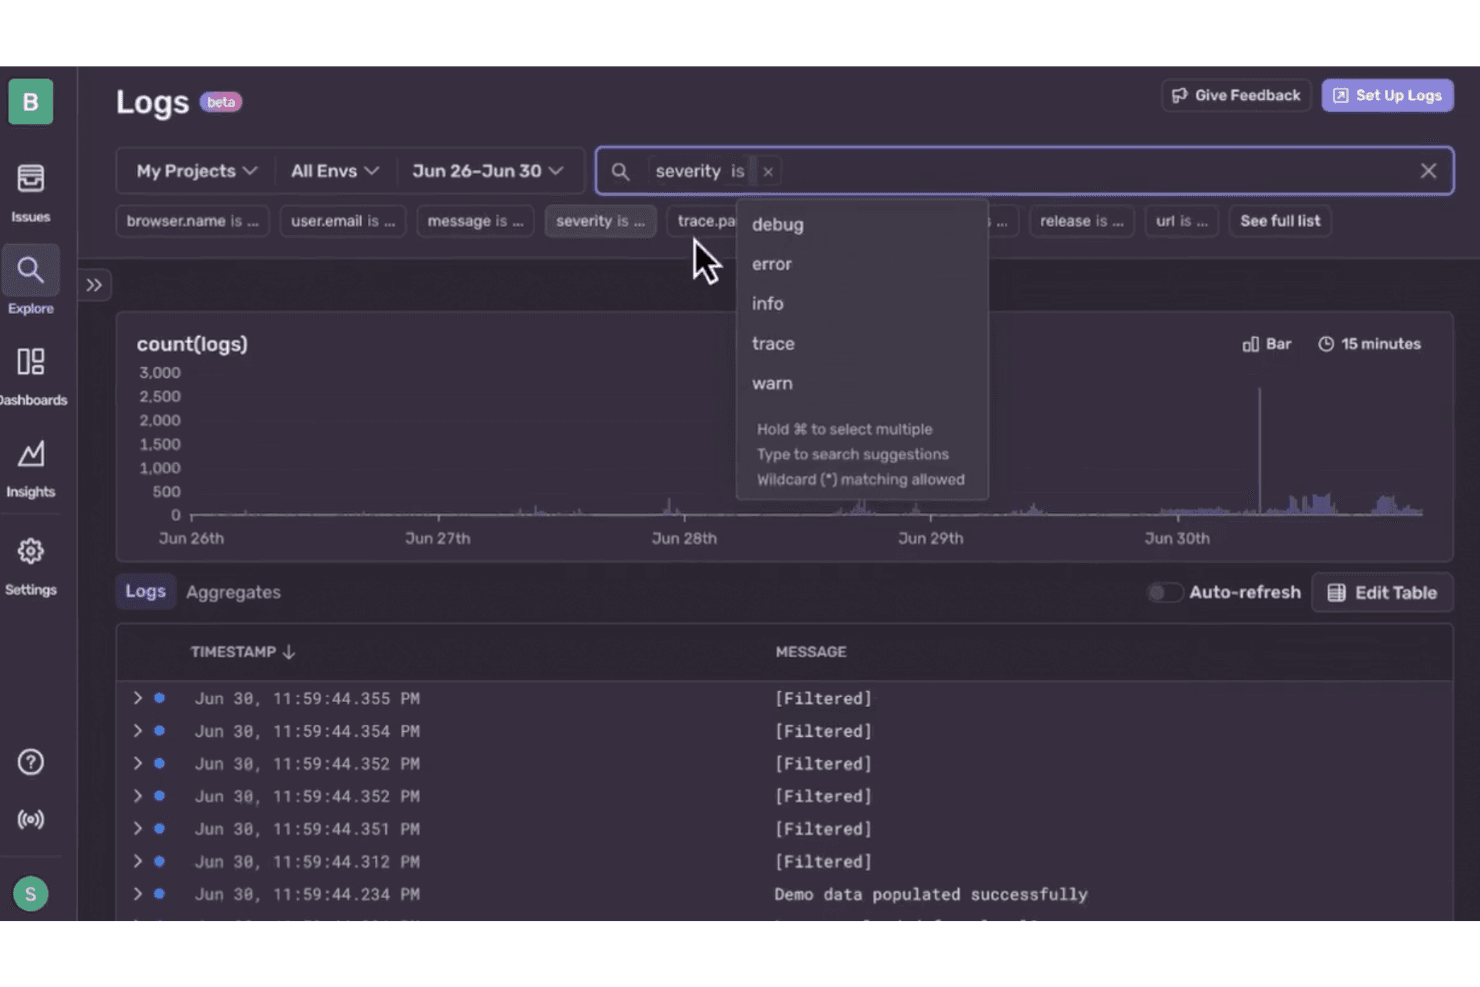
Sentry lader brugerne filtrere logfiler efter alvorlighedsgrad for målrettet fejlfinding. Sentry er en platform til applikationsovervågning for software- og IT-teams, der forbinder fejl, logfiler og ydelsesdata for at hjælpe med at finde årsagerne til driftsafbrydelser og brugerrelaterede problemer.
Hvem er Sentry bedst til?
Sentry passer til softwareudviklings- og DevOps-teams, der har brug for at spore forespørgsler på tværs af distribuerede tjenester og finde ud af, hvor forsinkelser eller fejl begynder.
Hvorfor jeg valgte Sentry
Når en forespørgsel går gennem flere tjenester, vil jeg kunne se, hvor den bliver langsommere eller fejler. Jeg valgte Sentry som en løsning, der er bedst til distribueret sporing, fordi dens sporingsvisning forbinder fejl med sporingselementer på tværs af tjenester, hvilket hjælper mig med at finde et langsomt databasekald eller en fejlende afhængighed. Denne kontekst er nyttig, når man undersøger applikationsproblemer ud over blot at søge i logfiler.
Vigtige funktioner i Sentry
- Logfilsøgning og filtre: Forespørg i strukturerede logfiler efter meddelelse, alvorlighedsgrad og brugerdefinerede attributter.
- Livevisning af logfiler: Se indkommende loghændelser i en livevisning.
- Alarmer baseret på logfiler: Indstil alarmer for logmønstre eller uregelmæssigheder.
- Dashboardoversigter over logfiler: Føj diagrammer fra logforespørgsler til dashboardoversigter.
Sentry-integrationer
Sentry tilbyder integrationer med GitHub, GitLab, Bitbucket, Jira, Azure DevOps, Slack, Microsoft Teams, PagerDuty, Discord og Opsgenie. Dens integrationsplatform, webhooks og REST API understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Spor på tværs af tjenester forbinder fejl med sporingselementer
- Stakspor omfatter brødkrummer og brugerkontekst
- Udgivelseskontekst hjælper med at finde regressioner
Cons:
- Fokus på applikationer betyder, at infrastruktur-overvågning foregår et andet sted
- Hændelseskvoter kan afbryde sporingssynligheden
Learn more about Sentry: Bedst til overvågning af netværkstrafik
- 30 dages gratis prøveperiode
- Fra $3/enhed/måned
Visit WebsiteCustomer Rating:4.7/5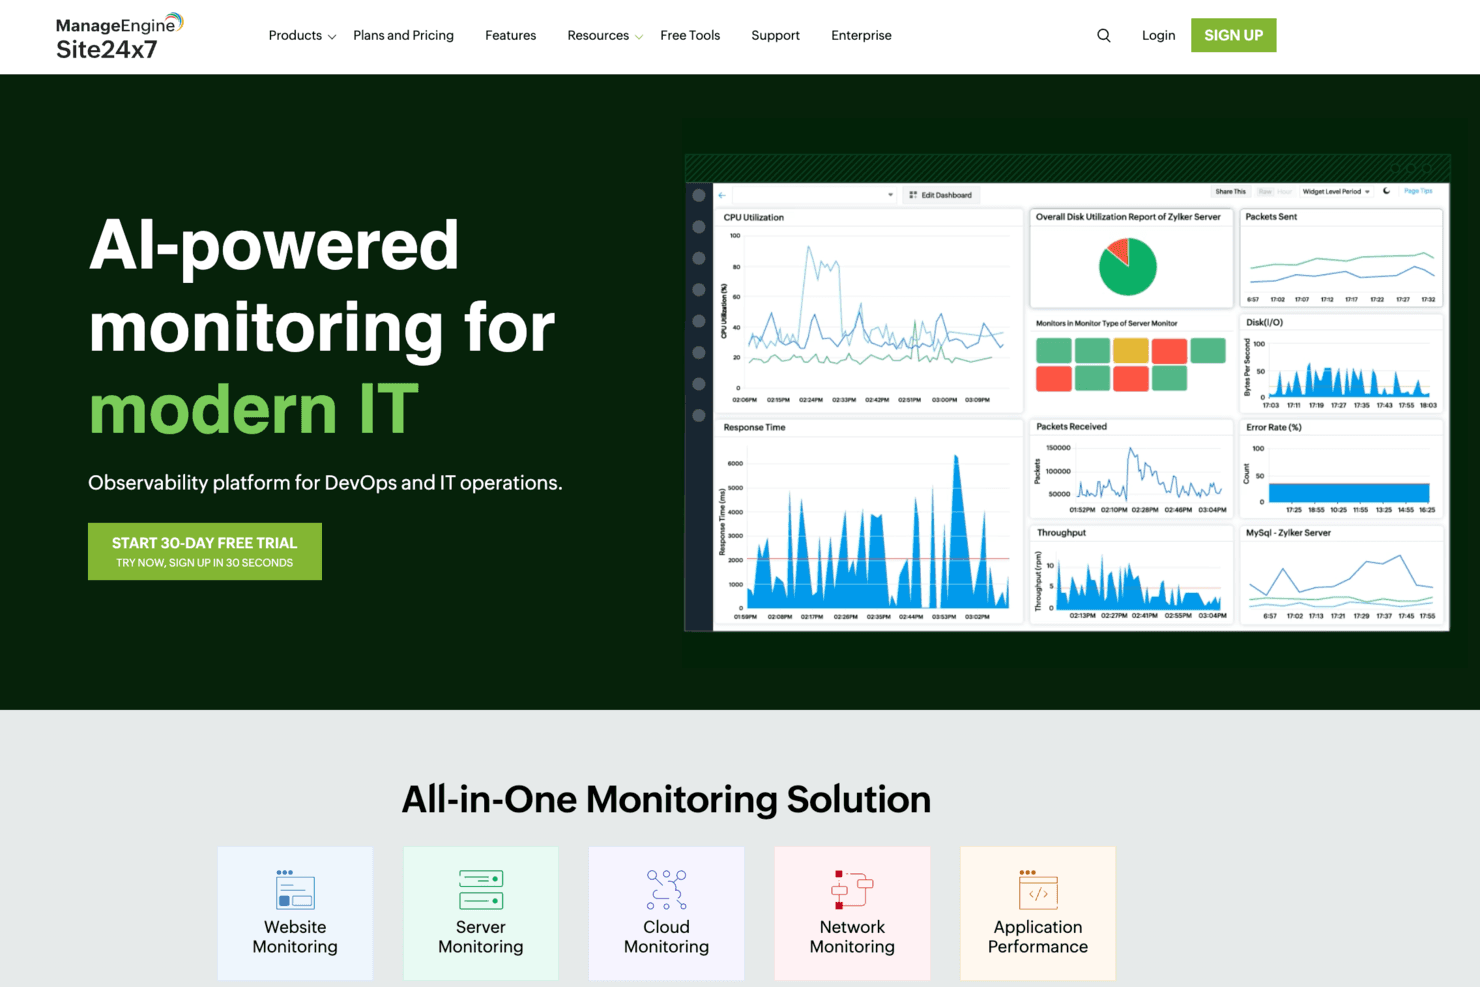
Site24x7 tilbyder AI-drevne overvågningspaneler til DevOps- og IT-teams. Site24x7 kombinerer logadministration med cloudbaseret IT-overvågning og hjælper infrastrukturteams med at undersøge problemer på tværs af servere, applikationer og tjenester.
Hvem er Site24x7 bedst egnet til?
Netværksadministratorer, der overvåger distribuerede eller hybride miljøer, kan overvåge trafikmønstre og identificere problemer med netværksydelsen med Site24x7.
Hvorfor jeg valgte Site24x7
Jeg valgte Site24x7 til anvendelsesområdet “Bedst til overvågning af netværkstrafik”, fordi det kombinerer logadministration med netværkssynlighed. NetFlow-analyse opdeler trafikken efter enhed, grænseflade, applikation og kommunikation, så jeg kan undersøge, hvilken vært eller tjeneste der forårsagede en stigning i båndbreddeforbruget.
Vigtige funktioner i Site24x7
- Logindsamling: Indsamler server-, applikations- og cloudlogge via sin agent, API, Fluentd eller Logstash.
- Understøttede logtyper: Overvåger mere end 100 logtyper, herunder syslog-, Windows-hændelses- og Kubernetes-revisionslogge.
- Logbaserede alarmer: Indstiller tærskler for logdata og underretter foruddefinerede brugergrupper.
- Logmærkning: Anvender foruddefinerede eller brugerdefinerede regler til at kategorisere logge og oprette alarmer.
Integrationer med Site24x7
Site24x7 dokumenterer integrationer med ServiceNow, PagerDuty, Jira Service Management, Slack, Microsoft Teams, Opsgenie, Zendesk og Zapier. Det tilbyder også en REST API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- NetFlow identificerer applikationer og forbindelser med højt båndbreddeforbrug
- Samler konteksten for netværks- og loghændelser
- Anmeldere roser centraliserede paneler og proaktive alarmer
Cons:
- Flowanalyse kræver en lokal polling-enhed
- Alarmstøj og metrikkers forsinkelser kræver justering
Learn more about Site24x7: Bedst til udviklere, der forbinder logfiler med spor på kodeniveau
- Gratis demo tilgængelig
- Pris oplyses efter forespørgsel
Visit WebsiteCustomer Rating:4.7/5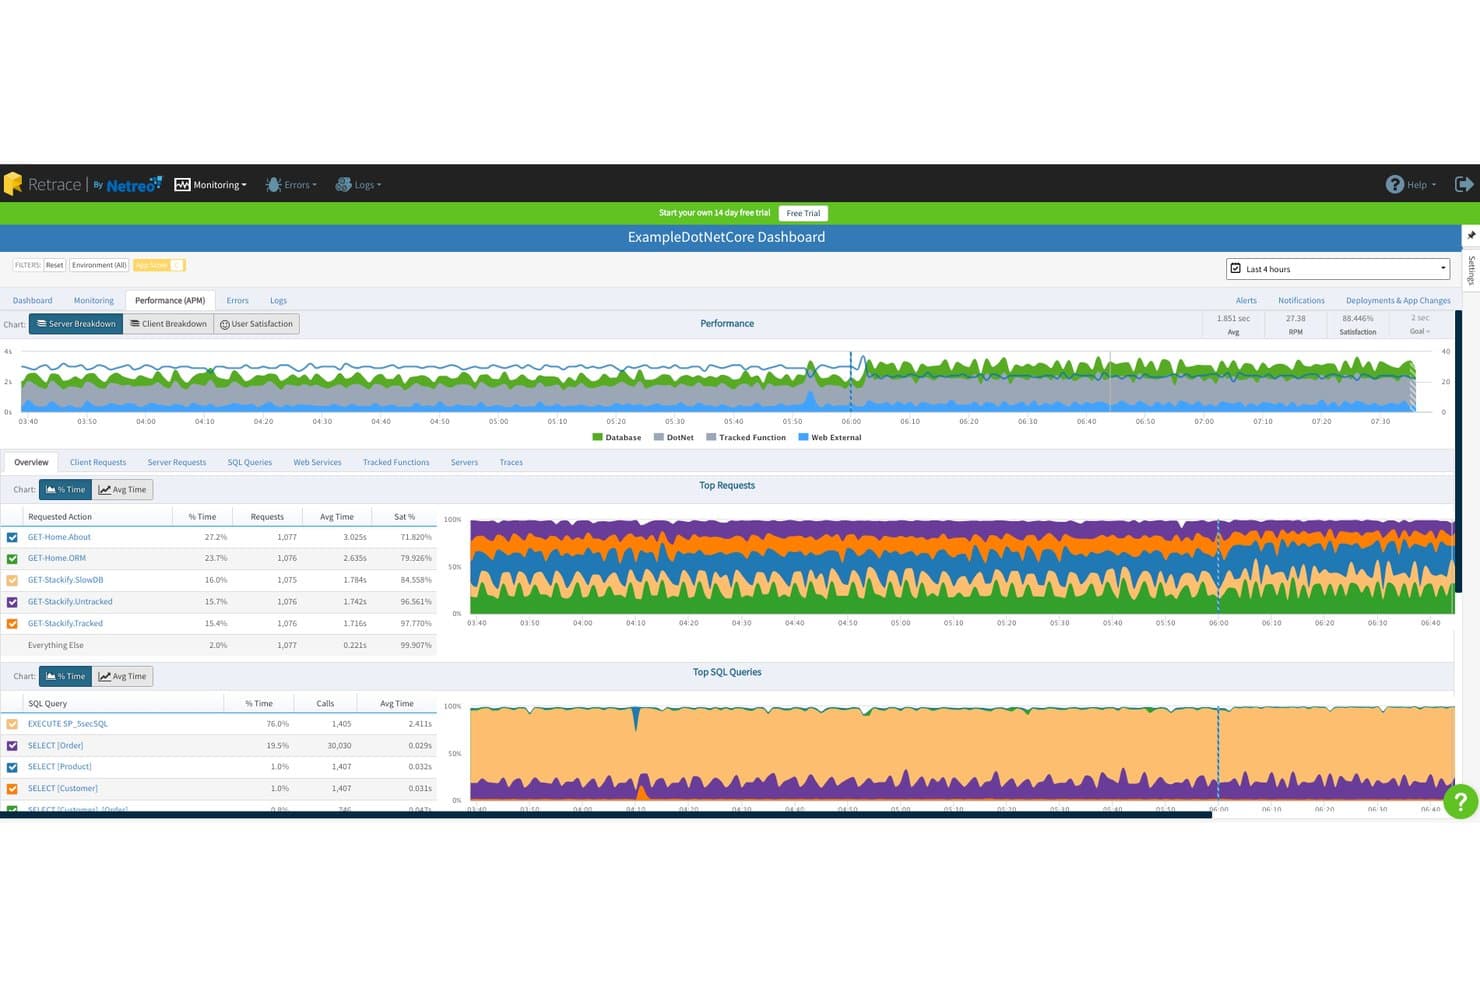
Stackify sporer forespørgselsydeevne og SQL-forespørgsler i sit APM-dashboard. For udviklere, der diagnosticerer problemer i produktion på tværs af applikationslogfiler og ydeevnedata, hjælper Stackify med at forbinde fejl og langsommeligheder, så teams hurtigere kan undersøge fejl.
Hvem er Stackify bedst egnet til?
Stackify egner sig til softwareudviklingsteams, der har brug for overvågning af applikationsydeevne og fejlsporing til understøttelse af den daglige vedligeholdelse af applikationer.
Hvorfor jeg valgte Stackify
Jeg valgte Stackify som “Bedst til udviklere, der har brug for omfattende værktøjer til applikationsydeevne”, fordi det forbinder produktionsfejl med langsommeligheder. Applikationslogfilerne, fejlsporingen og ydeevnedataene hjælper mig med at spore en langsom forespørgsel til relaterede fejl under en hændelse.
Vigtige funktioner i Stackify
- Fuldtekstsøgning: Søg i logmeddelelser, og filtrer efter felter eller tags.
- Strukturerede logegenskaber: Søg i strukturerede poster efter brugerdefinerede egenskaber og tags.
- Logovervågning i realtid: Følg indgående logposter, efterhånden som de ankommer.
- Advarsler for gemte forespørgsler: Kør gemte søgninger efter en tidsplan, og send en advarsel, når resultaterne matcher angivne kriterier.
Stackify-integrationer
Retrace dokumenterer integrationer med Slack, Jira, Axosoft, Azure, Octopus og Bamboo. Det understøtter også brugerdefinerede forbindelser via HTTP-API'er og webhooks samt en dokumenteret Zapier-webhookopsætning.
Pros and Cons
Pros:
- Korrelerer undtagelser med omgivende applikationslogfiler
- Spor på kodeniveau afslører langsomme SQL-afhængigheder
- Implementeringsmarkører forbinder udgivelser med ændringer i ydeevnen
Cons:
- Produktet udfases i marts 2027
- Anmeldere rapporterer begrænsede muligheder for tilpasning af dashboardet
Learn more about Stackify: Bedst til AI-drevet observerbarhed på tværs af hele driften
- 15 dages gratis prøveperiode
- Fra $7/måned
Visit WebsiteCustomer Rating:4.5/5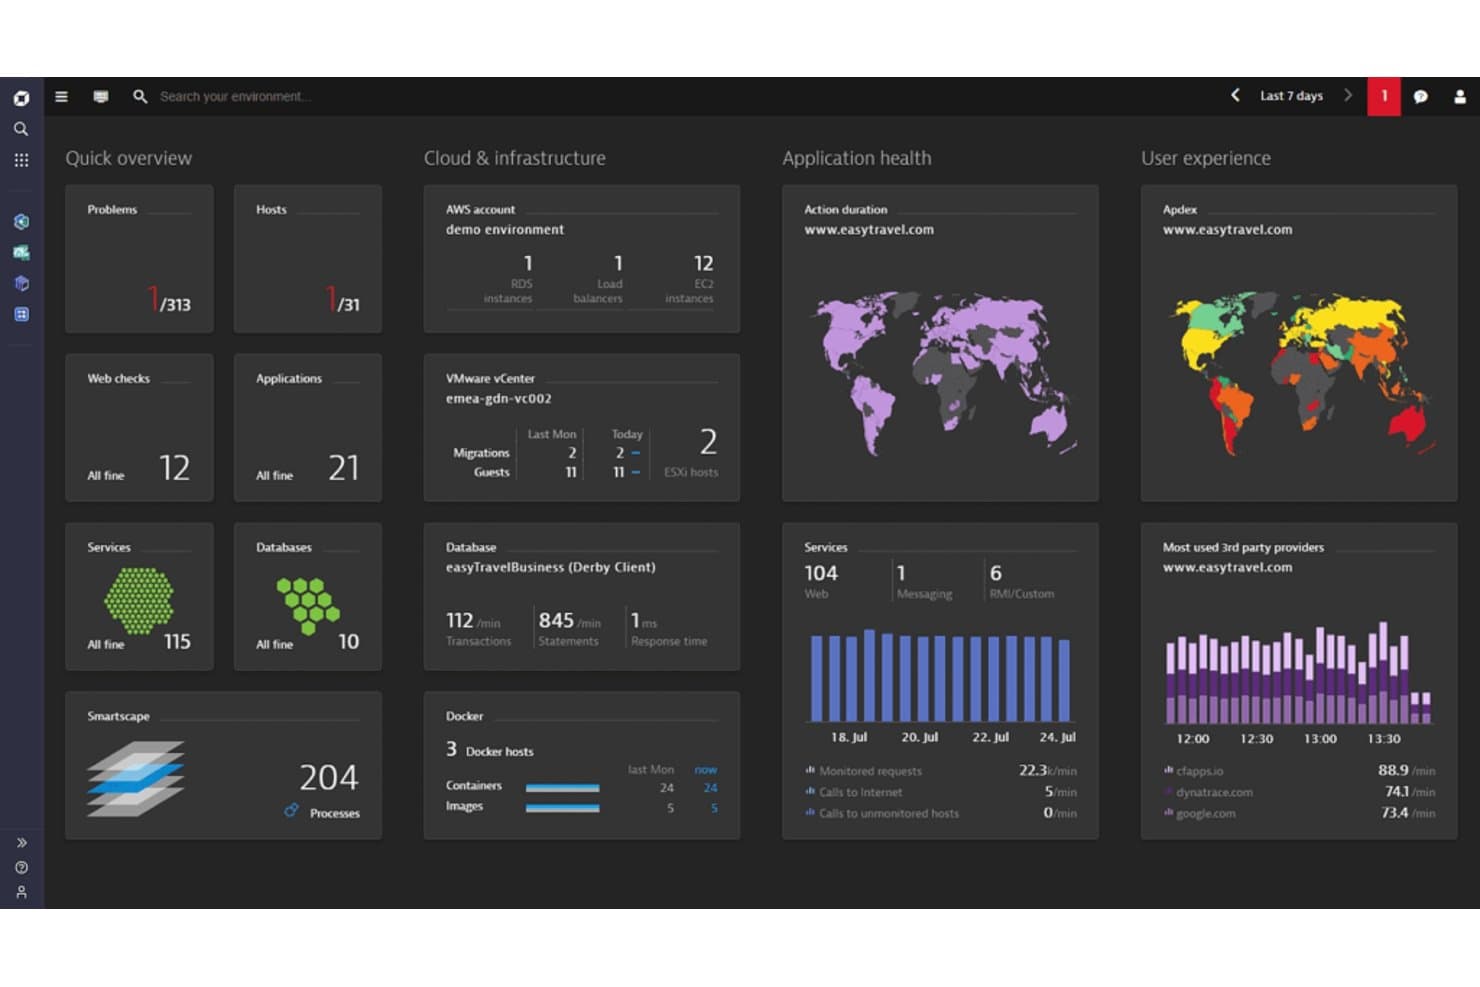
Et billede af Dynatraces dashboard til cloud-synlighed. Dynatrace er en observerbarhedsplatform til IT- og softwareteams, der forbinder data fra logfiler, applikationer og infrastruktur for at hjælpe med at spore serviceproblemer og undersøge ydelsesproblemer på tværs af komplekse miljøer.
Hvem er Dynatrace bedst til?
Softwareudviklings- og IT-driftsteams kan bruge Dynatrace til at anvende AI-understøttelse ved analyse af applikationsydelse og softwareproblemer.
Hvorfor jeg valgte Dynatrace
Jeg valgte Dynatrace som et alternativ til Sumo Logic til organisationer, der prioriterer AI-understøttelse inden for softwareintelligens. Davis AI analyserer data fra applikationer, logfiler og infrastruktur for at hjælpe med at forbinde en opbremsning af en tjeneste med den sandsynlige årsag. Jeg kan godt lide, at teams kan spore et problem på tværs af disse signaler i stedet for at undersøge hver datakilde isoleret.
Vigtige funktioner i Dynatrace
- Indsamling af logfiler: Indsaml logfiler fra værter, Kubernetes, cloudtjenester og applikationer.
- Regler for logbehandling: Analysér, transformér og berig logfiler før lagring.
- Søgning og filtrering i logfiler: Forespørg i logfiler efter indhold, felter og tidsinterval.
- Logdashboards: Opret dashboards med visualiseringer baseret på logdata.
Dynatrace-integrationer
Dynatraces integrationskatalog viser over 750 integrationer, herunder GitHub, Jira, Slack og ServiceNow; Workflows tilbyder også forbindelser til AWS, Kubernetes, Microsoft Teams, PagerDuty, GitLab og Jenkins. Dynatrace tilbyder API'er til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Davis AI korrelerer signaler for at identificere grundlæggende årsager
- OneAgent automatiserer kortlægning på tværs af komplekse miljøer
- Samlede logfiler, målinger, spor og brugerovervågning
Cons:
- Det tager tid at lære DQL-syntaksen
- Konfiguration af dashboards kan kræve manuelt arbejde
 Bedst til at samle logfiler, målinger og spor i én visning
- Gratis abonnement tilgængeligt
- Fra $15/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.5/5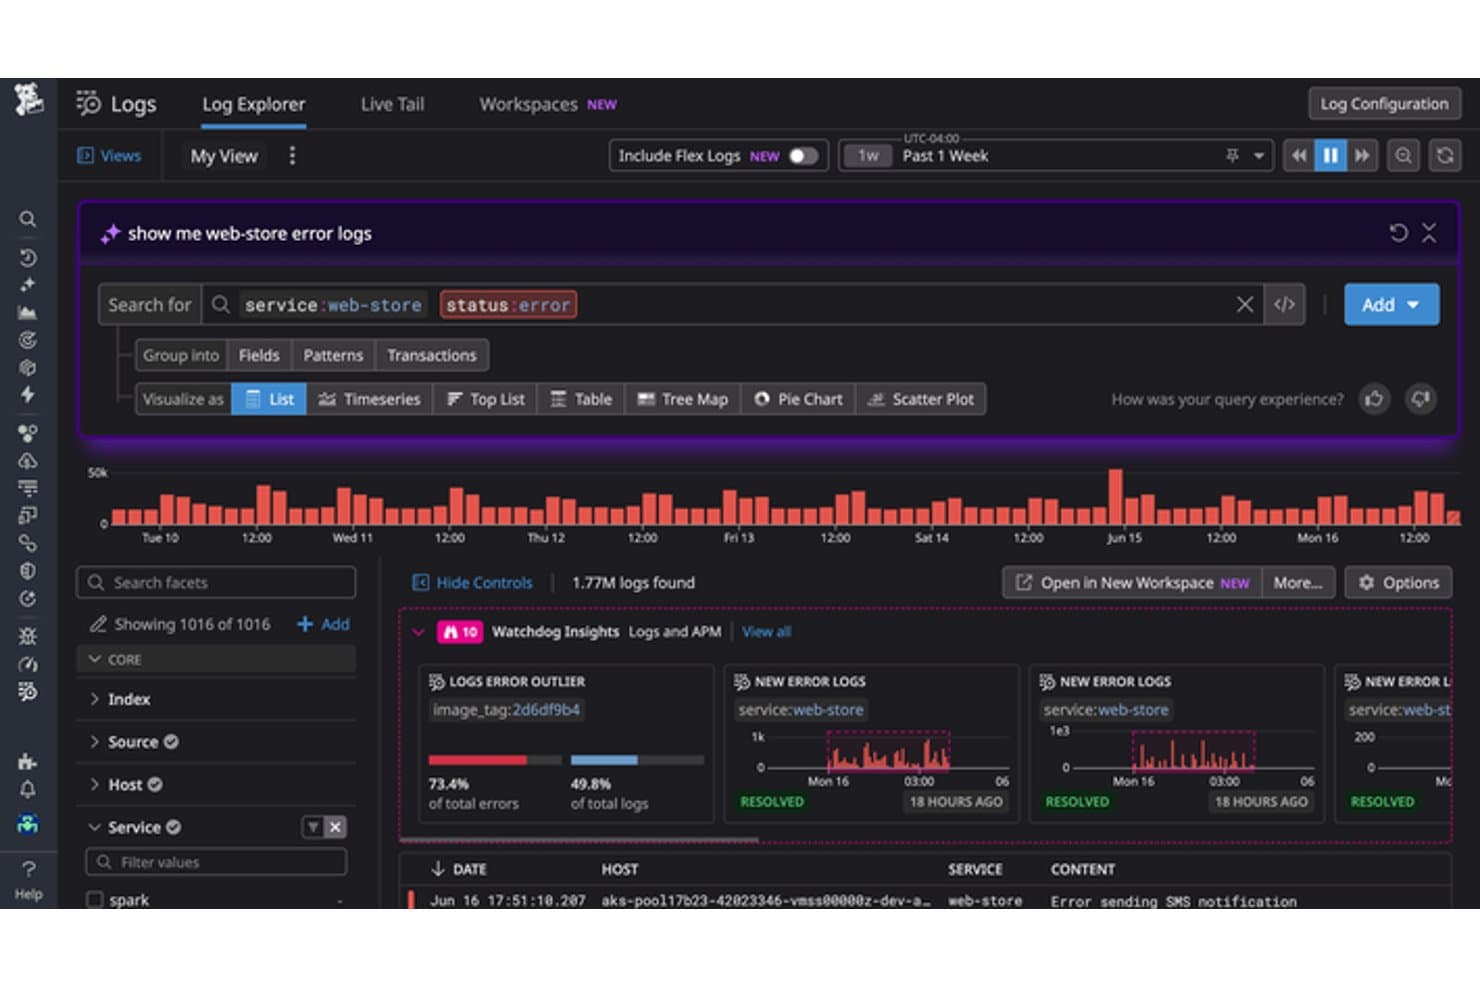
Datadog lader brugere forespørge på og analysere fejllogfiler med AI-assisteret søgning. Datadog giver infrastruktur- og driftsteams en logstyringsplatform til at undersøge hændelser på tværs af applikationer og infrastruktur, hvilket hjælper med at gøre fejlfinding i distribuerede systemer mindre fragmenteret.
Hvem er Datadog bedst til?
Datadog egner sig til IT-drift, SRE- og platformsteams, der har brug for at sammenholde infrastruktur- og applikationsdata under håndtering af hændelser.
Hvorfor valgte jeg Datadog
Datadog har fået en plads på min liste over alternativer til Sumo Logic, fordi det er bedst til dem, der har brug for samlede målinger, spor og logfiler. Jeg kan godt lide, at Log Explorer lader mig filtrere og undersøge loghændelser og derefter sammenholde dem med spor og infrastrukturmålinger ved hjælp af sporings-id'er og tags. Når en betalingsanmodning mislykkes, kan jeg følge dens fejl på tværs af tjenester og undersøge relaterede systemsignaler.
Datadogs vigtigste funktioner
- Live Tail: Streamer indekserede og ikke-indekserede logfiler næsten i realtid.
- Logbehandlingspipelines: Fortolker og beriger logfiler med konfigurerbare processorer.
- Logarkiver: Videresender indlæste logfiler til cloudlager med henblik på langtidsopbevaring.
- Logbaserede målinger: Opretter tælle- eller fordelingsmålinger ud fra matchende logfiler.
Datadog-integrationer
Datadog tilbyder mere end 1.000 indbyggede integrationer, herunder AWS, Azure, Google Cloud, Kubernetes, Slack, PagerDuty og Jira. Det tilbyder også en API til brugerdefinerede integrationer.
Pros and Cons
Pros:
- Sammenholder logfiler, spor og infrastrukturmålinger
- Log Explorer gør undersøgelser af hændelser med store datamængder hurtigere
- Live Tail viser hændelser næsten i realtid
Cons:
- Store logmængder kan medføre uforudsigelige omkostninger
- Kompleks opsætning kan kræve ekstra konfigurationstid
 Bedst til hybrid infrastrukturovervågning i stor skala
- 14 dages gratis prøveperiode
- Fås efter anmodning
Visit WebsiteCustomer Rating:4.5/5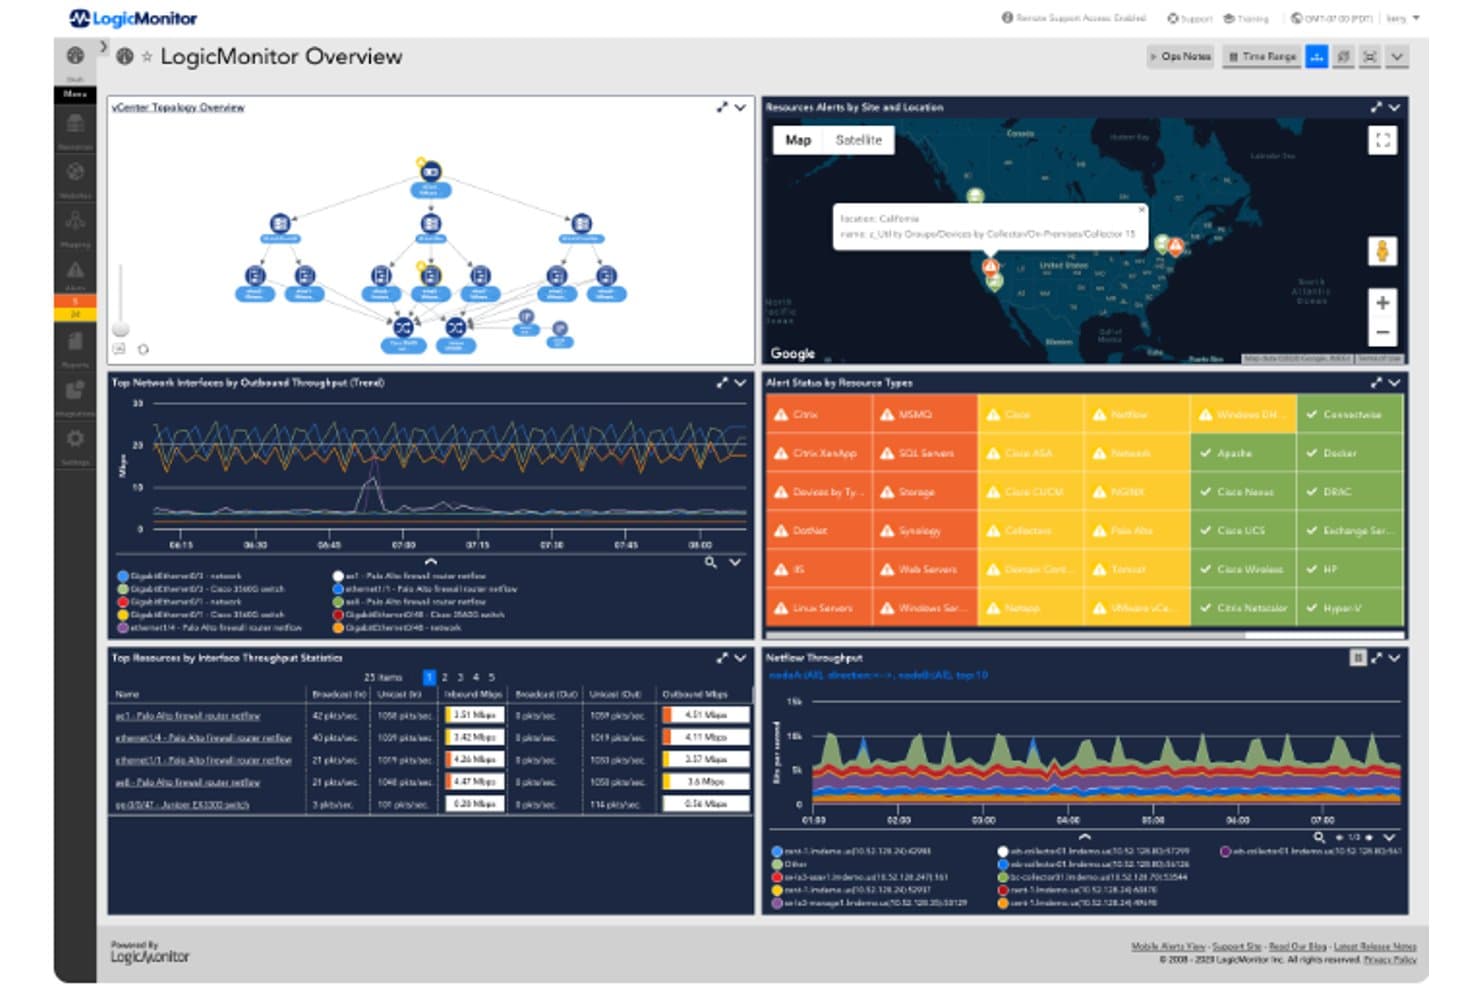
LogicMonitor samler netværks-, infrastruktur- og alarmovervågning i ét kontrolpanel. For teams comparing alternativer til Sumo Logic er LogicMonitor en cloudbaseret observerbarhedsplatform, der samler infrastrukturmålinger og logge i én visning og hjælper IT- og DevOps-teams med at undersøge driftsafbrydelser og ydelsesproblemer på tværs af komplekse miljøer.
Hvem er LogicMonitor bedst egnet til?
LogicMonitor er velegnet til IT-driftsteams, der har brug for automatiseret overvågning på tværs af komplekse infrastruktursmiljøer.
Hvorfor valgte jeg LogicMonitor?
Jeg valgte LogicMonitor, fordi fokusset stemmer overens med USP'en: Bedst til IT-drift og DevOps, der har brug for automatiseret infrastrukturovervågning. Jeg kan godt lide, at platformen samler infrastrukturmålinger og logge i én visning, så jeg kan undersøge en opbremsning af en tjeneste sammen med relaterede loghændelser. Automatiseret overvågning på tværs af komplekse miljøer hjælper også teams med at opdage infrastrukturproblemer uden at være afhængige af manuelle kontroller.
Vigtige funktioner i LogicMonitor
- Forespørgselssprog til logge: Søg i logge efter ressource, ressourcegruppe og tidsinterval.
- Filtre for logkilder: Angiv inklusions- eller eksklusionskriterier for indsamlede loghændelser.
- Regex-baserede logalarmer: Match logmønstre med regulære udtryk for at udløse alarmer.
- Profiler for loganomalier: Gennemgå ressourceadfærd, og identificer afvigelser fra forventede mønstre.
LogicMonitor-integrationer
LogicMonitor dokumenterer over 3.000 teknologiintegrationer, der fungerer direkte fra start; forudkonfigurerede alarm- og arbejdsgangsintegrationer omfatter Slack, PagerDuty, ServiceNow, Jira Service Management, ConnectWise og Datto Autotask. Dets REST API understøtter brugerdefinerede integrationer.
Pros and Cons
Pros:
- Omfattende overvågning på tværs af hybrid infrastruktur
- Korrelation af logge og målinger understøtter undersøgelser
- Tilstandsoversigter og alarmer får ros fra brugerne
Cons:
- Brugerdefinerede rapporter kræver omfattende konfiguration
- Cloudovervågning afhænger af internetforbindelse
Learn more about LogicMonitor: Bedst til selvadministreret logsøgning i terabyteskala
- 60-dages gratis prøveperiode
- $150/user/month
Visit WebsiteCustomer Rating:4.4/5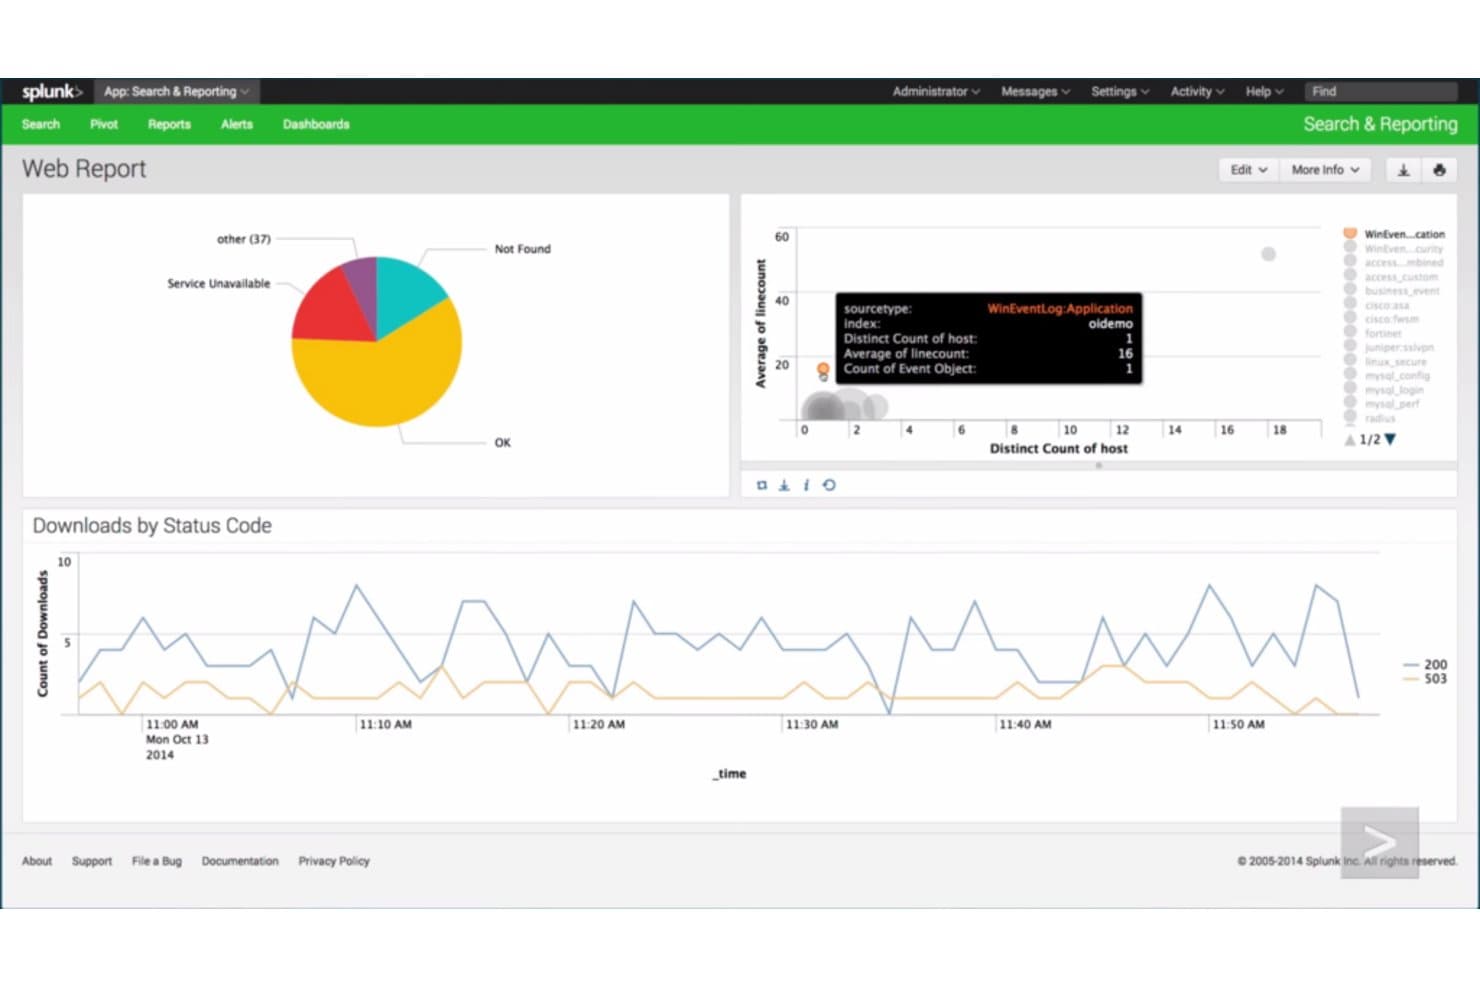
Splunk Enterprise visualiserer webtrafik og hentninger på tværs af interaktive kontrolpaneler. Splunk Enterprise giver infrastruktur- og sikkerhedsteams et søgbart overblik over maskindata på tværs af lokale systemer og cloud-systemer, så de kan undersøge hændelser og diagnosticere serviceproblemer.
Hvem er Splunk Enterprise bedst egnet til?
Splunk Enterprise er velegnet til IT- og sikkerhedsteams i organisationer med kompleks infrastruktur, som har brug for at indsamle og analysere maskindata på tværs af mange systemer.
Hvorfor valgte jeg Splunk Enterprise?
Jeg valgte Splunk Enterprise, fordi det matcher “Bedst til virksomheder, der har brug for avanceret dataindsamling og analyse”. Det indekserer maskindata fra lokale systemer og cloud-systemer til søgninger på tværs af kilder, mens SPL-søgninger og alarmer hjælper mig med at spore et driftsstop på tværs af applikations- og infrastrukturlogfiler.
Vigtige funktioner i Splunk Enterprise
- Kontrolpaneler: Opret visuelle paneler ud fra søgeresultater for at overvåge logfiler og målepunkter.
- Planlagte rapporter: Kør gemte søgninger efter en tidsplan, og del deres resultater.
- Rollebaserede adgangskontroller: Indstil brugertilladelser for data, søgninger og administrative opgaver.
- Feltudtræk: Udtræk felter fra hændelsesdata for at gøre logattributter nemmere at inspicere.
Integrationer med Splunk Enterprise
Splunk Enterprise har over 1.000 applikationer og tilføjelser tilgængelige via Splunkbase, herunder muligheder til AWS, Microsoft Windows og Google Cloud Platform; tilgængelighed og support varierer afhængigt af tilføjelsen. Det tilbyder også REST API'er og SDK'er til brugerdefinerede integrationer samt HTTP Event Collector til at sende hændelser til Splunk.
Pros and Cons
Pros:
- Korrelerer hændelser på tværs af systemer med SPL
- Søger i maskindata på tværs af hybride miljøer
- Brugerdefinerede kontrolpaneler understøtter undersøgelse af hændelser
Cons:
- SPL-forespørgsler kræver specialiseret ekspertise
- Søgninger kan blive langsommere ved store datamængder
Learn more about Splunk Enterprise: Bedst til at forbinde applikationsydeevne med forretningspåvirkning
- 30 dages gratis prøveperiode
- Fra $6/vCPU/måned (faktureres årligt)
Visit WebsiteCustomer Rating:4.3/5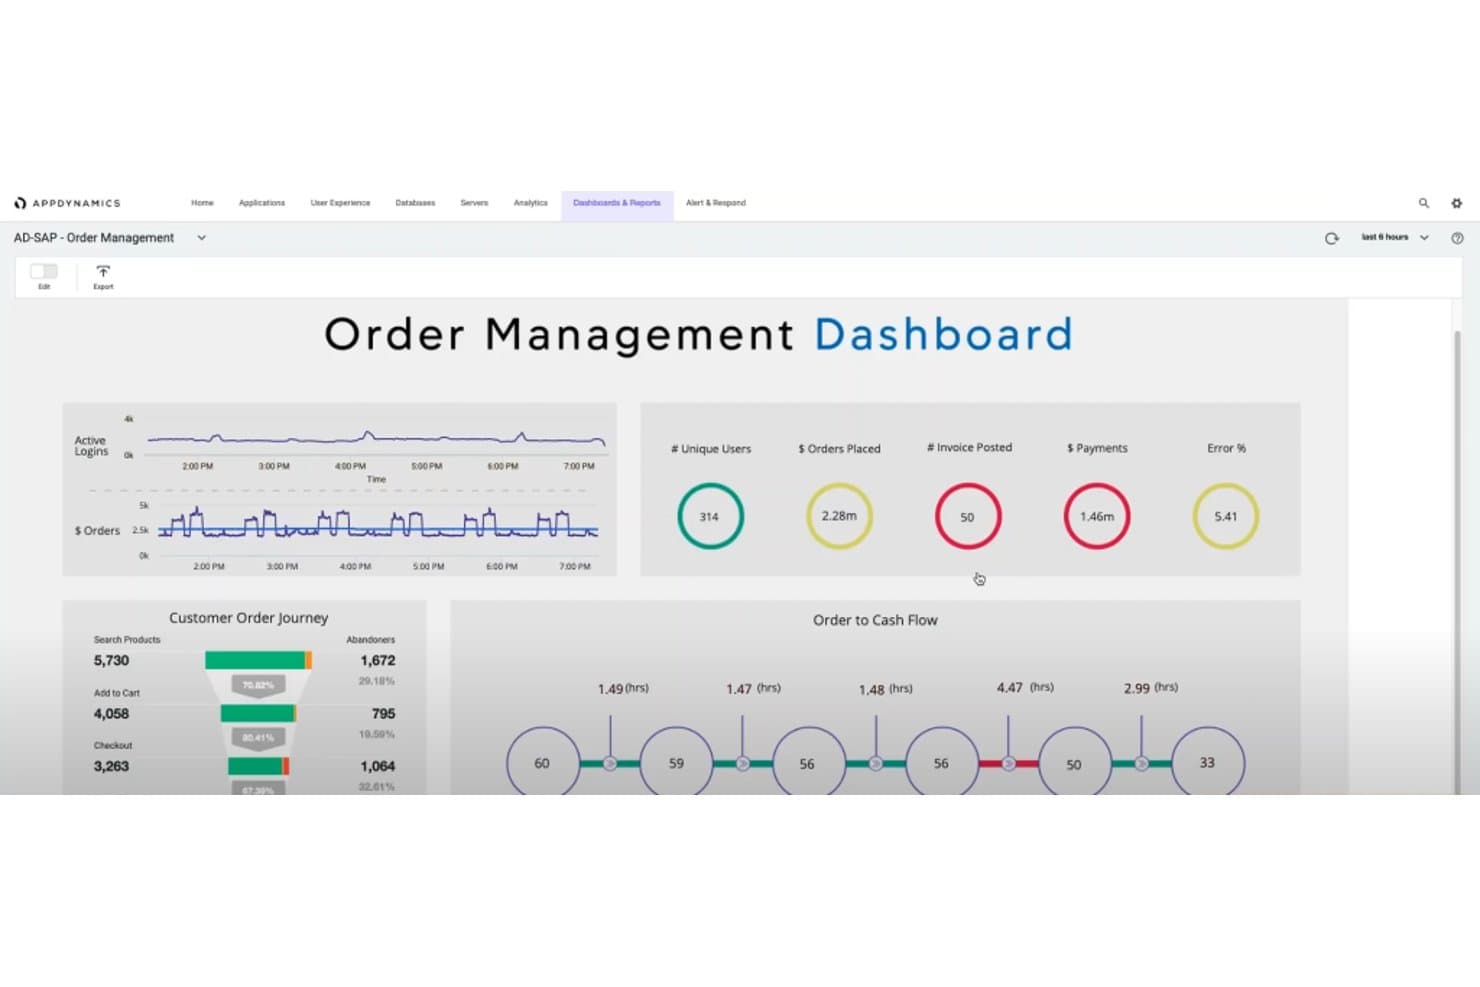
AppDynamics sporer KPI'er for ordrebehandling og kunderejsens forløb. AppDynamics er en platform til overvågning af applikationsydelse for IT-teams, der har brug for at forbinde applikationsadfærd med logdata for at undersøge fejl, langsommelighed og serviceafbrydelser.
Hvem er AppDynamics bedst til?
AppDynamics er velegnet til IT-driftsteams og applikationsteams, der har brug for at overvåge ydeevnen på tværs af komplekse, sammenkoblede forretningstjenester.
Hvorfor valgte jeg AppDynamics?
Jeg valgte AppDynamics til denne liste over alternativer til Sumo Logic, fordi det er bedst til virksomheder, der søger ende-til-ende-overvågning af ydeevnen. Jeg kan godt lide, hvordan det forbinder overvågning af forretningstransaktioner med logdata, så jeg kan spore en langsom forespørgsel ved betaling og undersøge relaterede fejl. Denne forbindelse hjælper mig med at skelne mellem en applikationsfejl og et infrastrukturproblem under en hændelse.
Vigtige funktioner i AppDynamics
- Loganalyse: Analysér logdata med Analytics, og visualisér resultaterne i dashboards.
- Mønsterovervågning: Konfigurér tekststrenge eller regulære udtryk for at tælle match i logfiler.
- Overvågning af roterede filer: Overvåg logfiler, der bliver ved med at vokse og roteres til flere filer.
- Logmålinger og advarsler: Spor filstørrelser og antal match som målinger af systemets tilstand.
AppDynamics-integrationer
AppDynamics dokumenterer ni indbyggede integrationsmoduler, herunder Jira Actions, ServiceNow og Splunk, og understøtter forbindelse til Splunk Cloud Platform eller Splunk Enterprise. Det tilbyder også REST API'er til brugerdefinerede integrationer og automatisering.
Pros and Cons
Pros:
- Sporing af forretningstransaktioner afslører fejlende tjenesteled
- Øjebliksbilleder på kodeniveau gør diagnosticering af den grundlæggende årsag hurtigere
- Flowkort forbinder applikations- og infrastrukturtilstand
Cons:
- Opsætning af agenter kræver en betydelig indledende konfiguration
- Cloudbaseret overvågning halter efter nyere observerbarhedsplatforme
Learn more about AppDynamics: Bedst til observabilitet på tværs af hele stakken med indbygget AI
- Gratis abonnement tilgængeligt
- Fra $10/bruger/måned
Visit WebsiteCustomer Rating:4.3/5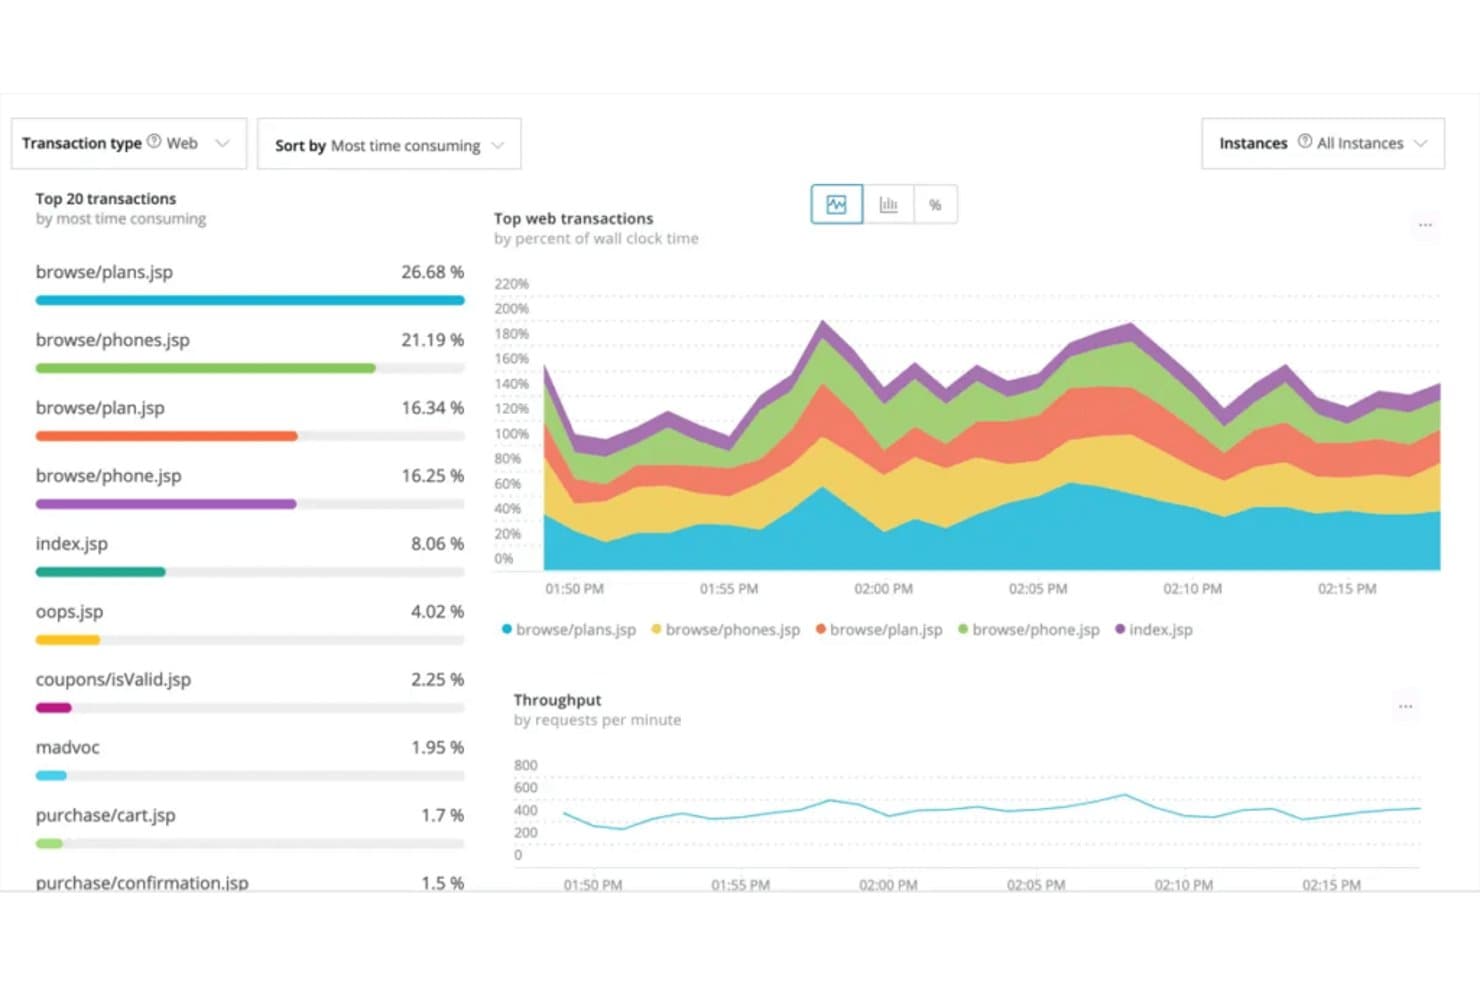
New Relic sporer de vigtigste webtransaktioner efter tidsforbrug og gennemløb. New Relic er en cloudbaseret observabilitetsplatform til IT- og DevOps-teams, der samler logs, metrikker og spor for at hjælpe med at undersøge driftsafbrydelser, finde problemer i applikationer og overvåge infrastrukturens ydeevne.
Hvem er New Relic bedst egnet til?
New Relic er velegnet til IT- og DevOps-teams, der har brug for at forbinde data fra applikationer, infrastruktur og tjenester for at undersøge hændelser på tværs af komplekse miljøer.
Hvorfor valgte jeg New Relic?
Jeg valgte New Relic, der er bedst til observabilitet på tværs af hele stakken med anvendt intelligens, fordi Logs i kontekst forbinder loghændelser med relaterede spor og tjenester. Når en alarm peger på fejl på tværs af tjenester, sammenkæder anvendt intelligens signalerne til hændelser, hvilket hjælper mig med at undersøge hændelsen gennem forbundne logs og spor.
New Relics vigtigste funktioner
- NRQL-logforespørgsler: Søg i og filtrer loghændelser med New Relic-forespørgselssproget.
- Logfortolkning: Anvend indbyggede eller brugerdefinerede regler til at udtrække søgbare attributter fra logs.
- Logmønstre: Gruppér lignende meddelelser for at gennemgå tilbagevendende mønstre og ændringer over tid.
- Datapartitioner: Organisér logdata i partitioner til målrettede forespørgsler.
New Relic-integrationer
New Relics katalog over øjeblikkelig observabilitet omfatter mere end 700 integrationer og hurtigstarter med muligheder for AWS, Azure, Google Cloud, Kubernetes, Apache, Cassandra, MySQL, NGINX, Redis og Oracle Database. Du kan også bruge New Relic API'er eller Flex til at sende data fra brugerdefinerede integrationer.
Pros and Cons
Pros:
- Sammenkæder logs med spor og tjenester
- NRQL-forespørgsler samler logs og telemetri
- AI-sammenfatninger gør sortering af logalarmer hurtigere
Cons:
- En travl grænseflade gør logundersøgelser langsommere
- Vækst i dataindlæsningen gør budgetterne uforudsigelige
Learn more about New Relic: Bedst til moderne udviklere, der har brug for robust logstyring
- Gratis abonnement tilgængeligt
- Fra $29/bruger/måned (faktureres årligt)
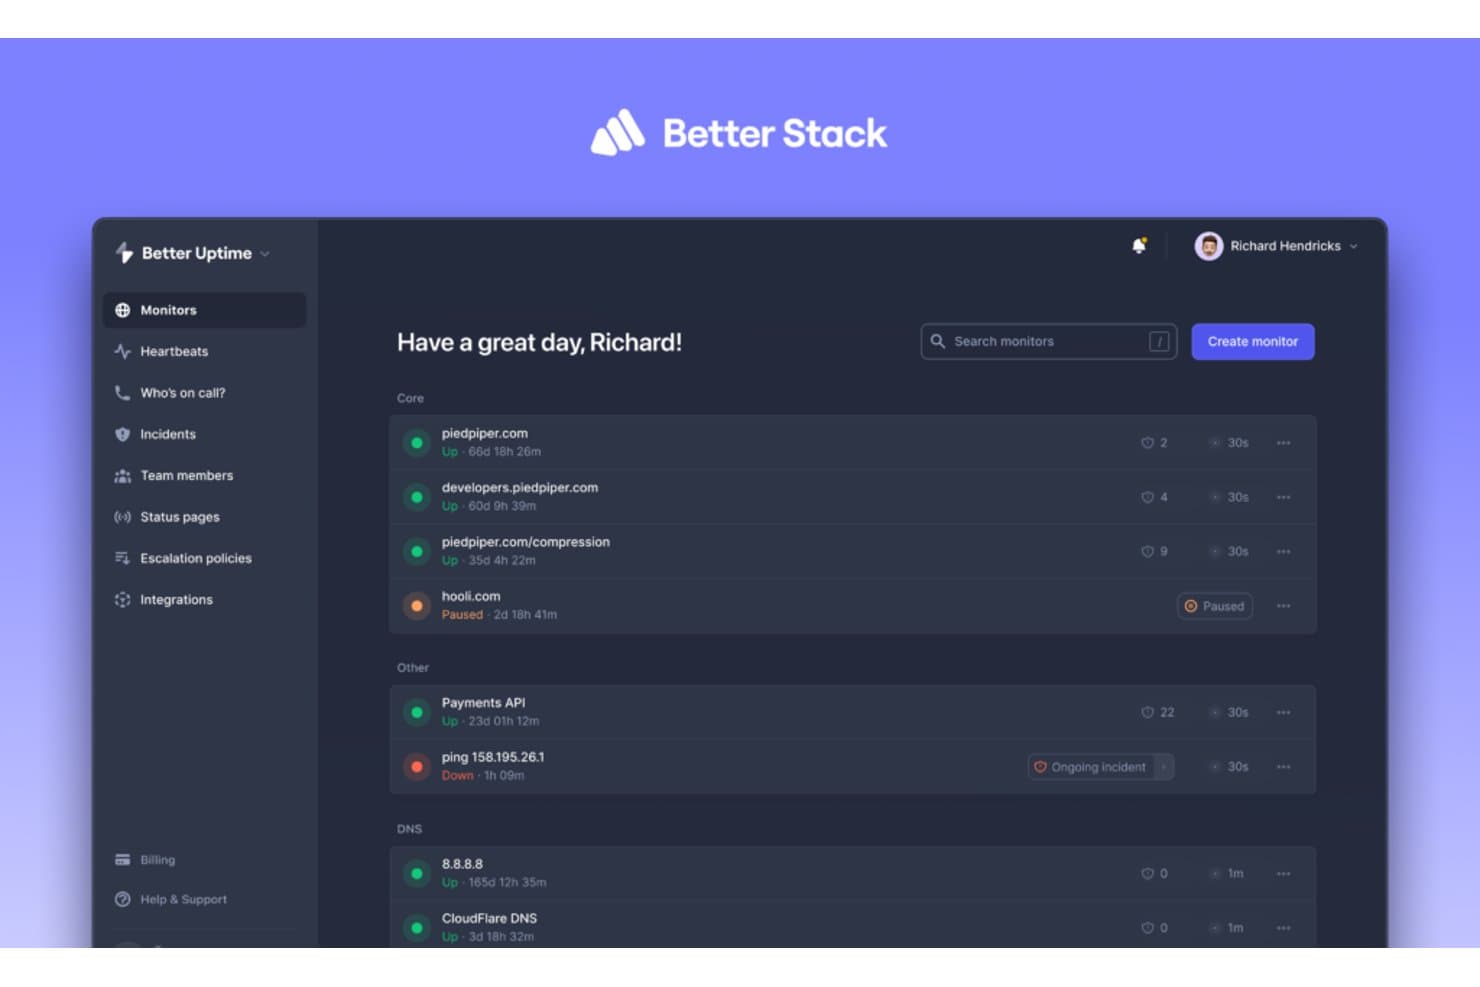
Better Stack lader brugere overvåge oppetid på tværs af flere tjenester på én gang. Better Stack kombinerer logstyring og tjenesteovervågning for udviklingsteams, der har brug for at undersøge produktionsfejl, opdage infrastrukturproblemer og reagere på hændelser.
Hvem er Better Stack bedst egnet til?
Better Stack passer til udviklings- og infrastrukturteams, der har brug for at søge i applikationslogs og overvåge tjenester under håndteringen af hændelser.
Hvorfor valgte jeg Better Stack?
Jeg valgte Better Stack som “Bedst til moderne udviklere, der har brug for robust logstyring”, fordi dens live-logstrøm og SQL-baserede søgning hjælper mig med at spore produktionsfejl gennem indkommende logs. Jeg bruger også logadvarsler til at opdage tilbagevendende fejl og undersøge dem under hændelser.
Vigtige funktioner i Better Stack
- Integrationer til logkilder: Indsaml logs fra applikationer, Docker, Kubernetes, Vector, Syslog eller OpenTelemetry.
- Automatisk fortolkning: Fortolk logs baseret på den valgte kildetype.
- VRL-transformationer: Maskér personoplysninger, eller kassér uønskede hændelser, før de gemmes.
- Konfigurerbar opbevaringsperiode: Angiv opbevaringsperioder for logs separat for hver kilde.
Integrationer til Better Stack
Better Stack understøtter indlæsning af logs fra Docker, Kubernetes, PostgreSQL, Cloudflare, JavaScript/Node.js og Python med videresendelse via Vector, Fluent Bit, Logstash, Fluentd eller Syslog. Tjenesten tilbyder også en HTTP-API til brugerdefineret indlæsning af logs og kan forbindes med Zapier.
Pros and Cons
Pros:
- Søgning i live-logstrømmen hjælper med at spore produktionsfejl
- SQL-forespørgsler kan kombineres med visuelle logfiltre
- Logadvarsler forbinder undersøgelser med håndtering af hændelser
Cons:
- Arbejdsgange til logstyring kan føles klodsede
- Ingen mulighed for selvhosting ved strenge krav til datakontrol
Learn more about Better Stack:
Andre alternativer til Sumo Logic
Her er nogle yderligere alternativer til Sumo Logic, som ikke kom med på min liste, men som stadig er værd at undersøge:
- 11Grafana CloudBedst til visualisering og analyse af måledata fra blandede kilder
- 12GraylogBedst til loghåndtering og -analyse i stor skala i realtid
- 13Logz.ioBedst til cloudbaserede organisationer, der værdsætter AI-drevne indsigter
- 14LogRhythmBedst til virksomheder, der har brug for avanceret håndtering af sikkerhedsinformation og -hændelser
Andre softwareanmeldelser
Sådan evaluerer jeg alternativer til Sumo Logic
Jeg opdeler min evaluering i to lag: de grundlæggende funktioner, som ethvert levedygtigt værktøj skal have, og de differentierende egenskaber, der betyder mest for teams, som drukner i cloudlogs eller forsøger at finde de grundlæggende årsager til hændelser.
Kernefunktionalitet (minimumskrav for denne liste)
Når jeg udvælger værktøjer til min liste, vurderer jeg hvert enkelt på en skala fra 0 (tilbyder ikke funktionaliteten) til 5 (udmærker sig på dette område) for hver af de nedenstående kernefunktioner. Derefter omregner jeg værktøjets samlede score til en procentdel. Hvert værktøj skal opnå en samlet minimumsscore på 75 % for at komme i betragtning til inklusion.
- Logaggregering og -indlæsning: Jeg vurderer, hvor mange kilder et værktøj kan indlæse fra direkte fra start – tænk på Kubernetes-pods, cloud-VPC'er, containeriserede apps og ældre syslog-servere, der alle sender data ind i samme pipeline.
- Realtidssøgning og -forespørgsler: Hurtige og udtryksfulde forespørgsler er vigtige midt under en hændelse. Jeg undersøger, hvordan hvert værktøj håndterer komplekse forespørgsler på tværs af store datasæt, og om forespørgselssproget understøtter parsing, filtrering og aggregering.
- Målinger og observerbarhed: Jeg ser efter samlede visninger, der samler logs, målinger og spor i én løsning. Et værktøj, der tvinger dig til at skifte mellem adskilte dashboards for at sammenholde en latenstop med en fejllog, gør fejlfinding langsommere.
- Alarmering og anomalidetektion: God alarmering rækker ud over statiske tærskelværdier. Jeg vurderer, om hvert værktøj tilbyder ML-baseret anomalidetektion og fleksibel videresendelse til kanaler som Slack, PagerDuty eller webhook-endepunkter.
- Sikkerhedsanalyse og SIEM: For SecOps-teams undersøger jeg, om platformen understøtter trusselsdetektion, hændelseskorrelation og compliance-rapportering for rammeværk som SOC 2, HIPAA eller PCI-DSS.
- Cloud-native og integrationer: Hvert værktøj bør kunne integreres med de økosystemer, som teams allerede bruger. Jeg ser efter færdigbyggede integrationer med AWS, Azure, GCP og almindelige DevOps-værktøjskæder samt åben API-adgang.
Når jeg har en liste over værktøjer, der opfylder disse kriterier, undersøger jeg, hvad der adskiller de enkelte platforme.
Differentierende faktorer (det, der adskiller leverandørerne)
Sådan sammenligner jeg forskellige leverandører:
Fremtrædende funktioner
Distribueret tracing er en vigtig faktor – jeg ser efter indbygget OpenTelemetry-understøttelse, der gør det muligt at følge en enkelt forespørgsel på tværs af snesevis af mikrotjenester for præcist at isolere, hvor latenstiden stiger. Tilpassede dataniveauer er også vigtige, fordi de har direkte indflydelse på omkostningerne; værktøjer, der tilbyder varm, lunken og kold lagring med genhydrering, giver dig større kontrol over budgetterne til dataopbevaring. Jeg vurderer også AI-drevne indsigter, hvor platforme automatisk identificerer grundlæggende årsager eller anomalier i stedet for at kræve manuelt forespørgselsarbejde under en hændelse klokken 2 om natten.
Mere end funktioner
Prismodellen er noget af det første, jeg evaluerer. Logmængder kan stige kraftigt under hændelser, så jeg undersøger, om en leverandørs faktureringsstruktur straffer dig for disse stigninger eller tilbyder forudsigelige omkostninger. Fleksibilitet i implementeringen er også vigtig – teams i regulerede brancher har ofte brug for selvhostede eller isolerede muligheder ud over SaaS. Jeg ser også på historikken for skalerbarhed, eftersom en platform, der håndterer forespørgsler godt ved 500 GB om dagen, kan få problemer ved 5 TB. Compliance-certificeringer som SOC 2 og HIPAA fortæller mig, om et værktøj er klar til virksomheder fra starten.
Hvorfor lede efter et alternativ til Sumo Logic?
Selvom Sumo Logic er et godt valg til loghåndtering, er der flere grunde til, at nogle brugere søger efter alternative løsninger. Du leder måske efter et alternativ til Sumo Logic, fordi…
- Prisen skalerer ikke godt ved store datamængder.
- Forespørgsler bliver langsommere ved store datasæt.
- Brugerfladen kan virke overvældende for nye brugere.
- Avancerede funktioner kræver en stejl læringskurve.
- Integrationen med nogle værktøjer fungerer ikke problemfrit.
- Mulighederne for alarmering føles for begrænsede til dine behov.
Hvis noget af dette lyder bekendt, er du kommet til det rette sted. Min liste indeholder flere platforme til loghåndtering, som er bedre egnede til teams, der står over for disse udfordringer med Sumo Logic og leder efter alternative løsninger.
Sumo Logic – vigtigste funktioner
Her er nogle af de vigtigste funktioner i Sumo Logic, som kan hjælpe dig med at sammenligne, hvad alternative løsninger tilbyder:
- Rollebaseret adgangskontrol: Giver dig mulighed for at bestemme, hvem på dit team der kan se eller gøre hvad.
- Loganalyse: Giver dig mulighed for at indsamle, søge i og analysere logdata på tværs af dine systemer.
- Dashboards i realtid: Hjælper dig med at overvåge vigtige målepunkter live, så dit team hurtigt kan reagere.
- Alarmer: Giver dit team besked, når der sker noget usædvanligt eller vigtigt i dine data.
- Dataarkivering: Giver dig mulighed for at gemme historiske data af hensyn til overholdelse af regler eller fremtidig analyse.
- Cloudbaseret arkitektur: Giver dit team fleksibilitet med skalerbar, cloudbaseret logstyring.
- Sikkerhedsanalyse: Hjælper dig med at opdage trusler eller overtrædelser af politikker ved hjælp af dine logdata.
- Integrationer: Opretter nemt forbindelse til tjenester som AWS, GCP, Azure og Kubernetes.
- Forespørgselssprog: Giver dig mulighed for at gå i dybden med data ved hjælp af et fleksibelt og detaljeret søgesprog.
- Indsigter fra maskinlæring: Fremhæver mønstre eller afvigelser, der kan kræve opmærksomhed.