

Som någon som har fördjupat sig i världen av säkerhetsinformation och händelsehantering (SIEM) förstår jag behovet av en SIEM-lösning som effektivt kan samla in slutpunktsdata från olika källor, analysera användarbeteenden och tillhandahålla användbar säkerhetsanalys.
Splunk, en branschledare inom detta område, är utmärkt på att sammanställa maskingenererade data, erbjuda plugin-program för olika datakällor och beteendeanalys samt tillhandahålla en omfattande plattform för säkerhetsdrift eller cybersäkerhet med viktiga funktioner för hotidentifiering och hotinformation.
Alla SIEM-plattformar passar dock inte perfekt för alla organisationer, eftersom faktorer som kostnad, specifika användningsområden eller olika behov av datahantering kan få dig att leta efter Splunk-konkurrenter.
Vad är Splunk?
Splunk är en SIEM-plattform som hjälper dig att söka efter, övervaka och analysera maskingenererade data. Den används främst av IT-team, säkerhetsanalytiker och DevOps-specialister som behöver spåra systemaktivitet och snabbt reagera på hot eller problem. Funktioner för realtidsövervakning, dataindexering och avisering hjälper ditt team att fatta snabba beslut, hålla koll på incidenter och se till att systemen fungerar väl. Splunk ger ditt team möjlighet att omvandla enorma datamängder till tydliga och användbara insikter.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell: Splunk-konkurrenter
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val bland Splunk-konkurrenterna.
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Bäst för integrerade funktioner för efterlevnad och säkerhet | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | Pris på begäran 30 dagars kostnadsfri provperiod | Website |
Bäst för insikter i realtid och avvikelsedetektering | 3.7 out of 5 | 4 | 4 | 3 | 4 | 5 | 2 | $0.06/GB 14 dagars kostnadsfri provperiod | Website |
Bäst för AI-assisterad övervakning av molninfrastruktur | 3.7 out of 5 | 4 | 4 | 3 | 4 | 4 | 3 | $21/user/month 15 dagars kostnadsfri provperiod | Website |
Bäst för nätverksövervakning med öppen källkod | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | $50/månad 5 dagars kostnadsfri provperiod | Website |
Bäst för distribuerad spårning genom utvecklingspipelines | 2.8 out of 5 | 1 | 4 | 4 | 4 | 3 | 1 | $15/värd/månad Gratisabonnemang tillgängligt | Website |
Bäst för automatiserad övervakning av hybridinfrastruktur | 3.2 out of 5 | 3 | 3 | 4 | 4 | 3 | 2 | $15/användare/månad, plus en grundavgift på $200 per månad 14 dagars kostnadsfri provperiod | Website |
Bäst för spårning av affärstransaktioner från början till slut | 2.3 out of 5 | 2 | 2 | 3 | 4 | 2 | 1 | $6/månad 30 dagars kostnadsfri provperiod | Website |
Bäst för övervakning av applikationsprestanda | 3.7 out of 5 | 4 | 4 | 4 | 4 | 4 | 2 | $99/användare/månad, faktureras årsvis Gratisabonnemang tillgängligt | Website |
Bäst för molnbaserad analys av maskindata | 4.0 out of 5 | 4 | 4 | 4 | 4 | 4 | 4 | $108/användare/månad, faktureras årsvis 14 dagars kostnadsfri provperiod | Website |
Bäst för omfattande molnberegningsbehov | 3.5 out of 5 | 4 | 4 | 3 | 4 | 4 | 2 | $8.50/user/month Gratis plan tillgänglig | Website |


Recensioner av de bästa Splunk-konkurrenterna
Nedan hittar du mina detaljerade sammanfattningar av de bästa Splunk-konkurrenterna som kom med i mitt urval. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
 Bäst för integrerade funktioner för efterlevnad och säkerhet
- 30 dagars kostnadsfri provperiod
- Pris på begäran
Visit WebsiteCustomer Rating:4.2/5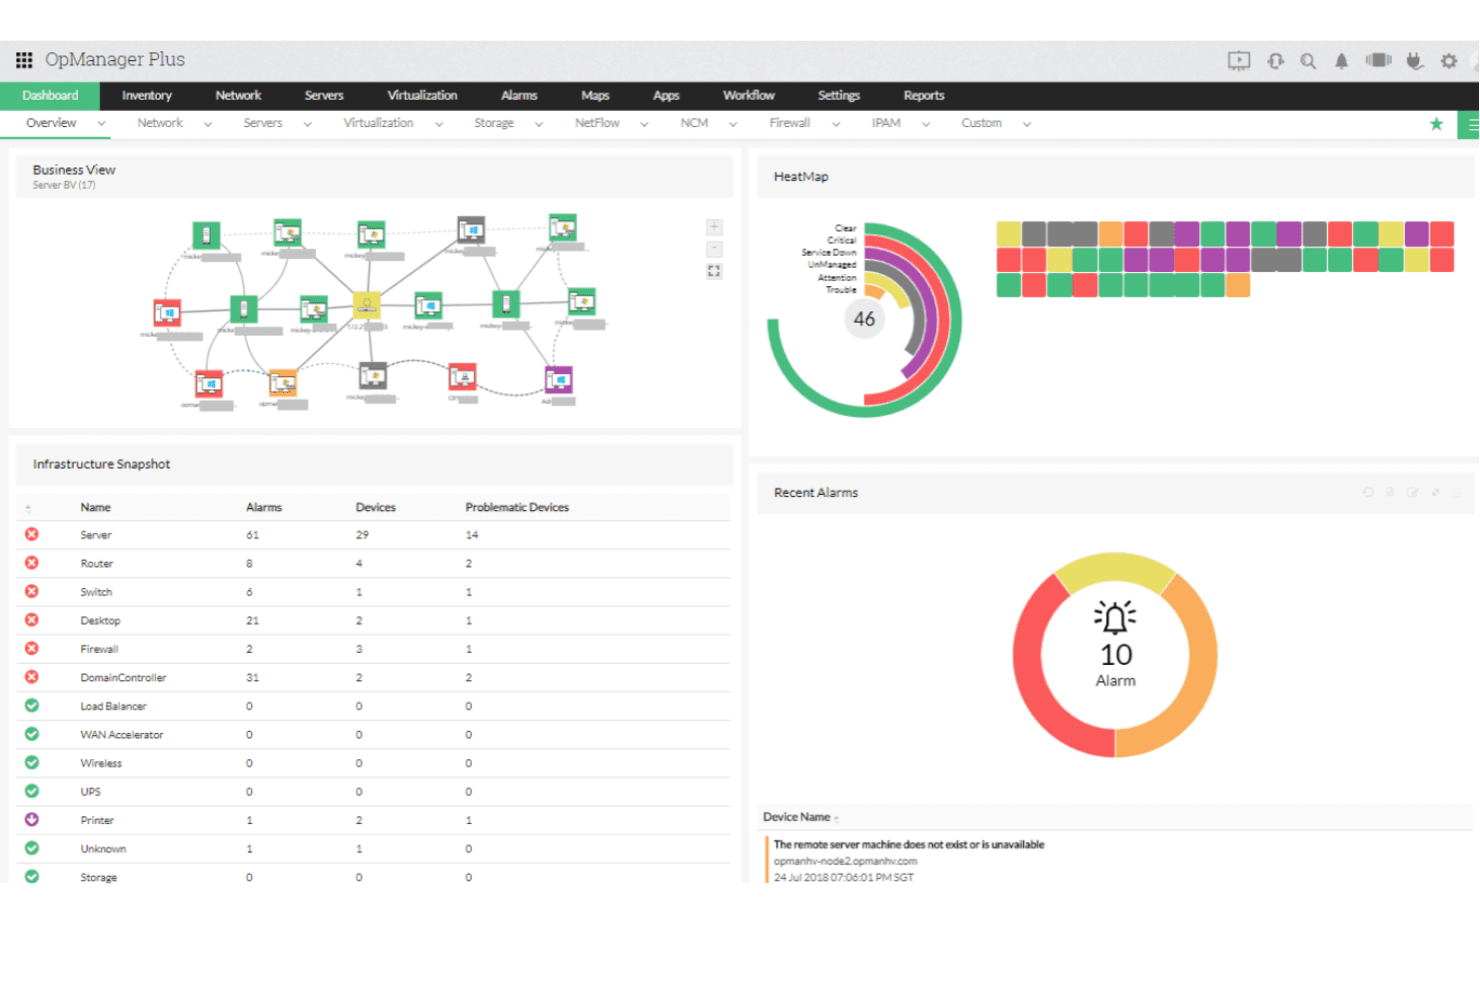
ManageEngine OPManager Plus samlar nätverksövervakning i en enda instrumentpanel. ManageEngine OPM Plus är en plattform för IT-driftshantering för infrastruktureteam som behöver övervaka nätverks- och serverhälsa, utreda tjänsteproblem och koppla samman operativ insyn med bredare arbetsflöden för IT-hantering.
Vem passar ManageEngine OPM Plus bäst för?
Infrastruktur- och säkerhetsteam som behöver operativ övervakning tillsammans med efterlevnadsfokuserade arbetsflöden för IT-hantering kommer att ha stor nytta av ManageEngine OPM Plus.
Varför jag valde ManageEngine OPM Plus
Jag valde ManageEngine OPM Plus som mitt val för ”Bäst för integrerade funktioner för efterlevnad och säkerhet” bland Splunk-konkurrenter. Analysen av brandväggsloggar korrelerar händelser mellan enheter för utredningar, och granskningarna bedömer konfigurationer mot standarder som NIST och ISO. Jag uppskattar också spårning av ändringar i realtid för att identifiera oväntade redigeringar av brandväggsregler under en incident.
Viktiga funktioner i ManageEngine OPM Plus
- Övervakning av nätverksprestanda: Spårar enheters tillgänglighet, latens, paketförlust, jitter och svarstid.
- Bandbreddsanalys: Använder flödesprotokoll för att visa trafikmönster och de största trafikgeneratorerna.
- Serverövervakning: Spårar CPU, minne, diskutrymme och temperatur.
- Programövervakning: Övervakar programsvarstider, transaktioner, databaser och containrar.
Integrationer med ManageEngine OPM Plus
ManageEngine OPM Plus har dokumenterade integrationer med ServiceNow, ServiceDesk Plus, Microsoft Teams och Applications Manager för arbetsflöden som skapande av ärenden, synkronisering av enheter och leverans av aviseringar. Plattformen tillhandahåller även ett REST API för anpassade integrationer.
Pros and Cons
Pros:
- Korrelerar brandväggsloggar mellan olika leverantörer
- Granskar konfigurationer mot NIST- och ISO-standarder
- Spårar ändringar av brandväggsregler i realtid
Cons:
- Stora loggvolymer kan göra rapporteringen långsammare
- Detaljerade rapporter kräver omfattande konfiguration och finjustering
Learn more about ManageEngine OPM Plus: Bäst för insikter i realtid och avvikelsedetektering
- 14 dagars kostnadsfri provperiod
- Från $0.06/GB
Visit WebsiteCustomer Rating:4.7/5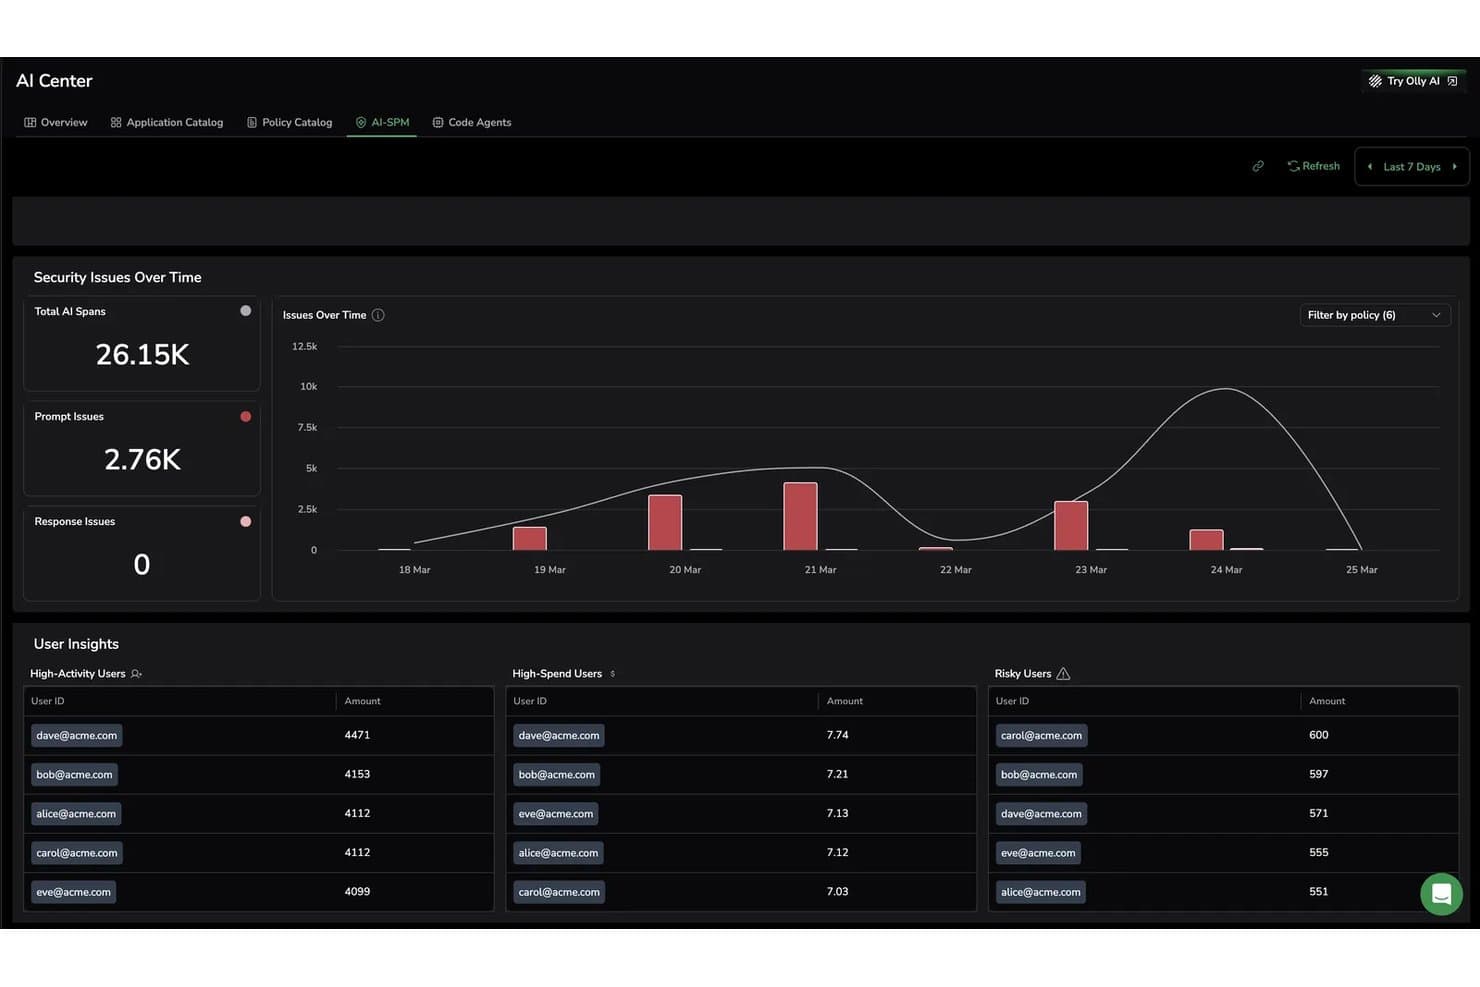
Coralogix spårar säkerhetsproblem med AI och riskfyllda användare i realtid. Coralogix ger IT- och DevOps-team en plattform för logghantering och observerbarhet för att undersöka problem i komplexa system och minska mängden aviseringar, med ett fokus som beskrivs som ”Bäst för insikter i realtid och avvikelsedetektering”.
Vem passar Coralogix bäst för?
Coralogix passar bra för SRE- och plattformsteknikteam som behöver övervaka distribuerade system och undersöka produktionsproblem.
Varför jag valde Coralogix
Jag valde Coralogix som ett alternativ till Splunk eftersom det är bäst för insikter i realtid och avvikelsedetektering. Dess avvikelseaviseringar för loggar lär sig en sjudagarsbaslinje och flaggar ovanliga förändringar i antal utan att förlita sig på fasta tröskelvärden. Jag uppskattar att bearbetningen i dataströmmen utvärderar telemetridata före indexering, vilket hjälper till att upptäcka en plötslig ökning av fel eller ovanlig utgående trafik när det händer.
Viktiga funktioner i Coralogix
- Loggtolkning: Konvertera ostrukturerade loggdata till strukturerade fält med anpassade tolkningsregler.
- Loggutforskning: Sök i och filtrera loggposter i Utforska.
- Korrelation mellan loggar och spår: Länka loggar till relaterade spårsegment med hjälp av konfigurerade eller automatiskt identifierade fältmappningar.
- Anpassade instrumentpaneler: Visualisera loggar, mätvärden och spår tillsammans i instrumentpanelwidgetar.
Coralogix-integreringar
Coralogix officiella katalog över integreringar dokumenterar anslutningar för AWS CloudWatch, Amazon S3, Microsoft Azure, Google Cloud, Kubernetes, OpenTelemetry, Fluent Bit, Fluentd, Logstash och Elasticsearch. Coralogix tillhandahåller även API:er för anpassade integreringar.
Pros and Cons
Pros:
- Insikter i realtid hjälper till att snabba upp incidentundersökningar
- Baslinjebaserade avvikelseaviseringar flaggar ovanliga loggvolymer
- Snabb support hjälper team under incidenter
Cons:
- Avancerade DataPrime-frågor kräver övning
- Stora sökningar kan fördröja hämtningen av loggar
Learn more about Coralogix: Bäst för AI-assisterad övervakning av molninfrastruktur
- 15 dagars kostnadsfri provperiod
- $21/user/month
Visit WebsiteCustomer Rating:4.5/5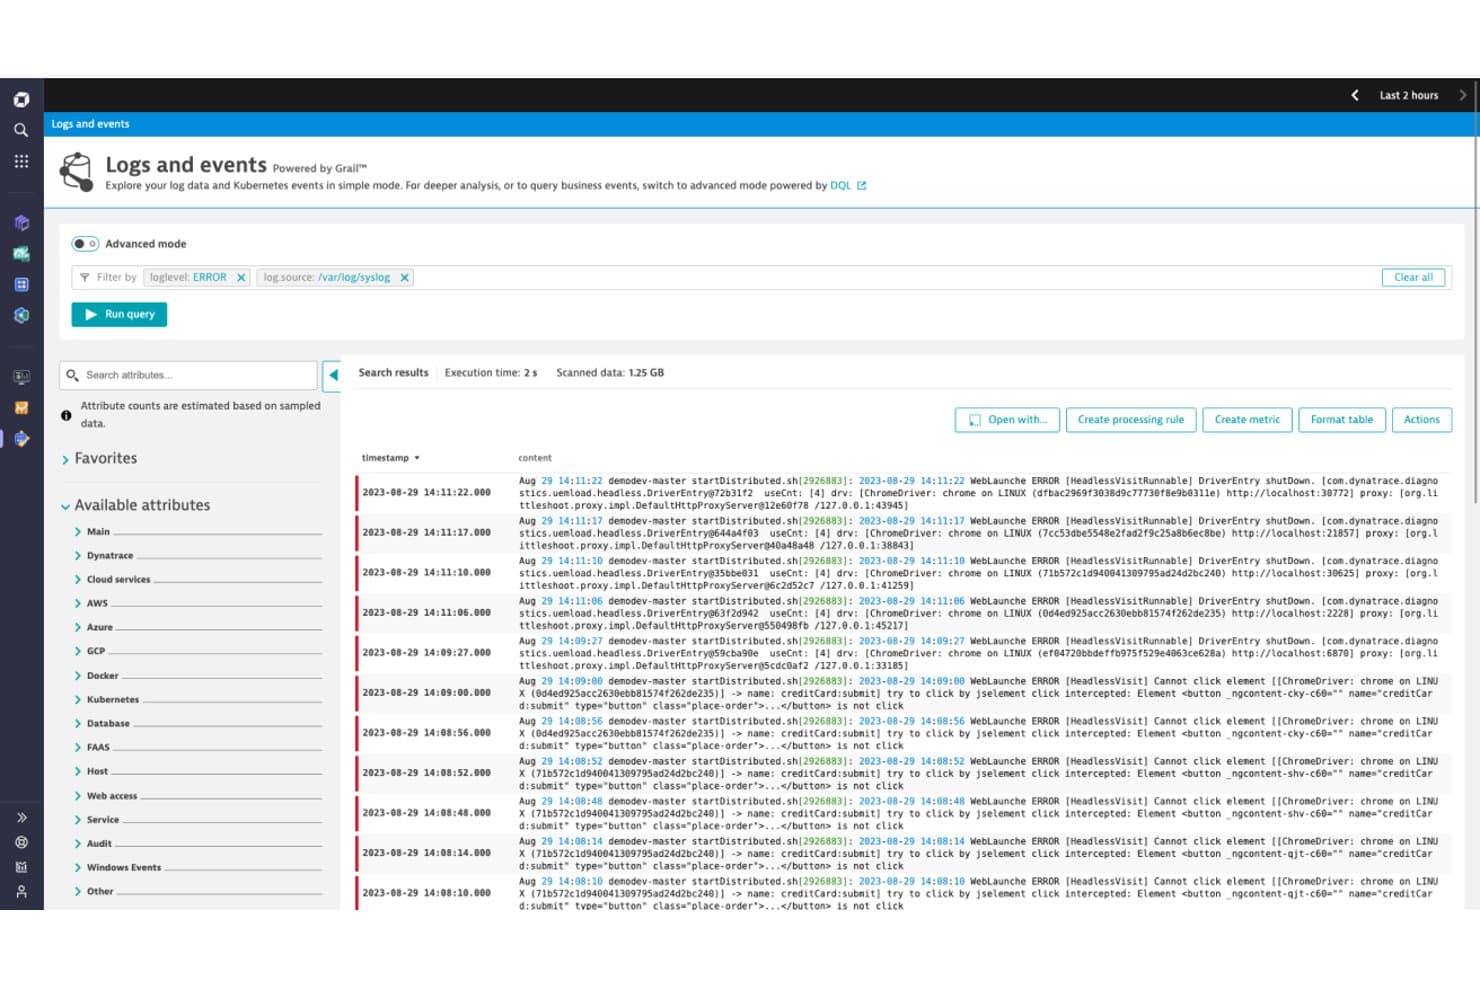
Dynatrace låter användare filtrera och analysera felloggar med avancerat frågeläge. För IT-team som hanterar komplexa molnmiljöer erbjuder Dynatrace infrastrukturövervakning och observabilitet för att hjälpa till att lokalisera prestandaproblem och felsöka över sammankopplade system.
Vem passar Dynatrace bäst för?
Dynatrace passar plattformsteknik- och SRE-team som behöver AI-assisterad insyn i distribuerade molntjänster och infrastrukturer.
Varför jag valde Dynatrace
Jag valde Dynatrace som en konkurrent till Splunk eftersom det är bäst för AI-assisterad övervakning av molninfrastruktur. Dynatrace Intelligence använder topologi- och transaktionsdata för att lokalisera grundorsaker, medan Smartscape kontinuerligt kartlägger beroenden mellan molntjänster och infrastruktur. När en Kubernetes-arbetsbelastning blir långsammare efter en driftsättning kan jag spåra dess påverkan över anslutna tjänster.
Viktiga funktioner i Dynatrace
- Värdövervakning: OneAgent samlar in CPU-, minnes-, disk- och nätverksmätvärden från värdar.
- Kubernetes-övervakning: Visa mätvärden för kluster, noder, namnrymder och poddar.
- Loggövervakning: Samla in, sök i och analysera loggar tillsammans med övervakad infrastrukturdata.
- Aviseringsprofiler: Konfigurera aviseringsregler och meddelandeinställningar för upptäckta problem.
Dynatrace-integreringar
Dynatrace Workflows erbjuder anslutningar via Dynatrace Hub för AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab och Jenkins. Dess API:er stöder anpassade integreringar.
Pros and Cons
Pros:
- Davis AI korrelerar telemetri för snabbare analys av grundorsaker
- Smartscape kartlägger beroenden över hybridinfrastruktur
- OneAgent upptäcker och övervakar värdar och arbetsbelastningar
Cons:
- DQL-syntax tar tid att lära sig
- Navigering mellan skärmar kan kännas rörig
- Anpassade instrumentpaneler kräver betydande manuellt arbete
 Bäst för nätverksövervakning med öppen källkod
- 5 dagars kostnadsfri provperiod
- Från $50/månad
Visit WebsiteCustomer Rating:4.5/5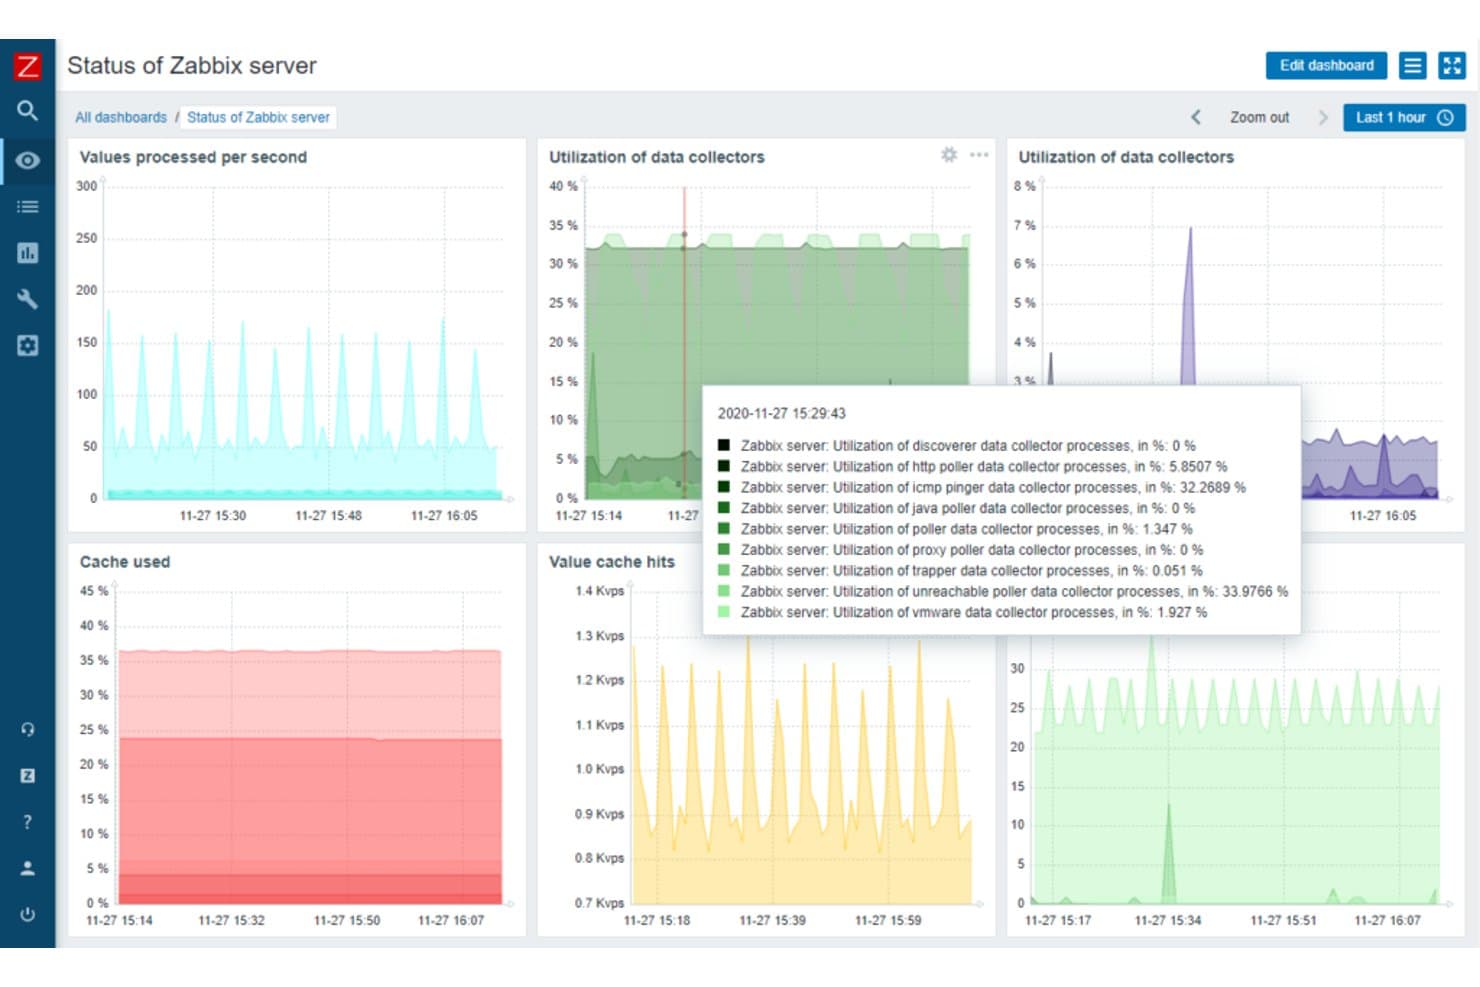
Zabbix visar realtidsmätvärden för serverprestanda på en enhetlig instrumentpanel. Zabbix hjälper IT- och infrastruktureteam att övervaka servrar, nätverk och applikationer samtidigt som logghändelser spåras för att utreda fel och prestandaproblem.
Vem passar Zabbix bäst för?
Infrastruktur- och nätverksadministratörer som vill ha verktyg med öppen källkod för att övervaka nätverksenheter, servrar och tjänster.
Varför jag valde Zabbix
Jag valde Zabbix eftersom dess fokus på att vara ”bäst för nätverksövervakning med öppen källkod” passar bra ihop med spårning av logghändelser. Dess agenter kan övervaka loggfiler efter matchande mönster, medan SNMP-kontroller följer nätverksenheternas status. Jag använder dessa signaler för att koppla ett tjänstefel till en felande switch eller server.
Zabbixs viktigaste funktioner
- Händelsekorrelation: Länka relaterade händelser med hjälp av taggar och korrelationsregler.
- Åtgärder för aviseringar: Skicka aviseringar eller kör fjärrkommandon när villkoren matchar.
- Nätverksidentifiering: Skanna IP-intervall för att hitta värdar och övervakade tjänster.
- Instrumentpaneler: Skapa vyer med widgetar för problem, mätvärden och händelsedata.
Zabbix-integrationer
Zabbix officiella integrationskatalog listar 1 986 lösningar från 559 varumärken, däribland Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure och Google Cloud. Zabbix tillhandahåller även ett HTTP-baserat JSON-RPC-API för anpassade integrationer.
Pros and Cons
Pros:
- Korrelerar logghändelser med nätverkets status
- SNMP-kontroller omfattar switchar och nätverksenheter
- Flexibla aviseringar och identifiering minskar manuella kontroller
Cons:
- Logganalysen är mer begränsad än Splunks
- Konfiguration av utlösare och reguljära uttryck kräver praktiskt arbete
 Bäst för distribuerad spårning genom utvecklingspipelines
- Gratisabonnemang tillgängligt
- Från $15/värd/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.5/5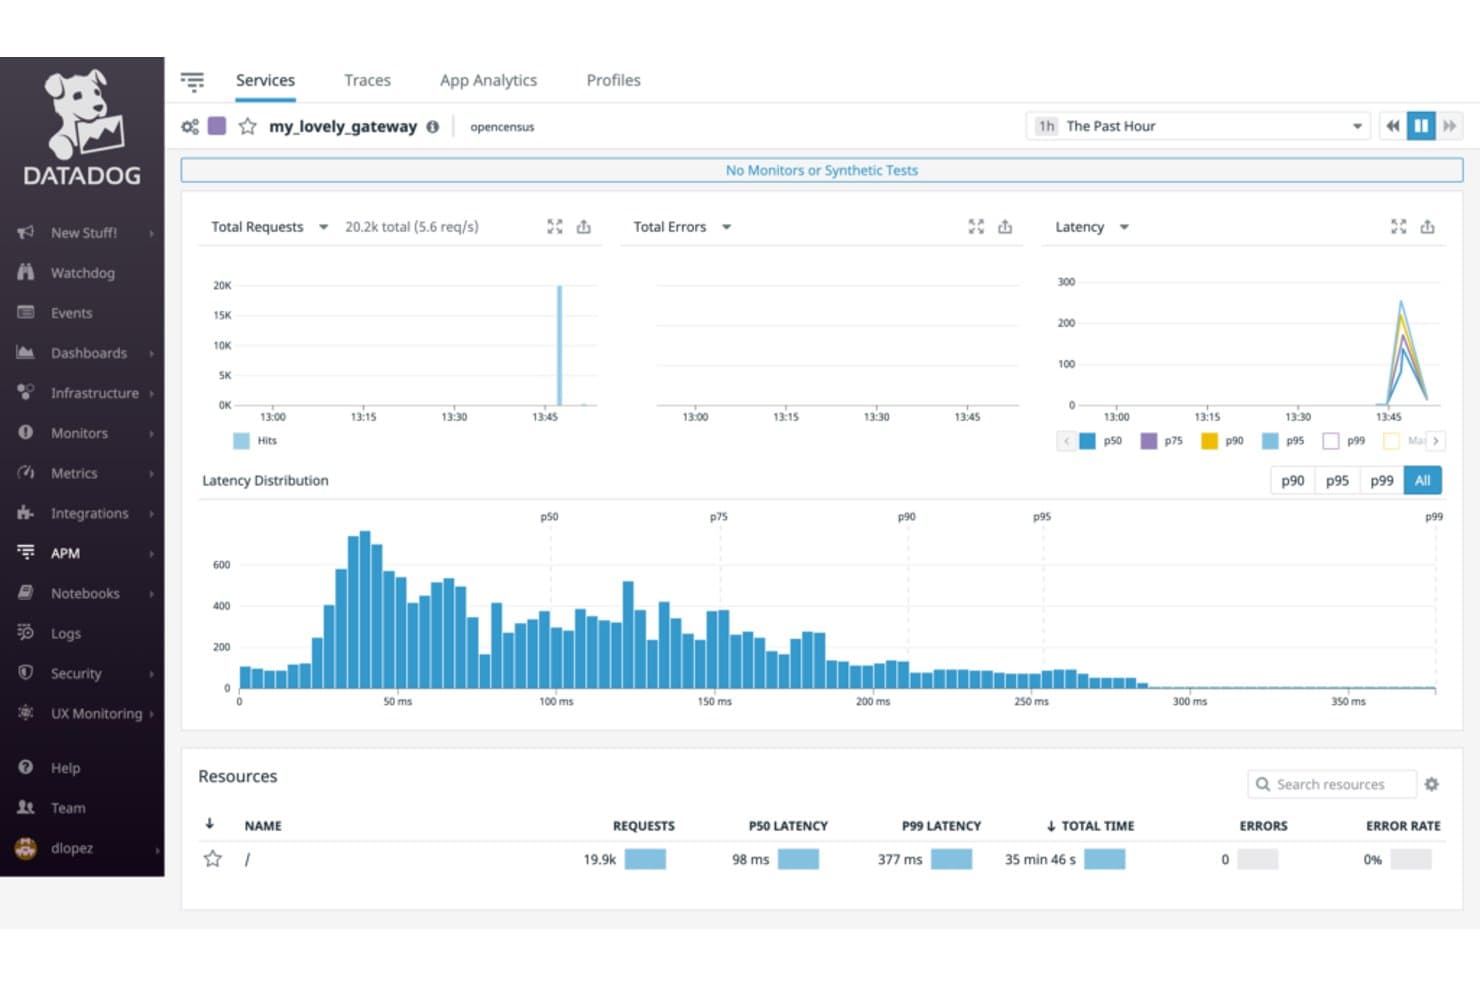
Datadog visualiserar tjänstefördröjning, förfrågningar och fel i APM. För infrastruktur- och DevOps-team som utvärderar alternativ till Splunk är Datadog en observabilitetsplattform som samlar mätvärden, loggar och spårningar för att hjälpa till att lokalisera tjänstefel och prestandaflaskhalsar.
Vem passar Datadog bäst för?
Datadog passar infrastruktur- och plattformsteknikteam som behöver övervaka moln- och hybridmiljöer över ett brett utbud av tjänster.
Varför jag valde Datadog
Jag valde Datadog som mitt alternativ för ”Bäst för observabilitet i hela stacken och integrationsmöjligheter” eftersom plattformen samlar mätvärden, loggar och spårningar i moln- och hybridmiljöer. När ett API blir långsammare efter en databasändring kan jag korrelera tjänstetelemetri och följa förfrågningar genom beroenden för att lokalisera flaskhalsen.
Viktiga funktioner i Datadog
- Övervakare: Ange tröskelvärden och larmvillkor för övervakade resurser.
- Instrumentpaneler: Skapa anpassningsbara vyer med diagram, tabeller och statuswidgetar.
- Syntetisk övervakning: Schemalägg API- och webbläsartester för att kontrollera slutpunkter och användarresor.
- Övervakning av nätverksprestanda: Granska nätverkstrafik, anslutningar och fördröjning mellan värdar och containrar.
Datadog-integrationer
Datadog erbjuder över 1 000 inbyggda integrationer, inklusive AWS, Azure, Google Cloud, Kubernetes, Docker, PostgreSQL, Kafka, Slack, PagerDuty och ServiceNow. Plattformen stöder även anpassade integrationer via Datadog API.
Pros and Cons
Pros:
- Korrelerar loggar, mätvärden och spårningar för incidenthantering
- Distribuerade spårningar hjälper till att lokalisera flaskhalsar mellan tjänster
- Syntetiska tester upptäcker fel i API:er och användarresor
Cons:
- Avancerade instrumentpaneler och frågor tar tid att konfigurera
- Larmtrötthet kan uppstå vid alltför breda tröskelvärden
 Bäst för automatiserad övervakning av hybridinfrastruktur
- 14 dagars kostnadsfri provperiod
- $15/användare/månad, plus en grundavgift på $200 per månad
Visit WebsiteCustomer Rating:4.5/5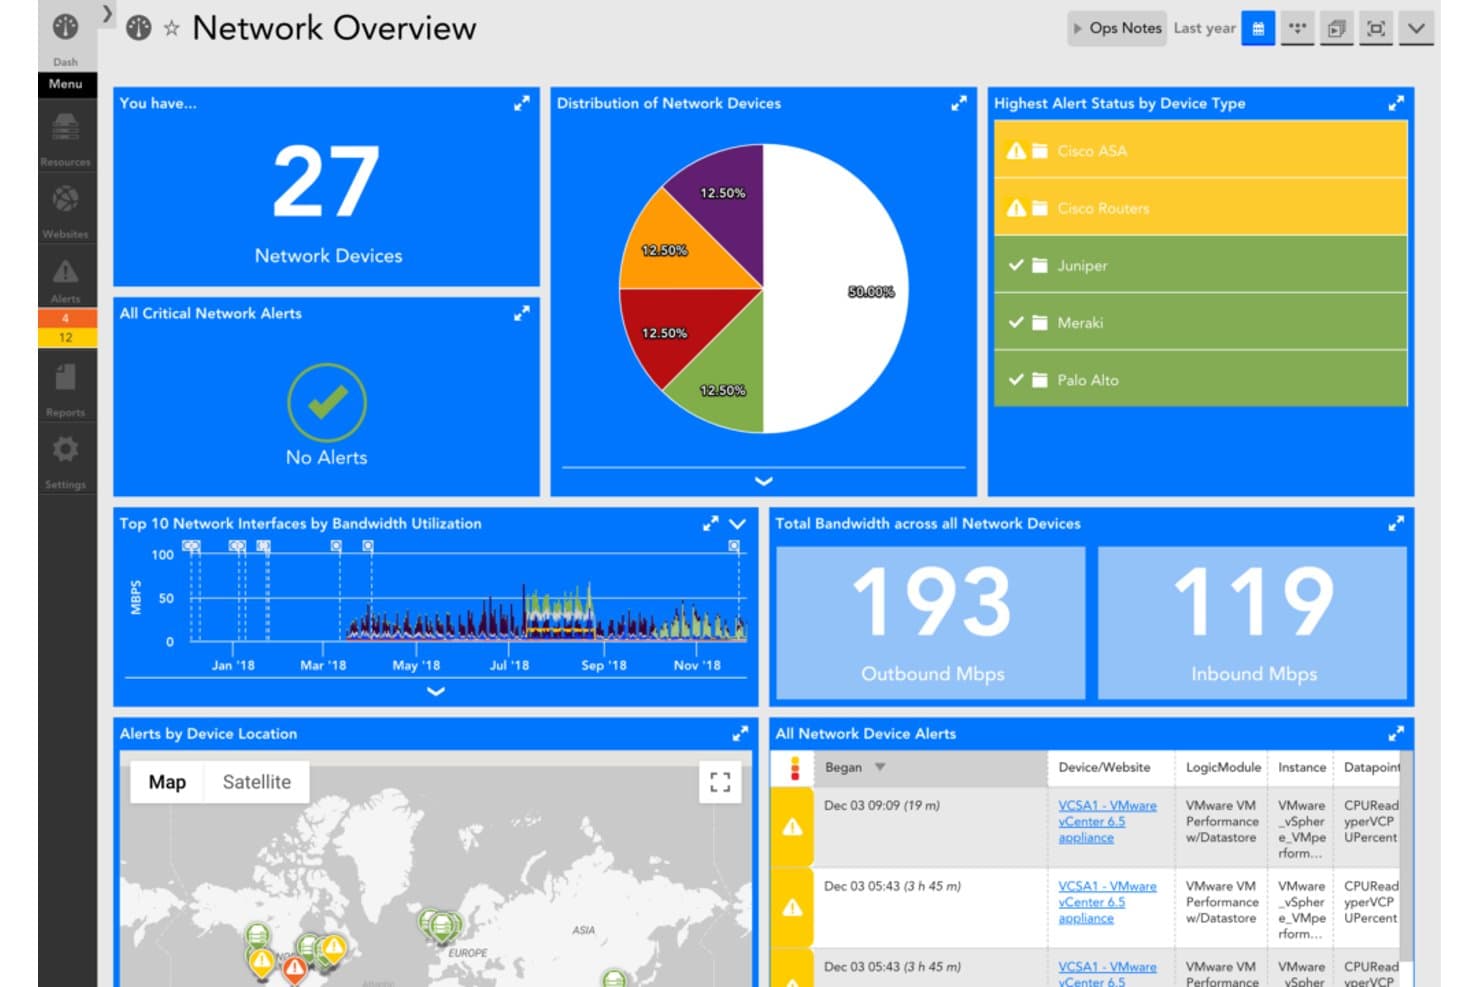
LogicMonitor centraliserar nätverksövervakning med varningar, bandbredd och enhetsinsikter. LogicMonitor är en plattform för infrastrukturövervakning för IT-team som hanterar hybridmiljöer och hjälper till att identifiera prestandaproblem i moln-, lokala och nätverksmiljöer som ett alternativ till Splunk.
Vem passar LogicMonitor bäst för?
IT-driftteam som behöver automatiserad insyn i prestanda och tillgänglighet över distribuerade servrar, nätverk och molntjänster passar bra för LogicMonitor.
Varför jag valde LogicMonitor
Jag valde LogicMonitor för automatiserad övervakning av hybridinfrastruktur i lokala miljöer, molnmiljöer och nätverk. Dess insamlare samlar in resursdata, medan aktiv identifiering upptäcker komponentinstanser för övervakning. När en nätverksenhet får gränssnitt kan identifieringen upptäcka dem för övervakning utan att varje instans behöver läggas till manuellt.
Viktiga funktioner i LogicMonitor
- Avvikelsedetektering: Markerar ovanliga prestandamönster i övervakade resurser.
- Dynamiska tröskelvärden: Justerar varningströsklar för att återspegla förändrade prestandanivåer.
- Konfigurationshistorik: Spårar ändringar i enhetskonfigurationer och varnar vid avvikelser.
- Logganalys: Korrelerar loggdata med mätvärden för incidentutredning.
LogicMonitor-integrationer
LogicMonitor listar över 3 000 färdiga integrationer, inklusive AWS, Azure, Google Cloud, Cisco, Ansible, ServiceNow och Slack. Det stöder även API-anslutningar för verktyg utan en förkonfigurerad integration.
Pros and Cons
Pros:
- Aktiv identifiering visar nya enhetskomponenter
- Dynamiska tröskelvärden minskar mängden varningar
- Samordnade instrumentpaneler omfattar hybridinfrastruktur
Cons:
- Konfigurationen och filtreringen av varningar behöver förbättras
- Nätverkstopologin kan ge en felaktig bild av enhetslänkar
Learn more about LogicMonitor: Bäst för spårning av affärstransaktioner från början till slut
- 30 dagars kostnadsfri provperiod
- Från $6/månad (faktureras årsvis)
Visit WebsiteCustomer Rating:4.3/5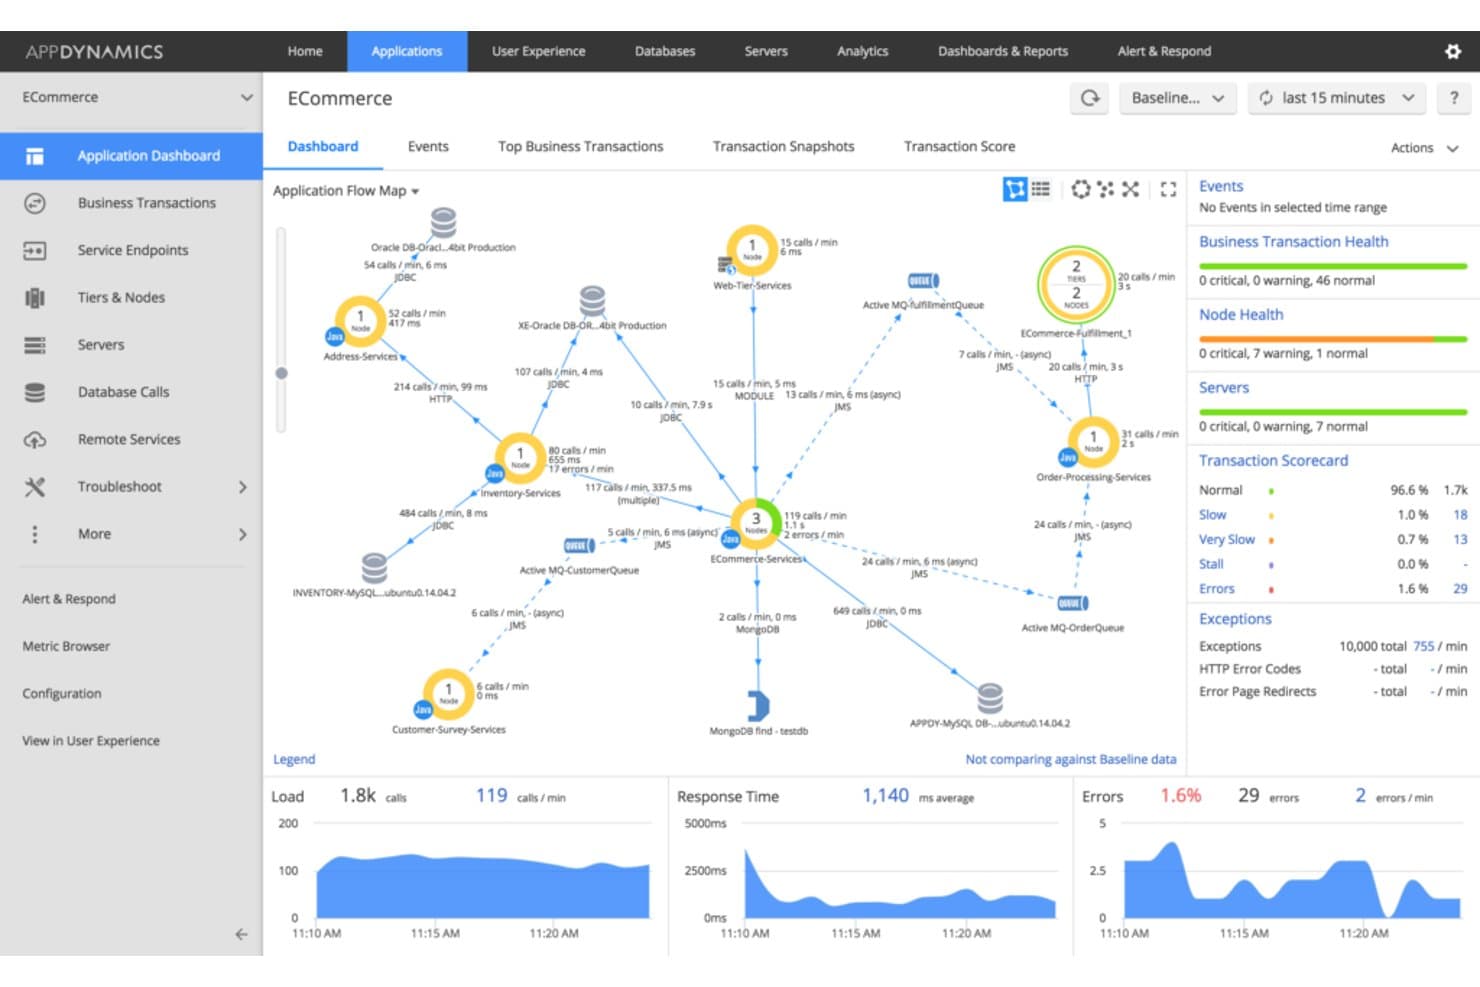
AppDynamics visualiserar appflöde och prestandamätvärden i realtid. AppDynamics är en plattform för övervakning av applikationsprestanda för företags-IT-team, som hjälper dem att koppla samman applikations- och infrastrukturhälsa med affärspåverkan samt diagnostisera problem i komplexa miljöer.
Vem passar AppDynamics bäst för?
AppDynamics passar företagsapplikations- och driftteam som behöver spåra affärstransaktioner över distribuerade tjänster och fastställa var förfrågningar blir långsamma eller misslyckas.
Varför jag valde AppDynamics
Jag valde AppDynamics, som är bäst för spårning av affärstransaktioner från början till slut, som en konkurrent till Splunk eftersom plattformen följer förfrågningar över distribuerade tjänster. Kartor över transaktionsflöden visar var kassaförfrågningar färdas, medan ögonblicksbilder visar detaljer om anrop på kodnivå när fördröjningen ökar. Jag använder den vyn för att spåra långsamhet till ett applikationslager, en databas eller en underordnad tjänst.
Viktiga funktioner i AppDynamics
- Infrastrukturövervakning: Visa servermätvärden, processer och resursanvändning tillsammans med applikationsprestanda.
- Databasövervakning: Granska databasens hälsa, frågeprestanda och väntetider.
- Övervakning av verkliga användare i webbläsaren: Spåra sidinläsningstider och användarinteraktioner i webbapplikationer.
- Övervakning av verkliga användare i mobilen: Övervaka krascher i mobilappar, nätverksförfrågningar och prestandamätvärden.
AppDynamics-integreringar
AppDynamics dokumenterar nio inbyggda integreringsmoduler, inklusive Atlassian Jira, ServiceNow, Splunk, Scalyr och Rookout. Plattformen tillhandahåller även REST API:er för anpassade integreringar och automatisering.
Pros and Cons
Pros:
- Ögonblicksbilder av transaktioner visar fullständiga anropsgrafer
- Baslinjevarningar hjälper till att fastställa prestandaförändringar
- Affärskontext kopplar applikationshälsa till resultat
Cons:
- Instrumentpaneler kan läsas in långsamt
- JavaScript-övervakning kräver manuell kodinjektion
Learn more about AppDynamics: Bäst för övervakning av applikationsprestanda
- Gratisabonnemang tillgängligt
- $99/användare/månad, faktureras årsvis
Visit WebsiteCustomer Rating:4.3/5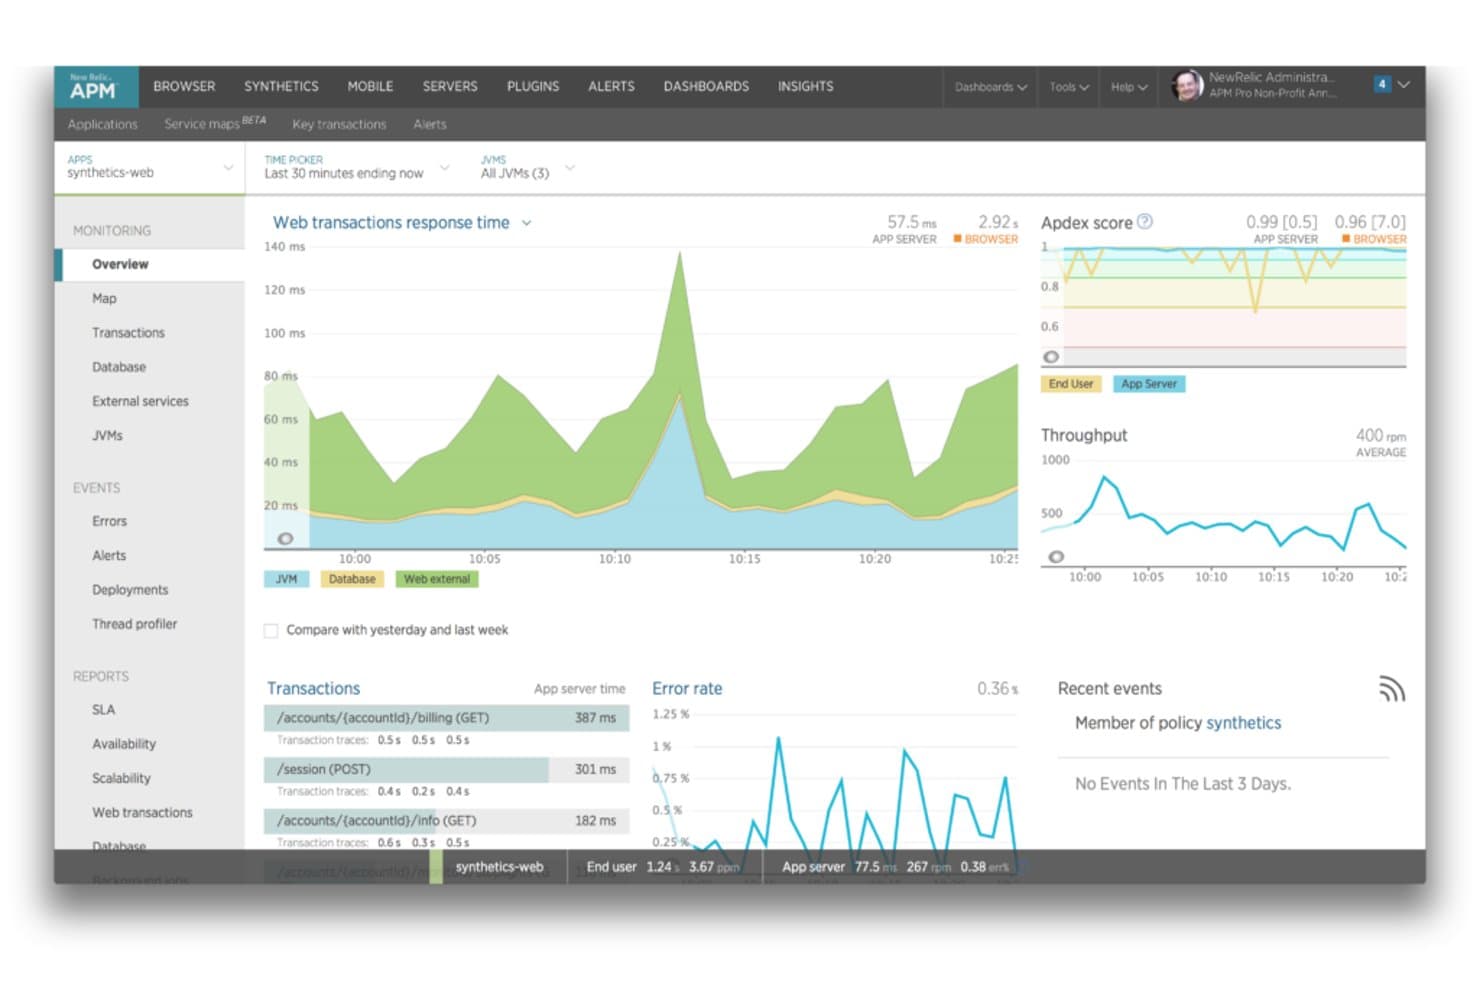
New Relic visar applikationsprestanda, transaktioner och felfrekvenser i realtid. New Relic är en observerbarhetsplattform för IT- och driftteam som samlar loggdata med applikationstelemetri för att undersöka incidenter och diagnostisera prestandaproblem.
Vem passar New Relic bäst för?
New Relic passar teknik- och driftteam som behöver övervaka applikationsprestanda, spåra problem över tjänster och diagnostisera produktionsincidenter.
Varför jag valde New Relic
Jag valde New Relic, bäst för övervakning av applikationsprestanda, som en Splunk-konkurrent att hålla koll på. Plattformen samlar loggar med applikationstelemetri, så att jag kan undersöka en långsam begäran genom att spåra dess väg över tjänster och kontrollera relaterade loggdata.
Viktiga funktioner i New Relic
- Loggmönster: Gruppera liknande meddelanden för att upptäcka återkommande händelser och förändringar i loggvolymen.
- Livevisning: Visa inkommande loggmeddelanden i realtid, med möjlighet att fokusera på en fråga.
- Parsning vid frågetillfället: Extrahera tillfälliga attribut från loggmeddelanden i logggränssnittet utan att skriva regex- eller Grok-mönster.
- Loggaviseringar: Skapa aviseringsvillkor från logsökningar med hjälp av NRQL.
Integrationer med New Relic
New Relic stöder integrationer med AWS, Microsoft Azure, Google Cloud, Kubernetes, Jira Cloud, Slack, Microsoft Teams, PagerDuty och ServiceNow. Plattformen erbjuder även API:er och integrationsverktyget Flex för att skicka anpassade data till plattformen.
Pros and Cons
Pros:
- Korrelerar loggar med spårningar och fel
- Distribuerade spårningar identifierar långsamma tjänsteslutpunkter
- Parsning vid frågetillfället extraherar attribut utan regex
Cons:
- NRQL-frågor kan läsas in långsamt
- Navigeringen i instrumentpanelen kan kännas rörig
Learn more about New Relic: Bäst för molnbaserad analys av maskindata
- 14 dagars kostnadsfri provperiod
- $108/användare/månad, faktureras årsvis
Visit WebsiteCustomer Rating:4.3/5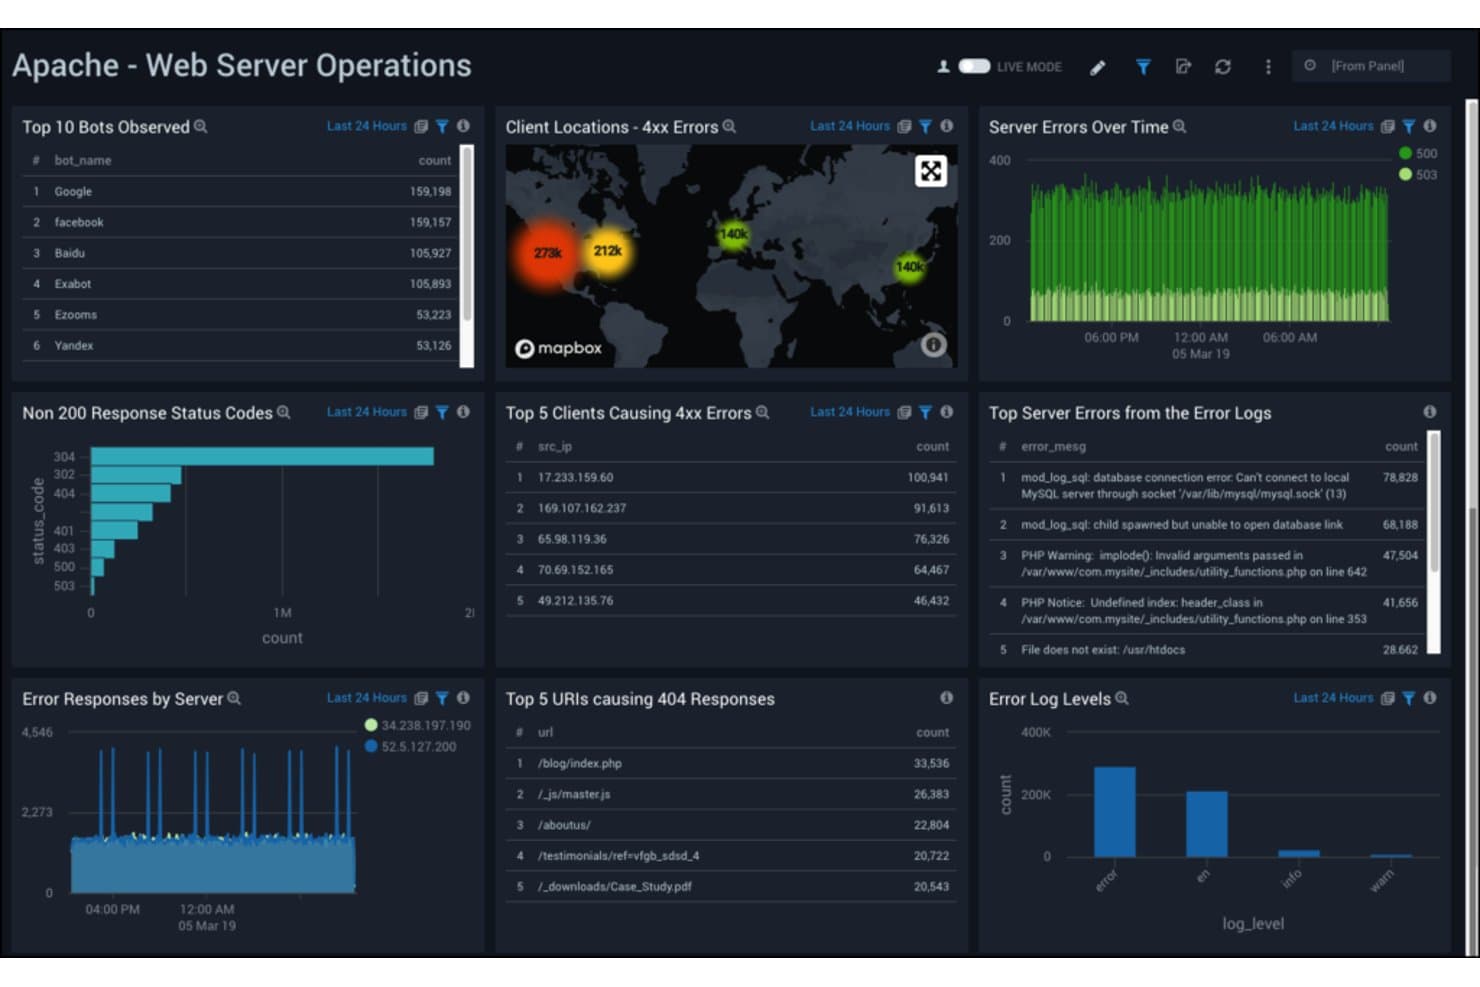
Sumo Logic övervakar Apache-webbserverfel och botaktivitet i realtid. Sumo Logic är en molnbaserad logghanteringsplattform för IT- och säkerhetsteam som behöver undersöka maskindata, felsöka distribuerade tjänster och övervaka infrastruktur som ett alternativ till Splunk.
Vem passar Sumo Logic bäst för?
Sumo Logic passar DevOps- och säkerhetsdriftteam som analyserar telemetri över molnbaserade applikationer och infrastrukturer.
Varför jag valde Sumo Logic
Jag valde Sumo Logic eftersom dess molnbaserade analys av maskindata hjälper mig att undersöka problem i distribuerade tjänster. LogReduce grupperar liknande loggmeddelanden för att synliggöra mönster, medan frågor över molntelemetri hjälper till att spåra en incident från applikationsfel till infrastruktursignaler.
Sumo Logics viktigaste funktioner
- Fältextrahering: Skapa regler för att tolka fält från inkommande loggmeddelanden.
- Instrumentpaneler: Skapa paneler som visualiserar loggdata och mätvärden.
- Övervakare och aviseringar: Ange villkor som utlöser aviseringar när loggdata matchar definierade tröskelvärden.
- Schemalagda vyer: Kör sparade frågor enligt ett schema och lagra resultaten för senare användning.
Sumo Logics integrationer
Sumo Logics appkatalog listar integrationer för hundratals leverantörer och produkter, inklusive AWS, Azure, Google Cloud, Kubernetes, Datadog och GitHub. Integrationstyperna varierar och omfattar appar, datainsamlare och datakällor, molnbaserade SIEM-integrationer, automatiseringsanslutningar och webbhooks; ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Molnbaserad analys kräver ingen loggningsinfrastruktur
- LogReduce grupperar liknande meddelanden i mönster
- Samordnade loggar, mätvärden och spårningar underlättar prioritering
Cons:
- Avancerad frågesyntax gör introduktionen långsammare
- Sökningar över långa tidsintervall kan fördröja aviseringar
 Bäst för omfattande molnberegningsbehov
- Gratis plan tillgänglig
- $8.50/user/month
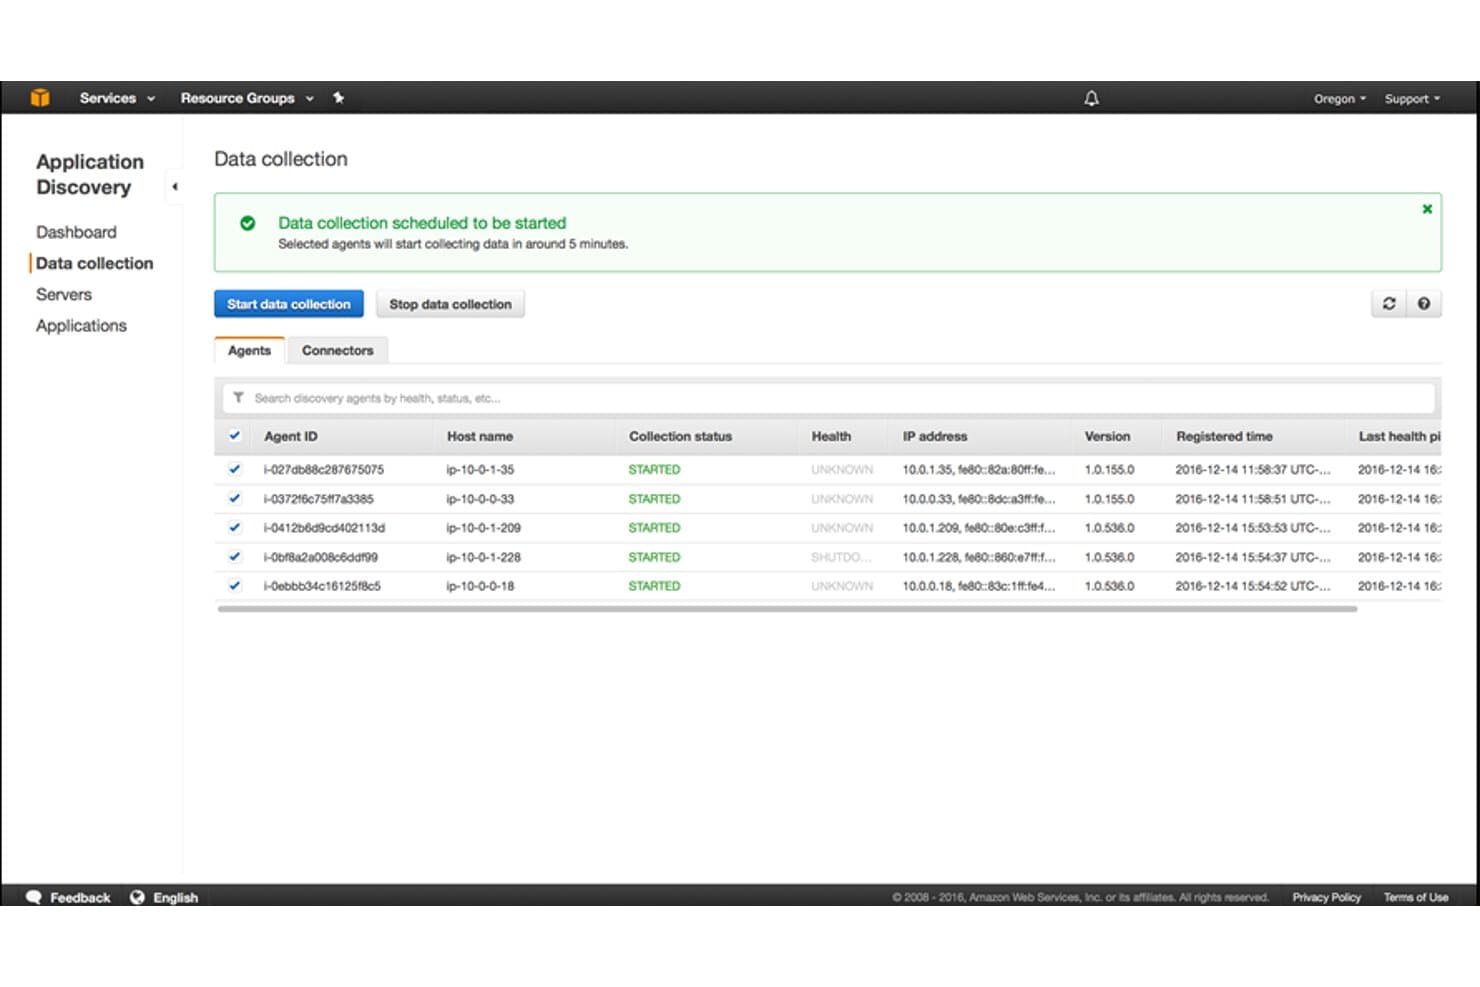
AWS Application Discovery Service spårar agentbaserad datainsamling på servrar. Amazon Web Services (AWS) ger infrastrukturteam molntjänster och inbyggda övervakningsverktyg som Amazon CloudWatch för att samla in mätvärden, loggar och spårningar från olika arbetsbelastningar, vilket hjälper dem att undersöka incidenter och övervaka distribuerade system.
Vem passar Amazon Web Services (AWS) bäst för?
AWS passar IT-team i växande organisationer som behöver molninfrastruktur för olika arbetsbelastningar, från applikationshosting till datalagring.
Varför jag valde Amazon Web Services (AWS)
Jag valde Amazon Web Services (AWS) eftersom tjänsten passar för ”bäst för omfattande molnberegningsbehov” och håller observerbarheten nära dina molnbaserade arbetsbelastningar. Amazon CloudWatch samlar in mätvärden, loggar och spårningar, medan larm hjälper till att upptäcka försämrad tjänsteprestanda i distribuerade applikationer. Jag uppskattar att ha dessa signaler tillgängliga för incidentutredningar tillsammans med AWS-infrastrukturen.
Viktiga funktioner i Amazon Web Services (AWS)
- Konfigurationshistorik: AWS Config registrerar resursändringar och låter dig granska konfigurationernas tidslinjer.
- Efterlevnadsregler: AWS Config utvärderar resurser mot regler och flaggar konfigurationer som inte uppfyller kraven.
- Historik över API-aktivitet: AWS CloudTrail registrerar kontoaktivitet, inklusive hanteringshändelser, för granskning och utredning.
- Händelser för tjänstehälsa: AWS Health Dashboard visar tjänsteproblem och planerade ändringar som är relevanta för ditt konto.
Integrationer med Amazon Web Services (AWS)
Amazon CloudWatch har inbyggda integrationer med fler än 90 AWS-tjänster, inklusive Amazon EC2, Amazon EKS, AWS CloudTrail och Amazon VPC Flow Logs. CloudWatch-pipelines erbjuder även direkta integrationer med GitHub, GitLab, Microsoft Entra ID, Okta, ServiceNow CMDB och granskningsloggar från Slack, samt API:er för anpassade integrationer.
Pros and Cons
Pros:
- Mätvärden, loggar och spårningar i en enda tjänst
- Larm upptäcker snabbt försämrad tjänsteprestanda
- Tillförlitlig övervakning av AWS-arbetsbelastningar
Cons:
- Det kan kännas omständligt att söka i loggar
- Datainsamling av stora loggvolymer kan öka kostnaderna
Learn more about Amazon Web Services (AWS):
Andra Splunk-konkurrenter
Här är ytterligare några Splunk-konkurrenter som inte kom med i mitt urval, men som ändå är värda att undersöka:
- 11ElasticBäst för skalbar sökning och datavisualisering
- 12Logz.ioBäst för AI-driven logganalys
- 13Mezmo Log AnalysisBäst för strömlinjeformad logghantering
Relaterade recensioner
Så utvärderar jag Splunk-konkurrenter
Jag delar upp min utvärdering i grundläggande krav—logginläsning i realtid, sökbara data och aviseringar—och går sedan igenom särskiljande faktorer som kostnad per GB, SIEM-djup och flexibilitet vid driftsättning.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion som listas nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Logginläsning & indexering: Jag utvärderar hur väl ett verktyg hanterar inläsning från flera källor i stora volymer—tänk syslog från nätverksutrustning, containerloggar från Kubernetes och händelser från molnloggar som alla anländer nästan i realtid.
- Sökning & frågespråk: Oavsett om det handlar om en pipeline-syntax som Datadogs eller ett SQL-baserat tillvägagångssätt som CrowdStrikes letar jag efter ett frågespråk som är tillräckligt uttrycksfullt för att korrelera händelser mellan värdar och tjänster.
- Instrumentpaneler & visualisering: Varje verktyg bör låta dig bygga anpassade instrumentpaneler med möjlighet till detaljvisning, så att ditt NOC-team kan gå från en övergripande vy över tjänsternas hälsa till enskilda loggrader med några få klick.
- Aviseringar & avvikelsedetektering: Jag kontrollerar om det finns konfigurerbara aviseringar i flera kanaler—regelbaserade tröskelvärden som minimum, med ML-baserad avvikelsedetektering som en stark särskiljande faktor för att upptäcka problem som ovanliga toppar i antalet inloggningar.
- Säkerhets- & efterlevnadsövervakning: Verktyg bör stödja händelsekorrelation i SIEM-stil och levereras med mallar för efterlevnadsrapportering för ramverk som PCI-DSS och SOC 2, inte bara sökning i råa loggar.
- Skalbarhet & integrationer: Jag tittar på hur väl plattformen skalar när datamängden växer och om den integreras med de verktyg som teamen redan förlitar sig på, från AWS och Azure till ServiceNow och PagerDuty.
När jag har en lista över verktyg som uppfyller detta kriterium överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Stöd för OpenTelemetry är viktigt eftersom det gör att teamet kan byta leverantör eller lägga till nya datakällor utan att skriva om instrumenteringen. Jag utvärderar också om en plattform erbjuder ML-driven analys av grundorsaker—vid ett kaskaderande avbrott kan verktyg som Elastic och Datadog hitta korrelerade avvikelser snabbare än manuella sökningar. Förbrukningsbaserad prissättning är en annan viktig särskiljande faktor, eftersom många team migrerar från Splunk specifikt för att få mer förutsägbara kostnader när datavolymerna växer.
Mer än funktioner
Flexibilitet vid driftsättning är mycket viktigt—jag kontrollerar om en plattform stöder SaaS-, självhostade och hybrida modeller, eftersom team i reglerade branscher ofta behöver lokala eller isolerade alternativ. Migrationsstöd är också viktigt. Verktyg som Cribl och Elastic erbjuder verktyg för SPL-översättning som underlättar övergången från Splunk, medan andra tillhandahåller särskilda migrationstjänster. Jag utvärderar också efterlevnadscertifieringar som SOC 2, HIPAA och FedRAMP, särskilt för team som hanterar känsliga arbetsbelastningar där en saknad certifiering kan vara avgörande.
Varför leta efter en Splunk-konkurrent?
Splunk är en kraftfull plattform som samlar in, indexerar och analyserar maskindata. Den här programvaran är ovärderlig för företag av alla storlekar, särskilt för dem som vill omvandla rå maskindata till användbara insikter för förbättrad verksamhetsintelligens.
Även om Splunk är utmärkt inom sitt område kan vissa användare söka efter alternativ av olika anledningar – kanske vill de ha ett mer nischat fokus, behöver andra prismodeller eller önskar ett gränssnitt som bättre passar teamets arbetsflöde. Därför handlar sökandet efter en konkurrent till Splunk om att hitta en lösning som mer exakt tillgodoser deras unika behov och förutsättningar.
Splunks viktigaste funktioner
Här är några av Splunks viktigaste funktioner, så att du kan jämföra vad alternativa lösningar erbjuder:
- Appintegrationer: Du kan utöka användningen av Splunk genom att lägga till färdigbyggda appar för sådant som AWS, Microsoft eller Kubernetes.
- Sökning och analys i realtid: Du kan söka i och analysera loggar allt eftersom data kommer in, vilket hjälper ditt team att snabbt upptäcka problem.
- Anpassade aviseringar: Du kan ställa in aviseringar som utlöses när vissa mönster upptäcks, så att du inte behöver övervaka allt manuellt.
- Verktyg för datavisualisering: Du kan omvandla rådata till diagram och instrumentpaneler för att göra det enklare för ditt team att förstå trender.
- Verktygslåda för maskininlärning: Du kan bygga modeller som upptäcker mönster och ovanlig aktivitet utan att behöva koda allt från grunden.
- Loggaggregering: Ditt team kan samla in loggar från många källor på ett ställe, vilket sparar tid när ni försöker lösa problem.
- Avvikelsedetektering: Du kan automatiskt upptäcka data som verkar avvika, vilket hjälper till att identifiera säkerhetsrisker tidigt.
- Flexibla datakällor: Du kan mata in data från filer, API:er eller molntjänster – vad som än fungerar bäst för din konfiguration.
- Rollbaserad åtkomstkontroll: Du kan hantera vem som får se vad, så att ditt team håller känsliga data säkra.
Sammanfattning
Sammanfattningsvis kräver valet av det bästa Splunk-alternativet en djup förståelse för din organisations specifika behov. Det idealiska verktyget bör erbjuda omfattande programvara för logghantering, övervakning i realtid, robust datainsamling och ett stort antal integrationer. Dessutom bör användarvänlighet och stark kundsupport upprätthållas.
Viktiga slutsatser:
- Förstå dina behov: Varje organisation har unika krav. Jag vill att du ska veta att förståelsen för vad du behöver från ett verktyg för logghantering och övervakning är det första steget mot ett välgrundat beslut. Det kan handla om allt från avancerade analysfunktioner till behovet av specifika integrationer.
- Fokusera på användbarhet: Ett effektivt verktyg bör vara enkelt att använda. Leta efter en intuitiv instrumentpanel, effektiva resurser för introduktion och pålitlig kundsupport för att säkerställa att verktyget tas i bruk och används inom din organisation.
- Överväg skalbarhet: Dina databehov kommer att öka med tiden. Därför bör verktyget du väljer kunna skalas i takt med dina behov och utan problem hantera större datamängder samtidigt som det bibehåller samma prestandanivå.