

XDR-mästare: De 10 bästa XDR-programvarorna 2026

Kortlista över bästa XDR-programvaran


I dagens snabbföränderliga teknikmiljö är det en ständig utmaning att hantera cybersäkerhetshot. Du behöver verktyg som kan hålla jämna steg med hot under utveckling och hjälpa ditt team att reagera effektivt. Det är där XDR-programvara kommer in.
Jag har ägnat tid åt att testa och granska olika XDR-lösningar för att ge dig en opartisk bild av de bästa tillgängliga alternativen. Enligt min erfarenhet kan dessa verktyg avsevärt förbättra din förmåga att upptäcka och hantera hot.
I den här artikeln hittar du en detaljerad analys av ledande XDR-programvara, med fokus på funktioner, användarvänlighet och hur de kan tillgodose dina specifika behov. Mitt mål är att hjälpa dig välja rätt lösning som uppfyller ditt teams krav och stärker din cybersäkerhetsstrategi.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av bästa XDR-programvaran
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för avancerade AI/ML-funktioner | Gratis provperiod + gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 2 | Bäst för nätverksbaserad hotdetektering | Not available | Prisuppgift på begäran | Website | |
| 3 | Bäst för storskalig hotinformationshantering och kriminalteknisk analys | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 4 | Bäst för Azure-baserade miljöer som behöver hotskydd | Från $15/användare/månad (faktureras årsvis) | Website | ||
| 5 | Bäst för avancerat slutpunktsskydd med djupinlärningsteknik | Not available | Från 20 USD/användare/månad | Website | |
| 6 | Bäst för risksynlighet och upptäckt av korrelerade hot över olika säkerhetslager | Not available | Från $25/användare/månad (faktureras årligen) | Website | |
| 7 | Bäst för insyn i flera moln och säkerhetsanalys | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för enhetlig hotdetektering och respons i nätverk, moln och slutpunkter | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 9 | Bäst för AI-drivet skydd mot skadlig kod och utpressningstrojaner | Not available | Prisuppgift på begäran | Website | |
| 10 | Bäst för incidenthanteringsteam som behöver analys av användarbeteende | Not available | Pris på begäran | Website |
Recensioner av bästa XDR-programvaran

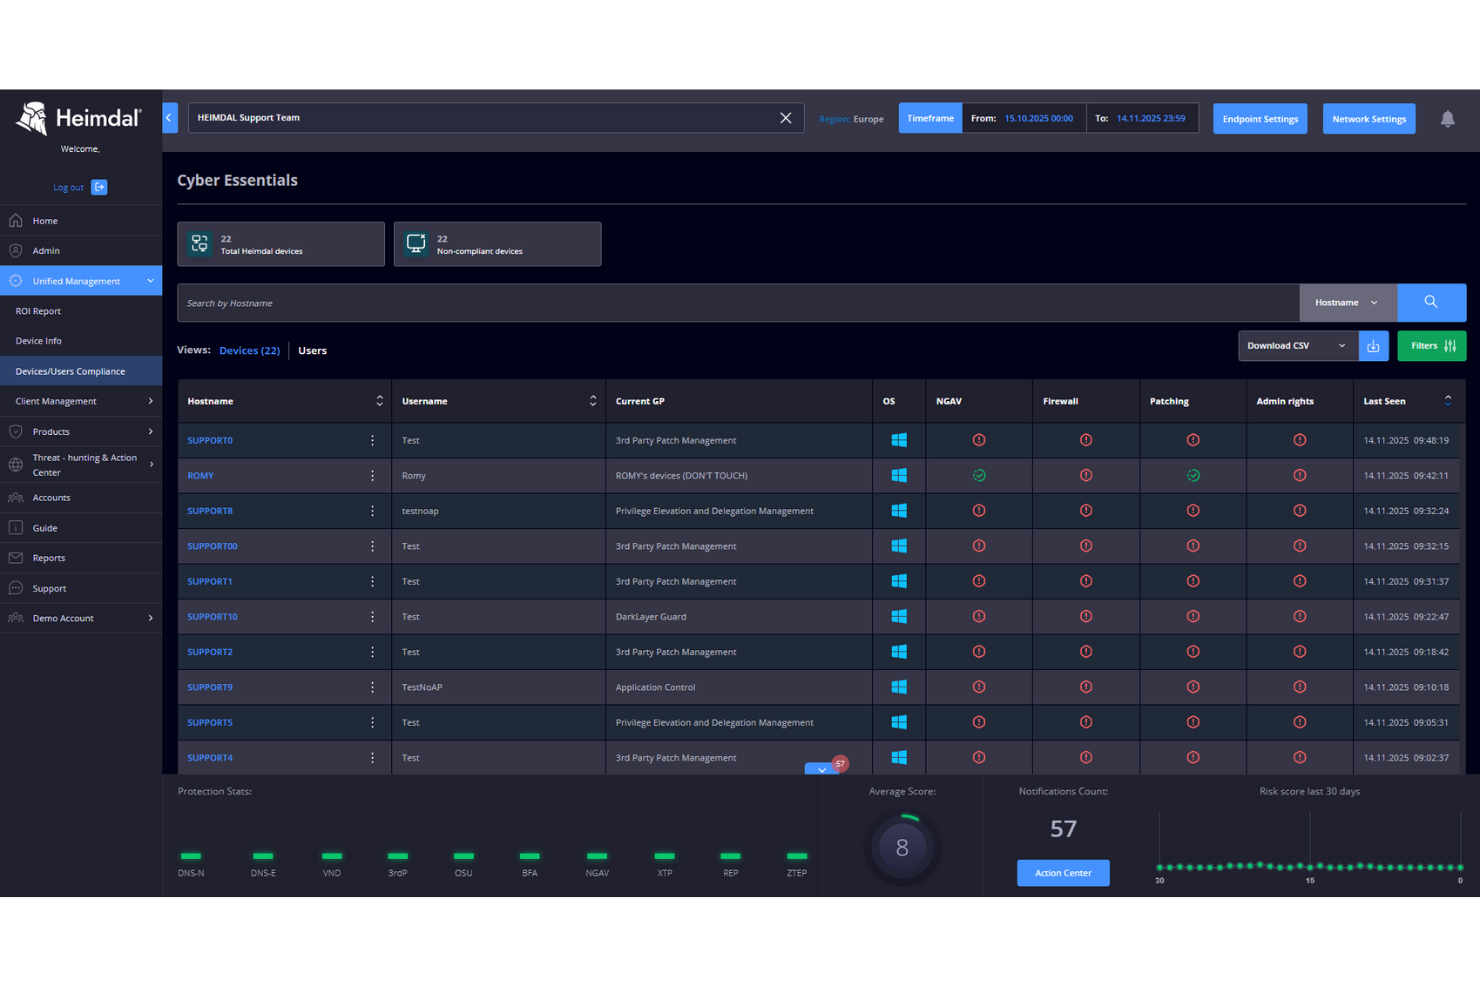
Heimdals lösning för utökad detektering och respons (XDR) erbjuder ett heltäckande tillvägagångssätt för cybersäkerhet genom att integrera nätverkssäkerhet, slutpunktsskydd, hotjakt och sårbarhetshantering. Detta gör den särskilt attraktiv för organisationer inom branscher som sjukvård, utbildning och offentlig sektor, vilka kräver ett robust skydd mot sofistikerade cyberhot. Genom att tillhandahålla en enhetlig plattform som konsoliderar flera säkerhetsfunktioner hanterar Heimdal utmaningen med att administrera olika säkerhetsverktyg och erbjuder förbättrad insyn samt snabbare upptäckt och hantering av hot i hela IT-infrastrukturen.
Varför jag valde Heimdal
Jag valde Heimdal för dess förmåga att integrera hotdetektering och hantering över flera säkerhetsområden, vilket är avgörande för XDR-programvara. Heimdals plattform utmärker sig genom avancerade AI/ML-funktioner som förbättrar noggrannheten i hotdetekteringen och automatiserar åtgärder, vilket minskar arbetsbelastningen för säkerhetsteamen. Dessutom ger nätverkssäkerhetsfunktionen heltäckande insyn och skydd i hela IT-infrastrukturen, vilket är ett centralt krav för alla XDR-lösningar. Dessa funktioner, i kombination med sömlös integration med befintliga system, gör Heimdal till ett övertygande val för organisationer som vill stärka sina cybersäkerhetsåtgärder.
Heimdals viktigaste funktioner
Utöver sina utmärkande funktioner erbjuder Heimdal flera andra möjligheter som tillgodoser olika säkerhetsbehov:
- Hotjakt: Möjliggör proaktiv identifiering och hantering av hot innan de orsakar skada.
- Sårbarhetshantering: Genomsöker kontinuerligt nätverket och identifierar sårbarheter för att förhindra potentiella dataintrång.
- E-postskydd: Skyddar mot e-postbaserade hot, inklusive nätfiske och skadlig kod, och säkerställer säkra kommunikationskanaler.
- Enhetlig slutpunktshantering: Tillhandahåller en centraliserad instrumentpanel för att hantera och övervaka alla slutpunkter, vilket förbättrar den operativa effektiviteten.
Heimdals integrationer
Integrationerna omfattar ConnectWise RMM och Autotask PSA, och Heimdal erbjuder API-funktioner för anpassade integrationer.
Pros and Cons
Pros:
- Enhetlig XDR-säkerhetsplattform
- AI-driven hotdetektering
- Automatiserad hotrespons i realtid
Cons:
- Prisuppgift tillgänglig på begäran
- Kan kräva tid för konfiguration

ExtraHop
Bäst för nätverksbaserad hotdetektering
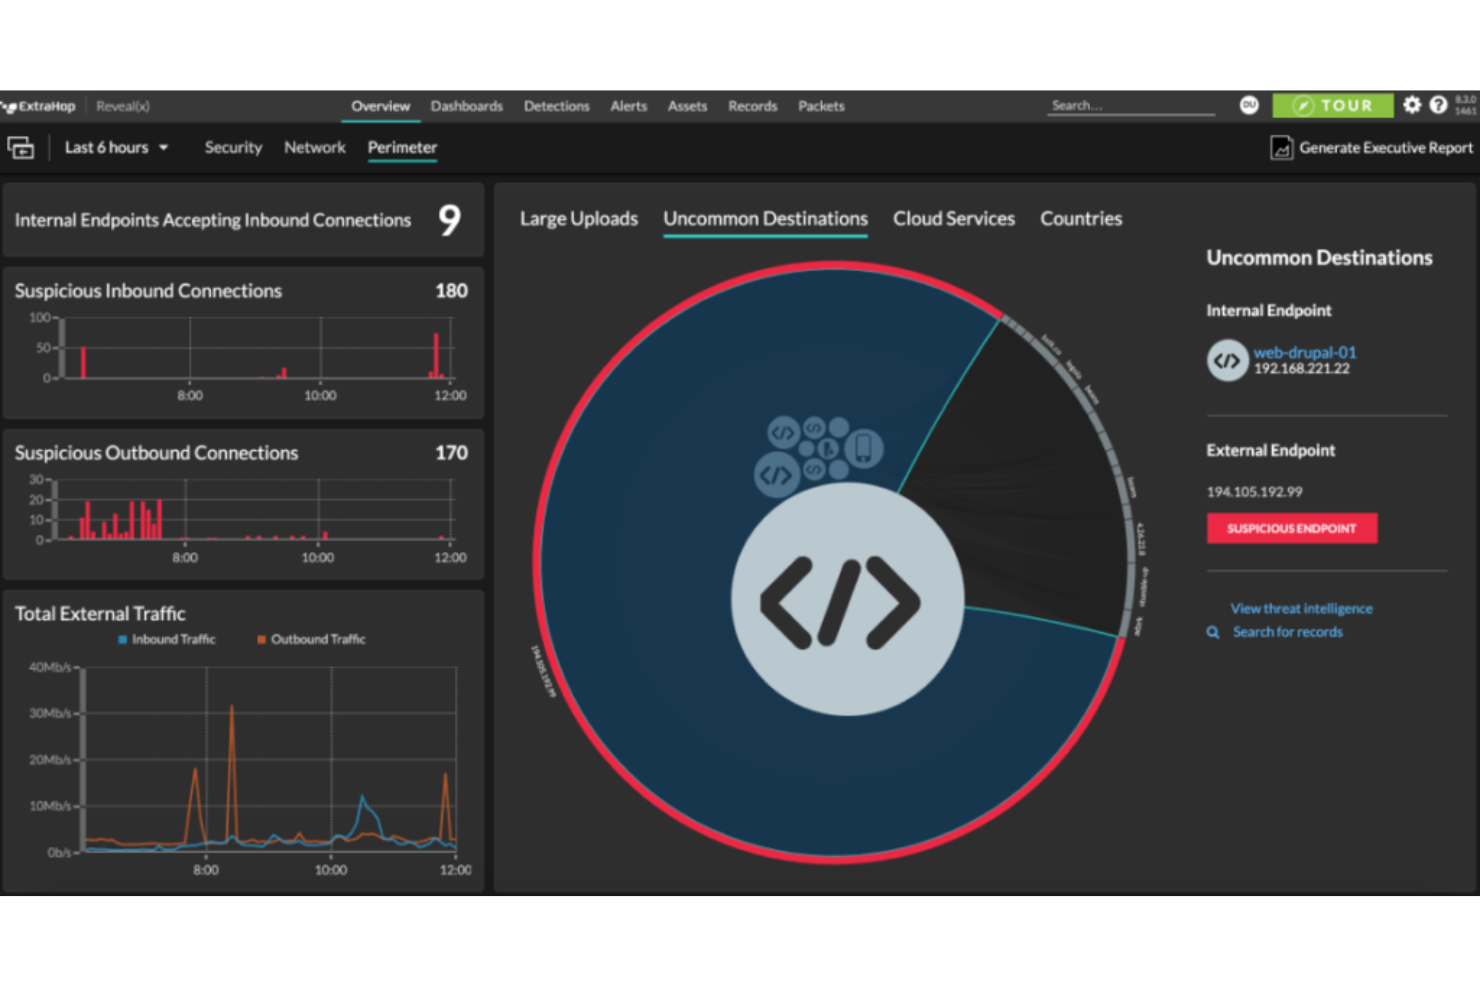
ExtraHop är en plattform för nätverksdetektering och -respons (NDR) som fokuserar på säkerheten i din nätverkstrafik. Verktyget erbjuder realtidsdetektering av hot och automatiska svar på avvikelser, vilket gör det idealiskt för nätverksbaserad hotdetektering.
Varför jag valde ExtraHop:
Jag valde ExtraHop tack vare dess avancerade maskininlärningsfunktioner, som möjliggör en djupgående analys av nätverkstrafik. Dess förmåga att automatiskt svara på upptäckta hot skiljer det också från många andra säkerhetsverktyg. ExtraHop är 'bäst för nätverksbaserad hotdetektering' eftersom det utmärker sig när det gäller att avslöja dolda faror och tillhandahålla säkerhetsinsikter i nätverkstrafiken.
Utmärkande funktioner & integrationer:
ExtraHop erbjuder avancerad hotdetektering med realtidsinsikter, maskininlärningsdriven avvikelsedetektering och automatiserade svarsfunktioner. Funktionerna omfattar även omfattande insyn, vilket underlättar kriminaltekniska undersökningar och efterlevnad. När det gäller integrationer fungerar ExtraHop väl med en rad olika plattformar, däribland ServiceNow, Phantom och Ansible, vilket förbättrar möjligheten att automatisera svar.
Pros and Cons
Pros:
- Avancerade hotdetekteringsfunktioner
- Omfattande insyn i nätverkstrafik
- Effektiva integrationer med andra plattformar
Cons:
- Prisuppgifter är inte offentligt tillgängliga
- Kan kräva teknisk expertis för att utnyttjas fullt ut
- Saknar stöd för slutpunkter som inte är nätverksbaserade

Bäst för storskalig hotinformationshantering och kriminalteknisk analys
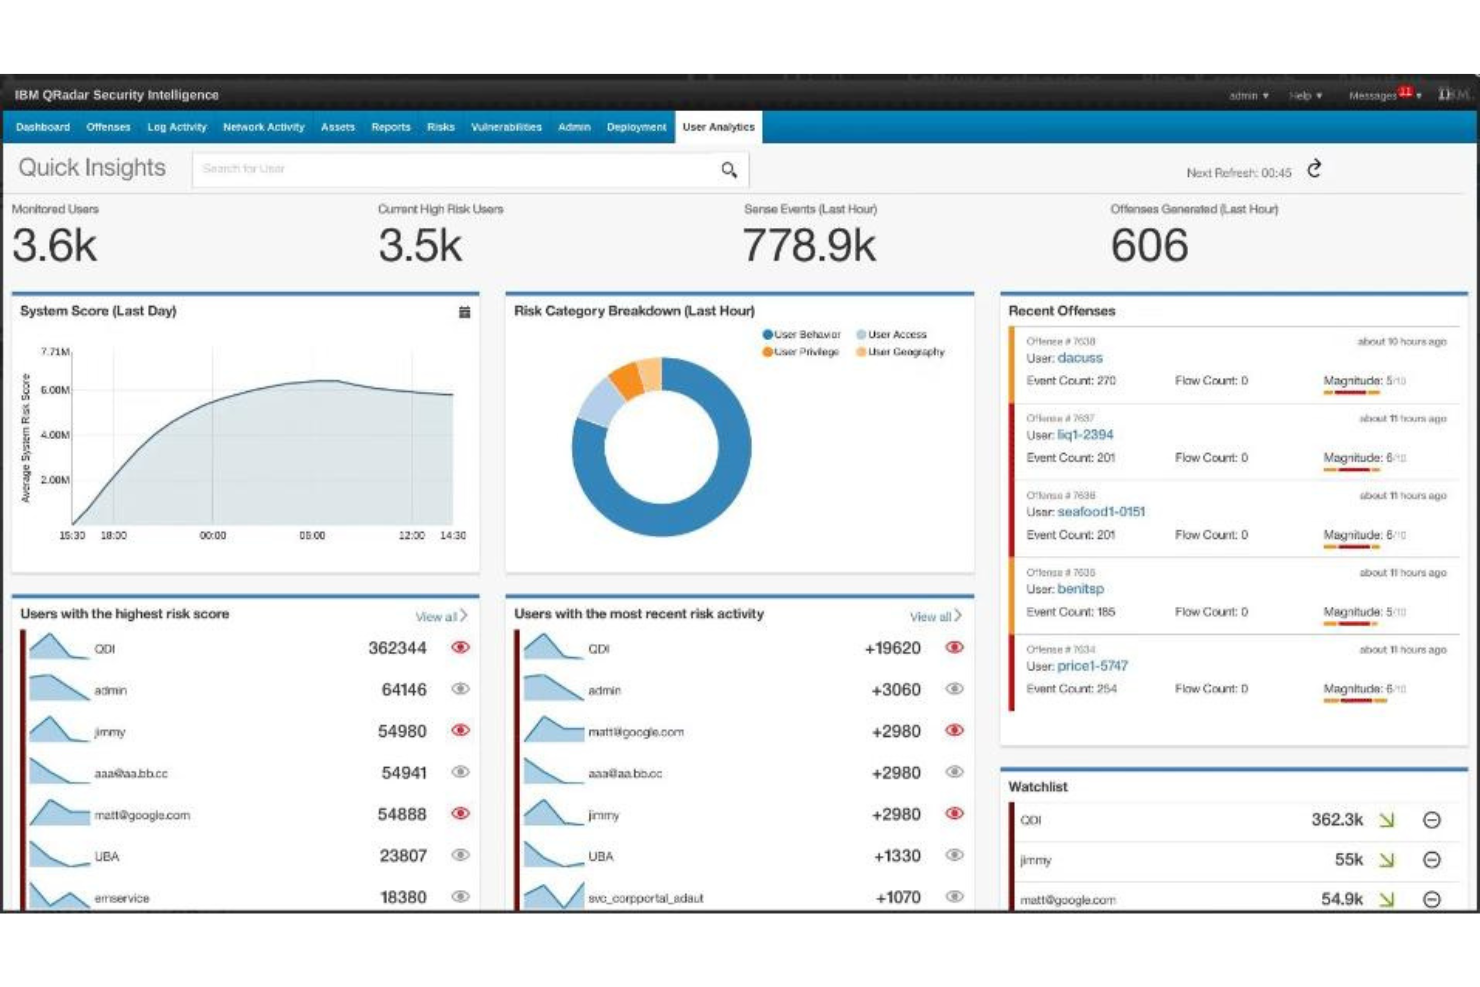
IBM Security QRadar SIEM är ett system för säkerhetsinformation och händelsehantering som konsoliderar logghändelser och nätverksflödesdata från tusentals enheter, slutpunkter och applikationer som är distribuerade över ett nätverk. Med sin förmåga att korrelera denna information och identifiera potentiella hot lämpar sig QRadar bäst för storskalig hotinformationshantering och kriminalteknisk analys.
Varför jag valde IBM Security QRadar SIEM:
Jag valde IBM Security QRadar SIEM för dess omfattande funktioner för hotdetektering och incidenthantering, särskilt i storskaliga miljöer. Det som skiljer QRadar från mängden är dess förmåga att samla in och korrelera data från olika källor, vilket gör systemet effektivt för kriminalteknisk analys. Med tanke på dess funktionsrika plattform och skalbarhet anser jag att QRadar är bäst för storskalig hotinformationshantering och kriminalteknisk analys.
Utmärkande funktioner & integreringar:
QRadar erbjuder avancerad hotdetektering, AI-drivna insikter och omfattande kriminaltekniska funktioner. Funktionen för incidentöversikt ger en visuell representation av incidenter, vilket kan vara ovärderligt vid jakten på hot. Systemet integreras med många IBM-lösningar och andra tredjepartsapplikationer, vilket breddar dess användningsområde inom olika delar av ett nätverk.
Pros and Cons
Pros:
- Robusta funktioner för hotdetektering och incidenthantering
- Skalbar för att hantera storskaliga miljöer
- Omfattande integreringar med IBM-lösningar och andra tredjepartsapplikationer
Cons:
- Prisuppgifter är inte offentligt tillgängliga
- Kan kräva teknisk expertis för effektiv användning
- Användargränssnittet kan vara komplext för vissa användare

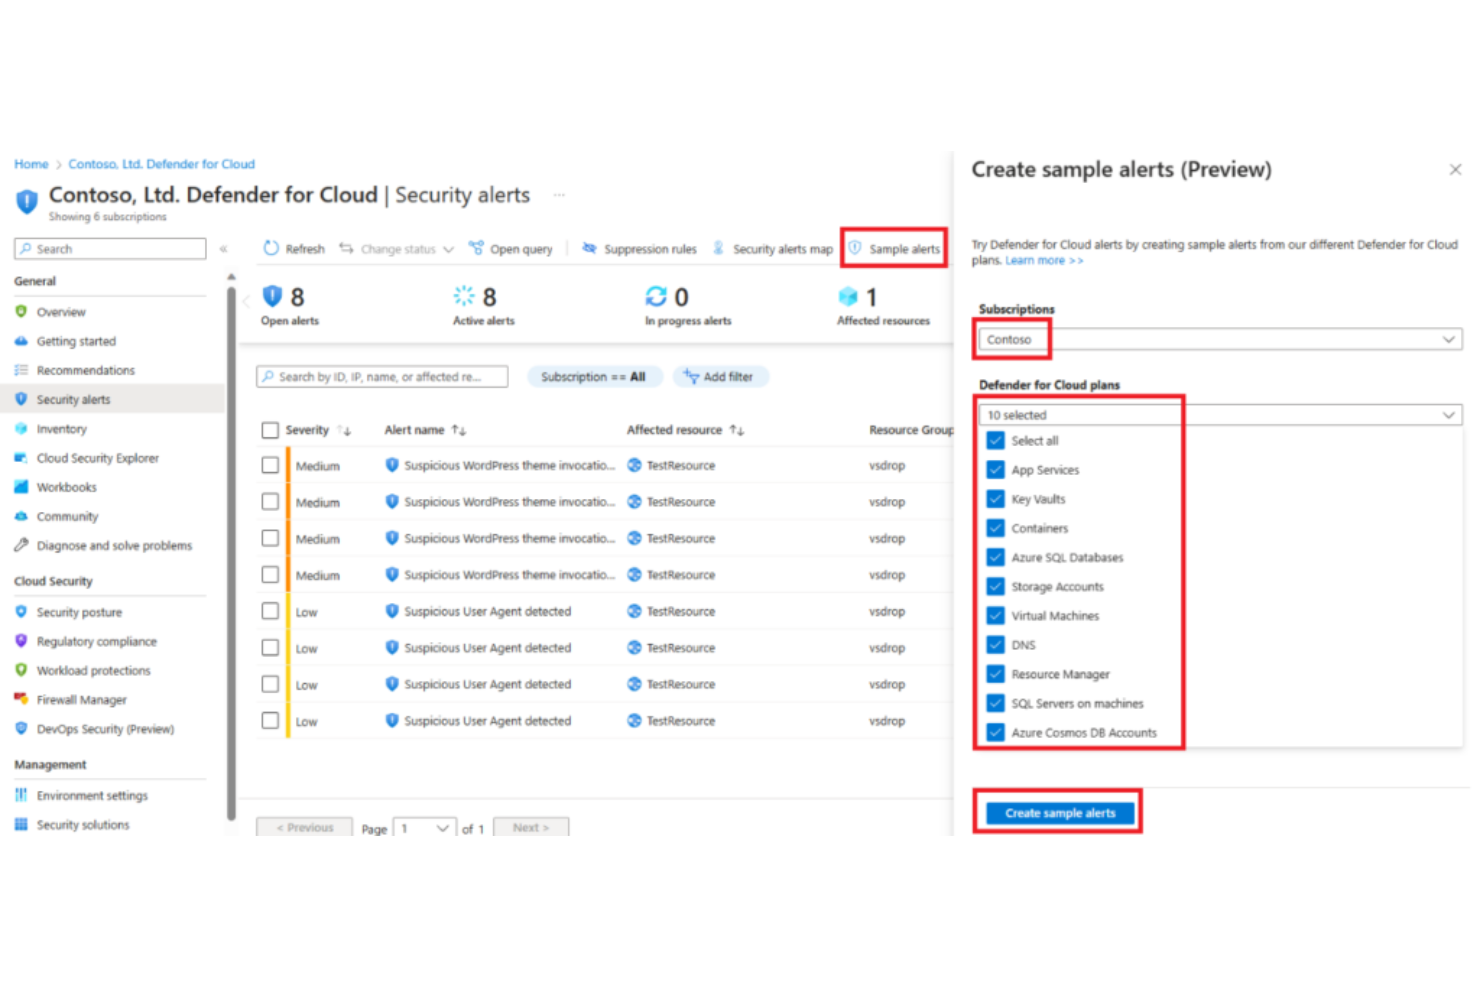
Microsoft Defender for Cloud är ett säkerhetshanteringsverktyg som tillhandahåller hotskydd för arbetsbelastningar som körs i Azure, andra moln och lokalt. Det är utformat för Azure-miljöer och erbjuder robusta hotskyddsfunktioner för dessa specifika miljöer, vilket gör det idealiskt för sådana miljöer.
Därför valde jag Microsoft Defender for Cloud:
När jag valde Microsoft Defender for Cloud tog jag hänsyn till dess inbyggda Azure-integrering och omfattande hotskyddsfunktioner. Verktygets förmåga att erbjuda säkerhetshantering för Azure-baserade miljöer skiljer det från andra alternativ. Därför är det det bästa alternativet för Azure-baserade installationer som kräver effektivt hotskydd.
Utmärkande funktioner & integreringar:
Microsoft Defender for Cloud erbjuder kontinuerlig säkerhetsbedömning, avancerat hotskydd och åtkomst precis i tid. Viktigt nog integreras det inbyggt med Azure-tjänster, vilket ger en enhetlig upplevelse av säkerhetshantering.
Pros and Cons
Pros:
- Inbyggd integrering med Azure-tjänster
- Omfattande hotskydd
- Möjlighet till kontinuerlig säkerhetsbedömning
Cons:
- Verktyget är anpassat för Azure, så det kanske inte är lika effektivt i miljöer som inte använder Azure
- Priset kan vara högt för mindre team eller nystartade företag
- Som ett robust verktyg kan det ha en brant inlärningskurva för vissa användare

Bäst för avancerat slutpunktsskydd med djupinlärningsteknik
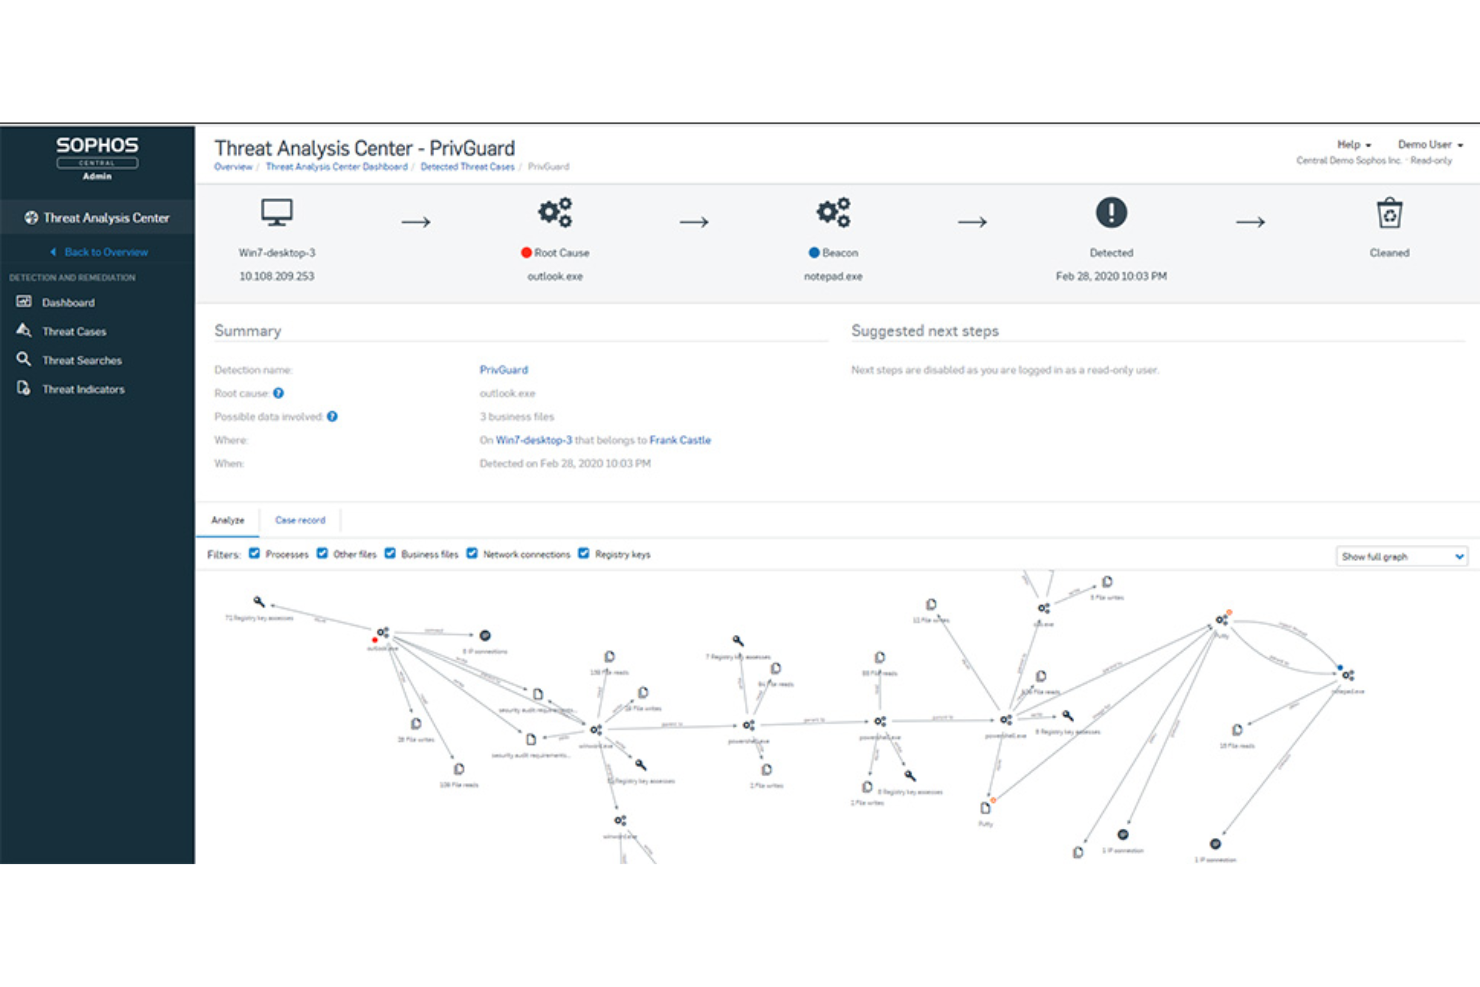
Sophos Intercept X: Nästa generations slutpunktsskydd är ett säkerhetsverktyg i toppklass som använder djupinlärningsteknik för proaktiv identifiering och hantering av hot. Med sitt fokus på att använda avancerad teknik för hotskydd är det särskilt lämpligt för organisationer som behöver sofistikerade åtgärder för slutpunktsskydd.
Varför jag valde Sophos Intercept X: Nästa generations slutpunktsskydd:
Jag valde Sophos Intercept X på grund av dess anmärkningsvärda användning av djupinlärning inom slutpunktssäkerhet. Dess unika metod för slutpunktsskydd, som bygger på användning av banbrytande teknik för artificiell intelligens, gjorde att det utmärkte sig i min urvalsprocess. Därför anser jag att det är det bästa alternativet för dem som behöver avancerat slutpunktsskydd som drivs av djupinlärningsteknik.
Utmärkande funktioner & integrationer:
Sophos Intercept X erbjuder viktiga funktioner som skydd mot exploatering, aktiv begränsning av motståndares angrepp och identifiering av skadeprogram med hjälp av djupinlärning. Det integreras också väl med Sophos produktserie och tjänster, vilket möjliggör ett heltäckande säkerhetsläge för organisationer.
Pros and Cons
Pros:
- Avancerad djupinlärningsteknik för proaktiv identifiering av hot
- Omfattande uppsättning funktioner för slutpunktsskydd
- Utmärkt integration med andra Sophos-produkter och tjänster
Cons:
- Priset kan vara något högt för mindre företag
- Verktygets avancerade funktioner kan innebära en inlärningskurva för vissa användare
- Även om dess djupinlärningsmetod är kraftfull kan den vara överdriven för företag med enklare säkerhetsbehov

Bäst för risksynlighet och upptäckt av korrelerade hot över olika säkerhetslager
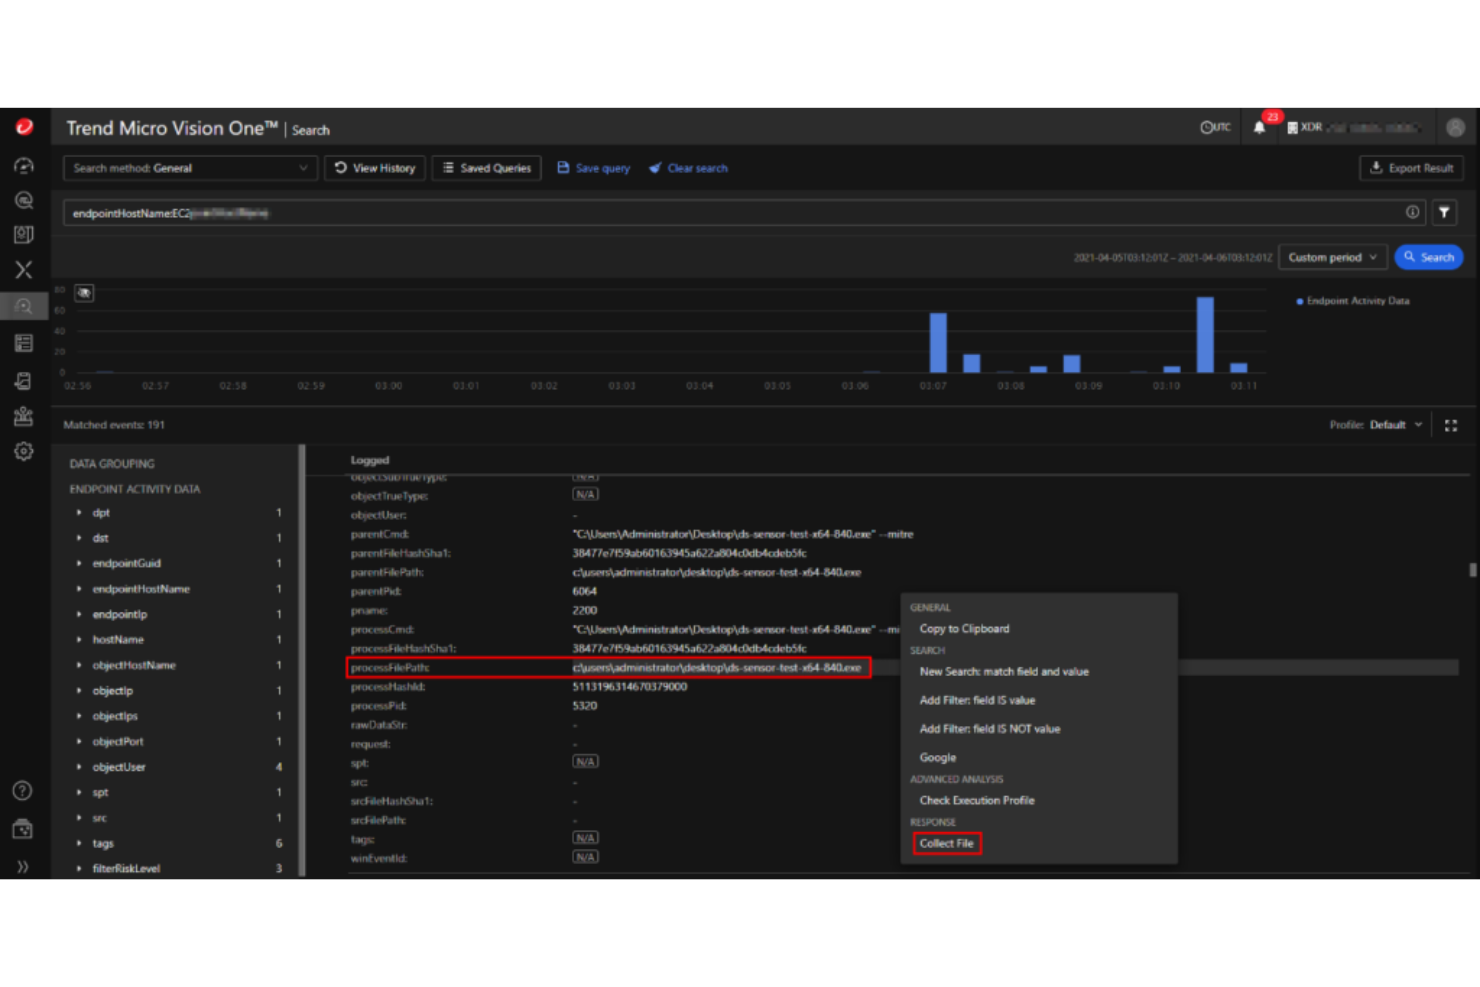
Trend Micro Vision One (XDR) erbjuder utökade lösningar för upptäckt och respons, vilket ger hög synlighet och samordnad hotdetektering över olika säkerhetslager. Tack vare förmågan att ge djupa insikter i potentiella risker och dess utmärkta korrelationsfunktioner passar det organisationer som behöver heltäckande risksynlighet och hotkorrelation.
Varför jag valde Trend Micro Vision One (XDR):
Jag valde Trend Micro Vision One tack vare dess robusta funktioner för risksynlighet och korrelation. Det ger säkerhetsinsikter över olika lager, vilket gör att det utmärker sig från mängden. Därför passar det bäst för dem som vill förbättra sin förmåga att upptäcka korrelerade hot över olika säkerhetslager.
Utmärkande funktioner och integrationer:
Trend Micro Vision One erbjuder avancerade funktioner som riskinsikter, prioriterade aviseringar och automatiserade säkerhetsåtgärder. Det integreras väl med olika plattformar, inklusive molninfrastrukturer som AWS och Azure samt slutpunktsplattformar som Microsoft Defender.
Pros and Cons
Pros:
- Utmärkt risksynlighet och korrelation av hotdetektering
- Omfattande integrationsalternativ med olika plattformar
- Avancerade funktioner som automatiserade säkerhetsåtgärder
Cons:
- Kostnaden kan vara hög för mindre organisationer
- Vissa användare kan uppleva plattformen som komplex på grund av dess omfattande funktioner
- Avsaknaden av ett alternativ för månadsvis fakturering kanske inte passar alla företag

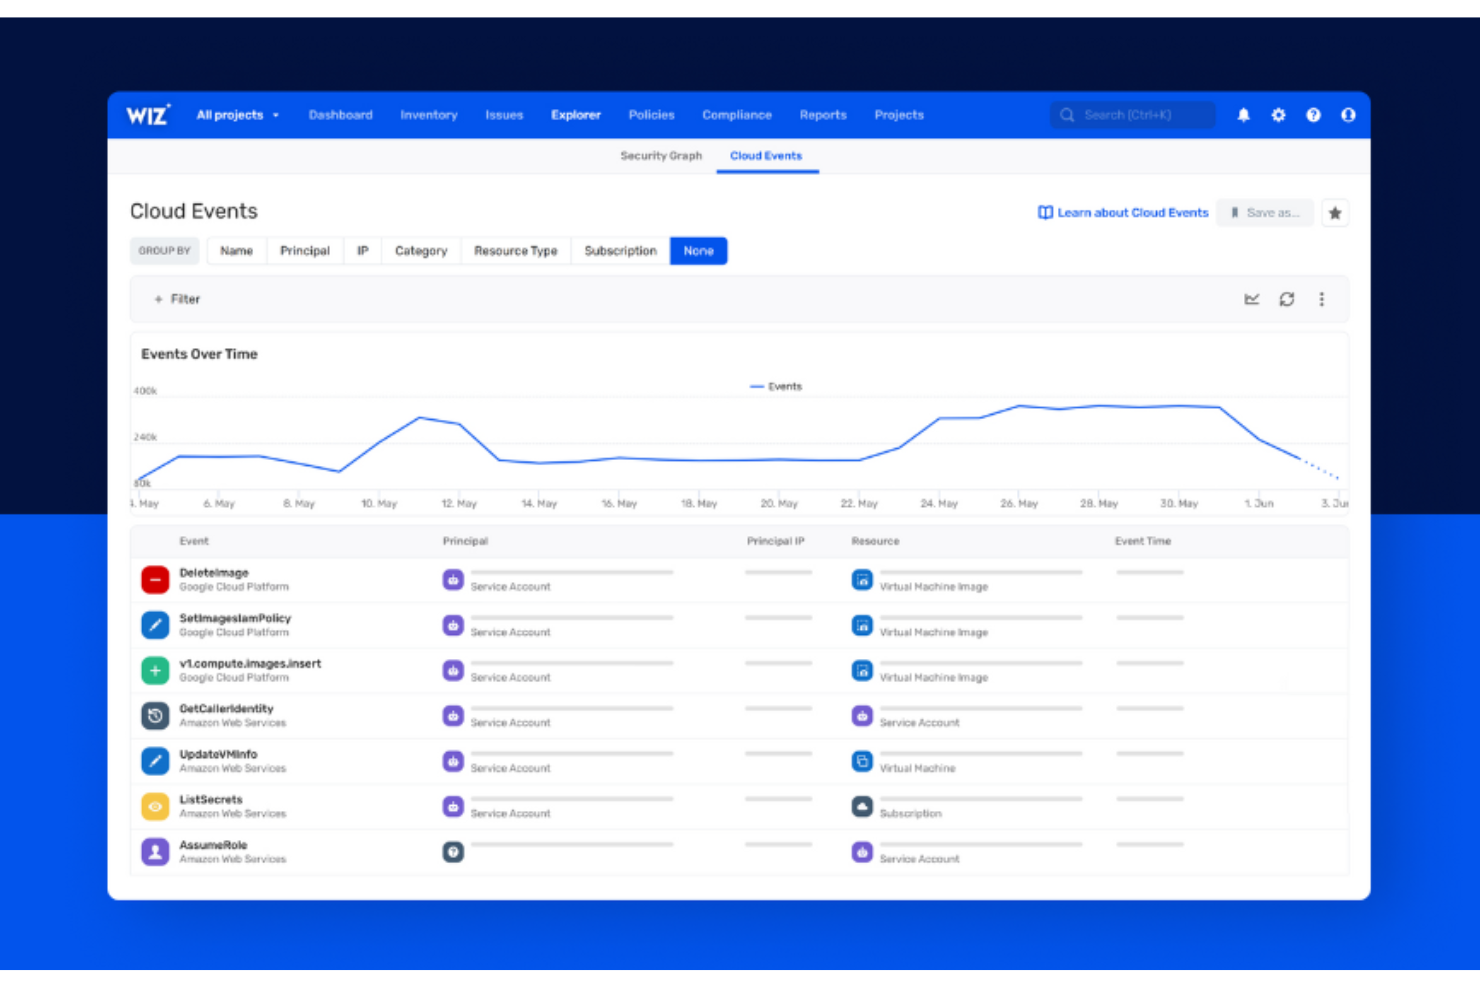
Wiz är en molnsäkerhetsplattform som ger fullständig insyn i hela teknikstacken och omfattande säkerhetsanalys över flera molninfrastrukturer. Plattformen syftar till att förenkla molnsäkerheten genom att ge insikter och identifiera sårbarheter i realtid, vilket gör den till ett optimalt val för team som behöver insyn i flera moln och säkerhetsanalys.
Varför jag valde Wiz:
Jag valde Wiz för dess innovativa strategi för insyn i flera moln och säkerhetsanalys. Dess förmåga att ge djupa insikter i komplexa infrastrukturer med flera moln skiljer den från många andra verktyg på marknaden. Enligt min mening passar Wiz bäst för insyn i flera moln och säkerhetsanalys tack vare dess robusta funktioner för säkerhetsanalys och användarvänlighet, särskilt vid hantering av komplexa molnarkitekturer.
Utmärkande funktioner och integrationer:
Wiz erbjuder flera utmärkande funktioner, däribland fullständig insyn i hela teknikstacken, sårbarhetsidentifiering i realtid och avancerad säkerhetsanalys. Dessa funktioner ger en omfattande och detaljerad bild av säkerhetslandskapet över flera moln. Wiz integreras även med stora molnplattformar som AWS, Azure och Google Cloud samt många vanliga DevOps-verktyg, vilket ger en anpassningsbar lösning för olika IT-miljöer.
Pros and Cons
Pros:
- Omfattande insyn över flera moln
- Sårbarhetsidentifiering i realtid
- Integration med stora moln- och DevOps-verktyg
Cons:
- Prisinformationen är inte offentligt tillgänglig
- Det kan krävas en viss expertis för att utnyttja funktionerna maximalt
- Som ett fokuserat verktyg kanske det inte täcker alla aspekter av cybersäkerhet utanför molnmiljöer

Bäst för enhetlig hotdetektering och respons i nätverk, moln och slutpunkter
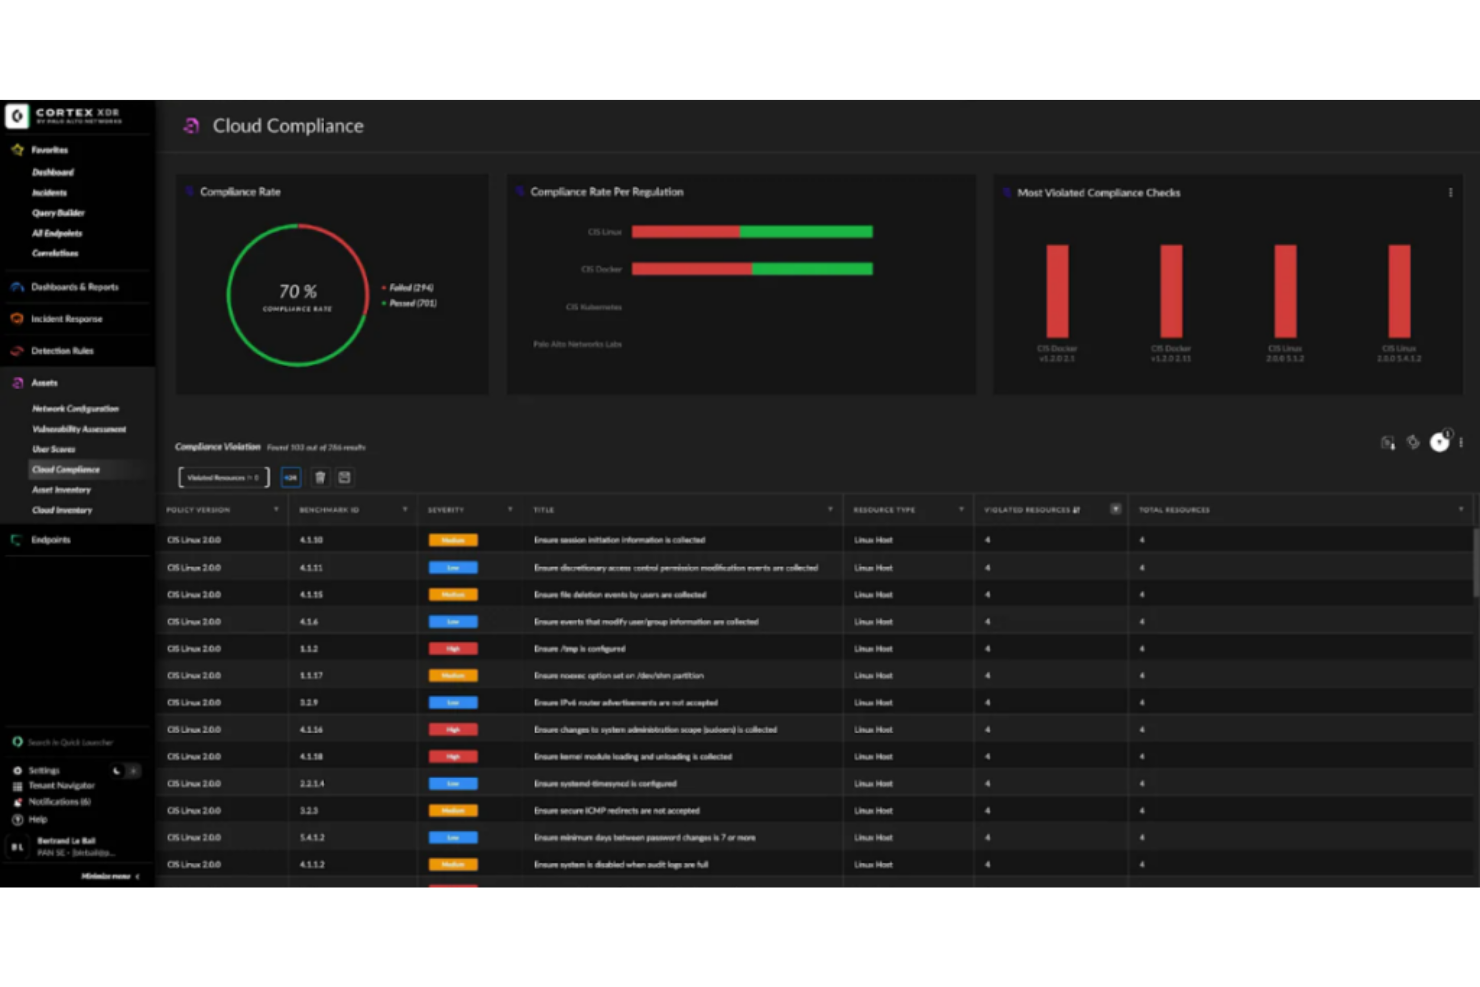
Cortex XDR är en plattform för utökad detektering och respons som tillhandahåller ett enhetligt tillvägagångssätt för hotdetektering och respons i nätverk, moln och slutpunkter. Det här sammanhållna säkerhetsverktyget gör det möjligt för organisationer att korrelera data från olika källor för att upptäcka komplexa hot, vilket stämmer överens med dess positionering som bäst för enhetlig hotdetektering och respons.
Därför valde jag Cortex XDR:
Jag valde Cortex XDR för dess integrerade säkerhetssätt, som kan förena hotdetektering och respons i olika miljöer. Denna omfattande funktionalitet skiljer Cortex XDR från många säkerhetsverktyg som fokuserar på specifika områden. Jag anser att Cortex XDR är 'bäst för enhetlig hotdetektering och respons i nätverk, moln och slutpunkter' tack vare dess förmåga att korrelera data från dessa källor, vilket möjliggör en heltäckande bild av organisationens säkerhetsstatus.
Utmärkande funktioner & integreringar:
Cortex XDR erbjuder avancerade funktioner som beteendebaserad hotdetektering, automatiserade säkerhetsåtgärder och integrerad ärendehantering. Dessa funktioner gör plattformen mycket kapabel att upptäcka och hantera hot i olika miljöer. När det gäller integreringar kan Cortex XDR införlivas med ett brett utbud av Palo Alto Networks-produkter och andra tredjepartslösningar, vilket bidrar till att förbättra säkerhetstäckningen.
Pros and Cons
Pros:
- Enhetlig hotdetektering och respons i olika miljöer
- Avancerade funktioner för beteendebaserad hotdetektering
- Omfattande integreringar med Palo Alto Networks-produkter och andra lösningar
Cons:
- Ingen offentligt tillgänglig prisinformation
- Kan ha en brant inlärningskurva för användare som är nya på plattformen
- Kan vara komplex att distribuera i stora eller heterogena miljöer

Bäst för AI-drivet skydd mot skadlig kod och utpressningstrojaner
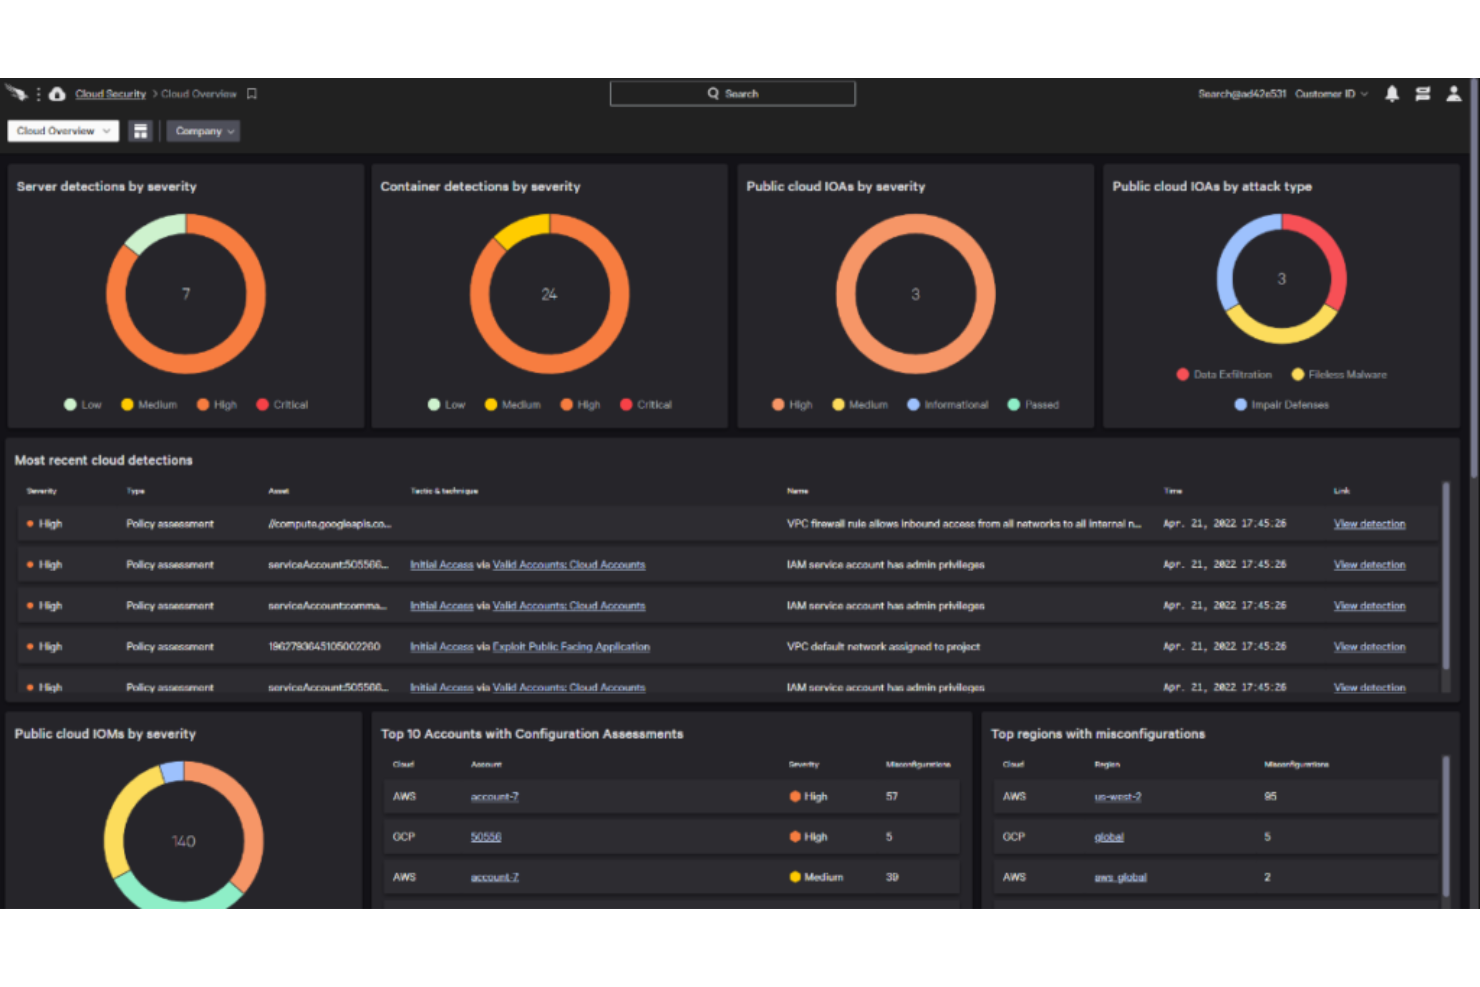
CrowdStrike Falcon Endpoint Protection Platform är en molnnativ lösning som är utformad för att stoppa säkerhetsintrång genom att förhindra och reagera på alla typer av attacker. Den använder AI för att erbjuda överlägset skydd mot skadlig kod och utpressningstrojaner och är därför det främsta valet för AI-driven säkerhet mot sådana hot.
Varför jag valde CrowdStrike Falcon Endpoint Protection Platform:
Jag valde CrowdStrike Falcon på grund av dess unika kombination av teknik, hotinformation och flexibla svarsalternativ. Den utmärker sig genom sina AI-funktioner, som möjliggör överlägsen upptäckt och förebyggande av skadlig kod och utpressningstrojaner. Med tanke på dessa funktioner är verktyget särskilt väl lämpat för att tillhandahålla AI-drivet skydd mot skadlig kod och utpressningstrojaner.
Utmärkande funktioner och integrationer:
Falcon erbjuder funktioner som AI-drivet skydd mot skadlig kod och utpressningstrojaner, hotjakt och omfattande insyn i hela IT-miljön. Dess molnnativa arkitektur gör att det enkelt kan integreras med andra molnbaserade system och erbjuder omfattande API:er för anpassade integrationer.
Pros and Cons
Pros:
- Avancerade AI-funktioner för skydd mot skadlig kod och utpressningstrojaner
- Omfattande insyn i hela IT-miljön
- Molnnativ lösning som erbjuder skalbarhet och enkel integration
Cons:
- Prisuppgifter är inte offentligt tillgängliga
- Det kan krävas teknisk expertis för att utnyttja funktionerna fullt ut
- Vissa användare har rapporterat falska positiva resultat i dess upptäcktssystem

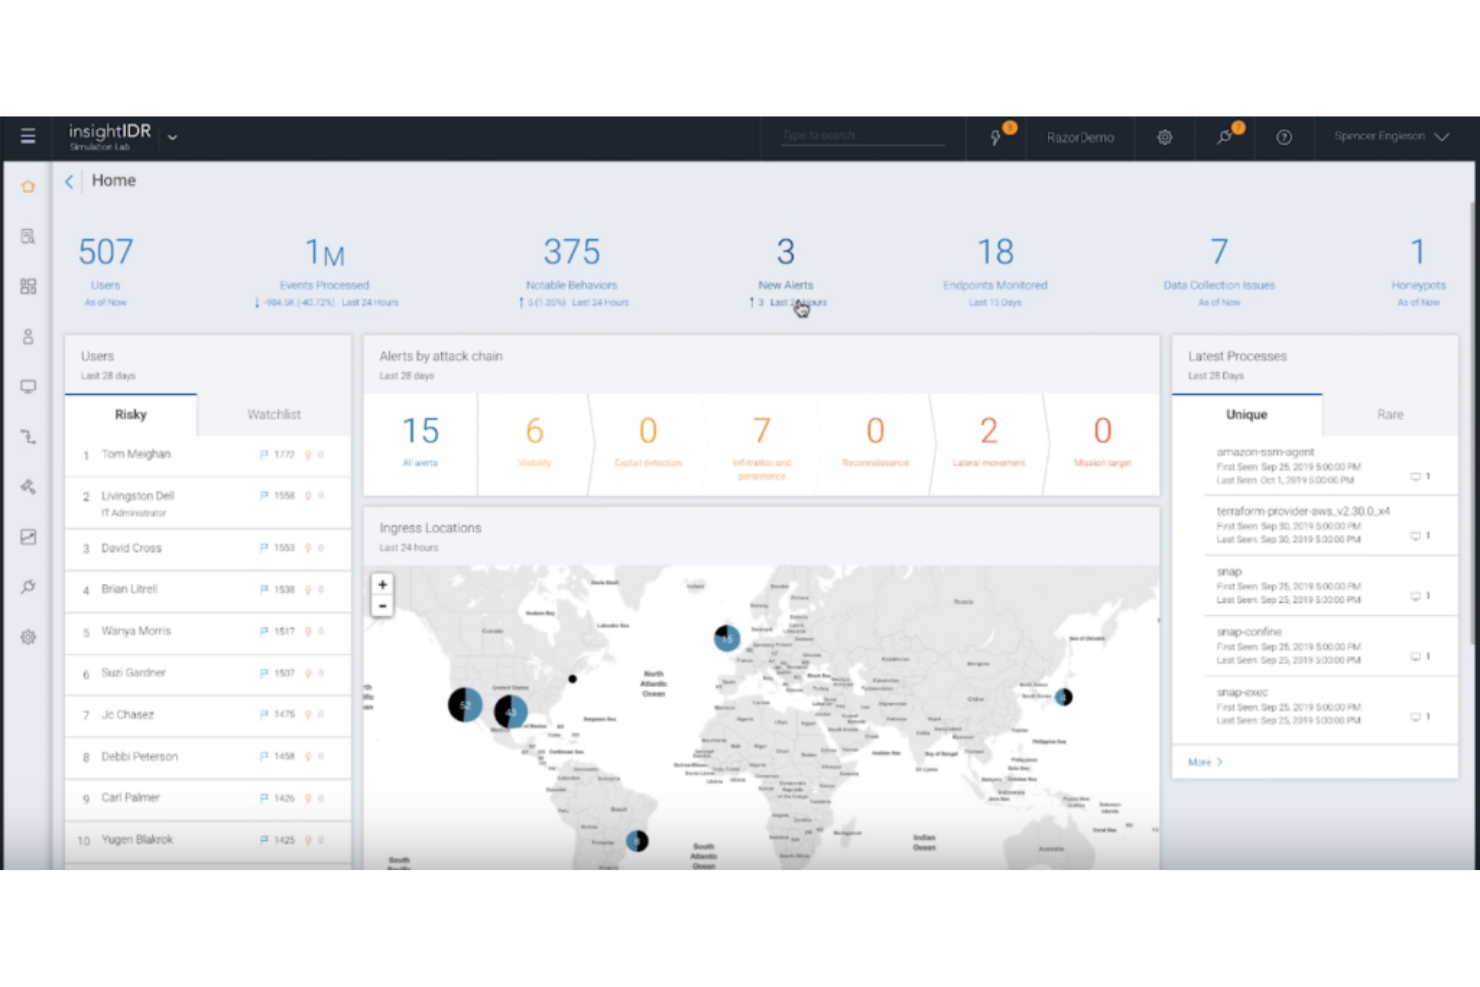
InsightIDR är en lösning för säkerhetsinformation och händelsehantering (SIEM) som identifierar och utreder misstänkt användarbeteende. Den erbjuder robust analys av användarbeteende, identifiering av incidenter och verktyg för respons, vilket gör den perfekt för incidenthanteringsteam.
Varför jag valde InsightIDR:
Jag valde InsightIDR eftersom lösningen utmärker sig inom analys av användarbeteende, vilket är avgörande för att identifiera interna hot och komprometterade konton. Dess omfattande funktioner för identifiering av incidenter och respons skiljer den ytterligare från andra verktyg. Därför fastställde jag att InsightIDR är 'bäst för incidenthanteringsteam som behöver analys av användarbeteende', eftersom den gör det möjligt för team att snabbt identifiera och reagera på säkerhetsincidenter.
Utmärkande funktioner & integrationer:
InsightIDR erbjuder automatiserade funktioner för identifiering och respons, tillsammans med detaljerade tidslinjer för utredningar, vilket är viktigt för att hantera incidenter effektivt. Den tillhandahåller också inbyggd analys av användarbeteende som hjälper till att identifiera avvikande användaraktivitet. InsightIDR integreras väl med andra Rapid7-lösningar och populära tredjepartsplattformar, som AWS, Azure och Cisco, för att ge heltäckande täckning i olika IT-miljöer.
Pros and Cons
Pros:
- Avancerad analys av användarbeteende
- Omfattande funktioner för identifiering av incidenter och respons
- Brett utbud av integrationer
Cons:
- Prissättningen offentliggörs inte
- Kan vara komplicerat att konfigurera för användare med mindre teknisk erfarenhet
- Vissa användare uppger att regler ofta måste justeras för att undvika falska positiva resultat
Annan XDR-programvara
Nedan finns en lista över ytterligare XDR-programvara som jag tog med i kortlistan men som inte hamnade bland de främsta. De är definitivt värda att kolla in.
- SentinelOne Singularity
Bäst för autonomt slutpunktsskydd mot alla attackvektorer
- Microsoft 365 Defender
Bäst för omfattande skydd över Microsoft 365-appar och -tjänster
- Cynet 360 AutoXDR
Bäst för automatiserad upptäckt och hantering av hot


Annan XDR-programvara – relaterade recensioner
Så utvärderar jag XDR-programvara
Jag granskar XDR-verktyg i två lager: den grundnivå som en plattform måste uppnå för att kvalificera sig och de särskiljande faktorer som spelar roll när ett SOC-team hanterar en attack i flera steg klockan två på natten.
Kärnfunktioner (grundkrav för den här listan)
När jag väljer ut verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för var och en av kärnfunktionerna nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Insamling av telemetri över flera lager: Jag kontrollerar om plattformen hämtar data från slutpunkter, nätverk, moln, e-post och identitetskällor med automatiserad normalisering.
- Korrelaterad hotdetektering: Varje verktyg bör sammanfoga aviseringar från olika domäner till attackberättelser – till exempel genom att koppla ett nätfiskemeddelande till lateral förflyttning och vidare till dataexfiltrering.
- Automatiserad incidenthantering: Jag utvärderar om verktyget kan isolera en komprometterad värd, inaktivera ett användarkonto eller blockera en IP-adress över flera domäner från en och samma spelbok.
- Enhetlig utredningskonsol: Analytiker behöver en enda vy som sammanför aviseringar, tillgångskontext och forensiska tidslinjer, så att de kan växla mellan olika telemetrikällor under triageringen.
- Integrering av hotinformation: Jag letar efter inbyggda TI-flöden och flöden från tredje part som berikar detekteringar med IOC:er, angripares TTP:er och MITRE ATT&CK-mappning direkt från start.
- Integrationer från tredje part: Plattformen bör kunna ansluta till din befintliga SIEM-, SOAR- och IAM-stack genom förbyggda anslutningar och öppna API:er för hybrida distributioner.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Hanterade XDR-tjänster är viktiga för små SOC-team, så jag utvärderar om en leverantör erbjuder analytikerbevakning dygnet runt och incidenthantering på begäran. En inbyggd arbetsyta för hotjakt är en annan särskiljande faktor, särskilt när den låter analytiker genomsöka historisk telemetri efter IOC:er när ett nytt säkerhetsmeddelande publiceras. Jag överväger också om plattformen innehåller en generativ AI-assistent som kan sammanfatta incidenter eller utarbeta frågor för hotjakt, vilket hjälper juniora analytiker att snabbare komma igång under perioder med stora mängder aviseringar.
Utöver funktionerna
Distributionsarkitekturen är en av de första sakerna jag utvärderar – huruvida en plattform är inbyggd (från en enda leverantör) eller en öppen/hybrid XDR-lösning påverkar hur väl den passar in i en befintlig säkerhetsstack. Transparens kring licensiering är också viktigt; jag undersöker om prissättningen baseras på slutpunkt, GB eller ett paket, och om avveckling av fristående EDR- eller SIEM-verktyg kompenserar för kostnaden. Leverantörens djup inom hotforskning är ytterligare en faktor jag väger in, inklusive oberoende validering som MITRE ATT&CK Evaluations, vilket ger en tydlig bild av den verkliga detekteringstäckningen bortom marknadsföringspåståenden.
Så väljer du XDR-programvara
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara får du här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kommer programvaran att växa med ditt företag? Tänk på dina framtida behov och säkerställ att verktyget kan hantera en ökad datamängd och fler användare. |
| Integrationer | Fungerar den med dina befintliga verktyg? Kontrollera kompatibiliteten med aktuella säkerhetssystem och molntjänster för att undvika driftstörningar. |
| Anpassningsbarhet | Kan du anpassa den efter dina behov? Leta efter flexibla inställningar som låter dig justera programvaran så att den passar dina arbetsflöden och rapporteringskrav. |
| Användarvänlighet | Är den användarvänlig för ditt team? Utvärdera gränssnittet och navigeringen för att säkerställa att den minimerar utbildningstiden och ökar produktiviteten. |
| Implementering och introduktion | Hur smidig är installationsprocessen? Ta reda på hur mycket tid och vilka resurser som krävs för driftsättning och utbildning, och leta efter supportalternativ som kan hjälpa till. |
| Kostnad | Ryms den inom din budget? Jämför prisnivåer, dolda avgifter och långsiktiga kostnader. Ta hänsyn till avkastningen på investeringen och om en kostnadsfri provperiod finns tillgänglig. |
| Säkerhetsskydd | Finns det ett starkt skydd? Leta efter funktioner som kryptering och åtkomstkontroller för att skydda känsliga data och följa regelverk. |
| Supporttillgänglighet | Får du hjälp när det behövs? Kontrollera om support dygnet runt finns tillgänglig och utvärdera leverantörens kundtjänsts kvalitet och responsivitet. |
Vad är XDR-programvara?
Programvara för utökad detektering och respons (XDR) är en säkerhetsteknik som är utformad för att tillhandahålla en enhetlig detektering och hantering av hot över olika nätverksändpunkter, servrar och molnarbetsbelastningar. XDR-lösningar används vanligtvis av säkerhetsteam i företag och hjälper till att identifiera, förhindra och hantera olika säkerhetshot.
Programvara för utökad detektering och respons (XDR) är en integrerad säkerhetsplattform som konsoliderar och korrelerar data från flera källor, inklusive brandväggs- och antivirusystem, för att förhindra, upptäcka och hantera cyberattacker. Det främsta värdet med en XDR-plattform ligger i dess förmåga att täcka en större attackyta, hantera tjänster, integrera olika nätverkssäkerhetsverktyg och tillhandahålla hanterade detekterings- och responstjänster (MDR).
Funktioner
När du väljer XDR-programvara bör du hålla utkik efter följande viktiga funktioner:
- Avancerad analys: Ger djupa insikter i hotmönster och hjälper team att snabbt identifiera och hantera hot.
- Automatiserad respons: Möjliggör automatiska åtgärder för att begränsa hot, vilket minskar den tid och arbetsinsats som krävs av säkerhetsteamen.
- Integrationsmöjligheter: Möjliggör sömlös anslutning till befintlig programvara för digital kriminalteknik och IT-hanteringsverktyg för ett enhetligt arbetssätt.
- Övervakning i realtid: Erbjuder kontinuerlig övervakning av nätverks- och slutpunktsaktiviteter för att upptäcka hot när de uppstår.
- Anpassningsbar rapportering: Låter användare anpassa rapporter efter specifika behov och ger tydliga, handlingsbara insikter.
- AI-driven hotdetektering: Använder artificiell intelligens för att identifiera komplexa hot som traditionella system kan missa.
- Slutpunktssäkerhet: Skyddar enheter i hela nätverket och säkerställer ett heltäckande säkerhetsskydd.
- Användarvänligt gränssnitt: Säkerställer enkel användning och snabb implementering av säkerhetsteamen, vilket minimerar utbildningstiden.
- Skalbarhet: Stöder ökande datamängder och användarantal och säkerställer att verktyget förblir effektivt när organisationen växer.
- Molnbaserad arkitektur: Ger flexibilitet och skalbarhet samt möjliggör enkel implementering och hantering i molnmiljöer.
Fördelar
Implementering av XDR-programvara ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad hotdetektering: Med avancerad analys och AI-drivna funktioner hjälper XDR-programvara till att identifiera hot som annars kanske inte skulle upptäckas.
- Snabbare svarstider: Automatiserade responsfunktioner möjliggör snabb begränsning av hot och minskar potentiella skador.
- Förbättrad säkerhetsintegration: Sömlös integration med befintliga verktyg ger ett enhetligt säkerhetsarbete och förenklar hanteringen.
- Omfattande övervakning: Övervakning i realtid säkerställer att hot upptäcks och hanteras när de uppstår, vilket minimerar risken.
- Skalbarhet för tillväxt: Programvarans förmåga att skala med verksamheten innebär att den förblir effektiv när organisationen växer.
- Kostnadseffektivitet: Genom att konsolidera flera säkerhetsverktyg i en plattform kan XDR-programvara minska de totala säkerhetskostnaderna.
- Användarvänlig upplevelse: Ett lättöverskådligt gränssnitt säkerställer att teamet snabbt kan anpassa sig och få ut mesta möjliga av programvarans funktioner.
Kostnader och priser
För att välja XDR-programvara krävs en förståelse för de olika prismodellerna och tillgängliga planerna. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i XDR-programvarulösningar:
Jämförelsetabell för planer för XDR-programvara
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0 | Grundläggande hotdetektering, begränsad analys och minimalt stöd. |
| Personlig plan | $10-$30/användare/månad | Avancerad analys, automatiserade aviseringar och grundläggande integrationer. |
| Företagsplan | $40-$70/användare/månad | Fullständiga integrationsmöjligheter, övervakning i realtid och anpassningsbar rapportering. |
| Företagsplan | $80-$150/användare/månad | AI-driven hotdetektering, omfattande support och skalbar arkitektur. |
Vanliga frågor om XDR-programvara
Här är svar på några vanliga frågor om XDR-programvara:
Hur integreras XDR-programvara med befintliga system?
XDR-programvara erbjuder ofta API:er och färdigbyggda anslutningar för smidig integrering med dina befintliga säkerhetsverktyg. Du behöver säkerställa kompatibilitet med ditt SIEM-system, dina brandväggar och dina slutpunktslösningar för att maximera effektiviteten och minska det manuella arbetet.
Vilka distributionsalternativ finns för XDR-programvara?
XDR-lösningar kan distribueras lokalt, i molnet eller som en hybridmodell. Ta hänsyn till din infrastruktur, dina säkerhetsprinciper och dina efterlevnadskrav när du väljer den distributionsmetod som bäst passar dina behov.
Hur hanterar XDR datasekretess och efterlevnad?
XDR-programvara bör innehålla funktioner som uppfyller dataskyddsbestämmelser som GDPR eller CCPA. Leta efter verktyg som erbjuder datakryptering, åtkomstkontroller och rapportering av efterlevnad för att säkerställa att din organisation uppfyller lagkraven.
Kan XDR-programvara stödja arbetsmiljöer med distansarbete?
Ja, många XDR-verktyg är utformade för att säkra distansarbetande och distribuerade arbetsstyrkor. De ger insyn i aktiviteter utanför nätverket och skyddar slutpunkter som används av distansarbetare, vilket bidrar till att upprätthålla säkerheten på olika platser.
Hur anpassningsbara är XDR-varningar och rapporter?
De flesta XDR-lösningar låter dig anpassa varningar och rapporter efter dina specifika behov. Denna flexibilitet hjälper dig att fokusera på de mest relevanta hoten och skapa rapporter som ger användbara insikter för ditt team.
Vilken typ av support och resurser är vanligtvis tillgängliga?
XDR-leverantörer erbjuder ofta support dygnet runt, dokumentation och utbildningsresurser. Kontrollera om de erbjuder livechatt, telefonsupport och tillgång till en kunskapsdatabas för att hjälpa ditt team att snabbt lösa eventuella problem som uppstår.
Vad händer nu?
Om du håller på att undersöka XDR-programvara kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.