

De 10 bästa verktygen för statisk kodanalys i Java 2026

10 Bästa verktygen för statisk kodanalys i Java – kortlista


Att skriva ren och tillförlitlig Java-kod är en utmaning som alla utvecklare ställs inför. Det handlar inte bara om att få jobbet gjort – det handlar om att göra det effektivt och undvika den huvudvärk som felsökning och kompatibilitetsproblem kan orsaka längre fram. Om du någon gång har ägnat timmar åt att spåra en dold sårbarhet eller haft svårt att upprätthålla en jämn kodkvalitet i hela teamet vet du hur frustrerande det kan vara. Dessa utmaningar bromsar utvecklingen och medför risker som kan bli kostsamma att åtgärda senare.
Det är här verktyg för statisk kodanalys kommer in i bilden. Dessa verktyg hjälper dig att upptäcka fel tidigt, säkerställa att kodningsstandarder följs och förbättra den övergripande kvaliteten på dina Java-applikationer. Under årens lopp har jag använt ett stort antal av dessa verktyg i olika projekt, från Android-utveckling till system på företagsnivå, och jag har med egna ögon sett hur de kan förändra arbetsflöden. I den här guiden delar jag med mig av mina främsta val av verktyg för statisk kodanalys i Java, tillsammans med praktiska insikter som hjälper dig att välja det bästa alternativet för dina behov.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning: bästa verktygen för statisk kodanalys i Java
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av verktyg för statisk kodanalys i Java, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för kontinuerlig övervakning av kodbasen | Gratisplan + 14 dagars gratis provperiod + gratis demo tillgänglig | Från $10/användare/månad (faktureras årsvis) | Website | |
| 2 | Bäst för att identifiera skadlig kod | 7 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $399/månad (debiteras årsvis) | Website | |
| 3 | Bäst för genomsökning av beroenden | Gratisplan tillgänglig | Från $34/utvecklare/månad | Website | |
| 4 | Bäst för kontextmedveten AI-analys | Gratisplan tillgänglig | Från $200/månad | Website | |
| 5 | Bäst för anpassade säkerhetsregler | Gratis plan tillgänglig | Från $350/månad | Website | |
| 6 | Bäst för sårbarhetshantering i öppen källkod | Gratisplan + gratisdemo tillgänglig | Prisuppgift på begäran | Website | |
| 7 | Bäst för automatiserade granskningar av kodkvalitet | 14 dagars kostnadsfri provperiod + kostnadsfri plan + kostnadsfri demo tillgänglig | Från $15/användare/månad (debiteras årsvis) | Website | |
| 8 | Bäst för djupgående skanning av källkod | Gratis demonstration tillgänglig | Prisuppgifter på begäran | Website | |
| 9 | Bäst för snabb identifiering av vanliga kodbrister | Gratis | Öppen källkod | Website | |
| 10 | Bäst för molnbaserade säkerhetsutvärderingar | Not available | Prisuppgift på begäran | Website |


Recensioner av de bästa verktygen för statisk kodanalys i Java
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för statisk kodanalys i Java som hamnade på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för kontinuerlig övervakning av kodbasen
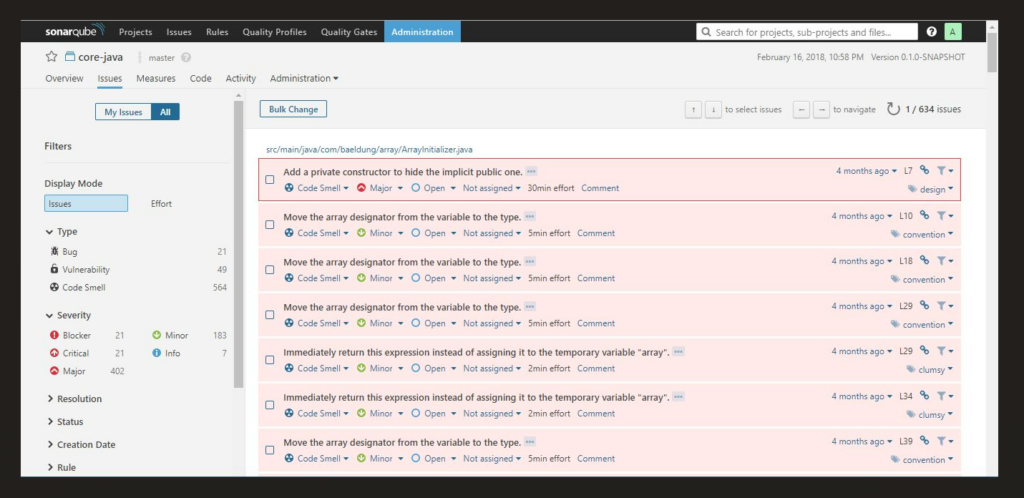
SonarQube är ett verktyg för statisk kodanalys som finns tillgängligt för både egenhanterade och molnbaserade distributioner. Det granskar egenutvecklad, AI-genererad och öppen källkod för att upptäcka buggar, säkerhetsproblem och underhållbarhetsproblem tidigt i utvecklingsprocessen. Plattformen flaggar tillförlitlighets- och säkerhetsrisker och kan generera AI-assisterade förslag på korrigeringar för att minska behovet av manuell granskning.
Varför jag valde SonarQube:
Jag inkluderade SonarQube eftersom verktyget erbjuder stöd för många språk och flexibilitet i hur team tillämpar statisk analys. Det tillhandahåller strukturerad rapportering som synliggör områden med teknisk skuld och säkerhetsrisker, vilket stöder team som vill ha en konsekvent överblick över projektets hälsa.
Dess kompatibilitet med CI/CD-miljöer gör det också lämpligt för arbetsflöden med kontinuerlig granskning.
Utmärkande funktioner och integrationer:
Funktionerna omfattar stöd för över 35 språk, mer än 6 500 kodningsregler, analys av osäkra dataflöden för vanliga programmeringsspråk och enhetliga konfigurationsalternativ.
Integrationer omfattar Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Slack och Port. Ett SonarQube-tillägg för IDE:er finns tillgängligt för VS Code, JetBrains IDE:er, Cursor, Windsurf och andra.
Pros and Cons
Pros:
- Robust källkodsanalys som upptäcker ett brett spektrum av kodningsproblem.
- Omfattande integrationer med populära utvecklingsverktyg och kodarkiv.
- Öppen källkod med en stor gemenskap, vilket främjar frekventa uppdateringar och delade bästa praxis.
Cons:
- Den inledande konfigurationen kan kräva teknisk expertis.
- Vissa falska positiva resultat kan förekomma, vilket kräver en grundlig granskning.
- Komplexiteten kan vara en utmaning för mindre team utan dedikerad DevOps-personal.
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .
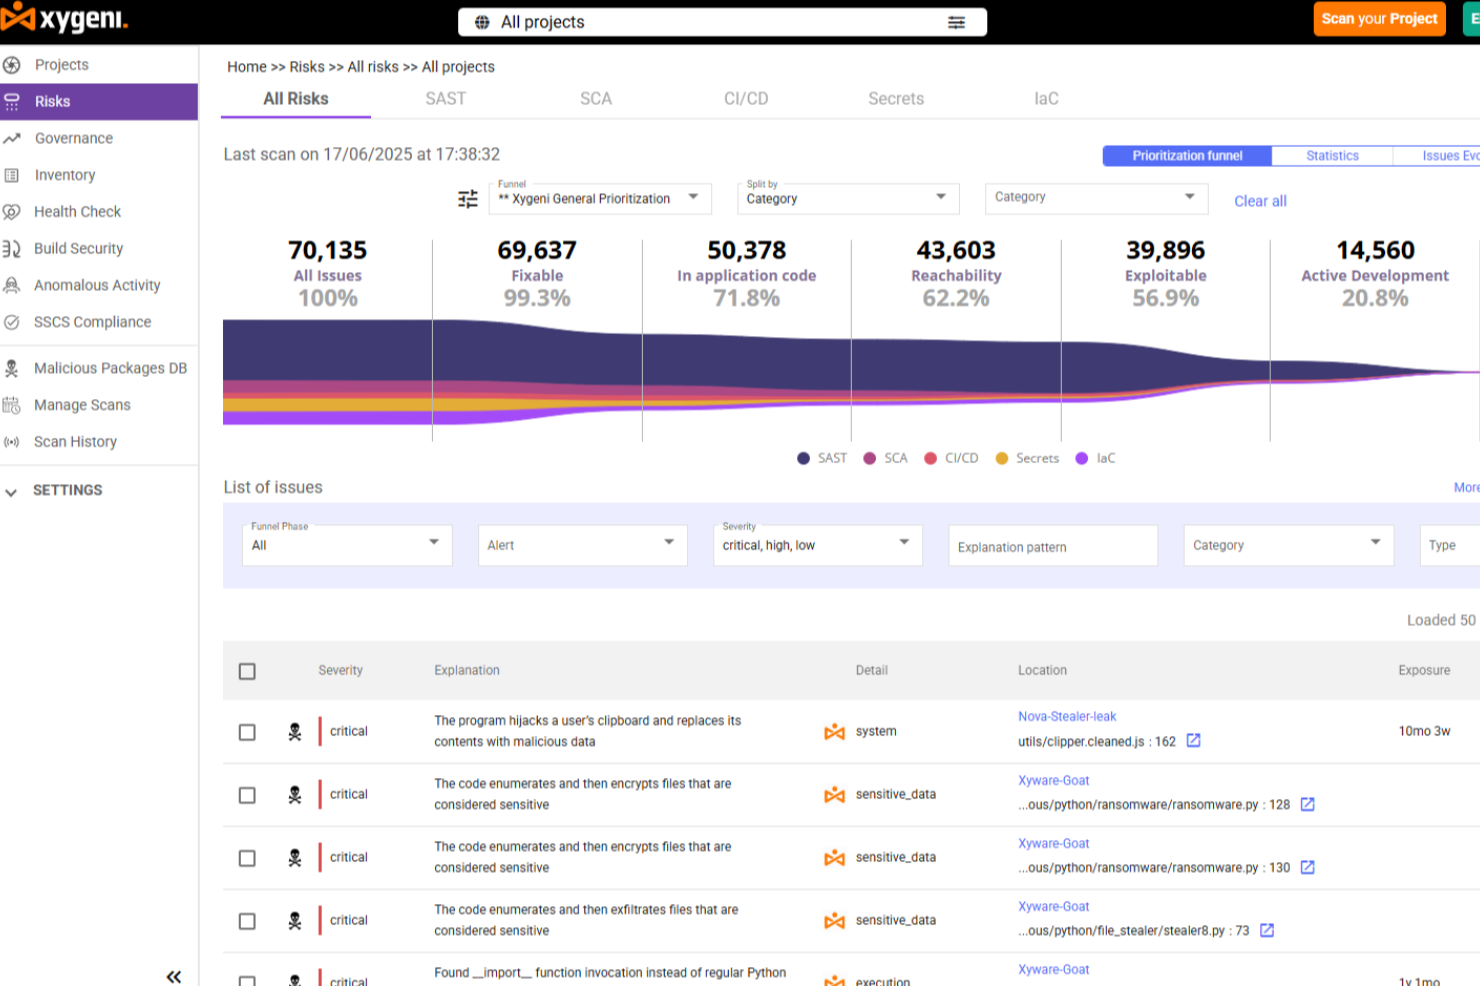
Xygeni erbjuder ett unikt tillvägagångssätt för statisk kodanalys i Java genom att tillhandahålla djupgående kontextuella insikter och en enhetlig strategi för applikationssäkerhet. Det här verktyget är särskilt tilltalande för DevSecOps-team och utvecklare som fokuserar på att upprätthålla kodintegritet och säkerhet under hela programvaruutvecklingens livscykel. Genom att samla och deduplicera resultat från olika skannrar säkerställer Xygeni att du får en ren, korrelerad riskbild. Det hanterar den vanliga utmaningen med varningströtthet och låter dig fokusera på verkliga hot.
Varför jag valde Xygeni
Jag valde Xygeni eftersom verktyget utmärker sig genom att tillhandahålla exakt sårbarhetsdetektering, vilket är avgörande för Java-utvecklare som vill säkra sin kod. Verktygets främsta funktion är dess förmåga att identifiera skadlig kod och hot mot programvaruförsörjningskedjan, vilket ger en säkerhetsnivå som många andra verktyg för statisk kodanalys saknar. Dessutom säkerställer Xygenis integration med CI/CD-pipelines att sårbarhetsdetektering sömlöst införlivas i dina befintliga arbetsflöden, vilket gör det till ett effektivt val för utvecklingsteam.
Viktiga funktioner i Xygeni
Utöver funktionerna för detektering av skadlig kod erbjuder Xygeni flera andra funktioner som ökar verktygets användbarhet:
- Policybaserade regler och skyddsräcken: Dessa låter dig automatisera åtgärder baserat på skanningsresultat och säkerställer att säkerhetspolicyer tillämpas konsekvent.
- AI-driven AutoFix: Den här funktionen tillhandahåller kontextmedvetna kodförslag och automatiska korrigeringar, vilket hjälper ditt team att skriva säker kod snabbare.
- Säkerhet i programvaruförsörjningskedjan: Xygeni upptäcker skadlig kod i komponenter med öppen källkod och lägger till ett extra skyddslager i dina projekt.
- Andel sanna positiva resultat: Med en andel sanna positiva resultat på 100 % och en låg andel falska positiva resultat på 16,7 % kan du lita på att varningarna du får går att agera på.
Integrationer med Xygeni
Xygeni integreras sömlöst med populära utvecklingsverktyg, inklusive GitHub Actions, Jenkins, GitLab och Bitbucket. Dessa integrationer möjliggör smidig integrering i din befintliga utvecklingsmiljö och förbättrar effektiviteten och säkerheten i arbetsflödet.
Pros and Cons
Pros:
- Integritetsfokuserad skanning säkerställer datasäkerhet
- Analys på funktionsnivå prioriterar sårbarheter
- Detektering i realtid minimerar säkerhetsrisken
Cons:
- Priset kan vara högt för vissa team
- Begränsade integrationer jämfört med konkurrenterna

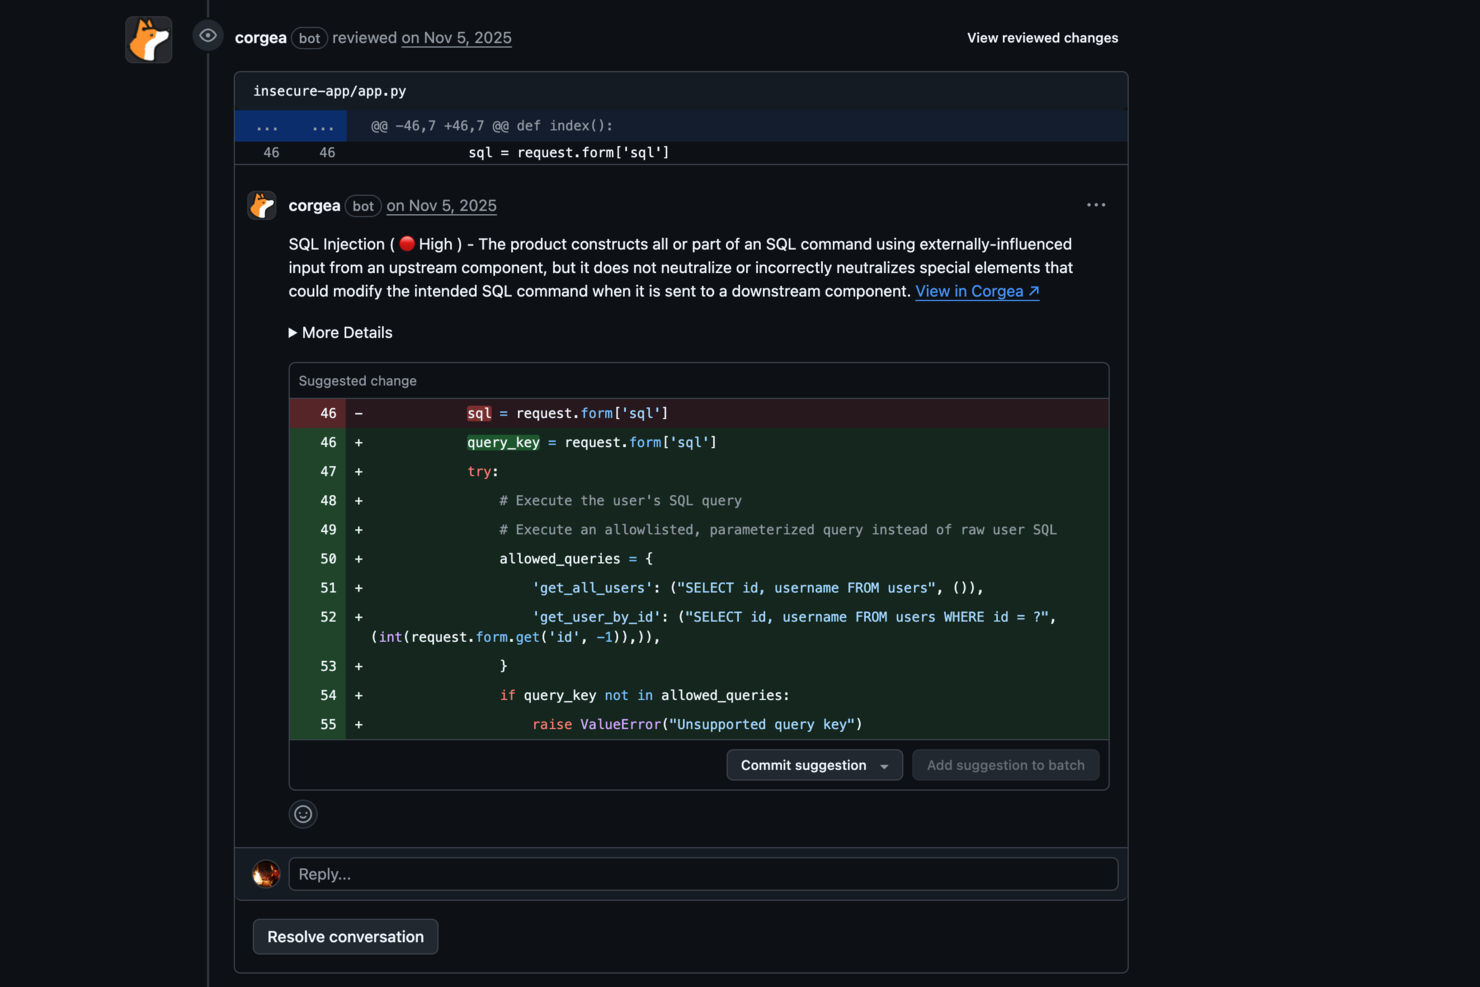
Corgea är ett verktyg för statisk kodanalys som är utvecklat för utvecklare och organisationer som vill förbättra applikationssäkerheten. Det använder AI för att identifiera problem som brister i affärslogik och autentiseringssårbarheter, vilket bidrar till att hålla koden säker. Verktyget är särskilt användbart för team som vill automatisera hur de hittar och åtgärdar osäker kod, minska behovet av manuell granskning och påskynda säkerhetsarbetsflöden.
Varför jag valde Corgea
Jag valde Corgea för dess AI-infödda angreppssätt för statisk säkerhetstestning av applikationer, vilket skiljer det från andra verktyg för statisk kodanalys i Java. Genom att använda stora språkmodeller kan Corgea upptäcka komplexa sårbarheter som brister i affärslogik och trasig autentisering, vilka traditionella verktyg ofta missar. Det anpassar sig till kodbasen vid varje genomsökning och minskar betydligt antalet falska positiva resultat, vilket gör det till ett starkt alternativ för utvecklare som behöver exakta och tillförlitliga säkerhetsresultat.
Corgeas viktigaste funktioner
Utöver sin AI-drivna sårbarhetsidentifiering erbjuder Corgea flera viktiga funktioner som förbättrar dess användbarhet för statisk kodanalys i Java:
- Genomsökning av beroenden: Genomsöker och identifierar automatiskt sårbarheter i dina kodberoenden, vilket säkerställer heltäckande säkerhetstäckning.
- Anpassningsbara policyer: Gör det möjligt för dig att ange säkerhetspolicyer på naturligt språk och anpassa verktyget efter dina specifika säkerhetsbehov och arbetsflöden.
- Automatisk SAST-åtgärd: Tillhandahåller automatiserade säkerhetskorrigeringar, vilket förenklar processen att åtgärda sårbarheter och underhålla säkra kodbaser.
- Stöd för flera språk: Har stöd för Java samt andra språk som JavaScript, Python och C#, vilket breddar användningsområdet för olika projekt.
Corgeas integrationer
Inbyggda integrationer listas för närvarande inte av Corgea.
Pros and Cons
Pros:
- AI-driven sårbarhetsidentifiering
- Automatiska säkra kodkorrigeringar
- Identifiering av brister i affärslogik
Cons:
- Inga funktioner för skydd under körning
- Fokuserat på applikationssäkerhet, inte hela stacken

Zeropath
Bäst för kontextmedveten AI-analys
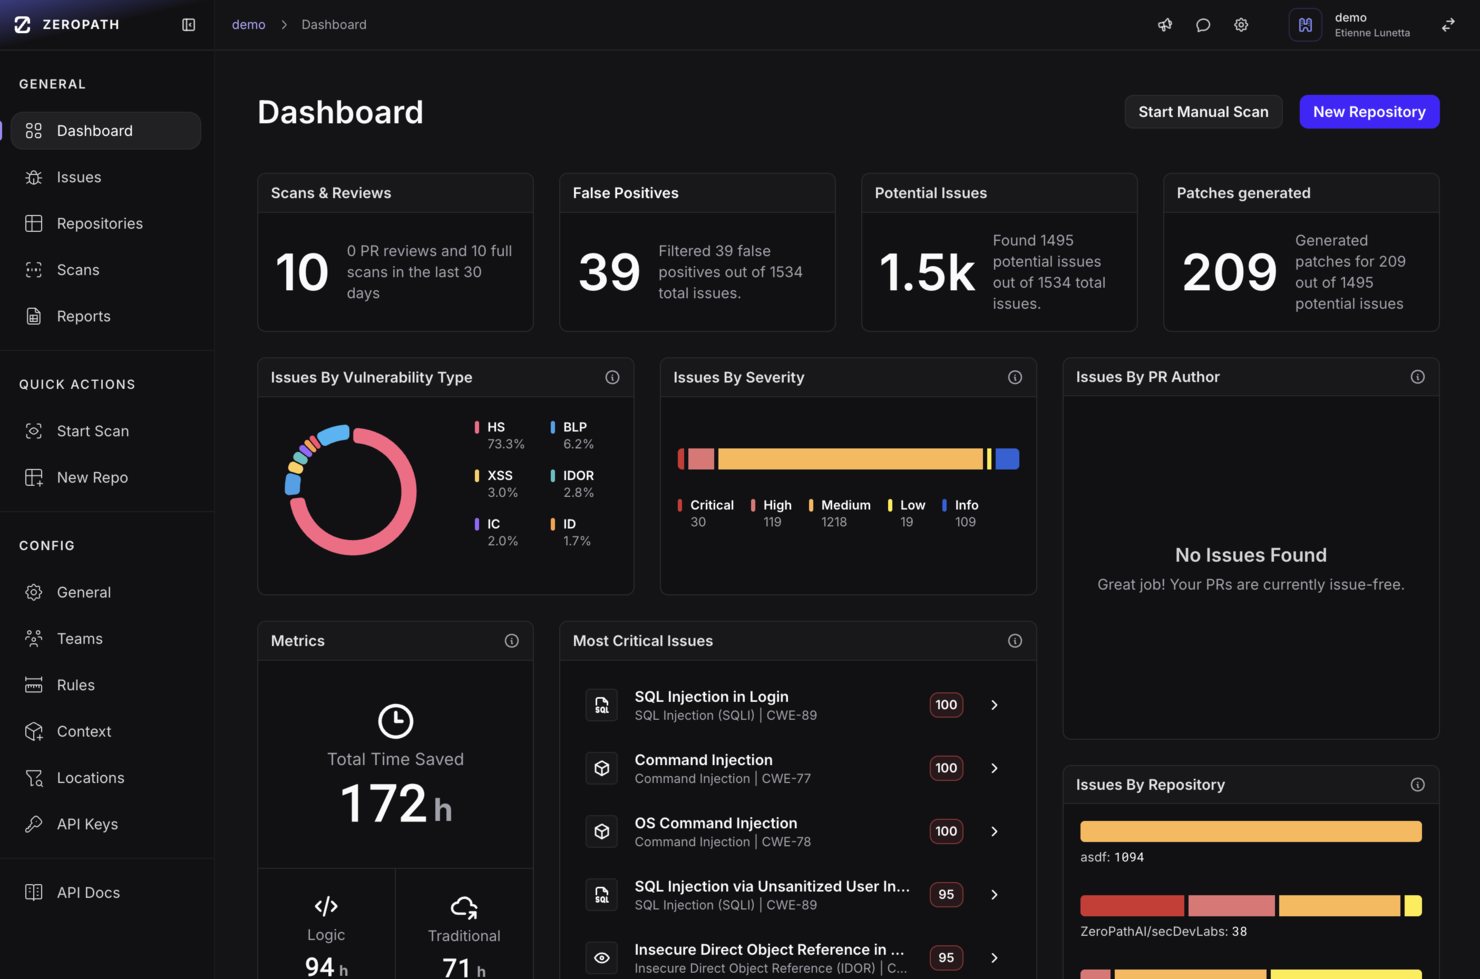
ZeroPath är byggt för utvecklingsteam som vill införa avancerad kodsäkerhet i sina Java-kodbaser (och kodbaser i andra språk) utan att drunkna i mängder av aviseringar. Om du arbetar i en Java-centrerad miljö – inom fintech, sjukvård eller SaaS – och vill ha ett verktyg för statisk kodanalys som förstår affärslogik, hanterar komplexa flöden och erbjuder åtgärder som går att genomföra, är ZeroPath värt att ta en titt på.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom det utnyttjar AI-baserad testning av statisk applikationssäkerhet (SAST) som går längre än mönstermatchning och arbetar på djupet med logik- och auktoriseringsflöden – så att dina Java-tjänster inte i tysthet levererar trasig autentisering eller brister i affärslogiken. Det använder kontextmedveten analys för att spåra dataflöden och beroendens nåbarhet (till exempel SCA och beroendegrafer), vilket hjälper teamet att upptäcka verkliga sårbarheter, inte bara generiska fynd. Jag uppskattar att det kan generera korrigeringar med ett enda klick direkt i kodändringsförfrågningar och integreras i arbetsflödet, så att Java-teamet kan fortsätta arbeta snabbt och samtidigt bygga in säkerhetskontroller tidigt.
Viktiga funktioner i ZeroPath
Utöver den framstående AI-drivna analysen hittade jag även flera funktioner som ökar verktygets användbarhet:
- Identifiering av infrastruktur som kod (IaC): Med den här funktionen kan du identifiera och åtgärda säkerhetssårbarheter i din infrastrukturkod, vilket säkerställer heltäckande säkerhetstäckning.
- Automatiserad efterlevnadsrapportering: ZeroPath genererar automatiskt efterlevnadsrapporter, vilket förenklar processen att uppfylla branschstandarder och regler.
- Granskning av kodändringsförfrågningar (PR): Utför automatiserade säkerhetsgranskningar av varje kodändringsförfrågan och placerar AI-drivna återkopplingar och föreslagna korrigeringar i arbetsflödet för kodgranskning.
- Anpassade kodprinciper: Låter dig definiera godtyckliga regler (på naturligt språk) för att upptäcka mönster som är viktiga för organisationen (till exempel att alla publika slutpunkter måste validera indata).
Integrationer med ZeroPath
Integrationerna omfattar GitHub, GitLab, Jenkins, Bitbucket, Jira, Azure DevOps, Slack, AWS, Google Cloud Platform och Microsoft Teams.
Pros and Cons
Pros:
- Minskar brus och falska positiva resultat jämfört med traditionella SAST-verktyg
- Upptäcker sårbarheter i affärslogik och auktorisering i Java och andra språk.
- Stöder automatisk generering av korrigeringar direkt i arbetsflödet för kodgranskning.
Cons:
- Du kan behöva tid för att anpassa arbetsflödet till automatiseringen.
- Beroendet av AI innebär att identifieringen av gränsfall fortfarande kan variera.

Bäst för anpassade säkerhetsregler
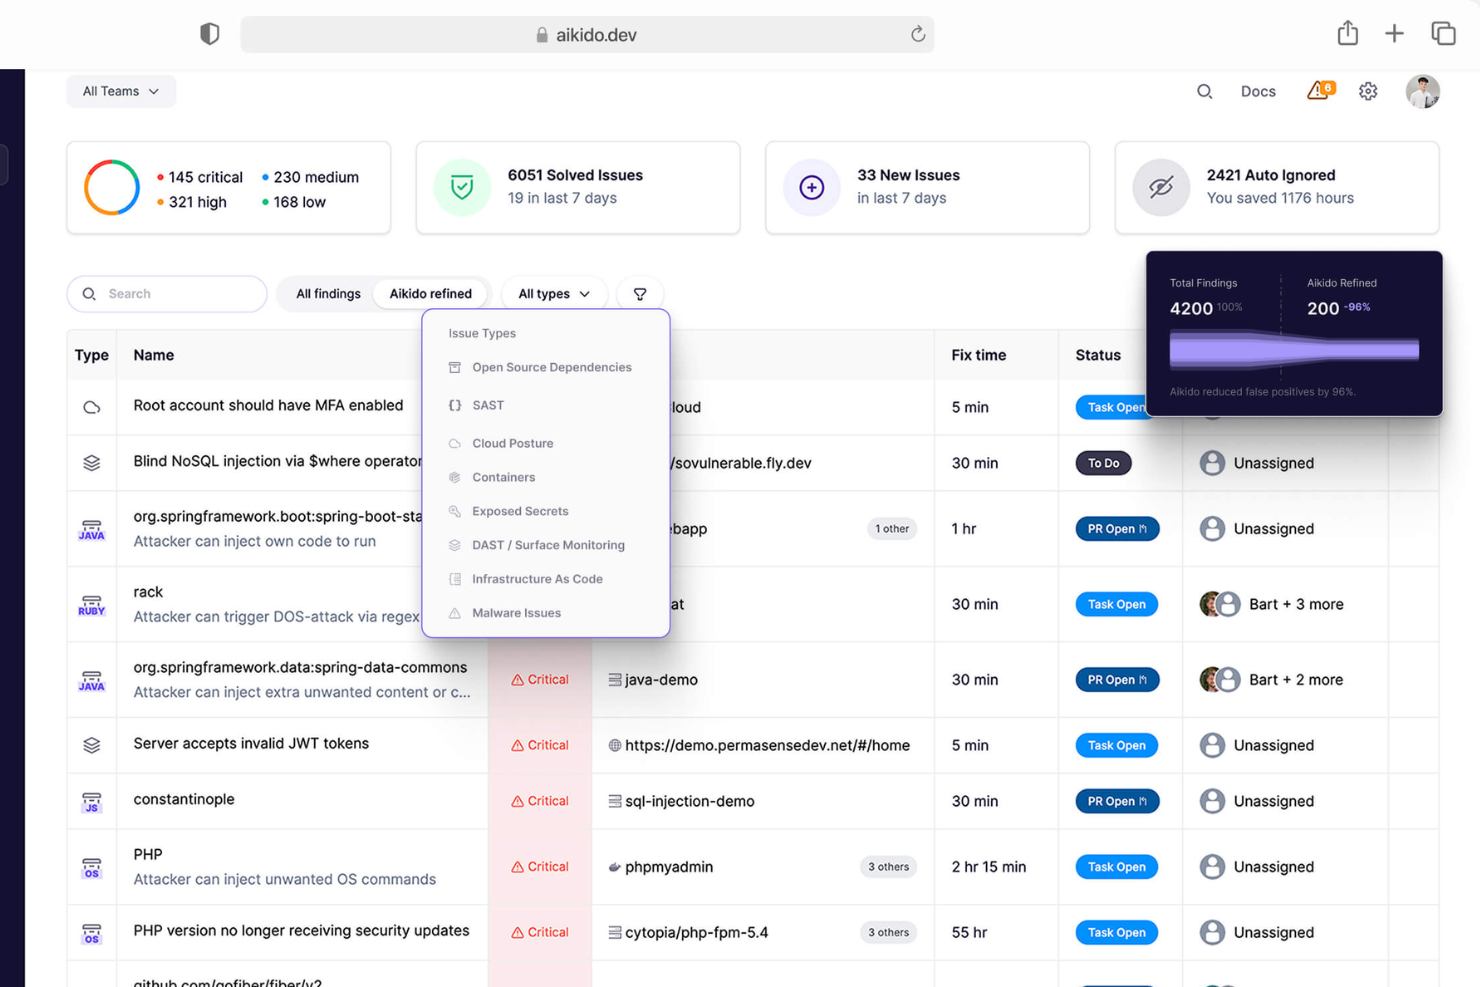
Aikido Security är en plattform för applikationssäkerhet som erbjuder heltäckande lösningar för att skydda applikationer från kod till moln. Den omfattar funktioner som hantering av molnsäkerhet, skanning av beroenden med öppen källkod, identifiering av hemligheter samt både statisk och dynamisk säkerhetstestning av applikationer.
Därför valde jag Aikido Security:
Aikido låter dig skapa anpassade säkerhetsregler som passar dina specifika behov, vilket ger teamet större kontroll över hur ni skyddar er Java-kod. Det är tillräckligt flexibelt för att tillåta skräddarsydda konfigurationer, så att ni inte behöver förlita er på generiska regeluppsättningar som kanske inte passar ert projekt. Aikido skannar koden i realtid och upptäcker sårbarheter innan de förvärras. Med möjligheten att automatiskt tillämpa dessa anpassade regler kan teamet enkelt anpassa verktyget efter era kodstandarder och säkerhetspolicyer, vilket säkerställer mer exakt säkerhetsövervakning.
Utmärkande funktioner och integrationer:
Andra funktioner omfattar identifiering av hemligheter, vilket är viktigt för att kontrollera koden efter läckta och exponerade API-nycklar, lösenord och krypteringsnycklar, samt automatisk triagering av kända säkra hemligheter. Det erbjuder även DAST för webbapplikationer för att identifiera sårbarheter genom simulerade attacker.
Integrationer omfattar Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana och GitHub.
Pros and Cons
Pros:
- Säkerhet från kod till moln
- Har en heltäckande instrumentpanel och anpassningsbara rapporter
- Skalbart för växande team
Cons:
- Stöder endast engelska
- Ignorerar sårbarheter om ingen åtgärd är tillgänglig
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.
Snyk
Bäst för sårbarhetshantering i öppen källkod
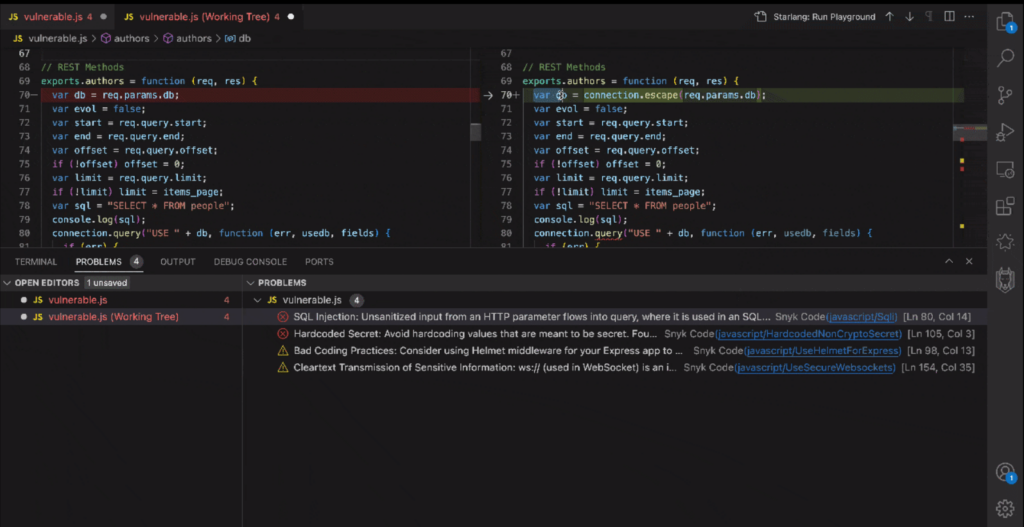
Snyk ligger i framkant när det gäller att identifiera och åtgärda sårbarheter i projekt och beroenden med öppen källkod. Med sitt tydliga fokus på att säkra programvara med öppen källkod erbjuder verktyget ett välbehövligt skydd mot potentiella säkerhetsintrång.
Varför jag valde Snyk:
I mitt ständiga sökande efter verktyg som säkerställer programvarans robusthet fångade Snyk min uppmärksamhet tack vare sitt särskilda fokus på sårbarheter i öppen källkod. När jag utvärderade och jämförde verktyg för statisk kodanalys utmärkte sig Snyk genom sin specialisering på att spåra och hantera sårbarheter i projekt med öppen källkod.
Jag kom fram till att Snyk utan tvekan är bäst för sårbarhetshantering inom programvara med öppen källkod och erbjuder en ovärderlig tjänst till utvecklingsgemenskapen.
Utmärkande funktioner och integrationer:
En av Snyks främsta funktioner är dess omfattande databas över sårbarheter i öppen källkod, vilket gör verktyget viktigt för utvecklare som använder projekt med öppen källkod. Dessutom ger instrumentpanelerna omfattande insikter, vilket gör det möjligt för utvecklingsteam att snabbt identifiera och hantera potentiella hot.
När det gäller integrationer ansluter Snyk smidigt till populära kodarkiv som GitHub och Bitbucket. Det integreras också utan problem med CI/CD-pipelines, inklusive Jenkins, vilket förbättrar DevOps-arbetsflödet.
Pros and Cons
Pros:
- Omfattande databas som är särskilt anpassad för sårbarheter i öppen källkod.
- Integration med populära kodarkiv och CI/CD-verktyg.
- Ger insikter och konkreta lösningar via sina instrumentpaneler.
Cons:
- Även om verktyget är specialiserat på öppen källkod kanske det inte täcker alla sårbarheter i proprietär programvara.
- Detaljnivån i funktionerna kan innebära en inlärningskurva för vissa användare.
- Prissättningen och nivåerna kan vara komplexa för team med varierande behov.

Codacy
Bäst för automatiserade granskningar av kodkvalitet
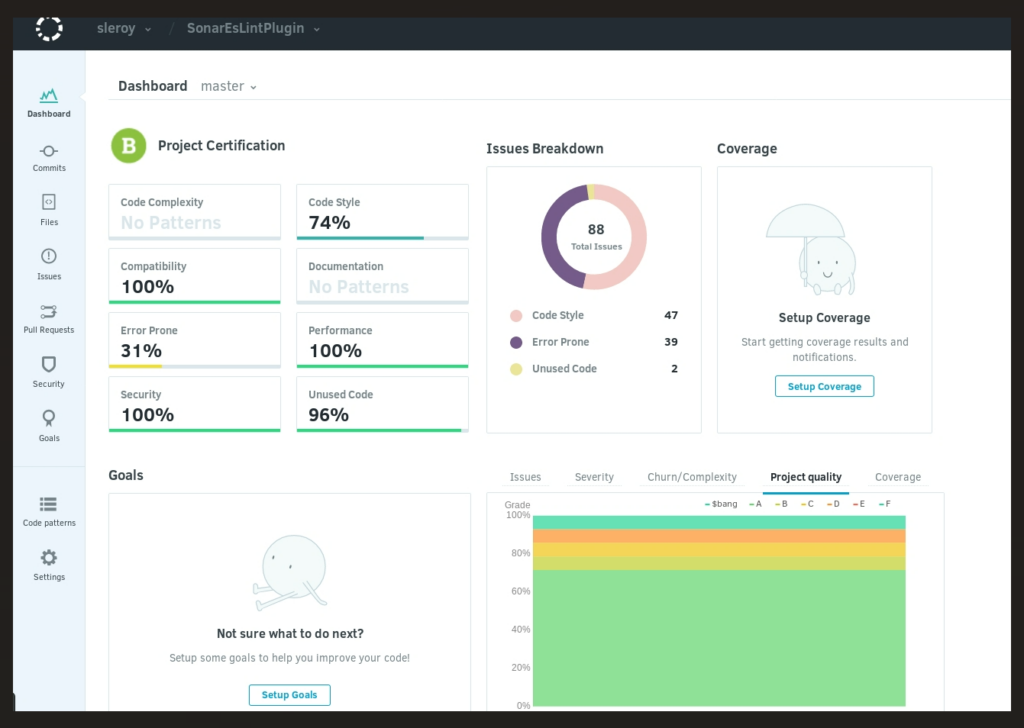
Codacy är ett framstående verktyg för statisk kodanalys som fokuserar på att automatisera granskningar av kodkvalitet. Genom att effektivisera kodgranskningsprocessen säkerställer det att utvecklingsteam konsekvent levererar kod av hög kvalitet.
Varför jag valde Codacy:
Inom det stora området för verktyg för statisk kodanalys var valet av Codacy ett medvetet beslut. När jag avgjorde vilka verktyg som skulle lyftas fram utmärkte sig Codacy tack vare sina kraftfulla automatiserade granskningsfunktioner. Jag valde Codacy eftersom jag anser att dess fokus på att automatisera kvalitetsgranskningar är avgörande, vilket gör det till en viktig tillgång för team som vill säkerställa en konsekvent kvalitet utan manuell övervakning.
Utmärkande funktioner och integrationer:
Codacy utmärker sig genom sin förmåga att identifiera ett brett spektrum av problem, från kodfel och kodlukt till säkerhetsproblem. Det erbjuder detaljerade instrumentpaneler som ger en överblick över den övergripande kodkvaliteten och hjälper till att snabbt identifiera problemområden.
När det gäller integrationer fungerar Codacy sömlöst med plattformar som GitHub, GitLab och Bitbucket. Detta säkerställer kodgranskningar och kvalitetskontroller genom hela utvecklingsprocessen.
Pros and Cons
Pros:
- Effektiv källkodsanalys som upptäcker ett brett spektrum av problem.
- Starka integrationer med populära kodarkiv förbättrar utvecklingsarbetsflödet.
- Automatiserade granskningar minskar behovet av manuell övervakning och risken för mänskliga fel.
Cons:
- Vissa användare kan uppleva att vissa funktioner är något komplexa.
- Det finns risk för enstaka falska positiva resultat i kodgranskningar.
- Årsvis fakturering passar kanske inte alla team eller projekt.
Bäst för djupgående skanning av källkod
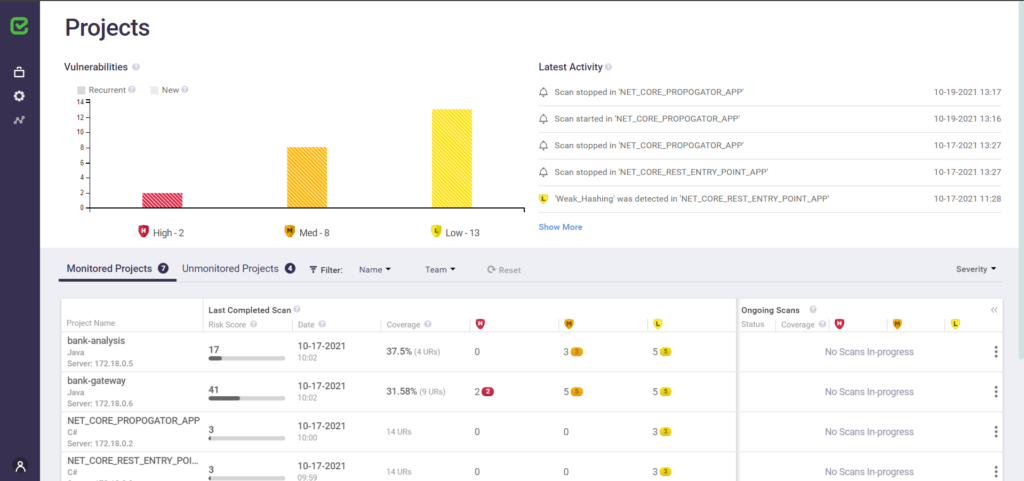
Checkmarx är ett välrenommerat verktyg för statisk testning av applikationssäkerhet som går på djupet i källkoden för att identifiera sårbarheter. Dess fokus på grundlig skanning av källkod säkerställer att inte ens komplicerade säkerhetsproblem förbises.
Varför jag valde Checkmarx:
Att välja rätt verktyg bland en mängd alternativ kan vara överväldigande. Jag valde Checkmarx för den här listan efter att ha bedömt dess oöverträffade djup i källkodsanalys. Jämfört med andra verktyg erbjuder Checkmarx en omfattande granskning som går på djupet i programmeringsspråk och kodarkiv.
Enligt min mening befäster dess styrka inom djupgående skanning av källkod dess position som ett förstahandsval för team som vill stärka sin kod mot potentiella hot.
Utmärkande funktioner och integrationer:
Checkmarx är mycket bra på att identifiera en mängd olika säkerhetsproblem, från vanliga sårbarheter till nyanserade hot i källkoden. Instrumentpanelerna är mycket informativa och ger utvecklingsteam en övergripande bild av potentiella risker i kodbasen.
När det gäller integrationer samarbetar Checkmarx med plattformar som GitHub, GitLab och Bitbucket, vilket säkerställer en förstärkt utvecklingsprocess där säkerhetsaspekter integreras från början.
Pros and Cons
Pros:
- Omfattande källkodsanalys som effektivt upptäcker ett stort antal sårbarheter.
- Stark integration med populära kodarkiv, vilket säkerställer att säkerhet är en integrerad del av utvecklingsarbetsflödet.
- Bemästrar flera programmeringsspråk, inklusive Java, Python, PHP och Ruby.
Cons:
- Kan kräva en inlärningskurva för personer som är nya inom statisk testning av applikationssäkerhet.
- Risk för falska positiva resultat, vilket kräver noggrann granskning.
- Pristransparensen kan förbättras för att underlätta beslutsfattandet.

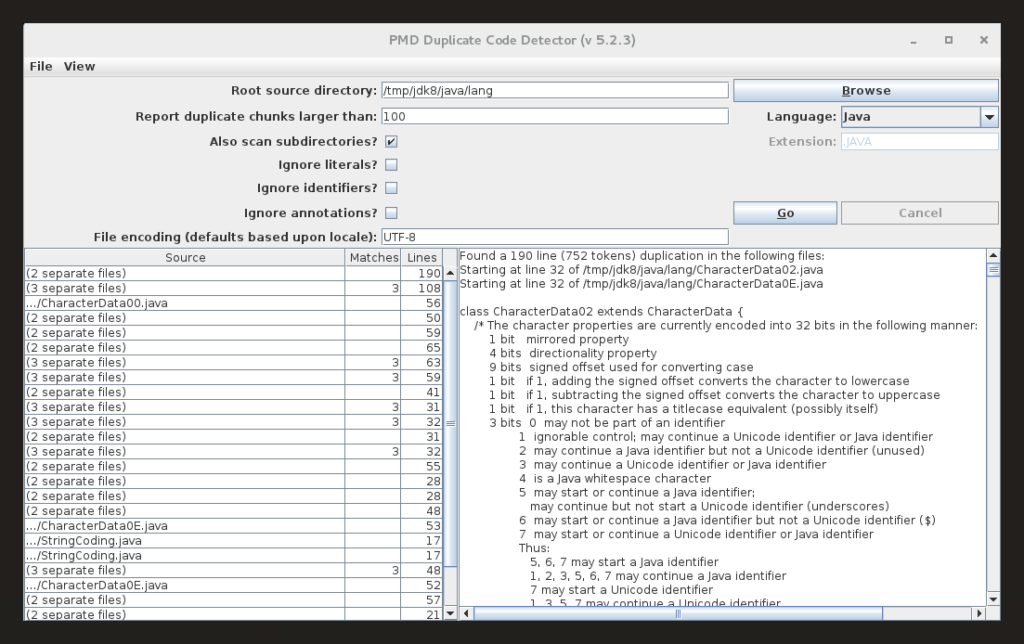
PMD är ett välrenommerat verktyg för statisk kodanalys som ger utvecklare möjlighet att snabbt identifiera vanliga kodbrister i olika programmeringsspråk. Dess styrka ligger i förmågan att snabbt upptäcka sådana problem, vilket gör det oumbärligt för dem som prioriterar snabba kodgranskningar.
Varför jag valde PMD:
Efter att ha undersökt det breda utbudet av verktyg för statisk kodanalys blev PMD ett självklart val när jag hade fastställt dess styrkor och jämfört dem med konkurrenternas. Verktygets inneboende förmåga att snabbt upptäcka vanliga kodbrister gjorde att det stack ut och skilde sig från det stora utbudet av tillgängliga alternativ.
Jag valde det eftersom PMD enligt min bedömning utmärker sig genom att snabbt identifiera kodbrister, vilket säkerställer att utvecklingsteam kan åtgärda dem snabbt.
Framstående funktioner och integrationer:
PMD är känt för sitt breda stöd för flera programmeringsspråk, däribland Java, JavaScript och Apex, vilket ger det en mångsidighet som inte alla verktyg har. Dess källkodsanalys är robust, och förmågan att snabbt upptäcka kodlukt och kodfel är berömvärd.
När det gäller integrationer stöder PMD populära plattformar som GitHub, GitLab och Jenkins, vilket gör att det passar perfekt in i många teams utvecklingsprocess.
Pros and Cons
Pros:
- Brett stöd för flera programmeringsspråk.
- Snabb och effektiv upptäckt av vanliga kodbrister.
- Robusta integrationer med plattformar som GitHub och Jenkins.
Cons:
- Kan kräva viss konfigurering för specifika projekt.
- Användargränssnittet kanske inte är lika intuitivt för nybörjare.
- Eftersom det är ett verktyg med öppen källkod kan det sakna viss support eller vissa funktioner på kommersiell nivå.

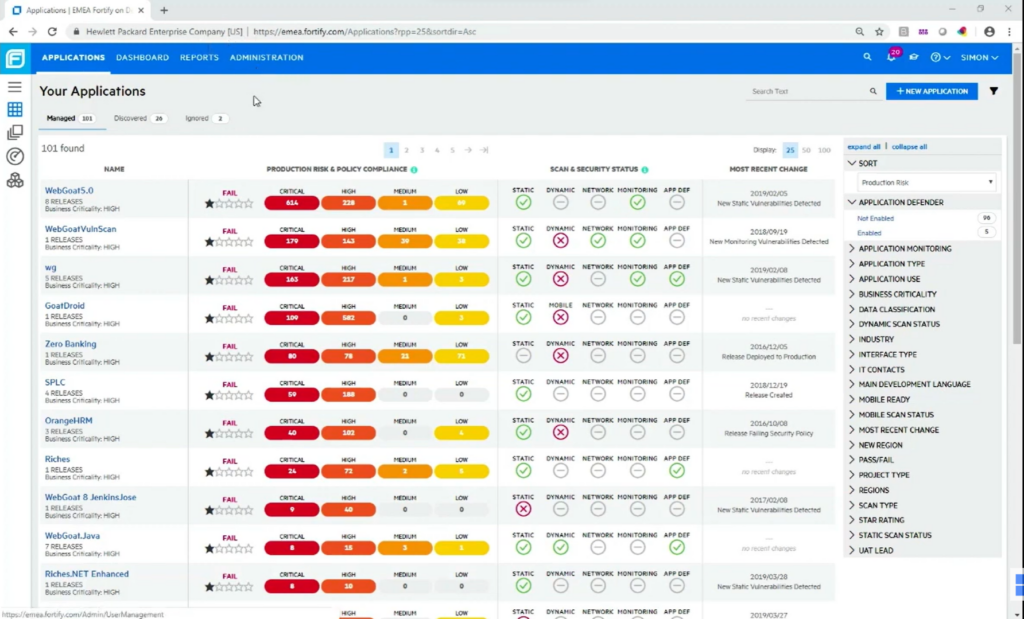
Fortify on Demand är en SaaS-lösning som möjliggör noggrann säkerhetsanalys av källkod och identifierar sårbarheter med hög precision. När man överväger molnbaserade plattformar för säkerhetsutvärderingar säkerställer dess särskilda fokus att den förblir oöverträffad.
Varför jag valde Fortify on Demand:
När jag sammanställde den här listan granskade jag ett stort antal verktyg ingående, och min bedömning ledde mig till att välja Fortify on Demand. Verktygets molncentrerade arkitektur och dess styrka inom statisk applikationssäkerhetstestning skiljde det från mängden. Efter att ha jämfört en mängd plattformar kan jag med säkerhet konstatera att Fortify on Demand är det främsta valet för molnbaserade säkerhetsutvärderingar.
Utmärkande funktioner och integrationer:
Fortify on Demand utmärker sig genom sin statiska kodanalys för Java, Python och många andra programmeringsspråk, vilket säkerställer en grundlig identifiering av potentiella säkerhetsproblem. Instrumentpanelerna ger en heltäckande överblick över sårbarheter, kodningsfel och teknisk skuld och hjälper utvecklingsteamen med åtgärdandet.
Verktyget integreras med populära kodarkiv som GitHub, GitLab och Bitbucket och fungerar även väl tillsammans med CI/CD-verktyg som Jenkins för kontinuerlig integrering.
Pros and Cons
Pros:
- Skickligt på statisk kodanalys i flera olika programmeringsspråk.
- Omfattande instrumentpaneler som underlättar snabba sårbarhetsbedömningar och åtgärder.
- Robusta integrationer med populära kodarkiv och CI/CD-verktyg.
Cons:
- Kan kännas överväldigande för små utvecklingsteam på grund av det breda utbudet av funktioner.
- Potentiella falska positiva resultat kan kräva manuell validering.
- Kan vara relativt dyrt för nystartade företag eller verksamheter med begränsade budgetar.
Andra verktyg för statisk kodanalys i Java
Nedan finns en lista över ytterligare verktyg för statisk kodanalys i Java som jag tog med på min kortlista, men som inte kom med bland de tio främsta. De är definitivt värda att ta en titt på.
- Coverity
Bäst för att upptäcka programvarufel under utvecklingen
- Klocwork
Bäst för detektering av säkerhetsbrister i realtid
- Azul Platform Core
Bäst för anpassning av Java-körmiljöer
- Parasoft JTest
Bäst för omfattande Java-testning
- Codiga
Bäst för enhetlighet och underhåll av kod
- JArchitect
Bäst för detaljerad visualisering av kodarkitektur


Hur jag utvärderar verktyg för statisk kodanalys
Jag utvärderar verktyg för statisk kodanalys på två nivåer: grundläggande krav som alla SAST-verktyg måste uppfylla – som att flagga XSS innan en pull request sammanfogas – och det som skiljer ett verktyg värt att rekommendera från resten.
Grundläggande funktioner (minimikrav för den här listan)
När jag väljer ut verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Stöd för flera språk: Jag kontrollerar vilka språk varje verktyg stöder och om det kan hantera den blandning man realistiskt skulle se i en teknikstack – till exempel en Java-backend tillsammans med en TypeScript-frontend.
- Detektering av sårbarheter och buggar: Motorn bör upptäcka verkliga problem som SQL-injektion, dereferering av nullpekare och buffertspill genom dataflödes- och kontrollflödesanalys, inte bara genom mönstermatchning.
- Tillämpning av kodningsstandarder: Jag utvärderar om man kan tillämpa regelverk som CERT- eller Googles stilguider och skapa anpassade regler – användbart när teamet har interna konventioner utöver offentliga standarder.
- CI/CD- och IDE-integrering: Verktyg bör integreras med de platser där utvecklare redan arbetar, så jag letar efter inbyggt stöd för plattformar som GitHub Actions, GitLab CI och Jenkins samt IDE:er som VS Code eller IntelliJ.
- Handlingsbara rapporter och åtgärder: Resultat behöver allvarlighetsgrader och tydliga instruktioner för åtgärder, så att utvecklare kan lösa ett flaggat problem med skriptkörning mellan webbplatser utan att behöva byta till ett separat referensdokument.
- Täckning av efterlevnad och standarder: Jag letar efter mappning till ramverk som OWASP Top 10 och CWE Top 25 samt branschspecifika standarder som MISRA för inbyggda system eller PCI DSS för betalningshantering.
När jag har en lista över verktyg som uppfyller detta kriterium överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Inkrementell skanning gör verklig skillnad – när ett verktyg analyserar endast de ändrade raderna i en pull request i stället för att skanna om hela kodbasen, hålls pipeline-tiderna rimliga i stora kodförråd. Jag utvärderar också om ett verktyg erbjuder ett anpassat frågespråk, som CodeQL eller Semgrep-mönster, vilket gör det möjligt för säkerhetsteam att skriva detekteringsregler anpassade till interna API:er eller proprietära ramverk. AI-driven automatisk åtgärdshantering blir också allt mer värdefull, särskilt när den föreslår kontextuella korrigeringar direkt i en pull request i stället för att bara flagga problemet.
Mer än funktioner
Andelen falska positiva resultat är viktigare än vad de flesta köpare inser. Ett verktyg som översköljer utvecklare med brus lär dem att ignorera resultat, så jag utvärderar hur varje leverantör hanterar arbetsflöden för prioritering och om det lär sig av tidigare beslut om undertryckning. Driftsättningsmodellen är en annan viktig faktor – team som hanterar känslig källkod behöver ofta egenhostade eller nätverksisolerade alternativ i stället för enbart SaaS-erbjudanden. Jag tittar också på transparensen i licensieringen, eftersom prissättning baserad på antal medverkande i stället för antal kodrader kan förändra den totala kostnaden avsevärt beroende på teamets struktur.
Så väljer du verktyg för statisk kodanalys i Java
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med dina projekt? Kontrollera om det hanterar växande kodbaser och fler användare utan prestandaförlust. Undvik verktyg som begränsar tillväxten. |
| Integrationer | Passar det in i ditt nuvarande arbetsflöde? Leta efter kompatibilitet med dina befintliga CI/CD-verktyg och plattformar. Säkerställ smidigt datautbyte mellan systemen. |
| Anpassningsbarhet | Kan du anpassa det efter ditt arbetsflöde? Utvärdera om verktyget låter dig justera regler och rapporter så att de överensstämmer med ditt teams kodningsstandarder och arbetssätt. |
| Användarvänlighet | Kommer ditt team enkelt att börja använda det? Tänk på inlärningskurvan och hur intuitivt gränssnittet är. Ett komplext verktyg kan inledningsvis sänka produktiviteten. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Bedöm tillgången till resurser som handledningar, support och dokumentation för att underlätta en smidig övergång. |
| Kostnad | Ryms det i din budget? Jämför prisstrukturen med dina ekonomiska begränsningar. Var uppmärksam på dolda avgifter eller nödvändiga tillägg som ökar kostnaden. |
| Säkerhetsskydd | Hur skyddar det din kod? Säkerställ att verktyget erbjuder robusta säkerhetsfunktioner för att upptäcka sårbarheter och förhindra dataintrång. |
| Efterlevnadskrav | Uppfyller det branschstandarderna? Kontrollera att verktyget följer de regler som är relevanta för din bransch för att undvika juridiska problem. |
Vad är verktyg för statisk kodanalys i Java?
Verktyg för statisk kodanalys i Java är programvarulösningar som analyserar Java-kod med avseende på buggar, sårbarheter och efterlevnad av kodningsstandarder utan att köra koden. Dessa verktyg används vanligtvis av utvecklare och kvalitetssäkringsteam för att säkerställa kodens kvalitet och säkerhet. Automatiska kodgranskningar, sårbarhetsdetektering och efterlevnadskontroller bidrar till att upprätthålla höga kodstandarder och identifiera problem tidigt. Sammantaget sparar dessa verktyg tid och resurser genom att upptäcka fel innan de når produktion.
Funktioner
Håll utkik efter följande viktiga funktioner när du väljer verktyg för statisk kodanalys i Java:
- Detektering av kodsårbarheter: Identifierar potentiella säkerhetshot i koden och hjälper till att förhindra intrång i ett tidigt skede.
- Automatiska kodgranskningar: Ger omedelbar återkoppling om kodkvaliteten för att upprätthålla konsekvens mellan projekten.
- Anpassningsbara regeluppsättningar: Gör det möjligt att anpassa kodanalysen efter teamets specifika kodningsstandarder och arbetssätt.
- Analys i realtid: Ger omedelbara insikter medan du kodar, vilket möjliggör snabba justeringar och förbättringar.
- Integrationsmöjligheter: Säkerställer smidig funktion tillsammans med dina befintliga verktyg och plattformar, vilket effektiviserar arbetsflödet.
- Detaljerad rapportering: Ger omfattande insikter i kodproblem och hjälper till att prioritera korrigeringar och förbättringar.
- Efterlevnadskontroller: Verifierar att branschstandarder följs och minskar risken för juridiska problem.
- Stöd för flera språk: Gör det möjligt för team att arbeta med olika projekt utan att behöva olika verktyg.
- Bearbetning med låg fördröjning: Minimerar fördröjningar under kodanalysen och säkerställer en smidig utvecklingsprocess.
- Kontinuerlig övervakning: Följer kodkvaliteten över tid och hjälper till att upprätthålla höga standarder och förhindra regressioner.
Fördelar
Att implementera verktyg för statisk kodanalys i Java ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad kodkvalitet: Automatiska kodgranskningar och sårbarhetsdetektering hjälper till att upprätthålla höga standarder och minska antalet fel i kodbasen.
- Förbättrad säkerhet: Genom att identifiera sårbarheter tidigt förhindras potentiella säkerhetsintrång, vilket skyddar dina applikationer och data.
- Tidsbesparingar: Analys i realtid och detaljerad rapportering möjliggör snabb upptäckt och lösning av problem, vilket påskyndar utvecklingsprocessen.
- Säkerställd efterlevnad: Efterlevnadskontroller säkerställer att koden uppfyller branschstandarder och minskar risken för juridiska komplikationer.
- Effektiv resursanvändning: Genom att upptäcka fel före produktion sparar dessa verktyg tid och resurser som annars skulle ha lagts på felsökning och åtgärdande av problem.
- Underlättat samarbete: Integrationsmöjligheter möjliggör smidig funktion tillsammans med befintliga verktyg och förbättrar teamarbete och kommunikation.
- Konsekvent prestanda: Kontinuerlig övervakning hjälper till att upprätthålla kodkvaliteten över tid, förhindrar regressioner och säkerställer tillförlitlig applikationsprestanda.
Kostnader & prissättning
Att välja verktyg för statisk kodanalys i Java kräver en förståelse av de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och mycket mer. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar med verktyg för statisk kodanalys i Java:
Jämförelsetabell för verktyg för statisk kodanalys i Java
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande kodanalys, begränsat språkstöd och support från användarcommunityn. |
| Privatabonnemang | $5-$25/användare/månad | Standardiserad kodanalys, anpassningsbara regeluppsättningar och återkoppling i realtid. |
| Företagsabonnemang | $25-$50/användare/månad | Avancerad kodanalys, integrationsmöjligheter, detaljerad rapportering och efterlevnadskontroller. |
| Enterprise-abonnemang | $50-$100/användare/månad | Omfattande kodanalys, dedikerad support, kontinuerlig övervakning och omfattande språkstöd. |
Vanliga frågor om verktyg för statisk kodanalys i Java
Här är några svar på vanliga frågor om verktyg för statisk kodanalys i Java:
Vilka tre tekniker används i verktyg för statisk kodanalys?
Verktyg för statisk kodanalys använder vanligtvis syntaxanalys, analys av data- och kontrollflöden samt säkerhetsanalys. Syntaxanalysen kontrollerar att kodens struktur är korrekt, medan analysen av data- och kontrollflöden följer hur data rör sig genom koden. Säkerhetsanalysen identifierar sårbarheter som skulle kunna utnyttjas.
Vilka begränsningar har statisk kodanalys?
Verktyg för statisk kodanalys kan endast identifiera problem utan att köra koden. De kan missa prestanda- eller användbarhetsproblem som uppstår under körning. Dessutom kan dessa verktyg generera falska positiva resultat, vilket kräver att utvecklare manuellt verifierar de markerade problemen.
Hur hjälper verktyg för statisk kodanalys till att upprätthålla kodkvaliteten?
Dessa verktyg bidrar till att upprätthålla kodkvaliteten genom att automatiskt kontrollera förekomsten av buggar och sårbarheter samt att kodstandarder följs. De ger utvecklare omedelbar återkoppling, vilket möjliggör snabba korrigeringar och en konsekvent kodkvalitet i hela projektet.
Vad är det huvudsakliga syftet med verktyg för statisk kodanalys?
Det huvudsakliga syftet är att upptäcka problem tidigt, upprätthålla en konsekvent kodstil och förbättra kodkvaliteten. De kan till exempel flagga problem som filer som inte har stängts eller felaktigt namngivna variabler innan de orsakar problem i applikationen.
Kan verktyg för statisk kodanalys integreras med CI/CD-pipelines?
Ja, många verktyg för statisk kodanalys kan integreras med CI/CD-pipelines för att automatisera kodgranskningsprocessen. Integrationen säkerställer att koden kontinuerligt kontrolleras med avseende på kvalitets- och säkerhetsproblem före driftsättning, vilket förbättrar utvecklingseffektiviteten överlag.
Hur skiljer sig verktyg för statisk kodanalys från verktyg för dynamisk analys?
Verktyg för statisk kodanalys analyserar koden utan att köra den och fokuserar på kodens struktur och potentiella problem. Verktyg för dynamisk analys utvärderar däremot koden under körning och identifierar problem som uppstår när programmet körs, till exempel minnesläckor och prestandaflaskhalsar.
Vad händer härnäst:
Om du håller på att undersöka verktyg för statisk kodanalys i Java kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kort lista över programvaror att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.