

De bästa verktygen för sårbarhetshantering hjälper team att upptäcka säkerhetsbrister tidigt, minska säkerhetsrisker och upprätthålla säkrare och mer kompatibla system i hela sin infrastruktur. När svagheter förblir oupptäckta, när patchningscykler bygger på manuella uppgifter eller när aviseringar skapar mer brus än användbar insikt kan hot snabbt växa och skapa onödiga luckor i säkerhetsarbetet.
Rätt plattform för sårbarhetshantering ger säkerhets- och IT-team tydlig insyn, automatiserad skanning och korrekt prioritering, så att de kan förstå vilka problem som kräver omedelbara åtgärder och lösa dem innan de påverkar verksamheten. Som teknisk chef med över 20 års erfarenhet av att testa och implementera säkerhetsverktyg i verkliga produktionsmiljöer har jag utvärderat de främsta lösningarna utifrån detektionsnoggrannhet, automatiseringens kvalitet och användarvänlighet i det löpande säkerhetsarbetet.
Varje recension omfattar funktioner, för- och nackdelar samt idealiska användningsområden för att hjälpa ditt team att välja det bästa verktyget för sårbarhetshantering och uppnå tillförlitlig och effektiv riskminskning.
Varför du kan lita på våra programvarurekommendationer
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
- Paulo Gardini MiguelTeknikdirektör
 Tim FisherVP för AI
 Gabriel RosasTech Lead & mjukvaruarkitekt
 Christhian GruhnTech Lead & plattformsarkitekt

Jämförelsetabell över verktyg för sårbarhetshantering
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina utvalda verktyg för sårbarhetshantering.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för hantering av slutpunktssårbarheter och patchar | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för bedömningar av tredjepartsleverantörers risker | Gratis demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för omfattande kod-till-moln-säkerhet | Kostnadsfri plan tillgänglig | Från $350/månad | Website | |
| 4 | Bäst för extern hotövervakning i realtid | Pris på begäran | Website | ||
| 5 | Bäst för kontinuerlig sårbarhetsövervakning | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/månad | Website | |
| 6 | Bäst för omfattande sårbarhetsskanning | Gratis demo tillgänglig | Från $69/månad | Website | |
| 7 | Bäst för säkerhetsinsikter utan konfiguration | Gratisplan tillgänglig | Från $49/användare/månad | Website | |
| 8 | Bäst för heltäckande hotinformation | Pris på begäran | Website | ||
| 9 | Bäst för omfattande stöd för enheter och protokoll | Gratis demo | Pris på begäran | Website | |
| 10 | Bäst för integration med Microsofts ekosystem | Från $10/användare/månad (faktureras årsvis) | Website |


Recensioner av de bästa verktygen för sårbarhetshantering
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för sårbarhetshantering som kom med på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
 Bäst för hantering av slutpunktssårbarheter och patchar
- Gratis provperiod tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.5/5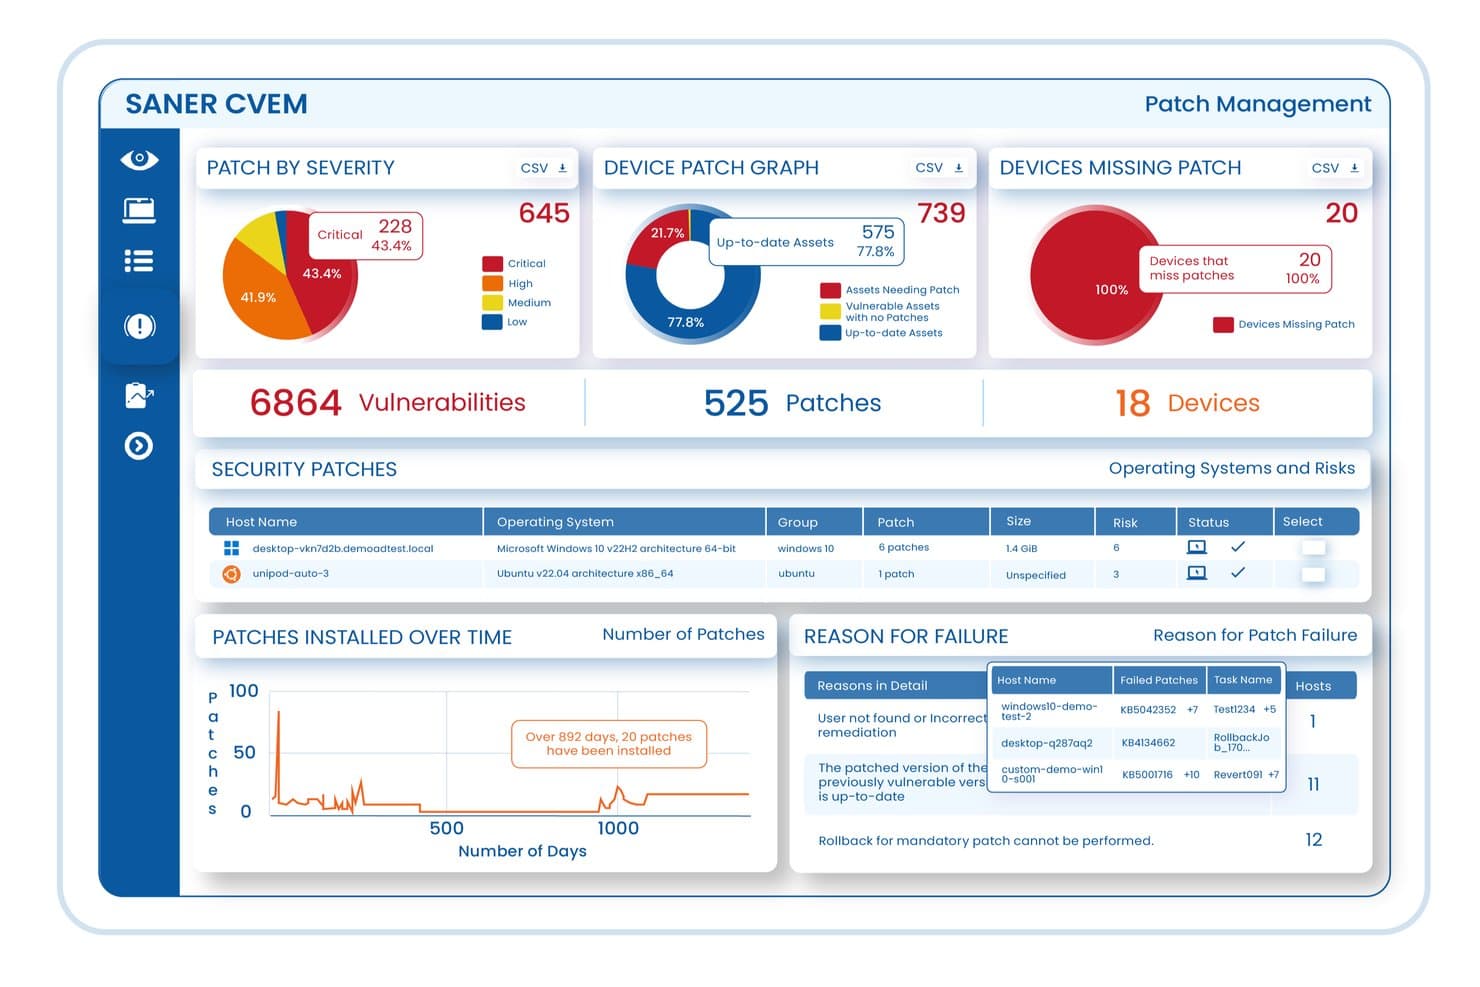
En interaktiv översikt över SecPod Saner-plattformen för kontinuerlig hantering av sårbarheter och exponeringar (CVEM), med fokus på heltäckande sårbarhetsspårning, automatiserad patchhantering och riskprioritering i företagets slutpunkter. SecPod (Saner Platform) är en plattform för kontinuerlig hantering av sårbarheter och exponeringar som kombinerar slutpunktsskanning, riskbaserad prioritering, patchåtgärder och efterlevnadskontroll i företags-IT-miljöer via en enda konsol.
Vem passar SecPod (Saner Platform) bäst för?
SecPod passar bra för IT-säkerhetsteam i medelstora till stora företag som behöver en enda plattform för att hantera sårbarhetsidentifiering, patchning och efterlevnad i distribuerade slutpunktsmiljöer.
Varför jag valde SecPod (Saner Platform)
Jag har inkluderat SecPod (Saner Platform) bland mina främsta val eftersom den automatiserade slutpunktsidentifieringen går långt utöver grundläggande CVE-skanning. Plattformen utför kontinuerliga kontroller på slutpunkter med Windows, macOS, Linux och IBM AIX med hjälp av ett bibliotek med över 160 000 säkerhetskontroller som omfattar saknade patchar, felkonfigurationer och exponerade tillgångar utan att kräva manuella åtgärder. Jag uppskattar också att den AI-drivna detekteringen av avvikelser i säkerhetsläget övervakar fler än 100 enhetsparametrar med hjälp av ML-modeller och flaggar beteendeavvikelser som signaturbaserade skannrar vanligtvis missar.
Viktiga funktioner i SecPod (Saner Platform)
- SSVC-baserad riskprioritering: Rangordnar sårbarheter med hjälp av EPSS-poäng för sannolikheten för exploatering, CISA KEV-status och tillgångarnas kritikalitet för att fokusera åtgärderna på de exponeringar som utgör störst risk först.
- Patchåtgärder i en sluten loop: Spårar sårbarheter från den första identifieringen via patchning till verifierad lösning, allt inom samma plattform.
- Tillämpning av efterlevnadsriktlinjer: Granskar kontinuerligt slutpunktskonfigurationer mot riktlinjerna CIS, NIST, HIPAA, PCI DSS och STIG.
- MITRE ATT&CK-mappning: Märker sårbarhetsresultat med MITRE ATT&CK-tekniker och CWE-klassificeringar för ett strukturerat hotperspektiv.
Integrationer med SecPod (Saner Platform)
SecPods Saner-plattform integreras med ServiceNow, ELK, IBM QRadar, Wazuh och Jira samt har stöd för en inbyggd Freshservice-integration. Dess API-först-arkitektur möjliggör integration med SIEM-, SOAR-, ITSM- och DevOps-pipelines, och ett REST-API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Över 200 000 inbyggda SCAP-sårbarhetskontroller
- Lättviktsagent med minimal resursförbrukning
- Omfattar åtgärder, inte bara detektering
Cons:
- Begränsade möjligheter att anpassa rapporter och instrumentpaneler
- Den första agentinstallationen kräver omfattande konfiguration
Learn more about SecPod (Saner Platform): Bäst för bedömningar av tredjepartsleverantörers risker
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteCustomer Rating:4.5/5
Prevalent erbjuder en centraliserad plats för övervakning av leverantörsrisker, inklusive cyberrelaterade sårbarheter. Prevalent är en plattform för hantering av tredjepartsrisker som hjälper organisationer att bedöma och övervaka de risker som är förknippade med deras leverantörer. Genom att automatisera insamlingen och analysen av leverantörsdata gör Prevalent det möjligt för dig att fokusera på att minska risker och säkerställa efterlevnad i hela ditt leverantörsekosystem.
Varför jag valde Prevalent: Som verktyg för sårbarhetshantering erbjuder Prevalent cyberintelligens som hjälper dig att identifiera och hantera potentiella säkerhetsproblem i ditt leverantörsnätverk. Det övervakar mer än 550 000 företag efter cyberincidenter genom att följa över 1 500 kriminella forum, många sidor på det mörka nätet och olika hotflöden. Den omfattande övervakningen gör att du kan hålla dig informerad om sårbarheter och vidta proaktiva åtgärder för att skydda din organisation.
Utmärkande funktioner & integrationer:
Funktioner inkluderar automatiserade introduktions- och avvecklingsprocesser, vilket förenklar hanteringen av leverantörsrelationer. Plattformen innehåller även en leverantörspanel som samlar rapportering om säkerhet, prestanda och efterlevnad på ett ställe, vilket gör det enklare för ditt team att övervaka och hantera risker. Dessutom erbjuder Prevalent inbyggd vägledning för åtgärder.
Integrationer inkluderar Active Directory, BitSight, ServiceNow, SecZetta och Source Defense.
Pros and Cons
Pros:
- Omfattande funktioner för hantering av leverantörsrisker
- Användare kan anpassa rapporter efter specifika behov
- Starka säkerhetsprotokoll för att skydda data
Cons:
- Plattformen är komplex och har en inlärningskurva
- Utmaningar vid datamigrering kan komplicera den inledande konfigurationen
Learn more about Prevalent: Bäst för omfattande kod-till-moln-säkerhet
- Kostnadsfri plan tillgänglig
- Från $350/månad
Visit WebsiteCustomer Rating:4.7/5
Aikido Security tillhandahåller en enhetlig instrumentpanel för att prioritera och filtrera problem efter typ, allvarlighetsgrad och genomsökningskälla. Aikido Security är en allt-i-ett-plattform som hjälper dig att identifiera och åtgärda sårbarheter i din kod och dina molnmiljöer. Den erbjuder en rad verktyg för att upptäcka säkerhetsrisker, från statisk kodanalys till hantering av molnets säkerhetsstatus.
Varför jag valde Aikido Security: Aikidos statiska kodanalys (SAST) genomsöker din källkod för att upptäcka sårbarheter som SQL-injektion och skriptangrepp mellan webbplatser innan de blir problem. Detta proaktiva tillvägagångssätt gör att ditt team kan hantera potentiella hot tidigt, vilket förbättrar säkerheten i din applikation. Dessutom kontrollerar Aikidos funktion för detektering av hemligheter din kod efter exponerade API-nycklar, lösenord och annan känslig information, vilket förhindrar oavsiktliga läckor som skulle kunna utnyttjas.
Utmärkande funktioner & integrationer:
Funktionerna omfattar hantering av molnets säkerhetsstatus (CSPM), som upptäcker risker i din molninfrastruktur hos stora leverantörer och hjälper dig att upprätthålla en säker molnmiljö. Aikido erbjuder även genomsökning av infrastruktur som kod (IaC), genomsökning av beroenden med öppen källkod, genomsökning av containeravbildningar, övervakning av exponeringsytan och identifiering av skadlig programvara i beroenden.
Integrationerna omfattar Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana och GitHub.
Pros and Cons
Pros:
- Har en omfattande instrumentpanel och anpassningsbara rapporter
- Erbjuder användbara insikter
- Skalbar för växande team
Cons:
- Ignorerar sårbarheter om ingen åtgärd är tillgänglig
- Finns endast på engelska
Learn more about Aikido Security:

NordStellar-instrumentpanel som visar insikter om dataintrång i realtid, inklusive läckta data, risknivåer och viktiga säkerhetsmått såsom intrång, infektioner och stulna inloggningsuppgifter. NordStellar är en plattform utformad för att hjälpa dig hantera sårbarheter med fokus på extern hotinformation och säkerhet. Den tillhandahåller verktyg för att identifiera och motverka potentiella säkerhetshot i realtid, vilket säkerställer att din organisation förblir skyddad mot cyberhot.
Varför jag valde NordStellar: Jag valde NordStellar för dess realtidsvarningar, avancerade hotdetektering och automatiserade hantering av attackytan, som hjälper dig att ligga steget före cyberrisker. Med omedelbar övervakning av dataintrång och dark web varnar den ditt team för komprometterade data eller nya hot, vilket möjliggör snabba åtgärder. Genom att centralisera information från över 36 000 källor och prioritera risker hjälper NordStellar både ledningen och säkerhetsteamen att upprätthålla ett proaktivt och heltäckande skydd.
Utmärkande funktioner & integrationer:
Funktioner omfattar varumärkesskydd, som hjälper till att upptäcka och förhindra obehörig användning av ditt varumärke online. Plattformen erbjuder även realtidsövervakning, vilket gör att du kan hålla ständig uppsikt över säkerhetshot. Slutligen innebär integrationsmöjligheterna med SIEM- och SOAR-plattformar att du enkelt kan integrera NordStellar i din befintliga säkerhetsinfrastruktur och förbättra din övergripande säkerhetsnivå.
Integrationer omfattar Splunk, SIEM-plattformar, SOAR-plattformar, e-post, Slack, Webhooks och API.
Pros and Cons
Pros:
- Realtidsvarningar för cyberhot
- Automatiserad upptäckt och kartläggning av tillgångar
- Integreras med SIEM och SOAR
Cons:
- Prissättning offentliggörs inte
- Begränsat stöd för mobilapplikationer
Learn more about NordStellar: Bäst för kontinuerlig sårbarhetsövervakning
- 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig
- Från $149/månad
Visit WebsiteCustomer Rating:4.8/5
Vyn över attackytan i Intruder hjälper till att identifiera och hantera potentiella sårbarheter i ditt nätverk. Intruder är ett molnbaserat verktyg för sårbarhetshantering som hjälper dig att identifiera och åtgärda säkerhetsbrister i din digitala infrastruktur.
Varför jag valde Intruder: Intruders kontinuerliga sårbarhetshantering säkerställer att dina system regelbundet genomsöks efter nya hot. Den här funktionen initierar automatiskt genomsökningar när förändringar upptäcks, vilket hjälper dig att ligga steget före potentiella säkerhetsrisker. Dessutom upptäcker Intruders hantering av attackytan okända tillgångar som underdomäner och ospårade API:er, vilket ger en heltäckande bild av organisationens exponering. Verktyget erbjuder även exponeringshantering, som kombinerar flera genomsökningsmotorer för att identifiera över tusen problem med attackytan som andra skannrar kanske missar.
Utmärkande funktioner & integrationer:
Funktioner inkluderar prioritering som utnyttjar den senaste hotinformationen, till exempel CISA:s lista över kända exploaterade sårbarheter och maskininlärningsbaserade förutsägelser av exploatering. Verktyget erbjuder även åtkomst till privata program för belöning av buggfynd, vilket gör att ditt team kan samarbeta med framstående hackare för att upptäcka sårbarheter som automatiserade skannrar kanske missar.
Integrationer inkluderar AWS, Azure, Google Cloud, Drata, Jira, Azure DevOps, GitHub, GitLab, ServiceNow, Cloudflare, Microsoft Sentinel och Okta.
Pros and Cons
Pros:
- Omfattande sårbarhetsdetektering
- Automatiserad genomsökning och övervakning
- Funktioner för efterlevnadsrapportering
Cons:
- Enstaka falska positiva resultat
- Funktionen för attackytan är begränsad till premiumplanen
Learn more about Intruder: Bäst för omfattande sårbarhetsskanning
- Gratis demo tillgänglig
- Från $69/månad
Visit WebsiteCustomer Rating:4.5/5
Huvudinstrumentpanelen i Astra Pentest ger en översikt över säkerhetsstatusen och upptäckta sårbarheter. Astra Pentest är ett omfattande säkerhetsverktyg utformat för att utföra grundliga penetrationstester på olika plattformar, inklusive webbapplikationer, molnmiljöer, mobilappar, API:er, nätverk och blockkedjesystem. Det hjälper användare att identifiera sårbarheter med hjälp av en intelligent skanner och en användarvänlig instrumentpanel, vilket säkerställer robust säkerhet för webbapplikationer.
Varför jag valde Astra Pentest: En av dess viktigaste funktioner är sårbarhetsskannern, som utför över 8000 tester, inklusive kontroller av kända CVE:er, OWASP Top 10 och SANS 25. Den här skannern är utformad för att täcka alla möjliga säkerhetsluckor och säkerställa grundliga säkerhetsbedömningar. Dessutom kan skannern analysera sidor bakom inloggningsskärmar med hjälp av ett webbläsartillägg, vilket förenklar processen att säkra alla delar av en applikation.
Framträdande funktioner & integrationer:
Några viktiga funktioner i Astra Pentest inkluderar penetrationstester för webbappar, molnsäkerhet, mobilappar, API:er, nätverkssäkerhet och blockkedjor. Den erbjuder också rapportering, efterlevnad och offentligt verifierbara säkerhetscertifikat.
Integrationer inkluderar GitLab, GitHub, Bitbucket, Slack, Jira, Microsoft Azure, Jenkins, CircleCI.
Pros and Cons
Pros:
- Centraliserad instrumentpanel för hantering av sårbarheter
- Omfattande säkerhetskontroller för efterlevnad
- Användarvänligt gränssnitt
Cons:
- Falska positiva resultat kan förekomma med verktyget
- Begränsade anpassningsalternativ
Learn more about Astra Pentest: Bäst för säkerhetsinsikter utan konfiguration
- Gratisplan tillgänglig
- Från $49/användare/månad
Visit WebsiteCustomer Rating:4.3/5
New Relics sårbarhetsinstrumentpanel tillhandahåller detaljerad statistik över sårbarheter, uppdelningar efter allvarlighetsgrad och prioriterade högriskproblem. New Relic är en heltäckande observerbarhetsplattform som är utformad för att hjälpa dig att övervaka, felsöka och förbättra hela din programvarustack. Den erbjuder en rad verktyg för att säkerställa att dina applikationer körs smidigt och säkert.
Varför jag valde New Relic: Jag valde New Relic för dess förmåga att tillhandahålla kontinuerlig analys av programvarusammansättning (SCA) och sårbarhetsbedömning utan att kräva ytterligare konfiguration. Det innebär att du omedelbart kan upptäcka vanliga sårbarheter och exponeringar (CVE:er) i hela applikationens beroendekedja, vilket hjälper dig att identifiera potentiella säkerhetsrisker tidigt i utvecklingsprocessen.
Utmärkande funktioner & integrationer:
Funktioner omfattar förbättrad prioriteringsanalys som hjälper dig att prioritera vilka risker som kräver omedelbar uppmärksamhet genom att inkludera data som systemet för poängsättning av exploateringsprognoser (EPSS). Det är också ett öppet ekosystem som möjliggör enkel integration med dina befintliga verktyg för säkerhetsbedömning.
Integrationer omfattar AWS, Google Cloud Platform, Microsoft Azure, Slack, Atlassian Jira, AWS EventBridge, e-postaviseringar, pushaviseringar till mobilen, Opsgenie, PagerDuty, ServiceNow och Prometheus.
Pros and Cons
Pros:
- Tillhandahåller omfattande övervaknings- och aviseringsfunktioner
- Erbjuder realtidsspårning och detaljerad felloggning
- Brett utbud av integrationer med molnplattformar och utvecklingsverktyg
Cons:
- Inlärningskurva för nya användare
- Instrumentpaneler kan kräva anpassning för specifika användningsområden
Learn more about New Relic:

Gränssnitt för sårbarhetshanteringsverktyget IBM Security QRadar EDR Verktyget IBM Security QRadar EDR är en avancerad plattform för hotskydd som ger företag kritisk insikt i potentiella säkerhetsrisker. Dess funktioner är unikt utformade för heltäckande hotinformation och ger en helhetsbild av ett företags hotbild.
Varför jag valde IBM Security QRadar EDR: Inom området cybersäkerhetsverktyg blev IBM Security QRadar EDR ett förstahandsval för mig tack vare dess förmåga att erbjuda heltäckande identifiering och hantering av hot. Verktyget har förstklassig hotinformation som överträffar andra lösningar. Det samlar in och analyserar data från flera källor för att ge en komplett bild av säkerhetsriskerna.
Utmärkande funktioner och integrationer:
IBM Security QRadar EDR utmärker sig med funktioner som integrering av artificiell intelligens (AI), vilket möjliggör avancerad hotidentifiering och automatiserade åtgärder. Dessutom hjälper analys av användarbeteende till att identifiera interna hot genom att analysera mönster.
Det är särskilt anmärkningsvärt att QRadar EDR integreras väl med andra plattformar för säkerhet och IT-hantering, vilket möjliggör effektiviserad hantering av hot.
Pros and Cons
Pros:
- Erbjuder heltäckande hotinformation
- Erbjuder avancerad hotidentifiering med AI
- Möjliggör robust analys av användarbeteende
Cons:
- Prisinformation är inte lättillgänglig
- Kan vara komplicerat för nya användare
- Avancerade funktioner kan kräva särskilt avsatt personal för hantering
Learn more about IBM Security QRadar EDR: Bäst för omfattande stöd för enheter och protokoll
- Gratis demo
- Pris på begäran

Gränssnittet i verktyget Cisco Vulnerability Management Cisco Vulnerability Management är en robust säkerhetslösning som erbjuder ett omfattande stöd för en mängd olika enheter och protokoll. Verktyget genomsöker ditt nätverk för att identifiera och hantera sårbarheter, vilket gör det till ett utmärkt val för den som vill säkra olika enhetsmiljöer och protokoll.
Varför jag valde Cisco Vulnerability Management: Jag valde främst Cisco Vulnerability Management på grund av dess omfattande stöd för enheter och protokoll, vilket är avgörande för företag som arbetar i en blandad miljö. Jag bedömde att det här verktyget är unikt genom sin förmåga att stödja många enheter och protokoll, vilket gör det bäst lämpat för organisationer som använder en varierad teknisk infrastruktur.
Utmärkande funktioner och integrationer:
Viktiga funktioner i Cisco Vulnerability Management omfattar robusta genomsökningsfunktioner, omfattande stöd för enheter och protokoll samt avancerad rapportering.
Dess integrationer är också imponerande, med anslutning till andra Cisco-säkerhetsprodukter och säkerhetssystem från tredje part, vilket breddar dess användningsområden och effektivitet inom ditt säkerhetsekosystem.
Pros and Cons
Pros:
- Omfattande stöd för enheter och protokoll
- Avancerade rapporteringsfunktioner
- Integration med Cisco-säkerhetssystem och säkerhetssystem från tredje part
Cons:
- Prisuppgifter är inte lättillgängliga
- Kan ha en brant inlärningskurva för nya användare
- Begränsade anpassningsfunktioner för rapporter och instrumentpaneler
Learn more about Cisco Vulnerability Management: Bäst för integration med Microsofts ekosystem
- Från $10/användare/månad (faktureras årsvis)

Gränssnittet för verktyget Microsoft Defender Vulnerability Management Microsoft Defender Vulnerability Management är ett omfattande säkerhetsverktyg som är utformat för att identifiera, bedöma och åtgärda sårbarheter. Det passar in i Microsofts ekosystem och tillhandahåller en integrerad lösning för företag som i stor utsträckning använder Microsoft-produkter.
Varför jag valde Microsoft Defender Vulnerability Management: Jag valde Microsoft Defender Vulnerability Management eftersom det integreras med Microsofts ekosystem. Tack vare den inbyggda integrationen med produkter som Windows, Office 365 och Azure erbjuder det en enhetlig säkerhetslösning som skiljer sig från många konkurrenter. Det stöder även macOS, Linux, Android och iOS samt vissa nätverksenheter. Därför passar verktyget bäst för företag som är starkt beroende av Microsoft-produkter.
Utmärkande funktioner och integrationer:
Microsoft Defender Vulnerability Management erbjuder avancerad hotanalys, sårbarhetsbedömning samt hantering av hot och sårbarheter.
Det mest anmärkningsvärda är dess integration med Microsofts ekosystem, inklusive Microsoft 365 Defender, Microsoft Defender for Endpoint och Azure Security Center, vilket bidrar till en mer samlad och effektiv säkerhetsnivå.
Pros and Cons
Pros:
- Integration med Microsofts ekosystem
- Avancerad funktion för hotanalys
- Effektiv bedömning och hantering av sårbarheter
Cons:
- Mindre effektivt för system som inte kommer från Microsoft
- Priset kan vara högt för mindre organisationer
- Begränsade anpassningsmöjligheter för rapporter och instrumentpaneler
Learn more about Microsoft Defender Vulnerability Management:
Andra verktyg för sårbarhetshantering
Här är några ytterligare alternativ för verktyg för sårbarhetshantering som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- 11Tenable Vulnerability ManagementBäst för säkerhet för Active Directory och infrastruktur
- 12Qualys VMDRBäst för omfattande hantering av IT-tillgångar
- 13InsightVM (Nexpose)Bäst för insyn i hela nätverket från början till slut i realtid
- 14Wiz Vulnerability ManagementBäst för säkerhet i multimolnmiljöer
- 15CyCognitoBäst för hantering av angreppsytan
- 16Arctic WolfBäst för hanterade detekterings- och responstjänster
- 17Frontline Vulnerability ManagerBäst för integration av moln- och nätverkssäkerhet
- 18AdluminBäst för säkerhet med fokus på finanssektorn
- 19NucleusBäst för hantering av efterlevnad för flera ramverk
- 20Oligo SecurityBäst för skydd av bibliotek med öppen källkod under körning
- 21CYRISMABäst för intuitivt användargränssnitt och automatiserad patchning
- 22NowSecureBäst för säkerhet för mobilappar
Så utvärderar jag verktyg för sårbarhetshantering
Jag delar upp utvärderingarna i två lager: grundläggande krav som ett SecOps-team inte kan arbeta utan och de differentierande faktorerna – som exploateringsinformation och analys av angreppsvägar – som skiljer de bästa verktygen från mängden.
Kärnfunktionalitet (grundläggande krav för den här listan)
När jag väljer verktyg till min lista bedömer jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att komma i fråga.
- Identifiering och inventering av tillgångar: Jag kontrollerar om verktyget automatiskt kan kartlägga slutpunkter, molnarbetsbelastningar, containrar och nätverksenheter – särskilt i hybridmiljöer där skugg-IT ofta gömmer sig.
- Sårbarhetsskanning: Skanningens täckning är viktig, så jag utvärderar stöd för autentiserade och oautentiserade skanningar i operativsystem, webbappar, databaser och molnkonfigurationer.
- Riskbaserad prioritering: I stället för att bara lista CVSS-poäng bör verktyget väga in om sårbarheter kan utnyttjas, hotbildsinformation och tillgångarnas kritikalitet för att lyfta fram det som faktiskt behöver åtgärdas först.
- Arbetsflöde för åtgärdande och spårning: Jag letar efter tilldelning av ärenden, SLA-spårning och tvåvägssynkronisering med verktyg som Jira eller ServiceNow, så att resultat inte blir liggande i en instrumentpanel medan teamen tappar bort vem som ansvarar för dem.
- Rapportering och efterlevnad: Revisionsperioden visar vilka verktyg som verkligen levererar här – jag utvärderar inbyggda mallar för PCI-DSS, HIPAA, ISO 27001 och NIST samt möjligheten att anpassa rapporter för olika intressenter.
- Kontinuerlig övervakning och integreringar: En enskild skanning är bara en ögonblicksbild. Jag letar efter schemalagd skanning och realtidsskanning i kombination med inbyggda anslutningar till SIEM-system, EDR-plattformar och CI/CD-pipelines.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Differentierande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Analys av angreppsvägar är en viktig särskiljande faktor – jag letar efter verktyg som kartlägger hur kedjade sårbarheter och luckor i identitetshanteringen kan ge en angripare möjlighet att röra sig i sidled mot de mest skyddsvärda tillgångarna. EPSS och exploateringsinformation spelar också roll, eftersom ett verktyg som tar hänsyn till data om hur sårbarheter utnyttjas i verkligheten hjälper teamen att komma förbi teoretiska riskpoäng. För DevSecOps-team flyttar skanning av containrar och IaC upptäckten till byggpipelines, så att felkonfigurationer i Terraform eller Kubernetes-manifest upptäcks innan de når produktion.
Mer än funktionerna
Licensmodellerna varierar kraftigt inom det här området – vissa leverantörer tar betalt per IP-adress, andra per tillgång eller användare – så jag utvärderar om prismodellen passar hur er miljö kommer att växa. Flexibilitet vid driftsättning spelar också roll, särskilt för team som hanterar isolerade nätverk eller strikta krav på var data får lagras, där ett lokalt installerat alternativ är nödvändigt. Jag tar även hänsyn till hur väl ekosystemet passar genom att kontrollera om det finns inbyggda anslutningar till er befintliga SIEM-, SOAR- och ITSM-stack, så att resultaten kan flöda in i etablerade arbetsflöden utan anpassade skript.
Så väljer du ett verktyg för sårbarhetshantering
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval finns här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att verktyget kan växa med verksamheten. Överväg om det kan hantera ökade datamängder och fler användare utan att prestandan försämras. |
| Integrationer | Kontrollera om verktyget kan integreras med befintlig programvara, till exempel SIEM-system, ärendehanteringsverktyg och molntjänster, för att effektivisera arbetsflöden. |
| Anpassningsmöjligheter | Leta efter anpassningsalternativ som låter dig utforma instrumentpaneler, rapporter och aviseringar efter teamets specifika behov och önskemål. |
| Användarvänlighet | Välj ett verktyg med ett intuitivt gränssnitt och en kort inlärningskurva för att säkerställa att teamet snabbt börjar använda det. |
| Budget | Utvärdera kostnaden i förhållande till de erbjudna funktionerna. Överväg flexibla prisplaner som passar dina ekonomiska begränsningar och ger valuta för pengarna. |
| Säkerhetsskydd | Bedöm verktygets förmåga att skydda känsliga data och följa branschregler, så att robusta säkerhetsåtgärder finns på plats. |
| Leverantörssupport | Överväg leverantörens rykte när det gäller kundsupport, inklusive tillgänglighet, svarstid och de resurser som tillhandahålls för felsökning. |
| Rapporteringsfunktioner | Leta efter omfattande rapporteringsfunktioner som ger insikter i sårbarheter och efterlevnad och hjälper dig att fatta välgrundade säkerhetsbeslut. |
Trender inom verktyg för sårbarhetshantering
I min research samlade jag in otaliga produktuppdateringar, pressmeddelanden och versionsloggar från olika leverantörer av verktyg för sårbarhetshantering. Här är några framväxande trender som jag håller ögonen på:
- AI-driven hotidentifiering: Leverantörer använder artificiell intelligens för att förbättra funktionerna för hotidentifiering. AI kan identifiera mönster och avvikelser snabbare än traditionella metoder, vilket hjälper team att reagera snabbare på hot. Vissa verktyg använder maskininlärning för att förutsäga potentiella sårbarheter.
- Molnbaserad säkerhet: När allt fler företag flyttar till molnet utvecklas verktygen för att erbjuda bättre molnbaserade säkerhetsfunktioner. Den här trenden är viktig för företag som i hög grad förlitar sig på molninfrastruktur och ger djupare insikter i molnspecifika sårbarheter.
- Säkerhetsmodeller med nolltillit: Allt fler verktyg använder modeller med nolltillit, där varje användare och enhet måste verifieras. Detta tillvägagångssätt förbättrar säkerheten genom att utgå från att hot kan vara interna eller externa. Leverantörer som Cisco integrerar principer för nolltillit i sina plattformar.
- Förbättrade rapporteringsfunktioner: Detaljerad och anpassningsbar rapportering blir allt viktigare. Användare behöver insikter i sårbarheter och efterlevnadsstatus. Verktygen erbjuder mer avancerade rapporteringsfunktioner för att möta dessa krav, vilket möjliggör bättre riskhantering.
- Analys av användarbeteende: Vissa leverantörer integrerar analys av användarbeteende för att övervaka och identifiera ovanlig aktivitet. Den här trenden hjälper till att upptäcka insiderhot och komprometterade konton och lägger till ytterligare ett säkerhetslager för företag.
Vad är verktyg för sårbarhetshantering?
Verktyg för sårbarhetshantering hittar, spårar och hjälper till att åtgärda säkerhetsbrister i en organisations tillgångar. De används av säkerhetsteam, IT-administratörer och driftpersonal som behöver minska riskerna och hålla systemen uppdaterade utan att förlita sig på manuella kontroller.
Funktioner för automatiserad skanning, riskbedömning och rapportering hjälper till att upptäcka problem tidigare, välja vad som ska åtgärdas först och hålla teamen informerade. Sammantaget hjälper dessa verktyg organisationer att upprätthålla säkrare och mer tillförlitliga system med mindre manuellt arbete.
Funktioner i verktyg för sårbarhetshantering
När du väljer verktyg för sårbarhetshantering bör du hålla utkik efter följande viktiga funktioner:
- AI-driven hotdetektering: Använder artificiell intelligens för att snabbt identifiera mönster och avvikelser, vilket hjälper team att reagera snabbare på hot.
- Molnbaserad säkerhet: Tillhandahåller specialiserade säkerhetsfunktioner för molnmiljöer och ger insikter om molnspecifika sårbarheter.
- Säkerhetsmodeller med nolltillit: Kräver verifiering av varje användare och enhet, vilket förbättrar säkerheten genom att utgå från att all åtkomst kan utgöra ett hot.
- Förbättrade rapporteringsfunktioner: Erbjuder anpassningsbara och detaljerade rapporter som ger insikter om sårbarheter och efterlevnadsstatus.
- Analys av användarbeteende: Övervakar och identifierar ovanlig användaraktivitet för att upptäcka interna hot och komprometterade konton.
- Prioritering av risker: Hjälper team att fokusera på de mest kritiska sårbarheterna genom att bedöma och rangordna potentiella hot.
- Automatiserad hantering av säkerhetskorrigeringar: Effektiviserar processen för att tillämpa säkerhetskorrigeringar, vilket minskar det manuella arbetet och begränsar sårbarheter.
- Kontinuerlig övervakning: Tillhandahåller löpande bedömning av nätverket för att upptäcka nya sårbarheter när de uppstår.
- Efterlevnadsrapportering: Säkerställer att säkerhetsåtgärder uppfyller branschstandarder och regelverk, vilket förenklar efterlevnadsprocessen.
- Anpassningsbara instrumentpaneler: Gör det möjligt för användare att anpassa sin vy av data och mätvärden efter specifika behov och preferenser.
Fördelar med verktyg för sårbarhetshantering
Att implementera verktyg för sårbarhetshantering ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhetsnivå: Genom att identifiera och hantera sårbarheter hjälper dessa verktyg till att skydda dina system mot potentiella hot och minska säkerhetsrisker.
- Effektiv riskhantering: Funktioner för riskprioritering gör det möjligt för ditt team att fokusera på de mest kritiska sårbarheterna och säkerställa att resurserna används effektivt.
- Förbättrad efterlevnad: Efterlevnadsrapportering hjälper dig att uppfylla branschstandarder och regelverk, förenklar revisioner och minskar stress relaterad till efterlevnad.
- Tidsbesparingar: Automatiserad hantering av säkerhetskorrigeringar och kontinuerlig övervakning minskar manuella uppgifter och frigör tid för ditt team att fokusera på andra viktiga aktiviteter.
- Underbyggt beslutsfattande: Detaljerad rapportering och analys ger insikter som stöder bättre säkerhetsbeslut och strategier.
- Ökad insyn: Funktioner som molnbaserad säkerhet och analys av användarbeteende ger en tydligare bild av ditt nätverk och potentiella hot.
- Proaktiv hotdetektering: AI-driven hotdetektering möjliggör snabbare identifiering och hantering av sårbarheter, vilket håller dina system säkra.
Kostnader och priser för verktyg för sårbarhetshantering
Att välja verktyg för sårbarhetshantering kräver en förståelse av de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för sårbarhetshantering:
Jämförelsetabell för abonnemang för verktyg för sårbarhetshantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande sårbarhetsskanning, begränsad rapportering och support från communityn. |
| Personligt abonnemang | $5-$25/user/month | Standardfunktioner för skanning, riskprioritering och grundläggande efterlevnadskontroller. |
| Företagsabonnemang | $30-$60/ user/month | Avancerad analys, automatiserad hantering av säkerhetskorrigeringar och anpassningsbara instrumentpaneler. |
| Abonnemang för större företag | $70-$150/ user/month | Omfattande rapportering, AI-driven hotdetektering och dedikerad support. |
Verktyg för sårbarhetshantering (vanliga frågor)
Här är några svar på vanliga frågor om verktyg för sårbarhetshantering:
Hur fungerar verktyg för sårbarhetshantering?
Verktyg för sårbarhetshantering bedömer ditt nätverk med hjälp av IP-skannrar, nätverks- och portskannrar med mera. De prioriterar problem för att säkerställa att de mest kritiska svagheterna åtgärdas först och föreslår praktiska åtgärder för att avhjälpa dem. Denna process bidrar till att säkra dina system genom att sårbarheter åtgärdas snabbt.
Vad är gemensamt för de flesta verktyg för sårbarhetsbedömning?
En viktig funktion hos verktyg för sårbarhetsbedömning är deras förmåga att skanna dina system. De kör automatiserade skanningar i hela nätverket och analyserar varje enhet, applikation och system för potentiella sårbarheter. Denna automatisering säkerställer heltäckande täckning och effektiv identifiering av sårbarheter.
Vilka är de vanligaste prismodellerna för verktyg för sårbarhetshantering?
En viktig funktion hos verktyg för sårbarhetsbedömning är deras förmåga att skanna dina system. De kör automatiserade skanningar i hela nätverket och analyserar varje enhet, applikation och system för potentiella sårbarheter. Denna automatisering säkerställer heltäckande täckning och effektiv identifiering av sårbarheter.
Vilken är nackdelen med en automatiserad skanning med ett sårbarhetsverktyg?
Automatiserade skanningar med sårbarhetsverktyg har vissa nackdelar. De kanske inte upptäcker nyligen identifierade sårbarheter eller komplexa sårbarheter som är svåra att automatisera. Denna begränsning innebär att du kan behöva manuella kontroller för att säkerställa en heltäckande säkerhetstäckning.
Hur ofta bör sårbarhetsskanningar genomföras?
Hur ofta \u003ca href=\u0022https://thectoclub.com/tools/best-vulnerability-scanning-tools/\u0022\u003esårbarhetsskanningar\u003c/a\u003e bör genomföras beror på organisationens behov och risktolerans. Generellt är det bäst att genomföra skanningar regelbundet, till exempel varje vecka eller månad, för att säkerställa ett kontinuerligt skydd mot nya hot. Regelbundna skanningar bidrar till att upprätthålla en stark säkerhetsnivå.
Kan verktyg för sårbarhetshantering integreras med befintliga säkerhetssystem?
Ja, många verktyg för sårbarhetshantering kan integreras med befintliga säkerhetssystem. Denna integration möjliggör smidig datadelning och förbättrad hothantering. Genom att fungera tillsammans med din befintliga infrastruktur förbättrar dessa verktyg din övergripande säkerhetsstrategi.