

10 bästa verktygen för granskning av brandväggar 2026

Bästa programvaran för brandväggsgranskning – kortlista


Att säkra nätverket är ingen enkel uppgift, särskilt med hot som ständigt utvecklas. Du behöver verktyg som håller jämna steg. Programvara för brandväggsgranskning hjälper dig att identifiera sårbarheter och säkerställa efterlevnad. Det handlar om sinnesro för dig och ditt team.
Av egen erfarenhet vet jag att rätt programvara kan göra stor skillnad. Jag har testat och granskat olika alternativ med fokus på det som är viktigt för dig: användarvänlighet, funktioner och tillförlitlighet.
I den här artikeln delar jag med mig av mina främsta val av programvara för brandväggsgranskning. Du får opartiska insikter som hjälper dig att fatta det bästa beslutet utifrån dina behov. Låt oss börja och hitta rätt lösning för ditt team.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning: bästa programvaran för brandväggsgranskning
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för brandväggsgranskning, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för övervakning av brandväggars prestanda i realtid | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $10/månad (faktureras årsvis) | Website | |
| 2 | Bäst för proaktiv finjustering av brandväggspolicyer | Not available | $45/användare/månad (minst 10 användare, faktureras årligen) | Website | |
| 3 | Bäst för att förenkla efterlevnaden av säkerhetskrav | Gratis demo tillgänglig | $50/användare/månad (faktureras årsvis, minst 5 användare) | Website | |
| 4 | Bäst för storskalig nätverkshantering | Gratis provperiod + gratis demo tillgänglig | $6,000 (faktureras årligen) | Website | |
| 5 | Bäst för prioritering av sårbarheter i realtid | Gratis provperiod + gratis demo | $2,800/användare/år (faktureras årsvis) | Website | |
| 6 | Bäst för att tillhandahålla konsoliderad policyvisualisering | Not available | $1,000 (faktureras årligen) | Website | |
| 7 | Bäst för realtidsvarningar om hot | Gratis demo tillgänglig | Från $33/användare/månad | Website | |
| 8 | Bäst för att automatisera säkerhetskontroller | Gratis demo tillgänglig | $49/användare/månad (faktureras årligen, minst 5 användare) | Website | |
| 9 | Bäst för hotcentrerad insyn | Inte tillgängligt | Prisuppgift på begäran | Website | |
| 10 | Bäst för bedömning av nätverksriskfaktorer | Not available | $500/användare/månad (minst 10 platser, faktureras årsvis) | Website |
Recensioner av den bästa programvaran för brandväggsgranskning
Nedan hittar du mina detaljerade sammanfattningar av den bästa programvaran för brandväggsgranskning som kom med på min kortlista. Mina recensioner ger en detaljerad inblick i de viktigaste funktionerna, för- & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Site24x7
Bäst för övervakning av brandväggars prestanda i realtid
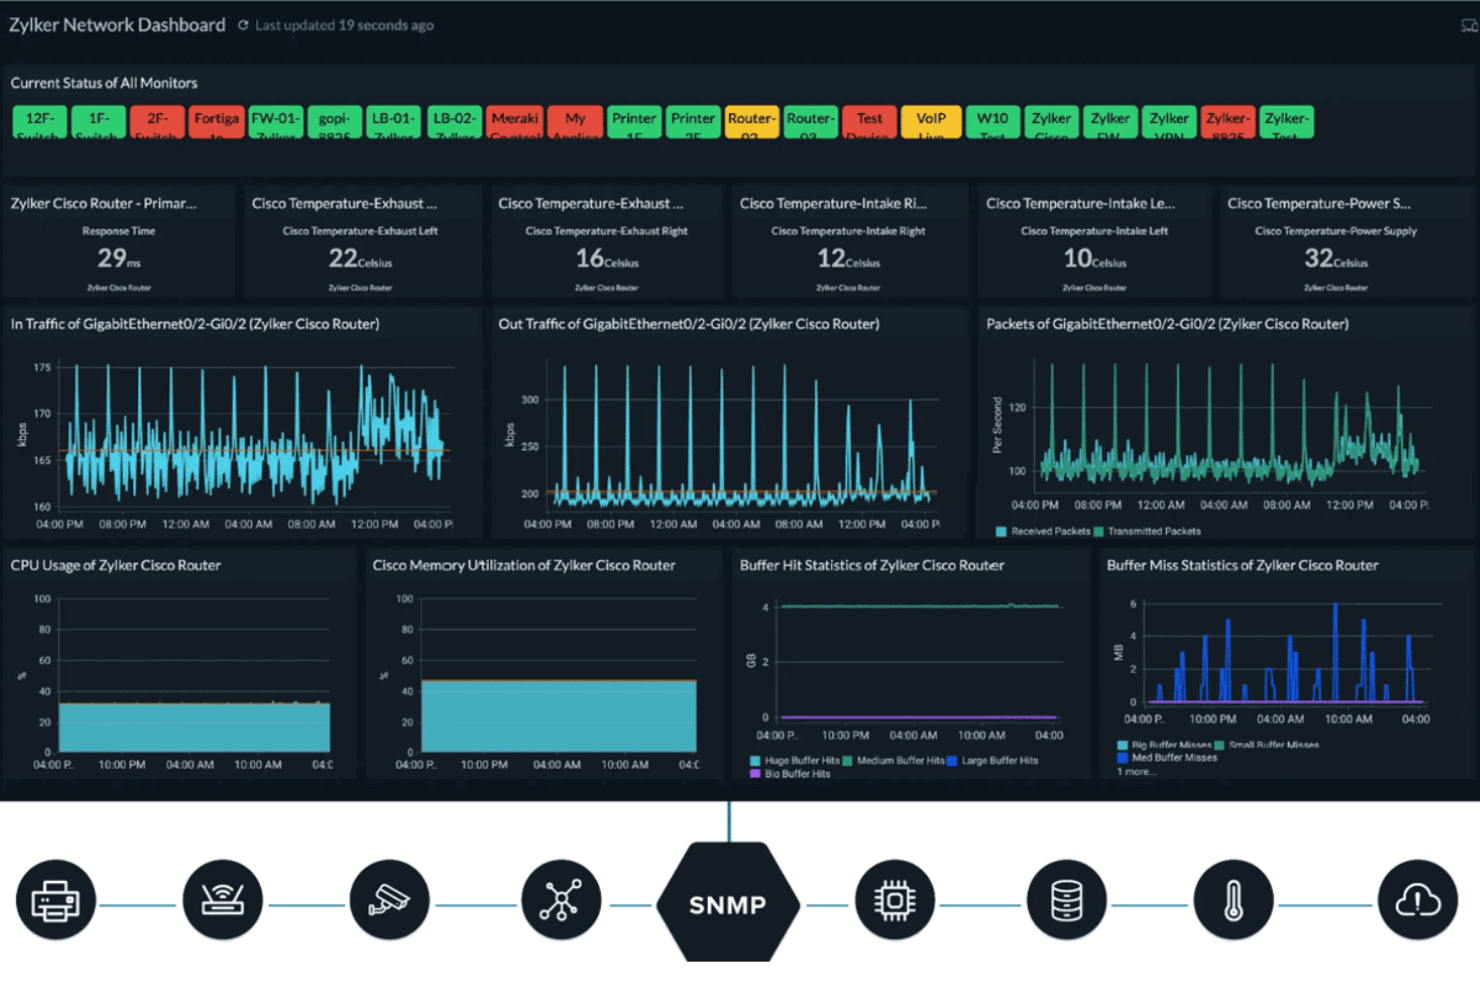
Site24x7 är en allt-i-ett-plattform för observerbarhet som innehåller verktyg för övervakning av brandväggar, virtuella privata nätverk (VPN) och nätverksenheter. Du kan spåra CPU-användning, antal sessioner och VPN-aktivitet samt få Simple Network Management Protocol (SNMP)-trapplarm och bandbreddsdata – allt från en enda instrumentpanel.
Därför valde jag Site24x7:
Jag valde Site24x7 eftersom plattformen hjälper dig att hålla koll på brandväggarnas hälsa och prestanda med mätvärden och aviseringar i realtid. Den hämtar data direkt från dina enheter med hjälp av SNMP och visar trender för exempelvis minnesanvändning, intrångsförsök och tunnelstatus. Om du försöker förebygga driftstopp eller diagnostisera flaskhalsar i VPN-anslutningar ger Site24x7 dig den insyn du behöver utan att du måste hantera flera olika verktyg.
Framstående funktioner och integrationer:
Du kan övervaka brandväggsmätvärden som Voice over IP (VoIP)-sessioner, proxyanslutningar med Simple Mail Transfer Protocol (SMTP) och aktivitet i Secure Sockets Layer (SSL)-tunnlar. Den lokala avsökaren samlar in korrekta data från SNMP Management Information Bases (MIB:er), och du kan skapa rapporter om grundorsaker när problem uppstår. Aviseringarna är flexibla, med alternativ för e-post, röst, mobilapp och chatt. Site24x7 integreras med Amazon EventBridge, Slack, Microsoft Teams, Zoho Analytics och Jira samt stöder prestandaövervakning av routrar, switchar och molnnätverk.
Pros and Cons
Pros:
- Automatiserade efterlevnadsrevisioner
- Aviseringar i realtid för omedelbar upptäckt av problem
- Omfattande funktioner för nätverksövervakning
Cons:
- För många aviseringar kan kännas överväldigande för användare
- Saknar mer robusta säkerhetsfunktioner, som hotdetektering
New Product Updates from Site24x7
Site24x7 Adds Compliance Reports and Domain Squatting Detection
Site24x7’s Digital Risk Analyzer now offers domain compliance assessment and squatting detection to help you validate security posture, compare domains, and spot impersonation risks faster. For more information, visit Site24x7’s official site.
 .

FireMon
Bäst för proaktiv finjustering av brandväggspolicyer
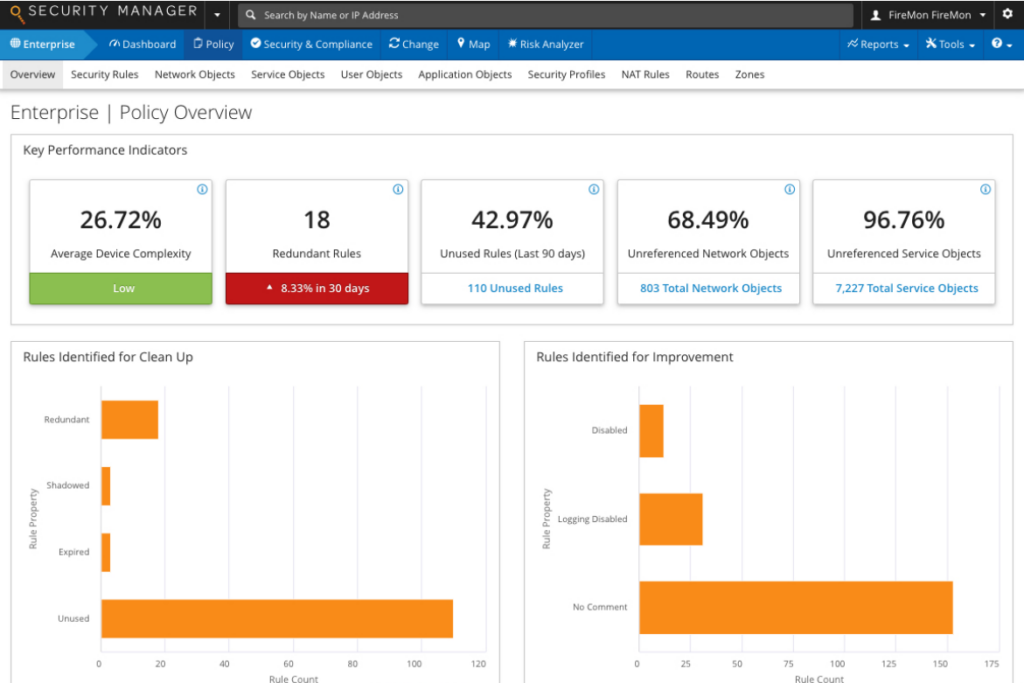
FireMon är en robust plattform för brandväggshantering med fokus på proaktiv finjustering och optimering av policyer. Den hjälper organisationer att upprätthålla kontinuerlig efterlevnad och effektivt tillämpa nätverkssäkerhetspolicyer, vilket gör den till det främsta valet för företag som vill hantera sina brandväggspolicyer proaktivt.
Varför jag valde FireMon:
I min sökning efter det bästa verktyget för brandväggsgranskning valde jag FireMon på grund av dess fokus på proaktiv finjustering av policyer. Dess engagemang för att förhindra policyöverflöd och optimera regler gör att lösningen utmärker sig på marknaden. Jag anser att den är 'bäst för' företag som vill ligga steget före potentiella sårbarheter genom att optimera sina brandväggspolicyer.
Utmärkande funktioner och integrationer:
FireMon har flera olika funktioner, där policyoptimeraren och riskanalysatorn utmärker sig. Dessa funktioner säkerställer ett proaktivt förhållningssätt till brandväggshantering. När det gäller integrationer är FireMon kompatibelt med ett stort antal brandväggar, nästa generations brandväggar och molnplattformar, vilket ger en verkligt flexibel lösning.
Pros and Cons
Pros:
- Erbjuder proaktiv finjustering av policyer
- Kompatibelt med ett stort antal brandväggar och molnplattformar
- Tillhandahåller riskanalys
Cons:
- Priset kan vara högt för små organisationer
- Kräver minst 10 användare
- Användargränssnittet kan innebära en brant inlärningskurva för vissa användare
Vanta
Bäst för att förenkla efterlevnaden av säkerhetskrav
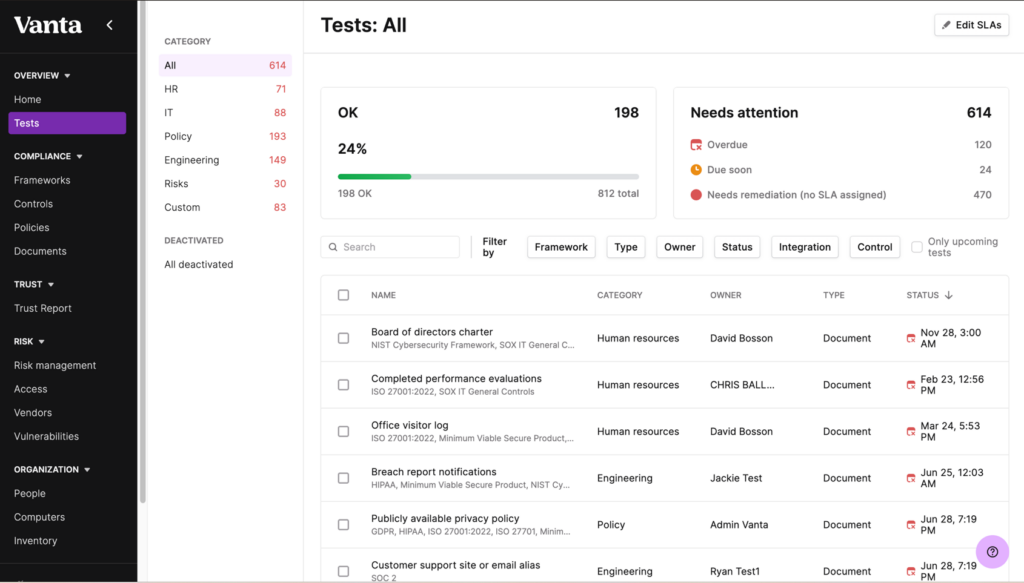
Vanta är en plattform för efterlevnad av säkerhetskrav som är utformad för att effektivisera den ofta komplicerade processen med att följa lagstadgade standarder. Dess förmåga att automatisera komplexa uppgifter inom efterlevnad och tillhandahålla tydliga rapporter gör den till ett enastående verktyg för organisationer som vill förenkla efterlevnaden av säkerhetskrav.
Varför jag valde Vanta:
Jag valde Vanta till denna lista på grund av dess unika förmåga att förenkla den komplexa världen av efterlevnad av säkerhetskrav. Plattformens automatisering av många uppgifter inom efterlevnad, i kombination med dess användarvänliga gränssnitt, gör att den sticker ut bland konkurrenterna. Jag anser att den är 'bäst för' företag som vill förenkla efterlevnadsprocessen och enkelt förstå sin efterlevnadsstatus.
Utmärkande funktioner och integrationer:
Vanta utmärker sig genom sin funktion för kontinuerlig övervakning och automatiserade granskningar av efterlevnaden av säkerhetskrav. Den tillhandahåller tydliga och lättförståeliga efterlevnadsrapporter som avsevärt minskar det manuella arbete som krävs för att hantera efterlevnad.
När det gäller integrationer stöder Vanta många populära tjänster, däribland AWS, GCP, Okta och GitHub, vilket ger användarna en heltäckande överblick över säkerheten i deras infrastruktur.
Pros and Cons
Pros:
- Effektiviserar efterlevnaden av säkerhetskrav
- Erbjuder kontinuerlig övervakning
- Stöder ett stort antal integrationer
Cons:
- Relativt dyrt för små företag
- Kräver minst 5 användare
- Kan vara överdimensionerat för företag med enkla behov inom efterlevnad

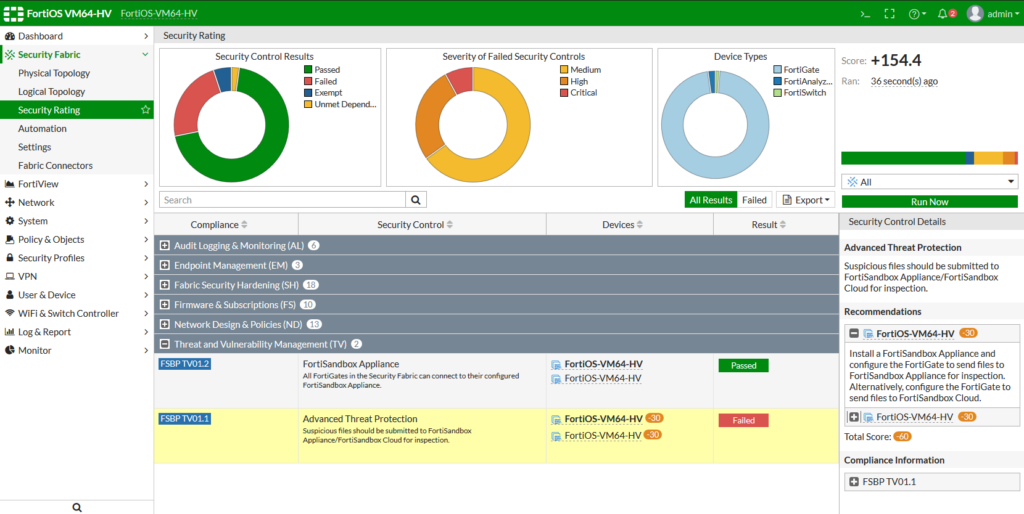
Fortinet FortiManager erbjuder en robust lösning för hantering av stora nätverksmiljöer. Dess centraliserade hanteringskonsol hanterar effektivt ett stort antal nätverksenheter och policyer, vilket gör den till det främsta valet för omfattande nätverksarkitekturer.
Varför jag valde Fortinet FortiManager:
Jag valde Fortinet FortiManager för dess omfattande funktioner för hantering av storskalig nätverksinfrastruktur. Den centrala hanteringen av olika nätverksenheter och policyer gör den till det idealiska valet för organisationer med en omfattande nätverkstopologi.
Dess styrka när det gäller att enkelt och exakt hantera stora nätverk gör den till en obestridlig lösning för omfattande nätverkshantering.
Framstående funktioner och integrationer:
Fortinet FortiManagers framstående funktioner omfattar centraliserad hantering, effektiviserad drift och integration med säkerhetsstrukturen. Den centraliserade hanteringen gör att du kan hantera tusentals enheter och arbetsflöden från en enda konsol.
När det gäller integrationer ansluter FortiManager väl till Fortinets serie av nätverkssäkerhetsprodukter och bildar ett enhetligt och samarbetsinriktat säkerhetsramverk.
Pros and Cons
Pros:
- Effektiv storskalig nätverkshantering
- Centraliserad kontroll för olika enheter
- Bra integration med Fortinets nätverkssäkerhetssvit
Cons:
- Ingen månadsprenumeration tillgänglig, faktureras årligen
- Extra kostnader för hantering av ytterligare enheter
- Brant inlärningskurva för nybörjare

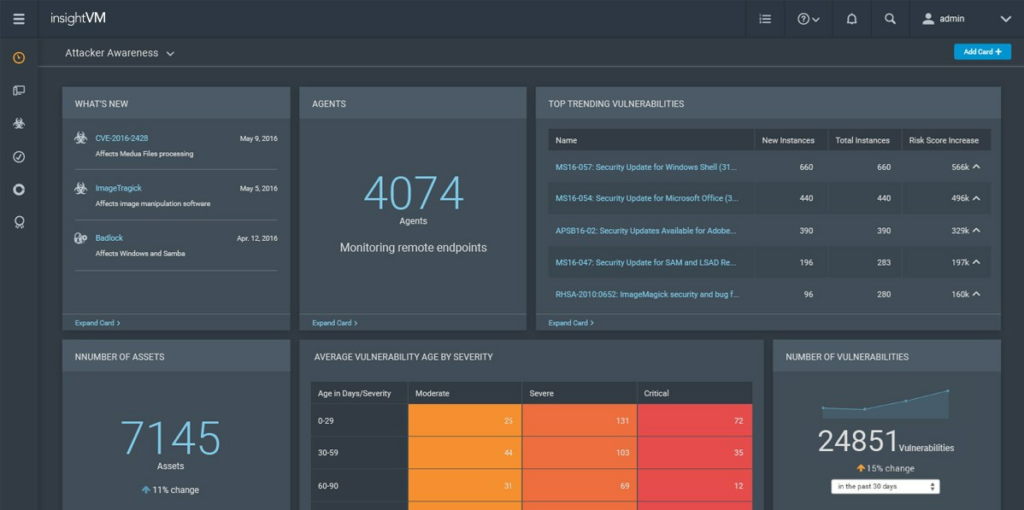
Rapid7 InsightVM använder en unik metod för sårbarhetshantering genom att prioritera sårbarheter baserat på risk och sammanhang. Det här verktyget möjliggör realtidsbedömning och analys av din säkerhetsstatus så att du snabbt kan agera på de mest överhängande hoten.
Varför jag valde Rapid7 InsightVM:
Jag valde Rapid7 InsightVM på grund av dess förmåga att leverera realtidsanalys. Dess utmärkande egenskap är riskpoängsfunktionen, som möjliggör effektiv prioritering av sårbarheter. Verktyget är utmärkt på att avgöra vilka hot som kräver omedelbar uppmärksamhet och varför, vilket gör det till en idealisk lösning för sårbarhetshantering i realtid.
Utmärkande funktioner och integrationer:
InsightVM utmärker sig med sin liveinstrumentpanel, sitt åtgärdsarbetsflöde och automatiserade åtgärder som utlöses av riskpoängen. Liveinstrumentpanelen ger en kontinuerligt uppdaterad överblick över ditt risklandskap. Åtgärdsarbetsflödet hjälper till att följa upp och samordna åtgärdsinsatser.
När det gäller integrationer samarbetar InsightVM med ledande tekniker som ServiceNow, Splunk och CyberArk, vilket främjar en mer strömlinjeformad och heltäckande säkerhetsstrategi.
Pros and Cons
Pros:
- Riskpoäng i realtid
- Robust samordning av arbetsflöden
- Brett utbud av integrationer
Cons:
- Priset kan vara avskräckande för mindre företag
- Kräver teknisk expertis för att användas effektivt
- Inget alternativ för månadsabonnemang, faktureras årsvis

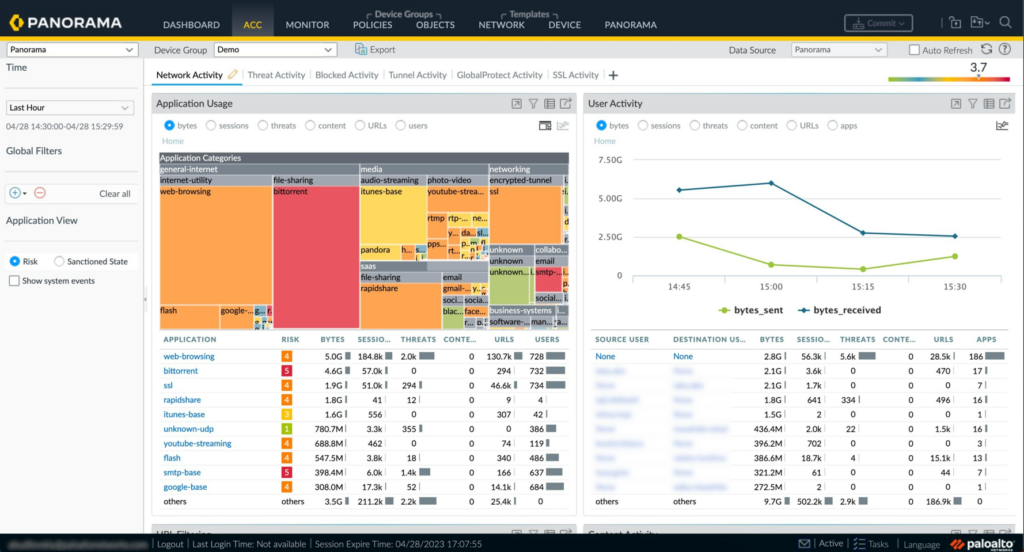
Panorama från Palo Alto Networks är en hanteringslösning som är känd för sin starka policyvisualisering. Det här verktyget gör det möjligt för användare att se en konsoliderad vy av sina nätverkspolicyer i olika miljöer, vilket gör det till det perfekta verktyget för enhetlig policyvisualisering.
Varför jag valde Panorama:
Panorama fångade min uppmärksamhet tack vare sin oöverträffade förmåga att tillhandahålla en enhetlig policyvisualisering i komplexa nätverk. Denna egenskap gör det enkelt att spåra och hantera brandväggssäkerhetspolicyer, vilket ger det ett övertag över andra lösningar.
Jag värderar det högt eftersom det är särskilt utformat för organisationer som vill ha en heltäckande överblick över sin säkerhetsstatus.
Utmärkande funktioner och integrationer:
Viktiga funktioner i Panorama omfattar centraliserad hantering, insyn i trafik och hot samt policyorkestrering. Funktionen för centraliserad hantering ger ett strömlinjeformat gränssnitt för hantering av policyer i flera miljöer.
När det gäller integrationer fungerar Panorama väl med Palo Alto Networks produktserie, vilket säkerställer konsekvens och interoperabilitet inom nätverkssäkerhetsinfrastrukturen.
Pros and Cons
Pros:
- Utmärkt för konsoliderad policyvisualisering
- Ger djupgående insyn i trafik och hot
- Integreras smidigt med andra Palo Alto-produkter
Cons:
- Kräver en årlig förskottsbetalning
- Kan vara svårt för nybörjare
- Priset kan vara högt för småföretag

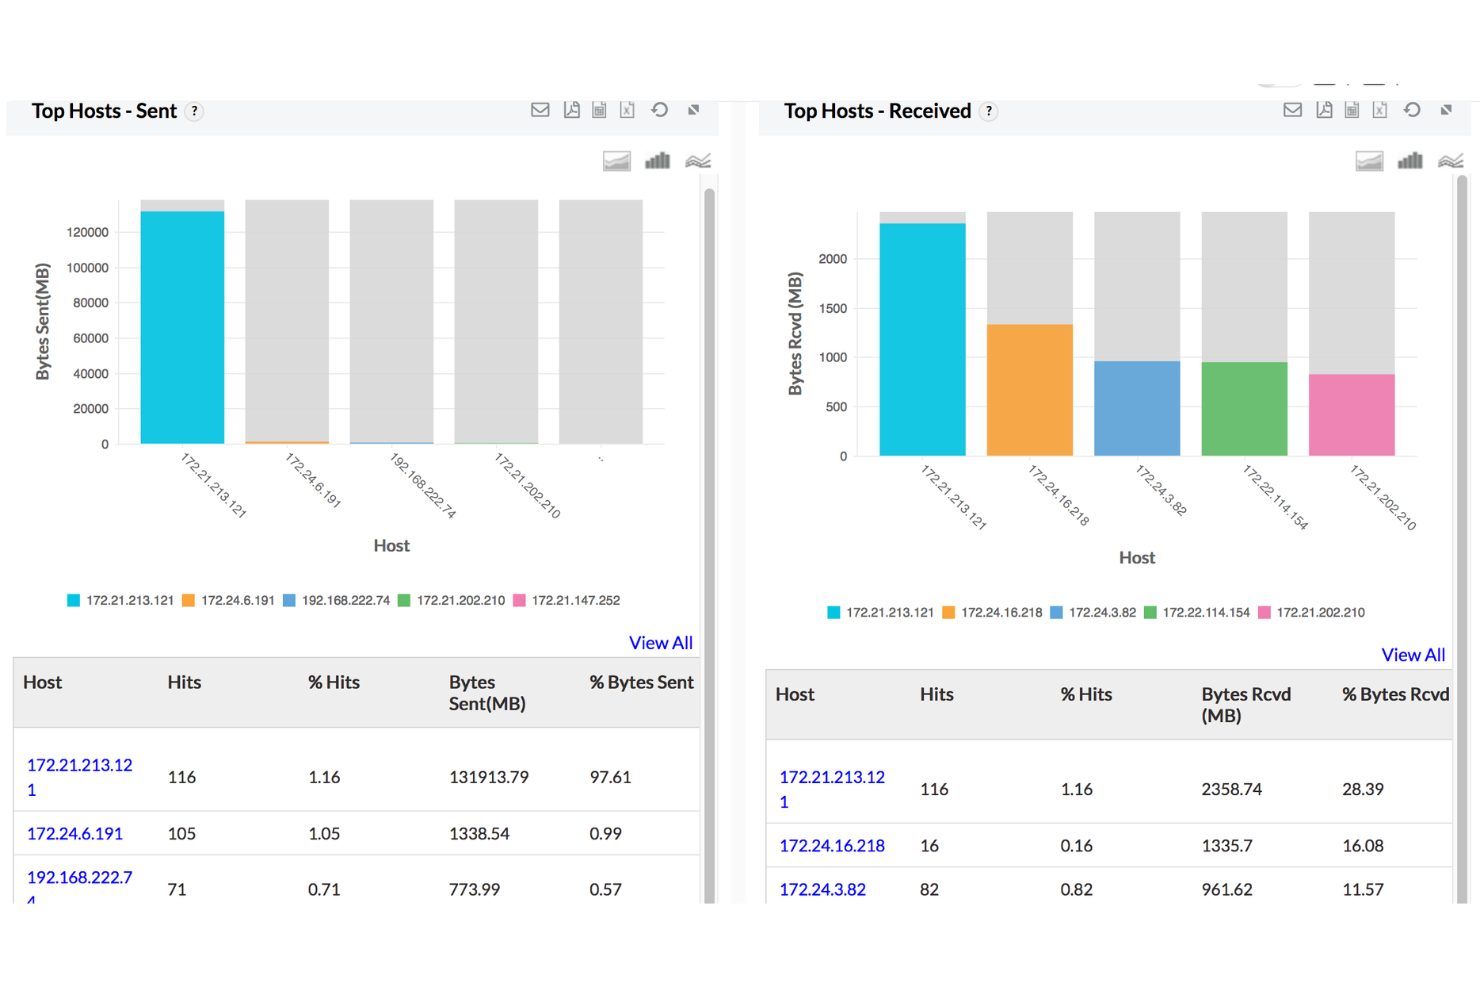
ManageEngine Firewall Analyzer är ett verktyg för analys av brandväggsloggar som hjälper dig att granska säkerhetspolicyer, övervaka nätverkstrafik och få realtidsvarningar baserade på brandväggshändelser. Det har stöd för enheter från flera leverantörer och innehåller funktioner för konfigurationsspårning, efterlevnadsrapportering och bandbreddsanalys – allt tillgängligt från en centraliserad instrumentpanel.
Varför jag valde ManageEngine Firewall Analyzer:
Jag valde Firewall Analyzer eftersom verktyget ger realtidsvarningar om hot kopplade till ändringar av brandväggsregler, VPN-aktivitet och användarbeteende. Det är viktigt om du övervakar felkonfigurationer, obehörig åtkomst eller missbruk av bandbredd och vill kunna agera snabbt. Det låter dig också undersöka händelser med loggforensik, vilket gör det enklare att koppla varningar till relevant sammanhang.
Framträdande funktioner och integrationer:
Du kan spåra internetanvändning per anställd, övervaka VPN-trender och granska policyändringar med inbyggda verktyg för regeloptimering. Varningar utlöses vid avvikelser i bandbredd, trafiktyp eller konfigurationstillstånd. Verktyget integreras med andra ManageEngine-produkter som Log360, EventLog Analyzer och OpManager, vilket ger bättre insyn i hela nätverksstacken. Du får också efterlevnadsanpassade rapporter för standarder som PCI-DSS, NIST och GDPR.
Pros and Cons
Pros:
- Övervakning i realtid hjälper till att identifiera ovanliga trafikmönster
- VPN-spårning och bandbreddshantering
- Ger detaljerad insikt i brandväggstrafik och användaraktivitet
Cons:
- Långsammare åtgärder för säkerhetsuppdateringar av sårbarheter i programvara från tredje part
- Kräver regelbundna uppdateringar och underhåll

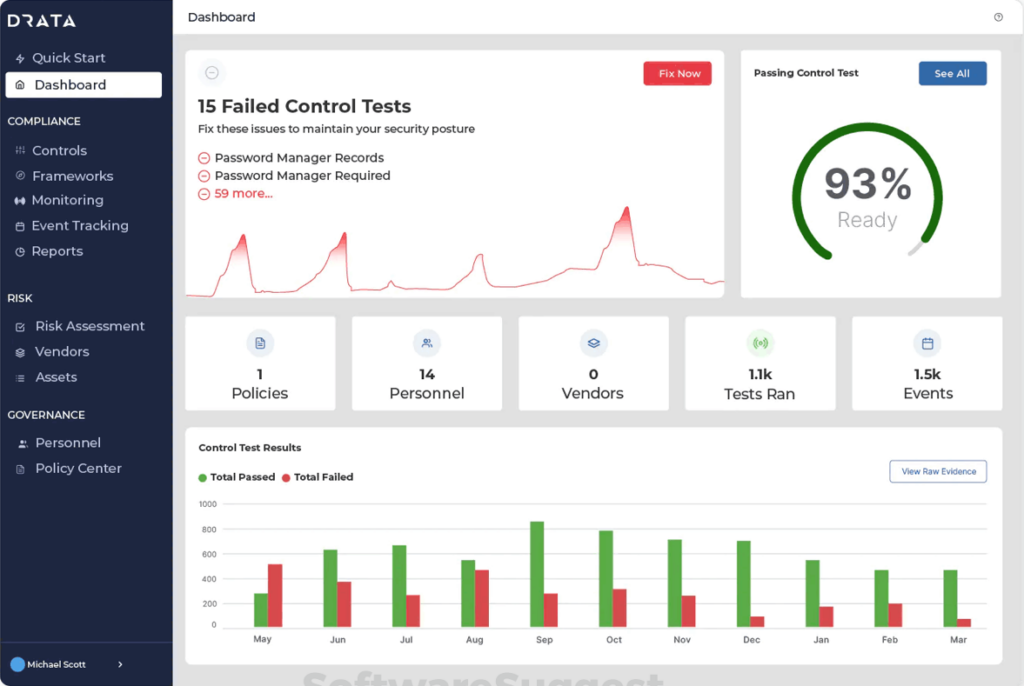
Drata är en plattform som är utformad för att hjälpa företag att uppnå och upprätthålla efterlevnad. Programvarans fokus på automatisering, särskilt när det gäller hantering av säkerhetskontroller, gör den till en värdefull tillgång för företag som vill minska en del av den arbetsbörda som är förknippad med att upprätthålla säkerhetsefterlevnad.
Varför jag valde Drata:
Drata fångade min uppmärksamhet genom sitt starka fokus på att automatisera säkerhetskontroller, en vanligtvis arbetsintensiv process för de flesta företag. Dess automatiseringsfunktioner och tydliga rapporter som är redo för granskning gör den till ett framstående alternativ. Enligt min bedömning är Drata 'bäst för' företag som vill effektivisera sin process för säkerhetsefterlevnad genom automatisering.
Utmärkande funktioner och integrationer:
Viktiga funktioner i Drata omfattar kontinuerlig övervakning av efterlevnad, automatiserad insamling av underlag för säkerhetskontroller och tillhandahållande av rapporter som är redo för granskning. Plattformen integreras även med ett stort antal andra tjänster, däribland AWS, GCP, Slack och GitHub, för att möjliggöra grundliga säkerhetsgranskningar av hela företagets programvarustack.
Pros and Cons
Pros:
- Automatiserar olika aspekter av säkerhetsefterlevnad
- Tillhandahåller rapporter som är redo för granskning
- Integreras med ett stort antal tjänster
Cons:
- Kan vara kostsam för små företag
- Kräver minst 5 användare
- Kan vara komplex för företag med grundläggande behov av efterlevnad

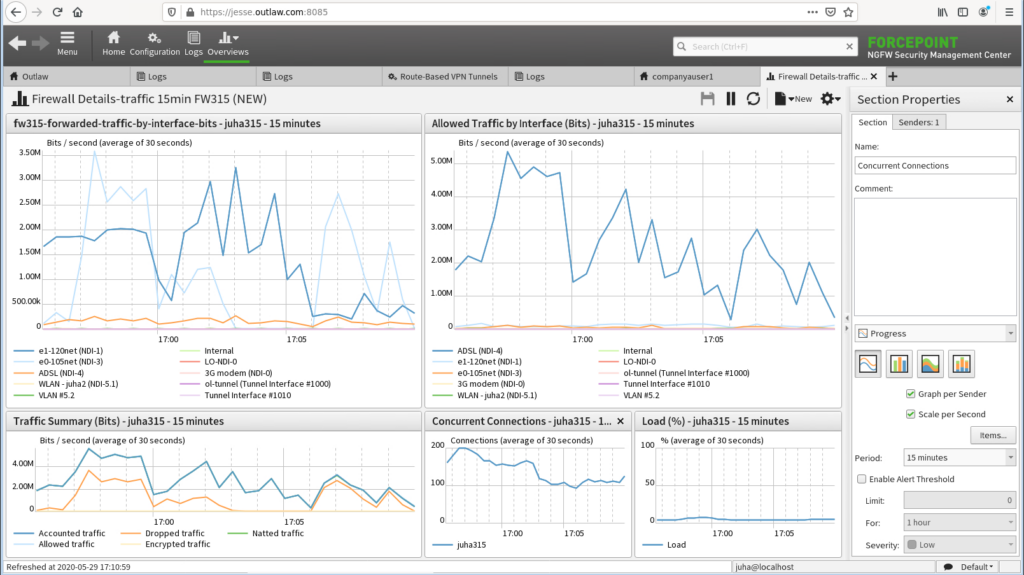
Forcepoint är ett cybersäkerhetsföretag som erbjuder lösningar med målet att ge företag hotcentrerad insyn. Dess verktyg och funktioner hjälper organisationer att snabbt och effektivt identifiera och motverka hot, vilket motiverar varför det är det bästa alternativet för denna typ av insyn.
Varför jag valde Forcepoint:
Jag valde Forcepoint till denna lista på grund av dess oöverträffade fokus på hotcentrerad insyn. Jämfört med andra är Forcepoints system särskilt bra på att ge insikter om potentiella hot och deras källor.
Med tanke på dess effektivitet när det gäller att erbjuda hotcentrerad insyn ser jag Forcepoint som ett lämpligt verktyg för organisationer som är intresserade av avancerad hotdetektering och hantering.
Framträdande funktioner och integrationer:
Forcepoint erbjuder unika funktioner som beteendeanalys, förhindrande av dataförlust (DLP) och upptäckt av interna hot, vilket förbättrar den hotcentrerade insynen. Det integreras även med andra cybersäkerhetsverktyg, inklusive SIEM-system och brandväggar, för att skapa ett heltäckande säkerhetsekosystem.
Pros and Cons
Pros:
- Ger hotcentrerad insyn
- Erbjuder beteendeanalys, DLP och upptäckt av interna hot
- Integreras väl med andra cybersäkerhetsverktyg
Cons:
- Prissättningen är inte transparent
- Kan vara komplext för små organisationer
- Anpassning till specifika behov kan leda till funktioner som du inte behöver eller använder

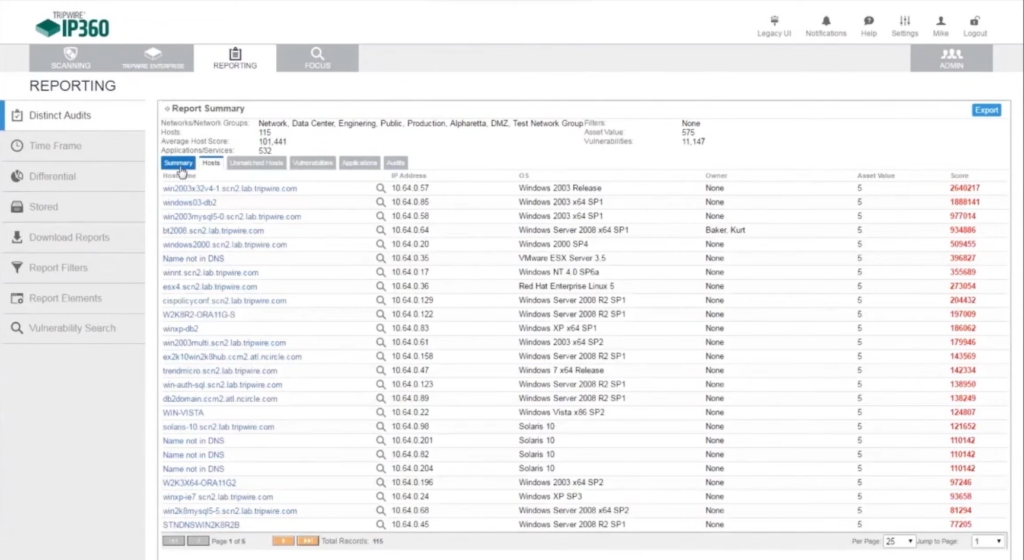
Tripwire IP360 är ett avancerat system för hantering av hot och sårbarheter. Med sitt fokus på att tillhandahålla en robust modell för riskpoängsättning är det en viktig aktör när det gäller att hantera nätverkssäkerhet för företag som prioriterar riskhantering.
Varför jag valde Tripwire IP360:
Jag valde Tripwire IP360 för dess unika förmåga att leverera ett heltäckande system för riskpoängsättning av nätverkssårbarheter. Det blev mitt val tack vare dess unika fokus på att omvandla komplexa säkerhetsdata till en lättbegriplig riskpoäng, vilket gör det till ett idealiskt verktyg för företag som är måna om nätverksriskfaktorer.
Utmärkande funktioner och integrationer:
Bland Tripwire IP360:s viktigaste funktioner finns dess sofistikerade mekanism för riskpoängsättning, omfattande sårbarhetsdatabas och imponerande automatiseringsfunktioner. När det gäller integrationer är IP360 utformat för att passa in i din befintliga säkerhetsinfrastruktur och fungerar smidigt tillsammans med en mängd olika system för säkerhetsinformation och händelsehantering (SIEM).
Pros and Cons
Pros:
- Kraftfullt system för riskpoängsättning
- Djupgående sårbarhetsdatabas
- Utmärkta automatiseringsfunktioner
Cons:
- Kan vara dyrt för små företag
- Kräver minst 10 platser
- Användargränssnittet kan förbättras
Annan programvara för brandväggsgranskning
Här är några ytterligare alternativ för programvara för brandväggsgranskning som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- ManageEngine Firewall Analyzer
Bäst för analys av brandväggsloggar
- Tufin
Bäst för spårning av förändringshantering
- AlgoSec
Bäst för optimering av applikationsanslutningar
- Skybox
Bäst för att identifiera policyöverträdelser


Andra recensioner av programvara för brandväggsgranskning
- Programvara för cybersäkerhet
- Programvara för nätverkssäkerhet
- Programvara för åtkomstkontroll i nätverk
Så utvärderar jag programvara för brandväggsrevision
Jag delar upp min utvärdering i grundläggande krav – som regelanalys för flera leverantörer och efterlevnadsrapportering – samt särskiljande faktorer som skiljer verktyg värda att rekommendera från resten.
Kärnfunktioner (minimikrav för denna lista)
När jag väljer ut verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till procent. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Stöd för brandväggar från flera leverantörer: Jag kontrollerar om ett verktyg kan läsa in konfigurationer från leverantörer som Cisco, Palo Alto, Fortinet och Check Point i en enda normaliserad vy.
- Analys av regelbasen: Varje verktyg bör upptäcka redundanta, skuggade, oanvända och alltför tillåtande regler – den typ av överflöd som byggs upp efter år av tillfälliga ändringar.
- Efterlevnadsrapportering: Jag utvärderar om det finns mallar för revisionsklara rapporter för ramverk som PCI-DSS, HIPAA, SOX och ISO 27001, inte bara generiska exporter.
- Identifiering av risker och felkonfigurationer: Verktyget bör flagga felkonfigurationer med tydlig allvarlighetsgradering, så att teamet kan prioritera åtgärder i stället för att sålla bland brus.
- Ändringsspårning och revisionslogg: Jag letar efter fullständig attribution för varje regeländring – vem som gjorde den, när den gjordes och vad som ändrades – så att ni är redo när revisorer ställer frågor.
- Rekommendationer för policyoptimering: Utöver att bara flagga problem bör verktyget föreslå specifika åtgärder, som att konsolidera överlappande regler eller strama åt breda tillåtelsedeklarationer.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Täckning av moln- och hybridbrandväggar blir allt viktigare när team flyttar arbetsbelastningar mellan AWS, Azure och GCP. Jag letar efter verktyg som granskar molnbaserade säkerhetsgrupper tillsammans med lokala brandväggar i en och samma vy. Simulering av attackvägar är en annan särskiljande faktor – den låter dig modellera vad som händer när en regel ändras innan du aktiverar den. Verktyg med automatiserade arbetsflöden för ändringar tar detta ett steg längre genom att dirigera godkända ändringar direkt till brandväggarna och därmed sluta gapet mellan att identifiera ett problem och att åtgärda det.
Mer än funktioner
Integration med ditt befintliga säkerhetsekosystem är en viktig faktor. Jag kontrollerar om ett verktyg ansluter till SIEM-plattformar som Splunk eller QRadar och ITSM-verktyg som ServiceNow, så att revisionsresultat flödar in i era etablerade arbetsflöden. Flexibilitet vid driftsättning är också viktigt – vissa miljöer kräver lokala installationer för känsliga data, medan andra drar nytta av molnbaserade alternativ. Jag utvärderar även tiden till värde genom att undersöka hur snabbt du kan ansluta hundratals brandväggar och börja få användbara resultat, i stället för att ägna veckor åt installationen.
Så väljer du programvara för brandväggsgranskning
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att ha i åtanke:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa med din verksamhet? Överväg om den kan hantera ökad nätverksstorlek och komplexitet utan att behöva uppgraderas eller ersättas ofta. |
| Integrationer | Fungerar den med dina nuvarande system? Kontrollera kompatibiliteten med befintliga verktyg och plattformar för att säkerställa ett smidigt dataflöde och undvika manuella lösningar. |
| Anpassningsbarhet | Kan du anpassa den efter dina behov? Leta efter möjligheter att justera inställningar och rapporter så att de överensstämmer med dina specifika säkerhetspolicyer och efterlevnadsstandarder. |
| Användarvänlighet | Kommer ditt team att uppleva den som intuitiv? Utvärdera gränssnittet och användarupplevelsen för att säkerställa att det krävs minimal utbildning för effektiv användning. |
| Implementering och introduktion | Hur snabbt kan du komma igång? Bedöm den tid och de resurser som krävs för installationen, inklusive eventuell support eller utbildning från leverantören. |
| Kostnad | Ryms den inom din budget? Jämför prisplaner, inklusive eventuella dolda avgifter, och överväg långsiktiga kostnader i förhållande till det värde som erbjuds. |
| Säkerhetsskydd | Skyddar den dina data? Säkerställ att den uppfyller branschstandarder för kryptering, åtkomstkontroller och regelbundna säkerhetsuppdateringar. |
| Efterlevnadskrav | Överensstämmer den med regelverken? Kontrollera att den stöder efterlevnad av relevanta rättsliga standarder, som GDPR eller HIPAA, utifrån din bransch. |
Vad är programvara för brandväggsgranskning?
Programvara för brandväggsgranskning är ett verktyg som utvärderar och övervakar brandväggskonfigurationer för att säkerställa efterlevnad av säkerhetskrav och upptäcka sårbarheter. IT-specialister, nätverksadministratörer och säkerhetsteam använder vanligtvis dessa verktyg för att upprätthålla en säker nätverksmiljö. För organisationer som behöver ett omfattande skydd kan hanterade brandväggstjänster tillhandahålla ytterligare lager av säkerhetshantering. Automatiserade efterlevnadskontroller, detaljerade granskningsrapporter och integration med befintliga system hjälper till att identifiera risker, säkerställa efterlevnad och förenkla hanteringen. Sammantaget ger dessa verktyg trygghet genom att skydda nätverkssäkerhet och efterlevnad.
Funktioner
När du väljer programvara för brandväggsgranskning bör du hålla utkik efter följande viktiga funktioner:
- Konfigurationsövervakning: Spårar och analyserar brandväggsinställningar för att upptäcka obehöriga ändringar och säkerställa efterlevnad.
- Identifiering av sårbarheter: Söker efter säkerhetsbrister i brandväggsregler och policyer, vilket bidrar till att minska riskerna.
- Efterlevnadsrapportering: Skapar detaljerade rapporter som visar att branschregler och standarder följs.
- Spårning av policyändringar: Loggar och granskar ändringar i brandväggspolicyer för att säkerställa ansvar och spårbarhet.
- Hotinformation i realtid: Tillhandahåller uppdaterad information om potentiella hot för att förbättra nätverksskyddet.
- Automatiserade förslag på åtgärder: Ger konkreta rekommendationer för att hantera identifierade sårbarheter och förbättra säkerheten.
- Anpassningsbara instrumentpaneler: Gör det möjligt för användare att anpassa vyer och rapporter efter specifika säkerhetsbehov och preferenser.
- Möjlighet till molnintegration: Säkerställer sömlös drift med molnmiljöer och stöder hybrida nätverkskonfigurationer.
- Avancerade analysverktyg: Ger insikter i brandväggens prestanda och säkerhetstrender, vilket underlättar beslutsfattandet.
- Användarvänligt gränssnitt: Förenklar navigering och användning och minimerar inlärningskurvan för IT-specialister.
Fördelar
Implementering av programvara för brandväggsgranskning ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att identifiera sårbarheter och övervaka konfigurationer hjälper programvaran till att skydda nätverket mot potentiella hot.
- Efterlevnad av regelverk: Efterlevnadsrapportering säkerställer att du uppfyller branschstandarder, vilket minskar risken för böter och sanktioner.
- Operativ effektivitet: Automatiserade förslag på åtgärder sparar tid genom att erbjuda snabba lösningar på säkerhetsproblem.
- Förbättrat ansvar: Spårning av policyändringar säkerställer att varje ändring loggas, vilket främjar transparens och ansvarstagande.
- Datadrivna insikter: Avancerade analysverktyg ger värdefull information om nätverkets prestanda och underlättar strategiska beslut.
- Kostnadsbesparingar: Att upptäcka och åtgärda sårbarheter tidigt förhindrar kostsamma intrång och driftstopp.
- Enkel användning: Ett användarvänligt gränssnitt minskar inlärningskurvan och gör att teamet kan fokusera på viktiga uppgifter.
Kostnader och priser
Att välja programvara för brandväggsgranskning kräver en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för brandväggsprogramvara:
Jämförelsetabell för abonnemang för programvara för brandväggsgranskning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande konfigurationsövervakning, begränsad identifiering av sårbarheter och grundläggande efterlevnadsrapportering. |
| Personligt abonnemang | $10-$30/användare/månad | Konfigurationsövervakning, identifiering av sårbarheter, efterlevnadsrapportering och grundläggande analysverktyg. |
| Företagsabonnemang | $50-$100/användare/månad | Avancerad hotinformation, automatiserade förslag på åtgärder, anpassningsbara instrumentpaneler och spårning av policyändringar. |
| Abonnemang för stora företag | $150-$300/användare/månad | Komplett uppsättning funktioner, inklusive hotinformation i realtid, möjlighet till molnintegration, avancerade analysverktyg och dedikerad support. |
Vanliga frågor om programvara för granskning av brandväggar
Här är några svar på vanliga frågor om programvara för granskning av brandväggar:
Hur väljer man rätt programvara för granskning av brandväggar?
När du väljer rätt programvara för granskning av brandväggar bör du ta hänsyn till organisationens specifika behov, såsom integration med befintliga system, användarvänlighet och efterlevnadskrav. Utvärdera olika leverantörer utifrån deras funktioner, prismodeller och alternativ för kundsupport för att hitta den lösning som passar bäst för ditt team.
Kan programvara för granskning av brandväggar integreras med andra IT-system?
Ja, många lösningar för granskning av brandväggar erbjuder integrationsmöjligheter med andra IT-system, såsom SIEM, molnleverantörer och verktyg för nätverkshantering. Denna integration bidrar till effektivare arbetsflöden och stärker den övergripande säkerheten genom att ge en samlad bild av nätverkssäkerheten.
Hur ofta bör man genomföra en granskning av brandväggen?
Det rekommenderas att genomföra en granskning av brandväggen minst en gång per kvartal, men frekvensen kan variera beroende på organisationens säkerhetspolicyer och regulatoriska krav. Regelbundna granskningar bidrar till att säkerställa att brandväggskonfigurationerna förblir effektiva och följer branschstandarder, vilket minimerar säkerhetsriskerna.
Vilka är de vanligaste utmaningarna vid implementering av programvara för granskning av brandväggar?
Vanliga utmaningar omfattar integration med befintliga system, datamigrering och att säkerställa att användarna börjar använda lösningen. För att övervinna dessa utmaningar bör du planera en strukturerad implementeringsprocess, erbjuda tillräcklig utbildning och välja en lösning som är anpassad till din nuvarande IT-infrastruktur för att minimera störningar.
Finns det någon skillnad mellan kostnadsfri och betald programvara för granskning av brandväggar?
Ja, kostnadsfri programvara för granskning av brandväggar erbjuder vanligtvis grundläggande granskningsfunktioner med begränsade funktioner och begränsad support. Betalda versioner erbjuder vanligtvis avancerade funktioner, såsom övervakning i realtid, omfattande rapportering om regelefterlevnad och premiumsupport, vilket gör dem mer lämpade för större organisationer med komplexa behov.
Vad bör man leta efter hos kundsupporten när man väljer programvara för granskning av brandväggar?
Leta efter tillgänglighet dygnet runt, flera supportkanaler såsom chatt eller e-post samt en omfattande kunskapsbas. Snabba svarstider och tillgång till erfaren supportpersonal är också viktigt för att säkerställa att eventuella problem kan lösas effektivt, så att driftstopp och störningar minimeras.
Vad händer härnäst?
Om du håller på att undersöka programvara för granskning av brandväggar kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där rådgivaren går igenom dina specifika behov. Därefter får du en kortlista över programvara att granska. Rådgivaren hjälper dig dessutom genom hela köpprocessen, inklusive prisförhandlingar.