

10 bästa programvarorna för patchhantering för företag 2026

10 Bästa programvaran för hantering av säkerhetskorrigeringar för företag – kortlista


Programvara för hantering av säkerhetskorrigeringar för företag låter dig identifiera, distribuera och övervaka uppdateringar på hundratals eller tusentals enheter från en enda plattform. Om du letar efter de bästa verktygen behöver du förmodligen automatiserad korrigeringshantering, tydlig rapportering och vattentät efterlevnad utan risk för driftstopp i komplexa företagsmiljöer.
Den här listan ger dig praktiska insikter i de främsta verktygen för hantering av säkerhetskorrigeringar, så att du kan matcha funktionerna mot dina behov och hålla dina system säkra och uppdaterade under 2026.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för hantering av säkerhetskorrigeringar för företag
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för hantering av säkerhetskorrigeringar för företag, så att du kan hitta den bästa programvaran för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för enhetlig åtgärdshantering av risker och regelefterlevnad | 30 dagars kostnadsfri provperiod | Prisuppgift på begäran | Website | |
| 2 | Bäst för automatisering av korrigeringar på fjärranslutna enheter | Kostnadsfritt abonnemang + kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för anpassade patchningsarbetsflöden med automatisering | Gratis provperiod tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för storskalig miljökontroll | Gratis demo | Pris på begäran | Website | |
| 5 | Bäst för integration med Microsoft 365-ekosystemet | Gratis provperiod | Från $60/användare/månad (faktureras årligen) | Website | |
| 6 | Bäst för molnbaserade korrigeringar av operativsystem och tredjepartsprogram | 15 dagars kostnadsfri provperiod + kostnadsfri demonstration tillgänglig | Från 1 USD/slutpunkt/månad (faktureras årsvis) | Website | |
| 7 | Bäst för automatiserad patchning på slutpunkter | Gratis provperiod + gratis demo finns | Pris på begäran | Website | |
| 8 | Bäst för riskbaserad prioritering av åtgärder | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för stöd för kataloger över korrigeringar från tredje part | Gratis provperiod + gratis demo tillgänglig | Från $39/användare/månad | Website | |
| 10 | Bäst för enhetlig IT-hantering och automatisering | Gratis demo | Prisuppgift på begäran | Website |
Recensioner av den bästa programvaran för hantering av säkerhetskorrigeringar för företag
Nedan följer mina detaljerade sammanfattningar av den bästa programvaran för hantering av säkerhetskorrigeringar för företag som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av funktionerna, möjligheterna och integrationerna i varje plattform, så att du kan hitta den bästa för dig.

Bäst för enhetlig åtgärdshantering av risker och regelefterlevnad
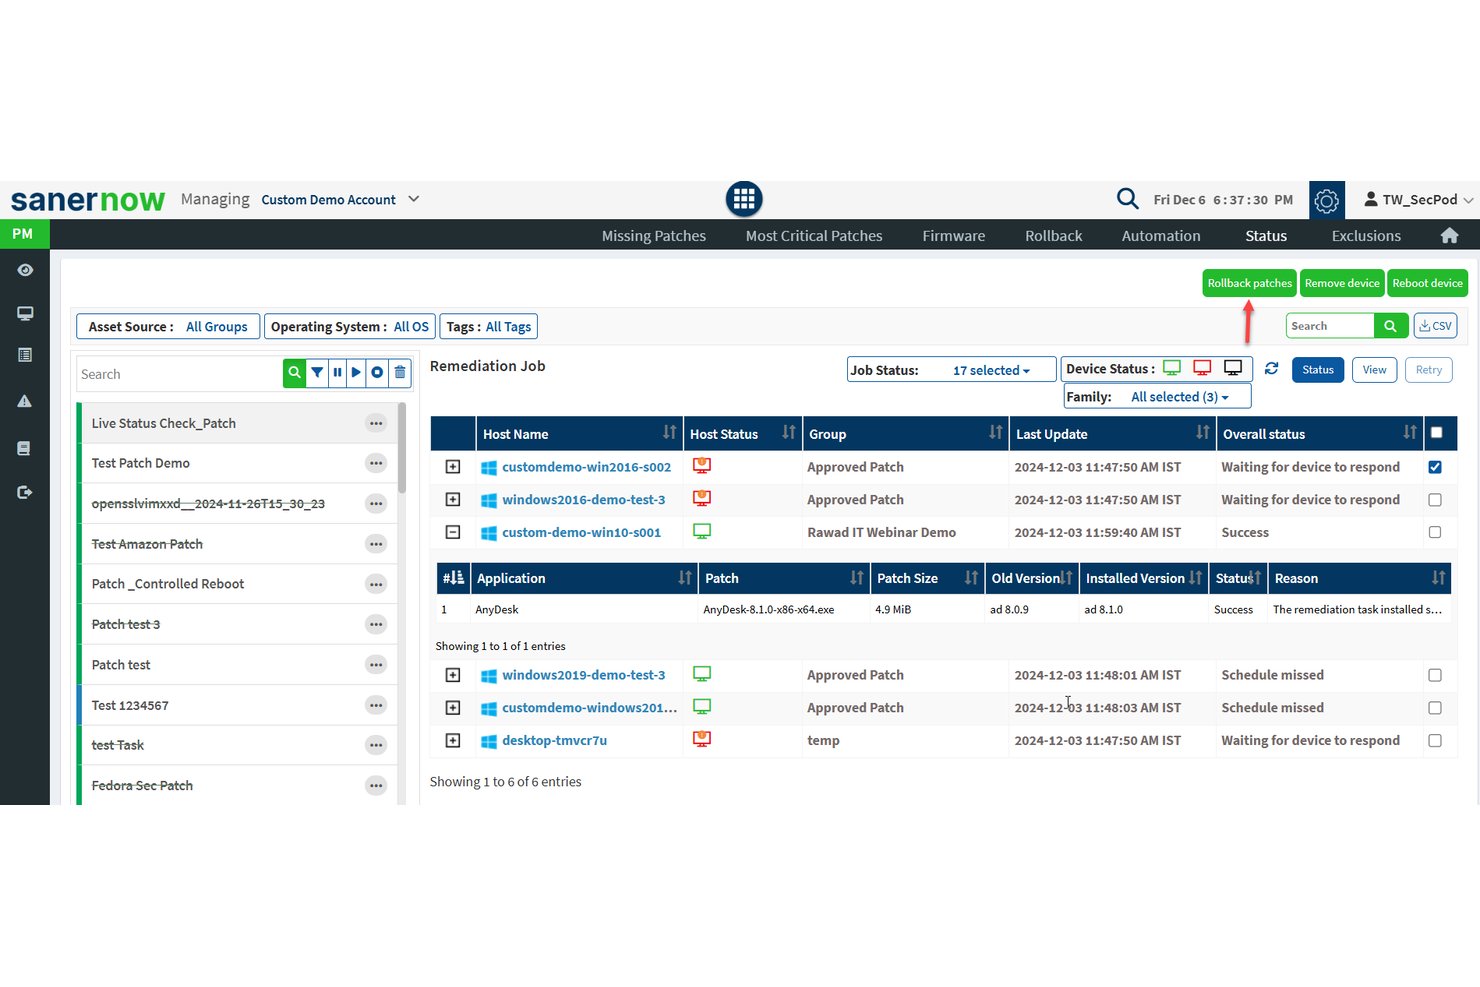
SecPods Saner Platform är en lösning för kontinuerlig hantering av sårbarheter och exponering som kombinerar automatiserad distribution av säkerhetskorrigeringar, sårbarhetsskanning och åtgärder för regelefterlevnad i Windows, macOS, Linux och över 550 tredjepartsapplikationer.
Vem passar SecPod (Saner Platform) bäst för?
SecPod passar IT-säkerhetsteam på företag som hanterar distribuerade enhetsparker i hybrida miljöer där efterlevnad av ramverk som HIPAA, PCI-DSS eller NIST är ett centralt operativt krav.
Varför jag valde SecPod (Saner Platform)
Jag valde SecPod (Saner Platform) som en av de bästa lösningarna eftersom det är en av få plattformar för korrigeringshantering som fullt ut integrerar sårbarhetsbedömning och åtgärder i ett enda automatiserat arbetsflöde, vilket eliminerar den manuella kopplingen mellan upptäckta risker och tillgängliga korrigeringar. Jag uppskattar också att den skannar utöver standardiserade CVE:er och identifierar felkonfigurationer och säkerhetsavvikelser genom sina över 190 000 SCAP-sårbarhetskontroller. Denna breda detektering motsvarar direkt ramverk för regelefterlevnad, inklusive HIPAA, NIST CSF och PCI DSS, vilket gör granskningsspår för korrigeringar verkligt spårbara till specifika riskfynd.
Viktiga funktioner i SecPod (Saner Platform)
- Katalog över korrigeringar från tredje part: Stöder korrigeringar för över 550 applikationer som inte ingår i operativsystem, bland annat webbläsare, produktivitetsverktyg och säkerhetsprogram.
- Åtgärder för inbyggd programvara och konfiguration: Hanterar sårbarheter på hårdvarunivå och konfigurationsavvikelser utöver programuppdateringar.
- Anpassade instrumentpaneler för regelefterlevnad: Tillhandahåller färdiga och anpassningsbara rapporter som är kopplade till ramverk som HIPAA, PCI och NIST.
- API-baserad integration: Ansluter till ITSM-, SIEM- och DevOps-plattformar med REST API:er för automatiserade arbetsflöden och datasynkronisering i realtid.
Integrationer med SecPod (Saner Platform)
SecPod (Saner Platform) erbjuder inbyggda integrationer med ServiceNow, Splunk, Jira, AWS, Azure DevOps och Qualys samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Enhetlig sårbarhetsskanning och åtgärdshantering för korrigeringar
- Djupgående SCAP-baserade kontroller av regelefterlevnad ingår
- Täcker över 550 tredjepartsapplikationer direkt
Cons:
- Rapporteringsgränssnittet kan kännas föråldrat
- Den initiala agentdistributionen är tidskrävande

Action1
Bäst för automatisering av korrigeringar på fjärranslutna enheter
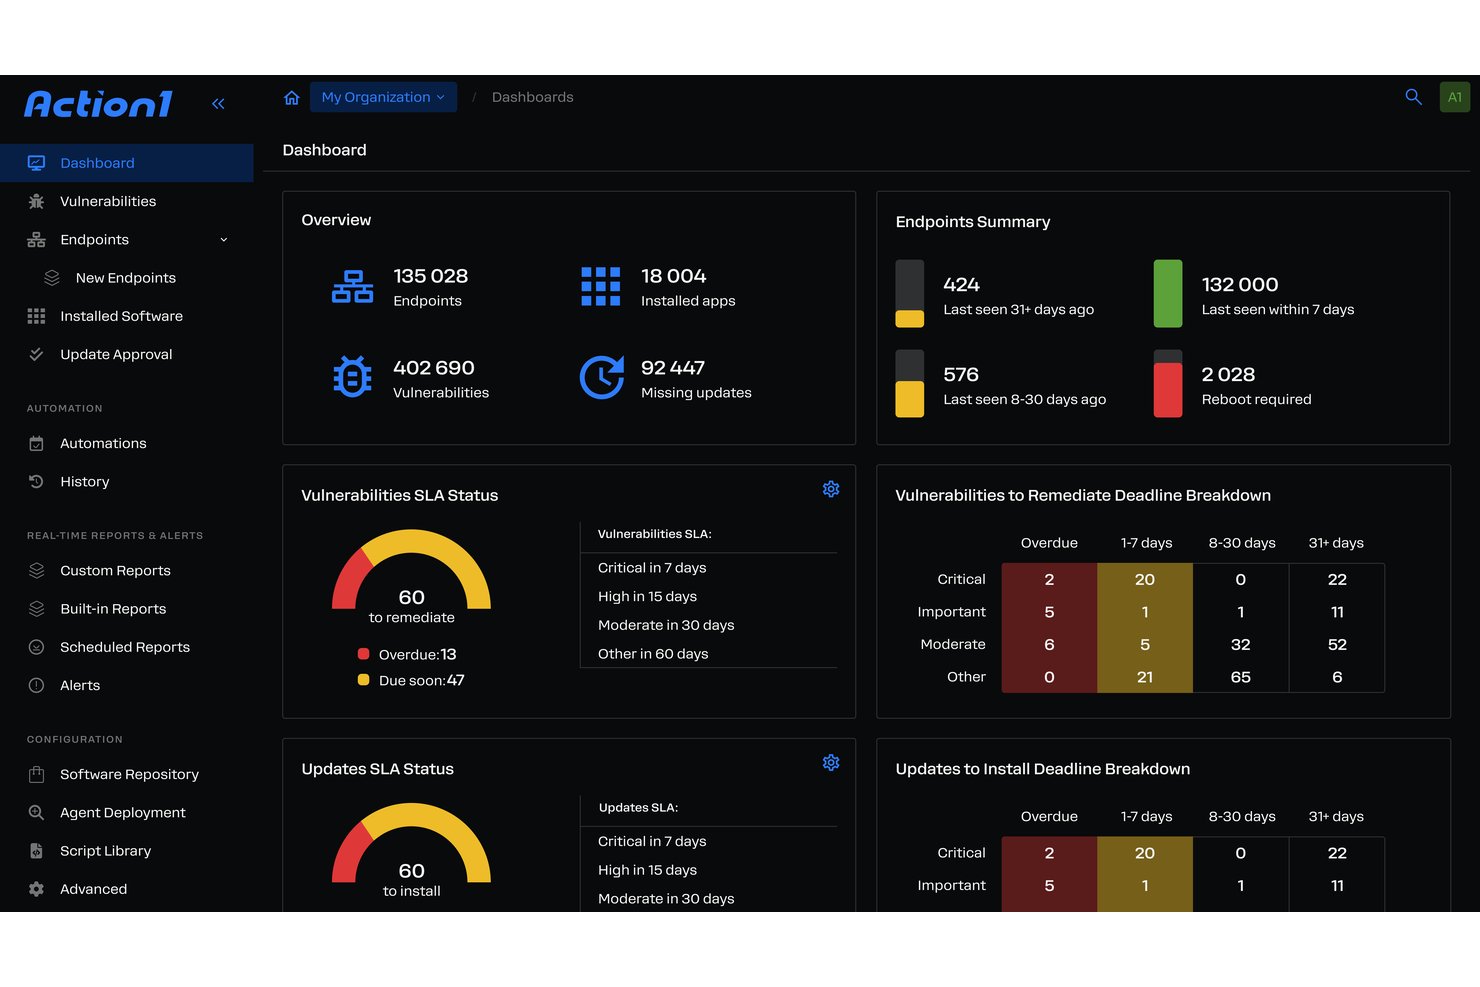
Action1 är en molnbaserad autonom plattform för slutpunktshantering som kombinerar korrigering av operativsystem och tredjepartsprogram, sårbarhetsbedömning, riskbaserad prioritering och efterlevnadsrapportering i distribuerade företagsmiljöer.
Vem passar Action1 bäst för?
Action1 passar bra för IT-team som hanterar distribuerade slutpunktsflottor i fjärranslutna, hybrida eller miljöer med flera platser, där täckning för korrigeringar utan VPN är en prioritet.
Varför jag valde Action1
Action1 tar plats som ett av de bästa alternativen på min kortlista tack vare hur plattformen hanterar korrigering av fjärranslutna slutpunkter utan beroende av VPN. Den molnbaserade agenten når enheter oavsett var de befinner sig, och funktionen med uppdateringsringar låter mig konfigurera fasindelade, autonoma utrullningar med automatisk återställning inbyggd. Jag uppskattar också att frånkopplade slutpunkter korrigeras så snart de återansluter, så att distansarbetare som missar ett underhållsfönster inte förblir sårbara.
Viktiga funktioner i Action1
- Korrigering av tredjepartsprogram: Installera korrigeringar för över 600 stödda program som inte ingår i operativsystemet från en enda instrumentpanel.
- Riskbaserad prioritering av sårbarheter: Prioritera distributionen av korrigeringar baserat på CVSS-poäng och hotdata i realtid.
- Instrumentpaneler för efterlevnad och revisionsrapportering: Skapa exporterbara rapporter som är kopplade till ramverk som SOC 2, HIPAA och PCI DSS.
- Automatisering med PowerShell och RESTful API: Automatisera anpassade arbetsflöden och integrera med andra IT-system med hjälp av inbyggda skript- och API-funktioner.
Action1-integrationer
Action1 erbjuder inbyggda integrationer med Microsoft Azure, Zendesk, Bitdefender, Slack, Microsoft Teams, PayPal, Amazon Web Services och Zapier. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Korrigeringar fungerar för frånkopplade och fjärranslutna slutpunkter
- Automatiserad CVE-identifiering och riskbaserad prioritering
- Rapportering av SOC 2- och HIPAA-efterlevnad ingår
Cons:
- Ingen support för korrigering av mobila enheter
- Saknar inbyggd katalog för korrigering av mobilappar
Bäst för anpassade patchningsarbetsflöden med automatisering
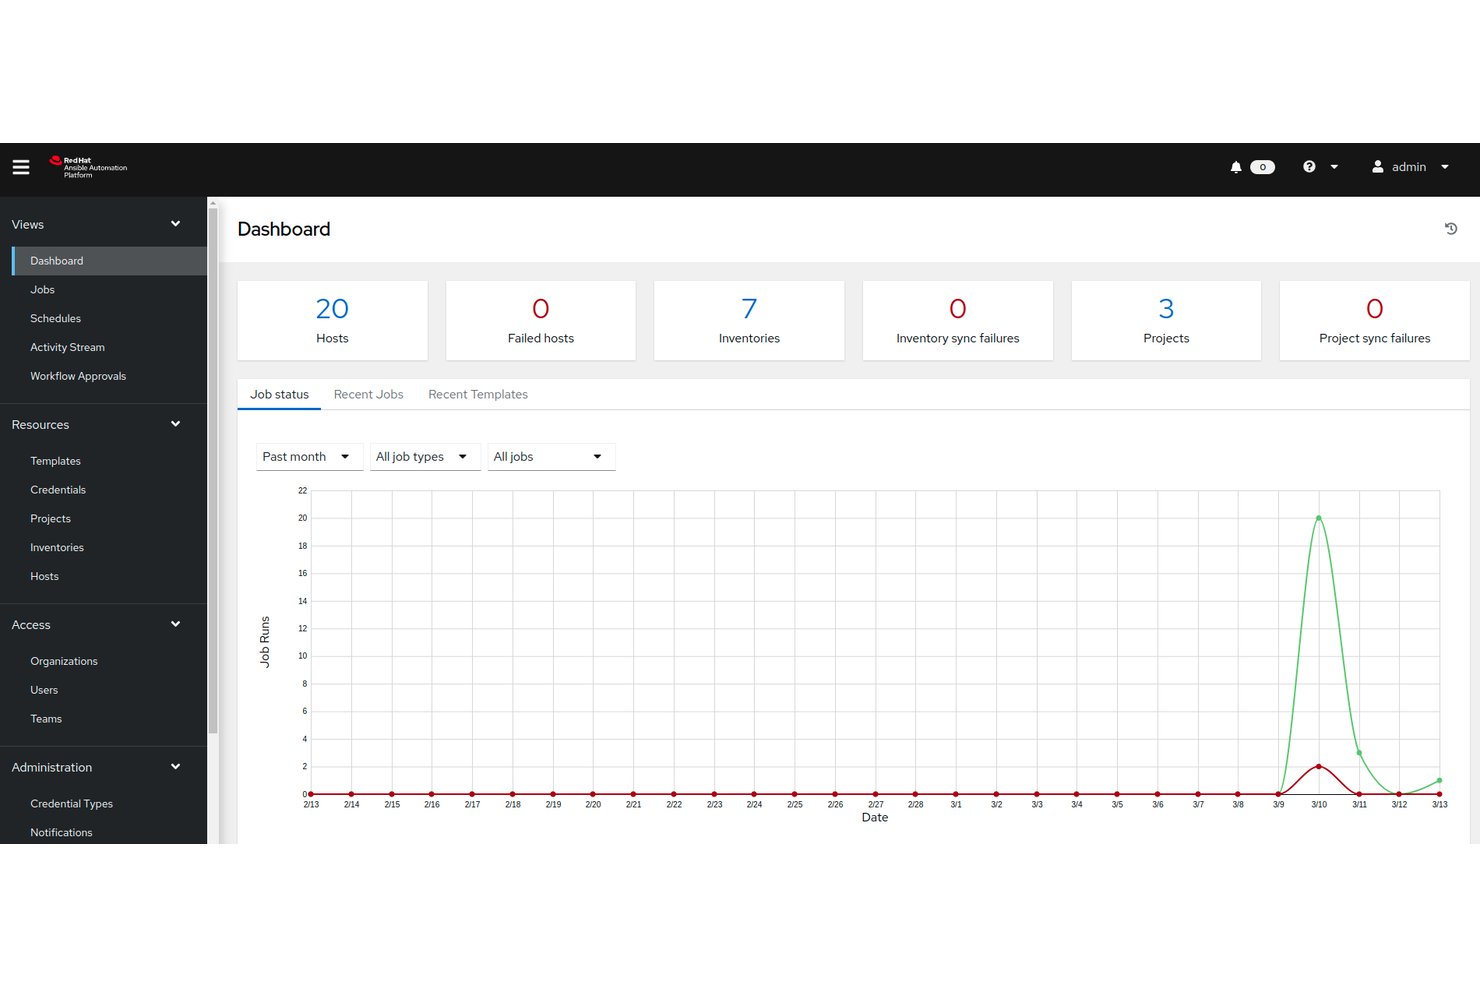
Red Hat Ansible Automation Platform är en agentlös plattform för IT-automatisering som låter företag bygga, köra och skala anpassade patchningsarbetsflöden över lokal, molnbaserad och hybrid infrastruktur med hjälp av YAML-baserade playbooks och händelsestyrd automatisering.
Vem passar Red Hat Ansible Automation Platform bäst för?
Det passar särskilt bra för team inom företagsinfrastruktur och systemteknik som behöver bygga helt anpassade patchningsprocesser i stora, komplexa miljöer med flera operativsystem.
Varför jag valde Red Hat Ansible Automation Platform
Jag valde Red Hat Ansible Automation Platform som ett av de bästa alternativen eftersom inget annat verktyg ger dig samma kontroll över logiken i patchningsarbetsflöden. Med YAML-playbooks definierar du exakt vilka värdar som ska patchas, i vilken ordning det ska ske och vad som händer vid fel. Event-Driven Ansible sluter kretsloppet genom att automatiskt utlösa dessa playbooks när ett anslutet säkerhetsverktyg flaggar för en ny CVE, så att patchningsjobb startas utan att någon behöver röra tangentbordet.
Viktiga funktioner i Red Hat Ansible Automation Platform
- Automatiseringskontroll: Centralt hanteringsgränssnitt för att organisera, köra och övervaka patchningsjobb i hela inventeringen.
- Automatiseringsnät: Stöd för att samordna patchningsuppgifter över distribuerade nätverk och nätverkszoner.
- Portal för självbetjäningsautomatisering: Gör det möjligt för icke-tekniska användare att säkert starta förgodkända patchningsjobb.
- Ansible-innehållssamlingar: Tillhandahåller certifierat, förbyggt automatiseringsinnehåll för vanliga IT-plattformar och programvaror.
Integrationer med Red Hat Ansible Automation Platform
Red Hat Ansible Automation Platform erbjuder ett stort antal inbyggda integrationer, bland annat med ServiceNow, Splunk, VMware, AWS, Microsoft Azure, Google Cloud, Palo Alto Networks, CyberArk och Cisco. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Full kontroll över logiken i patchningsarbetsflöden
- Stöd för händelsestyrd och schemalagd patchning
- Agentlös metod som täcker de flesta större operativsystem
Cons:
- Ingen inbyggd katalog med patchningsinnehåll
- Kräver anpassade playbooks för varje program
Tanium
Bäst för storskalig miljökontroll
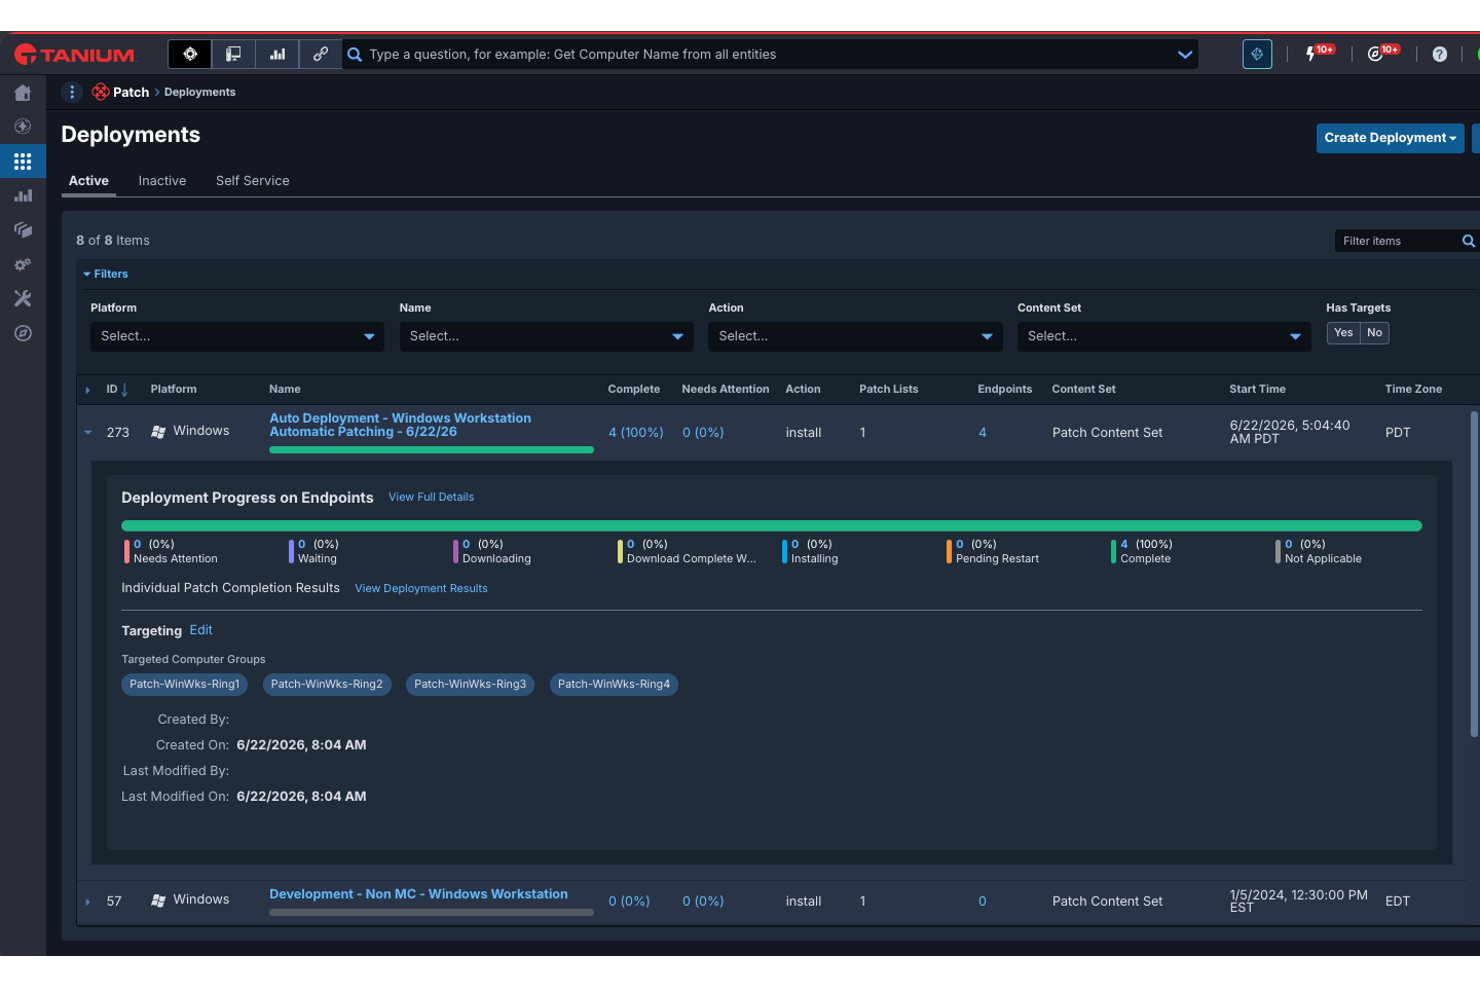
Tanium Patch är en plattform för patchhantering på företagsnivå som kombinerar insyn i ändpunkter i realtid med automatiserad distribution av patchar för Windows, Linux, macOS och tredjepartsprogram i lokala miljöer, molnmiljöer och hybridmiljöer.
Vem passar Tanium bäst för?
Tanium Patch passar bra för stora företag med distribuerade ändpunktsflottor där IT-drift- och säkerhetsteam behöver arbeta från en enda, enhetlig plattform.
Varför jag valde Tanium
Jag valde Tanium som ett av de bästa alternativen eftersom inget annat verktyg jag har testat kan mäta sig med dess förmåga att fråga tusentals ändpunkter i realtid och omedelbart agera utifrån resultaten. Jag kör samtidiga patchningskampanjer för Windows-, Linux- och macOS-flottor från en enda konsol, med säkra distributionsringar som låter mig testa patchar på en delmängd enheter innan de distribueras brett. Den automatiska återställningsfunktionen innebär att jag inte står utan insyn om något går fel under distributionen.
Viktiga funktioner i Tanium
- Patchning av tredjepartsprogram: Patcha hundratals programtitlar som stöds utöver operativsystem.
- Inventering av ändpunkter i realtid: Upptäck, spåra och kategorisera tillgångar i hela din miljö direkt.
- Anpassad efterlevnadsrapportering: Skapa instrumentpaneler och granskningsloggar som är anpassade till viktiga regelverk.
- ServiceNow-integration: Automatisera patchorkestrering direkt från ServiceNows arbetsflöden för IT-drift.
Tanium-integrationer
Tanium Patch erbjuder inbyggda integrationer med Microsoft, ServiceNow, ScreenMeet med flera. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Insyn i ändpunkter i realtid i företagsstorlek
- Linjär kedjearkitektur sparar intern bandbredd
- Policybaserade distributioner med stöd för återställning
Cons:
- Kräver omfattande initial konfiguration och finjustering
- Modulbaserad licensiering kan vara komplex

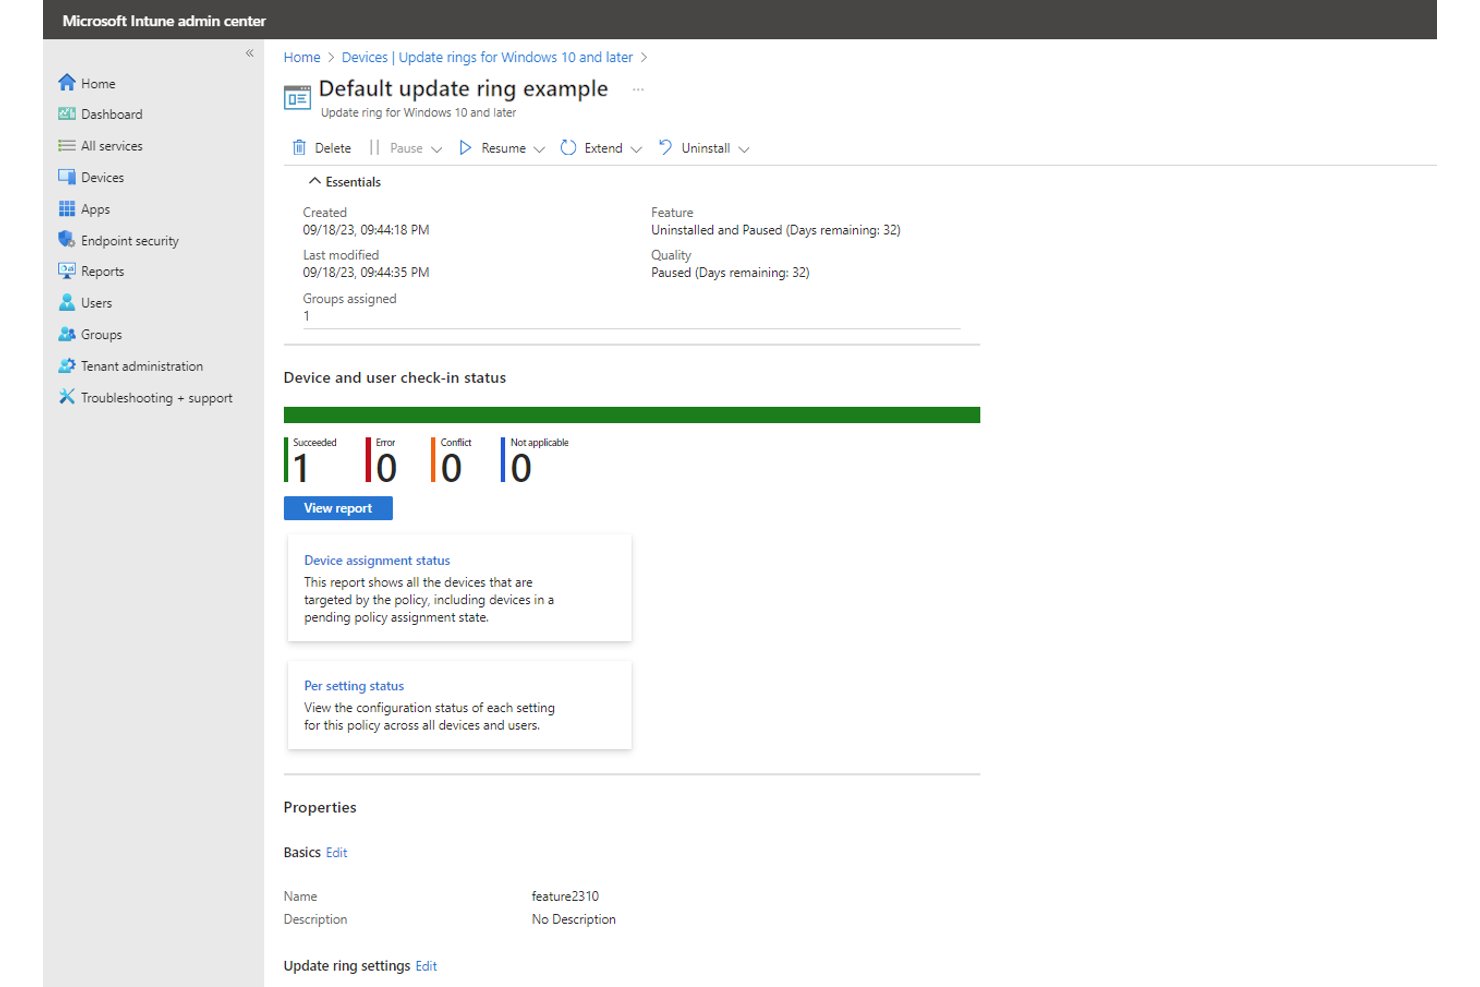
Microsoft Intune är en molnbaserad plattform för enhetlig hantering av slutpunkter som hanterar distribution av korrigeringar för operativsystem, konfiguration av uppdateringsringar, drivrutinsuppdateringar och uppdateringar av inbyggd programvara samt efterlevnad av enhetspolicyer för Windows-, macOS-, iOS- och Android-enheter.
Vem passar Microsoft Intune bäst för?
Microsoft Intune passar bra för företags-IT-team som redan använder Microsoft 365 eller Azure och behöver molnbaserad hantering av slutpunkter utan att lägga till ett separat verktyg för korrigeringar.
Varför jag valde Microsoft Intune
Jag valde Microsoft Intune som ett av de bästa alternativen eftersom det är direkt inbyggt i licenspaketen Microsoft 365 E3 och E5, vilket innebär att ingen separat agent eller infrastruktur behöver sättas upp. Windows Autopatch hanterar uppdateringsringar för operativsystemet direkt, och Hotpatch distribuerar månatliga säkerhetskorrigeringar utan att enheten behöver startas om. Jag uppskattar också hur Intunes efterlevnadspolicyer ansluter till Microsoft Entra ID och automatiskt överför statusen för korrigeringar direkt till regler för villkorsstyrd åtkomst.
Viktiga funktioner i Microsoft Intune
- Konfiguration av uppdateringsringar: Gruppera slutpunkter för stegvis utrullning av funktions- och kvalitetsuppdateringar för Windows.
- Principer för att påskynda uppdateringar: Distribuera kritiska säkerhetskorrigeringar omedelbart genom att kringgå standardregler för uppskjutning av uppdateringar.
- Hantering av drivrutinsuppdateringar och uppdateringar av inbyggd programvara: Distribuera godkända drivrutinsuppdateringar och uppdateringar av inbyggd programvara till specifika enhetsgrupper.
- Fjärrhantering av plattformsövergripande slutpunkter: Hantera distribution av korrigeringar på Windows-, macOS-, iOS- och Android-enheter från en molnkonsol.
Integrationer med Microsoft Intune
Microsoft Intune har inbyggda integrationer i hela Microsoft-ekosystemet, bland annat med Microsoft 365, Microsoft Entra ID och Microsoft Defender for Endpoint. Det stöder korrigeringar från tredjepart genom integrationer med Patch My PC, Ivanti Neurons och Action1. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Djup integration med Microsoft 365-miljön
- Inbyggt stöd för Windows Autopatch och Hotpatch
- Centraliserad molnbaserad hantering av fjärrenheter
Cons:
- Begränsat inbyggt stöd för korrigeringar från tredjepart
- Hanteringen av korrigeringar för macOS och Linux är inte lika omfattande

Automox
Bäst för molnbaserade korrigeringar av operativsystem och tredjepartsprogram
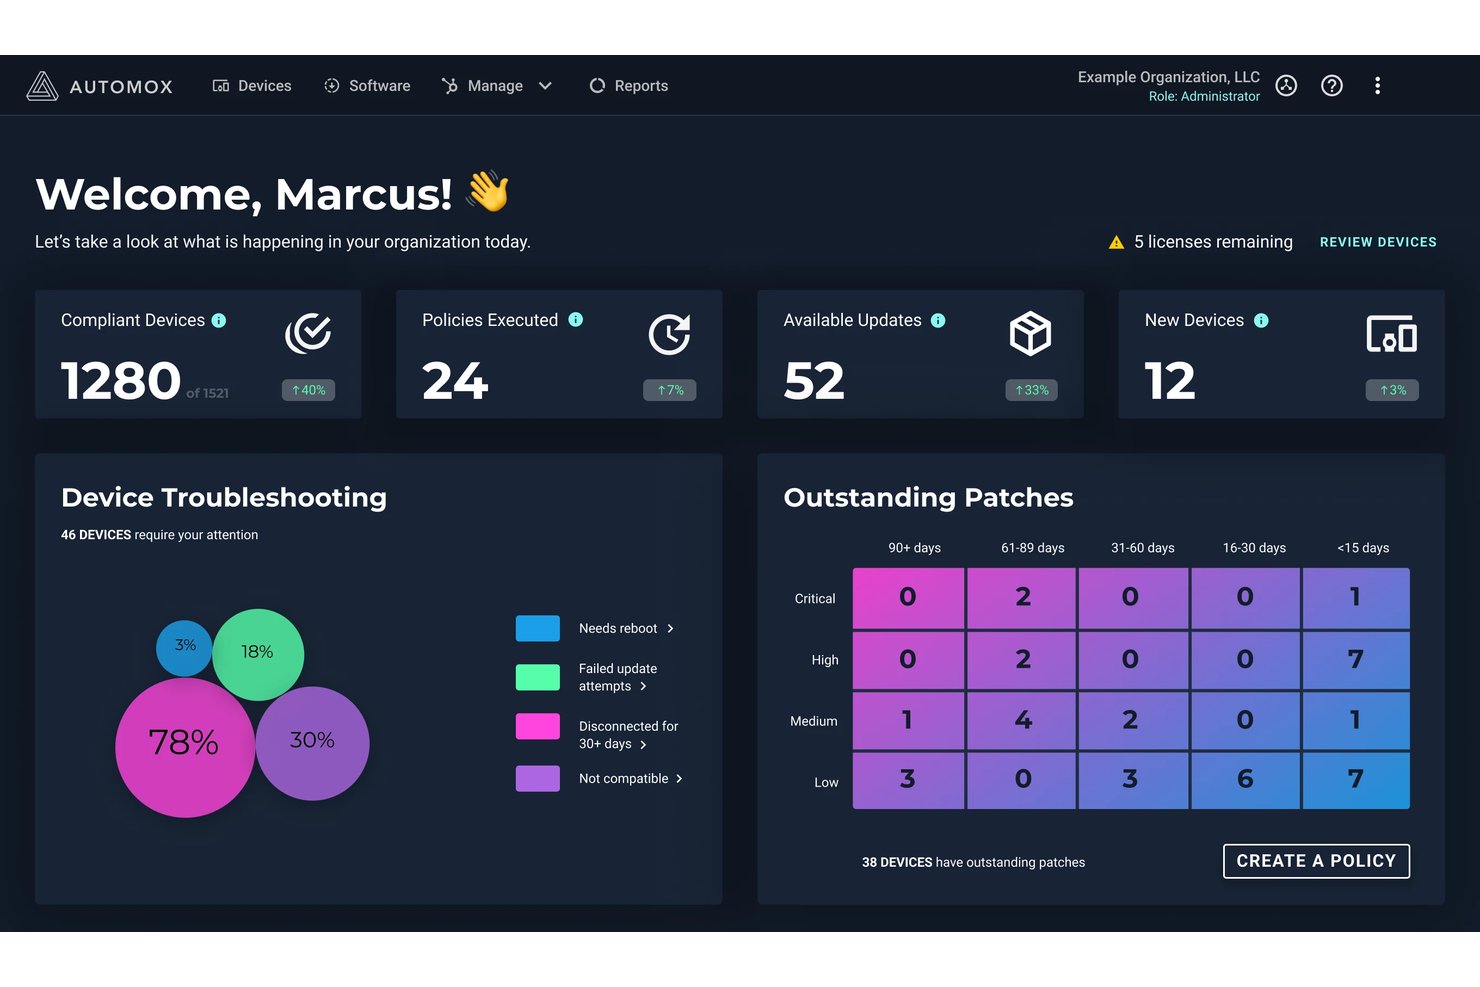
Automox är en molnbaserad plattform för autonom slutpunktshantering som hanterar korrigeringar av operativsystem i Windows, macOS och Linux, korrigeringar av tredjepartsprogram för över 630 programtitlar, programvarudistribution och enhetskonfiguration – allt utan lokal infrastruktur.
Vem passar Automox bäst för?
Automox passar bra för IT- och säkerhetsteam som hanterar distribuerade eller fjärranslutna slutpunktsmiljöer och behöver plattformsoberoende korrigeringar utan lokal infrastruktur.
Varför jag valde Automox
Automox tar plats på min kortlista tack vare hur plattformen hanterar korrigeringar av tredjepartsprogram i stor skala. Med över 630 programtitlar som stöds kan jag korrigera Chrome, Adobe, Java och dussintals andra program med samma policyhanterare som jag använder för uppdateringar av operativsystem. Worklets-biblioteket (över 432 färdigbyggda automatiseringsskript) låter mitt team genomföra anpassad åtgärdshantering utan att behöva sätta upp ytterligare infrastruktur, och med FixNow kan jag köra korrigeringar omedelbart när en zero-day-sårbarhet upptäcks.
Viktiga funktioner i Automox
- Policybaserad automatisering: Konfigurera regler för korrigeringar, programvarudistribution och konfigurationshantering för olika enhetsgrupper.
- Stöd för flera operativsystem: Hantera korrigeringar för Windows-, macOS- och Linux-enheter från en enda molnkonsol.
- Rollbaserad åtkomstkontroll (RBAC): Tilldela behörigheter baserat på användarroller för att styra vem som hanterar och godkänner korrigeringsjobb.
- Instrumentpanel för efterlevnadsrapportering: Få tillgång till inbyggda instrumentpaneler och exporterbara rapporter för revisionsspår och regulatorisk uppföljning.
Automox-integreringar
Automox erbjuder inbyggda integreringar med bland annat ServiceNow, CrowdStrike, Splunk, SentinelOne, Zendesk, Freshworks och Microsoft Intune samt tillhandahåller ett API för anpassade integreringar.
Pros and Cons
Pros:
- Snabb distribution av korrigeringar mot zero-day-hot
- Ingen lokal infrastruktur krävs
- Omfattande stöd för macOS och Linux
Cons:
- Inget stöd för isolerade miljöer
- Översiktsvyer för ledningen saknar detaljerade filter

NinjaOne
Bäst för automatiserad patchning på slutpunkter
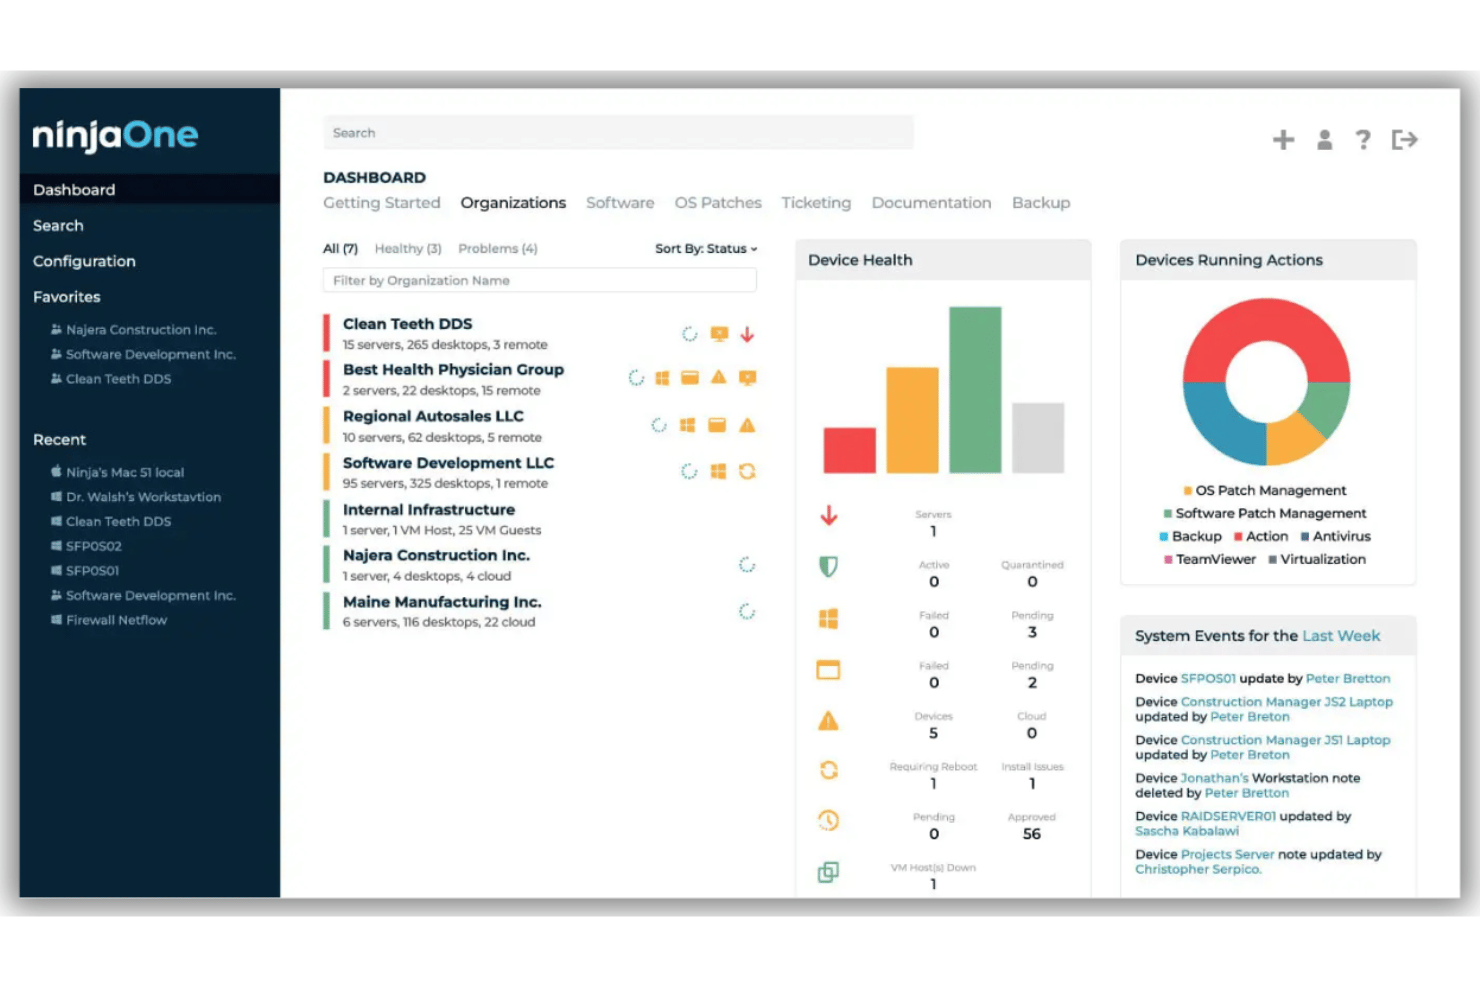
NinjaOne är en enhetlig plattform för IT-drift med autonom patchhantering i centrum, som stöder patchning av operativsystem och tredjepartsprogram på Windows-, macOS-, Linux- och mobila slutpunkter från en enda molnbaserad konsol.
Vem passar NinjaOne bäst för?
NinjaOne passar IT-team och leverantörer av hanterade tjänster som hanterar distribuerade slutpunktsmiljöer i medelstora och stora företagsmiljöer.
Varför jag valde NinjaOne
NinjaOne finns med på min kortlista tack vare dess AI för intelligent patchhantering, som analyserar distributionssignaler och telemetri från användargrupper för att automatiskt pausa riskfyllda patchar innan de når produktionsmiljön. Jag förlitar mig också på cachning av patchar, vilket gör att mitt team kan skicka uppdateringar till fjärrplatser med begränsad bandbredd utan VPN. Lägg därtill stöd för över 6 000 tredjepartsprogram, så behöver jag inte hantera ett separat verktyg bara för att täcka webbläsare och produktivitetsprogram.
Viktiga funktioner i NinjaOne
- Patchhantering för flera operativsystem: Patcha Windows, macOS, Linux och mobila enheter centralt från en enda konsol.
- Förebyggande policyer för godkännande av patchar: Godkänn eller blockera specifika KB:er eller uppdateringskategorier före lansering.
- Automatiserade importer av sårbarhetsdata: Importera sårbarhetsdata för att informera arbetsflöden för prioritering av patchar.
- Rapportering för efterlevnad och revision: Skapa detaljerade rapporter som är kopplade till ramverk som SOC 2, HIPAA och ISO 27001.
NinjaOne-integreringar
NinjaOne erbjuder inbyggda integreringar med Splashtop, Zendesk, Okta, ConnectWise, Microsoft Azure/Intune, Slack, ServiceNow, DeskDay med flera, samt ett API för anpassade integreringar.
Pros and Cons
Pros:
- Automatisk återställning av patchar efter misslyckade distributioner
- Stöder fjärrslutpunkter utan beroende av VPN
- Inbyggd rapportering för efterlevnad av flera ramverk
Cons:
- Alternativen för export av anpassade mätvärden är fortfarande grundläggande
- Inget inbyggt stöd för Unix (AIX, Solaris)
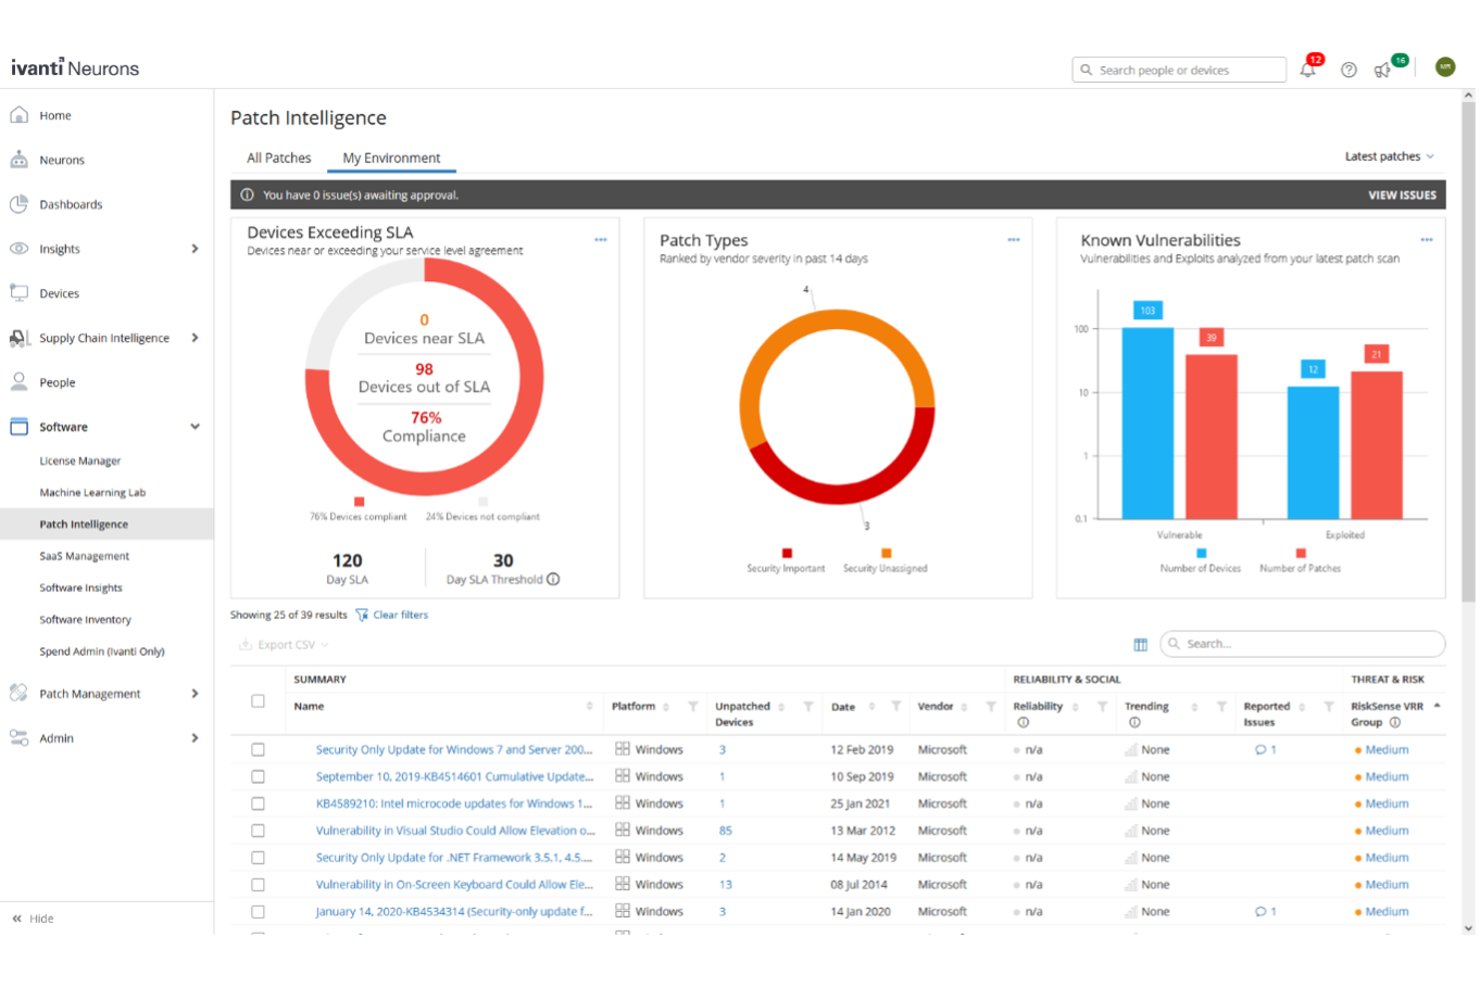
Ivanti Neurons för korrigeringshantering är en molnbaserad plattform för korrigeringshantering som automatiserar upptäckt av sårbarheter, riskbaserad prioritering och distribution av korrigeringar i Windows, macOS, Linux och över 800 tredjepartsprogram i hybrida företagsmiljöer.
Vem passar Ivanti Neurons för korrigeringshantering bäst för?
Det passar bra för säkerhetsfokuserade IT-team på företag som behöver prioritera åtgärder utifrån den faktiska exploateringsrisken i stället för enbart CVE-poäng.
Varför jag valde Ivanti Neurons för korrigeringshantering
Jag valde Ivanti Neurons för korrigeringshantering eftersom dess sårbarhetsriskbedömning (VRR) går längre än CVSS-poäng genom att hämta hotinformation från över 100 källor, flöden från darknet och människovaliderade exploateringsdata för att rangordna vad som faktiskt behöver korrigeras först. Mitt team använder riskbaserad automatisering för distribution för att skicka ut de högst prioriterade korrigeringarna innan exploateringar inträffar. Funktionen för ringdistribution, som inkluderar enkäter om användarnas upplevelser, upptäcker stabilitetsproblem innan en korrigering distribueras till hela flottan.
Viktiga funktioner i Ivanti Neurons för korrigeringshantering
- Insikter om korrigeringars tillförlitlighet: Samlar anonymiserade distributionsdata och användarupplevelser för att flagga korrigeringar som kan orsaka problem.
- Instrumentpanel för efterlevnadsrapportering: Tillhandahåller status, historik och SLA-spårning för granskningar i hela din miljö.
- Katalog över korrigeringar för tredjepartsprogram: Underhåller över 800 applikationer som stöds, med regelbundna uppdateringar från ett centralt flöde.
- Konfiguration av ringdistribution: Låter dig definiera stegvisa utrullningar med konfigurerbara grupper och fördefinierade policyer.
Integrationer med Ivanti Neurons för korrigeringshantering
Ivanti Neurons för korrigeringshantering erbjuder inbyggda integrationer med Jira, CrowdStrike, AWS, Rapid7, ServiceNow, Tenable, Wiz, Synopsis, Splunk och fler. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Riskprioritering använder hot- och exploateringsinformation
- Automatiserad ringdistribution med analys av användarnas upplevelser
- Omfattar Windows, macOS, Linux och över 800 appar
Cons:
- Efterlevnadsrapporteringen saknar detaljerade exportmallar
- Anpassade korrigeringsuppladdningar är begränsade till en sidoladdningslösning

Bäst för stöd för kataloger över korrigeringar från tredje part
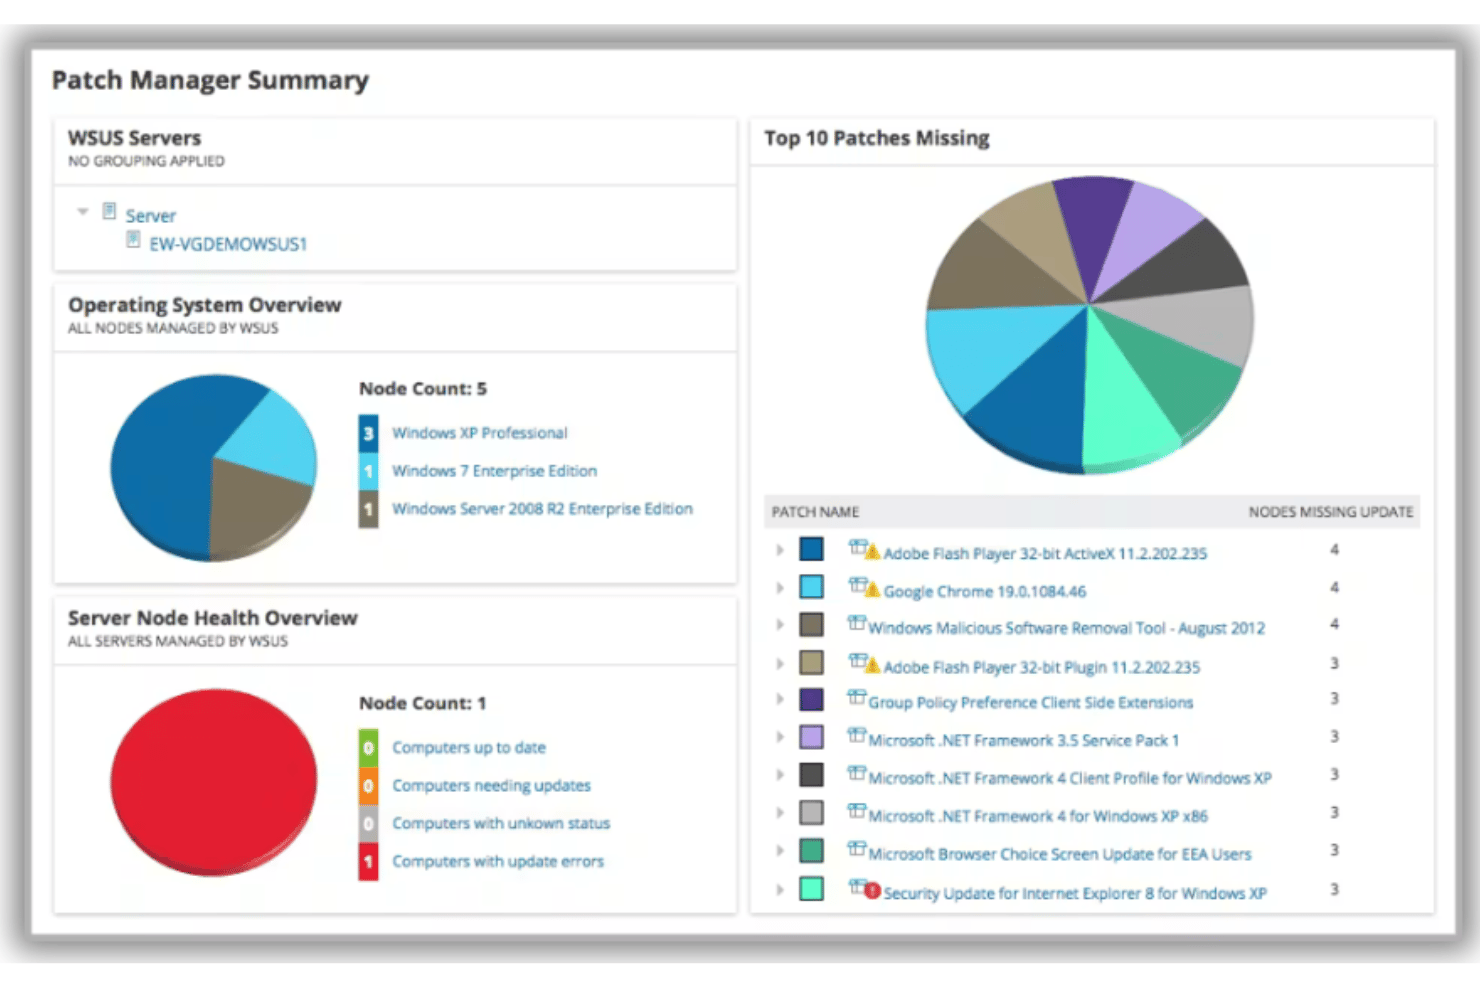
SolarWinds Patch Manager är ett Windows-fokuserat verktyg för hantering av korrigeringar som utökar WSUS och SCCM med automatiserad schemaläggning av korrigeringar, korrigering av tredjepartsprogram, stöd för virtuella maskiner och efterlevnadsrapportering för servrar och arbetsstationer.
Vem passar SolarWinds Patch Manager bäst för?
Det passar särskilt bra i företagsmiljöer med många Windows-enheter där team redan använder WSUS eller SCCM och behöver utöka täckningen för korrigeringar till tredjepartsprogram.
Varför jag valde SolarWinds Patch Manager
SolarWinds Patch Manager hamnar på min kortlista tack vare djupet i den förbyggda och testade katalogen över korrigeringar för tredjepartsprogram. Jag uppskattar att mitt team kan distribuera korrigeringar för leverantörer som Adobe, Mozilla, Oracle och Java utan att behöva efterforska, paketera eller testa dem manuellt. Publiceringsflödet för SCCM och WSUS innebär att jag kan distribuera dessa tredjepartsuppdateringar via samma infrastruktur som vi redan litar på för Windows-korrigeringar.
Viktiga funktioner i SolarWinds Patch Manager
- Funktioner för utökning av WSUS: Hantera, schemalägg och effektivisera alla Windows-uppdateringar via ett förbättrat WSUS-gränssnitt.
- Anpassad efterlevnadsrapportering: Skapa detaljerade rapporter och instrumentpaneler för korrigeringsstatus och revisionsberedskap.
- Stöd för korrigering av virtuella maskiner: Korrigera frånkopplade eller grupperade virtuella skrivbord och servrar från en enhetlig konsol.
- Integration med Wake-on-LAN: Starta slutpunkter på distans för att säkerställa att enheterna är online och redo för schemalagd distribution av korrigeringar.
Integrationer med SolarWinds Patch Manager
SolarWinds Patch Manager erbjuder inbyggda integrationer med Microsoft Azure, Okta, GoToAssist, AWS, Idaptive, Slack, Zendesk och fler. Zapier och ett API finns tillgängliga för anpassade integrationer.
Pros and Cons
Pros:
- Förbyggd katalog över korrigeringar från tredje part ingår
- Djupgående integration med WSUS och SCCM
- Detaljerade verktyg för efterlevnads- och revisionsrapportering
Cons:
- Inget stöd för korrigering av macOS eller Linux
- Lokal distribution krävs

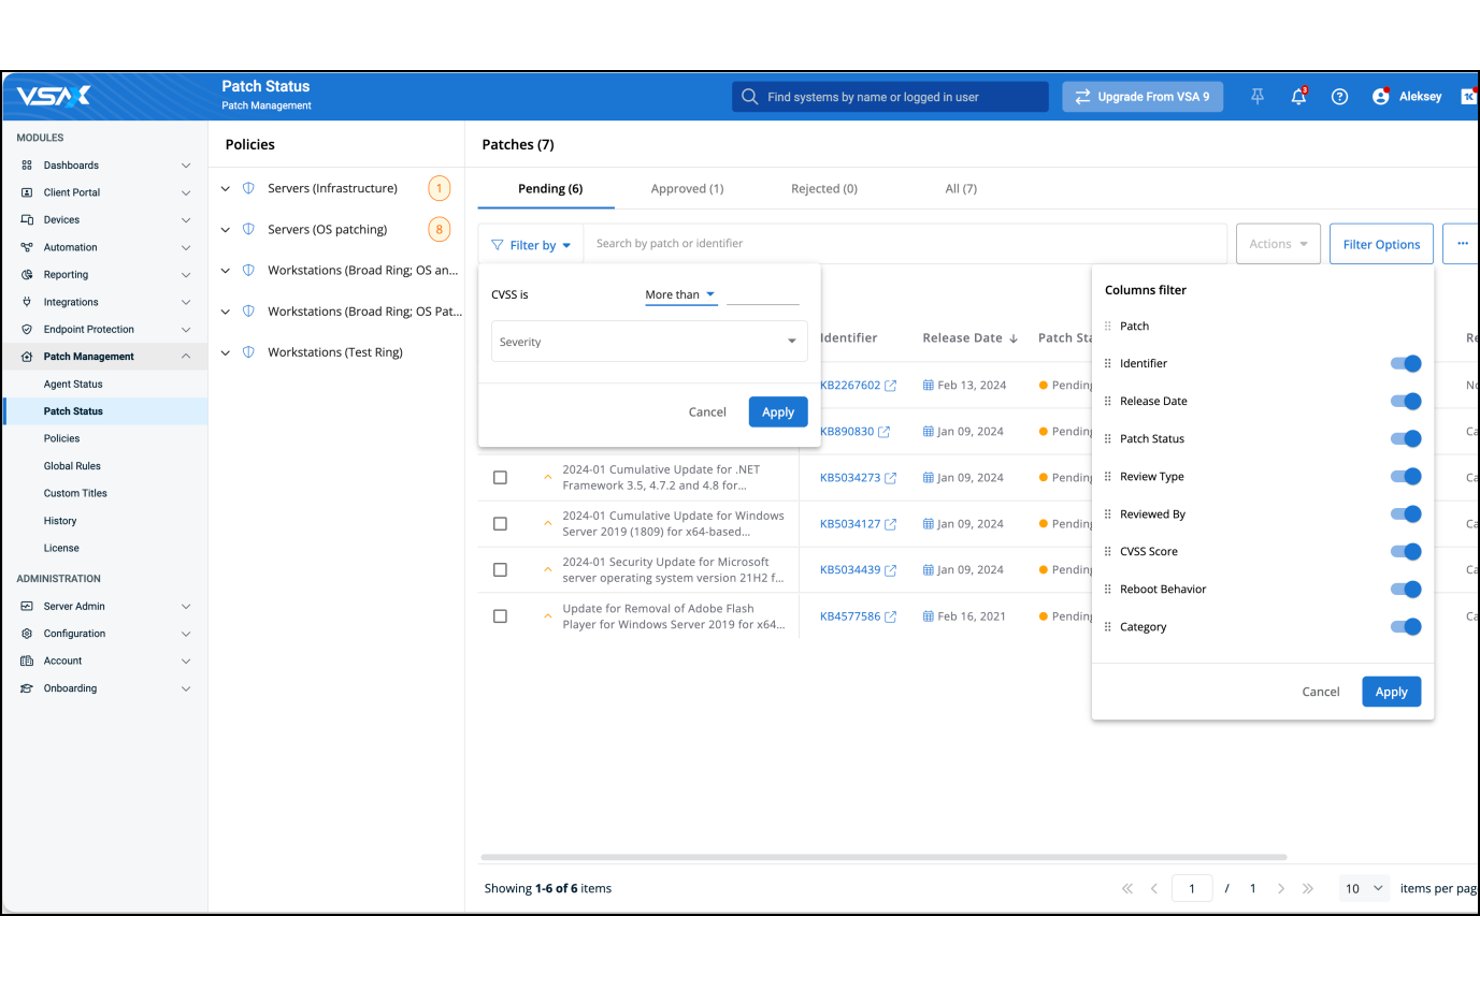
Kaseya VSA är en molnbaserad RMM-plattform som kombinerar automatiserad patchhantering, övervakning av slutpunkter, IT-automatisering och fjärrstyrning i Windows-, macOS- och Linux-miljöer.
Vem passar Kaseya VSA bäst för?
Kaseya VSA passar naturligt för MSP:er och interna IT-team som hanterar stora, distribuerade bestånd av slutpunkter i flera klientmiljöer eller affärsenheter.
Varför jag valde Kaseya VSA
Kaseya VSA finns med på min kortlista eftersom plattformen behandlar patchhantering som en del av ett bredare, enhetligt IT-arbetsflöde i stället för som en fristående funktion. Jag uppskattar VSA 10:s regler för patchgranskning i tre nivåer (global, på policynivå och per patch), som låter mitt team ställa in automatiseringslogik på exakt rätt omfattningsnivå utan att åsidosätta låsta konfigurationer. Modulen för programvaruhantering utökar detta till täckning av appar från tredje part, så att jag inte behöver byta verktyg för att uppdatera webbläsare, Java eller Adobe.
Viktiga funktioner i Kaseya VSA
- Fjärråtkomst med Live Connect: Fjärrstyr slutpunkter med säker åtkomst till sessioner på begäran.
- Övervakning och aviseringar i realtid: Få användbara aviseringar om slutpunkternas hälsa, sårbarheter och efterlevnadsstatus.
- Automatisk enhetsidentifiering: Skanna nätverk för att automatiskt hitta och registrera nya enheter för patchhantering.
- Omfattande API-åtkomst: Integrera VSA med andra IT- och säkerhetsverktyg genom en omfattande uppsättning API:er.
Integrationer med Kaseya VSA
Kaseya VSA erbjuder inbyggda integrationer med Acronis, Bitdefender, BrightGauge, Cisco, Cronofy, Socket, QuickBooks med flera. Ett API är tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Bred täckning av operativsystem och appar från tredje part
- Central policytillämpning för distribuerade team
- Inbyggda RMM-verktyg förenklar fjärrstyrning
Cons:
- Gränssnittet känns föråldrat och rörigt
- Rapportmallarna saknar efterlevnadsramverk
Annan programvara för hantering av säkerhetskorrigeringar för företag
Här är ytterligare några alternativ för programvara för hantering av säkerhetskorrigeringar för företag som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- Qualys Patch Management
Bäst för inbyggd sårbarhetsbedömning
- GFI Languard
Bäst för skanning av sårbarheter och säkerhetskorrigeringar
- Heimdal
Bäst för automatiserad patchhantering med efterlevnad
- N-able N-central RMM
Bäst för rollbaserade korrigeringskontroller för IT-team
- Syxsense
Bäst för synlighet i realtidsdistribution av patchar
- Patch My PC
Bäst för snabba uppdateringar av korrigeringskataloger från tredje part


Miten arvioin etätiimien uranhallintaohjelmistoja
Jaan arviointini kahteen tasoon: perustason ominaisuuksiin, jotka työkalun on täytettävä – kuten asynkroniset tilannekatsaukset ja osaamisvajeanalyysi – sekä erottaviin tekijöihin, jotka erottavat alustat hajautettujen tiimien tarpeisiin.
Ydintoiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (ei tarjoa toimintoa)–5 (on tällä osa-alueella erinomainen) jokaisen alla luetellun ydintoiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 65 %:n kokonaispistemäärä, jotta se voidaan ottaa mukaan.
- Urapolkujen suunnittelu: Etsin visuaalisia urakarttoja, jotka näyttävät sivuttaiset ja pystysuuntaiset siirtymät, eivät vain lineaarisia portaita, joissa on yksi etenemisreitti huipulle.
- Osaamisen hallinta: Kattava osaamisluettelo ja osaamisvajeanalyysi auttavat henkilöstöhallintoa tunnistamaan, kuka on valmis uuteen rooliin ja kuka tarvitsee ensin kehitystä.
- Kehityksen suunnittelu: Tarkistan, voivatko työntekijät ja esihenkilöt laatia jäsenneltyjä henkilökohtaisia kehityssuunnitelmia, jotka liittyvät tiettyihin uratavoitteisiin ja oppimisresursseihin.
- Sisäinen liikkuvuus: Parhaat työkalut nostavat esiin työntekijän osaamiseen ja ilmoittamiin uratavoitteisiin perustuvia sopivia tehtäviä, projekteja tai avoimia rooleja.
- Etäyhteistyön ominaisuudet: Asynkroniset tilannekatsaukset ja Slack- tai Teams-integraatiot ovat tässä tärkeitä – etätiimit eivät voi luottaa käytäväkeskusteluihin urasta.
- Kasvun analytiikka: Arvioin, seuraavatko koontinäytöt osaamisen kehittymistä ja liikkuvuusmittareita, jotta henkilöstöhallinnon johtajilla on todellinen näkyvyys henkilöstön kehittämiseen.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisen huomionarvoiset ominaisuudet
Sisäinen osaamismarkkinapaikka on merkittävä erottava tekijä – sen avulla etätyöntekijät voivat löytää haastavampia tehtäviä ja avoimia rooleja eri puolilta organisaatiota odottamatta, että esihenkilö osoittaa ne heille. Etsin myös asynkronisia kehityskeskustelujen työkaluja, kuten jäsenneltyjä tilannekatsausten malleja, jotka korvaavat eri aikavyöhykkeillä työskentelevien tiimien live-kokoukset. Tätä täydentävät esihenkilöiden työn tukemiseen tarkoitetut muistutukset, jotka tarjoavat etäesihenkilöille valmennuskäsikirjoituksia ja oikea-aikaisia muistutuksia, jotta urakeskustelut eivät jää pitämättä.
Ominaisuuksia laajempi kokonaisuus
Henkilöstöhallinnon teknologiakokonaisuuden integrointi on etätiimeille erittäin tärkeää – tarkistan, yhdistyykö alusta suoraan HRIS-järjestelmääsi ja Slackin tai Microsoft Teamsin kaltaisiin viestintätyökaluihin, jotta uraan liittyvät työnkulut ovat siellä, missä työntekijäsi jo työskentelevät. Tietoturva ja maailmanlaajuisten vaatimustenmukaisuusvaatimusten täyttäminen ovat yhtä tärkeitä, kun työntekijät sijaitsevat eri alueilla. Etsin sertifiointeja, kuten SOC 2 Type II -sertifiointia, sekä alueellisia tietojen säilytyspaikkavaihtoehtoja. Myös käyttöönoton tuki erottuu edukseen, erityisesti etäkäyttöönottoihin suunnitellut muutosjohtamisen resurssit, joissa ei voida tukeutua läsnä paikan päällä järjestettävään koulutukseen.
Så väljer du programvara för hantering av säkerhetskorrigeringar för företag
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att behålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran hantera alla dina nuvarande och beräknade slutpunkter på flera platser eller i olika affärsenheter utan fördröjningar eller överbelastning av agenter? |
| Integrationer | Ansluter verktyget enkelt till dina sårbarhetsskannrar, ITSM-arbetsflöden och varningsverktyg? Kontrollera om det finns inbyggda integrationer eller tillförlitliga API:er. |
| Anpassningsmöjligheter | Kan du anpassa policyer för säkerhetskorrigeringar, underhållsfönster, åtkomst och rapportering efter dina krav på efterlevnad eller affärsprocesser? |
| Användarvänlighet | Är konsolen intuitiv för administratörer i det dagliga arbetet, eller kommer du att behöva förlita dig på specialistkunskaper och ständig utbildning för att använda och felsöka den? |
| Implementering och introduktion | Hur lång tid tar det att distribuera agenter, konfigurera inställningar och utbilda personalen? Var uppmärksam på oväntade krav på infrastruktur, policyer eller förändringshantering. |
| Kostnad | Baseras prisstrukturerna på slutpunkt, användare eller funktioner? Kontrollera om det finns dolda kostnader, till exempel extra moduler, tillägg för integrationer eller nivåer för efterlevnad och rapportering. |
| Säkerhetsåtgärder | Erbjuder plattformen RBAC, granskningsloggning och datakryptering? Fråga dig själv hur dessa kontroller överensstämmer med din organisations riskprofil. |
| Supporttillgänglighet | Hur snabbt och tillförlitligt kan du få hjälp under incidenter eller uppgraderingar? Tänk på SLA:er, supporttider och åtkomstkanaler innan du fattar beslut. |
Vad är programvara för hantering av säkerhetskorrigeringar för företag?
Programvara för hantering av företagsuppdateringar är en viktig plattform för slutpunktssäkerhet som automatiserar upptäckt, distribution och övervakning av programuppdateringar i stora och varierande IT-miljöer. Den hanterar uppdateringar för operativsystem och tredjepartsprogram, hjälper till att upprätthålla regelefterlevnad och minskar säkerhetsrisker. Dessa verktyg är utformade för att stödja tusentals slutpunkter, effektivisera uppdateringshanteringen på distribuerade platser och tillhandahålla robust rapportering som krävs för verksamhet i företagsskala.
Funktioner
När du väljer programvara för hantering av företagsuppdateringar bör du hålla utkik efter följande viktiga funktioner:
- Automatiserad distribution av uppdateringar: Använder automatiserade arbetsflöden för att samordna schemalagda eller utlösta utrullningar till slutpunkter, vilket minskar det manuella arbetet och begränsar fördröjningar i uppdateringshanteringen.
- Stöd för operativsystem på flera plattformar: Hanterar uppdateringar för Windows, macOS och större Linux-distributioner från en enda konsol, vilket säkerställer täckning för varierande enhetsparker.
- Uppdatering av tredjepartsprogram: Levererar uppdateringar för program som inte ingår i operativsystemet, till exempel webbläsare, produktivitetssviter och samarbetsverktyg, vilket minskar risken med ouppdaterad programvara från tredje part.
- Sårbarhetsbedömning: Integrerar sårbarhetshantering genom att söka efter saknade uppdateringar och identifiera prioriterade sårbarheter med hjälp av CVE-allvarlighetsgrad och realtidsflöden med hotinformation.
- Möjlighet till återställning: Gör det möjligt för IT-team att återställa eller ta bort problematiska uppdateringar, vilket minimerar driftstopp om en uppdatering orsakar problem i produktionen.
- Efterlevnadsrapportering: Skapar rapporter för granskningsspår och regelverk, vilket gör det enklare att visa uppdateringsstatus under säkerhetsgranskningar.
- Fjärrhantering av slutpunkter: Stöder leverans av uppdateringar till enheter utanför företagets nätverk, vilket är användbart i miljöer för distans- eller hybridarbete.
- Optimering av bandbredd: Använder peer-to-peer-distribution, begränsning av överföringshastigheten eller differentiell uppdatering för att minimera nätverkspåverkan och snabba upp stora utrullningar.
- Schemaläggning av underhållsfönster: Låter dig definiera specifika tider för uppdateringar och omstarter, så att uppdateringarna anpassas till företagets SLA:er och operativa behov.
- Rollbaserad åtkomstkontroll: Ansluter till identitetsleverantörer som Active Directory för att ge detaljerade behörigheter och säkerställa att endast auktoriserade användare kan hantera kritiska arbetsflöden för uppdateringar.
Fördelar
Att implementera programvara för hantering av företagsuppdateringar ger flera fördelar för ditt team och din verksamhet. Här är några av dem:
- Minskad säkerhetsrisk: Regelbundna, automatiserade uppdateringar åtgärdar kända sårbarheter i programvaran snabbt och hjälper till att skydda organisationen mot skadlig programvara, utpressningstrojaner och föränderliga cyberhot.
- Förbättrad efterlevnad: Inbyggd efterlevnadsrapportering och granskningsspår gör det enklare att visa att ni följer standarder som PCI-DSS, HIPAA eller ISO 27001.
- Tidsbesparingar för IT: Automatisering och centraliserad samordning av uppdateringar befriar IT-team från manuella uppdateringar, så att de kan fokusera på initiativ med högre prioritet.
- Konsekvent distribution av uppdateringar: Stöd för flera plattformar säkerställer att alla slutpunkter—lokala, fjärranslutna och molnbaserade—får aktuella och konsekventa uppdateringar.
- Mindre störningar i verksamheten: Funktioner som återställning, underhållsfönster och bandbreddsoptimering bevarar systemstabiliteten och minskar driftstopp under uppdateringar.
- Ökad insyn och kontroll: Realtidsöversikter, anpassningsbara aviseringar och detaljerade behörigheter låter dig övervaka, analysera och hantera uppdateringsförloppet i hela enhetsparken.
- Effektiviserad fjärrhantering: Möjligheten att uppdatera distribuerade slutpunkter eller slutpunkter utanför nätverket innebär att säkerhetsnivån förblir hög även när team arbetar från olika platser.
Kostnader och priser
Att välja programvara för hantering av företagsuppdateringar kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för hantering av företagsuppdateringar:
Jämförelsetabell för abonnemang för programvara för hantering av företagsuppdateringar
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0 | Grundläggande distribution av säkerhetsuppdateringar för ett begränsat antal enheter, manuell schemaläggning och support från communityn. |
| Privatplan | $5-$15/användare/månad | Säkerhetsuppdateringar för en användare, automatiska uppdateringar för ett operativsystem, grundläggande rapportering och standardiserad teknisk support. |
| Företagsplan | $20-$40/användare/månad | Stöd för flera användare, plattformsöverskridande hantering av säkerhetsuppdateringar, uppdateringar av tredjepartsappar, rapportering av regelefterlevnad och rollbaserade behörigheter. |
| Enterpriseplan | $40-$80/användare/månad | Fullständig automatisering, alternativ för hybridinstallation, anpassade integrationer, support med SLA-garanti och avancerade granskningsfunktioner. |
Vanliga frågor om programvara för hantering av säkerhetsuppdateringar för företag
Här är några svar på vanliga frågor om programvara för hantering av säkerhetsuppdateringar för företag:
Hur hjälper programvara för hantering av säkerhetsuppdateringar för företag till med efterlevnadsrevisioner?
Programvara för hantering av säkerhetsuppdateringar för företag automatiserar rapportering av regelefterlevnad och upprätthåller detaljerade granskningsspår. På så sätt kan du snabbt visa status för säkerhetsuppdateringar, bevis på åtgärder och efterlevnad av regelverk som PCI-DSS eller HIPAA under interna eller externa revisioner.
Kan programvara för hantering av säkerhetsuppdateringar för företag uppdatera enheter som inte är anslutna till nätverket?
Ja, de flesta moderna lösningar stöder fjärruppdatering av enheter utanför företagsnätverket. Detta håller slutpunkter säkra och uppdaterade även när användare reser eller arbetar hemifrån.
Vilka tredjepartsprogram stöds vanligtvis för uppdateringar?
Företagslösningar omfattar vanligtvis ett stort antal tredjepartsappar, till exempel webbläsare, e-postklienter, Java, Zoom och produktivitetsprogram. Du bör kontrollera leverantörens katalog för uppdateringar som är relevanta för din miljö.
Hur minskar automatisering risken jämfört med manuella uppdateringar?
Automatisering minskar risken för mänskliga fel, säkerställer konsekvent tillämpning av policyer och möjliggör snabb distribution av säkerhetsuppdateringar i hela din enhetspark. Detta bidrar till att minimera uppdateringsfönstret och minskar risken för att hot utnyttjar sårbarheter som inte har åtgärdats.
Vad bör jag tänka på när jag jämför den totala ägandekostnaden?
Du bör ta hänsyn till licensiering, förändringar av infrastrukturen, professionella tjänster, supportnivåer samt den tid som krävs för implementering och löpande hantering. Se upp för dolda tilläggskostnader för viktiga funktioner som regelefterlevnad, integrationer eller avancerad rapportering.