

De 10 bästa programvarorna för patchhantering 2026

Kortlista över de bästa programvarorna för patchhantering


Att hålla alla enheter uppdaterade handlar inte bara om bekvämlighet, utan om att skydda företaget mot föränderliga cyberhot. Programvara för patchhantering eliminerar det manuella arbetet med att upprätthålla säkerheten genom att automatiskt uppdatera system, spåra efterlevnad och minska sårbarheter. Oavsett om du hanterar ett litet IT-team eller ansvarar för verksamhet på företagsnivå kan rätt verktyg spara timmar av repetitivt arbete och förhindra kostsamma driftstopp.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av den bästa programvaran för patchhantering
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av programvara för patchhantering för att hjälpa dig hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för AI-driven ITSM med smart hantering av säkerhetskorrigeringar | Gratis provperiod + gratis demo tillgänglig | $19/user/month | Website | |
| 2 | Bäst för korrigeringshantering i flera operativsystem | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $129/tekniker/månad (faktureras årsvis) | Website | |
| 3 | Bäst med insyn i IT-tillgångar i realtid | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst med enhetlig riskdetektering och patchhantering | 30 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 5 | Bäst för hantering av korrigeringar för distanspersonal | Gratisplan + gratisdemo | $10/användare/månad (min. 5 platser) | Website | |
| 6 | Bäst för skrivstöd inom utbildning | Nej | Från $8/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst med automatiserad CVE-åtgärd | Kostnadsfri provperiod + demo tillgänglig | Från $12/enhet/år | Website | |
| 8 | Bäst för MSP:er som söker omfattande anpassningsmöjligheter | Not available | $19/användare/månad (faktureras årligen) + $2500 basavgift per månad | Website | |
| 9 | Bäst för små företag med begränsad budget | Gratis provperiod + gratis demo tillgänglig | $4/user/month | Website | |
| 10 | Bäst för dem som behöver säkerhetskopiering och patchhantering i ett | 30 dagars kostnadsfri provperiod + kostnadsfri demo | $20/användare/månad (min. 5 platser) | Website |


Recensioner av den bästa programvaran för patchhantering
Nedan finns mina detaljerade sammanfattningar av den bästa programvaran för patchhantering som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för AI-driven ITSM med smart hantering av säkerhetskorrigeringar

Freshservice är en ITSM-plattform som kombinerar tjänstehantering med automatiserade funktioner för hantering av säkerhetskorrigeringar. Den hjälper dig att hantera incidenter, tillgångar och ändringar samtidigt som AI-drivna arbetsflöden används för att effektivisera distributionen av korrigeringar och övervakningen av enheter.
Varför jag valde Freshservice: Jag valde Freshservice eftersom plattformen kombinerar AI-driven IT-tjänstehantering med automatiserad testning och distribution av korrigeringar i ett enda system. Den intelligenta automatiseringen stöder dirigering av ärenden och tjänstearbetsflöden, medan de inbyggda verktygen för hantering av säkerhetskorrigeringar hjälper dig att identifiera, testa och distribuera uppdateringar till enheter utan att förlita dig på separat programvara.
Utmärkande funktioner och integrationer:
Freshservice erbjuder funktioner som automatisk upptäckt av enheter, automatiserad testning av korrigeringar och distribution. Dessutom har plattformen en inbyggd CMDB för bättre hantering av tillgångar.
Den kan integreras med populära ITSM-verktyg, verktyg för IT-drift och programvara som Jira och Slack.
Pros and Cons
Pros:
- ITIL-efterlevnad
- Inbyggd CMDB för hantering av tillgångar
- Flexibla integrationer
Cons:
- Högre utgångspris
- Överdimensionerat för organisationer som inte använder ITIL
- Begränsade funktioner specifikt för hantering av säkerhetskorrigeringar.
New Product Updates from Freshservice
 Experience)
Freshservice Introduces a Reimagined IT Asset Management (ITAM) Experience
Freshservice introduces a reimagined IT Asset Management (ITAM) experience with continuous infrastructure discovery, dependency mapping, IPAM, and Software License Management. This update helps teams improve asset visibility and manage connected IT environments more effectively. For more information, visit Freshservice’s official site.
Atera
Bäst för korrigeringshantering i flera operativsystem
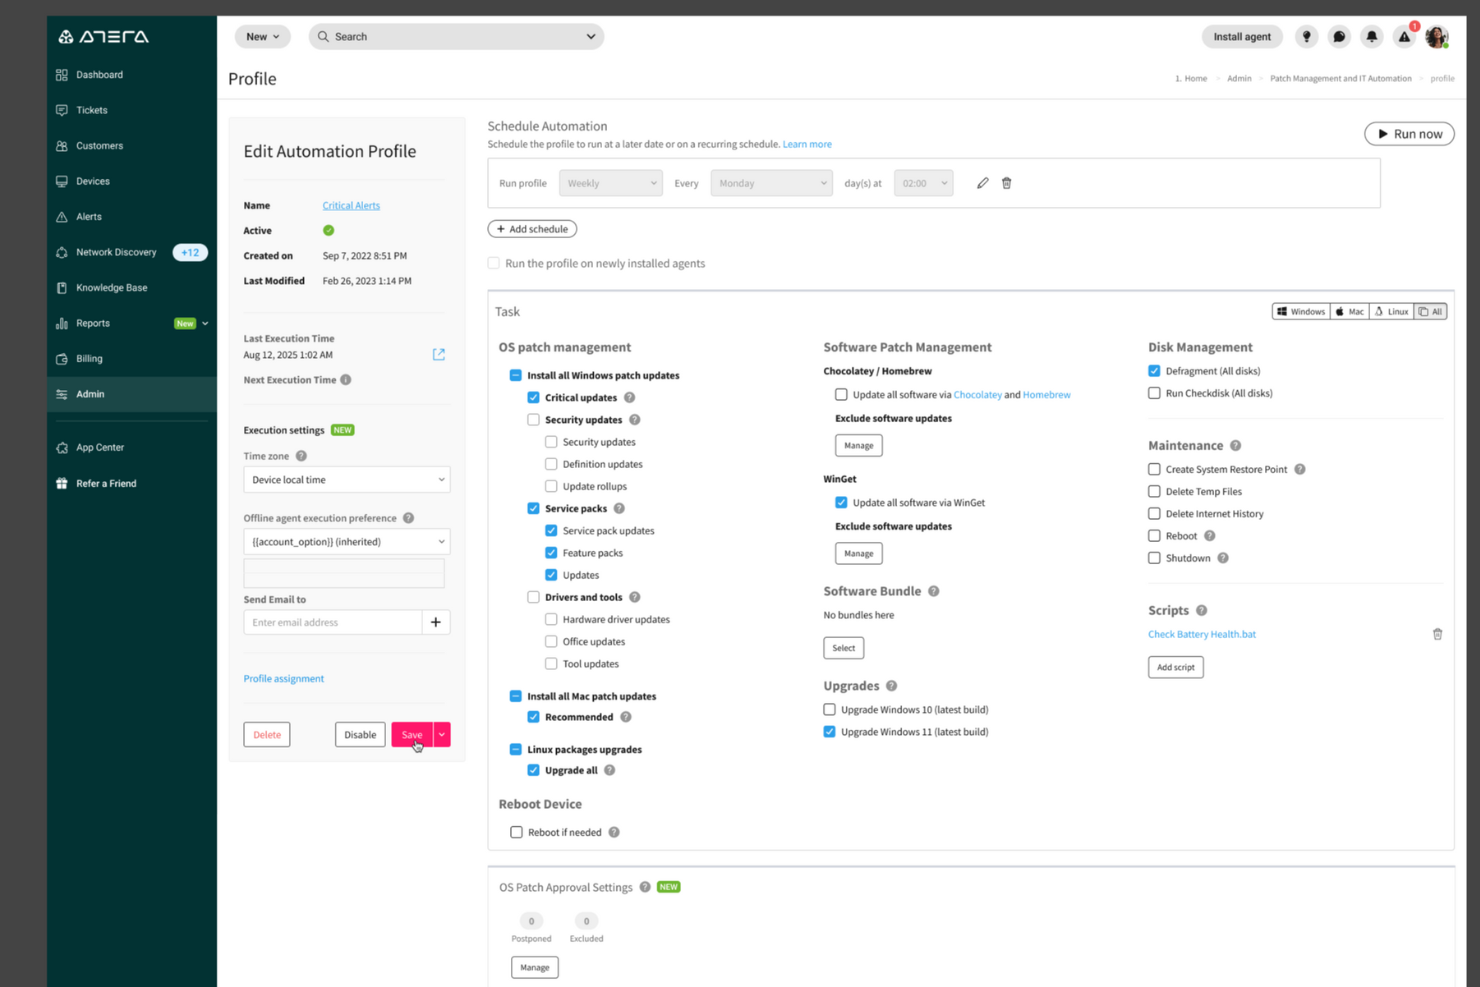
Atera är en komplett lösning för IT-proffs och leverantörer av hanterade tjänster, med verktyg för fjärrövervakning och fjärrhantering. Den är utformad för att förenkla din arbetsbelastning genom att automatisera olika processer, inklusive korrigering för flera operativsystem.
Varför jag valde Atera: Jag valde Atera eftersom det automatiserar installationer av korrigeringar i flera operativsystem, vilket kan spara mycket tid. Oavsett om du arbetar med Windows, macOS eller Linux hjälper Atera dig med funktioner för automatiserad schemaläggning och installation. Detta säkerställer att dina system alltid är uppdaterade utan att du behöver ingripa manuellt.
En annan anledning till att Atera utmärker sig är dess förmåga att hantera omstarter och administrera uppgifter relaterade till korrigeringar utan att störa ditt arbete. Det innebär att du kan fokusera på viktigare uppgifter samtidigt som du vet att hanteringen av korrigeringar sköts effektivt. Dessa funktioner gör Atera till ett tillförlitligt val för att hålla dina system säkra.
Framstående funktioner och integrationer:
Funktionerna omfattar automatiserad korrigeringshantering för Windows, macOS och Linux. Det finns ett alternativ för offlinekörning av agenten, så att korrigeringar kan tillämpas även när datorerna inte är anslutna till internet. Dessutom erbjuder Atera detaljerad rapportering om korrigeringsstatus.
Verktyget integreras med Microsoft Teams, Slack, ServiceNow, Okta, Jira Software Cloud, Azure Active Directory, Microsoft Outlook, WhatsApp Notifications, Acronis Cyber Protect Cloud, Google Sheets, ChatGPT (OpenAI) och monday.com.
Pros and Cons
Pros:
- Obegränsad täckning av slutpunkter med en enda teknikerlicens gör lösningen kostnadseffektiv för MSP:er
- Kombinerar korrigeringshantering, fjärråtkomst och helpdeskfunktioner
- Anpassade skript och instrumentpaneler i realtid ger insyn i korrigeringsarbetsflöden
Cons:
- Alternativen för att återställa korrigeringar är begränsade jämfört med verktyg i företagsklass
- Efterlevnads- och revisionsrapporteringen kan vara otillräcklig för starkt reglerade branscher
- Gränssnittet kan kännas klumpigt vid hantering av stora enhetsparker eller körning av massåtgärder
New Product Updates from Atera

Atera Adds Webhook Triggers for Technician Assignment Changes
Atera ticket automation rules now support a webhook trigger when a ticket’s technician assignment changes, expanding automation beyond creation, status updates, and closure/resolution events. For more information, visit Atera's official site.

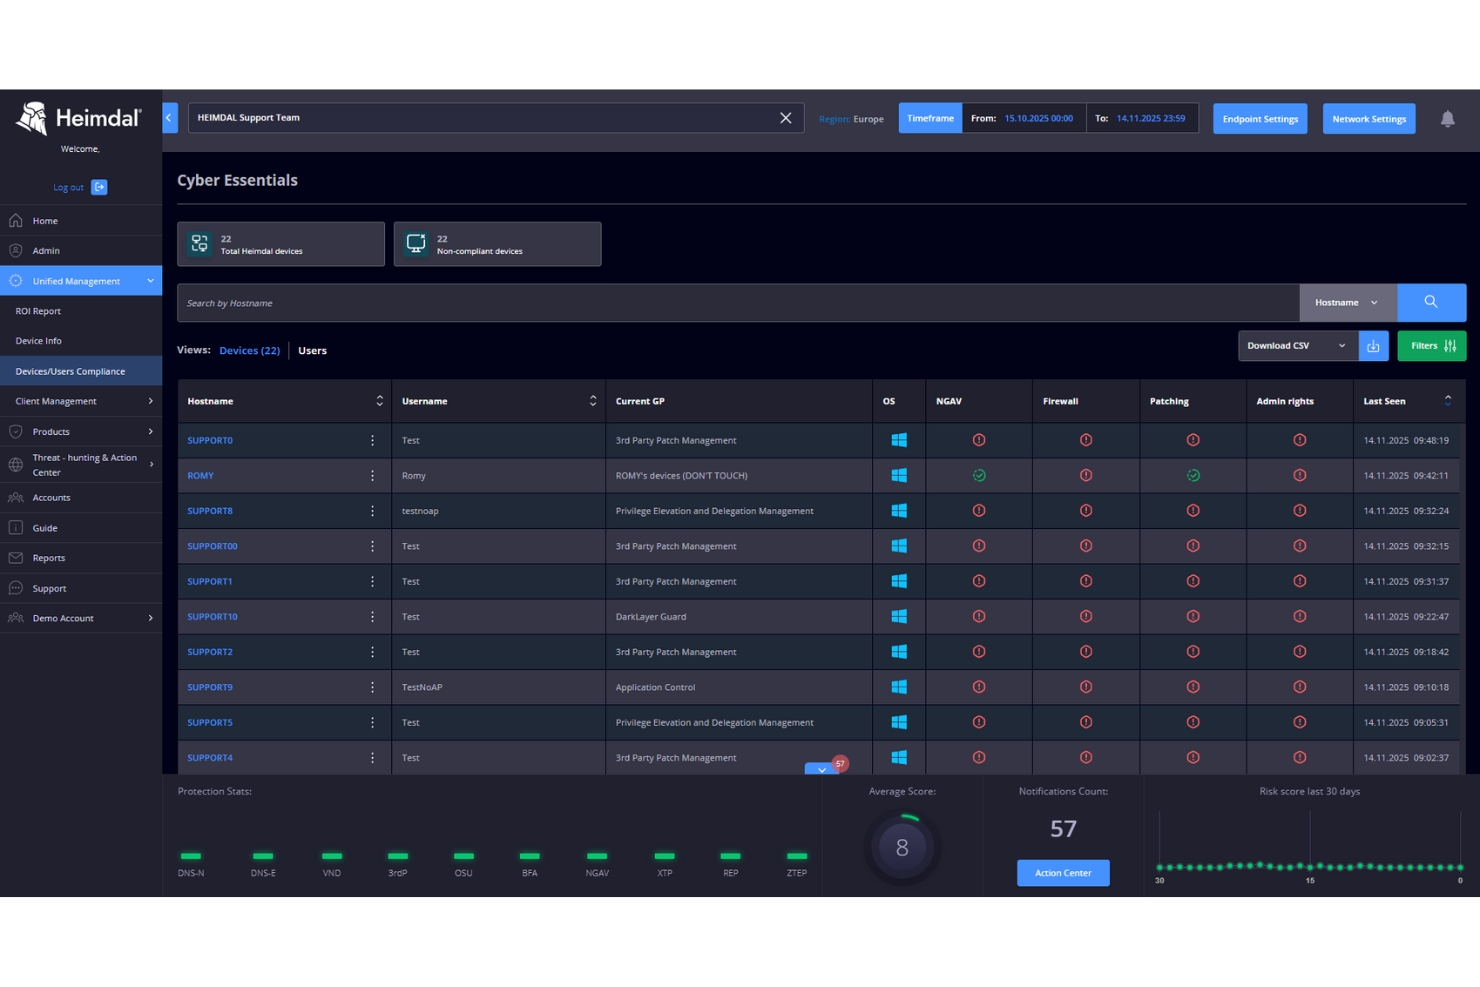
Heimdals programvara för patchhantering utmärker sig som en mångsidig lösning för företag som vill förbättra sin cybersäkerhet. Den är särskilt attraktiv för IT-proffs och leverantörer av hanterade tjänster (MSP:er) som behöver hantera programuppdateringar smidigt på olika plattformar. Genom att automatisera processen för distribution av patchar hanterar Heimdal utmaningen med att hålla systemen säkra och förenliga med branschregler, vilket gör den till ett idealiskt val för sektorer som hälso- och sjukvård, utbildning och offentlig förvaltning.
Varför jag valde Heimdal
Jag valde Heimdal för dess förmåga att automatisera processen för distribution av patchar, vilket avsevärt minskar det manuella arbetet och säkerställer uppdateringar i rätt tid. Med stöd för över 350 tredjepartsapplikationer erbjuder Heimdal omfattande täckning för att hålla systemen säkra och förenliga med regler och standarder. Integrationen med Heimdals Unified Security Platform förstärker ytterligare organisationens cybersäkerhetsstrategi, vilket gör den till ett praktiskt val för dem som behöver effektiv patchhantering.
Heimdals viktigaste funktioner
Utöver automatiserad distribution av patchar fann jag också att Heimdal erbjuder flera andra värdefulla funktioner:
- Sårbarhetshantering: Genomsöker kontinuerligt systemen för att identifiera och hantera potentiella säkerhetshot.
- Hantering av IT-tillgångar: Ger insyn i organisationens IT-tillgångar i realtid och hjälper dig att spåra och hantera dem effektivt.
- Anpassningsbara patchningsscheman: Låter dig ställa in tider för distribution av patchar som minimerar störningar i verksamheten.
- Prioriterade serveruppdateringar: Optimerar distributionen av patchar i miljöer med begränsad bandbredd och säkerställer att kritiska uppdateringar når prioriterade slutpunkter först.
Heimdals integrationer
Heimdal listar för närvarande inga inbyggda integrationer, men plattformen stöder anpassade integrationer baserade på API:er.
Pros and Cons
Pros:
- Automatiserar patchning på slutpunkter
- Stark identifiering av sårbarheter och hot
- Detaljerad insyn i tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion

Bäst med enhetlig riskdetektering och patchhantering
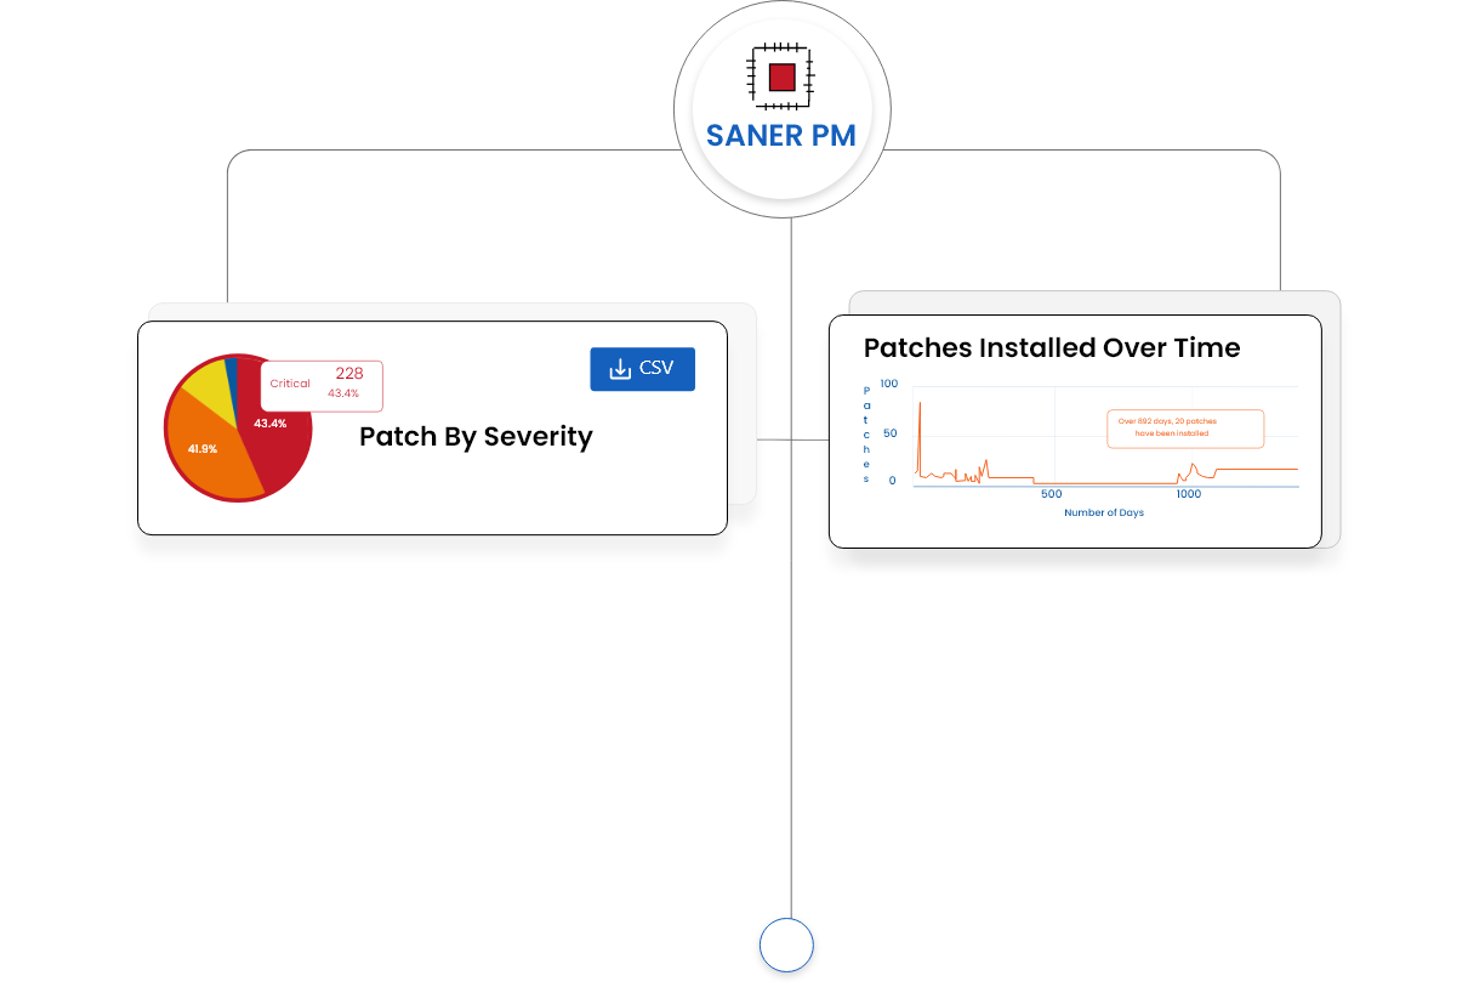
SecPods Saner Platform är en molnbaserad lösning för patchhantering och sårbarhetsexponering som kombinerar kontinuerlig riskdetektering, automatiserad patchdistribution och efterlevnadsrapportering för Windows, macOS, Linux och över 550 tredjepartsprogram.
Vem passar SecPod (Saner Platform) bäst för?
Säkerhets- och IT-driftteam på medelstora till stora företag som behöver hantera sårbarhetsdetektering och åtgärdande av sårbarheter från en enda plattform.
Varför jag valde SecPod (Saner Platform)
SecPod (Saner Platform) tar plats på min lista över de bästa alternativen eftersom lösningen sammanför två arbetsflöden som vanligtvis är separata – sårbarhetsdetektering och patchdistribution – till en enda agentdriven plattform. Jag uppskattar särskilt hur den kombinerar SSVC-baserad poängsättning utifrån verksamhetskontext, EPSS-sannolikhet för exploatering och CISA KEV-data för att visa vilka patchar som faktiskt kräver brådskande åtgärder. Återställningen med ett klick är verkligen användbar när en patch orsakar problem i en produktionsmiljö och du snabbt behöver återställa ett stabilt läge.
Viktiga funktioner i SecPod (Saner Platform)
- Automatiserad patchning för flera operativsystem: Tillämpa kontinuerligt patchar på Windows, macOS, Linux och över 550 tredjepartsprogram från en enda konsol.
- Anpassad paketering av patchar: Gör det möjligt för administratörer att distribuera organisationsspecifika eller internt utvecklade patchar tillsammans med leverantörsuppdateringar.
- Efterlevnadsrapportering: Genererar exporterbara, revisionsklara rapporter som är mappade till regelverk som HIPAA, PCI och SOC 2.
- Molnbaserad agentarkitektur: Möjliggör patchning och sårbarhetshantering för distribuerade och fjärranslutna slutpunkter utan att förlita sig på VPN.
Integrationer med SecPod (Saner Platform)
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Enhetlig sårbarhetsdetektering och åtgärdande av sårbarheter
- Riskbaserad prioritering av patchar med hjälp av verkliga hotdata
- Stöd för patchar till över 550 tredjepartsprogram
Cons:
- Rapporteringsgränssnittet kan till en början kännas överväldigande
- Begränsat antal tillgängliga tredjepartsintegrationer

Action1
Bäst för hantering av korrigeringar för distanspersonal

Action1 är en molnbaserad lösning för hantering av programvarukorrigeringar, utformad för att hjälpa företag att automatisera distributionen av programvarukorrigeringar till distanspersonal. Detta är särskilt fördelaktigt för företag med många distansarbetande medarbetare som behöver konsekvent korrigering, vilket gör lösningen bäst för hantering av korrigeringar för distanspersonal.
Varför jag valde Action1: Jag valde Action1 för denna sammanställning på grund av dess molnbaserade arkitektur, som effektivt gör det möjligt för företag att hantera korrigeringar för distanspersonal. Lösningen utmärker sig genom sin förmåga att upprätthålla säkerheten och prestandan hos distribuerade slutpunkter.
Därför är det det bästa verktyget för företag som behöver hantera korrigeringar för distanspersonal.
Utmärkande funktioner och integrationer:
De viktigaste funktionerna i Action1 omfattar automatiserade korrigeringsbedömningar, rapportering i realtid och stöd för flera plattformar, vilket ger företag större flexibilitet vid hantering av korrigeringar i olika operativsystem. Det integreras även med vanligt använda system som Active Directory och SCCM, vilket gör lösningen mer anpassningsbar för företag med befintlig infrastruktur.
Pros and Cons
Pros:
- Den molnbaserade arkitekturen är idealisk för hantering av distanspersonal.
- Rapportering i realtid ger omedelbar insyn i efterlevnaden av korrigeringar.
- Stöd för flera plattformar omfattar ett brett utbud av operativsystem.
Cons:
- Minimikravet på antal platser kanske inte passar mindre organisationer.
- Det kan finnas en inlärningskurva för team som är nya inom hantering av korrigeringar.
- Begränsade funktioner jämfört med vissa andra lösningar på företagsnivå.

Automox
Bäst för skrivstöd inom utbildning

Quill är ett digitalt verktyg utformat för att förbättra studenters skrivförmåga genom interaktiva övningar och omedelbar återkoppling. Plattformen riktar sig främst till utbildningssektorn och erbjuder riktat stöd för att hjälpa elever att förbättra sitt skrivande, vilket gör det till ett förstahandsval som skrivstöd inom utbildning.
Varför jag valde Quill:
Under urvalsprocessen fångade Quill min uppmärksamhet genom sitt tydliga fokus på utbildning. Detta val grundades på tjänstens engagemang för att främja studenters skrivförmåga, dess omfattande samling skräddarsydda övningar och synpunkterna från lärare som ofta framhåller dess fördelar.
Med sina väl genomtänkta funktioner och tydliga inriktning på utbildning anser jag bestämt att det saknar motstycke som skrivstöd inom utbildning.
Utmärkande funktioner och integrationer:
Quill erbjuder en mängd interaktiva skriv- och grammatikaktiviteter anpassade till olika utbildningsstandarder. Den adaptiva inlärningstekniken säkerställer att övningarna motsvarar studentens kunskapsnivå och utmanar dem gradvis att nå nya höjder.
När det gäller integrationer fungerar Quill med många utbildningsplattformar, vilket gör det enkelt för lärare att införliva tjänsten i sin befintliga läroplan.
Pros and Cons
Pros:
- Ett omfattande bibliotek med skriv- och grammatikövningar.
- Adaptiv inlärningsteknik för personlig återkoppling.
- Smidig integration med populära utbildningsplattformar.
Cons:
- Årsfakturering kan avskräcka enskilda användare.
- Kan innebära en inlärningsperiod för lärare som är ovana vid digitala verktyg.
- Begränsad användbarhet utanför utbildningssammanhang.

Bäst med automatiserad CVE-åtgärd
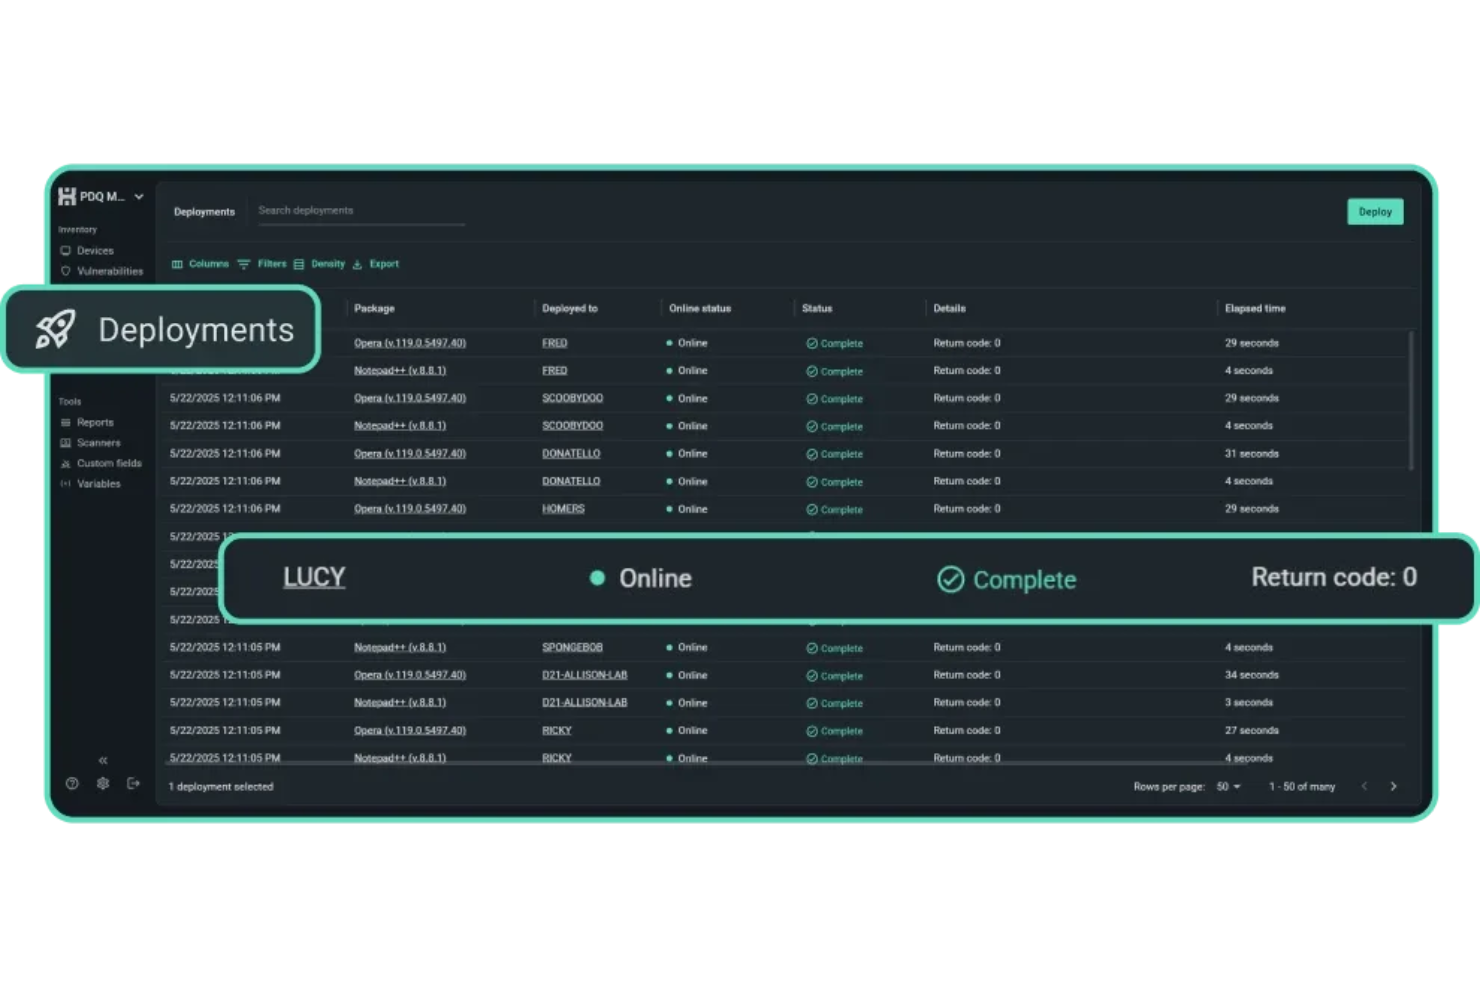
PDQ Connect är en molnbaserad plattform för patchhantering för Windows-enheter som erbjuder automatiserad distribution av patchar, fjärrinventering av enheter, skapande av anpassade paket och rollbaserade åtkomstkontroller.
Vem passar PDQ Connect bäst för?
IT-team i små och medelstora organisationer som hanterar Windows-enheter i distribuerade eller fjärrbaserade miljöer.
Varför jag valde PDQ Connect
Jag valde PDQ Connect som en av de bästa lösningarna eftersom den automatiserar CVE-åtgärder, vilket gör att mitt team snabbt kan hantera sårbarheter så snart de identifieras. Jag gillar att den hämtar in CVE-data, matchar den mot våra Windows-enheter och distribuerar patchar utan manuella åtgärder. Detta innebär att vi kan ligga steget före hot och minska exponeringstiden i hela vår miljö.
Viktiga funktioner i PDQ Connect
- Fjärrinventering av enheter: Visa och hantera alla Windows-enheter i din miljö från en enda instrumentpanel.
- Distribution av anpassade paket: Skapa och distribuera anpassade programpaket till utvalda enheter.
- Rollbaserad åtkomstkontroll: Tilldela behörigheter och roller till teammedlemmar för säker hantering.
- Rapportering i realtid: Skapa aktuella rapporter om patchstatus och enheternas efterlevnad.
Integrationer med PDQ Connect
Inbyggda integrationer är inte tydligt dokumenterade. PDQ Connect tillhandahåller ett API för anpassade integrationer.
Pros and Cons
Pros:
- Inventering av enheter och statusuppdateringar i realtid
- Automatiserad schemaläggning av patchar för Windows-enheter
- Detaljerad rapportering om efterlevnad och granskning
Cons:
- Saknar inbyggda funktioner för sårbarhetsskanning
- Möjligheterna att anpassa rapporter är begränsade
Bäst för MSP:er som söker omfattande anpassningsmöjligheter

ConnectWise Automate är utformat för att hjälpa Managed Service Providers (MSPs) att hantera och automatisera alla aspekter av uppdateringshantering. Dess anpassningsbara utformning innebär att du kan skräddarsy verktygets funktioner så att de bättre överensstämmer med dina unika operativa krav, vilket gör det idealiskt för MSP:er som kräver omfattande anpassning.
Varför jag valde ConnectWise Automate: När jag valde verktyg till den här listan var anpassningsmöjligheter ett viktigt kriterium. ConnectWise Automate erbjuder omfattande anpassningsmöjligheter, vilket gör att MSP:er kan anpassa programvaran efter specifika kundbehov eller nischmarknader.
Denna unika funktion motiverar dess placering som det bästa alternativet för MSP:er som kräver omfattande anpassningsalternativ i sina lösningar för uppdateringshantering.
Utmärkande funktioner & integrationer:
Viktiga funktioner omfattar rollbaserad säkerhet, automatiserad testning av uppdateringar och anpassningsbara rapporteringsverktyg, vilket ger MSP:er möjlighet att finjustera sina processer för uppdateringshantering.
ConnectWise Automate integreras även med andra lösningar i ConnectWise-paketet samt med verktyg från tredje part som LabTech, ScreenConnect och SQL Server, vilket ger MSP:er ett heltäckande ekosystem.
Pros and Cons
Pros:
- Omfattande anpassningsmöjligheter möjliggör nischade implementeringar.
- Rollbaserad säkerhet säkerställer detaljerad kontroll över systemet.
- Ett heltäckande ekosystem med olika integrationer för bättre operativa flöden.
Cons:
- Komplexiteten kan göra systemet avskräckande för små team.
- Basavgifter och årlig fakturering kan innebära en ekonomisk belastning för vissa företag.
- Det kan krävas ytterligare utbildning för att fullt ut utnyttja alla anpassningsalternativ.

ITarian
Bäst för små företag med begränsad budget

Itarian är en molnbaserad IT-hanteringsplattform som erbjuder en rad tjänster, inklusive korrigeringshantering. Prisvärdheten och den strömlinjeformade uppsättningen funktioner gör den idealisk för små företag med begränsad budget.
Varför jag valde Itarian: Jag valde Itarian eftersom plattformen erbjuder ett budgetvänligt alternativ för små företag utan att göra avkall på viktiga funktioner. Det som skiljer den från mängden är kombinationen av kostnadseffektivitet och användbarhet. Den passar bäst för små företag med begränsad budget och erbjuder en lösning som effektivt balanserar kostnad och funktionalitet.
Utmärkande funktioner och integrationer:
Itarian erbjuder automatiserad korrigeringshantering, sårbarhetsbedömning och fjärrövervakning. Plattformen tillhandahåller även realtidsaviseringar för att hålla administratörer informerade.
Verktyget integreras med populära operativsystem som Windows, Linux och macOS och erbjuder API-stöd för utökad funktionalitet.
Pros and Cons
Pros:
- Budgetvänligt för små företag
- Inkluderar grundläggande funktioner som sårbarhetsbedömning
- Stödjer flera operativsystem
Cons:
- Begränsade avancerade funktioner
- Gränssnittet kan vara komplext för nybörjare
- Ingen inbyggd integration med populära företagsappar.

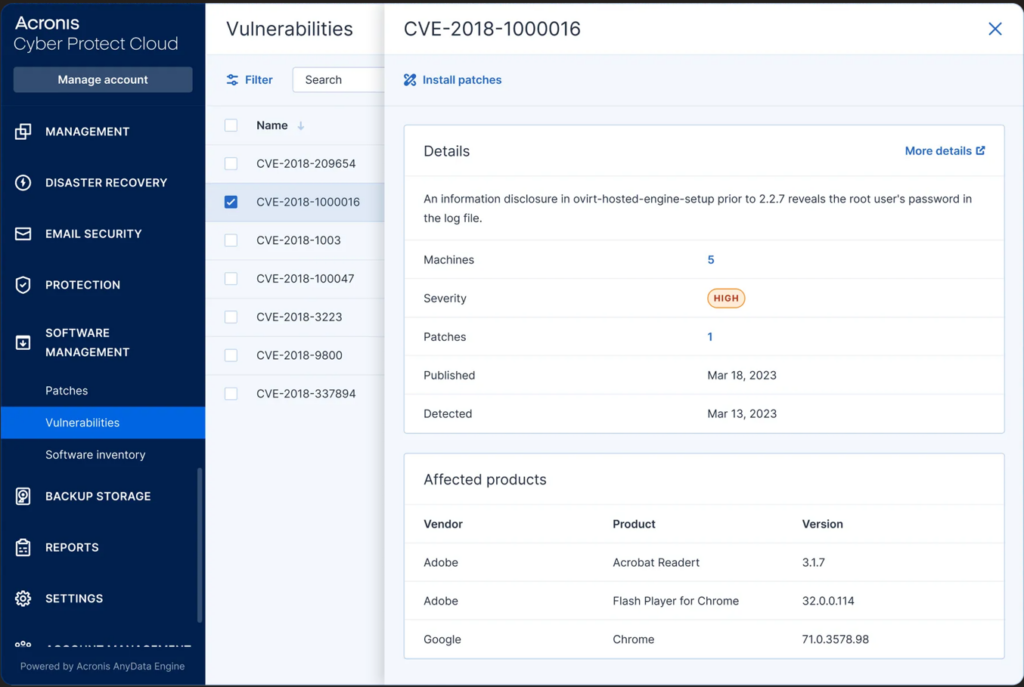
Acronis erbjuder en unik kombination av lösningar för datasäkerhetskopiering och patchhantering. Detta två-i-ett-tillvägagångssätt gör det särskilt användbart för dem som behöver både säkerhetskopierings- och patchhanteringsfunktioner.
Varför jag valde Acronis: Jag valde Acronis eftersom verktyget på ett unikt sätt kombinerar säkerhetskopiering och patchhantering i ett enda verktyg. Denna dubbla funktionalitet gör att det sticker ut från konkurrenterna. Det passar bäst för företag som behöver säkerhetskopieringslösningar tillsammans med sin patchhantering.
Utmärkande funktioner & integrationer:
Viktiga funktioner omfattar säkerhetskopiering i realtid, schemalagd patchning och skydd mot utpressningstrojaner. Acronis erbjuder även anpassningsbara aviseringar om systemets hälsa.
Acronis integreras väl med Windows och har API-stöd för att utöka funktionerna ytterligare.
Pros and Cons
Pros:
- Kombinerar säkerhetskopiering och patchhantering
- Erbjuder skydd mot utpressningstrojaner
- Anpassningsbara aviseringar om systemets hälsa
Cons:
- Köp av minst 5 platser krävs
- Högre utgångspris
- Kan vara alltför funktionsrikt för små företag.
Annan programvara för patchhantering
Här är några ytterligare alternativ för programvara för patchhantering som inte kom med på min kortlista, men som ändå är värda att undersöka:
- SolarWinds Patch Manager
Bäst för skalbarhet i stora företag
- Ivanti
Bäst för integrering med andra Ivanti-produkter
- ManageEngine Patch Management Plus
Bäst för centraliserad kontroll av heterogena nätverk
- N-central Patch Management
Bäst för automatisering av rutinmässiga patchningsuppgifter
- Scalefusion
Bäst för automatiserad distribution av uppdateringar
- NinjaOne
Bäst för förenklad rapportering av uppdateringsefterlevnad


Hur jag utvärderar programvara för patchhantering
Oavsett om du patchar fjärranslutna slutpunkter eller hanterar uppdateringar av tredjepartsappar i blandade operativsystem, utvärderar jag varje verktyg i två lager: den grundnivå det måste uppfylla och det som faktiskt skiljer det från mängden.
Kärnfunktioner (grundkrav för den här listan)
När jag väljer verktyg till min lista rangordnar jag vart och ett på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Identifiering och inventering av patchar: Jag kontrollerar om verktyget kontinuerligt kan genomsöka slutpunkter och skapa en realtidsbild av saknade patchar, inte bara köra behovsstyrda genomsökningar som blir inaktuella inom några timmar.
- Automatiserad patchdistribution: Policybaserad distribution är viktig här – jag letar efter konfigurerbara godkännandeflöden och grupperingslogik så att du kan skicka uppdateringar till ekonomiservrar på ett annat sätt än till utvecklarnas arbetsstationer.
- Stöd för operativsystem och tredjepartsappar: Ett verktyg som endast täcker Windows-uppdateringar räcker inte. Jag utvärderar bredden på stödet för operativsystem (macOS, Linux) och tredjepartskatalogen för appar som Chrome, Zoom och Java.
- Patchschemaläggning och återställning: Jag letar efter underhållsfönster, stegvisa utrullningar och tillförlitliga återställningsalternativ – eftersom en felaktig patch som skickas ut i produktion mitt på dagen utan möjlighet att ångra den innebär en verklig risk.
- Efterlevnadsrapportering och granskning: Rapporter måste koppla patchstatus till ramverk som PCI-DSS eller CIS-riktlinjer. Jag utvärderar om du kan generera granskningsklara rapporter utan att manuellt sammanfoga data.
- Fjärrpatchning och distribuerad patchning: Med hybrida arbetsstyrkor utvärderar jag hur varje verktyg hanterar slutpunkter utanför företagsnätverket – genom molnbaserade agenter, reläservrar eller peer-to-peer-distribution.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Sårbarhetsprioritering är en viktig faktor – jag letar efter verktyg som kopplar CVE/CVSS-data till patchköer så att teamet åtgärdar aktivt utnyttjade hot först, inte bara den senaste uppdateringen. Testning före distribution är minst lika viktigt, eftersom en sandlåda eller testgrupp kan upptäcka en trasig drivrutinsuppdatering innan den når hela produktionsmiljön. Jag utvärderar också stöd för anpassade patchar, vilket gör att du kan paketera och distribuera interna programuppdateringar tillsammans med leverantörstillhandahållna patchar genom samma arbetsflöde.
Mer än funktioner
Integrationer spelar en stor roll här – jag kontrollerar om varje verktyg har inbyggd anslutning till din ITSM-, SIEM- och slutpunktssäkerhetsmiljö, så att patchdata flödar in i befintliga arbetsflöden för incidenter och sårbarheter. Anpassning till efterlevnadskrav är lika viktigt, särskilt om din organisation kopplar patchstatus till ramverk som HIPAA eller SOC 2. Jag utvärderar också transparensen i prissättning och licensiering, eftersom modeller med pris per slutpunkt kan skalas mycket annorlunda än prenumerationer med fasta nivåer när antalet enheter ökar från 500 till 5 000.
Så väljer du programvara för patchhantering
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du går igenom din unika urvalsprocess för programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med ditt företag? Tänk på hur många enheter du kommer att hantera när verksamheten expanderar. Leta efter lösningar som kan skalas utan problem. |
| Integrationer | Fungerar det med dina befintliga system? Säkerställ kompatibilitet med dina nuvarande verktyg, till exempel säkerhetsprogramvara eller plattformar för IT-hantering. |
| Anpassningsmöjligheter | Kan du anpassa programvaran efter dina behov? Leta efter verktyg som låter dig anpassa instrumentpaneler och rapporter så att de passar dina arbetsflöden. |
| Användarvänlighet | Är gränssnittet intuitivt? En användarvänlig design minskar utbildningstiden och hjälper teamet att arbeta mer effektivt. |
| Implementering och introduktion | Hur lång tid tar det att komma igång? Ta hänsyn till vilka resurser som behövs och om leverantören erbjuder support, till exempel utbildningsvideor eller handledningar. |
| Kostnad | Vad är den totala ägandekostnaden? Titta bortom det angivna priset. Ta hänsyn till dolda avgifter, långsiktiga avtal och om prissättningen passar din budget. |
| Säkerhetsåtgärder | Uppfyller det dina säkerhetskrav? Utvärdera kryptering, dataskyddsåtgärder och efterlevnad av branschstandarder. |
| Supportens tillgänglighet | Får du den hjälp du behöver? Kontrollera om support dygnet runt erbjuds, svarstiderna och om support ingår i priset. |
Vad är programvara för patchhantering?
Programvara för patchhantering är ett verktyg som hjälper till att automatisera processen med att uppdatera program och system för att säkerställa att de är säkra och uppdaterade. IT-tekniker och systemadministratörer använder vanligtvis dessa verktyg för att upprätthålla systemsäkerhet och effektivitet. Automatiserad distribution av patchar, schemaläggning av uppdateringar och efterlevnadsrapportering hjälper till att hantera stora nätverk och minska manuellt arbete. Sammantaget håller dessa verktyg systemen säkra, minimerar sårbarheter och säkerställer smidig drift.
Funktioner
När du väljer programvara för patchhantering bör du hålla utkik efter följande viktiga funktioner:
- Automatiserad distribution av patchar: Tillämpa automatiskt uppdateringar på system, vilket minskar behovet av manuella åtgärder och säkerställer att korrigeringar görs i tid.
- Efterlevnadsrapportering: Generera rapporter som visar att branschstandarder och regler följs, vilket hjälper till att upprätthålla säkerhetsefterlevnaden.
- Övervakning i realtid: Spåra statusen för patchar i nätverket för att snabbt identifiera och åtgärda eventuella problem.
- Anpassningsbara instrumentpaneler: Anpassa gränssnittet så att den mest relevanta informationen för ditt team visas, vilket förbättrar arbetsflödets effektivitet.
- Schemaläggning av uppdateringar: Ange specifika tider för uppdateringar för att minimera störningar under arbetstid och upprätthålla produktiviteten.
- Sårbarhetsskanning: Identifiera potentiella säkerhetsrisker i systemen så att förebyggande åtgärder kan vidtas.
- Funktioner för fjärråtkomst: Hantera och uppdatera system från valfri plats, vilket är särskilt användbart för distribuerade team.
- Integration med dataskydd: Säkerställ att patchar tillämpas utan att dataintegriteten äventyras, så att den övergripande säkerheten upprätthålls.
- Plattformsoberoende stöd: Hantera patchar i olika operativsystem och säkerställ att konsekventa säkerhetsåtgärder finns på plats.
- Användarvänligt gränssnitt: Förenkla navigeringen och minska utbildningstiden så att teamet kan fokusera på kritiska uppgifter.
Fördelar
Implementering av programvara för patchhantering ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Regelbundna uppdateringar och sårbarhetsskanning hjälper till att skydda systemen mot hot och minska säkerhetsrisker.
- Ökad effektivitet: Automatiserad distribution av patchar och schemaläggning sparar tid och resurser, vilket gör att teamet kan fokusera på viktigare uppgifter.
- Förbättrad efterlevnad: Efterlevnadsrapportering säkerställer att du uppfyller branschstandarder, vilket kan förhindra kostsamma sanktioner.
- Minskad driftstoppstid: Schemaläggning av uppdateringar under tider med låg belastning minimerar störningar i verksamheten.
- Bättre systemprestanda: Genom att hålla programvaran uppdaterad med de senaste patcharna säkerställs optimal prestanda och stabilitet.
- Fjärrhantering: Funktioner för fjärråtkomst gör att du kan hantera och uppdatera system varifrån som helst, vilket är fördelaktigt för distribuerade team.
- Anpassningsbar användarupplevelse: Anpassningsbara instrumentpaneler och ett användarvänligt gränssnitt gör det enklare för teamet att arbeta effektivt och ändamålsenligt.
Kostnader och priser
Att välja programvara för patchhantering kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i programvarulösningar för patchhantering:
Jämförelsetabell över abonnemang för programvara för patchhantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande distribution av patchar, begränsad rapportering och communitysupport. |
| Personligt abonnemang | $5-$25/användare/månad | Automatiserad patchning, schemaläggning av uppdateringar och grundläggande efterlevnadsrapportering. |
| Företagsabonnemang | $30-$60/användare/månad | Avancerad rapportering, plattformsoberoende stöd och funktioner för fjärrhantering. |
| Företagsabonnemang för stora organisationer | $65-$100/användare/månad | Anpassningsbara instrumentpaneler, övervakning i realtid och premiumkundsupport. |
Vanliga frågor om programvara för patchhantering
Här är svar på vanliga frågor om programvara för patchhantering:
Hur bidrar patchhantering till att förhindra cyberattacker?
Patchhantering minskar säkerhetsriskerna genom att åtgärda kända sårbarheter i programvara innan hackare kan utnyttja dem. När en patch släpps riktar angripare ofta in sig på system som inte har uppdaterats. Automatiserade patchverktyg säkerställer att uppdateringar tillämpas snabbt, så att nätverket hålls skyddat med minimalt manuellt arbete.
Vilka är riskerna med att inte använda programvara för patchhantering?
Utan automatiserad patchning blir systemen mer sårbara för skadlig kod, utpressningstrojaner och dataintrång. Manuella uppdateringar fördröjs eller missas ofta, vilket lämnar kritiska luckor i skyddet. Med tiden kan detta leda till instabilitet i systemen, driftstopp eller till och med bristande efterlevnad av regelverk.
Kan programvara för patchhantering fungera i hybrida eller distansbaserade arbetsmiljöer?
Ja. De flesta moderna verktyg för patchhantering är molnbaserade, vilket innebär att de kan uppdatera och övervaka enheter oavsett var de befinner sig – hemma, på kontoret eller på resande fot. Denna flexibilitet håller distribuerade team säkra utan behov av komplexa nätverkskonfigurationer.
Hur stödjer patchhantering efterlevnad och granskning?
Många branscher kräver bevis på att systemen uppdateras regelbundet. Verktyg för patchhantering genererar automatiskt detaljerade rapporter som visar uppdateringshistorik, enhetsstatus och efterlevnad av säkerhetspolicyer. Dessa rapporter hjälper till att uppfylla regulatoriska standarder och förenklar förberedelserna inför granskningar.
Vilka viktiga funktioner bör jag prioritera när jag väljer programvara för patchhantering?
Fokusera på automatisering, stöd för flera plattformar och övervakning i realtid. Automatisering sparar tid, kompatibilitet med flera plattformar säkerställer att alla enheter omfattas och aktuella instrumentpaneler ger insyn i patchstatusen. Omfattande rapportering och enkla integrationer är också avgörande för att effektivt kunna skala upp IT-verksamheten.
Vad händer härnäst:
Om du håller på att undersöka programvara för patchhantering kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista med programvara att utvärdera. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.