

10 bästa paketanalysverktygen för 2026

10 Kortlista över de bästa paketanalysverktygen


Att hitta rätt paketanalysverktyg kan effektivisera felsökningen av nätverk och förbättra säkerhetsövervakningen avsevärt, oavsett om du analyserar trafikmönster, upptäcker avvikelser eller optimerar nätverkets prestanda.
Det stora antalet tillgängliga verktyg för nätverksanalys – i kombination med utmaningen att tolka komplexa data och välja rätt funktioner – kan dock göra det överväldigande att välja det bästa alternativet.
I den här artikeln utgår jag från min erfarenhet av nätverkssäkerhet och praktiska tester av dussintals paketanalysverktyg för att förklara vad dessa verktyg erbjuder, vem de passar bäst för och hur de kan bidra till bättre nätverkssynlighet, identifiera hot och förbättra den övergripande prestandan.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa paketanalysverktygen
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för anpassningsbar paketövervakning | 30 dagars kostnadsfri provperiod + kostnadsfri plan tillgänglig | Från $200/månad (faktureras årsvis) | Website | |
| 2 | Bäst för sFlow-paketsampling | 30 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $10/månad (faktureras årligen) | Website | |
| 3 | Bäst för djupgående paketanalys | Gratis nedladdning tillgänglig | Från $7/användare/månad (faktureras årsvis) + $49 i grundavgift per månad | Website | |
| 4 | Bäst för bandbredds- och trafikövervakning | Gratis demonstration tillgänglig | Från 17.20 USD/användare/månad för 10 gränssnitt (faktureras årsvis) | Website | |
| 5 | Bäst för felsökning av webbtrafik | Gratis demo tillgänglig | Från $12/användare/månad (faktureras årligen) | Website | |
| 6 | Bäst för nätverksidentifiering och granskning | Not available | Gratis | Website | |
| 7 | Bäst för paketfångst via kommandoraden | Not available | Pris på begäran | Website | |
| 8 | Bäst för intrångsdetektering och -skydd | Gratis demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för passiv nätverksforensik | Not available | Pris på begäran | Website | |
| 10 | Bäst för detektering av trådlösa nätverk | Not available | Pris på begäran | Website |
Recensioner av de bästa paketanalysverktygen
Bäst för anpassningsbar paketövervakning
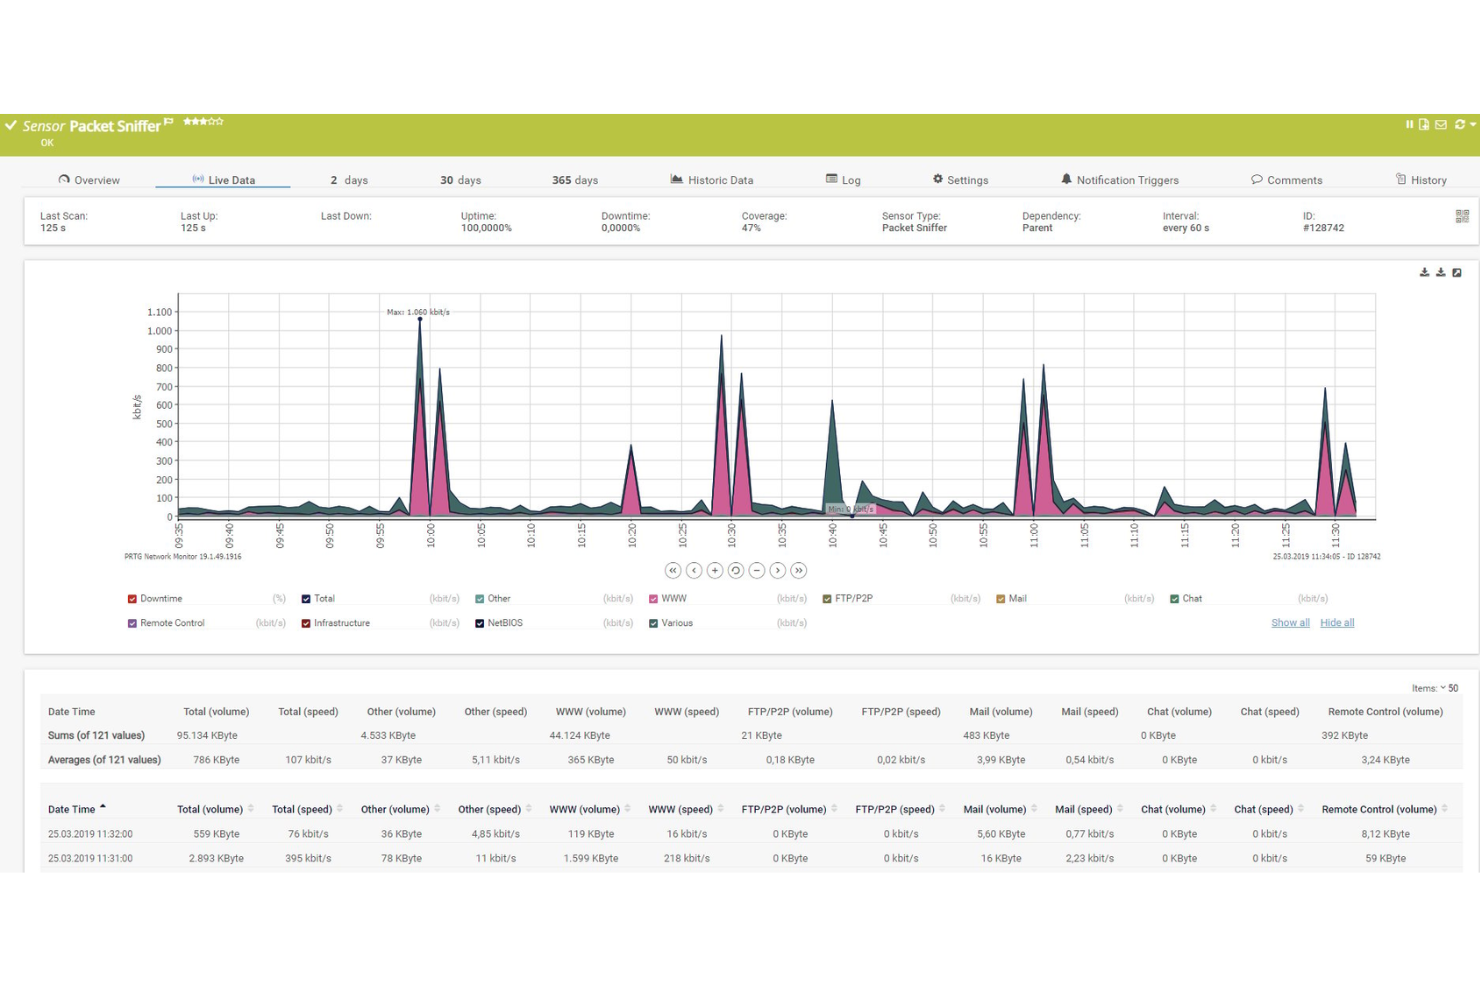
PRTG förtjänar en plats på den här listan eftersom det är ett av de mest anpassningsbara paketsniffningsverktygen jag har arbetat med. När organisationer behöver detaljerad kontroll för att övervaka specifika trafikmönster eller protokoll låter PRTG:s flexibla sensorer dig skapa exakt den vy du behöver.
Det som utmärker verktyget är hur du kan konfigurera anpassade paketsensorer och korrelera dem med flödesdata för att lokalisera problem som ovanliga trafikmönster, flaskhalsar eller felkonfigurerade tjänster utan att behöva gå igenom flera verktyg.
Det här passar PRTG bäst för
- Nätverksteam som behöver anpassad trafikövervakning på paketnivå
- Organisationer som vill ha paketsniffning tillsammans med fullständig infrastrukturövervakning
Det här passar PRTG mindre bra för
- Team som enbart fokuserar på analys av paketfångst
- Alla som letar efter ett lättviktigt paketsniffningsverktyg med ett enda användningsområde
Vad som skiljer PRTG från mängden
PRTG är utformat för att ge dig flexibel och detaljerad insyn i nätverket genom att kombinera paketsniffning med infrastrukturövervakning i samma instrumentpanel. Det skiljer sig från verktyg som Wireshark, som fokuserar på råpaketsanalys och lämnar åt dig att själv sammanställa en bredare bild av nätverket.
I praktiken ser jag team använda PRTG när de vill ha övervakning som omfattar enheter, trafiktyper och kontroller av kritiska tjänster, allt på samma plats. Den kombinationen passar bäst för nätverksadministratörer som arbetar praktiskt och behöver korrelera paketdata med större trender i infrastrukturen.
Nackdelar med PRTG
Eftersom PRTG är optimerat för enhetlig övervakning går du miste om den djupa protokollanalys och de detaljerade fångstfilter som du får med fristående paketsniffningsverktyg. Det innebär att du inte får samma nivå av detaljrikedom på applikationslagret eller samma felsökningsmöjligheter som med Wireshark när du arbetar med komplexa trafikfångster.
Pros and Cons
Pros:
- Omfattande övervakningsfunktioner
- Anpassningsbara sensorer och instrumentpaneler
- Varningar och aviseringar i realtid
Cons:
- Mobilappen är inte lika robust som skrivbordsversionen
- Hög kostnad för större installationer
New Product Updates from Paessler PRTG
Paessler PRTG Improves Route Monitoring and Auto-Discovery
Paessler PRTG adds route-change alerts, faster traceroute processing, updated auto-discovery defaults, and a Proxmox template. This improves network monitoring and setup. For more information, visit Paessler’s official site.
 .

Site24x7
Bäst för sFlow-paketsampling
Site24x7 finns med på den här listan tack vare hur exakt och tillförlitlig dess sFlow-paketsampling är, särskilt i stor skala. När jag arbetar med distribuerade team som behöver djup insyn i nätverkstrafikmönster över flera platser levererar Site24x7 exakta paketdata i realtid. Jag uppskattar dess sFlow-insamlare och analyser av live-trafik, som ger snabb insikt både vid felsökning och löpande kapacitetsplanering.
Det här passar Site24x7 bäst för
- IT-team som övervakar nätverkstrafik med sFlow-sampling
- Organisationer som hanterar nätverksmiljöer på flera platser eller distribuerade nätverksmiljöer
Det här passar Site24x7 mindre bra för
- Den som behöver djup paketinspektion eller insamling av nyttolast
- Team som fokuserar på enbart lokala eller offlinebaserade analyser
Vad som skiljer Site24x7 från mängden
Site24x7 använder en strategi för nätverksövervakning som i högre grad drivs av övergripande insyn i trafiken än av forensiska detaljer. Jag ser team använda det när de vill hålla koll på aktiva nätverksflöden i distribuerade miljöer, ungefär som SolarWinds NetFlow Analyzer men med större fokus på molnbaserad drift och förenklad distribution. I praktiken förlitar man sig på sFlow för att visualisera trender, inte för att gå igenom innehållet i enskilda paket.
Kompromisser med Site24x7
Genom att fokusera på sFlow och aggregerade trafikdata förlorar du möjligheten att samla in och granska paketens nyttolast, så forensisk analys och djupgående felsökning kräver andra verktyg.
Pros and Cons
Pros:
- Omfattande övervakningsfunktioner för olika komponenter i IT-infrastrukturen
- Tillförlitliga realtidsaviseringar som möjliggör snabb problemlösning
- Flexibla anpassningsalternativ för instrumentpaneler och rapporter
Cons:
- Konfigurationen kan vara utmanande för nya användare
- Begränsade integrationsalternativ med vissa verktyg från tredje part
New Product Updates from Site24x7
Site24x7 Adds Compliance Reports and Domain Squatting Detection
Site24x7’s Digital Risk Analyzer now offers domain compliance assessment and squatting detection to help you validate security posture, compare domains, and spot impersonation risks faster. For more information, visit Site24x7’s official site.
 .
Bäst för djupgående paketanalys
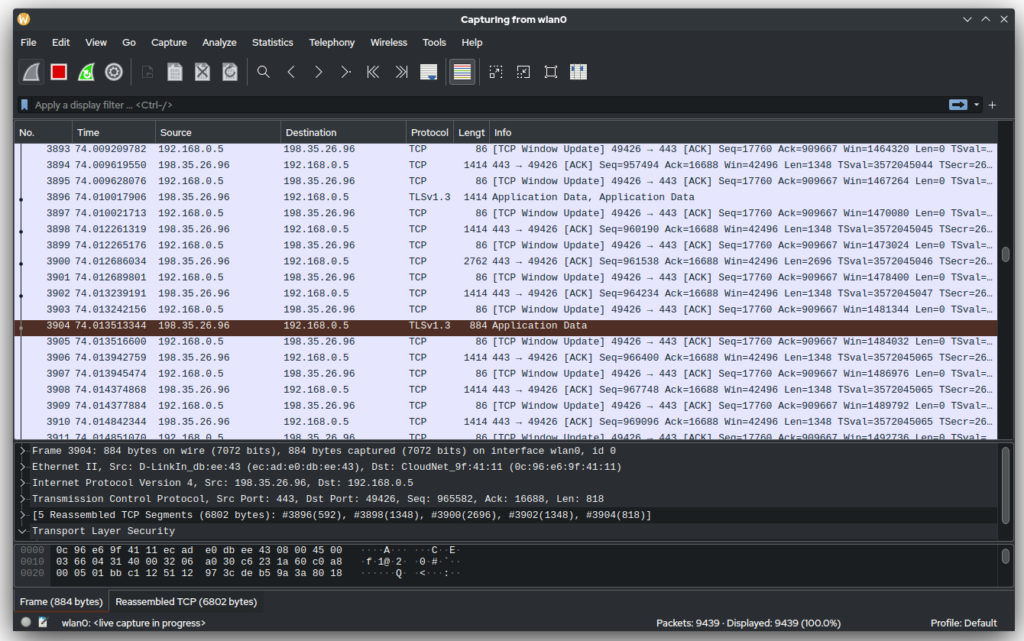
Wireshark förtjänar sin plats här eftersom det ger mig den detaljnivå som jag sällan hittar någon annanstans när jag analyserar nätverkstrafik. Det som skiljer det från mängden är djupet du får när du analyserar live eller historiska paketfångster, vilket låter dig gå på djupet i protokolldata, granska rubriker och avkoda proprietära format.
Jag uppskattar möjligheten att filtrera, söka efter och följa specifika dataströmmar för orsaksanalys. Vid felsökning av komplicerade anslutningsproblem eller upptäckt av subtila säkerhetshot får du nästan kirurgisk insyn.
Wiresharks bästa användningsområden
- Nätverkstekniker som behöver djupgående protokoll- och paketanalys
- Säkerhetsanalytiker som undersöker avancerade nätverkshot och avvikelser
Wireshark passar mindre bra för
- Nybörjare som behöver en enkel, vägledd paketsniffare
- Team som efterfrågar automatiserade insikter i stället för manuell undersökning
Det som skiljer Wireshark från mängden
Wireshark är byggt kring att låta dig se allt som händer i ditt nätverk på lägsta möjliga nivå. Det förväntar sig att du går igenom paket och protokolldetaljer, inte bara bevakar grundläggande trafikflöden som du kanske gör med verktyg som tcpdump eller SolarWinds. I praktiken fungerar detta bra när du behöver förstå exakt hur data rör sig eller leta efter svårupptäckta problem som andra verktyg helt enkelt förbiser.
Kompromisser med Wireshark
Wireshark är optimerat för praktisk, manuell granskning, men du får ge avkall på enkelheten. Om du vill ha automatiserad analys eller en snabb överblick passar verktyg som abstraherar bort paketdetaljer bättre.
Pros and Cons
Pros:
- Omfattande analys av paketdata
- Stöder ett brett utbud av nätverksprotokoll
- Robusta filtreringsfunktioner
Cons:
- Brantare inlärningskurva för nybörjare
- Kräver betydande systemresurser för stora paketfångster
- Potentiella säkerhetsrisker om det används vårdslöst i offentliga nätverk.

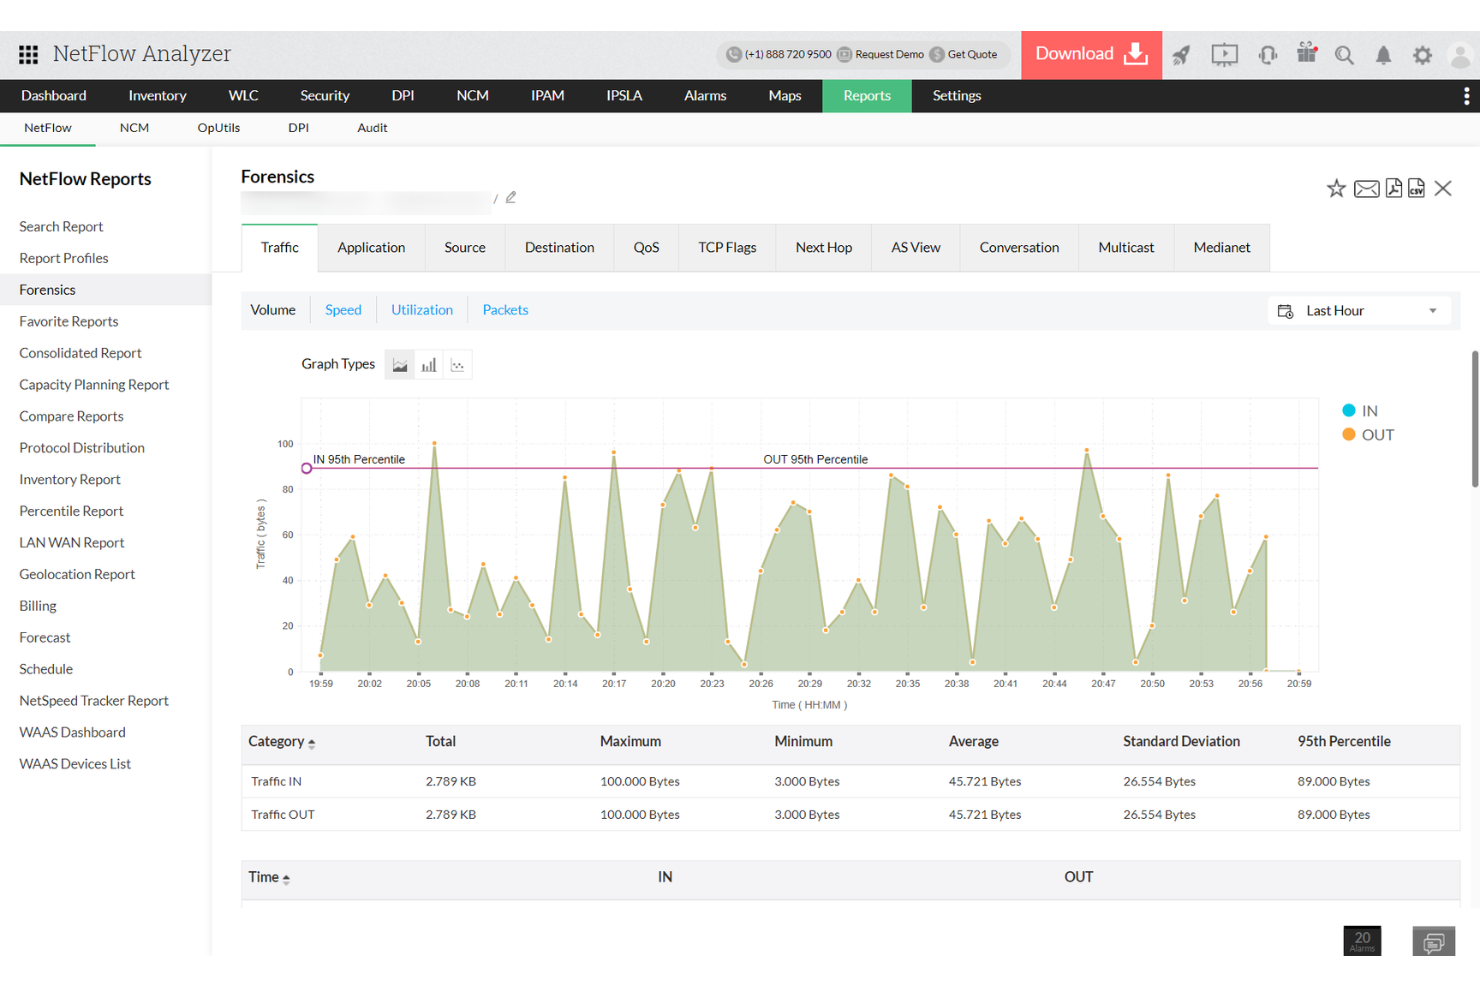
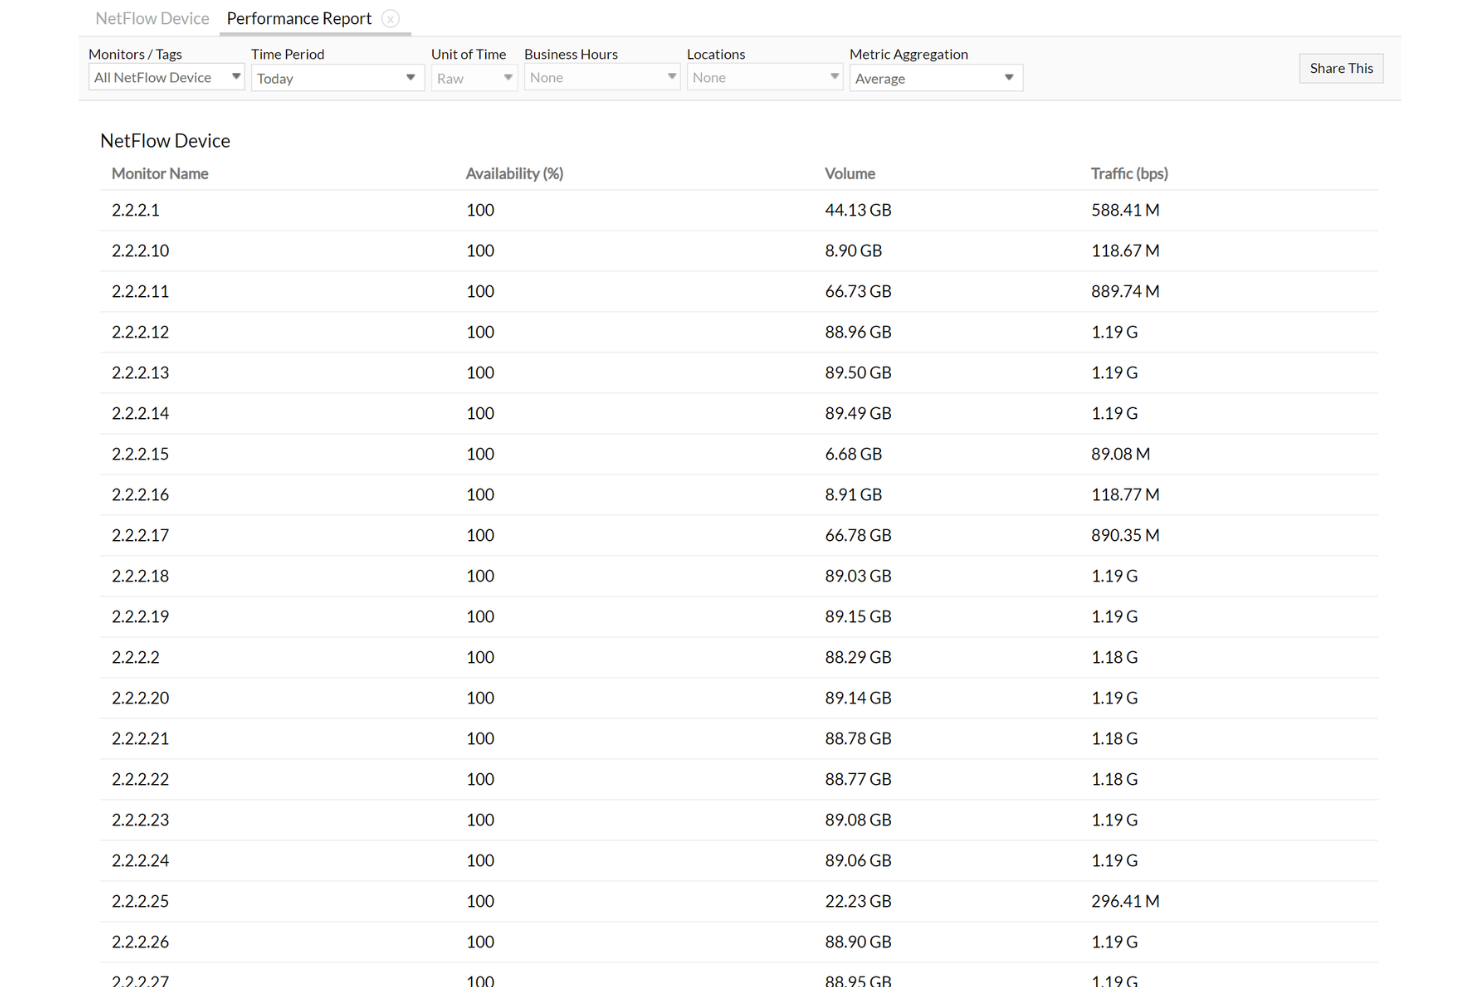
ManageEngine NetFlow Analyzer finns med på min lista eftersom det utmärker sig genom att gå på djupet med bandbreddsanvändning och trafikmönster i realtid, ända ner till applikations- eller gränssnittsnivå. Jag brukar ta upp det när team behöver upptäcka nätverksbelastning eller identifiera överdriven trafik från specifika IP-adresser.
Du får realtidsövervakning, flödesbaserad trafikanalys och användningsanalys i en och samma instrumentpanel. Det jag uppskattar mest är hur enkelt det är att spåra nätverkstoppar till grundorsaker och prioritera felsökningen.
NetFlow Analyzer passar bäst för
- Nätverksteam som övervakar bandbreddsanvändning och trafik i realtid
- Organisationer som diagnostiserar överbelastning och analyserar användning per applikation eller värd
NetFlow Analyzer passar inte lika bra för
- Uppgifter som kräver inspektion på paketnivå eller djupgående paketanalys
- Miljöer som behöver protokollavkodning utöver flödesbaserade data
Det som skiljer NetFlow Analyzer från mängden
NetFlow Analyzer utmärker sig eftersom det är byggt kring insyn på flödesnivå och fokuserar på helhetsbilden av bandbreddsförbrukning och trafikens ursprung. Till skillnad från paketsniffare som Wireshark går det inte igenom detaljerna i varje enskilt paket. I praktiken har jag sett det användas av nätverksadministratörer som vill upptäcka överbelastning, avvikande trafik eller toppar på en övergripande nivå innan de går vidare till protokollnivåanalys på annat håll.
Kompromisser med NetFlow Analyzer
NetFlow Analyzer är optimerat för övervakning på ytnivå och trafikanalys, men det innebär att du inte får tillgång till fullständiga paketnyttolaster. Därför kan du inte utföra djupgående kriminalteknisk analys eller innehållsinspektion i verktyget.
Pros and Cons
Pros:
- Övervakar nätverkstrafik i realtid
- Visar trafikmönster och trender med hjälp av intuitiva diagram och grafer
- Använder Cisco NBAR för djupgående insikter i applikationstrafik
Cons:
- Långsam rapportering under perioder med hög belastning
- Manuell konfiguration för enhetskompatibilitet

Fiddler
Bäst för felsökning av webbtrafik
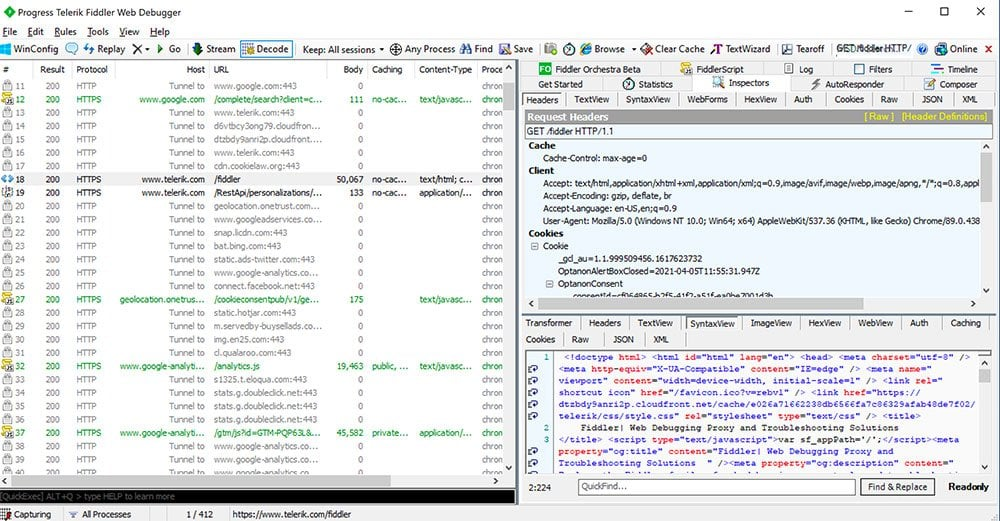
Fiddler finns med på den här listan eftersom få verktyg ger dig så detaljerad kontroll över inspektion och manipulation av HTTP-, HTTPS- och WebSocket-trafik i realtid. Jag föreslår att team använder det när de behöver gräva djupt i webbtrafik, felsöka besvärliga sessioner eller simulera nätverksförhållanden för att utlösa specifika problem.
Det jag uppskattar är hur du kan ändra förfrågningar och svar direkt, vilket gör det enkelt att verifiera korrigeringar eller upptäcka dolda problem med webbläsar- eller API-trafik.
Fiddler passar bäst för
- Utvecklare som felsöker HTTP-, HTTPS- och WebSocket-trafik
- Team som behöver inspektera och ändra webbsessioner
Fiddler passar mindre bra för
- Djupgående nätverksanalys på paketnivå (fullständig paketinspelning)
- Övervakning av krypterad trafik utan manuell certifikatkonfiguration
Vad som skiljer Fiddler från mängden
Fiddler fokuserar på att ge dig direkt, praktisk åtkomst till HTTP-, HTTPS- och WebSocket-trafik medan den flödar. Till skillnad från nätverksverktyg för paketinspelning på nätverksnivå, som Wireshark, utgår Fiddler från att du vill arbeta på applikationslagret. I praktiken är detta bra för felsökning, omvänd ingenjörskonst och simulering av trafik. Du kan aktivt ändra trafik och spela upp sessioner igen, vilket skiljer sig från traditionella paketavlyssnare.
Nackdelar med Fiddler
Fiddler optimerar för insyn och kontroll på webbprotokollsnivå, men du förlorar djupgående insikt i trafik på lägre nivåer eller trafik som inte använder HTTP, så verktyget lämpar sig inte för fullständig nätverksanalys från hela stacken.
Pros and Cons
Pros:
- Detaljerad trafikloggning möjliggör grundlig inspektion
- Composer-verktyget hjälper till att skapa anpassade förfrågningar för testning
- Kompatibelt med flera utvecklings- och testverktyg
Cons:
- Vissa funktioner kan kännas överväldigande för nybörjare
- Kräver konfiguration för att fånga trafik från vissa enheter
- Verktygets prestanda kan variera mellan olika operativsystem.

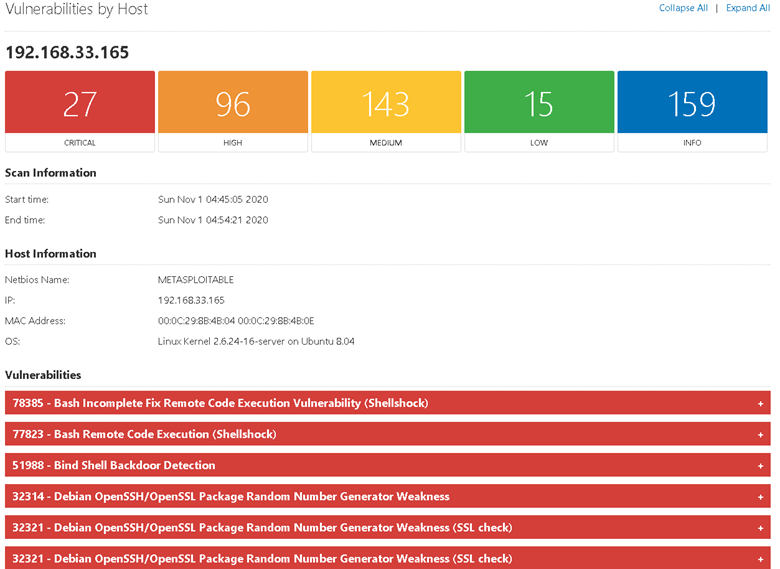
NMap hamnar på min lista eftersom det är ett av de första verktygen jag använder när jag behöver kartlägga aktiva värdar och granska nätverkstillgångar. Jag gillar att NMap går djupare än de flesta paketsniffers genom att använda nätverksidentifieringsskanningar tillsammans med paketinsamling, så att du ser vad som körs, vilka portar som är öppna och potentiella sårbarheter.
Jag uppskattar flexibiliteten i kommandoraden, som låter dig skripta komplexa skanningar och automatisera rapporteringen. Detta är praktiskt för team som genomför regelbundna granskningar eller felsöker inkonsekvent nätverksbeteende.
NMap passar bäst för
- Nätverkstekniker som granskar tillgångar, öppna portar och tjänster
- Säkerhetsexperter eller administratörer som kartlägger och skannar stora nätverk
NMap passar mindre bra för
- nybörjare som vill ha en paketsniffer som fungerar direkt
- Analys av trafik i realtid eller djupgående paketinspektion
Vad som skiljer NMap från mängden
NMap utmärker sig genom att placera identifierings- och granskningsarbetsflöden i centrum. I stället för att fokusera på liveinsamling av paket som Wireshark gör, behandlar NMap nätverket som en tillgångskarta och framhäver vad som finns där, hur det svarar och vad som kan vara exponerat. I praktiken använder jag det för att snabbt kartlägga miljöer och identifiera mål eller felkonfigurationer innan jag går vidare med mer detaljerade verktyg.
Avvägningar med NMap
NMap prioriterar insyn och kartläggning av tillgångar, men du förlorar datainsamling och analys i realtid. Det innebär att du fortfarande behöver en riktig paketsniffer för trafikinnehåll eller protokollfelsökning.
Pros and Cons
Pros:
- Omfattande skanningsfunktioner täcker ett stort antal nätverksattribut.
- NSE möjliggör skapande av anpassade skript, vilket ger en skräddarsydd skanningsupplevelse.
- Etablerat anseende med många års bevisad tillförlitlighet
Cons:
- Brant inlärningskurva för nybörjare
- Skanningar kan vara påträngande och störande för vissa nätverksenheter om de inte konfigureras korrekt
- Kommandoradsgränssnittet kanske inte är användarvänligt för alla och kräver vana eller ytterligare utbildning.

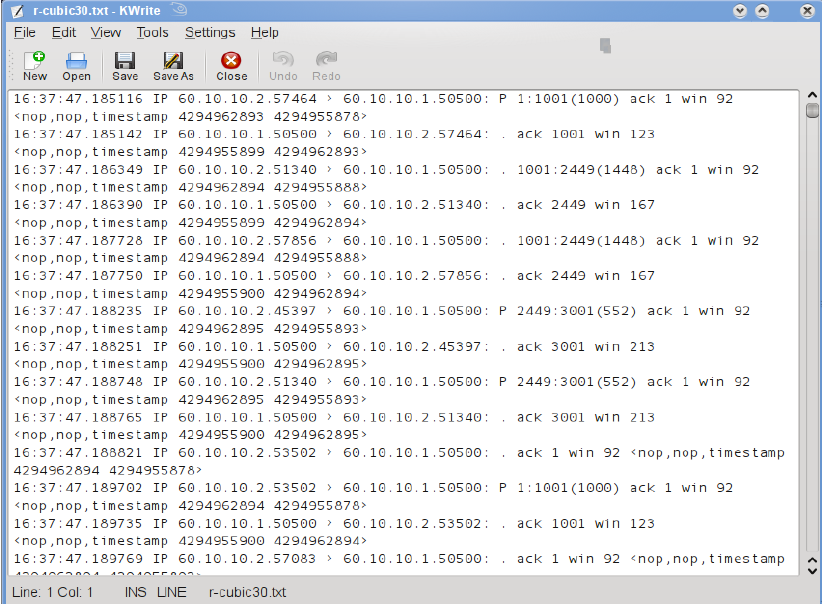
Tcpdump gör sig förtjänt av sin plats när du behöver detaljerad paketfångst i realtid direkt från kommandoraden. Jag tycker att det är särskilt bra när du vill ha exakt filtrering i belastade nätverk eller behöver bevismaterial för en säkerhetsgranskning.
Det jag gillar är hur Tcpdump låter dig gräva dig ner i live-trafik med finjusterade fångstregler och utdataformat. I praktiken ser jag team använda det för att diagnostisera intermittent anslutning, validera brandväggsregler eller samla bevismaterial i incidenthanteringsarbete.
Bäst för Tcpdump
- Nätverkstekniker som felsöker på paketnivå
- Säkerhetsteam som fångar bevismaterial från live-trafik
Mindre lämpligt för Tcpdump
- Alla som vill ha ett grafiskt gränssnitt eller visuell analys
- Nybörjare som behöver guidad installation eller protokollavkodning
Vad som skiljer Tcpdump från mängden
Tcpdump utmärker sig genom att hålla fast vid ett kommandoradsorienterat arbetssätt som förutsätter att du vet exakt vilken trafik eller vilka protokoll du behöver fånga. Till skillnad från Wireshark, som ger dig ett visuellt gränssnitt för att skapa filter och bläddra bland sessioner, fokuserar Tcpdump på precision och hastighet i live-miljöer. Det fungerar bra när du behöver snabba paketinsikter direkt från terminalen, utan att starta ett grafiskt gränssnitt eller lagra gigabyte med data.
Avvägningar med Tcpdump
Tcpdump är optimerat för hastighet, transparens och låg resursanvändning, men du går miste om visuell flödesanalys och protokolluppdelningar, så felsökning av komplexa dataströmmar går långsammare utan kompletterande verktyg.
Pros and Cons
Pros:
- Lättviktigt med minimal användning av systemresurser
- Finjusterad paketfiltrering med BPF
- Kan användas på flera plattformar
Cons:
- Saknar ett grafiskt användargränssnitt
- Kan kräva kompletterande verktyg för djupgående analys
- Inledande inlärningskurva för nybörjare på grund av kommandoradsgränssnittet.

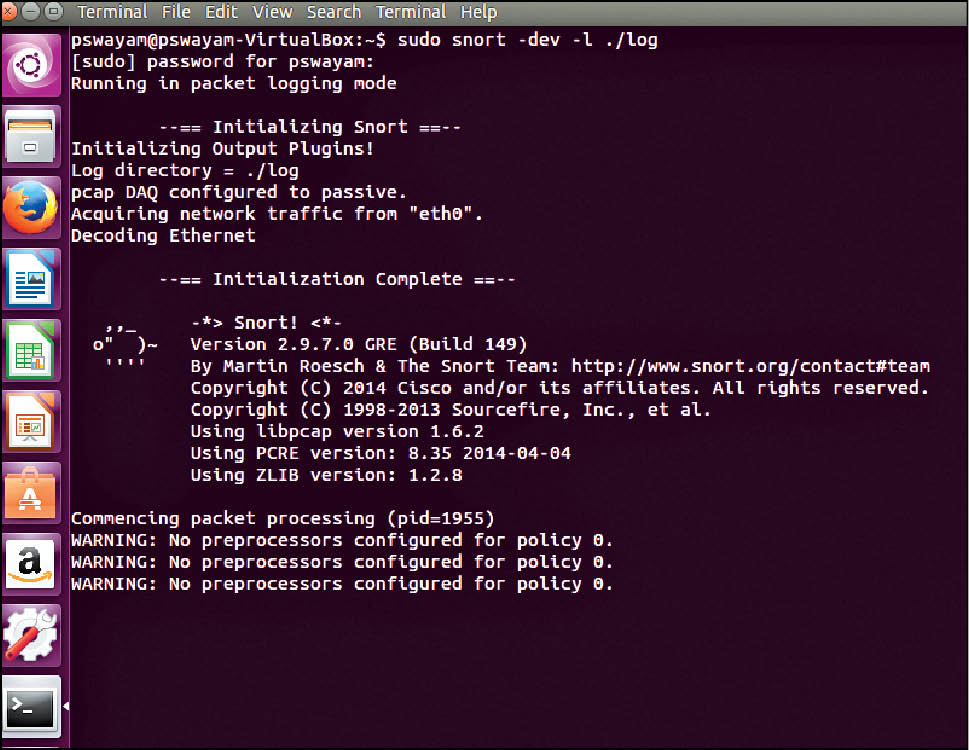
Snort finns på min lista eftersom det kombinerar verkliga funktioner för nätverksbaserad intrångsdetektering och -skydd med paketavlyssning, något jag sällan ser hanterat på den här nivån. Du får djup paketinspektion, loggning av paket i realtid och aviseringar baserade på flexibla regeluppsättningar. Jag gillar att du kan konfigurera anpassade detekteringsregler som omedelbart reagerar på misstänkta trafikmönster, vilket hjälper dig att upptäcka problem medan de inträffar. Detta passar bäst för team som behöver kraftfull perimeterövervakning direkt integrerad i paketanalyser.
Snort passar bäst för
- Säkerhets- och nätverksteknikteam som behöver intrångsdetektering
- Organisationer som vill ha paketavlyssning med hotskydd
Snort passar inte bäst för
- Användare som bara vill fånga och analysera paket på ett enkelt sätt
- Team som letar efter ett nybörjarvänligt gränssnitt
Vad som skiljer Snort från mängden
Snort utmärker sig genom att kombinera paketavlyssning i realtid med aktiv intrångsdetektering på ett sätt som förväntar sig att du tänker defensivt, inte bara analytiskt. Till skillnad från Wireshark, som fokuserar på att fånga och analysera trafik, förväntar sig Snort att du definierar och tillämpar regler för att blockera hot när de passerar över nätverket. I praktiken passar detta bra för administratörer som vill ha aktiv kontroll över nätverkssäkerheten i stället för enbart diagnostik i efterhand.
Kompromisser med Snort
Snort är optimerat för hotskydd och regelbaserad analys, men fokuset på detektering och hantering innebär att du går miste om en del av den visuella kriminaltekniska analys och trafikutforskning som du får med traditionella paketanalysverktyg.
Pros and Cons
Pros:
- Trafikanalys i realtid möjliggör omedelbar hotdetektering
- Signaturbaserat detekteringssystem erbjuder omfattande täckning mot olika typer av attacker
- Stöds av en stor och aktiv community som tillhandahåller kontinuerliga uppdateringar
Cons:
- Den första konfigurationen kan vara komplex för nybörjare
- Som ett verktyg med öppen källkod kan det sakna vissa avancerade funktioner som finns i kommersiella lösningar
- Kan generera falska positiva resultat, vilket kräver noggrann konfiguration och finjustering.

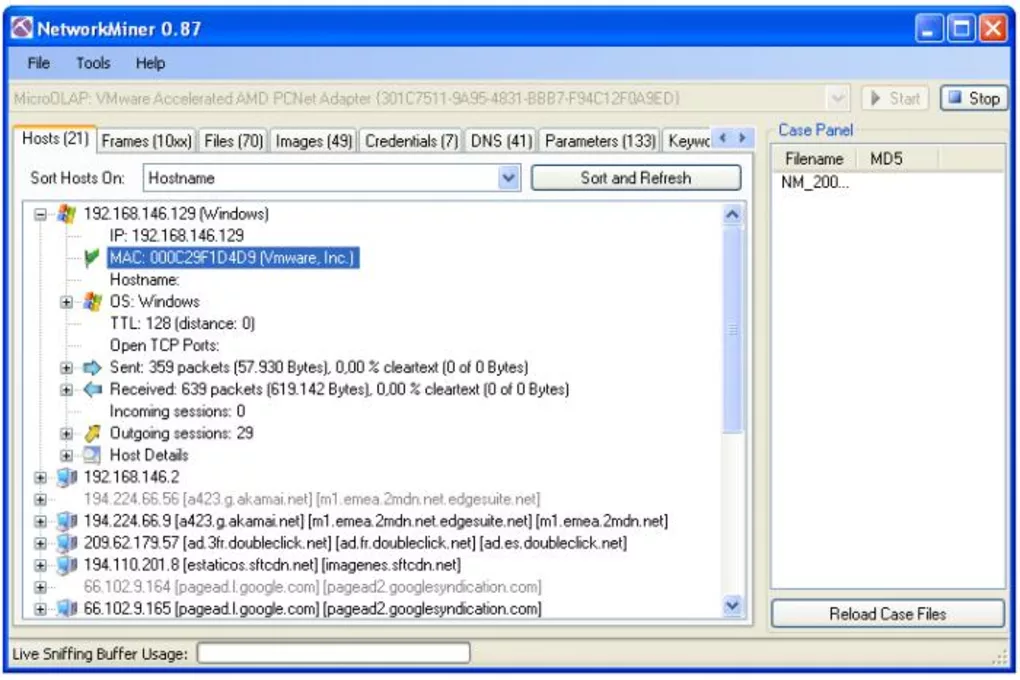
Network Miner utmärker sig när du vill köra djupgående paketinspektion utan att skapa extra nätverksbrus. Jag gillar hur det passivt återskapar sessioner, autentiseringsuppgifter och filer från fångad trafik, vilket gör det värdefullt inom kriminalteknik eller när du inte kan riskera att avbryta aktiva miljöer.
Jag har funnit det särskilt användbart under incidentutredningar där diskretion är högsta prioritet.
Network Miner passar bäst för
- Utredare som behöver passiv nätverksforensik och paketanalyser
- Team som analyserar bevis utan att ändra nätverkstrafiken
Network Miner passar mindre bra för
- Övervakning i realtid eller aktiv intrångsdetektering
- Användare som vill ha detaljerad aktiv trafikmanipulering eller avlyssning
Vad som skiljer Network Miner från mängden
Network Miner är utformat för att låta dig undersöka fångade nätverksdata i tysthet, utan att störa något på själva nätverket. Till skillnad från verktyg som Wireshark, som förväntar sig att du arbetar interaktivt och följer live-trafik, arbetar Network Miner vid sidan av och låter dig analysera bevis i efterhand. Jag tycker att det fungerar bäst när du behöver undersöka fullständiga sessioner ur ett forensiskt perspektiv, särskilt när du inte vill riskera att väcka misstankar hos någon som övervakar aktiviteten.
Avvägningar med Network Miner
Network Miner är optimerat för passiv analys efter insamling, så du går miste om den interaktiva realtidsövervakningen och de snabba svarsmöjligheter som mer aktiva paketsniffare erbjuder.
Pros and Cons
Pros:
- Effektiv filextrahering från nätverkstrafik
- Omfattande värdcentrerad vy över nätverksinteraktioner
- Det passiva tillvägagångssättet säkerställer minimala störningar av nätverksdriften
Cons:
- Kan kräva en inlärningskurva för personer som inte är bekanta med forensik
- Inte optimerat för intrångsdetektering i realtid
- Begränsade anpassningsmöjligheter jämfört med vissa konkurrenter.

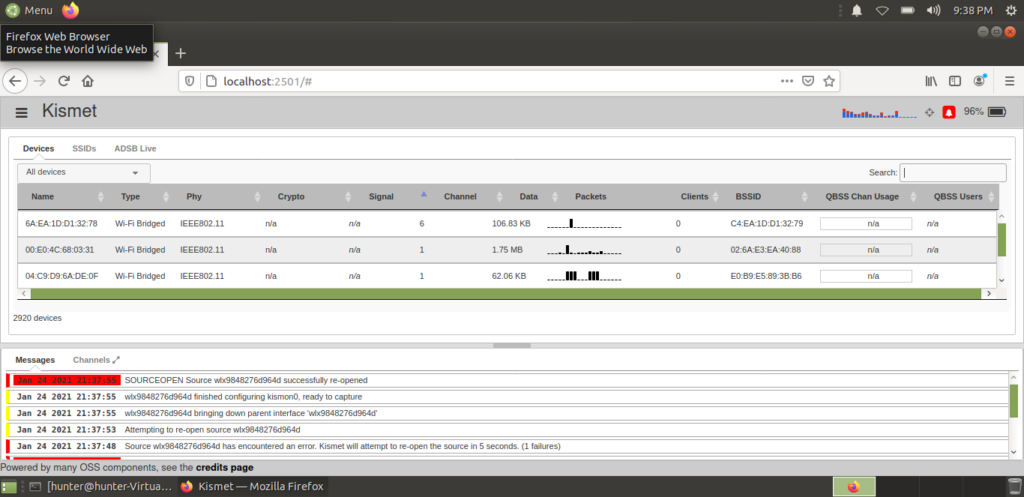
Kismet gör sig förtjänt av sin plats när det gäller passiv detektering av trådlösa nätverk och paketavlyssning i miljöer som andra verktyg missar. Jag ser regelbundet säkerhetsteam använda dess detektering i realtid av dolda eller obehöriga enheter över både Wi-Fi- och Bluetooth-spektrum. Pluginsystemet är utmärkt för att anpassa skanningar och utöka stödet för mindre vanligt förekommande maskinvara, något jag verkligen uppskattar när jag arbetar med komplexa driftsättningar.
Vad Kismet passar bäst för
- Säkerhetsteam för trådlösa nätverk som söker efter obehöriga eller dolda enheter
- Paketavlyssning över Wi-Fi, Bluetooth och icke-traditionella nätverk
Vad Kismet passar mindre bra för
- Analys av paket i trådbundna nätverk eller arbetsflöden som är specifika för Ethernet
- Nybörjare som behöver guidad konfiguration eller enkla instrumentpaneler
Det som skiljer Kismet från mängden
Kismet hanterar paketavlyssning i trådlösa nätverk som en verktygslåda för specialister som vill ha fullständig insyn i den trådlösa miljön. Till skillnad från Wireshark, som fokuserar på att analysera infångade paket, betonar Kismet upptäckt i realtid och aktiv övervakning av signaler som många verktyg missar. Jag ser organisationer förlita sig på det för att spåra obehöriga åtkomstpunkter och övervaka mindre standardiserade protokoll tillsammans med Wi-Fi.
Kompromisser med Kismet
Kismet optimerar för bredd inom trådlös detektering, men du får avstå från analys av trådbundna nätverk och möter en brantare inlärningskurva, särskilt om du är nybörjare på kommandorads- eller Linux-system.
Pros and Cons
Pros:
- Utmärkt på att upptäcka dolda trådlösa nätverk
- Erbjuder stöd för många trådlösa protokoll
- Utrustat med intrångsdetektering i realtid
Cons:
- Kan kännas överväldigande för nybörjare
- Resurskrävande vid hantering av stora nätverksskanningar
- Gränssnittet kanske inte är intuitivt för alla användare.
Andra anmärkningsvärda paketanalysverktyg
Nedan finns en lista över ytterligare paketanalysverktyg som jag tog med i kortlistan men som inte kom med bland de 12 främsta. De är definitivt fortfarande värda att kolla in!
- Omnipeek
Bäst för nätverksfelsökning och diagnostik
- Ettercap
Bäst för man-in-the-middle-attacker
- CommView
Bäst för insamling och analys av paket i realtid
- Colasoft Capsa
Bäst för nätverksdiagnostik i realtid


Så utvärderar jag paketsniffare
Jag delar upp min utvärdering i grundläggande kriterier—som realtidsfångst, BPF-filtrering och PCAP-stöd—samt särskiljande egenskaper som dekryptering, agenter för fjärrfångst och integrationer med säkerhetsstackar.
Kärnfunktioner (grundläggande krav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som listas nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att övervägas för inkludering.
- Fångst av paket i realtid: Jag kontrollerar om ett verktyg kan fånga trafik i realtid utan överdrivet många bortfall, särskilt under ihållande belastning på hårt trafikerade produktionssegment.
- Djupgående protokollavkodning: Varje verktyg bör tolka protokoll ned på fältnivå, så att jag kan inspektera exempelvis enskilda DNS-frågeflaggor eller parametrar i TLS-handskakningen.
- Filtrering och sökning: Jag letar efter flexibel filtersyntax—BPF för fångst och visningsfilter för detaljerad analys—som låter mig isolera en enda TCP-konversation från en spårning på 2 GB.
- Import/export av PCAP: Stöd för läsning och skrivning av standardformaten PCAP och PCAPNG är viktigt här, eftersom team rutinmässigt delar fångstfiler mellan verktyg som Wireshark och tcpdump.
- Trafikanalys och statistik: Konversationstabeller, protokollhierarkier och I/O-grafer hjälper mig att bedöma hur väl ett verktyg synliggör mönster utan manuell granskning paket för paket.
- Flera gränssnitt och promiskuöst läge: Jag utvärderar om verktyget fångar trafik över flera gränssnitt samtidigt, inklusive promiskuösa lägen och monitorlägen för fullständig nätverkssynlighet.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Stöd för TLS/SSL-dekryptering är en viktig särskiljande faktor när du felsöker krypterade API-anrop eller diagnostiserar certifikatproblem i produktion. Jag letar också efter funktioner för skriptning och automatisering—att skriva anpassade avkodare eller automatisera nattliga fångster via kommandoradsverktyg sparar timmar av manuellt arbete. Distribuerad fångst är också viktig, särskilt för team som hanterar trafik över flera platser eller moln-VPC:er och behöver en samlad överblick i stället för att växla mellan isolerade fångster.
Mer än funktioner
Licensiering och kostnadsstruktur är värt att utvärdera tidigt—verktyg med öppen källkod som Wireshark och tcpdump fungerar bra för många team, medan kommersiella alternativ ofta paketerar support och företagsfunktioner enligt modeller baserade på sensorer per enhet eller genomströmning. Jag överväger också hur väl ett verktyg passar in i den befintliga säkerhets- och övervakningsstacken och kontrollerar om det har inbyggd export till SIEM- eller IDS-plattformar. Efterlevnad är viktig när fångster innehåller känsliga data; jag letar efter rollbaserade åtkomstkontroller och revisionsloggning för att uppfylla ramverk som PCI-DSS eller GDPR.
Så väljer du ett paketanalysverktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa i takt med nätverkets behov? Kontrollera om det stöder ökande datamängder och fler användare utan försämrad prestanda. |
| Integrationer | Fungerar det med dina nuvarande verktyg? Kontrollera kompatibiliteten med befintliga system, till exempel säkerhetsprogram och verktyg för nätverkshantering. |
| Anpassningsmöjligheter | Kan du anpassa det efter dina behov? Leta efter justerbara inställningar och instrumentpaneler som passar dina specifika krav på övervakning. |
| Användarvänlighet | Är gränssnittet lätt att förstå? Säkerställ att teamet kan navigera i det utan omfattande utbildning. |
| Implementering och introduktion | Hur snabbt kan du börja använda det? Utvärdera den tid och de resurser som krävs för installation och utbildning. |
| Kostnad | Ryms det inom din budget? Jämför prismodeller och var uppmärksam på dolda avgifter eller långvariga avtal. |
| Säkerhetsskydd | Skyddar det data effektivt? Bedöm krypteringsstandarder och efterlevnaden av dataskyddsbestämmelser. |
| Tillgång till support | Kan du få hjälp vid behov? Kontrollera tillgången till teknisk support och resurser som forum eller kunskapsdatabaser. |
Vad är ett paketanalysverktyg?
Ett paketanalysverktyg, även kallat nätverksanalysverktyg eller paketanalysator, är ett diagnostikverktyg som fångar upp, analyserar och tolkar datapaket när de färdas genom olika nätverksgränssnitt. Det kan fungera i promiskuöst läge och observera data oavsett vilken destination den är avsedd för.
Sådana verktyg blir oumbärliga, särskilt när man hanterar routrar och deras trafik. Nätverksadministratörer och IT-experter använder dem som övervakningsverktyg för nätverksprestanda och får insikter i trafikmönster och möjliga grundorsaker till problem.
Detta verktyg för paketinsamling ger detaljerade vyer som gör det möjligt för användare att förstå nätverkets beteenden. Det är mer än bara en adapter för visning av data – det utgör ett första försvar mot hot och säkerställer att nätverket fungerar optimalt.
Funktioner
När du väljer en paketavlyssnare bör du hålla utkik efter följande viktiga funktioner:
- Visualisering av data i realtid: Visar nätverkstrafik i realtid och hjälper dig att snabbt identifiera problem när de uppstår.
- Anpassningsbara aviseringar: Gör det möjligt att ange specifika utlösare för aviseringar, så att du håller dig informerad om kritiska nätverkshändelser.
- Protokollanalys: Analyserar olika protokollager för att effektivt diagnostisera och felsöka nätverksproblem.
- Avancerade filtreringsalternativ: Låter dig filtrera datapaket baserat på kriterier, vilket effektiviserar analysprocessen.
- Integrationsmöjligheter: Fungerar sömlöst med befintliga verktyg för nätverkshantering och säkerhet för att utöka funktionaliteten.
- Insamling av datapaket: Samlar in datapaket som färdas över nätverket och ger insikter i trafikmönster.
- Användarvänligt gränssnitt: Säkerställer enkel navigering och användning, vilket minskar inlärningskurvan för nya användare.
- Krypteringsstandarder: Skyddar känsliga data med robust kryptering och säkerställer efterlevnad av dataskyddsbestämmelser.
- Skalbarhet: Stöder växande nätverksbehov och hanterar ökade datamängder och fler användare.
Fördelar
Att implementera en paketavlyssnare ger flera fördelar för ditt team och din verksamhet. Här är några av dem:
- Förbättrad nätverksprestanda: Genom att analysera trafik i realtid kan du snabbt identifiera och åtgärda flaskhalsar och ineffektivitet.
- Förbättrad säkerhet: Anpassningsbara aviseringar och protokollanalys hjälper till att upptäcka misstänkt aktivitet och potentiella hot tidigt.
- Effektiv felsökning: Avancerade filtreringsalternativ och insamling av datapaket möjliggör exakt identifiering och lösning av problem.
- Kostnadsbesparingar: Tidig upptäckt av nätverksproblem förhindrar kostsamma driftstopp och minskar behovet av omfattande IT-insatser.
- Stöd för skalbarhet: Möjligheten att hantera växande nätverksbehov säkerställer att dina verktyg utvecklas i takt med verksamhetens behov.
- Säkerställd efterlevnad: Krypteringsstandarder och dataskyddsfunktioner hjälper till att uppfylla regulatoriska krav och skydda känslig information.
Kostnader och priser
Att välja en paketavlyssnare kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och mer. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för paketavlyssning:
Jämförelsetabell för paketavlyssnare
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande paketinsamling, begränsad dataanalys och communitysupport. |
| Personligt abonnemang | $5-$25/användare/månad | Avancerad filtrering, övervakning i realtid och e-postaviseringar. |
| Företagsabonnemang | $30-$75/användare/månad | Protokollanalys, integrering med andra verktyg och anpassningsbara instrumentpaneler. |
| Enterprise-abonnemang | $100+/användare/månad | Fullständig datakryptering, prioriterad kundsupport och skalbarhet för stora nätverk. |
Vanligaste frågorna om paketanalysverktyg (FAQ:er)
Vilka är de billigaste och dyraste paketanalysverktygen?
De billigaste alternativen omfattar vanligtvis freemiumverktyg eller grundversioner av kommersiella verktyg. Exempel är Wireshark, som är kostnadsfritt, samt vissa instegsversioner av kommersiella produkter. I andra änden erbjuder verktyg som SolarWinds och CommView avancerade funktioner och riktar sig till stora företag, vilket gör dem till några av de dyrare alternativen på marknaden.
Finns det några kostnadsfria paketanalysverktyg?
Ja, det finns kostnadsfria paketanalysverktyg. Wireshark är ett av de mest välkända kostnadsfria alternativen och är allmänt känt för sin omfattande funktionalitet. Även om kostnadsfria verktyg erbjuder viktiga funktioner kan ett kommersiellt verktyg vara mer lämpligt för avancerade funktioner eller behov på företagsnivå.
Vad bör du tänka på när du väljer ett paketanalysverktyg?
När du väljer ett paketanalysverktyg bör du ta hänsyn till faktorer som skalbarhet, integrationsmöjligheter, användarvänlighet och säkerhetsskydd. Utvärdera hur väl det passar nätverkets behov och se till att det stöder teamets arbetsflöde för att maximera dess effektivitet.
Kan paketanalysverktyg fånga upp krypterade data?
Paketanalysverktyg kan fånga upp krypterade datapaket, men de kan inte dekryptera dem utan de korrekta krypteringsnycklarna. Även om de kan se dataflödet kan de inte komma åt innehållet, vilket upprätthåller en viss säkerhetsnivå för krypterad kommunikation.
Andra recensioner av nätverkssäkerhetsprogramvara
- System för intrångsdetektering i nätverk
- Nätverkssäkerhetsprogramvara
- System för intrångsdetektering och intrångsförebyggande
Vad händer härnäst?
Förbättra din SaaS-tillväxt och ditt ledarskap.
Prenumerera på vårt nyhetsbrev för de senaste insikterna från CTO:er och blivande teknikledare.
Vi hjälper dig att skala smartare och leda starkare med guider, resurser och strategier från ledande experter!