

Knäck koden: 10 bästa IAST-verktygen 2026

Urval av de bästa IAST-verktygen


De bästa IAST-verktygen hjälper utvecklings- och säkerhetsteam att upptäcka sårbarheter i realtid genom att analysera applikationer medan de körs. De kombinerar kodinstrumentering med övervakning under körning för att upptäcka problem som osäkra dataflöden, ej validerade indata och svag autentiseringslogik – problem som ofta undgår statiska genomsökningar eller manuella granskningar.
Många team väljer IAST eftersom de är trötta på att jaga falska positiva resultat, felsöka vaga stackspår eller hantera separata säkerhetsverktyg som inte integreras med deras utvecklingspipelines. Dessa brister slösar tid och gör att risker förblir obehandlade, särskilt när applikationer hanterar känsliga data över flera språk och ramverk.
Jag har arbetat med teknik- och säkerhetsgrupper som migrerat från äldre statiska testmiljöer och har testat IAST-verktyg i aktiva produktions- och CI/CD-miljöer. Den erfarenheten har visat mig vilka plattformar som faktiskt levererar korrekta resultat utan att bromsa lanseringar.
I den här guiden får du se vilka IAST-verktyg som ger meningsfull insyn i risker under körning, minskar bruset i aviseringarna och hjälper teamet att prioritera de sårbarheter som är viktigast.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa IAST-verktygen
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för omfattande kodskanning | Gratisplan tillgänglig | Från $350/månad | Website | |
| 2 | Bäst för flexibel dynamisk säkerhetsskanning | Gratis demo tillgänglig | Från $55/användare/månad (faktureras årsvis) | Website | |
| 3 | Bäst för snabb skanning av webbapplikationer | Gratis demo tillgänglig | Från $50/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för en heltäckande plattform för exponering av programvara | Gratis demonstration tillgänglig | Prisuppgifter på begäran | Website | |
| 5 | Bäst för skalbara program för applikationssäkerhet | Kostnadsfri demo tillgänglig | Från $30/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för hybrida lösningar för applikationssäkerhet | Not available | Från $35/användare/månad (faktureras årsvis) | Website | |
| 7 | Bäst för heltäckande programvaruintegritet | Not available | Från $40/användare/månad (faktureras årsvis) | Website | |
| 8 | Bäst för skydd av molnbaserade applikationer | Not available | Från $65/användare/månad (faktureras årsvis) | Website | |
| 9 | Bäst för integrerad sårbarhetshantering | Kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $30/användare/månad (faktureras årsvis) | Website | |
| 10 | Bäst för att automatisera testning av applikationssårbarheter | Gratis demo tillgänglig | Från $29/user/month (faktureras årsvis) | Website |

Recensioner av de bästa IAST-verktygen
Bäst för omfattande kodskanning
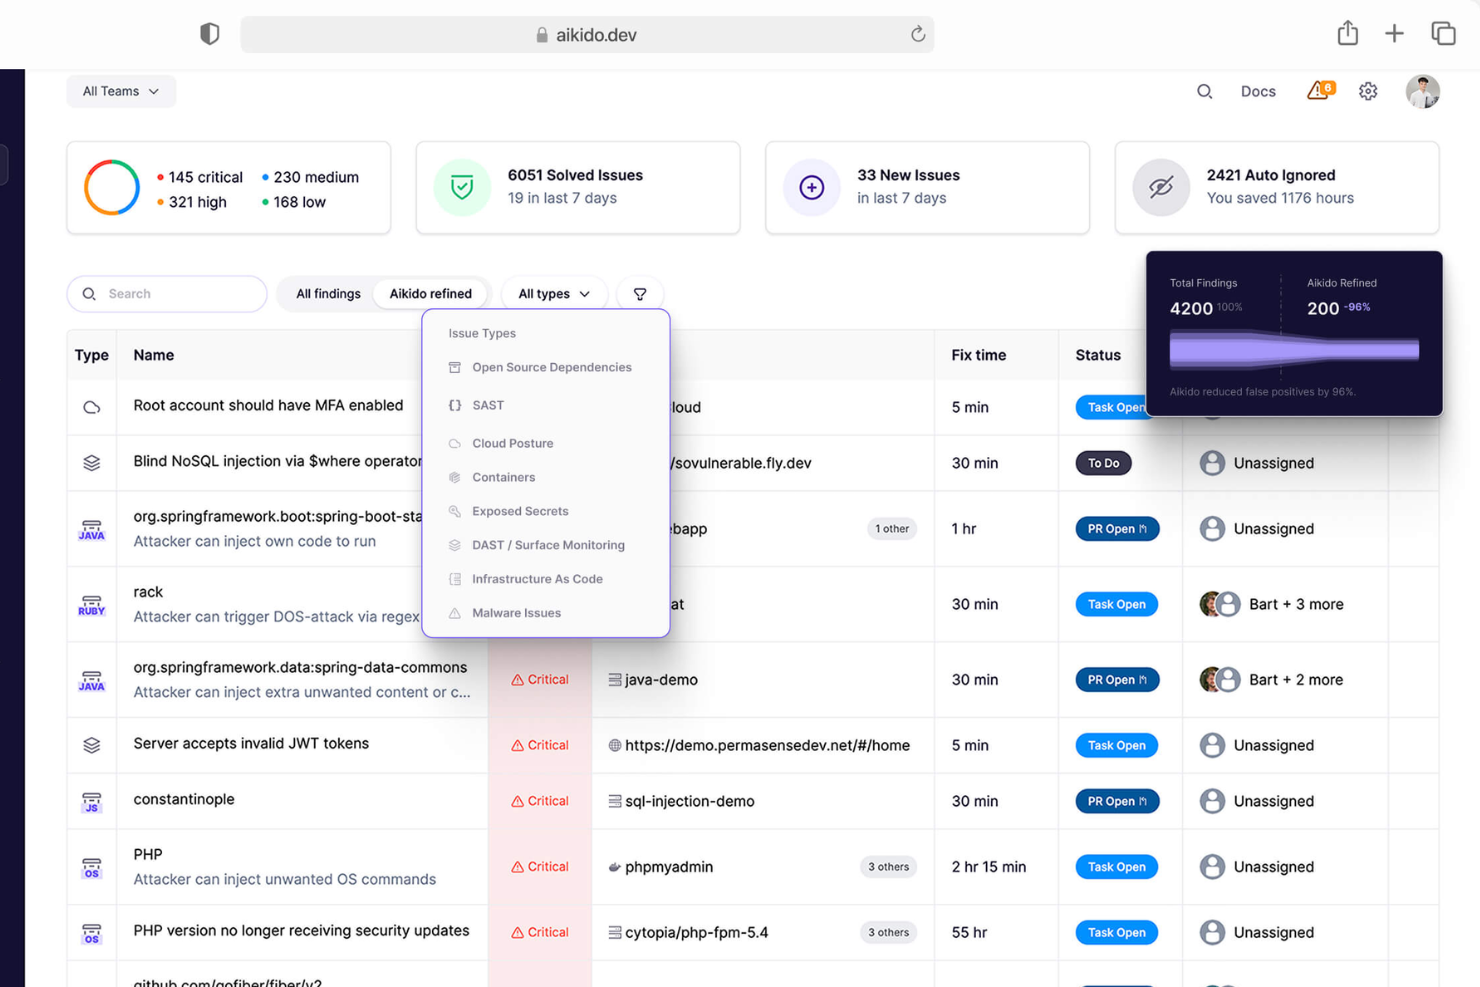
Aikido Security är en heltäckande säkerhetsplattform som är utformad för att hjälpa ditt utvecklingsteam att säkra alla delar av er stack, från kod till moln. Genom att centralisera olika säkerhetsskannrar på en enda plattform effektiviserar Aikido processen för att identifiera och åtgärda sårbarheter.
Varför jag valde Aikido Security:
Aikidos funktioner för statisk applikationssäkerhetstestning (SAST) är en viktig anledning att överväga plattformen bland de främsta IAST-verktygen. Dess omfattande källkodsskanner kan upptäcka sårbarheter som SQL-injektion, skriptkörning mellan webbplatser (XSS) och buffertspill innan ändringar kan slås samman, vilket säkerställer att potentiella hot hanteras tidigt i utvecklingsprocessen.
Utmärkande funktioner och integrationer:
Aikido erbjuder även AI-baserad automatisk korrigering, som ger korrigeringar med ett klick för identifierade sårbarheter. Andra viktiga funktioner omfattar hantering av molnsäkerhetsstatus, som upptäcker felkonfigurationer hos stora molnleverantörer, identifiering av hemligheter för att hitta exponerade API-nycklar och lösenord i koden samt säkerhetsskanning av containrar för att säkerställa att containeravbildningar är fria från sårbarheter. Plattformen integreras med GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams och Jira.
Pros and Cons
Pros:
- Har en omfattande instrumentpanel och anpassningsbara rapporter
- Ger användbara insikter
- Skalbart för växande team
Cons:
- Ignorerar sårbarheter om ingen åtgärd finns tillgänglig
- Har inte funktioner för slutpunktssäkerhet eller intrångsdetektering
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Invicti
Bäst för flexibel dynamisk säkerhetsskanning
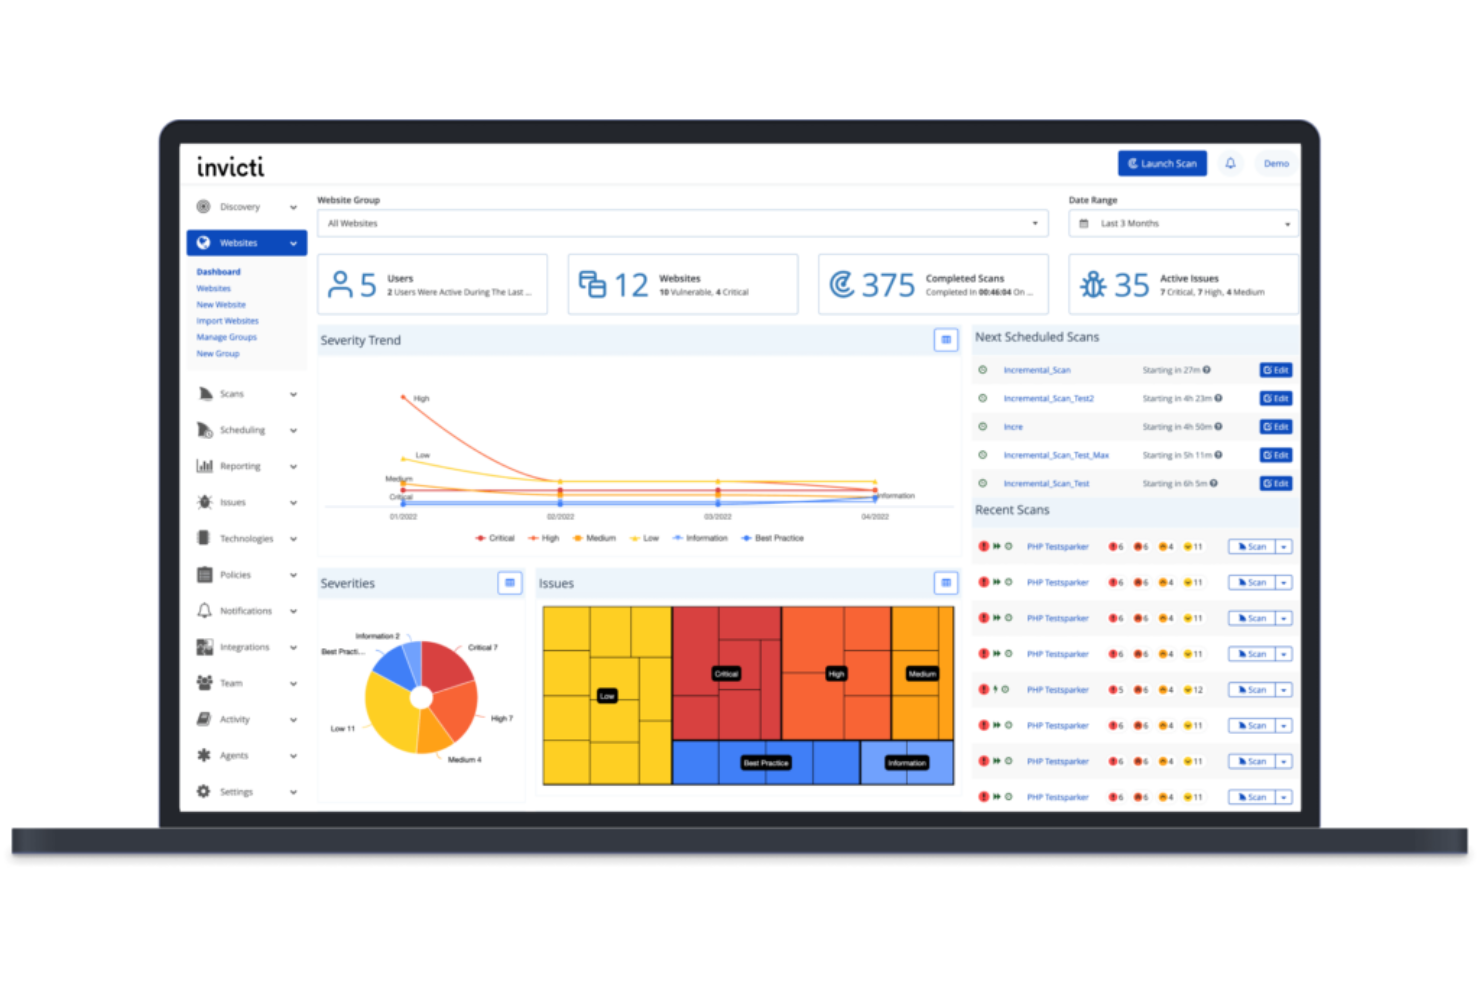
Invicti har framträtt som ett kraftfullt verktyg inom cybersäkerhet, med huvudsakligt fokus på dynamisk säkerhetsskanning. Dess anpassningsbara skanningsmetod säkerställer inte bara djupgående sårbarhetsdetektering utan erbjuder även en flexibilitet som många företag finner ovärderlig.
Varför jag valde Invicti:
När jag sammanställde en lista över säkerhetsverktyg ledde min urvalsprocess mig till Invicti, och det av goda skäl. Vid utvärderingen av marknaden gjorde Invicti intryck med sin förmåga att anpassa sig till varierande strukturer och miljöer för webbapplikationer. Denna dynamiska flexibilitet är avgörande i dagens mångsidiga digitala ekosystem, och det är därför jag anser att Invicti är oöverträffat på detta område.
Utmärkande funktioner och integrationer:
Invicti uppskattas för sina skräddarsydda skanningsfunktioner som gör det möjligt att anpassa sig till olika applikationsmiljöer. Tekniken för bevisbaserad skanning™ tillhandahåller konkreta bevis på identifierade sårbarheter och säkerställer att hoten är verkliga och inte falska positiva resultat. När det gäller integrationer passar Invicti in i olika IT-miljöer och erbjuder kompatibilitet med ledande ärendehanteringssystem, CI/CD-plattformar och säkerhetslösningar.
Pros and Cons
Pros:
- Skräddarsydd skanning för olika applikationer
- Bevisbaserad skanning™ minimerar falska positiva resultat
- Omfattande integrationsmöjligheter
Cons:
- Det kan krävas tid för konfiguration i komplexa miljöer
- Kostnaden kan vara för hög för mindre företag
- Ytterligare funktioner kan kräva separata köp

Acunetix
Bäst för snabb skanning av webbapplikationer
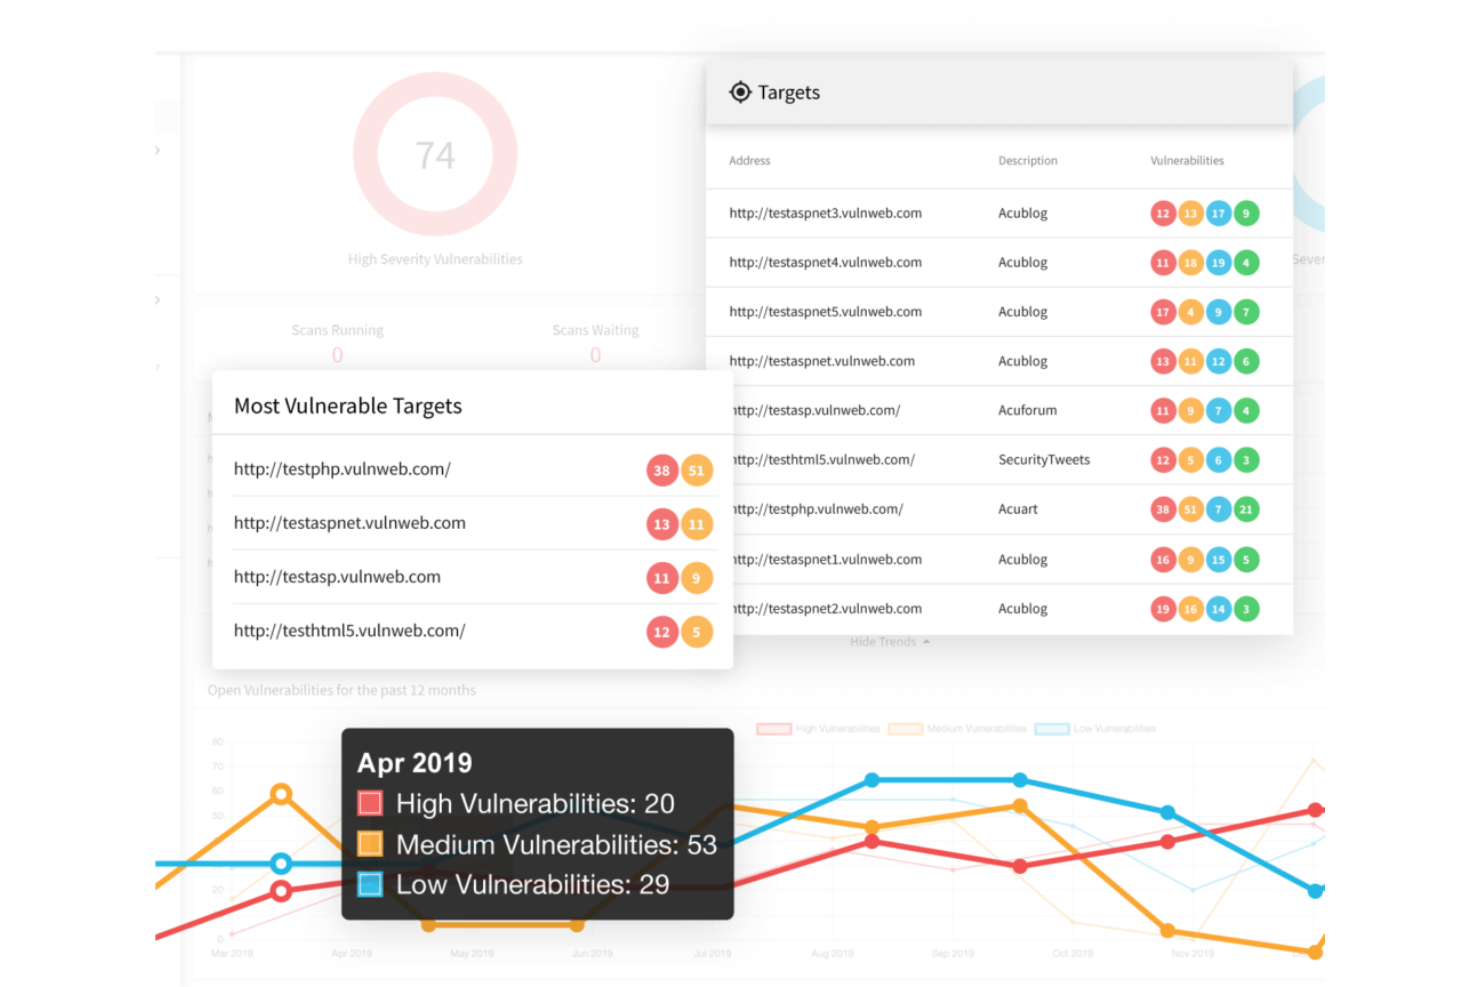
Acunetix har etablerat sig som en framstående cybersäkerhetslösning som är särskilt utvecklad för skanning av webbapplikationer. I takt med det växande behovet av snabba skanningsfunktioner motsvarar Acunetix korta behandlingstid efterfrågan på snabb identifiering av sårbarheter i webbapplikationer.
Varför jag valde Acunetix:
Inom området säkerhetsverktyg med fokus på webbapplikationer föll mitt val på Acunetix på grund av dess utmärkande snabbhet i skanningsprocesserna. Efter att ha jämfört flera verktyg ligger Acunetixs särskiljande egenskap i dess oöverträffade hastighet och effektivitet när det gäller att identifiera sårbarheter. Detta hastighetsfokuserade tillvägagångssätt befäster dess plats som det bästa verktyget för snabb skanning av webbapplikationer.
Framstående funktioner och integrationer:
Acunetix är utrustat med avancerade funktioner för sårbarhetsidentifiering och kan upptäcka SQL-injektioner, XSS-sårbarheter med mera. Dess DeepScan-teknik möjliggör skanning av dynamiska webbapplikationer och säkerställer en heltäckande täckning. När det gäller integrationer är Acunetix kompatibelt med vanligt använda ärendehanterare, CI/CD-plattformar och populära webbapplikationsbrandväggar, vilket stärker dess användbarhet i olika IT-miljöer.
Pros and Cons
Pros:
- Avancerade funktioner för sårbarhetsidentifiering
- Integration med vanliga IT-plattformar och verktyg
- DeepScan-teknik för dynamiska webbappar
Cons:
- Inlärningskurva för nya användare
- Kan vara överdimensionerat för mycket små applikationer
- Premiumfunktioner kan öka kostnaderna
Bäst för en heltäckande plattform för exponering av programvara
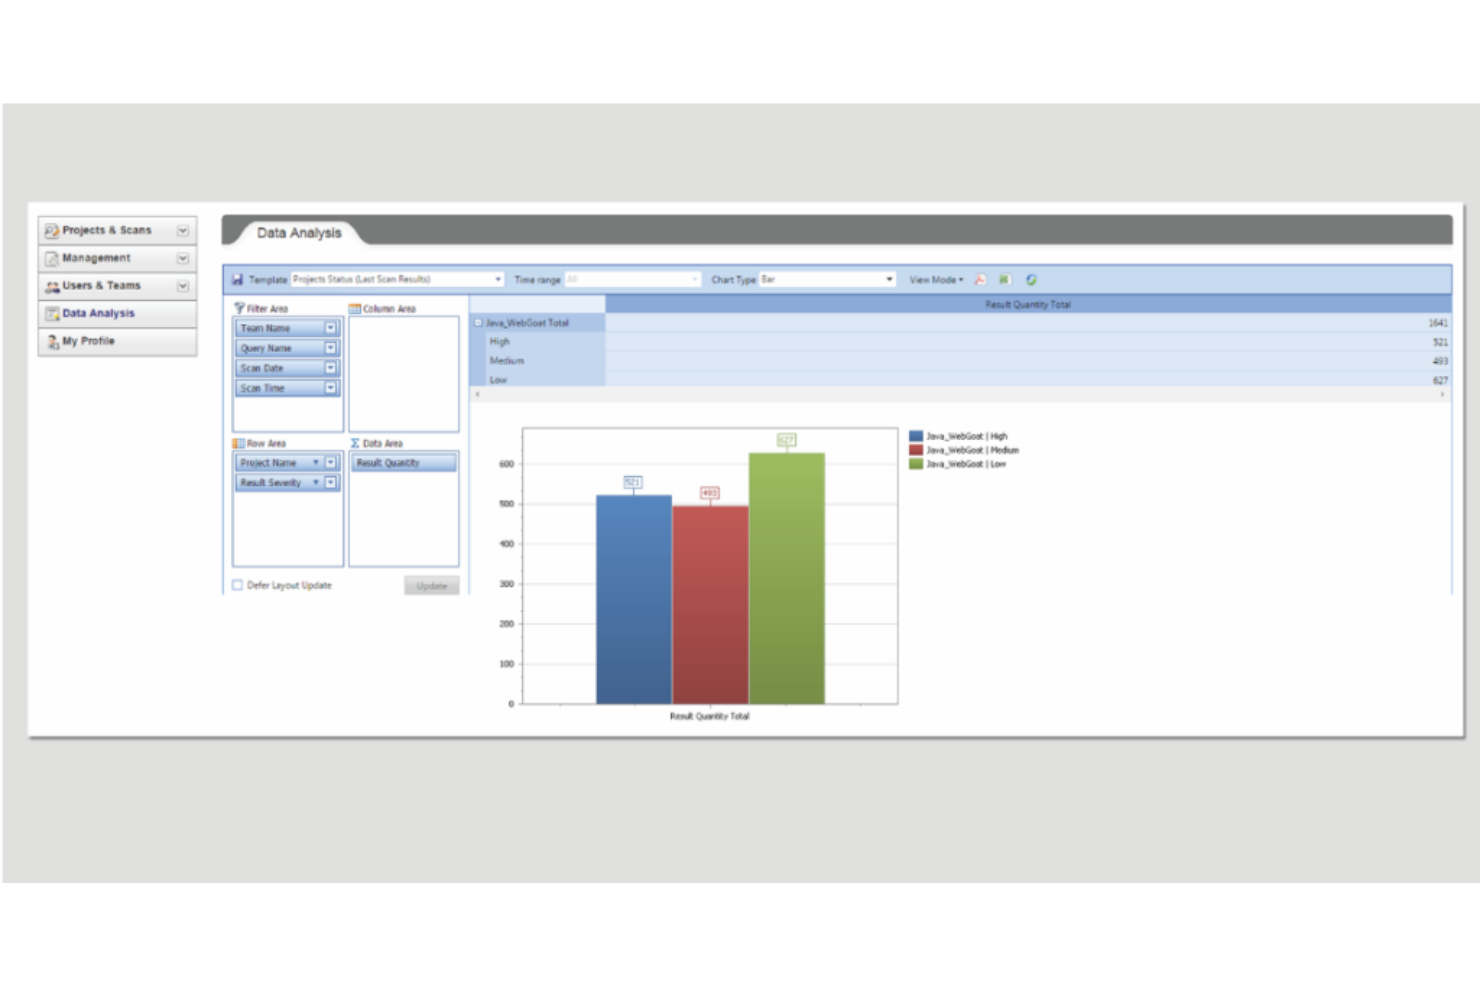
Checkmarx tillhandahåller en plattform som är utformad för att identifiera sårbarheter i programvara, från källkod till körning. Genom att hantera hela landskapet för exponering av programvara erbjuder detta verktyg ett heltäckande tillvägagångssätt och säkerställer att applikationer förblir säkra under olika stadier av utvecklingslivscykeln.
Varför jag valde Checkmarx:
Efter att ha utvärderat och jämfört olika verktyg drog jag slutsatsen att Checkmarx utmärker sig genom sitt heltäckande tillvägagångssätt för programvarusäkerhet. Min bedömning påverkades av dess förmåga att övervaka sårbarheter i både källkod och körning. Med tanke på de utmaningar många företag möter när det gäller att hantera exponering av programvara under en produkts livslängd anser jag att Checkmarx är bäst lämpat för att erbjuda en heltäckande plattform för exponering av programvara.
Framträdande funktioner och integrationer:
Checkmarx lyfter fram sitt SAST-verktyg, som noggrant granskar källkod för potentiella risker. Dessutom granskar interaktiv säkerhetstestning av applikationer (IAST) applikationen under körning för att upptäcka sårbarheter som kan missas i kodgranskningsfasen. När det gäller integrationer integreras Checkmarx enkelt med populära CI/CD-verktyg, versionskontrollsystem och ärendehanterare, vilket säkerställer smidiga arbetsflöden och sårbarhetshantering i realtid.
Pros and Cons
Pros:
- Erbjuder både SAST- och IAST-lösningar, vilket säkerställer ett brett omfång för sårbarhetsdetektering.
- Integreras enkelt med populära verktyg för utveckling och driftsättning.
- Heltäckande täckning omfattar hela programvaruutvecklingslivscykeln
Cons:
- Kan vara överdimensionerat för mindre projekt eller team
- Kan uppfattas som komplext av team som är nya inom säkerhetsplattformar
- Avsaknaden av transparent prissättning kan avskräcka vissa potentiella användare
Veracode
Bäst för skalbara program för applikationssäkerhet
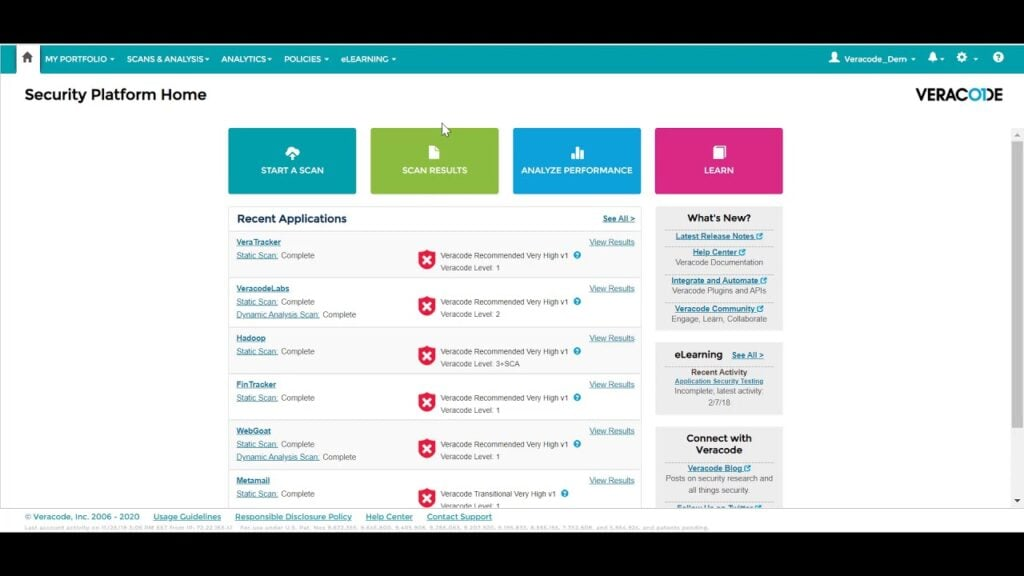
Veracode presenterar sig som en heltäckande plattform för applikationssäkerhet, utformad för att uppfylla kraven hos moderna organisationer. Med fokus på skalbarhet hjälper den företag att utöka sina säkerhetsåtgärder i takt med sin tillväxt och säkerställer att ingen applikation lämnas okontrollerad, oavsett storlek.
Pros and Cons
Pros:
- Möjligheter till säkerhetsanalys från början till slut
- Molnbaserad för ständig åtkomst och uppdateringar
- Robust integration med populära DevOps-verktyg
Cons:
- Inlärningskurva för vissa avancerade funktioner
- Priset kan vara högt för användare i liten skala
- Beroendet av molnet kanske inte passar alla integritetskrav

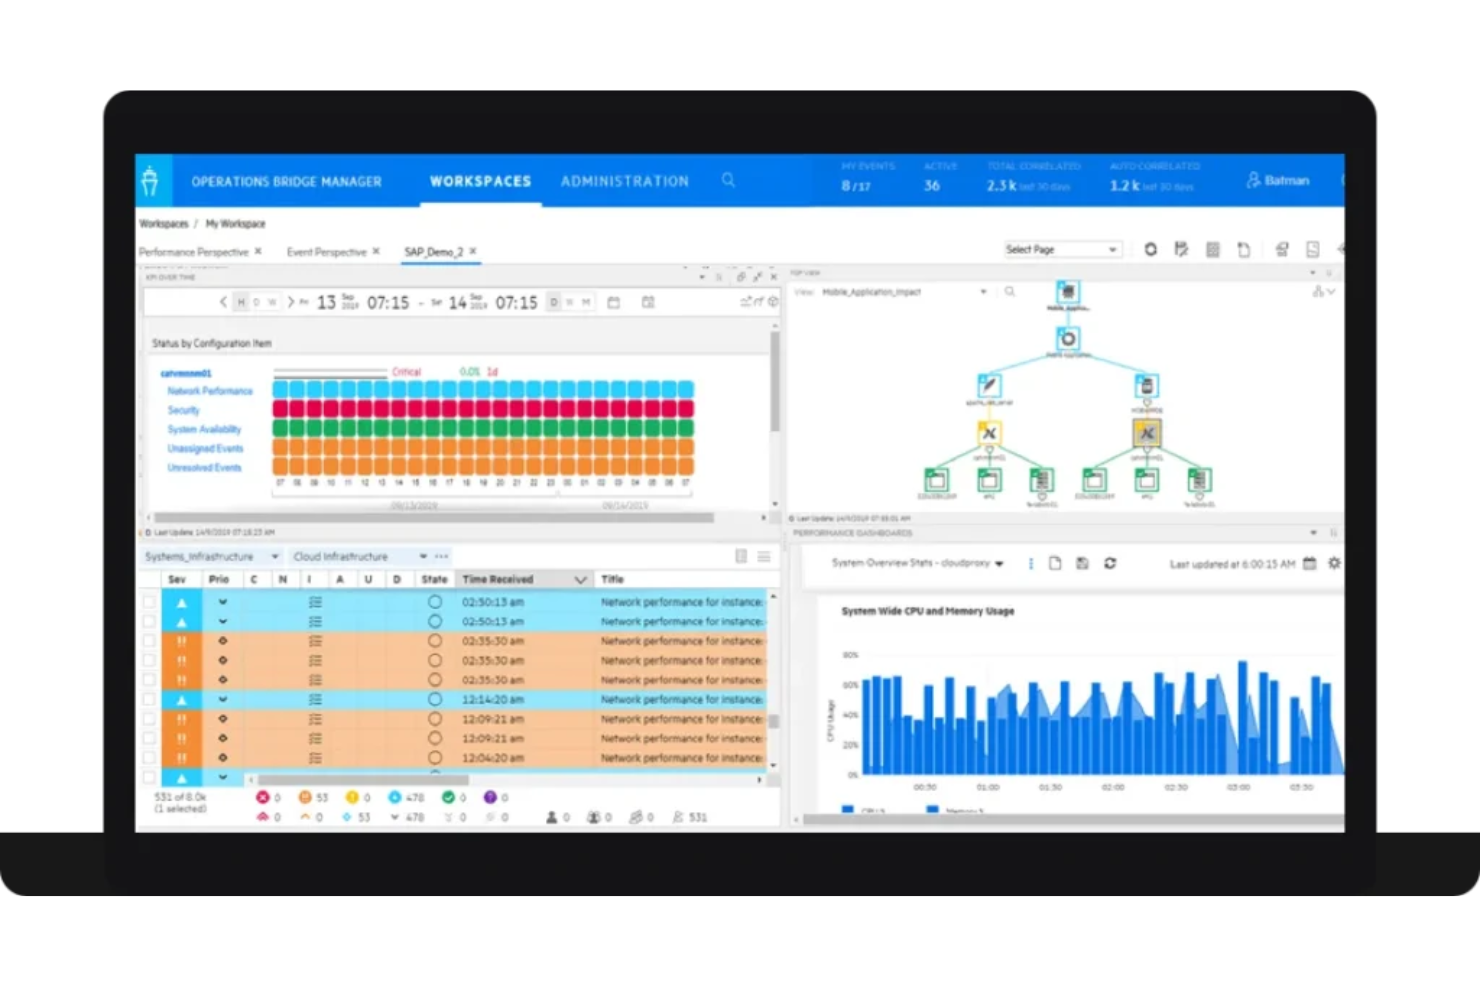
Micro Focus levererar ett omfattande utbud av lösningar för applikationssäkerhet och är skickliga på att säkra både traditionella och moderna applikationer. Med sitt hybrida tillvägagångssätt tillgodoser företaget behov hos verksamheter som använder en blandning av lokala och molnbaserade applikationer, vilket säkerställer ett heltäckande skydd.
Varför jag valde Micro Focus:
I min strävan efter att hitta de mest mångsidiga och heltäckande verktygen för applikationssäkerhet stod Micro Focus ut tydligt. Jag valde denna lösning eftersom den effektivt överbryggar gapet mellan traditionella och moderna krav på applikationssäkerhet och erbjuder en anpassningsbar plattform för olika behov inom verksamheter. Dess förmåga att leverera hybrida lösningar befäster dess position som det bästa alternativet för företag som vill säkra en blandning av applikationsmiljöer.
Framträdande funktioner och integrationer:
Micro Focus har en imponerande uppsättning funktioner, inklusive dynamisk och statisk testning av applikationssäkerhet, vilket ger insikter om potentiella hot i varje steg av utvecklingslivscykeln. Dessutom gör programvarans funktioner för sårbarhetshantering det möjligt för team att prioritera och hantera säkerhetsutmaningar på ett systematiskt sätt. När det gäller integrationer passar Micro Focus smidigt in i olika utvecklingsekosystem och ansluter till populära CI/CD-verktyg och andra plattformar för programvaruutveckling, vilket säkerställer ett holistiskt säkerhetssätt.
Pros and Cons
Pros:
- Heltäckande hybridskydd för applikationer
- Omfattande funktioner för sårbarhetshantering
- Integreras smidigt med olika utvecklingsverktyg
Cons:
- Kan ha en brantare inlärningskurva
- Vissa funktioner kan vara överflödiga för små team
- Gränssnittet skulle kunna vara mer intuitivt för förstagångsanvändare

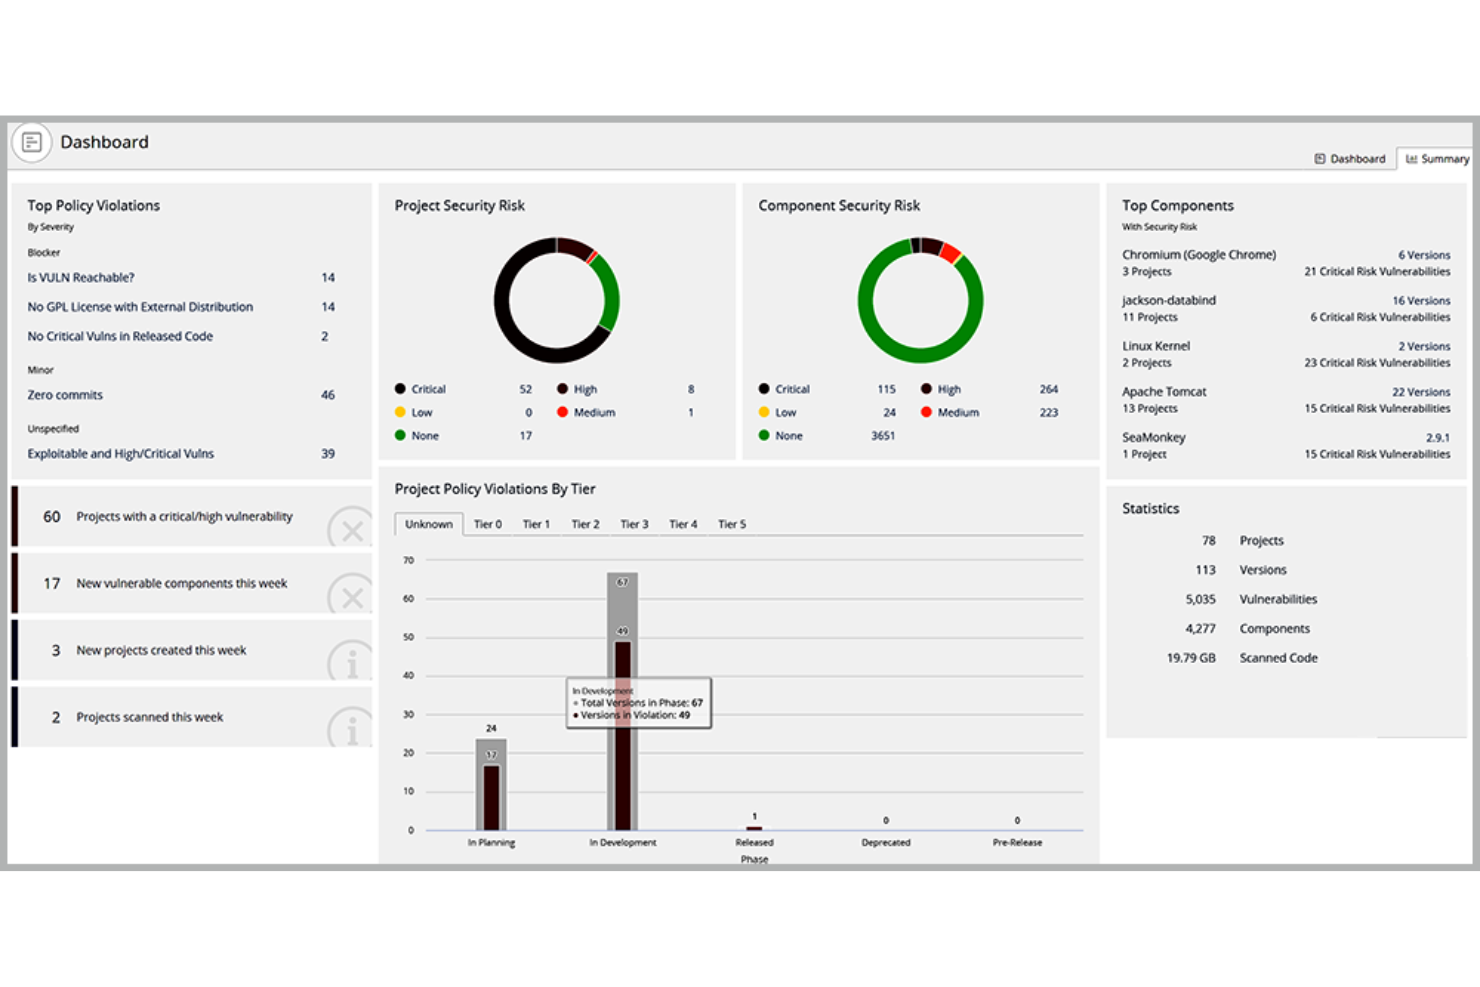
Synopsys ligger i framkant när det gäller att säkerställa programvarans integritet genom hela utvecklingslivscykeln. Denna plattform erbjuder omfattande verktyg som ser bortom enbart säkerhet och går på djupet i själva kärnan av programvarans kvalitet och tillförlitlighet.
Varför jag valde Synopsys:
I det vidsträckta landskapet av verktyg för programvaruintegritet gjorde Synopsys ett tydligt intryck på mig. Jag valde detta verktyg tack vare dess heltäckande angreppssätt, som inte bara hanterar sårbarheter utan även programvarans övergripande kvalitet och tillförlitlighet. Ett sådant holistiskt perspektiv överensstämmer med dess erkännande som det bästa valet för företag som fokuserar på att uppnå oklanderlig programvaruintegritet.
Utmärkande funktioner och integrationer:
Synopsys utmärker sig genom sin uppsättning dynamiska och statiska verktyg för säkerhetstestning av applikationer, kombinerat med analys av programvarusammansättning. Dessa funktioner ger grundliga insikter i potentiella hot och programvarans övergripande hälsa. När det gäller integrationer fungerar Synopsys väl med en mängd utvecklingsverktyg och plattformar och ansluter till populära CI/CD-lösningar och plattformar för programvaruutveckling för ett integrerat angreppssätt på programvaruintegritet.
Pros and Cons
Pros:
- Heltäckande angreppssätt på programvaruintegritet
- Robust uppsättning verktyg för testning och analys
- Effektiva integrationer med viktiga utvecklingsplattformar
Cons:
- Den inledande konfigurationen kan vara komplex
- De omfattande funktionerna kan vara överväldigande för nybörjare
- Priset kan vara ett hinder för mindre team

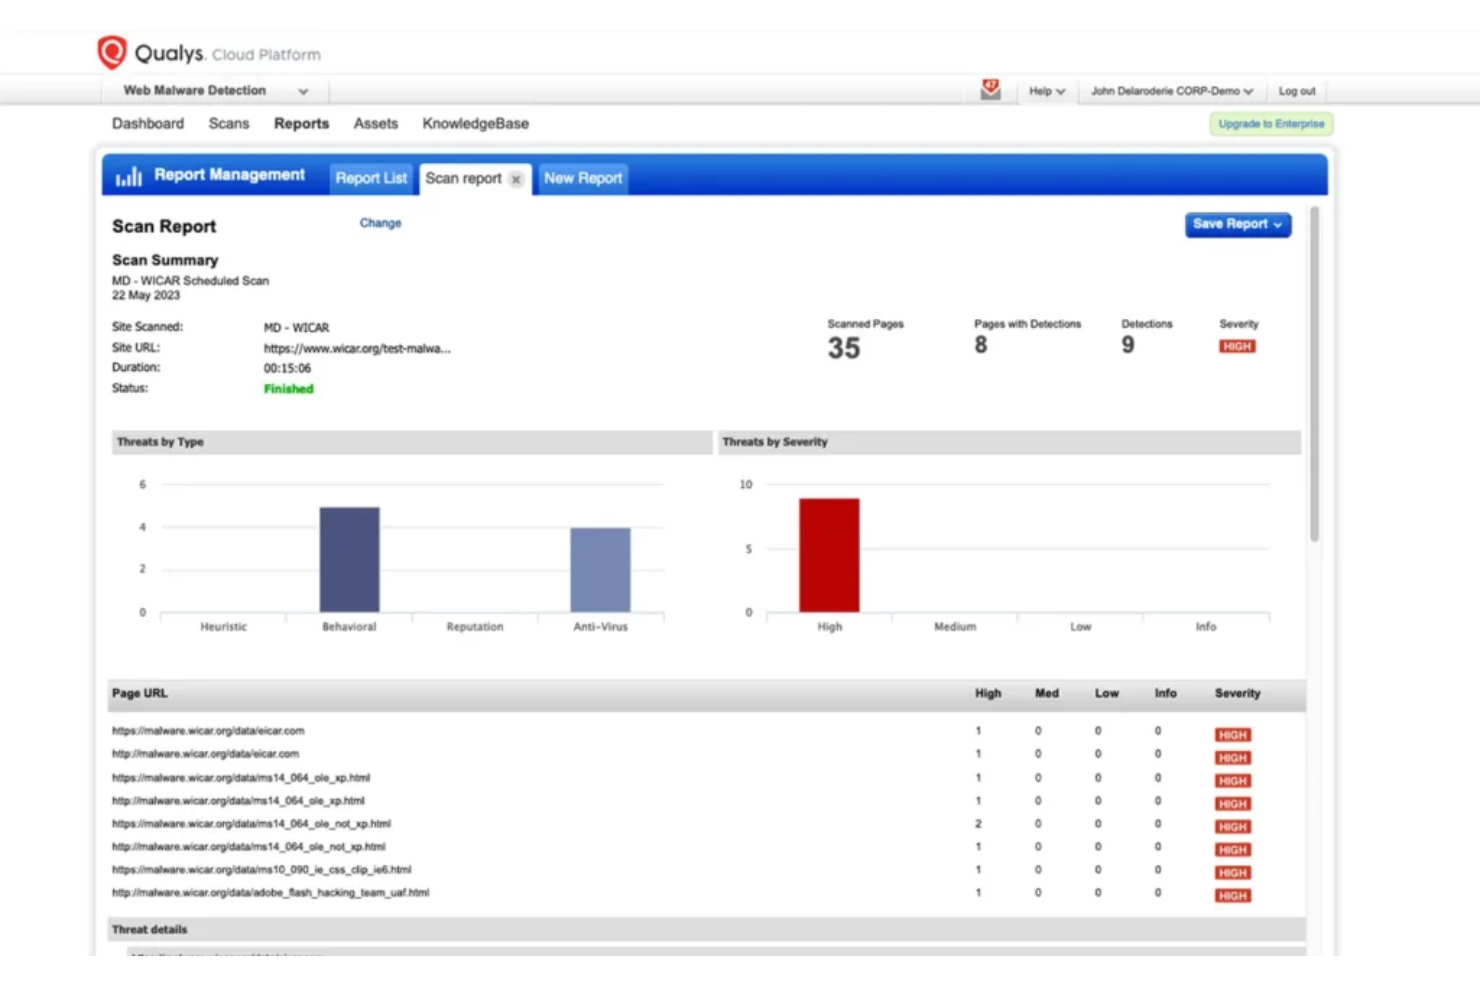
Qualys Web App Scanning erbjuder en heltäckande lösning för säkerhet i webbapplikationer som utnyttjar molnets kraft och tillgänglighet. Dess främsta mål är att skydda applikationer i molnmiljön, vilket gör lösningen särskilt effektiv för företag som i hög grad förlitar sig på molninfrastrukturer.
Varför jag valde Qualys Web App Scanning:
Min urvalsprocess ledde naturligt till Qualys Web App Scanning efter noggranna jämförelser och bedömningar av olika verktyg på marknaden. Den unika kombinationen av molnbaserad arkitektur och robusta funktioner för säkerhetsskanning gjorde lösningen särskiljande. Med tanke på den ökande användningen av molninfrastruktur konstaterade jag att Qualys utmärker sig genom att erbjuda ett robust skydd som är särskilt anpassat för molnbaserade applikationer.
Utmärkande funktioner och integrationer:
Qualys utmärker sig med funktionen Kontinuerlig övervakning, som håller noggrann uppsikt över en organisations webbappar och omedelbart varnar teamen för sårbarheter eller hot. Dessutom säkerställer integrationen med brandväggen för webbapplikationer realtidsskydd mot hot, vilket möjliggör en proaktiv försvarsstrategi. När det gäller integrationer stöder Qualys en rad plattformar, inklusive SIEM-system, GRC-verktyg och plattformar för felspårning, vilket gör lösningen flexibel för olika IT-miljöer.
Pros and Cons
Pros:
- Kontinuerlig övervakning säkerställer fortlöpande kontroller av sårbarheter.
- Integrerad brandvägg för webbapplikationer ger realtidsskydd.
- Flexibla integrationer stöder ett brett utbud av IT-miljöer
Cons:
- Kan innebära en inlärningskurva för personer som inte är bekanta med molnbaserade verktyg
- Vissa funktioner kan verka komplexa för småskaliga applikationer
- Licensmodellen kanske inte passar alla organisationers storlek eller typ

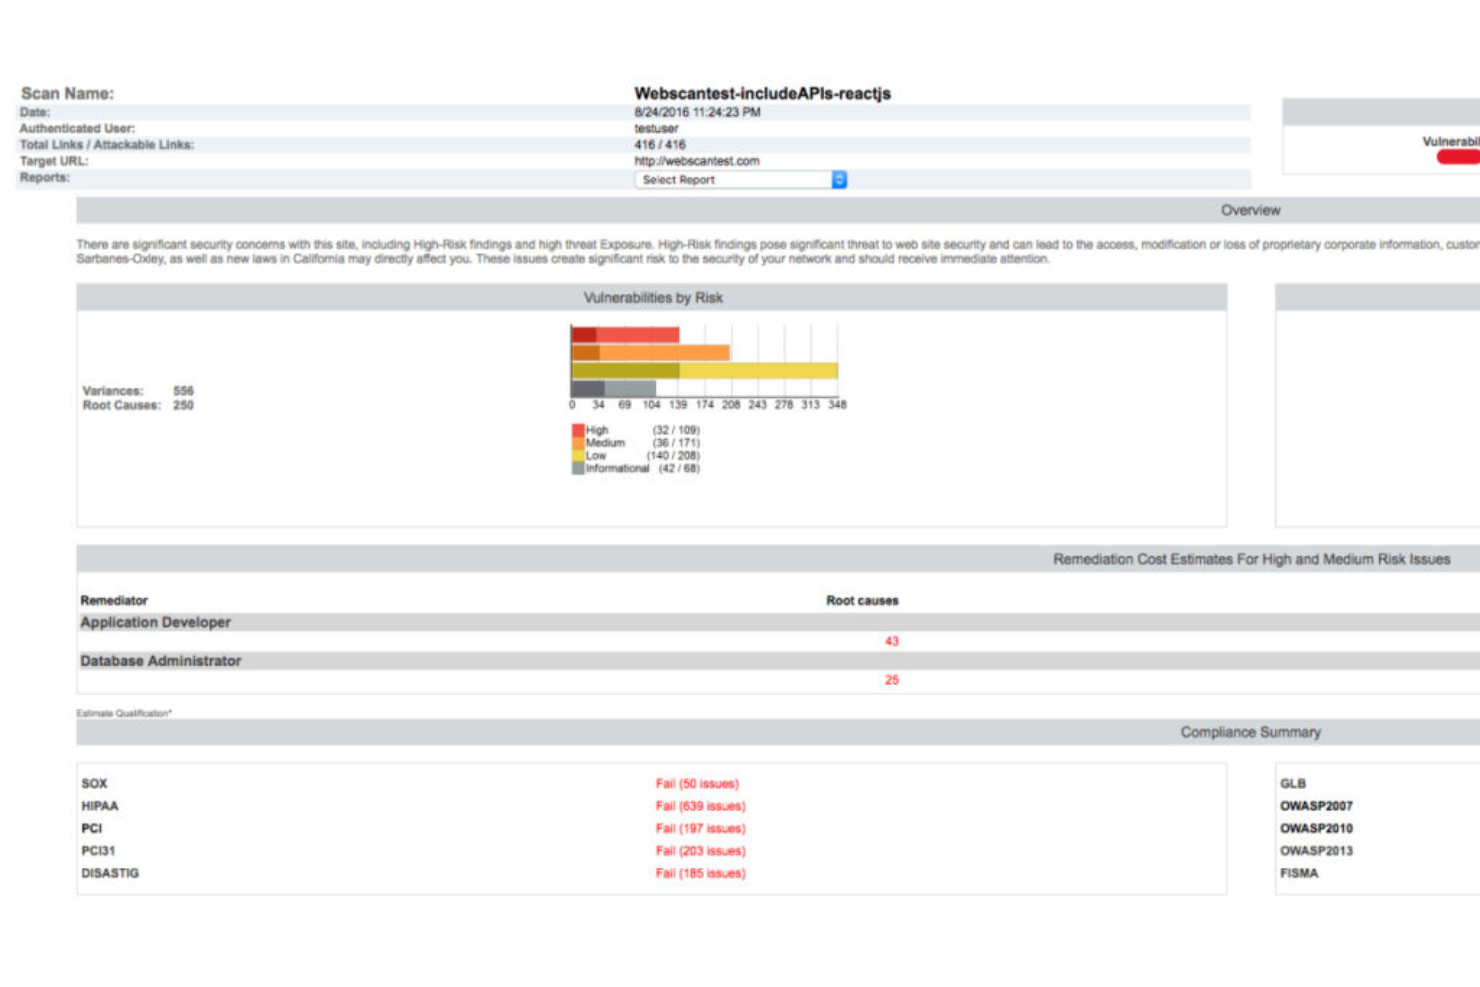
Rapid7 har positionerat sig som en ledare inom cybersäkerhet och specialiserar sig på sårbarhetshantering och hotdetektering. Genom att fokusera på ett integrerat tillvägagångssätt effektiviserar verktyget processen för att identifiera, analysera och åtgärda potentiella sårbarheter i ett system.
Varför jag valde Rapid7:
Av det stora utbudet av verktyg för sårbarhetshantering tilltalade Rapid7 mig på grund av dess sammanhängande integrationsmöjligheter. Efter att ha utvärderat olika verktyg fastställde jag att Rapid7:s förmåga att inte bara lokalisera sårbarheter utan även effektivt hantera och åtgärda dem skiljer det från mängden. Detta sammanhängande, integrerade tillvägagångssätt gör det till det optimala valet för dem som söker heltäckande sårbarhetshantering.
Framstående funktioner och integrationer:
Rapid7 erbjuder ett dynamiskt utbud av funktioner, däribland InsightVM för sårbarhetshantering i realtid och Metasploit för penetrationstestning. Dessutom säkerställer möjligheten att kontinuerligt övervaka miljöer ett proaktivt förhållningssätt till hotdetektering. När det gäller integrationer fungerar Rapid7 tillsammans med en rad olika system, inklusive populära SIEM-lösningar, molnleverantörer och ärendehanteringssystem, för att säkerställa en effektiv process för sårbarhetshantering.
Pros and Cons
Pros:
- Sårbarhetsövervakning i realtid
- Omfattande verktyg för penetrationstestning
- Brett utbud av integrationer för effektiviserad drift
Cons:
- Kan kräva kvalificerad personal för full användning
- Prissättningen kanske inte passar mindre företag
- Vissa användare kan tycka att gränssnittet är svårt att navigera i

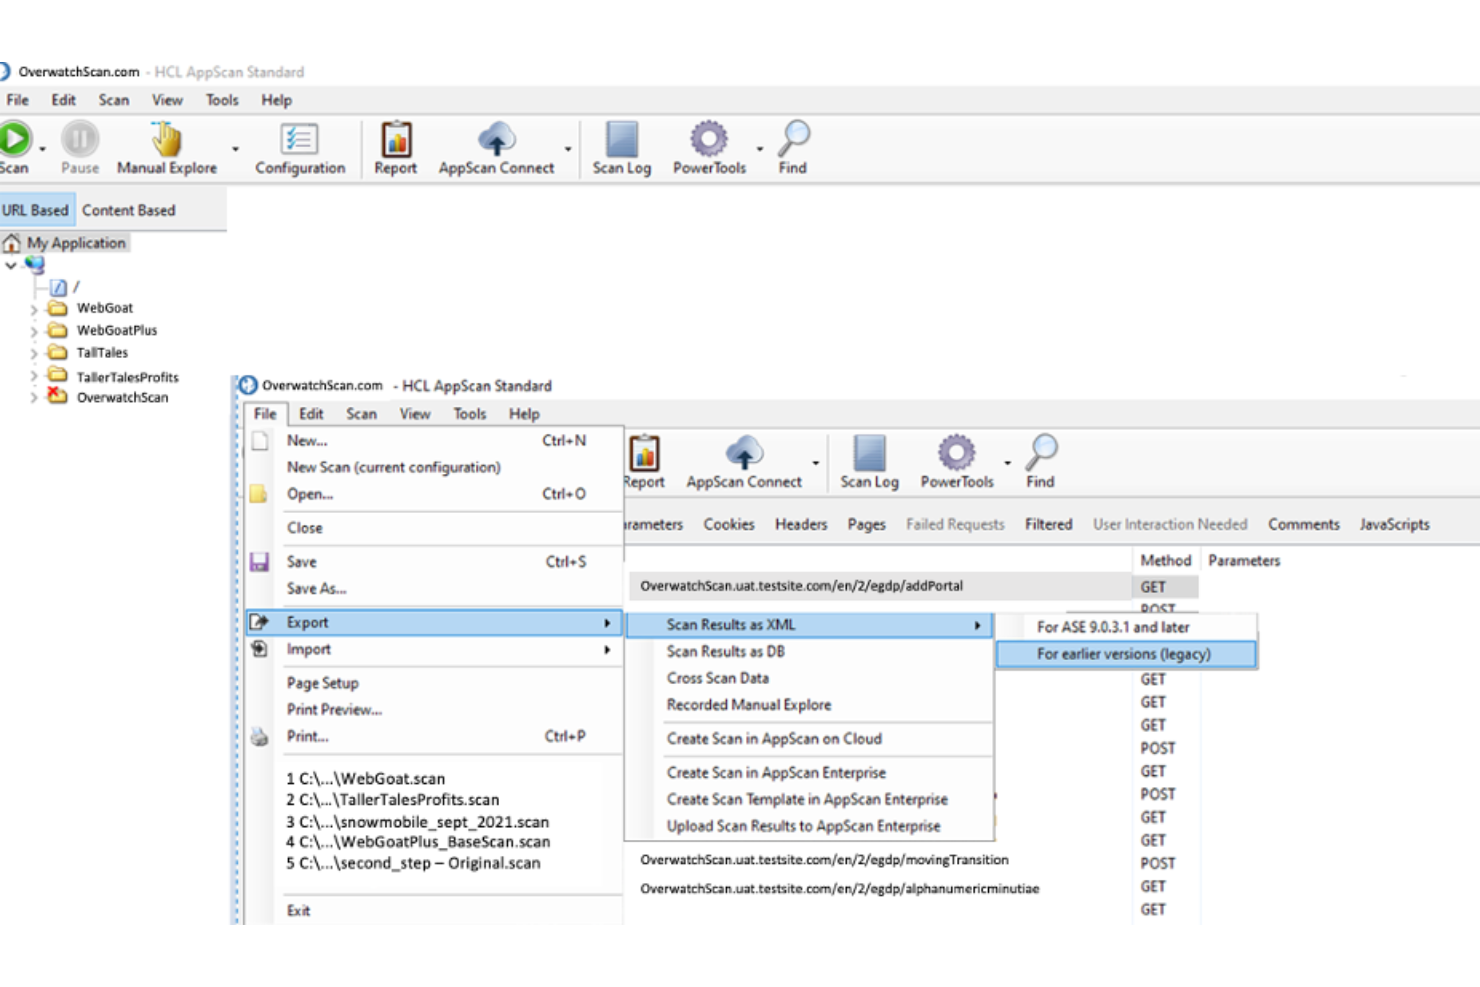
HCL AppScan är ett robust verktyg för applikationssäkerhet som identifierar sårbarheter och hjälper till att åtgärda dem. Med fokus på automatisering effektiviserar verktyget processen för sårbarhetstestning, vilket gör det möjligt för företag att säkra applikationer på ett effektivt sätt.
Varför jag valde HCL AppScan:
När jag utvärderade den mängd verktyg för applikationssäkerhet som finns tillgängliga fångade HCL AppScan min uppmärksamhet genom sitt fokus på automatisering. Jag valde den här plattformen eftersom den har gjort stora framsteg när det gäller att säkerställa att sårbarhetstestning inte bara är omfattande utan också automatiserad, vilket minskar behovet av manuella insatser. Det är fokuset på att automatisera testprocessen som gör den till det bästa valet för dem som vill ha effektiv och konsekvent sårbarhetsskanning utan den extra belastningen av manuella kontroller.
Utmärkande funktioner och integrationer:
Kärnan i HCL AppScan är dess automatiserade skanningsmotor, som kan upptäcka ett stort antal sårbarheter, från SQL-injektioner till skriptangrepp mellan webbplatser. Dessutom ger verktyget användbara insikter och rekommendationer för åtgärder som hjälper till att täppa till säkerhetsluckor. När det gäller integrationer är HCL AppScan kompatibelt med en mängd olika utvecklingsmiljöer och plattformar, vilket säkerställer att testning av applikationssäkerhet förblir en integrerad del av utvecklingscykeln utan att orsaka störningar.
Pros and Cons
Pros:
- Omfattande automatiserad upptäckt av sårbarheter
- Användbara insikter om åtgärder
- Kompatibelt med olika utvecklingsmiljöer
Cons:
- Kan kännas överväldigande för nybörjare
- Avancerade konfigurationer kräver djupare förståelse
- Begränsade anpassningsmöjligheter för rapportering
Övriga IAST-verktyg
Nedan följer en lista över ytterligare IAST-verktyg som jag tog med i urvalet men som inte kom med bland de tio främsta. De är definitivt värda att titta närmare på.
- Detectify
Bäst för insikter om sårbarheter baserade på crowdsourcing
- Contrast Security
Bäst för kontinuerligt applikationsskydd
- ImmuniWeb
Bäst för AI-drivna webbsäkerhetstester


Andra recensioner av IAST-relaterade verktyg
Så utvärderar jag IAST-verktyg
Jag utvärderar IAST-verktyg i två lager: grundläggande krav, som instrumentering under körning och som kvalificerar ett verktyg, följt av särskiljande faktorer för DevSecOps-team som kör säkerhetsgrindar i CI/CD-pipelines.
Kärnfunktionalitet (grundläggande krav för denna lista)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärkt inom området) för varje kärnfunktion nedan. Därefter omvandlar jag verktygets totala poäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att övervägas för inkludering.
- Instrumentering av kod under körning: Jag kontrollerar hur varje agent ansluter till applikationer som körs – om den spårar dataflödet genom rutter, mellanprogramvara och ORM-lager utan märkbar fördröjning under QA-cykler.
- Täckning av sårbarhetsdetektering: Varje verktyg bör som minst kunna upptäcka hela OWASP Top 10. Jag letar efter tillförlitlig identifiering av SQLi, XSS, SSRF och problem med deserialisering över verkliga begärande-/svarpar.
- Stöd för språk och ramverk: Stöd för Java, .NET, Node.js och Python är grundläggande. Jag utvärderar om agenten täcker ramverk som teamet faktiskt använder, till exempel Spring Boot, Django eller Express.
- CI/CD- och DevOps-integrering: Jag letar efter inbyggda insticksprogram eller CLI-stöd för verktyg som Jenkins, GitLab CI och GitHub Actions, samt möjligheten att ställa in säkerhetsgrindar som godkänner eller avvisar pull-begäranden.
- Åtgärdsanvisningar på kodnivå: Resultaten bör ange exakt fil, rad och stackspårning. Jag utvärderar om en utvecklare kan agera direkt utifrån resultatet eller fortfarande behöver en säkerhetsingenjör för att tolka det.
- Rapportering med få falska positiva: Kontexten under körning bör filtrera bort brus som SAST eller DAST skulle flagga felaktigt. Jag undersöker hur varje verktyg validerar resultaten – bevis på exploatering eller konfidenspoäng gör stor skillnad.
När jag har en lista över verktyg som uppfyller dessa kriterier överväger jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Testning av API-säkerhet spelar en stor roll här – team som bygger mikrotjänster behöver ett IAST-verktyg som kan spåra sårbarheter genom REST- och GraphQL-slutpunkter, inte bara traditionella webbrutter. Jag utvärderar också om ett verktyg inkluderar SCA för att flagga sårbara bibliotek med öppen källkod tillsammans med resultat från anpassad kod i en enda genomsökning. Möjligheten att skapa anpassade regler är ytterligare en faktor jag beaktar, eftersom team med proprietära ramverk ofta behöver detekteringslogik som standardregeluppsättningar inte täcker.
Utöver funktionerna
Driftsättningsmodellen är en viktig faktor – vissa team behöver ett självvärdande eller luftgapat alternativ för reglerade miljöer, medan andra föredrar SaaS för snabbare utrullning. Jag utvärderar också hur väl varje verktyg ansluter till den bredare säkerhetsstacken, särskilt SIEM-plattformar som Splunk och ärendehanteringssystem som Jira eller ServiceNow. Efterlevnadsrapportering kompletterar min utvärdering; jag kontrollerar om verktygen genererar granskningsklara resultat mappade till ramverk som PCI-DSS eller SOC 2, vilket sparar säkerhetsteam många timmars manuellt insamlande av bevis.
Så väljer du ett IAST-verktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval följer här en checklista över faktorer att tänka på:
| Faktor | Att tänka på |
|---|---|
| Skalbarhet | Kommer verktyget att växa med dina behov? Tänk på framtida expansion och om verktyget kan hantera ökad belastning utan problem. |
| Integrationer | Ansluter det enkelt till dina befintliga verktyg? Kontrollera kompatibiliteten med dina CI/CD-pipelines och andra system som du är beroende av. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina arbetsflöden? Leta efter alternativ som gör det möjligt att justera verktyget efter dina specifika krav. |
| Användarvänlighet | Är verktyget användarvänligt för ditt team? Utvärdera gränssnittet och hur snabbt teamet kan lära sig att använda det effektivt. |
| Implementering och introduktion | Hur lång tid tar det att komma igång? Ta hänsyn till de resurser som krävs för installationen och tillgången till utbildningsmaterial. |
| Kostnad | Är prissättningen förenlig med din budget? Granska den totala ägandekostnaden, inklusive eventuella dolda avgifter eller kostnader för ytterligare funktioner. |
| Säkerhetsskydd | Uppfyller det dina säkerhetsstandarder? Säkerställ att det ger ett robust skydd mot sårbarheter och följer dina säkerhetsprotokoll. |
| Efterlevnadskrav | Följer det branschregler? Kontrollera att verktyget stöder efterlevnad av standarder som är relevanta för din verksamhet, till exempel GDPR eller HIPAA. |
Vad är IAST-verktyg?
IAST-verktyg är interaktiva lösningar för applikationssäkerhetstestning som används för att identifiera och åtgärda säkerhetssårbarheter i programvaruapplikationer. De används vanligtvis av utvecklare, säkerhetsanalytiker och IT-specialister för att säkerställa applikationers säkerhet och integritet. Realtidsanalys, integrering med CI/CD-pipelines och detaljerad rapportering hjälper till att identifiera problem tidigt och upprätthålla säkra utvecklingsrutiner. Sammantaget ger dessa verktyg värdefulla insikter som förbättrar programvaruapplikationernas säkerhetsnivå.
Funktioner
När du väljer IAST-verktyg bör du hålla utkik efter följande viktiga funktioner:
- Realtidsanalys: Identifierar sårbarheter när koden körs, vilket gör det möjligt för utvecklare att åtgärda problem omedelbart.
- CI/CD-integrering: Fungerar sömlöst med befintliga pipelines för kontinuerlig integrering och leverans för att upprätthålla säkerheten under hela utvecklingslivscykeln.
- Stöd för flera språk: Analyserar kod som är skriven på olika programmeringsspråk, vilket säkerställer bred användbarhet i olika projekt.
- Detaljerad rapportering: Tillhandahåller omfattande rapporter om identifierade sårbarheter och hjälper team att förstå och prioritera åtgärder.
- Anpassningsbara instrumentpaneler: Erbjuder skräddarsydda vyer för övervakning av specifika mätvärden och säkerhetsproblem som är relevanta för din organisation.
- Automatiserade förslag på åtgärder: Ger handlingsbara rekommendationer för att snabbt åtgärda upptäckta sårbarheter.
- Analys av användarbeteende: Övervakar hur applikationer används för att identifiera ovanliga mönster som kan tyda på säkerhetsrisker.
- Interaktiva produktvisningar: Vägleder användare genom verktygets funktioner och förbättrar introduktionen och användarvänligheten.
- Utbildningsresurser: Innehåller videor, webbseminarier och dokumentation som stöd för lärande och effektiv användning av verktyget.
- Säkerhetsskydd: Säkerställer efterlevnad av säkerhetsprotokoll för att skydda känsliga data i applikationer.
Fördelar
Implementering av IAST-verktyg ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att identifiera sårbarheter i realtid hjälper IAST-verktyg dig att upprätthålla en säker applikationsmiljö.
- Snabbare utvecklingscykler: Integrering med CI/CD-pipelines möjliggör kontinuerliga säkerhetskontroller utan att utvecklingsprocessen går långsammare.
- Ökad effektivitet: Automatiserade förslag på åtgärder sparar tid genom att ge utvecklare handlingsbara steg för att snabbt åtgärda problem.
- Bättre resursfördelning: Detaljerad rapportering hjälper till att prioritera sårbarheter och säkerställer att ditt team först fokuserar på de mest angelägna säkerhetsproblemen.
- Förbättrat lärande: Utbildningsresurser och interaktiva produktvisningar gör det möjligt för ditt team att använda verktyget effektivt och påskyndar introduktionsprocessen.
- Säkerställd efterlevnad: Säkerhetsskydden i verktygen hjälper till att uppfylla branschstandarder och minskar risken för påföljder vid bristande efterlevnad.
- Anpassningsförmåga: Stöd för flera språk säkerställer att IAST-verktyg kan användas i olika projekt och tillgodose olika programmeringsbehov.
Kostnader och priser
Vid val av IAST-verktyg krävs en förståelse för de olika prismodellerna och tillgängliga abonnemangen. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i IAST-verktygslösningar:
Jämförelsetabell för abonnemang för IAST-verktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande sårbarhetsdetektering, begränsat språkstöd och minimal rapportering. |
| Personligt abonnemang | $10-$30/användare/månad | Realtidsanalys, CI/CD-integrering och grundläggande rapportering. |
| Företagsabonnemang | $50-$100/användare/månad | Stöd för flera språk, detaljerad rapportering, anpassningsbara instrumentpaneler och support. |
| Abonnemang för storföretag | $150-$300/användare/månad | Avancerade säkerhetsfunktioner, fullständigt språkstöd, en dedikerad kundansvarig och verktyg för efterlevnad. |
Vanliga frågor om IAST-verktyg
Här är några svar på vanliga frågor om IAST-verktyg:
Vad är IAST-verktyg och varför är de viktiga?
IAST-verktyg (interaktiv säkerhetstestning av applikationer) är lösningar som identifierar sårbarheter i programvaruapplikationer i realtid under deras normala körning. De är viktiga eftersom de ger utvecklare omedelbar återkoppling, vilket gör att de kan upptäcka och åtgärda sårbarheter under utvecklingsprocessen, vilket förbättrar programvarans säkerhet och minskar behovet av korrigeringar efter lansering.
Vilka begränsningar har IAST?
IAST kan öka resursförbrukningen, till exempel användningen av processor och minne, under testningen. Det kan försämra prestandan, särskilt i miljöer med begränsade resurser. Se till att infrastrukturen klarar den extra belastningen för att undvika prestandastörningar.
I vilken miljö är ett IAST-verktyg mest effektivt?
IAST fungerar bäst i en QA-miljö där automatiserade funktionstester körs. Denna konfiguration gör att verktyget kan observera verklig kodkörning och ge korrekta sårbarhetsbedömningar, vilket hjälper ditt team att åtgärda problem innan de går vidare till produktion.
Hur korrekt är IAST?
IAST ger precisa resultat med färre falska positiva resultat genom att observera verklig kodkörning och dataflöden. Denna noggrannhet hjälper utvecklare att snabbt identifiera och åtgärda sårbarheter, vilket minskar tiden som läggs på falsklarm och förbättrar den övergripande säkerheten.
Kräver IAST specifika konfigurationer?
Ja, IAST kan kräva specifika konfigurationer för att integreras med befintliga utvecklingsmiljöer. Se till att ditt team är förberett på att göra nödvändiga justeringar för optimal verktygsprestanda och effektivitet i just er miljö.
Hur skiljer sig IAST från andra testmetoder?
IAST ger insikter i realtid genom att analysera applikationer som körs, till skillnad från SAST eller DAST, som granskar statisk kod eller externa indata. Detta ger IAST en fördel när det gäller att identifiera sårbarheter under körning och gör det till ett värdefullt komplement till din säkerhetsstrategi.
Vad händer härnäst?
Om du håller på att undersöka IAST-verktyg kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.