

10 bästa DAST-verktygen granskade 2026

Kortlista över de bästa DAST-verktygen


De bästa DAST-verktygen hjälper säkerhets- och teknikteam att identifiera exploaterbara sårbarheter i aktiva applikationer, validera korrigeringar mot verkliga attackmönster och upprätthålla kontinuerlig insyn i risker under körning. Genom att testa programvara utifrån och in upptäcker de brister som statiska genomsökningar inte kan hitta, till exempel kringgående av autentisering, felkonfigurerade huvuden och injektionspunkter som endast uppstår under specifika körningsförhållanden.
Många team börjar använda DAST efter att ha stött på operativa hinder som att jaga falska positiva resultat från statiska genomsökningar, ha svårt att återskapa problem i stagingmiljöer eller slösa timmar på att granska oprioriterade fynd. Utan körningsfokuserade tester kan dessa blinda fläckar obemärkt ta sig in i produktionen.
Jag har utvärderat DAST-plattformar direkt i aktiva CI/CD-pipelines, bedömt deras integration med vanliga ramverk för distribution och samarbetat med team som ersatt äldre genomsökningsverktyg som fördröjde releaser. Dessa praktiska tester visade vilka verktyg som smidigt passar in i verkliga byggcykler och ger handlingsbara, prioriterade resultat.
I den här guiden får du se vilka DAST-verktyg som ger tydligast sårbarhetskontext, integreras smidigt med moderna arbetsflöden och faktiskt hjälper till att minska bruset så att ditt team kan fokusera på att åtgärda det som är viktigt.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa DAST-verktygen
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta val av DAST-verktyg för att hjälpa dig hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för autentiserad DAST | Gratisabonnemang finns | Från $350/månad | Website | |
| 2 | Bäst för AI-baserad upptäckt av sårbarheter | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 3 | Bäst för småföretag | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $149/månad | Website | |
| 4 | Bäst för automatiserad skanning | Gratis demo tillgänglig | $58/user/month | Website | |
| 5 | Bäst för efterlevnadsbehov | Gratis demo tillgänglig | Från $69/månad | Website | |
| 6 | Bäst för detaljerade rapporter | Kostnadsfri demo tillgänglig | $5,995 per år | Website | |
| 7 | Bäst för företagslösningar | Gratis demo tillgänglig | $59/user/month | Website | |
| 8 | Bäst för molnintegration | Gratis provperiod tillgänglig | $99/user/month | Website | |
| 9 | Bäst för realtidsanalys | Gratis demo tillgänglig | På begäran | Website | |
| 10 | Bäst för kontinuerliga uppdateringar | 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | $50/user/month | Website |

Recensioner av de bästa DAST-verktygen
Nedan finns mina detaljerade sammanfattningar av de bästa DAST-verktygen som hamnade på min kortlista. Mina recensioner ger en detaljerad genomgång av de viktigaste funktionerna, fördelar & nackdelar, integrationer och idealiska användningsområden för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för autentiserad DAST
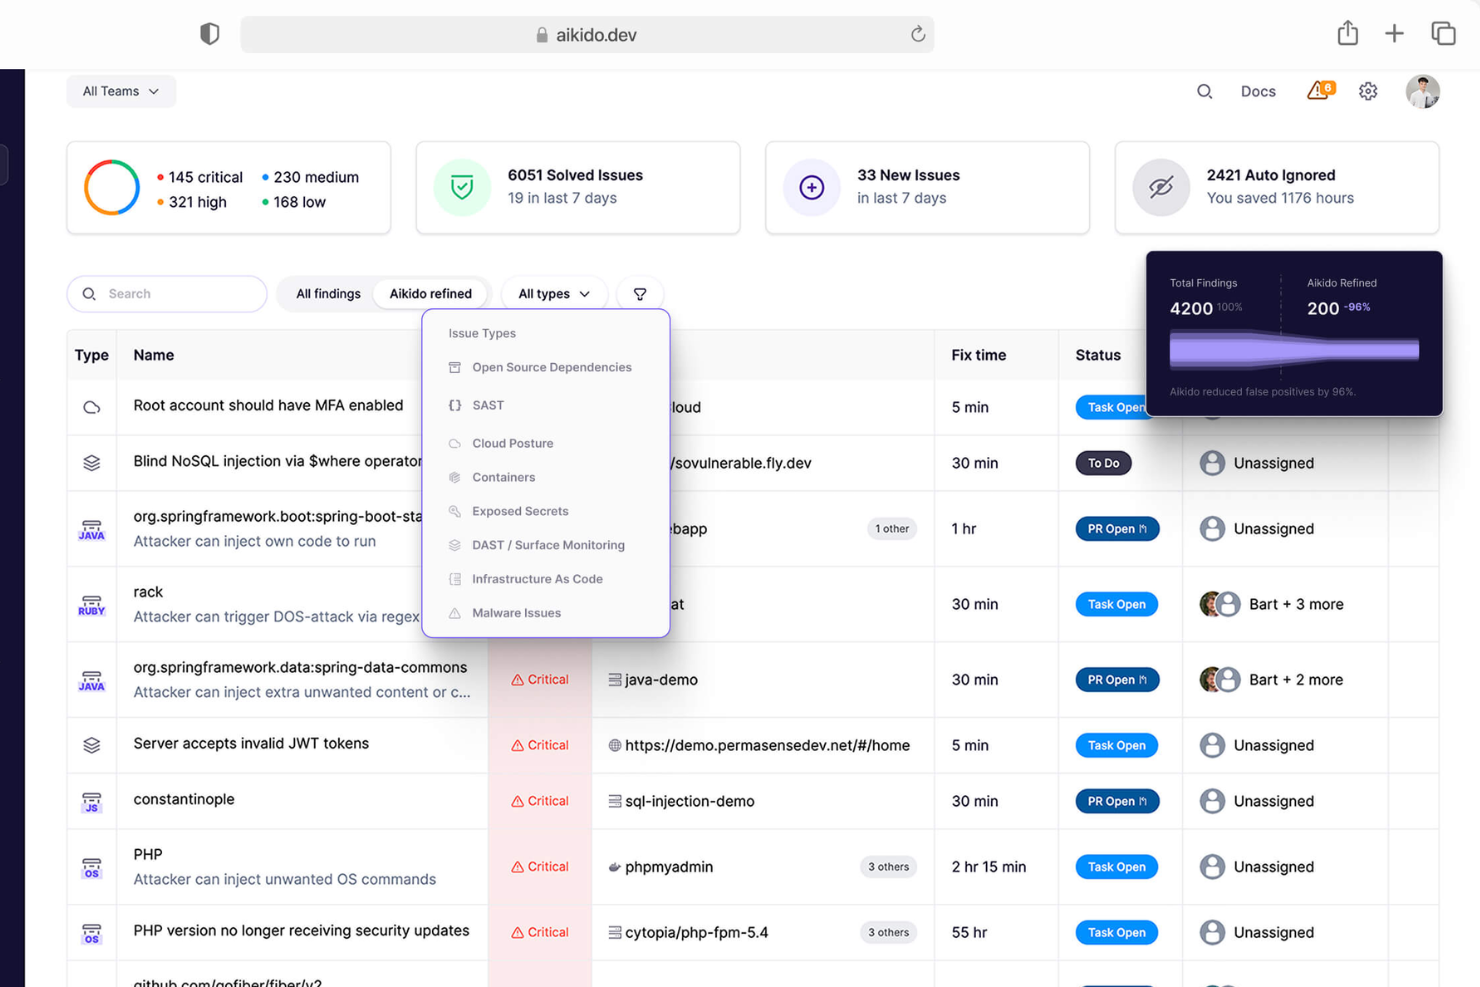
Aikido Security är ett DAST-verktyg med fokus på övervakning av attackytan, avsett för säkerhetsteam och IT-avdelningar. Det hjälper till att identifiera och hantera sårbarheter i webbapplikationer och API:er.
Varför jag valde Aikido Security: Det är skräddarsytt för övervakning av attackytan och erbjuder funktioner som kontinuerlig skanning och realtidsaviseringar. Verktygets förmåga att kartlägga och bedöma dina digitala tillgångar ger en tydlig bild av din säkerhetsstatus. Det användarvänliga gränssnittet förenklar övervakningsuppgifterna och gör verktyget tillgängligt för team med varierande expertisnivåer. Aikidos detaljerade analyser förbättrar ytterligare dess övervakningsfunktioner.
Utmärkande funktioner & integrationer:
Funktioner omfattar kontinuerlig skanning för att hålla dina system säkra, realtidsaviseringar som informerar teamet om hot samt ett användarvänligt gränssnitt som förenklar övervakningen. Detaljerade analyser ger insikter i din säkerhetsstatus.
Integrationer omfattar Slack, Jira, GitHub, GitLab, Bitbucket, AWS, Azure och Microsoft Teams.
Pros and Cons
Pros:
- Användarvänligt gränssnitt
- Realtidsaviseringar om hot
- Effektiv övervakning av attackytan
Cons:
- Begränsad funktionalitet offline
- Kan kräva teknisk expertis
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

För team som arbetar med utmaningar inom applikationssäkerhet erbjuder Escape en DAST-lösning med fokus på AI-baserad upptäckt av sårbarheter. Den hjälper till att identifiera säkerhetsproblem samtidigt som applikationslogiken beaktas, vilket är användbart vid testning av API:er och webbapplikationer. Escape erbjuder bredare täckning av säkerhetstester och hjälper team att bättre skydda sin programvara mot nya risker.
Varför jag valde Escape
Jag valde Escape för dess AI-baserade upptäckt av sårbarheter, som hjälper till att identifiera säkerhetsproblem som grundläggande skannrar kan missa, särskilt i applikationer med komplex logik. Det integreras också med CI/CD-pipelines, så att team kan köra säkerhetstester som en del av det vanliga utvecklingsarbetet. Det gör det enklare att upprätthålla konsekventa säkerhetskontroller utan att försena lanseringar.
Escapes viktigaste funktioner
Utöver sina framstående AI-drivna tester erbjuder Escape:
- API-upptäckt och säkerhet: Escape erbjuder en plattform för att upptäcka, dokumentera och säkra dina API:er, så att de är skyddade under hela sin livscykel.
- GraphQL-säkerhetstestning: Med inbyggt stöd för GraphQL hjälper verktyget till att säkra detta allt populärare API-format.
- Anpassade säkerhetskontroller: Du kan skapa skräddarsydda tester som passar specifika säkerhetskrav, vilket ger flexibilitet och precision i din säkerhetsstrategi.
- Efterlevnadshantering: Förenklar rapportgenerering och efterlevnad av branschstandarder.
Escapes integrationer
Integrationerna omfattar GitHub, GitLab, Jenkins, AWS, Azure DevOps, Jira, Bitbucket, Slack, Trello och Confluence.
Pros and Cons
Pros:
- Stark upptäckt av API-sårbarheter, inklusive stöd för REST- och GraphQL-slutpunkter
- Smidiga integrationer som passar in i befintliga arbetsflöden för utveckling och säkerhet
- Kontinuerlig skanning och verifiering som stöder löpande säkerhetsövervakning
Cons:
- Installationsprocessen kan vara komplex och kan kräva justeringar av konfigurationen
- Plattformsuppgraderingar kan ta tid att tillämpa och anpassa sig till
Intruder
Bäst för småföretag

Intruder är en molnbaserad säkerhetsplattform för småföretag som behöver kontinuerlig sårbarhetshantering. Den erbjuder sårbarhetsskanning av externa och interna system, molnmiljöer, webbapplikationer och API:er för att hjälpa organisationer att identifiera säkerhetsbrister. Användarna får tillgång till detaljerad rapportering och funktioner för regelefterlevnad.
Varför jag valde Intruder: Det är perfekt för småföretag tack vare fokuset på omfattande sårbarhetsskanning, som omfattar externa och interna bedömningar. Intruders detaljerade rapportering hjälper dig att förstå och effektivt åtgärda säkerhetsproblem. Plattformens funktioner för regelefterlevnad är idealiska för att uppfylla regulatoriska krav. Den privata tjänsten för säkerhetsbelöningar tillför ytterligare ett säkerhetslager genom att identifiera sårbarheter som traditionella skanningsverktyg kanske missar.
Utmärkande funktioner & integrationer:
Funktioner omfattar privata tjänster för säkerhetsbelöningar för att upptäcka dolda sårbarheter, detaljerad rapportering om regelefterlevnad för att uppfylla regulatoriska behov samt proaktiv förändringsdetektering för att upprätthålla säkerheten när din organisation växer.
Integrationer omfattar Slack, Jira, AWS, Azure, Google Cloud, Zapier, Microsoft Teams, Splunk, ServiceNow och PagerDuty.
Pros and Cons
Pros:
- Effektiv sårbarhetstestning
- Enkel installationsprocess
- Snabb kundsupport
Cons:
- Kan kräva teknisk kunskap
- Begränsade anpassningsmöjligheter
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Invicti
Bäst för automatiserad skanning
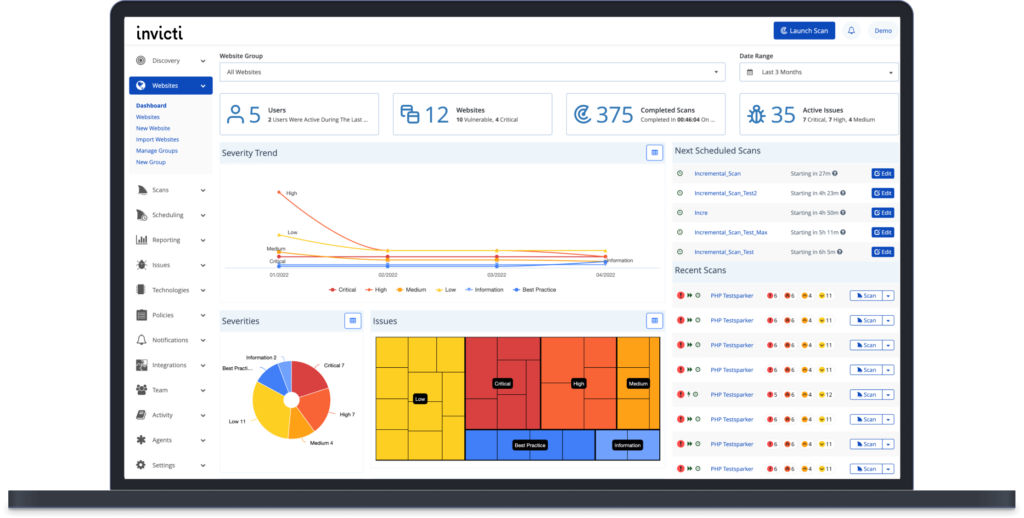
Invicti är ett DAST-verktyg utformat för utvecklings- och säkerhetsteam som fokuserar på automatiserad skanning och sårbarhetshantering. Det hjälper till att effektivt identifiera och åtgärda sårbarheter i webbapplikationer och tjänster.
Varför jag valde Invicti: Verktyget utmärker sig genom automatiserad skanning och erbjuder funktioner som bevisbaserad skanning för att verifiera sårbarheter. Det tillhandahåller detaljerade rapporter som hjälper teamet att prioritera åtgärder. Invictis skalbarhet gör att verktyget kan anpassas efter organisationens behov, vilket gör det lämpligt för team av alla storlekar. Verktygets enkla integrering med utvecklingsarbetsflöden gör det attraktivt för kontinuerliga säkerhetstester.
Utmärkande funktioner och integrationer:
Funktioner omfattar bevisbaserad skanning för att bekräfta sårbarheter, detaljerad rapportering som vägleder åtgärder samt skalbarhet som gör att verktyget kan växa med organisationen. Verktyget integreras också enkelt med utvecklingsarbetsflöden för kontinuerliga tester.
Integrationer omfattar Jira, Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, ServiceNow, Slack, Trello och Microsoft Teams.
Pros and Cons
Pros:
- Enkel integrering med arbetsflöden
- Skalbart för växande organisationer
- Bekräftelse med bevisbaserad skanning
Cons:
- Hög startkostnad
- Komplex initial konfiguration
Bäst för efterlevnadsbehov
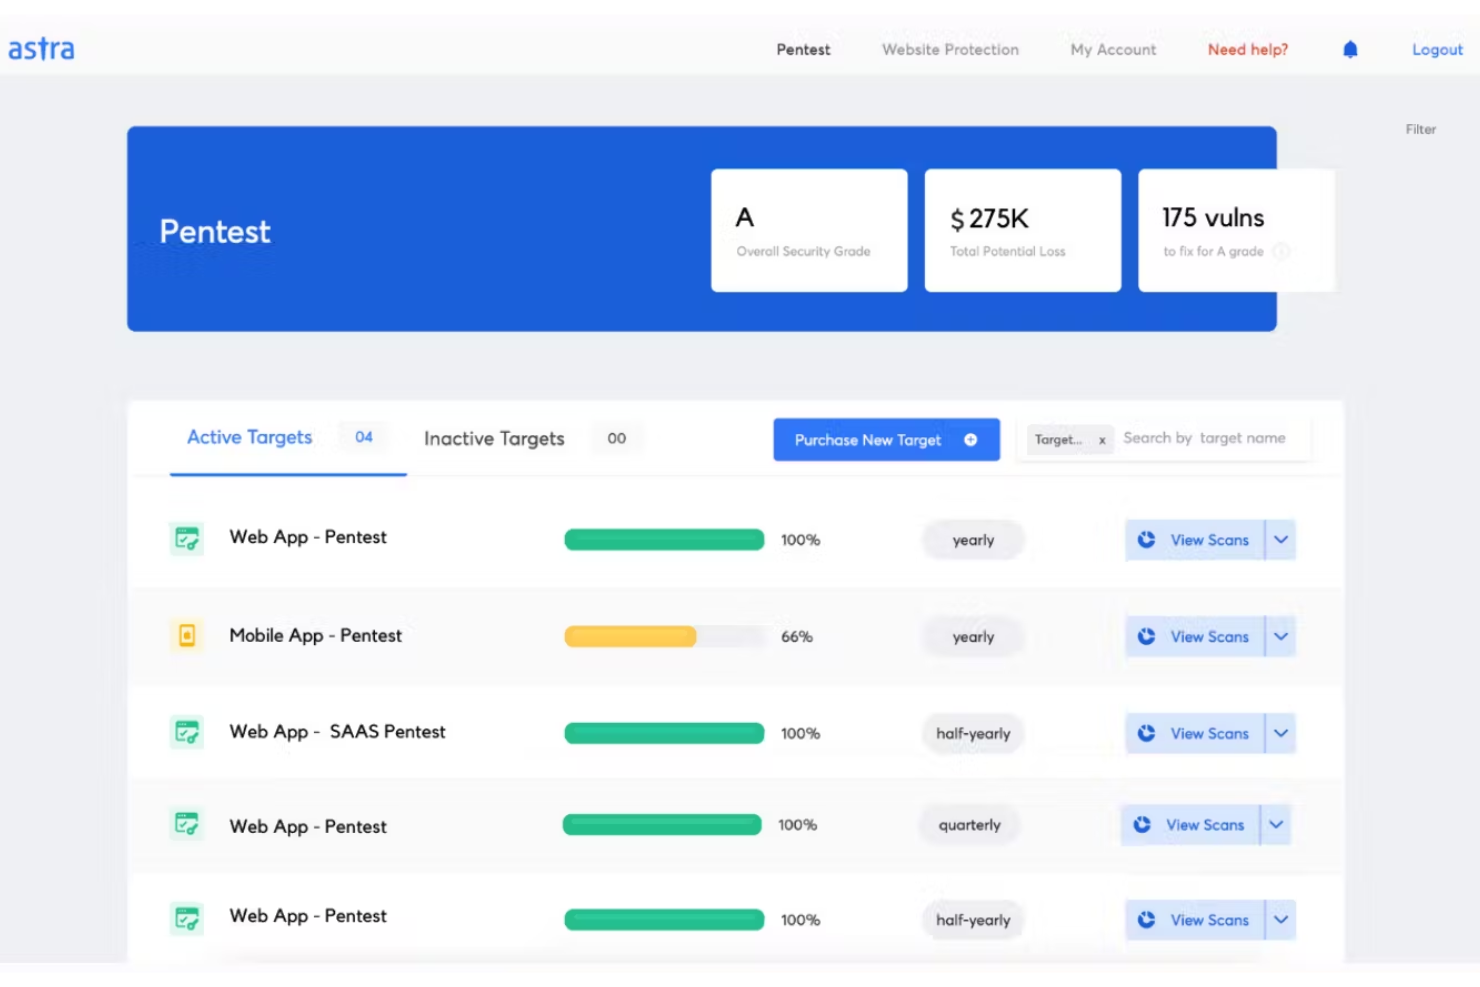
Astra Pentest är ett verktyg för dynamisk applikationssäkerhetstestning (DAST) för utvecklingsteam. Det utmärker sig genom integration med CI/CD-pipelines och genomför omfattande säkerhetstester, inklusive OWASP Top 10 och kända sårbarheter.
Varför jag valde Astra Pentest: Dess fokus på efterlevnadsbehov gör det idealiskt för företag som följer standarder som ISO 27001 och GDPR. Verktygets AI-drivna intelligens säkerställer skräddarsydd testning, medan autentiserad skanning erbjuder omfattande täckning. Kontinuerlig säkerhetsövervakning hjälper till att upprätthålla efterlevnaden, och möjligheten att skanna bakom inloggningssidor ger större djup åt testfunktionerna.
Utmärkande funktioner och integrationer:
Funktioner inkluderar AI-driven intelligens för specifika testbehov, autentiserad skanning för grundliga bedömningar och kontinuerlig övervakning för att hålla dina applikationer säkra. Det erbjuder även förenklad efterlevnad av viktiga standarder.
Integrationer inkluderar Slack, Jira, GitHub, GitLab, Bitbucket, AWS, Azure och Trello.
Pros and Cons
Pros:
- AI-driven upptäckt av sårbarheter
- Kontinuerligt lärande från verkliga penetrationstester
- Möjligheter för efterlevnadsrapportering
Cons:
- Begränsat stöd offline
- Inte lämpligt för mycket stora företag

Acunetix
Bäst för detaljerade rapporter

Acunetix är ett DAST-verktyg skräddarsytt för säkerhetsteam och utvecklare med fokus på webbapplikationssäkerhet. Det skannar och identifierar effektivt sårbarheter och tillhandahåller detaljerade insikter för åtgärd.
Därför valde jag Acunetix: Verktyget utmärker sig genom att generera detaljerade rapporter som hjälper ditt team att hantera säkerhetsproblem på ett heltäckande sätt. Dess avancerade skanningsmotor upptäcker ett brett spektrum av sårbarheter, inklusive SQL-injektion och XSS. Acunetix förmåga att skanna både webbapplikationer och API:er tillför värde till din säkerhetsstrategi. Verktygets användarvänliga gränssnitt säkerställer att även personer med begränsad säkerhetsexpertis kan dra nytta av dess funktioner.
Utmärkande funktioner & integrationer:
Funktioner inkluderar avancerade skanningsfunktioner för att upptäcka sårbarheter, ett användarvänligt gränssnitt som är enkelt att använda samt stöd för skanning av både webbapplikationer och API:er. Verktyget erbjuder även detaljerade sårbarhetsrapporter som vägleder ditt åtgärdsarbete.
Integrationer inkluderar Jira, Jenkins, GitHub, GitLab, Bitbucket, Microsoft Teams, ServiceNow, Slack, Azure DevOps och Bamboo.
Pros and Cons
Pros:
- Avancerade skanningsfunktioner
- Detaljerade sårbarhetsrapporter
- Stöd för skanning av webb och API:er
Cons:
- Enstaka falska positiva resultat
- Inte idealiskt för mycket stora företag
Veracode
Bäst för företagslösningar

Veracode är en plattform för applikationssäkerhet för säkerhetsteam på företagsnivå, med fokus på omfattande kodanalys. Den hjälper organisationer att säkra sina applikationer genom att identifiera sårbarheter i både statisk och dynamisk kod.
Varför jag valde Veracode: Den är anpassad för företagslösningar och erbjuder omfattande säkerhet för komplexa miljöer. Veracode tillhandahåller både statisk och dynamisk analys, vilket säkerställer en grundlig täckning av din kodbas. Den detaljerade rapporteringen hjälper ditt team att effektivt prioritera sårbarheter. Plattformens skalbarhet gör den lämplig för stora organisationer med omfattande säkerhetsbehov.
Utmärkande funktioner och integrationer:
Funktioner omfattar omfattande statisk och dynamisk kodanalys, detaljerad sårbarhetsrapportering som hjälper till att prioritera problem samt skalbarhet för att stödja stora organisationer. Plattformen erbjuder även omfattande säkerhet för komplexa miljöer.
Integrationer omfattar Jira, Jenkins, GitHub, GitLab, Azure DevOps, Bitbucket, ServiceNow, Bamboo, Slack och Visual Studio.
Pros and Cons
Pros:
- Skalbart för företagsbehov
- Lämpligt för stora organisationer
- Omfattande kodanalys
Cons:
- Inte idealiskt för små team
- Komplex initial konfiguration

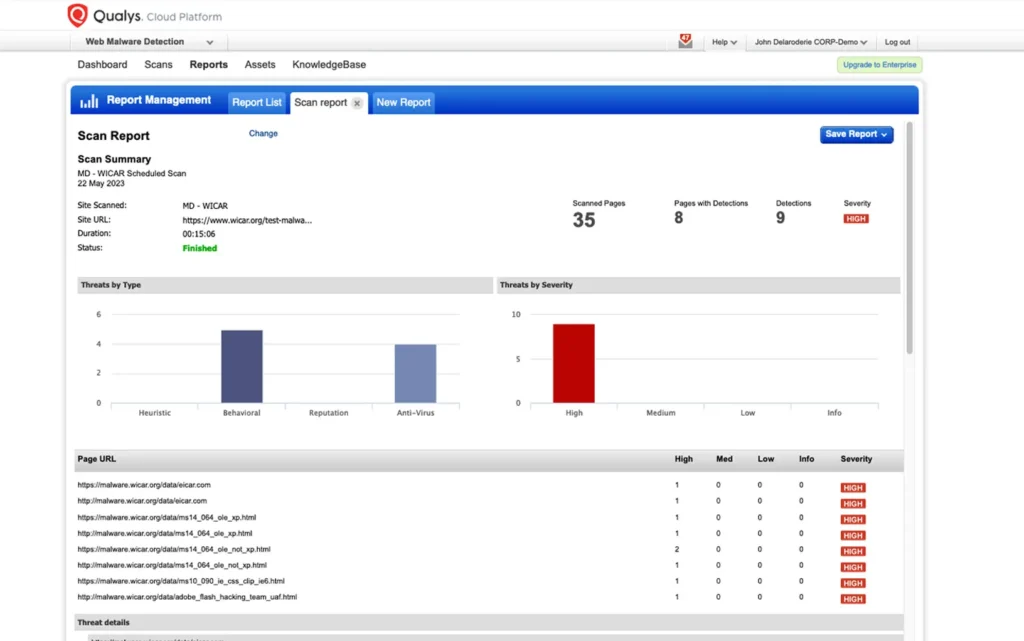
Qualys Web Application Scanning är ett DAST-verktyg utformat för säkerhets- och IT-team, med fokus på att identifiera sårbarheter i webbapplikationer. Det erbjuder omfattande skanningsfunktioner för att hålla dina webbapplikationer säkra.
Varför jag valde Qualys Web Application Scanning: Det är idealiskt för molnintegration och erbjuder sömlös anslutning till dina molntjänster. Verktygets omfattande skanningsfunktioner säkerställer att dina applikationer förblir säkra i dynamiska miljöer. Med möjligheten att upptäcka både kända och okända sårbarheter erbjuder det ett robust skydd. Den molnbaserade arkitekturen gör det enkelt att skala i takt med att organisationen växer.
Utmärkande funktioner och integrationer:
Funktioner omfattar omfattande skanningsfunktioner som upptäcker kända och okända sårbarheter, en molnbaserad arkitektur för enkel skalning samt robust skydd för dynamiska miljöer. Det erbjuder även detaljerad rapportering som vägleder åtgärdandet av sårbarheter.
Integrationer omfattar ServiceNow, Splunk, AWS, Azure, Google Cloud, Jira, IBM QRadar, McAfee ePolicy Orchestrator, Tenable och Microsoft Teams.
Pros and Cons
Pros:
- Skalbart för växande företag
- Enkel molnintegration
- Omfattande sårbarhetsskanning
Cons:
- Komplex initial konfiguration
- Begränsad offlinefunktionalitet

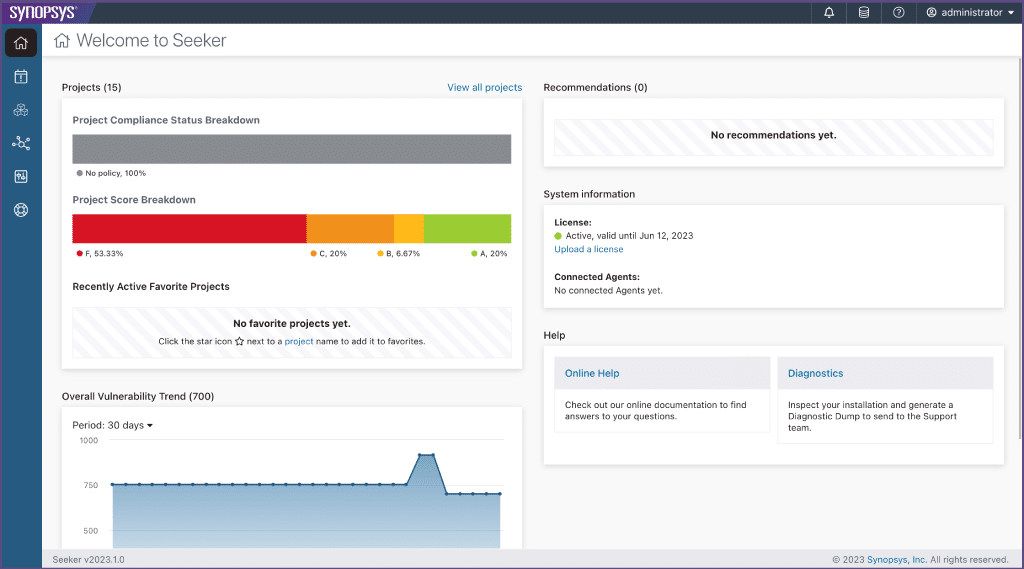
Synopsys Seeker är ett interaktivt verktyg för säkerhetstestning av applikationer (IAST) som är utformat för utvecklare och säkerhetsexperter. Det tillhandahåller realtidsanalys och återkoppling om säkerhetssårbarheter i webbapplikationer under körning.
Varför jag valde Synopsys Seeker: Verktyget utmärker sig genom realtidsanalys och erbjuder insikter under hela utvecklingslivscykeln. Detta hjälper ditt team att åtgärda sårbarheter när de uppstår, vilket minskar tiden till åtgärd. Seekers förmåga att ge detaljerade insikter i dataflöden och säkerhetsproblem ökar dess värde. Integrationen med CI/CD-pipelines gör det till ett praktiskt val för miljöer med kontinuerlig testning.
Utmärkande funktioner & integrationer:
Funktioner omfattar identifiering av sårbarheter under körning för att upptäcka problem tidigt, detaljerade insikter i dataflöden för bättre förståelse samt integration med CI/CD-pipelines för kontinuerlig testning. Verktyget ger även konkret återkoppling som vägleder utvecklare i att åtgärda sårbarheter.
Integrationer omfattar Jenkins, Jira, GitHub, GitLab, Azure DevOps, Bamboo, Bitbucket, TeamCity, Rally och Slack.
Pros and Cons
Pros:
- Stöd för miljöer med kontinuerlig testning
- Detaljerade insikter i dataflöden
- Realtidsanalys av sårbarheter
Cons:
- Inte idealiskt för små team
- Hög inlärningströskel

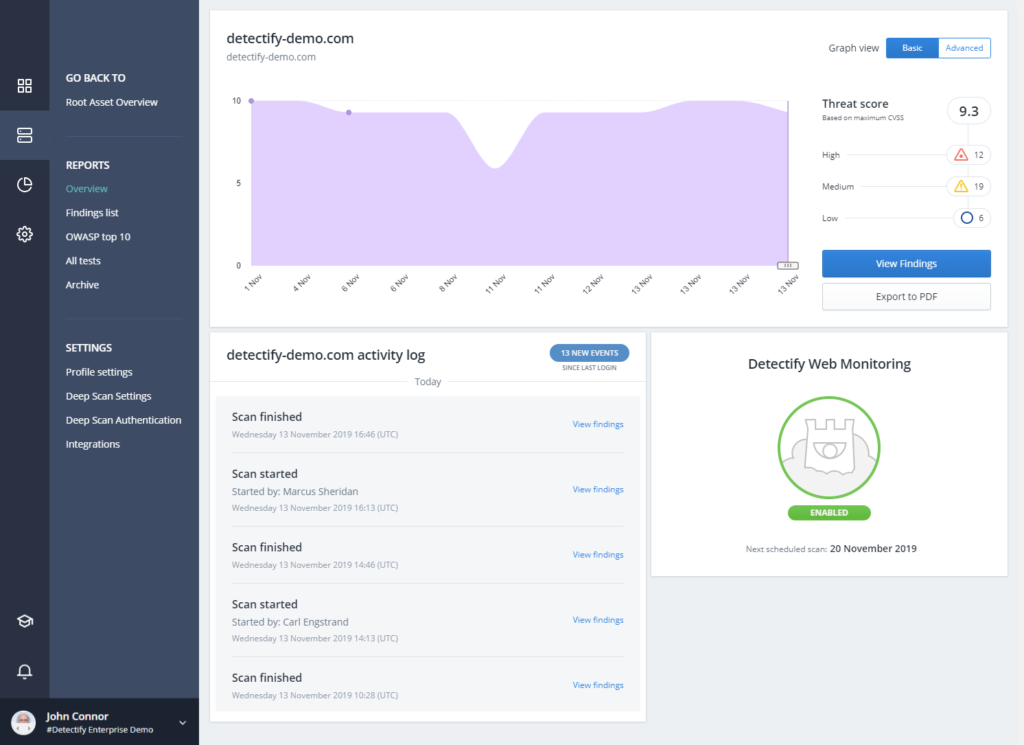
Detectify är ett verktyg skräddarsytt för säkerhetsteam och utvecklare, med fokus på säkerhet i webbapplikationer. Det erbjuder kontinuerlig övervakning och genomsökning för att upptäcka sårbarheter och säkerställa säkerheten i webbapplikationer.
Varför jag valde Detectify: Dess kontinuerliga uppdateringar gör det till ett förstahandsval för att ligga steget före nya hot. Verktyget använder en crowdsourcad säkerhetsforskningsmodell för att hålla sin databas aktuell. Detectify erbjuder automatiserad genomsökning med detaljerade rapporter, vilket hjälper ditt team att prioritera och åtgärda sårbarheter. Det användarvänliga gränssnittet säkerställer tillgänglighet för team med varierande expertisnivåer.
Utmärkande funktioner & integrationer:
Funktioner omfattar automatiserad genomsökning för att säkerställa heltäckande täckning, detaljerad rapportering som hjälper till att prioritera sårbarheter samt ett användarvänligt gränssnitt som förenklar navigeringen. Verktygets crowdsourcade forskningsmodell håller sårbarhetsdatabasen uppdaterad.
Integrationer omfattar Slack, Jira, AWS, Azure, Google Cloud, GitHub, GitLab, Bitbucket, Microsoft Teams och Trello.
Pros and Cons
Pros:
- Användarvänligt gränssnitt
- Detaljerade sårbarhetsrapporter
- Kontinuerliga sårbarhetsuppdateringar
Cons:
- Kräver teknisk expertis
- Begränsad funktionalitet offline
Andra DAST-verktyg
Här är ytterligare några DAST-verktyg som inte hamnade på min kortlista, men som ändå kan vara värda att ta en titt på:
- AppCheck
Bäst för support baserad i Storbritannien
- Mend.io
Bäst för SDLC-applikationssäkerhet
- NowSecure
Bäst för säkerhet för mobilappar
- DerScanner
Bäst för kontinuerlig DAST i utvecklingscykler


Så utvärderar jag DAST-verktyg
Jag delar upp min utvärdering i grundläggande kriterier – som autentiserad skanning och CI/CD-integration – och särskiljande faktorer som gör att ett verktyg passar bättre än ett annat för just din pipeline och hotmodell.
Grundläggande funktionalitet (minimikrav för denna lista)
När jag väljer ut verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje grundläggande funktion nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en totalpoäng på minst 65 % för att komma i fråga.
- Black-box-skanning vid körning: Jag utvärderar hur väl varje verktyg genomsöker och angriper en körande applikation utan åtkomst till källkoden, särskilt mot JavaScript-tunga SPA-applikationer och arbetsflöden i flera steg.
- Täckning av webbappar och API:er: Ett verktyg bör skanna REST-, SOAP- och GraphQL-slutpunkter tillsammans med traditionella webbappar – jag kontrollerar om det kan hantera OpenAPI-specifikationer och schemaimporter.
- Detektering av OWASP-sårbarheter: Jag letar efter tillförlitlig detektering inom hela OWASP Top 10 och fäster särskild vikt vid andelen falska positiva resultat för fynd som SQLi och reflekterad XSS.
- Autentiserad skanning: Stöd för formulärbaserade, tokenbaserade, OAuth- och SSO-inloggningsflöden är viktigt här – jag kontrollerar om skannern kan bevara sessionstillstånd genom komplexa autentiseringskedjor.
- CI/CD- och DevOps-integration: Jag utvärderar inbyggt pluginstöd för verktyg som Jenkins, GitLab CI och GitHub Actions, inklusive möjligheten att ställa in policygrindar som stoppar en byggprocess när allvarlighetsnivåerna överskrids.
- Rapportering och efterlevnadsmappning: Varje verktyg bör generera rapporter mappade mot standarder som PCI-DSS eller OWASP ASVS, med konkreta åtgärdssteg som utvecklare kan genomföra direkt.
När jag har en lista över verktyg som uppfyller dessa kriterier undersöker jag vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Validering genom verifierad exploatering är en viktig särskiljande faktor – jag letar efter verktyg som returnerar säkra exploateringsbevis, till exempel infångade nyttolaster och par av begäran och svar, vilket sparar många timmars manuell triage. AI-baserad minskning av falska positiva resultat är minst lika viktig när du skannar stora portföljer av appar, eftersom brusiga resultat snabbt urholkar utvecklarnas förtroende. Jag utvärderar också funktioner för kartläggning av attackytan för att upptäcka bortglömda underdomäner eller odokumenterade API:er som ditt team kanske inte känner till är exponerade.
Mer än funktioner
Flexibilitet vid driftsättning är en viktig faktor – jag kontrollerar om ett verktyg erbjuder SaaS-, lokalt installerade och hybridalternativ, eftersom team som hanterar känsliga data ofta behöver skanningsmotorer bakom sina egna brandväggar. Skanningsprestanda är också viktig, särskilt för organisationer som kör hundratals appar genom nattliga CI/CD-pipelines där inkrementell skanning håller byggtiderna hanterbara. Jag utvärderar även anpassningen till efterlevnadskrav och letar efter inbyggda rapportmallar mappade mot PCI-DSS, SOC 2 eller ISO 27001 som revisorer kan använda utan manuell formatering.
Så väljer du DAST-verktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du går igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
| Skalbarhet | Se till att verktyget kan växa med organisationen. Leta efter lösningar som kan hantera ökande arbetsbelastning och fler användare i takt med att teamet växer. |
| Integrationer | Kontrollera kompatibiliteten med dina befintliga system, såsom CI/CD-pipelines, ärendehanterare och molnplattformar, för att effektivisera arbetsflödet. |
| Anpassningsbarhet | Leta efter verktyg som kan justeras för att passa dina specifika säkerhetspolicyer och rapporteringsbehov, så att de överensstämmer med teamets arbetsflöden. |
| Användarvänlighet | Ta hänsyn till inlärningskurvan och hur snabbt teamet kan komma igång. Intuitiva gränssnitt och omfattande dokumentation är avgörande. |
| Budget | Utvärdera den totala ägandekostnaden, inklusive eventuella extra avgifter för integrationer eller support. Se till att den ryms inom teamets ekonomiska begränsningar. |
| Säkerhetsskydd | Kontrollera verktygets förmåga att hantera känsliga data och dess efterlevnad av branschstandarder som GDPR, så att dina säkerhetsåtgärder är uppdaterade. |
| Support | Bedöm nivån på den kundsupport som finns tillgänglig, exempelvis assistans dygnet runt eller dedikerade kontoansvariga, för att snabbt kunna lösa problem. |
| Prestanda | Testa verktygets hastighet och noggrannhet vid upptäckt av sårbarheter och säkerställ att det uppfyller teamets behov av snabba och tillförlitliga säkerhetsbedömningar. |
Vad är DAST-verktyg?
DAST-verktyg är programvarulösningar som skannar webbapplikationer för att hitta säkerhetssårbarheter. Säkerhetsexperter och utvecklare använder vanligtvis dessa verktyg för att förbättra säkerhetsnivån i sina applikationer.
Automatiserad skanning, realtidsvarningar och detaljerade rapporteringsfunktioner hjälper till att identifiera och åtgärda sårbarheter effektivt. Dessa lösningar, tillsammans med verktyg för penetrationstester i företag, ger stort värde genom att säkerställa att applikationer är skyddade mot potentiella hot.
Funktioner i DAST-verktyg
Håll utkik efter följande viktiga funktioner när du väljer DAST-verktyg:
- Automatiserad skanning: Den här funktionen skannar automatiskt webbapplikationer efter sårbarheter, vilket sparar tid och säkerställer en heltäckande täckning.
- Realtidsvarningar: Ger omedelbara aviseringar om upptäckta sårbarheter, så att teamet snabbt kan reagera på potentiella hot.
- Detaljerad rapportering: Erbjuder omfattande rapporter som hjälper till att prioritera åtgärder och följa säkerhetsförbättringar över tid.
- Integrationsmöjligheter: Ansluter till befintliga system som CI/CD-pipelines och ärendehanterare för att effektivisera arbetsflöden och förbättra produktiviteten.
- Anpassningsbarhet: Gör det möjligt för användare att anpassa verktyget efter sina specifika säkerhetspolicyer och rapporteringsbehov, så att det överensstämmer med organisationens arbetsflöden.
- Skalbarhet: Stöder växande team och arbetsbelastningar, vilket gör det lämpligt för organisationer av alla storlekar.
- Stöd för regelefterlevnad: Säkerställer att säkerhetsåtgärder uppfyller branschstandarder som GDPR, så att organisationen följer gällande krav.
- Användarvänligt gränssnitt: Erbjuder en intuitiv design som minskar inlärningskurvan och hjälper team att snabbt komma igång.
- Noggrannhet vid sårbarhetsdetektering: Säkerställer en exakt identifiering av säkerhetsproblem, minimerar falska positiva resultat och fokuserar på verkliga hot.
- Molnkompatibilitet: Fungerar effektivt med molnmiljöer och erbjuder flexibilitet för företag som arbetar i molnet.
Fördelar med DAST-verktyg
Att implementera DAST-verktyg ger flera fördelar för teamet och företaget. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att upptäcka sårbarheter tidigt hjälper dessa verktyg till att förhindra säkerhetsintrång och skydda känsliga data.
- Tidseffektivitet: Automatiserad skanning sparar tid åt teamet genom att kontinuerligt övervaka applikationer utan manuella insatser.
- Förberedd regelefterlevnad: Säkerställer att säkerhetsrutinerna uppfyller branschstandarder, vilket gör granskningar av regelefterlevnaden smidigare och mindre stressande.
- Kostnadsbesparingar: Att identifiera och åtgärda sårbarheter tidigt minskar de potentiella kostnaderna förknippade med säkerhetsintrång och dataförlust.
- Ökad produktivitet: Integration med befintliga system effektiviserar arbetsflöden och gör det möjligt för teamet att fokusera på andra kritiska uppgifter.
- Skalbarhet: Stöder växande företag genom att anpassa sig till ökad arbetsbelastning och större team utan att prestandan försämras.
- Handlingsbara insikter: Detaljerade rapporter ger tydlig vägledning om hur sårbarheter ska åtgärdas och hjälper teamet att effektivt prioritera åtgärder.
Kostnader och priser för DAST-verktyg
Att välja DAST-verktyg kräver en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och mycket annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i DAST-verktygslösningar:
Jämförelsetabell för abonnemang för DAST-verktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisabonnemang | $0 | Grundläggande sårbarhetsskanning, begränsad rapportering och communitysupport. |
| Personligt abonnemang | $10-$30 per användare /månad | Automatiserad skanning, grundläggande integrationer och e-postsupport. |
| Företagsabonnemang | $50-$100 per användare /månad | Avancerade skanningsfunktioner, omfattande rapportering, API-åtkomst och prioriterad support. |
| Enterprise-abonnemang | $150-$300/per användare /månad | Anpassningsbara säkerhetspolicyer, dedikerad kundansvarig, omfattande integrationer och support dygnet runt. |
Vanliga frågor om DAST-verktyg
Här är några svar på vanliga frågor om DAST-verktyg:
Stämmer det att DAST-verktyg granskar källkod?
Nej, DAST-verktyg granskar inte programmets källkod. I stället analyserar de körande program utifrån och identifierar säkerhetsbrister genom att simulera verkliga angrepp. Om du vill granska källkoden använder du SAST-verktyg, som analyserar själva koden.
Hur skiljer sig DAST-verktyg från SAST-verktyg?
DAST-verktyg testar programmet när det körs och hittar säkerhetsproblem som är synliga utifrån. SAST-verktyg analyserar källkoden före driftsättning för att upptäcka brister tidigt. Genom att använda båda typerna tillsammans får du en mer komplett bild av programmets säkerhet.
Kan DAST-verktyg integreras med CI/CD-pipelines?
Ja, de flesta moderna DAST-verktyg kan enkelt integreras med CI/CD-pipelines. Det gör att du kan automatisera sårbarhetsskanning varje gång kod skickas eller driftsätts, vilket hjälper dig att upptäcka problem innan de når produktion.
Vilka utmaningar kan jag möta när jag implementerar DAST-verktyg?
Du kan möta utmaningar som falska positiva resultat, konfigurationsarbete och begränsad insyn i brister i affärslogiken. Det är viktigt att finjustera skanningsparametrarna och utbilda teamet för att få ut värde av din DAST-investering.
Hur kan jag minska falska positiva resultat med DAST-verktyg?
Du kan minska falska positiva resultat genom att förfina skanningsinställningarna, uppdatera angreppssignaturerna och validera resultaten manuellt eller med SAST. Genom att regelbundet granska och justera undantagen fokuseras resultaten på verkliga risker som går att åtgärda.
Är DAST-verktyg lämpliga för testning av API:er och mikrotjänster?
Ja, många DAST-verktyg har numera stöd för API:er och mikrotjänster, men du får bäst resultat genom att välja ett verktyg som är utvecklat med moderna programarkitekturer i åtanke. Kontrollera att det finns OpenAPI/Swagger-integration och stöd för flera slutpunkter.
Vilka typer av sårbarheter upptäcker DAST-verktyg bäst?
DAST-verktyg är bäst på att upptäcka problem under körning, till exempel SQL-injektion, skriptkörning mellan webbplatser, osäker autentisering och felkonfigurationer. De kan däremot missa sårbarheter som brister i affärslogiken eller sådana som är dolda i otillgängliga kodvägar.
Vad händer härnäst?
Om du håller på att undersöka DAST-verktyg kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig dessutom genom hela köpprocessen, inklusive prisförhandlingar.