

De 10 bästa brandväggsprogrammen granskade 2026

10 Kortlista över bästa brandväggsprogrammen


I dagens digitala tidsålder är det inte bara smart att skydda ditt nätverk – det är nödvändigt. Du möter ständiga hot från cyberattacker, och det är där brandväggsprogram kommer in i bilden. Det fungerar som en barriär som skyddar dina data och ger dig sinnesro.
Jag har ägnat tid åt att testa och granska olika brandväggslösningar, och jag förstår de utmaningar som du och ditt team står inför när ni ska säkra era system. I den här artikeln delar jag med mig av mina bästa rekommendationer och ger dig en opartisk överblick över de bästa tillgängliga alternativen.
Du får insikter i funktioner, användarvänlighet och vad som skiljer varje program från de andra, så att du kan fatta ett välgrundat beslut. Låt oss ta en titt på brandväggsprogrammens värld och hitta rätt lösning för dina behov.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Expertgranskare:
Sammanfattning av de bästa brandväggsprogrammen
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för lägsta TCO per skyddad Mbps | 30 dagars kostnadsfri provperiod och kostnadsfri demonstration tillgängliga | Från $700 | Website | |
| 2 | Bäst för Talos-stödd hotinformation i stor skala | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 3 | Bäst för SD-WAN-brandväggstäckning på filialkontor | 14 dagars kostnadsfri provperiod + kostnadsfri demo | Från $25/användare/månad (faktureras årsvis) | Website | |
| 4 | Bäst för ML-baserad minnesdetektering av nolldagshot | 90 dagars kostnadsfri provperiod ELLER kostnadsfri demo tillgänglig | Från $550 (endast hårdvara) | Website | |
| 5 | Bäst för nätverksisolering utlöst av slutpunkter | Gratis provperiod tillgänglig | Från $25/användare/månad (faktureras årsvis) | Website | |
| 6 | Bäst för säker molnåtkomst via nolltillit | Gratis demonstration tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för flerskiktat och djuplodande hotförebyggande | 30 dagars kostnadsfri provperiod ELLER kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 8 | Bäst för att konsolidera NGFW, SD-WAN och ZTNA | 30 dagars kostnadsfri provperiod | Från $450 (hårdvaruapparat) | Website | |
| 9 | Bäst för att blockera nolldagshot innan de offentliggörs | 15–30 dagars kostnadsfri provperiod ELLER kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för europeiska cybersäkerhetsstandarder | Gratis demo tillgänglig | Pris på begäran | Website |
Recensioner av de bästa brandväggsprogrammen

Bäst för lägsta TCO per skyddad Mbps
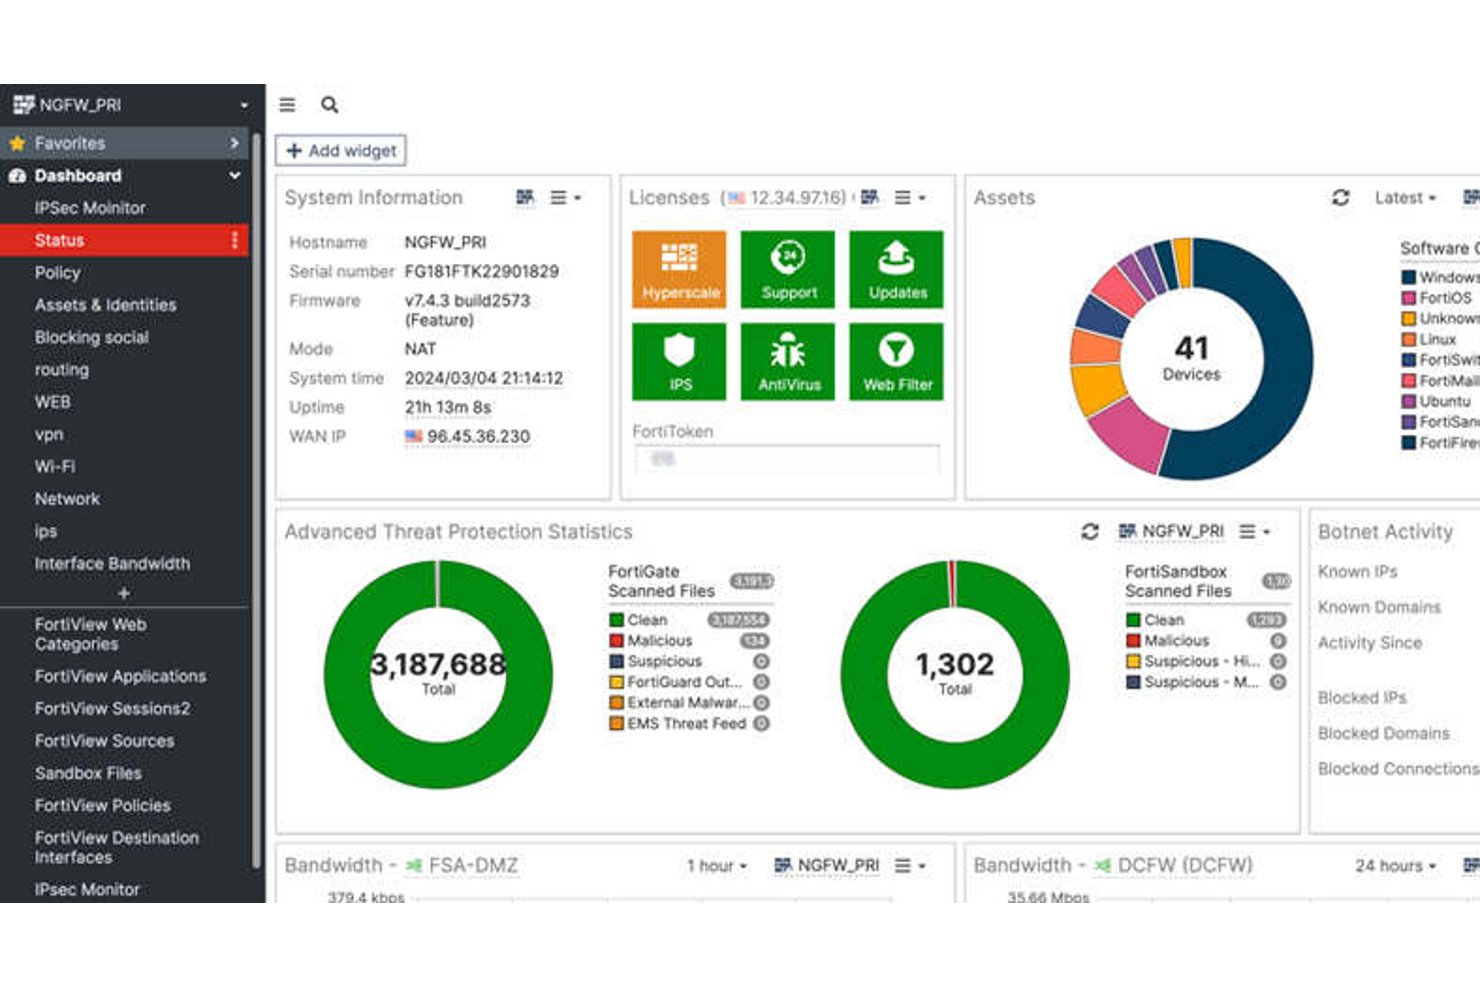
FortiGate NGFW är en nätverksbrandväggsplattform från Fortinet som kombinerar djup paketinspektion, intrångsskydd, kontroll på applikationslagret, SSL/TLS-dekryptering och inbyggt SD-WAN i hårdvaruenheter, virtuella maskiner och molnbaserade distributioner.
Vem passar FortiGate NGFW bäst för?
FortiGate NGFW passar bra för säkerhetsteam inom företagsnätverk som behöver skydda miljöer med hög genomströmning i distribuerad lokal, molnbaserad och hybrid infrastruktur.
Varför jag valde FortiGate NGFW
FortiGate NGFW tar plats på min kortlista eftersom ingen annan brandvägg kommer i närheten av dess råa kapacitet för hotskydd i stor skala. Jag talar om anpassade FortiASIC-processorer som driver SSL/TLS-inspektion och IPS med linjehastighet och når 520 Gbps på 3800G utan att prestandan stryps. Jag uppskattar också att SD-WAN är inbyggt i licensen, så att mitt team inte behöver hantera separata produkter för att säkra filialtrafik samtidigt som genomströmningen bibehålls över distribuerade platser.
Viktiga funktioner i FortiGate NGFW
- Segmentering med virtuella domäner (VDOM): Delar upp en enda FortiGate-enhet i flera isolerade virtuella brandväggsinstanser, var och en med egna policyer, routingtabeller och administratörer.
- Centraliserad orkestrering med FortiManager: Hanterar policyer, konfigurationer och inbyggd programvara för distribuerade FortiGate-distributioner från en enda konsol, med stöd för versionskontroll och återställning.
- Inline-CASB för insyn i SaaS: Övervakar och kontrollerar trafik till molnapplikationer i realtid, synliggör skugg-IT och blockerar dataexfiltrering från ej godkända plattformar.
- Postkvantkryptografi för IPsec VPN: Implementerar NIST-godkända postkvantalgoritmer i FortiOS 7.6.1 för att skydda VPN-tunnlar mot hot från kvantdatorer.
Integrationer med FortiGate NGFW
FortiGate NGFW stöder över 3 000 Security Fabric-integrationer från fler än 400 partner, däribland CrowdStrike, ServiceNow, Armis, Splunk, AWS, Microsoft Azure och Google Cloud Platform. Stöd för Terraform, Ansible och REST API möjliggör anpassade integrationer och arbetsflöden för infrastruktur som kod.
Pros and Cons
Pros:
- Levererar den högsta tillgängliga genomströmningen för hotskydd
- Inbyggt SD-WAN utan extra kostnad
- VDOM-segmentering möjliggör verkligt stöd för flera klienter
Cons:
- Uppdateringar av den inbyggda programvaran kan orsaka kritiska fel
- Avancerad rapportering kräver en separat FortiAnalyzer-licens

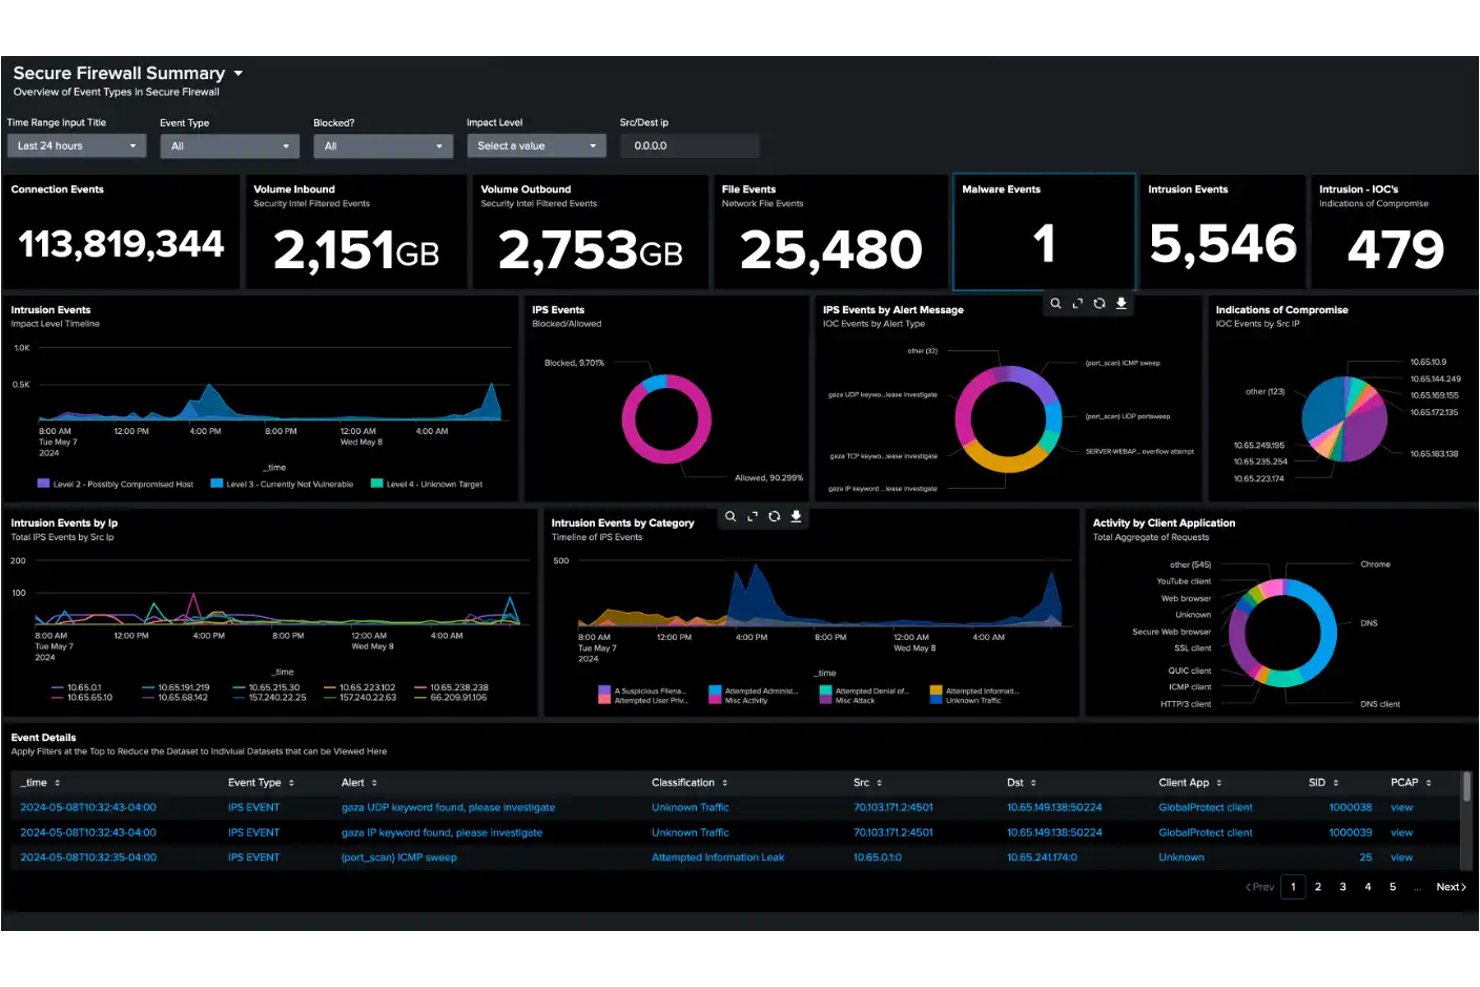
Cisco Secure Firewall är en nästa generations brandväggsplattform som tillhandahåller tillståndsbaserad trafikinspektion, intrångsskydd via Snort 3-motorn, djup paketinspektion över fler än 6 500 applikationer samt analys av krypterad trafik genom sin Encrypted Visibility Engine.
Vem passar Cisco Secure Firewall bäst för?
Cisco Secure Firewall passar bra för säkerhetsteam i företag som behöver verifierat, underrättelsedrivet hotskydd i stora, distribuerade och hybrida nätverksmiljöer.
Varför jag valde Cisco Secure Firewall
Cisco Secure Firewall finns med på min lista eftersom hotinformationen bakom lösningen verkligen håller en klass för sig. Cisco Talos analyserar 900 miljarder säkerhetshändelser dagligen i 193 länder och matar realtidsdetekteringar direkt till brandväggens Snort 3 IPS-motor. Den beteendebaserade SnortML-modellen bygger vidare på detta och upptäcker zero-day-exploater utan att invänta en signaturuppdatering. I SE Labs företagsinriktade tester 2026 blockerade Cisco 100 % av hoten, inklusive simuleringar av APT29 och Scattered Spider.
Viktiga funktioner i Cisco Secure Firewall
- Encrypted Visibility Engine (EVE): Upptäcker och blockerar hot som döljer sig i TLS 1.3-krypterad trafik utan att dekryptering krävs.
- Firewall Management Center (FMC): Centraliserad lokal hanteringskonsol för konfiguration och tillämpning av policyer över hårdvaru-, virtuella och molnbaserade brandväggsinstanser.
- Universal Zero Trust Network Access (UZTNA): Tillhandahåller applikationsåtkomst baserad på identitet och enhetens säkerhetsstatus och ersätter traditionella VPN med kontinuerligt verifierade anslutningar.
- Cisco Security Cloud Control: Molnbaserad orkestreringsplattform för hantering av brandväggsdistributioner på flera platser och i flera klientmiljöer från ett enda gränssnitt.
Integrationer med Cisco Secure Firewall
Cisco Secure Firewall har inbyggda integrationer med Splunk, Cisco XDR, Cisco ISE, Cisco Secure Workload, Cisco Umbrella, Cisco Secure Access och Cisco Multicloud Defense. Det har stöd för QRadar och Microsoft Sentinel via syslog samt REST-API:er, Terraform och Ansible för anpassade arbetsflöden och DevSecOps-arbetsflöden.
Pros and Cons
Pros:
- Blockerar zero-day-hot med beteendeanalys via SnortML
- Inspekterar TLS 1.3-trafik utan dekryptering
- Stöder distributioner i flera moln och containerbaserade distributioner
Cons:
- Policydistribution kan vara långsam och störande
- Komplexiteten i hanteringsgränssnittet frustrerar administratörer


Barracuda CloudGen Firewall är en nästa generations brandvägg som kombinerar tillståndsbaserad djup paketinspektion, inbyggd SD-WAN, IDS/IPS, kontroll på applikationslagret och stöd för distribution i flera moln i AWS, Azure och GCP.
Vem passar Barracuda CloudGen Firewall bäst för?
IT-team som hanterar distribuerade filialnätverk eller miljöer med flera moln får ut mest av Barracuda CloudGen Firewall, särskilt när inbyggd SD-WAN och driftsättning utan manuell konfigurering är viktigt.
Varför jag valde Barracuda CloudGen Firewall
Jag valde Barracuda CloudGen Firewall som en av de bästa eftersom den hanterar säkerhet i flera moln utan att tvinga dig att koppla samman separata verktyg. Ursprunglig distribution i AWS, Azure och GCP innebär att du kan tillämpa en konsekvent brandväggspolicy oavsett om trafiken når ett filialkontor eller en arbetsbelastning i molnet. Jag uppskattar också att inbyggd SD-WAN med trafikduplicering och framåtriktad felkorrigering ingår, så att distribuerade team förblir uppkopplade även över förlustbehäftade 4G/5G-länkar, med redundans utan paketförlust.
Viktiga funktioner i Barracuda CloudGen Firewall
- Tillståndsbaserad djup paketinspektion: Undersöker pakethuvuden och nyttolaster i en enda genomgång och tillämpar brandväggs-, IPS/IDS- och antivirusskanning samtidigt utan att lägga på ytterligare fördröjning.
- Brandväggens kontrollcenter: En centraliserad hanteringskonsol som stöder distributioner på flera platser med versionshantering, återställning av konfigurationer och fjärrprovisionering av platser utan manuell konfigurering.
- Sandboxning för avancerat hotskydd: Använder fullständig systememulering för att på ett säkert sätt detonera okända filer och upptäcka beteendebaserade hot, samtidigt som nya signaturer automatiskt skickas till förfiltreringslagren.
- Identitetsmedvetna åtkomstkontrollprinciper: Tillämpa detaljerade regler baserat på användare, grupp, applikation, tid och plats med hjälp av integrationer med Active Directory, LDAP, RADIUS, TACACS+ och x.509-certifikat.
Integrationer med Barracuda CloudGen Firewall
Barracuda CloudGen Firewall integreras med Microsoft Azure, Azure Virtual WAN, AWS, Google Cloud Platform, Datadog och Tufin SecureTrack. Den stöder syslog-exporter till Splunk och andra SIEM-plattformar samt REST API:er för anpassad automatisering.
Pros and Cons
Pros:
- Inbyggd SD-WAN utan extra maskinvara
- Centraliserad hantering för miljöer med flera platser
- Avancerat hotskydd med sandboxning
Cons:
- Stöd för WireGuard-protokollet saknas
- Viktiga funktioner kräver extra abonnemang

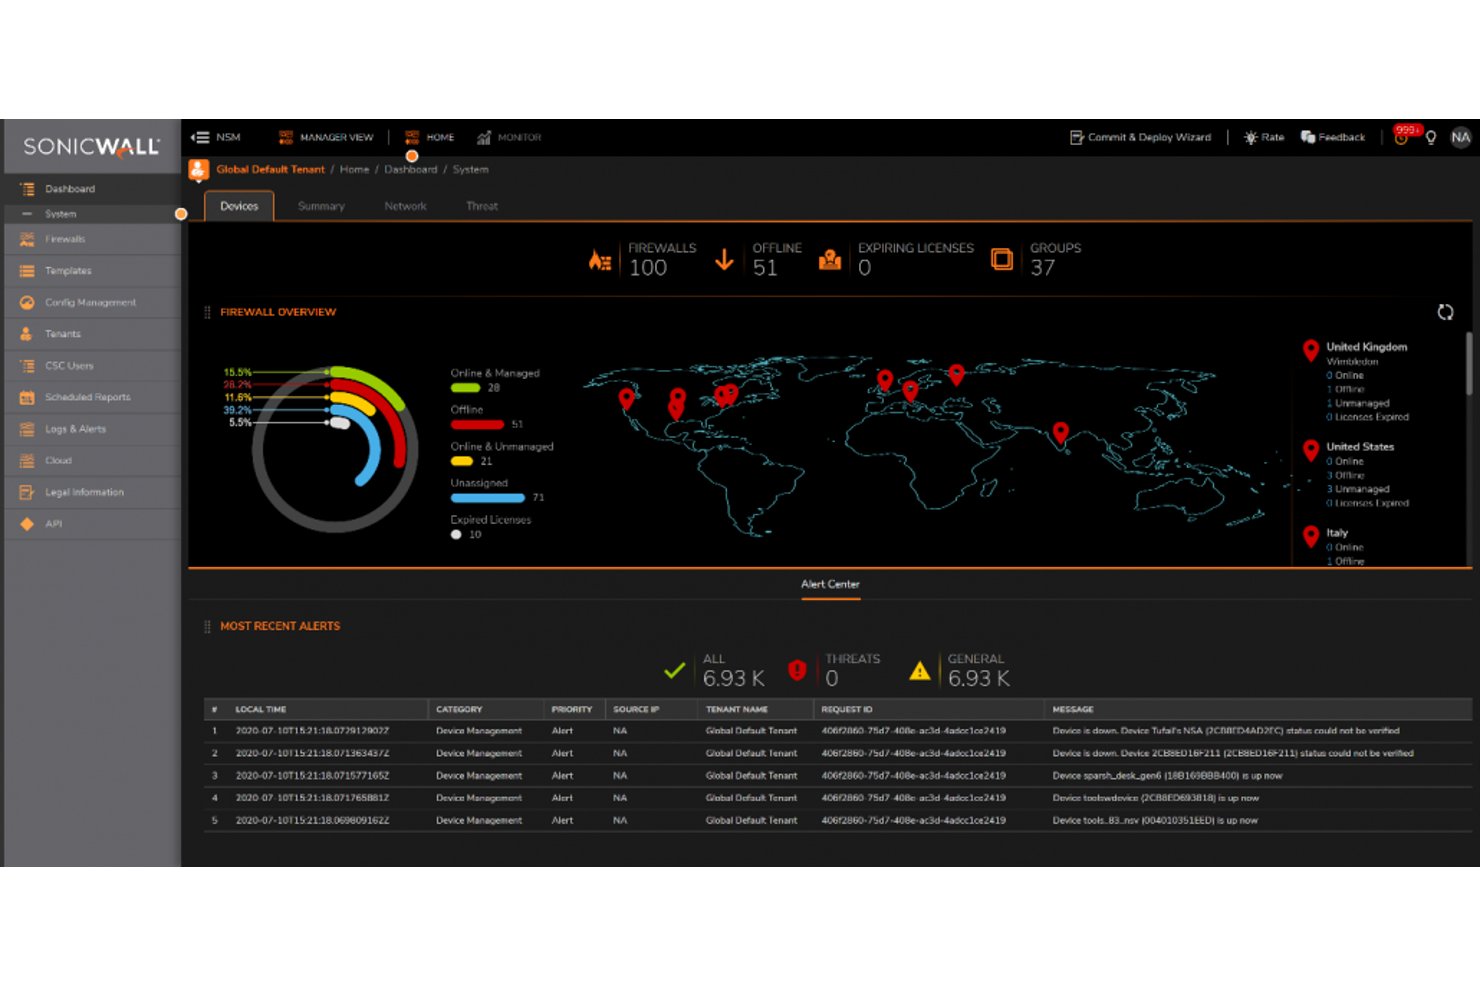
SonicWall är en brandväggsplattform av nästa generation som kombinerar djupgående paketinspektion, intrångsskydd, kontroll på applikationslagret och molnbaserad sandlådeteknik i hårdvaru-, virtuella och molnbaserade miljöer.
Vem passar SonicWall bäst för?
SonicWall passar bra för IT-team i små och medelstora företag samt på mellanmarknaden som behöver hotförebyggande skydd i företagsklass utan företagspriset.
Varför jag valde SonicWall
Jag valde SonicWall som en av de bästa eftersom dess realtidsbaserade intrångsdetektering verkligen är svår att återskapa. Den patenterade RTDMI-motorn inspekterar minnet i realtid och upptäcker skadlig kod som döljer sig bakom kryptering innan den körs. Med stöd av fem perfekta ICSA Labs-resultat i rad är 100 % hotdetektering utan falsklarm inget marknadsföringspåstående här—det är verifierat. Jag uppskattar också Capture ATP-sandlådan, eftersom den kör fullständig systememulering av misstänkta filer i stället för ytliga kontroller.
SonicWalls viktigaste funktioner
- Zonbaserad policyarkitektur: Gör det möjligt att definiera detaljerade brandväggsregler för betrodda, icke-betrodda, trådlösa och krypterade zoner, med tillämpning per användare och grupp.
- Inbyggd säker SD-WAN: Tillhandahåller intelligent växling vid fel, lastbalansering och applikationsmedveten routning mellan distribuerade platser utan att kräva en separat apparat.
- Nätverkssäkerhetshanterare (NSM): En centraliserad, molnbaserad konsol för hantering av policyer, konfigurationer och rapportering för flera brandväggar och platser från ett enda gränssnitt.
- Inbyggd ZTNA-licensiering: Gen 8-brandväggar levereras med Cloud Secure Edge-integration, vilket möjliggör identitets- och enhetsmedveten åtkomstkontroll som ett inbyggt alternativ till SSL-VPN.
SonicWall-integreringar
SonicWall erbjuder inbyggda syslog-integreringar med Splunk, IBM QRadar och Microsoft Sentinel samt anslutning till Active Directory och LDAP. NSM tillhandahåller ett REST API för anpassade integreringar och automatisering.
Pros and Cons
Pros:
- Branschledande precision vid hotdetektering
- Inbyggd SD-WAN och ZTNA ingår
- Minnesinspektion i realtid blockerar dold skadlig kod
Cons:
- Återkommande sårbarheter i SSL-VPN väcker oro
- Avancerade funktioner kräver flera betalda abonnemang


Sophos Firewall är en nästa generations brandväggsplattform som kombinerar djup paketinspektion, dekryptering av TLS 1.3, intrångsskydd, kontroll på applikationslagret och delning av hottelemetri mellan produkter för slutpunkter, servrar och nätverksenheter.
Vem passar Sophos Firewall bäst för?
Sophos Firewall passar bra för IT- och säkerhetsteam som redan använder – eller planerar att använda – Sophos-slutpunkter, där Security Heartbeats automatiska hotisolering ger störst värde.
Varför jag valde Sophos Firewall
Jag valde Sophos Firewall eftersom arkitekturen Synchronized Security gör något som de flesta brandväggar inte kan: den delar telemetri om hälsotillstånd i realtid mellan brandväggen och Sophos-slutpunkter via Security Heartbeat och isolerar automatiskt komprometterade enheter på nätverksnivå utan manuella åtgärder. Jag uppskattar också Active Threat Response, som hämtar flöden från MDR-analytiker och ML-baserad detektering från NDR Essentials för att begränsa aktiva angripare i nära realtid.
Viktiga funktioner i Sophos Firewall
- TLS 1.3-inspektion: Xstream-arkitekturen använder hårdvaruacceleration för att dekryptera och inspektera TLS 1.3-trafik utan betydande försämring av genomströmningen.
- Molnbaserad Sandstorm-sandlådeanalys: Misstänkta filer skickas till en molnbaserad sandlåda som använder maskininlärning och beteendeanalys för att upptäcka okänd skadlig kod innan den når nätverket.
- Inbyggd ZTNA-gateway: Varje Sophos Firewall-enhet innehåller en integrerad gateway för åtkomst till nätverk med nolltillit, vilket eliminerar behovet av en separat enhet.
- Central brandväggsrapportering: Sophos Central tillhandahåller molnbaserade mallar för efterlevnadsrapporter för HIPAA, PCI-DSS och GLBA, med upp till 30 dagars logglagring i Xstream-paketet.
Integrationer med Sophos Firewall
Sophos Firewall integreras med Sophos Central, Sophos Intercept X Endpoint, Sophos MDR/XDR, Active Directory, LDAP, AWS, Azure och GCP. Dess API för SIEM-integration stöder anpassade anslutningar, medan hotflöden från tredje part samt distributioner med VMware, Hyper-V och KVM utökar anslutningsmöjligheterna.
Pros and Cons
Pros:
- Automatisk slutpunktsisolering via Security Heartbeat
- TLS 1.3-inspektion med hårdvaruacceleration
- Inbyggd ZTNA-gateway på varje enhet
Cons:
- Fullt funktionsvärde kräver Sophos-slutpunkter
- Logglagringen är begränsad utan extern SIEM
Bäst för säker molnåtkomst via nolltillit
Zscaler Internet Access är en molnbaserad brandväggs- och säkerhetstjänstplattform som tillhandahåller en webb-gateway med nolltillit, molnbrandvägg, intrångsskydd, sandlådefunktion och kontroll på applikationsnivå – allt utan hårdvarubaserade apparater.
Vem passar Zscaler Internet Access bäst för?
Zscaler Internet Access passar bra för säkerhets- och nätverksteam inom företag som ersätter hårdvarubaserade brandväggar med en molnlevererad arkitektur baserad på nolltillit.
Varför jag valde Zscaler Internet Access
Zscaler Internet Access tar plats på min kortlista eftersom det är det tydligaste exemplet på en molnbaserad brandvägg som faktiskt eliminerar behovet av fysiska apparater. Jag tilltalas av hur dess brandvägg med nolltillit granskar alla portar och protokoll direkt i trafikflödet och avslutar varje anslutning vid en av över 150 globala närvaropunkter innan ren trafik någonsin når sin destination. Dess motor för en enda genomsökning och flera åtgärder kör TLS-inspektion, IPS och sandlådeanalys i ett enda pass, något som traditionella NGFW-brandväggar inte kan återskapa i stor skala.
Viktiga funktioner i Zscaler Internet Access
- Identitetsmedveten policyhantering: Gör det möjligt att skapa och tillämpa brandväggsregler baserade på användaridentitet, enhetens säkerhetsstatus, applikation, plats och tid från en enda molnkonsol.
- Moln-IPS med tre detekteringsmetoder: Kombinerar signaturbaserad, policybaserad och avvikelsebaserad/beteendebaserad detektering direkt i trafikflödet över all krypterad trafik och uppdateras kontinuerligt utan underhållsfönster.
- AI-driven molnsandlåda: Isolerar och analyserar okända filer för att upptäcka noll-dagars skadlig kod, med stöd för isolering av det första infekterade systemet och API-inskick på den avancerade nivån.
- Loggströmning till SIEM och SOAR: Strömmar loggar och händelser i realtid via API till plattformar som Splunk, Microsoft Sentinel och IBM QRadar för efterlevnadsrapportering och arbetsflöden för incidenthantering.
Integrationer med Zscaler Internet Access
Zscaler Internet Access erbjuder dokumenterade integrationer med Splunk, Microsoft Sentinel, IBM QRadar, ServiceNow, Okta, Microsoft Entra ID, CrowdStrike, Terraform, Ansible och Pulumi. Dess API-först-arkitektur stöder loggströmning till SIEM och SOAR samt anpassad policyautomatisering.
Pros and Cons
Pros:
- Inspekterar 100 % av den krypterade trafiken
- Molnbaserad utan krav på hårdvarubaserade apparater
- Åtkomst baserad på nolltillit för varje anslutning
Cons:
- Den inledande policykonfigurationen kan vara komplex
- Internethastigheten kan påverkas under perioder med hög belastning

Bäst för flerskiktat och djuplodande hotförebyggande

Check Points nästa generations brandväggar (NGFW) är en brandväggsplattform som kombinerar djup paketinspektion, AI-driven hotförebyggande teknik, identitetsmedveten åtkomstkontroll och centraliserad policyhantering i lokala, molnbaserade och hybrida miljöer.
Vilka passar Check Points nästa generations brandväggar (NGFW) bäst för?
Check Points NGFW passar bra för säkerhetsteam i företag som hanterar komplexa infrastrukturer i flera miljöer, där träffsäkerhet i hotförebyggandet inte är förhandlingsbar.
Varför jag valde Check Points nästa generations brandväggar (NGFW)
Check Points NGFW finns med på min kortlista eftersom ThreatCloud AI verkligen tillhör en klass för sig och behandlar över 2 miljarder säkerhetsbeslut dagligen för att upptäcka hot som signaturbaserade verktyg missar. Jag uppskattar särskilt hur SandBlast-sandlådan och Threat Extraction fungerar tillsammans: misstänkta filer körs i en isolerad miljö medan sanerade versioner når användarna inom några sekunder. Miercoms oberoende riktmärken från 2025 bekräftade en blockeringsgrad på 99,9 % för skadlig kod och 99,7 % för nätfiske, siffror som jag tycker är svåra att invända mot vid utvärdering av flerskiktat hotförebyggande.
Viktiga funktioner i Check Points nästa generations brandväggar (NGFW)
- Centraliserad policyhantering i SmartConsole: Ett enda hanteringsgränssnitt för att samordna brandväggspolicyer i lokala, virtuella, molnbaserade och SASE-distributioner från en enda instrumentpanel.
- Arkitektur med programvarublad: En modulär licensieringsmodell som låter dig aktivera specifika säkerhetsfunktioner – IPS, anti-bot, sandlådehantering och DLP – på din gateway utan separata apparater.
- Identitetsmedvetenhet: Upprätthåller åtkomstkontrollpolicyer baserade på användare och grupper genom integrering med Active Directory, Azure AD och Okta, så att nätverksregler kan kopplas till specifika identiteter.
- Maestro Hyperscale-brandväggskluster: En hyperskalär arkitektur som skalar befintlig gatewayhårdvara elastiskt för att leverera över 1 Tbps genomströmning för hotförebyggande i stora datacentermiljöer.
Integrationer med Check Points nästa generations brandväggar (NGFW)
Check Points NGFW integreras med Splunk, Microsoft Sentinel, IBM QRadar, Okta, Microsoft Azure, AWS, VMware NSX, ServiceNow, Terraform och Ansible. Dess REST API stöder anpassade integrationer och CI/CD-arbetsflöden.
Pros and Cons
Pros:
- Centraliserad policyhantering för alla miljöer
- Branschledande blockeringsgrad för skadlig kod och nätfiske
- Djup insyn i applikationer och på användarnivå
Cons:
- Den komplexa licensieringsmodellen förvirrar många team
- Användarupplevelsen skiljer sig mellan produktmoduler

Bäst för att konsolidera NGFW, SD-WAN och ZTNA

Fortinets nästa generationsbrandvägg (NGFW) är en brandväggsplattform byggd på FortiOS som levererar tillståndsbaserad trafikinspektion, djup paketinspektion, intrångsskydd, applikationskontroll, SD-WAN och nätverksåtkomst med nolltillit (ZTNA) i hårdvaru-, virtuella och molnbaserade installationer.
Vem passar Fortinets nästa generationsbrandvägg (NGFW) bäst för?
Fortinet NGFW passar bra för nätverkssäkerhetsteam som hanterar stora, distribuerade miljöer där säkerhetsinfrastrukturen behöver växa utan att komplexiteten ökar.
Varför jag valde Fortinets nästa generationsbrandvägg (NGFW)
Fortinet NGFW tar plats på min kortlista eftersom FortiASIC-accelererad hårdvara låter dig skala genomströmningen för hotskydd upp till 520 Gbps utan att kompromissa med inspektionens djup. Jag uppskattar att Universal ZTNA är direkt inbyggt i FortiOS utan extra kostnad, så när din miljö växer skalas åtkomstkontrollen per session tillsammans med den. FortiManager knyter sedan ihop allt och låter dig distribuera konsekventa policyer i fysiska, virtuella och molnbaserade FortiGate-installationer från en enda konsol.
Viktiga funktioner i Fortinets nästa generationsbrandvägg (NGFW)
- AI-driven hotinformation från FortiGuard: Kontinuerligt uppdaterade hotflöden från FortiGuard Labs levererar signaturuppdateringar i realtid, DNS-säkerhet, URL-filtrering och botnätskydd i alla installationer.
- SSL/TLS-inspektion: Hårdvaruaccelererad dekryptering via FortiASIC-processorer möjliggör djup paketinspektion av krypterad trafik utan att försämra nätverksprestandan.
- Inline-CASB: Identifierar och kontrollerar otillåten användning av SaaS-applikationer i både klartextstrafik och krypterad trafik, vilket ger dig insyn i skugg-IT.
- Centraliserad loggning med FortiAnalyzer: Samlar träffar på brandväggspolicyer, IPS-händelser, VPN-aktivitet och användarbeteende på en enda plattform för logghantering med rapportering redo för efterlevnad av PCI-DSS, HIPAA och GDPR.
Integrationer för Fortinets nästa generationsbrandvägg (NGFW)
Fortinet NGFW integreras med Splunk, Microsoft Sentinel, IBM QRadar, FortiSOAR, AWS, Azure, Google Cloud Platform och Oracle Cloud Infrastructure. Stöd för REST API, Terraform och Ansible möjliggör anpassade integrationer och arbetsflöden för infrastruktur som kod.
Pros and Cons
Pros:
- Hårdvaruaccelererad prestanda för djup paketinspektion
- Universal ZTNA ingår utan extra kostnad
- Centraliserad policyhantering för flera platser
Cons:
- Återkommande sårbarheter med hög allvarlighetsgrad i den fasta programvaran
- Vissa avancerade funktioner kräver CLI-kompetens

Bäst för att blockera nolldagshot innan de offentliggörs

Palo Alto Networks nästa generations brandvägg är en nätverkssäkerhetsplattform som tillhandahåller tillståndsbaserad trafikinspektion, kontroll på applikationsnivå via App-ID, intrångsskydd och hotinformation för hårdvarubaserade, virtuella, container- och molnbaserade driftsättningar.
För vem passar Palo Alto Networks nästa generations brandvägg bäst?
Säkerhetsfokuserade företag och stora organisationer som behöver AI-driven teknik för att förebygga hot i hybrida miljöer, miljöer med flera moln och lokala miljöer får ut mest av den här plattformen.
Varför jag valde Palo Alto Networks nästa generations brandvägg
Jag valde Palo Alto Networks NGFW eftersom dess Precision AI-motor för djupinlärning inline blockerar hot innan de når ditt nätverk, utan att invänta signaturer eller fördröjningar från sandlådan. Det jag tycker är mest imponerande är Frontier Virtual Patching, som genomsöker tusentals arkiv med öppen källkod och levererar korrigeringar samma dag innan leverantörerna ens avslöjar sårbarheter. Dessutom identifierar App-ID applikationer utifrån deras faktiska beteende, inte port eller protokoll, så en policy som blockerar filuppladdningar i Dropbox fungerar faktiskt.
Viktiga funktioner i Palo Alto Networks nästa generations brandvägg
- Centraliserad Panorama-hantering: En enda hanteringskonsol som styr upp till 5 000 hårdvarubaserade, virtuella och containerbaserade brandväggar med rollbaserad åtkomstkontroll och simulering av policyernas påverkan.
- Policytillämpning med User-ID: Kopplar nätverkstrafik till enskilda användare och grupper i Active Directory, LDAP och molnbaserade identitetsleverantörer för att tillämpa identitetsbaserade säkerhetspolicyer.
- Avancerad WildFire-sandlådeanalys: Analyserar misstänkta filer med hjälp av statisk analys, dynamisk beteendeanalys och maskininlärning för att upptäcka och blockera känd och okänd skadlig kod.
- CN-Series-containerbrandvägg: En Kubernetes-inbyggd brandvägg som inspekterar öst-västlig containertrafik utan att störa utvecklarnas arbetsflöden eller utvecklingspipelineernas hastighet.
Integrationer med Palo Alto Networks nästa generations brandvägg
Inbyggda integrationer omfattar Splunk, IBM QRadar och Microsoft Sentinel. Cortex XSOAR lägger till mer än 900 integrationer, medan Terraform, Ansible och PAN-OS REST/XML-API:er stöder anpassad automatisering.
Pros and Cons
Pros:
- Blockerar nolldagshot innan leverantören offentliggör dem
- Identifierar applikationer utifrån beteende, inte port
- Hanterar upp till 5 000 brandväggar centralt
Cons:
- Avancerade säkerhetsfunktioner kräver separata licenser
- Svarstiderna från supporten kan vara oförutsägbara


Stormshield Network Security (SNS) är en nästa generations brandväggsplattform som kombinerar tillståndsbaserad djup paketinspektion, IPS/IDS, kontroll på applikationslagret, SD-WAN, ZTNA och centraliserad policyhantering för flera platser i en enda integrerad svit.
Vem passar Stormshield Network Security (SNS) bäst för?
SNS passar mycket bra för europeiska organisationer inom offentlig verksamhet, försvar eller kritisk infrastruktur som behöver en brandvägg som uppfyller strikta krav på suveränitet och efterlevnad, såsom ANSSI, NIS2 och NATO Restricted.
Varför jag valde Stormshield Network Security (SNS)
Jag valde SNS som en av de bästa eftersom ingen annan brandvägg på den här listan kan mäta sig med dess europeiska suveränitetsmeriter: ANSSI Standard Qualification samt certifieringarna CC EAL4+, EU Restricted och NATO Restricted. I praktiken innebär det att organisationer inom offentlig verksamhet, försvar eller kritisk infrastruktur kan driftsätta SNS i säkerhetsklassade miljöer där leverantörer med huvudkontor i USA helt enkelt inte är godkända. Jag värdesätter också dess inbyggda stöd för OT/ICS-protokoll, som omfattar Modbus, OPC UA, S7 och DNP3, för team som säkrar industriella miljöer parallellt med traditionella IT-nätverk.
Viktiga funktioner i Stormshield Network Security (SNS)
- Stormshield Management Center (SMC): En centraliserad konsol för hantering av filtreringsregler, VPN-topologier och SD-WAN-policyer över flera SNS-brandväggar från ett enda gränssnitt.
- Breach Fighter-sandlåda: En molnbaserad sandlådemodul som kör misstänkta filer genom en trelagersanalys som kombinerar IPS, antivirusgenomsökning och AI-förstärkt beteendedetektering.
- Postkvantkryptering för VPN: SMC stöder postkvantkryptografi baserad på KEM och PPK för IPSec-VPN-driftsättningar och skyddar kommunikation mot framtida kryptografiska hot.
- Inspektion av industriella protokoll: IPS-motorn analyserar inbyggt OT/ICS-protokoll, inklusive Modbus, OPC UA, S7 och DNP3, för team som säkrar operativa teknikmiljöer.
Integrationer med Stormshield Network Security (SNS)
Stormshield Network Security (SNS) har dokumenterade integrationer med Splunk, Elastic, Microsoft Entra ID och Nozomi Networks Guardian. Plattformen erbjuder även en officiell Ansible-samling, REST API:er för anpassad automatisering samt driftsättningsalternativ via OVHcloud, 3DS OUTSCALE och Microsoft Azure Marketplace.
Pros and Cons
Pros:
- Certifierad för efterlevnad av EU-, NATO- och ANSSI-krav
- Inbyggd inspektion av OT/ICS-protokoll ingår
- Integrerat SD-WAN med säkerhet som grundprincip
Cons:
- Begränsad skalbarhet för fjärr-VPN på vissa modeller
- Färre direkta integrationer med globala SIEM-plattformar
Andra brandväggsprogram
Nedan följer en lista över ytterligare brandväggsprogram som jag tog med i urvalet, men som inte kom med bland de tio bästa. De är definitivt värda att ta en titt på.
- Google Cloud
Bäst för hierarkisk brandväggspolicy med inbyggt GCP-stöd
- Imperva WAF
Bäst för WAF med över 111 000+ CVE:er
- Cloudflare WAF
Bäst för Forrester-ledande skydd mot hot mot webbapplikationer
- WatchGuard Firebox
Bäst för enhetlig säkerhetshantering för små och medelstora företag och MSP:er


Så utvärderar jag brandväggsprogramvara
Jag delar upp min utvärdering i grundläggande krav – som tillståndsbaserad inspektion och IPS – och särskiljande faktorer som stöd för ZTNA, molnbaserad distribution och hur licensieringen fungerar i olika miljöer.
Kärnfunktionalitet (grundkrav för den här listan)
När jag väljer verktyg till min lista poängsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för varje kärnfunktion som anges nedan. Därefter omvandlar jag verktygets totalpoäng till en procentandel. Varje verktyg måste uppnå en totalpoäng på minst 75 % för att övervägas för inkludering.
- Trafikfiltrering och inspektion: Jag kontrollerar om ett verktyg hanterar tillståndsbaserad inspektion över olika protokoll och om det kan dekryptera SSL/TLS-trafik utan att genomströmningen försämras kraftigt.
- Policy- och regelhantering: Det är viktigt att kunna skapa detaljerade regler – jag letar efter identitetsmedvetna policyer som kan avgränsas efter användare, grupp, zon och program.
- Intrångsförebyggande (IDS/IPS): Jag utvärderar hur varje verktyg upptäcker hot, från grundläggande signaturmatchning till beteendeanalys som identifierar lateral förflyttning eller nolldagshot.
- Kontroll på applikationslagret (DPI): Djup paketinspektion bör identifiera program utifrån deras beteende, inte bara porten – till exempel skilja Slack från allmän HTTPS-trafik.
- Hotinformation och skydd mot skadlig kod: Jag letar efter hotinformationsflöden i realtid och sandboxning, samt DNS-/URL-filtrering för nätfiske och C2-återkopplingar.
- Loggning, övervakning och rapportering: Jag utvärderar hur lätt det är att söka i loggarna, hur varningar kan anpassas och om instrumentpanelerna har inbyggt stöd för efterlevnadsramverk som PCI-DSS eller HIPAA.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som särskiljer varje plattform.
Särskiljande faktorer (vad som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Stöd för ZTNA är en viktig faktor – jag letar efter brandväggar som tillämpar identitets- och kontextbaserad åtkomst per session, vilket är viktigt när personalen är utspridd på kontor och avlägsna platser. Molnbaserad distribution är en annan faktor jag väger in, särskilt för team som kör arbetsbelastningar på AWS, Azure eller GCP och behöver konsekvent policytillämpning mellan leverantörer. Jag utvärderar också om en plattform erbjuder en enhetlig hanteringskonsol för att styra lokala och molnbaserade instanser från en och samma plats, eftersom separata instrumentpaneler för varje miljö innebär betydande extra operativt arbete.
Mer än funktioner
Licensstrukturen är något jag alltid utvärderar noggrant. Vissa leverantörer inkluderar IPS, sandboxning och hotinformationsflöden i en baslicens, medan andra tar betalt per tillägg – detta förändrar den totala ägandekostnaden avsevärt över en period på flera år. Kompatibilitet med ekosystemet spelar också roll: jag kontrollerar om det finns inbyggda integrationer med SIEM-plattformar som Splunk eller Sentinel och identitetsleverantörer som Okta. Slutligen överväger jag om leverantören har ett internt team för hotforskning, eftersom kvaliteten och hastigheten på uppdateringar av signaturer och hotinformation direkt påverkar hur väl brandväggen står emot nya hot.
Så väljer du brandväggsprogram
Det är lätt att fastna i långa listor över funktioner och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för att välja programvara kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa tillsammans med ditt företag? Kontrollera om den stöder expansion när det gäller användare och data utan att prestandan försämras. |
| Integrationer | Fungerar den med dina befintliga system? Säkerställ kompatibilitet med andra verktyg som ditt team använder för att undvika störningar i arbetsflödet. |
| Anpassningsbarhet | Kan du anpassa den efter dina behov? Leta efter programvara som låter dig justera inställningar och policyer så att de passar dina affärsprocesser. |
| Användarvänlighet | Är den lätt att använda? Fundera på hur intuitivt gränssnittet är och om ditt team kan använda det utan omfattande utbildning. |
| Implementering och introduktion | Hur lång tid tar det att komma igång? Utvärdera den tid och de resurser som krävs för installation och utbildning. Leta efter snabbstartsguider eller supportalternativ. |
| Kostnad | Ryms den inom din budget? Jämför prismodeller och var uppmärksam på dolda avgifter. Tänk på den långsiktiga kostnaden i förhållande till det värde som lösningen ger ditt team. |
| Säkerhetsskydd | Uppfyller den dina säkerhetsbehov? Kontrollera att säkerhetsprotokoll och certifieringar är aktuella så att dina data förblir skyddade. |
| Efterlevnadskrav | Överensstämmer den med lagstadgade standarder? Se till att programvaran följer relevanta branschbestämmelser, till exempel GDPR eller HIPAA, för att undvika juridiska komplikationer. |
Vad är brandväggsprogram?
Brandväggsprogram är en digital väktare som är utformad för att övervaka och kontrollera inkommande och utgående nätverkstrafik utifrån förutbestämda säkerhetspolicyer. Det fungerar som en barriär mellan ett betrott internt nätverk och potentiellt otillförlitliga externa nätverk, till exempel internet, och är ett viktigt verktyg för både företag och privatpersoner.
Företag använder brandväggar för att skydda känsliga data, förhindra obehörig åtkomst och säkerställa att lagstadgade krav uppfylls, medan privatpersoner använder dem för att skydda sig mot cyberhot, värna personlig information och upprätthålla sin integritet på nätet. Hur viktigt är ett sådant verktyg? Det är som att ha en outtröttlig väktare som ständigt är på sin vakt och håller hoten på avstånd, samtidigt som bandbredden optimeras och ditt antivirusprogram kan fungera utan överväldigande avbrott. Regelbunden övervakning med programvara för brandväggsgranskning säkerställer optimal prestanda.
Funktioner
När du väljer brandväggsprogramvara bör du hålla utkik efter följande viktiga funktioner:
- Trafikövervakning: Analyserar kontinuerligt nätverkstrafiken för att upptäcka och varna dig om misstänkt aktivitet.
- Intrångsidentifiering: Identifierar potentiella hot och försök till obehörig åtkomst, vilket ger ett extra säkerhetslager.
- Säkra VPN-anslutningar: Möjliggör krypterade anslutningar för fjärråtkomst och säkerställer datasekretess och dataskydd.
- Avancerad hotinformation: Använder realtidsdata för att snabbt identifiera och reagera på nya hot.
- Automatiserad policyhantering: Förenklar processen med att skapa och uppdatera säkerhetspolicyer i hela nätverket.
- Anpassningsbara instrumentpaneler: Gör det möjligt för dig att anpassa gränssnittet så att relevant information och relevanta mätvärden visas utifrån dina behov.
- Integration med molntjänster: Säkerställer kompatibilitet med molnbaserade applikationer och tjänster och bibehåller säkerheten i olika miljöer.
- Realtidsanalys: Ger omedelbara insikter i nätverksaktiviteten och hjälper dig att fatta välgrundade säkerhetsbeslut.
- Efterlevnadsstöd: Hjälper till att uppfylla branschregler och standarder för att undvika juridiska problem.
- Användarvänligt gränssnitt: Erbjuder en intuitiv design som gör det enkelt för teammedlemmar att navigera och använda lösningen effektivt.
Fördelar
Att implementera brandväggsprogramvara eller hanterade brandväggstjänster ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Skyddar ditt nätverk mot obehörig åtkomst och cyberhot med funktioner som intrångsidentifiering och säkra VPN-anslutningar.
- Datasekretess: Säkerställer att känslig information förblir konfidentiell genom att kryptera data och övervaka trafiken efter misstänkt aktivitet.
- Efterlevnad av regelverk: Hjälper dig att uppfylla branschstandarder och juridiska krav och minskar risken för sanktioner med funktioner för efterlevnadsstöd.
- Förbättrad nätverksprestanda: Hanterar och prioriterar nätverkstrafiken effektivt, förhindrar överbelastning och upprätthåller en smidig drift.
- Hotrespons i realtid: Erbjuder snabb identifiering och begränsning av potentiella hot med hjälp av avancerad hotinformation och realtidsanalys.
- Anpassningsbara kontroller: Gör det möjligt för dig att anpassa säkerhetspolicyer och gränssnittsinställningar efter företagets specifika behov, vilket förbättrar användarvänligheten.
- Kostnadsbesparingar: Minskar de potentiella kostnaderna förknippade med dataintrång och nätverksavbrott genom att proaktivt hantera säkerhetsrisker.
Kostnader och priser
För att välja brandväggsprogramvara krävs en förståelse för de olika prismodellerna och tillgängliga planerna. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga planer, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för brandväggsprogramvara:
Jämförelsetabell för brandväggsprogramvara
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisplan | $0 | Grundläggande trafikövervakning, begränsad intrångsidentifiering och communitysupport. |
| Personlig plan | $5-$25/user/month | Avancerad trafikövervakning, säkra VPN-anslutningar och e-postsupport. |
| Företagsplan | $30-$100/user/month | Realtidsanalys, automatiserad policyhantering och telefonsupport. |
| Företagsplan för större organisationer | $100+/user/month | Anpassningsbara instrumentpaneler, efterlevnadsstöd och dedikerad kontohantering. |
Vanliga frågor om brandväggsprogramvara
Här är några svar på vanliga frågor om brandväggsprogramvara:
Vilka är de fyra brandväggsreglerna?
De fyra grundläggande typerna av brandväggsregler är tillåt allt, neka allt, tillåt specifikt och neka specifikt. Du bör förstå dessa regler för att konfigurera brandväggen effektivt. Varje regeltyp har olika användningsområden, och genom att använda dem korrekt kan du hantera nätverkstrafik och säkerhet.
Vilket är det största problemet med en brandvägg?
Ett stort problem med brandväggar är att de inte kan hantera interna hot. Brandväggar är bra på att blockera externa risker, men kan ha svårt att hantera hot från den egna organisationen. Överväg ytterligare säkerhetsåtgärder för att minska risker som interna hot och krypterad trafik.
Hur fungerar en programvarubrandvägg?
En programvarubrandvägg är ett program som granskar data som går in i och ut ur en enhet. Den filtrerar data genom att kontrollera om den överensstämmer med profilen för skadlig kod. Du kan anpassa den efter dina specifika behov, vilket ger en flexibel säkerhetslösning för dina system.
Hur konfigurerar jag en brandvägg?
För att konfigurera en brandvägg börjar du med att definiera dina säkerhetsprinciper och regler. Avgör vilka typer av trafik som ska tillåtas eller nekas utifrån nätverkets behov. Uppdatera och granska regelbundet dina konfigurationer för att anpassa dem till nya säkerhetshot och upprätthålla skyddet.
Vad är tillståndsbaserad inspektion?
Tillståndsbaserad inspektion är en brandväggsfunktion som övervakar tillståndet för aktiva anslutningar. Den analyserar paket utifrån trafikflödets sammanhang och säkerställer att endast legitim data passerar. Detta ger ett mer dynamiskt och säkert tillvägagångssätt jämfört med statisk filtrering.
När bör jag använda en programvarubrandvägg?
Använd en programvarubrandvägg när du behöver flexibla säkerhetslösningar för enskilda enheter eller små nätverk. Den är särskilt användbar för distansarbetare eller små företag som behöver anpassningsbart skydd utan att investera i maskinvara. Utvärdera dina specifika behov för att avgöra om den passar dig.
Vad händer härnäst?
Om du håller på att undersöka programvara för brandväggar kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista med programvara att granska. De hjälper dig dessutom genom hela köpprocessen, inklusive prisförhandlingar.