Cybersäkerhetsområdet expanderar genom utvecklingen av innovativa verktyg och tekniker för att hantera och begränsa de många hot och utmaningar som företag står inför idag. Två framträdande koncept är SOAR (säkerhetsorkestrering, automatisering och respons) och SIEM (säkerhetsinformation och händelsehantering). Båda erbjuder separata men sammanlänkade funktioner som är utformade för att öka effektiviteten och verkningsgraden i cybersäkerhetsarbetet.
SIEM-verktyg kan hålla din IT-infrastruktur säker genom att övervaka och upptäcka säkerhetshot. SOAR har ett mer proaktivt angreppssätt. Det integreras med olika säkerhetsverktyg för att samla in data och möjliggör automatiserade svar på hot på låg nivå. SOAR-plattformar är utformade för att effektivisera och förstärka din respons på sådana hot.

Branschinsikt
Termen SIEM myntades av analytiker på Gartner och kombinerar säkerhetshändelsehantering (SEM), som analyserar logg- och händelsedata i realtid för att möjliggöra hotövervakning, händelsekorrelation och incidenthantering, med säkerhetsinformationshantering (SIM), som samlar in, analyserar och rapporterar om loggdata.
Debatten mellan SOAR och SIEM förs ofta, men att förstå när och hur de ska användas kan avsevärt stärka ett företags säkerhetsnivå. I den här artikeln får du lära dig de viktigaste funktionerna hos SIEM och SOAR.
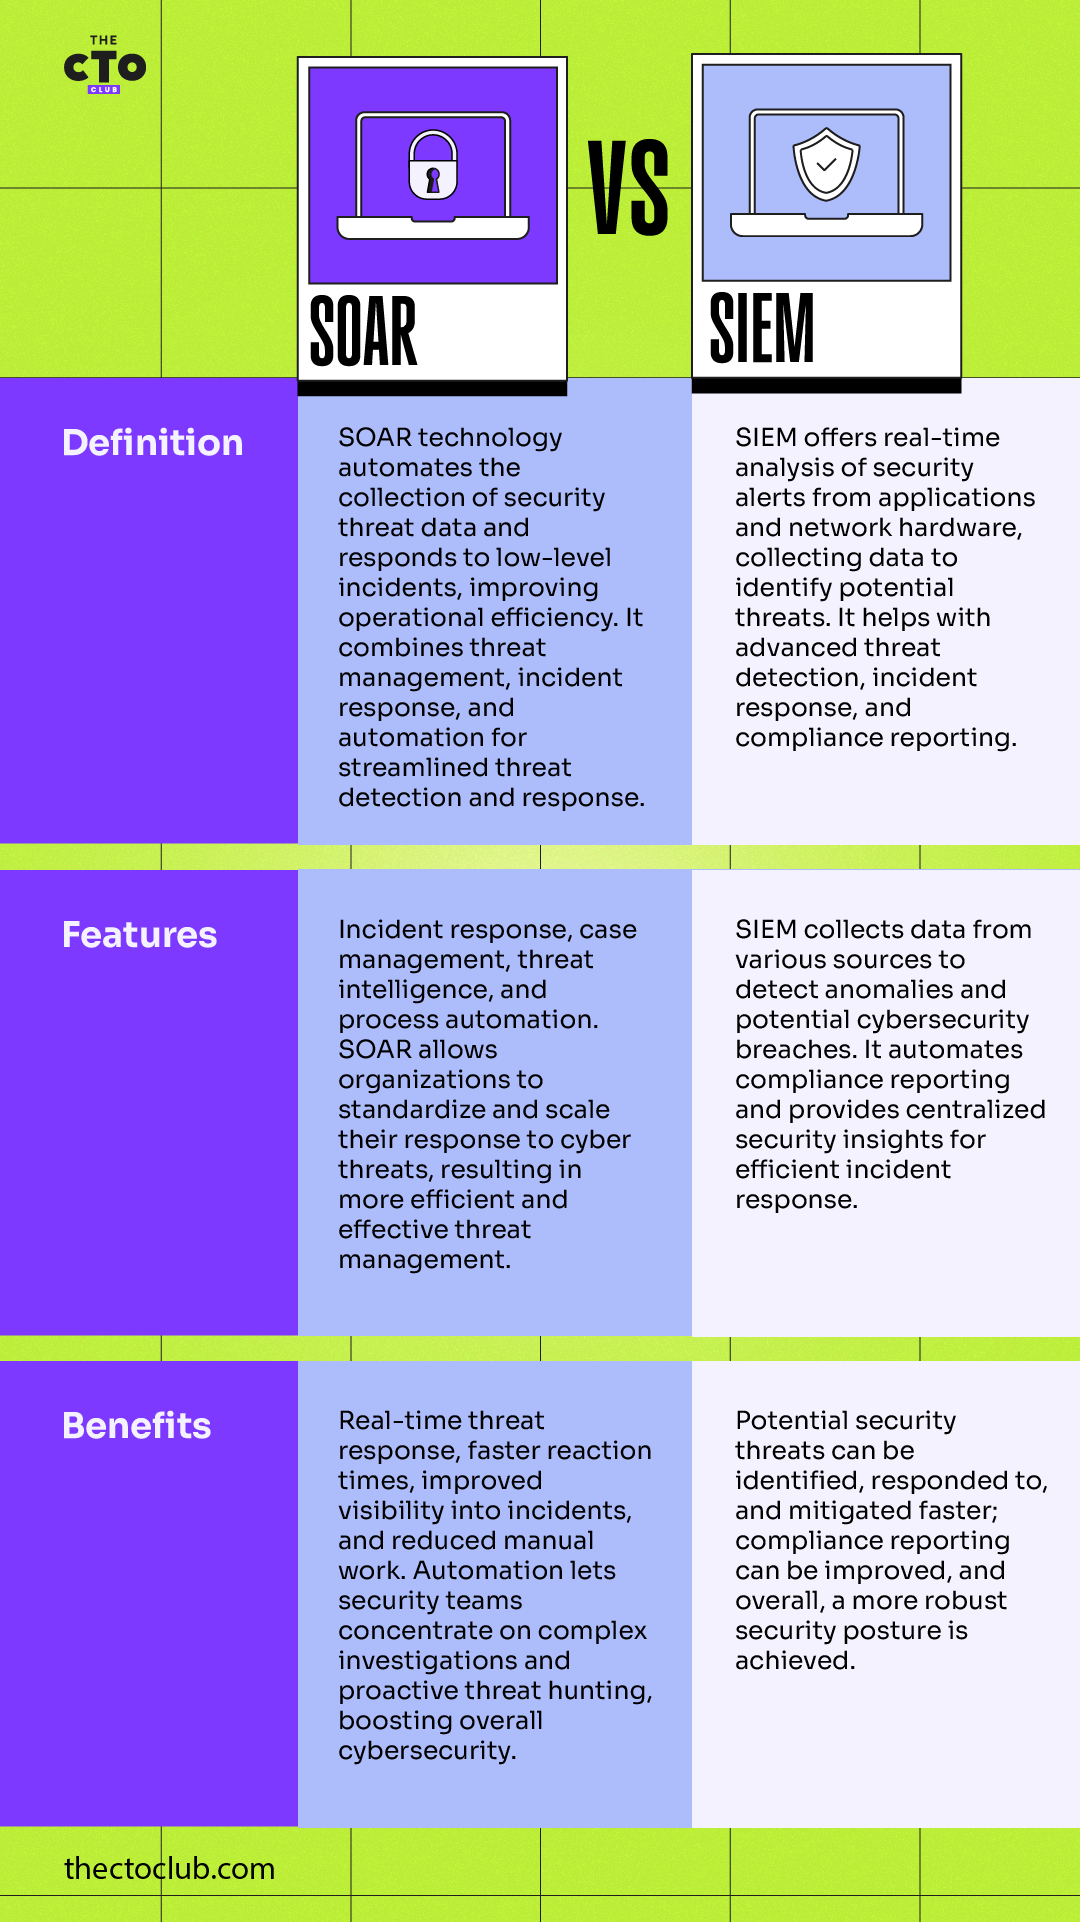
Förstå SOAR och SIEM: definition, funktioner och fördelar
Have an account? Log In
Viktiga skillnader
Även om SOAR- och SIEM-verktyg verkar lika finns det några viktiga skillnader. SIEM-verktyg fokuserar främst på loggning av data, korrelation och händelseanalys för att identifiera onormal och misstänkt aktivitet. De markerar de angivna händelserna eller avvikelserna, men vidtar inga ytterligare åtgärder.
SOAR-verktyg centraliserar däremot hotinformation och ger en heltäckande bild av säkerhetsmiljön. De går ett steg längre än SIEM-lösningar genom att erbjuda automatiserade åtgärder vid incidenter. Dessa åtgärder kan sträcka sig från att skicka aviseringar till berörd personal så att de kan agera, till att aktivt isolera berörda enheter eller blockera skadliga IP-adresser.
SIEM kräver vanligtvis manuella insatser för att sortera identifierade aviseringar, vilket kan vara tidskrävande och orsaka förseningar vid en större säkerhetsincident. Med SOAR kan du minska det mänskliga arbetet genom att proaktivt automatisera dessa processer.
SOAR-verktyg kan dramatiskt minska svarstiderna genom att utlösa specifika arbetsflöden som svar på identifierade hot, vilket förbättrar säkerhetsarbetets effektivitet och verkningsgrad. Även om SOAR och SIEM kan fungera oberoende av varandra kan en integration av de två systemen ge en mer sömlös och effektiv strategi för upptäckt och hantering av hot, vilket underlättar en heltäckande cybersäkerhetsstrategi.


SOAR jämfört med SIEM utifrån verksamhetens behov
När du väljer mellan SOAR och SIEM utifrån verksamhetens behov är det viktigt att identifiera organisationens unika krav. SIEM-lösningar är särskilt bra på datainsamling och ger värdefulla insikter i aktivitetsmönster genom att flagga anmärkningsvärda händelser för utredning. Om ditt företags främsta behov är bättre insyn i ekosystemen, loggkorrelation och händelseaviseringar kan en SIEM-lösning vara lämpligare. Den är särskilt kraftfull i miljöer där efterlevnadsregler kräver detaljerad loggning och händelseanalys.
SOAR är däremot mer inriktat på proaktiv hotjakt, incidenthantering och automatisering. Plattformen är känd för sin förmåga att integrera olika cybersäkerhetsverktyg, vilket möjliggör en samordnad hantering av hot.
Om din verksamhet prioriterar snabb hantering av hot, upptäckt och åtgärdande av brister innan de eskalerar, kan SOAR vara ett bättre alternativ. SOAR:s förmåga att skapa ett effektiviserat arbetsflöde, minska svarstiden och avlasta ditt säkerhetsteam kan ge betydande värde och effektivitet för verksamheten.

More Articles
- Så styr du skugg-AI i hela din organisation med Devs.ai
- Fjärrhantering av nätverk: Implementeringsguide för 2026
- Så använder du Hiver för ITSM: En praktisk guide för moderna IT-team
- Implementering av Datadog: En komplett steg-för-steg-guide
- Guide till Ateras kostnadsfria provperiod: En steg-för-steg-genomgång av installationen av agenten
Framgångsrika implementeringar av SOAR och SIEM
Ett framgångsrikt införande av ett SIEM-system kan ses i detta exempel från en ledande vårdgivare. Företaget hade problem med enorma mängder användarloggar och larm, vilket ökade risken för att kritiska säkerhetshändelser skulle förbises.
Genom att införa en SIEM-lösning minskade loggvolymen avsevärt, och viktiga incidenter identifierades snabbt. Systemet tillhandahöll också en central plats för analys och rapportering, vilket förbättrade organisationens säkerhetsnivå.
På samma sätt har SOAR-system visat sig vara oumbärliga. Till exempel hanterade en internationell bankkoncern en hög nivå av cyberhot och falsklarm, och konventionella metoder för hothantering visade sig vara ineffektiva.
Införandet av ett SOAR-system gjorde det möjligt för dem att minska svarstiden från timmar till minuter. Genom att automatisera repetitiva uppgifter kunde de fokusera sina resurser på komplexa hot.
SOAR-plattformen ökade effektiviteten och noggrannheten och hjälpte dem att hantera ett snabbt föränderligt hotlandskap. I båda fallen visade sig integrationen av SIEM och SOAR vara avgörande för att stärka deras säkerhetsinfrastruktur.
Framtidens cybersäkerhet med SOAR och SIEM
När vi går vidare in i den digitala tidsåldern lär vi oss vilka verktyg som kan skapa ett kraftfullt cybersäkerhetsförsvar. De sofistikerade cyberhot som dyker upp kräver ett lika avancerat svar. Därför är integreringen av SIEM:s funktioner för händelsedetektering med SOAR:s automatiserade svarsmekanismer framtiden för cybersäkerhet.
Dessutom kommer framtida framsteg inom dessa tekniker sannolikt att vara nära sammankopplade med hantering av molnsäkerhet. När företag i allt högre grad flyttar sin verksamhet till molnet kommer efterfrågan på molnkompatibla SIEM- och SOAR-lösningar som erbjuder hotinformation i realtid och automatiserade svar att öka. Det står klart att kombinationen av SOAR och SIEM kommer att spela en avgörande roll i utformningen av nästa generations cybersäkerhetsstandarder.
För mer information om cybersäkerhet, prenumerera på vårt nyhetsbrev för de senaste insikterna!