


Codziennie słyszymy o naruszeniach danych — a przynajmniej tak się wydaje. Ale ile osób naprawdę wie, co oznacza ten termin? Oto konkretna definicja, której możesz użyć, przygotowana przez Israela Mazina, współzałożyciela, dyrektora generalnego i przewodniczącego rady nadzorczej firmy Memcyco: „Naruszenie danych to nieuprawniony dostęp do poufnych, wrażliwych lub chronionych informacji oraz ich wydobycie”.
Istnieje powód, dla którego wszyscy zdają się mówić o naruszeniach danych: ich liczba stale rośnie, a rok 2023 przyniósł wyraźny wzrost. Specjaliści ds. bezpieczeństwa i inni eksperci IT korzystają z szerokiej gamy oprogramowania i narzędzi do cyberbezpieczeństwa — od oceny ryzyka bezpieczeństwa po działania ograniczające skutki incydentu.
W tym artykule wyjaśnię, jak i dlaczego dochodzi do naruszeń danych oraz co mogą z nimi zrobić dyrektorzy ds. technologii i inni liderzy technologiczni. Zaczynajmy.
Czym jest naruszenie danych?
Oto jeszcze kilka prostych definicji naruszenia danych:
- „Do naruszenia danych dochodzi, gdy poufne, chronione lub wrażliwe dane zostają uzyskane, ujawnione lub zabrane bez upoważnienia” — mówi Will Teevan, dyrektor generalny firmy Recast Software
- „Naruszenie danych to nieuprawniony dostęp do prywatnych lub wrażliwych danych, a także ich kradzież, modyfikacja, przekazanie lub sprzedaż w wyniku incydentu bezpieczeństwa” — mówi Andrew Kraut, starszy inżynier ds. badań w firmie Permiso.
Definicje te wskazują na pewien schemat: naruszenie danych obejmuje nieuprawniony dostęp do wrażliwych informacji, a następnie ich kradzież lub inne nieuprawnione wykorzystanie.
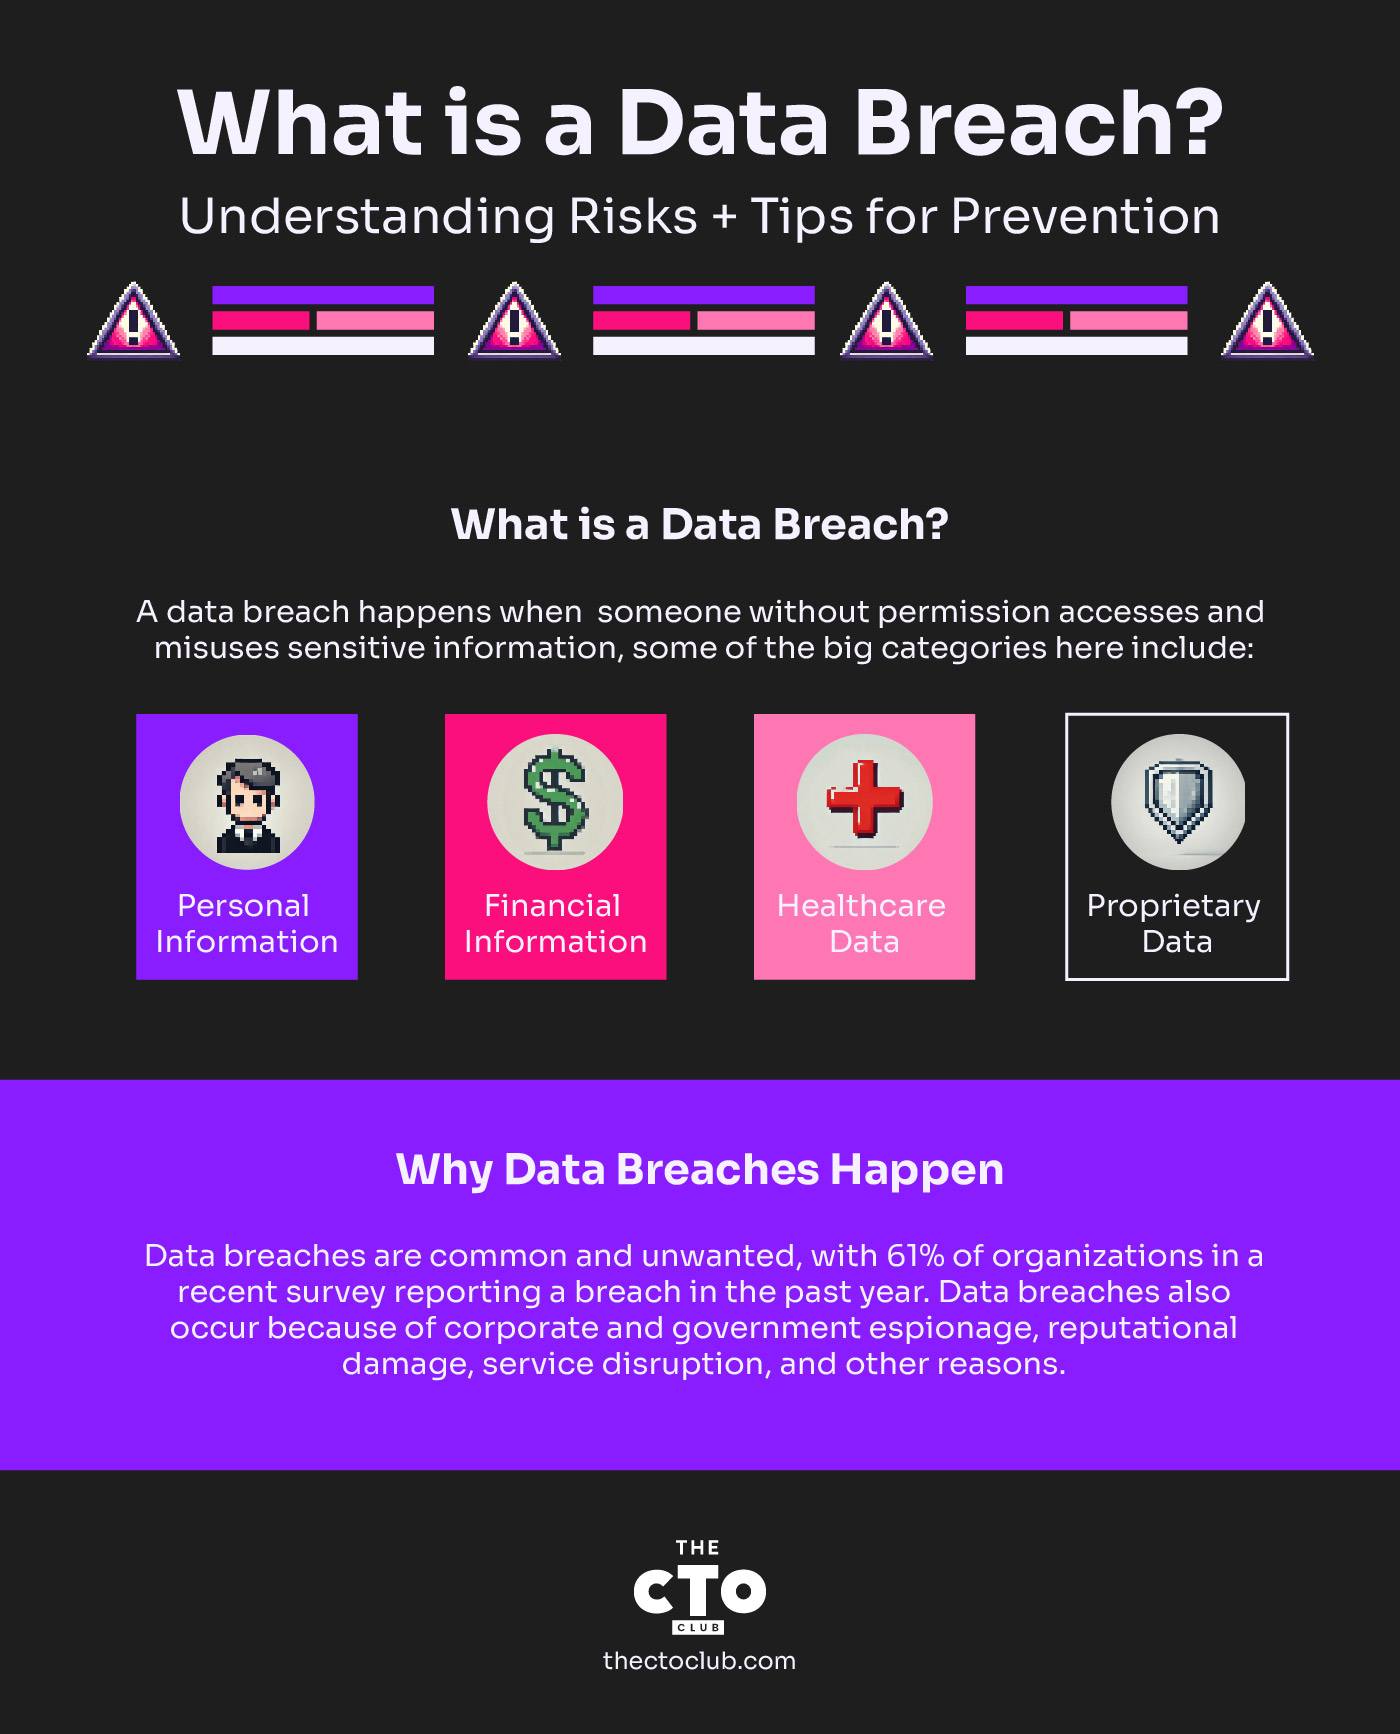
W dzisiejszych czasach za wrażliwe można uznać praktycznie wszelkie poufne informacje — czyli takie, które nie są publicznie dostępne — ale do najważniejszych kategorii należą:
- Dane osobowe: Mogą obejmować wszelkie informacje umożliwiające identyfikację osoby — znane również jako PII — które firma gromadzi na temat swoich klientów, takie jak adresy, numery telefonów, numery praw jazdy, numery paszportów, numery ubezpieczenia społecznego, daty urodzenia itp.
- Informacje finansowe: Zazwyczaj obejmują numery rachunków bankowych, numery kart kredytowych lub inne dane uwierzytelniające, których hakerzy i cyberprzestępcy mogliby użyć, aby przejąć lub okraść rachunki finansowe osoby albo organizacji.
- Dane medyczne: Choć można je słusznie uznać za „dane osobowe”, informacje dotyczące zdrowia zasługują na osobne wyróżnienie, ponieważ branża medyczna stała się ogromnym celem cyberatakujących i innych nieuczciwych podmiotów, które chcą czerpać zyski z oprogramowania ransomware oraz innych wektorów zagrożeń.
- Dane zastrzeżone: Obejmują prywatne lub zastrzeżone informacje firmy — od własności intelektualnej, przez plany badań i rozwoju, po strategie rynkowe i wiele innych.
Dlaczego dochodzi do naruszeń danych?
Nie trzeba być CISO ani innym specjalistą ds. bezpieczeństwa, aby zrozumieć, że naruszenia danych są złe. Żadna osoba ani organizacja nie chce, aby do nich doszło — a jednak zdarzają się regularnie. W niedawnym badaniu przeprowadzonym przez firmę Teevana we współpracy z Instytutem Ponemon 61% respondentów poinformowało, że w ciągu poprzednich 12 miesięcy doszło do naruszenia bezpieczeństwa w ich organizacji.
Dane te pokazują powszechny charakter zagrożeń dla cyberbezpieczeństwa oraz pilną potrzebę wzmocnienia zabezpieczeń przez firmy.
Dlaczego naruszenia danych są tak częste? Mówiąc wprost: przynoszą efekty. Cyberatakujący i inne złośliwe podmioty przekształcili cyberprzestępczość w dochodową gałąź działalności, dysponując coraz bardziej zaawansowanym zestawem narzędzi i technik ataku służących do obierania za cel swoich ofiar. Najczęstszą motywacją są korzyści finansowe, ale nie jest to jedyny powód. Do naruszeń danych dochodzi również z powodu szpiegostwa korporacyjnego i rządowego, szkód dla reputacji, zakłóceń w świadczeniu usług oraz innych przyczyn.
Najważniejsze jest to, że cyberprzestępcy mogą sobie pozwolić na porażkę — i to wielokrotnie — podczas gdy ich cele zazwyczaj nie mogą sobie na nią pozwolić.
„Atakujący muszą odnieść sukces tylko raz, ale obrońcy muszą odnosić sukces za każdym razem” — mówi Kraut.


Jak dochodzi do naruszeń danych
Innym ważnym powodem, dla którego dochodzi do naruszeń danych, jest fakt, że w naszej coraz bardziej cyfrowej epoce występuje więcej zagrożeń dla bezpieczeństwa i wektorów zagrożeń niż kiedykolwiek wcześniej. „Złożoność i wyrafinowanie cyberzagrożeń stale ewoluują” — mówi Teevan.
Ogólnie rzecz biorąc, zagrożenia te zwykle mieszczą się w jednej z poniższych kategorii (lub w większej ich liczbie):
- Błąd ludzki: Od dawna jest to jedna z głównych przyczyn naruszeń danych: ludzie popełniają błędy. W kontekście bezpieczeństwa może to obejmować wszystko — od używania (i ponownego używania) słabych haseł, przez przypadkowe niewłaściwe obchodzenie się z poufnymi danymi, po błędne konfiguracje kont w chmurze i wiele więcej. Nawet coś tak „prostego” jak zgubiony telefon lub laptop może doprowadzić do incydentu bezpieczeństwa. Co więcej, nie zawsze jest to błąd — różne zagrożenia wewnętrzne mogą prowadzić do naruszeń bezpieczeństwa w organizacji.
- Cyberataki: Ta kategoria z czasem znacznie zwiększyła skalę i złożoność oraz obejmuje szeroką gamę złośliwych narzędzi i metod, których cyberatakujący mogą używać w celu uzyskania nieautoryzowanego dostępu do danych organizacji.
„Cyberataki, takie jak ataki phishingowe, złośliwe oprogramowanie lub ransomware, wykorzystują luki w zabezpieczeniach, aby uzyskać nieautoryzowany dostęp do systemów” — mówi Teevan.
Inne cyberataki obejmują ataki typu rozproszona odmowa usługi, czyli DDoS, których celem jest zakłócenie działania aplikacji internetowych firmy lub ich unieruchomienie, a także przejęcie kont w chmurze.
- Podatności systemów: Wreszcie istnieje mnóstwo potencjalnych podatności — czasami będących wynikiem początkowego błędu ludzkiego — w systemach informatycznych i biznesowych firmy. Obejmuje to między innymi niezałatane lub w inny sposób nieaktualne oprogramowanie, błędnie skonfigurowane konta w chmurze lub konta SaaS, a także niewystarczające narzędzia, procesy i zasady służące minimalizowaniu zagrożeń bezpieczeństwa oraz reagowaniu na incydenty.
Najbardziej znane naruszenia danych
Och, od czego zacząć? Już sama ostatnia dekada wystarczyłaby, aby wypełnić książkę opisami znanych naruszeń danych. Serio, wikipediańska lista naruszeń danych przypomina listę najważniejszych firm i agencji rządowych, a zawiera ponad 460 pozycji.
Oto kilka przykładów znanych naruszeń:
- W 2013 roku firma internetowa Yahoo padła ofiarą ataku hakerskiego, który obecnie często określa się mianem największego naruszenia danych w historii. Później ujawniono, że w wyniku ataku przejęto wszystkie 3 miliardy kont użytkowników Yahoo.
- W 2009 roku serwis Wired poinformował, że National Archives and Records Administration prowadzi dochodzenie w sprawie potencjalnego naruszenia danych osobowych dziesiątek milionów amerykańskich weteranów wojskowych. Przyczyną był wadliwy dysk twardy, który odesłano do dostawcy bez uprzedniego prawidłowego usunięcia znajdujących się na nim danych.
- Pod koniec 2022 roku producent gier wideo Activision padł ofiarą kradzieży danych dotyczących gier i pracowników po tym, jak jeden z pracowników dał się nabrać na oszustwo phishingowe.
- Pod koniec 2023 roku cyberatakujący uzyskali dostęp do danych osobowych około 6,9 miliona klientów serwisu genealogicznego i poświęconego pochodzeniu 23andMe — znacznie większej liczby, niż początkowo informowano.
Have an account? Log In
Znaczenie wczesnego rozpoznawania naruszeń danych
Jeśli przeanalizujesz choćby krótką historię naruszeń danych, wyłoni się pewien schemat: chociaż żadne naruszenie danych nigdy nie jest „dobre” (przynajmniej nie wtedy, gdy nie jesteś atakującym), wiele z nich okazuje się znacznie poważniejszych, niż powinno, ponieważ przez zbyt długi czas pozostawały niezauważone lub niezgłoszone.
Co więcej, niektóre organizacje wyrządzają ostatecznie znacznie większe szkody niż te spowodowane początkowym naruszeniem, próbując po prostu zamieść je pod dywan zamiast w odpowiednim czasie przekazać poszkodowanym stronom właściwe powiadomienie o naruszeniu.
Szybkie wykrywanie naruszeń i reagowanie na nie ma kluczowe znaczenie dla minimalizowania ich skutków. To jeden z czynników kształtujących takie podejście do bezpieczeństwa jak „załóż, że doszło do naruszenia”, w którym stan bezpieczeństwa traktuje się jako sytuację, w której incydenty są nieuniknione i mogą się wydarzyć.
Podobne podejście przenika wiele koncepcji i strategii nowoczesnego bezpieczeństwa danych, takich jak model zerowego zaufania i zasada najmniejszych uprawnień – incydenty bezpieczeństwa są nieuniknione, więc dlaczego nie zadbać o to, aby możliwości wykrywania, obrony i reagowania na incydenty były jak najsilniejsze?
Wpływ naruszeń danych na firmy SaaS
Choć dotyczy to firm o każdym profilu i wielkości, jest szczególnie ważne w przypadku firm SaaS, których cała działalność opiera się na zaufaniu do cyfrowych produktów i usług firmy. Naruszenia danych w firmach SaaS powodują wiele negatywnych skutków, gdy pozostają niewykryte lub nie zostaną odpowiednio obsłużone po ich wystąpieniu, w tym:
- Straty finansowe
- Utrata reputacji
- Konsekwencje prawne i regulacyjne
Choć straty finansowe mogą wydawać się najbardziej namacalne, konsekwencje takie jak utrata reputacji mogą utrzymywać się znacznie dłużej, biorąc pod uwagę znaczenie zaufania cyfrowego dla sukcesu zarówno firm SaaS B2B, jak i B2C.
Zapobieganie naruszeniom danych i ograniczanie ich skutków
Wyzwania w tym obszarze są równie oczywiste, co liczne. Każda organizacja, która w kwestii bezpieczeństwa danych chowa przysłowiową głowę w piasek, w praktyce zaprasza do wystąpienia naruszenia.
Co zatem powinniśmy z tym zrobić? Eksperci zalecają stosowanie różnych najlepszych praktyk i narzędzi do ochrony danych.

Wgląd branżowy
“Aby zapobiegać naruszeniom danych i ograniczać ich skutki, kluczowe znaczenie ma utrzymywanie aktualnych zabezpieczeń, regularne szkolenia pracowników z zakresu ochrony danych, stosowanie silnych metod szyfrowania oraz ciągłe monitorowanie systemów pod kątem nietypowej aktywności” — mówi Mazin z Memcyco.
Najlepsze praktyki w zakresie bezpieczeństwa danych: 6 zasad
1. Oceń i wzmocnij swoją pozycję w zakresie cyberbezpieczeństwa: „Zacznij od oceny obecnie stosowanych środków cyberbezpieczeństwa” — mówi Teevan. „Skorzystaj z narzędzi, które pomagają określić potencjalne ryzyko, dostarczając informacji o lukach w zabezpieczeniach systemu i nieaktualnych aplikacjach”.
2. Aktualizuj, aktualizuj, aktualizuj: Rygorystyczne zarządzanie poprawkami jest jednym z kluczy do minimalizowania luk w systemie i ograniczania liczby znanych i nieznanych (czyli „zero-day”) exploitów dostępnych dla atakujących.
„Automatyzacja procesu instalowania poprawek dla systemów operacyjnych i aplikacji ma kluczowe znaczenie, ponieważ automatyzacja umożliwia szybkie wdrażanie poprawek, znacznie skracając okno podatności” — mówi Teevan.
3. Nadaj priorytet widoczności środowisk i kontroli nad nimi: W bezpieczeństwie IT istnieje ogólna zasada, że nie można chronić tego, czego nie widać — złośliwi aktorzy najlepiej działają w ukryciu, co w kontekście IT oznacza te obszary systemów organizacji, które są dla niej nieznane lub niewidoczne.
Obejmuje to korzystanie z narzędzi do monitorowania dark webu pod kątem przejętych danych, gdzie skradzione informacje są często przedmiotem obrotu.
„Uzyskanie pełnego obrazu środowiska sprzętowego i programowego jest niezbędne do podejmowania świadomych decyzji i skutecznej oceny ryzyka” — mówi Teevan.
„Większa widoczność środowisk IT pozwala organizacjom identyfikować luki w zabezpieczeniach, monitorować kondycję systemów oraz zapewniać, że wszystkie zasoby są aktualne i zabezpieczone przed potencjalnymi zagrożeniami”.
Oprócz wglądu i monitorowania w czasie rzeczywistym potrzebny będzie również „papierowy” ślad, aby w razie potrzeby wspierać audyty i uzyskiwać szczegółowe informacje na temat incydentów bezpieczeństwa.
Kraut z Permiso zaleca rejestrowanie dostępu do danych: „Oprócz wymogów regulacyjnych rejestrowanie dostępu do danych to świetny sposób na sprawdzenie, czy właściwe osoby uzyskują dostęp do właściwych danych (lub czy dostęp jest im odmawiany).”
4. Rozsądnie zarządzaj uprawnieniami użytkowników: Błąd ludzki zawsze będzie się zdarzał, ale można nim łatwo zarządzać, ograniczając dostęp ludzi do danych i systemów wyłącznie do zakresu niezbędnego do wykonywania ich obowiązków — niczego więcej.
„Nadmierne uprawnienia administratora zachęcają do ataków” — mówi Teevan. „Ogranicz dostęp użytkowników do niezbędnych funkcji, aby zmniejszyć ryzyko nieautoryzowanych działań, które mogłyby zagrozić bezpieczeństwu.”
Kraut zaleca wdrażanie takich strategii ochrony danych tak wcześnie, jak to możliwe: „Wbuduj strategie ochrony danych od samego początku: jeśli Twoi inżynierowie nie mogą uzyskać dostępu do poufnych danych dzięki kontrolom technologicznym, można założyć, że atakujący również nie będą mogli tego zrobić. Wdrożenie tych kontroli po pojawieniu się danych nie jest łatwe”.
Podobnie ograniczenie błędu ludzkiego jako głównej przyczyny wycieków danych wymaga i wymusza stosowanie silnych haseł oraz narzędzi takich jak uwierzytelnianie wieloskładnikowe.
5. Przyjmij skoncentrowane na człowieku podejście do cyberbezpieczeństwa: Nie traktuj czynnika ludzkiego jako słabości – ludzie powinni stanowić kluczowy element Twojej siły.
„Opracuj dostosowany do potrzeb program szkoleń z zakresu cyberbezpieczeństwa i regularnie przeprowadzaj symulacje, aby sprawdzać gotowość pracowników” – sugeruje Kraut. Ta proaktywna strategia pomaga ograniczyć ryzyko wynikające z błędu ludzkiego, który jest istotnym czynnikiem prowadzącym do naruszeń bezpieczeństwa danych.
Kraut sugeruje również inne skoncentrowane na ludziach działanie: „Sprawdzajcie nawzajem swoją pracę: Każda branża może skorzystać z tej praktyki,” – mówi. „W samolotach pasażerskich dwóch pilotów wzajemnie się kontroluje.
Wspinacze skałkowi używają wielu punktów asekuracyjnych. Inżynierowie ds. bezpieczeństwa mogą wykorzystywać przeglądy kodu i architektury, aby wykrywać przeoczenia przed wdrożeniem na środowisko produkcyjne”.
6. Regularnie przeprowadzaj oceny ryzyka cybernetycznego: Przeprowadzanie formalnych ocen ryzyka pomaga identyfikować luki w zabezpieczeniach i ustalać ich priorytety. Skorzystanie z wiedzy zewnętrznych ekspertów może zapewnić bezstronny ogląd sytuacji, zwiększając skuteczność strategii cyberbezpieczeństwa.
Narzędzia zapobiegające naruszeniom bezpieczeństwa danych
Naruszenia bezpieczeństwa danych mogą przydarzyć się każdej organizacji, ale dzięki odpowiednim narzędziom i technologiom można znacznie zmniejszyć ryzyko.
Oto najważniejsze kategorie narzędzi, które pomagają chronić wrażliwe dane i wykrywać zagrożenia, zanim przerodzą się w poważne incydenty:
1. Narzędzia zapobiegania utracie danych (DLP)
Narzędzia DLP mają zapobiegać nieautoryzowanemu dostępowi do wrażliwych danych lub ich przesyłaniu. Monitorują i kontrolują dane w ruchu (takie jak wiadomości e-mail i transfery plików), dane przechowywane (dane w spoczynku) oraz dane używane (dane przetwarzane).
Systemy DLP automatycznie identyfikują wrażliwe informacje, takie jak numery kart kredytowych lub własność intelektualna, i egzekwują zasady bezpieczeństwa, aby zapobiegać wyciekom.
- Zalecane narzędzia: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Narzędzia szyfrujące
Szyfrowanie to jeden z najskuteczniejszych sposobów ochrony danych przed naruszeniem. Dzięki zaszyfrowaniu wrażliwych danych, nawet jeśli zostaną przechwycone lub uzyskany zostanie do nich nieautoryzowany dostęp, pozostają one nieczytelne. Nowoczesne narzędzia szyfrujące mogą zabezpieczać dane przechowywane, przesyłane oraz znajdujące się na urządzeniach takich jak laptopy i telefony komórkowe.
- Zalecane narzędzia: BitLocker, VeraCrypt, AxCrypt
3. Systemy wykrywania i zapobiegania włamaniom (IDPS)
Narzędzia IDPS pomagają wykrywać i zapobiegać podejrzanym działaniom w sieci, które mogą wskazywać na naruszenie bezpieczeństwa. Systemy te monitorują ruch pod kątem nietypowych wzorców i mogą blokować ataki w czasie rzeczywistym, powstrzymując naruszenie, zanim do niego dojdzie. Zapewniają również alerty dotyczące potencjalnych zagrożeń, umożliwiając zespołowi szybką reakcję.
- Zalecane narzędzia: Snort, Suricata, Cisco Firepower
4. Uwierzytelnianie wieloskładnikowe (MFA)
MFA dodaje dodatkową warstwę bezpieczeństwa, wymagając od użytkowników potwierdzenia tożsamości na kilka sposobów, na przykład za pomocą hasła i jednorazowego kodu wysłanego na telefon. Nawet jeśli hasła zostaną przejęte, MFA znacznie utrudnia atakującym uzyskanie nieautoryzowanego dostępu do systemów lub danych.
- Zalecane narzędzia: Duo Security, Google Authenticator, Okta
5. Narzędzia do skanowania luk w zabezpieczeniach i zarządzania nimi
Skanery luk w zabezpieczeniach identyfikują słabe punkty w sieci, systemach i oprogramowaniu, które mogą zostać wykorzystane przez atakujących. Regularne skanowanie w poszukiwaniu luk pomaga usunąć braki w zabezpieczeniach, zanim zostaną wykorzystane w ramach naruszenia bezpieczeństwa danych. Platformy do zarządzania lukami w zabezpieczeniach oferują również zalecenia dotyczące instalowania poprawek w celu proaktywnego usuwania tych problemów.
- Zalecane narzędzia: Nessus, Qualys, OpenVAS
More Articles
6. Narzędzia do zarządzania informacjami i zdarzeniami dotyczącymi bezpieczeństwa (SIEM)
Narzędzia SIEM zbierają, analizują i zgłaszają zdarzenia związane z bezpieczeństwem w czasie rzeczywistym, pomagając zespołowi szybciej reagować na potencjalne zagrożenia. Korelując dane z różnych źródeł, takich jak zapory sieciowe, serwery i aplikacje, systemy SIEM zapewniają całościowy obraz stanu bezpieczeństwa oraz pomagają wcześnie wykrywać potencjalne naruszenia.
- Zalecane narzędzia: Splunk, LogRhythm, IBM QRadar
7. Platformy ochrony punktów końcowych (EPP)
Punkty końcowe, takie jak laptopy, smartfony i urządzenia IoT, są głównym celem atakujących. Narzędzia EPP chronią te urządzenia, zapobiegając infekcjom złośliwym oprogramowaniem, atakom ransomware i nieautoryzowanemu dostępowi.
Niektóre zaawansowane platformy obejmują również funkcje wykrywania zagrożeń i reagowania na nie na punktach końcowych (EDR), umożliwiające wyszukiwanie zagrożeń w czasie rzeczywistym i ich usuwanie.
- Zalecane narzędzia: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Połączenie tych narzędzi zapewnia organizacji wielowarstwową strategię obrony, utrudniając atakującym włamanie do systemów.
Od szyfrowania i DLP po IDPS i SIEM — wdrożenie tych technologii może zapewnić ramy bezpieczeństwa niezbędne do ochrony danych przed potencjalnymi naruszeniami.
Podsumowanie
Naruszenia danych stanowią zagrożenie, które stale się nasila. Dobrą wiadomością jest jednak to, że odpowiednie połączenie narzędzi technologicznych, proaktywnych strategii i silnego przywództwa technologicznego może zminimalizować ryzyko oraz zapewnić szybką reakcję i rozwiązanie problemu w przypadku wystąpienia incydentów bezpieczeństwa.
Jakie jest Twoje podejście do bezpieczeństwa danych? Koniecznie zapisz się do newslettera The CTO Club, aby otrzymywać więcej wiadomości i brać udział w dyskusjach dotyczących branży!

