

Znalezienie odpowiednich narzędzi do bezpieczeństwa chmury może znacząco usprawnić wykrywanie zagrożeń i zwiększyć zgodność z przepisami — niezależnie od tego, czy chronisz wrażliwe dane, zabezpieczasz środowiska wielochmurowe, czy automatyzujesz reagowanie na incydenty.
Samodzielnie przetestowałem i przeanalizowałem różne rozwiązania, koncentrując się na tym, co naprawdę ma znaczenie dla Ciebie i Twojego zespołu. Uważam, że warto przedstawiać bezstronną, opartą na dokładnych analizach perspektywę, która pomoże Ci podejmować świadome decyzje.
W tym artykule poznasz moje najlepsze propozycje narzędzi do bezpieczeństwa chmury, z których każde zostało wybrane ze względu na wyjątkowe zalety. Niezależnie od tego, czy obawiasz się o ochronę danych, czy o zgodność z przepisami, znajdziesz tu informacje odpowiadające Twoim konkretnym potrzebom. Przyjrzyjmy się dostępnym opcjom i znajdźmy rozwiązanie najlepiej dopasowane do Twojej organizacji.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi do bezpieczeństwa chmury
Ta tabela porównawcza przedstawia szczegóły cenowe moich najlepszych propozycji narzędzi do bezpieczeństwa chmury.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do kompleksowego zarządzania stanem bezpieczeństwa chmury | Dostępny bezpłatny plan | Od $350/miesiąc | Website | |
| 2 | Najlepszy do zarządzania stanem bezpieczeństwa i ryzykiem związanym z tożsamością w środowiskach wielochmurowych | 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 3 | Najlepsze rozwiązanie do zabezpieczania globalnych flot urządzeń | Dostępna bezpłatna wersja demonstracyjna | od 5 USD/osobę/miesiąc | Website | |
| 4 | Najlepsze rozwiązanie do kontroli dostępu opartej na modelu zerowego zaufania | Dostępny bezpłatny plan | Od 5 USD/użytkownika/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepsze rozwiązanie do ujednoliconego SIEM z DLP i CASB | Dostępna bezpłatna wersja demonstracyjna | Ceny na życzenie | Website | |
| 6 | Najlepsze rozwiązanie do zarządzania kontami uprzywilejowanymi | Dostępna bezpłatna wersja próbna i bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 7 | Najlepsze rozwiązanie do obrony opartej na analizie danych | Dostępna 30-dniowa bezpłatna wersja próbna | Od $795/50 punktów końcowych/rok | Website | |
| 8 | Najszerszy zakres usług skanowania | 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od $149/miesiąc | Website | |
| 9 | Najlepsze rozwiązanie do proaktywnego wykrywania zagrożeń | 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Od $338.50/rok | Website | |
| 10 | Najlepsze rozwiązanie do ochrony punktów końcowych | 15-dniowy bezpłatny okres próbny | Od $25/miesiąc w planie rocznym | Website |


Recenzje najlepszych narzędzi do bezpieczeństwa chmury
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych narzędzi do bezpieczeństwa chmury, które trafiły na moją krótką listę. W recenzjach szczegółowo omawiam kluczowe funkcje, zalety i wady, integracje oraz idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do kompleksowego zarządzania stanem bezpieczeństwa chmury
- Dostępny bezpłatny plan
- Od $350/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Aikido Security zapewnia ujednolicony pulpit, który umożliwia sortowanie i filtrowanie problemów według typu, poziomu istotności i źródła skanowania. Aikido Security to kompleksowa platforma DevSecOps zaprojektowana w celu zapewnienia pełnego bezpieczeństwa — od kodu po chmurę. Integruje wiele funkcji skanowania bezpieczeństwa, w tym SAST, DAST, SCA, CSPM, IaC i skanowanie kontenerów, aby identyfikować podatności wysokiego ryzyka i zarządzać nimi w kodzie źródłowym, kontenerach oraz środowiskach chmurowych.
Dlaczego wybrałem Aikido Security: Podoba mi się funkcja zarządzania stanem bezpieczeństwa chmury (CSPM), która wykrywa zagrożenia w infrastrukturze chmurowej u głównych dostawców chmury. Funkcja ta zapewnia ciągłe monitorowanie środowiska chmurowego pod kątem podatności, błędnych konfiguracji i problemów ze zgodnością, zapewniając solidną ochronę przed potencjalnymi naruszeniami bezpieczeństwa. Ponadto Aikido Security oferuje skanowanie infrastruktury jako kodu (IaC), które analizuje konfiguracje Terraform, CloudFormation i Kubernetes pod kątem zagrożeń bezpieczeństwa.
Najważniejsze funkcje i integracje Aikido Security:
Funkcje obejmują innowacyjne podejście do wykrywania ścieżek ataku poprzez wizualizację potencjalnych podatności bezpieczeństwa w infrastrukturze chmurowej, co umożliwia ich proaktywne usuwanie. Priorytetyzacja ryzyka zapewnia praktyczne wskazówki oparte na kontekście w czasie rzeczywistym i potencjalnym wpływie, pomagając zespołom skupić się na najpoważniejszych zagrożeniach. Aikido Security integruje się z potokami CI/CD i popularnymi narzędziami DevOps, ułatwiając włączanie kontroli bezpieczeństwa do procesów programistycznych bez zakłócania produktywności.
Integracje obejmują Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana i GitHub.
Pros and Cons
Pros:
- Przyjazny dla użytkownika interfejs
- Pomaga w śledzeniu zgodności i raportowaniu
- Zapewnia praktyczne wskazówki i rekomendacje
Cons:
- Ignoruje podatności, jeśli nie ma dostępnej poprawki
- Nie oferuje funkcji bezpieczeństwa punktów końcowych ani wykrywania włamań
Learn more about Aikido Security: Najlepszy do zarządzania stanem bezpieczeństwa i ryzykiem związanym z tożsamością w środowiskach wielochmurowych
- 30-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.5/5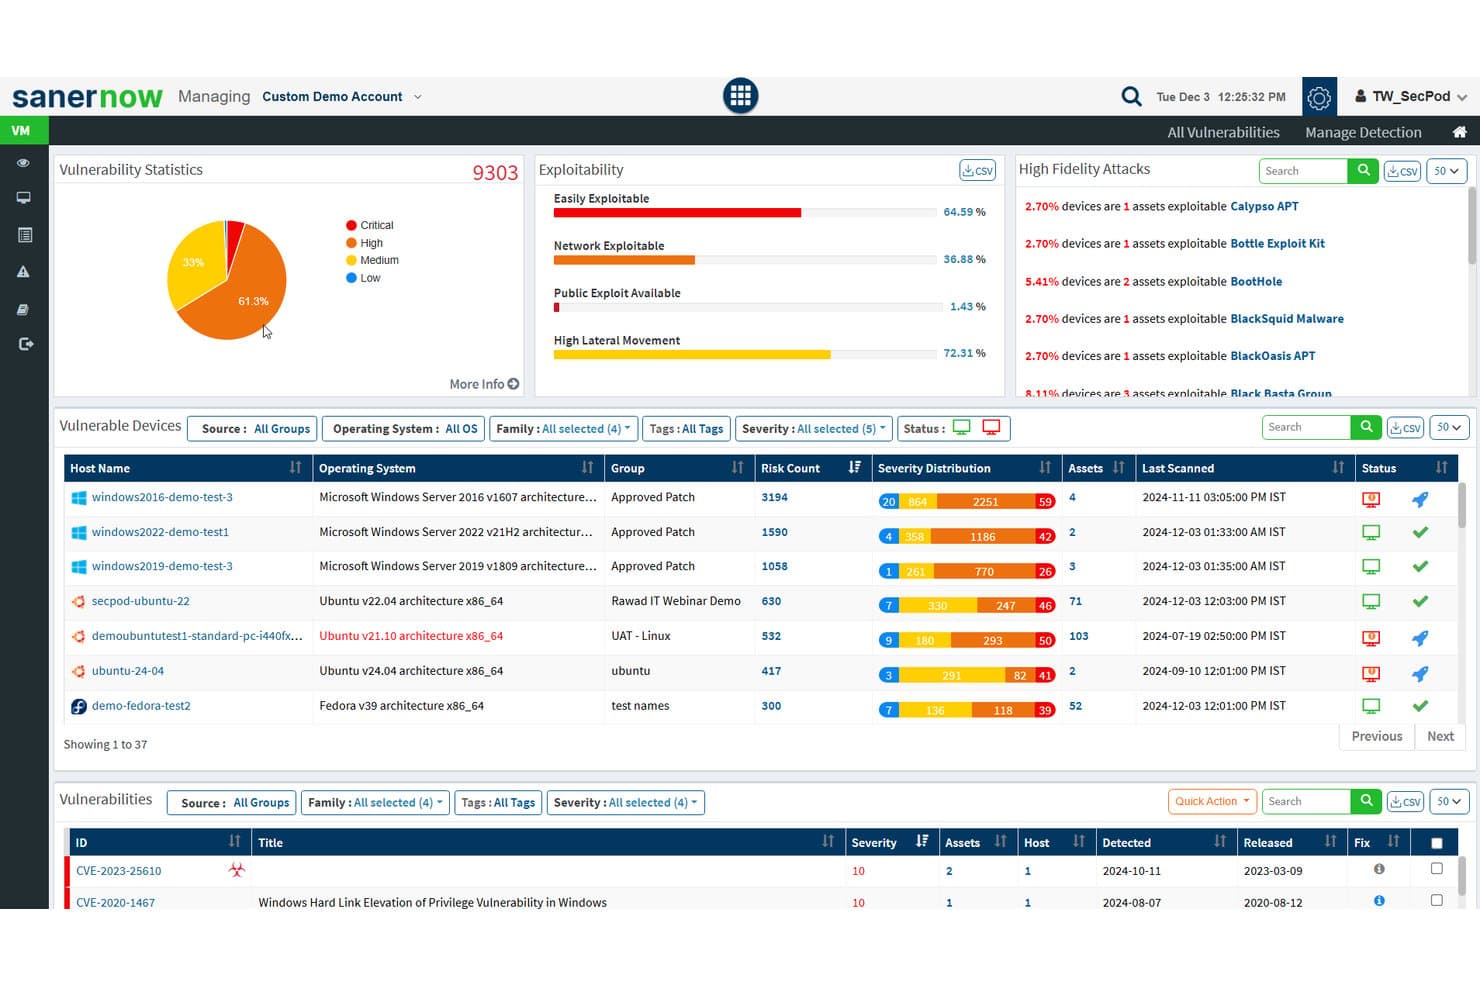
SecPod (Saner Platform) śledzi statystyki podatności i możliwość wykorzystania luk w zasobach chmurowych. Saner CNAPP to platforma ochrony aplikacji natywnych dla chmury firmy SecPod, która łączy zarządzanie stanem bezpieczeństwa chmury, zarządzanie uprawnieniami infrastruktury, wykrywanie anomalii, ekspozycję zasobów i zarządzanie obciążeniami w AWS, Azure i GCP.
Dla kogo najlepiej nadaje się Saner CNAPP?
Saner CNAPP to dobry wybór dla zespołów ds. bezpieczeństwa i chmury zarządzających rozbudowanymi środowiskami wielochmurowymi, w których głównymi problemami są ryzyko związane z tożsamością i błędne konfiguracje.
Dlaczego wybrałem Saner CNAPP
Wybrałem Saner CNAPP jako jedno z najlepszych rozwiązań, ponieważ jego moduł CIEM analizuje ryzyko związane z tożsamością w chmurze dokładniej niż większość narzędzi, pokazując, w jaki sposób użytkownicy, role, grupy i konta usługowe łączą się, tworząc nadmierny lub nieużywany dostęp w AWS, Azure i GCP. Podoba mi się również to, że jego CSPM wykonuje ponad 1000 kontroli zgodności ze wzorcami i bezpośrednio łączy każde niezaliczone ustalenie z procesem działań naprawczych, dzięki czemu zespół nie musi ręcznie łączyć problemów ze stanem bezpieczeństwa z rozwiązaniami.
Najważniejsze funkcje Saner CNAPP
- Wykrywanie anomalii z oceną poziomu pewności: CSPA oznacza odchylenia od oczekiwanego stanu bezpieczeństwa w AWS, Azure i GCP oraz grupuje je według wysokiego, średniego i niskiego poziomu pewności, aby ułatwić ustalanie priorytetów podczas analizy.
- Inwentaryzacja ekspozycji zasobów chmurowych: CSAE prowadzi scentralizowany wykaz zasobów, wyróżnia zasoby publicznie dostępne i pozwala zespołom tworzyć listy obserwowanych zasobów według profilu chmury, typu usługi i regionu.
- Zaplanowane i automatyczne działania naprawcze: Moduł usuwania ryzyka uruchamia wbudowane reguły naprawcze codziennie, co tydzień lub co miesiąc oraz śledzi stan zadań od oczekiwania na zatwierdzenie aż do ukończenia.
- Wielopoziomowe opcje wsparcia: SecPod oferuje poziomy wsparcia Podstawowy (9×5), Rozszerzony (24×5) i Najwyższy (24×7), przy czym poziom Najwyższy obejmuje również weekendy i dni ustawowo wolne od pracy.
Integracje Saner CNAPP
Saner CNAPP integruje się z AWS, Microsoft Azure i Google Cloud Platform (GCP), zapewniając widoczność stanu bezpieczeństwa chmury, tożsamości i zasobów. Dostępność interfejsu API dla integracji niestandardowych nie jest udokumentowana.
Pros and Cons
Pros:
- Ustala priorytety ustaleń na podstawie wpływu i możliwości wykorzystania luk
- Mapuje nadmierne i nieużywane uprawnienia w chmurze
- Łączy ustalenia dotyczące stanu bezpieczeństwa z procesami działań naprawczych
Cons:
- Cykle skanowania mogą pomijać przejściowe zmiany
- Ręczne reguły wzorców wymagają weryfikacji przez człowieka
Learn more about SecPod (Saner Platform): Najlepsze rozwiązanie do zabezpieczania globalnych flot urządzeń
- Dostępna bezpłatna wersja demonstracyjna
- od 5 USD/osobę/miesiąc
Visit WebsiteCustomer Rating:4.7/5
Panel IT Deel zapewnia globalny wgląd w bezpieczeństwo urządzeń, śledzenie wyposażenia i dystrybucję zasobów w całej strukturze pracowników. Deel oferuje zestaw chmurowych narzędzi bezpieczeństwa zaprojektowanych w celu ochrony każdego urządzenia w Twojej organizacji przed cyberzagrożeniami. Jego platforma ochrony punktów końcowych zabezpiecza laptopy, tablety i urządzenia mobilne w całej globalnej strukturze pracowników.
Dlaczego wybrałem Deel: Wybrałem Deel, ponieważ wprowadza bezpieczeństwo chmurowe bezpośrednio do ekosystemu zarządzania pracownikami, łącząc ochronę punktów końcowych z zarządzaniem urządzeniami i kontrolą dostępu. Natywny dla chmury system Deel nieustannie wykrywa i zapobiega złośliwemu oprogramowaniu, oprogramowaniu ransomware oraz nieautoryzowanemu dostępowi w czasie rzeczywistym — bez potrzeby intensywnego nadzoru manualnego. Jego automatyczna reakcja na zagrożenia natychmiast odizolowuje zaatakowane urządzenia, minimalizując zakłócenia i narażenie danych.
Najważniejsze funkcje i integracje Deel:
Funkcje obejmują automatyczne wykrywanie zagrożeń, które dostosowuje się do ewoluujących zagrożeń cybernetycznych w czasie rzeczywistym, zapewniając ochronę każdego punktu końcowego. Lekka architektura platformy umożliwia natychmiastowe powstrzymywanie zagrożeń bezpieczeństwa bez spowalniania urządzeń ani procesów pracy. Deel oferuje również obsługę wielu platform, zapewniając zespołowi IT spójną ochronę i widoczność we wszystkich systemach operacyjnych i typach urządzeń.
Integracje obejmują BambooHR, Personio, NetSuite, Slack, Google Workspace, Zoom, SAP SuccessFactors, Xero, QuickBooks, Workday, Greenhouse i Lever.
Pros and Cons
Pros:
- Wykrywanie zagrożeń i reagowanie na nie w czasie rzeczywistym
- Chroni wszystkie urządzenia niezależnie od lokalizacji
- Automatyczne powstrzymywanie zagrożeń ogranicza pracę manualną
Cons:
- Nie jest kompletnym rozwiązaniem bezpieczeństwa dla przedsiębiorstw
- Brakuje szerszych narzędzi bezpieczeństwa chmurowego wykraczających poza zarządzanie punktami końcowymi urządzeń
Learn more about Deel IT: Najlepsze rozwiązanie do kontroli dostępu opartej na modelu zerowego zaufania
- Dostępny bezpłatny plan
- Od 5 USD/użytkownika/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.8/5
Twingate zapewnia widoczność urządzeń na potrzeby lepszego zarządzania siecią. Twingate to chmurowe rozwiązanie zabezpieczające, które zastępuje tradycyjne sieci VPN modelem dostępu do sieci o zerowym zaufaniu (ZTNA). Pomaga zabezpieczać zdalny dostęp do prywatnych zasobów poprzez egzekwowanie dostępu zgodnego z zasadą najmniejszych uprawnień, weryfikację urządzeń i inteligentne mechanizmy kontroli ruchu.
Dlaczego wybrałem Twingate: Wybrałem Twingate ze względu na solidną implementację modelu zerowego zaufania, która gwarantuje, że użytkownicy uzyskują dostęp wyłącznie do potrzebnych im zasobów. Dzięki uwierzytelnianiu zarówno tożsamości użytkownika, jak i stanu urządzenia, Twingate pomaga zapobiegać nieautoryzowanemu przemieszczaniu się poprzecznemu w sieciach. Doceniłem również jego zautomatyzowane mechanizmy kontroli dostępu, które mogą uprościć proces przyznawania lub odbierania uprawnień w dynamicznych środowiskach pracy. W przypadku rozproszonych zespołów funkcje te ułatwiają utrzymanie bezpieczeństwa bez stwarzania utrudnień dla użytkowników końcowych.
Najważniejsze funkcje i integracje Twingate:
Funkcje obejmują inteligentną weryfikację urządzeń działającą poprzez integracje z usługami takimi jak CrowdStrike i Jamf, a także filtrowanie DNS oraz filtrowanie treści w celu ograniczenia narażenia na złośliwe witryny. Warstwa orkiestracji może centralizować zabezpieczenia bez konieczności rekonfiguracji sieci, a integracje z dostawcami tożsamości, takimi jak Azure AD i Okta, zwiększają efektywność zarządzania dostępem.
Integracje obejmują CrowdStrike, Intune, Kandji, Jamf, Azure AD, Okta, Google Workspace, OneLogin, KeyCloak, JumpCloud, maszyny wirtualne i Kubernetes.
Pros and Cons
Pros:
- Elastyczne integracje z dostawcami tożsamości
- Solidne mechanizmy kontroli weryfikacji urządzeń
- Scentralizowana orkiestracja modelu zerowego zaufania
Cons:
- Krzywa uczenia się podczas konfiguracji
- Ograniczone zaawansowane analizy
Learn more about Twingate: Najlepsze rozwiązanie do ujednoliconego SIEM z DLP i CASB
- Dostępna bezpłatna wersja demonstracyjna
- Ceny na życzenie
Visit WebsiteCustomer Rating:4.2/5
ManageEngine Log360 oferuje konfigurowalne funkcje raportowania dotyczące zdarzeń bezpieczeństwa, zgodności i informacji operacyjnych. ManageEngine Log360 to kompleksowe rozwiązanie do zarządzania informacjami i zdarzeniami związanymi z bezpieczeństwem (SIEM), które zapewnia zarządzanie dziennikami, wykrywanie zagrożeń, raportowanie zgodności oraz alerty bezpieczeństwa w czasie rzeczywistym. Jego celem jest zwiększenie widoczności sieci organizacji, poprawa zabezpieczeń oraz zapewnienie przyjaznej obsługi.
Dlaczego wybrałem ManageEngine Log360: Wybrałem ManageEngine Log360 ze względu na jego zdolność do zapewniania kompleksowej ochrony środowisk chmurowych. Integracja funkcji SIEM z funkcjami brokera bezpieczeństwa dostępu do chmury (CASB) oraz zapobiegania utracie danych (DLP) zapewnia skuteczne wykrywanie zagrożeń i reagowanie na nie. Ponadto oparta na uczeniu maszynowym funkcja wykrywania anomalii w połączeniu z analizą w czasie rzeczywistym zapewnia dynamiczne i proaktywne bezpieczeństwo chmury, dzięki czemu rozwiązanie to idealnie nadaje się do ochrony zasobów i danych w chmurze.
ManageEngine Log360 — najważniejsze funkcje i integracje:
Funkcje obejmują ujednolicone zarządzanie dziennikami i funkcje SIEM, umożliwiające wykrywanie zagrożeń w czasie rzeczywistym oraz raportowanie zgodności z poziomu jednej konsoli. Integracja z popularnymi narzędziami IT i bezpieczeństwa zwiększa widoczność w hybrydowych środowiskach IT, upraszczając zgodność z przepisami takimi jak GDPR i HIPAA. Ponadto automatyczna korelacja dzienników i wykrywanie anomalii w Log360 zapewniają praktyczne informacje umożliwiające szybkie identyfikowanie potencjalnych zagrożeń bezpieczeństwa i ograniczanie ich skutków.
Integracje obejmują Microsoft Active Directory, Office 365, Google Workspace, AWS, Azure, Salesforce, Box, ServiceNow, Jira, Slack, IBM QRadar, Splunk, SolarWinds, Palo Alto Networks, Fortinet, Cisco i Sophos.
Pros and Cons
Pros:
- Kompleksowa widoczność bezpieczeństwa w sieciach lokalnych, chmurowych i hybrydowych
- Konsola zarządzania incydentami
- Zgodność z przepisami prawa
Cons:
- Konfiguracja i wdrożenie mogą być skomplikowane
- Dzienniki mogą być trudne do odczytania i zrozumienia
Learn more about ManageEngine Log360: Najlepsze rozwiązanie do zarządzania kontami uprzywilejowanymi
- Dostępna bezpłatna wersja próbna i bezpłatne demo
- Ceny dostępne na żądanie

Heimdal oferuje kompleksowy pulpit nawigacyjny do zarządzania zasobami IT. W dziedzinie bezpieczeństwa chmurowego Heimdal oferuje dynamiczne rozwiązanie dla firm, które chcą chronić swoje środowiska cyfrowe. Dostosowane do branż takich jak opieka zdrowotna, edukacja i administracja publiczna, narzędzie pomaga sprostać wyzwaniom, takim jak zgodność ze standardami ISO 27001 i RODO. Nie tylko chroni przed zagrożeniami, takimi jak ransomware i phishing, lecz także upraszcza zarządzanie bezpieczeństwem, dzięki czemu stanowi cenne wsparcie dla zespołów IT.
Dlaczego wybrano Heimdal
Wybrano Heimdal ze względu na wyjątkową integrację zaawansowanych środków bezpieczeństwa dostosowanych do środowisk chmurowych. Jego funkcje rozszerzonego wykrywania i reagowania (XDR) zapewniają kompleksową ochronę przed zagrożeniami w punktach końcowych i sieciach, odpowiadając na potrzebę stałego monitorowania. Ponadto zabezpieczenia DNS Heimdal chronią przed zagrożeniami internetowymi, zapewniając bezpieczeństwo sieci. Funkcje te są atrakcyjne dla firm, które priorytetowo traktują zgodność z przepisami i ochronę danych.
Najważniejsze funkcje Heimdal
Oprócz wyróżniających się możliwości Heimdal oferuje kilka innych istotnych funkcji, które zwiększają zakres jego zabezpieczeń chmurowych:
- Zarządzanie kontami uprzywilejowanymi i sesjami: Ta funkcja zabezpiecza dostęp poprzez zarządzanie kontami uprzywilejowanymi i ich monitorowanie, zmniejszając ryzyko nieautoryzowanego dostępu.
- Zarządzanie poprawkami i zasobami: Automatyzuje proces instalowania poprawek, zapewniając aktualność systemów i ich zgodność ze standardami bezpieczeństwa.
- Ochrona przed szyfrowaniem przez ransomware: Zapewnia dodatkową warstwę ochrony przed atakami ransomware, chroniąc krytyczne dane i systemy.
- Bezpieczeństwo poczty e-mail: Chroni przed zagrożeniami związanymi z pocztą elektroniczną, takimi jak phishing i złośliwe oprogramowanie, poprzez filtrowanie i monitorowanie komunikacji.
Integracje Heimdal
Heimdal obecnie nie wymienia natywnych integracji, jednak platforma obsługuje niestandardowe integracje oparte na interfejsie API.
Pros and Cons
Pros:
- Automatyzuje instalowanie poprawek na punktach końcowych
- Skuteczne wykrywanie luk w zabezpieczeniach i zagrożeń
- Szczegółowy wgląd w zasoby i licencje
Cons:
- Brak dostępnych natywnych integracji
- Interfejs wymaga czasu na wdrożenie
Learn more about Heimdal: Najlepsze rozwiązanie do obrony opartej na analizie danych
- Dostępna 30-dniowa bezpłatna wersja próbna
- Od $795/50 punktów końcowych/rok
Visit WebsiteCustomer Rating:4.3/5
Uzyskaj szczegółowy przegląd stanu systemu dzięki ManageEngine Desktop Central. ManageEngine Desktop Central to kompleksowe narzędzie oferujące ujednolicone zarządzanie punktami końcowymi i bezpieczeństwo w chmurze dla wszystkich urządzeń w organizacji, idealne dla specjalistów IT, dostawców usług zarządzanych (MSP) oraz przedsiębiorstw różnej wielkości. Jego celem jest pomoc w zarządzaniu serwerami, laptopami, komputerami stacjonarnymi, smartfonami i tabletami z centralnej lokalizacji.
Dlaczego wybrałem ManageEngine Desktop Central: Oprogramowanie zapewnia obronę opartą na analizie danych dzięki rozbudowanym funkcjom gromadzenia danych i analityki, które pomagają administratorom IT uzyskiwać praktyczne informacje umożliwiające proaktywne przeciwdziałanie zagrożeniom bezpieczeństwa. Kluczową funkcją wspierającą to podejście jest monitorowanie systemu w czasie rzeczywistym i wysyłanie alertów. ManageEngine Desktop Central zapewnia również kompleksowy wgląd i kontrolę oraz wzmacnia ochronę danych.
Najważniejsze funkcje i integracje ManageEngine Desktop Central:
Funkcje obejmują zarządzanie punktami końcowymi na różnych urządzeniach i systemach operacyjnych, zapewniając płynne administrowanie komputerami stacjonarnymi, serwerami i urządzeniami mobilnymi. Integracja z narzędziami takimi jak ServiceDesk Plus usprawnia operacje IT poprzez połączenie przepływów pracy związanych z obsługą zgłoszeń i zarządzaniem urządzeniami. Ponadto oprogramowanie zapewnia zaawansowaną automatyzację zarządzania poprawkami i egzekwowania konfiguracji, zwiększając bezpieczeństwo i ograniczając konieczność wykonywania pracy ręcznej.
Integracje obejmują ServiceNow, Jira, Zoho Desk, Zendesk, Jira Service Desk, Microsoft SCCM, IBM BigFix, Slack, Microsoft Teams, Trello, Zapier, ManageEngine ServiceDesk Plus, Microsoft Intune, i inne.
Pros and Cons
Pros:
- Możliwości zdalnego zarządzania komputerami stacjonarnymi
- Zarządzanie poprawkami aktualizującymi oprogramowanie
- Zarządzanie usługą Active Directory
Cons:
- Niektóre zaawansowane funkcje wymagają dodatkowego zapoznania się z dokumentacją
- Użytkownicy mogą czuć się przytłoczeni dużą liczbą konfigurowalnych funkcji
Learn more about ManageEngine Endpoint Central: Najszerszy zakres usług skanowania
- 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od $149/miesiąc
Visit WebsiteCustomer Rating:4.8/5
Intruder zapewnia pulpit nawigacyjny do scentralizowanego zarządzania lukami w zabezpieczeniach. Intruder to chmurowe narzędzie bezpieczeństwa zaprojektowane, aby pomagać organizacjom w zarządzaniu lukami w zabezpieczeniach i ochronie zasobów cyfrowych. Koncentruje się na ciągłym zarządzaniu lukami w zabezpieczeniach oraz zarządzaniu powierzchnią ataku, oferując kompleksowe podejście do identyfikowania i eliminowania słabych punktów zabezpieczeń.
Dlaczego wybrałem Intruder: Wybrałem Intruder ze względu na możliwość przeprowadzania różnych usług skanowania, w tym skanowania luk w zabezpieczeniach zewnętrznych, wewnętrznych, chmurowych, aplikacji internetowych i API. Funkcje te umożliwiają monitorowanie stanu bezpieczeństwa organizacji w czasie rzeczywistym, zapewniając priorytetowe traktowanie krytycznych luk w zabezpieczeniach i szybkie ich usuwanie. Ponadto platforma Intruder oferuje zarządzanie ekspozycją z wykorzystaniem wielu silników skanujących, co pomaga identyfikować problemy, które mogą zostać przeoczone przez inne narzędzia.
Najważniejsze funkcje i integracje Intruder:
Funkcje obejmują możliwość ustalania priorytetów luk w zabezpieczeniach na podstawie ich potencjalnego wpływu, co pomaga skupić się na najpilniejszych problemach. Intruder zapewnia również jasne wskazówki dotyczące usuwania problemów, ułatwiając zespołowi rozwiązywanie zidentyfikowanych problemów. Ponadto platforma oferuje kompleksowe możliwości raportowania, umożliwiając śledzenie stanu bezpieczeństwa w czasie i wykazywanie zgodności ze standardami branżowymi.
Integracje obejmują AWS, GitLab, GitHub, Jira, Azure, Teams, Slack, Azure DevOps, Cloudflare, Google Cloud, Microsoft Sentinel i Okta.
Pros and Cons
Pros:
- Platforma proaktywnie skanuje w poszukiwaniu nowo ujawnionych luk w zabezpieczeniach
- Oferuje szczegółowe raporty
- Priorytetyzacja problemów pomaga skupić się na krytycznych zagrożeniach
Cons:
- Niektórzy mogą uznać możliwości dostosowywania skanów za ograniczone
- Monitorowanie powierzchni ataku jest ograniczone do planu Premium
Learn more about Intruder: Najlepsze rozwiązanie do proaktywnego wykrywania zagrożeń
- 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Od $338.50/rok
Visit WebsiteCustomer Rating:4.6/5
Proaktywne wykrywanie zagrożeń przez ESET PROTECT jest widoczne na jednym pulpicie nawigacyjnym. ESET PROTECT Complete to kompleksowe, oparte na chmurze rozwiązanie zabezpieczające, zaprojektowane w celu zapewnienia wielowarstwowej ochrony firmowych urządzeń końcowych, w tym komputerów, laptopów i urządzeń mobilnych. Rozwiązanie wykorzystuje technologię piaskownicy w chmurze do przeciwdziałania zagrożeniom typu zero-day i obejmuje pełne szyfrowanie dysków w celu zwiększenia ochrony danych.
Dlaczego wybrałem ESET PROTECT Complete: Jako narzędzie bezpieczeństwa w chmurze ESET PROTECT zapewnia solidną ochronę zaprojektowaną specjalnie z myślą o unikalnych wyzwaniach związanych z bezpieczeństwem przetwarzania w chmurze. Ponadto konsola platformy oparta na chmurze umożliwia administratorom płynne zarządzanie bezpieczeństwem w rozproszonych środowiskach chmurowych, zwiększając widoczność wszystkich zasobów i kontrolę nad nimi.
Najważniejsze funkcje i integracje ESET PROTECT Complete:
Funkcje obejmują ujednoliconą platformę zarządzania bezpieczeństwem z zaawansowanymi możliwościami wykrywania zagrożeń i reagowania na nie, umożliwiając zespołom IT monitorowanie urządzeń końcowych, serwerów i sieci w czasie rzeczywistym. Wielowarstwowe podejście ESET do bezpieczeństwa obejmuje ochronę urządzeń końcowych, szyfrowanie danych i piaskownicę w chmurze, zapewniając kompleksową ochronę przed znanymi zagrożeniami oraz zagrożeniami typu zero-day. Integracja z narzędziami natywnymi dla chmury i usprawnione wdrażanie sprawiają, że rozwiązanie jest szczególnie przyjazne dla organizacji poszukujących wydajnych i skalowalnych rozwiązań z zakresu cyberbezpieczeństwa.
Integracje obejmują ConnectWise Automate, Microsoft Windows Defender Antivirus, Microsoft Azure, Datto RMM, NinjaOne, Kaseya VSA i ATERA.
Pros and Cons
Pros:
- Niewielkie obciążenie systemu zapewnia minimalny wpływ na wydajność
- Zaawansowane możliwości wykrywania zagrożeń i reagowania na nie
- Kompleksowe narzędzia do raportowania zapewniające szczegółowy wgląd w stan bezpieczeństwa
Cons:
- Cena może być wysoka dla mniejszych organizacji
- Wykorzystanie zaawansowanych funkcji wymaga wiedzy technicznej
Learn more about ESET PROTECT Complete: Najlepsze rozwiązanie do ochrony punktów końcowych
- 15-dniowy bezpłatny okres próbny
- Od $25/miesiąc w planie rocznym
Visit WebsiteCustomer Rating:4.6/5
Pulpit CrowdStrike Falcon zapewnia wgląd w obciążenia chmurowe i kontenerowe. CrowdStrike to inteligentny, lekki agent, który zapobiega atakom złośliwego oprogramowania, jednocześnie rejestrując i przechwytując aktywność punktów końcowych. Jego rozwiązanie zabezpieczające punkty końcowe wykorzystuje sztuczną inteligencję i analizę głębokich powiązań, aby zapewnić rozszerzone wykrywanie zagrożeń i reagowanie na nie w architekturze chmurowej.
Dlaczego wybrałem CrowdStrike Falcon: Wybrałem CrowdStrike, ponieważ zapewnia ochronę punktów końcowych nowej generacji połączoną z nieprzerwanie zarządzaną usługą wykrywania zagrożeń. Szczególnie doceniłem możliwość korzystania z narzędzi do wykrywania i usuwania zagrożeń w celu ochrony obciążeń chmurowych na wszystkich etapach — od tworzenia po środowisko produkcyjne.
Najważniejsze funkcje i integracje CrowdStrike Falcon:
Funkcje obejmują wykrywanie zagrożeń oparte na sztucznej inteligencji, które zapewnia wgląd w aktywność punktów końcowych w czasie rzeczywistym, aby identyfikować potencjalne naruszenia i przeciwdziałać im, zanim do nich dojdzie. Natywna architektura chmurowa zapewnia szybkie wdrożenie i skalowalność, dzięki czemu rozwiązanie idealnie sprawdza się w organizacjach każdej wielkości. Ponadto CrowdStrike Falcon bezproblemowo integruje się z innymi narzędziami bezpieczeństwa i oferuje ujednoliconą platformę do wykrywania zagrożeń na punktach końcowych i reagowania na nie (EDR), wyszukiwania zagrożeń oraz zarządzanych usług bezpieczeństwa, zapewniając ochronę przy minimalnym obciążeniu.
Integracje są natywnie dostępne dla Splunk, IBM QRadar, ArcSight, AWS, Microsoft Azure, Okta i ServiceNow.
Pros and Cons
Pros:
- Wykrywanie zagrożeń i reagowanie na nie w czasie rzeczywistym
- Integracja z innymi narzędziami bezpieczeństwa
- Kompleksowe raportowanie
Cons:
- Możliwość występowania fałszywych alarmów
- Ograniczone możliwości dostosowywania
Learn more about CrowdStrike Falcon:
Inne narzędzia do bezpieczeństwa chmury
Oto kilka dodatkowych narzędzi do bezpieczeństwa chmury, które nie trafiły na moją krótką listę, ale nadal warto się z nimi zapoznać:
- 11CyberarkNajlepsze rozwiązanie do kompleksowego bezpieczeństwa tożsamości
- 12Astra PentestNajlepsze do ciągłego skanowania ze wsparciem ekspertów
- 13QualysNajlepsze rozwiązanie do zarządzania lukami w zabezpieczeniach w środowiskach hybrydowych
- 14ZygonNajlepsze do zabezpieczania dostępu do SaaS
- 15SplunkNajlepsza ujednolicona platforma bezpieczeństwa i obserwowalności
- 16ZscalerNajlepsze rozwiązanie oparte na zasadzie zerowego zaufania
- 17Trend MicroNajlepsze rozwiązanie do rozszerzonego wykrywania zagrożeń i reagowania na nie (XDR)
- 18Barracuda CloudGen FirewallNajlepsza zapora dla sieci chmurowych i hybrydowych
- 19WizNajlepsze dla średnich i dużych przedsiębiorstw
- 20WizNajlepsze dla średnich i dużych przedsiębiorstw
- 21Forcepoint ONENajlepsze dla przedsiębiorstw z hybrydowym modelem pracy
- 22RubrikNajlepsze rozwiązanie do tworzenia kopii zapasowych i odzyskiwania danych przedsiębiorstwa
- 23Orca SecurityNajlepsze bezagentowe rozwiązanie do zabezpieczania chmury
- 24PenteraNajlepsze rozwiązanie do automatycznej walidacji bezpieczeństwa
- 25CakewalkNajlepsze rozwiązanie do zarządzania dostępem
- 26OPSWAT Security ScoreNajlepsze do szybkich kontroli bezpieczeństwa
- 27Rippling ITNajlepsze rozwiązanie do zarządzania urządzeniami i aplikacjami opartymi na chmurze
- 28Stream SecurityNajlepsze rozwiązanie do wykrywania ekspozycji w chmurze w czasie rzeczywistym
- 29UnderDefenseNajlepsze rozwiązanie do całodobowego wykrywania zagrożeń i reagowania na nie
Jak oceniam narzędzia do zabezpieczania chmury
Podzieliłem swoją ocenę na podstawowe kryteria — takie jak obsługa CSPM w środowiskach wielochmurowych i analiza IAM — oraz czynniki wyróżniające, które odróżniają narzędzia stworzone z myślą o korporacyjnych zespołach SecOps od tych przeznaczonych dla mniejszych zespołów.
Podstawowe funkcje (wymagane na tej liście)
Wybierając narzędzia do swojej listy, oceniam każde z nich w skali od 0 (brak danej funkcji) do 5 (doskonała realizacja w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć łączny wynik wynoszący co najmniej 75%, aby zostać uwzględnione na liście.
- Zarządzanie stanem bezpieczeństwa chmury: Oceniam, jak dobrze narzędzie wykrywa błędne konfiguracje, takie jak otwarte zasobniki S3, nadmiernie liberalne grupy zabezpieczeń oraz niezaszyfrowane zasoby pamięci masowej na kontach chmurowych.
- Obsługa wielu chmur: Znaczenie ma obsługa AWS, Azure i GCP przez każde narzędzie, a szczególnie równoważność funkcji, aby zespoły nie musiały zarządzać różnicami między dostawcami.
- Zgodność i egzekwowanie zasad: Szukam wbudowanych standardów, takich jak CIS Benchmarks, SOC 2 i HIPAA, a także możliwości tworzenia niestandardowych zasad na potrzeby wewnętrznych standardów.
- Skanowanie obciążeń i podatności: Kluczowe jest pokrycie maszyn wirtualnych, kontenerów i klastrów Kubernetes, w tym sprawdzenie, czy narzędzie może skanować działające obciążenia, czy tylko obrazy w stanie spoczynku.
- Zarządzanie tożsamością i uprawnieniami: Sprawdzam, czy narzędzie mapuje uprawnienia IAM, oznacza nadmiernie uprzywilejowane konta usług oraz rekomenduje zasady minimalnych uprawnień w różnych środowiskach chmurowych.
- Wykrywanie zagrożeń i reagowanie: Priorytet mają alerty w czasie rzeczywistym dotyczące podejrzanej aktywności, takiej jak nietypowe wywołania API lub ruch boczny, a także przepływy pracy związane z usuwaniem zagrożeń oraz integracja z SIEM/SOAR.
Gdy mam już listę narzędzi spełniających te kryteria, analizuję, co wyróżnia poszczególne platformy.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców:
Najważniejsze funkcje
Analiza ścieżek ataku jest ważnym czynnikiem wyróżniającym. Szukam narzędzi, które pokazują, jak błędnie skonfigurowany zasobnik pamięci masowej w połączeniu z nadmiernie uprzywilejowaną rolą może zapewnić atakującemu drogę do produkcyjnych baz danych. Skanowanie zabezpieczeń IaC również ma znaczenie, ponieważ wykrycie błędnej konfiguracji Terraform lub CloudFormation przed wdrożeniem pozwala zaoszczędzić wiele godzin późniejszych działań naprawczych. Oceniam, czy narzędzie konsoliduje CSPM, CWPP i CIEM w ramach ujednoliconej konsoli CNAPP, co ogranicza konieczność przełączania kontekstu i zapewnia zespołom ds. bezpieczeństwa skorelowany obraz ryzyka zamiast odizolowanych alertów.
Nie tylko funkcje
Integracje mają tutaj duże znaczenie. Sprawdzam, czy narzędzie natywnie łączy się z platformami SIEM/SOAR, takimi jak Splunk lub Sentinel, oraz z systemami obsługi zgłoszeń, takimi jak Jira, ponieważ ustalenia dotyczące bezpieczeństwa muszą trafiać do istniejących przepływów pracy związanych z reagowaniem na incydenty. Kolejnym czynnikiem, który biorę pod uwagę, jest przejrzystość cen — niektórzy dostawcy pobierają opłaty za obciążenie, inni za konto chmurowe, a nieprzewidywalne koszty rosnące wraz z rozbudową środowiska mogą szybko obniżyć wartość rozwiązania. Oceniam również skalowalność, a konkretnie to, czy platforma obsługuje setki kont chmurowych z odpowiednim RBAC oraz obsługą wielu dzierżawców dla rozproszonych zespołów ds. bezpieczeństwa.
Jak wybrać narzędzia do bezpieczeństwa chmury
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez wyjątkowy proces wyboru oprogramowania, przygotowaliśmy listę czynników, o których warto pamiętać:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy narzędzie może rozwijać się wraz z Twoim zespołem i rosnącymi potrzebami dotyczącymi danych? Szukaj rozwiązań obsługujących zwiększające się obciążenia i liczbę użytkowników bez znacznego wzrostu kosztów. |
| CzynnikIntegracje | Na co zwrócić uwagęCzy współpracuje z używanymi przez Ciebie narzędziami DevSecOps i platformami ochrony obciążeń chmurowych? Sprawdź zgodność z obecnym stosem oprogramowania, aby uniknąć zakłóceń i zapewnić płynne działanie. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dostosować narzędzie do swoich przepływów pracy? Rozważ rozwiązania oferujące elastyczność pozwalającą zmieniać ustawienia i funkcje zgodnie z konkretnymi potrzebami. |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy narzędzie jest przyjazne dla użytkowników z Twojego zespołu? Przetestuj interfejs pod kątem intuicyjnej nawigacji, aby zapewnić szybkie wdrożenie przez wszystkich członków zespołu. |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęCo jest potrzebne, aby rozpocząć korzystanie z narzędzia? Szukaj zasobów, takich jak samouczki i pomoc techniczna, które ułatwią przejście i ograniczą przestoje podczas konfiguracji. |
| CzynnikKoszt | Na co zwrócić uwagęCzy ceny mieszczą się w Twoim budżecie? Porównaj plany subskrypcji, ukryte opłaty i długoterminową wartość, aby zapewnić przystępność cenową bez rezygnacji z kluczowych funkcji. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy wdrożono skuteczne środki bezpieczeństwa? Priorytetowo traktuj narzędzia z szyfrowaniem, kontrolą dostępu i regularnymi aktualizacjami, które chronią dane. |
Czym są narzędzia bezpieczeństwa chmurowego?
Narzędzia bezpieczeństwa chmurowego to rozwiązania zaprojektowane w celu ochrony danych i aplikacji opartych na chmurze przed zagrożeniami oraz nieautoryzowanym dostępem. Specjaliści IT, eksperci ds. cyberbezpieczeństwa i specjaliści ds. zgodności z przepisami zazwyczaj korzystają z tych narzędzi, aby chronić poufne informacje i utrzymywać zgodność z wymogami prawnymi. Funkcje ochrony danych, wykrywania zagrożeń i kontroli dostępu pomagają zabezpieczać środowiska, zapewniać zgodność z przepisami i zarządzać ryzykiem. Ogólnie rzecz biorąc, narzędzia te zapewniają niezbędne bezpieczeństwo i spokój w środowiskach chmurowych.
Funkcje
Wybierając narzędzia bezpieczeństwa chmurowego, zwróć uwagę na następujące kluczowe funkcje:
- Ochrona danych: Chroni poufne informacje przed nieautoryzowanym dostępem i naruszeniami, zapewniając integralność danych.
- Wykrywanie zagrożeń: Identyfikuje potencjalne zagrożenia bezpieczeństwa w czasie rzeczywistym i ostrzega o nich użytkowników, w tym o zagrożeniach wykrytych przez zintegrowane narzędzia do monitorowania dark webu.
- Kontrola dostępu: Zarządza tym, kto może uzyskać dostęp do określonych danych i aplikacji, zmniejszając ryzyko zagrożeń wewnętrznych.
- Zarządzanie zgodnością: Pomaga organizacjom przestrzegać regulacji i standardów branżowych, unikając kar prawnych.
- Monitorowanie bezpieczeństwa: Nieustannie monitoruje środowiska chmurowe pod kątem podejrzanej aktywności, utrzymując odpowiedni poziom bezpieczeństwa.
- Analiza zagrożeń oparta na AI: Wykorzystuje sztuczną inteligencję do przewidywania i analizowania potencjalnych zagrożeń, zwiększając poziom ochrony.
- Obsługa wielu chmur: Zapewnia bezpieczeństwo na wielu platformach chmurowych, oferując elastyczność i skalowalność.
- Zaawansowane szyfrowanie: Chroni dane za pomocą silnych metod szyfrowania, zapewniając poufność i bezpieczeństwo.
- Alerty w czasie rzeczywistym: Natychmiast powiadamia użytkowników o incydentach bezpieczeństwa, umożliwiając szybkie działania mające na celu ograniczenie ryzyka.
- Konfigurowalne pulpity: Umożliwia użytkownikom dostosowanie widoku wskaźników bezpieczeństwa, usprawniając monitorowanie i podejmowanie decyzji.
Korzyści
Wdrożenie narzędzi bezpieczeństwa chmurowego zapewnia wiele korzyści dla Twojego zespołu i firmy. Oto kilka z nich:
- Większe bezpieczeństwo danych: Chroni poufne informacje przed naruszeniami dzięki funkcjom takim jak ochrona danych i zaawansowane szyfrowanie.
- Zgodność z przepisami: Pomaga firmie zachować zgodność z regulacjami branżowymi dzięki zarządzaniu zgodnością i integracjom z narzędziami do zarządzania chmurą.
- Zmniejszone ryzyko zagrożeń: Szybko identyfikuje i ogranicza potencjalne zagrożenia bezpieczeństwa dzięki wykrywaniu zagrożeń i alertom w czasie rzeczywistym.
- Ulepszona kontrola dostępu: Ogranicza nieautoryzowany dostęp dzięki funkcjom kontroli dostępu, chroniąc dane przed zagrożeniami wewnętrznymi.
- Skalowalność i elastyczność: Wspiera rozwój firmy i zmiany dzięki obsłudze wielu chmur, dostosowując się do zmieniających się potrzeb.
- Szybka reakcja na incydenty: Umożliwia szybkie działanie podczas incydentów bezpieczeństwa dzięki alertom i monitorowaniu w czasie rzeczywistym.
- Świadome podejmowanie decyzji: Konfigurowalne pulpity zapewniają przejrzysty wgląd w wskaźniki bezpieczeństwa, wspierając planowanie strategiczne.
Koszty & Ceny
Wybór narzędzi bezpieczeństwa chmurowego wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz standardowe funkcje zawarte w rozwiązaniach z zakresu bezpieczeństwa chmurowego:
Tabela porównawcza planów narzędzi bezpieczeństwa chmurowego
| Typ planu | Średnia cena | Typowe funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Typowe funkcjePodstawowe wykrywanie zagrożeń, ograniczona kontrola dostępu i podstawowa ochrona danych. |
| Typ planuPlan osobisty | Średnia cena$5-$25/user/month | Typowe funkcjeUlepszona ochrona danych, alerty w czasie rzeczywistym i podstawowe zarządzanie zgodnością. |
| Typ planuPlan biznesowy | Średnia cena$30-$60/user/month | Typowe funkcjeZaawansowane wykrywanie zagrożeń, obsługa wielu chmur i konfigurowalne pulpity. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$70-$150/user/month | Typowe funkcjeKompleksowe narzędzia do zapewniania zgodności, analiza zagrożeń oparta na AI i pełna kontrola dostępu. |
Najczęściej zadawane pytania dotyczące narzędzi bezpieczeństwa w chmurze
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi bezpieczeństwa w chmurze:
Czy narzędzia bezpieczeństwa w chmurze wymagają bieżącej konserwacji?
Tak, często wymagają aktualizacji, dostosowywania zasad i utrzymywania integracji. Niektóre platformy oferują automatyczne aktualizacje lub usługi zarządzane, aby ograniczyć pracę ręczną. Zakres prac konserwacyjnych zależy od modelu wdrożenia i złożoności konfiguracji.
Czy narzędzia bezpieczeństwa w chmurze można zintegrować z istniejącymi systemami?
Tak, wiele narzędzi bezpieczeństwa w chmurze oferuje integracje z istniejącymi systemami IT i oprogramowaniem. Zapewnia to płynny przepływ pracy i synchronizację danych. Sprawdź zgodność z obecnymi systemami, aby zmaksymalizować wydajność i uniknąć zakłóceń.
Jakie rodzaje środowisk chmurowych obsługują te narzędzia?
Większość narzędzi jest zaprojektowana do pracy w publicznych, prywatnych i hybrydowych środowiskach chmurowych. Niektóre są zoptymalizowane pod kątem konkretnych dostawców, takich jak AWS, Azure lub Google Cloud. Zgodność może zależeć od sposobu wdrożenia i konfiguracji narzędzia.
Jak narzędzia bezpieczeństwa w chmurze wykrywają zagrożenia?
Zazwyczaj opierają się na zautomatyzowanych systemach, które analizują dzienniki, aktywność sieciową i wzorce dostępu. Metody wykrywania mogą obejmować mechanizmy oparte na regułach, modele uczenia maszynowego lub analizę zachowania. Logika wykrywania różni się między platformami w zależności od ich architektury.
Czy narzędzia bezpieczeństwa w chmurze są przeznaczone dla konkretnych platform, czy działają na wielu platformach?
Niektóre są tworzone specjalnie dla jednego dostawcy chmury, podczas gdy inne obsługują wiele platform. Narzędzia wieloplatformowe często zawierają scentralizowane pulpity nawigacyjne zapewniające ujednolicony wgląd. Wymagania dotyczące wdrożenia i zakres integracji będą różnić się w zależności od narzędzia.
Czym są 4 C bezpieczeństwa w chmurze?
Cztery C bezpieczeństwa natywnego dla chmury to chmura, klaster, kod i kontener. Reprezentują one różne warstwy bezpieczeństwa potrzebne do ochrony aplikacji natywnych dla chmury. Zastanów się, jak każda warstwa współdziała z pozostałymi i wspiera ogólną strategię bezpieczeństwa Twojego środowiska chmurowego.
W jaki sposób narzędzia bezpieczeństwa w chmurze pomagają w zapewnieniu zgodności?
Narzędzia bezpieczeństwa w chmurze pomagają w zapewnieniu zgodności, oferując funkcje takie jak dzienniki audytowe, szyfrowanie danych i mechanizmy kontroli dostępu. Pomagają zapewnić zgodność organizacji z przepisami branżowymi. Wybieraj narzędzia zgodne z konkretnymi potrzebami w zakresie zgodności, aby uniknąć potencjalnych kar.