

Najlepsze oprogramowanie do reagowania na incydenty pomaga zespołom szybciej wykrywać zagrożenia, koordynować działania związane z reagowaniem w różnych zespołach oraz ograniczać przestoje dzięki automatyzacji kluczowych etapów cyklu życia incydentu.
Jeśli zdarzało Ci się zmagać ze zmęczeniem alertami, niejasnymi ścieżkami eskalacji lub koniecznością składania procesu reagowania z użyciem niepołączonych narzędzi, wiesz, jak trudno skutecznie zarządzać incydentem bez odpowiedniego systemu. Praca ręczna spowalnia rozwiązanie problemu, kontekst ginie między zespołami, a analiza po incydencie staje się zgadywaniem.
Testowałem narzędzia do reagowania na incydenty w działających środowiskach produkcyjnych i współpracowałem z zespołami ds. bezpieczeństwa oraz DevOps zarządzającymi poważnymi awariami i rzeczywistymi naruszeniami bezpieczeństwa. Oceniałem, jak dobrze te platformy obsługują alerty w czasie rzeczywistym, śledzą działania oraz wspierają zarówno automatyczne, jak i wykonywane przez ludzi reagowanie.
W tym przewodniku omawiam platformy oferujące szybkie wykrywanie, przydatne integracje i przejrzyste procesy eskalacji, aby pomóc Ci wybrać narzędzie, które poprawi czas reakcji i zapewni Twojemu zespołowi większą kontrolę podczas krytycznych zdarzeń.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza oprogramowania do reagowania na incydenty
Ta tabela porównawcza przedstawia szczegóły cenowe mojego wyboru najlepszych programów do reagowania na incydenty:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do przygotowania na sytuacje awaryjne | Dostępne bezpłatne demo | Wycena na żądanie | Website | |
| 2 | Najlepsze rozwiązanie do raportowania zgodności | 30-dniowy bezpłatny okres próbny + bezpłatna prezentacja | Ceny dostępne na życzenie | Website | |
| 3 | Najlepszy do proaktywnego wyszukiwania zagrożeń | Dostępna bezpłatna wersja próbna i bezpłatna wersja demonstracyjna | Wycena na zapytanie | Website | |
| 4 | Najlepsze rozwiązanie do ujednoliconego zarządzania bezpieczeństwem | 14-dniowy bezpłatny okres próbny | $1,075/miesiąc (rozliczane rocznie) | Website | |
| 5 | Najlepszy wybór do analizy w czasie rzeczywistym | Dostępny bezpłatny plan | Cennik dostępny na żądanie | Website | |
| 6 | Najlepszy do skalowania | 14-dniowy bezpłatny okres próbny | $86/5 users/month | Website | |
| 7 | Najlepsze rozwiązanie do analizy zagrożeń | Dostępny bezpłatny plan | Od 470 USD miesięcznie (z wyłączeniem kosztu infrastruktury) | Website | |
| 8 | Najlepsze rozwiązanie do proaktywnego wykrywania zagrożeń | Ceny dostępne na żądanie | Website | ||
| 9 | Najlepsze rozwiązanie do analizy behawioralnej | Bezpłatny 90-dniowy okres próbny | Ceny dostępne na żądanie | Website | |
| 10 | Najlepsze do wykrywania zagrożeń | 30-dniowy bezpłatny okres próbny | Od $3.82/zasób/miesiąc | Website |


Recenzje najlepszego oprogramowania do reagowania na incydenty
Poniżej znajdują się moje szczegółowe podsumowania najlepszych programów do reagowania na incydenty, które trafiły na moją listę wyboru. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety i wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze rozwiązanie do przygotowania na sytuacje awaryjne
- Dostępne bezpłatne demo
- Wycena na żądanie
Visit WebsiteCustomer Rating:4.3/5
Pulpit zarządzania incydentami Preparis zapewnia szczegółowy przegląd incydentów w całej organizacji, w tym tych dotyczących IT. Preparis to platforma do zarządzania incydentami przeznaczona dla organizacji do skutecznego zarządzania sytuacjami awaryjnymi. Służy specjalistom ds. ciągłości działania, oferując narzędzia do zgłaszania incydentów, planowania reagowania i komunikacji.
Dlaczego wybrałem Preparis: Platforma jest dostosowana do zapewniania gotowości na sytuacje awaryjne i zapewnia widoczność 360° dzięki zintegrowanym pulpitom, które umożliwiają dokumentowanie incydentów i utrzymywanie zgodności. Wirtualne pokoje sztabowe pozwalają zespołowi koordynować działania w czasie rzeczywistym, zwiększając zdolność do dostosowywania planów na podstawie aktualnych danych. Możliwość dystrybuowania list działań przez platformę gwarantuje, że każdy zna swoją rolę podczas kryzysu. Dzięki tym funkcjom Preparis jest doskonałym wyborem dla zespołów, które chcą zwiększyć swoją gotowość na sytuacje awaryjne.
Najważniejsze funkcje & integracje:
Funkcje obejmują zgłaszanie incydentów, planowanie reagowania i narzędzia do komunikacji w czasie rzeczywistym. Możesz skonfigurować wirtualne pokoje sztabowe, aby koordynować działania zespołu. Zintegrowane pulpity zapewniają widok 360°, który pomaga dokumentować incydenty i podejmować decyzje na podstawie danych.
Integracje obejmują Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram i Zendesk.
Pros and Cons
Pros:
- Narzędzia do komunikacji w czasie rzeczywistym
- Pulpity z widocznością 360°
- Wirtualne pokoje sztabowe
Cons:
- Zgłaszane problemy z integracjami
- Ograniczone możliwości pracy offline
Learn more about Preparis: Najlepsze rozwiązanie do raportowania zgodności
- 30-dniowy bezpłatny okres próbny + bezpłatna prezentacja
- Ceny dostępne na życzenie
Visit WebsiteCustomer Rating:4.5/5
Funkcja aktywnych alertów w EventLog Analyzer umożliwia użytkownikom skuteczne monitorowanie alertów w czasie rzeczywistym i zarządzanie nimi. ManageEngine EventLog Analyzer jest przeznaczony dla organizacji poszukujących niezawodnego oprogramowania do reagowania na incydenty, które umożliwia skuteczne zarządzanie danymi dzienników i ich analizowanie. Jego funkcje monitorowania dzienników w czasie rzeczywistym i zarządzania zgodnością sprawiają, że jest atrakcyjnym rozwiązaniem dla zespołów IT w branżach, w których bezpieczeństwo i zgodność mają kluczowe znaczenie. Oferując narzędzia do szczegółowej analizy dzienników, audytów bezpieczeństwa i raportowania zgodności, odpowiada na wyzwania związane z ochroną poufnych informacji i spełnianiem wymogów prawnych, co ma kluczowe znaczenie dla sektorów takich jak finanse i opieka zdrowotna.
Dlaczego wybrałem ManageEngine EventLog Analyzer
Wybrałem ManageEngine EventLog Analyzer ze względu na jego znaczące możliwości w zakresie raportowania zgodności, które są niezbędne dla organizacji przetwarzających poufne dane. Narzędzie udostępnia predefiniowane raporty zgodności dla standardów takich jak PCI DSS, HIPAA i GDPR, ułatwiając zespołowi przeprowadzanie audytów. System alertów w czasie rzeczywistym zapewnia natychmiastowe powiadomienia o naruszeniach zgodności, umożliwiając szybkie reagowanie na incydenty. Te kompleksowe funkcje zarządzania dziennikami, skoncentrowane na zgodności, sprawiają, że narzędzie jest niezbędne w branżach, w których przestrzeganie wymogów prawnych ma kluczowe znaczenie.
Najważniejsze funkcje ManageEngine EventLog Analyzer
Oprócz możliwości raportowania zgodności znalazłem również kilka innych funkcji, które sprawiają, że ManageEngine EventLog Analyzer jest doskonałym wyborem do reagowania na incydenty:
- Audyt urządzeń sieciowych: Zapewnia kompleksowe monitorowanie zapór sieciowych, routerów i przełączników, dzięki czemu wszelka podejrzana aktywność jest szybko identyfikowana.
- Monitorowanie integralności plików: Śledzi zmiany w krytycznych plikach i folderach, informując o nieautoryzowanych modyfikacjach, które mogą wskazywać na naruszenie bezpieczeństwa.
- Automatyczne reagowanie na incydenty: Oferuje predefiniowane przepływy pracy do obsługi incydentów, umożliwiając zespołowi szybkie i skuteczne reagowanie na potencjalne zagrożenia.
- Analityka bezpieczeństwa: Zwiększa widoczność sieci poprzez analizowanie dzienników zdarzeń i identyfikowanie potencjalnych zagrożeń za pomocą zaawansowanej analityki.
Integracje ManageEngine EventLog Analyzer
Integracje obejmują ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus i Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Tworzenie niestandardowych raportów
- Alerty w czasie rzeczywistym
- Automatyczne raportowanie
Cons:
- Potrzeba dostosowywania
- Problemy z integracją
Learn more about ManageEngine EventLog Analyzer: Najlepszy do proaktywnego wyszukiwania zagrożeń
- Dostępna bezpłatna wersja próbna i bezpłatna wersja demonstracyjna
- Wycena na zapytanie

Ujednolicony pulpit zarządzania Heimdal zapewnia przejrzysty wgląd w zgodność punktów końcowych, stan aktualizacji i mechanizmy kontroli bezpieczeństwa na wszystkich zarządzanych urządzeniach. Dla organizacji poszukujących niezawodnego rozwiązania programowego do reagowania na incydenty Heimdal oferuje zaawansowaną platformę zaprojektowaną w celu zwiększenia poziomu cyberbezpieczeństwa w wielu sektorach. Dostosowany do potrzeb branż takich jak ochrona zdrowia, administracja publiczna i edukacja Heimdal odpowiada na wyzwania związane z przestrzeganiem norm, takich jak ISO 27001 i HIPAA. Dzięki funkcjom takim jak bezpieczeństwo sieci, wyszukiwanie zagrożeń i zarządzanie podatnościami Heimdal zapewnia solidną ochronę przed zagrożeniami cybernetycznymi, co czyni go idealnym wyborem dla firm, które chcą zabezpieczyć swoje zasoby cyfrowe.
Dlaczego wybrałem Heimdal
Wybrałem Heimdal ze względu na jego unikalne podejście do reagowania na incydenty, a w szczególności możliwości rozszerzonego wykrywania i reagowania (XDR). Platforma Heimdal wyróżnia się zapewnianiem wykrywania zagrożeń i reagowania na nie w czasie rzeczywistym, wspieranym przez całodobowy monitoring Centrum Operacji Bezpieczeństwa (SOC). Dzięki temu Twój zespół może szybko reagować na potencjalne naruszenia bezpieczeństwa, minimalizując przestoje i szkody. Ponadto integracja Heimdal z narzędziami innych firm zwiększa jego elastyczność, czyniąc go wszechstronnym wyborem dla firm, które chcą wzmocnić swoje zabezpieczenia cybernetyczne.
Najważniejsze funkcje Heimdal
Oprócz wyróżniających się możliwości XDR Heimdal oferuje kilka innych kluczowych funkcji, które zwiększają skuteczność reagowania na incydenty:
- Bezpieczeństwo sieci: Zapewnia kompleksową ochronę przed zagrożeniami związanymi z siecią, gwarantując bezpieczeństwo danych organizacji.
- Wyszukiwanie zagrożeń: Proaktywnie identyfikuje i neutralizuje potencjalne zagrożenia, zanim będą mogły wyrządzić szkody, zwiększając ogólny poziom bezpieczeństwa.
- Zarządzanie podatnościami: Nieustannie monitoruje i ocenia podatności w systemie, umożliwiając szybkie usuwanie słabych punktów.
- Bezpieczeństwo punktów końcowych: Zabezpiecza wszystkie punkty końcowe w sieci, zapobiegając nieautoryzowanemu dostępowi i zapewniając integralność danych.
Integracje Heimdal
Heimdal obecnie nie wymienia natywnych integracji, jednak platforma obsługuje niestandardowe integracje oparte na interfejsie API.
Pros and Cons
Pros:
- Automatyzuje aktualizowanie punktów końcowych
- Skuteczne wykrywanie podatności i zagrożeń
- Szczegółowy wgląd w zasoby i licencje
Cons:
- Brak dostępnych natywnych integracji
- Interfejs wymaga czasu na wdrożenie
Learn more about Heimdal: Najlepsze rozwiązanie do ujednoliconego zarządzania bezpieczeństwem
- 14-dniowy bezpłatny okres próbny
- $1,075/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.4/5
AlienVault pomaga w rozwiązywaniu incydentów bezpieczeństwa. AlienVault USM to ujednolicona platforma zarządzania bezpieczeństwem przeznaczona dla zespołów IT i bezpieczeństwa. Zapewnia podstawowe funkcje bezpieczeństwa, takie jak wykrywanie zasobów, ocena podatności i wykrywanie włamań.
Dlaczego wybrałem AlienVault USM: Oferuje ujednolicone podejście do bezpieczeństwa, łącząc wiele podstawowych narzędzi bezpieczeństwa w jednej platformie. Wykrywanie zasobów i ocena podatności są zintegrowane, aby pomóc zespołowi łatwo identyfikować zagrożenia. Funkcje wykrywania włamań i monitorowania zachowania współpracują ze sobą, aby wykrywać zagrożenia w czasie rzeczywistym. Narzędzia te sprawiają, że jest to solidny wybór dla osób, które chcą scentralizować działania związane z bezpieczeństwem.
Najważniejsze funkcje i integracje:
Funkcje obejmują wykrywanie zasobów, ocenę podatności i wykrywanie włamań. Monitorowanie zachowania zapewnia wykrywanie zagrożeń w czasie rzeczywistym. Platforma oferuje również funkcje zarządzania informacjami i zdarzeniami dotyczącymi bezpieczeństwa (SIEM).
Integracje obejmują AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow i Splunk.
Pros and Cons
Pros:
- Łatwe wykrywanie zasobów
- Ujednolicone narzędzia bezpieczeństwa
- Wykrywanie zagrożeń w czasie rzeczywistym
Cons:
- Wstępna konfiguracja może wymagać wiedzy technicznej
- Sporadyczne fałszywe alarmy
Learn more about AlienVault USM: Najlepszy wybór do analizy w czasie rzeczywistym
- Dostępny bezpłatny plan
- Cennik dostępny na żądanie
Visit WebsiteCustomer Rating:4.3/5
Wykorzystaj możliwości analizy logów Sumo Logic. Sumo Logic to oparta na chmurze usługa zarządzania logami i analizy danych, dostosowana do potrzeb zespołów IT i bezpieczeństwa. Pomaga monitorować, rozwiązywać problemy oraz zabezpieczać aplikacje i infrastrukturę.
Dlaczego wybrałem Sumo Logic: Platforma wyróżnia się analizą w czasie rzeczywistym, zapewniając ciągłą analizę danych, która pomaga zespołowi szybko podejmować świadome decyzje. Zaawansowane zapytania i pulpity nawigacyjne oferują wgląd w dane, zwiększając możliwości wykrywania incydentów i reagowania na nie. Funkcje wykrywania anomalii ostrzegają o nietypowej aktywności, pomagając utrzymać bezpieczeństwo systemów. Dzięki tym możliwościom Sumo Logic jest wartościowym wyborem dla zespołów potrzebujących natychmiastowego wglądu w dane.
Najważniejsze funkcje i integracje:
Funkcje obejmują zaawansowane zapytania i pulpity nawigacyjne umożliwiające dogłębną analizę danych. Wykrywanie anomalii pomaga identyfikować nietypową aktywność. Monitorowanie w czasie rzeczywistym zapewnia stały nadzór nad systemami.
Integracje obejmują AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow i Splunk.
Pros and Cons
Pros:
- Ciągła analiza danych
- Monitorowanie w czasie rzeczywistym
- Zaawansowane możliwości tworzenia zapytań
Cons:
- Ograniczone możliwości pracy offline
- Wysokie zużycie zasobów
 Najlepszy do skalowania
- 14-dniowy bezpłatny okres próbny
- $86/5 users/month
Visit WebsiteCustomer Rating:4.3/5
Splunk umożliwia szybkie wykrywanie incydentów bezpieczeństwa i reagowanie na nie. Splunk to platforma analityki danych przeznaczona dla zespołów IT i bezpieczeństwa, umożliwiająca monitorowanie i analizowanie danych maszynowych. Zapewnia wgląd wspierający działania operacyjne, bezpieczeństwo i analizę biznesową. Fergal Glynn, dyrektor ds. marketingu (CMO) w Mindgard, wyjaśnił: “Korzystając z Splunk Mission Control, skonfigurowałem procedurę, która geolokalizuje podejrzane adresy IP i automatycznie tworzy zgłoszenia. W rezultacie liczba czynności wykonywanych ręcznie została dosłownie zmniejszona o połowę, a ja poświęcałem czas na rozwiązywanie problemów zamiast ich wyszukiwania.”
Dlaczego wybrałem Splunk: Z łatwością obsługuje duże ilości danych. Możliwości analizy danych w czasie rzeczywistym pozwalają zespołowi szybko reagować na uzyskane informacje. Konfigurowalne pulpity pomagają wizualizować dane w sposób odpowiadający konkretnym potrzebom. Dzięki tym funkcjom Splunk jest idealnym wyborem dla organizacji, które chcą skalować działania związane z analizą danych.
Najważniejsze funkcje i integracje:
Funkcje obejmują analizę danych w czasie rzeczywistym, która pomaga podejmować szybkie decyzje na podstawie aktualnych informacji. Konfigurowalne pulpity pozwalają dostosować widoki danych do konkretnych potrzeb. Możliwości uczenia maszynowego platformy zwiększają zdolność zespołu do identyfikowania wzorców i anomalii.
Integracje obejmują AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack i Tableau.
Pros and Cons
Pros:
- Analiza w czasie rzeczywistym
- Obsługa dużych ilości danych
- Konfigurowalne pulpity
Cons:
- Złożona początkowa konfiguracja
- Ograniczone możliwości pracy offline
Learn more about Splunk: Najlepsze rozwiązanie do analizy zagrożeń
- Dostępny bezpłatny plan
- Od 470 USD miesięcznie (z wyłączeniem kosztu infrastruktury)
Visit WebsiteCustomer Rating:4.5/5
Zarządzaj przepływem pracy swojej firmy za pomocą QRadar. IBM Security QRadar SIEM to narzędzie do zarządzania informacjami i zdarzeniami związanymi z bezpieczeństwem, przeznaczone dla zespołów ds. bezpieczeństwa IT. Pomaga wykrywać, analizować i reagować na zagrożenia bezpieczeństwa w całej organizacji.
Dlaczego wybrałem IBM Security QRadar SIEM: Zapewnia wyjątkowe możliwości analizy zagrożeń, oferując szczegółowy wgląd w potencjalne problemy związane z bezpieczeństwem. Zaawansowane funkcje analityczne pomagają zespołowi skutecznie identyfikować zagrożenia i ustalać ich priorytety. Monitorowanie w czasie rzeczywistym gwarantuje stałą świadomość tego, co dzieje się w sieci. Dzięki tym funkcjom QRadar SIEM jest idealnym wyborem dla zespołów, które koncentrują się na zwiększaniu możliwości wykrywania zagrożeń.
Najważniejsze funkcje i integracje:
Funkcje obejmują zaawansowane funkcje analityczne, które pomagają ustalać priorytety zagrożeń na podstawie ich potencjalnego wpływu. Monitorowanie w czasie rzeczywistym zapewnia stały nadzór nad siecią. Narzędzie oferuje również szczegółową analizę kryminalistyczną, która pomaga w dochodzeniach prowadzonych po wystąpieniu incydentu.
Integracje obejmują Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware i SAP.
Pros and Cons
Pros:
- Monitorowanie sieci w czasie rzeczywistym
- Szczegółowa analiza zagrożeń
- Zaawansowane możliwości analityczne
Cons:
- Początkowa konfiguracja może wymagać wiedzy technicznej
- Ograniczone możliwości dostosowywania
Learn more about IBM Security QRadar SIEM: Najlepsze rozwiązanie do proaktywnego wykrywania zagrożeń
- Ceny dostępne na żądanie
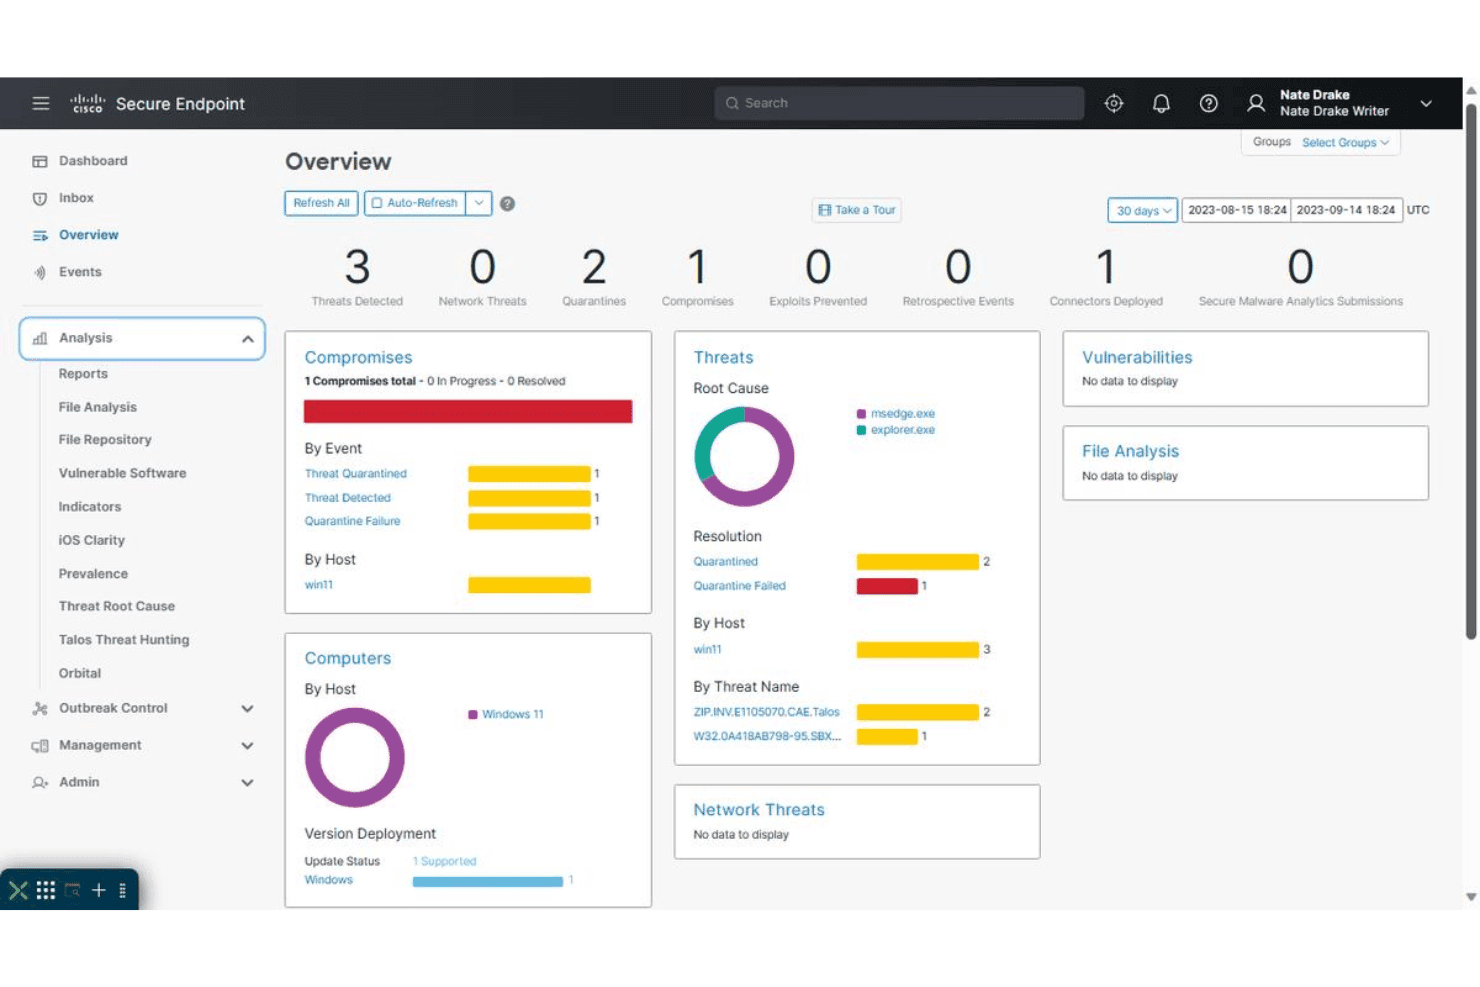
Cisco Secure Endpoint wyświetla pulpit przeglądu bezpieczeństwa z wykrytymi zagrożeniami, poddanymi kwarantannie i naruszonymi zabezpieczeniami oraz analizą przyczyny źródłowej dla monitorowanych hostów. Cisco Secure Endpoint, wcześniej znany jako AMP for Endpoints, to natywne dla chmury rozwiązanie zaprojektowane w celu wzmocnienia bezpieczeństwa punktów końcowych w Twojej organizacji. Koncentruje się na zwiększaniu możliwości reagowania na incydenty, zapewniając narzędzia potrzebne do skutecznego wykrywania zagrożeń, zarządzania nimi i reagowania na nie.
Dlaczego wybrałem Cisco Secure Endpoint: Jednym z powodów, dla których wybrałem Cisco Secure Endpoint, są jego zaawansowane możliwości wykrywania zagrożeń i reagowania na nie w punktach końcowych (EDR). Funkcja ta ma kluczowe znaczenie dla proaktywnego identyfikowania zagrożeń i zarządzania nimi, umożliwiając zespołowi szybkie reagowanie na incydenty. Ponadto zintegrowane możliwości XDR zapewniają ujednolicony widok zagrożeń w różnych wektorach, automatyzują zarządzanie incydentami i dodatkowo skracają czas reakcji.
Kolejną wyróżniającą się funkcją jest Talos Threat Hunting, która oferuje wykrywanie zagrożeń prowadzone przez ekspertów i zgodne z frameworkiem MITRE ATT&CK. To proaktywne podejście pomaga identyfikować ukryte zagrożenia oraz dostarcza alerty o wysokiej wiarygodności wraz z zaleceniami dotyczącymi usuwania zagrożeń, dzięki czemu zespół zawsze może wyprzedzać zagrożenia o krok. Kontrola urządzeń USB to kolejna istotna funkcja, która umożliwia zarządzanie sposobem korzystania z urządzeń i zapewnia widoczność podczas dochodzeń.
Najważniejsze funkcje i integracje Cisco
Funkcje obejmują zarządzanie podatnościami oparte na ryzyku, które pomaga identyfikować podatności i zarządzać nimi w celu ograniczenia potencjalnej powierzchni ataku. Rozwiązanie zapewnia również kompleksową ochronę, łącząc wykrywanie, reagowanie i zarządzanie dostępem użytkowników do punktów końcowych, co gwarantuje solidne bezpieczeństwo. Ponadto oferuje rozszerzone możliwości prowadzenia dochodzeń, umożliwiając uzyskanie głębszego wglądu w działania związane z zagrożeniami i ulepszając strategie reagowania.
Integracje obejmują Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud oraz Cisco SecureX.
Pros and Cons
Pros:
- Zaawansowane możliwości wykrywania zagrożeń zwiększają bezpieczeństwo poprzez skuteczne identyfikowanie różnych cyberzagrożeń i reagowanie na nie.
- Integracja z innymi produktami bezpieczeństwa Cisco zapewnia ujednolicony ekosystem bezpieczeństwa.
- Kompleksowe funkcje bezpieczeństwa zapewniają wielowarstwową ochronę i widoczność zagrożeń.
Cons:
- Wyzwania związane z integracją z innymi rozwiązaniami bezpieczeństwa, takimi jak Microsoft Defender i ESET.
- Wolniejsze działanie na starszym sprzęcie może stanowić problem dla użytkowników korzystających z przestarzałych systemów.
Learn more about Cisco Secure Endpoints: Najlepsze rozwiązanie do analizy behawioralnej
- Bezpłatny 90-dniowy okres próbny
- Ceny dostępne na żądanie

VMWare Carbon Black pomaga zarządzać lukami w zabezpieczeniach maszyn wirtualnych. Carbon Black to platforma bezpieczeństwa punktów końcowych przeznaczona dla zespołów IT i bezpieczeństwa, koncentrujących się na ochronie urządzeń i danych. Pomaga wykrywać zagrożenia wymierzone w punkty końcowe, zapobiegać im i reagować na nie.
Dlaczego wybrałem Carbon Black: Platforma wyróżnia się w obszarze bezpieczeństwa punktów końcowych, oferując zaawansowane mechanizmy wykrywania zagrożeń i zapobiegania im. Funkcje ciągłego monitorowania zapewniają zespołowi wgląd w czasie rzeczywistym w aktywność punktów końcowych. Funkcje reagowania na incydenty umożliwiają szybkie podjęcie działań w celu ograniczenia ryzyka. Dzięki tym funkcjom Carbon Black jest solidnym wyborem dla zespołów, które priorytetowo traktują ochronę punktów końcowych.
Najważniejsze funkcje i integracje:
Funkcje obejmują zaawansowane wykrywanie zagrożeń, które pomaga szybko identyfikować potencjalne problemy z bezpieczeństwem. Ciągłe monitorowanie zapewnia informacje o aktywności punktów końcowych w czasie rzeczywistym. Funkcje reagowania na incydenty umożliwiają szybkie działanie w celu ograniczenia zagrożeń.
Integracje obejmują Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta i Zscaler.
Pros and Cons
Pros:
- Informacje w czasie rzeczywistym
- Zaawansowane wykrywanie zagrożeń
- Ciągłe monitorowanie punktów końcowych
Cons:
- Ograniczone możliwości pracy w trybie offline
- Stroma krzywa uczenia się
Learn more about Carbon Black: Najlepsze do wykrywania zagrożeń
- 30-dniowy bezpłatny okres próbny
- Od $3.82/zasób/miesiąc

Poznaj kompleksowe rozwiązanie SIEM Rapid7 InsightIDR. Rapid7 InsightIDR to narzędzie do zarządzania informacjami i zdarzeniami bezpieczeństwa (SIEM), zaprojektowane dla zespołów ds. bezpieczeństwa IT. Pomaga wykrywać zagrożenia w całej sieci, badać je i na nie reagować.
Dlaczego wybrałem Rapid7 InsightIDR: Narzędzie wyróżnia się wykrywaniem zagrożeń dzięki wykorzystaniu analizy zachowań użytkowników do identyfikowania anomalii. Wizualne osie czasu incydentów zapewniają przejrzysty obraz potencjalnych incydentów bezpieczeństwa, ułatwiając zespołowi szybką reakcję. Funkcje automatycznego reagowania skracają czas potrzebny na ograniczenie zagrożeń. Dzięki tym funkcjom jest to dobry wybór dla zespołów koncentrujących się na proaktywnym zarządzaniu zagrożeniami.
Najważniejsze funkcje i integracje:
Funkcje obejmują analizę zachowań użytkowników, która pomaga wykrywać podejrzane działania. Wizualne osie czasu incydentów zapewniają kompleksowy obraz zdarzeń związanych z bezpieczeństwem. Funkcje automatycznego reagowania tego narzędzia pomagają skutecznie zarządzać zagrożeniami.
Integracje obejmują AWS, Azure, Office 365, Cisco, Palo Alto Networks, VMware, Okta, Duo Security, ServiceNow i Splunk.
Pros and Cons
Pros:
- Funkcje automatycznego reagowania
- Skuteczne wykrywanie zagrożeń
- Wizualne osie czasu incydentów
Cons:
- Ograniczone możliwości dostosowywania
- Stroma krzywa uczenia się
Learn more about Rapid7 InsightIDR:
Inne programy do reagowania na incydenty
Oto kilka dodatkowych opcji oprogramowania do reagowania na incydenty, które nie trafiły na moją listę wyboru, ale nadal warto je sprawdzić:
- 11CrowdStrike Falcon InsightNajlepsze do ochrony punktów końcowych
- 12VaronisNajlepszy wybór do uzyskiwania informacji na temat bezpieczeństwa danych
- 13Palo Alto NetworkNajlepsze do wykrywania zagrożeń opartego na sztucznej inteligencji
- 14TenableNajlepsze do zarządzania podatnościami
- 15AcutinexNajlepsze rozwiązanie do wykrywania luk w zabezpieczeniach
- 16TripwireNajlepsze rozwiązanie do monitorowania integralności plików
- 17Greenbone OpenVASNajlepsze do kompleksowego skanowania podatności
- 18LogRhythmNajlepsze do oceny zagrożeń w czasie rzeczywistym
- 19Cynet 360Najlepsze rozwiązanie do kompleksowego wykrywania zagrożeń
- 20RSA NetWitness PlatformNajlepsze rozwiązanie zapewniające informacje o zagrożeniach na poziomie analizy kryminalistycznej
- 21Oligo SecurityNajlepsze rozwiązanie do analizy ryzyka związanego z bibliotekami o otwartym kodzie źródłowym
Jak oceniam oprogramowanie do reagowania na incydenty
Gdy inżynier dyżurny otrzymuje powiadomienie o 2 w nocy, narzędzia, z których korzysta, mają znaczenie — dlatego dzielę swoją ocenę na podstawowe wymagania oraz czynniki wyróżniające najlepsze platformy.
Podstawowa funkcjonalność (standardowe wymagania dla tego zestawienia)
Wybierając narzędzia do mojego zestawienia, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (doskonale radzi sobie w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi uzyskać minimalny łączny wynik na poziomie 75%, aby zostać uwzględnione w zestawieniu.
- Dostarczanie alertów i powiadomień: Sprawdzam, ile kanałów obsługuje dane narzędzie — telefon, SMS, powiadomienia push, e-mail i Slack — oraz czy potrafi eliminować duplikaty generowane przez liczne alerty z systemów monitorowania, zanim przytłoczą one osobę dyżurną.
- Harmonogramy dyżurów i eskalacja: Dobre zarządzanie rotacjami ma znaczenie, gdy zapewniasz całodobową obsadę dyżurów w różnych strefach czasowych, dlatego oceniam, jak każde narzędzie radzi sobie z zastępstwami, poziomami eskalacji i lukami podczas przekazywania dyżuru.
- Śledzenie cyklu życia incydentu: Każde narzędzie powinno umożliwiać zespołom przeprowadzenie incydentu przez zdefiniowane etapy — od wywołania, przez potwierdzenie, aż po rozwiązanie — z konfigurowalnymi poziomami ważności i ścieżką audytu na potrzeby przeglądów zgodności.
- Współpraca i pokoje działań: Sprawdzam, czy platforma może utworzyć dedykowany kanał w Slacku lub Microsoft Teams, zaangażować odpowiednie osoby reagujące oraz prowadzić bieżącą oś czasu, aby osoby dołączające później mogły szybko nadrobić zaległości.
- Integracje z systemami monitorowania i ITSM: Katalog integracji narzędzia wiele o nim mówi. Oceniam, jak łączy się ono ze stosami obserwowalności, takimi jak Datadog lub Prometheus, oraz czy synchronizuje się dwukierunkowo z platformami ITSM, takimi jak ServiceNow lub Jira.
- Analizy po incydentach i analityka reakcji: Gdy sytuacja zostanie opanowana, zespoły potrzebują danych. Szukam wbudowanych szablonów analiz po incydentach, automatycznie generowanych osi czasu incydentów oraz pulpitów nawigacyjnych śledzących trendy MTTA i MTTR w czasie.
Gdy mam już listę narzędzi spełniających kryteria, analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców i wskazuję różnice między nimi:
Wyróżniające się funkcje
Mapowanie zależności usług ma duże znaczenie — gdy pojawia się incydent, wiedza o tym, których systemów nadrzędnych dotyczy problem i kto jest za nie odpowiedzialny, znacznie skraca czas wstępnej analizy. Szukam również zautomatyzowanych procedur operacyjnych, które mogą rozpocząć diagnostykę lub ponownie uruchomić usługę bez oczekiwania na interwencję człowieka. Funkcja wsparcia podczas incydentów oparta na AI zwiększa wartość rozwiązania, automatycznie klasyfikując alerty i sugerując przyczyny źródłowe podczas wstępnej analizy. Publiczne strony statusu informują zewnętrznych interesariuszy o awariach, dzięki czemu zespół wsparcia nie jest zasypywany prośbami o aktualizacje.
Nie tylko funkcje
Zgodność i poziom bezpieczeństwa mają duże znaczenie — sprawdzam, czy dostawca posiada certyfikat SOC 2 Type II, obsługuje SSO/SAML oraz zapewnia kontrolę dostępu opartą na rolach, szczególnie w przypadku zespołów działających w regulowanych branżach, takich jak ochrona zdrowia lub finanse. Przejrzystość cen również ma znaczenie, ponieważ modele rozliczeń za każdą osobę reagującą mogą powodować gwałtowny wzrost kosztów wraz z powiększaniem się zespołu dyżurnego. Oceniam, czy dostawca oferuje bezpłatny plan, który pozwala mniejszym zespołom przetestować platformę przed podjęciem decyzji. Elastyczność wdrożenia dopełnia obrazu, ponieważ niektóre organizacje potrzebują opcji lokalizacji danych lub konfiguracji hostowanych samodzielnie, aby spełnić wewnętrzne zasady zarządzania.
Jak wybrać oprogramowanie do reagowania na incydenty
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez indywidualny proces wyboru oprogramowania, przygotowałem listę czynników, które warto mieć na uwadze:
| Czynnik | Co należy wziąć pod uwagę |
| Skalowalność | Upewnij się, że oprogramowanie może rozwijać się wraz z potrzebami Twojej organizacji. Sprawdź, czy poradzi sobie ze zwiększoną ilością danych i liczbą użytkowników bez pogorszenia wydajności. |
| Integracje | Sprawdź, czy oprogramowanie bezproblemowo integruje się z istniejącymi narzędziami, takimi jak systemy oprogramowania SIEM, usługi chmurowe i rozwiązania do zabezpieczania punktów końcowych. Pomoże to usprawnić przepływ pracy i zwiększyć ogólną wydajność. |
| Możliwość dostosowania | Poszukaj oprogramowania, które pozwala dostosować pulpity nawigacyjne, alerty i raportowanie do konkretnych potrzeb. Możliwość dostosowania gwarantuje, że narzędzie spełni unikalne wymagania operacyjne. |
| Łatwość obsługi | Wybierz oprogramowanie z intuicyjnym interfejsem, który skraca czas nauki dla Twojego zespołu. Przyjazny dla użytkownika projekt może przyspieszyć wdrożenie i zwiększyć wskaźniki adopcji. |
| Budżet | Oceń całkowity koszt posiadania, w tym opłaty subskrypcyjne, koszty konfiguracji i potencjalne dodatki. Upewnij się, że rozwiązanie mieści się w budżecie, a jednocześnie spełnia wszystkie niezbędne wymagania. |
| Zabezpieczenia | Zweryfikuj, czy oprogramowanie zawiera solidne funkcje bezpieczeństwa, takie jak szyfrowanie, oprogramowanie do alertów IT i regularne aktualizacje. Jest to niezbędne do ochrony poufnych danych i zapewnienia zgodności z przepisami branżowymi. |
| Usługi wsparcia | Weź pod uwagę poziom oferowanego wsparcia klienta, na przykład dostępność przez całą dobę, 7 dni w tygodniu, oraz dedykowanych opiekunów klienta. Szybkie i niezawodne wsparcie może mieć kluczowe znaczenie podczas incydentów. |
| Zgodność | Upewnij się, że oprogramowanie spełnia standardy branżowe i wymagania dotyczące zgodności istotne dla Twojej organizacji, takie jak RODO lub HIPAA, aby uniknąć potencjalnych kar i problemów prawnych. |
Trendy w oprogramowaniu do reagowania na incydenty
Podczas moich badań przeanalizowałem niezliczone aktualizacje produktów, informacje prasowe i dzienniki wydań pochodzące od różnych dostawców oprogramowania do reagowania na incydenty. Oto niektóre z pojawiających się trendów, które obserwuję:
- Wykrywanie zagrożeń oparte na sztucznej inteligencji: Coraz więcej dostawców wykorzystuje sztuczną inteligencję do zwiększania możliwości wykrywania zagrożeń. Sztuczna inteligencja pomaga szybciej identyfikować wzorce i anomalie, zapewniając wgląd w czasie rzeczywistym. Firmy takie jak IBM QRadar wyznaczają kierunek dzięki analizie rozszerzonej o sztuczną inteligencję.
- Rozwiązania natywne dla chmury: Dostawcy przechodzą na architektury natywne dla chmury, zapewniając większą skalowalność i elastyczność. Trend ten wspiera zespoły zdalne i ułatwia dostęp do aktualizacji. Rozwiązania takie jak CrowdStrike Falcon są w pełni oparte na chmurze, co zapewnia bezproblemowe wdrażanie.
- Modele bezpieczeństwa oparte na zasadzie zerowego zaufania: Wdrożenie podejścia zerowego zaufania staje się kluczowe. Model ten gwarantuje, że każde żądanie dostępu jest weryfikowane, zmniejszając ryzyko zagrożeń wewnętrznych. Firma Palo Alto Networks zintegrowała zasady zerowego zaufania ze swoimi rozwiązaniami.
- Analiza behawioralna: Coraz więcej narzędzi integruje analizę behawioralną w celu wykrywania nietypowej aktywności użytkowników. Pomaga to identyfikować zagrożenia wewnętrzne i przejęte konta. Rapid7 InsightIDR wykorzystuje analizę behawioralną do usprawniania wykrywania zagrożeń.
- Zintegrowane źródła informacji o zagrożeniach: Dostawcy coraz częściej oferują zintegrowane źródła informacji o zagrożeniach, aby zapewnić aktualne informacje na ich temat. Pomaga to użytkownikom skuteczniej ustalać priorytety ryzyka. FireEye Helix zapewnia kompleksową integrację informacji o zagrożeniach.
Czym jest oprogramowanie do reagowania na incydenty?
Oprogramowanie do reagowania na incydenty to zestaw narzędzi zaprojektowanych, aby pomagać organizacjom w wykrywaniu zagrożeń cyberbezpieczeństwa, zarządzaniu nimi i reagowaniu na nie. Specjaliści ds. bezpieczeństwa IT oraz zespoły reagowania na incydenty zazwyczaj korzystają z tych narzędzi w celu ochrony sieci i danych.
Wykrywanie zagrożeń, monitorowanie w czasie rzeczywistym i automatyczne alerty pomagają identyfikować ryzyko oraz skutecznie zarządzać incydentami. Podczas oceny dostępnych opcji warto zapoznać się z kompleksowymi usługami reagowania na incydenty cybernetyczne, które oferują te podstawowe możliwości. Ogólnie rzecz biorąc, narzędzia te zwiększają zdolność organizacji do utrzymywania bezpieczeństwa i zgodności.
Funkcje oprogramowania do reagowania na incydenty
Wybierając oprogramowanie do reagowania na incydenty, zwróć uwagę na następujące kluczowe funkcje:
- Automatyczne alertowanie: Natychmiast powiadamia zespół o wykryciu zagrożeń lub nietypowej aktywności, dzięki czemu można podjąć działania, zanim drobne problemy przerodzą się w poważne incydenty.
- Zarządzanie przypadkami: Organizuje wszystkie szczegóły incydentu, dowody i komunikację w jednym wygodnym miejscu. Ułatwia to śledzenie postępów, przydzielanie zadań i dopilnowanie, aby nic nie zostało przeoczone.
- Automatyzacja procedur: Umożliwia tworzenie i wdrażanie ustandaryzowanych procedur reagowania podzielonych na kolejne kroki. Automatyzacja rutynowych zadań oznacza szybsze reagowanie i mniej błędów, zwłaszcza w stresujących sytuacjach.
- Śledzenie incydentów i raportowanie: Oferuje łatwy sposób monitorowania cyklu życia każdego incydentu — od wykrycia do rozwiązania — oraz generowania szczegółowych raportów dotyczących przebiegu działań. Uzyskane informacje pomagają dostrzegać wzorce i z czasem usprawniać procesy.
- Integracje z narzędziami firm trzecich: Łączy się z innymi narzędziami bezpieczeństwa i IT (takimi jak SIEM, poczta elektroniczna i systemy zgłoszeniowe), dzięki czemu można gromadzić dane i podejmować skoordynowane działania bez przełączania się między różnymi platformami.
- Kontrola dostępu oparta na rolach: Zapewnia, że poufne informacje są widoczne wyłącznie dla właściwych członków zespołu. Chroni to dane organizacji i zabezpiecza poufne szczegóły podczas incydentu.
- Narzędzia komunikacyjne: Udostępnia bezpieczne kanały, za pośrednictwem których zespół może rozmawiać, udostępniać aktualizacje i koordynować działania w czasie rzeczywistym. Dobra komunikacja ma kluczowe znaczenie, gdy liczy się każda sekunda.
- Gromadzenie danych śledczych: Wspiera gromadzenie i zabezpieczanie kluczowych dowodów podczas incydentu. Dzięki temu można ustalić, co się wydarzyło, oraz wesprzeć wszelkie dochodzenia lub audyty prowadzone po incydencie.
- Konfigurowalne pulpity: Wyświetla najważniejsze dla użytkownika dane i alerty w przejrzystym formacie, który pozwala je szybko przejrzeć. Personalizacja pulpitu umożliwia szybkie dostrzeganie trendów i pilnych problemów.
Typowe funkcje oprogramowania do reagowania na incydenty wykorzystujące AI
Poza standardowymi funkcjami oprogramowania do reagowania na incydenty wymienionymi powyżej wiele z tych rozwiązań wykorzystuje AI, oferując takie funkcje jak:
- Automatyczne wykrywanie zagrożeń: Wykorzystuje AI do ciągłego skanowania ruchu sieciowego i dzienników systemowych, wykrywając podejrzane wzorce lub rzadkie zachowania szybciej i dokładniej niż tradycyjne narzędzia oparte na regułach.
- Inteligentne ustalanie priorytetów alertów: Sortuje i szereguje alerty, analizując ich kontekst oraz potencjalny wpływ. Oznacza to, że można skupić się na tym, co naprawdę ma znaczenie, zamiast gubić się wśród fałszywych alarmów.
- Analiza przyczyn źródłowych oparta na AI: Przeszukuje ogromne ilości danych dotyczących incydentu, aby szybko ustalić, dlaczego i w jaki sposób się rozpoczął. Przyspiesza to dochodzenie i pomaga zapobiegać powtórzeniu się incydentu.
- Wykrywanie anomalii: Wykorzystuje uczenie maszynowe do wykrywania odchyleń od normalnego zachowania użytkowników lub systemów, wskazując wczesne oznaki naruszenia bezpieczeństwa, które mogą zostać przeoczone przez człowieka.
- Prognozowanie incydentów: Przewiduje prawdopodobne przyszłe zagrożenia lub podatności na podstawie historycznych wzorców, umożliwiając przejście od reaktywnego do proaktywnego reagowania oraz usunięcie potencjalnych luk, zanim znajdą je atakujący.
Korzyści z oprogramowania do reagowania na incydenty
Wdrożenie oprogramowania do reagowania na incydenty przynosi zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Szybsze wykrywanie zagrożeń: Monitorowanie w czasie rzeczywistym i automatyczne alerty pomagają zespołowi szybko identyfikować zagrożenia i reagować na nie.
- Lepsza zgodność z przepisami: Funkcje raportowania zgodności pomagają spełniać wymagania branżowe i ograniczać ryzyko kar.
- Wyższy poziom bezpieczeństwa: Możliwości ciągłego monitorowania i wykrywania zagrożeń wzmacniają ogólne bezpieczeństwo.
- Efektywna alokacja zasobów: Zaawansowane analizy ustalają priorytety zagrożeń, pozwalając zespołowi skupić się na najpilniejszych problemach.
- Krótszy czas reakcji: Automatyzacja reagowania na incydenty minimalizuje wpływ naruszeń bezpieczeństwa, umożliwiając szybkie podjęcie działań.
- Wartościowa analiza danych: Analiza zachowań użytkowników dostarcza informacji o potencjalnych zagrożeniach wewnętrznych, zwiększając skuteczność środków bezpieczeństwa.
- Elastyczne integracje: Możliwości integracji zapewniają płynną współpracę z istniejącymi narzędziami, poprawiając efektywność przepływu pracy.
Koszty i ceny oprogramowania do reagowania na incydenty
Wybór oprogramowania do reagowania na incydenty wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty zależą od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje typowe plany, ich średnie ceny oraz standardowe funkcje zawarte w rozwiązaniach do reagowania na incydenty:
Tabela porównawcza planów oprogramowania do reagowania na incydenty
| Typ planu | Średnia cena | Typowe funkcje |
| Plan bezpłatny | $0 | Podstawowe oprogramowanie do wykrywania włamań, ograniczona liczba alertów i wsparcie społeczności. |
| Plan osobisty | $5-$25/użytkownika/miesiąc | Monitorowanie w czasie rzeczywistym, automatyczne alerty i podstawowe raportowanie. |
| Plan biznesowy | $30-$75/użytkownika/miesiąc | Zaawansowana analityka, raportowanie zgodności i analityka zachowań użytkowników. |
| Plan dla przedsiębiorstw | $80-$150/użytkownika/miesiąc | Dostosowywane pulpity nawigacyjne, możliwości integracji i dedykowane wsparcie. |
Najczęściej zadawane pytania dotyczące oprogramowania do reagowania na incydenty
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania do reagowania na incydenty:
Jak zapewnić skuteczność planu reagowania na incydenty za pomocą oprogramowania?
Korzystaj z oprogramowania, które obsługuje regularne testowanie, monitorowanie w czasie rzeczywistym i przejrzyste przepływy pracy, aby zapewnić skuteczność planu. Śledź incydenty, automatyzuj procedury i analizuj wskaźniki reagowania, aby szybko wykrywać słabe punkty. Upewnij się, że narzędzia integrują się z systemami komunikacji i rejestrowania zdarzeń, oraz planuj regularne ćwiczenia symulacyjne, aby testować zarówno zespół, jak i platformę.
Jak analityka behawioralna usprawnia reagowanie na incydenty?
Analityka behawioralna wykrywa nietypowe wzorce, ucząc się, jak wygląda „normalne” działanie systemów. Dzięki platformom do reagowania na incydenty otrzymasz alerty dotyczące potencjalnych zagrożeń na podstawie odchyleń, takich jak nieoczekiwane lokalizacje logowania lub dostęp do plików. Dzięki temu zespół szybciej wykrywa ukryte lub ewoluujące ataki, które mogą umknąć standardowym regułom.
Jak automatyczne alerty pomagają zespołom reagowania na incydenty?
Automatyczne alerty przyspieszają reagowanie, natychmiast powiadamiając zespół o podejrzanej aktywności. Są niezawodne i zapobiegają przeoczeniu incydentów, umożliwiając zajęcie się zagrożeniami zaraz po ich wystąpieniu. Alerty w czasie rzeczywistym skracają czas reakcji i zapewniają przestrzeganie tego samego procesu przez wszystkich, zachowując spójność między zmianami.
Dlaczego skalowalność jest ważna w oprogramowaniu do reagowania na incydenty?
Skalowalność oznacza, że oprogramowanie może obsługiwać większą ilość danych, większą liczbę użytkowników i więcej integracji w miarę rozwoju organizacji. Nie dojdzie do spowolnienia działania ani konieczności zmiany platformy po fuzji lub w okresie szybkiego wzrostu. Dla dyrektorów ds. technologii oznacza to możliwość ochrony większych i bardziej złożonych środowisk za pomocą tego samego zestawu zaufanych narzędzi.
Jakie integracje powinno obsługiwać oprogramowanie do reagowania na incydenty w środowiskach IT przedsiębiorstw?
Szukaj rozwiązań integrujących się z systemem SIEM, dostawcami chmury, narzędziami do wykrywania zagrożeń na punktach końcowych, narzędziami do obsługi zgłoszeń oraz platformami komunikacyjnymi, takimi jak Slack lub Teams. Znajdź oprogramowanie, które będzie łączyć się z platformami monitorowania, takimi jak Sumo Logic lub alternatywne narzędzia DevSecOps. Bezproblemowe integracje pozwalają rozpoczynać dochodzenia, automatyzować tworzenie zgłoszeń i eskalować incydenty bez przełączania narzędzi, dzięki czemu reagowanie jest szybsze i lepiej skoordynowane.
Jak mierzyć zwrot z inwestycji w oprogramowanie do reagowania na incydenty?
Mierz zwrot z inwestycji, śledząc skrócenie czasu reagowania na incydenty, zmniejszenie liczby poważnych naruszeń oraz ilość pracy manualnej zaoszczędzonej przez zespół. Uwzględnij również uniknięte kary regulacyjne, poprawę dostępności oraz niższy koszt badania fałszywych alarmów. Jeśli platforma usprawnia przepływy pracy i zapewnia płynne działanie firmy, oznacza to rzeczywistą wartość.
Czy oprogramowanie do reagowania na incydenty może pomóc w zapewnieniu zgodności z przepisami?
Tak, wiele platform automatyzuje gromadzenie dowodów, zapewnia dokumentowanie incydentów i generuje raporty gotowe do wykorzystania w procesie zapewniania zgodności. Upraszcza to audyty i pomaga wykazać, że sposób reagowania spełnia wymogi przepisów, takich jak RODO lub HIPAA — jednocześnie ograniczając czas poświęcany przez zespół na dokumentację.