

Zarządzanie incydentami może być prawdziwym wyzwaniem dla zespołów technicznych. Gdy nieoczekiwany problem zakłóca przepływ pracy, liczy się każda sekunda. Właśnie w takich sytuacjach przydaje się oprogramowanie do zarządzania incydentami, które pomaga szybko i skutecznie rozwiązywać problemy.
Z mojego doświadczenia wynika, że znalezienie odpowiedniego narzędzia może mieć ogromne znaczenie dla sprawnego działania operacji. Przetestowałem i zrecenzowałem różne opcje, aby przedstawić Ci starannie opracowany wybór najlepszych dostępnych rozwiązań.
W tym artykule przedstawię moje najlepsze propozycje, podkreślając ich unikalne funkcje i zalety. Dowiesz się, jak te narzędzia mogą pomóc Twojemu zespołowi skrócić czas reakcji i usprawnić współpracę, dzięki czemu będziecie gotowi na wszystko, co może się wydarzyć.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza programów do zarządzania incydentami
Ta tabela porównawcza przedstawia szczegóły cenowe wybranych przeze mnie najlepszych programów do zarządzania incydentami:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze rozwiązanie do zapewniania ciągłości działania | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 2 | Najlepsze do automatycznego zarządzania incydentami | 21-dniowy bezpłatny okres próbny + bezpłatna prezentacja | Od $19/agenta/miesiąc (rozliczane rocznie) | Website | |
| 3 | Najlepsze rozwiązanie do wykrywania incydentów w czasie rzeczywistym | 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna | Od $129/technik/miesiąc (rozliczane rocznie) | Website | |
| 4 | Najlepsze rozwiązanie do zmniejszania obciążenia pracą IT dzięki AI | Dostępna bezpłatna wersja próbna | Od $89/agent/miesiąc | Website | |
| 5 | Najlepsze rozwiązanie do obsługi klienta | Dostępna bezpłatna wersja próbna | Od $75/użytkownika/miesiąc | Website | |
| 6 | Najlepsze rozwiązanie dla potrzeb związanych ze zgodnością | Dostępna bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 7 | Najlepsze rozwiązanie do integracji wyszukiwania zagrożeń | Dostępna bezpłatna wersja próbna i bezpłatne demo | Ceny ustalane na życzenie | Website | |
| 8 | Najlepsze rozwiązanie do rozwiązywania incydentów z wykorzystaniem sztucznej inteligencji | Dostępna bezpłatna wersja demonstracyjna | Od 20 USD/użytkownika/miesiąc | Website | |
| 9 | Najlepsze rozwiązanie do zarządzania dziennikami | 30-dniowy bezpłatny okres próbny + bezpłatna wersja demonstracyjna | Ceny dostępne na żądanie | Website | |
| 10 | Najlepsze rozwiązanie do automatycznej naprawy procesów IT | Dostępna bezpłatna prezentacja | Cena na zapytanie | Website |


Recenzje najlepszych programów do zarządzania incydentami
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych programów do zarządzania incydentami, które znalazły się na mojej liście. Moje recenzje oferują szczegółowy przegląd kluczowych funkcji, zalet & wad, integracji i idealnych zastosowań każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie dla siebie.
 Najlepsze rozwiązanie do zapewniania ciągłości działania
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.4/5
Pulpit nawigacyjny zarządzania incydentami Preparis zapewnia szczegółowy przegląd incydentów w całej organizacji. Preparis to platforma do zarządzania incydentami przeznaczona dla zespołów IT i liderów biznesowych, którzy muszą koordynować reagowanie kryzysowe, usprawniać komunikację i utrzymywać odporność operacyjną podczas zakłóceń.
Dla kogo Preparis jest najlepszym wyborem?
Preparis dobrze sprawdzi się w średnich i dużych organizacjach, które potrzebują ustrukturyzowanego podejścia do planowania ciągłości działania i koordynacji reagowania kryzysowego.
Dlaczego wybrałem Preparis
Preparis znalazł się na mojej krótkiej liście, ponieważ jest jednym z niewielu narzędzi do zarządzania incydentami stworzonych konkretnie z myślą o ciągłości działania jako odrębnej dziedzinie, a nie tylko jako funkcji. Podoba mi się, że Preparis Planner prowadzi zespoły przez proces tworzenia w pełni konfigurowalnych planów ciągłości działania, obejmujących analizę wpływu na działalność (BIA), oceny ryzyka i raportowanie zgodności, a wszystko to w ramach jednego prowadzonego procesu. Gdy dochodzi do incydentu, moduł zarządzania incydentami pozwala mojemu zespołowi utworzyć wirtualne centrum zarządzania kryzysowego, rozdzielić listy działań interesariuszom i śledzić postępy w przywracaniu działania za pomocą pulpitów nawigacyjnych w czasie rzeczywistym. Uważam, że widoczność stanu incydentu w zakresie 360° jest przydatna podczas koordynowania działań w wielu zespołach lub lokalizacjach.
Najważniejsze funkcje Preparis
- Dwukierunkowe komunikaty alarmowe: Wysyłaj alerty do pracowników według lokalizacji, działu, grupy lub roli za pośrednictwem preferowanego kanału i śledź odpowiedzi na jednym pulpicie nawigacyjnym.
- Alerty lokalizacyjne oparte na geostrefach: Rysuj geostrefy w czasie rzeczywistym lub korzystaj ze wstępnie zdefiniowanych, aby wysyłać powiadomienia zależne od lokalizacji pracownikom pracującym w terenie lub zdalnie.
- Udostępnianie dokumentów w chmurze i w trybie offline: Przechowuj i udostępniaj dokumenty dotyczące ciągłości działania w sposób zapewniający ich dostępność nawet wtedy, gdy budynek jest niedostępny lub serwery są wyłączone.
- Szkolenia internetowe i centrum wiedzy: Uzyskaj dostęp do ponad 100 tematów szkoleniowych dotyczących konkretnych zagrożeń i certyfikuj zespoły kryzysowe w zakresie protokołów reagowania awaryjnego bezpośrednio na platformie.
Integracje Preparis
Preparis oferuje natywne integracje z Everbridge, Alertus i Singlewire, a także interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Intuicyjny wygląd pulpitu nawigacyjnego
- Skuteczne plany zarządzania kryzysowego
- Systemy powiadamiania awaryjnego
Cons:
- Nie jest idealnym rozwiązaniem dla małych zespołów
- Możliwe opóźnienia w powiadomieniach
Learn more about Preparis: Najlepsze do automatycznego zarządzania incydentami
- 21-dniowy bezpłatny okres próbny + bezpłatna prezentacja
- Od $19/agenta/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
Zarządzaj incydentami z różnych kanałów na jednym pulpicie nawigacyjnym. Freshservice to oparta na chmurze platforma do zarządzania usługami IT, zaprojektowana dla zespołów IT w firmach każdej wielkości, które potrzebują scentralizować reagowanie na incydenty, zautomatyzować przepływy pracy i poprawić widoczność działań IT.
Dla kogo Freshservice jest najlepszym wyborem?
Freshservice dobrze sprawdza się w średnich i dużych zespołach IT, które potrzebują uporządkowanego podejścia do zarządzania incydentami, zgłoszeniami serwisowymi i operacjami IT, zgodnego z ITIL, w jednym miejscu.
Dlaczego wybrałem Freshservice
Wybrałem Freshservice jako jedno z najlepszych narzędzi do automatycznego zarządzania incydentami ze względu na szeroki zakres automatyzacji obejmującej cały cykl życia incydentu. Podoba mi się, że gdy pojawia się alert, Freddy AI koreluje sygnały z narzędzi monitorujących, automatycznie przekierowuje zgłoszenie do właściwego zespołu na podstawie dostępności i obciążenia pracą, a także może utworzyć pokój kryzysowy z pełnym kontekstem — wszystko bez ręcznej ingerencji. Mój zespół korzysta z kreatora przepływów pracy niewymagającego kodowania, aby konfigurować automatyczne eskalacje, wyzwalacze SLA i dyżury, dzięki czemu właściwe osoby są angażowane we właściwym czasie. Automatycznie generowane analizy po incydencie rejestrują przyczyny źródłowe każdego incydentu, przekazując rzeczywiste wnioski do działań zapobiegawczych zamiast do ręcznie tworzonych raportów.
Najważniejsze funkcje Freshservice
- Zarządzanie SLA: Twórz niestandardowe zasady SLA, automatycznie eskaluj zgłoszenia o wysokim priorytecie i śledź zgodność z celami dotyczącymi poziomu usług.
- Obsługa wielokanałowa: Zarządzaj incydentami zgłaszanymi przez e-mail, Slack, Microsoft Teams lub portal samoobsługowy z jednego widoku agenta.
- Zarządzanie alertami: Konsoliduj alerty z wielu źródeł monitorowania w jednym widoku i ograniczaj szum za pomocą filtrowania wspomaganego przez AI.
- Integracja z CMDB: Łącz incydenty bezpośrednio z dotkniętymi zasobami i elementami konfiguracji, aby zapewnić osobom reagującym pełny kontekst infrastruktury.
Integracje Freshservice
Freshservice oferuje ponad 1200 natywnych integracji, w tym z Microsoft Teams, Slack, Jira, Azure AD, TeamViewer i SecPod, a także aplikacje konektorów, elastyczne interfejsy API i narzędzia niewymagające dużej ilości kodu do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Konfigurowalne umowy dotyczące poziomu usług (SLA) i reguły eskalacji
- Możliwość odwoływania się do danych historycznych za pomocą silnika AI o nazwie Freddy
- Szczegółowe raporty i analizy dotyczące trendów oraz wydajności w zakresie incydentów
Cons:
- Stroma krzywa uczenia się
- Może stać się kosztowny wraz ze wzrostem liczby agentów
Learn more about Freshservice: Najlepsze rozwiązanie do wykrywania incydentów w czasie rzeczywistym
- 30-dniowy bezpłatny okres próbny + dostępna bezpłatna wersja demonstracyjna
- Od $129/technik/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5
Atera oferuje funkcje automatyzacji zgłoszeń usprawniające działanie systemu obsługi zgłoszeń. Atera to kompleksowa platforma do zarządzania IT, stworzona dla dostawców zarządzanych usług oraz wewnętrznych zespołów IT, które potrzebują monitorować, wykrywać i rozwiązywać incydenty na wielu urządzeniach i w różnych środowiskach z poziomu jednego panelu.
Dla kogo Atera jest najlepszym wyborem?
Atera doskonale sprawdza się w przypadku MSP i działów IT zarządzających rozproszonymi punktami końcowymi, które potrzebują ujednoliconej platformy do monitorowania, obsługi zgłoszeń i zdalnego wsparcia.
Dlaczego wybrałem Aterę
Atera znalazła się na mojej krótkiej liście ze względu na ścisłe połączenie funkcji monitorowania w czasie rzeczywistym i alertów z procesem reagowania na incydenty. Podoba mi się, że agent Atera stale śledzi metryki urządzeń — procesor, pamięć RAM, wykorzystanie dysku, przepustowość sieci i zdarzenia systemu Windows — oraz generuje alerty natychmiast po przekroczeniu zdefiniowanego progu. Oznacza to, że mój zespół nie czeka, aż użytkownik zgłosi problem; już mu się przyglądamy, zanim użytkownik go zauważy. Warstwa AI Copilot idzie o krok dalej, proaktywnie analizując te alerty i sugerując rozwiązania, co znacznie skraca czas między wykryciem problemu a podjęciem działania.
Najważniejsze funkcje Atery
- Wsparcie użytkowników i obsługa zgłoszeń: Zarządzaj zgłoszeniami użytkowników końcowych, śledź je i odpowiadaj na nie z poziomu scentralizowanego systemu zgłoszeń wyposażonego w automatyczne tagowanie i automatyzację zgłoszeń opartą na AI.
- Zarządzanie poprawkami: Automatyzuj wdrażanie poprawek na urządzeniach z systemami Windows, Mac i Linux w całym środowisku, zgodnie z ustalonym harmonogramem lub na żądanie.
- Wykrywanie sieci: Skanuj monitorowane sieci, aby identyfikować wszystkie podłączone urządzenia, otwarte porty i potencjalne CVE, w tym nieautoryzowane zasoby.
- Automatyzacja IT: Twórz profile automatyzacji do obsługi powtarzalnych zadań — takich jak instalowanie oprogramowania i wdrażanie nowych pracowników — na nowo dodanych lub istniejących urządzeniach.
Integracje Atery
Atera oferuje natywne integracje ze Splashtop, TeamViewer, ScreenConnect, AnyDesk, HubSpot, Slack, WhatsApp, Microsoft Teams, Google (na potrzeby SSO), Azure Active Directory i Okta, a także udostępnia API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Wbudowane wsparcie AI w zarządzaniu zgłoszeniami i rozwiązywaniu problemów
- Ujednolicona platforma do RMM, PSA i obsługi zgłoszeń
- Model cenowy z opłatą za technika
Cons:
- Ograniczone możliwości dostosowywania przepływów pracy
- Aplikacja mobilna ma mniej funkcji niż wersja na komputery
 Najlepsze rozwiązanie do zmniejszania obciążenia pracą IT dzięki AI
- Dostępna bezpłatna wersja próbna
- Od $89/agent/miesiąc
Visit WebsiteCustomer Rating:4.5/5
Panel wydajności ITSM SysAid przedstawiający liczbę zgłoszeń, wskaźniki SLA i trendy MTTR w różnych kanałach wsparcia. SysAid to platforma do zarządzania usługami IT, stworzona dla zespołów IT w średnich i dużych organizacjach, które potrzebują scentralizować śledzenie incydentów, automatyzować przepływy pracy i zarządzać zasobami IT, aby zapewnić sprawne działanie systemów.
Dla kogo SysAid jest najlepszym wyborem?
SysAid jest dobrym rozwiązaniem dla średnich i dużych działów IT, które potrzebują uporządkowanej platformy ITSM z wbudowaną automatyzacją do obsługi dużej liczby incydentów i zgłoszeń serwisowych.
Dlaczego wybrałem SysAid
Wybrałem SysAid jako jedno z najlepszych rozwiązań ze względu na zakres możliwości AI w odciążaniu zespołu od pracy. Szczególnie imponuje mi to, że agenci AI SysAid nie tylko przedstawiają sugestie — podejmują również działania. Przykłady obejmują rozwiązywanie zduplikowanych zgłoszeń, odblokowywanie kont użytkowników, przypisywanie licencji Microsoft 365 oraz oznaczanie zasobów, których gwarancje wygasają — wszystko to odbywa się automatycznie, bez ręcznej interwencji. SysAid Copilot dodaje kolejną warstwę możliwości, zapewniając agentom IT natychmiastowy kontekst zgłoszeń, odpowiedzi tworzone przez AI oraz konwersacyjny interfejs do wyszukiwania danych o usługach — dzięki czemu nawet złożone incydenty są obsługiwane szybciej. Platforma twierdzi, że automatycznie rozwiązuje ponad 60% incydentów, zanim kiedykolwiek staną się zgłoszeniami, co z mojego doświadczenia jest rodzajem odciążenia, które zmienia codzienne funkcjonowanie działu obsługi.
Najważniejsze funkcje SysAid
- Portal samoobsługowy: Konfigurowalny portal, za pośrednictwem którego pracownicy przesyłają zgłoszenia, śledzą postępy i przeszukują bazę wiedzy bez konieczności bezpośredniego kontaktowania się z działem IT.
- Kreator przepływów pracy bez użycia kodu: Interfejs typu „przeciągnij i upuść” do tworzenia wieloetapowych przepływów kierowania zgłoszeń, eskalacji i zatwierdzania bez pisania kodu.
- Klasyfikacja incydentów zgodna z ITIL: Zgłoszenia są automatycznie kategoryzowane z wykorzystaniem danych historycznych, analizy nastrojów i metadanych, aby kierować je przez uporządkowane przepływy pracy ITIL.
- Priorytetyzacja zgłoszeń na podstawie SLA: Stosuje progi SLA, ocenę pilności i poziomy ryzyka, aby automatycznie ustalać terminy realizacji i ponownie przypisywać zgłoszenia przed wystąpieniem naruszeń.
Integracje SysAid
SysAid oferuje natywne integracje z ekosystemem Microsoft, w tym z Microsoft 365 i Azure, a także integracje z Jira, Slack, Google Workspace, Okta, Salesforce i Zapier. Dostępne jest również API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Automatyzacja AI upraszcza obsługę zgłoszeń
- Analityka w czasie rzeczywistym usprawnia monitorowanie wydajności
- Automatyzacja przepływów pracy zwiększa efektywność procesów
Cons:
- Projekt interfejsu wydaje się nieco przestarzały
- Proces konfiguracji wdrożenia jest często powolny
 Najlepsze rozwiązanie do obsługi klienta
- Dostępna bezpłatna wersja próbna
- Od $75/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.4/5
Salesforce Service Cloud to wielofunkcyjna platforma obsługi klienta integrująca sztuczną inteligencję i obsługę wielokanałową. Salesforce Service Cloud to platforma CRM dostosowana do potrzeb zespołów obsługi klienta, które chcą zwiększyć satysfakcję i lojalność klientów.
Dlaczego wybrałem Salesforce Service Cloud: Jest przeznaczona do obsługi klienta i integruje marketing oraz sprzedaż z funkcjami obsługi, aby usprawniać interakcje z klientami. Dzięki narzędziom do zarządzania sprawami możesz sprawnie zarządzać zgłoszeniami klientów. Baza wiedzy platformy pomaga zespołowi szybciej rozwiązywać problemy. Konfigurowalne pulpity nawigacyjne zapewniają wgląd w wydajność obsługi klienta, wspierając podejmowanie decyzji.
Najważniejsze funkcje i integracje:
Funkcje obejmują zarządzanie sprawami, które umożliwia sprawne śledzenie i rozwiązywanie problemów klientów, bazę wiedzy przyspieszającą rozwiązywanie problemów oraz konfigurowalne pulpity nawigacyjne zapewniające wgląd w wydajność obsługi. Platforma obsługuje również wielokanałowe interakcje z klientami.
Integracje obejmują Slack, Microsoft Teams, Google Workspace, Mailchimp, HubSpot, Zendesk, QuickBooks, Dropbox, DocuSign i PayPal.
Pros and Cons
Pros:
- Obsługa wielu kanałów
- Konfigurowalne pulpity nawigacyjne
- Ujednolicona platforma do obsługi interakcji z klientami
Cons:
- Ograniczona liczba funkcji dostępnych od razu
- Nowi użytkownicy wymagają przeszkolenia
Learn more about Agentforce Service (formerly Service Cloud): Najlepsze rozwiązanie dla potrzeb związanych ze zgodnością
- Dostępna bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:3.5/5
Oprogramowanie umożliwia zarządzanie incydentami i innymi niezgodnościami, dzięki czemu proces ten staje się integralnym elementem programu GRC. Corporater to platforma zarządzania przedsiębiorstwem przeznaczona dla organizacji, które priorytetowo traktują zgodność z przepisami i wymogami regulacyjnymi.
Dlaczego wybrano Corporater: Platforma koncentruje się na potrzebach związanych ze zgodnością, oferując funkcje do zarządzania incydentami, audytami i oceną ryzyka. Dzięki narzędziom do monitorowania zgodności można dostosować działalność operacyjną do wymogów regulacyjnych. Funkcje oceny ryzyka pomagają identyfikować potencjalne zagrożenia i ograniczać związane z nimi ryzyko. Konfigurowalne pulpity dostarczają informacji o wynikach w zakresie zgodności, wspierając planowanie strategiczne.
Najważniejsze funkcje i integracje:
Funkcje obejmują monitorowanie zgodności, które pomaga zespołowi spełniać standardy regulacyjne, ocenę ryzyka służącą identyfikowaniu potencjalnych zagrożeń oraz konfigurowalne pulpity zapewniające wgląd w wyniki w zakresie zgodności. Narzędzie obsługuje również zarządzanie audytami, aby zapewnić kompleksowe oceny.
Integracje obejmują Microsoft 365, Salesforce, SAP, Oracle, Google Workspace, IBM, ServiceNow, Jira, Slack i Tableau.
Pros and Cons
Pros:
- Dostosowanie do potrzeb związanych ze zgodnością
- Obsługa zarządzania audytami
- Skuteczna ocena ryzyka
Cons:
- Ograniczony zakres funkcji dostępnych od razu
- Nowi użytkownicy wymagają przeszkolenia
Learn more about Corporater: Najlepsze rozwiązanie do integracji wyszukiwania zagrożeń
- Dostępna bezpłatna wersja próbna i bezpłatne demo
- Ceny ustalane na życzenie

Heimdal zapewnia automatyczne zarządzanie poprawkami w celu zwiększenia bezpieczeństwa. Heimdal zapewnia zespołom IT i ds. bezpieczeństwa ujednoliconą platformę do wykrywania incydentów, reagowania na nie i zarządzania nimi w punktach końcowych oraz sieciach, pomagając organizacjom ograniczać ryzyko i automatyzować reagowanie na zagrożenia w złożonych środowiskach.
Dla kogo Heimdal jest najlepszym rozwiązaniem?
Heimdal dobrze sprawdza się w średnich i dużych zespołach ds. bezpieczeństwa oraz operacji IT, które potrzebują scentralizowanej platformy do zarządzania zagrożeniami w złożonych, wielowarstwowych środowiskach.
Dlaczego wybrałem Heimdal
Heimdal znalazł się na mojej krótkiej liście, ponieważ jego centrum wyszukiwania zagrożeń i działań (TAC) wprowadza wyszukiwanie zagrożeń bezpośrednio do procesu zarządzania incydentami — czego większość narzędzi nie oferuje, traktując je jako oddzielny proces. Podoba mi się, że TAC wykorzystuje silnik rozszerzonej ochrony przed zagrożeniami (XTP) wraz ze strukturą MITRE ATT&CK do wykrywania nietypowych zachowań na poziomie urządzenia, zapewniając mojemu zespołowi rzeczywisty kontekst kryminalistyczny, a nie tylko surowe alerty. Dostępne za pomocą jednego kliknięcia centrum działań pozwala nam wykonywać takie reakcje jak kwarantanna, skanowanie i izolowanie punktów końcowych bez przełączania się między narzędziami. Wbudowana analityka zachowań użytkowników i jednostek (UEBA) śledzi zagrożenia związane z tożsamością w środowisku Microsoft 365, dzięki czemu obejmujemy zarówno incydenty dotyczące punktów końcowych, jak i użytkowników z poziomu tej samej platformy.
Najważniejsze funkcje Heimdal
- Zarządzanie poprawkami i zasobami: Automatycznie testuje, oczyszcza i wdraża poprawki systemu operacyjnego oraz aplikacji innych firm w systemach Windows, macOS i Linux dla ponad 350 aplikacji.
- Ochrona przed szyfrowaniem przez ransomware (REP X): Wykorzystuje cztery silniki wykrywania w czasie rzeczywistym — szyfrowania, zmiany nazw, kopii w tle i plików kanarkowych — aby blokować ransomware, zanim rozpocznie się szyfrowanie plików.
- Zarządzanie uprzywilejowanym dostępem (PAM): Kontroluje i monitoruje dostęp do kont uprzywilejowanych, aby zapobiegać nieautoryzowanemu dostępowi i przemieszczaniu się w środowisku.
- Bezpieczeństwo DNS: Blokuje zagrożenia internetowe, złośliwe oprogramowanie i próby eksfiltracji danych na poziomie sieci, wykorzystując analizę zagrożeń opartą na AI/ML.
Integracje Heimdal
Heimdal oferuje natywne integracje w ekosystemie Microsoft, w tym z Microsoft 365, Azure i kluczowymi aplikacjami biznesowymi, a także integracje ze Splunk, ServiceNow i Zapier. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Automatyzuje wdrażanie poprawek na punktach końcowych
- Skuteczne wykrywanie luk w zabezpieczeniach i zagrożeń
- Szczegółowy wgląd w zasoby i licencje
Cons:
- Brak dostępnych natywnych integracji
- Interfejs wymaga czasu na wdrożenie
Learn more about Heimdal: Najlepsze rozwiązanie do rozwiązywania incydentów z wykorzystaniem sztucznej inteligencji
- Dostępna bezpłatna wersja demonstracyjna
- Od 20 USD/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.8/5
Rootly integruje się ze Slackiem, aby automatyzować komunikację dotyczącą incydentów i aktualizacje. Rootly to platforma do zarządzania incydentami przeznaczona dla zespołów IT i SRE, które potrzebują automatyzować przepływy pracy związane z reagowaniem, koordynować działania w różnych kanałach i ograniczać przestoje podczas zakłóceń działania usług.
Dla kogo Rootly jest najlepszym wyborem?
Rootly doskonale sprawdzi się w organizacjach kierowanych przez zespoły inżynieryjne oraz w zespołach SRE średnich i dużych przedsiębiorstw, które potrzebują ustrukturyzowanego, zautomatyzowanego reagowania na incydenty na dużą skalę.
Dlaczego wybrałem Rootly
Rootly znalazło się na mojej krótkiej liście ze względu na sposób, w jaki agent AI SRE przeprowadza analizę przyczyn źródłowych. Gdy pojawia się incydent, sztuczna inteligencja Rootly porównuje aktywne alerty, ostatnie zmiany w kodzie i historyczne incydenty, aby wskazać prawdopodobne przyczyny źródłowe wraz z ocenami pewności — dzięki temu mój zespół nie musi zaczynać od zera o 2 w nocy. Podoba mi się również to, że narzędzie nie tylko informuje, co jest zepsute, ale także pokazuje uzasadnienie swoich sugestii i przedstawia konkretne rozwiązania, co ułatwia szybkie działanie. Ponadto serwer MCP Rootly pozwala inżynierom rozwiązywać incydenty produkcyjne bezpośrednio z poziomu środowiska IDE, w narzędziach takich jak Cursor czy Windsurf, ograniczając przełączanie kontekstu, które spowalnia czas reakcji.
Najważniejsze funkcje Rootly
- Automatyczny kreator przepływów pracy: Twórz bezkodowe przepływy pracy związane z reagowaniem na incydenty, które w chwili zgłoszenia incydentu uruchamiają działania takie jak przypisywanie ról, tworzenie kanałów Slack i powiadamianie interesariuszy.
- Harmonogram dyżurów uwzględniający urlopy: Mechanizm harmonogramowania Rootly uwzględnia urlopy i pozwala inżynierom poprosić o zastępstwo na dyżurze jednym kliknięciem, a sztuczna inteligencja automatycznie wyszukuje i przypisuje zastępstwa.
- Automatyczne retrospektywy po incydentach: Rootly automatycznie tworzy osie czasu incydentów oraz ustrukturyzowane dokumenty przeglądu po incydencie, pobierając kontekst z incydentu bez ręcznego kopiowania i wklejania.
- Automatyzacja stron statusu: Rootly aktualizuje strony statusu widoczne dla klientów w czasie rzeczywistym wraz ze zmianami poziomu ważności i statusu incydentu, bez konieczności ręcznych aktualizacji ze strony zespołu reagującego.
Integracje Rootly
Rootly oferuje ponad 70 natywnych integracji, w tym ze Slackiem, Jira, ServiceNow, PagerDuty, Datadog, AWS CloudWatch, GitHubem, Zoomem, Microsoft Teams, Google Cloud i Zapierem. Dostępne jest również API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Automatyzacja reagowania na incydenty oparta na sztucznej inteligencji
- Integruje się ze Slackiem i Teams
- Automatyczne retrospektywy z podsumowaniami generowanymi przez sztuczną inteligencję
Cons:
- Ceny dla przedsiębiorstw wymagają indywidualnej wyceny
- Publicznie dostępna lista integracji jest ograniczona
Learn more about Rootly: Najlepsze rozwiązanie do zarządzania dziennikami
- 30-dniowy bezpłatny okres próbny + bezpłatna wersja demonstracyjna
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.5/5
Funkcja panelu roboczego incydentów w ManageEngine EventLog Analyzer zapewnia szczegółowy wgląd w incydenty, ułatwiając ich dokładne zbadanie i rozwiązanie. ManageEngine EventLog Analyzer jest narzędziem do zarządzania dziennikami przeznaczonym dla administratorów IT i specjalistów ds. bezpieczeństwa. Pomaga monitorować, zarządzać i przeprowadzać audyty dzienników sieciowych w celu zapewnienia zgodności z przepisami i zwiększenia bezpieczeństwa.Dla kogo najlepiej nadaje się ManageEngine EventLog Analyzer?
ManageEngine EventLog Analyzer to dobre rozwiązanie dla zespołów ds. bezpieczeństwa IT i zgodności z przepisami w średnich i dużych organizacjach, które zarządzają dużymi ilościami danych dzienników w rozproszonej infrastrukturze.
Dlaczego wybrałem ManageEngine EventLog Analyzer
Zarządzanie dziennikami to obszar, w którym ManageEngine EventLog Analyzer wyróżnia się szczególnie. Podoba mi się, że centralizuje zbieranie dzienników z szerokiego zakresu źródeł — dzienników zdarzeń systemu Windows, dzienników systemowych, serwerów aplikacji, baz danych i urządzeń brzegowych — dzięki czemu mój zespół nie musi przełączać się między systemami, aby ustalić, co wydarzyło się podczas incydentu. Funkcja analizy kryminalistycznej dzienników jest szczególnie przydatna: gdy dochodzi do naruszenia bezpieczeństwa, mogę uruchomić raporty korelacyjne i prześledzić przyczynę źródłową bezpośrednio na podstawie danych dzienników, bez potrzeby korzystania z oddzielnego narzędzia dochodzeniowego. Korelacja zdarzeń w czasie rzeczywistym i natychmiastowe alerty wysyłane pocztą elektroniczną lub SMS-em oznaczają, że mój zespół wykrywa anomalie w momencie ich wystąpienia, a nie kilka godzin później.
Najważniejsze funkcje ManageEngine EventLog Analyzer
- Analiza zagrożeń: Wykrywa złośliwy ruch IP wchodzący do sieci, korzystając z aktualizacji w czasie rzeczywistym z globalnej bazy danych zagrożeń IP.
- Monitorowanie integralności plików: Wysyła natychmiastowe alerty, gdy w poufnych plikach i folderach wprowadzane są krytyczne zmiany.
- Monitorowanie urządzeń sieciowych: Śledzi ruch sieciowy oraz aktualizacje konfiguracji i reguł na urządzeniach brzegowych za pomocą gotowych raportów.
- Zarządzanie zgodnością: Generuje raporty gotowe do audytu dotyczące wymogów, takich jak PCI DSS, GDPR, FISMA, ISO 27001 i SOX.
Integracje ManageEngine EventLog Analyzer
ManageEngine EventLog Analyzer oferuje natywne integracje z ServiceNow, Jira, Splunk, ManageEngine ServiceDesk Plus, ManageEngine OpManager oraz interfejs API do niestandardowych integracji.
Pros and Cons
Pros:
- Konfigurowalny system alertów
- Monitorowanie dzienników w czasie rzeczywistym
- Rozbudowane możliwości raportowania
Cons:
- Duże zużycie zasobów w dużych sieciach
- Sporadyczne opóźnienia w generowaniu raportów
Learn more about ManageEngine EventLog Analyzer: 10Najlepsze rozwiązanie do automatycznej naprawy procesów IT
Resolve
- Dostępna bezpłatna prezentacja
- Cena na zapytanie
Visit WebsiteCustomer Rating:5/5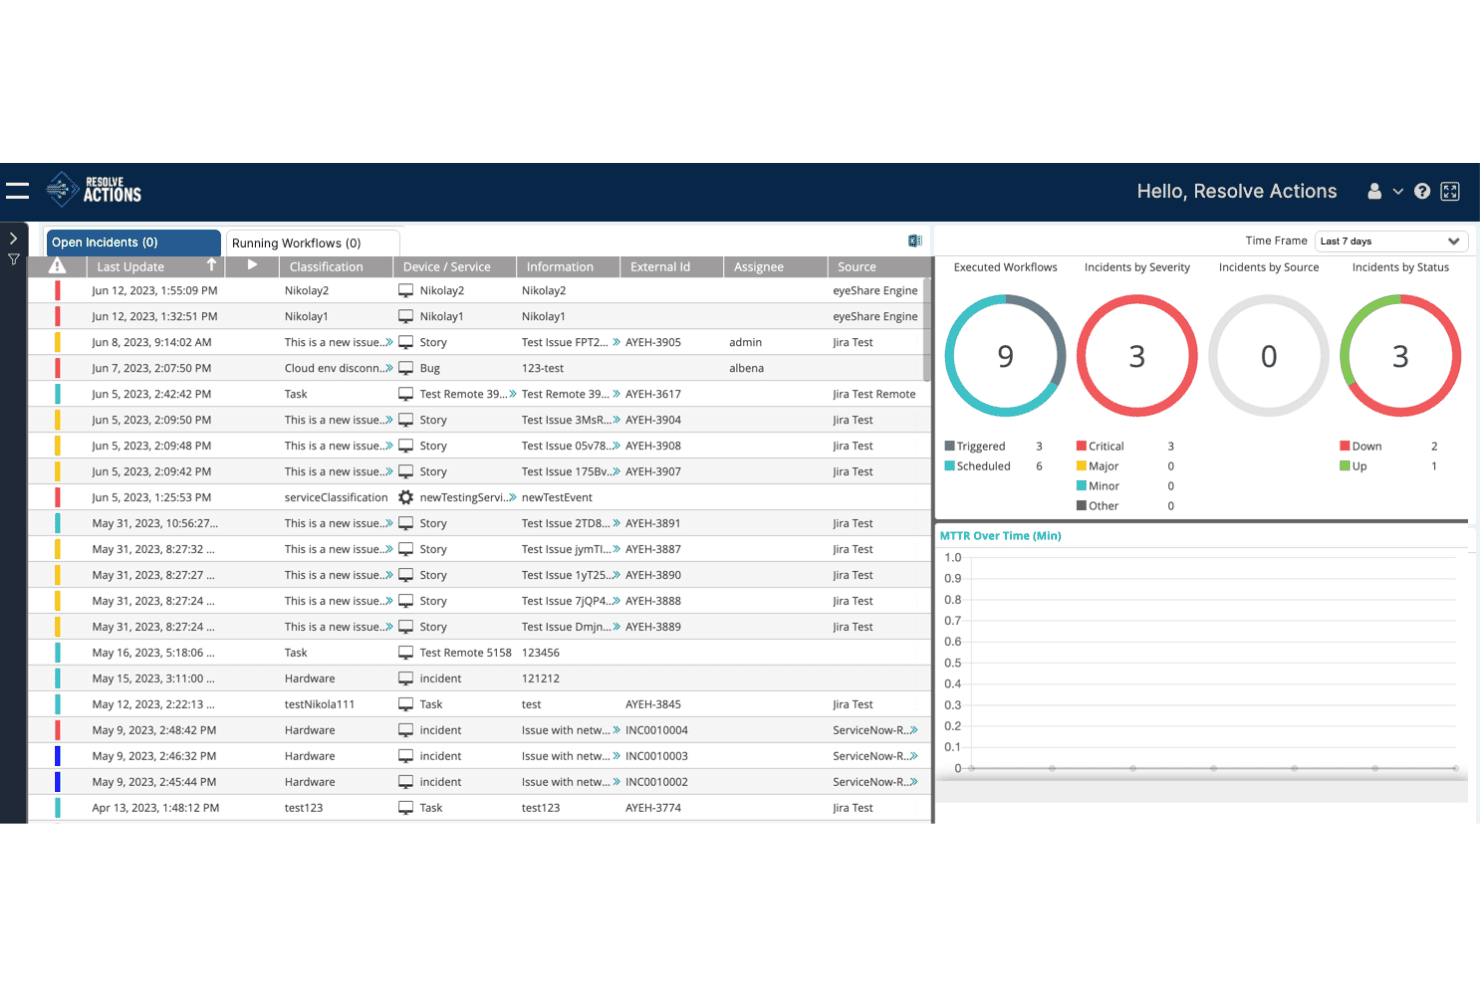
Resolve Actions centralizuje zarządzanie incydentami dzięki śledzeniu przepływów pracy i analizom. Resolve to oparta na sztucznej inteligencji platforma do automatyzacji i orkiestracji IT, która obsługuje wykrywanie incydentów, sortowanie alertów, automatyczne wykonywanie procedur operacyjnych oraz naprawę w pętli zamkniętej za pośrednictwem przepływów pracy opartych na agentach i samonaprawiającej się infrastruktury.
Dla kogo Resolve jest najlepszym wyborem?
Resolve doskonale sprawdzi się w przypadku menedżerów operacji IT i zespołów infrastruktury korporacyjnej, które koncentrują się na zmniejszaniu liczby zgłoszeń dzięki automatycznej naprawie zamiast ręcznej koordynacji incydentów.
Dlaczego wybrałem Resolve
Wybrałem Resolve jako jedno z najlepszych rozwiązań, ponieważ jego automatyczna naprawa w pętli zamkniętej wykracza poza możliwości większości narzędzi w tej kategorii. Podczas gdy inne platformy powiadamiają zespół o konieczności podjęcia działań, automatyczne procedury operacyjne Resolve obsługują cały cykl: sortowanie alertów, diagnozowanie, wykonanie naprawy i zamknięcie zgłoszenia bez udziału człowieka. Szczególnie imponują mi możliwości samonaprawiającej się infrastruktury, która może skrócić czas potwierdzenia alarmu z ponad 1800 minut do mniej niż jednej minuty w przypadku znanych wzorców awarii.
Najważniejsze funkcje Resolve
- Korelacja alertów przez AI i filtrowanie szumu: Resolve wzbogaca i koreluje przychodzące alerty, aby odfiltrować fałszywe alarmy, zanim dotrą do zespołu operacyjnego.
- Biblioteka przepływów pracy Automation Exchange: Dostęp do ponad 5000 gotowych szablonów automatyzacji obejmujących sortowanie incydentów, ponowne uruchamianie usług, przywracanie poprzednich konfiguracji i wiele więcej.
- Niestandardowy kreator agentów AI AgentLab: Twórz i wdrażaj agentów AI o określonym zakresie działania, z mechanizmami zarządzania, przepływami zatwierdzania i zdefiniowanymi granicami operacyjnymi.
- Dwukierunkowa synchronizacja ITSM: Resolve utrzymuje aktywną, dwukierunkową synchronizację z ServiceNow i Jira przez cały cykl życia incydentu, zapewniając aktualność systemu ewidencji bez konieczności ręcznych aktualizacji.
Integracje Resolve
Resolve oferuje ponad 500 integracji z systemami ITSM, monitoringu, chmurowymi i do współpracy, w tym z ServiceNow, Jira, Datadog, Splunk, AWS, Microsoft Azure, Slack i Microsoft Teams.
Pros and Cons
Pros:
- Automatyczna naprawa incydentów bez udziału człowieka
- Sortowanie w czasie rzeczywistym i tłumienie szumu alertów
- Rozbudowane opcje gotowych przepływów pracy i automatyzacji
Cons:
- Brak natywnego planowania dyżurów i powiadamiania dyżurnych
- Brak wbudowanych narzędzi do analiz po incydencie i zarządzania SLO
Learn more about Resolve:
Inne opcje programów do zarządzania incydentami
Oto kilka dodatkowych opcji programów do zarządzania incydentami, które nie znalazły się na mojej liście, ale nadal warto się z nimi zapoznać:
- 11OpsgenieNajlepsze rozwiązanie do zarządzania dyżurami
- 12ServiceNowNajlepsze dla rozwiązań dla przedsiębiorstw
- 13AlertOpsNajlepsze do alertów w czasie rzeczywistym
- 14New RelicNajlepsze rozwiązanie do monitorowania wydajności
- 15BigPandaNajlepszy wybór pod względem możliwości AIOps
- 16Jira Service ManagementNajlepsze do obsługi incydentów między zespołami
- 17ClickUpNajlepsze dla zespołów korzystających z narzędzi współpracy
- 18incident.ioNajlepsze do szybkiego reagowania na incydenty
- 19Mantis Bug TrackerNajlepsze do śledzenia błędów
- 20xMattersNajlepsze do automatycznego reagowania na incydenty
- 21FireHydrantNajlepsze rozwiązanie do przeglądów po incydentach
- 22SolarWinds IT Service Desk SoftwareNajlepszy do automatyzacji usług opartej na AI
- 23Rippling ITNajlepsze do integracji zarządzania urządzeniami
- 24ManageEngine ServiceDesk PlusNajlepsze do procesów zgodnych z ITIL
- 25Mitratech AlyneNajlepsze rozwiązanie dla zespołów skoncentrowanych na zgodności
Jak wybrać oprogramowanie do zarządzania incydentami
Łatwo ugrzęznąć w długich listach funkcji i skomplikowanych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez wyjątkowy dla Twojej organizacji proces wyboru oprogramowania, przygotowałem listę czynników, które warto wziąć pod uwagę:
| Czynnik | Co należy wziąć pod uwagę |
| Skalowalność | Upewnij się, że oprogramowanie może rozwijać się wraz z zespołem. Szukaj rozwiązań, które obsługują rosnącą liczbę użytkowników i incydentów bez obniżania wydajności. |
| Integracje | Sprawdź, czy oprogramowanie integruje się z używanymi narzędziami, takimi jak Slack, Jira czy AWS. Bezproblemowa integracja może oszczędzić czas i ograniczyć ilość pracy ręcznej wykonywanej przez zespół. |
| Możliwość dostosowania | Sprawdź, czy narzędzie pozwala dostosować przepływy pracy i alerty do konkretnych potrzeb. Ta elastyczność może zwiększyć wydajność i satysfakcję użytkowników. |
| Łatwość obsługi | Oceń interfejs użytkownika i nawigację. Narzędzie łatwe w obsłudze skróci czas szkolenia i pomoże zespołowi szybciej reagować na incydenty. |
| Budżet | Porównaj koszt z dostępnym budżetem. Weź pod uwagę wartość oferowaną na różnych poziomach cenowych oraz wszelkie ukryte opłaty, które mogą wpłynąć na finanse. |
| Zabezpieczenia | Szukaj funkcji takich jak szyfrowanie danych i mechanizmy kontroli dostępu. Zabezpieczenia te mają kluczowe znaczenie dla ochrony poufnych informacji podczas zarządzania incydentami. |
| Wsparcie | Oceń dostępność i jakość obsługi klienta. Niezawodne wsparcie może mieć kluczowe znaczenie podczas incydentu, gdy potrzebujesz szybkiej pomocy. |
| Raportowanie | Sprawdź, czy dostępne są kompleksowe narzędzia do raportowania, które zapewniają wgląd w trendy dotyczące incydentów i wydajność zespołu. Informacje te mogą pomóc w planowaniu usprawnień. |
Trendy w oprogramowaniu do zarządzania incydentami
W ramach moich badań przeanalizowałem niezliczone aktualizacje produktów, komunikaty prasowe i dzienniki wydań różnych dostawców oprogramowania do zarządzania incydentami. Oto niektóre z pojawiających się trendów, które obserwuję:
- Analizy oparte na AI: Wiele narzędzi wykorzystuje obecnie AI do analizowania danych dotyczących incydentów i przewidywania przyszłych problemów. Pomaga to zespołom lepiej się przygotować i szybciej reagować. Dostawcy tacy jak Moogsoft integrują AI, aby oferować analitykę predykcyjną i inteligentniejsze systemy alertów.
- Współpraca w czasie rzeczywistym: Obserwuje się zwrot w kierunku integrowania narzędzi do komunikacji w czasie rzeczywistym z platformami do zarządzania incydentami. Trend ten usprawnia koordynację działań zespołu podczas incydentów i pozwala szybciej je rozwiązywać. Narzędzia takie jak incident.io osadzają funkcje czatu bezpośrednio na swoich platformach.
- Alerty kontekstowe: Zamiast zasypywać zespoły alertami, nowe oprogramowanie do alertów IT zapewnia powiadomienia bogate w kontekst. Pomaga to zespołom ustalać priorytety i w pierwszej kolejności zajmować się najpoważniejszymi problemami. Opsgenie oferuje na przykład alerty zawierające istotne szczegóły dotyczące incydentu, co pozwala szybciej podejmować działania.
- Analiza po incydencie: Coraz więcej narzędzi koncentruje się na rozbudowanych funkcjach przeglądu incydentów po ich zakończeniu. Funkcje te pomagają zespołom wyciągać wnioski z wcześniejszych incydentów i usprawniać przyszłe działania. FireHydrant udostępnia szczegółowe raporty po incydentach, wspierając ciągłe doskonalenie.
- Panele skoncentrowane na użytkowniku: Coraz większy nacisk kładzie się na konfigurowalne panele dostosowane do poszczególnych ról użytkowników. Pozwala to szybko uzyskiwać dostęp do istotnych danych. Dostawcy tacy jak ServiceNow oferują panele, które użytkownicy mogą dostosować do swoich konkretnych potrzeb.
Czym jest oprogramowanie do zarządzania incydentami?
Oprogramowanie do zarządzania incydentami to narzędzie, które pomaga organizacjom skutecznie śledzić, obsługiwać i rozwiązywać incydenty. Specjaliści IT, zespoły DevOps i pracownicy działów obsługi klienta korzystają z tych narzędzi, aby minimalizować przestoje i zwiększać niezawodność usług.
Automatyzowane przepływy pracy, współpraca w czasie rzeczywistym i funkcje alertów kontekstowych pomagają szybko reagować i skutecznie komunikować się podczas incydentów. Ogólnie rzecz biorąc, te usługi reagowania na cyberincydenty zwiększają wydajność operacyjną i zapewniają szybsze przywracanie działania po zakłóceniach.
Funkcje oprogramowania do zarządzania incydentami
Wybierając oprogramowanie do zarządzania incydentami, zwróć uwagę na następujące kluczowe funkcje:
- Zautomatyzowane przepływy pracy: Usprawnij reagowanie na incydenty, automatyzując rutynowe zadania, aby Twój zespół mógł skupić się na bardziej złożonych problemach.
- Współpraca w czasie rzeczywistym: Usprawnij komunikację zespołu podczas incydentów, zapewniając wszystkim dostęp do tych samych informacji i skracając czas rozwiązywania problemów.
- Alertowanie kontekstowe: Dostarczaj alerty z odpowiednimi szczegółami, aby pomóc w ustalaniu priorytetów i rozwiązywaniu najważniejszych problemów w pierwszej kolejności.
- Analiza po incydencie: Uzyskuj informacje na temat wcześniejszych incydentów, aby wspierać ciągłe doskonalenie i skuteczniejsze reagowanie w przyszłości.
- Konfigurowalne pulpity: Pozwól użytkownikom dostosować widok, aby szybko i sprawnie uzyskiwać dostęp do najważniejszych danych.
- Wnioski oparte na AI: Wykorzystuj sztuczną inteligencję do analizowania danych i przewidywania potencjalnych przyszłych incydentów, poprawiając przygotowanie.
- Powiadomienia wielokanałowe: Zapewniaj dostarczanie alertów do zespołu za pośrednictwem różnych kanałów komunikacji, aby wszyscy byli na bieżąco.
- Skalowalność: Obsługuj rozwijające się zespoły i rosnącą liczbę incydentów bez poświęcania wydajności ani efektywności.
- Możliwości integracji: Połącz się z istniejącymi narzędziami, takimi jak Slack, Jira i AWS, aby stworzyć spójny przepływ pracy w swojej organizacji.
- Przyjazny dla użytkownika interfejs: Uprość nawigację i skróć czas potrzebny na naukę, pomagając zespołom szybko dostosować się do oprogramowania.
Korzyści z oprogramowania do zarządzania incydentami
Wdrożenie oprogramowania do zarządzania incydentami zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Krótszy czas reakcji: Zautomatyzowane przepływy pracy i alerty w czasie rzeczywistym pomagają zespołowi szybko reagować na incydenty, minimalizując przestoje.
- Usprawniona komunikacja: Narzędzia do współpracy w czasie rzeczywistym zapewniają, że wszyscy członkowie zespołu są na bieżąco i skoordynowani podczas incydentów.
- Lepsze ustalanie priorytetów: Alertowanie kontekstowe pomaga zespołowi skupić się w pierwszej kolejności na najważniejszych problemach, zwiększając efektywność.
- Wnikliwa analiza: Przeglądy po incydentach dostarczają cennych informacji na temat trendów związanych z incydentami, wspierając ciągłe doskonalenie.
- Lepsze przygotowanie: Wnioski oparte na AI i analityka predykcyjna pomagają zespołowi przewidywać problemy, zanim się pojawią.
- Dostosowane doświadczenie użytkownika: Konfigurowalne pulpity i przyjazne dla użytkownika interfejsy ułatwiają zespołowi poruszanie się po oprogramowaniu i efektywne korzystanie z niego.
Koszty i ceny oprogramowania do zarządzania incydentami
Wybór oprogramowania do zarządzania incydentami wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Oprócz większych marek, takich jak Jira, rozważ zapoznanie się z alternatywami dla zarządzania usługami Jira, aby znaleźć rozwiązanie najlepiej dopasowane do swojego budżetu. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najczęściej spotykane plany, ich średnie ceny oraz typowe funkcje dostępne w rozwiązaniach do zarządzania incydentami:
Tabela porównawcza planów oprogramowania do zarządzania incydentami
| Rodzaj planu | Średnia cena | Typowe funkcje |
| Plan bezpłatny | $0 | Podstawowe śledzenie incydentów, ograniczone alerty i niezbędne raportowanie. |
| Plan osobisty | $5-$25/użytkownika/miesiąc | Zaawansowane alerty, konfigurowalne pulpity i integracja z wybranymi narzędziami. |
| Plan biznesowy | $30-$60/użytkownika/miesiąc | Współpraca w czasie rzeczywistym, szczegółowa analityka i powiadomienia wielokanałowe. |
| Plan dla przedsiębiorstw | $70-$100/użytkownika/miesiąc | Pełne możliwości dostosowywania, wnioski oparte na AI, analiza po incydencie i priorytetowa obsługa klienta. |
Najczęściej zadawane pytania dotyczące oprogramowania do zarządzania incydentami
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania do zarządzania incydentami:
Jak oprogramowanie do zarządzania incydentami może zmniejszyć ryzyko w miejscu pracy?
Oprogramowanie do zarządzania incydentami może pomóc zespołowi identyfikować potencjalne zagrożenia i reagować na nie, zanim się nasilą. Dzięki alertom w czasie rzeczywistym i szczegółowym raportom oprogramowanie zapewnia zespołowi świadomość wszelkich problemów, gdy tylko się pojawią. Takie proaktywne podejście pomaga utrzymać bezpieczniejsze środowisko pracy i minimalizuje zakłócenia.
W jaki sposób oprogramowanie do zarządzania incydentami zapewnia zgodność z przepisami?
Narzędzia te monitorują terminy i wymagania dotyczące zgodności, pomagając zespołowi przestrzegać standardów branżowych. Często zawierają wbudowane szablony i listy kontrolne dotyczące przepisów, takich jak OSHA, co ułatwia zespołowi zapewnienie zgodności. Zmniejsza to ryzyko kar i pozwala na sprawne działanie operacji.
Jakie narzędzia najlepiej nadają się do automatyzacji usuwania skutków incydentów?
Automatyzacja usuwania skutków incydentów może zaoszczędzić zespołowi czas i ograniczyć ryzyko błędów ludzkich. Do tego celu powszechnie wykorzystuje się narzędzia takie jak systemy SIEM i platformy SOAR. Pomagają one automatycznie ustalać priorytety incydentów i je rozwiązywać, dzięki czemu zespół może skupić się na bardziej złożonych zadaniach wymagających interwencji człowieka.
W jaki sposób oprogramowanie do zarządzania incydentami integruje się z innymi narzędziami?
Większość rozwiązań do zarządzania incydentami oferuje integracje z popularnymi narzędziami, takimi jak Slack, Jira i AWS. Integracje te pozwalają zespołowi usprawnić przepływy pracy i zapewnić udostępnianie informacji między platformami. Taka łączność zwiększa wydajność i zapewnia, że wszyscy członkowie zespołu mają dostęp do tych samych informacji.
Jaka jest różnica między zarządzaniem problemami a zarządzaniem incydentami?
Zarządzanie incydentami koncentruje się na rozwiązywaniu bieżących problemów w celu szybkiego przywrócenia działania usługi, natomiast zarządzanie problemami ma na celu identyfikację i usunięcie głównej przyczyny powtarzających się problemów. Zarządzanie incydentami ma charakter reaktywny i obejmuje reagowanie na incydenty w momencie ich wystąpienia, podczas gdy zarządzanie problemami jest proaktywne i zapobiega przyszłym incydentom.
Jak ustalać priorytety wielu incydentów występujących jednocześnie?
Ustalanie priorytetów incydentów obejmuje ocenę ich wpływu i pilności. Oprogramowanie do zarządzania incydentami udostępnia narzędzia do kategoryzowania i ustalania priorytetów incydentów na podstawie wcześniej określonych kryteriów. Pomaga to zespołowi w pierwszej kolejności zająć się najpoważniejszymi problemami, zapewniając szybkie rozwiązanie zakłóceń o największym znaczeniu.