

Luki w zabezpieczeniach to nie tylko ryzyko — są również stałym wyzwaniem. Twój zespół musi wykrywać słabe punkty, zanim zrobią to atakujący, ale ręczne testowanie jest czasochłonne, automatyczne skanowanie może generować wiele fałszywych alarmów, a nadążanie za ewoluującymi zagrożeniami nie jest łatwe. Niezależnie od tego, czy zabezpieczasz aplikacje chmurowe, testujesz interfejsy API, czy zapewniasz zgodność z przepisami, wybór odpowiedniego narzędzia do testowania bezpieczeństwa ma kluczowe znaczenie.
Dlatego poświęciłem czas na testowanie i ocenę narzędzi bezpieczeństwa, które rzeczywiście pomagają zespołom identyfikować luki, automatyzować testy i koncentrować się na rzeczywistych zagrożeniach bez spowalniania prac programistycznych. W tym przewodniku znajdziesz szczegółowe informacje na temat najlepszych dostępnych obecnie narzędzi do testowania bezpieczeństwa, a także ich najważniejszych funkcji, docelowych użytkowników oraz sposobów, w jakie mogą pomóc chronić Twoje systemy.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi do testowania bezpieczeństwa
Ta tabela porównawcza przedstawia najważniejsze funkcje, zalety i wady, integracje oraz idealne zastosowania moich najlepszych narzędzi do testowania bezpieczeństwa.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Najlepsze do proaktywnego wykrywania luk w zabezpieczeniach | 4.3 out of 5 | $350/miesiąc Dostępny bezpłatny plan | Book Demo |
Najlepsze do skanowania pod kątem podatności | 4.7 out of 5 | $1,000 na dewelopera rocznie Dostępna bezpłatna wersja demonstracyjna | Website |
Najlepsze do analizy jakości kodu | 4.4 out of 5 | Ceny na zapytanie Dostępna bezpłatna wersja próbna | Website |
Najlepsze rozwiązanie z funkcją automatycznej wstępnej klasyfikacji | Not rated | Od 34 USD/dewelopera/miesiąc Dostępny plan bezpłatny | Book Demo |
Najlepsze rozwiązanie do analizy kodu uwzględniającej kontekst | 4.5 out of 5 | $200/miesiąc Dostępny bezpłatny plan | Book Demo |
Najlepsze do współpracy zespołowej | 4.9 out of 5 | Od 1¢/kredyt AI Dostępna bezpłatna wersja demonstracyjna | Website |
Najlepsze rozwiązanie do kompleksowej analizy luk w zabezpieczeniach | 4.5 out of 5 | $69/miesiąc Dostępne bezpłatne demo | Website |
Najlepsze do monitorowania w czasie rzeczywistym | 4.3 out of 5 | $10/użytkownika/miesiąc Dostępny bezpłatny plan | Website |
Najlepsze rozwiązanie do zarządzania otwartym oprogramowaniem | Not rated | $135/użytkownika/miesiąc + zużycie 14-dniowy bezpłatny okres próbny + bezpłatny plan + dostępne bezpłatne demo | Website |
Najlepszy do skanowania podatności internetowych | Not rated | Ceny na zapytanie | Website |


Recenzje najlepszych narzędzi do testowania bezpieczeństwa
Poniżej znajdują się moje szczegółowe podsumowania najlepszych narzędzi do testowania bezpieczeństwa, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety i wady, integracje oraz idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze do proaktywnego wykrywania luk w zabezpieczeniach
- Dostępny bezpłatny plan
- Od $350/miesiąc
Visit WebsiteCustomer Rating:4.3/5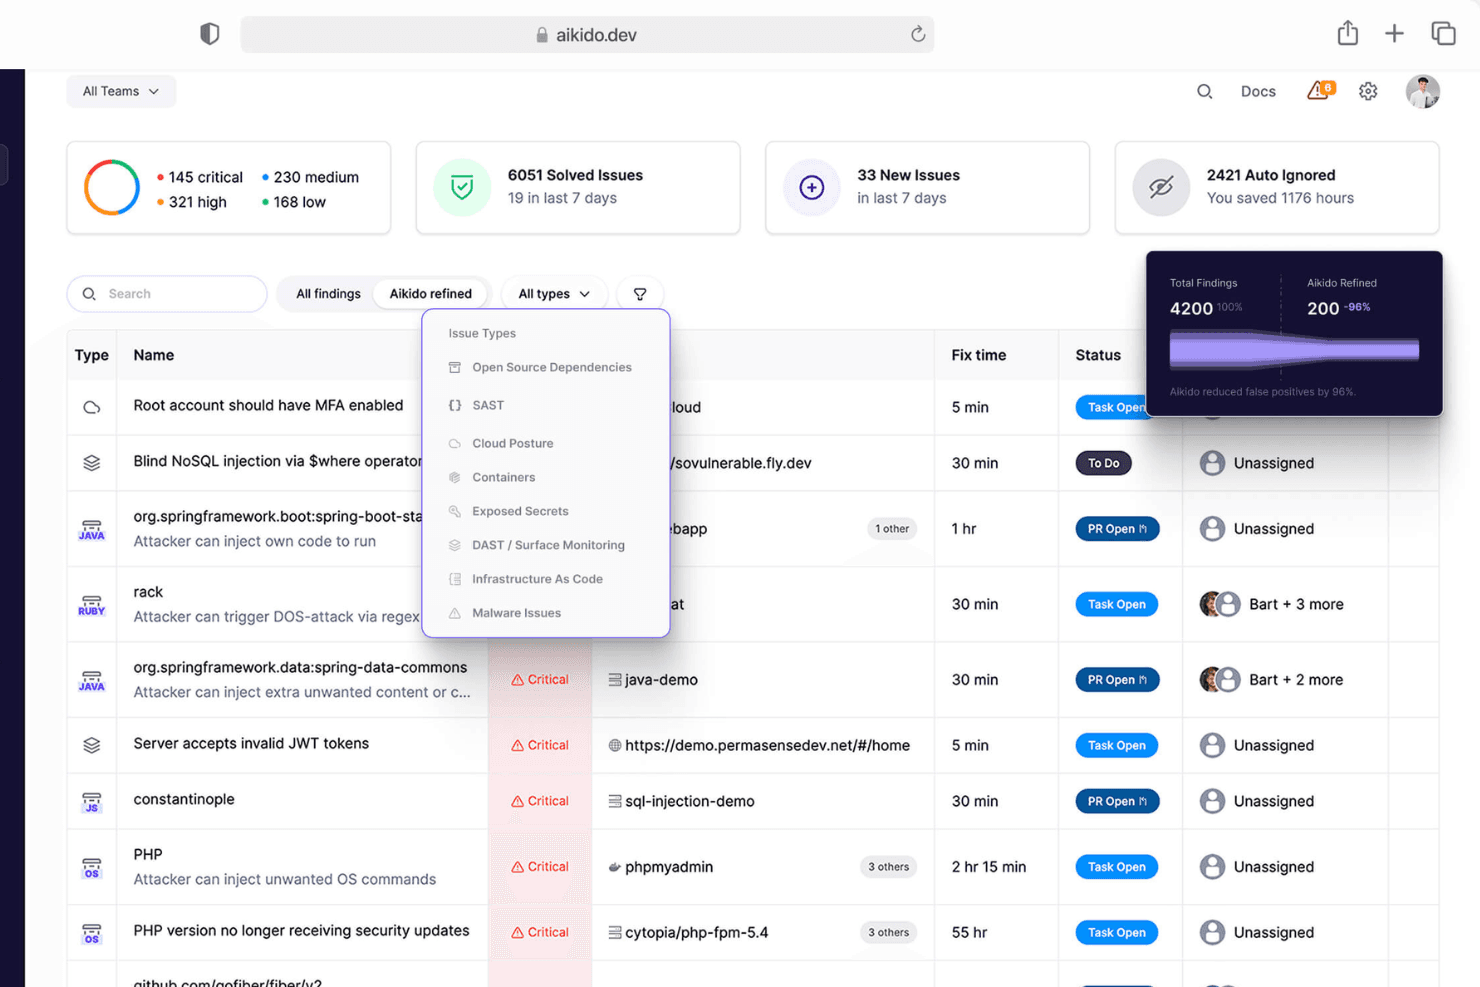
Aikido Security zapewnia ujednolicony pulpit nawigacyjny umożliwiający sortowanie i filtrowanie problemów według typu, ważności i źródła skanowania. Aikido Security to kompleksowa platforma zaprojektowana do zabezpieczania całego stosu technologicznego — od kodu po chmurę. Konsoliduje różne skanery bezpieczeństwa w jednym scentralizowanym systemie, umożliwiając monitorowanie i ochronę aplikacji.
Dlaczego wybrałem Aikido Security: Podoba mi się, że oferuje statyczne testowanie bezpieczeństwa aplikacji (SAST). Aikido skanuje kod źródłowy pod kątem zagrożeń bezpieczeństwa, zanim zmiany zostaną scalone, pomagając wykrywać luki na wczesnym etapie procesu tworzenia oprogramowania. To proaktywne podejście gwarantuje szybkie reagowanie na potencjalne zagrożenia, zmniejszając prawdopodobieństwo naruszeń bezpieczeństwa. Kolejną godną uwagi funkcją jest zarządzanie stanem bezpieczeństwa chmury (CSPM) w Aikido. Wykrywa ono zagrożenia związane z infrastrukturą chmurową, takie jak błędne konfiguracje oraz luki w maszynach wirtualnych i obrazach kontenerów, u głównych dostawców chmury.
Najważniejsze funkcje i integracje:
Funkcje obejmują skanowanie zależności otwartego oprogramowania (SCA), które stale monitoruje kod pod kątem znanych luk i generuje zestawienia materiałów oprogramowania (SBOM). Ponadto dynamiczne testowanie bezpieczeństwa aplikacji (DAST) w Aikido testuje aplikację internetową i interfejsy API w celu identyfikowania luk za pomocą symulowanych ataków.
Integracje obejmują GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams i Jira.
Pros and Cons
Pros:
- Skaluje się wraz z rozwojem zespołów
- Zapewnia przydatne informacje umożliwiające podjęcie działań
- Ma kompleksowy pulpit nawigacyjny i konfigurowalne raporty
Cons:
- Ochrona punktów końcowych obejmuje wyłącznie zagrożenia związane z łańcuchem dostaw oprogramowania deweloperskiego
- Nienaprawione luki są domyślnie wykluczane ze skanów efemerycznych
Learn more about Aikido Security: Najlepsze do skanowania pod kątem podatności
- Dostępna bezpłatna wersja demonstracyjna
- Do $1,000 na dewelopera rocznie (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.7/5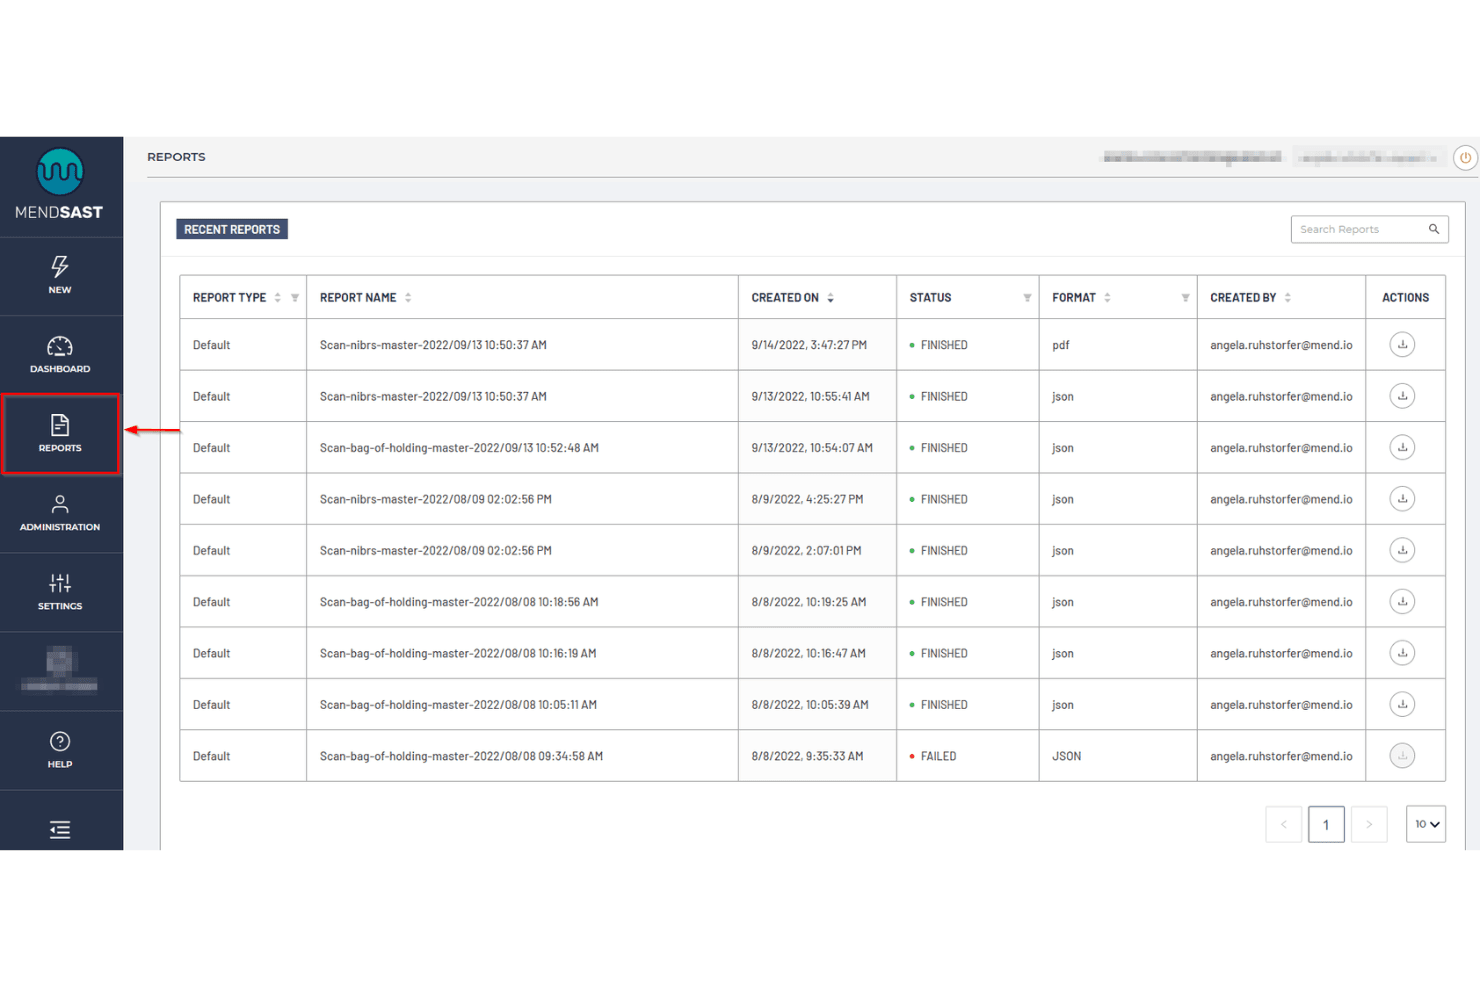
Panel raportowania Mend.io wyświetla wyniki skanowania, formaty plików, statusy i metadane raportów. Mend AppSec to platforma do testowania bezpieczeństwa aplikacji, która łączy SAST, SCA i skanowanie kontenerów z ustalaniem priorytetów na podstawie osiągalności, dostarczając wyniki i sugestie poprawek bezpośrednio w żądaniach ściągnięcia oraz potokach CI/CD.
Dla kogo najlepiej nadaje się Mend.io?
Mend AppSec to dobry wybór dla zespołów zajmujących się inżynierią bezpieczeństwa, które potrzebują szerokiego zakresu SAST i SCA z ustalaniem priorytetów na podstawie osiągalności, wbudowanym w ich przepływy pracy deweloperów.
Dlaczego wybrałem Mend.io
Mend AppSec znalazł się na mojej krótkiej liście, ponieważ łączy SAST i SCA z ustalaniem priorytetów na podstawie osiągalności, co oznacza, że nie tylko wskazuje podatności — informuje również, do których z nich atakujący może faktycznie uzyskać dostęp w kodzie. Szczególnie podoba mi się to, że sugestie poprawek trafiają bezpośrednio do żądania ściągnięcia, dzięki czemu usuwanie problemów odbywa się w ramach istniejącego przepływu pracy dewelopera. Platforma obejmuje również skanowanie kontenerów, a w razie potrzeby szerszego zakresu można dodać DAST do testowania działających aplikacji i interfejsów API.
Najważniejsze funkcje Mend.io
- Generowanie SBOM: Tworzy zestawienia SBOM w formatach SPDX i CycloneDX oraz przyjmuje zestawienia SBOM innych firm, wykorzystując dane VEX do komunikowania możliwości wykorzystania komponentów przez atakujących.
- Wykrywanie złośliwych pakietów: Identyfikuje podszywanie się pod popularne pakiety za pomocą podobnych nazw, ataki polegające na pomyleniu zależności oraz pakiety zawierające kod służący do eksfiltracji danych lub tworzenia tylnego wejścia, zanim trafią one do bazy kodu.
- Ujednolicony silnik zasad bezpieczeństwa: Stosuje zasady do wyników SAST, SCA i skanowania kontenerów, korzystając z progów ważności, reguł licencjonowania i umów SLA dotyczących usuwania problemów, oraz automatycznie wysyła alerty lub blokuje kompilacje w przypadku naruszeń.
- Skanowanie kontenerów i Kubernetes: Skanuje obrazy i rejestry pod kątem podatności oraz sekretów, a także integruje się z Amazon EKS, Microsoft AKS, Google GKE i natywnym Kubernetes, aby prezentować kontekst wdrożenia.
Integracje Mend.io
Integracje Mend AppSec obejmują GitHub, GitLab, Bitbucket, Azure DevOps, Jira, ServiceNow, Jenkins, CircleCI, Docker i Amazon ECR. Dostępne jest API do tworzenia niestandardowych integracji, a obsługa interfejsu wiersza poleceń i Unified Agent umożliwia skanowanie potoków CI/CD.
Pros and Cons
Pros:
- Osiągalność pomaga skoncentrować się na usuwaniu problemów z zależnościami
- Skanuje zastrzeżony kod, zależności i kontenery
- Automatyczne aktualizacje zależności zmniejszają zaległości w usuwaniu problemów
Cons:
- Osiągalność pozostaje w fazie beta dla języków Java i JavaScript
- Recenzenci zgłaszają występowanie dużej liczby wyników wymagających ręcznej weryfikacji
Learn more about Mend.io: Najlepsze do analizy jakości kodu
- Dostępna bezpłatna wersja próbna
- Ceny na zapytanie
Visit WebsiteCustomer Rating:4.4/5
Raport bramy jakości SonarQube wskazuje, czy kod jest zgodny z polityką jakości organizacji. SonarQube to w pełni funkcjonalne zintegrowane rozwiązanie do zabezpieczania kodu (SAST, SCA) i zapewniania jego jakości, przeznaczone zarówno do wdrożeń zarządzanych samodzielnie, jak i chmurowych. Analizuje własny kod, kod generowany przez AI oraz kod open source, aby wcześnie wykrywać luki w zabezpieczeniach, błędy i problemy z łatwością utrzymania w cyklu życia oprogramowania. Platforma zapewnia również sugestie poprawek oparte na AI, które ograniczają konieczność ręcznego debugowania, a także obejmuje wbudowane wykrywanie sekretów obsługujące ponad 400 wzorców.
Dlaczego wybrałem SonarQube: Wybrałem SonarQube ze względu na zrównoważone podejście do jakości i bezpieczeństwa kodu w wielu językach programowania. Narzędzie zapewnia przejrzysty wgląd w niezawodność i łatwość utrzymania, a jednocześnie naturalnie integruje się z potokami CI/CD. Połączenie konfigurowalnych bram jakości z analizą bezpieczeństwa pomaga zespołom utrzymywać spójne i bezpieczne standardy kodowania.
Najważniejsze funkcje i integracje:
Funkcje obejmują obsługę 35 języków programowania, konfigurowalne bramy jakości, szczegółową analizę statyczną oraz wykrywanie sekretów dla ponad 400 wzorców.
Integracje obejmują Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Bamboo, Travis CI, CircleCI, TeamCity i Visual Studio. Bezpłatne rozszerzenie SonarQube IDE jest dostępne dla VS Code, środowisk IDE JetBrains, Cursor, Windsurf i innych.
Pros and Cons
Pros:
- Integruje się z potokami CI/CD
- Podnosi standardy kodowania
- Obsługa wielu języków
Cons:
- Może intensywnie wykorzystywać zasoby
- Wymaga konfiguracji i przygotowania
Learn more about SonarQube: Najlepsze rozwiązanie z funkcją automatycznej wstępnej klasyfikacji
- Dostępny plan bezpłatny
- Od 34 USD/dewelopera/miesiąc

Corgea oznacza problem z wstrzyknięciem SQL o wysokim poziomie zagrożenia i sugeruje poprawkę wykorzystującą parametry bezpośrednio w żądaniu pull w GitHubie. Corgea zwiększa możliwości zespołu w zakresie bezpieczeństwa, wskazując i naprawiając niezabezpieczony kod, dzięki czemu jest idealnym rozwiązaniem dla dyrektorów technicznych, którzy chcą chronić swoje zasoby cyfrowe. Jej technologia oparta na sztucznej inteligencji jest atrakcyjna dla branż wymagających rygorystycznych środków bezpieczeństwa, takich jak finanse i opieka zdrowotna, ponieważ eliminuje luki w zabezpieczeniach, które mogłyby zagrozić poufnym danym. Integrując się z istniejącymi przepływami pracy, Corgea pomaga zespołowi skutecznie zarządzać zagrożeniami bezpieczeństwa, zapewniając spokój i umożliwiając skupienie się na innowacjach.
Dlaczego wybrałem Corgea
Wybrałem Corgea ze względu na opartą na sztucznej inteligencji statyczną analizę bezpieczeństwa aplikacji (SAST), która doskonale identyfikuje złożone luki w zabezpieczeniach, które mogą umknąć tradycyjnym metodom. Funkcja automatycznej wstępnej klasyfikacji znacznie ogranicza liczbę wyników fałszywie pozytywnych, oszczędzając czas zespołu i pozwalając mu skupić się na rzeczywistych zagrożeniach. Ponadto dostosowywane zasady wykrywania w Corgea umożliwiają dopasowanie narzędzia do konkretnych potrzeb w zakresie bezpieczeństwa, zapewniając kompleksową ochronę przed pojawiającymi się zagrożeniami.
Najważniejsze funkcje Corgea
Oprócz kluczowych zalet Corgea oferuje kilka innych funkcji zwiększających jej użyteczność:
- Skanowanie zależności: Ta funkcja sprawdza luki w zabezpieczeniach zależności projektu w wielu językach programowania.
- Automatyczna naprawa SAST: Automatycznie generuje poprawki bezpieczeństwa, ograniczając nakład pracy ręcznej wymagany do zabezpieczenia bazy kodu.
- Wykrywanie wycieków prywatności: Identyfikuje poufne informacje, takie jak klucze AWS i dane uwierzytelniające, aby zapobiegać naruszeniom prywatności.
- Obsługa wielu języków: Obsługuje szeroki zakres języków programowania, w tym Java, Python i Ruby, zapewniając zgodność z projektami.
Integracje Corgea
Integracje obejmują GitHub Actions, GitLab CI, Jenkins, Azure DevOps, JIRA, Slack, Zapier i webhooki.
Pros and Cons
Pros:
- Sztuczna inteligencja wykrywa złożone luki w zabezpieczeniach
- Automatyczne poprawki zabezpieczające kod
- Szeroki zakres integracji CI/CD
Cons:
- Wymagana konfiguracja integracji CI
- Skupienie głównie na bezpieczeństwie kodu
Learn more about Corgea: Najlepsze rozwiązanie do analizy kodu uwzględniającej kontekst
- Dostępny bezpłatny plan
- Od $200/miesiąc
Visit WebsiteCustomer Rating:4.5/5
ZeroPath udostępnia ujednolicony panel bezpieczeństwa, który na pierwszy rzut oka pokazuje aktywność skanowania, typy luk, ważność problemów oraz najważniejsze krytyczne ustalenia. ZeroPath jest przeznaczony dla zespołów programistycznych i specjalistów ds. bezpieczeństwa, którzy chcą wdrożyć dokładniejsze wykrywanie luk w swoim kodzie bez przeglądania niezliczonych fałszywych alarmów. Prawdopodobnie pracujesz w dynamicznym środowisku inżynieryjnym, w którym programiści potrzebują praktycznych informacji zwrotnych, a zespół ds. bezpieczeństwa oczekuje wartościowych wyników zamiast szumu. ZeroPath jest odpowiedni dla organizacji tworzących złożone aplikacje (na przykład z sektora technologii finansowych, ochrony zdrowia lub SaaS), w których istotne są logika biznesowa, przepływy autoryzacji i współczesne klasy zagrożeń.
Dlaczego wybrałem ZeroPath
Wybrałem ZeroPath, ponieważ stawia analizę kodu uwzględniającą kontekst w centrum bezpieczeństwa aplikacji. Wykorzystuje silnik SAST oparty na sztucznej inteligencji, który rozumie logikę aplikacji i potrafi wykrywać obejścia autoryzacji, zagrożenia związane z zależnościami oraz złożone błędy, zamiast wskazywać ogólne problemy. Oferuje także funkcje automatycznego naprawiania — po znalezieniu luki może zaproponować, a nawet wygenerować poprawki w żądaniach ściągnięcia do weryfikacji. Funkcje te są przydatne, jeśli chcesz działać szybciej, jednocześnie kontrolując ryzyko.
Najważniejsze funkcje ZeroPath
Oprócz tych podstawowych zalet znajdziesz funkcje przydatne dla swojego zespołu:
- Integracja z systemami kontroli wersji: Natywna obsługa GitHub, GitLab, Bitbucket i Azure DevOps umożliwia szybką konfigurację oraz bezproblemową integrację z używanym procesem pracy.
- Wykrywanie błędnych konfiguracji IaC: Infrastruktura jako kod (np. konfiguracje Terraform, CloudFormation i Kubernetes) jest skanowana pod kątem luk w zabezpieczeniach.
- Skanowanie danych uwierzytelniających: Narzędzie wykrywa ujawnione dane uwierzytelniające lub zakodowane na stałe dane logowania w repozytoriach i ostrzega o ich obecności.
- Automatyczne raportowanie zgodności: Generuj raporty zgodności ze standardami takimi jak SOC 2 i ISO 27001, zapewniając spełnienie wymogów regulacyjnych przez organizację.
Integracje ZeroPath
Integracje obejmują GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Linear, Slack oraz istniejące narzędzia bezpieczeństwa, takie jak Snyk, Semgrep i Checkmarx.
Pros and Cons
Pros:
- Zapewnia jasne rozwiązania, które przyspieszają przeglądy bezpieczeństwa.
- Ogranicza liczbę nieistotnych ustaleń, dzięki czemu zespół może skupić się na rzeczywistych problemach.
- Wykrywa błędy logiczne i ukryte zagrożenia, które mogą zostać pominięte podczas standardowych skanów.
Cons:
- Dostosowanie procesu pracy do automatyzacji tego narzędzia może wymagać czasu.
- Liczba opcji integracji może być niewystarczająca w złożonych środowiskach korporacyjnych.
Learn more about Zeropath: Najlepsze do współpracy zespołowej
- Dostępna bezpłatna wersja demonstracyjna
- Od 1¢/kredyt AI
Visit WebsiteCustomer Rating:4.9/5
Panel oferowany na platformie QA Wolf zapewnia wgląd w ostatnią aktywność testową i alerty dotyczące błędów, które wymagają rozwiązania. QA Wolf to narzędzie do testów jakości przeznaczone dla zespołów poszukujących skutecznej współpracy w zakresie zapewniania jakości. To narzędzie jest idealne dla zespołów, które chcą zwiększyć swoje możliwości testowania i skrócić czas wdrażania.
Dlaczego wybrałem QA Wolf: QA Wolf oferuje wyjątkowe funkcje ułatwiające współpracę zespołową. Na szczególną uwagę zasługuje możliwość zautomatyzowania 80% pokrycia testami w ciągu czterech miesięcy. Platforma obsługuje nieograniczoną liczbę równoległych uruchomień testów, znacznie skracając cykle kontroli jakości. Ponadto integracja AI do badania nieudanych testów zwiększa wartość platformy w zakresie współpracy, zapewniając szybkość i dokładność. Łączy ona wydajność AI z nadzorem człowieka, dzięki czemu jest niezawodnym wyborem do współpracy zespołowej.
Wyróżniające się funkcje & integracje:
Funkcje obejmują automatyczne testowanie z wykorzystaniem Playwright dla aplikacji internetowych i Appium dla urządzeń mobilnych, co umożliwia szybką automatyzację testów. Narzędzie obsługuje nieograniczoną liczbę równoległych uruchomień testów, znacznie skracając cykle kontroli jakości. Wykorzystuje również AI do badania nieudanych testów, zapewniając szybkie identyfikowanie i rozwiązywanie problemów.
Integracje obejmują Jenkins, CircleCI, GitHub Actions, Azure DevOps, Travis CI, GitLab CI, Bamboo, TeamCity i Bitbucket Pipelines.
Pros and Cons
Pros:
- Skuteczne raportowanie błędów
- Znaczna oszczędność czasu
- Szybka automatyzacja testów
Cons:
- Potencjalna krzywa uczenia się dla nowych użytkowników
- Ograniczona przejrzystość cen
Learn more about QA Wolf: Najlepsze rozwiązanie do kompleksowej analizy luk w zabezpieczeniach
- Dostępne bezpłatne demo
- Od $69/miesiąc
Visit WebsiteCustomer Rating:4.5/5
Astra Pentest oferuje kompleksowy panel do monitorowania ocen bezpieczeństwa. Astra Pentest to narzędzie do testów bezpieczeństwa zaprojektowane w celu ochrony zasobów cyfrowych. Zapewnia dokładną analizę aplikacji internetowych, sieci i innych elementów, gwarantując identyfikację i usunięcie luk w zabezpieczeniach.
Dlaczego wybrałem Astra Pentest: Wybrałem Astra Pentest, ponieważ oferuje zarówno testy automatyczne, jak i ręczne, umożliwiając dokładną ocenę bezpieczeństwa systemu. Ta funkcja gwarantuje kompleksową analizę luk w zabezpieczeniach, co ma kluczowe znaczenie dla utrzymania wysokich standardów bezpieczeństwa. Ponadto Astra Pentest zapewnia szczegółowy panel zarządzania lukami, pomagając skutecznie śledzić i zarządzać wszelkimi wykrytymi problemami. Kolejnym powodem, dla którego wybrałem Astra Pentest, jest jego koncentracja na testowaniu zgodności. Pomaga on zapewnić, że systemy spełniają międzynarodowe standardy bezpieczeństwa, takie jak SOC2 i HIPAA. Funkcja zgodności jest szczególnie korzystna dla organizacji, które muszą przestrzegać rygorystycznych wymogów regulacyjnych. Co więcej, Astra Pentest oferuje ciągłe skanowanie i ponowne testowanie, zapewniając spokój ducha, że systemy pozostają bezpieczne w miarę upływu czasu.
Najważniejsze funkcje i integracje:
Funkcje obejmują publicznie weryfikowalny certyfikat testów penetracyjnych, który zapewnia interesariuszom dodatkowy poziom zaufania i pewności. Integracja narzędzia z potokami CI/CD umożliwia automatyczne kontrole bezpieczeństwa podczas procesu tworzenia, minimalizując liczbę luk, zanim trafią one do środowiska produkcyjnego. Ponadto Astra Pentest oferuje wsparcie w zakresie usuwania problemów w czasie rzeczywistym, umożliwiając zespołowi szybkie rozwiązanie wszelkich zidentyfikowanych kwestii.
Integracje obejmują Slack, JIRA, GitHub, GitLab, Circle CI, Jenkins oraz inne, które nie zostały wyraźnie wymienione w pobranych danych.
Pros and Cons
Pros:
- Łączy testy automatyczne i ręczne
- Integruje się z głównymi narzędziami CI/CD
- Zapewnia skanowanie bezpieczeństwa ukierunkowane na zgodność
Cons:
- Problemy z wydajnością podczas intensywnych skanowań
- Czas reakcji działu obsługi klienta jest różny
Learn more about Astra Pentest: Najlepsze do monitorowania w czasie rzeczywistym
- Dostępny bezpłatny plan
- Od $10/użytkownika/miesiąc
Visit WebsiteCustomer Rating:4.3/5
Informacje o lukach w zabezpieczeniach bezpośrednio w kontekście danych telemetrycznych. New Relic to kompleksowa platforma obserwowalności przeznaczona dla firm wymagających monitorowania w czasie rzeczywistym i poprawy wydajności aplikacji.
Dlaczego wybrałem New Relic: Platforma wyróżnia się monitorowaniem w czasie rzeczywistym dzięki funkcjom monitorowania wydajności aplikacji (APM) i interaktywnemu testowaniu bezpieczeństwa aplikacji (IAST). Obsługuje ponad 780 integracji, dzięki czemu można ją łatwo dostosować do różnych stosów technologicznych. Model cenowy oparty na użyciu zapewnia elastyczność i odpowiada na różne potrzeby organizacji. Proaktywne zarządzanie zagrożeniami i alerty dotyczące luk dnia zerowego to kluczowe funkcje zgodne z jej unikalną propozycją sprzedażową, czyli monitorowaniem w czasie rzeczywistym.
Najważniejsze funkcje i integracje:
Funkcje obejmują kompleksową obserwowalność, która umożliwia pełne monitorowanie aplikacji. Platforma zapewnia zarządzanie zagrożeniami w czasie rzeczywistym, aby reagować na pojawiające się luki w zabezpieczeniach. Użytkownicy korzystają również z alertów dotyczących luk dnia zerowego, co zwiększa poziom bezpieczeństwa.
Integracje obejmują AWS, Azure, Google Cloud Platform, Kubernetes, Docker, Jenkins, GitHub, Slack, PagerDuty i Microsoft Teams.
Pros and Cons
Pros:
- Usprawnia współpracę zespołową
- Alerty o zagrożeniach w czasie rzeczywistym
- Rozbudowane możliwości integracji
Cons:
- Ograniczone wsparcie dla mniejszych zespołów
- Może przytłaczać ilością danych
Learn more about New Relic: Najlepsze rozwiązanie do zarządzania otwartym oprogramowaniem
- 14-dniowy bezpłatny okres próbny + bezpłatny plan + dostępne bezpłatne demo
- Od $135/użytkownika/miesiąc + zużycie (rozliczane rocznie)

System zarządzania zasadami Sonatype zapewnia zespołom AppSec kontrolę nad oprogramowaniem na każdym etapie jego tworzenia. Sonatype to narzędzie do testowania bezpieczeństwa, koncentrujące się na zarządzaniu otwartym oprogramowaniem oraz bezpieczeństwie łańcucha dostaw oprogramowania. Wspiera zespoły programistyczne i przedsiębiorstwa, zapewniając bezpieczeństwo oraz zgodność komponentów otwartego oprogramowania.
Dlaczego wybrałem Sonatype: Sonatype wyróżnia się w zakresie zarządzania otwartym oprogramowaniem dzięki platformie Nexus, która automatyzuje kontrole bezpieczeństwa i zgodności. Zapewnia monitorowanie komponentów otwartego oprogramowania w czasie rzeczywistym, pomagając zespołowi szybko reagować na luki w zabezpieczeniach. Narzędzie oferuje również szczegółowe informacje na temat kondycji komponentów, dzięki czemu można podejmować świadome decyzje. Możliwość integracji z różnymi środowiskami programistycznymi zwiększa jego przydatność w zarządzaniu bezpieczeństwem otwartego oprogramowania.
Najważniejsze funkcje i integracje:
Funkcje obejmują automatyczne egzekwowanie zasad, które pomaga utrzymać zgodność we wszystkich projektach. Narzędzie zapewnia analizę komponentów, dostarczając informacji na temat jakości i bezpieczeństwa komponentów otwartego oprogramowania. Platforma oferuje również alerty dotyczące luk w zabezpieczeniach w czasie rzeczywistym, umożliwiając szybką reakcję.
Integracje obejmują Jenkins, GitHub, GitLab, Bitbucket, Bamboo, Azure DevOps, Jira, Eclipse, IntelliJ IDEA oraz Visual Studio.
Pros and Cons
Pros:
- Szczegółowe informacje o komponentach
- Alerty dotyczące luk w zabezpieczeniach w czasie rzeczywistym
- Silne ukierunkowanie na bezpieczeństwo otwartego oprogramowania
Cons:
- Wysoka krzywa uczenia się dla początkujących
- Konfiguracja może być skomplikowana
Learn more about Sonatype:

Po każdym skanowaniu użytkownicy mogą pobrać czytelne raporty HTML dotyczące podatności. Wapiti to skaner podatności aplikacji internetowych o otwartym kodzie źródłowym, przeznaczony dla specjalistów ds. bezpieczeństwa i programistów. Identyfikuje podatności w aplikacjach internetowych, przeprowadzając testy czarnoskrzynkowe, które symulują ataki na aplikacje internetowe w celu wykrycia słabych punktów.
Dlaczego wybrałem Wapiti: Wapiti oferuje proste podejście do skanowania podatności internetowych dzięki metodologii testów czarnoskrzynkowych. Narzędzie może wykrywać różne podatności, takie jak wstrzykiwanie SQL i skrypty międzywitrynowe, zapewniając kompleksowe pokrycie aplikacji internetowych. Możliwość przeprowadzania ataków HTTP zarówno metodą GET, jak i POST zwiększa jego skuteczność. Interfejs wiersza poleceń umożliwia elastyczne i konfigurowalne opcje skanowania, dzięki czemu narzędzie jest cennym rozwiązaniem do skanowania podatności internetowych.
Najważniejsze funkcje i integracje:
Funkcje obejmują możliwość wykrywania szerokiego zakresu podatności, zapewniając dokładne oceny bezpieczeństwa. Narzędzie obsługuje ataki HTTP zarówno metodą GET, jak i POST, gwarantując kompleksowe testowanie. Interfejs wiersza poleceń Wapiti umożliwia elastyczne i konfigurowalne opcje skanowania, dostosowane do konkretnych potrzeb.
Integracje obejmują zgodność z różnymi technologiami i platformami internetowymi, takimi jak HTML5, XML, JSON, SOAP i AJAX.
Pros and Cons
Pros:
- Prosty interfejs wiersza poleceń
- Konfigurowalne opcje skanowania
- Obsługa wielu metod ataku
Cons:
- Może intensywnie wykorzystywać zasoby
- Ograniczony interfejs użytkownika
Learn more about Wapiti:
Inne narzędzia do testowania bezpieczeństwa
Oto kilka dodatkowych narzędzi do testowania bezpieczeństwa, które nie trafiły na moją listę, ale nadal warto się z nimi zapoznać:
- 11Zed Attack Proxy (ZAP)Najlepszy do testów penetracyjnych
- 12SQLMapNajlepsze do testowania wstrzyknięć SQL
- 13ImmuniWebNajlepsze rozwiązanie do zabezpieczeń opartych na AI
- 14BeEF (Browser Exploitation Framework)Najlepsze do testowania bezpieczeństwa przeglądarek
- 15VegaNajlepsze do zabezpieczania aplikacji internetowych
- 16NowSecureNajlepsze rozwiązanie do automatycznych testów bezpieczeństwa aplikacji mobilnych
Jak oceniam narzędzia do testowania bezpieczeństwa
Dzielę swoją ocenę na dwie warstwy: podstawowe funkcje, które narzędzie musi mieć, aby się zakwalifikować, oraz czynniki różnicujące, które pozwalają odróżnić rozwiązania dla zespołów skanujących potoki CI/CD lub przeprowadzających testy penetracyjne.
Podstawowe funkcje (wymagania niezbędne na tej liście)
Wybierając narzędzia do swojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale radzi sobie w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik na poziomie 75%, aby można było uwzględnić je na liście.
- Skanowanie podatności: Sprawdzam, czy narzędzie przeprowadza automatyczne skanowanie z wykorzystaniem aktualnych baz danych CVE i OWASP w aplikacjach internetowych, interfejsach API oraz celach sieciowych.
- Testowanie SAST, DAST lub IAST: Szukam obsługi co najmniej jednej metody testowania, z szerokim zakresem obsługiwanych języków i frameworków odpowiednim dla rzeczywistych baz kodu.
- Możliwości testów penetracyjnych: Niezależnie od tego, czy narzędzie działa automatycznie, czy ręcznie, powinno wykraczać poza samo wyświetlanie listy podatności i potwierdzać możliwość ich wykorzystania poprzez symulację ataku.
- Integracja z potokiem CI/CD: Znaczenie mają natywne konektory do narzędzi takich jak Jenkins, GitHub Actions czy GitLab CI, dzięki którym skanowanie bezpieczeństwa odbywa się w ramach każdego procesu kompilacji.
- Raportowanie ryzyka i ustalanie priorytetów: Wyniki muszą zawierać ocenę ważności opartą na CVSS oraz praktyczne wskazówki dotyczące usuwania problemów, a nie tylko surowe zestawienia podatności, które przeciążają proces sortowania zgłoszeń.
- Mapowanie na frameworki zgodności: Oceniam, czy wyniki skanowania można powiązać ze standardami takimi jak PCI-DSS, HIPAA czy ISO 27001 oraz czy narzędzie zapewnia dane wyjściowe gotowe do audytu.
Po utworzeniu listy narzędzi spełniających te kryteria sprawdzam, co wyróżnia poszczególne platformy.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Testowanie bezpieczeństwa interfejsów API jest kluczowym czynnikiem różnicującym, którego szukam, ponieważ większość zespołów udostępnia obecnie dziesiątki punktów końcowych REST i GraphQL, które tradycyjne skanery całkowicie pomijają. Równie ważne jest skanowanie kontenerów i IaC — zespoły wdrażające rozwiązania za pośrednictwem Terraform lub Kubernetes potrzebują narzędzi, które wykrywają błędne konfiguracje, zanim trafią one do środowiska produkcyjnego. Oceniam również przepływy pracy związane z usuwaniem problemów przez programistów, takie jak sugestie poprawek bezpośrednio w środowisku IDE lub automatycznie generowane żądania ściągnięcia, które pomagają pokonać różnicę między wykryciem podatności a jej faktycznym usunięciem.
Więcej niż funkcje
Zawsze sprawdzam elastyczność wdrażania — zespoły z branż regulowanych często potrzebują opcji samodzielnego hostowania lub środowisk odizolowanych od sieci, a nie tylko rozwiązań SaaS. Istotny jest również ekosystem integracji, zwłaszcza dwukierunkowa synchronizacja z platformami SIEM, takimi jak Splunk, lub narzędziami do obsługi zgłoszeń, takimi jak Jira, gdzie wyniki muszą trafiać do istniejących przepływów pracy. Oceniam także zaplecze dostawcy w zakresie badań nad zagrożeniami, ponieważ narzędzia wspierane przez aktywne zespoły badawcze zajmujące się bezpieczeństwem zazwyczaj szybciej otrzymują aktualizacje sygnatur i zapewniają lepsze pokrycie nowo pojawiających się podatności CVE.
Jak wybrać narzędzia do testowania bezpieczeństwa
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas wyboru oprogramowania dopasowanego do Twoich potrzeb, przygotowałem listę czynników, o których warto pamiętać:
| Czynnik | Na co zwrócić uwagę |
| Skalowalność | Upewnij się, że narzędzie może rozwijać się wraz z Twoim zespołem. Sprawdź, czy poradzi sobie ze zwiększonym obciążeniem i rosnącymi wymaganiami użytkowników. |
| Integracje | Poszukaj zgodności z używanymi już narzędziami, takimi jak potoki CI/CD i systemy kontroli wersji. |
| Możliwość dostosowania | Sprawdź, czy narzędzie pozwala dostosować ustawienia do konkretnych potrzeb i procesów testowania. |
| Łatwość obsługi | Wybierz narzędzie z intuicyjnym interfejsem. Powinno ono skrócić czas potrzebny zespołowi na naukę obsługi. |
| Budżet | Dopasuj koszt narzędzia do swoich ograniczeń finansowych. Oceń, czy zapewnia odpowiedni stosunek jakości do ceny. |
| Zabezpieczenia | Zweryfikuj możliwości narzędzia w zakresie ochrony poufnych danych i przestrzegania standardów zgodności. |
| Wsparcie | Weź pod uwagę dostępność obsługi klienta oraz materiałów, takich jak samouczki i przewodniki. |
| Wydajność | Oceń szybkość i dokładność narzędzia w wykrywaniu luk bez wpływu na wydajność systemu. |
Trendy w narzędziach do testowania bezpieczeństwa
Podczas moich badań przeanalizowałem niezliczone aktualizacje produktów, informacje prasowe i dzienniki wydań pochodzące od różnych dostawców narzędzi do testowania bezpieczeństwa. Oto najnowsze trendy, które obserwuję:
- AI i uczenie maszynowe: technologie te są wykorzystywane do usprawniania wykrywania i analizy podatności. Mogą identyfikować wzorce i przewidywać potencjalne zagrożenia szybciej niż tradycyjne metody. Dostawcy, tacy jak ImmuniWeb, wykorzystują AI, aby zapewnić inteligentniejszą ocenę zagrożeń.
- Koncentracja na bezpieczeństwie chmury: ponieważ coraz więcej firm przenosi działalność do chmury, narzędzia kładą obecnie nacisk na testowanie bezpieczeństwa właściwe dla chmury. Dzięki temu środowiska chmurowe są równie bezpieczne jak środowiska lokalne. Rozwiązania takie jak Snyk dostosowują swoją ofertę, aby uwzględniać podatności chmurowe.
- Analiza zagrożeń w czasie rzeczywistym: użytkownicy chcą otrzymywać aktualne informacje o potencjalnych zagrożeniach. Narzędzia integrują kanały informacji o zagrożeniach w czasie rzeczywistym, aby zapewniać natychmiastowe alerty i rekomendacje. Ten trend ma kluczowe znaczenie dla firm, ponieważ pozwala im szybko reagować na incydenty bezpieczeństwa.
- Integracja z narzędziami DevSecOps: testowanie bezpieczeństwa staje się integralną częścią cyklu życia DevOps. Narzędzia są obecnie projektowane tak, aby bezproblemowo integrować się z potokami CI/CD, promując podejście z przesunięciem w lewo w zakresie bezpieczeństwa. Taka integracja pomaga wykrywać problemy na wcześniejszym etapie procesu tworzenia.
- Analiza zachowań użytkowników: analiza zachowań użytkowników staje się kluczową funkcją umożliwiającą wykrywanie anomalii, które mogą wskazywać na naruszenia bezpieczeństwa. Trend ten pomaga identyfikować zagrożenia wewnętrzne i nietypowe wzorce dostępu. Staje się on istotnym elementem kompleksowych strategii bezpieczeństwa.
Czym są narzędzia do testowania bezpieczeństwa?
Narzędzia do testowania bezpieczeństwa to rozwiązania programowe zaprojektowane do identyfikowania podatności i słabych punktów w systemach, aplikacjach i sieciach. Narzędzia te są powszechnie używane przez specjalistów ds. bezpieczeństwa, deweloperów i zespoły IT w celu zwiększenia poziomu bezpieczeństwa swoich organizacji. Funkcje takie jak wykrywanie podatności, analiza zagrożeń w czasie rzeczywistym i koncentracja na bezpieczeństwie chmury pomagają chronić wrażliwe dane oraz zapewniać zgodność z przepisami. Ogólnie rzecz biorąc, narzędzia te zapewniają niezbędne wsparcie w utrzymywaniu bezpiecznych i odpornych środowisk IT.
Funkcje narzędzi do testowania bezpieczeństwa
Wybierając narzędzia do testowania bezpieczeństwa, zwróć uwagę na następujące kluczowe funkcje:
- Wykrywanie podatności: identyfikuje słabe punkty i luki w zabezpieczeniach aplikacji, pomagając zapobiegać potencjalnym naruszeniom bezpieczeństwa.
- Analiza zagrożeń w czasie rzeczywistym: zapewnia aktualne alerty dotyczące pojawiających się zagrożeń, umożliwiając natychmiastową reakcję i ograniczenie skutków.
- Koncentracja na bezpieczeństwie chmury: zapewnia ochronę środowisk chmurowych, uwzględniając wyjątkowe wyzwania związane z systemami opartymi na chmurze.
- Integracja z DevSecOps: integruje się z potokami CI/CD, umożliwiając przeprowadzanie kontroli bezpieczeństwa w całym procesie tworzenia i wczesne wykrywanie problemów.
- Analiza zachowań użytkowników: monitoruje i analizuje aktywność użytkowników w celu wykrywania nietypowych wzorców, które mogą wskazywać na zagrożenia bezpieczeństwa.
- Automatyczne skanowanie: przeprowadza regularne i automatyczne oceny bezpieczeństwa, ograniczając potrzebę ręcznej interwencji i oszczędzając czas.
- Konfigurowalne pulpity: oferuje dostosowane widoki i raporty, umożliwiając zespołom skupienie się na najważniejszych wskaźnikach i spostrzeżeniach dotyczących bezpieczeństwa.
- Możliwości AI i uczenia maszynowego: usprawniają wykrywanie i analizę zagrożeń, zapewniając inteligentniejszą i szybszą ocenę bezpieczeństwa.
- Obsługa zgodności: pomaga zapewnić, że systemy spełniają przepisy i standardy właściwe dla danej branży, ograniczając ryzyko naruszeń wymogów zgodności.
- Narzędzia do testów ręcznych: zapewniają opcje przeprowadzania szczegółowych, ręcznych ocen dla specjalistów ds. bezpieczeństwa wymagających dokładnej analizy.
Korzyści z narzędzi do testowania bezpieczeństwa
Wdrożenie narzędzi do testowania bezpieczeństwa zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Wyższy poziom bezpieczeństwa: identyfikując i usuwając podatności, narzędzia te pomagają chronić systemy przed potencjalnymi zagrożeniami.
- Oszczędność czasu: automatyczne skanowanie ogranicza potrzebę ręcznych kontroli, pozwalając zespołowi skupić się na innych zadaniach.
- Lepsza zgodność: narzędzia z funkcjami obsługi zgodności zapewniają spełnianie standardów branżowych, ograniczając ryzyko kar.
- Wczesne wykrywanie problemów: integracja z innymi narzędziami bezpieczeństwa DevOps umożliwia przeprowadzanie kontroli bezpieczeństwa na każdym etapie tworzenia i wykrywanie problemów, zanim się nasilą.
- Świadome podejmowanie decyzji: konfigurowalne pulpity i szczegółowe raporty zapewniają informacje pomocne w opracowywaniu strategii bezpieczeństwa.
- Proaktywne zarządzanie zagrożeniami: analiza zagrożeń w czasie rzeczywistym informuje o pojawiających się zagrożeniach, umożliwiając szybką reakcję.
- Skalowalność: wraz z rozwojem firmy narzędzia te mogą dostosowywać się do rosnących wymagań, zapewniając stałą ochronę.
Koszty i ceny narzędzi do testowania bezpieczeństwa
Wybór narzędzi do testowania bezpieczeństwa wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia typowe plany, ich średnie ceny oraz standardowe funkcje uwzględniane w rozwiązaniach do testowania bezpieczeństwa:
Tabela porównawcza planów narzędzi do testowania bezpieczeństwa
| Typ planu | Średnia cena | Typowe funkcje |
| Bezpłatny plan | $0 | Podstawowe skanowanie podatności, ograniczone wsparcie i dostęp do społeczności. |
| Plan osobisty | $10-$30 /użytkownika /miesiąc | Zaawansowane możliwości skanowania, podstawowe raportowanie i wsparcie e-mailowe. |
| Plan biznesowy | $50-$100 /użytkownika /miesiąc | Kompleksowe skanowanie, alerty w czasie rzeczywistym, kontrole zgodności i wsparcie telefoniczne. |
| Plan dla przedsiębiorstw | $150-$300/użytkownika /miesiąc | Pełny zestaw funkcji, dedykowane zarządzanie kontem, niestandardowe integracje i wsparcie 24/7. |
Często zadawane pytania dotyczące narzędzi do testowania bezpieczeństwa
Oto odpowiedzi na często zadawane pytania dotyczące narzędzi do testowania bezpieczeństwa:
Jakiego narzędzia używa się do testowania bezpieczeństwa?
Testowanie bezpieczeństwa obejmuje korzystanie z narzędzi takich jak Burp Suite i OWASP ZAP w przypadku aplikacji internetowych oraz Nmap i Wireshark do analizy sieci. Narzędzia te wykrywają problemy z bezpieczeństwem i pomagają je ograniczać w różnych obszarach. Oferują zaawansowane możliwości niezbędne do kompleksowego testowania bezpieczeństwa.
Jakie są trzy rodzaje testowania bezpieczeństwa?
Trzy główne rodzaje testowania bezpieczeństwa to skanowanie podatności, testy penetracyjne i analiza statyczna. Skanowanie podatności wykorzystuje zautomatyzowane narzędzia do identyfikowania słabych punktów. Testy penetracyjne symulują ataki w celu znalezienia luk w zabezpieczeniach. Analiza statyczna bada kod źródłowy pod kątem potencjalnych podatności.
Czy testowanie bezpieczeństwa jest funkcjonalne czy niefunkcjonalne?
Testowanie bezpieczeństwa uznaje się za formę testowania niefunkcjonalnego. Koncentruje się ono na tym, jak system zachowuje się w nieoczekiwanych warunkach, a nie na konkretnych funkcjach. Testy niefunkcjonalne, w tym testowanie bezpieczeństwa, oceniają odporność systemu i jego zdolność do radzenia sobie z zagrożeniami.
Jakie jest sześć podstawowych zasad testowania bezpieczeństwa?
Sześć podstawowych zasad to poufność, integralność, dostępność, uwierzytelnianie, autoryzacja i niezaprzeczalność. Zasady te zapewniają ochronę danych przed nieuprawnionym dostępem, ich prawidłowość i dostępność, a także rozliczalność działań. Stanowią one podstawę skutecznego testowania bezpieczeństwa.
Jak często należy przeprowadzać testowanie bezpieczeństwa?
Regularne testowanie bezpieczeństwa ma kluczowe znaczenie dla utrzymania bezpiecznego środowiska. W idealnej sytuacji testy należy przeprowadzać co najmniej raz na kwartał oraz po każdej istotnej zmianie w systemie. Pomaga to identyfikować nowe podatności i zapewnia stałą ochronę przed ewoluującymi zagrożeniami.
Czy narzędzia do testowania bezpieczeństwa można integrować z potokami CI/CD?
Tak, wiele narzędzi do testowania bezpieczeństwa oferuje integrację z potokami CI/CD. Integracja ta umożliwia ciągłe kontrole bezpieczeństwa podczas procesu tworzenia oprogramowania. Pomaga wcześnie wykrywać podatności i zapewnia, że bezpieczeństwo stanowi część cyklu życia tworzenia oprogramowania.