

Najlepsze narzędzia do testów penetracyjnych aplikacji internetowych pomagają zespołom wcześnie wykrywać luki w zabezpieczeniach, sprawdzać mechanizmy bezpieczeństwa i chronić poufne dane w złożonych aplikacjach. Gdy błędne konfiguracje prześlizgną się przez proces przeglądu, automatyczne skanery nie wykryją zagrożeń o wysokim ryzyku lub pojawią się luki między testami manualnymi a potokami CI/CD, słabości zabezpieczeń mogą pozostać niezauważone i stać się później kosztowne w naprawie.
Odpowiednia platforma do testów penetracyjnych zapewnia zespołom ds. bezpieczeństwa dokładne wyniki, przejrzyste raporty i przepływy pracy, które naturalnie pasują do istniejących procesów wytwarzania oprogramowania. Jako dyrektor ds. technologii z ponad 20-letnim doświadczeniem w testowaniu i wdrażaniu narzędzi bezpieczeństwa w aktywnych środowiskach internetowych oceniłem najlepsze rozwiązania pod kątem dokładności, jakości integracji i łatwości użycia. Każda recenzja obejmuje funkcje, zalety i wady oraz idealne zastosowania, aby pomóc Twojemu zespołowi wybrać najlepsze narzędzie do testów penetracyjnych aplikacji internetowych i zapewnić silniejsze, bardziej niezawodne bezpieczeństwo aplikacji.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza narzędzi do testów penetracyjnych aplikacji internetowych
Ta tabela porównawcza zawiera podsumowanie informacji o cenach wybranych przeze mnie najlepszych narzędzi WAPT.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze do testów penetracyjnych z wykorzystaniem AI | Dostępny plan bezpłatny | Od $350/miesiąc | Website | |
| 2 | Najlepsze do testów penetracyjnych z wykorzystaniem AI | Dostępny plan bezpłatny | Od $350/miesiąc | Website | |
| 3 | Najlepsze rozwiązanie do wykrywania luk w logice biznesowej | Dostępna bezpłatna wersja demonstracyjna | Ceny na żądanie | Website | |
| 4 | Najlepsze rozwiązanie do hybrydowych testów penetracyjnych AI + człowiek | Dostępny plan bezpłatny | Od $200/miesiąc | Website | |
| 5 | Najlepszy w codziennych kontrolach konfiguracji chmury | 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo | Od $149/miesiąc | Website | |
| 6 | Najlepsze rozwiązanie do ciągłego skanowania podatności | Dostępna bezpłatna prezentacja | Od $69/miesiąc | Website | |
| 7 | Najlepszy do DeepScan w złożonych aplikacjach internetowych | Dostępna bezpłatna wersja demonstracyjna | Cena na życzenie | Website | |
| 8 | Najlepszy wybór do łączenia testów automatycznych i ręcznych | Dostępna bezpłatna prezentacja | Ceny na zapytanie | Website | |
| 9 | Najlepsze rozwiązanie do równoległych testów opartych na wątkach | 30-dniowy bezpłatny okres próbny | Od 4 USD/użytkownika/miesiąc | Website | |
| 10 | Najlepsze do wykrywania zasobów zewnętrznych | Website |


Recenzje najlepszych narzędzi do testów penetracyjnych aplikacji internetowych
Poniżej znajdują się moje szczegółowe podsumowania najlepszych narzędzi do testów penetracyjnych aplikacji internetowych, które trafiły na moją listę. W recenzjach szczegółowo omawiam najważniejsze funkcje, zalety & wady, integracje i idealne zastosowania każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze do testów penetracyjnych z wykorzystaniem AI
- Dostępny plan bezpłatny
- Od $350/miesiąc
Visit WebsiteCustomer Rating:4.7/5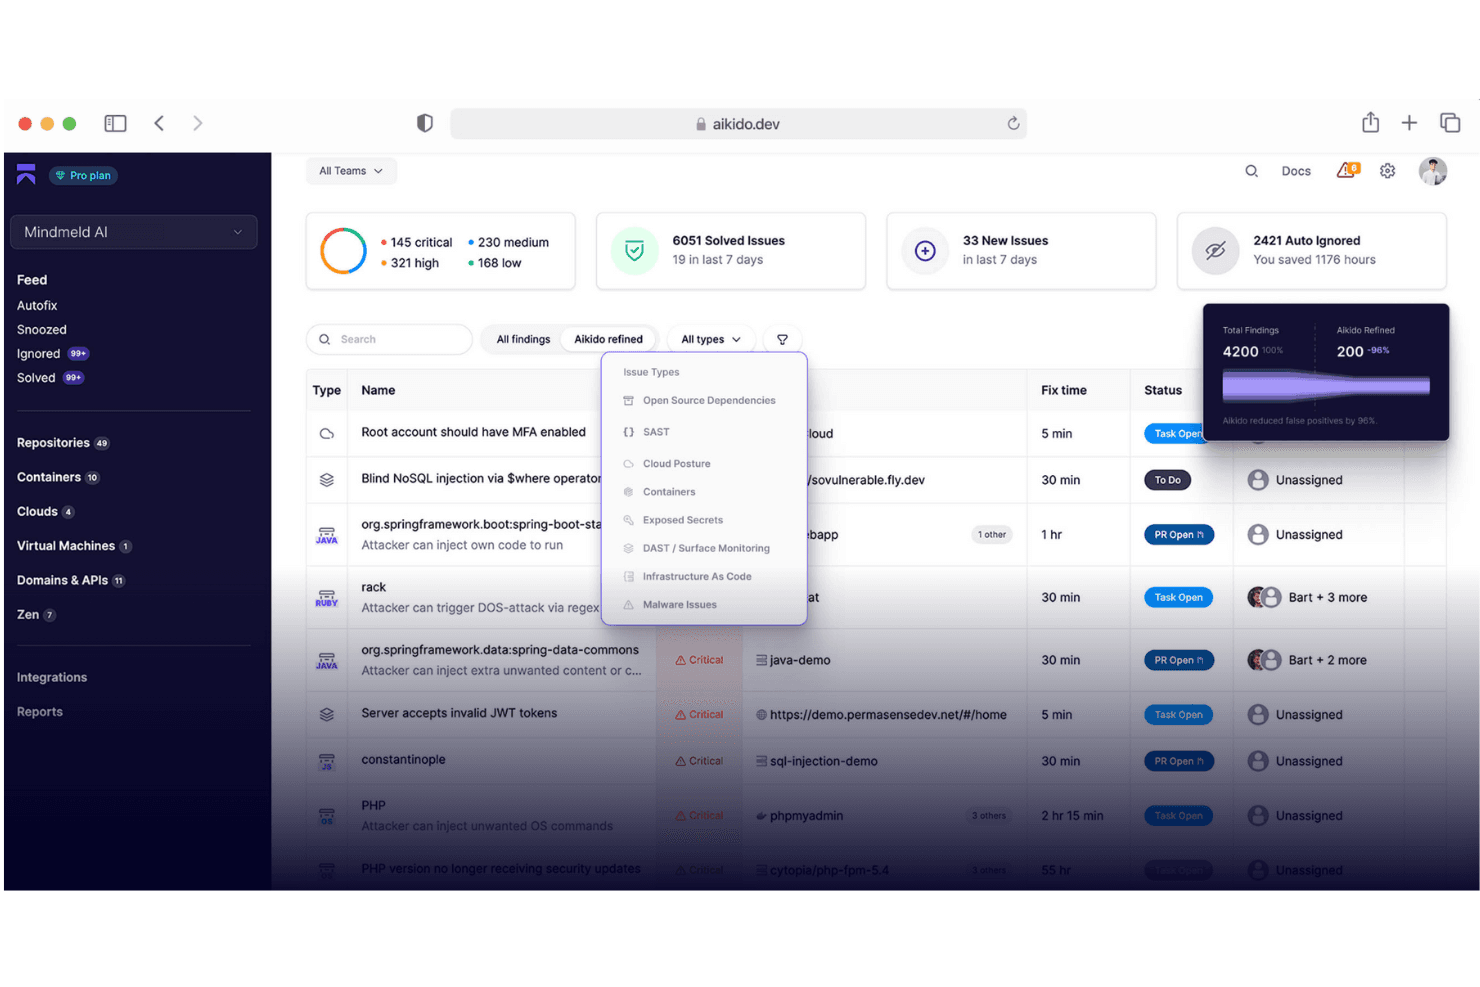
Aikido Security udostępnia ujednolicony pulpit, który umożliwia sortowanie i filtrowanie problemów według typu, ważności i źródła skanowania. Aikido Security to natywna dla AI platforma bezpieczeństwa aplikacji, która łączy automatyczne testy penetracyjne, DAST, SAST, SCA, wykrywanie sekretów i skanowanie interfejsów API na wszystkich etapach cyklu życia oprogramowania.
Dla kogo Aikido Security jest najlepszym wyborem?
Aikido Security to dobry wybór dla zespołów kierowanych przez inżynierów w firmach na etapie wzrostu, które chcą zapewnić automatyczne pokrycie obszaru bezpieczeństwa bez dedykowanego zespołu ds. bezpieczeństwa aplikacji.
Dlaczego wybrałem Aikido Security
Aikido Security znalazło się na mojej krótkiej liście ze względu na odmienne podejście do testów penetracyjnych. Podoba mi się, że platforma wdraża ponad 200 autonomicznych agentów, którzy potwierdzają możliwość wykorzystania luki przed zgłoszeniem jej, dzięki czemu każda zgłoszona podatność jest rzeczywista. Wykrywa również problemy z logiką biznesową, takie jak IDOR i dostęp między dzierżawcami, które większość skanerów całkowicie pomija, a także tworzy raporty gotowe do audytu, opracowane z myślą o zgodności z SOC 2 i ISO 27001.
Najważniejsze funkcje Aikido Security
- Skanowanie interfejsów API: Obsługuje kompleksowe testowanie punktów końcowych REST, GraphQL, gRPC i SOAP.
- Monitorowanie powierzchni ataku (DAST): Dynamicznie analizuje interfejsy aplikacji internetowych i interfejsy API w celu wykrywania rzeczywistych podatności.
- Wykrywanie sekretów: Automatycznie identyfikuje ujawnione klucze API, dane uwierzytelniające i inne poufne informacje w kodzie.
- Integracja z wtyczkami IDE: Udostępnia wykrywanie problemów z bezpieczeństwem bezpośrednio w obsługiwanych środowiskach programistycznych.
Integracje Aikido Security
Aikido Security oferuje natywne integracje z GitHub, GitLab, Bitbucket, Jira, Jenkins, CircleCI, Docker, Google Cloud, Asana, Monday, DigitalOcean i Slack. Dostępne jest również API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Autonomiczni agenci weryfikują każdą zgłoszoną podatność
- Wykrywa błędy w logice biznesowej pomijane przez większość skanerów
- Generuje raporty z testów penetracyjnych dotyczące zgodności, gotowe do audytu
Cons:
- Raportowanie może być przytłaczające dla małych zespołów
- Ograniczone możliwości ręcznych testów penetracyjnych w porównaniu z tradycyjnymi narzędziami
Learn more about Aikido Security:- Najlepsze do testów penetracyjnych z wykorzystaniem AI
- Dostępny plan bezpłatny
- Od $350/miesiąc
Visit WebsiteCustomer Rating:4.7/5Aikido Security udostępnia ujednolicony pulpit, który umożliwia sortowanie i filtrowanie problemów według typu, ważności i źródła skanowania. Aikido Security to natywna dla AI platforma bezpieczeństwa aplikacji, która łączy automatyczne testy penetracyjne, DAST, SAST, SCA, wykrywanie sekretów i skanowanie interfejsów API na wszystkich etapach cyklu życia oprogramowania.
Dla kogo Aikido Security jest najlepszym wyborem?
Aikido Security to dobry wybór dla zespołów kierowanych przez inżynierów w firmach na etapie wzrostu, które chcą zapewnić automatyczne pokrycie obszaru bezpieczeństwa bez dedykowanego zespołu ds. bezpieczeństwa aplikacji.
Dlaczego wybrałem Aikido Security
Aikido Security znalazło się na mojej krótkiej liście ze względu na odmienne podejście do testów penetracyjnych. Podoba mi się, że platforma wdraża ponad 200 autonomicznych agentów, którzy potwierdzają możliwość wykorzystania luki przed zgłoszeniem jej, dzięki czemu każda zgłoszona podatność jest rzeczywista. Wykrywa również problemy z logiką biznesową, takie jak IDOR i dostęp między dzierżawcami, które większość skanerów całkowicie pomija, a także tworzy raporty gotowe do audytu, opracowane z myślą o zgodności z SOC 2 i ISO 27001.
Najważniejsze funkcje Aikido Security
- Skanowanie interfejsów API: Obsługuje kompleksowe testowanie punktów końcowych REST, GraphQL, gRPC i SOAP.
- Monitorowanie powierzchni ataku (DAST): Dynamicznie analizuje interfejsy aplikacji internetowych i interfejsy API w celu wykrywania rzeczywistych podatności.
- Wykrywanie sekretów: Automatycznie identyfikuje ujawnione klucze API, dane uwierzytelniające i inne poufne informacje w kodzie.
- Integracja z wtyczkami IDE: Udostępnia wykrywanie problemów z bezpieczeństwem bezpośrednio w obsługiwanych środowiskach programistycznych.
Integracje Aikido Security
Aikido Security oferuje natywne integracje z GitHub, GitLab, Bitbucket, Jira, Jenkins, CircleCI, Docker, Google Cloud, Asana, Monday, DigitalOcean i Slack. Dostępne jest również API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Autonomiczni agenci weryfikują każdą zgłoszoną podatność
- Wykrywa błędy w logice biznesowej pomijane przez większość skanerów
- Generuje raporty z testów penetracyjnych dotyczące zgodności, gotowe do audytu
Cons:
- Raportowanie może być przytłaczające dla małych zespołów
- Ograniczone możliwości ręcznych testów penetracyjnych w porównaniu z tradycyjnymi narzędziami
Learn more about Aikido Security:  Najlepsze rozwiązanie do wykrywania luk w logice biznesowej
- Dostępna bezpłatna wersja demonstracyjna
- Ceny na żądanie

Escape wykrywa luki w logice biznesowej podczas testów penetracyjnych aplikacji internetowych. Escape to narzędzie do testów penetracyjnych aplikacji internetowych, zaprojektowane dla organizacji, które muszą sprostać współczesnym wyzwaniom związanym z bezpieczeństwem cyfrowym. Specjalizuje się w wykrywaniu luk w logice biznesowej, które często umykają tradycyjnym skanerom, dzięki czemu szczególnie dobrze sprawdza się w branżach takich jak finanse, opieka zdrowotna i technologie. Integrując się z istniejącymi stosami technologicznymi, Escape pomaga zapewnić ciągłą walidację bezpieczeństwa, dostosowaną do szybkich cykli wdrażania współczesnych aplikacji.
Dlaczego wybrałem Escape
Wybrałem Escape, ponieważ doskonale identyfikuje złożone luki w logice biznesowej za pomocą opartego na sztucznej inteligencji dynamicznego testowania bezpieczeństwa aplikacji (DAST), wyróżniając się tym na tle tradycyjnych narzędzi. Koncentracja na bezpieczeństwie logiki biznesowej ma kluczowe znaczenie dla organizacji mierzących się z zaawansowanymi zagrożeniami cybernetycznymi. Ponadto integracja Escape z potokami CI/CD gwarantuje, że testy bezpieczeństwa nadążają za szybkimi cyklami rozwoju, zapewniając wgląd w czasie rzeczywistym oraz praktyczne wskazówki dotyczące usuwania problemów. Dzięki tym funkcjom Escape jest atrakcyjnym wyborem dla zespołów, które chcą poprawić swój poziom bezpieczeństwa bez spowalniania innowacji.
Najważniejsze funkcje Escape
Oprócz możliwości testowania logiki biznesowej Escape oferuje:
- Wykrywanie interfejsów API: Automatycznie identyfikuje i dokumentuje interfejsy API w aplikacji, zapewniając kompleksowe pokrycie bezpieczeństwa.
- Testowanie bezpieczeństwa GraphQL: Zapewnia specjalistyczne testy interfejsów API GraphQL, uwzględniające unikalne luki związane z tą technologią.
- Raportowanie zgodności: Generuje szczegółowe raporty pomagające spełnić standardy zgodności obowiązujące w branży, upraszczając proces audytu.
- Wykrywanie wycieków danych wrażliwych: Identyfikuje potencjalne wycieki danych w aplikacjach, pomagając chronić wrażliwe informacje.
Integracje Escape
Escape integruje się z nowoczesnymi stosami technologicznymi, w tym z platformami CI/CD, aby zapewnić płynną walidację bezpieczeństwa. Natywne integracje obejmują GitHub, GitLab, Jenkins, JIRA, Slack, Bitbucket, Azure DevOps, AWS, Docker i Kubernetes.
Pros and Cons
Pros:
- Ciągłe skanowanie i weryfikacja wspierające bieżące monitorowanie bezpieczeństwa
- Zaawansowana technologia skanowania wykrywająca szeroki zakres problemów z bezpieczeństwem
- Skuteczne wykrywanie luk w interfejsach API, w tym obsługa punktów końcowych REST i GraphQL
Cons:
- Aktualizacje platformy mogą wymagać czasu na wdrożenie i dostosowanie
- Skuteczne korzystanie z zaawansowanych funkcji wymaga wiedzy technicznej
Learn more about Escape: Najlepsze rozwiązanie do hybrydowych testów penetracyjnych AI + człowiek
- Dostępny plan bezpłatny
- Od $200/miesiąc
Visit WebsiteCustomer Rating:4.5/5
ZeroPath zapewnia ujednolicony pulpit bezpieczeństwa, który w jednym miejscu przedstawia testy penetracyjne, aktywność skanowania, typy podatności, poziom ważności problemów oraz najważniejsze krytyczne ustalenia. Zeropath to platforma bezpieczeństwa aplikacji natywna dla AI, zaprojektowana z myślą o potrzebach firm, dla których bezpieczeństwo ma kluczowe znaczenie i które chcą usprawnić procesy związane z bezpieczeństwem aplikacji internetowych. Dzięki zaawansowanym narzędziom, takim jak statyczne testowanie bezpieczeństwa aplikacji (SAST) i automatyczne usuwanie luk w zabezpieczeniach, Zeropath umożliwia zespołowi skuteczne wykrywanie i eliminowanie podatności.
Dlaczego wybrałem Zeropath
Wybrałem ZeroPath, ponieważ łączy ciągłe testowanie oparte na AI z analizą ataków prowadzoną przez ekspertów, co sprawdza się idealnie, jeśli szukasz narzędzia do testów penetracyjnych aplikacji internetowych, które wykracza poza pobieżne kontrole. Otrzymujesz automatyczne rozpoznanie i wykrywanie luk w zabezpieczeniach działające przez całą dobę, dzięki czemu Twój zespół zyskuje wgląd w luki w zabezpieczeniach natychmiast po ich pojawieniu się. Następnie eksperci przeprowadzający testy penetracyjne weryfikują ustalenia i badają złożone łańcuchy ataków, więc nie musisz zastanawiać się, które problemy są rzeczywiste lub możliwe do wykorzystania. To połączenie pozwala zespołowi ustalać priorytety wśród istotnych podatności i skutecznie je usuwać.
Najważniejsze funkcje Zeropath
Oprócz ciągłego podejścia łączącego testy AI i testy prowadzone przez ludzi, Twój zespół może również skorzystać z:
- Automatyczne usuwanie luk w zabezpieczeniach: Ta funkcja zapewnia automatyczne poprawki dla zidentyfikowanych podatności, usprawniając proces ich usuwania przez zespół programistów.
- Informacje zwrotne w czasie rzeczywistym: Zeropath natychmiast dostarcza informacje o problemach z bezpieczeństwem w chwili ich wystąpienia, umożliwiając zespołowi szybkie reagowanie.
- Automatyczne ponowne testowanie poprawek: Po zastosowaniu poprawki przez zespół ZeroPath sprawdza ją, aby potwierdzić rozwiązanie problemu.
- Porównywanie raportów SARIF: Ta funkcja umożliwia szczegółową analizę i porównywanie raportów bezpieczeństwa, zwiększając możliwości zespołu w zakresie śledzenia i zarządzania podatnościami.
- Wykrywanie podatności w czasie rzeczywistym: Platforma powiadamia Cię natychmiast po pojawieniu się nowych słabości w zmieniających się środowiskach aplikacji.
Integracje Zeropath
Integracje obejmują GitHub, GitLab, Azure DevOps i Bitbucket.
Pros and Cons
Pros:
- Ciągłe monitorowanie wykrywa nowe podatności przez całą dobę
- Rozpoznanie prowadzone przez AI zwiększa zasięg wykrywania ukrytych powierzchni ataku
- Eksploity weryfikujące rzeczywiste ryzyko ułatwiają zespołom ocenę zagrożeń
Cons:
- Nie jest idealnym rozwiązaniem dla zespołów, które chcą przeprowadzać wyłącznie tradycyjne testy wykonywane w określonych momentach
- Dostosowanie przepływu pracy do automatyzacji może wymagać czasu
Learn more about Zeropath: Najlepszy w codziennych kontrolach konfiguracji chmury
- 14-dniowy bezpłatny okres próbny + dostępne bezpłatne demo
- Od $149/miesiąc
Visit WebsiteCustomer Rating:4.8/5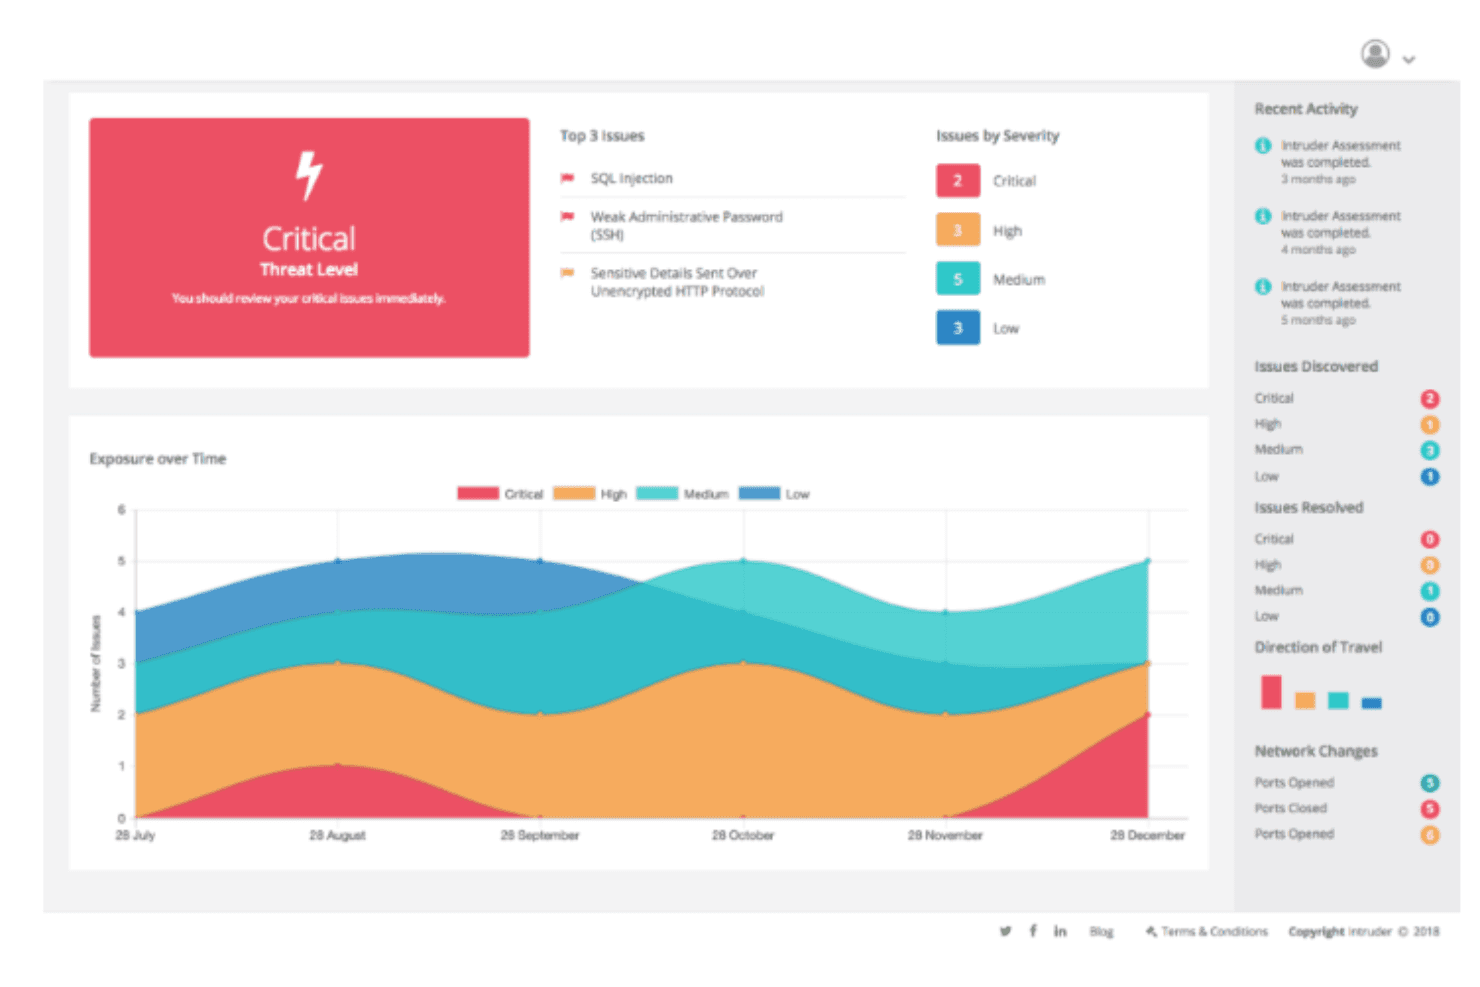
Intruder automatycznie monitoruje Twoje systemy, aby wykrywać potencjalne zagrożenia i powiadamiać o nich, gdy tylko się pojawią. Intruder to platforma do ciągłego zarządzania ekspozycją, która łączy automatyczne skanowanie podatności, testy penetracyjne sterowane przez AI, monitorowanie powierzchni ataku oraz kontrole konfiguracji zabezpieczeń chmury w aplikacjach webowych, interfejsach API i infrastrukturze.
Dla kogo Intruder jest najlepszym wyborem?
Intruder to dobry wybór dla zespołów ds. bezpieczeństwa i IT w małych i średnich firmach, które potrzebują ciągłego monitorowania podatności bez konieczności posiadania dużego, dedykowanego zespołu operacyjnego ds. bezpieczeństwa.
Dlaczego wybrałem Intruder
Wybrałem Intruder jako jedno z najlepszych rozwiązań, ponieważ codzienne kontrole konfiguracji chmury zapewniają mojemu zespołowi niemal w czasie rzeczywistym wgląd w zmiany stanu zabezpieczeń w środowiskach AWS, Azure i GCP. W przeciwieństwie do narzędzi, które skanują raz w tygodniu lub na żądanie, CSPM w Intruder działa codziennie i wykrywa błędne konfiguracje, zanim będzie można je wykorzystać. Polegam również na skanowaniu nowych zagrożeń, w ramach którego zespół ds. bezpieczeństwa Intruder ręcznie sprawdza nowo ujawnione krytyczne podatności i skanuje cele bez konieczności konfigurowania czegokolwiek z Twojej strony.
Najważniejsze funkcje Intruder
- Testy penetracyjne sterowane przez AI: Uruchamia testy penetracyjne na żądanie, wykorzystując AI do symulowania zachowania atakującego w aplikacjach.
- GregAI — analityk bezpieczeństwa: Podsumowuje, weryfikuje i ustala priorytety podatności wykrytych w całym środowisku za pomocą AI.
- Uwierzytelnione skanowanie aplikacji webowych: Obsługuje skanowanie podatności w aplikacjach webowych chronionych hasłem lub ograniczonych dostępem sesyjnym.
- Wykrywanie nowych zagrożeń: Proaktywnie wyszukuje podatności typu zero-day i podatności o dużym znaczeniu w całej ekspozycji oraz przeprowadza testy pod ich kątem.
Integracje Intruder
Intruder oferuje natywne integracje z AWS, Microsoft Azure, Google Cloud, Jira, GitHub, GitLab, ServiceNow, Slack, Microsoft Teams i Okta. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Codzienne automatyczne kontrole konfiguracji chmury
- Testy penetracyjne sterowane przez AI i podsumowania podatności
- Szybkie wdrożenie dla małych zespołów IT
Cons:
- Możliwości kontroli powiadomień mogą być ograniczone
- Brak ręcznych testów penetracyjnych wykonywanych przez ekspertów
Learn more about Intruder: Najlepsze rozwiązanie do ciągłego skanowania podatności
- Dostępna bezpłatna prezentacja
- Od $69/miesiąc
Visit WebsiteCustomer Rating:4.5/5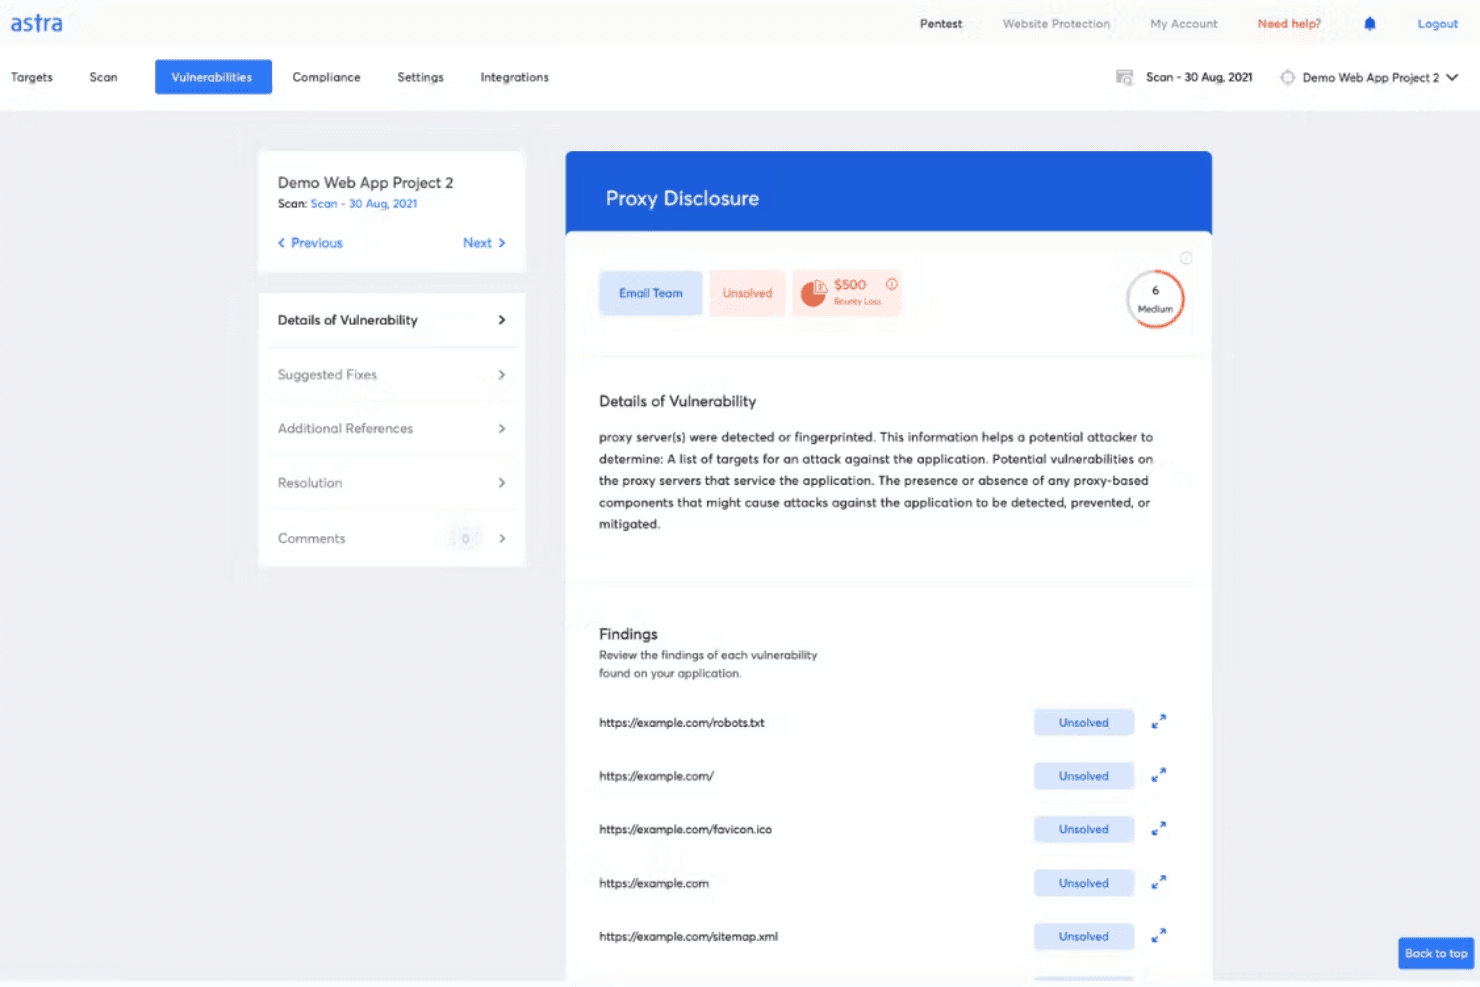
Testy penetracyjne Astra mogą skanować pod kątem podatności oraz przedstawiać szczegółowe ustalenia i zalecenia. Astra Pentest to platforma PTaaS, która łączy automatyczne skanowanie DAST, ręczne testy penetracyjne prowadzone przez ekspertów, testowanie bezpieczeństwa interfejsów API oraz skanowanie podatności w chmurze w jednym panelu.
#### Dla kogo Astra Pentest jest najlepszym wyborem?
To dobre rozwiązanie dla zespołów dbających o bezpieczeństwo w startupach i średnich firmach, które potrzebują gotowych do audytu raportów z testów penetracyjnych oraz bieżącego automatycznego skanowania.
#### Dlaczego wybrałem Astra Pentest
Astra Pentest zasługuje na miejsce wśród najlepszych rozwiązań na mojej krótkiej liście, ponieważ jego ciągłe skanowanie DAST obejmuje ponad 10 000 przypadków testowych, w tym skanowanie uwierzytelnionych obszarów chronionych ekranami logowania, które większość skanerów całkowicie pomija. Podoba mi się również to, że platforma uwzględnia weryfikację wyników skanowania przez ekspertów, dzięki czemu mój zespół nie tonie w surowych danych ze skanera, lecz pracuje na zweryfikowanych ustaleniach. Wspomagane przez sztuczną inteligencję sortowanie wyników fałszywie dodatnich pomaga utrzymać rozsądny stosunek istotnych informacji do szumu, nawet gdy skanowanie odbywa się stale.
#### Najważniejsze funkcje Astra Pentest
- Ręczne testy penetracyjne wykonywane przez ekspertów ds. bezpieczeństwa: Certyfikowani specjaliści przeprowadzają testy ofensywne zgodnie z wytycznymi OWASP, SANS, CREST i PTES.
- Platforma bezpieczeństwa interfejsów API: Skanuj interfejsy API pod kątem problemów z listy OWASP API Top 10 oraz wykrywaj ukryte lub osierocone punkty końcowe za pomocą przechwytywania rzeczywistego ruchu.
- Raportowanie ukierunkowane na zgodność: Generuj dedykowane raporty dotyczące wymagań SOC 2, ISO 27001, PCI-DSS, HIPAA i GDPR.
- Publicznie weryfikowalny certyfikat testu penetracyjnego: Po każdym pomyślnym teście penetracyjnym otrzymuj certyfikat, który można udostępnić i który potwierdza usunięcie podatności oraz zakończenie ponownego testu.
#### Integracje Astra Pentest
Astra Pentest oferuje natywne integracje z Bitbucket, CircleCI, GitHub, GitLab, Jenkins, Jira, Microsoft Azure i Slack. Zapewnia również dostęp do interfejsu API na potrzeby niestandardowych integracji oraz obsługuje przechwytywanie rzeczywistego ruchu interfejsów API za pomocą Postman, Kong, AWS, GCP i Nginx.
Pros and Cons
Pros:
- Połączenie automatycznego skanowania DAST i ręcznych testów penetracyjnych
- Raportowanie gotowe do audytów dla wielu standardów
- Zintegrowany z panelem testów penetracyjnych proces usuwania podatności
Cons:
- Brak testowania podatności aplikacji mobilnych
- Skanowanie może sporadycznie generować wyniki fałszywie dodatnie
Learn more about Astra Pentest: Najlepszy do DeepScan w złożonych aplikacjach internetowych
- Dostępna bezpłatna wersja demonstracyjna
- Cena na życzenie
Visit WebsiteCustomer Rating:4.2/5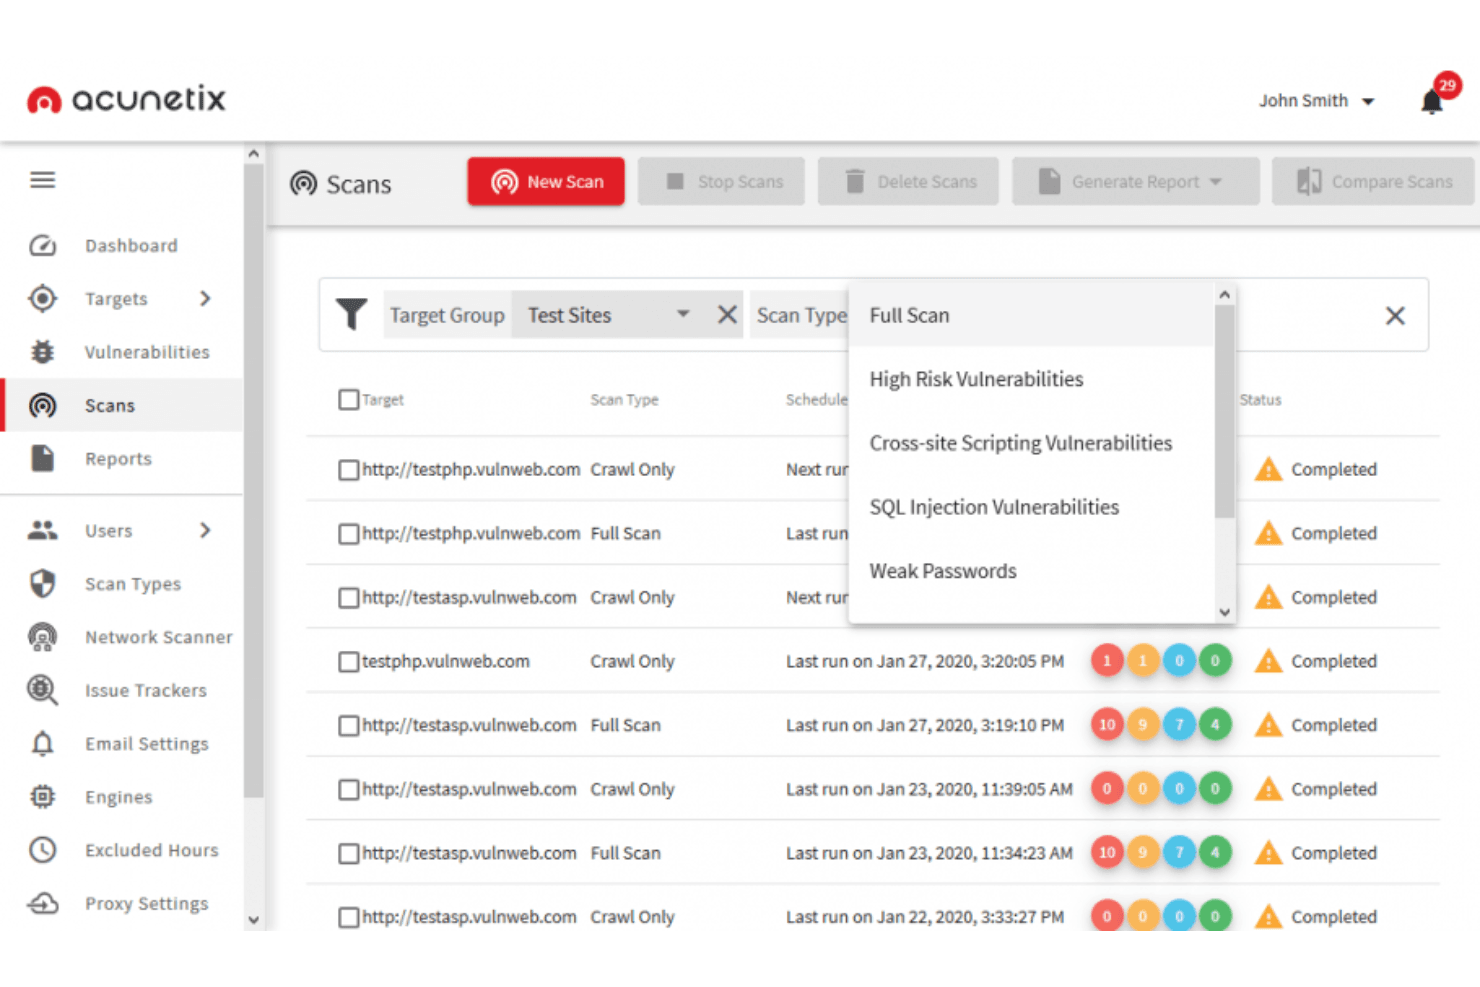
Acunetix może identyfikować szeroki zakres podatności, w tym podatności z listy OWASP Top 10, wstrzyknięcia SQL, XSS, błędne konfiguracje, ujawnione bazy danych oraz podatności pozakanałowe. Acunetix to skaner bezpieczeństwa aplikacji internetowych skoncentrowany na DAST, który wykrywa podatności w aplikacjach internetowych, interfejsach API i LLM-ach za pomocą technologii DeepScan, AcuSensor oraz analizy opartej na sztucznej inteligencji, ujawniając możliwe do wykorzystania problemy w złożonych środowiskach intensywnie wykorzystujących JavaScript.
Dla kogo Acunetix jest najlepszym wyborem?
Acunetix jest odpowiedni dla zespołów ds. bezpieczeństwa przedsiębiorstw i AppSec, które potrzebują automatycznego skanowania podatności w dużych zbiorach aplikacji internetowych i interfejsów API.
Dlaczego wybrałem Acunetix
Acunetix znalazł się na mojej krótkiej liście ze względu na to, jak dobrze DeepScan radzi sobie z jednostronicowymi aplikacjami intensywnie wykorzystującymi JavaScript. Większość skanerów pomija podatności ukryte za wywołaniami AJAX lub renderowaniem po stronie klienta, ale DeepScan faktycznie wykonuje kod JavaScript, aby przeszukiwać to, co widzi przeglądarka. Polegam również na AcuSensor, który umieszcza czujnik w kodzie źródłowym, łącząc skanowanie typu czarnej skrzynki z informacjami zwrotnymi z wnętrza aplikacji i wykrywając podatności, które skanowanie wyłącznie zewnętrzne regularnie pomija.
Najważniejsze funkcje Acunetix
- Predykcyjna ocena ryzyka: Wykorzystuje modele uczenia maszynowego do oszacowania ryzyka podatności przed rozpoczęciem skanowania.
- Kontrola dostępu oparta na rolach: Umożliwia przypisywanie ról użytkowników i uprawnień do zarządzania procesami skanowania i usuwania podatności.
- Automatyczne ponowne testowanie i walidacja: Ponownie testuje wykryte problemy po ich usunięciu, aby potwierdzić, że podatności zostały całkowicie wyeliminowane.
- Skanowanie bezpieczeństwa interfejsów API: Skanuje interfejsy API REST, GraphQL i SOAP pod kątem problemów z bezpieczeństwem, równolegle z testowaniem aplikacji internetowych.
Integracje Acunetix
Acunetix oferuje natywne integracje z Jira, GitHub, GitLab, Azure DevOps, Bitbucket, Bamboo, Bugzilla, F5 BIG-IP i Cloudflare. Dostępny jest interfejs API umożliwiający tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Skanuje aplikacje jednostronicowe i aplikacje intensywnie wykorzystujące JavaScript
- Łączy DAST z opcjonalnym skanowaniem interaktywnym
- Obejmuje skanowanie podatności na obwodzie sieci
Cons:
- Ograniczona elastyczność planowania skanowania
- Możliwości dostosowywania raportów są minimalne
Learn more about Acunetix: Najlepszy wybór do łączenia testów automatycznych i ręcznych
- Dostępna bezpłatna prezentacja
- Ceny na zapytanie
Visit WebsiteCustomer Rating:3.8/5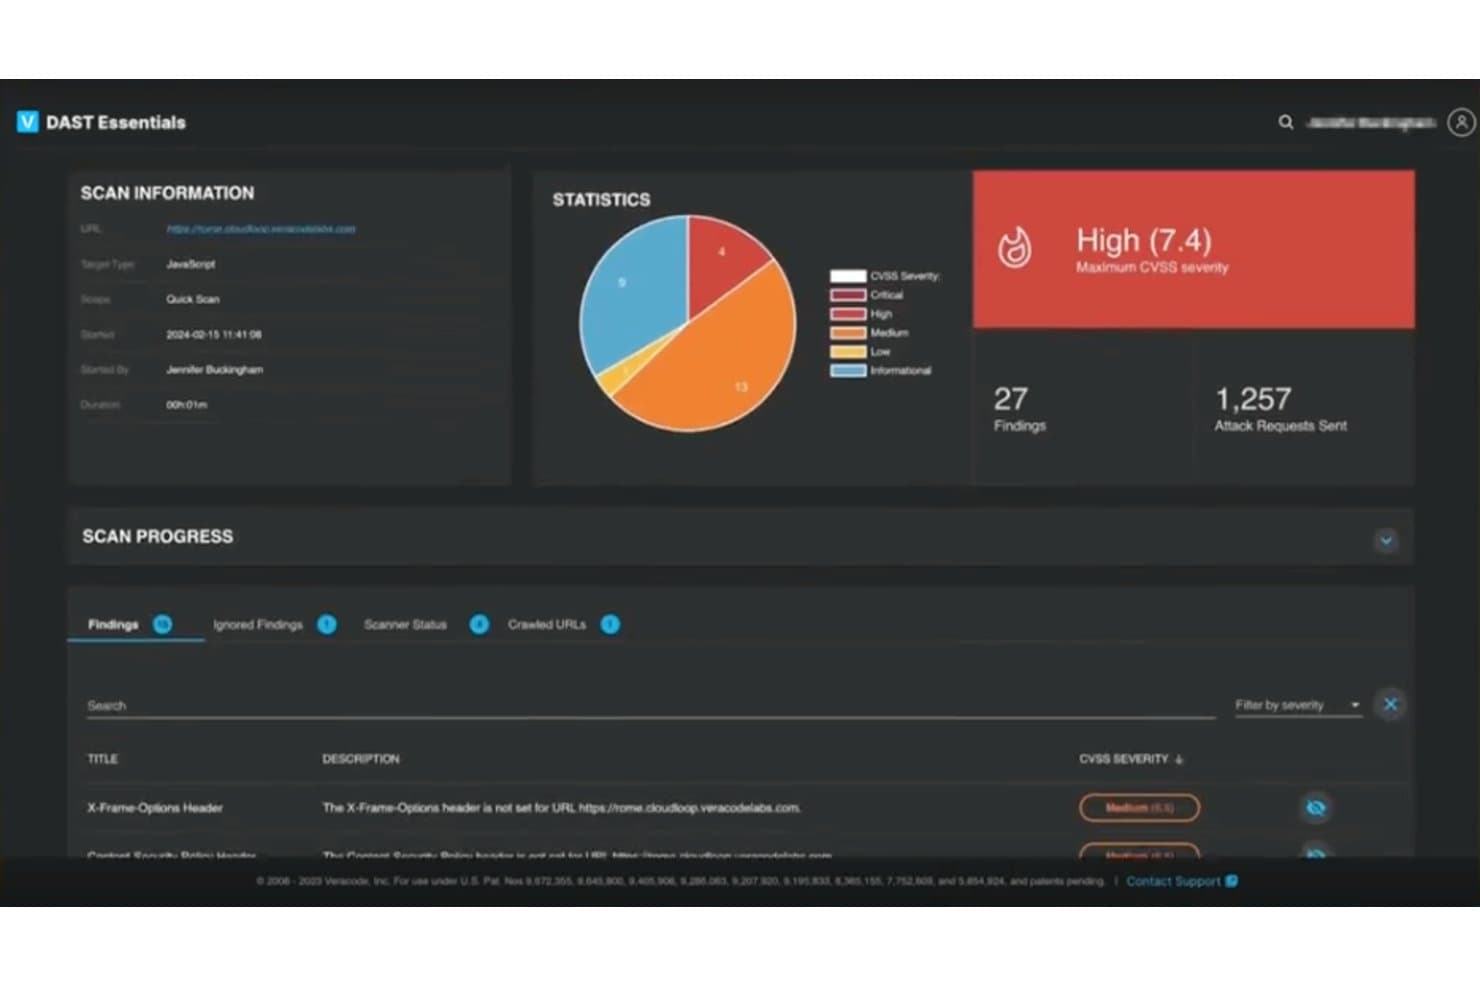
Veracode oferuje pulpit nawigacyjny DAST Essentials, który wyświetla wyniki dynamicznego skanowania aplikacji, w tym oceny ważności CVSS, liczbę wykrytych problemów oraz wysłane żądania ataku. Veracode to platforma do testowania bezpieczeństwa aplikacji, która łączy SAST, DAST, SCA i certyfikowane ręczne testy penetracyjne w jednym miejscu, z wbudowanymi wskazówkami dotyczącymi usuwania problemów opartymi na sztucznej inteligencji.
Dla kogo Veracode jest najlepszym wyborem?
Veracode dobrze sprawdza się w przypadku zespołów ds. bezpieczeństwa i programistycznych w przedsiębiorstwach z branż regulowanych, które muszą spełniać wymogi zgodności, takie jak PCI DSS, HIPAA lub GDPR.
Dlaczego wybrałem Veracode
Veracode znalazło się na mojej krótkiej liście, ponieważ rzeczywiście łączy automatyczne skanowanie i certyfikowane ręczne testy penetracyjne w ramach jednej platformy. Podoba mi się, że wyniki DAST mogą być bezpośrednio przekazywane do zleceń PTaaS, dzięki czemu certyfikowani testerzy mogą kontynuować pracę w miejscu, w którym skaner ją zakończył, zamiast powielać działania. Następnie Veracode Fix generuje poprawki kodu oparte na sztucznej inteligencji i powiązane z tymi wynikami, zmniejszając lukę między wykryciem problemu a jego usunięciem.
Najważniejsze funkcje Veracode
- Pulpit nawigacyjny Risk Manager: Wizualizuje stan ryzyka aplikacji i zgodność z zasadami w odniesieniu do wszystkich zasobów.
- Bezpieczeństwo kontenerów i IaC: Skanuje obrazy kontenerów oraz infrastrukturę jako kod w poszukiwaniu luk i nieprawidłowych konfiguracji.
- Integracje ze środowiskami IDE: Zapewnia informacje zwrotne o lukach w czasie rzeczywistym w środowiskach programistycznych, takich jak Visual Studio i IntelliJ.
- Testowanie bezpieczeństwa interfejsów API: Analizuje punkty końcowe REST i GraphQL pod kątem luk oraz błędów logiki biznesowej.
Integracje Veracode
Veracode oferuje natywne integracje z Jenkins, Azure DevOps, Jira, GitHub, Bitbucket, Eclipse, IntelliJ, Visual Studio i Imperva. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Łączy ręczne i automatyczne procesy testowania
- Dostarcza certyfikowane raporty z testów penetracyjnych na potrzeby audytów zgodności
- Obejmuje SAST, DAST, SCA i bezpieczeństwo API
Cons:
- Ręczne oceny wymagają dodatkowej koordynacji
- Możliwości dostosowywania niestandardowych procesów pracy są ograniczone
Learn more about Veracode: Najlepsze rozwiązanie do równoległych testów opartych na wątkach
- 30-dniowy bezpłatny okres próbny
- Od 4 USD/użytkownika/miesiąc

Medusa oferuje interfejs wiązań języka Python do szczegółowej konfiguracji i kontroli. Medusa to szybkie, modułowe narzędzie przeznaczone do przeprowadzania ataków siłowych na dane logowania, dzięki czemu stanowi niezbędny element testów penetracyjnych aplikacji internetowych. Dostępne jako projekt open source na GitHubie, oferuje cenną możliwość oceny bezpieczeństwa aplikacji internetowych.
Dlaczego wybrałem Medusę: Jednym z powodów, dla których wybrałem Medusę, jest jej możliwość przeprowadzania równoległych testów opartych na wątkach. Funkcja ta umożliwia jednoczesne wykonywanie wielu prób ataków siłowych, co może znacznie przyspieszyć proces testowania. Medusa pozwala jednocześnie testować wiele hostów, użytkowników lub haseł, dzięki czemu jest wydajnym czasowo narzędziem do oceny bezpieczeństwa aplikacji internetowych.
Kolejnym istotnym powodem jest jej modułowa konstrukcja, która pozwala rozszerzać narzędzie w celu obsługi różnych usług. Medusa obsługuje szeroki zakres protokołów, w tym SMB, HTTP i SSH. Ta wszechstronność umożliwia dostosowanie działań związanych z testami penetracyjnymi do konkretnych potrzeb środowiska aplikacji internetowej, zapewniając kompleksową ocenę bezpieczeństwa.
Najważniejsze funkcje i integracje Medusy:
Funkcje obejmują elastyczne wprowadzanie danych użytkownika, umożliwiające określanie informacji o celu za pomocą pojedynczych wpisów lub plików, co zapewnia elastyczność potrzebną w różnych scenariuszach. Narzędzie obsługuje wiele protokołów, co oznacza, że można testować różne usługi wymagające zdalnego uwierzytelniania. Ponadto otwarty charakter Medusy oznacza, że można uzyskać dostęp do kodu źródłowego i modyfikować go zgodnie z konkretnymi potrzebami związanymi z testami penetracyjnymi.
Integracje obejmują SMB, HTTP, MS-SQL, POP3, RDP, SSHv2, Telnet, VNC, MySQL, PostgreSQL, LDAP i IMAP.
Pros and Cons
Pros:
- Obsługa wielu protokołów zapewnia wszechstronność w różnych scenariuszach testowania
- Równoległe testy oparte na wątkach zwiększają szybkość i skuteczność
- Szybkie wdrażanie przy użyciu minimalnej liczby poleceń konfiguracyjnych
Cons:
- Podstawowe funkcje dostępne od razu po uruchomieniu mogą nie zaspokajać wszystkich potrzeb użytkowników
- Proste witryny sklepowe wymagają umiejętności projektowych, aby uzyskać bardziej dopracowany wygląd
Learn more about Medusa:
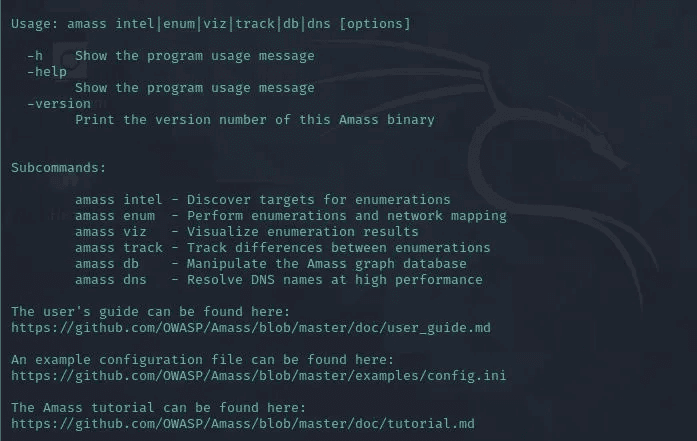
Amass oferuje rozbudowany samouczek dla użytkowników w aplikacji Amass to otwartoźródłowe narzędzie rozpoznawcze od OWASP, które wykonuje enumerację DNS, wykrywanie subdomen i mapowanie sieci zewnętrznej, wykorzystując pasywne zbieranie danych OSINT oraz aktywne techniki rozpoznawcze.
Dla kogo Amass jest najlepszy?
Amass doskonale sprawdza się w przypadku testerów penetracyjnych i łowców błędów, którzy muszą zmapować pełną zewnętrzną powierzchnię ataku organizacji podczas etapu rozpoznania zlecenia.
Dlaczego wybrałem Amass
Amass znalazł się na mojej krótkiej liście, ponieważ żadne inne bezpłatne narzędzie nie agreguje danych o zewnętrznych zasobach na taką skalę. Jednocześnie odpytuje ponad 80 źródeł, pobierając subdomeny z dzienników przejrzystości certyfikatów, baz danych DNS oraz interfejsów API, takich jak Shodan i VirusTotal, w ramach jednego uruchomienia. Podoba mi się również podkomenda
amass track, która porównuje wyniki wielu enumeracji, aby wykrywać nowo ujawnione zasoby między kolejnymi zleceniami.Najważniejsze funkcje Amass
- Otwarty model zasobów: Porządkuje relacje i właściwości zasobów w obrębie domen, adresów IP i ASN, umożliwiając szczegółowe mapowanie sieci.
- Zarządzanie konfiguracją oparte na YAML: Zapewnia rozbudowane możliwości dostosowywania za pomocą przyjaznych dla użytkownika plików konfiguracyjnych YAML.
- Podkomendy wiersza poleceń: Obejmuje narzędzia takie jak
intel,enum,vizidbdo ukierunkowanych zadań związanych z wykrywaniem i wizualizacją. - Obsługa platform Docker i Homebrew: Oferuje elastyczne opcje instalacji umożliwiające szybkie wdrażanie w różnorodnych środowiskach technicznych.
Integracje Amass
Amass oferuje natywne integracje z Maltego i Neo4j do wizualizacji zasobów oraz obsługuje instalację za pośrednictwem Docker i Homebrew. Dostępny jest interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Obsługuje zarówno aktywne, jak i pasywne wykrywanie zasobów
- Obsługuje enumerację subdomen z wykorzystaniem źródeł OSINT
- Przepływy pracy oparte na interfejsie wiersza poleceń do szybkiej automatyzacji skryptów
Cons:
- Brak oficjalnego interfejsu graficznego
- Wymaga ręcznego dostrajania w celu uzyskania najlepszej dokładności
Learn more about Amass:
Inne narzędzia do testów penetracyjnych aplikacji internetowych
Oto kilka dodatkowych opcji narzędzi do testów penetracyjnych aplikacji internetowych, które nie trafiły na moją listę, ale nadal warto je sprawdzić:
- 11GobusterNajlepszy dla deweloperów
- 12Rapid7Najlepsze do automatyzacji wykrywania luk w zabezpieczeniach
- 13NessusŁatwe w użyciu skanowanie uwierzytelnione i nieuwierzytelnione
- 14NMapLekkie rozwiązanie do testów penetracyjnych aplikacji internetowych
- 15John the RipperNajlepszy wybór przy szerokiej obsłudze skrótów i szyfrów
- 16MetasploitAutomatyzuj ręczne testy i usprawniaj swój proces
- 17Core ImpactNajlepsze narzędzie do replikowania wieloetapowych ataków
- 18Core ImpactNajlepsze narzędzie do replikowania wieloetapowych ataków
- 19SQLMapNajlepsze do technik wstrzykiwania SQL
- 20ZeroThreatNajlepszy w automatycznej symulacji ataków bez konfiguracji
- 21Terra SecurityNajlepsze rozwiązanie do konfigurowalnych raportów z oceny podatności
- 22PcloudyNajlepsze rozwiązanie do testowania doświadczeń funkcjonalnych
Jak oceniam narzędzia do testów penetracyjnych aplikacji internetowych
Oceniam każde narzędzie względem punktu odniesienia — czy obsługuje skanowanie uwierzytelnione, zapewnia pokrycie interfejsów API i wykrywa problemy zgodnie z OWASP — a następnie uwzględniam czynniki wyróżniające, takie jak dopasowanie do CI/CD i eksploatacja potwierdzona dowodami.
Podstawowe funkcje (wymagania konieczne na tej liście)
Podczas wybierania narzędzi do mojej listy oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (doskonale radzi sobie w tym obszarze) dla każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik wynoszący 65%, aby zostać uwzględnione.
- Automatyczne skanowanie podatności: Sprawdzam, czy skaner niezawodnie wykrywa problemy z listy OWASP Top 10, takie jak przechowywane XSS w polach profilu użytkownika lub wstrzyknięcie SQL w parametrach wyszukiwania, bez nadmiernej liczby fałszywych alarmów.
- Zestaw narzędzi do testów ręcznych: Dobry serwer proxy, narzędzie do ponawiania żądań i edytor ładunków mają tutaj znaczenie — szukam narzędzi, które pozwalają przechwycić żądanie, zmodyfikować parametr i ponownie je wysłać bez zbędnych komplikacji.
- Obsługa uwierzytelniania: Oceniam sposób, w jaki każde narzędzie zarządza uwierzytelnionymi skanami w ramach procesów logowania, takich jak OAuth, SSO i JWT, ponieważ większość rzeczywistej powierzchni ataku znajduje się za mechanizmami uwierzytelniania.
- Raportowanie i wskazówki dotyczące usuwania problemów: Raporty powinny przypisywać ustalenia do poziomów ważności i ram zgodności, takich jak PCI-DSS lub SOC 2, oraz zawierać jasne instrukcje naprawcze, które deweloper może zastosować.
- Integracja z CI/CD i DevSecOps: Szukam natywnych wtyczek lub interfejsów API łączących się z narzędziami takimi jak Jenkins, GitLab CI lub GitHub Actions, aby skany uruchamiały się automatycznie przy każdym żądaniu pull lub kompilacji.
- Obsługa nowoczesnych aplikacji i interfejsów API: Narzędzia muszą obsługiwać aplikacje SPA intensywnie wykorzystujące JavaScript, punkty końcowe REST i schematy GraphQL — oceniam, czy mogą importować specyfikacje OpenAPI i testować coś więcej niż podstawowe formularze HTML.
Po utworzeniu listy narzędzi spełniających kryteria analizuję, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto sposób, w jaki porównuję różnych dostawców:
Wyróżniające się funkcje
Skanowanie oparte na dowodach jest istotnym czynnikiem wyróżniającym — szukam narzędzi, które automatycznie potwierdzają możliwość wykorzystania podatności, zamiast jedynie sygnalizować potencjalne dopasowanie. Skraca to czas analizy dużych projektów. Znaczenie ma również wykrywanie powierzchni ataku; narzędzia mapujące zapomniane subdomeny lub nieudokumentowane punkty końcowe API zapewniają testerom pełniejszy obraz przed rozpoczęciem skanowania. Oceniam także możliwość rozszerzania, ponieważ zespoły często potrzebują niestandardowych kontroli dla zastrzeżonych struktur. Silnik skryptowy lub katalog wtyczek umożliwia tworzenie ładunków dostosowanych do używanego stosu technologicznego.
Nie tylko funkcje
Znaczenie ma model wdrożenia — zespoły skanujące aplikacje wewnętrzne w branżach regulowanych często potrzebują opcji hostowanych samodzielnie lub działających w izolowanej sieci, a nie tylko modelu SaaS. Oceniam również strukturę licencjonowania, ponieważ rozliczanie za cel może szybko zwiększyć koszty, gdy testowane są dziesiątki mikrousług. Kolejnym czynnikiem jest wiarygodność dostawcy; częste aktualizacje sygnatur i aktywne badania CVE świadczą o zespole, który nadąża za pojawiającymi się zagrożeniami. Na koniec uwzględniam zasoby szkoleniowe i siłę społeczności, ponieważ narzędzie oferujące laboratoria, certyfikaty i aktywne forum użytkowników pomaga mniej doświadczonym testerom szybciej zdobyć odpowiednie umiejętności.
Jak wybrać narzędzie do testów penetracyjnych aplikacji internetowych
Łatwo ugrzęznąć w długich listach funkcji i złożonych strukturach cenowych. Aby pomóc Ci zachować koncentrację podczas przechodzenia przez wyjątkowy dla Twojej firmy proces wyboru oprogramowania, przygotowałem listę czynników, które warto mieć na uwadze:
| Czynnik | Na co zwrócić uwagę |
|---|---|
| CzynnikSkalowalność | Na co zwrócić uwagęCzy narzędzie będzie skalować się wraz z rosnącymi potrzebami? Weź pod uwagę liczbę użytkowników i aplikacji, które może obsłużyć bez problemów z wydajnością. |
| CzynnikIntegracje | Na co zwrócić uwagęCzy integruje się z istniejącymi systemami? Poszukaj zgodności z innymi narzędziami bezpieczeństwa i platformami programistycznymi, których już używasz. |
| CzynnikMożliwość dostosowania | Na co zwrócić uwagęCzy możesz dostosować narzędzie do konkretnych przepływów pracy? Sprawdź, czy pozwala na dostosowywanie pulpitów nawigacyjnych i raportów. |
| CzynnikŁatwość obsługi | Na co zwrócić uwagęCzy narzędzie jest przyjazne dla użytkowników z Twojego zespołu? Oceń krzywą uczenia się oraz to, czy wymaga rozległego szkolenia lub wiedzy technicznej. |
| CzynnikWdrożenie i rozpoczęcie pracy | Na co zwrócić uwagęIle czasu zajmie uruchomienie narzędzia? Weź pod uwagę złożoność konfiguracji oraz dostępność zasobów, takich jak samouczki i pomoc techniczna podczas wdrażania. |
| CzynnikKoszt | Na co zwrócić uwagęCzy cena mieści się w Twoim budżecie? Porównaj koszt z oferowanymi funkcjami i zwróć uwagę na ukryte opłaty lub długoterminowe umowy. |
| CzynnikZabezpieczenia | Na co zwrócić uwagęCzy zastosowano solidne środki bezpieczeństwa? Upewnij się, że narzędzie spełnia Twoje standardy bezpieczeństwa i oferuje funkcje ochrony danych. |
| CzynnikWymogi zgodności | Na co zwrócić uwagęCzy spełnia branżowe standardy zgodności? Sprawdź, czy narzędzie obsługuje niezbędne regulacje, takie jak GDPR lub PCI-DSS, w Twoim sektorze. |
Czym są narzędzia do testów penetracyjnych aplikacji internetowych?
Narzędzia do testów penetracyjnych aplikacji internetowych identyfikują luki w zabezpieczeniach aplikacji internetowych. Specjaliści ds. bezpieczeństwa i deweloperzy zazwyczaj używają tych narzędzi do ochrony poufnych danych i zapewnienia bezpieczeństwa aplikacji.
Automatyczne skanowanie, alerty w czasie rzeczywistym i szczegółowe funkcje raportowania pomagają identyfikować zagrożenia oraz utrzymywać standardy bezpieczeństwa. Ogólnie rzecz biorąc, narzędzia te są niezbędne do ochrony aplikacji internetowych przed potencjalnymi atakami.
Funkcje
Wybierając narzędzia do testów penetracyjnych aplikacji internetowych, zwróć uwagę na następujące kluczowe funkcje:
- Kompleksowe skanowanie luk w zabezpieczeniach: Ta funkcja automatycznie skanuje aplikacje internetowe pod kątem szerokiego zakresu luk w zabezpieczeniach, takich jak wstrzykiwanie SQL, skrypty międzywitrynowe i nieprawidłowo skonfigurowane ustawienia bezpieczeństwa. Pomaga wcześnie wykrywać ukryte zagrożenia, dzięki czemu nie musisz nieustannie gasić kolejnych pożarów związanych z bezpieczeństwem.
- Testowanie uwierzytelniania: Sprawdza, czy mechanizmy logowania i zarządzania sesjami w aplikacji są bezpieczne. Symulując różne rodzaje ataków, dowiesz się, czy dane uwierzytelniające, sesje i uprawnienia są odpowiednio zabezpieczone, czy wymagają poprawy.
- Raportowanie i analityka: Przejrzyste, szczegółowe raporty podsumowują wyniki skanowania w sposób, który pozwala podjąć konkretne działania. Narzędzia te porządkują luki według poziomu ważności, oferują kroki naprawcze i często umożliwiają eksportowanie wyników w celu udostępnienia ich zespołowi (lub odrobiny pochwalenia się nimi).
- Dostosowywane przypadki testowe: Możesz modyfikować istniejące scenariusze testowe lub tworzyć własne, aby uwzględnić unikalne zagrożenia w swoim środowisku. Dzięki temu masz kontrolę, a testowanie nie jest ograniczone do sztywnego podejścia „jedno rozwiązanie dla wszystkich”.
- Możliwości integracji: Narzędzia te łączą się z innymi platformami bezpieczeństwa lub programistycznymi, takimi jak potoki CI/CD, systemy zgłoszeń czy pulpity nawigacyjne bezpieczeństwa. Pomaga to zachować płynność pracy, dzięki czemu nie musisz ciągle przełączać się między kartami.
- Przeszukiwanie i wykrywanie: Funkcja ta analizuje całą aplikację internetową, mapując publiczne i ukryte treści. Nie przeoczysz sekcji aplikacji wymagających zabezpieczenia, ponieważ narzędzie ujawnia je wszystkie.
- Ograniczanie liczby fałszywych alarmów: Nikt nie chce tracić czasu na fikcyjne zagrożenia. Narzędzia skutecznie ograniczające liczbę fałszywych alarmów pomagają skupić się na rzeczywistych problemach bezpieczeństwa zamiast gonić za widmami.
- Kontrole zgodności: Wiele narzędzi sprawdza aplikacje internetowe pod kątem zgodności ze standardami, takimi jak OWASP Top 10 lub PCI DSS. Pomaga to upewnić się, że spełniasz wymagania branżowe, co może zadowolić zarówno audytorów, jak i klientów.
Typowe funkcje AI narzędzi do testów penetracyjnych aplikacji internetowych
Oprócz wymienionych powyżej standardowych funkcji narzędzi do testów penetracyjnych aplikacji internetowych wiele z tych rozwiązań wykorzystuje AI, oferując funkcje takie jak:
- Automatyczne wykrywanie zagrożeń: Sztuczna inteligencja uczy się na podstawie wcześniejszych skanów i nowych danych o zagrożeniach, aby wykrywać problemy z bezpieczeństwem, które mogą umknąć podczas standardowych skanów. System staje się coraz inteligentniejszy, więc nie musisz samodzielnie identyfikować każdej trudnej do wykrycia luki.
- Inteligentne ustalanie priorytetów: Sztuczna inteligencja analizuje dane ze skanowania, przewiduje rzeczywisty wpływ luk i szereguje je według poziomu ryzyka. Otrzymujesz praktyczne informacje o tym, czym zająć się w pierwszej kolejności, zamiast jedynie długiej listy problemów.
- Adaptacyjne przeszukiwanie: Narzędzia przeszukujące oparte na sztucznej inteligencji uczą się struktury nawet złożonych lub dynamicznych witryn, skuteczniej odkrywając ukryte ścieżki lub treści niż tradycyjne narzędzia. Oznacza to mniej pominiętych obszarów podczas przeglądu bezpieczeństwa.
- Symulacja ataków uwzględniająca kontekst: Dzięki sztucznej inteligencji narzędzia te dostosowują symulowane ataki do unikalnych funkcji aplikacji i zachowań użytkowników, zapewniając dokładniejszy obraz rzeczywistego poziomu narażenia.
- Wykrywanie anomalii: Sztuczna inteligencja monitoruje aplikację internetową pod kątem nietypowych zachowań — takich jak niecodzienne wzorce logowania lub nieoczekiwane żądania danych — i oznacza je do sprawdzenia. Otrzymujesz zaawansowane ostrzeżenie o nietypowych zagrożeniach, zanim wymkną się spod kontroli.
Korzyści
Wdrożenie narzędzi do testów penetracyjnych aplikacji internetowych zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Większe bezpieczeństwo: Identyfikując luki za pomocą automatycznego skanowania, zespół może reagować na zagrożenia, zanim przerodzą się w poważne problemy.
- Oszczędność czasu: Alerty w czasie rzeczywistym i zautomatyzowane procesy oszczędzają zespołowi czas, pozwalając mu skupić się na innych kluczowych zadaniach.
- Lepsza zgodność z przepisami: Wsparcie w zakresie zgodności pomaga firmie spełniać wymagania branżowe, ograniczając ryzyko prawne.
- Świadome podejmowanie decyzji: Szczegółowe raporty dostarczają informacji, które pomagają ustalać priorytety działań związanych z bezpieczeństwem i skutecznie przydzielać zasoby.
- Możliwość dostosowania: Konfigurowalne pulpity pozwalają użytkownikom skupić się na istotnych danych, zwiększając wydajność pracy i satysfakcję użytkowników.
- Łatwość obsługi: Przyjazny dla użytkownika interfejs skraca czas nauki, ułatwiając zespołowi wdrożenie narzędzi i efektywne korzystanie z nich.
Koszty i ceny
Wybór narzędzi do testów penetracyjnych aplikacji internetowych wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty zależą od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela podsumowuje popularne plany, ich średnie ceny oraz typowe funkcje uwzględniane w rozwiązaniach do testów penetracyjnych aplikacji internetowych:
Tabela porównawcza planów narzędzi do testów penetracyjnych aplikacji internetowych
| Typ planu | Średnia cena | Popularne funkcje |
|---|---|---|
| Typ planuPlan bezpłatny | Średnia cena$0 | Popularne funkcjePodstawowe możliwości skanowania, ograniczone raportowanie i wsparcie społeczności. |
| Typ planuPlan osobisty | Średnia cena$10-$30/użytkownika/miesiąc | Popularne funkcjeAutomatyczne skanowanie, alerty w czasie rzeczywistym, konfigurowalne pulpity i wsparcie e-mail. |
| Typ planuPlan biznesowy | Średnia cena$50-$100/użytkownika/miesiąc | Popularne funkcjeSzczegółowe raportowanie, możliwości integracji, wsparcie w zakresie zgodności i wsparcie telefoniczne. |
| Typ planuPlan dla przedsiębiorstw | Średnia cena$150-$300/użytkownika/miesiąc | Popularne funkcjeZaawansowane informacje o zagrożeniach, dedykowany opiekun klienta, pełne możliwości dostosowania i wsparcie przez całą dobę, 7 dni w tygodniu. |
Najczęściej zadawane pytania dotyczące narzędzi do testów penetracyjnych aplikacji internetowych
Oto odpowiedzi na najczęstsze pytania dotyczące narzędzi WAPT:
Jak często należy przeprowadzać testy penetracyjne aplikacji internetowych?
Zaleca się przeprowadzanie testów penetracyjnych co najmniej raz w roku lub zawsze wtedy, gdy w aplikacji wprowadzane są istotne zmiany. Regularne testy pomagają identyfikować nowe luki, które mogą powstać w wyniku aktualizacji lub zmian w środowisku aplikacji.
Czy narzędzia do testów penetracyjnych mogą zastąpić testy manualne?
Nie, narzędzia do testów penetracyjnych uzupełniają testy manualne, ale ich nie zastępują. Zautomatyzowane narzędzia mogą szybko identyfikować znane luki, jednak testy manualne są niezbędne do wykrywania złożonych błędów logiki i kontekstowych problemów z bezpieczeństwem, które wymagają ludzkiej wiedzy i doświadczenia.
Jak zapewnić usunięcie problemów wykrytych podczas testów penetracyjnych?
Po zakończeniu testów należy ustalić priorytety usuwania luk na podstawie poziomu ryzyka. Opracuj plan naprawczy z jasno określonymi terminami i zakresem odpowiedzialności. Regularnie aktualizuj praktyki bezpieczeństwa i przeprowadzaj testy następcze, aby zweryfikować, czy problemy zostały rozwiązane.