

10 beste software voor patchbeheer voor ondernemingen in 2026

10 Beste software voor patchbeheer voor ondernemingen: shortlist


Met software voor patchbeheer voor ondernemingen kunt u updates op honderden of duizenden apparaten identificeren, implementeren en monitoren vanaf één platform. Als u op zoek bent naar de beste tools, hebt u waarschijnlijk patchbeheer zonder handmatige tussenkomst, duidelijke rapportage en waterdichte naleving nodig, zonder downtime te riskeren in complexe bedrijfsomgevingen.
Deze lijst biedt praktische inzichten in de beste tools voor patchbeheer, zodat u functies kunt afstemmen op uw behoeften en uw systemen in 2026 veilig en up-to-date kunt houden.
Why Trust Our Software Reviews
We’ve been testing and reviewing software since 2023. As tech leaders ourselves, we know how critical and difficult it is to make the right decision when selecting software.
We invest in deep research to help our audience make better software purchasing decisions. We’ve tested more than 2,000 tools for different tech use cases and written over 1,000 comprehensive software reviews. Learn how we stay transparent & our software review methodology.
Samenvatting van de beste software voor patchbeheer voor ondernemingen
Deze vergelijkingsgrafiek vat de prijsgegevens samen van mijn belangrijkste selecties van software voor patchbeheer voor ondernemingen, zodat u de beste software voor uw budget en bedrijfsbehoeften kunt vinden.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste oplossing voor geïntegreerd herstel van risico's en compliance | Gratis proefperiode van 30 dagen | Prijs op aanvraag | Website | |
| 2 | Beste voor patchautomatisering voor externe apparaten | Gratis abonnement + gratis demo beschikbaar | Prijzen op aanvraag | Website | |
| 3 | Het beste voor aangepaste patchworkflows met automatisering | Gratis proefversie beschikbaar | Prijs op aanvraag | Website | |
| 4 | Het beste voor grootschalige omgevingscontrole | Gratis demo | Prijzen op aanvraag | Website | |
| 5 | Beste voor integratie met het Microsoft 365-ecosysteem | Gratis proefversie | Vanaf $60/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 6 | Het meest geschikt voor cloud-native OS- en patching van applicaties van derden | 15 dagen gratis proefperiode + gratis demo beschikbaar | Vanaf $1/endpoint/maand (jaarlijks gefactureerd) | Website | |
| 7 | Ideaal voor geautomatiseerd patchen van eindpunten | Gratis proefversie + gratis demonstratie beschikbaar | Prijs op aanvraag | Website | |
| 8 | Het beste voor risicogebaseerde prioritering van herstelwerkzaamheden | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 9 | Het beste voor ondersteuning van een patchcatalogus voor toepassingen van derden | Gratis proefperiode + gratis demo beschikbaar | Vanaf $39/gebruiker/maand | Website | |
| 10 | Het beste voor uniform IT-beheer en automatisering | Gratis demo | Prijs op aanvraag | Website |
Beoordelingen van de beste software voor patchbeheer voor ondernemingen
Hieronder vindt u mijn gedetailleerde samenvattingen van de beste software voor patchbeheer voor ondernemingen die op mijn shortlist is terechtgekomen. In mijn beoordelingen bespreek ik de functies, mogelijkheden en integraties van elk platform in detail, zodat u het beste platform voor uw situatie kunt vinden.

Beste oplossing voor geïntegreerd herstel van risico's en compliance
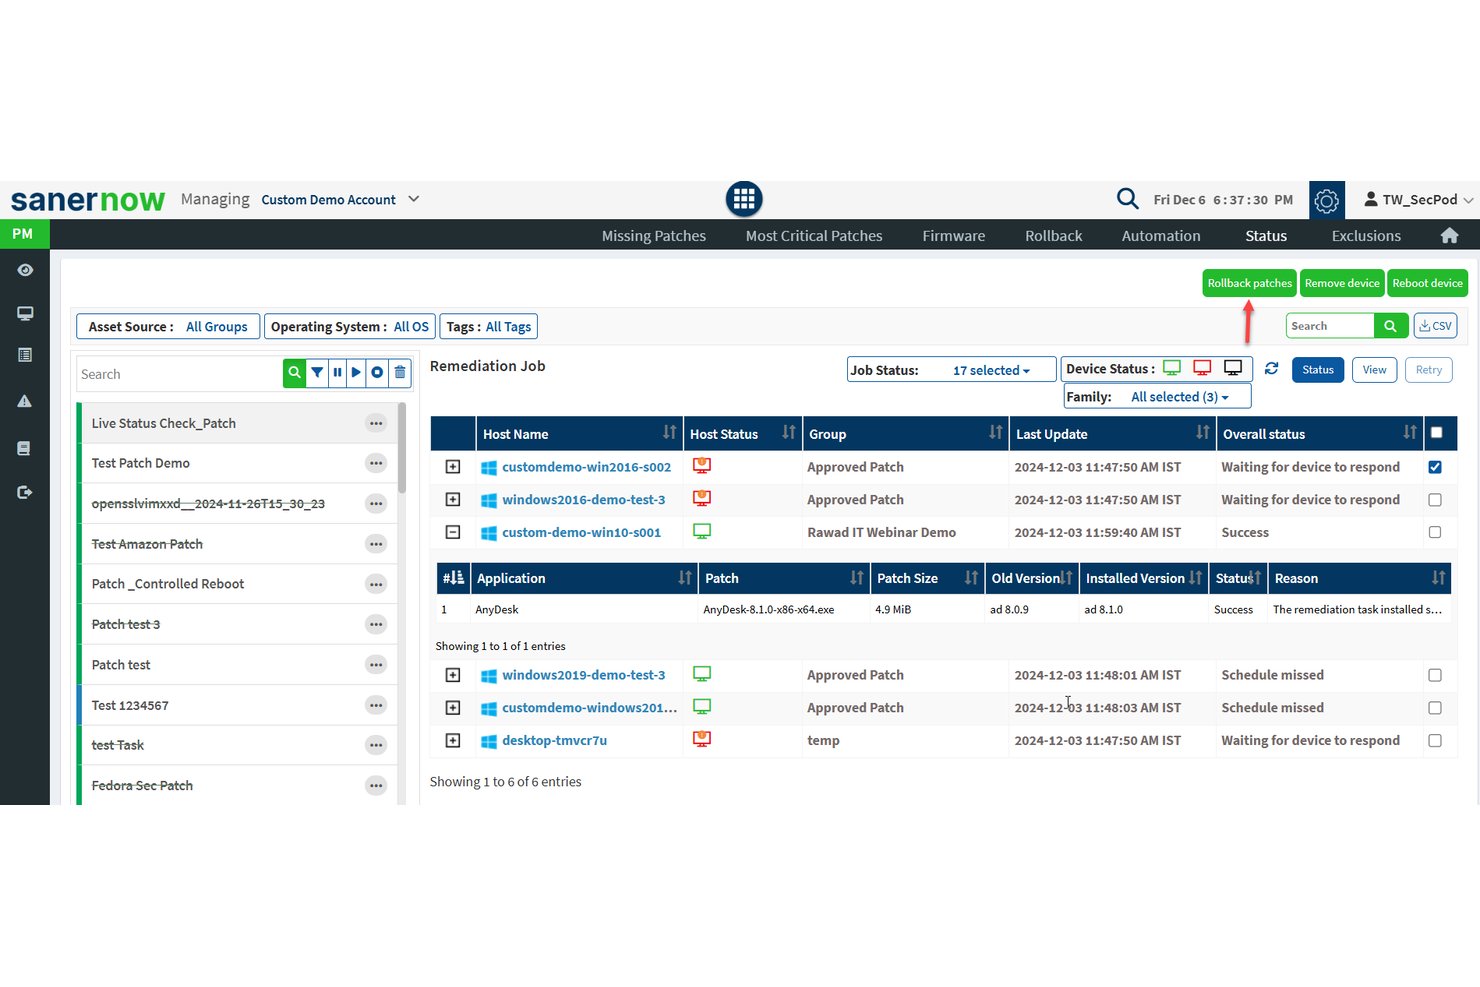
Het Saner Platform van SecPod is een oplossing voor continu beheer van kwetsbaarheden en blootstelling die geautomatiseerde patchimplementatie, het scannen op kwetsbaarheden en het herstellen van compliance combineert voor Windows, macOS, Linux en meer dan 550 toepassingen van derden.
Voor wie is SecPod (Saner Platform) het meest geschikt?
SecPod is geschikt voor IT-beveiligingsteams van ondernemingen die gedistribueerde eindpunten beheren in hybride omgevingen, waar naleving van raamwerken zoals HIPAA, PCI-DSS of NIST een essentiële operationele vereiste is.
Waarom ik voor SecPod (Saner Platform) heb gekozen
Ik heb SecPod (Saner Platform) gekozen als een van de beste oplossingen, omdat het een van de weinige platforms voor patchbeheer is die kwetsbaarheidsbeoordeling en herstel volledig integreren in één geautomatiseerde workflow. Hierdoor wordt de handmatige koppeling tussen gedetecteerde risico's en beschikbare patches overbodig. Ik vind het ook goed dat het verder scant dan standaard-CVE's en misconfiguraties en beveiligingsafwijkingen identificeert via meer dan 190.000 SCAP-controles op kwetsbaarheden. Die brede detectie sluit rechtstreeks aan op complianceraamwerken zoals HIPAA, NIST CSF en PCI DSS, waardoor audittrails voor patches daadwerkelijk herleidbaar zijn tot specifieke risicobevindingen.
Belangrijkste functies van SecPod (Saner Platform)
- Patchcatalogus voor toepassingen van derden: Ondersteunt patchbeheer voor meer dan 550 niet-besturingssysteemtoepassingen, waaronder browsers, productiviteitstools en beveiligingssoftware.
- Herstel van firmware en configuraties: Pakt kwetsbaarheden op hardwareniveau en afwijkingen in configuraties aan naast software-updates.
- Aangepaste compliancedashboards: Biedt vooraf samengestelde en aanpasbare rapportages die zijn afgestemd op raamwerken zoals HIPAA, PCI en NIST.
- Integratie met API als uitgangspunt: Maakt via REST API's verbinding met ITSM-, SIEM- en DevOps-platforms voor geautomatiseerde workflows en realtime gegevenssynchronisatie.
Integraties van SecPod (Saner Platform)
SecPod (Saner Platform) biedt native integraties met ServiceNow, Splunk, Jira, AWS, Azure DevOps en Qualys, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Geïntegreerd scannen op kwetsbaarheden en patchherstel
- Uitgebreide, op SCAP gebaseerde compliancecontroles ingebouwd
- Ondersteunt standaard meer dan 550 toepassingen van derden
Cons:
- De rapportage-interface kan verouderd aanvoelen
- De eerste implementatie van de agent kost veel tijd

Action1
Beste voor patchautomatisering voor externe apparaten
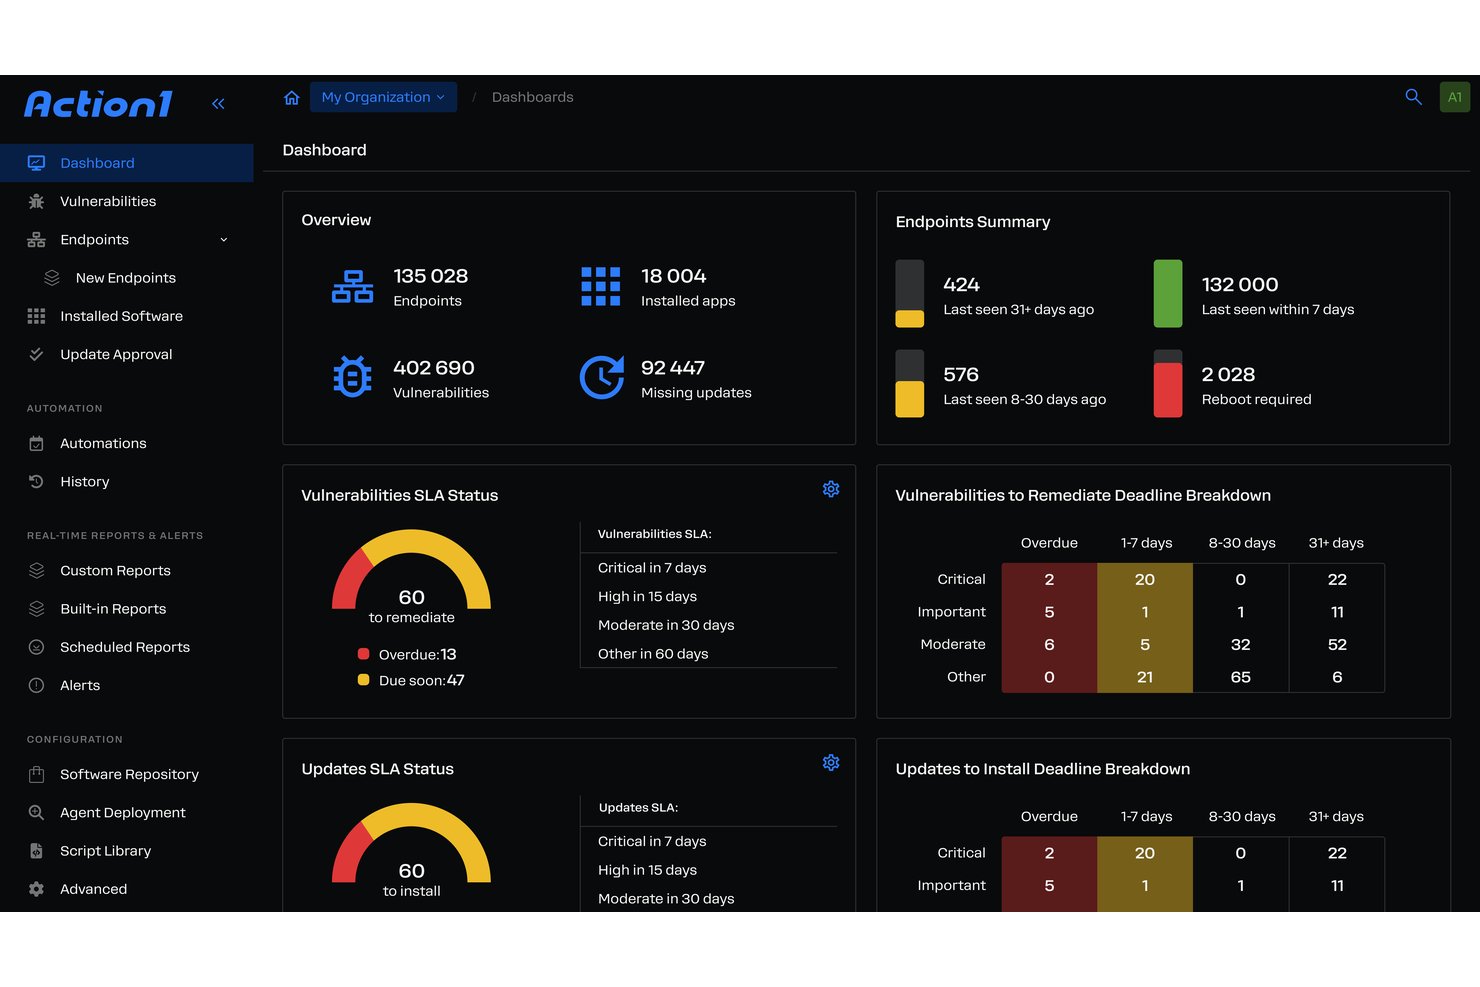
Action1 is een cloud-native platform voor autonoom beheer van eindpunten dat het patchen van besturingssystemen en toepassingen van derden, kwetsbaarheidsbeoordeling, risicogebaseerde prioritering en compliance-rapportage combineert voor gedistribueerde bedrijfsomgevingen.
Voor wie is Action1 het meest geschikt?
Action1 is zeer geschikt voor IT-teams die gedistribueerde eindpuntparken beheren in externe, hybride omgevingen of omgevingen met meerdere locaties, waar patchdekking zonder VPN een prioriteit is.
Waarom ik Action1 heb gekozen
Action1 verdient een plek als een van de beste oplossingen op mijn shortlist vanwege de manier waarop het patchen van externe eindpunten zonder afhankelijkheid van een VPN aanpakt. De cloud-native agent bereikt apparaten waar ze zich ook bevinden, en met de functie voor updatekringen kan ik gefaseerde, autonome implementaties configureren, inclusief ingebouwd automatisch terugdraaien. Ik vind het ook prettig dat offline eindpunten worden gepatcht zodra ze opnieuw verbinding maken, zodat externe medewerkers die een onderhoudsvenster missen niet kwetsbaar blijven.
Belangrijkste functies van Action1
- Patchen van toepassingen van derden: Patch meer dan 600 ondersteunde toepassingen die niet tot het besturingssysteem behoren vanuit één beheerdashboard.
- Risicogebaseerde prioritering van kwetsbaarheden: Geef prioriteit aan de implementatie van patches op basis van CVSS-scores en realtime bedreigingsgegevens.
- Compliance-dashboard en auditrapportage: Genereer exporteerbare rapporten die zijn afgestemd op kaders zoals SOC 2, HIPAA en PCI DSS.
- PowerShell- en RESTful API-automatisering: Automatiseer aangepaste werkstromen en integreer met andere IT-systemen met behulp van ingebouwde script- en API-mogelijkheden.
Integraties van Action1
Action1 biedt standaardintegraties met Microsoft Azure, Zendesk, Bitdefender, Slack, Microsoft Teams, PayPal, Amazon Web Services en Zapier. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Patchen werkt voor offline en externe eindpunten
- Geautomatiseerde CVE-detectie en risicogebaseerde prioritering
- SOC 2- en HIPAA-compliance-rapportage inbegrepen
Cons:
- Geen ondersteuning voor het patchen van mobiele apparaten
- Mist een standaardcatalogus voor het patchen van mobiele toepassingen
Het beste voor aangepaste patchworkflows met automatisering
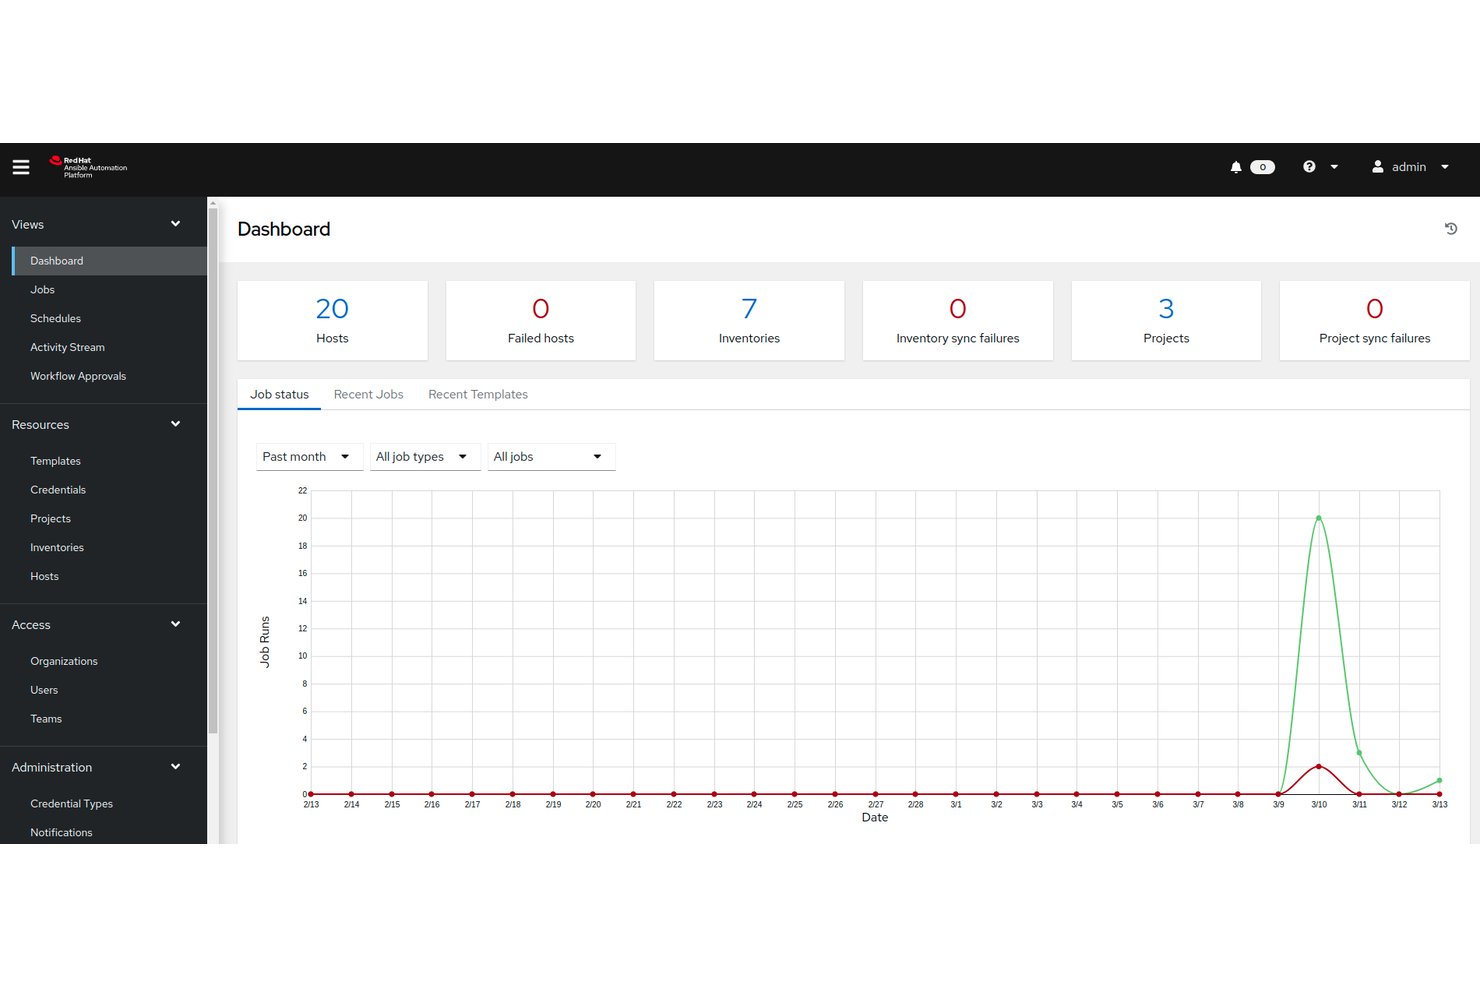
Red Hat Ansible Automation Platform is een agentloos IT-automatiseringsplatform waarmee ondernemingen aangepaste patchworkflows kunnen bouwen, uitvoeren en opschalen voor on-premises-, cloud- en hybride infrastructuren met behulp van op YAML gebaseerde playbooks en gebeurtenisgestuurde automatisering.
Voor wie is Red Hat Ansible Automation Platform het meest geschikt?
Het is zeer geschikt voor teams die zich bezighouden met bedrijfsinfrastructuur en systeemengineering en die volledig aangepaste patchworkflows moeten bouwen voor grote, complexe omgevingen met meerdere besturingssystemen.
Waarom ik voor Red Hat Ansible Automation Platform heb gekozen
Ik heb Red Hat Ansible Automation Platform gekozen als een van de beste oplossingen, omdat geen enkele andere tool u zoveel controle geeft over de logica van patchworkflows. Met YAML-playbooks bepaalt u precies welke hosts worden gepatcht, in welke volgorde en wat er gebeurt bij een fout. Event-Driven Ansible sluit de cyclus door die playbooks automatisch te activeren wanneer een verbonden beveiligingstool een nieuwe CVE markeert, zodat patchtaken worden gestart zonder dat iemand een toetsenbord hoeft aan te raken.
Belangrijkste functies van Red Hat Ansible Automation Platform
- Automatiseringscontroller: Centrale beheerinterface voor het organiseren, uitvoeren en bewaken van patchtaken voor alle inventarissen.
- Automatiseringsmesh: Ondersteunt het orkestreren van patchtaken over gedistribueerde netwerken en netwerkzones.
- Selfserviceportal voor automatisering: Hiermee kunnen niet-technische gebruikers vooraf goedgekeurde patchtaken veilig starten.
- Ansible-contentcollecties: Biedt gecertificeerde, vooraf gebouwde automatiseringscontent voor veelgebruikte IT-platforms en software.
Integraties van Red Hat Ansible Automation Platform
Red Hat Ansible Automation Platform biedt een reeks native integraties, waaronder ServiceNow, Splunk, VMware, AWS, Microsoft Azure, Google Cloud, Palo Alto Networks, CyberArk en Cisco. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Volledige controle over de logica van patchworkflows
- Ondersteunt gebeurtenisgestuurd en gepland patchen
- Agentloze aanpak ondersteunt de meeste belangrijke besturingssystemen
Cons:
- Geen ingebouwde catalogus met patchcontent
- Voor elke app zijn aangepaste playbooks vereist
Tanium
Het beste voor grootschalige omgevingscontrole
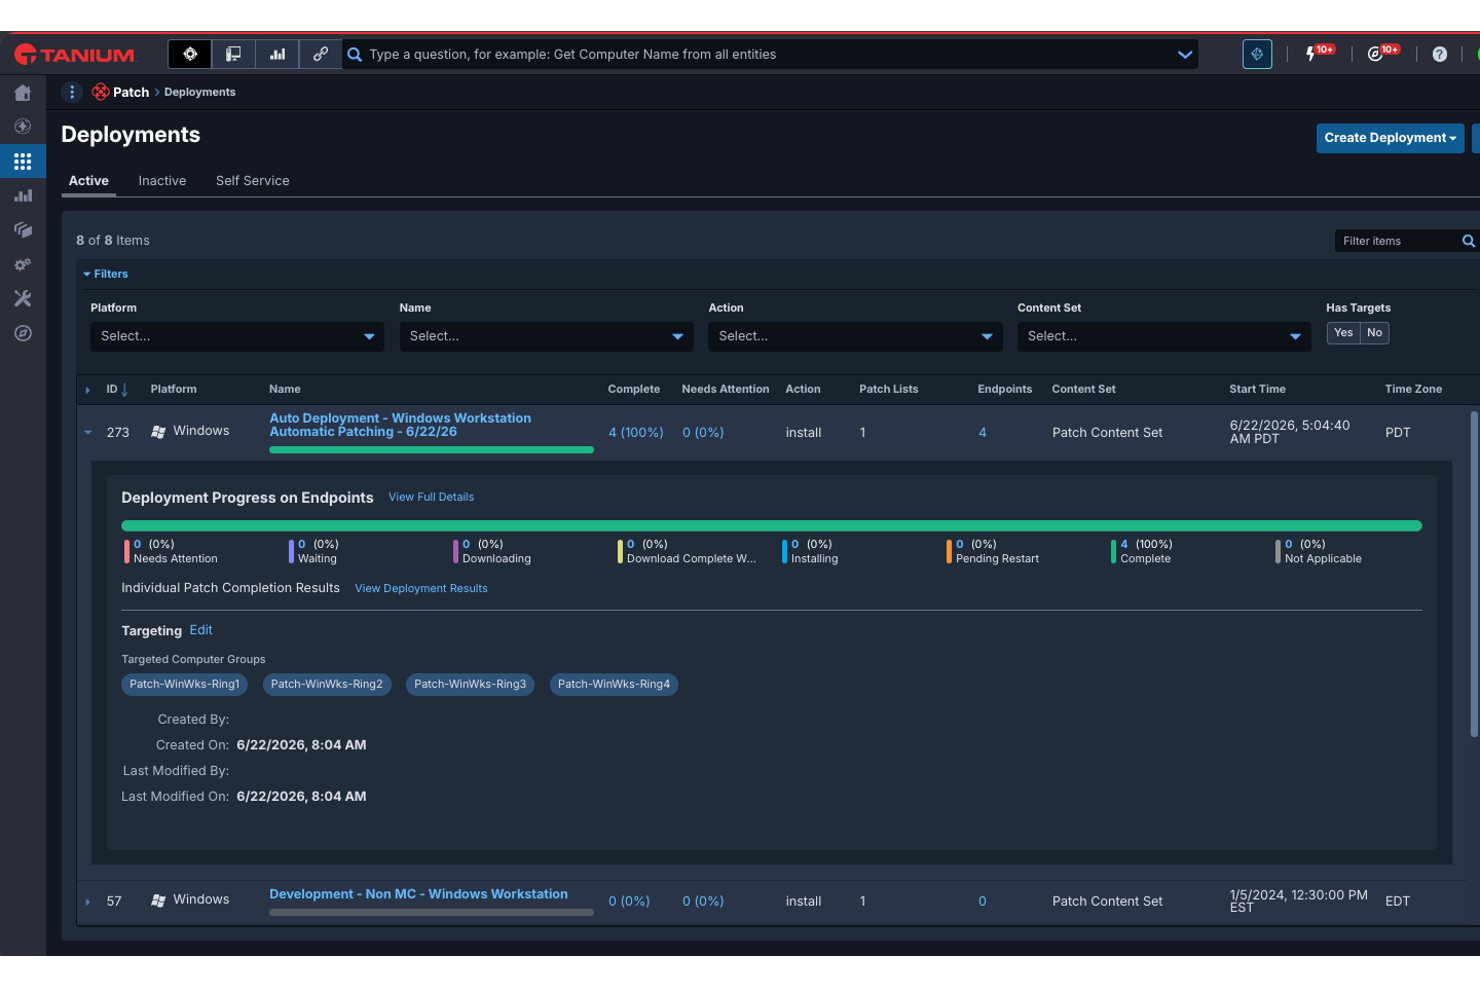
Tanium Patch is een platform voor patchbeheer voor ondernemingen dat realtime inzicht in eindpunten combineert met geautomatiseerde patchimplementatie voor Windows, Linux, macOS en toepassingen van derden in lokale, cloud- en hybride omgevingen.
Voor wie is Tanium het meest geschikt?
Tanium Patch is zeer geschikt voor grote ondernemingen met verspreide eindpuntomgevingen waarin IT- en beveiligingsteams vanuit één uniform platform moeten samenwerken.
Waarom ik Tanium heb gekozen
Ik heb Tanium gekozen als een van de beste oplossingen, omdat geen enkele andere tool die ik heb getest kan tippen aan de mogelijkheid om duizenden eindpunten in realtime te bevragen en onmiddellijk actie te ondernemen op basis van de resultaten. Ik voer gelijktijdige patchcampagnes uit op Windows-, Linux- en macOS-omgevingen vanuit één console, met veilige implementatieringen waarmee ik patches eerst op een subset van apparaten kan testen voordat ik ze breed uitrol. Dankzij de automatische terugdraaifunctie hoef ik niet blind te opereren als er tijdens de implementatie iets misgaat.
Belangrijkste functies van Tanium
- Patchen van toepassingen van derden: Patch honderden ondersteunde softwaretitels naast besturingssystemen.
- Realtime eindpuntinventaris: Ontdek, volg en categoriseer bedrijfsmiddelen in uw omgeving onmiddellijk.
- Aangepaste compliancerapportage: Genereer dashboards en auditlogboeken die aansluiten op belangrijke regelgevingskaders.
- ServiceNow-integratie: Automatiseer patchorkestratie rechtstreeks vanuit IT-workflows van ServiceNow.
Integraties van Tanium
Tanium Patch biedt ingebouwde integraties met Microsoft, ServiceNow, ScreenMeet en meer. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Realtime inzicht in eindpunten op schaal van grote ondernemingen
- Lineaire ketenarchitectuur bespaart interne bandbreedte
- Beleidsgebaseerde implementaties met ondersteuning voor terugdraaien
Cons:
- Vereist aanzienlijke initiële installatie en afstemming
- Licenties op basis van modules kunnen complex zijn

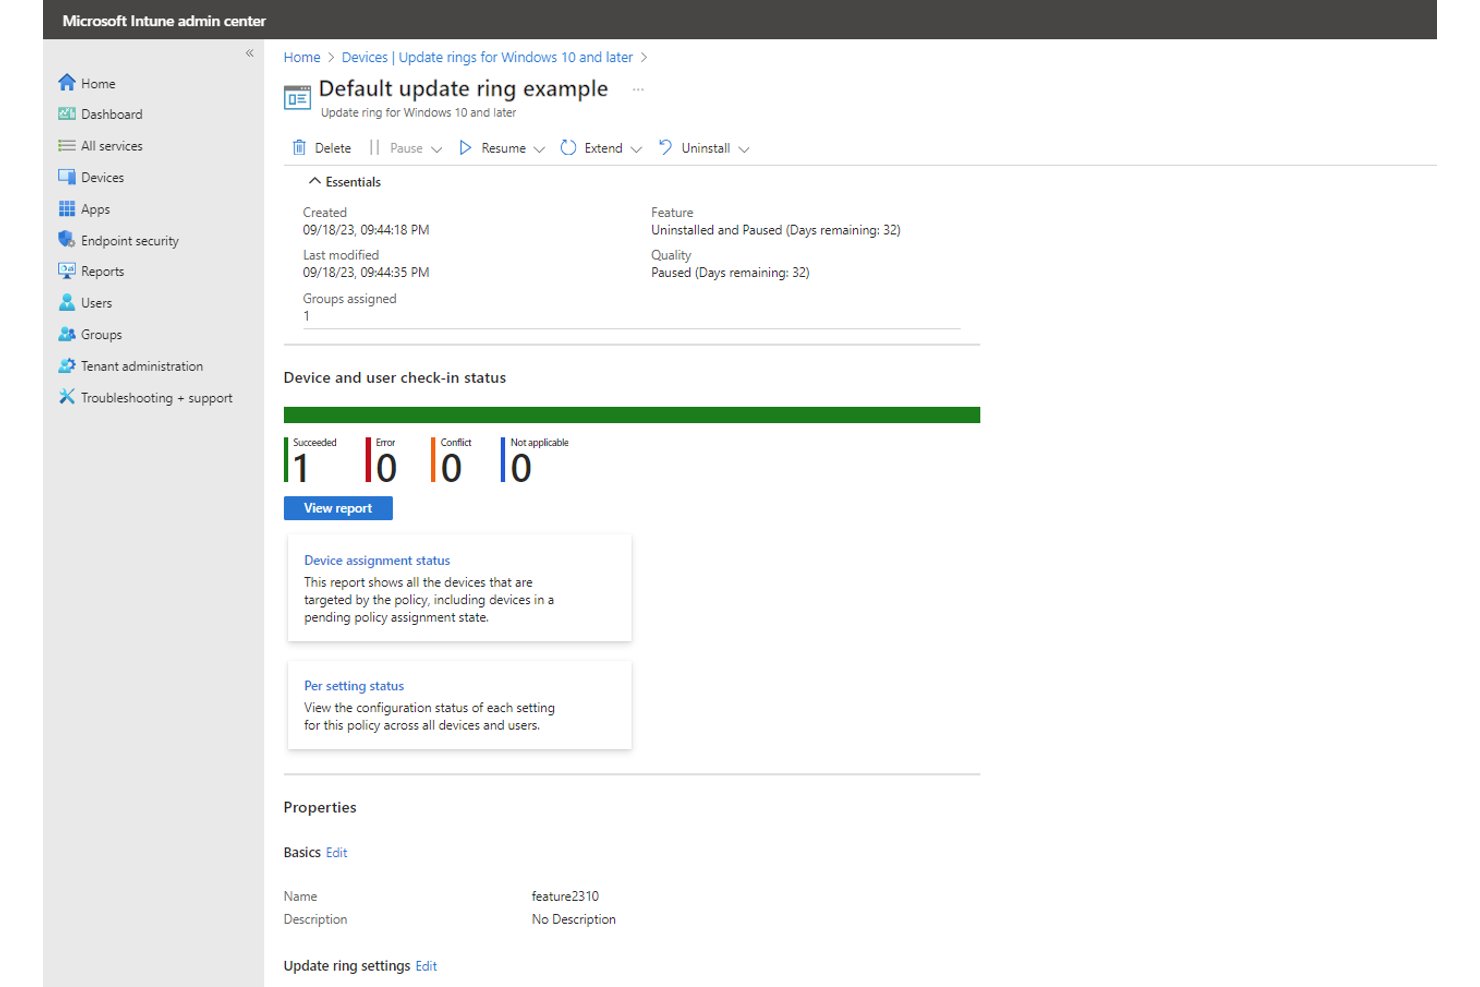
Microsoft Intune is een cloudgebaseerd platform voor uniform eindpuntbeheer dat de implementatie van patches voor besturingssystemen, de configuratie van update-ringen, updates van stuurprogramma's en firmware en de handhaving van apparaatcompliancebeleid voor Windows-, macOS-, iOS- en Android-eindpunten beheert.
Voor wie is Microsoft Intune het meest geschikt?
Microsoft Intune is zeer geschikt voor IT-teams binnen ondernemingen die Microsoft 365 of Azure al gebruiken en behoefte hebben aan cloudgebaseerd eindpuntbeheer zonder een afzonderlijke patchtool toe te voegen.
Waarom ik Microsoft Intune heb gekozen
Ik heb Microsoft Intune gekozen als een van de beste oplossingen omdat het rechtstreeks is ingebouwd in de Microsoft 365 E3- en E5-licentiestack, waardoor er geen afzonderlijke agent of infrastructuur hoeft te worden opgezet. Windows Autopatch beheert update-ringen voor besturingssystemen op eigen kracht, en Hotpatch implementeert maandelijkse beveiligingsoplossingen zonder dat een apparaat opnieuw hoeft te worden opgestart. Ik vind het ook prettig dat Intune-compliancebeleid verbinding maakt met Microsoft Entra ID, waarbij de patchstatus automatisch rechtstreeks wordt doorgegeven aan regels voor voorwaardelijke toegang.
Belangrijkste functies van Microsoft Intune
- Configuratie van update-ringen: Groepeer eindpunten voor een gefaseerde uitrol van functie- en kwaliteitsupdates voor Windows.
- Beleid voor versnelde updates: Implementeer essentiële beveiligingspatches onmiddellijk en omzeil de standaardregels voor het uitstellen van updates.
- Beheer van stuurprogramma- en firmware-updates: Implementeer goedgekeurde updates voor stuurprogramma's en firmware op specifieke apparaatgroepen.
- Extern beheer voor platformonafhankelijke eindpunten: Beheer de implementatie van patches op Windows-, macOS-, iOS- en Android-apparaten vanuit een cloudconsole.
Integraties van Microsoft Intune
Microsoft Intune beschikt over native integraties binnen het Microsoft-ecosysteem, waaronder Microsoft 365, Microsoft Entra ID en Microsoft Defender for Endpoint. Het ondersteunt patchbeheer voor derden via integraties met Patch My PC, Ivanti Neurons en Action1. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Diepe integratie met de Microsoft 365-omgeving
- Native ondersteuning voor Windows Autopatch en Hotpatch
- Gecentraliseerd cloudgebaseerd beheer van externe apparaten
Cons:
- Beperkte native ondersteuning voor patchbeheer van derden
- Patchbeheer voor macOS en Linux loopt niet gelijk

Automox
Het meest geschikt voor cloud-native OS- en patching van applicaties van derden
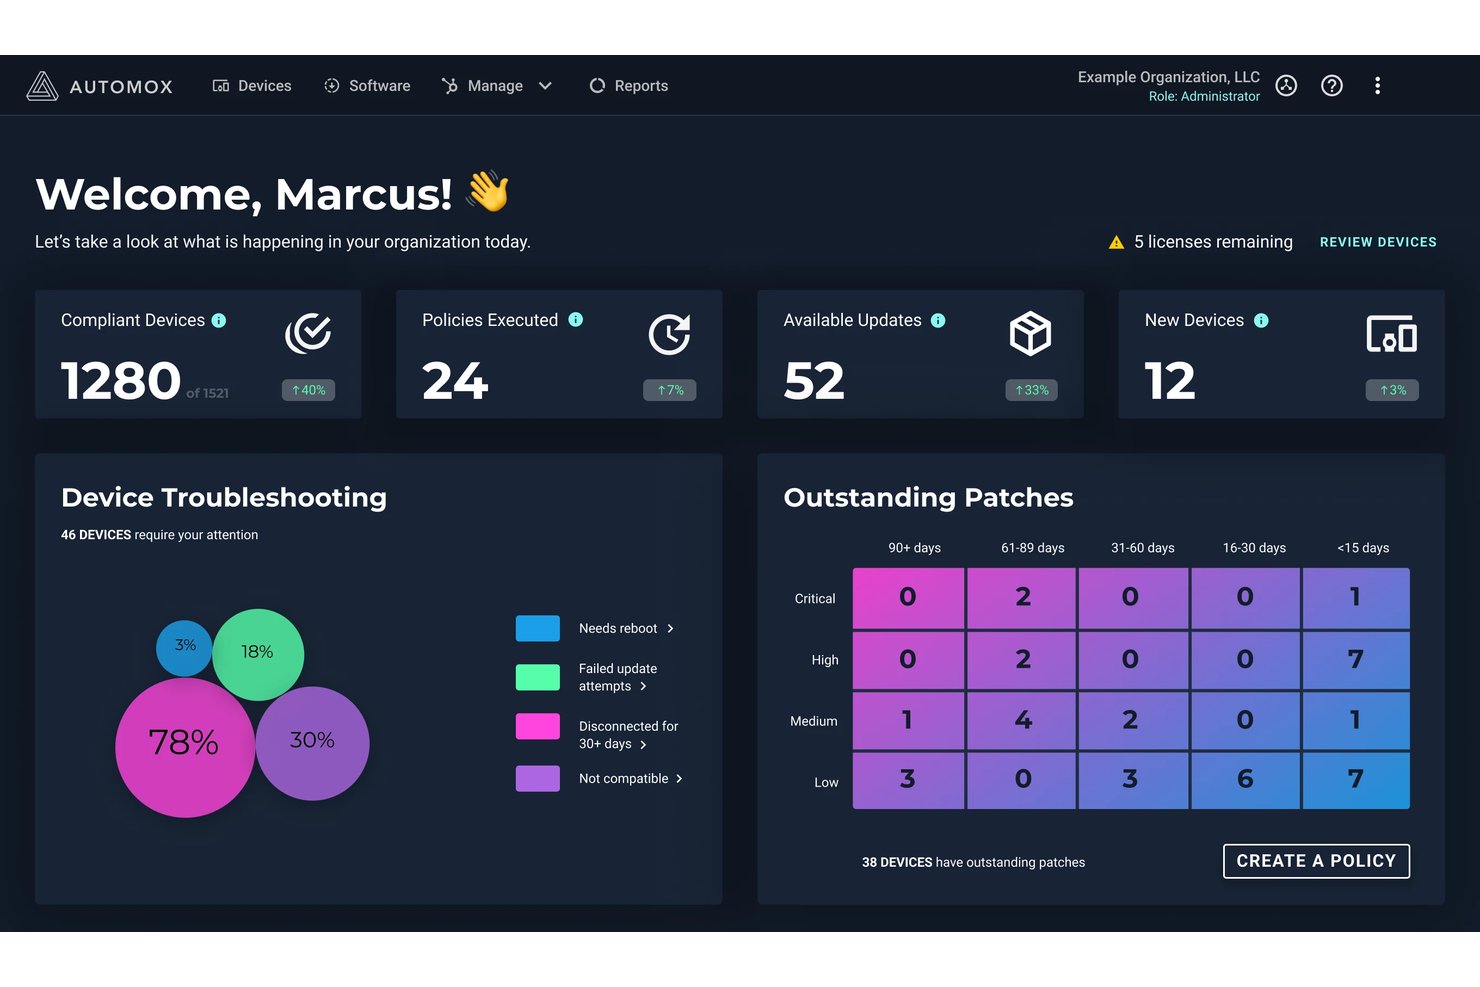
Automox is een cloud-native autonoom platform voor endpointbeheer dat OS-patching voor Windows, macOS en Linux uitvoert, patching van applicaties van derden voor meer dan 630 titels verzorgt, software implementeert en apparaten configureert—allemaal zonder infrastructuur op locatie.
Voor wie is Automox het meest geschikt?
Automox is zeer geschikt voor IT- en beveiligingsteams die gedistribueerde of externe endpointomgevingen beheren en platformonafhankelijke patching nodig hebben zonder infrastructuur op locatie.
Waarom ik voor Automox heb gekozen
Automox staat op mijn shortlist vanwege de manier waarop het patching van applicaties van derden op schaal uitvoert. Met meer dan 630 ondersteunde titels kan ik Chrome, Adobe, Java en tientallen andere apps patchen met dezelfde beleidsengine die ik voor OS-updates gebruik. De Worklets-bibliotheek (meer dan 432 vooraf gebouwde automatiseringsscripts) stelt mijn team in staat aangepaste herstelacties uit te voeren zonder extra infrastructuur op te zetten, en met FixNow kan ik patches onmiddellijk uitvoeren wanneer er een zero-daydreiging ontstaat.
Belangrijkste functies van Automox
- Beleidsgestuurde automatisering: Stel regels in voor patching, software-implementatie en configuratiebeheer voor verschillende apparaatgroepen.
- Ondersteuning voor meerdere besturingssystemen: Beheer patching voor Windows-, macOS- en Linux-apparaten vanuit één cloudconsole.
- Op rollen gebaseerd toegangsbeheer (RBAC): Wijs machtigingen toe op basis van gebruikersrollen om te bepalen wie patchtaken beheert en goedkeurt.
- Dashboard voor nalevingsrapportage: Krijg toegang tot ingebouwde dashboards en exporteerbare rapporten voor audittrail- en regelgevingstracking.
Integraties van Automox
Automox biedt native integraties met onder andere ServiceNow, CrowdStrike, Splunk, SentinelOne, Zendesk, Freshworks en Microsoft Intune, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Snelle patchimplementatie voor zero-daydreigingen
- Geen infrastructuur op locatie vereist
- Uitgebreide ondersteuning voor macOS en Linux
Cons:
- Geen ondersteuning voor geïsoleerde omgevingen
- Overzichten voor leidinggevenden hebben onvoldoende gedetailleerde filters

NinjaOne
Ideaal voor geautomatiseerd patchen van eindpunten
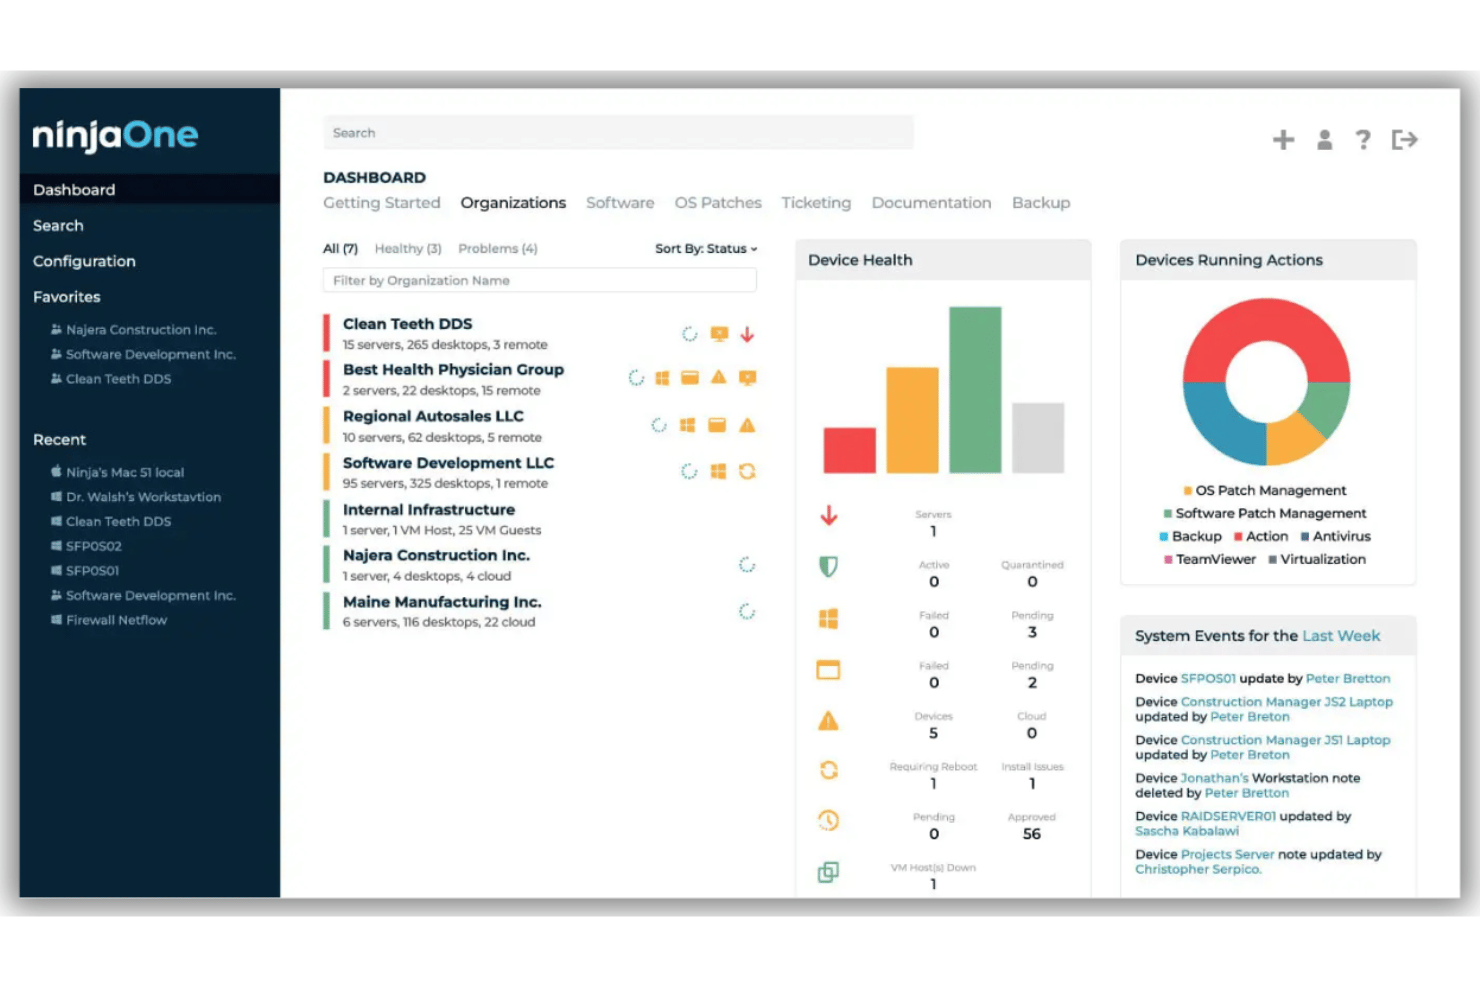
NinjaOne is een geïntegreerd platform voor IT-operaties met autonoom patchbeheer als kern, dat het patchen van besturingssystemen en toepassingen van derden ondersteunt op Windows, macOS, Linux en mobiele eindpunten vanuit één cloudgebaseerde console.
Voor wie is NinjaOne het meest geschikt?
NinjaOne is geschikt voor IT-teams en beheerde serviceproviders die gedistribueerde eindpuntomgevingen beheren in middelgrote en grote bedrijfsomgevingen.
Waarom ik voor NinjaOne heb gekozen
NinjaOne staat op mijn lijst vanwege de AI voor patchintelligentie, die implementatiesignalen en telemetrie uit de gemeenschap analyseert om risicovolle patches automatisch te pauzeren voordat ze productieomgevingen bereiken. Ik maak ook gebruik van het lokaal cachen van patches, waarmee mijn team updates naar externe locaties met beperkte bandbreedte kan sturen zonder VPN. Voeg daar ondersteuning voor meer dan 6.000 toepassingen van derden aan toe, en ik hoef geen afzonderlijk hulpmiddel te beheren alleen om browsers en productiviteitstoepassingen te ondersteunen.
Belangrijkste functies van NinjaOne
- Patchbeheer voor meerdere besturingssystemen: Patch Windows, macOS, Linux en mobiele apparaten centraal vanuit één console.
- Proactief beleid voor patchgoedkeuring: Keur specifieke KB's of updatecategorieën goed of blokkeer ze voordat ze worden uitgebracht.
- Geautomatiseerde import van kwetsbaarheidsgegevens: Importeer kwetsbaarheidsgegevens om workflows voor het prioriteren van patches te ondersteunen.
- Rapportage die klaar is voor naleving en audits: Genereer gedetailleerde rapporten die zijn afgestemd op kaders zoals SOC 2, HIPAA en ISO 27001.
Integraties van NinjaOne
NinjaOne biedt ingebouwde integraties met Splashtop, Zendesk, Okta, ConnectWise, Microsoft Azure/Intune, Slack, ServiceNow, DeskDay en meer, en biedt een API voor aangepaste integraties.
Pros and Cons
Pros:
- Automatisch terugdraaien van patches bij mislukte implementaties
- Ondersteunt externe eindpunten zonder afhankelijkheid van een VPN
- Ingebouwde rapportage over naleving voor meerdere kaders
Cons:
- Opties voor het exporteren van aangepaste meetgegevens blijven beperkt
- Geen ingebouwde ondersteuning voor Unix (AIX, Solaris)
Het beste voor risicogebaseerde prioritering van herstelwerkzaamheden
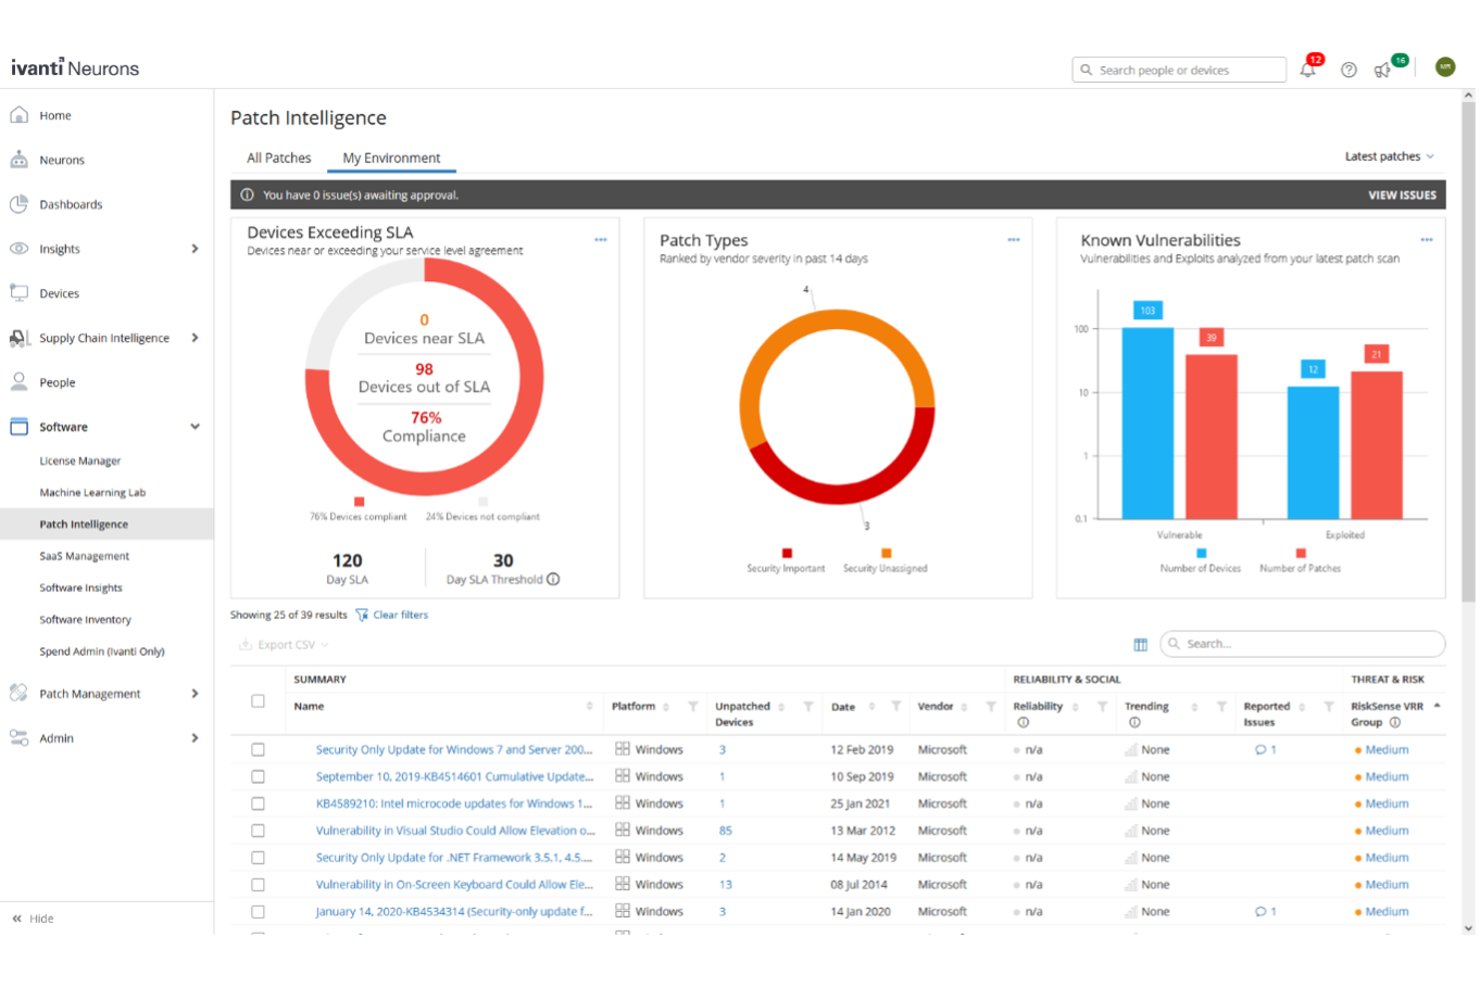
Ivanti Neurons for Patch Management is een cloudgebaseerd platform voor patchbeheer dat het ontdekken van kwetsbaarheden, risicogebaseerde prioritering en de implementatie van patches automatiseert voor Windows, macOS, Linux en meer dan 800 toepassingen van derden in hybride bedrijfsomgevingen.
Voor wie is Ivanti Neurons for Patch Management het meest geschikt?
Het is zeer geschikt voor beveiligingsgerichte IT-teams binnen ondernemingen die herstelwerkzaamheden willen prioriteren op basis van daadwerkelijk exploitatierisico in plaats van onbewerkte CVE-scores.
Waarom ik Ivanti Neurons for Patch Management heb gekozen
Ik heb Ivanti Neurons for Patch Management gekozen omdat de Kwetsbaarheidsrisicobeoordeling (VRR) verder gaat dan CVSS-scores. Het platform combineert dreigingsinformatie uit meer dan 100 bronnen, darkwebfeeds en door mensen gevalideerde exploitgegevens om te bepalen wat als eerste daadwerkelijk moet worden gepatcht. Mijn team gebruikt automatisering voor implementatie op basis van risico om patches met de hoogste prioriteit te installeren voordat exploits worden ingezet. De functie voor implementatie in ringen, inclusief enquêtes over de gebruikerservaring, signaleert stabiliteitsproblemen voordat een patch organisatiebreed wordt uitgerold.
Belangrijkste functies van Ivanti Neurons for Patch Management
- Inzichten in patchbetrouwbaarheid: Bundelt geanonimiseerde implementatiegegevens en feedback van gebruikers om patches te signaleren die problemen kunnen veroorzaken.
- Dashboard voor nalevingsrapportage: Biedt status, geschiedenis en SLA-tracking voor audits in uw volledige omgeving.
- Patchcatalogus voor toepassingen van derden: Beheert meer dan 800 ondersteunde toepassingen met regelmatige updates vanuit een centrale feed.
- Configuratie van implementatie in ringen: Hiermee kunt u gefaseerde uitrol definiëren met configureerbare groepen en vooraf samengestelde beleidsregels.
Integraties van Ivanti Neurons for Patch Management
Ivanti Neurons for Patch Management biedt ingebouwde integraties met Jira, CrowdStrike, AWS, Rapid7, ServiceNow, Tenable, Wiz, Synopsis, Splunk en meer. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Risicoprioritering maakt gebruik van informatie over dreigingen en exploits
- Geautomatiseerde implementatie in ringen met analyse van gebruikersfeedback
- Ondersteunt Windows, macOS, Linux en meer dan 800 toepassingen
Cons:
- Nalevingsrapportage bevat geen gedetailleerde exportsjablonen
- Aangepaste patchuploads zijn beperkt tot een oplossing voor handmatig laden

Het beste voor ondersteuning van een patchcatalogus voor toepassingen van derden
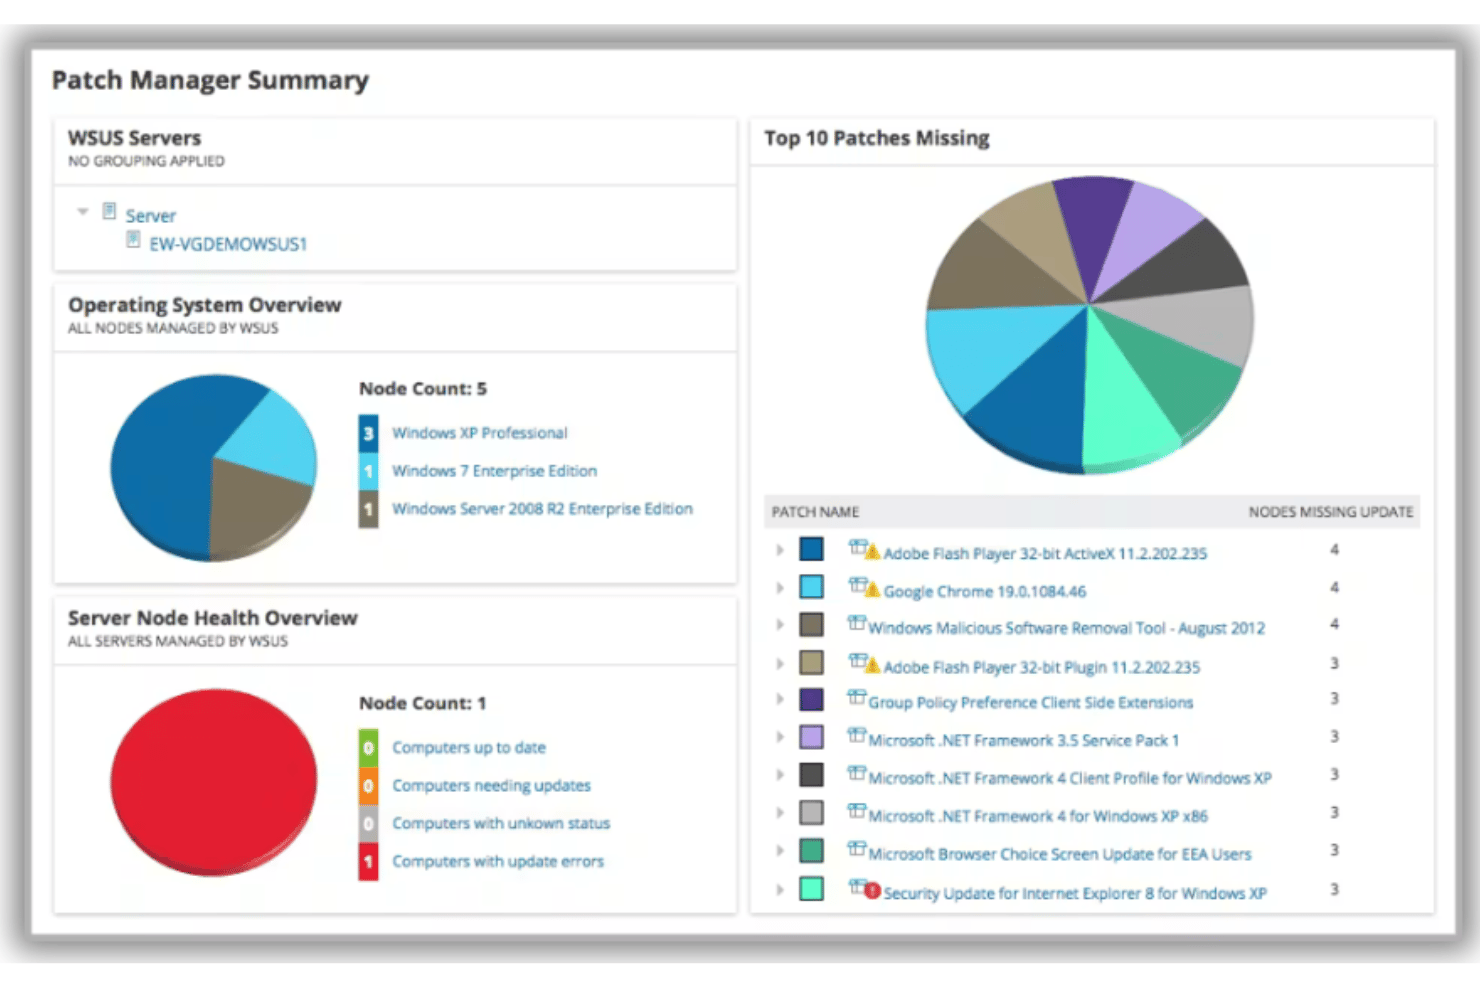
SolarWinds Patch Manager is een op Windows gerichte patchbeheertool die WSUS en SCCM uitbreidt met geautomatiseerde patchplanning, het patchen van toepassingen van derden, ondersteuning voor virtuele machines en nalevingsrapportage voor servers en werkstations.
Voor wie is SolarWinds Patch Manager het meest geschikt?
Het is een uitstekende keuze voor bedrijfsomgevingen waarin Windows centraal staat, waar teams al WSUS of SCCM gebruiken en de patchdekking voor toepassingen van derden willen uitbreiden.
Waarom ik voor SolarWinds Patch Manager heb gekozen
SolarWinds Patch Manager staat op mijn shortlist vanwege de uitgebreide catalogus met vooraf samengestelde en geteste patches voor toepassingen van derden. Ik vind het prettig dat mijn team patches voor leveranciers zoals Adobe, Mozilla, Oracle en Java kan implementeren zonder ze handmatig te hoeven onderzoeken, verpakken of testen. Dankzij de publicatiepipeline voor SCCM en WSUS kan ik deze updates voor toepassingen van derden via dezelfde infrastructuur pushen die we al vertrouwen voor Windows-patches.
Belangrijkste functies van SolarWinds Patch Manager
- WSUS-uitbreidingsmogelijkheden: Beheer, plan en stroomlijn alle Windows-updates via een verbeterde WSUS-interface.
- Aangepaste nalevingsrapportage: Genereer gedetailleerde rapporten en dashboards voor de patchstatus en auditgereedheid.
- Ondersteuning voor het patchen van virtuele machines: Patch offline of gegroepeerde virtuele desktops en servers vanuit één console.
- Wake-on-LAN-integratie: Schakel eindpunten op afstand in om ervoor te zorgen dat apparaten online en gereed zijn voor geplande patchimplementatie.
Integraties van SolarWinds Patch Manager
SolarWinds Patch Manager biedt standaardintegraties met Microsoft Azure, Okta, GoToAssist, AWS, Idaptive, Slack, Zendesk en meer. Zapier en een API zijn beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Vooraf samengestelde patchcatalogus voor toepassingen van derden inbegrepen
- Diepe integratie met WSUS en SCCM
- Uitgebreide tools voor nalevings- en auditrapportage
Cons:
- Geen ondersteuning voor het patchen van macOS of Linux
- Implementatie op locatie vereist

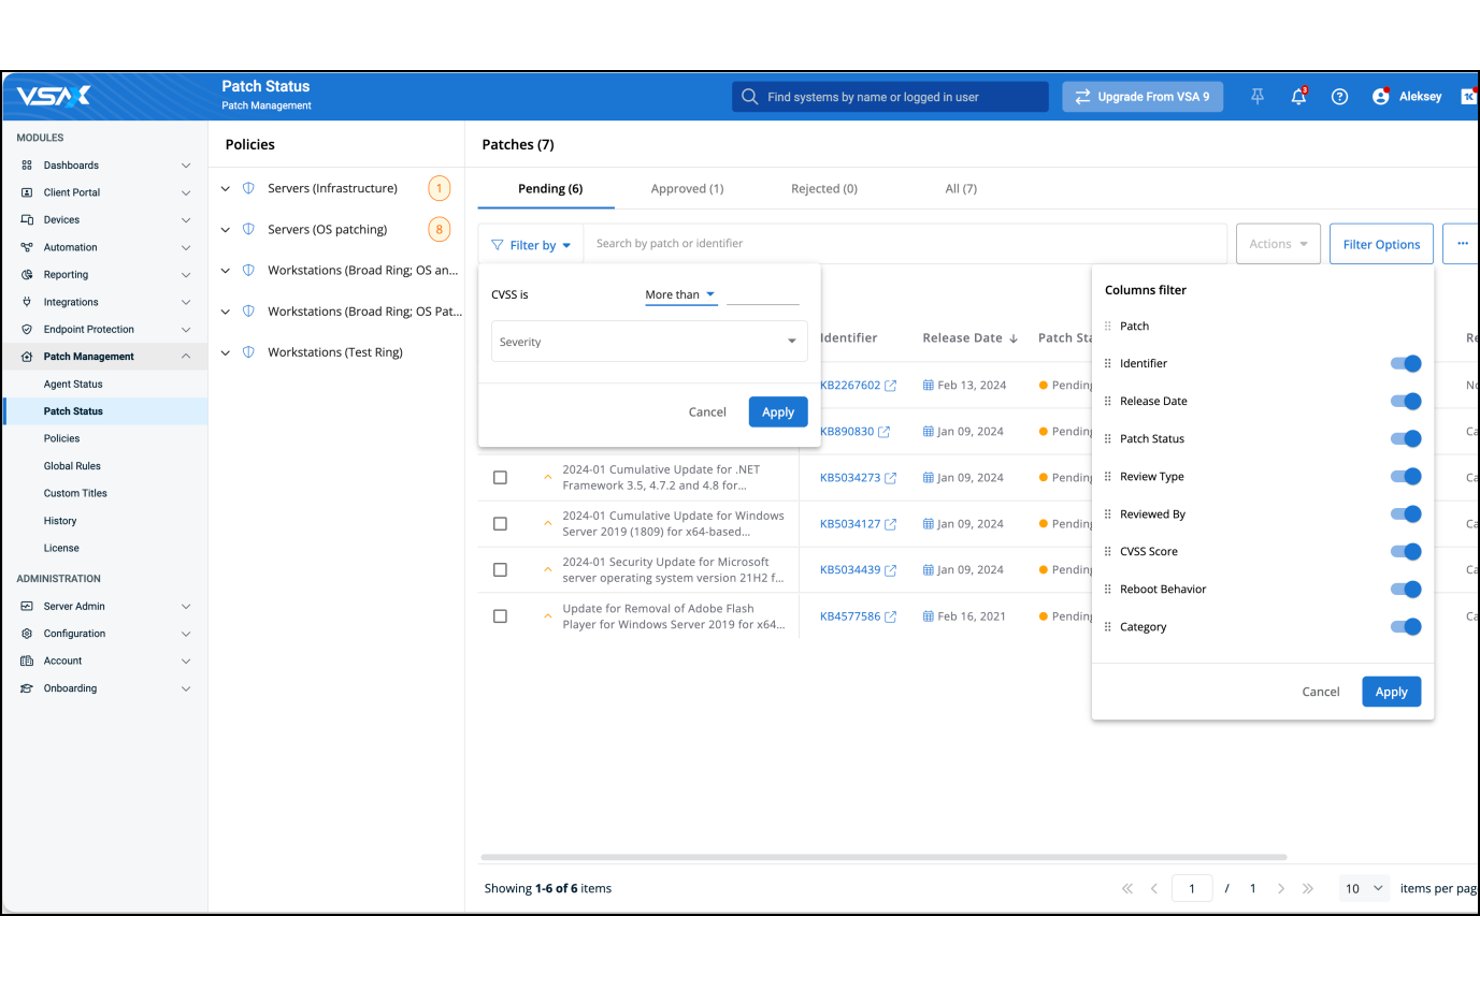
Kaseya VSA is een cloudgebaseerd RMM-platform dat geautomatiseerd patchbeheer, endpointbewaking, IT-automatisering en beheer op afstand combineert voor Windows-, macOS- en Linux-omgevingen.
Voor wie is Kaseya VSA het meest geschikt?
Kaseya VSA is een natuurlijke keuze voor MSP's en interne IT-teams die grote, verspreide endpointomgevingen beheren binnen meerdere klantomgevingen of bedrijfsonderdelen.
Waarom ik voor Kaseya VSA heb gekozen
Kaseya VSA verdient een plek op mijn shortlist omdat het patchbeheer behandelt als onderdeel van een bredere, uniforme IT-workflow in plaats van als een opzichzelfstaande functie. Ik vind de patchbeoordelingsregels met drie niveaus van VSA 10 goed (globaal, op beleidsniveau en per patch), omdat mijn team hiermee automatiseringslogica precies op het juiste niveau kan instellen zonder vergrendelde configuraties te overschrijven. De module voor softwarebeheer breidt dit uit naar ondersteuning voor apps van derden, zodat ik niet van tool hoef te wisselen om browsers, Java of Adobe te patchen.
Belangrijkste functies van Kaseya VSA
- Live Connect-toegang op afstand: Beheer endpoints op afstand met veilige sessietoegang op aanvraag.
- Realtimebewaking en waarschuwingen: Ontvang bruikbare waarschuwingen over de endpointstatus, kwetsbaarheden en nalevingsstatus.
- Geautomatiseerde apparaatdetectie: Scan netwerken om nieuwe apparaten automatisch te vinden en in te schrijven voor patchbeheer.
- Uitgebreide API-toegang: Integreer VSA met andere IT- en beveiligingstools via een uitgebreide set API's.
Kaseya VSA-integraties
Kaseya VSA biedt native integraties met Acronis, Bitdefender, BrightGauge, Cisco, Cronofy, Socket, QuickBooks en meer. Er is een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Brede ondersteuning voor besturingssystemen en apps van derden
- Centraal beleidsbeheer voor verspreide teams
- Native RMM-tools vereenvoudigen beheer op afstand
Cons:
- De interface voelt verouderd en rommelig aan
- Rapportsjablonen bevatten geen nalevingskaders
Andere software voor patchbeheer voor ondernemingen
Hier volgen enkele aanvullende opties voor software voor patchbeheer voor ondernemingen die mijn shortlist niet hebben gehaald, maar die toch het bekijken waard zijn:
- Qualys Patch Management
E voor ingebouwde kwetsbaarheidsbeoordeling
- GFI Languard
Het meest geschikt voor het scannen op kwetsbaarheden en patches
- Heimdal
Ideaal voor geautomatiseerd patchen met naleving
- N-able N-central RMM
Ideaal voor patchbeheer op basis van rollen voor IT-teams
- Syxsense
Het meest geschikt voor realtime inzicht in de implementatie van patches
- Patch My PC
Ideaal voor snelle updates van patchcatalogi van derden


Hoe ik patchbeheersoftware voor ondernemingen beoordeel
Ik beoordeel tools voor patchbeheer voor ondernemingen op twee niveaus: basisvereisten zoals platformonafhankelijke implementatie en auditrapportage, en onderscheidende factoren zoals risicogebaseerde prioritering en terugdraaien.
Kernfunctionaliteit (Basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Geautomatiseerde patchimplementatie: Ik controleer of een tool beleidsgebaseerde planning, gefaseerde uitrol en automatisch terugdraaien aankan, zodat een mislukte update om 2 uur 's nachts geen productieserver uitschakelt.
- Platformonafhankelijke OS-ondersteuning: Enterprise-omgevingen draaien zelden op één besturingssysteem. Ik zoek naar volledige gelijkwaardigheid van patching voor Windows, macOS en belangrijke Linux-distributies zoals RHEL, Ubuntu en SUSE.
- Patching van applicaties van derden: De meeste uitgebuite kwetsbaarheden bevinden zich in applicaties zoals browsers, Java en Zoom. Ik beoordeel hoeveel titels van derden elk platform ondersteunt en hoe snel nieuwe patches aan de catalogus worden toegevoegd.
- Kwetsbaarheidsbeoordeling & prioritering: Ik zoek naar scannen op basis van CVE's in combinatie met risicoscores, zodat je team de actief uitgebuite kwetsbaarheid patcht vóór de cosmetische oplossing met lage ernst.
- Compliance-rapportage & audittrails: Auditors willen bewijs, geen beloften. Ik beoordeel of elke tool kant-en-klare rapporten biedt die zijn gekoppeld aan raamwerken zoals PCI-DSS, HIPAA en ISO 27001, met exporteerbare auditlogboeken.
- Gedistribueerd endpointbeheer: Ik kijk hoe elk platform externe laptops, cloudinstanties en on-premises servers bereikt zonder verkeer via een VPN te moeten leiden of een constante netwerkverbinding te vereisen.
Nadat ik een lijst heb samengesteld met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (Wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers:
Opvallende functies
Risicogebaseerde prioritering is een belangrijke onderscheidende factor. Ik zoek naar tools die dreigingsinformatie zoals CISA KEV binnenhalen om patches te rangschikken op basis van actieve uitbuiting, niet alleen op basis van CVSS-ernst. Geautomatiseerd testen en terugdraaien zijn minstens zo belangrijk—implementatie via pilotringen stelt je in staat een patch op een kleine groep te valideren voordat deze productie bereikt. Ook bandbreedteoptimalisatie onderscheidt leveranciers, vooral voor gedistribueerde teams waarbij distributie tussen peers en incrementele patches voorkomen dat implementaties het netwerk overbelasten.
Meer dan functies
De implementatiearchitectuur is belangrijk. Ik beoordeel of een leverancier SaaS-, lokaal geïnstalleerde en hybride opties biedt, omdat gereguleerde sectoren vaak volledig geïsoleerde omgevingen nodig hebben. De diepgang van integraties is even belangrijk; ik controleer op bidirectionele connectors voor ITSM-tools zoals ServiceNow en Jira, zodat patchimplementaties automatisch wijzigingstickets genereren. Ik kijk ook hoe snel een leverancier nieuwe patchinhoud publiceert nadat een CVE bekend wordt, omdat zelfs een vertraging van één of twee dagen duizenden endpoints blootgesteld kan laten.
Hoe kiest u software voor patchbeheer voor ondernemingen?
Het is gemakkelijk om te verdwalen in lange functielijsten en complexe prijsstructuren. Om u te helpen gefocust te blijven tijdens uw unieke softwareselectieproces, volgt hier een checklist met factoren om rekening mee te houden:
| Factor | Waar u rekening mee moet houden |
|---|---|
| Schaalbaarheid | Kan de software al uw huidige en verwachte eindpunten verwerken, verspreid over meerdere locaties of bedrijfsonderdelen, zonder vertraging of overbelasting van agents? |
| Integraties | Kan de tool eenvoudig verbinding maken met uw scanners voor kwetsbaarheden, ITSM-werkstromen en waarschuwingstools? Controleer of er een eigen integratie of betrouwbare API's beschikbaar zijn. |
| Aanpasbaarheid | Kunt u patchbeleid, onderhoudsvensters, toegang en rapportage aanpassen aan uw nalevingsbehoeften of bedrijfsprocessen? |
| Gebruiksgemak | Is de console intuïtief voor dagelijkse beheerders, of bent u afhankelijk van specialistische vaardigheden en voortdurende training voor gebruik en probleemoplossing? |
| Implementatie en introductie | Hoe lang duurt het om agents te implementeren, instellingen te configureren en medewerkers op te leiden? Let op onverwachte vereisten voor infrastructuur, beleid of verandermanagement. |
| Kosten | Zijn de prijsstructuren gebaseerd op eindpunt, gebruiker of functies? Controleer op verborgen kosten, zoals extra modules, integratie-uitbreidingen of niveaus voor naleving en rapportage. |
| Beveiligingsmaatregelen | Biedt het platform RBAC, auditregistratie en gegevensversleuteling? Vraag uzelf af hoe deze controles aansluiten bij het risicoprofiel van uw organisatie. |
| Beschikbaarheid van ondersteuning | Hoe snel en betrouwbaar kunt u hulp krijgen tijdens incidenten of upgrades? Houd rekening met SLA's, openingstijden van de ondersteuning en toegangskanalen voordat u een keuze maakt. |
Wat is software voor patchbeheer voor ondernemingen?
Patchbeheersoftware voor ondernemingen is een essentieel platform voor eindpuntbeveiliging dat de detectie, implementatie en monitoring van software-updates in grote, uiteenlopende IT-omgevingen automatiseert. Het verwerkt updates voor besturingssystemen en toepassingen van derden, helpt de naleving van regelgeving te handhaven en vermindert beveiligingskwetsbaarheden. Deze tools zijn ontworpen om duizenden eindpunten te ondersteunen, patching op verspreide locaties te stroomlijnen en robuuste rapportages te leveren die nodig zijn voor activiteiten op ondernemingsschaal.
Functies
Let bij het selecteren van patchbeheersoftware voor ondernemingen op de volgende belangrijke functies:
- Geautomatiseerde patchimplementatie: Gebruikt geautomatiseerde workflows om geplande of geactiveerde uitrol naar eindpunten te coördineren, waardoor handmatig werk wordt verminderd en vertragingen bij patching tot een minimum worden beperkt.
- Ondersteuning voor besturingssystemen op meerdere platforms: Beheert updates voor Windows, macOS en belangrijke Linux-distributies vanuit één console, zodat uiteenlopende apparaatparken volledig worden gedekt.
- Patching van toepassingen van derden: Levert updates voor apps die geen onderdeel zijn van het besturingssysteem, zoals browsers, productiviteitssuites en samenwerkingstools, waardoor het risico van niet-gepatchte software van derden wordt verminderd.
- Kwetsbaarheidsbeoordeling: Integreert kwetsbaarheidsbeheer door te scannen op ontbrekende updates en prioritaire kwetsbaarheden te identificeren aan de hand van de ernst van CVE's en realtimefeeds met informatie over bedreigingen.
- Terugdraaifuncties: Stelt IT-teams in staat problematische patches terug te draaien of te verwijderen, waardoor uitvaltijd tot een minimum wordt beperkt als een update problemen in de productie veroorzaakt.
- Compliancerapportage: Genereert rapporten voor audittrajecten en regelgevingskaders, waardoor het eenvoudiger wordt de patchstatus tijdens beveiligingsbeoordelingen aan te tonen.
- Beheer van externe eindpunten: Ondersteunt de levering van patches aan apparaten buiten het bedrijfsnetwerk, wat nuttig is voor externe of hybride werkomgevingen.
- Bandbreedteoptimalisatie: Gebruikt peer-to-peer-distributie, snelheidsbeperking of differentiële patching om de impact op het netwerk te minimaliseren en grote implementaties te versnellen.
- Planning van onderhoudsvensters: Hiermee kunt u specifieke tijden voor patching en herstarts definiëren, zodat updates aansluiten op de SLA's en operationele behoeften van uw bedrijf.
- Op rollen gebaseerd toegangsbeheer: Maakt verbinding met identiteitsproviders zoals Active Directory om gedetailleerde machtigingen toe te kennen, zodat alleen geautoriseerde gebruikers kritieke patchworkflows kunnen beheren.
Voordelen
De implementatie van patchbeheersoftware voor ondernemingen biedt verschillende voordelen voor uw team en uw bedrijf. Hier zijn enkele voordelen waar u naar kunt uitkijken:
- Verminderd beveiligingsrisico: Regelmatige, geautomatiseerde patching sluit bekende softwarekwetsbaarheden snel, waardoor uw organisatie wordt beschermd tegen malware, ransomware en zich ontwikkelende cyberbedreigingen.
- Verbeterde compliance: Ingebouwde compliancerapportage en audittrajecten maken het eenvoudiger om naleving van normen zoals PCI-DSS, HIPAA of ISO 27001 aan te tonen.
- Tijdsbesparing voor IT: Automatisering en gecentraliseerde patchcoördinatie ontlasten IT-teams van handmatige updates, zodat zij zich kunnen richten op initiatieven met een hogere prioriteit.
- Consistente implementatie van updates: Ondersteuning voor meerdere platforms zorgt ervoor dat alle eindpunten—lokaal, op afstand en in de cloud—tijdig en consistent patches ontvangen.
- Minder bedrijfsverstoring: Functies zoals terugdraaien, onderhoudsvensters en bandbreedteoptimalisatie behouden de systeemstabiliteit en verminderen uitvaltijd tijdens updates.
- Meer inzicht en controle: Realtime dashboards, aanpasbare waarschuwingen en gedetailleerde machtigingen stellen u in staat de voortgang van patches in uw volledige apparaatpark te monitoren, analyseren en beheren.
- Gestroomlijnd beheer op afstand: De mogelijkheid om verspreide of niet op het netwerk aangesloten eindpunten te patchen betekent dat uw beveiligingsniveau sterk blijft, zelfs wanneer teams vanaf verschillende locaties werken.
Kosten en prijzen
Voor het selecteren van patchbeheersoftware voor ondernemingen is inzicht nodig in de verschillende beschikbare prijsmodellen en abonnementen. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel bevat een samenvatting van veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die zijn opgenomen in oplossingen voor patchbeheer voor ondernemingen:
Vergelijkingstabel van abonnementen voor patchbeheersoftware voor ondernemingen
| Plantype | Gemiddelde prijs | Veelvoorkomende functies |
|---|---|---|
| Gratis abonnement | $0 | Basisimplementatie van patches voor een beperkt aantal apparaten, handmatige planning en communityondersteuning. |
| Persoonlijk abonnement | $5-$15/user/month | Patching voor één gebruiker, geautomatiseerde updates voor één besturingssysteem, basisrapportage en standaard technische ondersteuning. |
| Zakelijk abonnement | $20-$40/user/month | Ondersteuning voor meerdere gebruikers, platformonafhankelijke patching, updates voor apps van derden, compliance-rapportage en rolgebaseerde machtigingen. |
| Enterprise-abonnement | $40-$80/user/month | Volledige automatisering, hybride implementatieopties, aangepaste integraties, ondersteuning met SLA-garantie en geavanceerde auditmogelijkheden. |
Veelgestelde vragen over patchbeheersoftware voor ondernemingen
Hier volgen antwoorden op veelgestelde vragen over patchbeheersoftware voor ondernemingen:
Hoe helpt patchbeheersoftware voor ondernemingen bij compliance-audits?
Patchbeheersoftware voor ondernemingen automatiseert compliance-rapportage en houdt gedetailleerde audittrajecten bij. Zo kunt u tijdens interne of externe audits snel de patchstatus, het bewijs van herstel en de naleving van regelgeving zoals PCI-DSS of HIPAA aantonen.
Kan patchbeheersoftware voor ondernemingen apparaten patchen die niet met het netwerk zijn verbonden?
Ja, de meeste moderne oplossingen ondersteunen patching op afstand voor apparaten buiten het bedrijfsnetwerk. Hierdoor blijven eindpunten beveiligd en up-to-date, ook wanneer gebruikers reizen of vanuit huis werken.
Welke toepassingen van derden worden doorgaans ondersteund voor patching?
Oplossingen voor ondernemingen ondersteunen doorgaans een breed scala aan apps van derden, zoals webbrowsers, e-mailclients, Java, Zoom en productiviteitssuites. Controleer de catalogus van de leverancier op updates die relevant zijn voor uw omgeving.
Hoe vermindert automatisering het risico ten opzichte van handmatig patchen?
Automatisering vermindert menselijke fouten, dwingt consistent beleid af en maakt een snelle uitrol van beveiligingsupdates binnen uw volledige apparaatpark mogelijk. Hierdoor wordt het patchvenster verkleind en neemt de kans af dat bedreigingen misbruik maken van ongepatchte kwetsbaarheden.
Waar moet ik op letten bij het vergelijken van de totale eigendomskosten?
U moet rekening houden met licenties, infrastructuurwijzigingen, professionele diensten, ondersteuningsniveaus en de tijd die nodig is voor implementatie en doorlopend beheer. Let op verborgen extra kosten voor belangrijke functies zoals compliance, integraties of geavanceerde rapportage.