

Kraak de code: de 10 beste tools voor statische codeanalyse van 2026
Beste tools voor statische codeanalyse


De beste tools voor statische codeanalyse helpen teams kwetsbaarheden vroegtijdig te detecteren, fouten op te sporen voordat ze productie bereiken, coderingsstandaarden af te dwingen en de algehele codekwaliteit te verbeteren. Deze tools geven ontwikkelaars direct feedback, zodat ze problemen snel kunnen oplossen en prestatie- of beveiligingsproblemen later in de levenscyclus kunnen voorkomen.
Teams zoeken vaak naar tools voor statische codeanalyse wanneer handmatige controles fouten over het hoofd zien, inconsistente coderingspraktijken technische schuld veroorzaken of beveiligingslekken in grote codebases onopgemerkt blijven. Deze problemen vertragen releases, vergroten de hoeveelheid herstelwerk en maken samenwerking tussen ontwikkelings- en beveiligingsteams moeilijker.
Met ruim 20 jaar ervaring in de sector als technologiedirecteur heb ik tientallen tools voor statische codeanalyse in echte omgevingen getest en beoordeeld om de nauwkeurigheid van detectie, integratiemogelijkheden en gebruiksvriendelijkheid te evalueren. Deze gids belicht de beste tools voor statische codeanalyse die de codekwaliteit verbeteren, betere ontwikkelworkflows ondersteunen en risico's verminderen. Elke beoordeling behandelt functies, voor- en nadelen en de meest geschikte gebruikssituaties, zodat je de juiste tool kunt kiezen.
Waarom u onze softwareaanbevelingen kunt vertrouwen
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Overzicht van de beste tools voor statische codeanalyse
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor uitgebreide scans van codekwetsbaarheden | Gratis abonnement beschikbaar + gratis demo | Vanaf $350/maand | Website | |
| 2 | Beste voor implementatie op locatie | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 3 | Het beste voor contextbewuste AI-analyse | Gratis abonnement beschikbaar | Vanaf $200/maand | Website | |
| 4 | Het meest geschikt voor het monitoren van risico's in de toeleveringsketen | Gratis proefperiode van 7 dagen + gratis demo beschikbaar | Vanaf $399/maand (jaarlijks gefactureerd) | Website | |
| 5 | Beste vanwege de robuuste, op beveiliging gerichte statische codeanalyse | Gratis demo beschikbaar | Prijzen beginnen vanaf $50/gebruiker/maand | Website | |
| 6 | Het beste voor naadloze integratie met Visual Studio om de productiviteit te verhogen | Gratis proefperiode van 30 dagen + gratis abonnement beschikbaar | Prijsplannen vanaf $12.90/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 7 | Het beste vanwege de brede taalondersteuning en projectanalyse in een vroeg stadium | Gratis proefversie beschikbaar | Prijzen beginnen vanaf $20/gebruiker/maand (jaarlijks gefactureerd) | Website | |
| 8 | Het beste voor het identificeren van beveiligingslekken in grote codebases | Not available | De prijzen beginnen bij $79/gebruiker/maand | Website | |
| 9 | Het meest geschikt vanwege de kracht om complexe codebases te verwerken en moeilijk vindbare fouten op te sporen | Not available | Prijzen zijn niet openbaar beschikbaar | Website | |
| 10 | Het beste voor de geavanceerde realtime-identificatie van beveiligingskwetsbaarheden | Gratis proefversie beschikbaar | Prijzen op aanvraag | Website |


Beoordelingen van de beste tools voor statische codeanalyse
Beste voor uitgebreide scans van codekwetsbaarheden
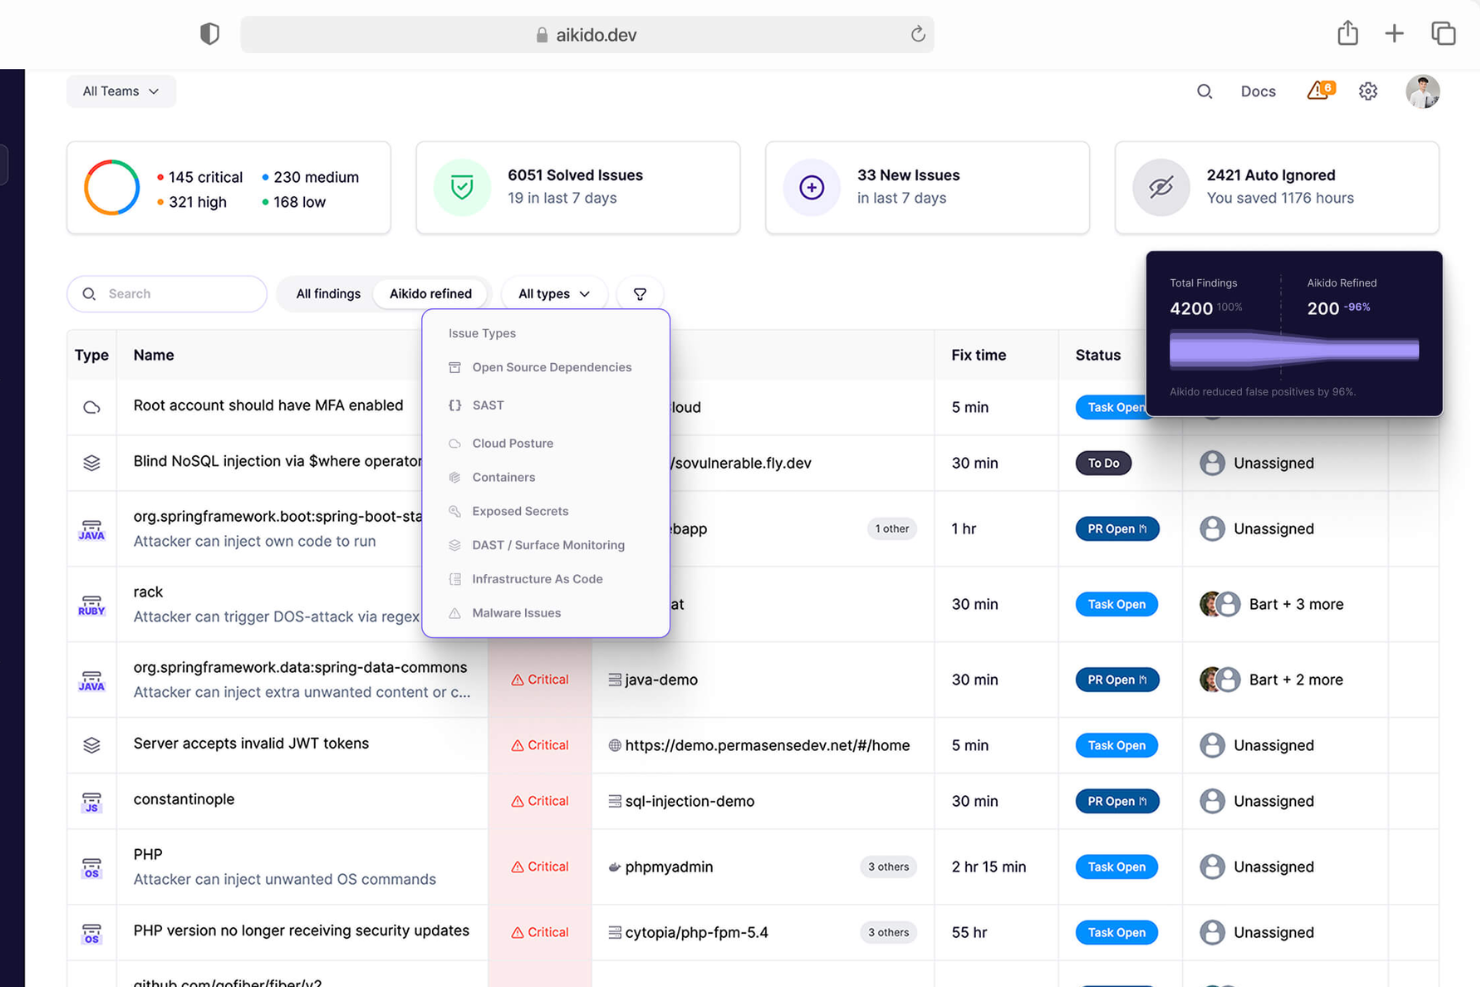
Aikido Security is een uitgebreid DevSecOps-platform dat volledige dekking biedt van code tot cloud, kwetsbaarheidsbeheer ondersteunt en het genereren van SBOM's mogelijk maakt. De tool helpt applicaties tijdens runtime te beschermen door verschillende beveiligingsbedreigingen te identificeren en aan te pakken, zoals malware, verouderde software en licentierisico's.
Waarom ik voor Aikido Security heb gekozen: De op beveiliging gerichte statische applicatiebeveiligingstest (SAST) biedt uitgebreide scans van broncode op kritieke codekwetsbaarheden, zoals SQL-injectie, cross-sitescripting (XSS) en bufferoverflows. In tegenstelling tot veel andere SAST-tools die een overvloed aan niet-beveiligingsgerelateerde problemen genereren, richt Aikido zich uitsluitend op beveiligingsrisico's. Hierdoor wordt ruis verminderd en kunnen teams echte bedreigingen gemakkelijker prioriteren en aanpakken.
Deze gerichte aanpak wordt verder versterkt door het aanmaken van aangepaste regels, waarmee organisaties het scanproces kunnen afstemmen op hun specifieke omgeving en beveiligingsbeleid.
Opvallende functies & integraties:
Aikido Security biedt ook cloudbeveiligingspostuurbeheer (CSPM) om risico's in cloudinfrastructuren bij grote providers te detecteren, evenals detectie van geheimen om ongeautoriseerde toegang te voorkomen door te controleren op gelekte en blootgestelde gevoelige informatie, zoals API-sleutels en wachtwoorden. Integraties zijn onder meer Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana en GitHub.
Pros and Cons
Pros:
- Biedt een uitgebreid dashboard en aanpasbare rapporten
- Biedt bruikbare inzichten
- Gebruiksvriendelijke interface
Cons:
- Negeert kwetsbaarheden als er geen oplossing beschikbaar is
- Alleen beschikbaar in het Engels
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.
Beste voor implementatie op locatie
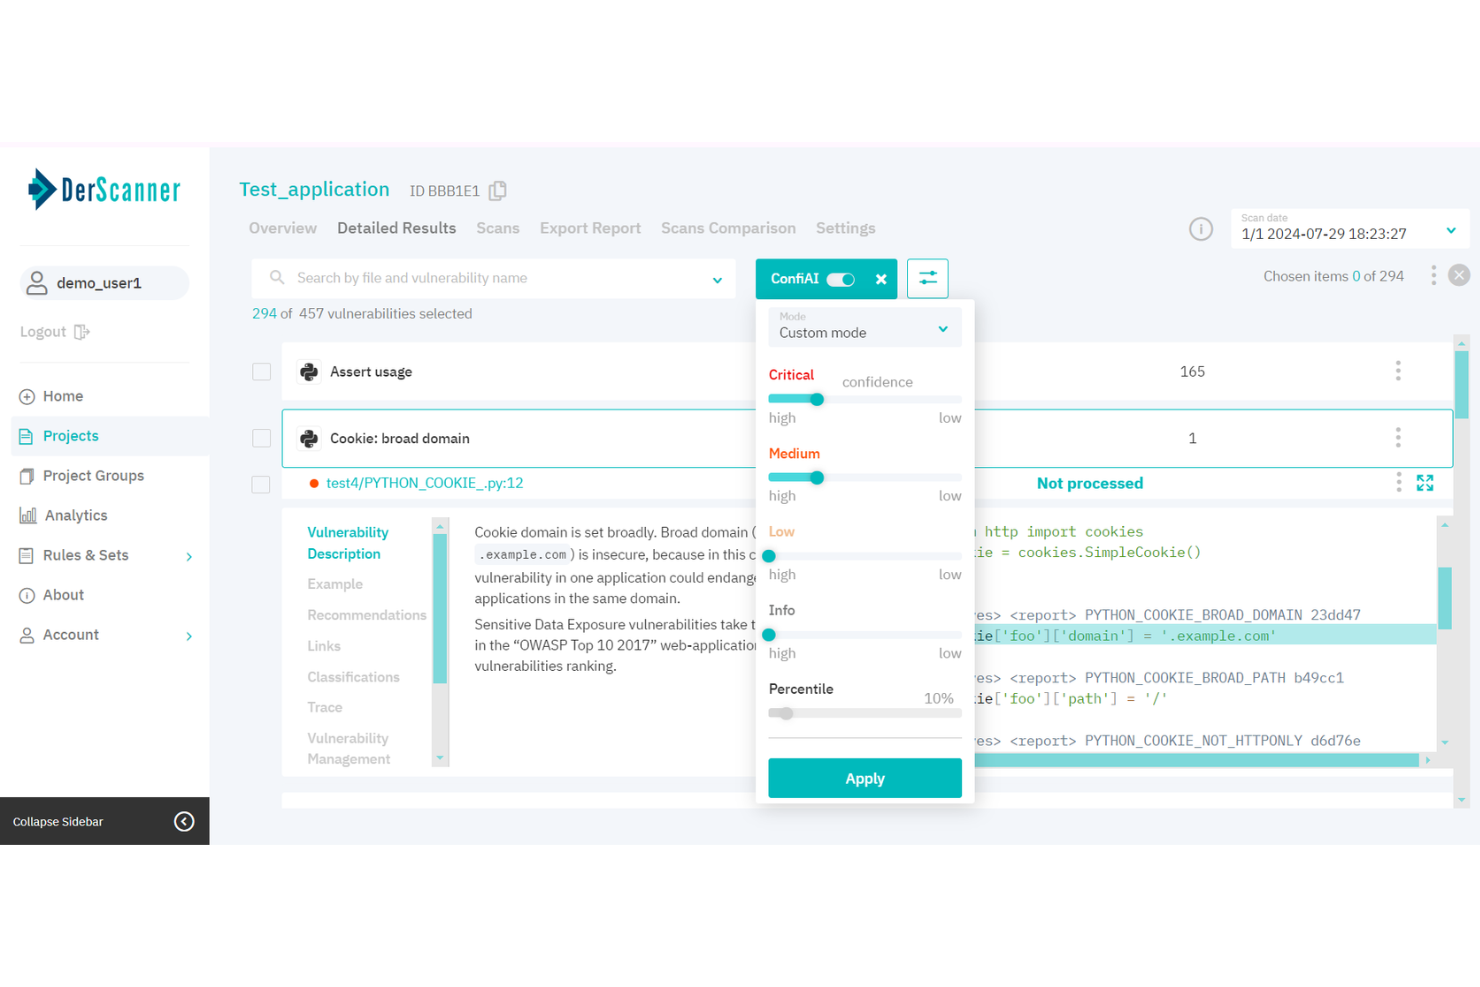
DerScanner is een platform voor het testen van applicatiebeveiliging gedurende de volledige levenscyclus, dat volledige controle en privacy over je implementatie combineert met voorspelbare kosten dankzij licenties per scan.
Waarom ik voor DerScanner koos: Ik vind het prettig dat het zowel broncode als binaire bestanden kan scannen. Dit betekent dat je verborgen kwetsbaarheden kunt identificeren, zelfs in verouderde applicaties of wanneer je geen toegang hebt tot de broncode. Deze functie zorgt ervoor dat geen enkel beveiligingsprobleem onopgemerkt blijft, waardoor je vertrouwen krijgt in de veiligheid van je applicatie.
Een ander voordeel is de Confi AI-engine van DerScanner, die het aantal fout-positieven vermindert. Door irrelevante meldingen eruit te filteren, kan je team zich richten op het oplossen van echte problemen in plaats van tijd te verspillen aan niet-bestaande problemen.
Opvallende functies & integraties:
Andere functies zijn implementatie op locatie en dynamische applicatiebeveiligingstests (DAST), waarbij livewebapplicaties worden getest vanuit het perspectief van een aanvaller. Dit biedt inzicht in potentiële bedreigingen uit de echte wereld. Analyse van softwarecompositie (SCA) beveiligt afhankelijkheden en toeleveringsketens, zodat je team kwetsbaarheden in opensourcesoftware effectief kan beheren. Het biedt ook beveiligingstests voor mobiele applicaties.
Enkele integraties zijn Jira, GitLab CI, Jenkins, Azure DevOps, TeamCity, SonarQube, GitHub, Bitbucket en SVN.
Pros and Cons
Pros:
- Effectieve detectie van kwetsbaarheden
- Ondersteunt een breed scala aan programmeertalen
- Functies om alertmoeheid te verminderen
Cons:
- Beperkt aantal gebruikers bij abonnementen van lagere niveaus
- Het configuratieproces kan complex zijn

Zeropath
Het beste voor contextbewuste AI-analyse
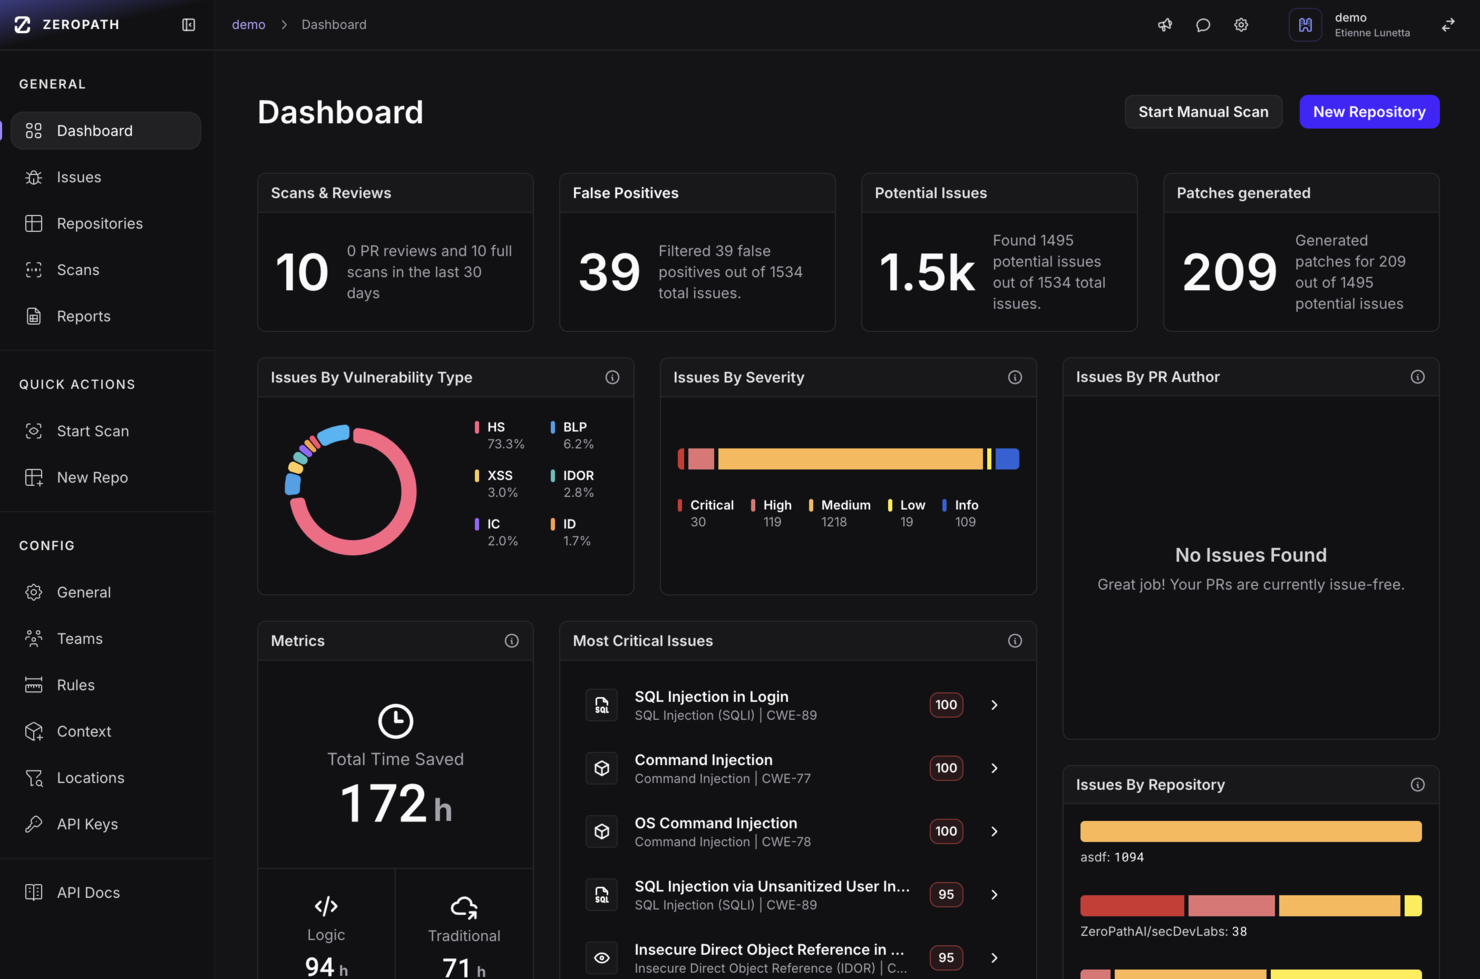
ZeroPath biedt een AI-platform voor statische applicatiebeveiligingstests (SAST), ontworpen voor beveiligingsgerichte organisaties. Door kwetsbaarheden in code te identificeren en automatisch op te lossen, spreekt ZeroPath bedrijven aan die beveiliging prioriteren en de integriteit van hun code willen verbeteren.
Waarom ik voor ZeroPath heb gekozen
Ik heb voor ZeroPath gekozen omdat het een duidelijke verbetering biedt ten opzichte van traditionele statische applicatiebeveiligingstests (SAST) door een contextbewuste analyse-engine te combineren met geautomatiseerde patchsuggesties en intelligente kwetsbaarheidsscores. Je team krijgt AI-gebaseerde SAST die gegevensstromen en bedrijfslogica begrijpt, geautomatiseerde patchgeneratie die gemarkeerde problemen omzet in voorgestelde oplossingen, en risicogestuurde prioritering die laat zien wat belangrijk is, in plaats van alleen wat is gemarkeerd. Deze functies sluiten aan bij de behoeften van snel bewegende ontwikkelingsteams die de beveiliging goed willen houden zonder te worden opgehouden door fout-positieven.
Belangrijkste functies van ZeroPath
Naast de belangrijkste sterke punten vond ik ook deze functies nuttig voor je team:
- Verkeerde configuraties in Infrastructure as Code (IaC): Detecteert en verhelpt verkeerde configuraties in IaC, zodat je infrastructuur vanaf de basis veilig is.
- Detectie van geheimen: Identificeert en beperkt de blootstelling van gevoelige informatie in je codebase, zodat je organisatie wordt beschermd tegen datalekken.
- Contextuele triage: Prioriteert kwetsbaarheden op basis van context, zodat je team eerst de meest kritieke problemen kan aanpakken.
- Risicobeheertools: Biedt uitgebreide tools om risico's te beoordelen en te beheren, naleving te waarborgen en de algehele beveiligingspositie te verbeteren.
ZeroPath-integraties
Integraties omvatten GitHub, GitLab, Bitbucket en Azure DevOps. Er is ook een API beschikbaar voor aangepaste integraties.
Pros and Cons
Pros:
- Detecteert fouten in bedrijfslogica die conventionele SAST-tools missen.
- Genereert patchsuggesties met één klik in pullrequests.
- Biedt softwarecompositieanalyse met afhankelijkheidsmapping op basis van de applicatiecontext.
Cons:
- Gebruikers die niet vertrouwd zijn met AI-gebaseerd scannen hebben mogelijk tijd nodig om de resultaten te vertrouwen.
- Voor het automatisch genereren van patches kan handmatige controle nodig zijn voordat ze worden samengevoegd in gevoelige productiecode.
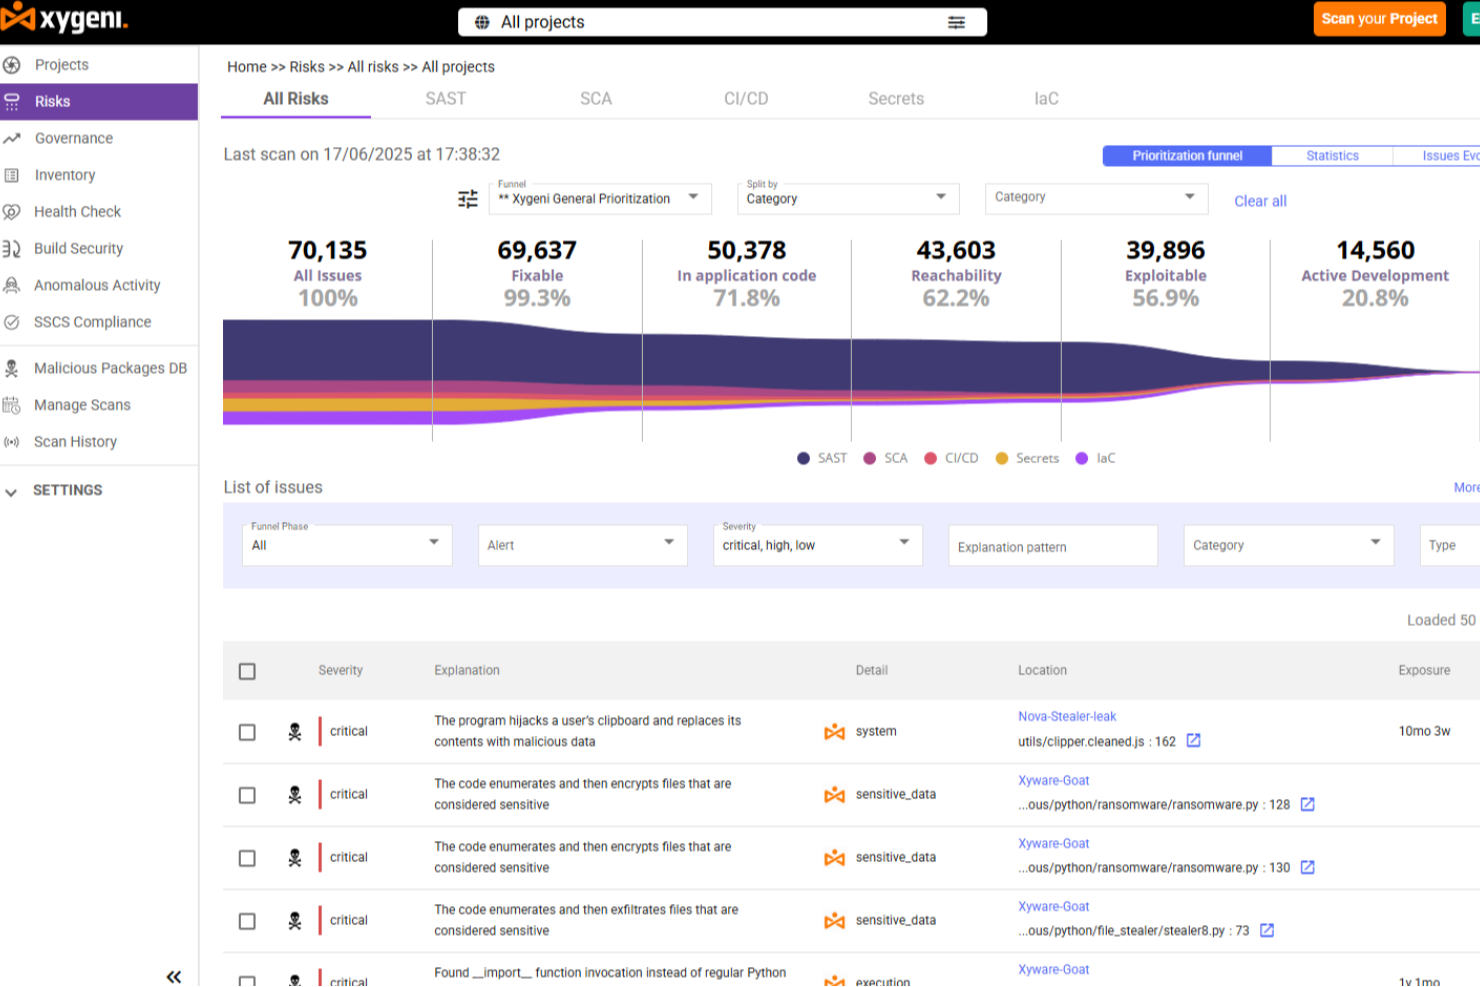
Xygeni is een door AI aangedreven platform voor applicatiebeveiliging dat SAST, SCA, detectie van geheimen, CI/CD-beveiliging en bescherming van de softwaretoeleveringsketen combineert in één end-to-end AppSec-oplossing.
Voor wie is Xygeni het meest geschikt?
Xygeni is zeer geschikt voor beveiligingsgerichte engineeringteams bij middelgrote tot grote ondernemingen die complexe softwareontwikkelingspijplijnen met meerdere tools uitvoeren.
Waarom ik voor Xygeni heb gekozen
Ik heb Xygeni opgenomen in mijn topkeuzes omdat de SCA-module veel verder gaat dan standaard-CVE-scanning en de volledige omvang van risico's in de opensourcesoftwaretoeleveringsketen afdekt. Het analyseert dagelijks duizenden nieuwe en bijgewerkte pakketten om zero-day-malware te detecteren en verdachte afhankelijkheden te blokkeren voordat ze productie bereiken. Ik waardeer ook de contextgebaseerde risicoscore, die rekening houdt met bereikbaarheid, blootstelling aan internet en exploiteerbaarheid, zodat je team geen tijd verspilt aan ruis. Bovendien maakt de export van SBOM's met één klik in SPDX- of CycloneDX-indeling nalevingsrapportage een stuk minder omslachtig.
Belangrijkste functies van Xygeni
- Door AI aangedreven SAST: Scant broncode op beveiligingskwetsbaarheden met behulp van AI-gestuurde analyse en genereert automatische oplossingen rechtstreeks in je IDE of pull request.
- Detectie van schadelijke code: Identificeert achterdeurtjes, trojans en versluierde logica in aangepaste code, ingedeeld volgens CWE-506-classificaties.
- Beveiligingsscanning van IaC: Analyseert infrastructuur-als-codebestanden op verkeerde configuraties in cloud- en containeromgevingen.
- ASPM-dashboard: Biedt op één plek een uniforme inventaris van assets en een overzicht van de risicopositie in je volledige SDLC.
Integraties van Xygeni
Xygeni integreert met GitHub, GitLab, Bitbucket, Jenkins en Azure DevOps voor SCM- en CI/CD-workflows, plus CircleCI en TravisCI. Voor IDE-ondersteuning biedt het plug-ins voor JetBrains-IDE's, Visual Studio Code, Eclipse, Visual Studio, Cursor en Windsurf. Het maakt ook verbinding met Slack voor meldingen en Jira voor ticketbeheer. Xygeni biedt een REST API waarmee teams scans kunnen automatiseren, bevindingen kunnen ophalen, handhavingsworkflows kunnen activeren en kunnen integreren met interne tools.
Pros and Cons
Pros:
- Filtert ruis om exploiteerbare risico's zichtbaar te maken
- Dekt de volledige beveiliging van de softwaretoeleveringsketen
- Realtime detectie van kwetsbaarheden in afhankelijkheden
Cons:
- Beperkte aanpassingsmogelijkheden voor dashboards en rapporten
- Minder integraties met niche-DevOps-tools
Beste vanwege de robuuste, op beveiliging gerichte statische codeanalyse
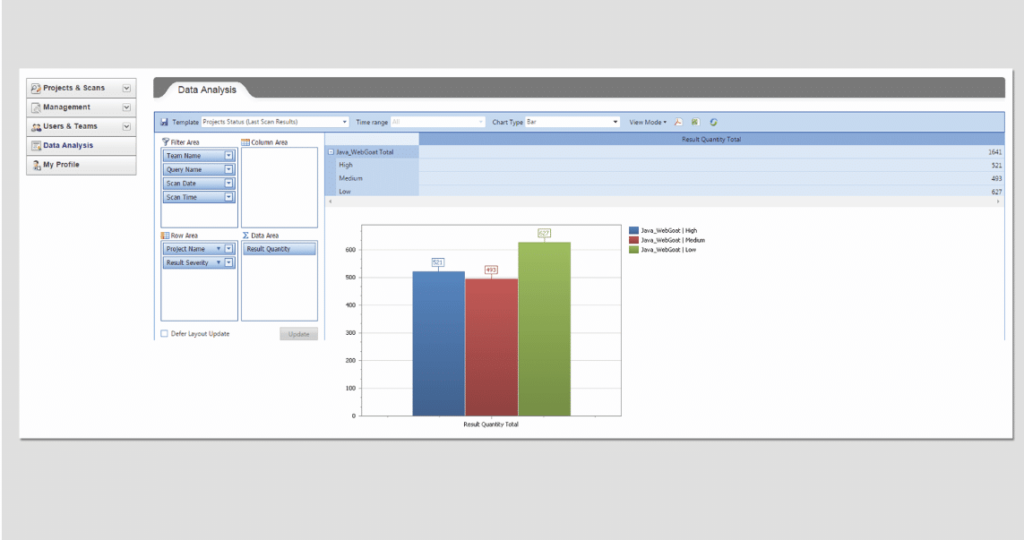
Checkmarx is een veelgebruikte tool voor statische codeanalyse met een sterke nadruk op het detecteren en beperken van beveiligingskwetsbaarheden.
Deze tool is gespecialiseerd in het identificeren van potentiële beveiligingslekken in je code voordat ze een probleem vormen in productie, waardoor het een onmisbare aanwinst is voor beveiligingsbewuste organisaties.
Waarom ik Checkmarx heb gekozen: Ik heb Checkmarx geselecteerd vanwege de hoogwaardige, op beveiliging gerichte statische codeanalyse. Bij het vergelijken van verschillende tools viel Checkmarx op dankzij de grondige scanmogelijkheden en de sterke focus op beveiliging. De tool kan niet alleen potentiële beveiligingsproblemen identificeren, maar biedt ook gedetailleerd inzicht in hoe deze kunnen worden opgelost.
Ik ben van mening dat Checkmarx het beste is voor organisaties die beveiliging prioriteit geven, omdat het helpt potentiële beveiligingslekken vroeg in de ontwikkelingscyclus te identificeren en te beperken.
Belangrijkste functies & integraties:
Checkmarx biedt uitgebreide mogelijkheden voor het scannen van code en detecteert potentiële beveiligingslekken voordat deze in productie tot kwetsbaarheden uitgroeien. Het vermogen van de tool om bruikbare aanbevelingen te geven voor het beperken van risico's is bijzonder waardevol.
Daarnaast biedt Checkmarx integraties met populaire ontwikkeltools zoals JIRA, Jenkins en GitHub, waardoor teams beveiligingscontroles naadloos in hun ontwikkelworkflow kunnen opnemen.
Pros and Cons
Pros:
- Uitzonderlijk goed in het detecteren van beveiligingskwetsbaarheden
- Biedt bruikbare aanbevelingen voor risicobeperking
- Integreert goed met populaire ontwikkeltools
Cons:
- Hogere kosten vergeleken met sommige alternatieven
- Kan voor nieuwe gebruikers een steile leercurve hebben
- Kan fout-positieven genereren die handmatig moeten worden beoordeeld

Het beste voor naadloze integratie met Visual Studio om de productiviteit te verhogen
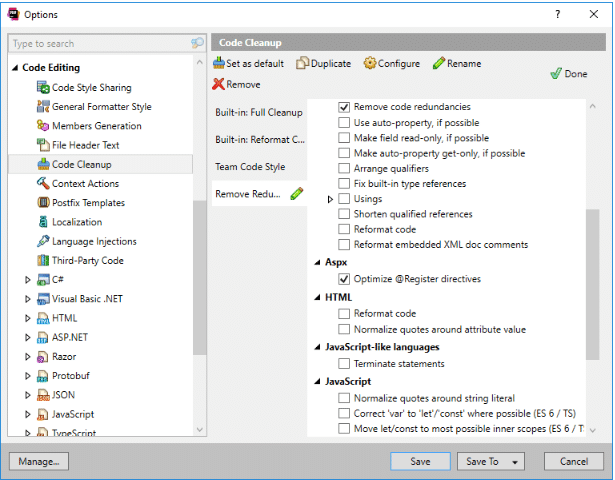
ReSharper is een gerenommeerde tool voor statische codeanalyse die binnen de Visual Studio-omgeving werkt om de productiviteit van ontwikkelaars te verhogen. Met ReSharper worden code-inspectie, refactoring en navigatie efficiënter, waardoor het de perfecte tool is voor ontwikkelaars die Visual Studio gebruiken.
Waarom ik voor ReSharper koos: Ik koos voor ReSharper vanwege de diepe integratie met Visual Studio en de kracht ervan om de productiviteit van ontwikkelaars aanzienlijk te verbeteren. De tool viel op door zijn vermogen om code rechtstreeks binnen de IDE te analyseren, waardoor het voor ontwikkelaars gemakkelijk en praktisch wordt om hun codebases te refactoren en erin te navigeren.
Ik ben van mening dat ReSharper het meest geschikt is voor ontwikkelaars die Visual Studio gebruiken, omdat het de productiviteit verhoogt door geavanceerde codenavigatie en realtime analyse van de codekwaliteit te bieden.
Opvallende functies & integraties:
ReSharper blinkt uit met functies zoals realtime analyse van de codekwaliteit, geavanceerde codenavigatie en uitgebreide intelligente refactoring. Het biedt ook een diepe integratie met Visual Studio, waardoor ontwikkelaars analyses kunnen uitvoeren zonder hun codeeromgeving te verlaten.
Pros and Cons
Pros:
- Diepe integratie met Visual Studio
- Biedt geavanceerde codenavigatie en intelligente refactoring
- Realtime analyse van de codekwaliteit
Cons:
- Voornamelijk voordelig voor ontwikkelaars die Visual Studio gebruiken
- Kan Visual Studio vertragen bij grote codebases
- Hoge leercurve voor nieuwe gebruikers

Qodana
Het beste vanwege de brede taalondersteuning en projectanalyse in een vroeg stadium
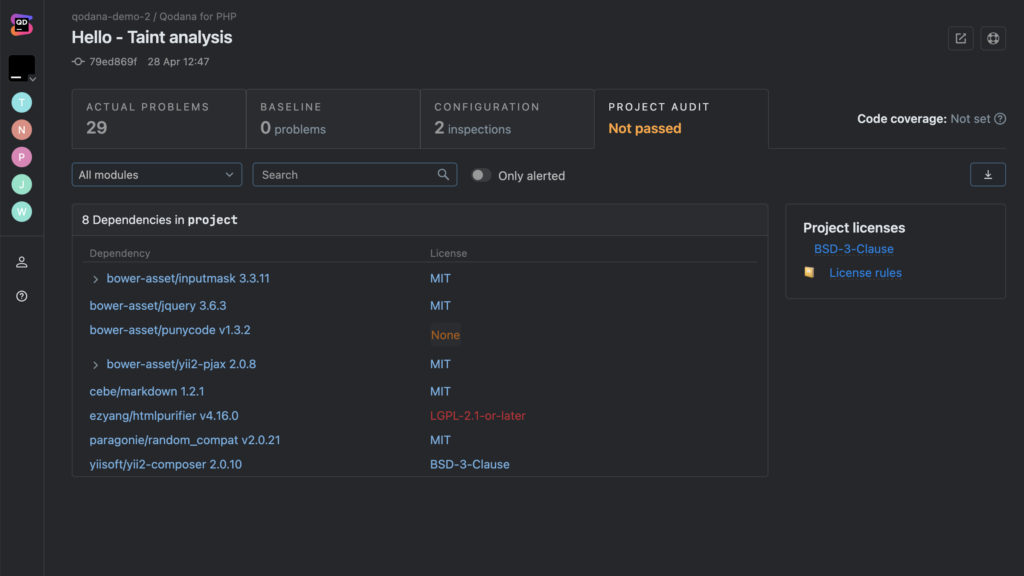
Qodana is een statische codeanalysetool voor meerdere talen, ontwikkeld door JetBrains. De tool biedt een uitgebreide aanpak voor de analyse van codebases dankzij de brede taalondersteuning en de mogelijkheid om al vroeg in de levenscyclus van een project te worden gebruikt.
Deze belangrijke eigenschappen maken Qodana bijzonder nuttig voor uiteenlopende projecten en analyses in een vroeg stadium, waarbij problemen kunnen worden geïdentificeerd en beperkt voordat ze uitgroeien tot grotere problemen.
Waarom ik voor Qodana heb gekozen: De keuze voor Qodana is gebaseerd op de veelzijdigheid en proactieve aanpak. Wat de tool onderscheidt, is de brede taalondersteuning, waarmee codebases in verschillende talen kunnen worden onderzocht. Hierdoor is de tool veelzijdig inzetbaar voor projecten met meerdere talen. Bovendien helpt de mogelijkheid om projecten in een vroeg stadium te analyseren teams bij het identificeren en oplossen van potentiële problemen in de beginfase.
Deze eigenschappen maken Qodana tot een uitstekende tool voor teams die aan uiteenlopende projecten werken en vanaf het begin kwaliteit willen waarborgen.
Opvallende functies & integraties:
Qodana beschikt over een reeks functies voor vele talen, waaronder Java, Python, JavaScript en meer, waardoor de tool geschikt is voor een breed scala aan projecten. Een andere opvallende functie is de analyse van projecten in een vroeg stadium, waarmee potentiële problemen vanaf het begin kunnen worden geïdentificeerd.
Wat integraties betreft, integreert Qodana naadloos met Docker, wat de implementatie en uitvoering in verschillende omgevingen vereenvoudigt.
Pros and Cons
Pros:
- Brede taalondersteuning is geschikt voor uiteenlopende projecten
- Maakt projectanalyse in een vroeg stadium mogelijk en bevordert proactieve probleemoplossing
- Docker-integratie vereenvoudigt implementatie en uitvoering
Cons:
- Kan minder kosteneffectief zijn voor individuele ontwikkelaars of kleine teams
- De vereiste van Docker kan extra complexiteit met zich meebrengen
- Ontbreekt integratie met sommige gangbare versiebeheersystemen

Het beste voor het identificeren van beveiligingslekken in grote codebases
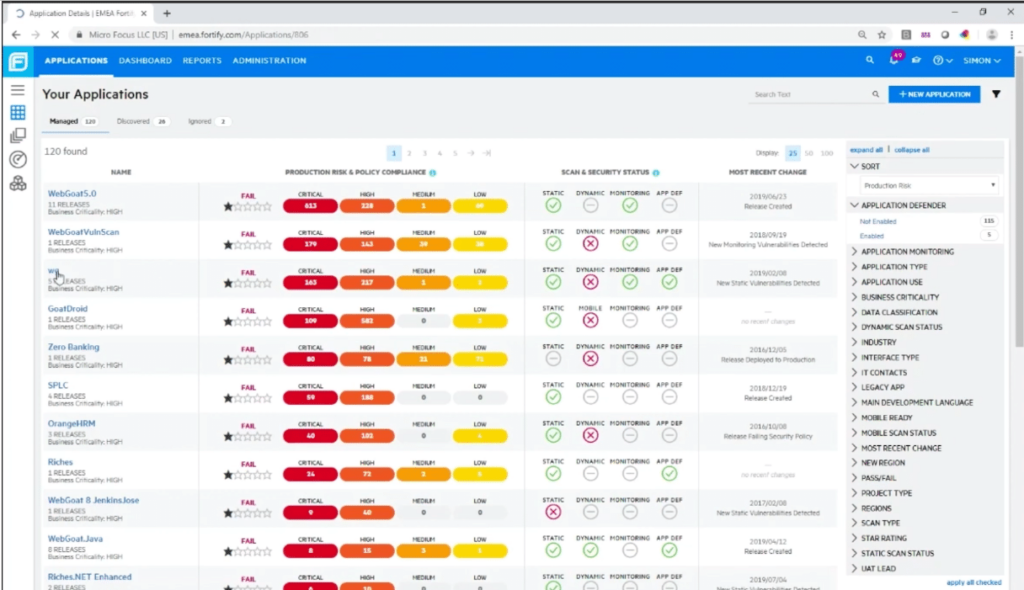
Fortify Static Code Analyzer is een hulpmiddel dat is ontwikkeld door Micro Focus en waarmee ontwikkelaars code vanuit beveiligingsperspectief kunnen analyseren. Het hulpmiddel komt goed tot zijn recht bij het werken met grote codebases, omdat het potentiële beveiligingskwetsbaarheden binnen enorme hoeveelheden code effectief opspoort en lokaliseert. Daardoor past het goed bij grotere ondernemingen en projecten.
Waarom ik Fortify Static Code Analyzer heb gekozen: Ik heb Fortify Static Code Analyzer gekozen vanwege de mogelijkheid om grote codebases efficiënt te analyseren. Wat het onderscheidt van andere hulpmiddelen is de schaalbaarheid en diepgang van de analyse. Ik heb vastgesteld dat de effectiviteit van dit hulpmiddel bij het detecteren van beveiligingsproblemen vooral opvalt bij grote projecten.
Gezien deze kenmerken sluit het goed aan bij de unieke verkooppropositie van het hulpmiddel en is het zeer geschikt voor het identificeren van beveiligingskwetsbaarheden in grotere codebases.
Opvallende functies en integraties:
De mogelijkheid van het hulpmiddel om uitgebreide codebases te beheren en te scannen, is een opvallend kenmerk van Fortify Static Code Analyzer. Bovendien biedt de gebruikersinterface van de software een uitgebreid overzicht van potentiële kwetsbaarheden, deelt deze in op basis van ernst en stelt mogelijke oplossingen voor.
Wat integraties betreft, werkt Fortify goed met bouwsystemen zoals Jenkins en versiebeheersystemen zoals Git, wat het ontwikkelingsproces kan stroomlijnen.
Pros and Cons
Pros:
- Efficiënte analyse van grote codebases
- Uitgebreide detectie en categorisering van kwetsbaarheden
- Integreert goed met populaire ontwikkelingssystemen
Cons:
- De hoge kosten kunnen een belemmering vormen voor kleine teams
- De gebruikersinterface kan complex zijn voor beginners
- Mogelijk te uitgebreid voor kleinere projecten

Coverity
Het meest geschikt vanwege de kracht om complexe codebases te verwerken en moeilijk vindbare fouten op te sporen
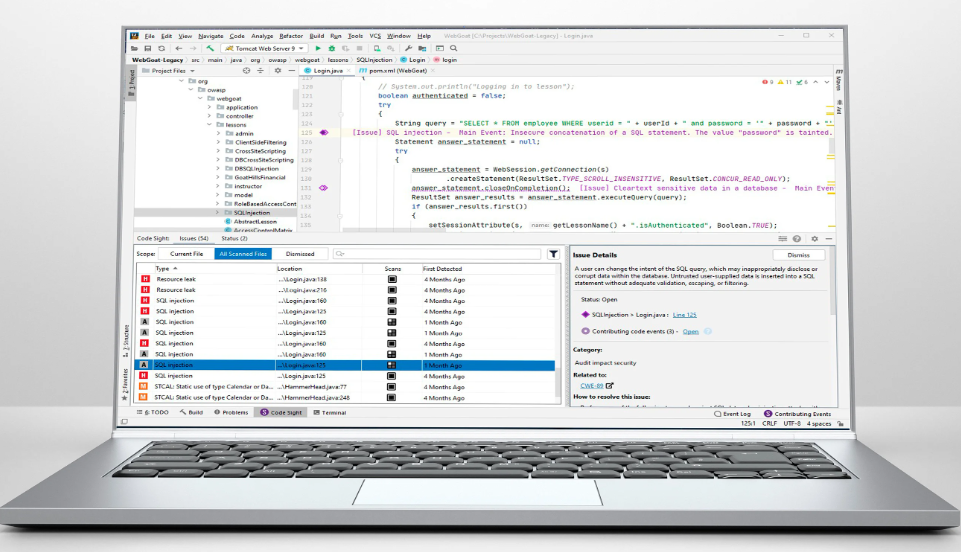
Coverity is een geavanceerde tool voor statische analyse die uitstekend overweg kan met complexe codebases en moeilijk vindbare fouten aan het licht brengt. De tool kan grote hoeveelheden code grondig inspecteren, waardoor deze bijzonder geschikt is voor het opsporen van moeilijk te vinden fouten in ingewikkelde codebases.
Waarom ik voor Coverity koos: Bij het selecteren van Coverity voor deze lijst waardeerde ik het vermogen om complexe codebases te verwerken en de vaardigheid om moeilijk vindbare fouten aan het licht te brengen. Het onderscheidende kenmerk is de grondigheid van de analyse die de tool biedt, waardoor deze een uitstekend hulpmiddel is voor grote, geavanceerde projecten. Vanwege de kracht om verborgen fouten in ingewikkelde codebases effectief op te sporen, vind ik Coverity het meest geschikt voor deze taak.
Belangrijkste functies & integraties:
Coverity biedt een uitgebreide reeks functies, waaronder grondige codescans voor het identificeren van verborgen defecten, beveiligingsproblemen en problemen met gelijktijdige uitvoering. De tool biedt ook een uniform overzicht van defecten en kwetsbaarheden, wat helpt bij het stroomlijnen van het proces voor het oplossen van fouten.
Wat integraties betreft, biedt Coverity compatibiliteit met belangrijke IDE's, CI/CD-pijplijnen en versiebeheersystemen, wat de bruikbaarheid verder vergroot.
Pros and Cons
Pros:
- Dankzij de grondige analyse geschikt voor het verwerken van complexe codebases
- Buitengewoon goed in het opsporen van moeilijk vindbare fouten
- Sterke integratie met diverse ontwikkelingstools
Cons:
- Het ontbreken van transparante prijsinformatie kan voor sommigen een nadeel zijn
- De interface kan voor beginners complex lijken
- Het instelproces kan enigszins ingewikkeld zijn
Klocwork
Het beste voor de geavanceerde realtime-identificatie van beveiligingskwetsbaarheden
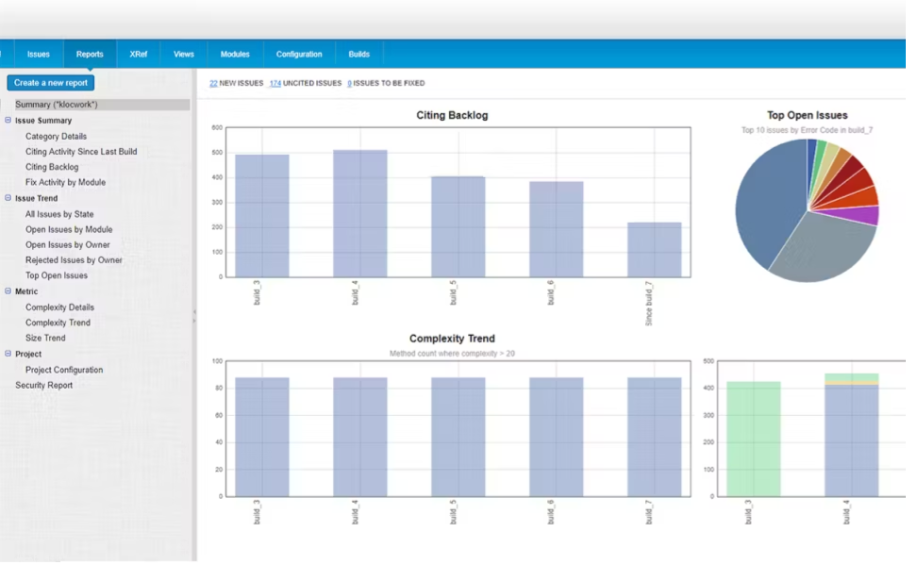
Klocwork, een product van Perforce, biedt uitgebreide statische codeanalyse. Het staat bekend om zijn vermogen om beveiligingskwetsbaarheden in realtime te detecteren, waardoor een hoog niveau van codebeveiliging wordt gegarandeerd. Deze kracht in realtimeanalyse is de reden waarom ik geloof dat Klocwork het beste geschikt is om beveiligingsproblemen snel en efficiënt te identificeren.
Waarom ik voor Klocwork heb gekozen: Binnen het domein van tools voor statische codeanalyse onderscheidt Klocwork zich door zijn indrukwekkende vermogen tot realtimeanalyse. Deze functie, die ik met andere tools heb geëvalueerd en vergeleken, helpt bij het identificeren van beveiligingsproblemen zodra deze zich voordoen.
Deze unieke en cruciale eigenschap bracht mij ertoe Klocwork te selecteren als de optimale keuze voor ontwikkelaars die prioriteit geven aan het onmiddellijk detecteren van beveiligingskwetsbaarheden.
Opvallende functies & integraties:
Klocwork blinkt uit met functies zoals smartRank, waarmee geïdentificeerde problemen worden geprioriteerd en gerangschikt, en het centrum voor codebeoordeling, dat gezamenlijke codebeoordeling mogelijk maakt. Het integreert naadloos met populaire IDE's, CI/CD-tools en tools voor broncodebeheer, wat zorgt voor een soepele en geïntegreerde ervaring.
Pros and Cons
Pros:
- Biedt realtime-identificatie van beveiligingskwetsbaarheden
- Prioriteert en rangschikt problemen, wat helpt bij het beheer ervan
- Maakt gezamenlijke codebeoordeling mogelijk
Cons:
- Prijsinformatie is niet direct beschikbaar
- Is mogelijk overmatig voor kleinere projecten of teams
- Kan voor nieuwe gebruikers een steile leercurve hebben
Andere tools voor statische codeanalyse
Hieronder staat een lijst met aanvullende tools voor statische codeanalyse die ik op mijn shortlist heb gezet, maar die niet tot de top 10 behoren. Zeker de moeite waard om te bekijken.
- SonarCloud
E voor cloudgebaseerde analyse van opensourceprojecten
- Semgrep
Het beste voor het maken van aangepaste regels en taalonafhankelijke codecontrole
- Codiga
Ideaal voor het automatiseren van codebeoordelingen en het verbeteren van de codekwaliteit
- CodeSonar
E voor diepgaande broncodeanalyse om fouten te voorkomen
- SonarQube
E voor continue inspectie van codekwaliteit en beveiligingsaspecten


Meer beoordelingen van tools voor codeanalyse
Hoe ik tools voor statische codeanalyse beoordeel
Ik beoordeel tools voor statische codeanalyse op twee niveaus: kernvereisten waaraan elke SAST-tool moet voldoen—zoals het signaleren van XSS voordat een PR wordt samengevoegd—en wat een tool onderscheidt die het aanbevelen waard is.
Kernfunctionaliteit (basisvereisten voor deze lijst)
Bij het selecteren van tools voor mijn lijst beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blinkt uit op dit gebied) voor elke hieronder vermelde kernfunctionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 65% behalen om in aanmerking te komen voor opname.
- Ondersteuning voor meerdere talen: Ik controleer welke talen elke tool ondersteunt en of de tool de combinatie aankan die je realistisch in een softwarestack zou aantreffen—zoals een Java-backend naast een TypeScript-frontend.
- Detectie van kwetsbaarheden en softwarefouten: De engine moet echte problemen zoals SQL-injectie, null-pointerdereferenties en bufferoverschrijdingen detecteren via gegevensstroom- en besturingsstroomanalyse, en niet alleen via patroonherkenning.
- Handhaving van coderingsstandaarden: Ik beoordeel of je regels kunt afdwingen op basis van regelsets zoals CERT- of Google-stijlgidsen en aangepaste regels kunt maken—handig wanneer je team naast openbare standaarden ook interne conventies hanteert.
- Integratie met CI/CD en IDE's: Tools moeten aansluiten op de omgevingen waarin ontwikkelaars al werken. Daarom zoek ik naar ingebouwde ondersteuning voor platforms zoals GitHub Actions, GitLab CI en Jenkins, en voor IDE's zoals VS Code of IntelliJ.
- Actiegerichte rapportage en herstel: Bevindingen moeten ernstclassificaties en duidelijke instructies voor oplossingen bevatten, zodat ontwikkelaars een gemarkeerd cross-sitescriptingprobleem kunnen oplossen zonder over te schakelen naar een afzonderlijk naslagdocument.
- Dekking van compliance en standaarden: Ik zoek naar koppelingen met raamwerken zoals OWASP Top 10 en CWE Top 25, en met sectorspecifieke standaarden zoals MISRA voor ingebedde systemen of PCI DSS voor betalingsverwerking.
Zodra ik een lijst heb met tools die aan deze criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers van elkaar onderscheidt)
Zo vergelijk ik verschillende leveranciers met elkaar:
Opvallende functies
Incrementeel scannen maakt een groot verschil—wanneer een tool alleen de gewijzigde regels in een pullrequest analyseert in plaats van de volledige codebase opnieuw te scannen, blijven de doorlooptijden van pijplijnen op grote repositories redelijk. Ik beoordeel ook of een tool een aangepaste querytaal biedt, zoals CodeQL of Semgrep-patronen, waarmee beveiligingsteams detectieregels kunnen schrijven die zijn afgestemd op interne API's of bedrijfseigen raamwerken. Door AI aangestuurde automatische probleemoplossing wordt ook steeds waardevoller, vooral wanneer deze rechtstreeks in een PR contextuele oplossingen voorstelt in plaats van het probleem alleen te markeren.
Verder dan functies
Het aantal fout-positieven is belangrijker dan de meeste kopers beseffen. Een tool die ontwikkelaars overspoelt met ruis, leert hen bevindingen te negeren. Daarom beoordeel ik hoe elke leverancier omgaat met workflows voor triage en of de tool leert van eerdere beslissingen om bevindingen te onderdrukken. Het implementatiemodel is een andere belangrijke overweging—teams die met gevoelige broncode werken, hebben vaak zelfgehoste of geïsoleerde opties nodig in plaats van uitsluitend SaaS-aanbod. Ik kijk ook naar transparantie van licenties, omdat prijsstelling op basis van bijdragers in plaats van regels code de totale kosten aanzienlijk kan veranderen, afhankelijk van de structuur van je team.
Wat is een tool voor statische codeanalyse?
Tools voor statische codeanalyse beoordelen broncode zonder deze uit te voeren, om fouten, beveiligingsproblemen en coderingsfouten te vinden. Ontwikkelaars, QA-engineers en beveiligingsteams gebruiken deze tools om problemen vroegtijdig op te sporen en codebases eenvoudiger te onderhouden.
Geautomatiseerde scans, regelgebaseerde controles en rapportagefuncties helpen om fouten snel te signaleren, coderingsstandaarden af te dwingen en de hoeveelheid herstelwerk later te verminderen. Over het algemeen helpen deze tools teams om schonere en veiligere code te schrijven met minder handmatige inspanning.
Ook gevraagd
Wat zijn de voordelen van het gebruik van statische codeanalysetools?
Statische codeanalysetools bieden verschillende voordelen die ze tot een onmisbaar onderdeel van het softwareontwikkelingsproces maken. Hier zijn vijf belangrijke voordelen:
- Foutdetectie: Ze kunnen bugs, fouten en kwetsbaarheden in code detecteren die niet direct zichtbaar zijn voor ontwikkelaars.
- Verbetering van de codekwaliteit: Door verbeterpunten aan te wijzen, kunnen deze tools helpen de algehele kwaliteit van de code te verhogen.
- Minder tijd voor foutopsporing: Door bugs vroeg in de ontwikkelingscyclus te vinden, kunnen deze tools de tijd die later aan foutopsporing wordt besteed aanzienlijk verkorten.
- Beter begrip van de code: Voor grote codebases bieden deze tools een snelle en systematische manier om de codestructuur, afhankelijkheden en mogelijke probleemgebieden te begrijpen.
- Naleving van regelgeving: Sommige tools kunnen ook controleren of je code voldoet aan bepaalde coderingsstandaarden en voorschriften, wat in sommige sectoren van vitaal belang is.
Hoeveel kosten statische codeanalysetools?
De prijzen voor statische codeanalysetools kunnen sterk variëren, afhankelijk van de complexiteit van de tool, de omvang van je team, het aantal codebases dat je analyseert en andere factoren. De meeste aanbieders hanteren een getrapt prijsmodel dat begint met een basispakket met beperkte functies en doorloopt tot geavanceerdere pakketten met premiumfuncties zoals diepgaandere analyses, meer integraties, speciale ondersteuning en andere mogelijkheden.
Welke prijsmodellen worden doorgaans gebruikt voor statische codeanalysetools?
De meeste statische codeanalysetools brengen kosten per gebruiker of per geanalyseerde coderegel in rekening. Sommige hebben ook een freemiummodel waarbij basisfunctionaliteit gratis wordt aangeboden en geavanceerdere functies geld kosten. Andere bieden een gratis proefperiode aan, waarna je moet betalen om de service te blijven gebruiken.
Wat is de gebruikelijke prijsklasse voor statische codeanalysetools?
De prijzen voor deze tools kunnen variëren van enkele dollars per gebruiker per maand tot enkele honderden dollars per gebruiker per maand voor oplossingen op ondernemingsniveau. Sommige tools bieden korting bij jaarlijkse betalingen, terwijl andere naast de maandelijkse kosten mogelijk een eenmalige installatievergoeding in rekening brengen.
Welke statische codeanalysetools zijn het goedkoopst en het duurst?
Van de tools die hier worden genoemd, is ESLint de voordeligste optie. Dit is een opensourcetool die gratis te gebruiken is. De duurste zijn doorgaans uitgebreide tools zoals SonarQube en Veracode, die afhankelijk van de omvang van je team en de schaal van je projecten enkele honderden dollars per maand kunnen kosten.
Zijn er gratis opties voor statische codeanalysetools?
Ja, er zijn verschillende gratis opties beschikbaar. Tools zoals ESLint, FindBugs en OWASP Dependency-Check zijn opensource en gratis te gebruiken. Het is echter belangrijk om op te merken dat deze gratis opties mogelijk niet hetzelfde analyseniveau of dezelfde functies bieden als betaalde tools. Daarnaast vereisen ze mogelijk meer handmatige installatie en configuratie.
Belangrijkste punten
Om de beste statische codeanalysetool te kiezen, moet je inzicht hebben in de unieke behoeften van je ontwikkelingsteam en deze afstemmen op de functionaliteiten die verschillende tools bieden. Sommige tools zijn ontworpen voor eenvoud en gebruiksgemak, terwijl andere zijn uitgerust voor complexere, grootschalige projecten met geavanceerde analysemogelijkheden.
- Bepaal je vereisten: Begin met vaststellen wat je nodig hebt van een statische codeanalysetool. Houd rekening met de omvang van je codebasis, de programmeertaal waarin deze is geschreven en de ervaring van je team met codeanalysetools. Voor op Java gebaseerde ontwikkeling is het cruciaal om de juiste statische codeanalysetool voor Java te vinden. Denk na over je doelen, of het nu gaat om het verbeteren van de codekwaliteit, het verminderen van bugs of het voldoen aan specifieke sectorvoorschriften.
- Breng functionaliteit en gebruiksgemak in balans: Elke statische codeanalysetool heeft zijn eigen functionaliteiten. Hoewel meer functies beter lijken, kunnen ze de tool ook complexer maken. Het is cruciaal om een tool te vinden die de functies biedt die je nodig hebt en tegelijkertijd gebruiksvriendelijk is en eenvoudig in je ontwikkelingsproces kan worden geïntegreerd.
- Houd rekening met de prijs: De prijzen verschillen aanzienlijk tussen tools, dus het is essentieel om je budget in overweging te nemen. Houd er rekening mee dat ook de prijsmodellen variëren: sommige tools brengen kosten per gebruiker of per geanalyseerde coderegel in rekening. Hoewel er gratis opties beschikbaar zijn, bieden deze mogelijk niet hetzelfde analyseniveau of dezelfde functies als betaalde tools.
Het kiezen van de juiste statische tools en tools voor softwarecompositieanalyse kan een aanzienlijke impact hebben op je ontwikkelproces, de codekwaliteit en uiteindelijk het succes van je softwareproject.
Word lid voor meer inzichten
Deze tools maken kwaliteitsproblemen zichtbaar, helpen codeerfouten voorkomen die in verschillende fasen van de SDLC kunnen ontstaan en blijken een essentieel onderdeel van je codebeoordelingsproces te zijn. Ze zorgen voor een naadloze integratie in je workflow en bieden functies zoals API-ondersteuning voor talen als PHP, TypeScript en Swift, compatibiliteit met IDE's zoals Eclipse en de mogelijkheid om rechtstreeks in je pullrequest feedback te geven.
Geloof me, zodra je deze tools gaat gebruiken, vraag je je af hoe je ooit zonder hebt gekund.
Abonneer je op de nieuwsbrief van The QA Lead voor meer aanbevelingen voor tools.