

De beste software voor incidentrespons helpt teams bedreigingen sneller te detecteren, responsstappen tussen teams te coördineren en uitvaltijd te verminderen door belangrijke onderdelen van de incidentlevenscyclus te automatiseren.
Als je te maken hebt gehad met alarmmoeheid, onduidelijke escalatiepaden of een respons moest samenstellen met niet-verbonden tools, weet je hoe moeilijk het is om een incident effectief te beheren zonder het juiste systeem. Handmatig werk vertraagt de oplossing, context gaat tussen teams verloren en analyse na het incident wordt giswerk.
Ik heb tools voor incidentrespons getest in live productieomgevingen en samengewerkt met beveiligings- en DevOps-teams die kritieke storingen en incidenten in de praktijk beheren. Ik heb beoordeeld hoe goed deze platforms realtime meldingen verwerken, acties bijhouden en zowel geautomatiseerde als door mensen aangestuurde respons ondersteunen.
In deze gids bespreek ik de platforms die snelle detectie, nuttige integraties en overzichtelijke escalatieworkflows bieden, zodat je een tool kunt kiezen die de responstijd verbetert en je team tijdens kritieke gebeurtenissen meer controle geeft.
Waarom u onze softwareaanbevelingen kunt vertrouwen
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Ons team test en beoordeelt software sinds 2012. Als technologieleiders weten we zelf hoe moeilijk — en belangrijk — het is om de juiste software te kiezen.
Voor deze gids hebben we tools geëvalueerd met behulp van praktijktests en onafhankelijk onderzoek, waarbij we tools beoordeeden aan de hand van onze selectiecriteria.
Onze reviews weerspiegelen ons menselijke redactionele oordeel, geen verkooppraatje.
Deskundige beoordelaars:
- Paulo Gardini MiguelTechnisch directeur
 Tim FisherVP AI
 Gabriel RosasTech Lead & software-architect
 Christhian GruhnTech Lead & platformarchitect

Vergelijkingstabel voor software voor incidentrespons
Deze vergelijkingstabel bevat een overzicht van de prijsgegevens van mijn beste keuzes voor software voor incidentrespons:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Beste voor noodsituatieparaatheid | Gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 2 | Beste voor nalevingsrapportage | 30 dagen gratis proefversie + gratis demo | Prijs op aanvraag | Website | |
| 3 | Het beste voor proactieve dreigingsjacht | Gratis proefversie + gratis demo beschikbaar | Prijs op aanvraag | Website | |
| 4 | Beste voor uniform beveiligingsbeheer | 14 dagen gratis proefperiode | $1,075/maand (jaarlijks gefactureerd) | Website | |
| 5 | Het beste voor realtime-analyses | Gratis abonnement beschikbaar | Prijs op aanvraag | Website | |
| 6 | Beste voor schaalbaarheid | 14-daagse gratis proefperiode | $86/5 users/month | Website | |
| 7 | Het beste voor dreigingsinformatie | Gratis abonnement beschikbaar | Vanaf $470/maand (exclusief de kosten van infrastructuur) | Website | |
| 8 | Beste voor proactieve dreigingsdetectie | Prijzen beschikbaar op aanvraag | Website | ||
| 9 | Ideaal voor gedragsanalyse | Gratis proefperiode van 90 dagen | Prijs op aanvraag | Website | |
| 10 | Beste voor bedreigingsdetectie | 30 dagen gratis proefperiode | Vanaf $3.82 per bedrijfsmiddel per maand | Website |


Beoordelingen van de beste software voor incidentrespons
Hieronder vind je mijn gedetailleerde samenvattingen van de beste software voor incidentrespons die op mijn shortlist terechtkwam. Mijn beoordelingen geven een uitgebreid overzicht van de belangrijkste functies, voor- en nadelen, integraties en ideale gebruiksscenario’s van elke tool, zodat je de beste keuze voor jouw situatie kunt vinden.
 Beste voor noodsituatieparaatheid
- Gratis demo beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.3/5
Het incidentbeheerdashboard van Preparis biedt een gedetailleerd overzicht van incidenten binnen de organisatie, waaronder incidenten waarbij IT betrokken is. Preparis is een platform voor incidentbeheer dat is ontworpen om organisaties te helpen noodsituaties effectief te beheren. Het ondersteunt professionals op het gebied van bedrijfscontinuïteit met hulpmiddelen voor incidentrapportage, responsplanning en communicatie.
Waarom ik voor Preparis heb gekozen: Het is afgestemd op noodsituatieparaatheid en biedt 360°-zichtbaarheid via geïntegreerde dashboards om incidenten te documenteren en naleving te handhaven. Met virtuele crisisruimten kan je team reacties in realtime coördineren, waardoor je beter in staat bent plannen aan te passen op basis van livegegevens. Dankzij de mogelijkheid van het platform om actielijsten te verspreiden, weet iedereen tijdens een crisis wat zijn of haar rol is. Deze functies maken Preparis een uitstekende keuze voor teams die hun paraatheid voor noodsituaties willen verbeteren.
Belangrijkste functies & integraties:
Functies omvatten incidentrapportage, responsplanning en communicatietools voor realtime communicatie. Je kunt virtuele crisisruimten instellen om de inspanningen van je team te coördineren. Geïntegreerde dashboards bieden een 360°-overzicht om je te helpen incidenten te documenteren en datagestuurde beslissingen te nemen.
Integraties omvatten Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram en Zendesk.
Pros and Cons
Pros:
- Communicatietools voor realtime communicatie
- Dashboards met 360°-zichtbaarheid
- Virtuele crisisruimten
Cons:
- Gemelde integratieproblemen
- Beperkte offlinefunctionaliteit
Learn more about Preparis: Beste voor nalevingsrapportage
- 30 dagen gratis proefversie + gratis demo
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.5/5
Met de functie voor actieve waarschuwingen in EventLog Analyzer kunnen gebruikers realtime waarschuwingen effectief bewaken en beheren. ManageEngine EventLog Analyzer is geschikt voor organisaties die op zoek zijn naar betrouwbare software voor incidentrespons om hun loggegevens efficiënt te beheren en te analyseren. De mogelijkheden voor realtime logbewaking en nalevingsbeheer maken het aantrekkelijk voor IT-teams in sectoren waar beveiliging en naleving cruciaal zijn. Door hulpmiddelen te bieden voor diepgaande loganalyse, beveiligingsaudits en nalevingsrapportage, pakt het de uitdagingen aan van het beschermen van gevoelige informatie en het voldoen aan wettelijke vereisten, wat van vitaal belang is voor sectoren zoals de financiële sector en de gezondheidszorg.
Waarom ik voor ManageEngine EventLog Analyzer heb gekozen
Ik heb ManageEngine EventLog Analyzer gekozen vanwege de uitstekende mogelijkheden voor nalevingsrapportage, die essentieel zijn voor organisaties die gevoelige gegevens verwerken. De tool biedt vooraf gedefinieerde nalevingsrapporten voor standaarden zoals PCI DSS, HIPAA en GDPR, waardoor het auditproces voor je team eenvoudiger wordt. Het realtime waarschuwingssysteem zorgt ervoor dat je onmiddellijk op de hoogte wordt gebracht van inbreuken op de naleving, zodat je snel op incidenten kunt reageren. Deze uitgebreide functies voor logbeheer, met de nadruk op naleving, maken de tool onmisbaar voor sectoren waarin het naleven van regelgeving van cruciaal belang is.
Belangrijkste functies van ManageEngine EventLog Analyzer
Naast de sterke punten op het gebied van nalevingsrapportage heb ik ook verschillende andere functies gevonden die ManageEngine EventLog Analyzer tot een uitstekende keuze voor incidentrespons maken:
- Audit van netwerkapparaten: Biedt uitgebreide bewaking van firewalls, routers en switches, zodat verdachte activiteiten snel worden geïdentificeerd.
- Bewaking van bestandsintegriteit: Houdt wijzigingen in kritieke bestanden en mappen bij en waarschuwt je voor ongeautoriseerde aanpassingen die op een beveiligingsinbreuk kunnen wijzen.
- Geautomatiseerde incidentrespons: Biedt vooraf gedefinieerde workflows voor het afhandelen van incidenten, zodat je team snel en effectief kan reageren op potentiële bedreigingen.
- Beveiligingsanalyse: Vergroot de zichtbaarheid van het netwerk door gebeurtenislogboeken te analyseren en potentiële bedreigingen te identificeren met geavanceerde analysetechnieken.
Integraties van ManageEngine EventLog Analyzer
Integraties omvatten ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus en Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Aangepaste rapporten samenstellen
- Realtime waarschuwingen
- Geautomatiseerde rapportage
Cons:
- Aanpassingen nodig
- Integratieproblemen
Learn more about ManageEngine EventLog Analyzer: Het beste voor proactieve dreigingsjacht
- Gratis proefversie + gratis demo beschikbaar
- Prijs op aanvraag

Het uniforme beheerdashboard van Heimdal biedt u duidelijk inzicht in de naleving op eindpunten, de patchstatus en beveiligingscontroles op alle beheerde apparaten. Voor organisaties die op zoek zijn naar een betrouwbare softwareoplossing voor incidentrespons biedt Heimdal een geavanceerd platform dat is ontworpen om de cyberbeveiliging in meerdere sectoren te verbeteren. Heimdal is afgestemd op sectoren zoals de gezondheidszorg, de overheid en het onderwijs en pakt uitdagingen aan zoals naleving van normen als ISO 27001 en HIPAA. Met functies zoals netwerkbeveiliging, dreigingsjacht en kwetsbaarheidsbeheer zorgt Heimdal voor robuuste bescherming tegen cyberdreigingen, waardoor het een ideale keuze is voor bedrijven die hun digitale bedrijfsmiddelen willen beveiligen.
Waarom ik voor Heimdal heb gekozen
Ik heb voor Heimdal gekozen vanwege de unieke aanpak van incidentrespons, met name de mogelijkheden voor uitgebreide detectie en respons (XDR). Het platform van Heimdal blinkt uit in realtime detectie en respons op dreigingen, ondersteund door 24/7-monitoring door een Security Operations Center (SOC). Hierdoor kan uw team potentiële inbreuken snel aanpakken en downtime en schade tot een minimum beperken. Daarnaast vergroot de integratie van Heimdal met tools van derden de flexibiliteit, waardoor het een veelzijdige keuze is voor bedrijven die hun cyberbeveiliging willen versterken.
Belangrijkste functies van Heimdal
Naast de opvallende XDR-mogelijkheden biedt Heimdal verschillende andere belangrijke functies die de effectiviteit van incidentrespons versterken:
- Netwerkbeveiliging: Biedt uitgebreide bescherming tegen netwerkgebaseerde dreigingen en zorgt ervoor dat de gegevens van uw organisatie veilig blijven.
- Dreigingsjacht: Identificeert en neutraliseert potentiële dreigingen proactief voordat ze schade kunnen veroorzaken, waardoor uw algehele beveiligingsniveau wordt verbeterd.
- Kwetsbaarheidsbeheer: Bewaakt en beoordeelt voortdurend kwetsbaarheden binnen uw systeem, zodat u zwakke plekken snel kunt aanpakken.
- Beveiliging van eindpunten: Beveiligt alle eindpunten binnen uw netwerk, voorkomt ongeautoriseerde toegang en waarborgt de gegevensintegriteit.
Integraties van Heimdal
Heimdal vermeldt momenteel geen oorspronkelijke integraties; het platform ondersteunt echter aangepaste integraties op basis van API's.
Pros and Cons
Pros:
- Automatiseert het installeren van patches op eindpunten
- Sterke detectie van kwetsbaarheden en dreigingen
- Gedetailleerd inzicht in bedrijfsmiddelen en licenties
Cons:
- Geen oorspronkelijke integraties beschikbaar
- Voor de interface is inwerktijd nodig
Learn more about Heimdal: Beste voor uniform beveiligingsbeheer
- 14 dagen gratis proefperiode
- $1,075/maand (jaarlijks gefactureerd)
Visit WebsiteCustomer Rating:4.4/5
AlienVault helpt bij het aanpakken van beveiligingsincidenten. AlienVault USM is een uniform platform voor beveiligingsbeheer, ontworpen voor IT- en beveiligingsteams. Het biedt essentiële beveiligingsmogelijkheden zoals assetdetectie, kwetsbaarheidsbeoordeling en inbraakdetectie.
Waarom ik voor AlienVault USM heb gekozen: Het biedt een uniforme aanpak voor beveiliging door meerdere essentiële beveiligingstools in één platform te combineren. Assetdetectie en kwetsbaarheidsbeoordeling zijn geïntegreerd om je team te helpen risico's eenvoudig te identificeren. Inbraakdetectie en gedragsmonitoring werken samen om bedreigingen in realtime te detecteren. Deze tools maken het een solide keuze voor wie zijn beveiligingsinspanningen wil centraliseren.
Opvallende functies & integraties:
Functies omvatten assetdetectie, kwetsbaarheidsbeoordeling en inbraakdetectie. Gedragsmonitoring zorgt voor realtime detectie van bedreigingen. Het platform biedt ook mogelijkheden voor beveiligingsinformatie- en gebeurtenisbeheer (SIEM).
Integraties omvatten AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow en Splunk.
Pros and Cons
Pros:
- Eenvoudige assetdetectie
- Uniforme beveiligingstools
- Realtime detectie van bedreigingen
Cons:
- Voor de eerste installatie kan technische expertise vereist zijn
- Af en toe valse positieven
Learn more about AlienVault USM: Het beste voor realtime-analyses
- Gratis abonnement beschikbaar
- Prijs op aanvraag
Visit WebsiteCustomer Rating:4.3/5
Maak gebruik van de loganalyse van Sumo Logic. Sumo Logic is een cloudgebaseerde logbeheer- en analysedienst, afgestemd op IT- en beveiligingsteams. De dienst helpt u uw applicaties en infrastructuur te monitoren, problemen op te lossen en te beveiligen.
Waarom ik Sumo Logic heb gekozen: De dienst blinkt uit in realtime-analyses en biedt continue inzichten waarmee uw team snel weloverwogen beslissingen kan nemen. De geavanceerde query's en dashboards van het platform bieden inzicht in uw gegevens, waardoor u incidenten beter kunt detecteren en erop kunt reageren. Functies voor anomaliedetectie waarschuwen u voor ongebruikelijke activiteiten, zodat uw systemen veilig blijven. Dankzij deze mogelijkheden is Sumo Logic een waardevolle keuze voor teams die direct inzicht nodig hebben.
Belangrijkste functies & integraties:
Functies omvatten geavanceerde query's en dashboards voor diepgaande gegevensanalyse. Anomaliedetectie helpt u ongebruikelijke activiteiten te identificeren. Realtime monitoring zorgt ervoor dat uw systemen voortdurend in de gaten worden gehouden.
Integraties omvatten AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow en Splunk.
Pros and Cons
Pros:
- Continue inzichten
- Realtime monitoring
- Geavanceerde querymogelijkheden
Cons:
- Beperkte mogelijkheden voor offline gebruik
- Hoog resourcegebruik
 Beste voor schaalbaarheid
- 14-daagse gratis proefperiode
- $86/5 users/month
Visit WebsiteCustomer Rating:4.3/5
Met Splunk kun je beveiligingsincidenten snel detecteren en erop reageren. Splunk is een platform voor gegevensanalyse dat is ontworpen voor IT- en beveiligingsteams om machinegegevens te monitoren en analyseren. Het biedt inzichten die IT-operaties, beveiliging en bedrijfsinformatie ondersteunen. Fergal Glynn, CMO bij Mindgard, legde uit: “Met Splunk Mission Control heb ik een draaiboek opgezet dat verdachte IP-adressen geolokaliseert en automatisch tickets aanmaakt. Daardoor werden de handmatige stappen letterlijk gehalveerd en kon ik mijn tijd besteden aan het oplossen van problemen in plaats van ze op te sporen.”
Waarom ik voor Splunk koos: Het verwerkt moeiteloos grote hoeveelheden gegevens. Dankzij de realtime mogelijkheden voor gegevensanalyse kan je team snel handelen op basis van inzichten. Met de aanpasbare dashboards kun je gegevens visualiseren op een manier die aansluit bij jouw behoeften. Deze functies maken Splunk een ideale keuze voor organisaties die hun inspanningen op het gebied van gegevensanalyse willen opschalen.
Belangrijkste functies & integraties:
Functies omvatten realtime gegevensanalyse, waarmee je snel beslissingen kunt nemen op basis van actuele informatie. Met aanpasbare dashboards kun je je gegevensweergaven afstemmen op specifieke behoeften. De mogelijkheden voor machinaal leren van het platform vergroten het vermogen van je team om patronen en afwijkingen te identificeren.
Integraties omvatten AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack en Tableau.
Pros and Cons
Pros:
- Realtime analyses
- Verwerkt grote hoeveelheden gegevens
- Aanpasbare dashboards
Cons:
- Complexe initiële configuratie
- Beperkte offline mogelijkheden
Learn more about Splunk: Het beste voor dreigingsinformatie
- Gratis abonnement beschikbaar
- Vanaf $470/maand (exclusief de kosten van infrastructuur)
Visit WebsiteCustomer Rating:4.5/5
Beheer je bedrijfswerkstroom met QRadar. IBM Security QRadar SIEM is een hulpmiddel voor informatie- en gebeurtenisbeheer op het gebied van beveiliging, gericht op IT-beveiligingsteams. Het helpt je beveiligingsbedreigingen binnen je organisatie te detecteren, onderzoeken en erop te reageren.
Waarom ik voor IBM Security QRadar SIEM heb gekozen: Het biedt uitzonderlijke dreigingsinformatie en levert diepgaande inzichten in potentiële beveiligingsproblemen. Dankzij de geavanceerde analysemogelijkheden kan je team bedreigingen effectief identificeren en prioriteren. Dankzij realtimebewaking ben je altijd op de hoogte van wat er binnen je netwerk gebeurt. Deze functies maken QRadar SIEM een ideale keuze voor teams die hun mogelijkheden voor dreigingsdetectie willen verbeteren.
Opvallende functies & integraties:
Functies omvatten geavanceerde analyses waarmee je bedreigingen kunt prioriteren op basis van hun potentiële impact. Realtimebewaking houdt je netwerk voortdurend in de gaten. Het hulpmiddel biedt ook gedetailleerde forensische analyse, wat helpt bij onderzoeken na incidenten.
Integraties omvatten Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware en SAP.
Pros and Cons
Pros:
- Realtime netwerkbewaking
- Diepgaande dreigingsinformatie
- Geavanceerde analysemogelijkheden
Cons:
- De eerste installatie vereist mogelijk technische expertise
- Beperkte aanpassingsmogelijkheden
Learn more about IBM Security QRadar SIEM: Beste voor proactieve dreigingsdetectie
- Prijzen beschikbaar op aanvraag
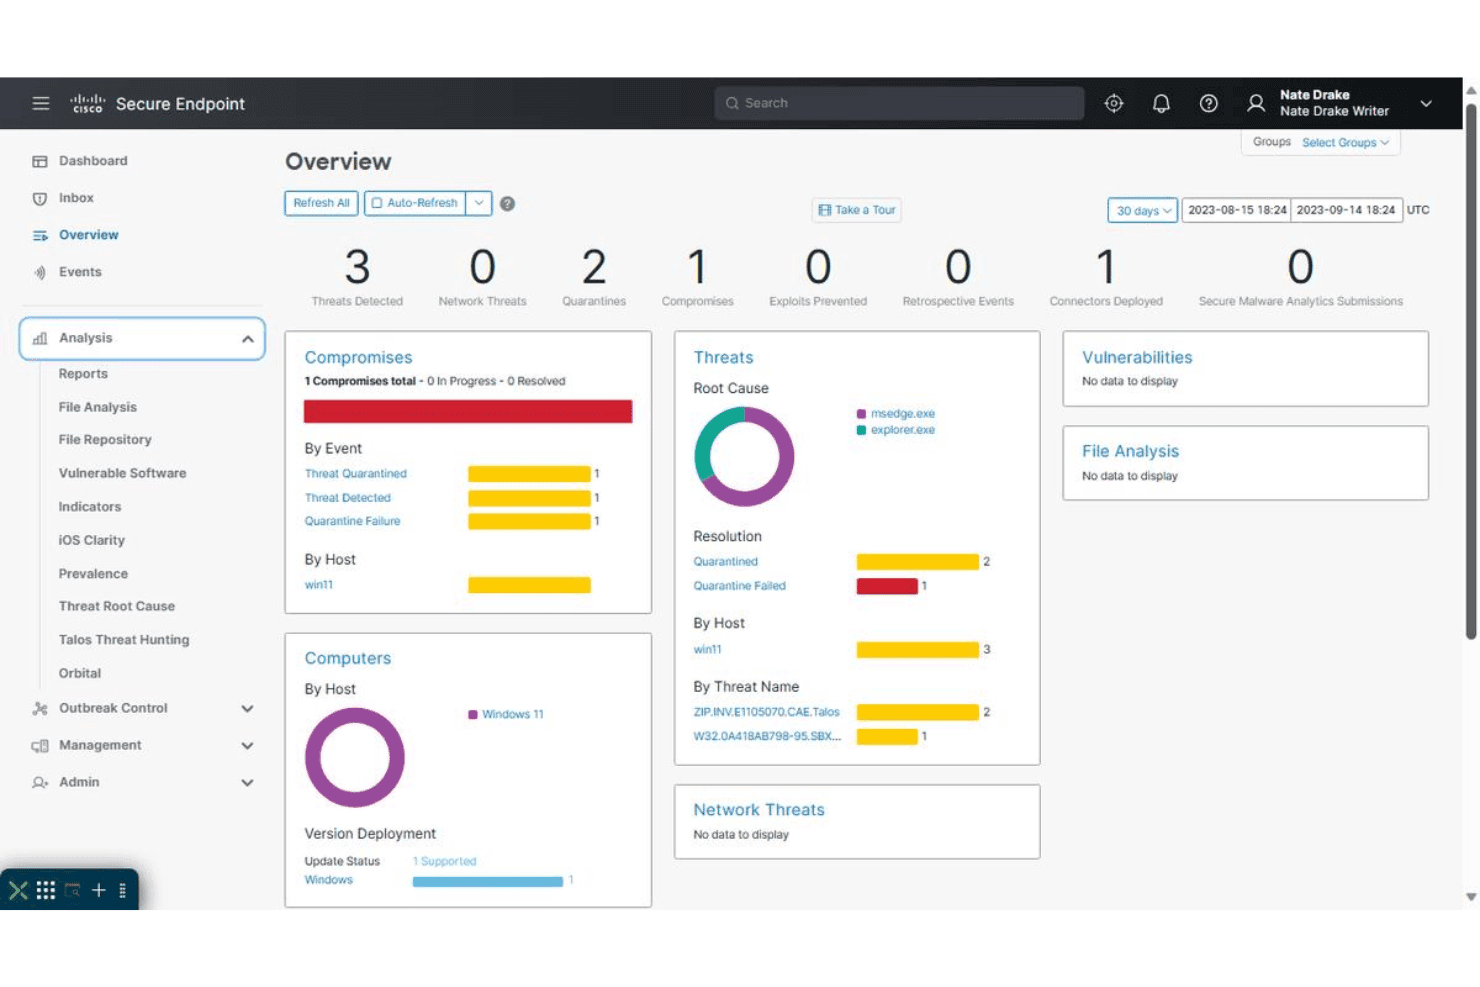
Cisco Secure Endpoint toont een dashboard met beveiligingsoverzicht met dreigingsdetecties, quarantainegevallen, compromitteringen en hoofdoorzaakanalyse voor alle bewaakte hosts. Cisco Secure Endpoint, voorheen bekend als AMP for Endpoints, is een cloudgebaseerde oplossing die is ontworpen om de endpointbeveiliging van uw organisatie te versterken. De oplossing richt zich op het verbeteren van incidentresponsmogelijkheden en biedt u de tools die nodig zijn om bedreigingen effectief te detecteren, te beheren en erop te reageren.
Waarom ik Cisco Secure Endpoint heb gekozen: Een reden waarom ik Cisco Secure Endpoint heb gekozen, zijn de geavanceerde mogelijkheden voor endpointdetectie en -respons (EDR). Deze functie is cruciaal voor het proactief identificeren en beheren van bedreigingen, zodat uw team snel op incidenten kan reageren. Daarnaast bieden de geïntegreerde XDR-mogelijkheden een uniform overzicht van bedreigingen via verschillende aanvalsvectoren, waardoor incidentbeheer wordt geautomatiseerd en responstijden verder worden verbeterd.
Een andere belangrijke functie die opvalt, is de Talos-dreigingsopsporing, die door mensen aangestuurde dreigingsdetectie biedt in overeenstemming met het MITRE ATT&CK-framework. Deze proactieve aanpak helpt bij het identificeren van verborgen bedreigingen en biedt zeer betrouwbare waarschuwingen met advies voor herstel, zodat uw team altijd een stap voor blijft. USB-apparaatbeheer is een andere essentiële functie, waarmee u het gebruik van apparaten kunt beheren en tijdens onderzoeken inzicht kunt verkrijgen.
Opvallende functies en integraties van Cisco
Functies omvatten risicogebaseerd kwetsbaarheidsbeheer, dat helpt bij het identificeren en beheren van kwetsbaarheden om potentiële aanvalsoppervlakken te verkleinen. De oplossing biedt ook uitgebreide bescherming door detectie, respons en gebruikers-toegangsbeheer voor endpoints te combineren, waardoor robuuste beveiliging wordt gewaarborgd. Bovendien biedt de oplossing verbeterde onderzoeksmogelijkheden, waardoor diepere inzichten in bedreigingsactiviteiten worden verkregen en responsstrategieën worden verbeterd.
Integraties omvatten Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud en Cisco SecureX.
Pros and Cons
Pros:
- Geavanceerde dreigingsdetectiemogelijkheden verbeteren de beveiliging door verschillende cyberbedreigingen effectief te identificeren en erop te reageren.
- Integratie met andere Cisco-beveiligingsproducten biedt een uniform beveiligingsecosysteem.
- Uitgebreide beveiligingsfuncties bieden gelaagde bescherming en inzicht in bedreigingen.
Cons:
- Integratieproblemen met andere beveiligingsoplossingen zoals Microsoft Defender en ESET.
- Langzamere prestaties op oudere hardware kunnen een probleem vormen voor gebruikers met verouderde systemen.
Learn more about Cisco Secure Endpoints: Ideaal voor gedragsanalyse
- Gratis proefperiode van 90 dagen
- Prijs op aanvraag

VMware Carbon Black helpt bij het beheren van kwetsbaarheden op virtuele machines. Carbon Black is een endpointbeveiligingsplatform dat is ontworpen voor IT- en beveiligingsteams die zich richten op het beschermen van apparaten en gegevens. Het helpt je bedreigingen voor je endpoints te detecteren, voorkomen en aanpakken.
Waarom ik voor Carbon Black heb gekozen: Het blinkt uit op het gebied van endpointbeveiliging en biedt geavanceerde maatregelen voor bedreigingsdetectie en -preventie. Dankzij de mogelijkheden voor continue monitoring krijgt je team realtime inzicht in endpointactiviteiten. Met de functies voor incidentrespons kun je snel actie ondernemen om risico's te beperken. Deze functionaliteiten maken Carbon Black een uitstekende keuze voor teams die prioriteit geven aan endpointbescherming.
Opvallende functies & integraties:
Functies omvatten geavanceerde bedreigingsdetectie, waarmee je potentiële beveiligingsproblemen snel kunt identificeren. Continue monitoring houdt je realtime op de hoogte van endpointactiviteiten. Dankzij de mogelijkheden voor incidentrespons kun je snel handelen om bedreigingen te beperken.
Integraties omvatten Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta en Zscaler.
Pros and Cons
Pros:
- Realtime inzicht
- Geavanceerde bedreigingsdetectie
- Continue endpointmonitoring
Cons:
- Beperkte offline mogelijkheden
- Steile leercurve
Learn more about Carbon Black: Beste voor bedreigingsdetectie
- 30 dagen gratis proefperiode
- Vanaf $3.82 per bedrijfsmiddel per maand

Ontdek de uitgebreide SIEM-oplossing van Rapid7 InsightIDR. Rapid7 InsightIDR is een tool voor beveiligingsinformatie en gebeurtenisbeheer (SIEM), ontworpen voor IT-beveiligingsteams. Het helpt je bedreigingen in je netwerk te detecteren, onderzoeken en erop te reageren.
Waarom ik voor Rapid7 InsightIDR heb gekozen: Het blinkt uit in bedreigingsdetectie door gebruikersgedragsanalyse te gebruiken om afwijkingen te identificeren. De visuele incidenttijdlijnen bieden een duidelijk overzicht van mogelijke beveiligingsincidenten, waardoor je team sneller kan reageren. De geautomatiseerde reactiemogelijkheden verkorten de tijd die nodig is om bedreigingen te beperken. Deze functies maken het een sterke keuze voor teams die zich richten op proactief bedreigingsbeheer.
Belangrijkste functies & integraties:
Functies omvatten gebruikersgedragsanalyse waarmee je verdachte activiteiten kunt signaleren. Visuele incidenttijdlijnen geven je een uitgebreid overzicht van beveiligingsgebeurtenissen. De geautomatiseerde reactiemogelijkheden van de tool helpen je bedreigingen efficiënt te beheren.
Integraties omvatten AWS, Azure, Office 365, Cisco, Palo Alto Networks, VMware, Okta, Duo Security, ServiceNow en Splunk.
Pros and Cons
Pros:
- Geautomatiseerde reactiemogelijkheden
- Effectieve bedreigingsdetectie
- Visuele incidenttijdlijnen
Cons:
- Beperkte aanpassingsmogelijkheden
- Steile leercurve
Learn more about Rapid7 InsightIDR:
Andere software voor incidentrespons
Hier zijn enkele aanvullende opties voor software voor incidentrespons die mijn shortlist niet hebben gehaald, maar die nog steeds het bekijken waard zijn:
- 11CrowdStrike Falcon InsightBeste voor endpointbeveiliging
- 12VaronisHet beste voor inzichten in gegevensbeveiliging
- 13Palo Alto NetworkBest voor AI-gestuurde detectie van bedreigingen
- 14TenableBeste voor kwetsbaarheidsbeheer
- 15AcutinexBeste voor het detecteren van kwetsbaarheden
- 16TripwireHet beste voor het monitoren van bestandsintegriteit
- 17Greenbone OpenVASHet beste voor alles-in-één scannen op kwetsbaarheden
- 18LogRhythmBest voor realtimebeoordeling van bedreigingen
- 19Cynet 360Het beste voor uitgebreide detectie van bedreigingen
- 20RSA NetWitness PlatformHet beste voor forensische inzichten in bedreigingen
- 21Oligo SecurityHet meest geschikt voor risicoanalyse van opensourcebibliotheken
Hoe ik software voor incidentrespons beoordeel
Wanneer een dienstdoende technicus om 2 uur 's nachts wordt opgepiept, zijn de gebruikte tools belangrijk—daarom splits ik mijn beoordeling op in essentiële basisvereisten en de onderscheidende factoren die de beste platforms onderscheiden.
Essentiële functionaliteit (basisvereisten voor deze lijst)
Wanneer ik tools voor mijn lijst selecteer, beoordeel ik elke tool op een schaal van 0 (biedt de functionaliteit niet) tot 5 (blink uit op dit gebied) voor elke hieronder genoemde essentiële functionaliteit. Vervolgens bereken ik de totaalscore van de tool als percentage. Elke tool moet een minimale totaalscore van 75% behalen om in aanmerking te komen voor opname.
- Waarschuwingen en meldingsbezorging: Ik kijk naar het aantal kanalen dat een tool ondersteunt—telefoon, sms, pushmeldingen, e-mail, Slack—en of de tool luidruchtige monitoringwaarschuwingen kan ontdubbelen voordat ze de dienstdoende responder overspoelen.
- Planning van bereikbaarheidsdiensten en escalatie: Goed beheer van roulatie is belangrijk wanneer je dekking volgens het zonvolgende model over tijdzones heen organiseert. Daarom beoordeel ik hoe elke tool omgaat met uitzonderingen, escalatieniveaus en hiaten bij overdrachten.
- Volgen van de incidentlevenscyclus: Elke tool moet teams in staat stellen een incident door gedefinieerde fasen te laten gaan—van geactiveerd naar erkend en vervolgens opgelost—met configureerbare ernstniveaus en een audittrail voor nalevingscontroles.
- Samenwerking en incidentruimtes: Ik controleer of het platform een speciaal Slack- of Microsoft Teams-kanaal kan opzetten, de juiste responders kan inschakelen en een doorlopende tijdlijn kan bijhouden, zodat laatkomers snel kunnen bijlezen.
- Integraties met monitoring en ITSM: De integratiecatalogus van een tool zegt veel. Ik beoordeel hoe de tool verbinding maakt met observabilitytechnologieën zoals Datadog of Prometheus en of de tool bi-directioneel synchroniseert met ITSM-platforms zoals ServiceNow of Jira.
- Evaluaties achteraf en responsanalyse: Nadat de brand is geblust, hebben teams gegevens nodig. Ik zoek naar ingebouwde sjablonen voor evaluaties achteraf, automatisch gegenereerde incidenttijdlijnen en dashboards die trends in MTTA en MTTR in de loop van de tijd bijhouden.
Zodra ik een lijst heb met tools die aan de criteria voldoen, kijk ik naar wat elk platform onderscheidt.
Onderscheidende factoren (wat leveranciers onderscheidt)
Zo vergelijk ik verschillende leveranciers:
Opvallende functies
Het in kaart brengen van serviceafhankelijkheden is erg belangrijk—wanneer een incident optreedt, verkort kennis van de getroffen bovenliggende systemen en hun eigenaars de triagetijd aanzienlijk. Ik zoek ook naar geautomatiseerde draaiboeken die diagnostiek kunnen starten of een service opnieuw kunnen opstarten zonder op een mens te wachten. Door AI aangedreven incidentondersteuning voegt waarde toe door waarschuwingen automatisch te classificeren en tijdens de triage mogelijke hoofdoorzaken voor te stellen. Openbare statuspagina's houden externe belanghebbenden tijdens storingen op de hoogte, zodat je ondersteuningsteam niet wordt bedolven onder verzoeken om updates.
Meer dan functies
Naleving en beveiligingsstatus wegen zwaar mee—ik controleer op SOC 2 Type II-certificering, ondersteuning voor SSO/SAML en op rollen gebaseerde toegangscontroles, vooral voor teams in gereguleerde sectoren zoals de gezondheidszorg of financiële dienstverlening. Transparantie over prijzen is ook belangrijk, omdat modellen met kosten per responder snel duurder kunnen worden naarmate je bereikbaarheidsrooster groeit. Ik beoordeel of een leverancier een gratis abonnement aanbiedt waarmee kleinere teams het platform kunnen uitproberen voordat ze zich vastleggen. Flexibiliteit bij implementatie maakt het geheel compleet, omdat sommige organisaties opties voor gegevenslocatie of zelfgehoste omgevingen nodig hebben om aan intern beleid voor governance te voldoen.
Hoe kies je software voor incidentrespons?
Het is eenvoudig om verstrikt te raken in lange lijsten met functies en complexe prijsstructuren. Om je te helpen gefocust te blijven tijdens je unieke softwareselectieproces, vind je hier een checklist met factoren om rekening mee te houden:
| Factor | Waarop te letten |
| Schaalbaarheid | Zorg ervoor dat de software kan meegroeien met de behoeften van uw organisatie. Ga na of de software grotere datavolumes en meer gebruikers aankan zonder dat dit ten koste gaat van de prestaties. |
| Integraties | Controleer of de software naadloos integreert met uw bestaande tools, zoals SIEM-software-systemen, cloudservices en oplossingen voor endpointbeveiliging. Dit helpt uw workflow te stroomlijnen en de algehele efficiëntie te verbeteren. |
| Aanpasbaarheid | Zoek naar software waarmee u dashboards, waarschuwingen en rapportages kunt aanpassen aan uw specifieke behoeften. Aanpasbaarheid zorgt ervoor dat de tool voldoet aan uw unieke operationele vereisten. |
| Gebruiksgemak | Kies software met een intuïtieve interface die de leercurve voor uw team verkort. Een gebruiksvriendelijk ontwerp kan de implementatie versnellen en de acceptatiegraad verbeteren. |
| Budget | Beoordeel de totale eigendomskosten, inclusief abonnementskosten, installatiekosten en mogelijke uitbreidingen. Zorg ervoor dat de software binnen uw budget past en tegelijkertijd aan alle noodzakelijke vereisten voldoet. |
| Beveiligingsmaatregelen | Controleer of de software robuuste beveiligingsfuncties bevat, zoals versleuteling, IT-waarschuwingssoftware en regelmatige updates. Dit is essentieel voor het beschermen van gevoelige gegevens en het waarborgen van naleving van regelgeving in de sector. |
| Ondersteuningsdiensten | Houd rekening met het niveau van de geboden klantenondersteuning, zoals 24/7-beschikbaarheid en speciale accountmanagers. Snelle en betrouwbare ondersteuning kan tijdens incidenten van cruciaal belang zijn. |
| Naleving | Zorg ervoor dat de software voldoet aan de sectornormen en nalevingsvereisten die relevant zijn voor uw organisatie, zoals de AVG of HIPAA, om mogelijke boetes en juridische problemen te voorkomen. |
Trends in software voor incidentrespons
Tijdens mijn onderzoek heb ik talloze productupdates, persberichten en releaselogboeken van verschillende leveranciers van software voor incidentrespons verzameld. Dit zijn enkele opkomende trends die ik in de gaten houd:
- AI-gestuurde detectie van bedreigingen: Steeds meer leveranciers gebruiken AI om de mogelijkheden voor het detecteren van bedreigingen te verbeteren. AI helpt patronen en afwijkingen sneller te identificeren en biedt inzichten in real time. Bedrijven zoals IBM QRadar lopen voorop met door AI verbeterde analyses.
- Cloudgebaseerde oplossingen: Leveranciers stappen over op cloudgebaseerde architecturen, wat een betere schaalbaarheid en flexibiliteit mogelijk maakt. Deze trend ondersteunt teams op afstand en biedt eenvoudiger toegang tot updates. Oplossingen zoals CrowdStrike Falcon zijn volledig cloudgebaseerd en maken een naadloze implementatie mogelijk.
- Beveiligingsmodellen gebaseerd op een aanpak zonder impliciet vertrouwen: Het implementeren van een aanpak zonder impliciet vertrouwen wordt steeds belangrijker. Dit model zorgt ervoor dat elk toegangsverzoek wordt geverifieerd, waardoor het risico op bedreigingen van binnenuit afneemt. Palo Alto Networks heeft principes van een aanpak zonder impliciet vertrouwen geïntegreerd in zijn aanbod.
- Gedragsanalyse: Steeds meer tools integreren gedragsanalyse om ongebruikelijke gebruikersactiviteiten te detecteren. Dit helpt bij het identificeren van bedreigingen van binnenuit en gecompromitteerde accounts. Rapid7 InsightIDR gebruikt gedragsanalyse om de detectie van bedreigingen te verbeteren.
- Geïntegreerde feeds met informatie over bedreigingen: Leveranciers bieden steeds vaker geïntegreerde feeds met informatie over bedreigingen om actuele informatie over bedreigingen te verstrekken. Dit helpt gebruikers risico's effectiever te prioriteren. FireEye Helix biedt uitgebreide integratie van informatie over bedreigingen.
Wat is software voor incidentrespons?
Software voor incidentrespons is een reeks tools die is ontworpen om organisaties te helpen bij het detecteren, beheren en bestrijden van cyberbeveiligingsbedreigingen. IT-beveiligingsprofessionals en incidentresponsteams gebruiken deze tools doorgaans om hun netwerken en gegevens te beschermen.
Detectie van bedreigingen, realtime monitoring en geautomatiseerde waarschuwingen helpen bij het identificeren van risico's en het efficiënt beheren van incidenten. Overweeg bij het beoordelen van opties om uitgebreide cyberincidentresponsdiensten te bekijken die deze essentiële mogelijkheden bieden. In het algemeen vergroten deze tools het vermogen van een organisatie om de beveiliging en naleving te handhaven.
Functies van software voor incidentrespons
Let bij het selecteren van software voor incidentrespons op de volgende belangrijke functies:
- Geautomatiseerde waarschuwingen: Brengt je team onmiddellijk op de hoogte wanneer bedreigingen of ongebruikelijke activiteiten worden gedetecteerd, zodat je in actie kunt komen voordat kleine problemen uitgroeien tot grote problemen.
- Casemanagement: Organiseert alle incidentgegevens, bewijsmateriaal en communicatie op één handige plek. Zo houd je de voortgang bij, wijs je taken toe en zorg je ervoor dat niets tussen wal en schip valt.
- Automatisering van draaiboeken: Hiermee kun je gestandaardiseerde, stapsgewijze responsprocedures maken en implementeren. Door routinetaken te automatiseren, kun je sneller en met minder fouten reageren, vooral op stressvolle momenten.
- Incidenttracking en rapportage: Biedt een eenvoudige manier om de volledige levenscyclus van elk incident te volgen, van detectie tot oplossing, en gedetailleerde rapporten te genereren over de aanpak. Deze inzichten helpen je patronen te ontdekken en je processen in de loop der tijd te verbeteren.
- Integraties met derden: Maakt verbinding met je andere beveiligings- en IT-tools (zoals SIEMs, e-mail- en ticketsystemen), zodat je gegevens kunt verzamelen en gecoördineerde actie kunt ondernemen zonder tussen verschillende platforms te hoeven schakelen.
- Op rollen gebaseerde toegangscontroles: Zorgt ervoor dat gevoelige informatie alleen zichtbaar is voor de juiste teamleden. Dit beschermt de gegevens van je organisatie en houdt vertrouwelijke details veilig tijdens een incident.
- Communicatietools: Biedt beveiligde kanalen waarmee je team kan chatten, updates kan delen en in realtime reacties kan coördineren. Goede communicatie is essentieel wanneer elke seconde telt.
- Forensische gegevensverzameling: Ondersteunt het verzamelen en bewaren van cruciaal bewijsmateriaal tijdens een incident. Zo kun je achterhalen wat er is gebeurd en eventuele onderzoeken of audits na het incident ondersteunen.
- Aanpasbare dashboards: Toont de statistieken en waarschuwingen die voor jou het belangrijkst zijn in een duidelijk overzicht. Door je dashboard te personaliseren, kun je trends herkennen en urgente problemen snel signaleren.
Veelvoorkomende AI-functies van incidentresponssoftware
Naast de hierboven genoemde standaardfuncties van incidentresponssoftware integreren veel van deze oplossingen AI met functies zoals:
- Geautomatiseerde bedreigingsdetectie: Gebruikt AI om netwerkverkeer en systeemlogboeken voortdurend te scannen en verdachte patronen of zeldzaam gedrag sneller en nauwkeuriger te herkennen dan traditionele tools op basis van regels.
- Intelligente prioritering van waarschuwingen: Sorteert en rangschikt waarschuwingen door hun context en mogelijke impact te analyseren. Zo kun je je richten op wat er echt toe doet, in plaats van bedolven te raken onder valse alarmen.
- AI-gestuurde analyse van de hoofdoorzaak: Doorzoekt enorme hoeveelheden incidentgegevens om snel vast te stellen waarom en hoe een incident is begonnen. Dit versnelt je onderzoek en helpt je herhaling te voorkomen.
- Anomaliedetectie: Maakt gebruik van machine learning om afwijkingen van normaal gebruikers- of systeemgedrag te herkennen en vroege tekenen van een inbreuk te signaleren die mensen mogelijk over het hoofd zien.
- Incidentvoorspelling: Voorspelt waarschijnlijke toekomstige bedreigingen of kwetsbaarheden op basis van historische patronen. Hierdoor kun je overstappen van een reactieve naar een proactieve aanpak en potentiële zwakke plekken dichten voordat aanvallers ze ontdekken.
Voordelen van incidentresponssoftware
Het implementeren van incidentresponssoftware biedt verschillende voordelen voor je team en je bedrijf. Hieronder vind je enkele voordelen waar je naar kunt uitkijken:
- Snellere detectie van bedreigingen: Realtime monitoring en geautomatiseerde waarschuwingen helpen je team bedreigingen snel te identificeren en aan te pakken.
- Verbeterde naleving: Functies voor nalevingsrapportage helpen bij het voldoen aan regelgeving binnen de sector en verkleinen het risico op boetes.
- Verbeterde beveiligingspositie: Continue monitoring en mogelijkheden voor bedreigingsdetectie versterken je algehele beveiliging.
- Efficiënte toewijzing van middelen: Geavanceerde analyses geven prioriteit aan bedreigingen, zodat je team zich kan richten op de dringendste problemen.
- Verminderde responstijd: Automatisering van incidentrespons beperkt de impact van beveiligingsinbreuken door snelle acties mogelijk te maken.
- Inzichtelijke gegevensanalyse: Analyses van gebruikersgedrag bieden inzicht in mogelijke bedreigingen van binnenuit en versterken de beveiligingsmaatregelen.
- Flexibele integratie: Dankzij integratiemogelijkheden werkt de software soepel samen met bestaande tools, waardoor de efficiëntie van workflows verbetert.
Kosten en prijzen van incidentresponssoftware
Bij het selecteren van incidentresponssoftware is inzicht in de verschillende beschikbare prijsmodellen en abonnementen vereist. De kosten variëren op basis van functies, teamgrootte, uitbreidingen en meer. De onderstaande tabel geeft een overzicht van veelvoorkomende abonnementen, hun gemiddelde prijzen en de gebruikelijke functies die in oplossingen voor incidentresponssoftware zijn opgenomen:
Vergelijkingstabel van abonnementen voor incidentresponssoftware
| Plantype | Gemiddelde prijs | Veelvoorkomende functies |
| Gratis abonnement | $0 | Basissoftware voor indringingsdetectie, beperkte meldingen en communityondersteuning. |
| Persoonlijk abonnement | $5-$25/gebruiker/maand | Realtimebewaking, geautomatiseerde meldingen en basisrapportage. |
| Zakelijk abonnement | $30-$75/gebruiker/maand | Geavanceerde analyses, nalevingsrapportage en gebruikersgedragsanalyse. |
| Abonnement voor grote ondernemingen | $80-$150/gebruiker/maand | Aanpasbare dashboards, integratiemogelijkheden en toegewijde ondersteuning. |
Veelgestelde vragen over software voor incidentrespons
Hier vindt u antwoorden op veelgestelde vragen over software voor incidentrespons:
Hoe zorgt u ervoor dat een incidentresponsplan effectief blijft met software?
Gebruik software die regelmatige tests, realtimebewaking en duidelijke workflows ondersteunt om uw plan effectief te houden. Houd incidenten bij, automatiseer draaiboeken en bekijk responsstatistieken om zwakke plekken snel op te sporen. Zorg ervoor dat uw tools integreren met communicatie- en logsystemen en plan regelmatig tabletop-oefeningen om zowel uw team als het platform te testen.
Hoe verbetert gedragsanalyse de incidentrespons?
Gedragsanalyse signaleert ongebruikelijke patronen door te leren wat voor uw systemen als ‘normaal’ geldt. Met incidentresponsplatforms ontvangt u meldingen over potentiële bedreigingen op basis van afwijkingen, zoals onverwachte inloglocaties of bestandstoegang. Hierdoor kan uw team heimelijke of zich ontwikkelende aanvallen sneller opsporen, die standaardregels mogelijk missen.
Welke voordelen hebben geautomatiseerde meldingen voor incidentresponsteams?
Geautomatiseerde meldingen versnellen uw respons doordat ze uw team onmiddellijk op de hoogte brengen van verdachte activiteiten. Ze zijn betrouwbaar en voorkomen dat incidenten onopgemerkt blijven, zodat u bedreigingen kunt aanpakken zodra ze zich voordoen. Realtime meldingen verbeteren de reactietijd en zorgen ervoor dat iedereen hetzelfde proces volgt, waardoor consistentie tussen ploegendiensten behouden blijft.
Waarom is schaalbaarheid belangrijk in software voor incidentrespons?
Schaalbaarheid betekent dat uw software meer gegevens, gebruikers en integraties kan verwerken naarmate uw organisatie groeit. U raakt niet overbelast en hoeft na een fusie of tijdens een fase van snelle groei niet van platform te wisselen. Voor CTO’s betekent dit dat u grotere en complexere omgevingen kunt beschermen met dezelfde vertrouwde tools.
Welke integraties moet software voor incidentrespons ondersteunen voor zakelijke IT-omgevingen?
Zoek naar oplossingen die integreren met uw SIEM, cloudproviders, eindpuntdetectie, ticketsystemen en communicatieplatforms zoals Slack of Teams. Kies software die verbinding kan maken met uw bewakingsplatforms, zoals Sumo Logic of alternatieven DevSecOps-tools. Naadloze integraties stellen u in staat onderzoeken te starten, het aanmaken van tickets te automatiseren en incidenten te escaleren zonder van tool te wisselen, waardoor uw respons sneller en beter gecoördineerd verloopt.
Hoe meet u de ROI van investeringen in software voor incidentrespons?
Meet de ROI door kortere incidentresponstijden, minder ernstige inbreuken en de hoeveelheid handmatig werk die uw team bespaart bij te houden. Houd ook rekening met vermeden wettelijke boetes, een verbeterde uptime en lagere kosten voor het onderzoeken van fout-positieven. Als uw platform workflows stroomlijnt en uw bedrijf soepel laat draaien, levert het aantoonbare waarde.
Kan software voor incidentrespons helpen bij naleving van regelgeving?
Ja, veel platforms automatiseren het verzamelen van bewijsmateriaal, zorgen voor incidentdocumentatie en genereren rapporten die klaar zijn voor nalevingscontroles. Dit vereenvoudigt audits en helpt u aantonen dat uw respons voldoet aan regelgeving zoals GDPR of HIPAA, terwijl de tijd die uw team aan papierwerk besteedt wordt verminderd.