We horen het dagelijks over datalekken, zo lijkt het wel. Maar hoeveel mensen weten eigenlijk wat die term betekent? Hier is een duidelijke definitie die u kunt gebruiken, met dank aan Israel Mazin, medeoprichter, CEO en voorzitter van Memcyco: “Een datalek is de ongeoorloofde toegang tot en onttrekking van gevoelige, vertrouwelijke of beschermde informatie.”
Er is trouwens een reden waarom iedereen het over datalekken lijkt te hebben: ze nemen gestaag toe en in 2023 was er een duidelijke toename. Beveiligingsprofessionals en andere IT-professionals gebruiken een breed scala aan cybersecuritysoftware en hulpmiddelen, van beoordelingen van beveiligingsrisico’s tot het beperken van de gevolgen van een incident.
In dit artikel leg ik uit hoe en waarom datalekken ontstaan en wat CTO’s en andere technologieleiders eraan kunnen doen. Laten we beginnen.
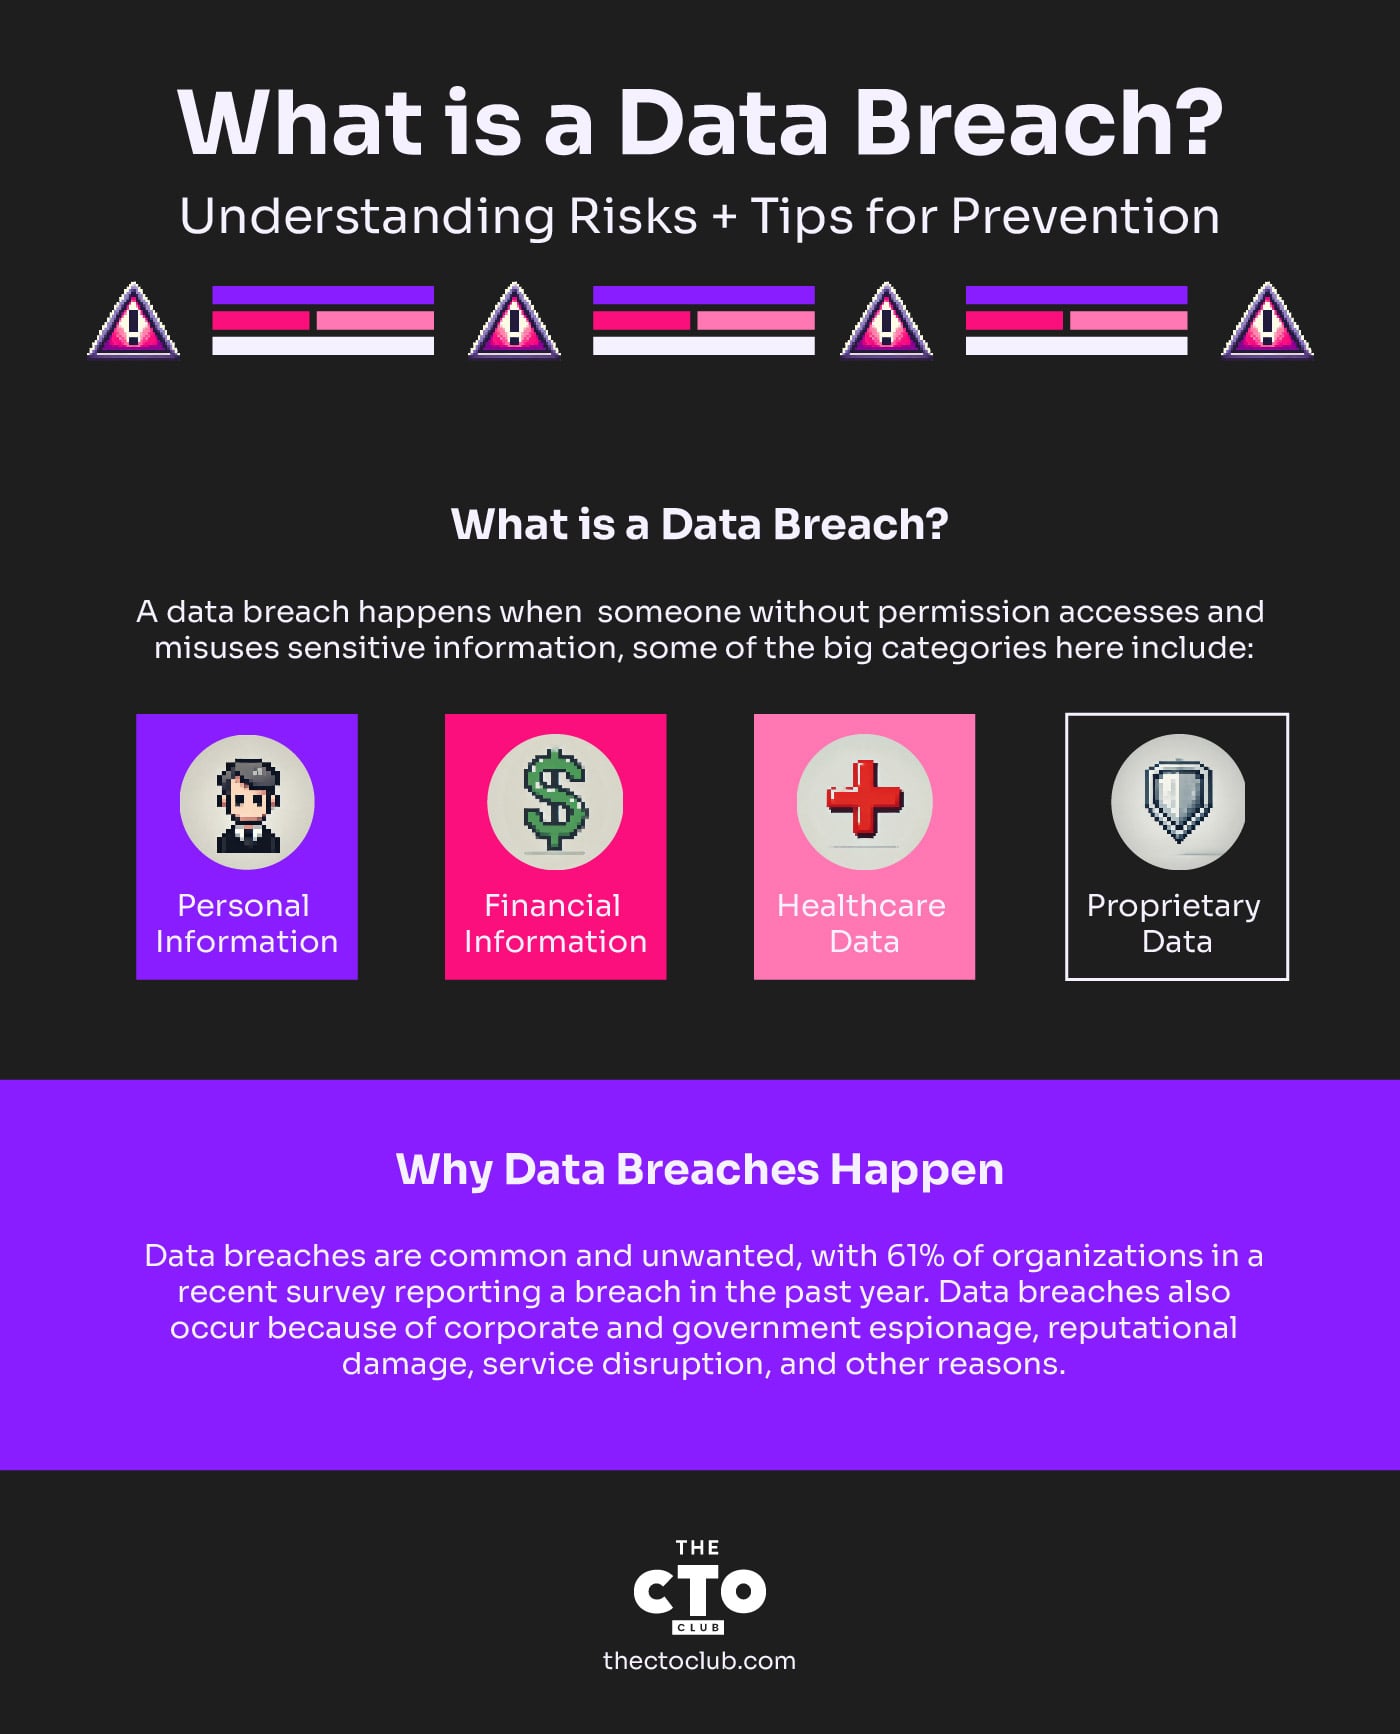
Wat is een datalek?
Hier zijn nog een paar eenvoudige definities van een datalek:
- “Een datalek doet zich voor wanneer vertrouwelijke, beschermde of gevoelige gegevens zonder toestemming worden ingezien, openbaar gemaakt of meegenomen”, zegt Will Teevan, CEO van Recast Software
- “Een datalek is ongeoorloofde toegang tot en diefstal, wijziging, overdracht of verkoop van privé- of gevoelige gegevens als gevolg van een beveiligingsincident”, zegt Andrew Kraut, senior onderzoeksingenieur bij Permiso.
Deze definities wijzen op een patroon: een datalek houdt ongeoorloofde toegang tot gevoelige informatie in, gevolgd door diefstal of ander ongeoorloofd gebruik van die informatie.
Vrijwel alle vertrouwelijke informatie – dat wil zeggen informatie die niet anderszins openbaar beschikbaar is – kan tegenwoordig als gevoelig worden beschouwd, maar enkele belangrijke categorieën zijn:
- Persoonlijke informatie: Dit kan alle persoonlijk identificeerbare informatie omvatten—ook wel PII genoemd—die een bedrijf over zijn klanten verzamelt, zoals adressen, telefoonnummers, rijbewijznummers, paspoortnummers, burgerservicenummers, geboortedata enzovoort.
- Financiële informatie: Dit omvat doorgaans bankrekeningnummers, creditcardnummers of andere inloggegevens die hackers en cybercriminelen kunnen gebruiken om toegang te krijgen tot de financiële rekeningen van een persoon of organisatie, of daar geld uit te stelen.
- Gezondheidsgegevens: Hoewel dit terecht als “persoonlijke informatie” kan worden beschouwd, verdienen gezondheidsgegevens een eigen vermelding omdat de sector een belangrijk doelwit is geworden voor cyberaanvallers en andere kwaadwillenden die winst willen maken met ransomware en andere aanvalsvectoren.
- Bedrijfseigen gegevens: Dit omvat de private of bedrijfseigen informatie van een bedrijf, van intellectueel eigendom en onderzoeks- en ontwikkelingsplannen tot marktstrategieën en meer.
Waarom datalekken ontstaan
U hoeft geen CISO of andere beveiligingsprofessional te zijn om te begrijpen dat datalekken slecht zijn. Geen enkele persoon of organisatie wil dat het gebeurt – toch vinden ze regelmatig plaats. In een recent onderzoek van het bedrijf van Teevan, uitgevoerd in samenwerking met het Ponemon Institute, gaf 61% van de respondenten aan dat hun organisatie in de afgelopen 12 maanden met een datalek te maken had gehad.
Deze gegevens onderstrepen hoe alomtegenwoordig cybersecuritydreigingen zijn en hoe dringend bedrijven hun verdediging moeten versterken.
Waarom komen datalekken zo vaak voor? Simpel gezegd: ze werken. Cyberaanvallers en andere kwaadwillenden hebben cybercriminaliteit omgevormd tot een lucratieve bedrijfstak op zich, met een steeds geavanceerder scala aan aanvalsmiddelen en -technieken om hun doelwitten aan te vallen. Financieel gewin is het meest voorkomende motief, maar niet het enige. Datalekken vinden ook plaats vanwege bedrijfsspionage en overheidsspionage, reputatieschade, verstoring van diensten en andere redenen.
Het wrange is dat cybercriminelen zich kunnen veroorloven om te falen – en dat ook vaak doen – terwijl hun doelwitten dat doorgaans niet kunnen.
“Aanvallers hoeven het maar één keer goed te doen, maar verdedigers moeten het elke keer goed doen”, zegt Kraut.


Hoe datalekken ontstaan
Een andere belangrijke reden waarom datalekken ontstaan, is dat er in ons steeds digitalere tijdperk meer beveiligingsrisico’s en aanvalsvectoren zijn dan ooit tevoren. “De complexiteit en verfijning van cyberdreigingen blijven zich ontwikkelen”, zegt Teevan.
In grote lijnen vallen die dreigingen meestal in een (of meer) van de volgende categorieën:
- Menselijke fouten: Dit is al lange tijd een van de belangrijkste onderliggende oorzaken van datalekken: mensen maken fouten. In een beveiligingscontext kan dat variëren van het gebruik (en hergebruik) van zwakke wachtwoorden tot het per ongeluk verkeerd omgaan met gevoelige gegevens, verkeerd geconfigureerde cloudaccounts en meer. Zelfs iets wat zo “eenvoudig” lijkt als een verloren telefoon of laptop kan tot een beveiligingsincident leiden. Bovendien is het niet altijd een vergissing: verschillende interne bedreigingen kunnen binnen de organisatie tot beveiligingsinbreuken leiden.
- Cyberaanvallen: Deze categorie is in de loop der tijd enorm gegroeid in omvang en complexiteit en omvat een grote verscheidenheid aan kwaadaardige hulpmiddelen en methoden die cyberaanvallers kunnen gebruiken om ongeautoriseerde toegang te krijgen tot de gegevens van een organisatie.
“Cyberaanvallen, zoals phishingaanvallen, malware of ransomware, maken gebruik van beveiligingslekken om ongeautoriseerde toegang tot systemen te krijgen,” zegt Teevan.
Andere cyberaanvallen zijn onder meer aanvallen voor gedistribueerde denial of service (DDoS), aanvallen die bedoeld zijn om de webapplicaties van een bedrijf te verstoren of plat te leggen, en het kapen van cloudaccounts.
- Systeemkwetsbaarheden: Tot slot zijn er talloze mogelijke kwetsbaarheden – soms het gevolg van een eerste menselijke fout – in de IT- en bedrijfssystemen van een organisatie. Hierbij gaat het bijvoorbeeld om software waarvoor geen patches zijn geïnstalleerd of die anderszins verouderd is, verkeerd geconfigureerde cloud- of SaaS-accounts, of ontoereikende hulpmiddelen, processen en beleidsregels om beveiligingsrisico’s te beperken en op incidenten te reageren.
Opvallende datalekken
Waar zullen we beginnen? Alleen al met de afgelopen tien jaar zou je een boek kunnen vullen met opvallende datalekken. Echt waar: een Wikipedia-lijst met datalekken leest als een namenlijst van grote bedrijven en overheidsinstanties, en bevat meer dan 460 verwijzingen.
Hier volgen enkele voorbeelden van opvallende datalekken:
- In 2013 werd het internetbedrijf Yahoo gehackt in wat nu vaak wordt aangehaald als het grootste datalek ooit. Later werd bekendgemaakt dat alle 3 miljard gebruikersaccounts van Yahoo waren gecompromitteerd bij de aanval.
- In 2009 meldde Wired dat de National Archives and Records Administration onderzoek deed naar een mogelijk datalek met persoonsgegevens van tientallen miljoenen Amerikaanse militaire veteranen. De oorzaak? Een defecte harde schijf die naar een leverancier was teruggestuurd zonder dat de gegevens eerst correct waren gewist.
- Eind 2022 werden bij de maker van videogames Activision gegevens van games en werknemers gestolen nadat een werknemer slachtoffer was geworden van een phishingaanval.
- Eind 2023 kregen cyberaanvallers toegang tot de persoonsgegevens van ongeveer 6,9 miljoen klanten van genealogiewebsite 23andMe—een veel groter aantal dan aanvankelijk was gemeld.
Heb je een account? Inloggen
Het belang van het vroegtijdig herkennen van datalekken
Als je zelfs maar een korte geschiedenis van datalekken bekijkt, komt er een patroon naar voren: hoewel geen enkel datalek ooit “goed” is (tenzij je de aanvaller bent), pakken veel datalekken veel erger uit dan nodig is omdat ze te lang onopgemerkt of ongemeld bleven.
Bovendien richten sommige organisaties uiteindelijk veel meer schade aan dan het oorspronkelijke datalek, simpelweg door te proberen het onder het tapijt te vegen in plaats van de getroffen partijen tijdig op passende wijze over het datalek te informeren.
Het is cruciaal om datalekken snel te detecteren en erop te reageren om de gevolgen ervan tot een minimum te beperken. Dit is een drijvende kracht achter beveiligingsbenaderingen zoals “uitgaan van een inbreuk”, waarbij je beveiligingspositie ervan uitgaat dat incidenten onvermijdelijk zijn en kunnen gebeuren.
Een vergelijkbare denkwijze ligt ten grondslag aan meerdere concepten en strategieën binnen moderne gegevensbeveiliging, zoals nul vertrouwen en het principe van minimale bevoegdheden – beveiligingsincidenten zijn een gegeven, dus waarom zou je ervoor zorgen dat je mogelijkheden voor detectie, verdediging en incidentrespons zo sterk mogelijk zijn?
De impact van datalekken op SaaS-bedrijven
Hoewel dit geldt voor bedrijven van alle soorten en groottes, is het bijzonder belangrijk voor SaaS-bedrijven, waarvan het volledige bedrijfsmodel gebaseerd is op vertrouwen in de digitale producten en diensten van het bedrijf. Datalekken bij SaaS-bedrijven hebben meerdere negatieve gevolgen wanneer ze onopgemerkt blijven of achteraf niet goed worden afgehandeld, waaronder:
- Financiële verliezen
- Reputatieschade
- Gevolgen voor wettelijke en regelgevende naleving
Hoewel financiële verliezen misschien het meest tastbaar lijken, kunnen gevolgen zoals reputatieschade veel langer aanhouden, gezien het digitale vertrouwen dat nodig is voor succes bij zowel B2B- als B2C-SaaS-bedrijven.
Preventie en beperking van datalekken
De uitdagingen hier zijn zowel duidelijk als talrijk. Elke organisatie die haar spreekwoordelijke kop in het zand steekt als het om gegevensbeveiliging gaat, nodigt in feite een datalek uit.
Wat moeten we er dan aan doen? Experts bevelen verschillende beste praktijken en hulpmiddelen voor gegevensbeveiliging aan.

Inzicht uit de sector
“Om datalekken te voorkomen en te beperken, is het essentieel om actuele beveiligingsmaatregelen te handhaven, regelmatig trainingen voor werknemers over gegevensbescherming te geven, sterke versleutelingsmethoden te gebruiken en systemen voortdurend te controleren op ongebruikelijke activiteiten”, zegt Mazin van Memcyo.
Beste werkwijzen voor gegevensbeveiliging: 6 principes
1. Beoordeel en versterk uw cyberbeveiligingspositie: “Begin met het evalueren van uw huidige cyberbeveiligingsmaatregelen,” zegt Teevan. “Maak gebruik van hulpmiddelen die helpen potentiële risico's te kwantificeren en inzicht bieden in kwetsbaarheden van systemen en verouderde toepassingen.”
2. Patch, patch, patch: Grondig patchbeheer is een belangrijke sleutel tot het minimaliseren van systeemkwetsbaarheden en het verminderen van het aantal bekende en onbekende (oftewel “zero-day”) exploits die aanvallers kunnen gebruiken.
“Het automatiseren van het patchproces voor besturingssystemen en toepassingen is cruciaal, omdat automatisering snelle patches mogelijk maakt en het kwetsbaarheidsvenster aanzienlijk verkleint,” zegt Teevan.
3. Geef prioriteit aan zichtbaarheid van en controle over uw omgevingen: Er bestaat een algemene waarheid in de IT-beveiliging: u kunt niet beschermen wat u niet kunt zien – kwaadwillenden gedijen in het donker, wat in IT-termen betekent: die gebieden in de systemen van een organisatie die bij de organisatie zelf onbekend of onzichtbaar zijn.
Dit omvat het gebruik van hulpmiddelen voor monitoring van het dark web om gecompromitteerde gegevens op te sporen, omdat gestolen informatie daar vaak wordt verhandeld.
“Een volledig overzicht van uw hardware- en softwareomgeving is essentieel voor goed geïnformeerde besluitvorming en een effectieve risicobeoordeling,” zegt Teevan.
“Deze grotere zichtbaarheid in IT-omgevingen stelt organisaties in staat kwetsbaarheden te identificeren, de systeemstatus te monitoren en ervoor te zorgen dat alle bedrijfsmiddelen up-to-date zijn en beveiligd tegen potentiële bedreigingen.”
Naast realtime zichtbaarheid en monitoring wilt u ook een “papieren” spoor hebben ter ondersteuning van audits en voor een gedetailleerd inzicht in beveiligings incidenten wanneer dat nodig is.
Kraut van Permiso raadt aan gegevenstoegang te loggen: “Naast wettelijke vereisten is het loggen van gegevenstoegang een uitstekende manier om te valideren dat de juiste mensen toegang krijgen tot de juiste gegevens (of toegang daartoe wordt geweigerd).”
4. Ga verstandig om met gebruikersrechten: Menselijke fouten zullen altijd voorkomen, maar u kunt ze eenvoudig beheersen door de toegang van mensen tot gegevens en systemen te beperken tot wat zij nodig hebben om hun werk te doen – niets meer.
“Overmatige beheerdersrechten nodigen aanvallen uit,” zegt Teevan. “Beperk de toegang van gebruikers tot essentiële functionaliteiten om het risico op onbevoegde handelingen die de beveiliging in gevaar kunnen brengen te verkleinen.”
Kraut adviseert om dergelijke strategieën voor gegevensbescherming zo vroeg mogelijk te implementeren: “Integreer strategieën voor gegevensbescherming vanaf het begin: als uw engineers geen toegang hebben tot vertrouwelijke gegevens vanwege technologische controles, is de kans groot dat aanvallers dat ook niet kunnen. Deze controles zijn niet eenvoudig achteraf toe te voegen zodra de gegevens bestaan."
Op vergelijkbare wijze vereist en bevordert het beperken van menselijke fouten als hoofdoorzaak van datalekken het gebruik van sterke wachtwoorden en hulpmiddelen zoals meervoudige authenticatie.
5. Kies voor een mensgerichte aanpak van cyberbeveiliging: Beschouw de menselijke factor niet als een zwakte – mensen zouden een belangrijk onderdeel van uw kracht moeten zijn.
“Ontwikkel een op maat gemaakt trainingsprogramma voor cyberbeveiliging en voer regelmatig simulaties uit om de paraatheid van werknemers te testen,” stelt Kraut voor. Deze proactieve strategie helpt het risico van menselijke fouten, een belangrijke factor bij datalekken, te beperken.
Kraut stelt hier ook een andere mensgerichte werkwijze voor: “Controleer elkaars werk: elke sector kan baat hebben bij deze werkwijze,” zegt hij. “Commerciële luchtvaartmaatschappijen hebben twee piloten die elkaars werk controleren.
Rotsklimmers gebruiken meerdere ankers. Beveiligingsengineers kunnen code- en architectuurbeoordelingen gebruiken om vergissingen vóór de productie op te sporen.”
6. Voer regelmatig cyberrisicobeoordelingen uit: Het uitvoeren van formele risicobeoordelingen helpt bij het identificeren en prioriteren van kwetsbaarheden. Het inzetten van expertise van derden kan een onbevooroordeeld beeld bieden en de effectiviteit van uw cyberbeveiligingsstrategie vergroten.
Hulpmiddelen om datalekken te voorkomen
Datalekken kunnen elke organisatie overkomen, maar met de juiste hulpmiddelen en technologieën kunt u uw risico aanzienlijk verkleinen.
Hieronder staan belangrijke categorieën hulpmiddelen die gevoelige gegevens helpen beschermen en bedreigingen detecteren voordat ze uitgroeien tot volledige incidenten:
1. Hulpmiddelen voor gegevensverliespreventie (DLP)
DLP-hulpmiddelen zijn ontworpen om onbevoegde toegang tot of overdracht van gevoelige gegevens te voorkomen. Deze hulpmiddelen bewaken en beheren gegevens die in beweging zijn (zoals e-mails en bestandsoverdrachten), gegevens in rust (opgeslagen gegevens) en gegevens die in gebruik zijn (gegevens die worden verwerkt).
DLP-systemen identificeren automatisch gevoelige informatie, zoals creditcardnummers of intellectueel eigendom, en handhaven beveiligingsbeleid om lekken te voorkomen.
- Aanbevolen hulpmiddelen: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Versleutelingshulpmiddelen
Versleuteling is een van de effectiefste manieren om gegevens tegen compromittering te beschermen. Door gevoelige gegevens te versleutelen, blijven ze onleesbaar, zelfs als ze worden onderschept of zonder toestemming worden geraadpleegd. Moderne versleutelingshulpmiddelen kunnen gegevens in rust, tijdens overdracht en op apparaten zoals laptops en mobiele telefoons beveiligen.
- Aanbevolen tools: BitLocker, VeraCrypt, AxCrypt
3. Inbraakdetectie- en preventiesystemen (IDPS)
IDPS-tools helpen verdachte activiteiten op uw netwerk te detecteren en activiteiten te voorkomen die op een inbreuk kunnen wijzen. Deze systemen controleren het verkeer op ongebruikelijke patronen en kunnen aanvallen in realtime blokkeren, zodat een inbreuk wordt voorkomen. Ze geven ook waarschuwingen voor mogelijke bedreigingen, waardoor uw team snel kan reageren.
- Aanbevolen tools: Snort, Suricata, Cisco Firepower
4. Meervoudige authenticatie (MFA)
MFA voegt een extra beveiligingslaag toe doordat gebruikers hun identiteit op meerdere manieren moeten verifiëren, bijvoorbeeld met een wachtwoord en een eenmalige code die naar hun telefoon wordt gestuurd. Zelfs als wachtwoorden worden buitgemaakt, maakt MFA het aanzienlijk moeilijker voor aanvallers om ongeautoriseerde toegang tot systemen of gegevens te verkrijgen.
- Aanbevolen tools: Duo Security, Google Authenticator, Okta
5. Tools voor kwetsbaarheidsscans en -beheer
Kwetsbaarheidsscanners identificeren zwakke plekken in uw netwerk, systemen en software die aanvallers kunnen misbruiken. Door regelmatig op kwetsbaarheden te scannen, kunt u beveiligingslekken aanpakken voordat deze bij een datalek worden misbruikt. Platforms voor kwetsbaarheidsbeheer geven ook aanbevelingen voor patches om deze problemen proactief op te lossen.
- Aanbevolen tools: Nessus, Qualys, OpenVAS
More Articles
6. Tools voor beveiligingsinformatie en gebeurtenisbeheer (SIEM)
SIEM-tools verzamelen en analyseren beveiligingsgebeurtenissen en geven hierover in realtime waarschuwingen, waardoor uw team sneller kan reageren op mogelijke bedreigingen. Door gegevens uit verschillende bronnen, zoals firewalls, servers en applicaties, met elkaar in verband te brengen, bieden SIEM-systemen een holistisch beeld van uw beveiligingsstatus en helpen ze mogelijke inbreuken vroegtijdig te detecteren.
- Aanbevolen tools: Splunk, LogRhythm, IBM QRadar
7. Platformen voor eindpuntbeveiliging (EPP)
Eindpunten zoals laptops, smartphones en IoT-apparaten zijn belangrijke doelwitten voor aanvallers. EPP-tools beschermen deze apparaten door malware-infecties, ransomwareaanvallen en ongeautoriseerde toegang te voorkomen.
Sommige geavanceerde platformen bevatten ook functies zoals eindpuntdetectie en -respons (EDR) voor het opsporen en verhelpen van bedreigingen in realtime.
- Aanbevolen tools: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Door een combinatie van deze tools te gebruiken, zorgt u ervoor dat uw organisatie over een gelaagde verdedigingsstrategie beschikt, waardoor het voor aanvallers moeilijker wordt om uw systemen binnen te dringen.
Van versleuteling en DLP tot IDPS en SIEM: de implementatie van deze technologieën kan het beveiligingskader bieden dat nodig is om uw gegevens te beschermen tegen mogelijke inbreuken.
Kort samengevat
Datalekken vormen een dreiging die alleen maar groter wordt. Het goede nieuws is echter dat de juiste combinatie van technologische hulpmiddelen, proactieve strategieën en sterk technologisch leiderschap risico's kan beperken en kan zorgen voor een snelle reactie en oplossing wanneer zich beveiligingsincidenten voordoen.
Wat is uw aanpak voor gegevensbeveiliging? Zorg ervoor dat u zich inschrijft voor de nieuwsbrief van The CTO Club voor meer nieuws en discussies uit de sector!